你保存了一个代理地址,打开 Chrome,并确认你的公网 IP 已经改变。但随后,监控服务仍然直接连接,本地仪表板停止加载,而测试工具报告的位置也不一样。
这通常是作用范围的问题,而不是代理出了故障。Windows 有多种网络连接路径,更改“设置”页面并不会强制每个应用程序都通过同一连接。先选择合适的配置方法,然后验证工作流程中重要的应用程序。
Windows 10 提供哪些代理方法,以及何时使用
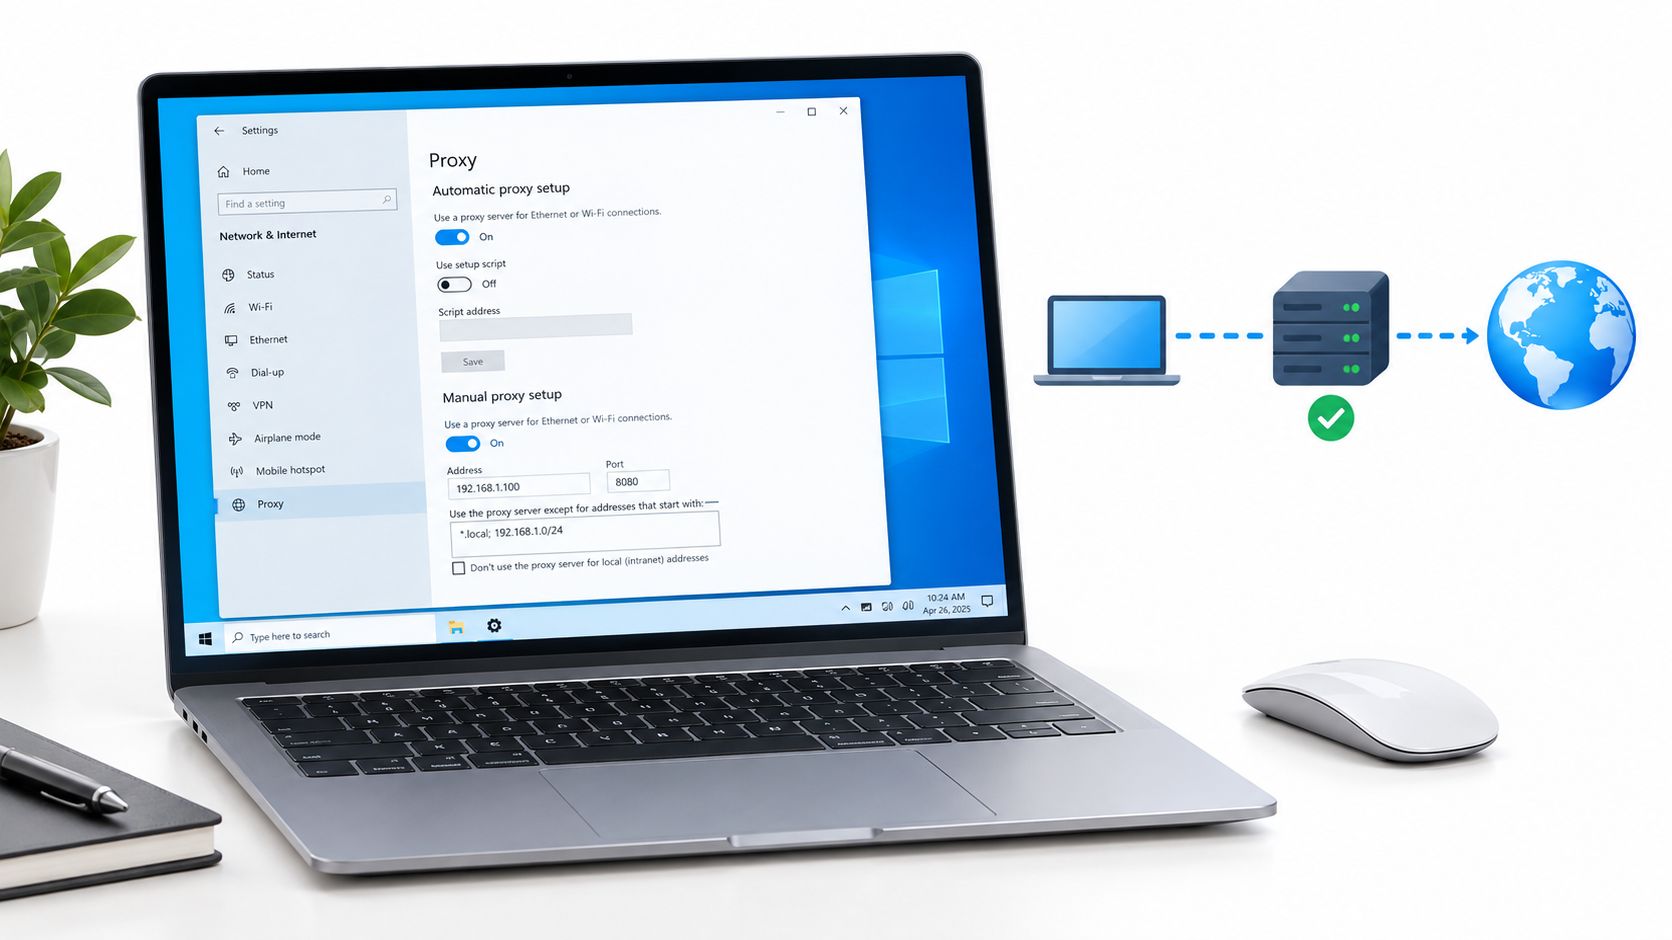
打开设置 > 网络和 Internet > 代理。这些控件看起来很直观,但同时启用多种方法会让故障排查更困难,因为手动设置的端点不一定决定应用程序采用的路由。
Microsoft 代理设置指南介绍了三种配置路径:自动检测、设置脚本和手动配置。手动设置需要填写两个端点字段:服务器地址和端口,还可以选择添加绕过规则。
Windows 10 代理方法一览
| 方法 | 需要输入的内容 | 最适合的情况 | 常见故障点 |
|---|---|---|---|
| 自动检测 | 无需输入;Windows 会尝试发现代理信息 | 网络已通过发现机制公布代理设置 | 发现机制被阻止或不可用时会悄无声息地失效 |
| 设置脚本(PAC) | PAC 脚本地址 | 路由取决于目标地址,部分域名直连,其他域名通过代理 | 脚本无法访问或已损坏时可能会影响浏览;回退行为决定其作用范围 |
| 手动代理 | 服务器地址或主机名、端口、可选的例外规则 | 你有已知端点,并需要固定路由 | 端口错误或例外列表范围过大可能导致部分连接失败 |
PAC 文件是 Proxy Auto-Configuration(代理自动配置)的缩写,其中包含用于为每个目标选择路由的 JavaScript。它可以让内部应用程序直连,同时将公共网站流量通过企业代理路由。
根据用途选择方法
假设社交媒体团队收到了 IT 部门提供的 PAC 地址。他们应启用使用设置脚本并输入该地址,除非 IT 部门另有说明,否则不要启用手动路由。拥有固定端点的自由职业 QA 测试人员则应改用手动设置。
自动检测适用于已提供发现机制的托管网络。它不是用来发现任意商业代理账户或获取其凭据的方法。
手动例外规则接受以分号分隔的网站地址,包括通配符形式的域名结尾。还有一个单独的复选框,用于控制本地 Intranet 地址是否绕过代理。
实用规则:更改任何字段前,先根据表格选择适合自身情况的方法。启用更多开关并不意味着覆盖范围更好。
设置背后的移动、住宅和数据中心代理
Windows 配置的是应用程序所连接的网关。网关的出口网络决定网站看到的是移动、住宅还是数据中心连接。
移动代理使用通过 4G/5G 网络分配的运营商地址。住宅代理使用家庭互联网服务提供商分配的地址。数据中心代理使用托管或云网络。
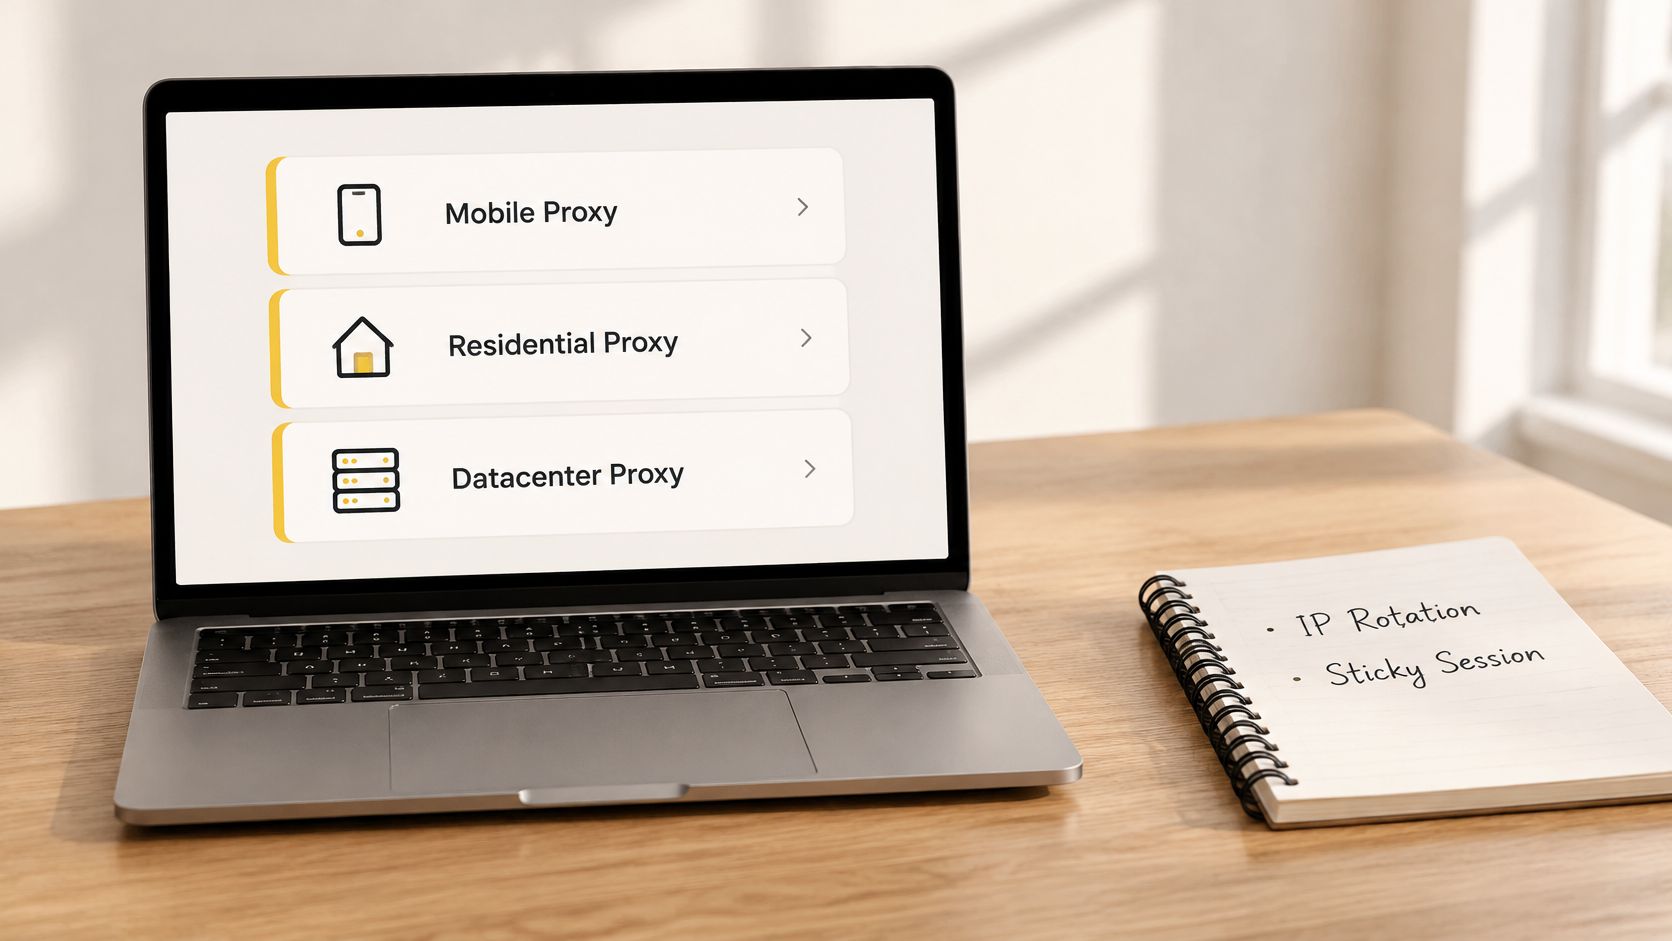
移动、住宅和数据中心代理对比
| 代理类型 | IP 来源 | 被检测和封锁的风险 | 典型用途 |
|---|---|---|---|
| 移动(4G/5G) | 移动运营商分配的 IP | 由于 CGNAT 会让真实用户共享公网地址,因此较难一概封锁 | 经授权的多账户社交媒体管理和移动端广告验证 |
| 住宅 | 家庭 ISP 分配的 IP | 通常类似普通家庭流量,但个别地址可能会积累不良信誉 | 市场研究以及特定地区的价格或 SEO 检查 |
| 数据中心 | 来自托管和云网络的 IP | 更容易通过 ASN 识别并大规模封锁 | 允许的大流量任务,速度和成本比 IP 信誉更重要 |
分别选择网络身份和会话行为
ASN(自治系统号)用于标识网络的路由管理机构。即使地址本身并不熟悉,托管网络 ASN 也可能暴露其数据中心来源。
运营商级 NAT(CGNAT)允许运营商让多个用户共享一个公网地址。封锁该地址也可能会封锁合法用户,因此在避免附带影响的情况下,移动 IP 更难被封锁。它们并非隐形:网站仍可评估账户行为、浏览器特征和请求模式。
IP 轮换会在请求之间或按计划更改出口地址。粘性会话会在一段时间内保留出口地址,通常更适合经授权的登录或结账测试。请参考轮换代理选择指南,将轮换方式与网络类型分开考虑。
地理定位用于选择出口国家或地区。需要在移动运营商网络上检查法国市场广告素材的广告验证专员,需要选择正确的地理位置和运营商环境,而不只是任意更换 IP。
测试前,请使用 tekRESCUE 的指南查找办公网络的 IP 地址,以便获得基准信息。Windows 的手动字段接受一个端点,但客户端也必须支持该端点使用的协议;HTTP 端点和 SOCKS 端点不能互换。
如何逐步在 Windows 10 中设置手动代理
更改任何设置前,先记录当前开关、地址、端口和例外规则。如果是托管笔记本电脑,请先确认这些值是否由策略控制,而不要试图覆盖它们。
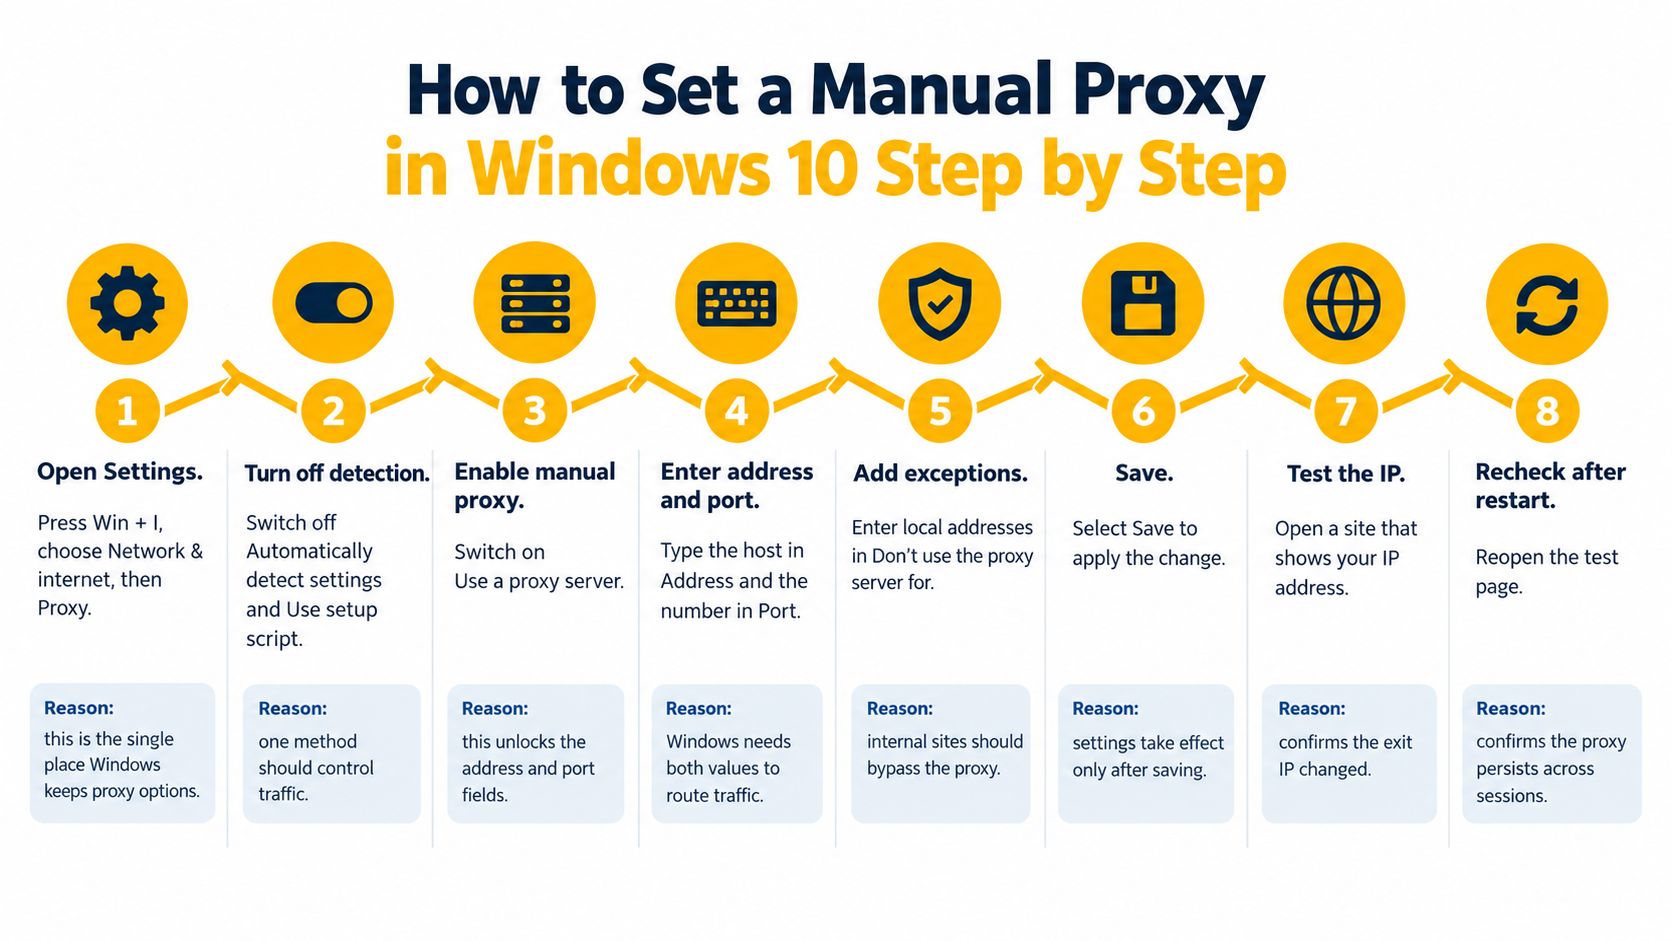
输入并应用端点
打开代理控件。按Win + I,选择网络和 Internet,然后选择代理。如果希望遵循 Windows 设置的应用程序共用同一路由,请使用此页面,而不是浏览器专属字段。
在自动代理设置下,为了单独测试手动代理,请关闭自动检测设置和使用设置脚本。这样可以排除其他发现机制和脚本的影响,便于判断手动端点是否正常工作。
启用手动路由。在手动代理设置下,打开使用代理服务器。这样即可启用地址和端口控件。
在地址中输入主机名或 IP,不要添加
http://这类协议前缀,然后在端口中输入提供的数字。请将这两项分开填写,因为 Windows 需要主机和监听端口,而不是粘贴完整的连接 URL。在例外字段中,输入应直连的主机,并以分号分隔,例如
*.corp.example;localhost。请尽量缩小列表范围,以免公共测试目标意外绕过代理。选择 Intranet 行为。如果内部资源应直连,请勾选对本地(Intranet)地址不使用代理服务器。这适用于本地仪表板,但如果内部名称未被识别为本地地址,则不能用它代替明确设置例外规则。
选择 保存,打开一个全新的浏览器会话,并使用中立的 IP 检查页面查看您的公网 IP。然后加载一个内部页面和您打算使用的实际业务应用,因为仅在浏览器中测试成功并不能证明应用也能正常使用代理。
了解如何恢复设置。关闭 使用代理服务器,即可停用手动配置。如果原来的自动或脚本设置属于网络的常规配置,请将其恢复。
确认的不只是地址发生了变化
最常见的初始配置错误,是在 地址 中填写协议方案或端口,同时又填写了 端口。这可能导致通过该端点发起的所有连接尝试都失败。
手动设置面板也没有通用的用户名和密码存储字段。浏览器可能会提示进行代理身份验证,而无人值守的应用可能会因为无法显示该提示而失败。
测试成功意味着公网出口 IP 已改变,预期的内部页面仍能直接加载,并且目标应用能够完成其正常工作流程。对于 QA 会话,应包含一个真实的导航流程,而不是只查看 IP 检查结果就结束测试。
设置脚本以及 Windows 回退链的工作方式
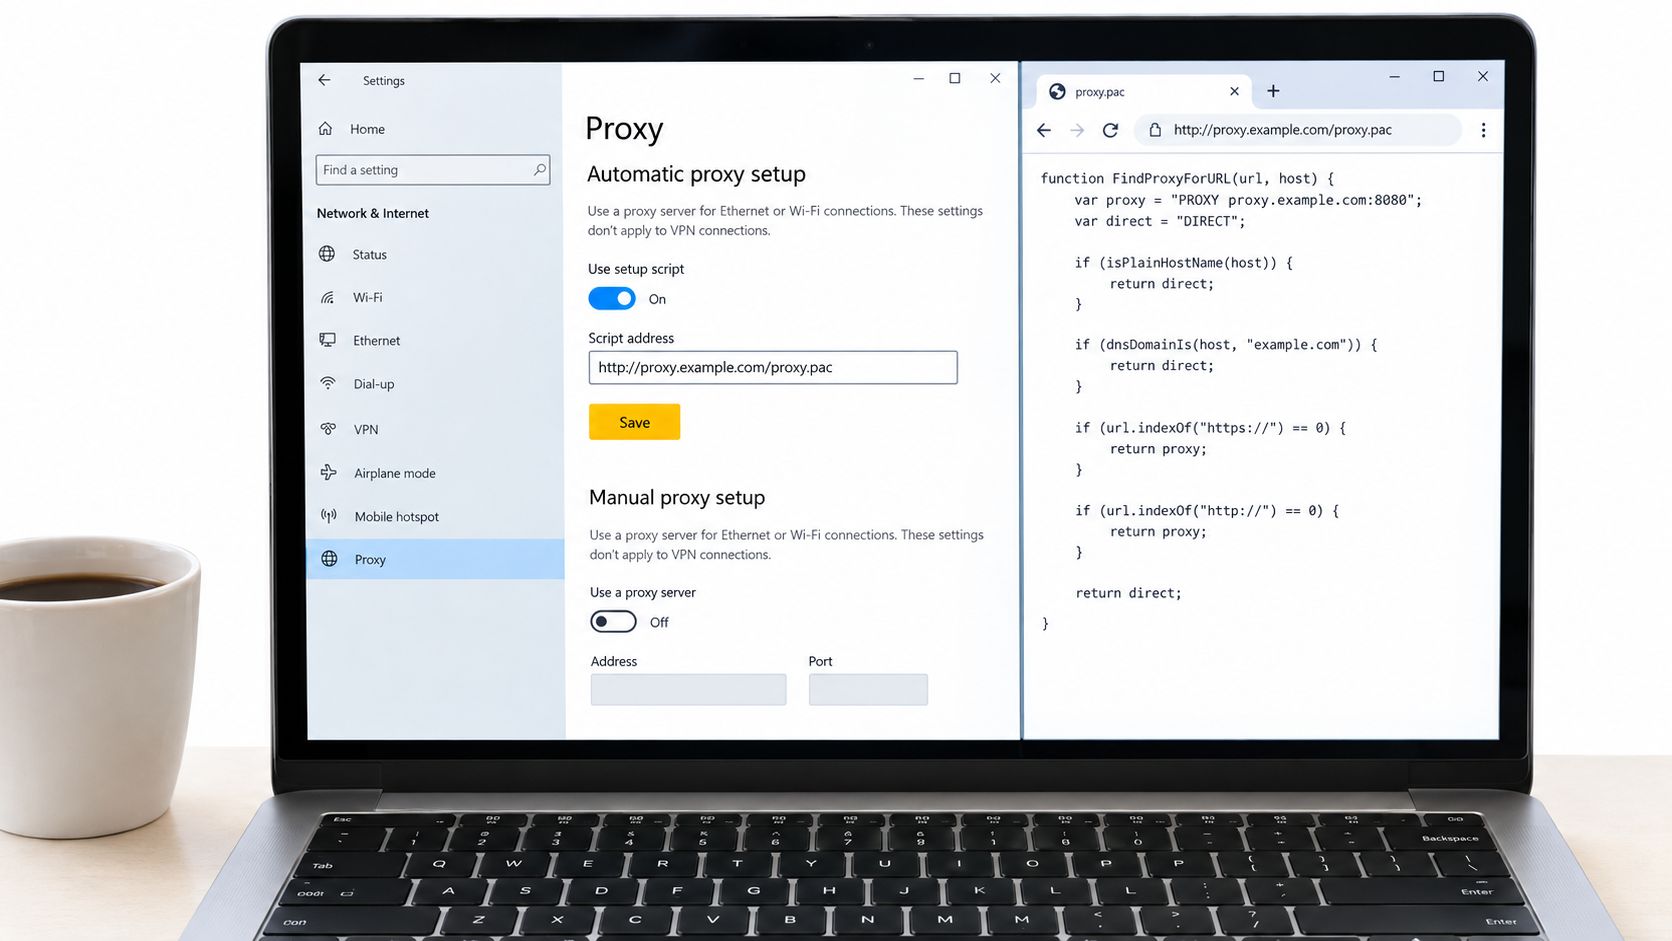
当路由决策取决于目标站点而非单个用户时,设置脚本会很有用。在 自动代理设置下,启用使用设置脚本,粘贴 PAC 地址,然后选择保存。
应用之前,请在浏览器中打开同一地址,并确认它返回的是脚本,而不是错误页面或登录页面。成功下载只能证明该地址可访问,并不能证明 JavaScript 或其路由决策正确。
诊断故障前先查看路由
以下是一个精简的 PAC 函数示例:
function FindProxyForURL(url, host) {
    if (dnsDomainIs(host, ".corp.example")) {
        return "DIRECT";
    }
    return "PROXY proxy.example:8080";
}
此处,DIRECT 表示不通过代理直接连接。另一个返回值指定了代理主机和端口;它不会配置目标网站。
Microsoft NetworkProxy CSP 文档规定了以下解析顺序:先尝试自动发现 PAC,然后尝试已配置的脚本,再尝试显式指定的静态代理,否则直接连接。此策略框架适用于以太网和 Wi-Fi,不适用于 VPN 连接。
| 阶段 | Windows 尝试的操作 | 失败时需要检查的内容 |
|---|---|---|
| 自动发现 | 通过网络发现查找 PAC 脚本 | 网络是否提供发现信息 |
| 已配置的脚本 | 下载提供的 PAC 地址 | 可访问性、身份验证障碍以及脚本有效性 |
| 静态代理 | 使用显式配置的端点 | 端点访问和身份验证 |
| 直接连接 | 不通过代理直接连接 | 是否允许直接访问,或是否会造成意外暴露 |
不要将此策略顺序视为适用于所有浏览器、服务或自定义网络库的普遍保证。应用可以实现自己的代理解析和错误处理方式。
检查设置的管理主体
默认情况下,此策略针对单个用户;计算机范围的配置则会将其扩展到多个账户以及适用的系统使用者。假设一台共享工作站供多个客户账户使用:计算机范围的更改可能会同时改变这些账户的路由,而不是仅限于操作员的配置文件。
有关部署背景,自动代理设置指南有助于区分自动发现与指定的 PAC 地址。
保持 PAC 逻辑简短,并记录每条直连规则。脚本如果悄悄绕过了必须经过代理的目标,比连接错误更难察觉。
哪些应用会使用系统代理,哪些会忽略它
Chrome 和 Edge 默认使用 Windows 系统代理;Firefox 仅在其自身连接设置指定使用系统代理时才会使用;而 Windows 服务可能完全忽略该页面。设置页面配置的是一组 API;每个应用自行决定实际读取哪种配置。
各类应用读取的设置
| 应用 | 读取的设置 | 确认方法 |
|---|---|---|
| Chrome 和 Edge | 默认使用 Windows 系统代理 | 在新窗口中加载 IP 检查页面,并比较 IP |
| Firefox | 自身的连接设置,可选择使用系统代理 | 检查设置 > 常规 > 网络设置及当前模式 |
| Windows 服务和命令行工具 | 通常使用单独配置的 WinHTTP(通过 netsh winhttp);部分工具会使用其他库 |
运行 netsh winhttp show proxy,然后验证实际应用的流量 |
| 内置 SOCKS 字段的应用 | 应用自身的 SOCKS5 或 SOCKS4 条目 | 确认协议版本和代理 DNS 选项 |
诊断应用,而不只是桌面系统
WinINet 是一种 Windows Internet API,通常与交互式用户应用相关。WinHTTP 是另一种 Windows HTTP 堆栈,常用于服务和后台软件;它会保留自己的代理值,而不会继承交互式用户的设置页面配置。
使用 netsh winhttp show proxy 检查 WinHTTP。在以管理员身份打开的终端中,配置命令格式为 netsh winhttp set proxy proxy-server="<proxy-host>:<port>",请将占位符替换为已批准的端点。进行此更改前,请确认受影响的服务确实使用 WinHTTP,因为此设置作用于整台计算机,而非单个账户。
账户上下文可以解释许多意外情况。以自身账户运行的服务可能无法使用按用户设置的代理,即使同一台计算机上的浏览器显示了预期地址。因此,在再次更改浏览器设置之前,请检查服务使用的账户、网络堆栈以及其自身配置中的任何代理字段。
SOCKS5 是一种通用代理协议,可中继 TCP 连接而不解析 HTTP。Edge 区分 HTTP、Secure、FTP 和 SOCKS 标识;目标地址使用 HTTPS 并不意味着代理传输本身也使用 HTTPS。
Mozilla 代理设置 API中,SOCKS5 的 proxyDNS 默认启用,而 SOCKS4 的该选项默认禁用。其他 SOCKS 客户端会自行决定,因此应将其视为某个 API 的默认设置,而不是普遍保证。
当 DNS(将名称转换为地址的系统)仍由本地处理时,Web 流量和名称查询可能会走不同的路径。带有远程 DNS 选项的应用可以通过代理发送查询;没有此选项的应用则会暴露常规 DNS 路径,并可能产生不一致的位置信号。
修复最常见的代理设置故障
先检查代理页面中的 地址、端口 和已启用的开关。将它们与端点详情进行比较,然后测试可访问性,再更改其他不相关的 Windows 设置。
代理症状、原因和修复方法
| 症状 | 可能原因 | 解决方法 |
|---|---|---|
| 保存后无法加载任何页面 | 地址或端口错误,或者此设备无法访问端点 | 更正端点字段并确认可以访问 |
| 重启后设置恢复原状 | 管理策略重新应用了设置值,或者自动配置优先 | 为便于测试,禁用非受管脚本,或请策略所有者更改配置 |
| 本地 Intranet 网站无法访问 | 内部主机的流量被发送到了代理 | 启用 Intranet 绕过,或将受影响的主机添加到例外列表 |
| 只有部分网站无法访问 | 例外范围过大,或 PAC 规则要求直接连接 | 删除错误的例外项,或更正匹配的 PAC 规则 |
| 浏览器显示了新 IP,应用却没有 | 该应用使用 WinHTTP 或自己的代理字段 | 更改该应用实际读取的配置 |
| PAC 脚本始终未生效 | 脚本地址返回错误或遭到拦截 | 恢复对脚本地址的访问 |
| 位置信号看起来不一致 | SOCKS 流量在本地解析 DNS | 在支持此功能的应用中启用代理 DNS |
重新测试时避免引入新变量
浏览器会缓存 PAC 文件。编辑脚本后重启浏览器;使用无痕窗口有助于隔离会话状态,但无法可靠地清除所有代理缓存。
更改一项设置,重启受影响的应用,然后使用同一个 IP 检测页面和目标地址重新测试。保留原始设置值,以免测试失败后把错误配置当成新的基准。
如果出现连接被拒绝错误,请参阅代理连接被拒绝故障排除指南,以区分端点不可用和应用配置问题。如果涉及身份验证,请检查应用是否支持所需的方法,而不要假设浏览器登录状态会自动沿用。
避免破坏性修复
设置脚本通常会更改路由决策,而不是改写手动配置字段。如果保存的设置值在重启后明显恢复原状,请检查设备管理、登录脚本或配置软件。
重置 Windows 前:确认问题影响的是操作系统,而不只是某个端点或应用设置。
如果需要进行更全面的修复,Steel City IT 的指南可以帮助你在重置 Windows 前保护文件。端口输入错误时,重置系统并不是理想的首选方案。
根据故障模式判断原因:只有特定网站受影响,通常意味着例外项或 PAC 规则有问题;只有某个应用受影响,则通常与其自身的代理配置有关。若普遍无法访问,应首先检查端点访问、身份验证或当前使用的路由方式。
判断是否应该继续使用当前的 Windows 10 代理设置
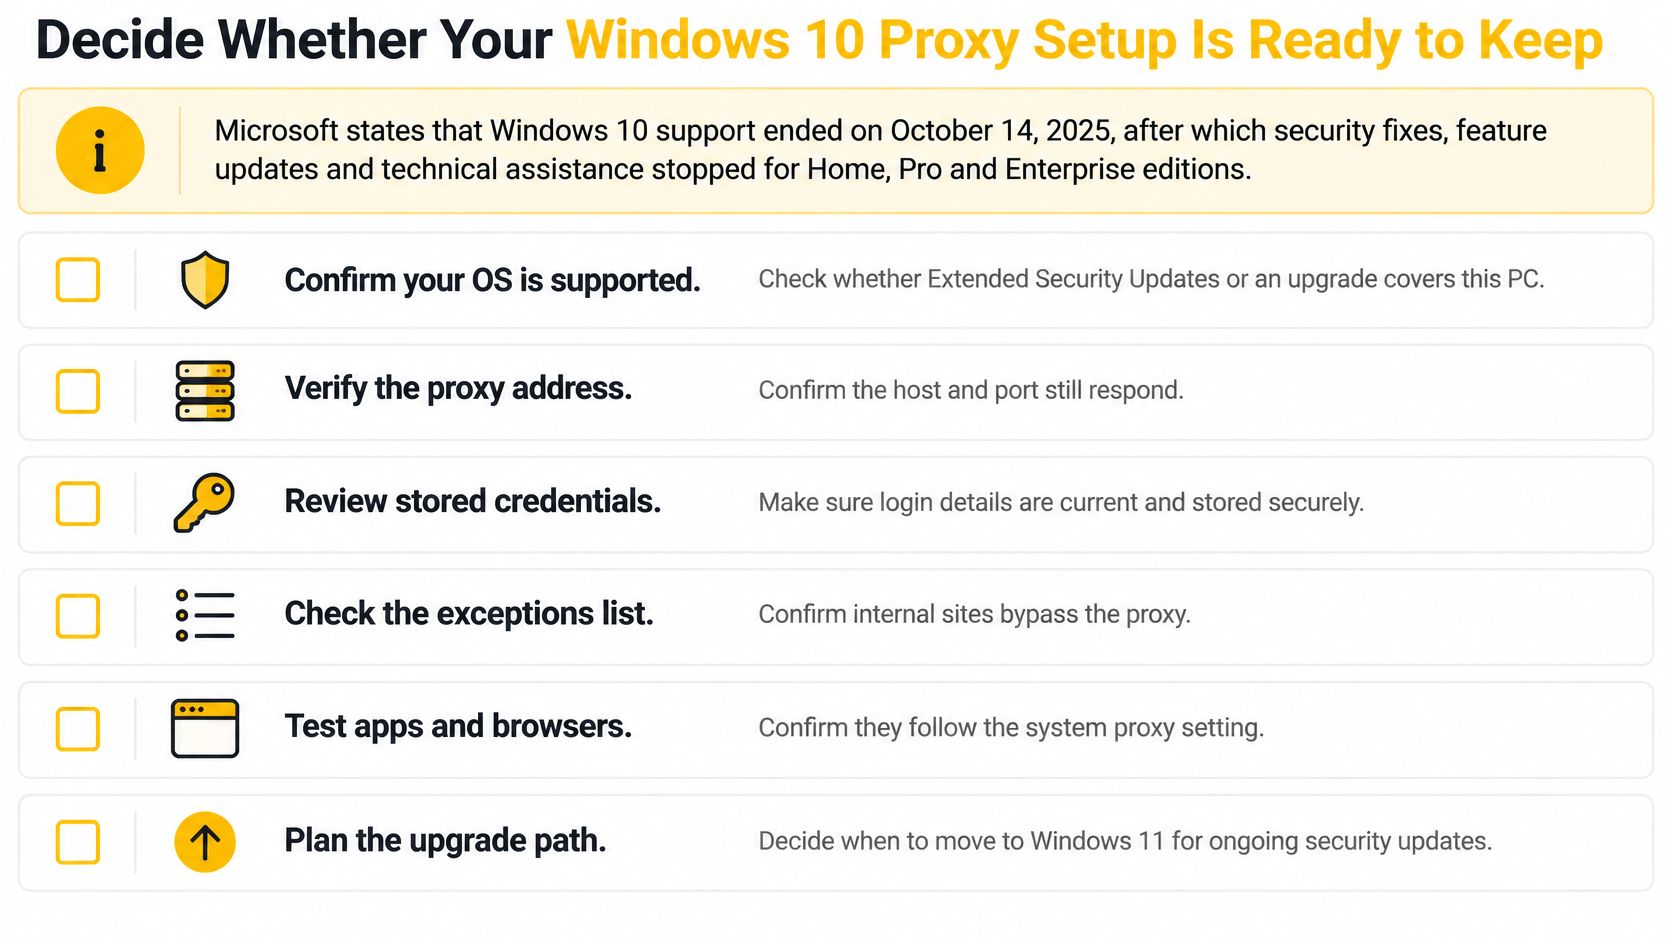
Microsoft 关于 Windows 终止支持的说明指出,Windows 10 的支持已于2025 年 10 月 14 日结束。Home、Pro、Enterprise 和 Education 版本的常规安全修复、功能更新和技术支持均已终止,因此请确认你的设备是否享有单独的扩展覆盖。
代理正常工作,并不能证明计算机是安全的。代理可以路由流量,但无法修补 Windows、保护所有应用,也无法修复网络组件中的漏洞。
决定继续使用还是迁移
- 确认支持范围。检查版本、补丁状态,以及设备是否会收到适用的安全更新。
- 限制本地管理员权限,并在可行的情况下将设备隔离在单独的网络区段中。
- 保护凭据。不要将机密信息放入 PAC 脚本,因为任何下载该文件的人都能读取其中的内容。通过受支持的凭据机制处理应用级身份验证。
- 配置变更后,重新测试相关浏览器、后台应用、绕过行为和 DNS 路径。
- 制定迁移计划。如果硬件允许,请迁移到受支持的 Windows 版本,例如 Windows 11。
自动化操作应遵守平台规则并获得授权。对于依赖移动网络的工作,应评估完整工作流程,而不要把更改公网 IP 当作最终验收标准。
Evoproxy 提供来自法国的移动 4G/LTE 代理,适用于经授权的社交媒体管理、广告验证和依赖地理位置的 QA 等工作流程。如果这些任务需要法国移动网络出口,请使用你的 Windows 配置和 IP 检测页面测试一个端点,然后在扩展配置前验证实际应用的情况。