Server proxy itu sendiri umumnya adalah teknologi yang legal di sebagian besar yurisdiksi, tetapi legalitasnya tergantung pada apa yang Anda lakukan melalui mereka, hukum yang berlaku di lokasi Anda, dan syarat layanan dari platform yang Anda akses. Di Amerika Serikat, batasan federal utama adalah Undang-Undang Penipuan dan Penyalahgunaan Komputer, yang awalnya disahkan pada tahun 1986, yang berfokus pada akses tidak sah daripada melarang proxy sebagai kategori.
Jawaban itu terdengar sederhana sampai alur kerja pemasaran melintasi beberapa batasan hukum sekaligus. Sebuah proxy dapat mendukung perlindungan privasi, jaminan kualitas yang sah, verifikasi iklan, atau penelitian pasar. Proxy yang sama juga dapat digunakan untuk melewati otentikasi, menghindari penegakan akun, mengumpulkan data pribadi yang tidak perlu, atau menyembunyikan aktivitas yang secara tegas dilarang oleh platform.
Kesalahan praktis adalah memperlakukan legalitas proxy sebagai pertanyaan ya atau tidak tunggal. Penilaian yang dapat dipertahankan memisahkan hukum otorisasi, hukum perlindungan data, dan hukum kontrak platform. Rute jaringan Anda hanyalah satu bagian dari analisis.
Apakah Server Proxy Legal Untuk Penggunaan Bisnis
Bisnis umumnya dapat menggunakan server proxy secara sah ketika mereka memiliki tujuan yang sah dan alur kerja menghormati otorisasi, privasi, dan batasan kontraktual. Proxy mengubah rute dan sumber IP yang tampak dari sebuah permintaan. Itu tidak memberikan akses ke sistem, akun, data, atau fitur yang tidak diizinkan untuk digunakan oleh bisnis.
Pertimbangkan tim intelijen ritel yang memeriksa bagaimana halaman produk yang sah muncul bagi pengguna di berbagai wilayah. Tim dapat menggunakan geo-targeting untuk memvalidasi konten lokal, mencatat harga yang ditampilkan secara publik, dan memantau apakah kampanye iklan yang disetujui terlihat. Jika tim mengumpulkan profil pribadi yang tidak perlu, mengabaikan batasan platform, atau menggunakan rotasi untuk mengalahkan blok teknis, infrastruktur yang sama menciptakan profil risiko yang sangat berbeda.
Uji tiga lapisan
Mulailah dengan hukum otorisasi. Tanyakan apakah bisnis mengakses sistem atau data yang memiliki izin untuk diakses. Di Amerika Serikat, Undang-Undang Penipuan dan Penyalahgunaan Komputer, atau CFAA, mengatasi akses yang disengaja ke komputer yang dilindungi tanpa otorisasi atau akses yang melebihi otorisasi yang diberikan. Panduan penipuan komputer Departemen Kehakiman AS juga menekankan bahwa jaksa harus membuktikan akses yang diketahui ke komputer atau area komputer di mana orang tersebut tidak diizinkan untuk pergi, dengan tujuan untuk memperoleh atau mengubah informasi yang disimpan.
Lapisan itu membuat proxy tidak relevan untuk pertanyaan inti. Proxy tidak melegalkan pencurian kredensial, distribusi malware, penipuan, serangan penolakan layanan, atau intrusi yang tidak sah. Itu juga tidak mengubah area akun pribadi menjadi data publik.
Lapisan kedua adalah hukum perlindungan data. Sebuah alur kerja dapat melibatkan akses yang sah dan tetap menciptakan kewajiban jika mengumpulkan nama, pengidentifikasi akun, alamat IP, cookie, sidik jari perangkat, atau profil perilaku. Tim harus mengidentifikasi tujuan, mengumpulkan hanya apa yang dibutuhkan, melindungi catatan, dan menetapkan kontrol retensi dan akses yang sesuai.
Lapisan ketiga adalah hukum kontrak platform. Sebuah situs web atau platform sosial dapat memberlakukan batasan kontraktual pada pengumpulan otomatis, operasi akun, atau metode akses. Halaman yang dapat diakses secara teknis tidak secara otomatis menjadi sumber yang aman secara komersial untuk otomatisasi tanpa batas.
Aturan praktis: Perlakukan proxy sebagai kontrol rute, bukan sebagai slip izin.
Terapkan uji sebelum penerapan
Untuk setiap proyek, dokumentasikan domain yang dimaksud, akun, bidang data, cakupan geografis, perilaku permintaan, dan orang yang bertanggung jawab untuk persetujuan. Kemudian tanyakan:
- Otorisasi: Apakah tim memiliki izin untuk mengakses halaman, akun, API, atau sistem yang relevan?
- Privasi: Dapatkah alur kerja mengidentifikasi orang melalui konten yang dikumpulkan, alamat IP, cap waktu, atau data akun?
- Kontrak: Apakah syarat yang berlaku membatasi akses otomatis, pengumpulan, berbagi akun, atau representasi geografis?
- Kontrol: Apakah batasan laju, penghalang otentikasi, arahan robot, atau sinyal teknis lainnya dihormati?
Pendekatan ini bekerja untuk manajemen media sosial, pemantauan harga, verifikasi iklan, perlindungan merek, dan pengujian QA karena mengevaluasi alur kerja aktual daripada label proxy. Ini juga mengungkapkan kegagalan umum: sebuah tim mungkin menyetujui tujuan bisnis yang sah sambil mengabaikan cara otomatisasi mereka mencapai target.
Memahami Kerangka Hukum AS Dan UE
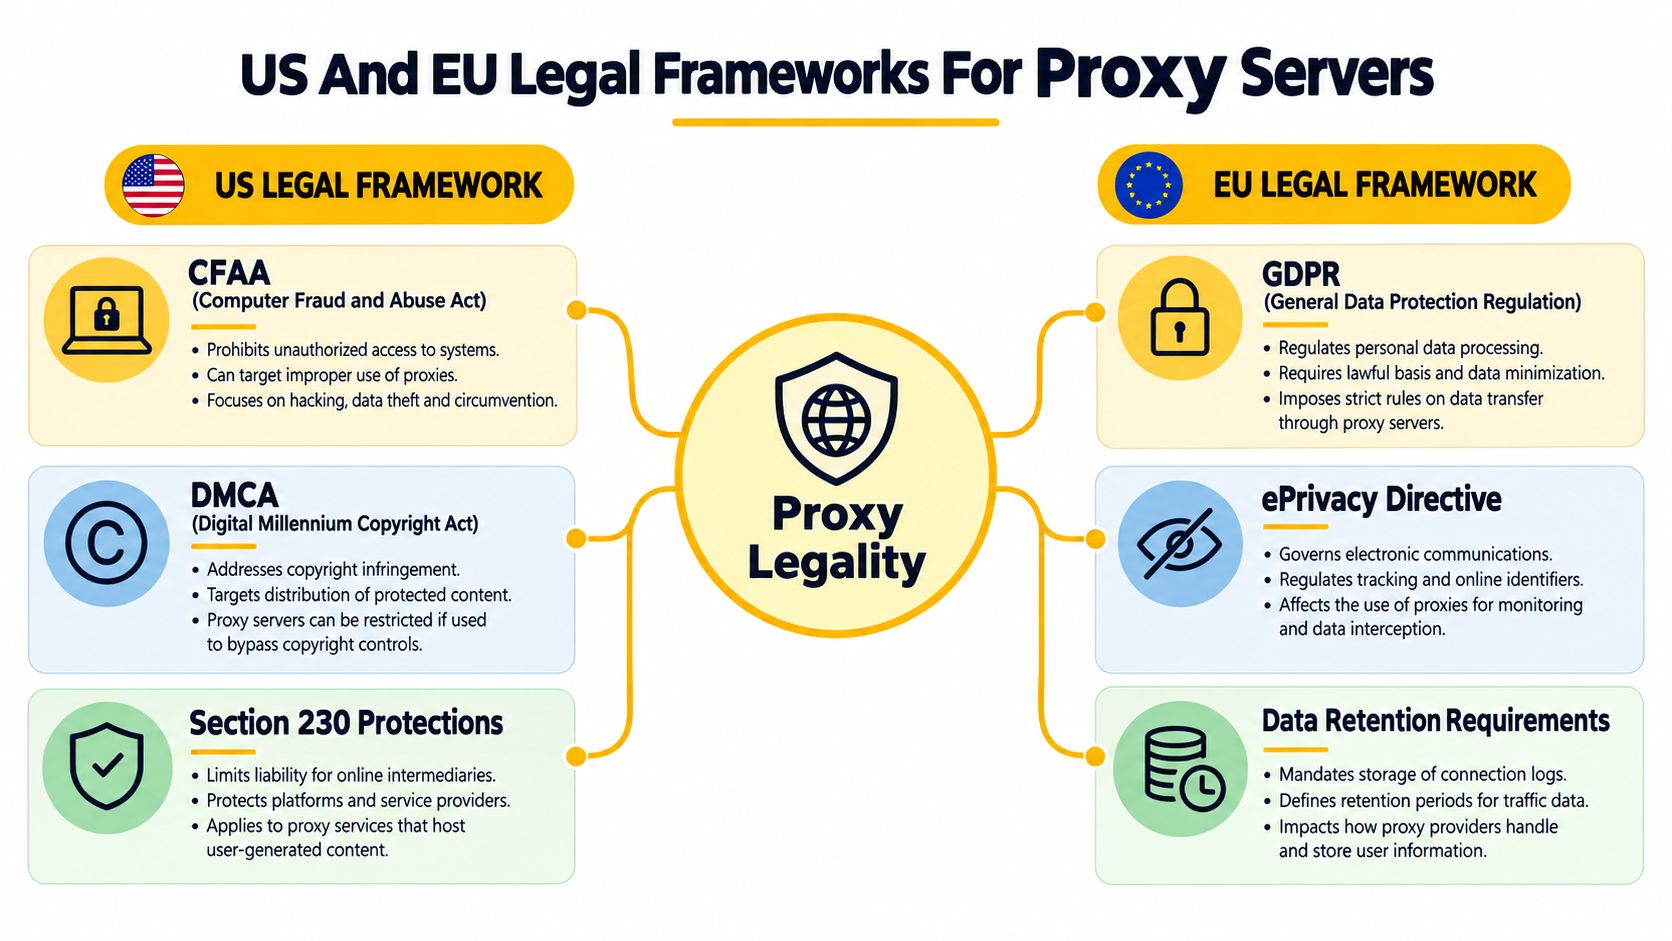
Legalitas proxy ditentukan oleh tiga lapisan hukum terpisah, bukan oleh proxy itu sendiri: hukum otorisasi, hukum perlindungan data, dan hukum kontrak platform. Sebuah proxy dapat mengubah cara permintaan diarahkan, tetapi tidak dapat memberikan hak akses, menghapus kewajiban privasi, atau mengesampingkan syarat situs web.
Amerika Serikat memulai dengan otorisasi
CFAA, yang disahkan pada 1986, adalah titik referensi federal utama untuk akses komputer yang tidak sah dalam konteks ini. Itu tidak melarang server proxy sebagai kategori. Pertanyaan yang relevan adalah apakah seseorang secara sengaja mengakses komputer yang dilindungi tanpa otorisasi atau melebihi akses yang mereka miliki. Kebijakan penuntutan Departemen Kehakiman menunjukkan bahwa pelanggaran kontraktual dasar atau syarat layanan seharusnya tidak secara otomatis menjadi akses tidak sah kriminal ketika orang tersebut sebaliknya diizinkan untuk memperoleh informasi tersebut.
Data yang dapat diakses publik menciptakan pertanyaan otorisasi yang lebih sempit. Putusan hiQ Labs v. LinkedIn dari Sirkuit Kesembilan menunjukkan bahwa CFAA umumnya tidak mencakup pengambilan data yang tersedia untuk publik, bahkan jika situs web keberatan. Itu tidak menetapkan hak umum untuk otomatisasi pengumpulan, dan membiarkan privasi, hak cipta, kontrak, hak basis data, dan klaim permintaan berlebihan terbuka. Batasan ini juga dibahas dalam analisis pengumpulan data publik dan legalitas proxy, tetapi tim harus menilai alur kerja mereka sendiri daripada mengandalkan asumsi data publik yang luas.
Sebuah tim pemasaran harus mendokumentasikan apakah targetnya publik, apakah otentikasi atau penghalang akses lainnya terlibat, dan apakah pengumpulan menciptakan eksposur sipil atau kontraktual yang terpisah. Volume permintaan, perilaku sesi, dan penggunaan akun juga penting. Visibilitas publik mendukung argumen otorisasi, tetapi tidak menyelesaikan analisis hukum yang lain.
UE menambahkan kewajiban perlindungan data
UE menggunakan pendekatan yang netral terhadap teknologi. GDPR dapat berlaku untuk organisasi di luar UE ketika mereka menawarkan layanan kepada, atau memantau, orang-orang di UE. Panduan GDPR Komisi Eropa menjelaskan bahwa aturan berlaku terlepas dari teknologi yang digunakan.
Sebuah proxy oleh karena itu tidak menempatkan penelitian pasar, verifikasi iklan, atau analisis audiens di luar cakupan GDPR. Jika sebuah alur kerja mengumpulkan nama, pengidentifikasi akun, alamat IP, atau profil perilaku, bisnis perlu memiliki tujuan yang jelas dan dasar hukum. Itu juga harus menangani keadilan, kebutuhan, minimalisasi, keamanan, dan transparansi di mana kewajiban tersebut berlaku.
Alamat IP dapat menjadi data pribadi ketika dapat dihubungkan dengan individu melalui informasi yang tersedia untuk operator yang relevan. Pseudonimisasi dan enkripsi mengurangi risiko tetapi tidak secara otomatis menghapus kewajiban GDPR jika re-identifikasi tetap mungkin. Tim harus memetakan aliran data dan retensi sebelum mengonfigurasi pengumpulan, bukan setelah data pribadi masuk ke dalam basis data.
Untuk persiapan praktis, tim dapat menggunakan sumber pengujian kepatuhan GDPR ini dan menyesuaikan kontrolnya dengan tujuan, yurisdiksi, penyedia, dan aliran data mereka. Tinjauan hukum adalah tepat untuk individu yang dapat diidentifikasi, kategori sensitif, pemprofilan skala besar, atau otorisasi yang tidak pasti. Due diligence penyedia juga termasuk dalam tinjauan tersebut, termasuk sumber alamat proxy, kontrol persetujuan atau kontrak, peran pemrosesan, langkah-langkah keamanan, dan prosedur penghapusan.
Membandingkan Proxy Residensial Mobile Dan Datacenter
Kategori proxy menggambarkan jaringan di balik alamat keluar. Mereka mempengaruhi kompatibilitas, reputasi, perilaku pemblokiran, stabilitas sesi, dan risiko pengadaan, tetapi tidak ada dari mereka yang mengubah status hukum dari aktivitas yang mendasarinya.
Proxy datacenter berasal dari jaringan hosting atau cloud. Proxy residensial menggunakan ruang alamat broadband konsumen. Proxy mobile menggunakan jaringan seluler seperti 4G/LTE atau 5G. Kategori ini tidak dapat dipertukarkan, dan memilih jaringan yang kurang jelas tidak menghapus pembatasan platform atau kewajiban perlindungan data.
Mengapa IP mobile berperilaku berbeda
Jaringan mobile umumnya menggunakan carrier-grade NAT, sistem penerjemahan alamat yang dioperasikan oleh penyedia yang memungkinkan banyak perangkat berbagi alamat IPv4 publik. Oleh karena itu, tujuan mungkin melihat alamat yang terkait dengan lalu lintas handset biasa daripada rentang yang jelas diidentifikasi dengan penyedia hosting. Konteks carrier yang dibagikan dapat mempersulit pemblokiran berbasis IP yang sederhana.
Routing mobile dapat berguna untuk pengujian geo-targeted yang diotorisasi, pemeriksaan pengalaman pengguna mobile, verifikasi iklan lokal, dan QA akun di mana bisnis memiliki izin untuk mengoperasikan akun tersebut. Ini dapat mengurangi ketergantungan pada ruang alamat datacenter, tetapi tidak menjamin kepercayaan, mencegah sidik jari browser, atau membuat alur kerja yang dilarang dapat diterima.
Proxy residensial dapat menyerupai lalu lintas broadband rumah dan mungkin cocok untuk penelitian yang membutuhkan konteks jaringan konsumen. Kesesuaian kepatuhan mereka sangat tergantung pada bagaimana penyedia memperoleh alamat dan apakah orang atau operator jaringan yang terlibat memberikan persetujuan yang sesuai. Bisnis tidak boleh menganggap bahwa kata “residensial” membuktikan sumber yang etis.
Proxy datacenter seringkali lebih mudah untuk disediakan dan dapat praktis untuk pekerjaan terkontrol dengan volume tinggi terhadap sistem yang diotorisasi. Asal jaringan hosting mereka mungkin membuatnya lebih mudah bagi tujuan untuk mengklasifikasikan atau memblokir. Itu adalah trade-off teknis, bukan kesimpulan hukum.
Cocokkan model sesi dengan tugas
Rotasi IP mengubah alamat keluar seiring waktu. Rotasi yang terkontrol dapat mendukung pemantauan harga agregat, hasil pencarian, atau ketersediaan ketika target mengizinkan aktivitas tersebut dan tingkat permintaan tetap wajar. Rotasi menjadi bermasalah ketika tujuannya adalah untuk mengalahkan pemblokiran, menghindari penegakan akun, atau menyembunyikan akses yang tidak sah.
Sesi lengket menjaga satu alamat keluar terkait dengan sesi untuk periode yang ditentukan. Itu biasanya lebih cocok untuk pengujian status login yang diotorisasi, QA checkout, atau validasi alur pengguna multi-langkah karena perubahan yang sering dapat mengganggu cookie, keranjang, dan status sesi. Kelekatan yang berlebihan dapat mengurangi fleksibilitas geografis dan dapat menciptakan asosiasi yang lebih kuat antara identitas pengujian dan rute tertentu.
| Kategori proxy | Kesesuaian yang berguna dan sah | Trade-off operasional utama |
|---|---|---|
| Mobile | QA mobile yang diotorisasi, verifikasi iklan, pengujian pengalaman regional, alur kerja akun | Routing seluler dapat mengurangi pemblokiran IP datacenter yang sederhana, tetapi tidak mengesampingkan kontrol |
| Residential | Penelitian jaringan konsumen dan validasi lokal | Penyedia sumber, persetujuan, pencatatan, dan penanganan data pribadi perlu ditinjau secara dekat |
| Datacenter | Beban kerja terkontrol terhadap sistem dan layanan yang diotorisasi | ASN jaringan hosting dapat lebih mudah diidentifikasi atau dibatasi oleh tujuan |
Seorang ASN, atau Nomor Sistem Otonom, mengidentifikasi jaringan yang mengumumkan rentang IP. Tujuan dapat menggunakan data ASN dan reputasi untuk membedakan penyedia hosting dari penyedia telekomunikasi. Itulah sebabnya rute mobile atau residensial mungkin berperilaku berbeda dari rute datacenter, tetapi penampilan teknis tidak boleh disamakan dengan izin.
Membangun Alur Kerja Proxy yang Mematuhi untuk Tim Pemasaran
Alur kerja proxy yang mematuhi dimulai sebelum permintaan pertama. Tim pemasaran dan data harus mencatat tujuan bisnis, target yang disetujui, bidang data, batasan operasional, dan orang yang bertanggung jawab atas privasi dan risiko platform sebelum apa pun diluncurkan.
Menetapkan catatan proyek
Mulailah dengan catatan otorisasi singkat yang menjawab lima pertanyaan:
- Tujuan: Apakah proyek ini untuk QA yang diotorisasi, verifikasi iklan, penelitian pasar, perlindungan merek, pemantauan SEO, atau kebutuhan bisnis yang terdefinisi lainnya?
- Ruang lingkup: Domain, akun, API, wilayah, dan lingkungan mana yang disetujui?
- Data: Bidang mana yang diperlukan, dan bidang mana yang harus dibuang segera?
- Perilaku: Tingkat permintaan, model sesi, dan perilaku pengulangan apa yang akan digunakan sistem?
- Kepemilikan: Siapa yang menyetujui alur kerja, dan siapa yang dapat menghentikannya ketika target mengajukan keberatan atau kontrol berubah?
Catatan ini harus memisahkan halaman publik dari area yang terautentikasi. Ini juga harus menyatakan apakah bisnis sedang menguji propertinya sendiri, mengumpulkan informasi publik yang diizinkan, atau menggunakan platform pihak ketiga di bawah perjanjian tertentu. Tim dapat menggunakan daftar periksa persyaratan kepatuhan Evoproxy untuk menyusun catatan otorisasi sebelum penerapan.
Gunakan API resmi di mana tersedia dan sesuai. Tinjau syarat platform sebelum mengotomatiskan aktivitas akun atau pengumpulan, dan dapatkan izin tertulis di mana platform memerlukannya. Proxy adalah jalur jaringan yang diubah, bukan pengecualian dari persyaratan otorisasi.
Minimalkan saluran data
Jika proyek membutuhkan ketersediaan produk atau konten halaman, jangan simpan nama, detail profil, pengidentifikasi akun, atau log permintaan penuh secara default. Saring data pribadi yang tidak perlu di lapisan ekstraksi, batasi akses internal ke apa yang tersisa, dan tetapkan periode retensi yang sesuai dengan tujuan.
Jaga geo-targeting terkait dengan tujuan pengujian atau penelitian yang sah. Menguji bagaimana halaman arahan yang diotorisasi muncul di suatu wilayah berbeda dari salah menggambarkan kelayakan, melewati pembatasan geografis, atau membuat akun di bawah keadaan yang salah.
Pilih protokol untuk kompatibilitas
Proxy HTTP dirancang untuk permintaan yang menyadari HTTP. Untuk tujuan HTTPS yang terenkripsi, klien umumnya menggunakan metode HTTP CONNECT untuk meminta proxy membangun terowongan ke host dan port. Setelah terbangun, TLS melindungi konten permintaan HTTPS dari perantara jaringan biasa.
SOCKS5 adalah protokol proxy sesi tingkat rendah yang didefinisikan oleh RFC 1928. Ini mendukung permintaan koneksi TCP, pengikatan masuk, dan asosiasi UDP, dan dapat mewakili alamat IPv4, nama domain, dan alamat IPv6. Dalam praktiknya, HTTP seringkali nyaman untuk browser, crawler, dan klien HTTP, sementara SOCKS5 dapat mendukung berbagai aplikasi TCP yang lebih luas dan beberapa alur kerja yang menyadari UDP.
Tidak ada protokol yang membuat pengguna anonim. Aplikasi dapat membocorkan header atau permintaan DNS, dan operator proxy mungkin menyimpan metadata koneksi. Enkripsi kredensial, konfirmasi bahwa resolusi DNS mengikuti jalur yang dimaksud, dan memastikan log protokol mengikuti aturan privasi yang sama seperti dataset utama.
Kontrol yang berfungsi: Jadikan “jeda dan tinjau” sebagai respons normal terhadap pemblokiran, perubahan syarat, prompt otentikasi, atau bidang data pribadi yang tidak terduga. Jangan menyelesaikan setiap gangguan operasional dengan lebih banyak rotasi.
Due Diligence Penyedia Proxy Dan Perlindungan Data
Sebuah bisnis dapat memilih kasus penggunaan yang sah dan tetap mewarisi risiko dari penyedia proxy-nya. Rantai pasokan alamat penyedia, praktik persetujuan, pencatatan, subprocessors, dan respons penyalahgunaan semuanya mempengaruhi apakah alur kerja tersebut dapat dipertahankan.
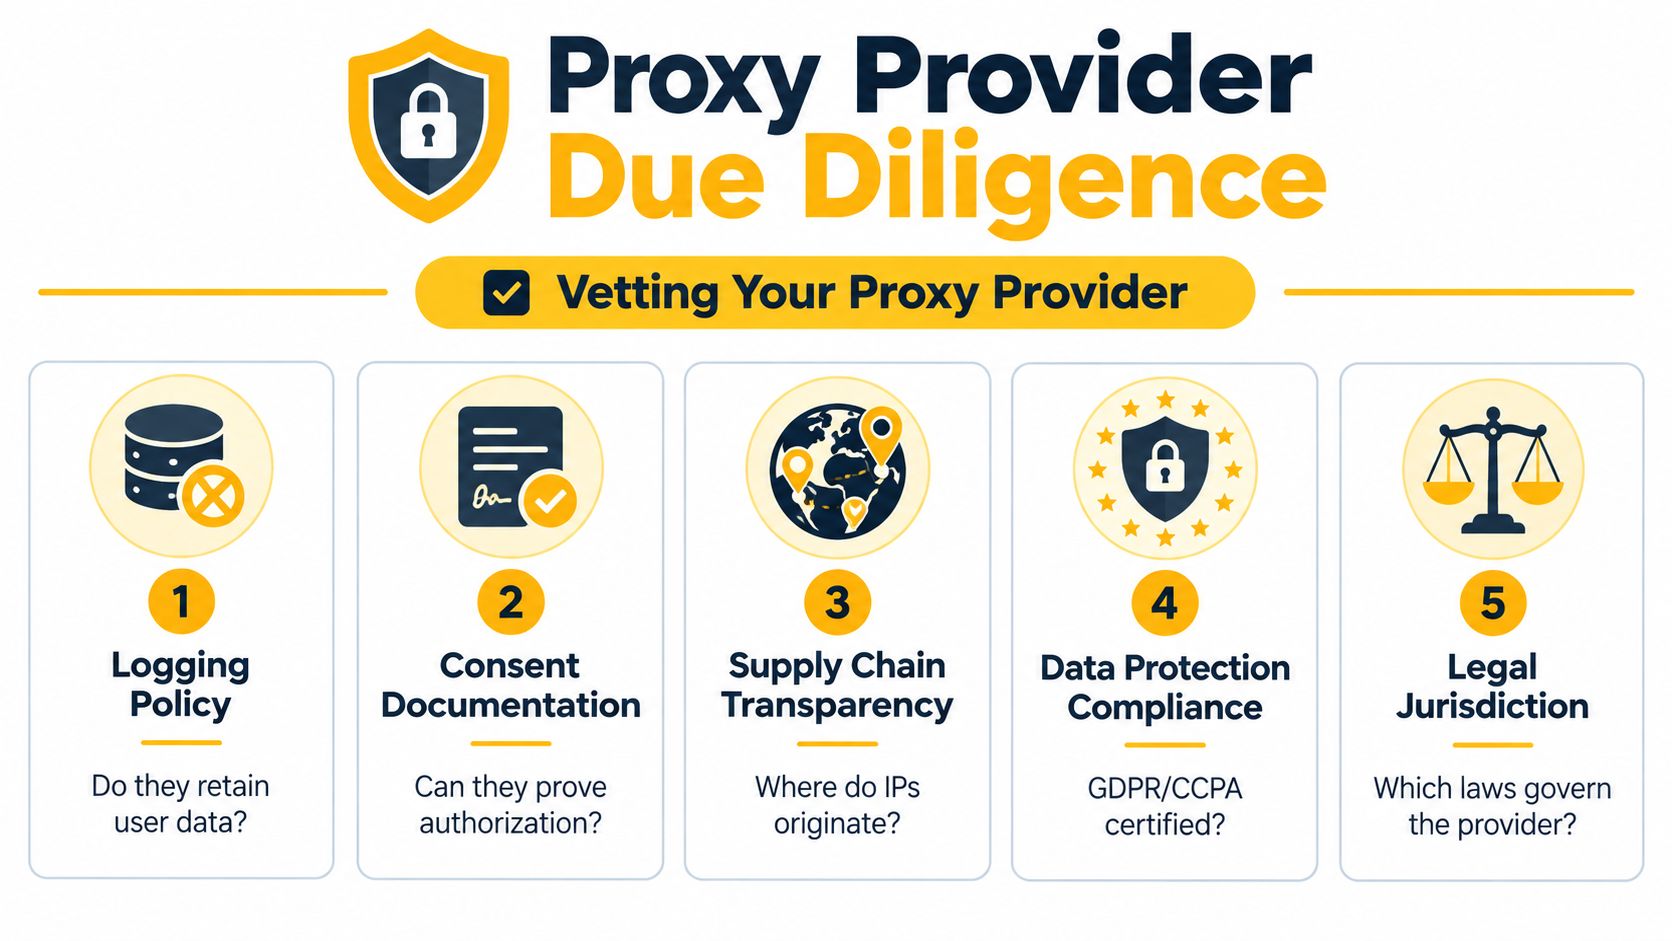
Pengadilan Kehakiman Uni Eropa membahas alamat IP dinamis dalam Breyer. Alamat IP dinamis dapat memenuhi syarat sebagai data pribadi bagi operator situs web ketika operator tersebut memiliki cara hukum untuk mengidentifikasi individu menggunakan informasi tambahan yang dimiliki oleh penyedia akses internet. Ringkasan keputusan Breyer sangat relevan bagi tim yang mengumpulkan alamat IP sebagai bagian dari penelitian, validasi iklan, atau QA.
Sebuah proxy dapat menyembunyikan alamat asli operator dari tujuan, tetapi itu tidak secara otomatis menganonimkan data yang dikumpulkan oleh bisnis atau penyedia. Stempel waktu, pengidentifikasi akun, cookie, sidik jari perangkat, log tujuan, dan riwayat permintaan dapat menghubungkan aktivitas dari waktu ke waktu.
Untuk pekerjaan yang berfokus pada UE, perlakukan alamat IP yang dikumpulkan, stempel waktu, pengidentifikasi akun, dan log permintaan sebagai identifikasi potensial sampai penilaian hukum yang terdokumentasi menyimpulkan sebaliknya. Tentukan dasar hukum, minimalkan bidang, batasi akses, lindungi log, dan tetapkan batas retensi. Jika pemroses menangani data, dokumentasikan hubungan tersebut dan evaluasi transfer internasional serta subprocessors.
Tanyakan kepada penyedia pertanyaan yang dapat diverifikasi oleh pengadaan
Kuesioner vendor harus meminta bukti, bukan jaminan yang luas:
- Asal jaringan: Dapatkah penyedia menjelaskan apakah alamat mobile, residential, atau datacenter dimiliki, disewa, atau disuplai melalui jaringan lain?
- Persetujuan dan otorisasi: Dapatkah ia mendokumentasikan izin sumber untuk lalu lintas yang diarahkan melalui jaringan akses, terutama untuk alamat bersama atau residential?
- Logging: Apakah ia menyimpan metadata koneksi, tujuan, stempel waktu, akun, atau lalu lintas? Untuk tujuan apa dan berapa lama?
- Subprocessors: Pihak mana yang dapat mengakses data routing, catatan dukungan, atau telemetri jaringan?
- Keamanan: Bagaimana kredensial, dasbor, port, dan saluran dukungan dilindungi?
- Penanganan penyalahgunaan: Dapatkah penyedia menyelidiki keluhan, menangguhkan penyalahgunaan, dan memberikan jalur eskalasi yang jelas?
- Syarat kontrak: Apakah ia akan menandatangani syarat pemrosesan data yang sesuai ketika ia memproses data pribadi atas nama bisnis?
Sebuah penyedia yang tidak dapat menjelaskan dari mana alamat berasal atau log apa yang disimpannya menciptakan masalah kepatuhan yang belum terpecahkan. Bisnis tidak seharusnya mengisi kekosongan itu dengan asumsi.
Prinsip pengadaan: Tujuan bisnis yang bersih tidak menyembuhkan rantai pasokan yang tidak transparan.
Jaringan seluler dan rute bersama dapat menciptakan kompleksitas tambahan karena beberapa pengguna mungkin muncul melalui alamat publik yang sama. Itu tidak dengan sendirinya menunjukkan kesalahan, tetapi memperkuat kebutuhan akan log yang akurat, akses yang terkontrol, dan pemisahan yang jelas antara identitas uji perusahaan dan individu nyata.
Praktik Terbaik Untuk Penggunaan Proxy yang Bertanggung Jawab di 2026
Penggunaan proxy yang bertanggung jawab adalah disiplin operasional. Sebelum diluncurkan, konfirmasi target, tujuan, otorisasi, bidang data, kontrol penyedia, protokol, perilaku sesi, dan kondisi penghentian. Selama alur kerja, pantau kesalahan dan sinyal akses tanpa memperlakukan setiap blok sebagai tantangan teknis untuk diatasi.
Jaga prinsip-prinsip ini terlihat oleh orang-orang yang menjalankan kampanye dan pekerjaan data:
- Dokumentasikan izin: Catat domain, akun, API, wilayah, dan tujuan bisnis yang disetujui.
- Kumpulkan lebih sedikit: Hapus data pribadi yang tidak diperlukan oleh analisis dan batasi akses ke catatan yang disimpan.
- Hormati aturan platform: Gunakan antarmuka resmi jika tersedia dan jangan gunakan rotasi IP untuk menghindari penegakan atau kontrol teknis.
- Kontrol sesi: Gunakan sesi lengket untuk QA multi-langkah yang diotorisasi dan rotasi terkontrol hanya di mana tujuan mendukungnya.
- Tinjau penyedia: Verifikasi sumber jaringan, dokumentasi persetujuan, logging, subprocessors, keamanan, dan prosedur penyalahgunaan.
- Pantau perubahan: Tinjau kembali alur kerja ketika platform mengubah syaratnya, menambahkan otentikasi, memodifikasi perilaku pemblokiran, atau mengekspos data pribadi baru.
Panduan etika web-scraping dapat membantu tim mengubah prinsip-prinsip ini menjadi aturan operasional internal. Routing 4G seluler mungkin sesuai untuk manajemen media sosial yang diotorisasi, verifikasi iklan, penelitian pasar, atau QA yang bergantung pada geo, tetapi dasar hukum berasal dari tujuan dan kontrol, bukan dari kategori jaringan.
Jawaban untuk “apakah server proxy legal” adalah praktis daripada absolut. Server proxy umumnya adalah alat yang sah. Bisnis Anda tetap bertanggung jawab atas otorisasi, pemrosesan data pribadi, kontrak platform, due diligence penyedia, dan perilaku yang dilakukan melalui koneksi.
Evoproxy menawarkan konektivitas mobile 4G/LTE dengan port pribadi dan bersama, opsi rotasi sesi, dan rute yang sesuai untuk manajemen media sosial yang diotorisasi, penelitian pasar, verifikasi iklan, dan QA yang bergantung pada geo. Tinjau opsi yang tersedia di Evoproxy dan pilih pengaturan yang sesuai dengan tujuan bisnis Anda yang disetujui dan kontrol kepatuhan.