Proxy-Server selbst sind in den meisten Rechtsordnungen im Allgemeinen legale Technologien, aber die Legalität hängt davon ab, was Sie damit tun, den Gesetzen, die an Ihrem Standort gelten, und den Nutzungsbedingungen der Plattformen, auf die Sie zugreifen. In den Vereinigten Staaten ist die entscheidende bundesrechtliche Grenze das Computer Fraud and Abuse Act, das ursprünglich 1986 verabschiedet wurde und sich auf unbefugten Zugriff konzentriert, anstatt Proxys als Kategorie zu verbieten.
Diese Antwort klingt einfach, bis ein Marketing-Workflow mehrere rechtliche Grenzen gleichzeitig überschreitet. Ein Proxy kann den Datenschutz unterstützen, autorisierte Qualitätssicherung, Anzeigenverifizierung oder Marktforschung. Der gleiche Proxy kann auch verwendet werden, um Authentifizierung zu umgehen, die Durchsetzung von Konten zu vermeiden, unnötige persönliche Daten zu sammeln oder Aktivitäten zu verbergen, die eine Plattform ausdrücklich verbietet.
Der praktische Fehler besteht darin, die Legalität von Proxys als eine einzige Ja-oder-Nein-Frage zu behandeln. Eine verteidigbare Bewertung trennt Autorisierungsrecht, Datenrecht und Plattformvertragsrecht. Ihre Netzwerkroute ist nur ein Teil der Analyse.
Sind Proxy-Server für geschäftliche Nutzung legal?
Unternehmen können Proxy-Server im Allgemeinen rechtmäßig nutzen, wenn sie einen legitimen Zweck haben und der Workflow die Autorisierungs-, Datenschutz- und vertraglichen Einschränkungen respektiert. Der Proxy ändert die Route und die scheinbare Quell-IP einer Anfrage. Er gewährt keinen Zugriff auf Systeme, Konten, Daten oder Funktionen, die das Unternehmen nicht bereits nutzen durfte.
Betrachten Sie ein Einzelhandelsintelligenzteam, das überprüft, wie eine autorisierte Produktseite Nutzern in verschiedenen Regionen angezeigt wird. Das Team kann Geo-Targeting verwenden, um lokalisierte Inhalte zu validieren, öffentlich angezeigte Preise zu erfassen und zu überwachen, ob eine genehmigte Werbekampagne sichtbar ist. Wenn das Team unnötige persönliche Profile sammelt, eine Plattformbeschränkung ignoriert oder Rotation verwendet, um eine technische Sperre zu umgehen, schafft dieselbe Infrastruktur ein sehr unterschiedliches Risikoprofil.
Der Dreischichtentest
Beginnen Sie mit Autorisierungsrecht. Fragen Sie, ob das Unternehmen auf ein System oder Daten zugreift, auf die es die Erlaubnis hat. In den Vereinigten Staaten befasst sich das Computer Fraud and Abuse Act, oder CFAA, mit dem absichtlichen Zugriff auf einen geschützten Computer ohne Autorisierung oder Zugriff, der die erteilte Autorisierung überschreitet. Die Richtlinien des US-Justizministeriums zur Computerbetrug betonen ebenfalls, dass Staatsanwälte nachweisen sollten, dass ein wissentliches Zugreifen auf einen Computer oder einen Computerbereich, auf den die Person nicht zugreifen durfte, mit dem Ziel erfolgt, gespeicherte Informationen zu erhalten oder zu ändern.
Diese Schicht macht einen Proxy für die Kernfrage irrelevant. Ein Proxy legalisiert keinen Diebstahl von Anmeldeinformationen, die Verbreitung von Malware, Betrug, Denial-of-Service-Angriffe oder unbefugtes Eindringen. Er verwandelt auch keinen privaten Kontobereich in öffentliche Daten.
Die zweite Schicht ist Datenrecht. Ein Workflow kann rechtmäßigen Zugriff beinhalten und dennoch Verpflichtungen schaffen, wenn er Namen, Kontenkennungen, IP-Adressen, Cookies, Gerätefingerabdrücke oder Verhaltensprofile sammelt. Das Team muss den Zweck identifizieren, nur das sammeln, was es benötigt, die Aufzeichnungen schützen und geeignete Aufbewahrungs- und Zugriffssteuerungen festlegen.
Die dritte Schicht ist Plattformvertragsrecht. Eine Website oder soziale Plattform kann vertragliche Einschränkungen für automatisierte Erfassung, Kontobetrieb oder Zugriffsarten auferlegen. Eine technisch zugängliche Seite ist nicht automatisch eine kommerziell sichere Quelle für uneingeschränkte Automatisierung.
Praktische Regel: Behandeln Sie einen Proxy als Routing-Kontrolle, nicht als Genehmigungsschein.
Test vor der Bereitstellung anwenden
Dokumentieren Sie für jedes Projekt die beabsichtigten Domains, Konten, Datenfelder, geografischen Umfang, Anfrageverhalten und die verantwortliche Person für die Genehmigung. Fragen Sie dann:
- Autorisierung: Hat das Team die Erlaubnis, auf die relevante Seite, das Konto, die API oder das System zuzugreifen?
- Datenschutz: Könnte der Workflow Personen durch gesammelte Inhalte, IP-Adressen, Zeitstempel oder Kontodaten identifizieren?
- Vertrag: Beschränken die geltenden Bedingungen den automatisierten Zugriff, die Erfassung, das Teilen von Konten oder die geografische Darstellung?
- Kontrollen: Werden Ratenlimits, Authentifizierungsbarrieren, Roboteranweisungen oder andere technische Signale respektiert?
Dieser Ansatz funktioniert für das Management von sozialen Medien, Preisüberwachung, Anzeigenverifizierung, Markenschutz und QA-Tests, da er den tatsächlichen Workflow bewertet und nicht das Proxy-Label. Er deckt auch ein häufiges Versagen auf: Ein Team kann ein legitimes Geschäftsziel genehmigen und dabei übersehen, wie seine Automatisierung das Ziel erreicht.
Verständnis der US- und EU-Rechtsrahmen
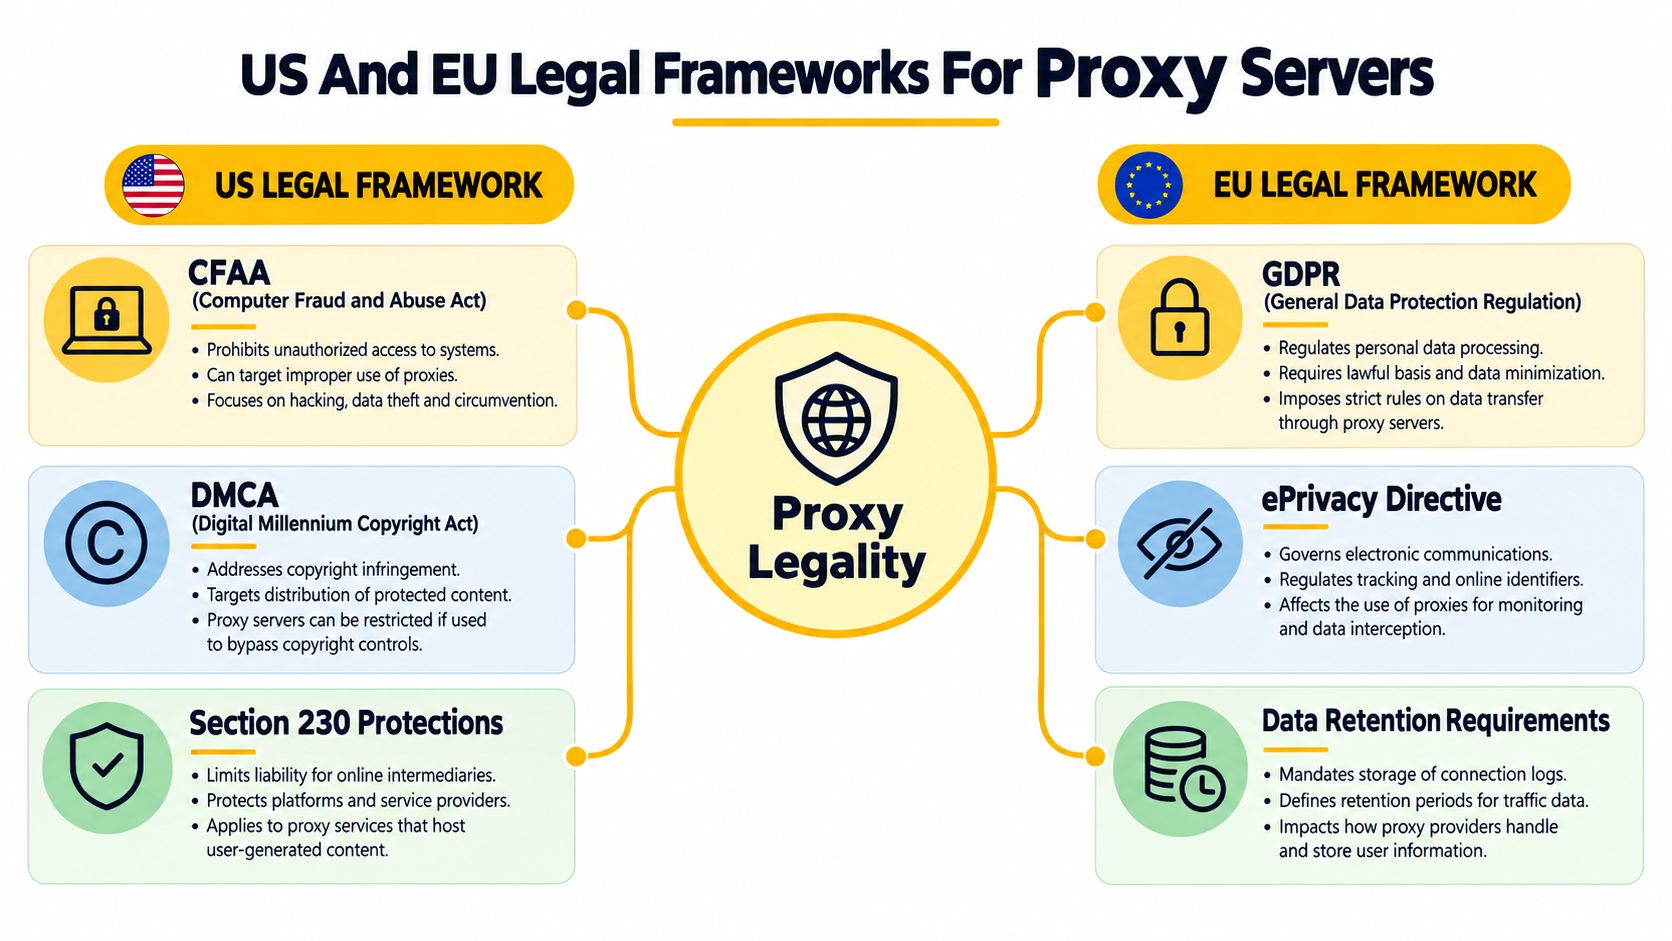
Die Legalität von Proxys wird durch drei separate rechtliche Schichten bestimmt, nicht durch den Proxy selbst: Autorisierungsrecht, Datenrecht und Plattformvertragsrecht. Ein Proxy kann ändern, wie eine Anfrage geroutet wird, aber er kann keine Zugriffsrechte gewähren, Datenschutzpflichten aufheben oder die Nutzungsbedingungen einer Website außer Kraft setzen.
Die Vereinigten Staaten beginnen mit der Autorisierung
Das CFAA, das 1986 verabschiedet wurde, ist der Hauptreferenzpunkt für unbefugten Computerzugriff in diesem Kontext. Es verbietet Proxy-Server nicht als Kategorie. Die relevante Frage ist, ob eine Person absichtlich auf einen geschützten Computer ohne Autorisierung zugegriffen hat oder ob sie den Zugriff überschritten hat, den sie hatte. Die Richtlinie des Justizministeriums deutet darauf hin, dass ein grundlegender vertraglicher oder nutzungsbedingungenmäßiger Verstoß nicht automatisch zu einem kriminellen unbefugten Zugriff werden sollte, wenn die Person ansonsten autorisiert war, die Informationen zu erhalten.
Öffentlich zugängliche Daten schaffen eine engere Autorisierungsfrage. Das Urteil des Neunten Zirkels in hiQ Labs v. LinkedIn deutete darauf hin, dass das CFAA im Allgemeinen das Scraping von Daten, die der Öffentlichkeit zugänglich sind, nicht abdeckt, selbst wenn die Website Einwände erhebt. Es etabliert kein allgemeines Recht auf automatisierte Erfassung und lässt Ansprüche auf Datenschutz, Urheberrecht, Vertrag, Datenbankrechte und übermäßige Anfragen offen. Die Grenze wird auch in der Analyse der Erfassung öffentlicher Daten und der Legalität von Proxys diskutiert, aber Teams sollten ihren eigenen Workflow bewerten, anstatt sich auf eine breite Annahme öffentlicher Daten zu verlassen.
Ein Marketingteam sollte dokumentieren, ob das Ziel öffentlich ist, ob Authentifizierung oder eine andere Zugangsbarriere beteiligt ist und ob die Erfassung separate zivilrechtliche oder vertragliche Risiken schafft. Anfragevolumen, Sitzungsverhalten und Kontonutzung sind ebenfalls wichtig. Öffentliche Sichtbarkeit unterstützt ein Autorisierungsargument, löst jedoch nicht die restliche rechtliche Analyse.
Die EU fügt Datenschutzpflichten hinzu
Die EU verfolgt einen technologie-neutralen Ansatz. Die DSGVO kann auf Organisationen außerhalb der EU Anwendung finden, wenn sie Dienstleistungen für oder Überwachungen von Personen in der EU anbieten. Die Richtlinien der Europäischen Kommission zur DSGVO erklären, dass die Regeln unabhängig von der verwendeten Technologie gelten.
Ein Proxy platziert daher Marktforschung, Anzeigenverifizierung oder Zielgruppenanalyse nicht außerhalb des Anwendungsbereichs der DSGVO. Wenn ein Workflow Namen, Kontenkennungen, IP-Adressen oder Verhaltensprofile sammelt, benötigt das Unternehmen einen definierten Zweck und eine rechtmäßige Grundlage. Es muss auch Fairness, Notwendigkeit, Minimierung, Sicherheit und Transparenz berücksichtigen, wo diese Pflichten gelten.
Eine IP-Adresse kann personenbezogene Daten sein, wenn sie über Informationen, die dem relevanten Betreiber zur Verfügung stehen, mit einer Person verknüpft werden kann. Pseudonymisierung und Verschlüsselung verringern das Risiko, beseitigen jedoch nicht automatisch die DSGVO-Pflichten, wenn eine Re-Identifizierung weiterhin möglich ist. Teams sollten Datenflüsse und Aufbewahrungskriterien kartieren, bevor sie die Erfassung konfigurieren, nicht nachdem personenbezogene Daten in die Datenbank eingegeben wurden.
Für die praktische Vorbereitung können Teams diese Ressource zur GDPR-Konformitätstestung nutzen und deren Kontrollen an ihren Zweck, ihre Rechtsordnungen, Anbieter und Datenflüsse anpassen. Eine rechtliche Überprüfung ist angemessen für identifizierbare Personen, sensible Kategorien, großangelegte Profilierung oder unklare Autorisierung. Die Sorgfaltspflicht gegenüber dem Anbieter gehört ebenfalls zu dieser Überprüfung, einschließlich der Quelle der Proxy-Adressen, Zustimmung oder vertraglicher Kontrollen, Verarbeitungsrollen, Sicherheitsmaßnahmen und Löschverfahren.
Vergleich von mobilen Wohn- und Rechenzentrums-Proxys
Proxy-Kategorien beschreiben das Netzwerk hinter der Ausgangsadresse. Sie beeinflussen die Kompatibilität, den Ruf, das Blockverhalten, die Sitzungsstabilität und das Beschaffungsrisiko, aber keine von ihnen ändert den rechtlichen Status der zugrunde liegenden Aktivität.
Rechenzentrums-Proxys stammen aus Hosting- oder Cloud-Netzwerken. Wohn-Proxys verwenden Adressräume von Verbraucher-Breitband. Mobile Proxys nutzen Mobilfunknetze wie 4G/LTE oder 5G. Diese Kategorien sind nicht austauschbar, und die Auswahl eines weniger offensichtlichen Netzwerks entfernt keine Plattformbeschränkungen oder Datenschutzpflichten.
Warum sich mobile IPs anders verhalten
Mobile Netzwerke verwenden häufig Carrier-Grade NAT, ein von einem Anbieter betriebenes Adressübersetzungssystem, das es zahlreichen Geräten ermöglicht, öffentliche IPv4-Adressen zu teilen. Ein Ziel kann daher eine Adresse sehen, die mit gewöhnlichem Handysverkehr verbunden ist, anstatt mit einem Bereich, der eindeutig einem Hosting-Anbieter zugeordnet ist. Dieser gemeinsame Carrier-Kontext kann die einfache IP-basierte Blockierung komplizieren.
Mobile Routing kann nützlich sein für autorisierte geo-targeted Tests, mobile Benutzererfahrungsprüfungen, lokale Anzeigenverifizierung und Konto-QA, wo das Unternehmen die Erlaubnis hat, die Konten zu betreiben. Es kann die Abhängigkeit von Rechenzentrums-Adressen verringern, garantiert jedoch kein Vertrauen, verhindert kein Browser-Fingerprinting und macht einen verbotenen Arbeitsablauf nicht akzeptabel.
Wohn-Proxys können dem Verkehr von Heim-Breitband ähneln und eignen sich möglicherweise für Forschungen, die einen Verbraucher-Netzwerk-Kontext benötigen. Ihre Eignung zur Einhaltung hängt stark davon ab, wie der Anbieter die Adressen erhalten hat und ob die beteiligten Personen oder Netzwerkbetreiber die entsprechende Zustimmung gegeben haben. Das Unternehmen sollte niemals davon ausgehen, dass das Wort „residential“ eine ethische Beschaffung beweist.
Rechenzentrums-Proxys sind oft einfacher bereitzustellen und können praktisch für kontrollierte, hochvolumige Arbeiten gegen autorisierte Systeme sein. Ihr Ursprung im Hosting-Netzwerk kann es Zielen erleichtern, sie zu klassifizieren oder zu blockieren. Das ist ein technischer Kompromiss, keine rechtliche Schlussfolgerung.
Das Sitzungsmodell an die Aufgabe anpassen
IP-Rotation ändert die Ausgangsadresse im Laufe der Zeit. Kontrollierte Rotation kann die Überwachung von aggregierten Preisen, Suchergebnissen oder Verfügbarkeiten unterstützen, wenn das Ziel die Aktivität erlaubt und die Anforderungsrate angemessen bleibt. Rotation wird problematisch, wenn ihr Zweck darin besteht, eine Blockade zu umgehen, die Durchsetzung von Konten zu vermeiden oder unbefugten Zugriff zu verbergen.
Eine sticky session hält eine Ausgangsadresse für einen definierten Zeitraum mit einer Sitzung verbunden. Dies ist normalerweise besser geeignet für autorisierte Tests des Anmeldestatus, Checkout-QA oder Validierung von mehrstufigen Benutzerflüssen, da häufige Änderungen Cookies, Warenkörbe und den Sitzungsstatus stören können. Übermäßige Haftung kann die geografische Flexibilität verringern und eine stärkere Verbindung zwischen einer Testidentität und einem bestimmten Pfad schaffen.
| Proxy-Kategorie | Nützliche legitime Anwendung | Hauptbetriebs-Kompromiss |
|---|---|---|
| Mobil | Autorisierte mobile QA, Anzeigenverifizierung, regionale Erfahrungstests, Konto-Workflows | Mobilfunk-Routing kann einfache Rechenzentrums-IP-Blockaden verringern, aber es hebt keine Kontrollen auf |
| Residential | Forschung im Verbraucher-Netzwerk und lokale Validierung | Die Beschaffung, Zustimmung, Protokollierung und der Umgang mit personenbezogenen Daten des Anbieters müssen genau überprüft werden |
| Rechenzentrum | Kontrollierte Arbeitslasten gegen autorisierte Systeme und Dienste | Hosting-Netzwerk-ASNs können für Ziele einfacher zu identifizieren oder einzuschränken sein |
Eine ASN, oder Autonomous System Number, identifiziert das Netzwerk, das einen IP-Bereich ankündigt. Ziele können ASN- und Reputationsdaten verwenden, um Hosting-Anbieter von Telekommunikationsanbietern zu unterscheiden. Deshalb kann eine mobile oder residential Route sich anders verhalten als eine Rechenzentrumsroute, aber das technische Erscheinungsbild sollte niemals mit der Erlaubnis verwechselt werden.
Compliance-konforme Proxy-Workflows für Marketing-Teams erstellen
Ein konformer Proxy-Workflow beginnt vor der ersten Anfrage. Marketing- und Datenteams sollten den Geschäftszweck, genehmigte Ziele, Datenfelder, Betriebsgrenzen und die für Datenschutz und Plattformrisiken verantwortliche Person aufschreiben, bevor etwas live geht.
Ein Projektprotokoll erstellen
Beginnen Sie mit einem kurzen Autorisierungsprotokoll, das fünf Fragen beantwortet:
- Zweck: Ist das Projekt für autorisierte QA, Anzeigenverifizierung, Marktforschung, Markenschutz, SEO-Überwachung oder einen anderen definierten geschäftlichen Bedarf?
- Umfang: Welche Domains, Konten, APIs, Regionen und Umgebungen sind genehmigt?
- Daten: Welche Felder sind notwendig und welche Felder müssen sofort verworfen werden?
- Verhalten: Welche Anforderungsrate, welches Sitzungsmodell und welches Wiederholungsverhalten wird das System verwenden?
- Eigentum: Wer hat den Workflow genehmigt und wer kann ihn pausieren, wenn ein Ziel Einwände erhebt oder sich die Kontrollen ändern?
Dieses Protokoll sollte öffentliche Seiten von authentifizierten Bereichen trennen. Es sollte auch angeben, ob das Unternehmen seine eigenen Eigenschaften testet, erlaubte öffentliche Informationen sammelt oder eine Drittanbieter-Plattform unter einer spezifischen Vereinbarung nutzt. Teams können Evoproxy's Checkliste für Compliance-Anforderungen verwenden, um das Autorisierungsprotokoll vor der Bereitstellung zu strukturieren.
Verwenden Sie offizielle APIs, wo sie verfügbar und geeignet sind. Überprüfen Sie die Plattformbedingungen, bevor Sie Kontenaktivitäten oder -sammlungen automatisieren, und holen Sie schriftliche Genehmigungen ein, wo die Plattform dies verlangt. Ein Proxy ist ein geänderter Netzwerkpfad, kein Freibrief von Autorisierungsanforderungen.
Minimieren Sie die Datenpipeline
Wenn das Projekt Produktverfügbarkeit oder Seiteninhalte benötigt, speichern Sie standardmäßig keine Namen, Profildetails, Kontenkennungen oder vollständige Anforderungsprotokolle. Filtern Sie unnötige personenbezogene Daten auf der Extraktionsschicht, beschränken Sie den internen Zugriff auf das, was bleibt, und setzen Sie einen Aufbewahrungszeitraum fest, der dem Zweck entspricht.
Halten Sie Geo-Targeting an ein legitimes Test- oder Forschungsziel gebunden. Zu testen, wie eine autorisierte Landing-Page in einer Region erscheint, ist etwas anderes, als die Berechtigung falsch darzustellen, geografische Beschränkungen zu umgehen oder Konten unter falschen Umständen zu erstellen.
Wählen Sie das Protokoll für die Kompatibilität
HTTP-Proxys sind für HTTP-bewusste Anfragen konzipiert. Für verschlüsselte HTTPS-Ziele verwenden Clients häufig die HTTP CONNECT-Methode, um den Proxy zu bitten, einen Tunnel zu einem Host und Port herzustellen. Sobald dieser hergestellt ist, schützt TLS den Inhalt der HTTPS-Anfrage vor gewöhnlichen Netzwerkintermediären.
SOCKS5 ist ein Protokoll für niedrigere Sitzungsebenen, das durch RFC 1928 definiert ist. Es unterstützt TCP-Verbindungsanfragen, eingehende Bindungen und UDP-Zuordnungen und kann IPv4-Adressen, Domainnamen und IPv6-Adressen darstellen. In der Praxis ist HTTP oft praktisch für Browser, Crawler und HTTP-Clients, während SOCKS5 eine breitere Palette von TCP-Anwendungen und einige UDP-bewusste Workflows unterstützen kann.
Kein Protokoll macht einen Benutzer anonym. Anwendungen können Header oder DNS-Anfragen leaken, und der Proxy-Betreiber kann Verbindungsmetadaten speichern. Verschlüsseln Sie Anmeldeinformationen, bestätigen Sie, dass die DNS-Auflösung dem vorgesehenen Pfad folgt, und stellen Sie sicher, dass Protokolldateien denselben Datenschutzregeln folgen wie der Hauptdatensatz.
Kontrolle, die funktioniert: Machen Sie „Pause und Überprüfung“ zu einer normalen Reaktion auf eine Blockade, Änderungen der Bedingungen, Authentifizierungsaufforderungen oder unerwartete personenbezogene Datenfelder. Lösen Sie nicht jede betriebliche Unterbrechung mit mehr Rotation.
Due Diligence des Proxy-Anbieters und Datenschutz
Ein Unternehmen kann einen legitimen Anwendungsfall wählen und dennoch Risiken von seinem Proxy-Anbieter erben. Die Lieferkette der Adressen des Anbieters, die Zustimmungspraktiken, die Protokollierung, Subprozessoren und die Reaktion auf Missbrauch beeinflussen alle, ob der Workflow verteidigbar ist.
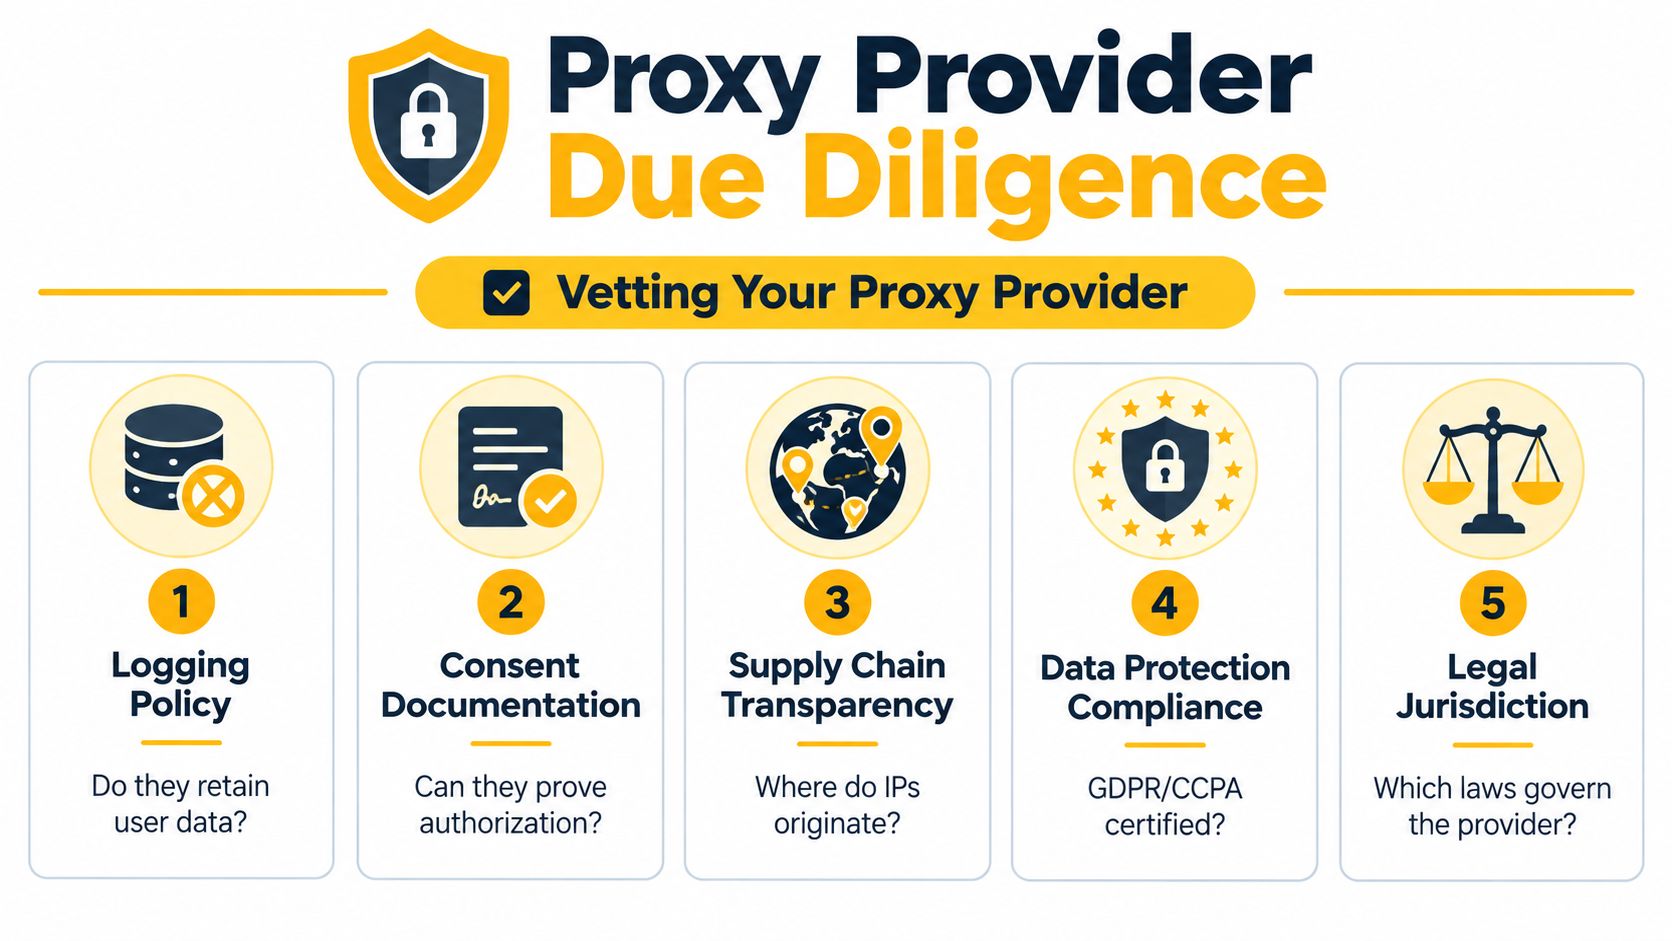
IP-verknüpfte Aufzeichnungen als potenziell identifizierend behandeln
Der Gerichtshof der Europäischen Union hat in Breyer dynamische IP-Adressen behandelt. Eine dynamische IP kann für einen Website-Betreiber als personenbezogene Daten qualifiziert werden, wenn dieser Betreiber rechtliche Mittel hat, um die Person mithilfe zusätzlicher Informationen, die vom Internetzugangsprovider gehalten werden, zu identifizieren. Die Zusammenfassung der Breyer-Entscheidung ist besonders relevant für Teams, die IP-Adressen im Rahmen von Forschung, Werbevalidierung oder Qualitätssicherung sammeln.
Ein Proxy kann die ursprüngliche Adresse des Betreibers vor einem Ziel verbergen, aber das anonymisiert nicht automatisch die von dem Unternehmen oder dem Anbieter gesammelten Daten. Zeitstempel, Kontenkennungen, Cookies, Gerätefingerabdrücke, Zielprotokolle und Anfragehistorien können Aktivitäten über die Zeit hinweg verbinden.
Für EU-relevante Arbeiten sollten gesammelte IP-Adressen, Zeitstempel, Kontenkennungen und Anfrageprotokolle als potenziell identifizierend behandelt werden, bis eine dokumentierte rechtliche Bewertung zu einem anderen Schluss kommt. Definieren Sie eine rechtliche Grundlage, minimieren Sie Felder, beschränken Sie den Zugriff, schützen Sie Protokolle und setzen Sie Aufbewahrungsfristen. Wenn ein Verarbeiter die Daten verarbeitet, dokumentieren Sie die Beziehung und bewerten Sie internationale Übertragungen und Unterverarbeiter.
Stellen Sie dem Anbieter Fragen, die die Beschaffung überprüfen kann
Ein Anbieterfragebogen sollte Beweise anfordern, keine allgemeinen Zusicherungen:
- Netzwerkursprung: Kann der Anbieter erklären, ob die mobilen, Wohn- oder Rechenzentrumsadressen im Besitz, gemietet oder über ein anderes Netzwerk bereitgestellt werden?
- Einwilligung und Autorisierung: Kann er die Erlaubnis der Quelle für den über das Zugangsnetz geleiteten Verkehr dokumentieren, insbesondere für gemeinsame oder Wohnadressen?
- Protokollierung: Bewahrt er Verbindungs-, Ziel-, Zeitstempel-, Konto- oder Verkehrsdaten auf? Zu welchem Zweck und wie lange?
- Unterverarbeiter: Welche Parteien können auf Routingdaten, Unterstützungsunterlagen oder Netzwerktelemetrie zugreifen?
- Sicherheit: Wie werden Anmeldeinformationen, Dashboards, Ports und Supportkanäle geschützt?
- Missbrauchsbehandlung: Kann der Anbieter Beschwerden untersuchen, Missbrauch aussetzen und einen klaren Eskalationsweg bereitstellen?
- Vertragsbedingungen: Wird er geeignete Datenverarbeitungsbedingungen unterzeichnen, wenn er personenbezogene Daten im Auftrag des Unternehmens verarbeitet?
Ein Anbieter, der nicht erklären kann, woher die Adressen stammen oder welche Protokolle er aufbewahrt, schafft ein ungelöstes Compliance-Problem. Das Unternehmen sollte diese Lücke nicht mit Annahmen füllen.
Beschaffungsprinzip: Ein klarer Geschäftszweck heilt keine intransparente Lieferkette.
Mobile Netzwerke und gemeinsame Routen können zusätzliche Komplexität schaffen, da mehrere Benutzer über dieselbe öffentliche Adresse erscheinen können. Das allein deutet nicht auf Fehlverhalten hin, verstärkt jedoch die Notwendigkeit genauer Protokolle, kontrollierten Zugriffs und einer klaren Trennung zwischen den Testidentitäten des Unternehmens und realen Personen.
Best Practices für verantwortungsbewusste Proxy-Nutzung im Jahr 2026
Verantwortungsbewusste Proxy-Nutzung ist betriebliche Disziplin. Bestätigen Sie vor dem Start das Ziel, den Zweck, die Autorisierung, die Datenfelder, die Kontrollen des Anbieters, das Protokoll, das Sitzungsverhalten und die Abbruchbedingungen. Überwachen Sie während des Workflows Fehler und Zugriffssignale, ohne jede Blockade als technische Herausforderung zu betrachten, die überwunden werden muss.
Halten Sie diese Prinzipien für die Personen, die Kampagnen und Datenjobs durchführen, sichtbar:
- Dokumentieren Sie die Erlaubnis: Zeichnen Sie genehmigte Domains, Konten, APIs, Regionen und Geschäftszwecke auf.
- Weniger sammeln: Entfernen Sie personenbezogene Daten, die für die Analyse nicht erforderlich sind, und beschränken Sie den Zugriff auf aufbewahrte Aufzeichnungen.
- Plattformregeln respektieren: Verwenden Sie offizielle Schnittstellen, wo verfügbar, und verwenden Sie keine IP-Rotation, um Durchsetzung oder technische Kontrollen zu umgehen.
- Sitzungen steuern: Verwenden Sie sticky sessions für autorisierte mehrstufige QA und kontrollierte Rotation nur dort, wo der Zweck dies unterstützt.
- Anbieter überprüfen: Überprüfen Sie die Netzwerkbeschaffung, die Einwilligungsdokumentation, die Protokollierung, die Unterverarbeiter, die Sicherheit und die Missbrauchsverfahren.
- Änderungen überwachen: Überprüfen Sie den Workflow erneut, wenn eine Plattform ihre Bedingungen ändert, Authentifizierung hinzufügt, das Blockierverhalten ändert oder neue personenbezogene Daten offenlegt.
Der Leitfaden zu den Ethikrichtlinien für Web-Scraping kann Teams helfen, diese Prinzipien in interne Betriebsregeln umzusetzen. Mobile 4G-Routing kann für autorisiertes Social-Media-Management, Werbevalidierung, Marktforschung oder geoabhängige QA geeignet sein, aber die rechtliche Grundlage ergibt sich aus dem Zweck und den Kontrollen, nicht aus der Netzwerkategorie.
Die Antwort auf die Frage „Sind Proxy-Server legal?“ ist daher praktisch und nicht absolut. Proxy-Server sind im Allgemeinen rechtmäßige Werkzeuge. Ihr Unternehmen bleibt verantwortlich für die Autorisierung, die Verarbeitung personenbezogener Daten, die Plattformverträge, die Sorgfaltspflicht des Anbieters und das Verhalten, das über die Verbindung durchgeführt wird.
Evoproxy bietet mobile 4G/LTE-Konnektivität mit persönlichen und gemeinsamen Ports, Sitzungsrotationsoptionen und Routen, die für autorisiertes Social-Media-Management, Marktforschung, Werbevalidierung und geoabhängige QA geeignet sind. Überprüfen Sie die verfügbaren Optionen unter Evoproxy und wählen Sie eine Konfiguration, die Ihrem genehmigten Geschäftszweck und den Compliance-Kontrollen entspricht.