Các máy chủ proxy tự nó thường là công nghệ hợp pháp ở hầu hết các khu vực pháp lý, nhưng tính hợp pháp phụ thuộc vào những gì bạn làm thông qua chúng, các luật áp dụng cho vị trí của bạn và các điều khoản dịch vụ của các nền tảng mà bạn truy cập. Tại Hoa Kỳ, ranh giới liên bang chính là Đạo luật Lừa đảo và Lạm dụng Máy tính, được ban hành lần đầu vào năm 1986, tập trung vào việc truy cập trái phép thay vì cấm proxy như một loại hình.
Câu trả lời đó nghe có vẻ đơn giản cho đến khi một quy trình tiếp thị vượt qua nhiều ranh giới pháp lý cùng một lúc. Một proxy có thể hỗ trợ bảo vệ quyền riêng tư, đảm bảo chất lượng được ủy quyền, xác minh quảng cáo hoặc nghiên cứu thị trường. Cùng một proxy cũng có thể được sử dụng để vượt qua xác thực, né tránh việc thực thi tài khoản, thu thập dữ liệu cá nhân không cần thiết, hoặc che giấu hoạt động mà một nền tảng rõ ràng cấm.
Sai lầm thực tiễn là coi tính hợp pháp của proxy như một câu hỏi đơn giản có hoặc không. Một đánh giá có thể bảo vệ tách biệt luật ủy quyền, luật bảo vệ dữ liệu, và luật hợp đồng nền tảng. Tuyến đường mạng của bạn chỉ là một phần của phân tích.
Các Máy Chủ Proxy Có Hợp Pháp Đối Với Sử Dụng Doanh Nghiệp Không
Các doanh nghiệp thường có thể sử dụng máy chủ proxy một cách hợp pháp khi họ có mục đích hợp pháp và quy trình làm việc tôn trọng các hạn chế về ủy quyền, quyền riêng tư và hợp đồng. Proxy thay đổi tuyến đường và địa chỉ IP nguồn rõ ràng của một yêu cầu. Nó không cấp quyền truy cập vào các hệ thống, tài khoản, dữ liệu hoặc tính năng mà doanh nghiệp chưa được phép sử dụng.
Xem xét một nhóm thông tin bán lẻ kiểm tra cách mà một trang sản phẩm được ủy quyền xuất hiện với người dùng ở các khu vực khác nhau. Nhóm có thể sử dụng nhắm mục tiêu địa lý để xác thực nội dung địa phương, ghi lại giá cả được hiển thị công khai, và theo dõi xem một chiến dịch quảng cáo được phê duyệt có hiển thị hay không. Nếu nhóm thu thập các hồ sơ cá nhân không cần thiết, bỏ qua một hạn chế của nền tảng, hoặc sử dụng quay vòng để vượt qua một khối kỹ thuật, cơ sở hạ tầng tương tự tạo ra một hồ sơ rủi ro rất khác.
Bài kiểm tra ba lớp
Bắt đầu với luật ủy quyền. Hãy hỏi xem doanh nghiệp có đang truy cập vào một hệ thống hoặc dữ liệu mà họ có quyền truy cập hay không. Tại Hoa Kỳ, Đạo luật Lừa đảo và Lạm dụng Máy tính, hay CFAA, đề cập đến việc truy cập có chủ ý vào một máy tính được bảo vệ mà không có sự ủy quyền hoặc truy cập vượt quá sự ủy quyền đã được cấp. Hướng dẫn về lừa đảo máy tính của Bộ Tư pháp Hoa Kỳ cũng nhấn mạnh rằng các công tố viên nên xác lập việc truy cập có chủ ý vào một máy tính hoặc khu vực máy tính mà người đó không được phép vào, với mục đích thu thập hoặc thay đổi thông tin đã lưu trữ.
Lớp đó làm cho một proxy trở nên không liên quan đến câu hỏi cốt lõi. Một proxy không hợp pháp hóa việc đánh cắp thông tin xác thực, phân phối phần mềm độc hại, gian lận, tấn công từ chối dịch vụ, hoặc xâm nhập trái phép. Nó cũng không biến một khu vực tài khoản riêng tư thành dữ liệu công khai.
Lớp thứ hai là luật bảo vệ dữ liệu. Một quy trình làm việc có thể liên quan đến việc truy cập hợp pháp và vẫn tạo ra nghĩa vụ nếu nó thu thập tên, định danh tài khoản, địa chỉ IP, cookie, dấu vân tay thiết bị, hoặc hồ sơ hành vi. Nhóm phải xác định mục đích, chỉ thu thập những gì cần thiết, bảo vệ các hồ sơ, và thiết lập các biện pháp kiểm soát lưu giữ và truy cập phù hợp.
Lớp thứ ba là luật hợp đồng nền tảng. Một trang web hoặc nền tảng xã hội có thể áp đặt các hạn chế hợp đồng đối với việc thu thập tự động, hoạt động tài khoản, hoặc phương thức truy cập. Một trang có thể truy cập về mặt kỹ thuật không tự động trở thành một nguồn an toàn thương mại cho tự động hóa không hạn chế.
Quy tắc thực tiễn: Đối xử với một proxy như một điều khiển định tuyến, không phải như một giấy phép.
Áp dụng bài kiểm tra trước khi triển khai
Đối với mỗi dự án, hãy tài liệu hóa các miền, tài khoản, trường dữ liệu, phạm vi địa lý, hành vi yêu cầu, và người chịu trách nhiệm phê duyệt. Sau đó hãy hỏi:
- Ủy quyền: Nhóm có quyền truy cập vào trang, tài khoản, API, hoặc hệ thống liên quan không?
- Quyền riêng tư: Quy trình làm việc có thể xác định người thông qua nội dung thu thập, địa chỉ IP, dấu thời gian, hoặc dữ liệu tài khoản không?
- Hợp đồng: Các điều khoản áp dụng có hạn chế quyền truy cập tự động, thu thập, chia sẻ tài khoản, hoặc đại diện địa lý không?
- Kiểm soát: Có đang tôn trọng các giới hạn tỷ lệ, rào cản xác thực, chỉ thị cho robot, hoặc các tín hiệu kỹ thuật khác không?
Cách tiếp cận này hoạt động cho quản lý mạng xã hội, giám sát giá cả, xác minh quảng cáo, bảo vệ thương hiệu, và kiểm tra QA vì nó đánh giá quy trình làm việc thực tế thay vì nhãn proxy. Nó cũng phơi bày một thất bại phổ biến: một nhóm có thể phê duyệt một mục tiêu kinh doanh hợp pháp trong khi bỏ qua cách mà tự động hóa của nó đạt được mục tiêu.
Hiểu Các Khung Pháp Lý Của Hoa Kỳ Và EU
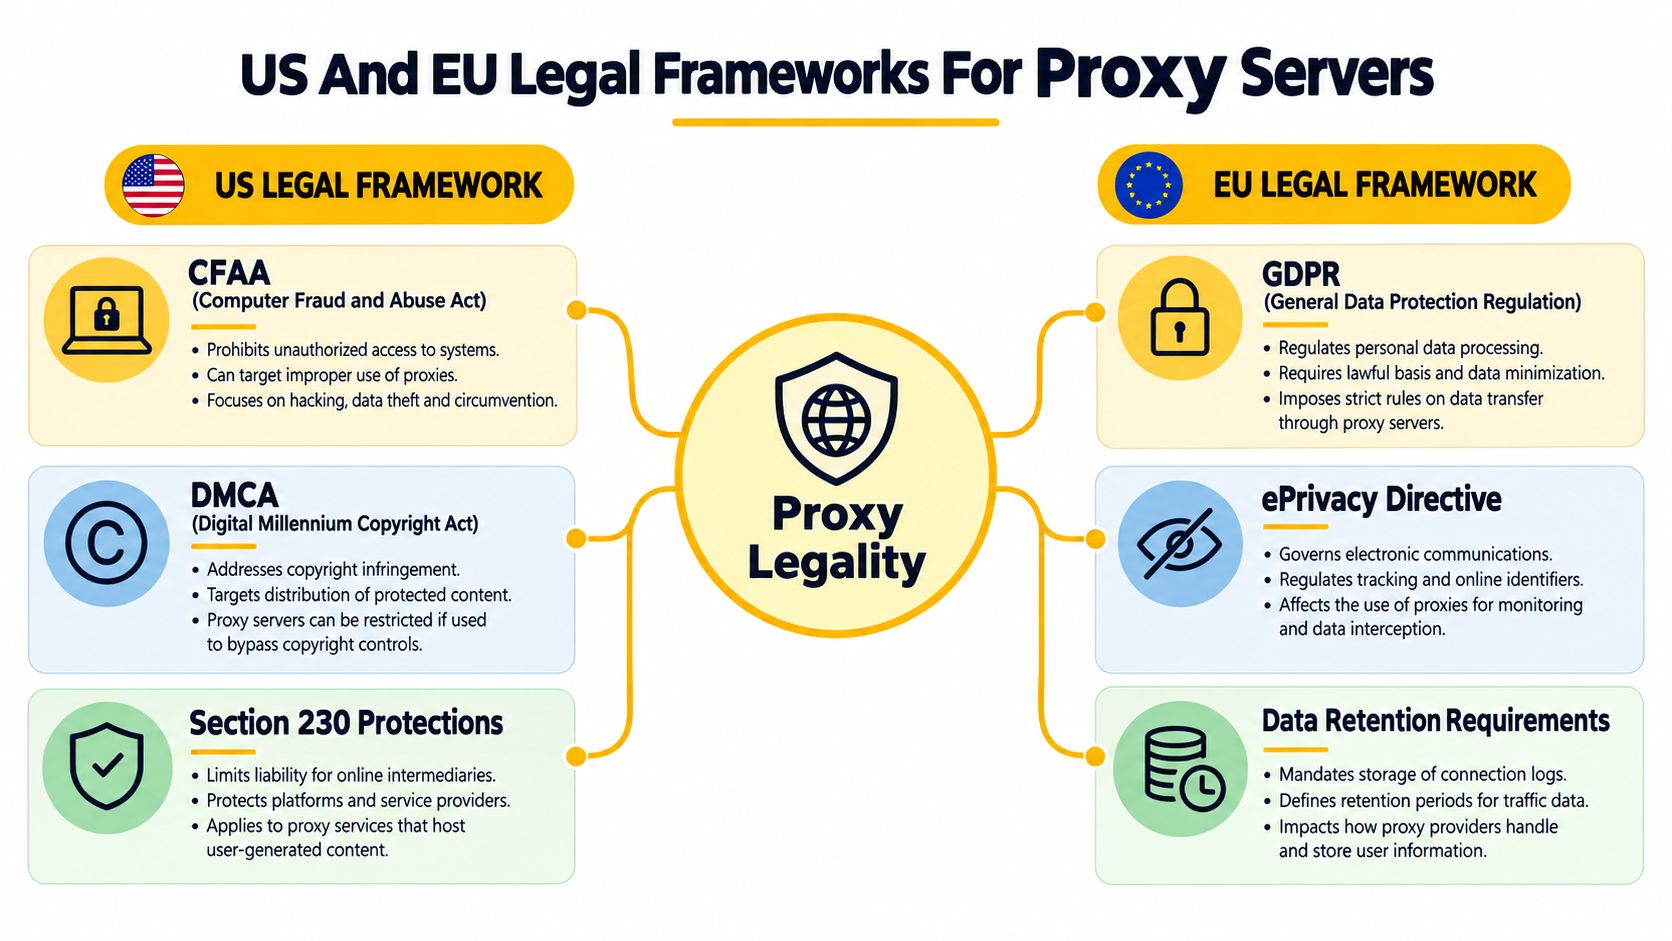
Tính hợp pháp của proxy được xác định bởi ba lớp pháp lý riêng biệt, không phải bởi chính proxy: luật ủy quyền, luật bảo vệ dữ liệu, và luật hợp đồng nền tảng. Một proxy có thể thay đổi cách mà một yêu cầu được định tuyến, nhưng nó không thể cấp quyền truy cập, loại bỏ nghĩa vụ quyền riêng tư, hoặc vượt qua các điều khoản của một trang web.
Hoa Kỳ bắt đầu với ủy quyền
CFAA, được ban hành vào 1986, là điểm tham chiếu liên bang chính cho việc truy cập máy tính trái phép trong bối cảnh này. Nó không cấm các máy chủ proxy như một loại hình. Câu hỏi liên quan là liệu một người có truy cập có chủ ý vào một máy tính được bảo vệ mà không có sự ủy quyền hay không hoặc vượt quá quyền truy cập mà họ đã có. Chính sách truy tố của Bộ Tư pháp chỉ ra rằng một vi phạm hợp đồng hoặc điều khoản dịch vụ cơ bản không nên tự động trở thành truy cập trái phép hình sự khi người đó đã được ủy quyền để thu thập thông tin.
Dữ liệu có thể truy cập công khai tạo ra một câu hỏi ủy quyền hẹp hơn. Quyết định của Tòa án Ninth Circuit trong vụ hiQ Labs v. LinkedIn chỉ ra rằng CFAA nói chung không bao gồm việc thu thập dữ liệu có sẵn cho công chúng, ngay cả khi trang web phản đối. Nó không thiết lập quyền tự động hóa thu thập chung, và để lại các yêu cầu về quyền riêng tư, bản quyền, hợp đồng, quyền cơ sở dữ liệu, và yêu cầu quá mức mở. Ranh giới cũng được thảo luận trong phân tích về việc thu thập dữ liệu công khai và tính hợp pháp của proxy, nhưng các nhóm nên đánh giá quy trình làm việc của riêng họ thay vì dựa vào một giả định rộng về dữ liệu công khai.
Một nhóm tiếp thị nên tài liệu hóa xem mục tiêu có công khai hay không, liệu có rào cản xác thực hoặc rào cản truy cập khác không, và liệu việc thu thập có tạo ra sự phơi bày dân sự hoặc hợp đồng riêng không. Khối lượng yêu cầu, hành vi phiên, và việc sử dụng tài khoản cũng quan trọng. Tính khả thi công khai hỗ trợ một lập luận ủy quyền, nhưng nó không giải quyết phần còn lại của phân tích pháp lý.
EU thêm nghĩa vụ bảo vệ dữ liệu
EU sử dụng một cách tiếp cận trung lập về công nghệ. GDPR có thể áp dụng cho các tổ chức bên ngoài EU khi họ cung cấp dịch vụ cho, hoặc theo dõi, người ở EU. Hướng dẫn GDPR của Ủy ban Châu Âu giải thích rằng các quy tắc áp dụng bất kể công nghệ được sử dụng.
Do đó, một proxy không đặt nghiên cứu thị trường, xác minh quảng cáo, hoặc phân tích đối tượng ra ngoài phạm vi GDPR. Nếu một quy trình thu thập tên, định danh tài khoản, địa chỉ IP, hoặc hồ sơ hành vi, doanh nghiệp cần có một mục đích xác định và cơ sở hợp pháp. Nó cũng phải giải quyết tính công bằng, sự cần thiết, tối thiểu hóa, an ninh, và tính minh bạch nơi những nghĩa vụ đó áp dụng.
Một địa chỉ IP có thể là dữ liệu cá nhân khi nó có thể được liên kết với một cá nhân thông qua thông tin có sẵn cho nhà điều hành liên quan. Việc giả danh và mã hóa giảm rủi ro nhưng không tự động loại bỏ nghĩa vụ GDPR nếu việc tái nhận diện vẫn có thể xảy ra. Các nhóm nên lập bản đồ các luồng dữ liệu và lưu giữ trước khi cấu hình thu thập, không phải sau khi dữ liệu cá nhân đã vào cơ sở dữ liệu.
Để chuẩn bị thực tế, các nhóm có thể sử dụng tài nguyên kiểm tra tuân thủ GDPR và điều chỉnh các biện pháp kiểm soát của nó cho mục đích, khu vực pháp lý, nhà cung cấp và luồng dữ liệu của họ. Việc xem xét pháp lý là phù hợp đối với các cá nhân có thể nhận diện, các danh mục nhạy cảm, việc lập hồ sơ quy mô lớn, hoặc quyền hạn không chắc chắn. Việc thẩm định nhà cung cấp cũng thuộc về việc xem xét đó, bao gồm nguồn gốc của các địa chỉ proxy, sự đồng ý hoặc các biện pháp kiểm soát hợp đồng, vai trò xử lý, các biện pháp bảo mật và quy trình xóa bỏ.
So sánh Proxy Di Động và Proxy Trung Tâm Dữ Liệu
Các loại proxy mô tả mạng phía sau địa chỉ thoát. Chúng ảnh hưởng đến khả năng tương thích, danh tiếng, hành vi chặn, sự ổn định của phiên làm việc và rủi ro mua sắm, nhưng không loại nào trong số đó thay đổi tình trạng pháp lý của hoạt động cơ bản.
Các proxy trung tâm dữ liệu xuất phát từ các mạng lưu trữ hoặc đám mây. Các proxy dân cư sử dụng không gian địa chỉ băng thông rộng của người tiêu dùng. Các proxy di động sử dụng mạng di động như 4G/LTE hoặc 5G. Những loại này không thể hoán đổi cho nhau, và việc chọn một mạng ít rõ ràng hơn không loại bỏ các hạn chế của nền tảng hoặc nghĩa vụ bảo vệ dữ liệu.
Tại sao các IP di động hoạt động khác nhau
Các mạng di động thường sử dụng carrier-grade NAT, một hệ thống dịch địa chỉ do nhà mạng điều hành cho phép nhiều thiết bị chia sẻ các địa chỉ IPv4 công cộng. Do đó, một điểm đến có thể thấy một địa chỉ liên quan đến lưu lượng truy cập từ điện thoại thông minh thông thường thay vì một dải địa chỉ rõ ràng được xác định với một nhà cung cấp lưu trữ. Bối cảnh nhà mạng chia sẻ đó có thể làm phức tạp việc chặn dựa trên IP đơn giản.
Định tuyến di động có thể hữu ích cho việc kiểm tra nhắm mục tiêu địa lý được ủy quyền, kiểm tra trải nghiệm người dùng di động, xác minh quảng cáo địa phương và QA tài khoản nơi doanh nghiệp có quyền hoạt động các tài khoản. Nó có thể giảm sự phụ thuộc vào không gian địa chỉ trung tâm dữ liệu, nhưng không đảm bảo sự tin cậy, ngăn chặn việc nhận diện trình duyệt, hoặc làm cho một quy trình bị cấm trở nên chấp nhận được.
Các proxy dân cư có thể giống như lưu lượng băng thông rộng tại nhà và có thể phù hợp với nghiên cứu cần bối cảnh mạng tiêu dùng. Tính phù hợp về tuân thủ của chúng phụ thuộc nhiều vào cách mà nhà cung cấp đã thu thập các địa chỉ và liệu những người hoặc nhà điều hành mạng liên quan có đưa ra sự đồng ý thích hợp hay không. Doanh nghiệp không bao giờ nên giả định rằng từ “dân cư” chứng minh nguồn gốc đạo đức.
Các proxy trung tâm dữ liệu thường dễ dàng hơn để cung cấp và có thể thực tế cho công việc có kiểm soát, khối lượng lớn chống lại các hệ thống được ủy quyền. Nguồn gốc mạng lưu trữ của chúng có thể khiến chúng dễ dàng hơn cho các điểm đến phân loại hoặc chặn. Đó là một sự đánh đổi kỹ thuật, không phải là một kết luận pháp lý.
Khớp mô hình phiên với nhiệm vụ
Quay vòng IP thay đổi địa chỉ thoát theo thời gian. Quay vòng có kiểm soát có thể hỗ trợ giám sát giá tổng hợp, kết quả tìm kiếm hoặc khả năng sẵn có khi mục tiêu cho phép hoạt động và tỷ lệ yêu cầu vẫn hợp lý. Quay vòng trở nên vấn đề khi mục đích của nó là để đánh bại một lệnh chặn, tránh việc thực thi tài khoản, hoặc che giấu quyền truy cập không được ủy quyền.
Một phiên dính giữ một địa chỉ thoát liên kết với một phiên trong một khoảng thời gian xác định. Điều này thường phù hợp hơn cho việc kiểm tra trạng thái đăng nhập được ủy quyền, QA thanh toán, hoặc xác thực quy trình người dùng nhiều bước vì những thay đổi thường xuyên có thể làm gián đoạn cookie, giỏ hàng và trạng thái phiên. Sự dính quá mức có thể giảm tính linh hoạt địa lý và có thể tạo ra một mối liên hệ mạnh mẽ hơn giữa một danh tính thử nghiệm và một lộ trình cụ thể.
| Loại proxy | Phù hợp hợp pháp hữu ích | Đánh đổi hoạt động chính |
|---|---|---|
| Di động | QA di động được ủy quyền, xác minh quảng cáo, kiểm tra trải nghiệm khu vực, quy trình tài khoản | Định tuyến di động có thể giảm các lệnh chặn IP trung tâm dữ liệu đơn giản, nhưng không loại bỏ các biện pháp kiểm soát |
| Dân cư | Nghiên cứu mạng tiêu dùng và xác thực địa phương | Việc thu thập nguồn cung cấp, sự đồng ý, ghi chép và xử lý dữ liệu cá nhân cần được xem xét kỹ lưỡng |
| Trung tâm dữ liệu | Các khối lượng công việc có kiểm soát chống lại các hệ thống và dịch vụ được ủy quyền | Các ASN mạng lưu trữ có thể dễ dàng hơn cho các điểm đến xác định hoặc hạn chế |
Một ASN, hoặc Số Hệ Thống Tự Động, xác định mạng thông báo một dải IP. Các điểm đến có thể sử dụng dữ liệu ASN và danh tiếng để phân biệt các nhà cung cấp lưu trữ với các nhà mạng viễn thông. Đó là lý do tại sao một lộ trình di động hoặc dân cư có thể hoạt động khác với một lộ trình trung tâm dữ liệu, nhưng hình thức kỹ thuật không bao giờ nên bị nhầm lẫn với sự cho phép.
Xây Dựng Quy Trình Proxy Tuân Thủ Cho Các Nhóm Marketing
Một quy trình proxy tuân thủ bắt đầu trước yêu cầu đầu tiên. Các nhóm marketing và dữ liệu nên ghi lại mục đích kinh doanh, các mục tiêu được phê duyệt, các trường dữ liệu, giới hạn hoạt động và người chịu trách nhiệm về quyền riêng tư và rủi ro nền tảng trước khi bất kỳ điều gì được công khai.
Thiết lập hồ sơ dự án
Bắt đầu với một hồ sơ ủy quyền ngắn trả lời năm câu hỏi:
- Mục đích: Dự án có phải cho QA được ủy quyền, xác minh quảng cáo, nghiên cứu thị trường, bảo vệ thương hiệu, giám sát SEO, hoặc một nhu cầu kinh doanh xác định khác không?
- Phạm vi: Các miền, tài khoản, API, khu vực và môi trường nào được phê duyệt?
- Dữ liệu: Các trường nào là cần thiết, và các trường nào phải bị loại bỏ ngay lập tức?
- Hành vi: Tỷ lệ yêu cầu, mô hình phiên, và hành vi thử lại nào sẽ được hệ thống sử dụng?
- Sở hữu: Ai đã phê duyệt quy trình làm việc, và ai có thể tạm dừng nó khi một mục tiêu phản đối hoặc các biện pháp kiểm soát thay đổi?
Hồ sơ này nên tách biệt các trang công khai khỏi các khu vực xác thực. Nó cũng nên nêu rõ liệu doanh nghiệp có đang thử nghiệm các tài sản của riêng mình, thu thập thông tin công khai được phép, hoặc sử dụng một nền tảng bên thứ ba theo một thỏa thuận cụ thể hay không. Các nhóm có thể sử dụng danh sách kiểm tra yêu cầu tuân thủ của Evoproxy để cấu trúc hồ sơ ủy quyền trước khi triển khai.
Sử dụng các API chính thức nơi chúng có sẵn và phù hợp. Xem xét các điều khoản của nền tảng trước khi tự động hóa hoạt động tài khoản hoặc thu thập, và nhận được sự cho phép bằng văn bản nơi nền tảng yêu cầu. Một proxy là một đường dẫn mạng đã thay đổi, không phải là một miễn trừ khỏi các yêu cầu ủy quyền.
Giảm thiểu đường ống dữ liệu
Nếu dự án cần tính khả dụng của sản phẩm hoặc nội dung trang, không lưu trữ tên, chi tiết hồ sơ, định danh tài khoản, hoặc nhật ký yêu cầu đầy đủ theo mặc định. Lọc dữ liệu cá nhân không cần thiết ở lớp trích xuất, hạn chế quyền truy cập nội bộ vào những gì còn lại, và thiết lập một khoảng thời gian lưu giữ phù hợp với mục đích.
Giữ việc nhắm mục tiêu địa lý gắn liền với một mục tiêu kiểm tra hoặc nghiên cứu hợp pháp. Kiểm tra cách mà một trang đích được ủy quyền xuất hiện trong một khu vực là khác với việc trình bày sai về tính đủ điều kiện, vượt qua các hạn chế địa lý, hoặc tạo tài khoản dưới những hoàn cảnh giả mạo.
Chọn giao thức cho khả năng tương thích
Các proxy HTTP được thiết kế cho các yêu cầu nhận thức HTTP. Đối với các điểm đến HTTPS được mã hóa, khách hàng thường sử dụng phương thức HTTP CONNECT để yêu cầu proxy thiết lập một đường hầm đến một máy chủ và cổng. Khi đã thiết lập, TLS bảo vệ nội dung yêu cầu HTTPS khỏi các trung gian mạng thông thường.
SOCKS5 là một giao thức proxy phiên cấp thấp hơn được định nghĩa bởi RFC 1928. Nó hỗ trợ các yêu cầu kết nối TCP, liên kết vào, và liên kết UDP, và nó có thể đại diện cho các địa chỉ IPv4, tên miền, và địa chỉ IPv6. Trong thực tế, HTTP thường thuận tiện cho các trình duyệt, trình thu thập dữ liệu, và khách hàng HTTP, trong khi SOCKS5 có thể hỗ trợ một loạt các ứng dụng TCP rộng hơn và một số quy trình làm việc nhận thức UDP.
Không giao thức nào làm cho người dùng trở nên ẩn danh. Các ứng dụng có thể rò rỉ tiêu đề hoặc yêu cầu DNS, và nhà điều hành proxy có thể giữ lại siêu dữ liệu kết nối. Mã hóa thông tin xác thực, xác nhận rằng việc phân giải DNS theo đúng đường dẫn mong muốn, và đảm bảo rằng nhật ký giao thức tuân theo cùng một quy tắc quyền riêng tư như tập dữ liệu chính.
Kiểm soát hiệu quả: Làm cho “tạm dừng và xem xét” trở thành phản ứng bình thường đối với một lệnh chặn, thay đổi điều khoản, yêu cầu xác thực, hoặc trường dữ liệu cá nhân không mong đợi. Đừng giải quyết mọi gián đoạn hoạt động bằng cách quay vòng nhiều hơn.
Thẩm Định Nhà Cung Cấp Proxy Và Bảo Vệ Dữ Liệu
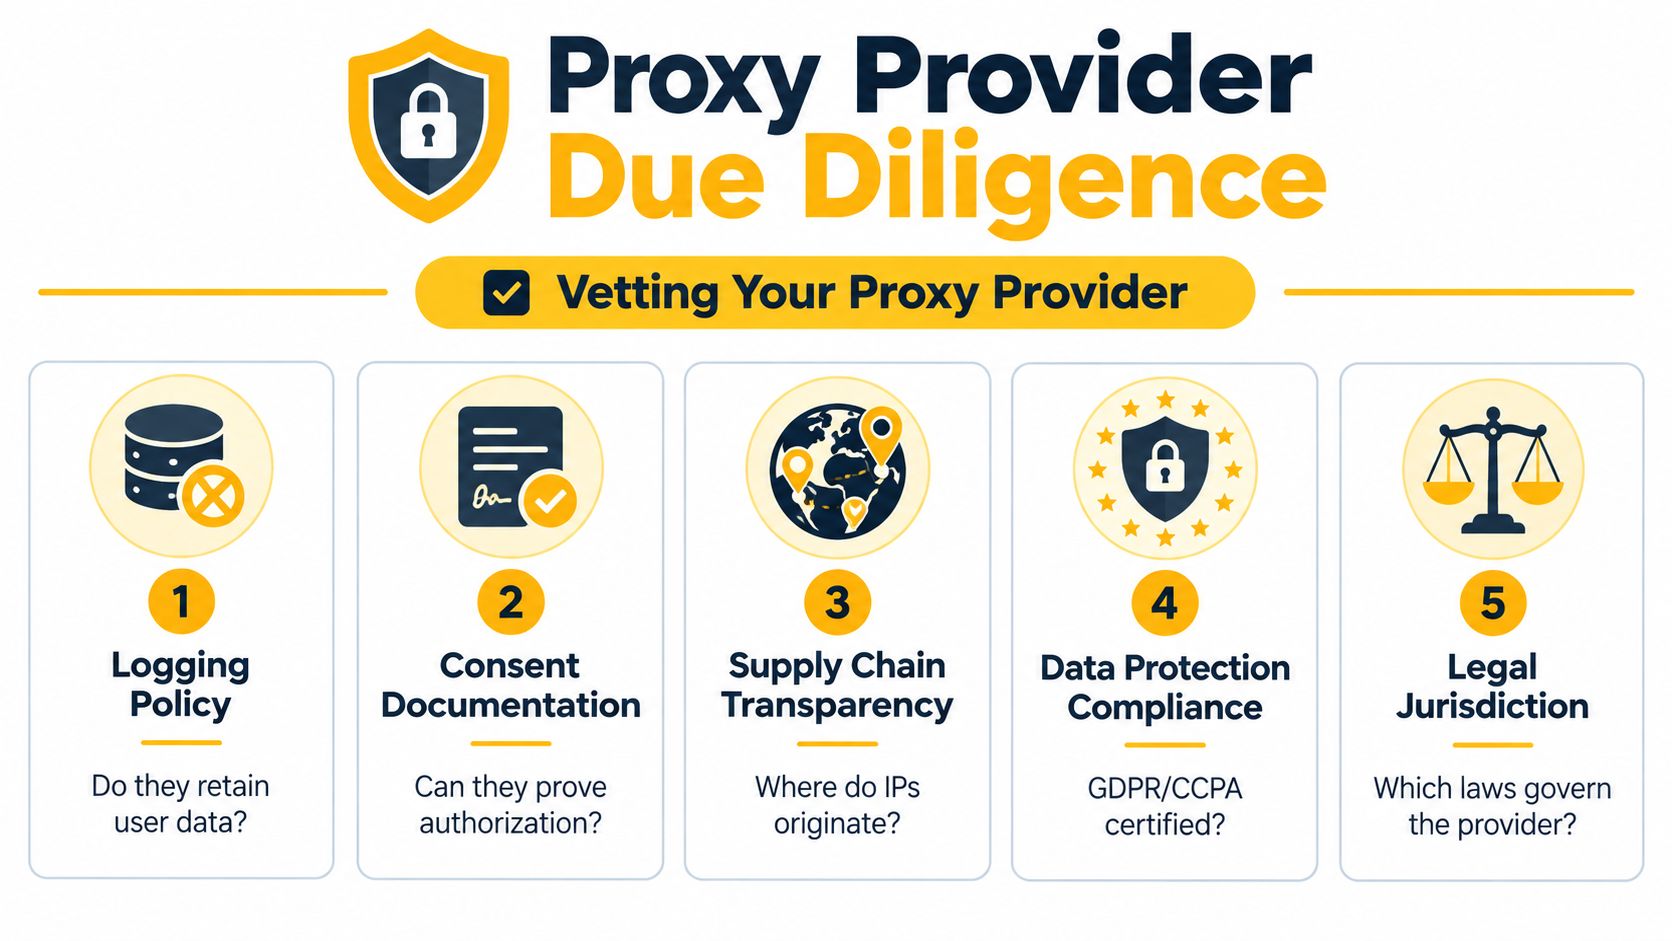
Một doanh nghiệp có thể chọn một trường hợp sử dụng hợp pháp và vẫn thừa hưởng rủi ro từ nhà cung cấp proxy của mình. Chuỗi cung ứng địa chỉ của nhà cung cấp, thực tiễn đồng ý, ghi chép, các nhà cung cấp phụ, và phản ứng với lạm dụng đều ảnh hưởng đến việc quy trình làm việc có thể bảo vệ hay không.
Xem xét các hồ sơ liên kết với IP như có thể xác định
Tòa án Công lý của Liên minh Châu Âu đã đề cập đến các địa chỉ IP động trong Breyer. Một địa chỉ IP động có thể đủ điều kiện là dữ liệu cá nhân đối với một nhà điều hành trang web khi nhà điều hành đó có phương tiện hợp pháp để xác định cá nhân bằng thông tin bổ sung do nhà cung cấp dịch vụ truy cập internet nắm giữ. Tóm tắt quyết định Breyer đặc biệt liên quan đến các nhóm thu thập địa chỉ IP như một phần của nghiên cứu, xác thực quảng cáo hoặc QA.
Một proxy có thể ẩn địa chỉ gốc của nhà điều hành khỏi một điểm đến, nhưng điều đó không tự động làm ẩn danh dữ liệu được thu thập bởi doanh nghiệp hoặc nhà cung cấp. Dấu thời gian, định danh tài khoản, cookie, dấu vân tay thiết bị, nhật ký điểm đến và lịch sử yêu cầu có thể kết nối hoạt động theo thời gian.
Đối với công việc hướng tới EU, hãy xem xét các địa chỉ IP, dấu thời gian, định danh tài khoản và nhật ký yêu cầu đã thu thập như có thể xác định cho đến khi một đánh giá pháp lý được tài liệu hóa kết luận ngược lại. Định nghĩa một cơ sở hợp pháp, giảm thiểu các trường, hạn chế quyền truy cập, bảo vệ nhật ký và đặt giới hạn lưu giữ. Nếu một bộ xử lý xử lý dữ liệu, hãy tài liệu hóa mối quan hệ và đánh giá các chuyển giao quốc tế và các nhà thầu phụ.
Đặt câu hỏi cho nhà cung cấp mà bộ phận mua sắm có thể xác minh
Một bảng câu hỏi cho nhà cung cấp nên yêu cầu bằng chứng, không phải những đảm bảo chung chung:
- Nguồn gốc mạng: Nhà cung cấp có thể giải thích liệu các địa chỉ di động, dân cư hoặc trung tâm dữ liệu có thuộc sở hữu, cho thuê, hoặc được cung cấp qua một mạng khác không?
- Sự đồng ý và ủy quyền: Nó có thể tài liệu hóa sự cho phép của nguồn cho lưu lượng truy cập được định tuyến qua mạng truy cập, đặc biệt là đối với các địa chỉ chia sẻ hoặc dân cư không?
- Nhật ký: Nó có giữ lại kết nối, điểm đến, dấu thời gian, tài khoản, hoặc siêu dữ liệu lưu lượng không? Với mục đích gì và trong bao lâu?
- Các nhà thầu phụ: Những bên nào có thể truy cập dữ liệu định tuyến, hồ sơ hỗ trợ, hoặc thông tin mạng?
- Bảo mật: Làm thế nào để bảo vệ thông tin đăng nhập, bảng điều khiển, cổng và kênh hỗ trợ?
- Xử lý lạm dụng: Nhà cung cấp có thể điều tra khiếu nại, đình chỉ việc lạm dụng, và cung cấp một con đường leo thang rõ ràng không?
- Điều khoản hợp đồng: Nó có ký các điều khoản xử lý dữ liệu phù hợp khi xử lý dữ liệu cá nhân thay mặt cho doanh nghiệp không?
Một nhà cung cấp không thể giải thích nguồn gốc của các địa chỉ hoặc những gì nhật ký mà nó giữ lại tạo ra một vấn đề tuân thủ chưa được giải quyết. Doanh nghiệp không nên lấp đầy khoảng trống đó bằng những giả định.
Nguyên tắc mua sắm: Một mục đích kinh doanh rõ ràng không chữa lành một chuỗi cung ứng mờ ám.
Các mạng di động và các tuyến đường chia sẻ có thể tạo ra sự phức tạp bổ sung vì nhiều người dùng có thể xuất hiện qua cùng một địa chỉ công cộng. Điều đó không tự nó chỉ ra hành vi sai trái, nhưng nó củng cố nhu cầu về nhật ký chính xác, quyền truy cập được kiểm soát và sự tách biệt rõ ràng giữa các danh tính thử nghiệm của công ty và các cá nhân thực.
Thực hành tốt nhất cho việc sử dụng proxy có trách nhiệm vào năm 2026
Sử dụng proxy có trách nhiệm là một kỷ luật hoạt động. Trước khi khởi động, xác nhận mục tiêu, mục đích, ủy quyền, các trường dữ liệu, kiểm soát của nhà cung cấp, giao thức, hành vi phiên và các điều kiện dừng. Trong quá trình làm việc, theo dõi lỗi và tín hiệu truy cập mà không coi mỗi khối như một thách thức kỹ thuật cần vượt qua.
Giữ những nguyên tắc này rõ ràng với những người điều hành các chiến dịch và công việc dữ liệu:
- Tài liệu sự cho phép: Ghi lại các miền, tài khoản, API, khu vực và mục đích kinh doanh đã được phê duyệt.
- Thu thập ít hơn: Loại bỏ dữ liệu cá nhân mà phân tích không yêu cầu và hạn chế quyền truy cập vào các hồ sơ đã giữ lại.
- Tôn trọng quy tắc nền tảng: Sử dụng các giao diện chính thức khi có sẵn và không sử dụng quay vòng IP để vượt qua việc thực thi hoặc kiểm soát kỹ thuật.
- Kiểm soát các phiên: Sử dụng các phiên dính cho QA nhiều bước được ủy quyền và quay vòng có kiểm soát chỉ ở những nơi mà mục đích hỗ trợ điều đó.
- Xem xét các nhà cung cấp: Xác minh nguồn gốc mạng, tài liệu sự đồng ý, nhật ký, các nhà thầu phụ, bảo mật và quy trình xử lý lạm dụng.
- Theo dõi sự thay đổi: Đánh giá lại quy trình làm việc khi một nền tảng thay đổi các điều khoản, thêm xác thực, sửa đổi hành vi chặn, hoặc tiết lộ dữ liệu cá nhân mới.
Hướng dẫn về đạo đức web-scraping có thể giúp các nhóm biến những nguyên tắc này thành các quy tắc hoạt động nội bộ. Định tuyến di động 4G có thể phù hợp cho việc quản lý mạng xã hội được ủy quyền, xác thực quảng cáo, nghiên cứu thị trường, hoặc QA phụ thuộc vào địa lý, nhưng cơ sở pháp lý đến từ mục đích và kiểm soát, không phải từ loại mạng.
Câu trả lời cho “các máy chủ proxy có hợp pháp không” do đó là thực tiễn hơn là tuyệt đối. Các máy chủ proxy thường là công cụ hợp pháp. Doanh nghiệp của bạn vẫn chịu trách nhiệm về sự ủy quyền, xử lý dữ liệu cá nhân, hợp đồng nền tảng, thẩm định nhà cung cấp và hành vi thực hiện qua kết nối.
Evoproxy cung cấp kết nối di động 4G/LTE với các cổng cá nhân và chia sẻ, tùy chọn quay vòng phiên, và các tuyến đường phù hợp cho việc quản lý mạng xã hội được ủy quyền, nghiên cứu thị trường, xác thực quảng cáo, và QA phụ thuộc vào địa lý. Xem xét các tùy chọn có sẵn tại Evoproxy và chọn một thiết lập phù hợp với mục đích kinh doanh đã được phê duyệt và các kiểm soát tuân thủ của bạn.