تعتبر خوادم البروكسي بشكل عام تقنيات قانونية في معظم الولايات القضائية، ولكن الشرعية تعتمد على ما تفعله من خلالها، والقوانين التي تنطبق على موقعك، وشروط الخدمة للمنصات التي تصل إليها. في الولايات المتحدة، الحدود الفيدرالية الرئيسية هي قانون الاحتيال وسوء الاستخدام الحاسوبي، الذي تم سنه في الأصل في عام 1986، والذي يركز على الوصول غير المصرح به بدلاً من حظر البروكسي كفئة.
يبدو أن هذا الجواب بسيط حتى يتجاوز سير العمل التسويقي عدة حدود قانونية في وقت واحد. يمكن أن يدعم البروكسي حماية الخصوصية، وضمان الجودة المصرح به، والتحقق من الإعلانات، أو أبحاث السوق. يمكن أيضًا استخدام نفس البروكسي لتجاوز المصادقة، وتجنب تنفيذ الحساب، وجمع بيانات شخصية غير ضرورية، أو إخفاء النشاط الذي تحظره المنصة صراحة.
الخطأ العملي هو اعتبار شرعية البروكسي سؤالًا بسيطًا بنعم أو لا. التقييم القابل للدفاع يفصل بين قانون التفويض، قانون حماية البيانات، و قانون عقود المنصات. إن مسار الشبكة الخاص بك هو جزء واحد فقط من التحليل.
هل خوادم البروكسي قانونية للاستخدام التجاري
يمكن للشركات عمومًا استخدام خوادم البروكسي بشكل قانوني عندما يكون لديها غرض مشروع ويحترم سير العمل قيود التفويض والخصوصية والعقد. يقوم البروكسي بتغيير المسار ومصدر IP الظاهر لطلب ما. لا يمنح الوصول إلى الأنظمة أو الحسابات أو البيانات أو الميزات التي لم يُسمح للشركة باستخدامها بالفعل.
اعتبر فريق استخبارات التجزئة الذي يتحقق من كيفية ظهور صفحة منتج مصرح بها للمستخدمين في مناطق مختلفة. يمكن للفريق استخدام الاستهداف الجغرافي للتحقق من المحتوى المحلي، وتسجيل الأسعار المعروضة علنًا، ومراقبة ما إذا كانت حملة إعلانية معتمدة مرئية. إذا جمع الفريق ملفات شخصية شخصية غير ضرورية، أو تجاهل قيود المنصة، أو استخدم التدوير لتجاوز حظر تقني، فإن نفس البنية التحتية تخلق ملف مخاطر مختلف تمامًا.
اختبار الطبقات الثلاث
ابدأ بـ قانون التفويض. اسأل عما إذا كانت الشركة تصل إلى نظام أو بيانات لديها إذن بالوصول إليها. في الولايات المتحدة، يتناول قانون الاحتيال وسوء الاستخدام الحاسوبي، أو CFAA، الوصول المتعمد إلى جهاز كمبيوتر محمي دون إذن أو الوصول الذي يتجاوز الإذن الممنوح. كما يؤكد إرشادات وزارة العدل الأمريكية بشأن الاحتيال الحاسوبي أيضًا على أنه يجب على المدعين إثبات الوصول العارف إلى جهاز كمبيوتر أو منطقة كمبيوتر حيث لم يُسمح للشخص بالذهاب، بهدف الحصول على معلومات مخزنة أو تغييرها.
تجعل هذه الطبقة البروكسي غير ذي صلة بالسؤال الأساسي. لا يشرع البروكسي سرقة بيانات الاعتماد، أو توزيع البرمجيات الخبيثة، أو الاحتيال، أو هجمات الحرمان من الخدمة، أو التسلل غير المصرح به. كما أنه لا يحول منطقة الحساب الخاصة إلى بيانات عامة.
الطبقة الثانية هي قانون حماية البيانات. يمكن أن يتضمن سير العمل وصولًا قانونيًا ولا يزال يخلق التزامات إذا جمع أسماء، معرفات الحساب، عناوين IP، ملفات تعريف الارتباط، بصمات الأجهزة، أو ملفات تعريف سلوكية. يجب على الفريق تحديد الغرض، وجمع ما يحتاجه فقط، وحماية السجلات، وتحديد ضوابط الاحتفاظ والوصول المناسبة.
الطبقة الثالثة هي قانون عقود المنصات. قد تفرض موقع ويب أو منصة اجتماعية قيودًا تعاقدية على الجمع الآلي، أو عمليات الحساب، أو طرق الوصول. ليست الصفحة القابلة للوصول تقنيًا مصدرًا آمنًا تجاريًا لجمع غير مقيد تلقائيًا.
قاعدة عملية: اعتبر البروكسي كوسيلة للتحكم في التوجيه، وليس كإذن.
تطبيق الاختبار قبل النشر
لكل مشروع، وثق المجالات المقصودة، والحسابات، وحقول البيانات، والنطاق الجغرافي، وسلوك الطلب، والشخص المسؤول عن الموافقة. ثم اسأل:
- التفويض: هل لدى الفريق إذن للوصول إلى الصفحة أو الحساب أو API أو النظام المعني؟
- الخصوصية: هل يمكن أن يحدد سير العمل الأشخاص من خلال المحتوى الم collected، أو عناوين IP، أو الطوابع الزمنية، أو بيانات الحساب؟
- العقد: هل تحد الشروط المعمول بها من الوصول الآلي، أو الجمع، أو مشاركة الحساب، أو التمثيل الجغرافي؟
- الضوابط: هل يتم احترام حدود المعدل، أو حواجز المصادقة، أو توجيهات الروبوتات، أو إشارات تقنية أخرى؟
تعمل هذه المقاربة لإدارة وسائل التواصل الاجتماعي، ومراقبة الأسعار، والتحقق من الإعلانات، وحماية العلامة التجارية، واختبار ضمان الجودة لأنها تقيم سير العمل الفعلي بدلاً من تسمية البروكسي. كما أنها تكشف عن فشل شائع: قد يوافق الفريق على هدف تجاري مشروع بينما يتجاهل الطريقة التي تصل بها أتمتته إلى الهدف.
فهم الأطر القانونية في الولايات المتحدة والاتحاد الأوروبي
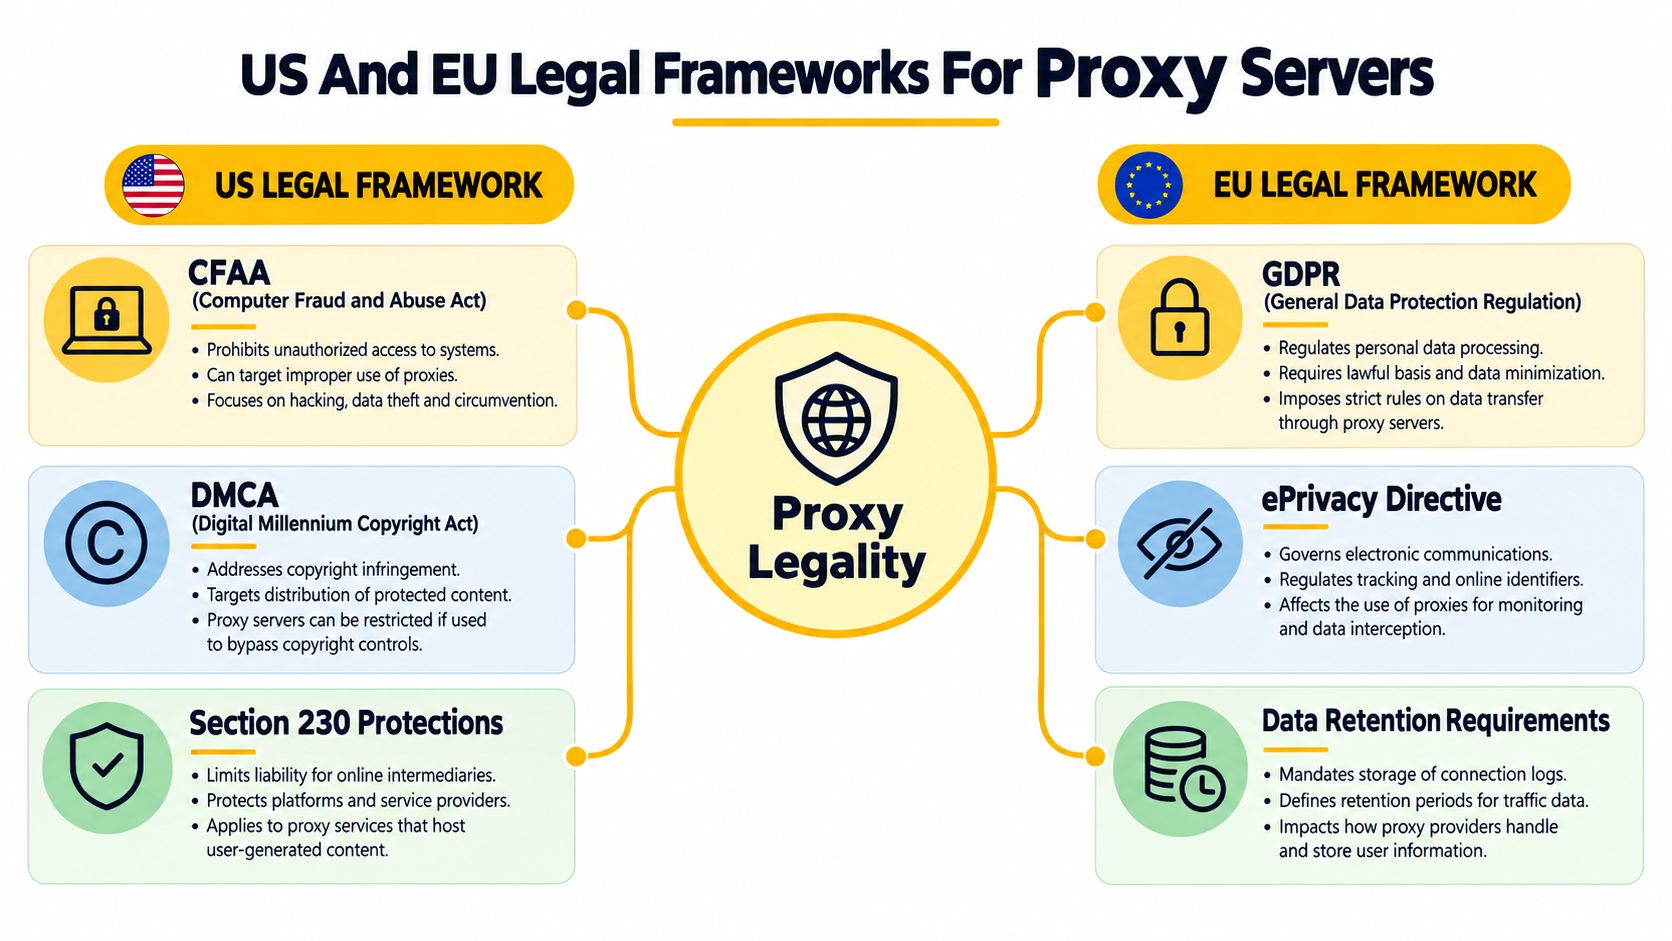
تحدد شرعية البروكسي من خلال ثلاث طبقات قانونية منفصلة، وليس من خلال البروكسي نفسه: قانون التفويض، قانون حماية البيانات، و قانون عقود المنصات. يمكن أن يغير البروكسي كيفية توجيه الطلب، لكنه لا يمكنه منح حقوق الوصول، أو إزالة التزامات الخصوصية، أو تجاوز شروط موقع ويب.
تبدأ الولايات المتحدة بالتفويض
يعتبر قانون CFAA، الذي تم سنه في 1986، هو المرجع الفيدرالي الرئيسي للوصول غير المصرح به إلى الكمبيوتر في هذا السياق. لا يحظر خوادم البروكسي كفئة. السؤال المعني هو ما إذا كان الشخص قد وصل عمدًا إلى جهاز كمبيوتر محمي دون إذن أو تجاوز الوصول الذي كان لديه. تشير سياسة توجيه وزارة العدل إلى أنه يجب ألا تصبح انتهاكات العقد الأساسية أو شروط الخدمة تلقائيًا وصولًا غير مصرح به عندما كان الشخص مخولًا بشكل آخر للحصول على المعلومات.
تخلق البيانات المتاحة للجمهور سؤال تفويض أضيق. أشار حكم الدائرة التاسعة في hiQ Labs ضد LinkedIn إلى أن قانون CFAA عمومًا لا يغطي جمع البيانات المتاحة للجمهور، حتى عندما تعترض الموقع. لا يحدد حقًا عامًا في جمع البيانات تلقائيًا، ويترك قضايا الخصوصية، وحقوق الطبع والنشر، والعقد، وحقوق قاعدة البيانات، والمطالبات المفرطة مفتوحة. يتم مناقشة الحدود أيضًا في تحليل جمع البيانات العامة وشرعية البروكسي، ولكن يجب على الفرق تقييم سير العمل الخاص بها بدلاً من الاعتماد على افتراض عام حول البيانات العامة.
يجب على فريق التسويق توثيق ما إذا كان الهدف عامًا، وما إذا كانت المصادقة أو حاجز وصول آخر متضمنًا، وما إذا كان الجمع يخلق تعرضًا مدنيًا أو تعاقديًا منفصلًا. كما أن حجم الطلب، وسلوك الجلسة، واستخدام الحساب مهمة أيضًا. تدعم الرؤية العامة حجة التفويض، لكنها لا تحل بقية التحليل القانوني.
يضيف الاتحاد الأوروبي واجبات حماية البيانات
يتبنى الاتحاد الأوروبي نهجًا محايدًا تقنيًا. قد ينطبق قانون حماية البيانات العامة (GDPR) على المنظمات خارج الاتحاد الأوروبي عندما تقدم خدمات للأشخاص في الاتحاد الأوروبي أو تراقبهم. تشرح إرشادات المفوضية الأوروبية بشأن GDPR أن القواعد تنطبق بغض النظر عن التكنولوجيا المستخدمة.
لذا، لا يضع البروكسي أبحاث السوق، أو التحقق من الإعلانات، أو تحليل الجمهور خارج نطاق GDPR. إذا جمع سير العمل أسماء، أو معرفات حساب، أو عناوين IP، أو ملفات تعريف سلوكية، يحتاج العمل إلى غرض محدد وسبب قانوني. يجب أيضًا معالجة العدالة، والضرورة، والتقليل، والأمان، والشفافية حيثما تنطبق تلك الواجبات.
يمكن أن تكون عنوان IP بيانات شخصية عندما يمكن ربطها بفرد من خلال المعلومات المتاحة للمشغل المعني. تقلل التشفير والتصنيف من المخاطر ولكن لا تزيل تلقائيًا التزامات GDPR إذا كانت إعادة التعريف لا تزال ممكنة. يجب على الفرق رسم خرائط تدفقات البيانات والاحتفاظ بها قبل تكوين الجمع، وليس بعد دخول البيانات الشخصية إلى قاعدة البيانات.
للاستعداد العملي، يمكن للفرق استخدام هذا المورد لاختبار الامتثال للائحة العامة لحماية البيانات وتكييف ضوابطه وفقًا لغرضهم، والاختصاصات، والمزودين، وتدفقات البيانات. المراجعة القانونية مناسبة للأفراد القابلين للتعريف، والفئات الحساسة، والتصنيف على نطاق واسع، أو التفويض غير المؤكد. يجب أن تكون العناية الواجبة بالمزود جزءًا من تلك المراجعة أيضًا، بما في ذلك مصدر عناوين البروكسي، والضوابط المتعلقة بالموافقة أو العقود، وأدوار المعالجة، وتدابير الأمان، وإجراءات الحذف.
مقارنة البروكسيات السكنية المتنقلة وبروكسيات مراكز البيانات
تصف فئات البروكسي الشبكة خلف عنوان الخروج. تؤثر على التوافق، والسمعة، وسلوك الحظر، واستقرار الجلسة، ومخاطر الشراء، لكن لا شيء منها يغير الوضع القانوني للنشاط الأساسي.
تأتي بروكسيات مراكز البيانات من شبكات الاستضافة أو السحابة. تستخدم البروكسيات السكنية مساحة عنوان النطاق العريض للمستهلكين. تستخدم البروكسيات المتنقلة الشبكات الخلوية مثل 4G/LTE أو 5G. هذه الفئات ليست قابلة للتبادل، واختيار شبكة أقل وضوحًا لا يزيل القيود على المنصة أو واجبات حماية البيانات.
لماذا تتصرف عناوين IP المتنقلة بشكل مختلف
تستخدم الشبكات المتنقلة عادةً NAT من مستوى الناقل، وهو نظام ترجمة عناوين تديره شركات الاتصالات يسمح للعديد من الأجهزة بمشاركة عناوين IPv4 العامة. قد ترى الوجهة عنوانًا مرتبطًا بحركة مرور الهواتف العادية بدلاً من نطاق محدد بوضوح مع مزود استضافة. يمكن أن تعقد تلك السياق المشترك للناقل حظر IP البسيط.
يمكن أن يكون التوجيه المتنقل مفيدًا للاختبار الجغرافي المستهدف المصرح به، وفحوصات تجربة المستخدم المتنقلة، والتحقق من الإعلانات المحلية، وضمان الجودة للحسابات حيث تمتلك الشركة إذنًا لتشغيل الحسابات. يمكن أن يقلل من الاعتماد على مساحة عنوان مركز البيانات، لكنه لا يضمن الثقة، أو يمنع بصمة المتصفح، أو يجعل سير العمل المحظور مقبولًا.
يمكن أن تشبه البروكسيات السكنية حركة مرور النطاق العريض المنزلي وقد تناسب الأبحاث التي تحتاج إلى سياق شبكة المستهلك. تعتمد ملاءمتها للامتثال بشكل كبير على كيفية حصول المزود على العناوين وما إذا كان الأشخاص أو مشغلو الشبكة المعنيون قد منحوا الموافقة المناسبة. يجب على الشركة ألا تفترض أبدًا أن كلمة "سكني" تثبت مصدرًا أخلاقيًا.
غالبًا ما تكون بروكسيات مراكز البيانات أسهل في الت provision ويمكن أن تكون عملية للعمل عالي الحجم تحت أنظمة مصرح بها. قد يجعل أصلها من شبكة الاستضافة من السهل على الوجهات تصنيفها أو حظرها. هذه مقايضة تقنية، وليست استنتاجًا قانونيًا.
مطابقة نموذج الجلسة مع المهمة
تدوير IP يغير عنوان الخروج بمرور الوقت. يمكن أن يدعم التدوير المنضبط مراقبة الأسعار الإجمالية، أو نتائج البحث، أو التوافر عندما يسمح الهدف بالنشاط ويظل معدل الطلب معقولًا. يصبح التدوير مشكلة عندما يكون هدفه هو هزيمة الحظر، أو التهرب من تنفيذ الحساب، أو إخفاء الوصول غير المصرح به.
تحتفظ الجلسة الثابتة بعنوان خروج واحد مرتبط بجلسة لفترة محددة. عادة ما يكون ذلك أكثر ملاءمة لاختبار حالة تسجيل الدخول المصرح بها، وضمان الجودة عند الخروج، أو التحقق من تدفق المستخدم متعدد الخطوات لأن التغييرات المتكررة يمكن أن تعطل الكوكيز، والسلال، وحالة الجلسة. يمكن أن تقلل اللزاجة المفرطة من المرونة الجغرافية وقد تخلق ارتباطًا أقوى بين هوية الاختبار وطريق معين.
| فئة البروكسي | ملاءمة شرعية مفيدة | المقايضة التشغيلية الرئيسية |
|---|---|---|
| متنقل | ضمان الجودة المتنقلة المصرح بها، والتحقق من الإعلانات، واختبار التجربة الإقليمية، وتدفقات العمل للحسابات | قد يقلل التوجيه الخلوي من حظر IP البسيط لمراكز البيانات، لكنه لا يلغي الضوابط |
| سكني | أبحاث الشبكة الاستهلاكية والتحقق المحلي | تحتاج مصادر المزود، والموافقة، والتسجيل، ومعالجة البيانات الشخصية إلى مراجعة دقيقة |
| مركز البيانات | أحمال عمل خاضعة للرقابة ضد الأنظمة والخدمات المصرح بها | يمكن أن تكون أرقام ASNs لشبكة الاستضافة أسهل للوجهات لتحديدها أو تقييدها |
تحدد ASN، أو رقم النظام المستقل، الشبكة التي تعلن عن نطاق IP. يمكن أن تستخدم الوجهات بيانات ASN والسمعة لتمييز مزودي الاستضافة عن شركات الاتصالات. لهذا السبب قد تتصرف مسارات المتنقلة أو السكنية بشكل مختلف عن مسار مركز البيانات، لكن المظهر الفني لا ينبغي أن يُخلط أبدًا مع الإذن.
بناء سير عمل بروكسي متوافق لفرق التسويق
يبدأ سير عمل البروكسي المتوافق قبل الطلب الأول. يجب على فرق التسويق والبيانات كتابة الغرض التجاري، والأهداف المعتمدة، وحقول البيانات، والحدود التشغيلية، والشخص المسؤول عن الخصوصية ومخاطر المنصة قبل أن يصبح أي شيء مباشرًا.
إنشاء سجل المشروع
ابدأ بسجل تفويض قصير يجيب على خمسة أسئلة:
- الغرض: هل المشروع مخصص لضمان الجودة المصرح بها، أو التحقق من الإعلانات، أو أبحاث السوق، أو حماية العلامة التجارية، أو مراقبة SEO، أو حاجة تجارية محددة أخرى؟
- النطاق: ما هي المجالات، والحسابات، وواجهات برمجة التطبيقات، والمناطق، والبيئات المعتمدة؟
- البيانات: ما هي الحقول الضرورية، وما هي الحقول التي يجب التخلص منها على الفور؟
- السلوك: ما هو معدل الطلب، ونموذج الجلسة، وسلوك إعادة المحاولة الذي ستستخدمه النظام؟
- الملكية: من الذي وافق على سير العمل، ومن يمكنه إيقافه عندما يعترض هدف أو تتغير الضوابط؟
يجب أن يفصل هذا السجل الصفحات العامة عن المناطق المعتمدة. يجب أن يحدد أيضًا ما إذا كانت الشركة تختبر ممتلكاتها الخاصة، أو تجمع معلومات عامة مسموح بها، أو تستخدم منصة طرف ثالث بموجب اتفاقية محددة. يمكن للفرق استخدام قائمة التحقق من متطلبات الامتثال الخاصة بـ Evoproxy لتنظيم سجل التفويض قبل النشر.
استخدم واجهات برمجة التطبيقات الرسمية حيثما كانت متاحة ومناسبة. راجع شروط المنصة قبل أتمتة نشاط الحساب أو الجمع، واحصل على إذن كتابي حيث تتطلب المنصة ذلك. البروكسي هو مسار شبكة متغير، وليس استثناءً من متطلبات التفويض.
تقليل خط أنابيب البيانات
إذا كان المشروع يحتاج إلى توفر المنتج أو محتوى الصفحة، فلا تخزن الأسماء، أو تفاصيل الملف الشخصي، أو معرفات الحساب، أو سجلات الطلب الكاملة بشكل افتراضي. قم بتصفية البيانات الشخصية غير الضرورية في طبقة الاستخراج، وقيّد الوصول الداخلي إلى ما يتبقى، وحدد فترة احتفاظ تتناسب مع الغرض.
احتفظ بالاستهداف الجغرافي مرتبطًا بهدف اختبار أو بحث شرعي. إن اختبار كيفية ظهور صفحة هبوط مصرح بها في منطقة ما يختلف عن تمثيل الأهلية بشكل خاطئ، أو تجاوز القيود الجغرافية، أو إنشاء حسابات في ظل ظروف خاطئة.
اختر البروتوكول للتوافق
تم تصميم بروكسيات HTTP لطلبات تدرك HTTP. بالنسبة للوجهات المشفرة HTTPS، يستخدم العملاء عادةً طريقة CONNECT الخاصة بـ HTTP لطلب من البروكسي إنشاء نفق إلى مضيف ومنفذ. بمجرد إنشائه، تحمي TLS محتويات طلب HTTPS من الوسطاء الشبكيين العاديين.
SOCKS5 هو بروتوكول بروكسي لجلسة منخفضة المستوى محدد بواسطة RFC 1928. يدعم طلبات اتصال TCP، والربط الوارد، وارتباط UDP، ويمكنه تمثيل عناوين IPv4، وأسماء النطاقات، وعناوين IPv6. في الممارسة العملية، يكون HTTP غالبًا مريحًا لمتصفحات الويب، والزواحف، وعملاء HTTP، بينما يمكن أن يدعم SOCKS5 مجموعة أوسع من تطبيقات TCP وبعض سير العمل التي تدرك UDP.
لا يجعل أي من البروتوكولين المستخدم مجهول الهوية. يمكن أن تتسرب التطبيقات رؤوس أو طلبات DNS، وقد يحتفظ مشغل البروكسي ببيانات التعريف عن الاتصال. قم بتشفير بيانات الاعتماد، وتأكد من أن حل DNS يتبع المسار المقصود، وتأكد من أن سجلات البروتوكول تتبع نفس قواعد الخصوصية مثل مجموعة البيانات الرئيسية.
تحكم يعمل: اجعل "الإيقاف والمراجعة" استجابة طبيعية للحظر، أو تغيير الشروط، أو مطالبة المصادقة، أو حقل البيانات الشخصية غير المتوقع. لا تحل كل انقطاع تشغيلي بمزيد من التدوير.
العناية الواجبة بمزود البروكسي وحماية البيانات
يمكن للشركة اختيار حالة استخدام شرعية ولا تزال ترث المخاطر من مزود البروكسي الخاص بها. تؤثر سلسلة توريد عنوان المزود، وممارسات الموافقة، والتسجيل، والمعالجات الفرعية، واستجابة الإساءة على ما إذا كان سير العمل قابلًا للدفاع.
اعتبر السجلات المرتبطة بعنوان IP كمعرفات محتملة
تناولت محكمة العدل الأوروبية عناوين IP الديناميكية في Breyer. يمكن أن تؤهل عنوان IP الديناميكي كبيانات شخصية لمشغل الموقع عندما يكون لدى هذا المشغل وسائل قانونية لتحديد الفرد باستخدام معلومات إضافية يحتفظ بها مزود الوصول إلى الإنترنت. ملخص قرار Breyer ذو صلة خاصة بالفرق التي تجمع عناوين IP كجزء من البحث أو التحقق من الإعلانات أو ضمان الجودة.
قد يخفي البروكسي عنوان المشغل الأصلي عن الوجهة، لكن ذلك لا يعني تلقائيًا إخفاء البيانات التي تجمعها الشركة أو المزود. يمكن أن ترتبط الطوابع الزمنية، ومعرفات الحساب، وملفات تعريف الارتباط، وبصمات الأجهزة، وسجلات الوجهة، وسجلات الطلبات بالنشاط على مر الزمن.
بالنسبة للعمل الذي يواجه الاتحاد الأوروبي، اعتبر عناوين IP المجمعة، والطوابع الزمنية، ومعرفات الحساب، وسجلات الطلبات كمعرفات محتملة حتى تنتهي تقييم قانوني موثق بخلاف ذلك. حدد أساسًا قانونيًا، قلل من الحقول، قيد الوصول، احمِ السجلات، وحدد حدود الاحتفاظ. إذا كان المعالج يتعامل مع البيانات، وثق العلاقة وقيم التحويلات الدولية والمعالجات الفرعية.
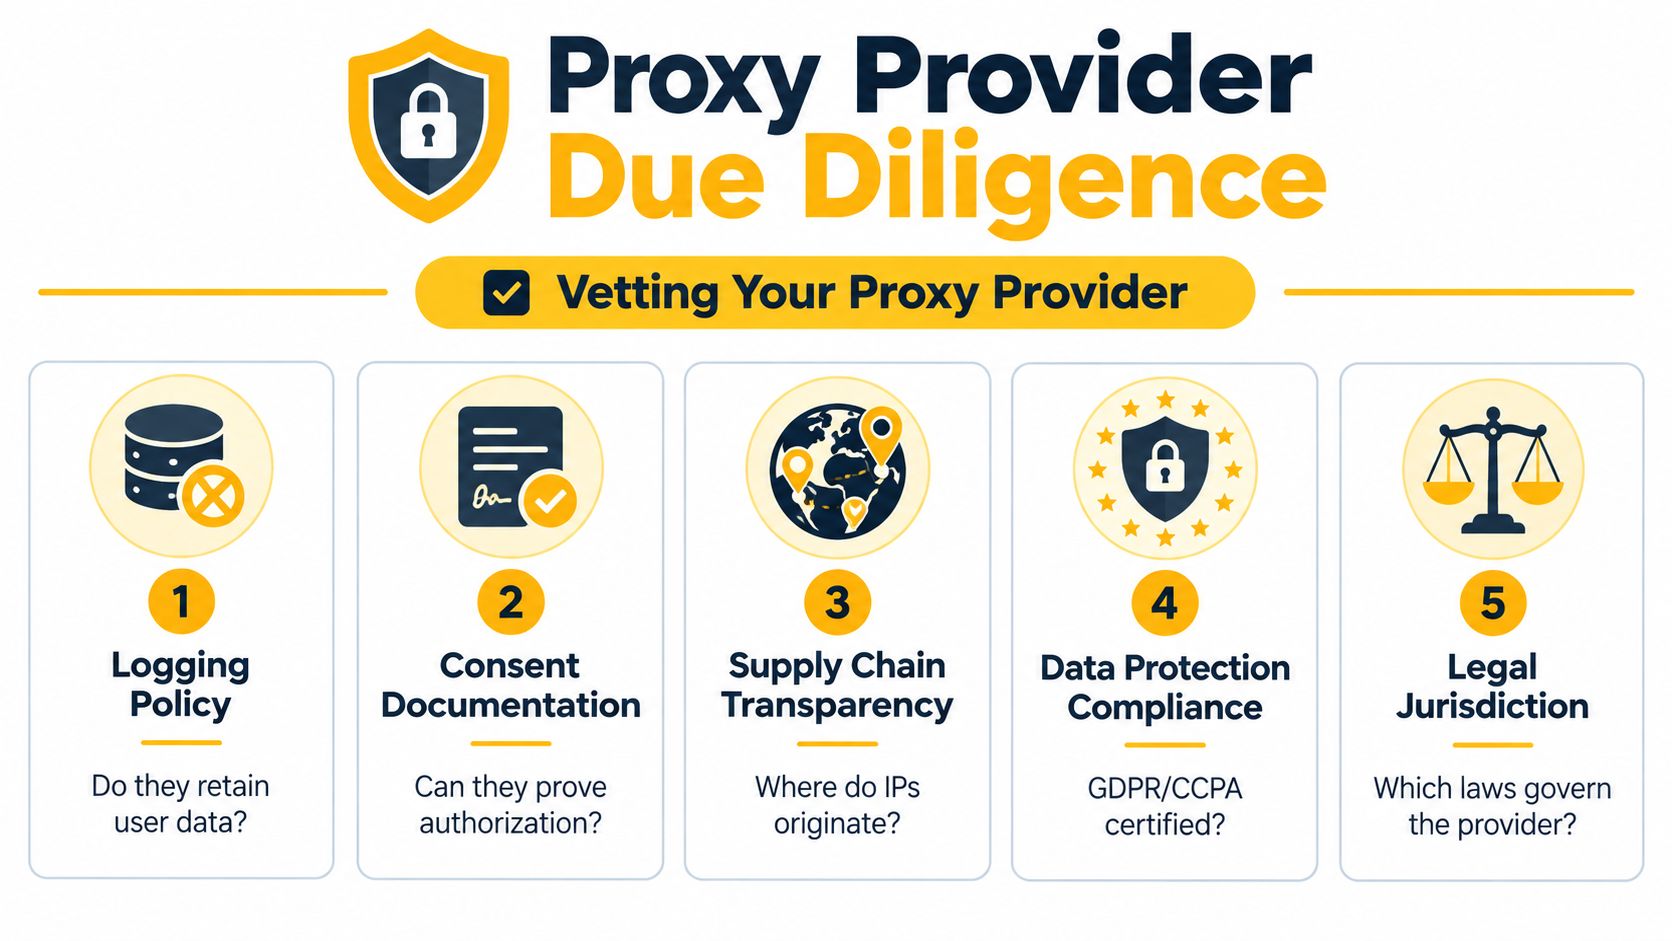
اطلب من المزود أسئلة يمكن التحقق منها من قبل الشراء
يجب أن يطلب استبيان البائع أدلة، وليس ضمانات عامة:
- أصل الشبكة: هل يمكن للمزود أن يوضح ما إذا كانت العناوين المحمولة أو السكنية أو مراكز البيانات مملوكة أو مؤجرة أو مقدمة من خلال شبكة أخرى؟
- الموافقة والتفويض: هل يمكنه توثيق إذن المصدر لحركة المرور الموجهة عبر شبكة الوصول، خاصة للعناوين المشتركة أو السكنية؟
- التسجيل: هل يحتفظ ببيانات الاتصال أو الوجهة أو الطابع الزمني أو الحساب أو بيانات حركة المرور؟ لأي غرض ولمدة كم؟
- المعالجات الفرعية: أي الأطراف يمكنها الوصول إلى بيانات التوجيه أو سجلات الدعم أو بيانات الشبكة؟
- الأمان: كيف يتم حماية بيانات الاعتماد، ولوحات المعلومات، والمنافذ، وقنوات الدعم؟
- معالجة الإساءة: هل يمكن للمزود التحقيق في الشكاوى، وتعليق الاستخدام غير المشروع، وتقديم مسار تصعيد واضح؟
- شروط العقد: هل سيوقع شروط معالجة البيانات المناسبة عندما يعالج البيانات الشخصية نيابة عن الشركة؟
المزود الذي لا يمكنه توضيح من أين جاءت العناوين أو ما هي السجلات التي يحتفظ بها يخلق مشكلة امتثال غير محلولة. لا ينبغي للشركة ملء هذه الفجوة بالافتراضات.
مبدأ الشراء: غرض تجاري نظيف لا يعالج سلسلة إمداد غير شفافة.
يمكن أن تخلق الشبكات المحمولة والمسارات المشتركة تعقيدًا إضافيًا لأن عدة مستخدمين قد يظهرون من خلال نفس العنوان العام. لا يشير ذلك بحد ذاته إلى wrongdoing، لكنه يعزز الحاجة إلى سجلات دقيقة، والوصول المنضبط، وفصل واضح بين هويات اختبار الشركة والأفراد الحقيقيين.
أفضل الممارسات لاستخدام البروكسي المسؤول في 2026
يعتبر الاستخدام المسؤول للبروكسي انضباطًا تشغيليًا. قبل الإطلاق، تأكد من الهدف، والغرض، والتفويض، وحقول البيانات، وضوابط المزود، والبروتوكول، وسلوك الجلسة، وظروف التوقف. خلال سير العمل، راقب الأخطاء وإشارات الوصول دون اعتبار كل حظر كالتحدي الفني الذي يجب التغلب عليه.
احتفظ بهذه المبادئ مرئية للأشخاص الذين يديرون الحملات ووظائف البيانات:
- توثيق الإذن: سجل المجالات المعتمدة، والحسابات، وواجهات برمجة التطبيقات، والمناطق، والأغراض التجارية.
- جمع أقل: أزل البيانات الشخصية التي لا تتطلبها التحليلات وقلل الوصول إلى السجلات المحتفظ بها.
- احترام قواعد المنصة: استخدم الواجهات الرسمية حيثما كانت متاحة ولا تستخدم تدوير IP لتجاوز التنفيذ أو الضوابط الفنية.
- تحكم في الجلسات: استخدم الجلسات الثابتة للاختبار متعدد الخطوات المصرح به والدوران المنضبط فقط حيث يدعم الغرض ذلك.
- مراجعة المزودين: تحقق من مصادر الشبكة، وتوثيق الموافقة، والتسجيل، والمعالجات الفرعية، والأمان، وإجراءات الإساءة.
- مراقبة التغييرات: أعد تقييم سير العمل عندما تغير المنصة شروطها، أو تضيف مصادقة، أو تعدل سلوك الحظر، أو تكشف عن بيانات شخصية جديدة.
يمكن أن تساعد دليل أخلاقيات جمع البيانات الفرق في تحويل هذه المبادئ إلى قواعد تشغيل داخلية. قد يكون توجيه 4G المحمول مناسبًا لإدارة وسائل التواصل الاجتماعي المصرح بها، والتحقق من الإعلانات، وأبحاث السوق، أو ضمان الجودة المعتمد على الموقع، لكن الأساس القانوني يأتي من الغرض والضوابط، وليس من فئة الشبكة.
لذا فإن الإجابة على "هل البروكسيات قانونية" هي عملية أكثر من كونها مطلقة. تعتبر البروكسيات عمومًا أدوات قانونية. تظل شركتك مسؤولة عن التفويض، ومعالجة البيانات الشخصية، وعقود المنصة، والعناية الواجبة للمزود، والسلوك الذي يتم من خلال الاتصال.
تقدم Evoproxy اتصال 4G/LTE المحمول مع منافذ شخصية ومشتركة، وخيارات تدوير الجلسات، ومسارات مناسبة لإدارة وسائل التواصل الاجتماعي المصرح بها، وأبحاث السوق، والتحقق من الإعلانات، وضمان الجودة المعتمد على الموقع. راجع الخيارات المتاحة في Evoproxy واختر إعدادًا يتناسب مع غرض عملك المعتمد وضوابط الامتثال.