Les serveurs proxy eux-mêmes sont généralement des technologies légales dans la plupart des juridictions, mais la légalité dépend de ce que vous faites à travers eux, des lois qui s'appliquent à votre emplacement et des conditions de service des plateformes auxquelles vous accédez. Aux États-Unis, la principale limite fédérale est la loi sur la fraude et les abus informatiques, initialement adoptée en 1986, qui se concentre sur l'accès non autorisé plutôt que d'interdire les proxies en tant que catégorie.
Cette réponse semble simple jusqu'à ce qu'un flux de travail marketing traverse plusieurs limites légales à la fois. Un proxy peut soutenir la protection de la vie privée, l'assurance qualité autorisée, la vérification des publicités ou la recherche de marché. Le même proxy peut également être utilisé pour contourner l'authentification, échapper à l'application des comptes, collecter des données personnelles inutiles ou dissimuler une activité qu'une plateforme interdit expressément.
L'erreur pratique consiste à traiter la légalité des proxies comme une question simple de oui ou non. Une évaluation défendable sépare la loi sur l'autorisation, la loi sur la protection des données et la loi sur les contrats de plateforme. Votre route réseau n'est qu'une partie de l'analyse.
Les serveurs proxy sont-ils légaux pour un usage commercial
Les entreprises peuvent généralement utiliser des serveurs proxy légalement lorsqu'elles ont un but légitime et que le flux de travail respecte les restrictions d'autorisation, de confidentialité et contractuelles. Le proxy change la route et l'adresse IP source apparente d'une demande. Il ne donne pas accès à des systèmes, comptes, données ou fonctionnalités que l'entreprise n'était pas déjà autorisée à utiliser.
Considérez une équipe d'intelligence de vente au détail vérifiant comment une page produit autorisée apparaît aux utilisateurs dans différentes régions. L'équipe peut utiliser le ciblage géographique pour valider le contenu localisé, enregistrer les prix affichés publiquement et surveiller si une campagne publicitaire approuvée est visible. Si l'équipe collecte des profils personnels inutiles, ignore une restriction de plateforme ou utilise la rotation pour contourner un bloc technique, la même infrastructure crée un profil de risque très différent.
Le test en trois couches
Commencez par la loi sur l'autorisation. Demandez si l'entreprise accède à un système ou à des données auxquelles elle a la permission d'accéder. Aux États-Unis, la loi sur la fraude et les abus informatiques, ou CFAA, traite de l'accès intentionnel à un ordinateur protégé sans autorisation ou d'un accès qui dépasse l'autorisation accordée. La directive du ministère de la Justice des États-Unis sur la fraude informatique souligne également que les procureurs doivent établir un accès conscient à un ordinateur ou à une zone informatique où la personne n'était pas autorisée à aller, dans le but d'obtenir ou de modifier des informations stockées.
Cette couche rend un proxy sans pertinence par rapport à la question centrale. Un proxy ne légalise pas le vol d'identifiants, la distribution de logiciels malveillants, la fraude, les attaques par déni de service ou l'intrusion non autorisée. Il ne transforme pas non plus une zone de compte privé en données publiques.
La deuxième couche est la loi sur la protection des données. Un flux de travail peut impliquer un accès légal et créer des obligations s'il collecte des noms, des identifiants de compte, des adresses IP, des cookies, des empreintes de dispositifs ou des profils comportementaux. L'équipe doit identifier le but, ne collecter que ce dont elle a besoin, protéger les enregistrements et établir des contrôles de conservation et d'accès appropriés.
La troisième couche est la loi sur les contrats de plateforme. Un site web ou une plateforme sociale peut imposer des restrictions contractuelles sur la collecte automatisée, les opérations de compte ou les méthodes d'accès. Une page techniquement accessible n'est pas automatiquement une source commercialement sûre pour une automatisation sans restriction.
Règle pratique : Traitez un proxy comme un contrôle de routage, pas comme un bon de permission.
Appliquez le test avant le déploiement
Pour chaque projet, documentez les domaines, comptes, champs de données, portée géographique, comportement de demande et personne responsable de l'approbation. Ensuite, demandez :
- Autorisation : L'équipe a-t-elle la permission d'accéder à la page, au compte, à l'API ou au système concerné ?
- Confidentialité : Le flux de travail pourrait-il identifier des personnes à travers le contenu collecté, les adresses IP, les horodatages ou les données de compte ?
- Contrat : Les conditions applicables restreignent-elles l'accès automatisé, la collecte, le partage de compte ou la représentation géographique ?
- Contrôles : Les limites de taux, les barrières d'authentification, les directives pour robots ou d'autres signaux techniques sont-ils respectés ?
Cette approche fonctionne pour la gestion des médias sociaux, la surveillance des prix, la vérification des publicités, la protection de la marque et les tests QA car elle évalue le flux de travail réel plutôt que l'étiquette du proxy. Elle expose également un échec commun : une équipe peut approuver un objectif commercial légitime tout en négligeant la manière dont son automatisation atteint la cible.
Comprendre les cadres juridiques des États-Unis et de l'UE
La légalité des proxies est déterminée par trois couches juridiques distinctes, et non par le proxy lui-même : la loi sur l'autorisation, la loi sur la protection des données et la loi sur les contrats de plateforme. Un proxy peut changer la façon dont une demande est routée, mais il ne peut pas accorder de droits d'accès, supprimer des obligations de confidentialité ou contourner les conditions d'un site web.
Les États-Unis commencent par l'autorisation
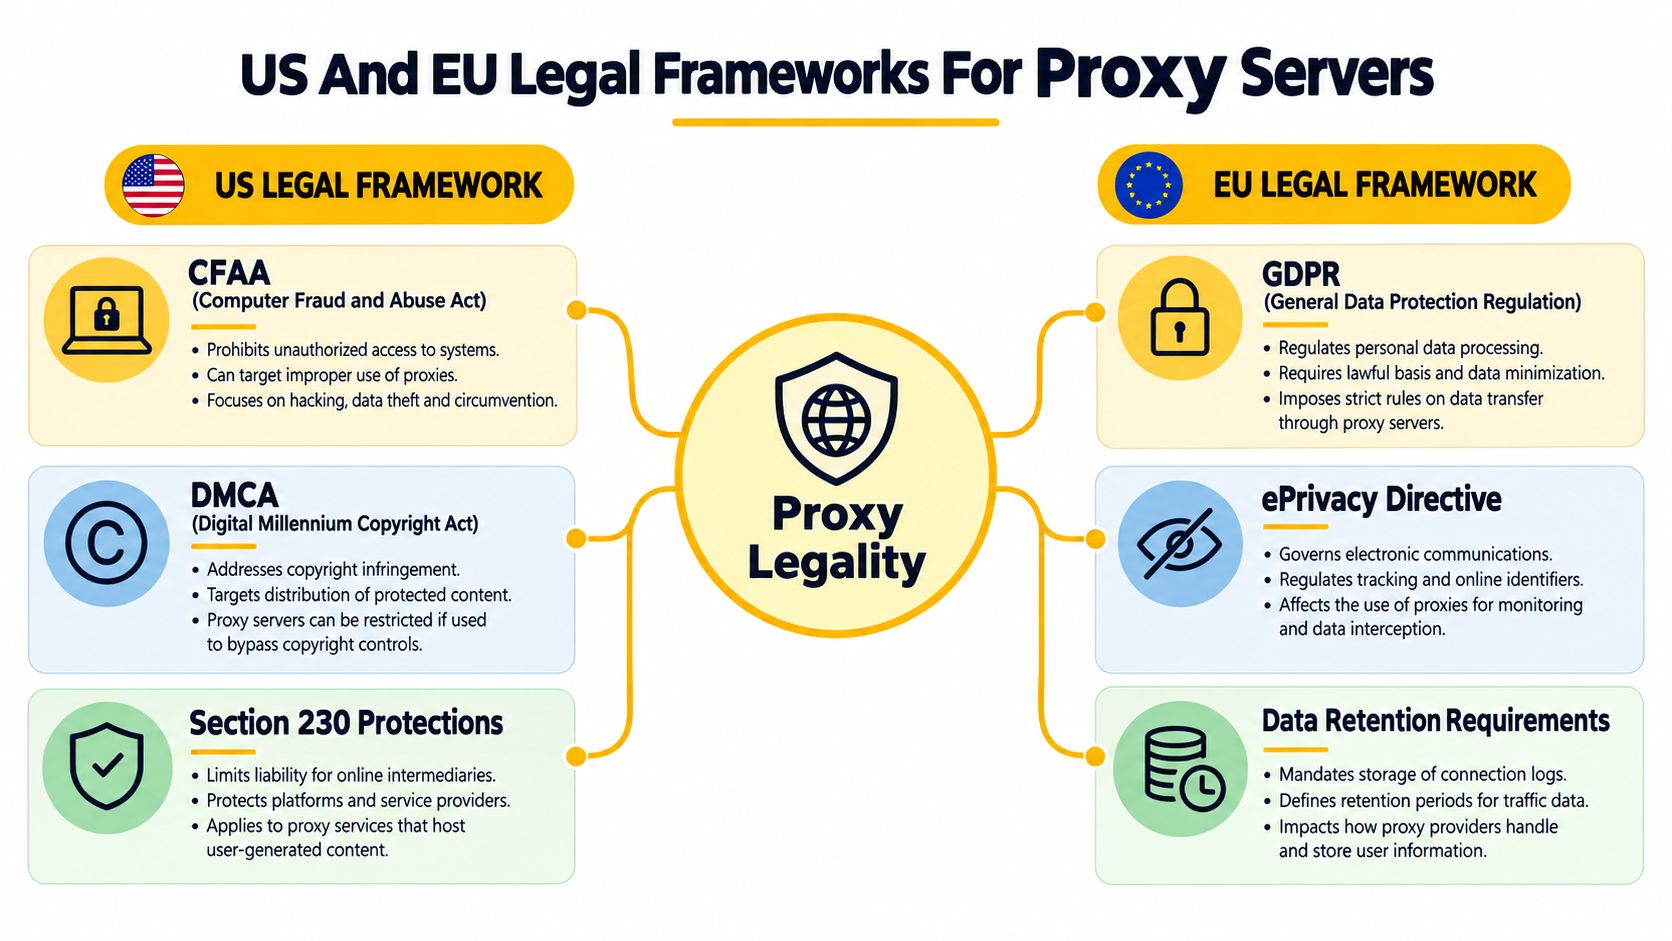
La CFAA, adoptée en 1986, est le principal point de référence fédéral pour l'accès non autorisé aux ordinateurs dans ce contexte. Elle n'interdit pas les serveurs proxy en tant que catégorie. La question pertinente est de savoir si une personne a intentionnellement accédé à un ordinateur protégé sans autorisation ou a dépassé l'accès dont elle disposait. La politique de mise en accusation du ministère de la Justice indique qu'une violation contractuelle ou des conditions de service de base ne devraient pas automatiquement devenir un accès non autorisé criminel lorsque la personne était autrement autorisée à obtenir l'information.
Les données accessibles au public créent une question d'autorisation plus étroite. La décision hiQ Labs v. LinkedIn de la Cour d'appel du neuvième circuit a indiqué que la CFAA ne couvre généralement pas la collecte de données disponibles au public, même lorsque le site web s'y oppose. Elle n'établit pas un droit général à l'automatisation de la collecte et laisse ouvertes les revendications de confidentialité, de droits d'auteur, de contrat, de droits de base de données et de demandes excessives. La limite est également discutée dans l'analyse de la collecte de données publiques et de la légalité des proxies, mais les équipes devraient évaluer leur propre flux de travail plutôt que de se fier à une hypothèse large sur les données publiques.
Une équipe marketing devrait documenter si la cible est publique, si une authentification ou une autre barrière d'accès est impliquée, et si la collecte crée une exposition civile ou contractuelle distincte. Le volume de demandes, le comportement de session et l'utilisation des comptes comptent également. La visibilité publique soutient un argument d'autorisation, mais ne règle pas le reste de l'analyse légale.
L'UE ajoute des obligations de protection des données
L'UE utilise une approche neutre en matière de technologie. Le RGPD peut s'appliquer aux organisations en dehors de l'UE lorsqu'elles offrent des services à des personnes dans l'UE ou les surveillent. La directive du RGPD de la Commission européenne explique que les règles s'appliquent indépendamment de la technologie utilisée.
Un proxy ne place donc pas la recherche de marché, la vérification des publicités ou l'analyse d'audience en dehors du champ d'application du RGPD. Si un flux de travail collecte des noms, des identifiants de compte, des adresses IP ou des profils comportementaux, l'entreprise a besoin d'un but défini et d'une base légale. Elle doit également traiter l'équité, la nécessité, la minimisation, la sécurité et la transparence là où ces obligations s'appliquent.
Une adresse IP peut être des données personnelles lorsqu'elle peut être liée à un individu par des informations disponibles à l'opérateur concerné. La pseudonymisation et le chiffrement réduisent le risque mais ne suppriment pas automatiquement les obligations du RGPD si la ré-identification reste possible. Les équipes devraient cartographier les flux de données et la conservation avant de configurer la collecte, et non après que des données personnelles aient été entrées dans la base de données.
Pour une préparation pratique, les équipes peuvent utiliser cette ressource de test de conformité au RGPD et adapter ses contrôles à leur objectif, juridictions, fournisseurs et flux de données. Un examen juridique est approprié pour les individus identifiables, les catégories sensibles, le profilage à grande échelle ou l'autorisation incertaine. La diligence raisonnable du fournisseur doit également faire partie de cet examen, y compris la source des adresses proxy, le consentement ou les contrôles contractuels, les rôles de traitement, les mesures de sécurité et les procédures de suppression.
Comparer les Proxies Résidentiels Mobiles et de Datacenter
Les catégories de proxy décrivent le réseau derrière l'adresse de sortie. Elles affectent la compatibilité, la réputation, le comportement de blocage, la stabilité de session et le risque d'approvisionnement, mais aucune d'entre elles ne change le statut légal de l'activité sous-jacente.
Les proxies de datacenter proviennent de réseaux d'hébergement ou de cloud. Les proxies résidentiels utilisent l'espace d'adresses à large bande des consommateurs. Les proxies mobiles utilisent des réseaux cellulaires tels que 4G/LTE ou 5G. Ces catégories ne sont pas interchangeables, et le choix d'un réseau moins évident ne supprime pas les restrictions de plateforme ou les obligations de protection des données.
Pourquoi les IP mobiles se comportent différemment
Les réseaux mobiles utilisent couramment le NAT de niveau opérateur, un système de traduction d'adresses géré par l'opérateur qui permet à de nombreux appareils de partager des adresses IPv4 publiques. Une destination peut donc voir une adresse associée à un trafic ordinaire de téléphone plutôt qu'une plage clairement identifiée avec un fournisseur d'hébergement. Ce contexte partagé par l'opérateur peut compliquer le blocage basé sur l'IP de manière simpliste.
Le routage mobile peut être utile pour des tests géo-ciblés autorisés, des vérifications de l'expérience utilisateur mobile, des vérifications d'annonces localisées et des contrôles de comptes où l'entreprise a la permission d'exploiter les comptes. Cela peut réduire la dépendance à l'espace d'adresses de datacenter, mais cela ne garantit pas la confiance, ne prévient pas le fingerprinting du navigateur, ni ne rend un flux de travail interdit acceptable.
Les proxies résidentiels peuvent ressembler à un trafic à large bande domestique et peuvent convenir à des recherches nécessitant un contexte de réseau de consommateurs. Leur adéquation à la conformité dépend fortement de la manière dont le fournisseur a obtenu les adresses et si les personnes ou les opérateurs de réseau impliqués ont donné un consentement approprié. L'entreprise ne devrait jamais supposer que le mot « résidentiel » prouve une source éthique.
Les proxies de datacenter sont souvent plus faciles à provisionner et peuvent être pratiques pour un travail contrôlé à volume élevé contre des systèmes autorisés. Leur origine de réseau d'hébergement peut les rendre plus faciles à classifier ou à bloquer pour les destinations. C'est un compromis technique, pas une conclusion légale.
Adapter le modèle de session à la tâche
La rotation d'IP change l'adresse de sortie au fil du temps. Une rotation contrôlée peut soutenir la surveillance des prix agrégés, des résultats de recherche ou de la disponibilité lorsque la cible permet l'activité et que le taux de demande reste raisonnable. La rotation devient problématique lorsque son but est de contourner un bloc, d'éviter l'application des comptes ou de dissimuler un accès non autorisé.
Une session collante garde une adresse de sortie associée à une session pendant une période définie. Cela est généralement plus adapté pour des tests d'état de connexion autorisés, des contrôles de paiement ou des validations de flux utilisateur multi-étapes, car des changements fréquents peuvent perturber les cookies, les paniers et l'état de session. Une collante excessive peut réduire la flexibilité géographique et peut créer une association plus forte entre une identité de test et un itinéraire particulier.
| Catégorie de proxy | Ajustement légitime utile | Principale contrepartie opérationnelle |
|---|---|---|
| Mobile | QA mobile autorisée, vérification d'annonces, tests d'expérience régionale, flux de travail de comptes | Le routage cellulaire peut réduire les blocs IP de datacenter simplistes, mais il ne supprime pas les contrôles |
| Résidentiel | Recherche sur le réseau des consommateurs et validation localisée | La source du fournisseur, le consentement, la journalisation et le traitement des données personnelles nécessitent un examen approfondi |
| Datacenter | Charges de travail contrôlées contre des systèmes et services autorisés | Les ASN de réseau d'hébergement peuvent être plus faciles à identifier ou à restreindre pour les destinations |
Un ASN, ou Numéro de Système Autonome, identifie le réseau annonçant une plage d'IP. Les destinations peuvent utiliser les données ASN et de réputation pour distinguer les fournisseurs d'hébergement des opérateurs de télécommunications. C'est pourquoi un itinéraire mobile ou résidentiel peut se comporter différemment d'un itinéraire de datacenter, mais l'apparence technique ne doit jamais être confondue avec la permission.
Construire des Flux de Travail de Proxy Conformes pour les Équipes Marketing
Un flux de travail de proxy conforme commence avant la première demande. Les équipes marketing et de données doivent noter l'objectif commercial, les cibles approuvées, les champs de données, les limites opérationnelles et la personne responsable de la confidentialité et du risque de plateforme avant que quoi que ce soit ne soit mis en ligne.
Établir un dossier de projet
Commencez par un court dossier d'autorisation qui répond à cinq questions :
- Objectif : Le projet est-il destiné à une QA autorisée, une vérification d'annonces, une recherche de marché, une protection de marque, une surveillance SEO ou un autre besoin commercial défini ?
- Portée : Quels domaines, comptes, API, régions et environnements sont approuvés ?
- Données : Quels champs sont nécessaires, et quels champs doivent être immédiatement éliminés ?
- Comportement : Quel taux de demande, modèle de session et comportement de réessai le système utilisera-t-il ?
- Propriété : Qui a approuvé le flux de travail, et qui peut le suspendre lorsque la cible s'oppose ou que les contrôles changent ?
Ce dossier doit séparer les pages publiques des zones authentifiées. Il doit également indiquer si l'entreprise teste ses propres propriétés, collecte des informations publiques autorisées ou utilise une plateforme tierce dans le cadre d'un accord spécifique. Les équipes peuvent utiliser la liste de contrôle des exigences de conformité d'Evoproxy pour structurer le dossier d'autorisation avant le déploiement.
Utilisez les API officielles lorsqu'elles sont disponibles et appropriées. Examinez les conditions de la plateforme avant d'automatiser l'activité des comptes ou la collecte, et obtenez une autorisation écrite lorsque la plateforme l'exige. Un proxy est un chemin réseau modifié, pas une exemption des exigences d'autorisation.
Minimiser le pipeline de données
Si le projet nécessite la disponibilité des produits ou le contenu des pages, ne stockez pas par défaut les noms, détails de profil, identifiants de compte ou journaux de demande complets. Filtrez les données personnelles inutiles au niveau de l'extraction, restreignez l'accès interne à ce qui reste et définissez une période de conservation qui correspond à l'objectif.
Gardez le géo-ciblage lié à un objectif de test ou de recherche légitime. Tester comment une page d'atterrissage autorisée apparaît dans une région est différent de la représentation erronée de l'éligibilité, du contournement des restrictions géographiques ou de la création de comptes dans de fausses circonstances.
Choisir le protocole pour la compatibilité
Les proxies HTTP sont conçus pour des demandes conscientes de HTTP. Pour les destinations HTTPS cryptées, les clients utilisent couramment la méthode HTTP CONNECT pour demander au proxy d'établir un tunnel vers un hôte et un port. Une fois établi, TLS protège le contenu de la demande HTTPS des intermédiaires réseau ordinaires.
SOCKS5 est un protocole de proxy de session de niveau inférieur défini par la RFC 1928. Il prend en charge les demandes de connexion TCP, le binding entrant et l'association UDP, et il peut représenter des adresses IPv4, des noms de domaine et des adresses IPv6. En pratique, HTTP est souvent pratique pour les navigateurs, les crawlers et les clients HTTP, tandis que SOCKS5 peut prendre en charge une plus large gamme d'applications TCP et certains flux de travail conscients de l'UDP.
Aucun des protocoles ne rend un utilisateur anonyme. Les applications peuvent divulguer des en-têtes ou des demandes DNS, et l'opérateur du proxy peut conserver des métadonnées de connexion. Cryptez les identifiants, confirmez que la résolution DNS suit le chemin prévu et assurez-vous que les journaux de protocole suivent les mêmes règles de confidentialité que l'ensemble de données principal.
Contrôle qui fonctionne : Faites de « mettre en pause et examiner » une réponse normale à un bloc, un changement de conditions, une invite d'authentification ou un champ de données personnelles inattendu. Ne résolvez pas chaque interruption opérationnelle par plus de rotation.
Diligence Raisonnable du Fournisseur de Proxy et Protection des Données
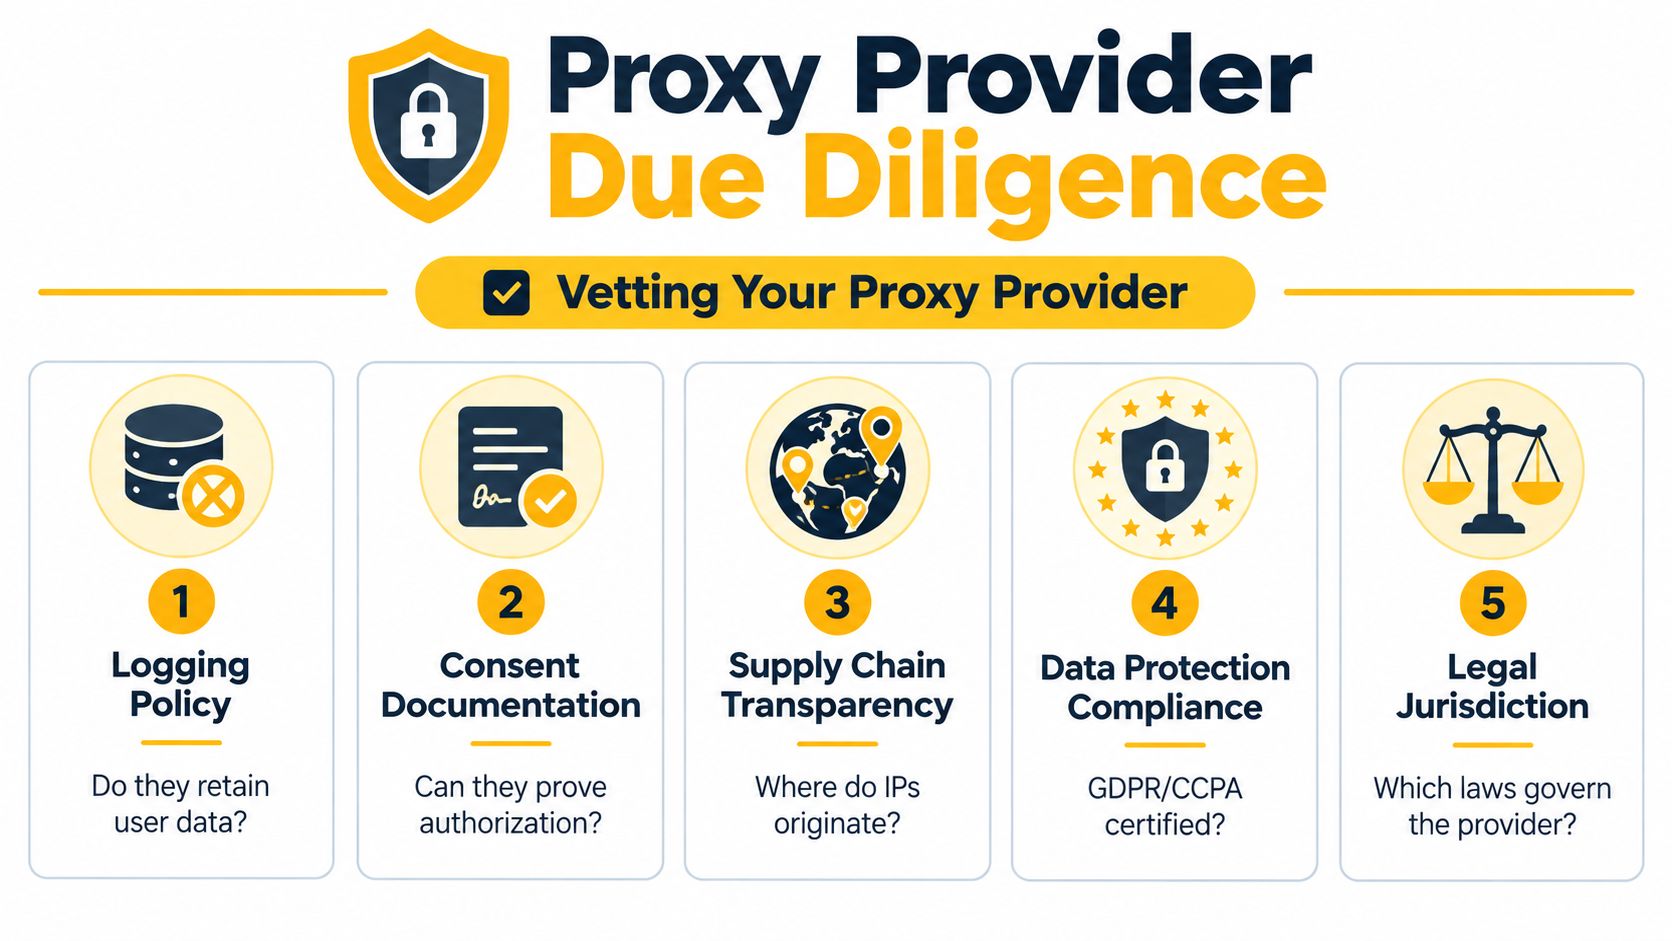
Une entreprise peut choisir un cas d'utilisation légitime et hériter néanmoins des risques de son fournisseur de proxy. La chaîne d'approvisionnement d'adresses du fournisseur, les pratiques de consentement, la journalisation, les sous-traitants et la réponse aux abus affectent tous la défense du flux de travail.
Considérer les enregistrements liés à l'IP comme potentiellement identifiants
La Cour de justice de l'Union européenne a abordé les adresses IP dynamiques dans Breyer. Une IP dynamique peut être considérée comme des données personnelles pour un opérateur de site web lorsque cet opérateur a des moyens légaux d'identifier l'individu en utilisant des informations supplémentaires détenues par le fournisseur d'accès à Internet. Le résumé de la décision Breyer est particulièrement pertinent pour les équipes qui collectent des adresses IP dans le cadre de recherches, de validation publicitaire ou d'assurance qualité.
Un proxy peut cacher l'adresse d'origine de l'opérateur à une destination, mais cela n'anonymise pas automatiquement les données collectées par l'entreprise ou le fournisseur. Les horodatages, les identifiants de compte, les cookies, les empreintes de dispositifs, les journaux de destination et les historiques de requêtes peuvent relier l'activité dans le temps.
Pour les travaux destinés à l'UE, considérez les adresses IP collectées, les horodatages, les identifiants de compte et les journaux de requêtes comme potentiellement identifiants jusqu'à ce qu'une évaluation légale documentée conclue le contraire. Définissez une base légale, minimisez les champs, restreignez l'accès, protégez les journaux et fixez des limites de conservation. Si un processeur gère les données, documentez la relation et évaluez les transferts internationaux et les sous-traitants.
Poser des questions que l'approvisionnement peut vérifier
Un questionnaire pour les fournisseurs devrait demander des preuves, pas de larges assurances :
- Origine du réseau : Le fournisseur peut-il expliquer si les adresses mobiles, résidentielles ou de centre de données sont possédées, louées ou fournies par un autre réseau ?
- Consentement et autorisation : Peut-il documenter la permission de la source pour le trafic acheminé par le réseau d'accès, en particulier pour les adresses partagées ou résidentielles ?
- Journalisation : Retient-il des métadonnées de connexion, de destination, d'horodatage, de compte ou de trafic ? Dans quel but et pour combien de temps ?
- Sous-traitants : Quelles parties peuvent accéder aux données de routage, aux dossiers de support ou à la télémétrie du réseau ?
- Sécurité : Comment les identifiants, les tableaux de bord, les ports et les canaux de support sont-ils protégés ?
- Gestion des abus : Le fournisseur peut-il enquêter sur les plaintes, suspendre les abus et fournir un chemin d'escalade clair ?
- Conditions contractuelles : Signera-t-il des conditions de traitement des données appropriées lorsqu'il traite des données personnelles au nom de l'entreprise ?
Un fournisseur qui ne peut pas expliquer d'où proviennent les adresses ou quels journaux il conserve crée un problème de conformité non résolu. L'entreprise ne devrait pas combler cette lacune par des suppositions.
Principe d'approvisionnement : Un objectif commercial clair ne guérit pas une chaîne d'approvisionnement opaque.
Les réseaux mobiles et les routes partagées peuvent créer une complexité supplémentaire car plusieurs utilisateurs peuvent apparaître par la même adresse publique. Cela n'indique pas à lui seul un acte répréhensible, mais cela renforce la nécessité de journaux précis, d'accès contrôlé et d'une séparation claire entre les identités de test de l'entreprise et les individus réels.
Meilleures pratiques pour une utilisation responsable des proxies en 2026
L'utilisation responsable des proxies est une discipline opérationnelle. Avant le lancement, confirmez la cible, l'objectif, l'autorisation, les champs de données, les contrôles du fournisseur, le protocole, le comportement de session et les conditions d'arrêt. Pendant le flux de travail, surveillez les erreurs et les signaux d'accès sans traiter chaque bloc comme un défi technique à surmonter.
Gardez ces principes visibles pour les personnes gérant des campagnes et des travaux de données :
- Documenter la permission : Enregistrez les domaines, comptes, API, régions et objectifs commerciaux approuvés.
- Collecter moins : Supprimez les données personnelles dont l'analyse n'a pas besoin et limitez l'accès aux dossiers conservés.
- Respecter les règles de la plateforme : Utilisez les interfaces officielles lorsque disponibles et n'utilisez pas la rotation d'IP pour contourner l'application ou les contrôles techniques.
- Contrôler les sessions : Utilisez des sessions persistantes pour une assurance qualité multi-étapes autorisée et une rotation contrôlée uniquement lorsque l'objectif le justifie.
- Réviser les fournisseurs : Vérifiez l'approvisionnement du réseau, la documentation du consentement, la journalisation, les sous-traitants, la sécurité et les procédures d'abus.
- Surveiller les changements : Réévaluez le flux de travail lorsqu'une plateforme change ses conditions, ajoute une authentification, modifie le comportement de blocage ou expose de nouvelles données personnelles.
Le guide sur l'éthique du web scraping peut aider les équipes à transformer ces principes en règles opérationnelles internes. Le routage mobile 4G peut être approprié pour la gestion autorisée des réseaux sociaux, la vérification des publicités, la recherche de marché ou l'assurance qualité géodépendante, mais la base légale provient de l'objectif et des contrôles, pas de la catégorie de réseau.
La réponse à la question « les serveurs proxy sont-ils légaux » est donc pratique plutôt qu'absolue. Les serveurs proxy sont généralement des outils légaux. Votre entreprise reste responsable de l'autorisation, du traitement des données personnelles, des contrats de plateforme, de la diligence raisonnable des fournisseurs et de la conduite effectuée par la connexion.
Evoproxy offre une connectivité mobile 4G/LTE avec des ports personnels et partagés, des options de rotation de session et des routes adaptées à la gestion autorisée des réseaux sociaux, à la recherche de marché, à la vérification des publicités et à l'assurance qualité géodépendante. Consultez les options disponibles sur Evoproxy et sélectionnez une configuration qui correspond à votre objectif commercial approuvé et à vos contrôles de conformité.