Los servidores proxy en sí mismos son generalmente tecnologías legales en la mayoría de las jurisdicciones, pero la legalidad depende de lo que hagas a través de ellos, las leyes que se aplican a tu ubicación y los términos de servicio de las plataformas a las que accedes. En los Estados Unidos, el límite federal clave es la Ley de Fraude y Abuso Informático, promulgada originalmente en 1986, que se centra en el acceso no autorizado en lugar de prohibir los proxies como categoría.
Esa respuesta suena simple hasta que un flujo de trabajo de marketing cruza varios límites legales a la vez. Un proxy puede apoyar la protección de la privacidad, la garantía de calidad autorizada, la verificación de anuncios o la investigación de mercado. El mismo proxy también puede ser utilizado para eludir la autenticación, evadir la aplicación de cuentas, recopilar datos personales innecesarios o ocultar actividades que una plataforma prohíbe expresamente.
El error práctico es tratar la legalidad del proxy como una pregunta de sí o no. Una evaluación defendible separa la ley de autorización, la ley de protección de datos y la ley de contratos de plataformas. Tu ruta de red es solo una parte del análisis.
¿Son legales los servidores proxy para uso empresarial?
Las empresas generalmente pueden usar servidores proxy legalmente cuando tienen un propósito legítimo y el flujo de trabajo respeta las restricciones de autorización, privacidad y contractuales. El proxy cambia la ruta y la IP de origen aparente de una solicitud. No otorga acceso a sistemas, cuentas, datos o funciones que la empresa no tenía permitido usar previamente.
Considera un equipo de inteligencia minorista que verifica cómo aparece una página de producto autorizada para los usuarios en diferentes regiones. El equipo puede usar geo-segmentación para validar contenido localizado, registrar precios exhibidos públicamente y monitorear si una campaña publicitaria aprobada es visible. Si el equipo recopila perfiles personales innecesarios, ignora una restricción de la plataforma o utiliza rotación para eludir un bloqueo técnico, la misma infraestructura crea un perfil de riesgo muy diferente.
La prueba de tres capas
Comienza con la ley de autorización. Pregunta si la empresa está accediendo a un sistema o datos a los que tiene permiso para acceder. En los Estados Unidos, la Ley de Fraude y Abuso Informático, o CFAA, aborda el acceso intencional a una computadora protegida sin autorización o el acceso que excede la autorización otorgada. La guía de fraude informático del Departamento de Justicia de EE. UU. también enfatiza que los fiscales deben establecer el acceso consciente a una computadora o área de computadora donde la persona no tenía permiso para ir, con el propósito de obtener o alterar información almacenada.
Ese nivel hace que un proxy sea irrelevante para la pregunta central. Un proxy no legaliza el robo de credenciales, la distribución de malware, el fraude, los ataques de denegación de servicio o la intrusión no autorizada. Tampoco convierte un área de cuenta privada en datos públicos.
La segunda capa es la ley de protección de datos. Un flujo de trabajo puede involucrar acceso legal y aún así crear obligaciones si recopila nombres, identificadores de cuentas, direcciones IP, cookies, huellas digitales de dispositivos o perfiles de comportamiento. El equipo debe identificar el propósito, recopilar solo lo que necesita, proteger los registros y establecer controles de retención y acceso adecuados.
La tercera capa es la ley de contratos de plataformas. Un sitio web o plataforma social puede imponer restricciones contractuales sobre la recopilación automatizada, las operaciones de cuentas o los métodos de acceso. Una página técnicamente accesible no es automáticamente una fuente comercialmente segura para la automatización sin restricciones.
Regla práctica: Trata un proxy como un control de enrutamiento, no como un permiso.
Aplica la prueba antes del despliegue
Para cada proyecto, documenta los dominios, cuentas, campos de datos, alcance geográfico, comportamiento de solicitudes y la persona responsable de la aprobación. Luego pregunta:
- Autorización: ¿Tiene el equipo permiso para acceder a la página, cuenta, API o sistema relevante?
- Privacidad: ¿Podría el flujo de trabajo identificar personas a través del contenido recopilado, direcciones IP, marcas de tiempo o datos de cuentas?
- Contrato: ¿Restringen los términos aplicables el acceso automatizado, la recopilación, el intercambio de cuentas o la representación geográfica?
- Controles: ¿Se están respetando los límites de tasa, barreras de autenticación, directivas de robots u otras señales técnicas?
Este enfoque funciona para la gestión de redes sociales, el monitoreo de precios, la verificación de anuncios, la protección de marcas y las pruebas de QA porque evalúa el flujo de trabajo real en lugar de la etiqueta del proxy. También expone un fallo común: un equipo puede aprobar un objetivo empresarial legítimo mientras pasa por alto la forma en que su automatización llega al objetivo.
Entendiendo los marcos legales de EE. UU. y la UE
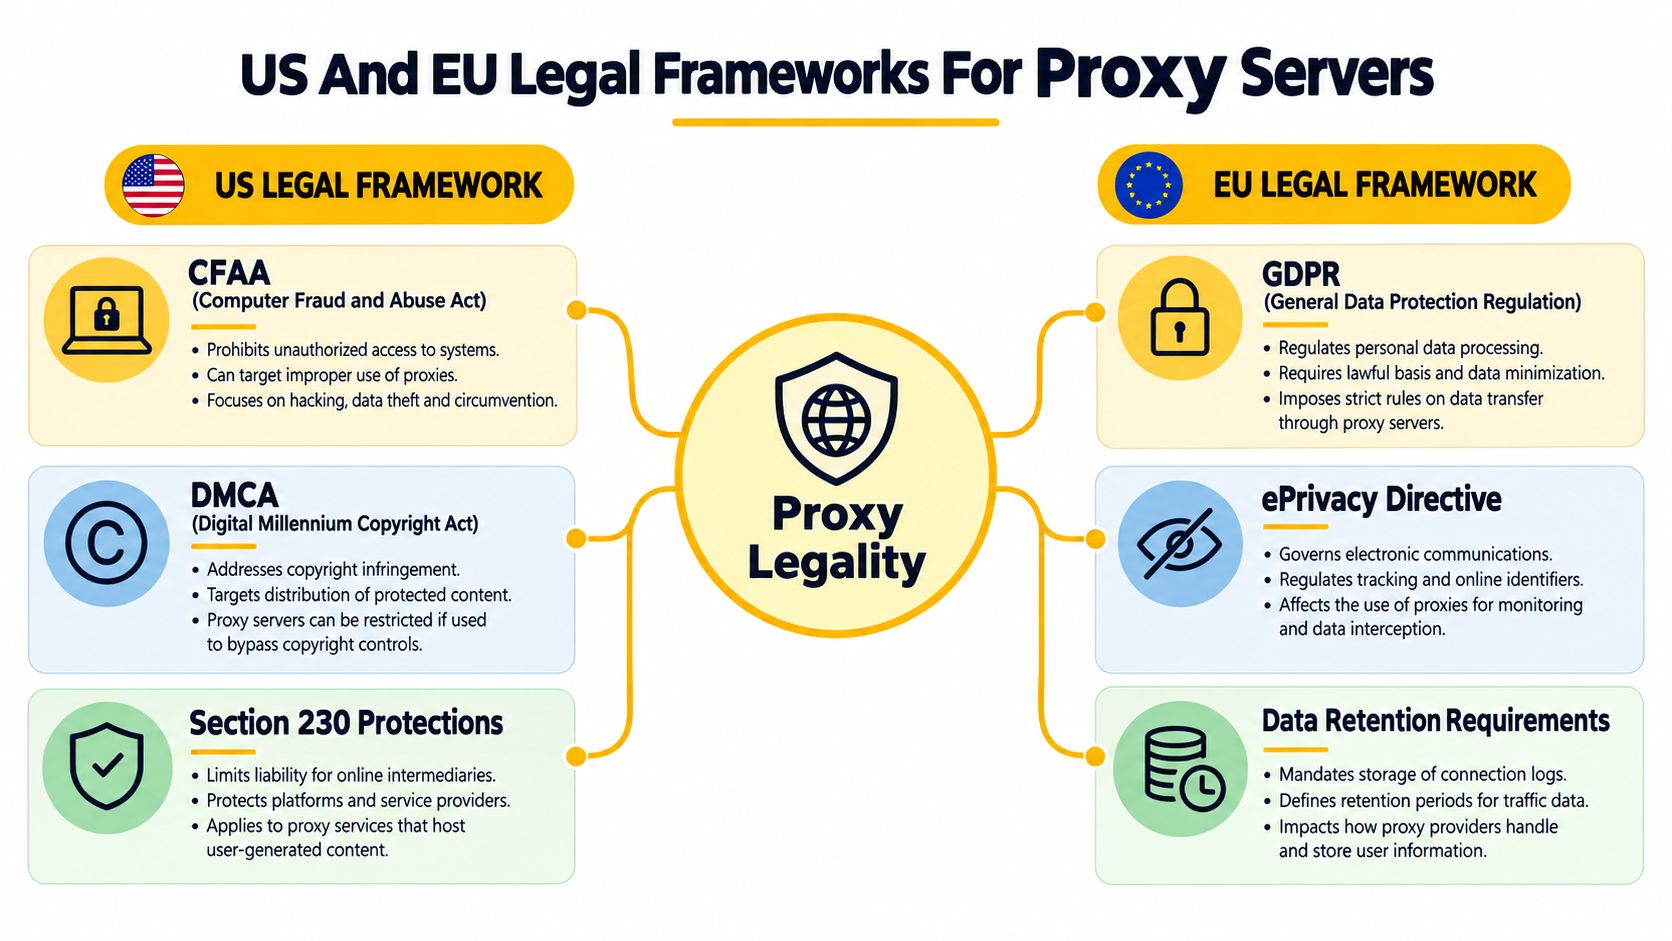
La legalidad del proxy está determinada por tres capas legales separadas, no por el proxy en sí: la ley de autorización, la ley de protección de datos y la ley de contratos de plataformas. Un proxy puede cambiar cómo se enruta una solicitud, pero no puede otorgar derechos de acceso, eliminar obligaciones de privacidad o anular los términos de un sitio web.
Los Estados Unidos comienzan con la autorización
La CFAA, promulgada en 1986, es el principal punto de referencia federal para el acceso no autorizado a computadoras en este contexto. No prohíbe los servidores proxy como categoría. La pregunta relevante es si una persona accedió intencionalmente a una computadora protegida sin autorización o excedió el acceso que tenía. La política de cargos del Departamento de Justicia indica que una violación básica de contrato o de términos de servicio no debería convertirse automáticamente en acceso no autorizado criminal cuando la persona estaba de otro modo autorizada para obtener la información.
Los datos accesibles públicamente crean una pregunta de autorización más estrecha. La decisión del Noveno Circuito en hiQ Labs v. LinkedIn indicó que la CFAA generalmente no cubre la recopilación de datos disponibles al público, incluso cuando el sitio web se opone. No establece un derecho general a la automatización de la recopilación y deja abiertas las reclamaciones de privacidad, derechos de autor, contrato, derechos de base de datos y solicitudes excesivas. El límite también se discute en el análisis de la recopilación de datos públicos y la legalidad del proxy, pero los equipos deben evaluar su propio flujo de trabajo en lugar de confiar en una suposición amplia sobre datos públicos.
Un equipo de marketing debe documentar si el objetivo es público, si hay autenticación u otra barrera de acceso involucrada y si la recopilación crea una exposición civil o contractual separada. El volumen de solicitudes, el comportamiento de la sesión y el uso de cuentas también importan. La visibilidad pública apoya un argumento de autorización, pero no resuelve el resto del análisis legal.
La UE añade deberes de protección de datos
La UE utiliza un enfoque neutral en cuanto a la tecnología. El GDPR puede aplicarse a organizaciones fuera de la UE cuando ofrecen servicios a, o monitorean, personas en la UE. La guía del GDPR de la Comisión Europea explica que las reglas se aplican independientemente de la tecnología utilizada.
Por lo tanto, un proxy no coloca la investigación de mercado, la verificación de publicidad o el análisis de audiencia fuera del alcance del GDPR. Si un flujo de trabajo recopila nombres, identificadores de cuentas, direcciones IP o perfiles de comportamiento, la empresa necesita un propósito definido y una base legal. También debe abordar la equidad, necesidad, minimización, seguridad y transparencia donde se apliquen esos deberes.
Una dirección IP puede ser datos personales cuando puede vincularse a un individuo a través de información disponible para el operador relevante. La seudonimización y el cifrado reducen el riesgo, pero no eliminan automáticamente las obligaciones del GDPR si la reidentificación sigue siendo posible. Los equipos deben mapear los flujos de datos y la retención antes de configurar la recopilación, no después de que los datos personales hayan ingresado a la base de datos.
Para la preparación práctica, los equipos pueden utilizar este recurso de pruebas de cumplimiento del GDPR y adaptar sus controles a su propósito, jurisdicciones, proveedores y flujos de datos. La revisión legal es apropiada para individuos identificables, categorías sensibles, perfiles a gran escala o autorización incierta. La debida diligencia del proveedor también debe incluirse en esa revisión, incluyendo la fuente de las direcciones proxy, controles de consentimiento o contractuales, roles de procesamiento, medidas de seguridad y procedimientos de eliminación.
Comparando Proxies Residenciales Móviles y de Centro de Datos
Las categorías de proxy describen la red detrás de la dirección de salida. Afectan la compatibilidad, reputación, comportamiento de bloqueo, estabilidad de sesión y riesgo de adquisición, pero ninguna de ellas cambia el estado legal de la actividad subyacente.
Los proxies de centro de datos provienen de redes de alojamiento o en la nube. Los proxies residenciales utilizan espacio de direcciones de banda ancha de consumidores. Los proxies móviles utilizan redes celulares como 4G/LTE o 5G. Estas categorías no son intercambiables, y seleccionar una red menos obvia no elimina las restricciones de la plataforma o las obligaciones de protección de datos.
Por qué los IP móviles se comportan de manera diferente
Las redes móviles comúnmente utilizan NAT de grado operador, un sistema de traducción de direcciones operado por el operador que permite a numerosos dispositivos compartir direcciones IPv4 públicas. Por lo tanto, un destino puede ver una dirección asociada con tráfico de teléfonos móviles ordinarios en lugar de un rango claramente identificado con un proveedor de alojamiento. Ese contexto compartido del operador puede complicar el bloqueo basado en IP de manera simplista.
El enrutamiento móvil puede ser útil para pruebas geo-dirigidas autorizadas, verificaciones de experiencia de usuario móvil, verificación de anuncios localizados y control de calidad de cuentas donde la empresa tiene permiso para operar las cuentas. Puede reducir la dependencia del espacio de direcciones de centro de datos, pero no garantiza confianza, previene la huella digital del navegador o hace que un flujo de trabajo prohibido sea aceptable.
Los proxies residenciales pueden parecer tráfico de banda ancha doméstica y pueden ser adecuados para investigaciones que necesitan contexto de red de consumidores. Su idoneidad de cumplimiento depende en gran medida de cómo el proveedor obtuvo las direcciones y si las personas o los operadores de red involucrados dieron el consentimiento apropiado. La empresa nunca debe asumir que la palabra “residencial” prueba la obtención ética.
Los proxies de centro de datos son a menudo más fáciles de aprovisionar y pueden ser prácticos para trabajos controlados y de alto volumen contra sistemas autorizados. Su origen en la red de alojamiento puede hacer que sean más fáciles de clasificar o bloquear para los destinos. Ese es un compromiso técnico, no una conclusión legal.
Hacer coincidir el modelo de sesión con la tarea
La rotación de IP cambia la dirección de salida con el tiempo. La rotación controlada puede apoyar el monitoreo de precios agregados, resultados de búsqueda o disponibilidad cuando el objetivo permite la actividad y la tasa de solicitud se mantiene razonable. La rotación se vuelve problemática cuando su propósito es eludir un bloqueo, evadir la aplicación de cuentas o ocultar el acceso no autorizado.
Una sesión pegajosa mantiene una dirección de salida asociada con una sesión durante un período definido. Eso suele ser más adecuado para pruebas de estado de inicio de sesión autorizadas, control de calidad de pago o validación de flujo de usuario de múltiples pasos porque los cambios frecuentes pueden interrumpir las cookies, los carritos y el estado de la sesión. La excesiva pegajosidad puede reducir la flexibilidad geográfica y puede crear una asociación más fuerte entre una identidad de prueba y una ruta particular.
| Categoría de proxy | Ajuste legítimo útil | Principal compromiso operativo |
|---|---|---|
| Móvil | Control de calidad móvil autorizado, verificación de anuncios, pruebas de experiencia regional, flujos de trabajo de cuentas | El enrutamiento celular puede reducir los bloqueos de IP de centro de datos simplistas, pero no anula los controles |
| Residencial | Investigación de red de consumidores y validación localizada | La obtención del proveedor, el consentimiento, el registro y el manejo de datos personales necesitan una revisión cercana |
| Centro de datos | Cargas de trabajo controladas contra sistemas y servicios autorizados | Los ASN de la red de alojamiento pueden ser más fáciles de identificar o restringir para los destinos |
Un ASN, o Número de Sistema Autónomo, identifica la red que anuncia un rango de IP. Los destinos pueden utilizar datos de ASN y reputación para distinguir a los proveedores de alojamiento de los operadores de telecomunicaciones. Esa es la razón por la cual una ruta móvil o residencial puede comportarse de manera diferente a una ruta de centro de datos, pero la apariencia técnica nunca debe confundirse con el permiso.
Construyendo Flujos de Trabajo de Proxy Cumplidores para Equipos de Marketing
Un flujo de trabajo de proxy cumplidor comienza antes de la primera solicitud. Los equipos de marketing y datos deben escribir el propósito comercial, los objetivos aprobados, los campos de datos, los límites operativos y la persona responsable de la privacidad y el riesgo de la plataforma antes de que algo se haga público.
Establecer un registro del proyecto
Comience con un breve registro de autorización que responda a cinco preguntas:
- Propósito: ¿Es el proyecto para control de calidad autorizado, verificación de anuncios, investigación de mercado, protección de marca, monitoreo de SEO u otra necesidad comercial definida?
- Alcance: ¿Qué dominios, cuentas, APIs, regiones y entornos están aprobados?
- Datos: ¿Qué campos son necesarios y qué campos deben ser descartados de inmediato?
- Comportamiento: ¿Qué tasa de solicitud, modelo de sesión y comportamiento de reintento utilizará el sistema?
- Propiedad: ¿Quién aprobó el flujo de trabajo y quién puede pausarlo cuando un objetivo objete o cambien los controles?
Este registro debe separar las páginas públicas de las áreas autenticadas. También debe indicar si la empresa está probando sus propias propiedades, recopilando información pública permitida o utilizando una plataforma de terceros bajo un acuerdo específico. Los equipos pueden usar la lista de verificación de requisitos de cumplimiento de Evoproxy para estructurar el registro de autorización antes del despliegue.
Utilice APIs oficiales donde estén disponibles y sean adecuadas. Revise los términos de la plataforma antes de automatizar la actividad de la cuenta o la recopilación, y obtenga permiso por escrito donde la plataforma lo requiera. Un proxy es un camino de red cambiado, no una exención de los requisitos de autorización.
Minimizar la tubería de datos
Si el proyecto necesita disponibilidad de productos o contenido de página, no almacene nombres, detalles de perfil, identificadores de cuenta o registros de solicitud completos por defecto. Filtre los datos personales innecesarios en la capa de extracción, restrinja el acceso interno a lo que queda y establezca un período de retención que coincida con el propósito.
Mantenga la geo-dirigida vinculada a un objetivo de prueba o investigación legítimo. Probar cómo aparece una página de destino autorizada en una región es diferente de tergiversar la elegibilidad, eludir restricciones geográficas o crear cuentas bajo circunstancias falsas.
Elegir el protocolo para la compatibilidad
Los proxies HTTP están diseñados para solicitudes conscientes de HTTP. Para destinos HTTPS cifrados, los clientes comúnmente utilizan el método HTTP CONNECT para pedir al proxy que establezca un túnel a un host y puerto. Una vez establecido, TLS protege el contenido de la solicitud HTTPS de intermediarios de red ordinarios.
SOCKS5 es un protocolo de proxy de sesión de nivel inferior definido por la RFC 1928. Soporta solicitudes de conexión TCP, enlace entrante y asociación UDP, y puede representar direcciones IPv4, nombres de dominio y direcciones IPv6. En la práctica, HTTP es a menudo conveniente para navegadores, rastreadores y clientes HTTP, mientras que SOCKS5 puede soportar una gama más amplia de aplicaciones TCP y algunos flujos de trabajo conscientes de UDP.
Ninguno de los protocolos hace que un usuario sea anónimo. Las aplicaciones pueden filtrar encabezados o solicitudes DNS, y el operador del proxy puede retener metadatos de conexión. Encripte las credenciales, confirme que la resolución DNS sigue el camino previsto y asegúrese de que los registros de protocolo sigan las mismas reglas de privacidad que el conjunto de datos principal.
Control que funciona: Haga que “pausar y revisar” sea una respuesta normal a un bloqueo, cambio de términos, aviso de autenticación o campo de datos personales inesperado. No resuelva cada interrupción operativa con más rotación.
Debida Diligencia del Proveedor de Proxy y Protección de Datos
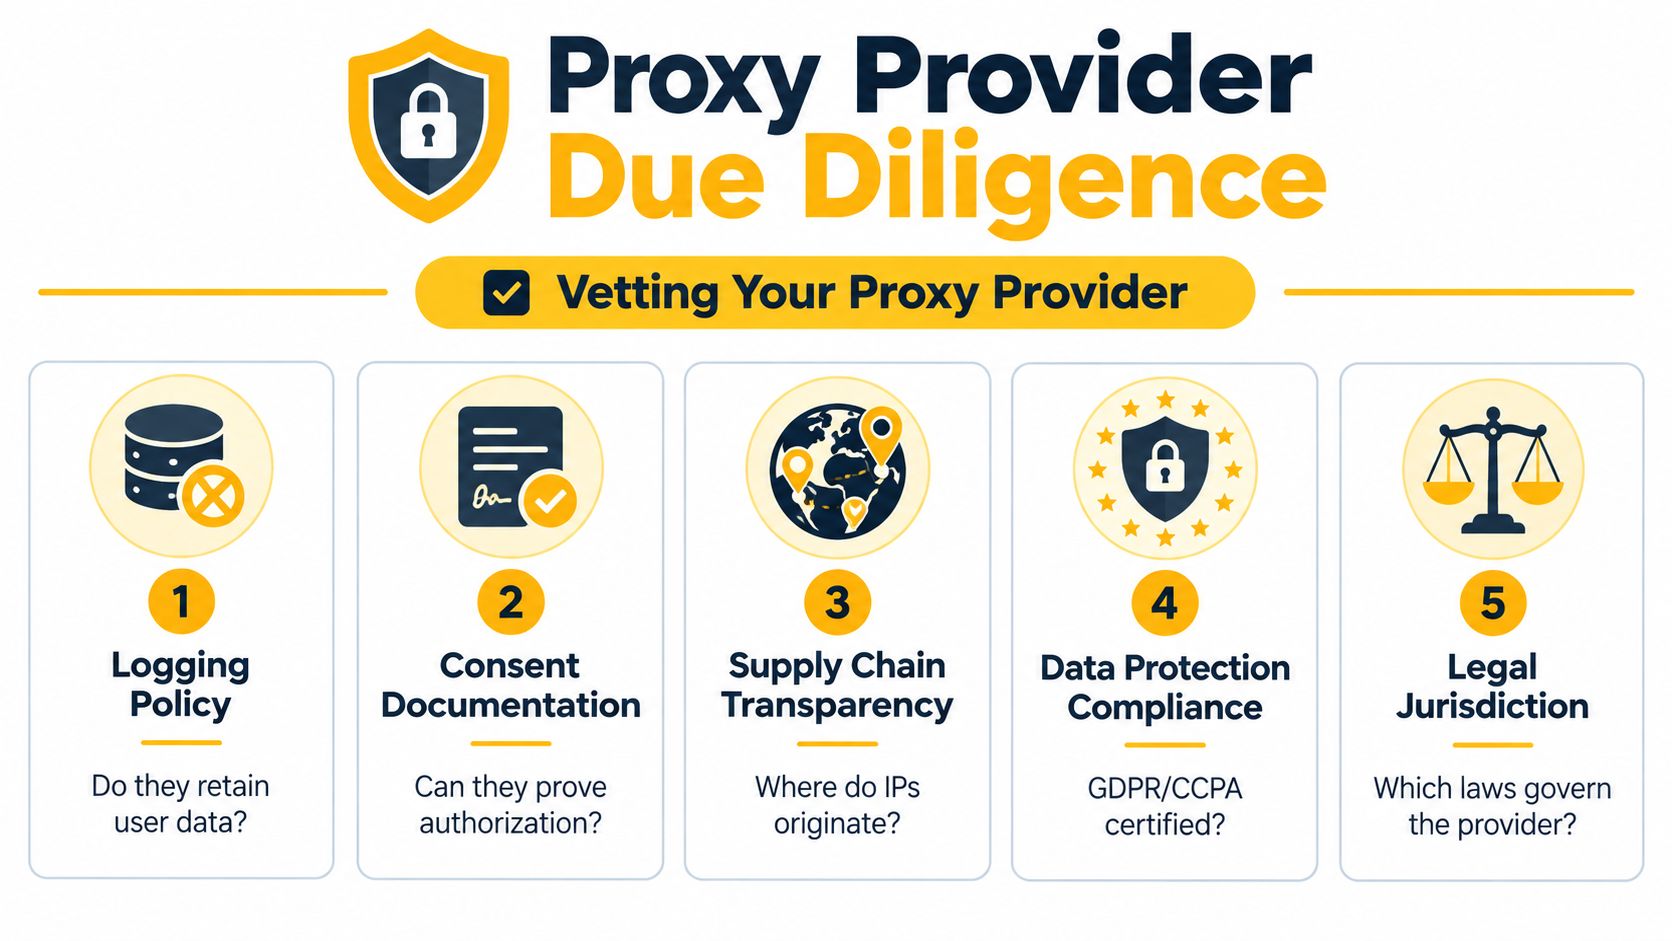
Una empresa puede elegir un caso de uso legítimo y aún así heredar riesgos de su proveedor de proxy. La cadena de suministro de direcciones del proveedor, las prácticas de consentimiento, el registro, los subprocesadores y la respuesta al abuso afectan si el flujo de trabajo es defendible.
Tratar los registros vinculados a IP como potencialmente identificativos
El Tribunal de Justicia de la Unión Europea abordó las direcciones IP dinámicas en Breyer. Una IP dinámica puede calificar como datos personales para un operador de sitio web cuando ese operador tiene medios legales para identificar al individuo utilizando información adicional que posee el proveedor de acceso a Internet. El resumen de la decisión de Breyer es especialmente relevante para los equipos que recopilan direcciones IP como parte de la investigación, validación de publicidad o control de calidad.
Un proxy puede ocultar la dirección original del operador de un destino, pero eso no anonimiza automáticamente los datos recopilados por la empresa o el proveedor. Las marcas de tiempo, identificadores de cuenta, cookies, huellas digitales de dispositivos, registros de destino e historiales de solicitudes pueden conectar la actividad a lo largo del tiempo.
Para el trabajo dirigido a la UE, trate las direcciones IP recopiladas, marcas de tiempo, identificadores de cuenta y registros de solicitudes como potencialmente identificativos hasta que una evaluación legal documentada concluya lo contrario. Defina una base legal, minimice campos, restrinja el acceso, proteja los registros y establezca límites de retención. Si un procesador maneja los datos, documente la relación y evalúe las transferencias internacionales y los subprocesadores.
Hacer preguntas al proveedor que la adquisición pueda verificar
Un cuestionario para proveedores debe solicitar evidencia, no amplias garantías:
- Origen de la red: ¿Puede el proveedor explicar si las direcciones móviles, residenciales o de centro de datos son de su propiedad, arrendadas o suministradas a través de otra red?
- Consentimiento y autorización: ¿Puede documentar el permiso de la fuente para el tráfico enrutado a través de la red de acceso, especialmente para direcciones compartidas o residenciales?
- Registro: ¿Retiene metadatos de conexión, destino, marca de tiempo, cuenta o tráfico? ¿Con qué propósito y por cuánto tiempo?
- Subprocesadores: ¿Qué partes pueden acceder a los datos de enrutamiento, registros de soporte o telemetría de red?
- Seguridad: ¿Cómo se protegen las credenciales, paneles de control, puertos y canales de soporte?
- Manejo de abusos: ¿Puede el proveedor investigar quejas, suspender el uso indebido y proporcionar un camino claro de escalación?
- Términos del contrato: ¿Firmará términos adecuados de procesamiento de datos cuando procese datos personales en nombre de la empresa?
Un proveedor que no puede explicar de dónde provienen las direcciones o qué registros retiene crea un problema de cumplimiento no resuelto. La empresa no debería llenar ese vacío con suposiciones.
Principio de adquisición: Un propósito comercial limpio no cura una cadena de suministro opaca.
Las redes móviles y las rutas compartidas pueden crear complejidades adicionales porque varios usuarios pueden aparecer a través de la misma dirección pública. Eso no indica por sí mismo una mala conducta, pero refuerza la necesidad de registros precisos, acceso controlado y una clara separación entre las identidades de prueba de la empresa y los individuos reales.
Mejores Prácticas para el Uso Responsable de Proxies en 2026
El uso responsable de proxies es disciplina operativa. Antes del lanzamiento, confirme el objetivo, propósito, autorización, campos de datos, controles del proveedor, protocolo, comportamiento de sesión y condiciones de detención. Durante el flujo de trabajo, monitoree errores y señales de acceso sin tratar cada bloqueo como un desafío técnico a superar.
Mantenga estos principios visibles para las personas que dirigen campañas y trabajos de datos:
- Documentar el permiso: Registre dominios, cuentas, APIs, regiones y propósitos comerciales aprobados.
- Recoger menos: Elimine datos personales que el análisis no requiere y limite el acceso a los registros retenidos.
- Respetar las reglas de la plataforma: Utilice interfaces oficiales donde estén disponibles y no utilice rotación de IP para eludir la aplicación o controles técnicos.
- Controlar sesiones: Utilice sesiones persistentes para QA autorizado de múltiples pasos y rotación controlada solo donde el propósito lo respalde.
- Revisar proveedores: Verifique el origen de la red, la documentación de consentimiento, el registro, los subprocesadores, la seguridad y los procedimientos de abuso.
- Monitorear cambios: Reevalúe el flujo de trabajo cuando una plataforma cambie sus términos, agregue autenticación, modifique el comportamiento de bloqueo o exponga nuevos datos personales.
La guía de ética de web scraping puede ayudar a los equipos a convertir estos principios en reglas operativas internas. El enrutamiento móvil 4G puede ser apropiado para la gestión autorizada de redes sociales, verificación de anuncios, investigación de mercado o QA dependiente de la geolocalización, pero la base legal proviene del propósito y los controles, no de la categoría de red.
La respuesta a “¿son legales los servidores proxy?” es, por lo tanto, práctica en lugar de absoluta. Los servidores proxy son herramientas generalmente legales. Su empresa sigue siendo responsable de la autorización, el procesamiento de datos personales, los contratos de la plataforma, la diligencia debida del proveedor y la conducta realizada a través de la conexión.
Evoproxy ofrece conectividad móvil 4G/LTE con puertos personales y compartidos, opciones de rotación de sesión y rutas adecuadas para la gestión autorizada de redes sociales, investigación de mercado, verificación de anuncios y QA dependiente de la geolocalización. Revise las opciones disponibles en Evoproxy y seleccione una configuración que coincida con su propósito comercial aprobado y controles de cumplimiento.