Minggu audit biasanya mengungkap pola yang sama. Sebuah tim mengatakan bahwa mereka telah memenuhi GDPR karena hukum menyetujui pemberitahuan privasi tahun lalu, rekayasa menambahkan banner cookie, dan keamanan melakukan tinjauan titik waktu. Kemudian pertanyaan sulit muncul. Dapatkah Anda membuktikan bahwa permintaan penghapusan mencapai cadangan? Sistem mana yang masih menyimpan data prospek lama? Apakah jalur pelatihan model Anda memiliki jalur penghapusan setelah persetujuan dicabut? Siapa yang menguji penyerahan dari formulir intake ke pemroses hilir?
Di sinilah pengujian kepatuhan GDPR berhenti menjadi latihan kebijakan dan menjadi latihan rekayasa.
Untuk tim yang menjalankan akun sosial di berbagai wilayah, memvalidasi pengiriman iklan, memantau harga, mengikis sinyal pasar publik, atau menguji QA alur yang dilokalisasi, kesenjangan ini bahkan lebih tajam. Anda sering berurusan dengan beberapa pemroses, antarmuka spesifik wilayah, jalur otomatis, dan perjalanan pengguna yang bergantung pada lokasi. Kewajiban hukum tetap sama, tetapi mode kegagalan bersifat operasional. Status persetujuan yang tidak disinkronkan, antrean DSAR yang menjatuhkan permintaan tanpa pemberitahuan, atau pekerjaan retensi yang melewatkan penyimpanan objek dapat membatalkan banyak dokumentasi yang rapi.
Mengapa Pengujian Kepatuhan GDPR Memerlukan Program yang Nyata
Organisasi yang paling kesulitan jarang yang tidak memiliki dokumen. Mereka adalah yang memperlakukan pengujian seperti centang tahunan.
Urutan kegagalan yang khas terlihat akrab. Dukungan menerima permintaan penghapusan dan menutup tiket setelah menghapus pengguna dari aplikasi produksi. Pemasaran masih memiliki orang tersebut di CRM warisan. Log analitik masih menyimpan pengidentifikasi. Alur kerja AI internal menyalin catatan sumber ke dalam dataset pelatihan atau evaluasi, dan tidak ada yang mendefinisikan bagaimana penghapusan harus menyebar di sana. Ketika regulator atau pelanggan meminta bukti, tim memiliki tangkapan layar, bukan jejak kontrol.
Pendekatan itu tidak bertahan dalam lingkungan regulasi yang telah menghasilkan sekitar €7,1 miliar dalam denda GDPR kumulatif di 2.685 kasus yang terdokumentasi, dengan basis data meningkat menjadi 3.062 kasus ketika denda yang sebagian ditentukan termasuk, menurut angka dan data CMS GDPR Enforcement Tracker. Itu penting karena penegakan pada skala ini mengubah cara tim yang matang menguji. Mereka tidak hanya bertanya apakah kebijakan ada. Mereka bertanya apakah kontrol berfungsi di bawah kondisi kegagalan biasa.
Aturan praktis: Jika sebuah kontrol tidak dapat dijalankan ulang, dibuktikan, dan dihubungkan dengan kewajiban hukum, itu tidak cukup matang untuk minggu audit.
Hukum itu sendiri memberikan prinsip dan kewajiban, bukan satu metodologi pengujian. Komisi Eropa jelas bahwa hanya teks GDPR yang memiliki kekuatan hukum, sementara materi panduan bersifat penjelasan, bukan mengikat. Itulah mengapa program yang kuat memetakan setiap pengujian kembali ke kewajiban spesifik daripada mengklaim alat atau pengaturan adalah “mematuhi GDPR” dengan sendirinya. Lihat ikhtisar perlindungan data Komisi Eropa.
Empat fase loop yang bekerja dalam praktik
Saya telah menemukan program yang paling dapat diandalkan berjalan sebagai loop kontrol dengan empat bagian:
Ruang lingkup dan pemetaan Identifikasi sistem, pemroses, kategori data, dasar hukum, jalur transfer, dan alur kerja berisiko tinggi.
Uji kontrol privasi inti Validasi persetujuan, minimisasi, akses, ekspor, penghapusan, dan retensi dalam jalur end-to-end yang realistis.
Validasi langkah-langkah teknis Periksa langkah-langkah keamanan, cakupan logging, pembatasan akses, dan kesiapan respons insiden.
Laporkan dan iterasi Simpan bukti, tetapkan remediasi, jalankan ulang pernyataan yang gagal, dan masukkan pemrosesan baru ke dalam siklus berikutnya.
Mengapa ini penting bagi tim pertumbuhan teknis
Jika Anda menjalankan kampanye yang ditargetkan secara geografis, toko lokal, operasi akun sosial, atau verifikasi iklan, perubahan pemrosesan Anda sering terjadi. Halaman arahan baru muncul. Bidang analitik baru ditambahkan. Wilayah baru diuji. Perputaran itu adalah alasan mengapa tinjauan sekali saja menjadi buruk seiring waktu.
Pengujian kepatuhan GDPR berhasil ketika dibangun seperti QA untuk kontrol privasi. Dapat diulang. Versi. Terkait dengan perubahan.
Menentukan Ruang Lingkup, Pemetaan Data, dan Memutuskan Apakah DPIA Diperlukan
Memulai terlalu terlambat adalah kesalahan umum. Tiket pengujian dibuka sebelum organisasi mengetahui di mana data pribadi masuk, ke mana ia bergerak, dan sistem mana yang mewarisi risiko dari pemrosesan hulu.
Struktur yang dapat diterapkan adalah program bertahap 12 minggu. Salah satu model praktis dimulai dengan minggu 1 hingga 2 untuk penemuan data pribadi otomatis dan pemetaan aliran data, kemudian memprioritaskan sistem berisiko tinggi seperti data kategori khusus, aplikasi yang terhubung ke internet, portal klien, API, sistem identitas, dan penyimpanan bersama sebelum alat internal berisiko lebih rendah dan jalur log. Urutan itu dijelaskan dalam alur kerja pengujian kepatuhan GDPR ini. Bahkan jika waktu Anda berbeda, logika tersebut tetap valid. Uji sistem yang paling mungkin menciptakan dampak privasi material terlebih dahulu.
Apa yang perlu dipetakan sebelum Anda menguji
Inventaris Anda harus cukup jelas bagi insinyur untuk diperbarui dan cukup spesifik untuk ditinjau oleh penasihat atau DPO. Saya menggunakan bidang seperti ini:
Nama sistem Aplikasi produk, CRM, platform dukungan, gudang, bucket penyimpanan objek, registri model, atau antrean.
Kategori data Data akun, data perilaku, data kategori khusus, data karyawan, data anak-anak, atau data profil yang diturunkan.
Tujuan pemrosesan Autentikasi, pencegahan penipuan, pengukuran iklan, dukungan pelanggan, personalisasi, analitik, pelatihan, atau QA.
Dasar hukum Persetujuan, kontrak, kewajiban hukum, kepentingan yang sah, dan seterusnya.
Aturan retensi Periode retensi yang dinyatakan, peristiwa pemicu, metode penghapusan, dan jalur pengecualian.
Batas pemroses Sistem pengendali internal, pemroses, sub-pemroses, atau alur kerja bersama.
Detail transfer Jalur transfer lintas batas dan mekanisme transfer jika relevan.
Jalur penghapusan Hapus langsung, batu nisan ditambah penghapusan, kedaluwarsa cadangan, atau tidak didukung.
Jika tim Anda juga menjalankan otomatisasi atau pengumpulan data publik, simpan standar pengumpulan Anda terdokumentasi. Referensi kebijakan yang ringkas seperti pedoman etika pengikisan web membantu memisahkan penelitian pasar yang sah dan QA dari praktik data yang sembarangan.
Keputusan DPIA memerlukan aturan yang nyata
Frasa terlemah dalam banyak program privasi adalah “kami tidak menganggap ini berisiko tinggi.” Itu tidak akan bertahan dalam pemeriksaan dengan sendirinya.
Pendekatan yang lebih baik adalah menguji terhadap kasus presumtif Pasal 35(3) dan kriteria gaya EDPB yang menunjukkan kemungkinan risiko tinggi. Panduan saat ini juga menyoroti nuansa yang sering dilewatkan tim: jika Anda hanya mengandalkan satu kriteria untuk mengatakan bahwa DPIA tidak diperlukan, dokumentasikan alasan itu. Lihat penjelasan pemicu DPIA ini.
Matriks Keputusan Pemicu DPIA Pasal 35(3)
| Kasus Presumtif (Art. 35(3)) | Kondisi yang Dapat Diuji | Ambang Jumlah Indikator | Bukti yang Harus Ditangkap |
|---|---|---|---|
| Evaluasi sistematis dan luas dengan pemrosesan otomatis | Profil orang untuk mempengaruhi kelayakan, peringkat, atau perlakuan material | DPIA diperkirakan | Logika keputusan, bidang yang digunakan, efek keluaran, jalur tinjauan manusia |
| Pemrosesan skala besar data kategori khusus atau sangat sensitif | Menyimpan atau menganalisis data kesehatan, biometrik, atau data sensitif serupa dalam skala besar | DPIA diperkirakan | Inventaris data, model akses, retensi, daftar pemroses |
| Pengawasan sistematis terhadap area yang dapat diakses publik | Mengamati perilaku dengan cara yang persisten atau luas | DPIA diperkirakan | Lingkup pemantauan, bidang data, jalur pemberitahuan, durasi penyimpanan |
| Penggunaan teknologi inovatif atau baru | AI atau otomatisasi mengubah risiko, inferensi, atau keterlacakan | Dua atau lebih indikator | Input model, sumber pelatihan, jalur opt-out, metode penghapusan |
| Anak-anak atau kelompok rentan terlibat | Pemrosesan mempengaruhi pengguna dengan kekuatan atau kesadaran yang berkurang | Dua atau lebih indikator | Definisi segmen pengguna, jalur persetujuan, langkah-langkah perlindungan |
| Keputusan otomatis dengan efek signifikan | Keluaran mempengaruhi hak, akses, atau hasil material | DPIA diperkirakan | Proses banding, jalur intervensi manusia, log audit |
Mendokumentasikan jalur “tidak ada DPIA”
Ketika Anda menyimpulkan bahwa tidak ada DPIA yang diperlukan, catat dengan cara yang sama disiplin seperti Anda mendokumentasikan DPIA yang diperlukan.
Tangkap:
- Kasus presumtif mana yang diuji
- Kriteria mana yang ada atau tidak ada
- Mengapa ambang tidak terpenuhi
- Apa langkah perlindungan yang mengurangi risiko residual
- Siapa yang menyetujui keputusan dan kapan
- Perubahan masa depan apa yang akan membuka kembali analisis
Memo singkat, bertanggal “tidak ada DPIA yang diperlukan” dengan alasan jauh lebih kuat daripada asumsi yang tidak tertulis yang dilupakan semua orang enam bulan kemudian.
Uji Kontrol Inti untuk Persetujuan, DSAR, dan Retensi
Banyak program berhenti terdengar halus dan mulai menunjukkan apakah mereka bekerja.
Kasus uji yang paling berguna bukanlah abstrak. Mereka adalah pernyataan dengan bukti. Jika audiens Anda mencakup tim sosial, operasi iklan, atau insinyur QA, pikirkan dalam istilah yang sudah mereka gunakan: pemicu, keluaran yang diharapkan, keluaran yang diamati, rollback, dan bukti.
Uji persetujuan yang menangkap pergeseran nyata
Kegagalan persetujuan sering kali berasal dari keadaan yang tidak cocok di seluruh antarmuka, lapisan tag, peristiwa aplikasi, dan pemroses hilir.
Saya biasanya ingin bukti dari kondisi-kondisi ini:
Pilihan granular ada Antarmuka memisahkan kategori alih-alih menggabungkan semuanya menjadi satu keadaan penerimaan.
Paritas penarikan ada Mencabut persetujuan tidak lebih sulit daripada memberikannya. Pengguna yang sama dapat membalikkan pilihan melalui jalur langsung, bukan proses dukungan yang terpendam.
Propagasi keadaan berfungsi Setelah persetujuan berubah, perilaku pengumpulan hilir diperbarui secara konsisten di seluruh skrip, SDK, dan ekspor.
Logika regional benar Spanduk, teks pemberitahuan, dan keadaan default cocok dengan wilayah pengguna dan konteks pemrosesan.
Sebuah pernyataan yang berguna berbunyi seperti ini: “Diberikan seorang pengguna di Wilayah X yang menolak persetujuan analitik, muatan peristiwa setelah penyegaran tidak menyertakan pengidentifikasi analitik opsional, dan ekspor hilir mencerminkan keadaan yang sama.” Bukti adalah rekaman layar, sampel log peristiwa, catatan keadaan persetujuan, dan verifikasi ekspor.
Uji DSAR harus dijalankan dari awal hingga akhir
Permintaan akses subjek atau penghapusan adalah tempat sistem yang terfragmentasi terungkap. DLA Piper melaporkan sekitar €1,2 miliar dalam denda GDPR yang dikeluarkan pada tahun 2025 saja, membawa total kumulatif menjadi sekitar €7,1 miliar pada 10 Januari 2026, sementara pemberitahuan pelanggaran mencapai rata-rata 443 per hari, naik 22% tahun ke tahun dan menandai pertama kalinya rata-rata harian melebihi 400 sejak GDPR dimulai, menurut survei denda GDPR DLA Piper dan pelanggaran data. Pola itu adalah salah satu alasan pengujian yang matang sekarang menekankan eksekusi alur kerja, pencatatan, dan kecepatan respons alih-alih hanya tinjauan pra-peluncuran.
Untuk DSAR, jangan hanya menguji penerimaan. Uji seluruh rantai:
Penerimaan permintaan Dapatkah permintaan diajukan secara andal melalui jalur publik dan jalur dukungan internal?
Verifikasi identitas Apakah verifikasi proporsional, terdokumentasi, dan tidak berlebihan untuk data yang diminta?
Pencarian dan pengambilan Apakah semua sistem yang termasuk dalam lingkup mengembalikan data yang terhubung dengan set pengidentifikasi subjek yang Anda gunakan dalam produksi?
Kualitas ekspor Apakah ekspor dapat dipahami, lengkap, dan terstruktur cukup untuk berguna?
Propagasi penghapusan Apakah penghapusan mencapai penyimpanan utama, tabel turunan, antrean, cadangan, dan pemroses hilir?
Pemrosesan pengecualian Apakah pengecualian retensi yang sah atau penahanan hukum didokumentasikan dengan ruang lingkup dan masa berlaku yang jelas?
Jangan menutup uji penghapusan ketika catatan aplikasi menghilang. Tutup ketika setiap salinan hilir baik dihapus atau diperhitungkan di bawah pengecualian yang terdokumentasi.
Retensi dan minimisasi adalah tempat salinan tersembunyi muncul
Banyak masalah GDPR ada di non-produksi. Tolok ukur yang kuat di sini adalah validasi remediasi. Edisi ke-7 dari Laporan Pelacak Penegakan GDPR mencatat 2.685 denda pada 1 Maret 2026 dengan total sekitar EUR 6,11 miliar, dan satu area yang sering diabaikan dalam pengujian praktis adalah kebersihan data non-produksi. Tim harus memverifikasi bahwa sistem staging, CI, dan lokal hanya mengandung data yang dimasker, sintetis, atau dianonimkan, bersama dengan pemeriksaan alur persetujuan, permintaan penghapusan dan ekspor, serta dokumentasi proses vendor, seperti yang dibahas dalam analisis penegakan dan pengujian GDPR ini.
Saya akan mengubah itu menjadi pemeriksaan konkret:
Pernyataan minimisasi Skema peristiwa hanya membawa bidang yang diperlukan untuk tujuan yang terdokumentasi.
Pernyataan retensi Pekerjaan TTL atau penghapusan menghapus catatan yang kedaluwarsa sesuai jadwal, dan penghapusan terlihat dalam log sistem.
Pernyataan cadangan Salinan cadangan mendukung penghapusan yang ditargetkan atau memiliki jalur masa berlaku yang terdokumentasi sesuai dengan kebijakan.
Pernyataan data sintetis Lingkungan pengujian, staging, dan pengembangan lokal tidak mengandung data pribadi yang hidup kecuali jika dibenarkan dan dikendalikan dengan ketat.
AI dan otomatisasi memerlukan uji penghapusan terpisah
Ini masih kurang diuji. Daftar periksa penegakan terbaru menekankan verifikasi bahwa pemberitahuan privasi, alur persetujuan, penilaian kepentingan yang sah, dan permintaan penghapusan menyebar di seluruh sistem utama, cadangan, pemroses pihak ketiga, dan set pelatihan AI, mencerminkan pergeseran menuju pengujian operasional yang berkelanjutan. Lihat peta panas penegakan GDPR dan diskusi daftar periksa.
Jika tim Anda membangun alur kerja penilaian, rekomendasi, atau klasifikasi, tambahkan uji khusus untuk artefak pelatihan dan evaluasi. Ajukan dua pertanyaan langsung: Dapatkah Anda mengidentifikasi di mana data subjek masuk ke dalam saluran? Dapatkah Anda menghapus atau menekan data tersebut dalam penggunaan model di masa depan?
Kontrol Keamanan, Pencatatan, dan Pengujian Respons Insiden
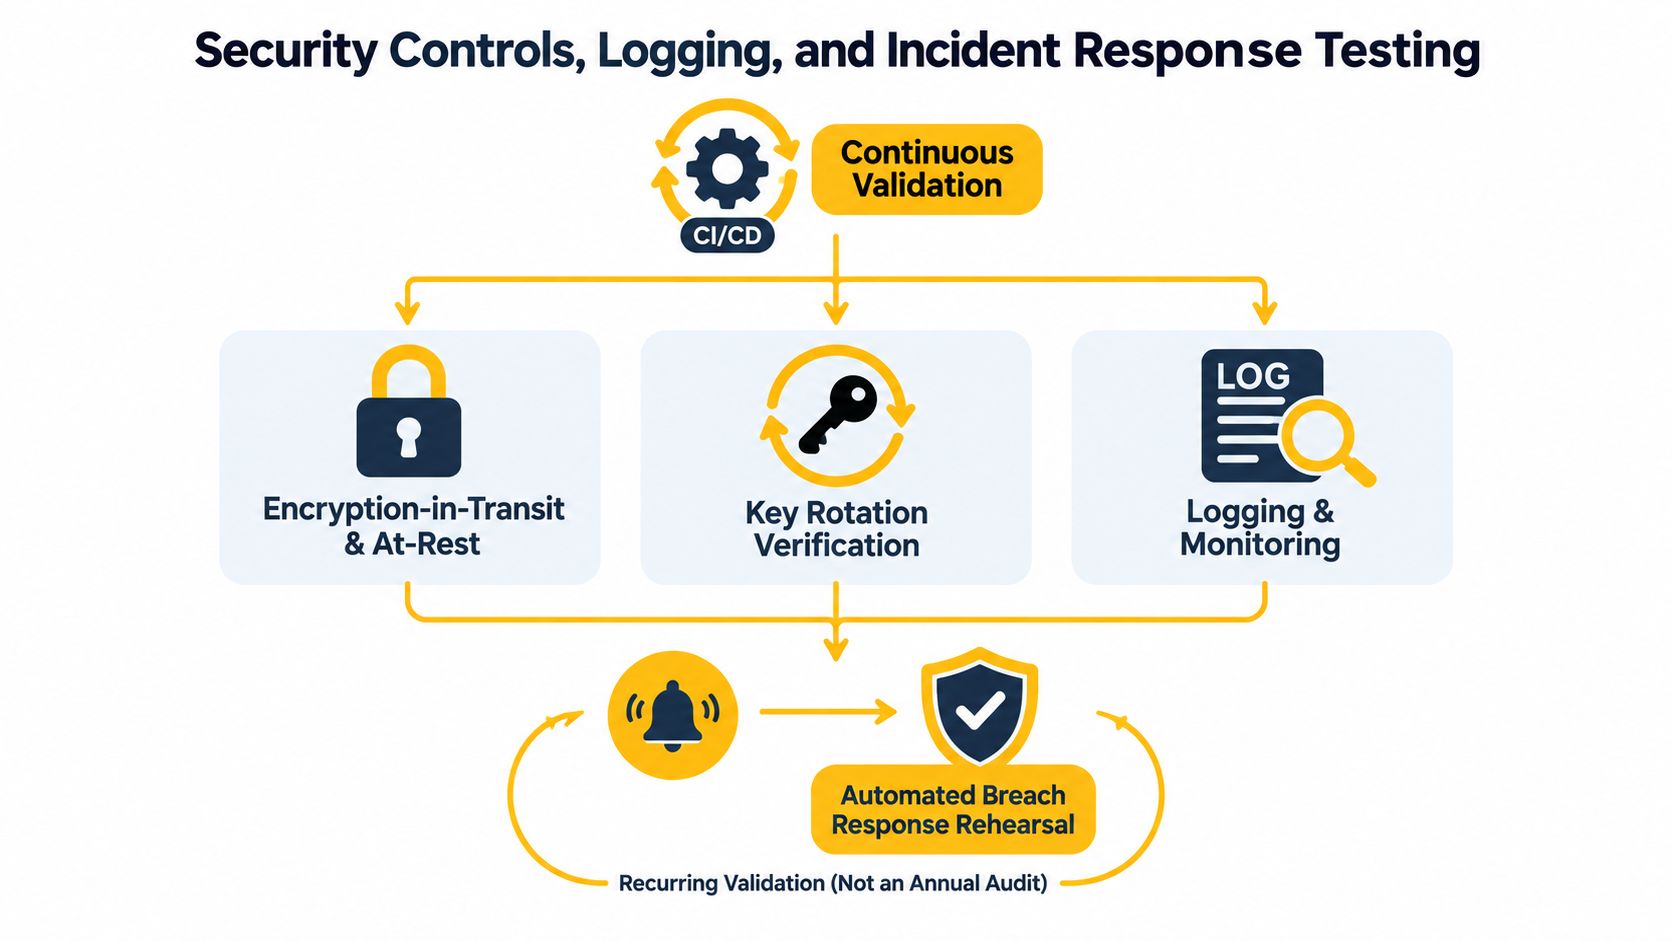
Kontrol privasi gagal ketika pengujian keamanan diperlakukan sebagai acara setahun sekali. GDPR Inggris sangat eksplisit di sini. ICO mengatakan organisasi harus memiliki proses untuk secara teratur menguji, menilai, dan mengevaluasi efektivitas langkah-langkah keamanan. Kerangka ini penting karena mengubah validasi berulang menjadi harapan hukum, bukan hanya kebersihan rekayasa yang baik. Referensi operasional adalah panduan ICO untuk keamanan data.
Ubah Pasal 32 menjadi pernyataan
Mulailah dengan pernyataan, bukan aspirasi.
Enkripsi dalam perjalanan Jalur sensitif menolak transportasi yang tidak aman dan hanya mengekspos jalur aman yang disetujui.
Enkripsi saat istirahat Penyimpanan yang mengandung data pribadi menggunakan perlindungan tingkat penyimpanan atau aplikasi yang diharapkan, dan kepemilikan kunci didokumentasikan.
Bukti rotasi kunci Peristiwa rotasi dicatat, dapat ditinjau, dan terikat pada inventaris aset.
Pemisahan akses Peran istimewa lebih sempit daripada peran operasional standar, dan akun uji tidak dapat melintasi batas.
Jangkauan pencatatan Sistem yang memproses data pribadi mengeluarkan log akses, tindakan admin, dan kegagalan ke jalur tinjauan pusat.
Apa yang harus dikumpulkan sebagai bukti
Saya lebih suka bukti yang dapat direproduksi oleh insinyur lain tanpa menanyakan kepada penguji asli apa yang mereka maksud.
Bukti yang baik mencakup:
- Snapshot konfigurasi pada waktu pengujian
- Identitas pelaksana dan konteks persetujuan
- Output pengujian dengan hasil lulus atau gagal
- Tiket remediasi yang terhubung untuk kegagalan
- Hasil uji ulang setelah perbaikan
Langkah uji ulang itu penting. Tinjauan keamanan tanpa validasi remediasi adalah akhir yang palsu.
Kontrol yang lulus tanpa bukti yang dapat direproduksi lebih lemah daripada kontrol yang gagal dengan tiket yang jelas, pemilik, dan tanggal pengulangan.
Latih garis waktu pelanggaran
Alur kerja pelanggaran Anda harus dilatih sebelum Anda membutuhkannya. Lakukan latihan meja atau skrip dari peringatan hingga keputusan pengungkapan. Sertakan skenario hampir gagal, karena tim sering kali terlalu fokus pada kompromi yang terkonfirmasi dan kurang menguji zona abu-abu di mana fakta tidak lengkap.
Latihan praktis memeriksa:
Deteksi Apakah pemantauan menghasilkan sinyal yang dapat ditindaklanjuti?
Triage Siapa yang mengklasifikasikan apakah data pribadi mungkin terpengaruh?
Penahanan Dapatkah tim membatasi akses atau menghentikan paparan lebih lanjut dengan cepat?
Penilaian Kategori data, sistem, dan subjek apa yang mungkin terlibat?
Keputusan pemberitahuan Apakah ada alasan yang didokumentasikan untuk melaporkan atau tidak melaporkan?
Preservasi bukti Apakah log, tangkapan layar, dan artefak garis waktu disimpan secara tidak dapat diubah?
Jika Anda memproses aktivitas pengguna di berbagai wilayah atau saluran, jalankan skenario yang sama terhadap alur kerja web, API, dan dukungan. Celahnya jarang identik.
Landscape Alat dan Pengaturan Jaringan untuk Pengujian yang Mematuhi
Tidak ada satu alat pun yang membuat alur kerja mematuhi GDPR. Itu adalah aturan pembelian pertama.
Apa yang dapat dilakukan alat adalah memverifikasi bagian-bagian sempit dari rantai kontrol. Anda masih perlu ruang lingkup yang didokumentasikan, tinjauan hukum, kepemilikan, dan pengujian ulang. Untuk tim yang menangani penerbitan sosial, pemeriksaan iklan, intelijen pasar, pemantauan SEO, atau QA yang bergantung pada lokasi, lapisan jaringan juga penting karena lokasi mempengaruhi apa yang dilihat pengguna dan data apa yang diproses.
Kategori Alat untuk Pengujian Kepatuhan GDPR
| Kategori Alat | Apa yang Diverifikasi | Limitasi Utama |
|---|---|---|
| Pindai penemuan data | Di mana data pribadi muncul di seluruh basis data, penyimpanan, dan log | Mereka dapat melewatkan konteks, dasar hukum, dan penggunaan bisnis hilir |
| Alat alur kerja persetujuan | Status banner, penangkapan preferensi, dan sinyal propagasi | Mereka tidak membuktikan setiap pemroses hilir menghormati status tersebut |
| Sistem alur kerja DSAR | Penerimaan, pengalihan, persetujuan, dan pelacakan kasus | Mereka dapat menyembunyikan celah pengambilan di sistem sumber |
| Generator data sintetis | Paparan yang berkurang di lingkungan non-produksi | Mereka tidak memperbaiki kontrol retensi atau akses yang buruk dengan sendirinya |
| Stack pencatatan terpusat | Auditabilitas akses, perubahan, dan peristiwa insiden | Jangkauan hanya sebaik integrasi yang memberi mereka |
Pilihan jaringan mempengaruhi kualitas pengujian
Jika Anda perlu memvalidasi banner spesifik wilayah, rendering iklan lokal, pengalihan berbasis negara, atau perlindungan akun yang bervariasi berdasarkan jaringan pengguna, lalu lintas pengujian Anda harus menyerupai lalu lintas pengguna yang sah dari geografi yang relevan.
Di sinilah proksi pusat data, residensial, dan seluler berbeda:
Proksi pusat data berasal dari penyedia hosting. Mereka berguna untuk otomatisasi yang stabil, tetapi sering kali lebih mudah bagi sistem target untuk mengenali sebagai lalu lintas non-konsumen.
Proksi residensial mengalir melalui ruang IP rumah tangga. Mereka dapat lebih baik mencocokkan pola penelusuran biasa untuk pemeriksaan wilayah.
Proksi seluler 4G dan 5G mengalir melalui jaringan penyedia. Mereka sering kali lebih sulit dihubungkan dengan satu pengguna tertentu karena NAT tingkat penyedia memungkinkan banyak pelanggan berbagi kumpulan IPv4 yang terbatas, yang membuat lalu lintas seluler terlihat lebih seperti lalu lintas konsumen normal bagi sistem reputasi. Pemeriksaan praktis adalah memverifikasi ASN keluar, atau nomor sistem otonom, karena keluar seluler yang sebenarnya harus terhubung ke ASN penyedia nirkabel daripada ASN perusahaan hosting. Perilaku itu dijelaskan dalam diskusi tentang CGNAT dan berbagi IP seluler.
Untuk QA dan pengujian kepatuhan, itu tidak berarti “gunakan seluler di mana-mana.” Itu berarti gunakan jenis jaringan yang sesuai dengan alur yang Anda validasi, lalu dokumentasikan.
Rotasi, kekekalan, dan pilihan protokol
Catatan pengujian Anda harus mencakup mekanika jaringan:
- Rotasi IP untuk sesi independen yang berulang
- Sesi lengket ketika kontinuitas penting di seluruh alur kerja multi-langkah
- Geografi keluar hingga negara atau wilayah yang digunakan
- Pilihan protokol, biasanya HTTP/HTTPS atau SOCKS5
Detail tersebut mempengaruhi perilaku yang diamati. SOCKS5 biasanya digunakan untuk otomatisasi non-browser, dan beberapa pengaturan proksi menerapkan penargetan geografis melalui parameter nama pengguna atau titik akhir daripada protokol itu sendiri. Itu adalah kenyamanan pengujian yang berguna, tetapi juga berarti reproduktifitas tergantung pada pencatatan parameter tersebut dengan hati-hati, seperti yang dijelaskan dalam dokumentasi SOCKS5 dan penargetan geografis ini.
Jika Anda memerlukan opsi seluler yang didokumentasikan untuk QA yang sensitif terhadap lokasi, salah satu contohnya adalah panduan pengaturan lingkungan pengujian yang dipasangkan dengan penyedia seperti Evoproxy, yang menawarkan konektivitas seluler 4G Prancis untuk validasi yang akurat berdasarkan wilayah. Jika digunakan dengan benar, itu hanya satu pilihan infrastruktur di antara beberapa. Bagian kepatuhan adalah jejak bukti yang Anda simpan di sekitar setiap pelaksanaan.
Frekuensi Pelaporan, Template Bukti, dan Skrip Contoh
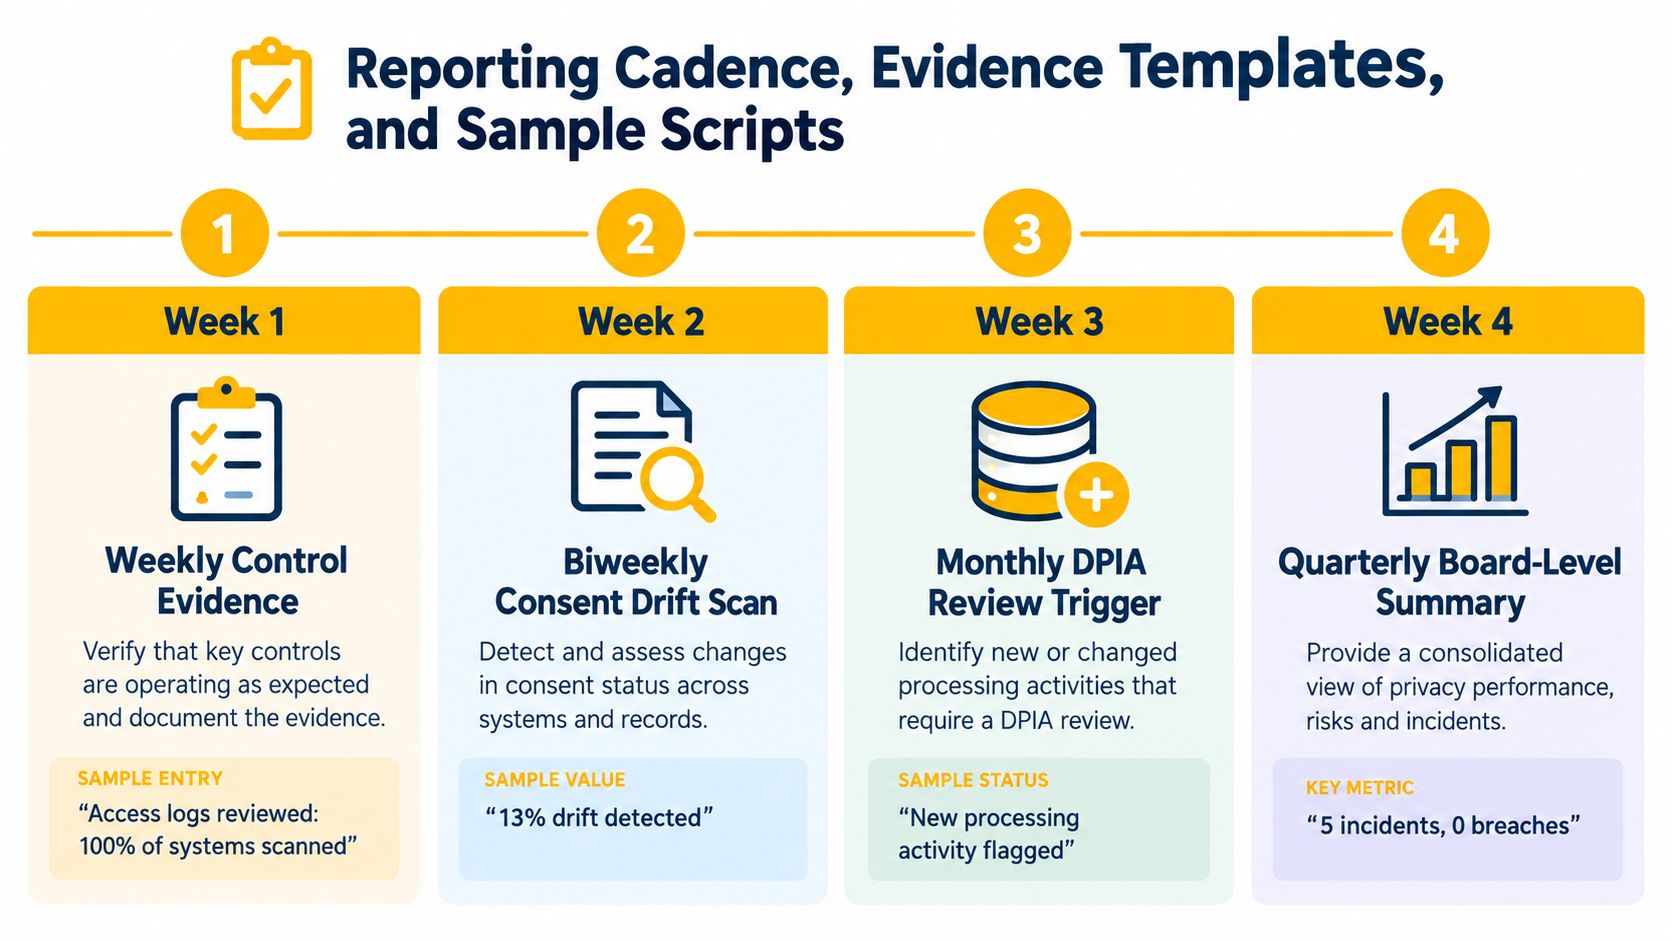
Pengujian dianggap serius ketika frekuensi pelaporan membosankan, konsisten, dan sulit untuk dibantah.
Frekuensi yang dapat dipertahankan oleh tim
Gunakan siklus pendek yang menghasilkan bukti siap audit tanpa menjadikan privasi sebagai proyek sampingan yang tidak dapat dipertahankan oleh siapa pun.
Tinjauan bukti mingguan Konfirmasi bahwa pengujian kontrol yang dijadwalkan telah dilakukan, periksa kegagalan, dan tetapkan pemilik remediasi.
Tinjauan pemrosesan bulanan Periksa apakah alur kerja, vendor, wilayah, atau penggunaan AI baru mengubah posisi DPIA.
Ringkasan eksekutif triwulanan Ringkas kesehatan kontrol, risiko yang belum terpecahkan, tema kegagalan yang berulang, dan remediasi yang tertunda.
Template bukti minimal
Catatan praktis biasanya memerlukan bidang-bidang ini:
| Bidang | Mengapa itu penting |
|---|---|
| Pemilik kontrol | Seseorang harus bertanggung jawab atas pengulangan dan perbaikan |
| Ruang lingkup pengujian | Menentukan sistem, pemroses, dan pengenal yang termasuk dalam ruang lingkup |
| Pelaksanaan pernyataan | Menyatakan dengan tepat apa yang diuji |
| Hasil | Lulus, gagal, atau diblokir |
| Jalur bukti | Menunjuk ke log, tangkapan layar, rekaman, atau ekspor |
| Pemilik perbaikan | Menunjukkan siapa yang memperbaiki masalah |
| Tanggal pengujian ulang | Mencegah “masalah yang diketahui” menjadi permanen |
Rekaman pelanggaran retensi contoh
Ini adalah gaya keluaran skrip yang saya inginkan dari pemindaian retensi yang gagal:
Pelanggaran kebijakan retensi. Kuery sumber menargetkan lampiran dukungan pelanggan yang telah kedaluwarsa lebih dari ambang batas retensi yang didokumentasikan. Hasil yang diharapkan adalah nol catatan aktif. Hasil aktual mengembalikan catatan yang masih ada di penyimpanan objek dan terindeks dalam pencarian. Tingkat keparahan ditandai tinggi karena otomatisasi penghapusan berjalan tetapi tidak menghapus metadata turunan. Tiket perbaikan yang terhubung mencakup jalur penyimpanan, cap waktu pelaksanaan, identitas pelaksana, dan snapshot konfigurasi yang digunakan untuk pengujian.
Kuncinya adalah reproduktibilitas. Setiap artefak harus membawa cap waktu, identitas pelaksana atau akun layanan, versi konfigurasi, dan jalur penyimpanan yang tidak dapat diubah. Simpan artefak pengujian cukup lama untuk mendukung akuntabilitas, tetapi terapkan aturan retensi pada artefak itu sendiri juga.
Daftar Periksa Pengujian Berulang dan Langkah Selanjutnya
Daftar periksa berulang itu sederhana. Disiplin tidak.
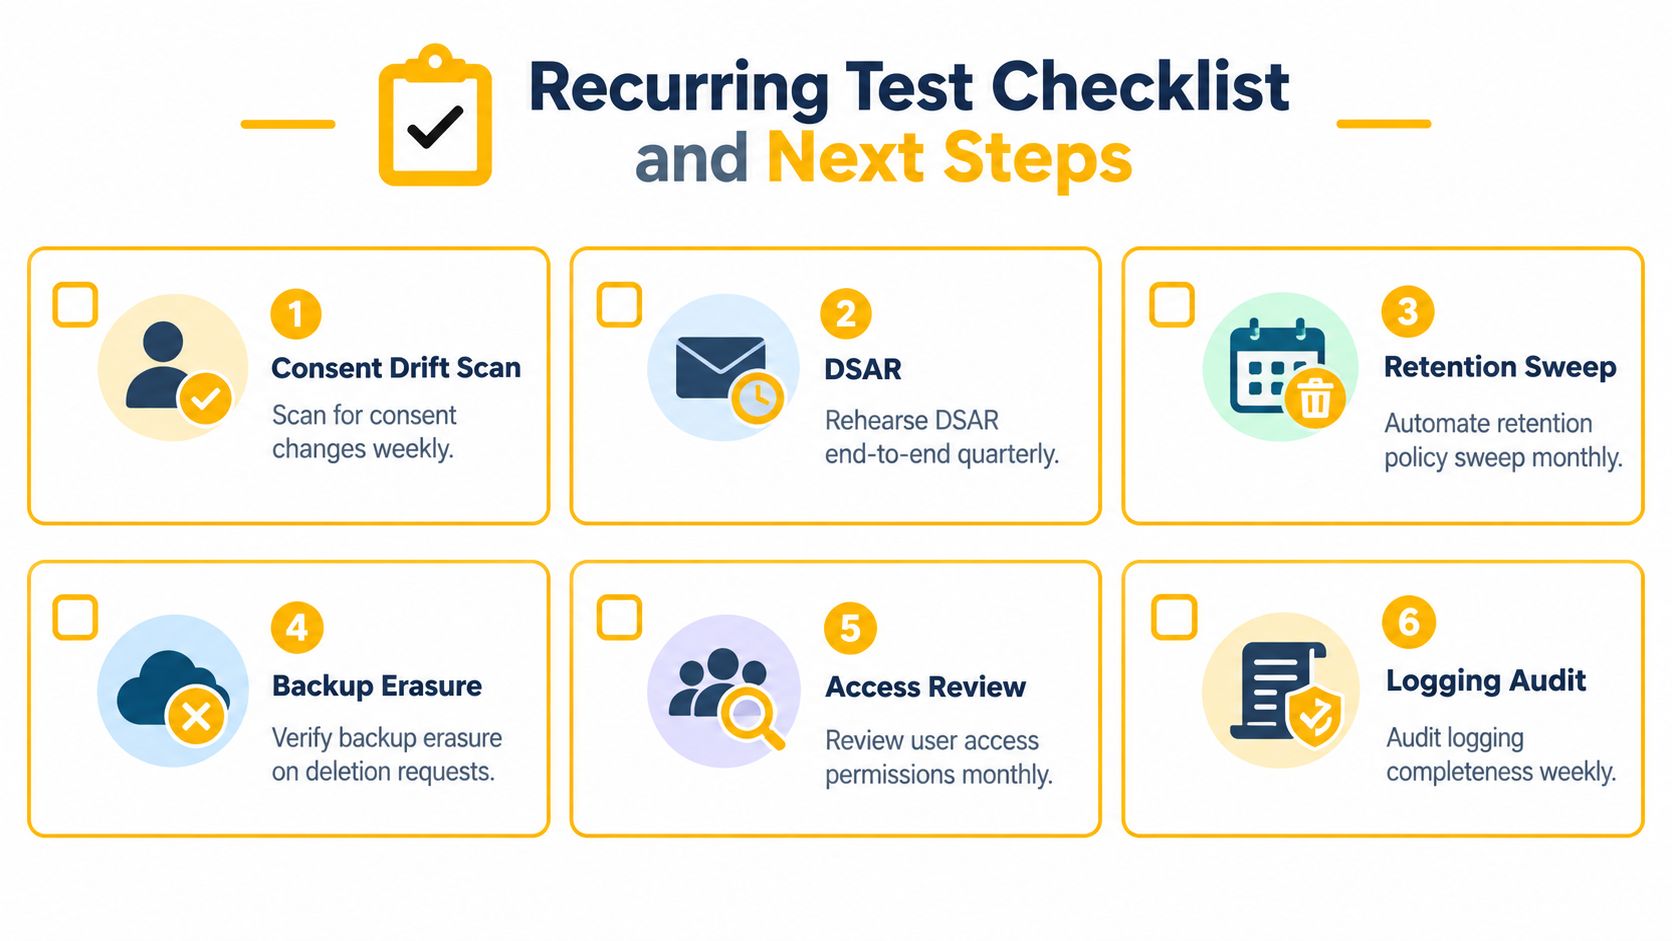
Gunakan jadwal tetap yang mencakup:
- Pemindaian penyimpangan persetujuan mingguan di seluruh spanduk, status SDK, dan pemroses hilir
- Latihan DSAR triwulanan dari penerimaan hingga ekspor atau penghapusan
- Pemindaian retensi bulanan untuk penyimpanan utama, log, dan penyimpanan objek
- Pemeriksaan penghapusan cadangan kapan pun jalur penghapusan atau arsitektur penyimpanan berubah
- Tinjauan akses bulanan untuk peran yang memiliki hak istimewa dan dukungan
- Pemeriksaan integritas log mingguan untuk mengonfirmasi bahwa cakupan audit lengkap
Untuk aliran yang bergantung pada geo, catat jalur jaringan yang digunakan untuk menguji spanduk lokal, pengalihan lintas batas, atau penanganan permintaan spesifik wilayah. Catatan itu harus mencakup perilaku sesi, geografi, dan pilihan protokol, bersama dengan referensi persyaratan kepatuhan yang lebih luas. Jika pekerjaan Anda bergantung pada QA yang akurat lokasi, proxy 4G seluler dapat menjadi opsi praktis karena lebih menyerupai pengalihan konsumen biasa daripada keluaran pusat data, terutama ketika Anda memerlukan pengujian yang dapat diulang tanpa merusak jejak audit.
Jika tim Anda membutuhkan pengujian yang akurat secara geo untuk spanduk persetujuan lokal, pemeriksaan iklan regional, atau aliran pengguna lintas batas, Evoproxy menawarkan infrastruktur 4G seluler yang sesuai dengan skenario QA yang sensitif terhadap kepatuhan. Ini berguna ketika Anda memerlukan kontrol sesi yang terdokumentasi, keluaran berbasis operator yang realistis, dan pengujian wilayah yang dapat diulang tanpa menganggap lapisan jaringan sebagai hal yang sepele. Anda dapat melihat opsi pengaturan dan mengevaluasi kesesuaian untuk alur kerja Anda di Evoproxy.


