Die Seite wird über Ihre Büroverbindung geladen, aber dieselbe URL gibt über Ihren Proxy eine Fehlermeldung zurück. Ihre Kampagnenprüfungen warten, der Monitoring-Job schlägt fehl, und die Exit-IP zu ändern scheint die schnellste Lösung zu sein.
Ändern Sie sie noch nicht. Eine über einen Proxy blockierte Website kann auf eine Filterregel, eine geografische Einschränkung, einen fehlerhaften Weiterleitungspfad oder ein Anfrageverhalten hindeuten, das das Ziel nicht akzeptiert. Wenn Sie das Netzwerk wechseln, bevor Sie Beweise gesammelt haben, kann das den ursprünglichen Fehler verdecken und einen weiteren verursachen.
Diagnostizieren Sie die Blockierung anhand ihrer Symptome
Gehen Sie von der erhaltenen Antwort aus, nicht von der Annahme, dass Ihre IP gesperrt wurde.
Symptome, wahrscheinliche Ursachen und erste Prüfungen
| Symptom | Wahrscheinliche Ursache | Erste Prüfung |
|---|---|---|
| 403 Forbidden mit einer Seite im Markendesign | Ablehnung durch Richtlinien des Ziels oder des Proxys | Rufen Sie die URL direkt erneut auf; achten Sie auf Proxy-Status mit http_request_denied |
| 502 Bad Gateway | Der Proxy kann den nächsten Hop nicht erreichen | Prüfen Sie die Upstream-Verbindung und den Proxy-Port |
| 504 Gateway Timeout | Eine Weiterleitungszeitüberschreitung auf einer langsamen oder überlasteten Route | Warten Sie und versuchen Sie es dann mit einer neuen Sitzung erneut |
| 511 Network Authentication Required | Proxy-Anmeldung oder vorgeschaltete Zugriffssperre nicht erfüllt | Prüfen Sie die Proxy-Zugangsdaten und Zugriffsregeln |
| Wird direkt geladen, schlägt aber nur in einem Land fehl | Geoblocking durch das Ziel | Vergleichen Sie das Land der Exit-IP mit dem Zielmarkt |
| Wird geladen, dann CAPTCHA oder Abfrage bei wiederholten Besuchen | IP-Reputation oder Verhaltensbewertung | Verringern Sie die Anfragerate und halten Sie Sitzungen stabil |
| Schlägt nur bei einem Konto und in jedem Netzwerk fehl | Einschränkung auf Kontoebene | Prüfen Sie den Kontostatus auf der Plattform, nicht den Proxy |
403 Forbidden bedeutet, dass ein Server oder Vermittler die Anfrage abgelehnt hat. 502 Bad Gateway bedeutet, dass der Proxy den nächsten Hop nicht erreichen konnte, während 504 Gateway Timeout bedeutet, dass der Weiterleitungspfad nicht rechtzeitig geantwortet hat. 511 Network Authentication Required bedeutet, dass eine Netzwerkauthentifizierung erforderlich ist; dies ist kein Beweis dafür, dass gewöhnliche Proxy-Zugangsdaten falsch sind.
Ermitteln Sie die betroffene Ebene, bevor Sie eine Lösung wählen
Domain- oder URL-Filterung kann verhindern, dass eine Anfrage das Ziel überhaupt erreicht. Geoblocking kann eine ansonsten gültige Anfrage aufgrund ihres scheinbaren Standorts ablehnen. IP-Reputationsbewertung und Bot-Erkennung können den Datenverkehr nach Prüfung der Verbindung, Sitzung oder des Verhaltens herausfordern.
Kontobeschränkungen sind wiederum etwas anderes. Wenn ein genehmigtes Konto über ansonsten funktionierende Netzwerke hinweg nicht funktioniert, lässt sich das Konto nicht durch einen Proxy-Wechsel reparieren. Wenn über die Verbindung keine Ziele geladen werden, beginnen Sie mit der Fehlersuche bei der Ablehnung von Proxy-Verbindungen, statt die Abwehrmaßnahmen einer einzelnen Website zu untersuchen.
Prüfen Sie die öffentliche Exit-Adresse in derselben Umgebung, in der die fehlerhafte Anfrage ausgeführt wird. Wenn zusätzlich ein VPN verwendet wird, können Sie mit SiteAlive die öffentliche IP Ihres VPNs überprüfen, aber eine Browserprüfung beweist nicht, dass eine separate Anwendung dieselbe Route verwendet.
Diagnoseregel: Eine erfolgreiche Verbindung von Ihrem Laptop belegt die Verfügbarkeit über diesen Pfad, nicht die allgemeine Verfügbarkeit.
Auch staatliche Filterung und ISP-Filterung gehören zur Diagnose: In der Bewertung Freedom on the Net 2025 von Freedom House wurde festgestellt, dass 69 % der Internetnutzer weltweit in Ländern lebten, in denen politische, soziale oder religiöse Inhalte zwischen Juni 2024 und Mai 2025 online blockiert wurden.
Die Tabelle grenzt die wahrscheinliche Ursache ein. Bestätigen Sie sie durch vergleichbare direkte Tests und Tests über den Proxy, bevor Sie die Konfiguration ändern.
So unterscheiden Sie Filterung von Proxy-Richtlinien
Halten Sie das Experiment kontrolliert. Wenn Sie Konto, Browser, Standort und Proxy gleichzeitig ändern, wissen Sie nicht, welche Änderung das Ergebnis beeinflusst hat.
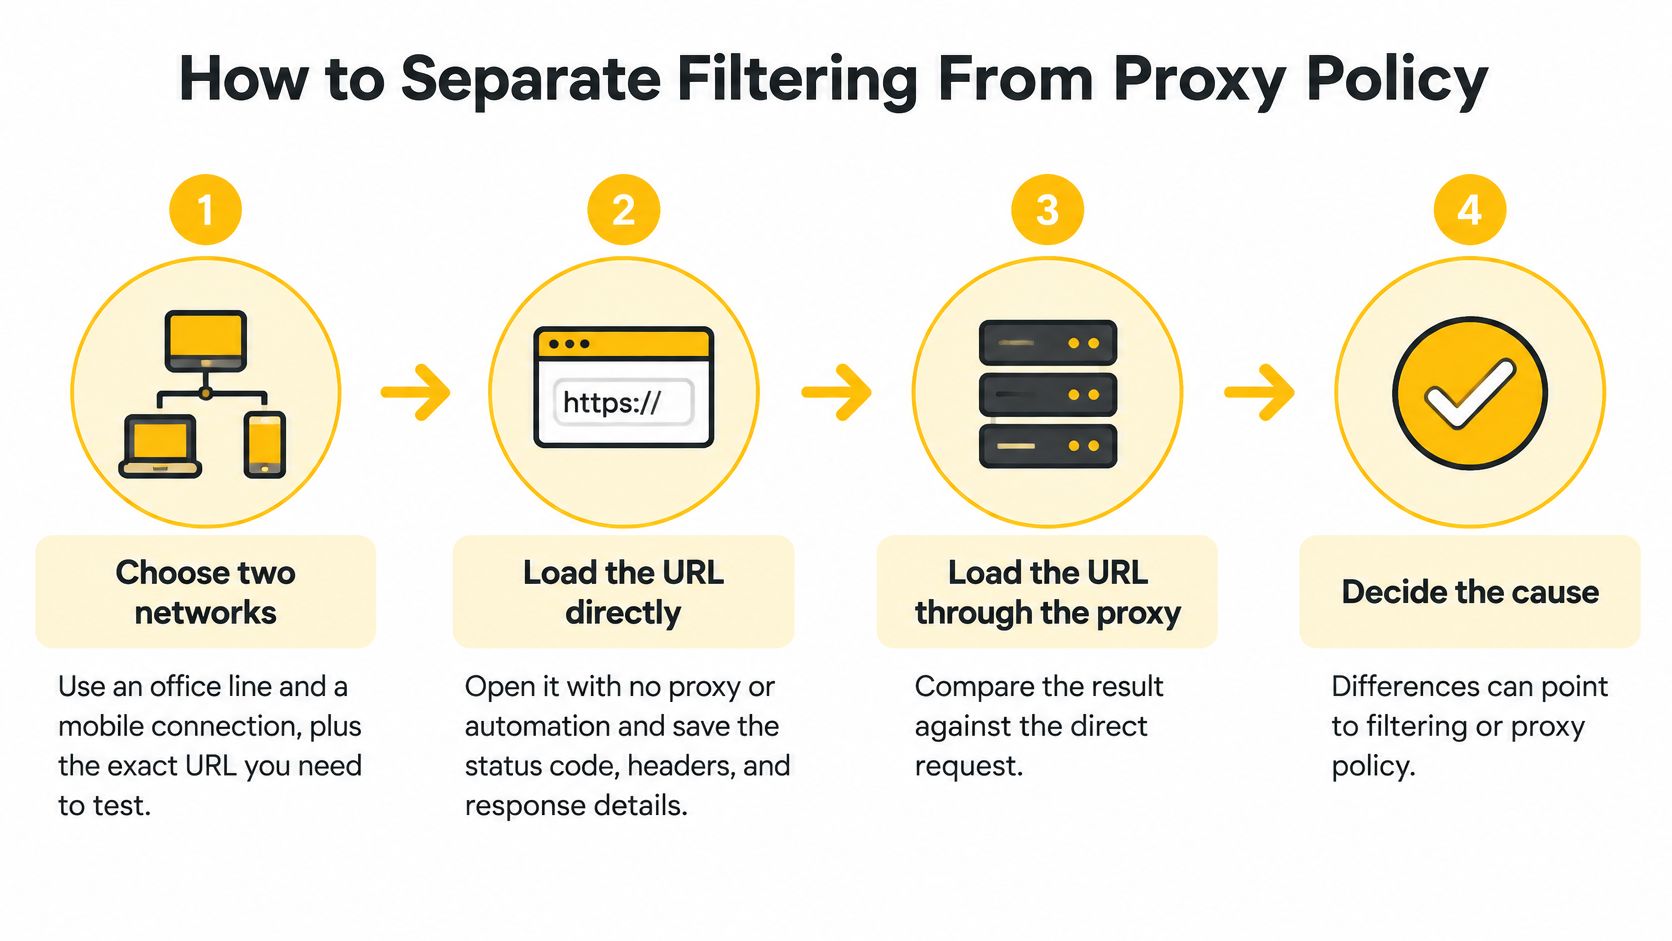
Erfassen Sie vergleichbare Anfragen
- Wählen Sie Ihre Netzwerke. Verwenden Sie eine Büroverbindung und eine Mobilfunkverbindung mit exakt derselben URL, einschließlich Pfad und Abfrageparametern. Lassen Sie Gerät und Konto nach Möglichkeit unverändert, damit das Netzwerk der entscheidende Unterschied bleibt.
- Ermitteln Sie den direkten Ausgangswert. Rufen Sie die URL ohne Proxy oder Automatisierung auf und speichern Sie den Antwortstatus, die Header und den Body. Notieren Sie, ob der Browser die vorgesehene Seite, einen Anmeldebildschirm oder eine Abfrage anzeigt.
- Wiederholen Sie den Test über den Proxy. Speichern Sie dieselben Belege und notieren Sie den konfigurierten Exit-Standort. Ersetzen Sie nicht die vollständige Antwort durch einen Screenshot, der nur die Fehlermeldung zeigt.
- Trennen Sie die Verbindungsphasen. Testen Sie DNS-Auflösung, TCP-Verbindungsaufbau, TLS-Handshake und HTTP-Anfrage unabhängig voneinander mithilfe der ausführlichen Diagnose Ihres Clients. DNS ordnet Namen Adressen zu, TCP stellt die Verbindung her und TLS handelt die Verschlüsselung aus.
- Prüfen Sie die Meldungen der Vermittler. Das standardisierte Feld
Proxy-Statusin RFC 9209 kann Fehlerklassen wiehttp_request_denied,destination_ip_prohibitedundconnection_refusedoffenlegen. Die ersten Werte weisen auf Richtlinien des Vermittlers hin; eine Verbindungsablehnung deutet auf die versuchte Upstream-Verbindung. - Vergleichen Sie die Anfrageidentität. Prüfen Sie Weiterleitungen, Cookies, den HTTP-
Host-Wert und SNI, den während des TLS-Handshakes übermittelten Hostnamen. Unerwartete Unterschiede können auf ein falsches Tunnelziel oder eine umgeschriebene Anfrage hindeuten. - Hinterfragen Sie die Blockierungsseite. Ein bekanntes Logo belegt nicht, wer die Antwort erzeugt hat. Ein Vermittler, der Richtlinien durchsetzt, kann eine Seite einsetzen, die scheinbar vom Ziel stammt.
- Bewahren Sie die Belege auf. Protokollieren Sie den Zeitstempel mit Zeitzone, die Anfrage-ID, das Exit-Land und die genaue Antwort. Entfernen Sie Zugangsdaten und Authentifizierungstoken, bevor Sie die Aufzeichnung weitergeben.
Unterscheiden Sie lokale Eingriffe von einem Ausfall beim Ziel
Eine Einschränkung, die nur in einem bestimmten Zugangsnetz auftritt, sollte zunächst eine Untersuchung durch den ISP oder des Gateways nach sich ziehen, bevor die IP ersetzt wird. Die Messungen von OONI zu X/Twitter in Tansania ergaben, dass die Plattform im April bis Juli 2025 in den getesteten Netzwerken anderswo größtenteils zugänglich war, während die Sperre auf Ebene der lokalen ISPs die Störung in Tansania erklärte.
Unternehmensfilterung bringt eine weitere Variable ins Spiel. Die Erläuterungen von Purple Shield zu Kompromissen zwischen Web-Gateway und DNS-Leistung bieten Kontext, wenn Ihre Organisation den Datenverkehr über ein Sicherheitsgateway leitet. Fragen Sie Ihren Netzwerkadministrator, ob der genehmigte Pfad Filterung oder Inspektion umfasst.
Stellen Sie dem Support eine reproduzierbare Anfrage, bereinigte Aufzeichnungen der direkten Verbindung und der Proxy-Verbindung, die fehlgeschlagene Verbindungsphase und das betroffene Netzwerk bereit. So kann das zuständige Team die Ursache untersuchen, statt eine weitere Adresse auszugeben.
Warum mobile IPs anders behandelt werden
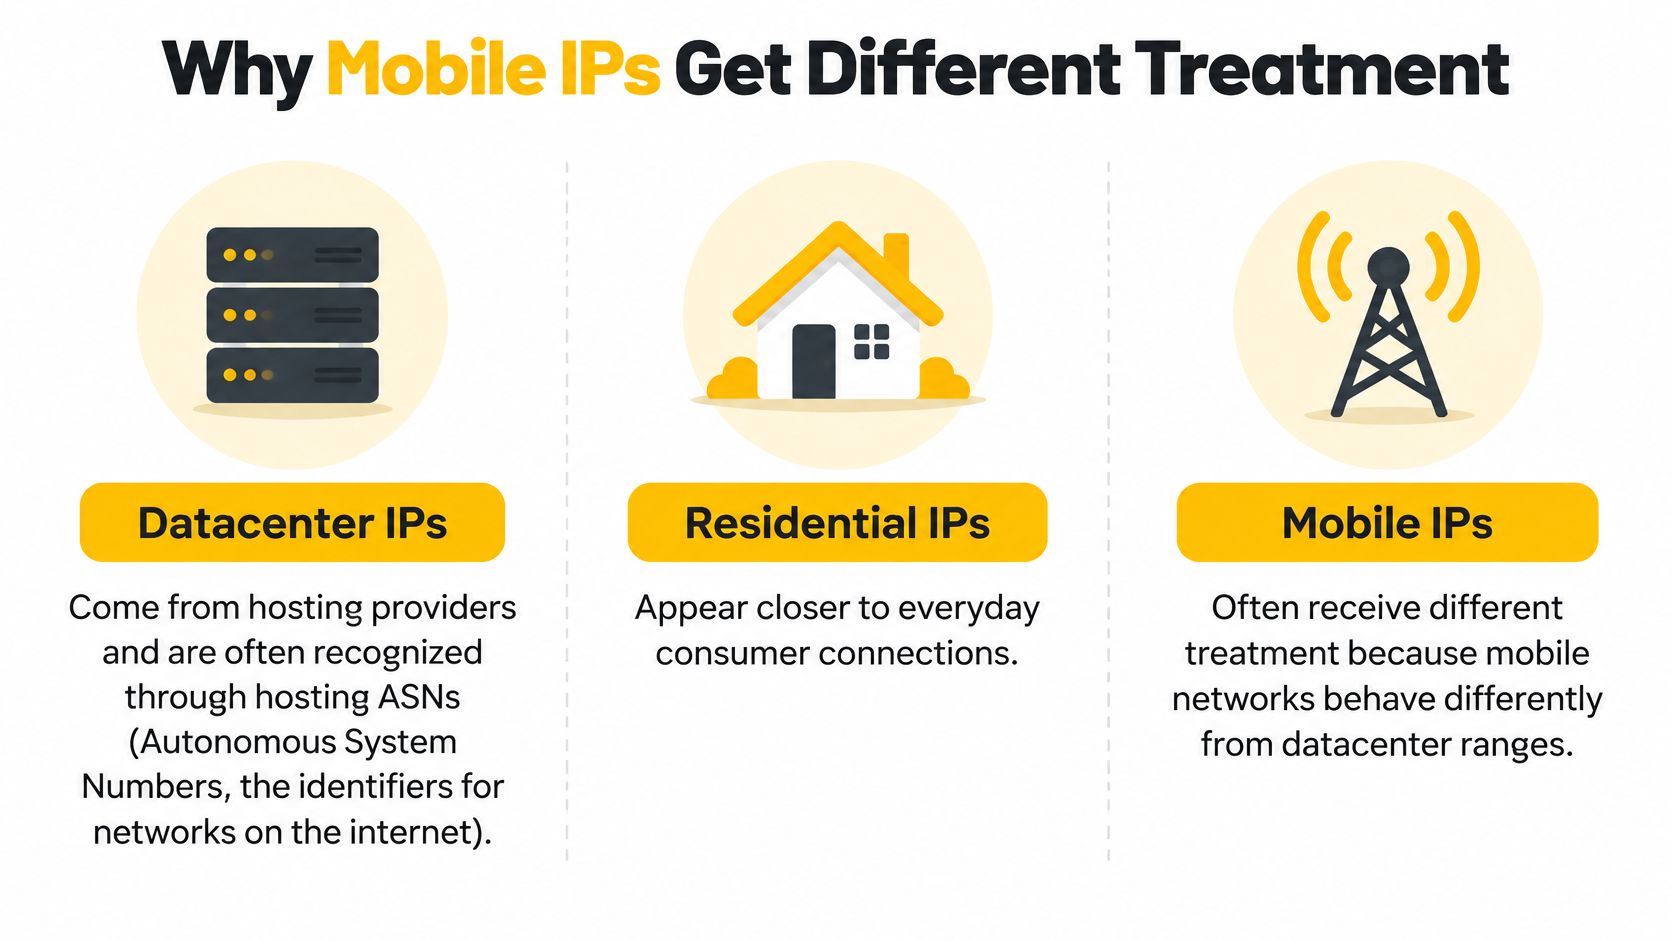
Rechenzentrums-Proxys verwenden Adressen von Hosting-Anbietern. Residential-Proxys verwenden Teilnehmerverbindungen privater Internetanbieter. Mobile 4G- und 5G-Proxys nutzen Mobilfunknetze, in denen öffentliche Adressen häufig vielen Teilnehmern statt einem einzelnen Gerät zugeordnet sind.
Carrier-grade NAT, kurz CGN, ist das Verfahren des Mobilfunkanbieters, öffentliche Adressen unter mehreren Kunden aufzuteilen. RFC 6598 reserviert 100.64.0.0/10 als gemeinsam genutzten Adressraum zwischen Kundengeräten und der Infrastruktur des Mobilfunkanbieters; diese internen Adressen sind global nicht routbar, und der Mobilfunkanbieter übersetzt den Datenverkehr in eine öffentliche Adresse, bevor er das Internet erreicht.
Vergleichen Sie den Netzwerkkontext, nicht Versprechen der Unsichtbarkeit
Eine ASN oder Autonomous System Number identifiziert ein Netzwerk im Internet. Hosting-ASNs machen viele Rechenzentrumsbereiche leicht klassifizierbar, während eine Mobilfunkadresse allein weniger verlässliche Hinweise darauf liefert, dass eine Anfrage automatisiert ist.
Das Sperren einer gemeinsam genutzten Mobilfunkadresse kann auch legitime Abonnenten beeinträchtigen. Daher sollten Websites den Mobilfunkkontext zusammen mit dem Sitzungsverhalten berücksichtigen, statt jede Anfrage von einer Adresse abzulehnen.
Proxy-Typen im Vergleich nach IP-Quelle und typischer Klassifizierung
| Proxy-Typ | Herkunft der IP | Übliche Klassifizierung durch Websites | Typischer Einsatzbereich |
|---|---|---|---|
| Rechenzentrum | Adressbereiche von Hosting-Anbietern | Wird häufig anhand der Hosting-ASN markiert | Prüfungen mit hohem Volumen und geringer Sensibilität |
| Residential | Internetanschlüsse von Privatkunden | Unterschiedliche Klassifizierung anhand von Gerät, Verhalten und Rate | Regionsspezifische Preis-, SEO- und Anzeigenprüfungen |
| Mobilfunk 4G/5G | Mobilfunknetze hinter Carrier-Grade-NAT | Der Mobilfunkkontext wird zusammen mit Verhalten und Sitzung bewertet | QA mit kontosensiblen Abläufen und Tests mobiler Websites |
Dies sind geeignete Einsatzbereiche, keine Berechtigungen. Prüfungen mit hohem Volumen über Rechenzentren erfordern weiterhin einen genehmigten Workload, und bei der Beschaffung von Residential-IPs sind eine klare Einwilligung und Maßnahmen gegen Missbrauch erforderlich.
Mobilfunk-Routing verwenden, wenn das Netzwerk relevant ist
Angenommen, du prüfst eine lokalisierte französische Landingpage. Über eine genehmigte französische Mobilfunkroute kannst du das Erlebnis untersuchen, das einem Kunden in diesem Netzwerk geboten wird, einschließlich regionaler Weiterleitungen und mobilspezifischer Auslieferung.
Das bildet die Realität besser ab als Tests ausschließlich über ein ausländisches Hosting-Netzwerk. Es bildet jedoch nicht das Erlebnis jedes Kunden nach, da auch Spracheinstellungen, Kontoverlauf und Geräteeigenschaften die Seite beeinflussen können.
Mobilfunk-IPs lassen sich allein anhand der Adresse möglicherweise schwerer als automatisiert einstufen. Das gilt jedoch nur für die Adresse allein. Sie sind nicht völlig unerkennbar und garantieren nicht, dass eine Plattform Automatisierung zulässt.
Rotation, Sticky Sessions und Protokollkompatibilität
Die IP-Rotation ändert die öffentliche Quelladresse zwischen Anfragen oder Jobs. Eine Sticky Session behält eine Proxy-Identität für einen festgelegten Zeitraum bei und hilft so, einen zustandsbehafteten Workflow konsistent zu halten.
Bei einem Login, einem Bezahlvorgang oder einem mehrstufigen QA-Test sollte es nicht so aussehen, als würde das Netzwerk mittendrin wechseln. Rotiere zwischen unabhängigen Jobs, etwa separaten Marktprüfungen, statt zwischen voneinander abhängigen Schritten.
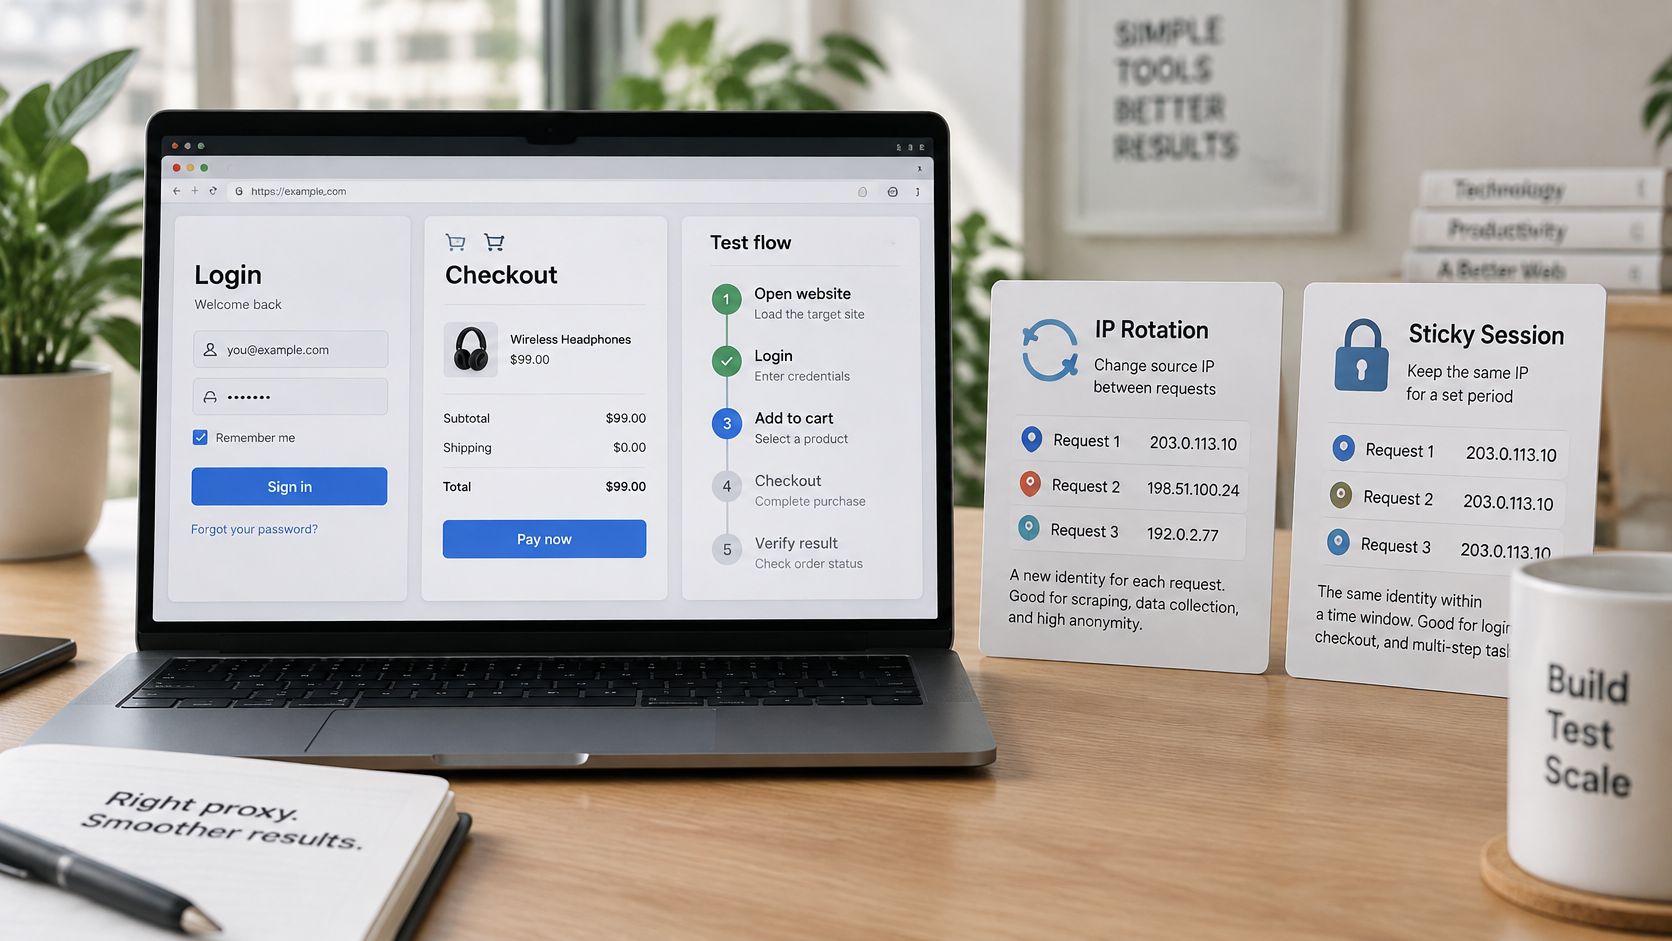
Die Identitätsdauer an die Aufgabe anpassen
Websites können Cookies, Authentifizierungstoken, Browsermerkmale, das Timing von Anfragen und die ASN miteinander verknüpfen. Ein Adresswechsel löscht diese Signale nicht, und häufige Wechsel können ein inkonsistentes Identitätsmuster erzeugen.
Für eine praktische Sitzungspersistenz solltest du jeden Workflow gezielt konfigurieren:
- Sitzungskennung: Weise jedem autorisierten Konto oder Workflow eine stabile Kennung zu, ohne authentifizierte Cookies zwischen voneinander unabhängigen Konten zu teilen.
- DNS-Routing: Prüfe, ob die Namensauflösung dem vorgesehenen Proxy-Pfad folgt, wenn das regionale DNS-Verhalten relevant ist.
- Konsistenz des Clients: Behalte den User-Agent und die erwarteten Browsermerkmale innerhalb der Sitzung bei.
- Rotationsgrenze: Lege sie anhand des Jobabschlusses und des dokumentierten Sitzungsverhaltens fest, nicht anhand eines beliebigen, allgemeingültigen Intervalls.
- Fehlerbehandlung: Rotiere nicht mitten in einer Transaktion und sende sie nicht blind erneut ab. Prüfe, ob das Zielsystem den Vorgang bereits angenommen hat.
Eine stabile Testidentität liefert in der Regel besser interpretierbare Ergebnisse als eine ständig wechselnde Route.
Den vom jeweiligen Anwendungsprogramm unterstützten Transport prüfen
Die Proxy-Dokumentation von Mozilla unterscheidet HTTP-Proxys, einschließlich HTTPS über CONNECT-Tunneling, von SOCKS5-Proxys. Ein HTTP-Proxy eignet sich in der Regel unkompliziert für Webanfragen und HTTP-fähige Diagnosen.
SOCKS5 kann TCP-Verbindungen weiterleiten, ohne HTTP-Semantik zu interpretieren. Dadurch eignet es sich auch für kompatible Anwendungen jenseits gewöhnlicher Browseranfragen. Prüfe, ob der Client Zielnamen lokal oder über die SOCKS-Verbindung auflöst.
Die Protokollwahl erhöht nicht das Vertrauen. Sie bestimmt Kompatibilität und Routing-Verhalten, nicht, ob das Zielsystem die Anfrage genehmigt.
Teste jeden Client separat. Eine Proxy-Einstellung im Browser gilt nicht automatisch auch für eine Desktop-Anwendung, einen Hintergrund-Worker oder einen API-Prozess.
Abhilfemaßnahmen im Rahmen von Richtlinien und Zugriffsregeln
Eine Sperre ist keine Erlaubnis, die Routen zu wechseln, bis eine funktioniert. Bitte um ausdrückliche Genehmigung für die Aufgabe, etwa durch Freischaltung eines Testkontos oder die Nutzung einer genehmigten API. Beschreibe bei Monitoring oder Tests den vorgesehenen Workload, damit der Websitebetreiber über den angemessenen Zugriff entscheiden kann.
Eine klar definierte Zugriffsvereinbarung anfragen
Gib in deiner Anfrage folgende Details an:
- Verantwortliche Person: Nenne den Inhaber des Kontos oder API-Schlüssels sowie eine technische Kontaktperson, die den Job pausieren kann.
- Geschäftszweck: Erkläre, ob die Arbeit Anzeigenverifizierung, Markenüberwachung, Checkout-Tests oder zulässige Marktforschung umfasst.
- Umfang der Anfragen: Führe die URLs oder Endpunkte und die vom Job ausgeführten Aktionen auf.
- Belastungsrahmen: Nenne das erwartete Volumen, die Anfragerate, die Gleichzeitigkeit und den Zeitplan.
- Zugriffsgrenzen: Gib Testkonten, erforderliche Berechtigungen und Einschränkungen bei der Datenverarbeitung an.
Reduziere die Belastung des Zielsystems, solange die Genehmigung aussteht. Begrenze die Gleichzeitigkeit, verteile Anfragen zeitlich statt über mehrere Adressen und beachte Retry-After, den Antwort-Header, der angibt, wann ein Client es erneut versuchen soll.
Unterbrich den Vorgang, wenn eine Überprüfung erscheint. Erhöhe die Anzahl der Wiederholungsversuche nicht automatisch. Behalte Cookies innerhalb einer Sitzung bei und konfiguriere jeden Browser oder API-Client so, dass Header und TLS-Verhalten für diesen Client geeignet sind. Gib dich nicht als anderer Client aus, um eine Schutzmaßnahme zu umgehen.
Verstehen, warum eine andere IP möglicherweise nicht hilft
Das OWASP Bot Management and Anti-Automation Cheat Sheet empfiehlt mehrschichtige Schutzmaßnahmen und warnt davor, sich allein auf IP-Sperren zu verlassen. Verteilte Anfragen können unter den Schwellenwerten pro IP bleiben. Schutzmaßnahmen können daher auch kurze Spitzen und anhaltende Aktivitäten mit niedriger Rate berücksichtigen.
Eine WAF oder Web Application Firewall kann eine gültige Adresse anhand des Anfrageinhalts, des Sitzungsstatus, des Verhaltens oder eines Client-Fingerprints ablehnen. Ein Fingerprint ist eine erkennbare Kombination aus Verbindungs- und Anwendungsmerkmalen, nicht nur eine IP-Reputationskennzeichnung.
Zugriffsgrenze: Mobilfunk-Proxys sind nicht dafür vorgesehen, Erkennung zu umgehen oder Zugriffskontrollen zu überwinden.
Verwende Proxys nur für autorisierte Aufgaben, etwa QA, Monitoring oder von der Plattform zugelassene Kontoaktivitäten. Prüfe die Compliance-Anforderungen zusammen mit den Kontoberechtigungen und Genehmigungen des Betreibers. Verweigert die Plattform oder der Websitebetreiber den Zugriff, beende den Job, statt eine andere Route auszuprobieren.
Die regelkonforme Route für deinen Anwendungsfall wählen
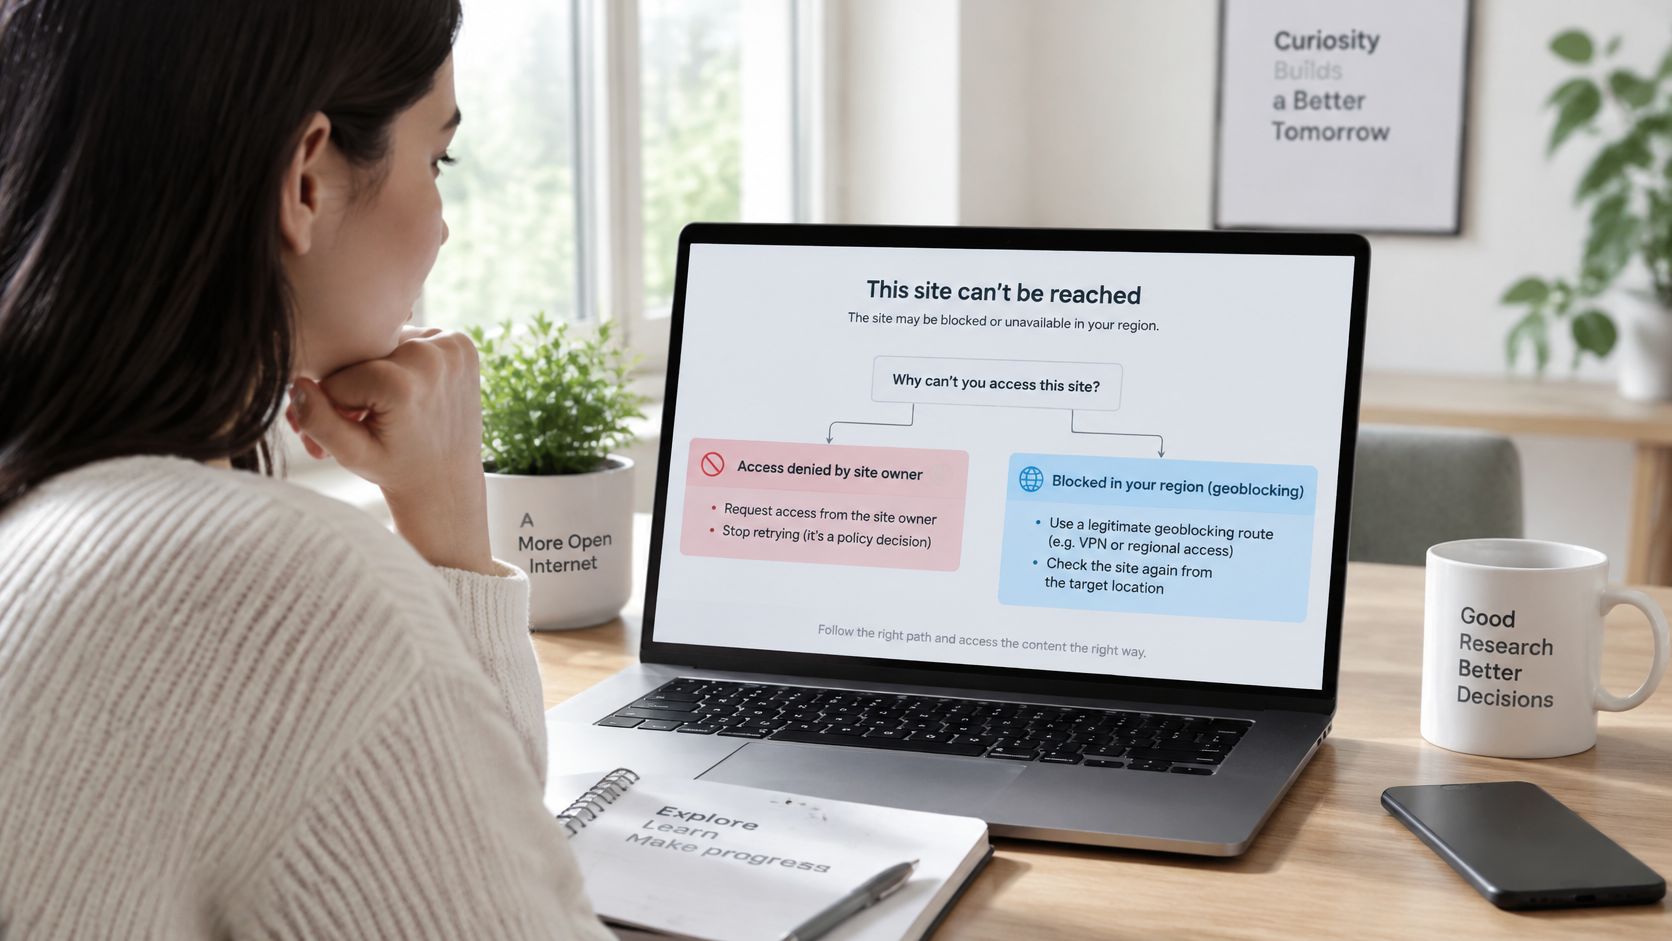
Wähle eine Route, nachdem du die Ursache des Fehlers ermittelt hast. Dein Ziel ist ein autorisiertes Ergebnis, das das Kundenerlebnis widerspiegelt. IPs zu wechseln, bevor du die Ursache identifiziert hast, kann eine verhaltensbasierte Sperre verschärfen.
Bei einer Richtlinienverweigerung benötigst du die Genehmigung des Websitebetreibers. Bei einer geografischen Abweichung sind genehmigte Tests aus dem vorgesehenen Markt erforderlich. Weist das Problem auf eine Bewertung anhand von Reputation oder Verhalten hin, korrigiere den Workload, bevor du eine andere Netzwerkroute ausprobierst.
Die Route an die Geschäftsaufgabe anpassen
| Legitime Aufgabe | Route und betriebliche Anforderung | Was zu überprüfen ist |
|---|---|---|
| Verwaltung mehrerer Social-Media-Konten | Genehmigter Kontozugriff mit Sticky Sessions und, sofern verfügbar, Allowlisting auf Kontoebene | Für jedes Konto liegt eine Berechtigung vor und es verfügt über eine konsistente operative Identität |
| Anzeigenverifizierung und regionale Recherche | Geospezifische Routen passend zum Kampagnenmarkt | Platzierung, Ziel, Sprache und regionale Weiterleitungen |
| Preis- und SEO-Überwachung | Ratenbegrenzter HTTP-Zugriff im Rahmen der Website-Regeln | Vergleichbare Seitenvarianten und ein akzeptabler Anfragezeitplan |
| Standortabhängige QA | Genehmigtes Routing über den Zielmarkt | Der vollständige lokalisierte Nutzerablauf |
| Markenschutz | Begrenzte Überwachung zulässiger öffentlicher Inhalte | Abdeckung ohne Erfassung unnötiger personenbezogener Daten |
Für einen französischen Checkout-Test verwenden Sie ein autorisiertes Testkonto, leiten den Datenverkehr über das vorgesehene französische Netzwerk und führen die Transaktion in der dafür zugewiesenen Sitzung durch. Überprüfen Sie die Versandoptionen, die Währungsanzeige und das Verhalten des Zahlungstests, ohne unbeabsichtigt eine echte Bestellung aufzugeben.
Für die Überwachung des Einzelhandels gelten dieselben Grenzen: Die Berechtigung, öffentliche Preise einzusehen, berechtigt nicht dazu, Kaufbeschränkungen, Warteschlangensteuerungen oder Kontobeschränkungen zu umgehen.
Definieren Sie Erfolgskriterien, bevor Sie eine Verbindung bewerten
Legen Sie vor dem Test Abnahmekriterien fest: die erwartete Seite, das korrekte regionale Nutzererlebnis, ein abgeschlossener Workflow und ein reproduzierbarer Diagnosebericht. Eine Antwort mit einer Challenge-Seite gilt nicht als erfolgreich.
Richten Sie die Bewertung am autorisierten Workflow aus. Prüfen Sie dessen Sitzungs- und geografische Anforderungen, statt den Zugriff auf eine nicht dazugehörige Startseite als Beleg dafür zu werten, dass die Aufgabe funktioniert.
Evoproxy bietet mobile 4G/LTE/3G-Ports aus Frankreich für kontrollierte Aufgaben wie autorisierte QA, Anzeigenverifizierung, regionale Recherche und Kontovorgänge im Rahmen der Plattformregeln. Besuchen Sie Evoproxy, um eine mobile Proxy-Konfiguration anhand Ihres genehmigten Workflows zu testen, bevor Sie sich festlegen.