Trang tải được khi dùng kết nối ở văn phòng, nhưng cùng URL lại trả về lỗi khi qua proxy. Các lượt kiểm tra chiến dịch đang chờ, tác vụ giám sát bị lỗi, và đổi IP thoát có vẻ là cách khắc phục nhanh nhất.
Đừng đổi vội. Một trang web bị proxy chặn có thể là do quy tắc lọc, hạn chế theo vị trí địa lý, đường dẫn chuyển tiếp bị lỗi hoặc kiểu yêu cầu mà máy chủ đích không chấp nhận. Đổi mạng trước khi thu thập bằng chứng có thể che giấu lỗi ban đầu và gây ra thêm lỗi khác.
Chẩn đoán việc chặn dựa trên triệu chứng
Hãy bắt đầu từ phản hồi bạn nhận được, thay vì mặc định rằng IP của bạn đã bị cấm.
Triệu chứng, nguyên nhân có khả năng xảy ra và kiểm tra đầu tiên
| Triệu chứng | Nguyên nhân có khả năng xảy ra | Kiểm tra đầu tiên |
|---|---|---|
| 403 Forbidden kèm trang có thương hiệu | Chính sách của máy chủ đích hoặc proxy từ chối yêu cầu | Kiểm tra lại URL khi truy cập trực tiếp; tìm Proxy-Status có giá trị http_request_denied |
| 502 Bad Gateway | Proxy không thể kết nối đến chặng tiếp theo | Kiểm tra kết nối đến máy chủ trung gian và cổng proxy |
| 504 Gateway Timeout | Hết thời gian chờ chuyển tiếp trên tuyến chậm hoặc quá tải | Chờ rồi thử lại trong phiên mới |
| 511 Network Authentication Required | Chưa xác thực thông tin đăng nhập proxy hoặc cổng xác thực | Xác minh thông tin đăng nhập proxy và quy tắc truy cập |
| Tải được khi truy cập trực tiếp, chỉ lỗi ở một quốc gia | Máy chủ đích chặn theo vị trí địa lý | So sánh quốc gia của IP thoát với thị trường mục tiêu |
| Tải được, sau đó xuất hiện CAPTCHA hoặc thử thách khi truy cập lại | Chấm điểm uy tín IP hoặc hành vi | Giảm tần suất yêu cầu và duy trì phiên ổn định |
| Chỉ một tài khoản gặp lỗi trên mọi mạng | Hạn chế ở cấp tài khoản | Kiểm tra trạng thái tài khoản trên nền tảng, không phải trên proxy |
403 Forbidden có nghĩa là máy chủ hoặc thiết bị trung gian đã từ chối yêu cầu. 502 Bad Gateway có nghĩa là proxy không thể kết nối đến chặng tiếp theo, còn 504 Gateway Timeout có nghĩa là đường dẫn chuyển tiếp không phản hồi kịp thời. 511 Network Authentication Required có nghĩa là cần hoàn tất bước xác thực mạng; đây không phải bằng chứng cho thấy thông tin đăng nhập proxy thông thường bị sai.
Xác định lớp gặp lỗi trước khi chọn cách khắc phục
Bộ lọc tên miền hoặc URL có thể ngăn yêu cầu đến được máy chủ đích. Chặn theo vị trí địa lý có thể từ chối một yêu cầu hợp lệ vì vị trí được cho là của yêu cầu đó. Việc chấm điểm uy tín IP và phát hiện bot có thể đặt ra thử thách cho lưu lượng sau khi kiểm tra kết nối, phiên hoặc hành vi.
Hạn chế tài khoản lại là chuyện khác. Nếu một tài khoản được phê duyệt gặp lỗi trên các mạng vốn hoạt động bình thường, thay proxy sẽ không khắc phục được tài khoản. Nếu không tải được trang nào qua kết nối đó, hãy bắt đầu với cách khắc phục lỗi proxy từ chối kết nối, thay vì điều tra cơ chế bảo vệ của một trang web cụ thể.
Kiểm tra địa chỉ thoát công khai từ chính môi trường chạy yêu cầu bị lỗi. Nếu đồng thời dùng VPN, bạn có thể xác minh IP công khai của VPN bằng SiteAlive, nhưng việc kiểm tra qua trình duyệt không chứng minh được rằng một ứng dụng riêng biệt sử dụng cùng tuyến kết nối.
Nguyên tắc chẩn đoán: Kết nối thành công từ máy tính xách tay chỉ chứng minh kết nối khả dụng qua tuyến đó, chứ không có nghĩa là khả dụng ở mọi nơi.
Việc lọc của chính phủ và nhà cung cấp dịch vụ internet (ISP) cũng cần được xem xét trong quá trình chẩn đoán: đánh giá Freedom on the Net 2025 của Freedom House cho thấy 69% người dùng internet trên thế giới sống ở các quốc gia có nội dung chính trị, xã hội hoặc tôn giáo bị chặn trực tuyến trong giai đoạn từ tháng 6 năm 2024 đến tháng 5 năm 2025.
Bảng trên giúp thu hẹp nguyên nhân có khả năng xảy ra. Hãy xác nhận nguyên nhân bằng các lần kiểm tra trực tiếp và qua proxy có điều kiện tương đương trước khi thay đổi cấu hình.
Cách phân biệt việc lọc với chính sách proxy
Hãy kiểm soát thử nghiệm. Nếu bạn cùng lúc thay đổi tài khoản, trình duyệt, vị trí và proxy, bạn sẽ không biết thay đổi nào ảnh hưởng đến kết quả.
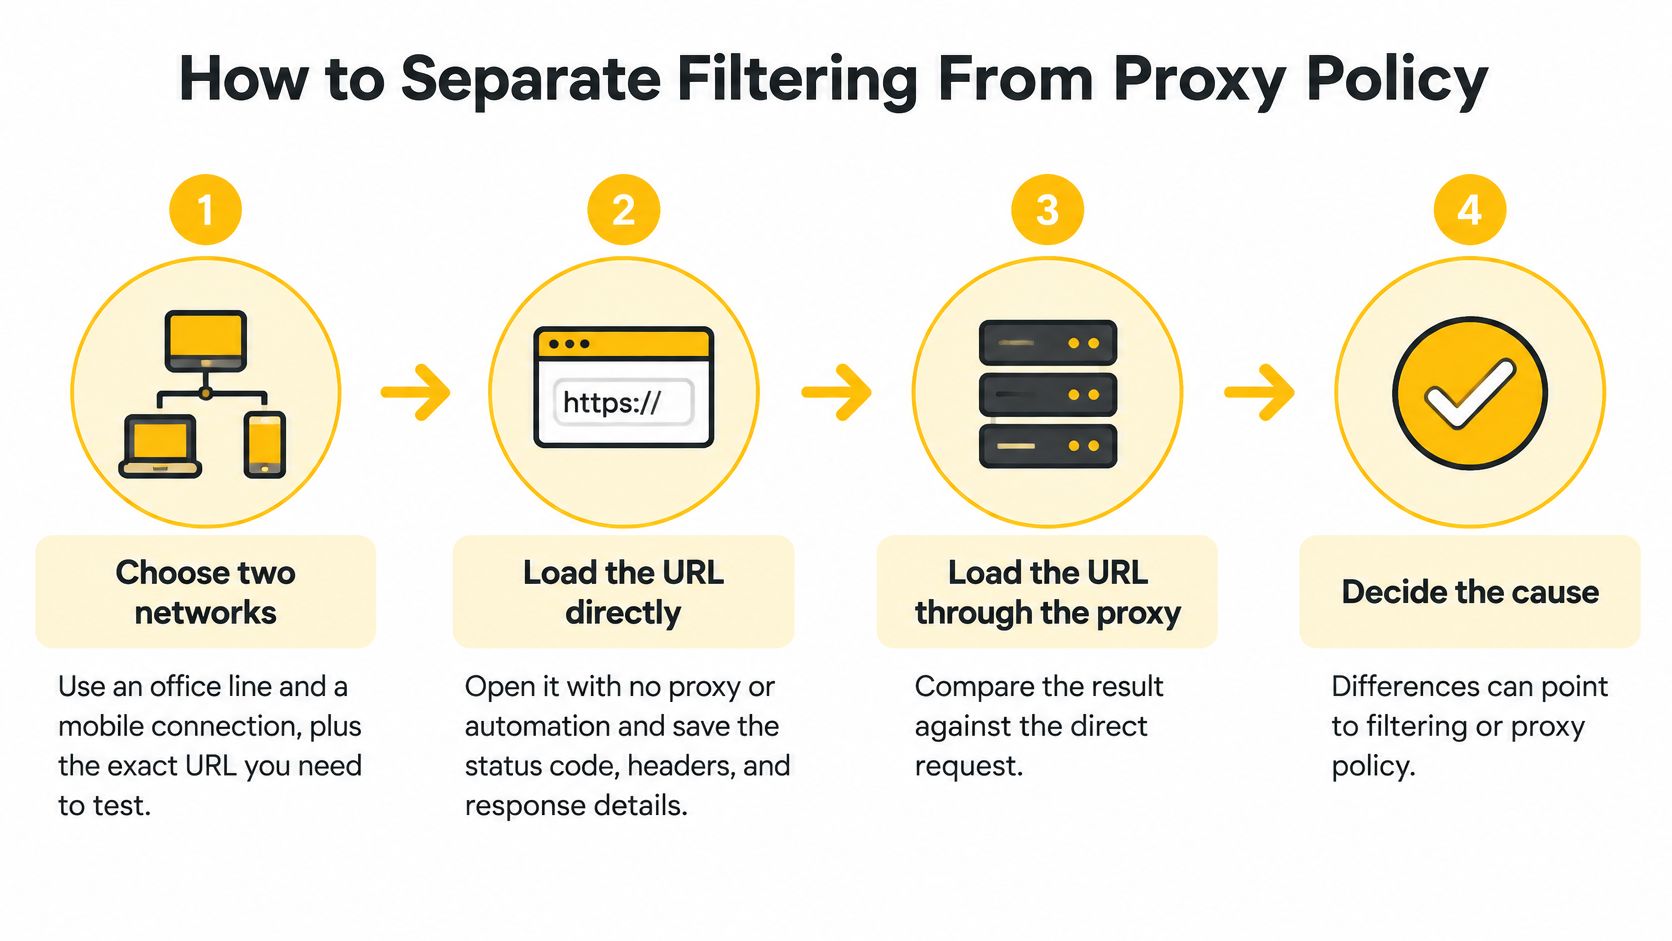
Thu thập các yêu cầu có thể so sánh
- Chọn mạng để kiểm tra. Dùng mạng văn phòng và kết nối di động với URL chính xác, bao gồm cả đường dẫn và tham số truy vấn. Khi có thể, hãy giữ nguyên thiết bị và tài khoản để mạng vẫn là điểm khác biệt đáng kể.
- Thiết lập kết quả cơ sở khi truy cập trực tiếp. Mở URL mà không dùng proxy hoặc tự động hóa, sau đó lưu trạng thái phản hồi, các header và nội dung. Ghi lại xem trình duyệt hiển thị trang mong muốn, màn hình đăng nhập hay thử thách.
- Thử lại qua proxy. Lưu lại cùng loại bằng chứng và ghi lại vị trí thoát đã cấu hình. Đừng chỉ thay toàn bộ phản hồi bằng ảnh chụp màn hình thông báo lỗi.
- Phân tách các giai đoạn kết nối. Dùng công cụ chẩn đoán chi tiết của ứng dụng để kiểm tra riêng việc phân giải DNS, thiết lập TCP, bắt tay TLS và yêu cầu HTTP. DNS ánh xạ tên thành địa chỉ, TCP thiết lập kết nối, còn TLS thỏa thuận phương thức mã hóa.
- Kiểm tra thông tin từ thiết bị trung gian. Trường
Proxy-Statustiêu chuẩn trong RFC 9209 có thể cho biết các loại lỗi nhưhttp_request_denied,destination_ip_prohibitedvàconnection_refused. Các giá trị đầu cho biết có chính sách từ chối ở thiết bị trung gian; từ chối kết nối hướng đến kết nối thượng nguồn đã được thử. - So sánh danh tính yêu cầu. Kiểm tra các lượt chuyển hướng, cookie, giá trị
Hostcủa HTTP và SNI — tên máy chủ được gửi trong quá trình thỏa thuận TLS. Những khác biệt bất ngờ có thể cho thấy đích của đường hầm không chính xác hoặc yêu cầu đã bị viết lại. - Đặt câu hỏi về trang chặn. Logo dễ nhận biết không xác định được bên nào tạo ra phản hồi. Một thiết bị trung gian thực thi chính sách có thể thay thế bằng trang trông như thể đến từ máy chủ đích.
- Lưu giữ bằng chứng. Ghi lại dấu thời gian kèm múi giờ, ID yêu cầu, quốc gia thoát và phản hồi chính xác. Xóa thông tin đăng nhập và token xác thực trước khi chia sẻ dữ liệu thu thập được.
Phân biệt can thiệp tại chỗ với lỗi từ máy chủ đích
Nếu hạn chế chỉ xuất hiện trên một mạng truy cập cụ thể, hãy điều tra ISP hoặc cổng mạng trước khi thay IP. Các phép đo của OONI về X/Twitter tại Tanzania cho thấy nền tảng này phần lớn có thể truy cập được trên các mạng được kiểm tra ở những nơi khác trong khoảng thời gian từ tháng 4 đến tháng 7 năm 2025, trong khi việc chặn ở cấp ISP tại địa phương là nguyên nhân khiến dịch vụ bị gián đoạn ở Tanzania.
Việc lọc của doanh nghiệp là một biến số khác. Bài viết của Purple Shield về sự đánh đổi giữa hiệu suất cổng web và DNS cung cấp thêm thông tin khi tổ chức của bạn định tuyến lưu lượng qua cổng bảo mật. Hãy hỏi quản trị viên mạng xem tuyến được phê duyệt có bao gồm tính năng lọc hoặc kiểm tra hay không.
Cung cấp cho bộ phận hỗ trợ một yêu cầu có thể tái hiện, dữ liệu thu thập trực tiếp và qua proxy đã loại bỏ thông tin nhạy cảm, giai đoạn kết nối gặp lỗi và mạng bị ảnh hưởng. Nhờ đó, đúng nhóm phụ trách có thể điều tra thay vì cấp thêm một địa chỉ khác.
Vì sao IP di động được xử lý khác biệt
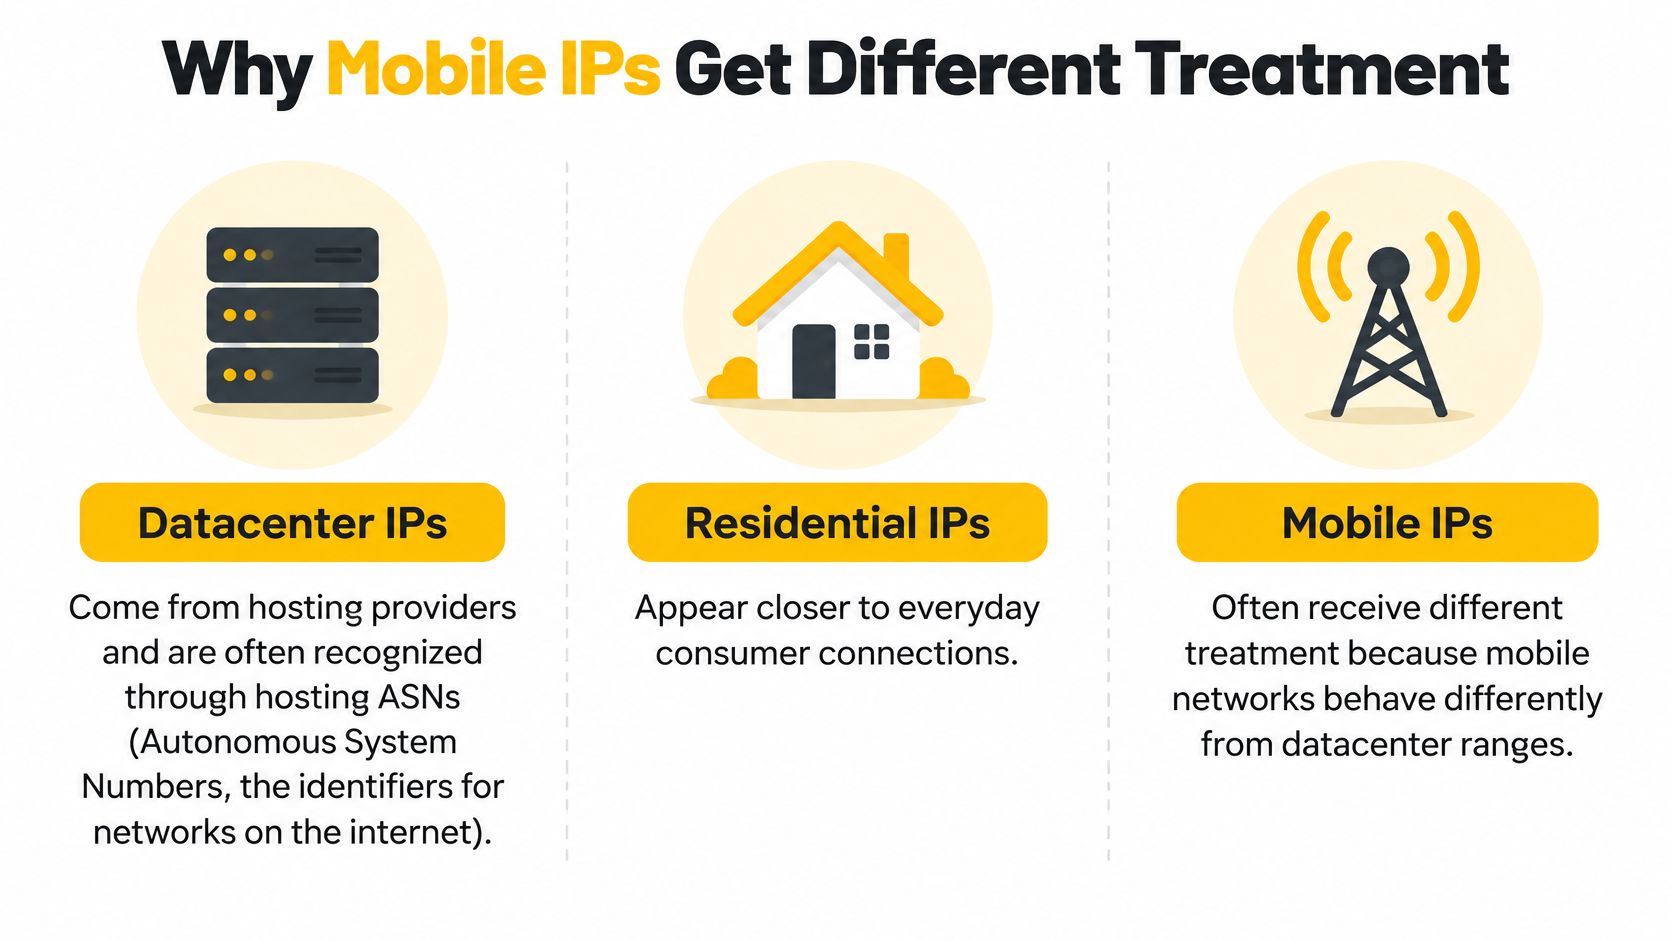
Proxy trung tâm dữ liệu sử dụng địa chỉ của nhà cung cấp dịch vụ lưu trữ. Proxy dân dụng sử dụng kết nối thuê bao ISP tại nhà. Proxy di động 4G và 5G dùng mạng nhà mạng, trong đó địa chỉ công khai thường đại diện cho nhiều thuê bao chứ không phải một thiết bị duy nhất.
NAT cấp nhà mạng, hay CGN, là phương thức nhà mạng dùng để chia sẻ địa chỉ công khai giữa các khách hàng. RFC 6598 dành riêng dải 100.64.0.0/10 làm không gian địa chỉ dùng chung giữa thiết bị của khách hàng và hạ tầng nhà mạng; các địa chỉ nội bộ này không thể định tuyến toàn cầu, và nhà mạng chuyển đổi lưu lượng sang địa chỉ công khai trước khi lưu lượng đó đến internet.
So sánh bối cảnh mạng, đừng tin vào những lời hứa ẩn danh tuyệt đối
ASN, hay Số hiệu hệ thống tự trị, xác định một mạng trên internet. ASN của nhà cung cấp dịch vụ lưu trữ khiến nhiều dải địa chỉ trung tâm dữ liệu dễ bị phân loại, trong khi chỉ riêng địa chỉ của nhà mạng cung cấp ít bằng chứng hơn về việc một yêu cầu có xuất phát từ hoạt động tự động hóa hay không.
Chặn một địa chỉ di động dùng chung cũng có thể làm gián đoạn kết nối của những thuê bao hợp pháp. Vì vậy, các trang web có lý do để xem xét thông tin về nhà mạng cùng với hành vi trong phiên thay vì từ chối mọi yêu cầu từ một địa chỉ.
So sánh các loại proxy theo nguồn IP và cách phân loại phổ biến
| Loại proxy | IP đến từ đâu | Các trang web thường phân loại như thế nào | Phù hợp với trường hợp nào |
|---|---|---|---|
| Trung tâm dữ liệu | Dải địa chỉ của nhà cung cấp dịch vụ lưu trữ | Thường bị gắn cờ khi nhận diện ASN của nhà cung cấp dịch vụ lưu trữ | Kiểm tra khối lượng lớn, ít nhạy cảm |
| Dân cư | Kết nối thuê bao ISP hộ gia đình | Phân loại không đồng nhất dựa trên thiết bị, hành vi và tần suất | Kiểm tra giá theo vị trí địa lý, SEO và quảng cáo |
| Di động 4G/5G | Mạng của nhà mạng sử dụng NAT cấp nhà mạng | Thông tin về nhà mạng được cân nhắc cùng với hành vi và phiên | QA nhạy cảm với tài khoản và kiểm thử trang web trên thiết bị di động |
Đây là các trường hợp sử dụng phù hợp về mặt vận hành, không phải quyền được phép. Việc kiểm tra bằng trung tâm dữ liệu với khối lượng lớn vẫn cần một tác vụ được phê duyệt, còn việc lấy nguồn dân cư cần có sự đồng ý rõ ràng và biện pháp kiểm soát hành vi lạm dụng.
Dùng định tuyến di động khi mạng có ảnh hưởng
Giả sử bạn đang xác thực một trang đích tiếng Pháp được bản địa hóa. Một tuyến di động tại Pháp được phê duyệt cho phép bạn kiểm tra trải nghiệm hiển thị cho khách hàng trên mạng đó, bao gồm cả chuyển hướng theo khu vực và nội dung phân phối riêng cho thiết bị di động.
Cách này phản ánh thực tế tốt hơn so với chỉ kiểm thử từ một mạng lưu trữ ở nước ngoài. Tuy nhiên, cách này không tái tạo trải nghiệm của mọi khách hàng, vì cài đặt ngôn ngữ, lịch sử tài khoản và đặc điểm thiết bị cũng có thể ảnh hưởng đến trang.
Chỉ dựa vào địa chỉ, IP di động có thể khó bị phân loại là hoạt động tự động hóa hơn. Nhưng chúng không hoàn toàn không thể bị phát hiện và cũng không đảm bảo nền tảng sẽ cho phép tự động hóa.
Luân phiên, phiên cố định và khả năng tương thích giao thức
Luân phiên IP thay đổi địa chỉ nguồn công khai giữa các yêu cầu hoặc tác vụ. Phiên cố định giữ nguyên danh tính proxy trong một khoảng thời gian xác định, giúp quy trình có trạng thái hoạt động nhất quán.
Quy trình QA nhiều bước như đăng nhập, thanh toán hoặc kiểm thử không nên có vẻ như chuyển mạng giữa chừng. Hãy luân phiên giữa các tác vụ độc lập, chẳng hạn như các lần kiểm tra thị trường riêng biệt, thay vì giữa những bước phụ thuộc lẫn nhau.
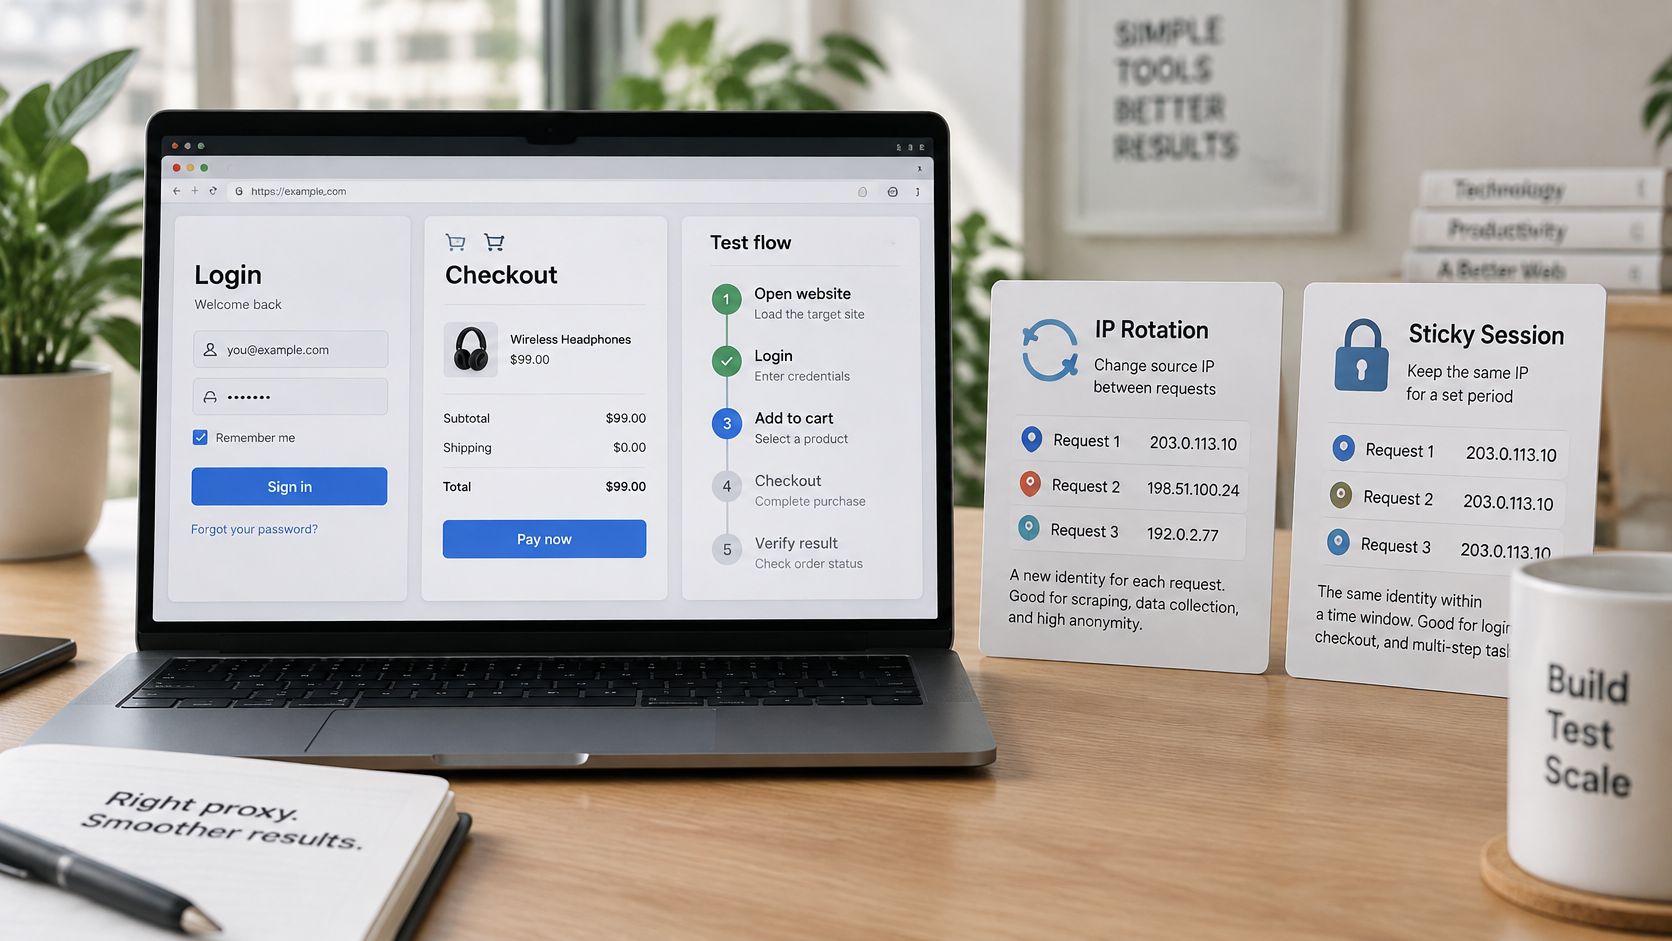
Các trang web có thể liên kết cookie, mã thông báo xác thực, đặc điểm trình duyệt, thời điểm gửi yêu cầu và ASN. Việc đổi địa chỉ không xóa được những tín hiệu đó, còn thay đổi thường xuyên có thể tạo ra một mẫu danh tính thiếu nhất quán.
Để duy trì tính liên tục của phiên một cách thiết thực, hãy cấu hình từng quy trình một cách có chủ đích:
- Mã định danh phiên: Gán một mã định danh ổn định cho mỗi tài khoản hoặc quy trình được ủy quyền, không chia sẻ cookie đã xác thực giữa các tài khoản không liên quan.
- Định tuyến DNS: Xác nhận rằng việc phân giải tên miền đi theo tuyến proxy dự kiến khi hành vi DNS theo khu vực có ảnh hưởng.
- Tính nhất quán của ứng dụng: Giữ nguyên user agent và các đặc điểm trình duyệt dự kiến trong suốt phiên.
- Ranh giới luân phiên: Thiết lập ranh giới theo thời điểm hoàn thành tác vụ và hành vi phiên đã được ghi nhận, không dựa trên một khoảng thời gian chung tùy tiện.
- Xử lý lỗi: Không luân phiên giữa chừng một giao dịch rồi gửi lại một cách mù quáng. Hãy xác định xem đích đến đã chấp nhận thao tác đó hay chưa.
Một danh tính kiểm thử ổn định thường cho kết quả dễ diễn giải hơn một tuyến liên tục thay đổi.
Kiểm tra giao thức truyền tải mà từng ứng dụng hỗ trợ
Tài liệu proxy của Mozilla phân biệt proxy HTTP, bao gồm HTTPS thông qua đường hầm CONNECT, với proxy SOCKS5. Proxy HTTP thường tương thích trực tiếp với các yêu cầu web và công cụ chẩn đoán hiểu HTTP.
SOCKS5 có thể định tuyến các kết nối TCP mà không cần diễn giải ngữ nghĩa HTTP, nên hữu ích với các ứng dụng tương thích ngoài những yêu cầu trình duyệt thông thường. Hãy xác minh xem ứng dụng có phân giải tên miền đích trên máy cục bộ hay thông qua kết nối SOCKS.
Việc chọn giao thức không nâng cấp mức độ tin cậy. Giao thức quyết định khả năng tương thích và cách định tuyến, chứ không quyết định liệu đích đến có chấp thuận yêu cầu hay không.
Hãy kiểm thử từng ứng dụng riêng biệt. Cài đặt proxy của trình duyệt không tự động áp dụng cho ứng dụng máy tính, tiến trình chạy nền hoặc tiến trình API.
Biện pháp khắc phục tuân thủ chính sách và quy tắc truy cập
Bị chặn không có nghĩa là được phép đổi tuyến cho đến khi tìm được tuyến hoạt động. Hãy xin phê duyệt rõ ràng cho tác vụ, chẳng hạn như đưa tài khoản kiểm thử vào danh sách cho phép hoặc sử dụng API được phê duyệt. Nếu thực hiện giám sát hoặc kiểm thử, hãy mô tả khối lượng công việc dự kiến để chủ sở hữu trang web quyết định phạm vi truy cập phù hợp.
Yêu cầu một thỏa thuận truy cập cụ thể
Trong yêu cầu, hãy nêu các thông tin sau:
- Người chịu trách nhiệm: Nêu tên chủ sở hữu tài khoản hoặc khóa API và một đầu mối kỹ thuật có thể tạm dừng tác vụ.
- Mục đích kinh doanh: Giải thích công việc liên quan đến xác minh quảng cáo, giám sát thương hiệu, kiểm thử thanh toán hay nghiên cứu thị trường được phép.
- Phạm vi yêu cầu: Liệt kê các URL hoặc điểm cuối và những thao tác mà tác vụ thực hiện.
- Giới hạn tải: Nêu khối lượng dự kiến, tần suất yêu cầu, số lượng yêu cầu đồng thời và lịch chạy.
- Giới hạn truy cập: Xác định tài khoản kiểm thử, quyền cần có và các hạn chế xử lý dữ liệu.
Trong khi chờ phê duyệt, hãy giảm tải lên đích đến. Giới hạn số lượng yêu cầu đồng thời, phân bố yêu cầu theo thời gian thay vì qua nhiều địa chỉ, và tuân thủ Retry-After, tiêu đề phản hồi chỉ định thời điểm ứng dụng có thể thử lại.
Tạm dừng khi xuất hiện thử thách xác minh. Không tự động tăng số lần thử lại. Giữ cookie ổn định trong một phiên và cấu hình từng trình duyệt hoặc ứng dụng API để sử dụng tiêu đề và hành vi TLS phù hợp với ứng dụng đó. Không giả mạo ứng dụng khác để vô hiệu hóa biện pháp kiểm soát.
Hiểu vì sao một IP khác có thể không giúp ích
Tài liệu hướng dẫn OWASP về quản lý bot và chống tự động hóa khuyến nghị sử dụng nhiều lớp phòng thủ và lưu ý không nên chỉ dựa vào việc chặn IP. Lưu lượng phân tán có thể vẫn nằm dưới ngưỡng giới hạn trên mỗi IP, vì vậy các biện pháp phòng thủ cũng có thể tính đến những đợt tăng đột biến trong thời gian ngắn và hoạt động duy trì ở mức thấp.
WAF, hay tường lửa ứng dụng web, có thể từ chối một địa chỉ hợp lệ dựa trên nội dung yêu cầu, trạng thái phiên, hành vi hoặc dấu vân tay ứng dụng. Dấu vân tay là tổ hợp đặc điểm kết nối và ứng dụng có thể nhận diện được, không chỉ là nhãn danh tiếng IP.
Giới hạn truy cập: Proxy di động không nhằm mục đích né tránh phát hiện hoặc vượt qua các biện pháp kiểm soát truy cập.
Chỉ sử dụng proxy cho công việc được ủy quyền, chẳng hạn như QA, giám sát hoặc các hoạt động tài khoản được nền tảng cho phép. Hãy kiểm tra các yêu cầu tuân thủ cùng với quyền của tài khoản và phê duyệt của chủ sở hữu. Nếu nền tảng hoặc chủ sở hữu trang web từ chối quyền truy cập, hãy dừng tác vụ thay vì thử một tuyến khác.
Chọn tuyến tuân thủ phù hợp với trường hợp sử dụng
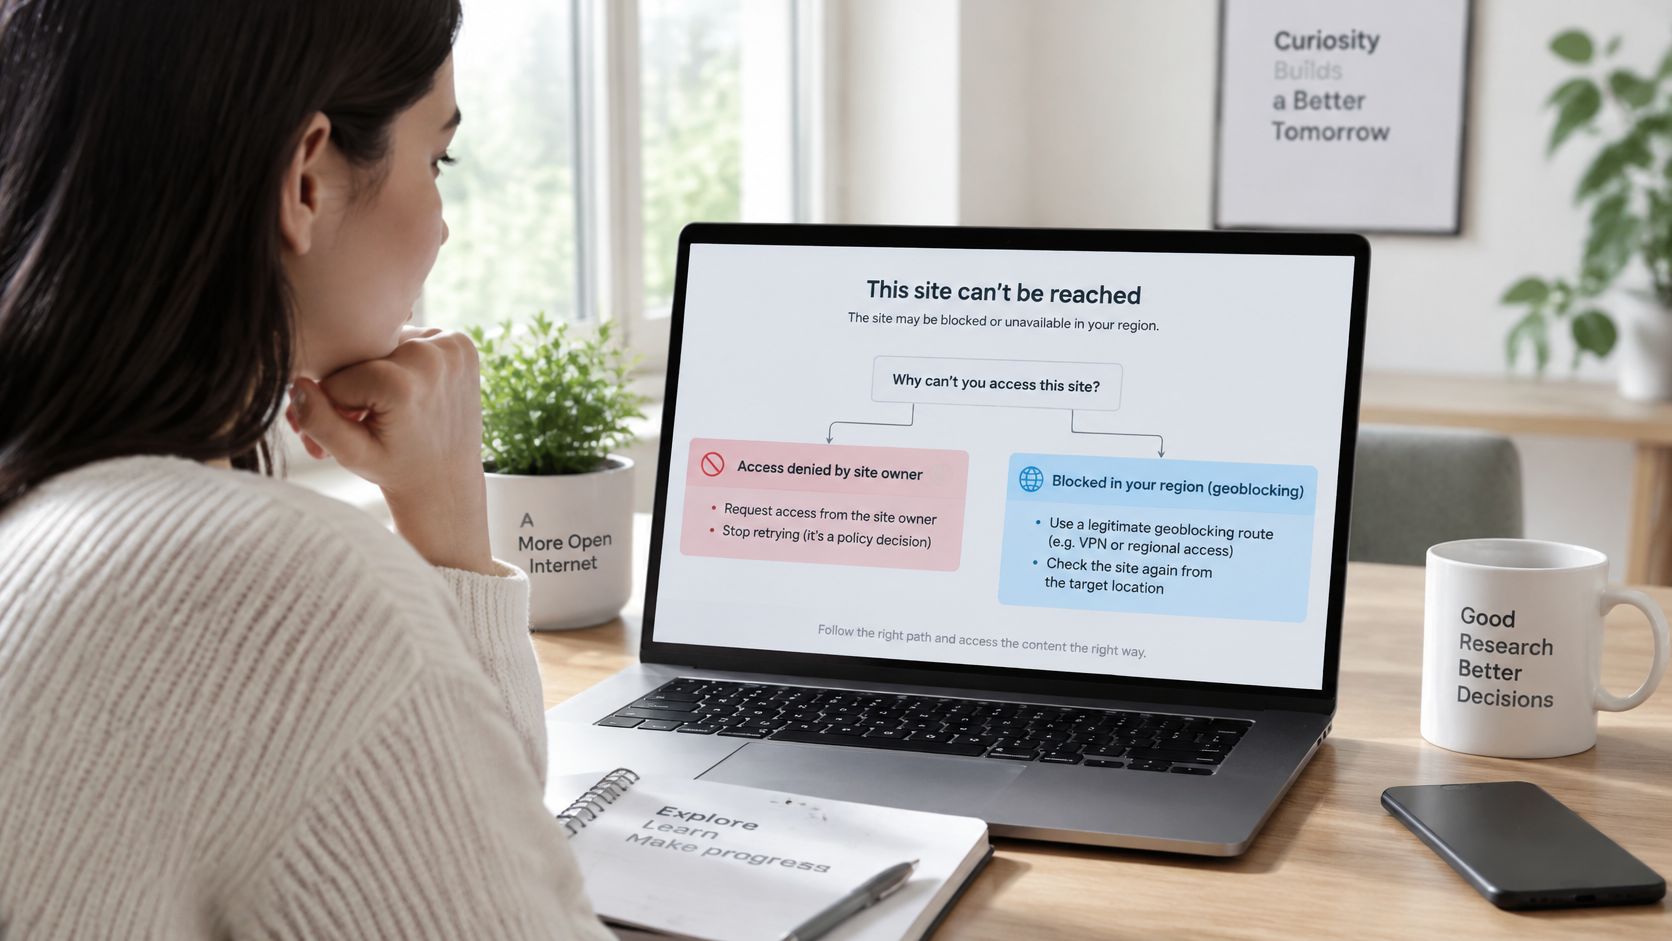
Hãy chọn tuyến sau khi chẩn đoán sự cố. Mục tiêu của bạn là có được kết quả được ủy quyền và phản ánh trải nghiệm của khách hàng. Đổi IP trước khi xác định nguyên nhân có thể khiến tình trạng chặn dựa trên hành vi trở nên nghiêm trọng hơn.
Lệnh từ chối theo chính sách cần có sự cho phép của chủ sở hữu trang web. Sai lệch về vị trí địa lý cần được kiểm thử từ thị trường dự kiến với sự phê duyệt phù hợp. Nếu vấn đề liên quan đến đánh giá danh tiếng hoặc hành vi, hãy điều chỉnh khối lượng công việc trước khi thử tuyến mạng khác.
Chọn tuyến phù hợp với tác vụ kinh doanh
| Nhiệm vụ hợp pháp | Tuyến kết nối và yêu cầu vận hành | Nội dung cần xác thực |
|---|---|---|
| Quản lý nhiều tài khoản mạng xã hội | Quyền truy cập tài khoản được phê duyệt với phiên cố định và danh sách cho phép ở cấp tài khoản nếu có | Mỗi tài khoản đều có quyền và danh tính vận hành nhất quán |
| Xác minh quảng cáo và nghiên cứu theo khu vực | Các tuyến kết nối theo vị trí địa lý, phù hợp với thị trường chiến dịch | Vị trí hiển thị, đích đến, ngôn ngữ và chuyển hướng theo khu vực |
| Theo dõi giá và SEO | Truy cập HTTP có giới hạn tần suất, tuân thủ quy định của trang web | Các phiên bản trang có thể so sánh và lịch gửi yêu cầu phù hợp |
| Kiểm thử QA phụ thuộc vào vị trí | Kết nối được phê duyệt qua thị trường mục tiêu | Toàn bộ luồng người dùng được bản địa hóa |
| Bảo vệ thương hiệu | Theo dõi có giới hạn đối với tài liệu công khai được phép | Phạm vi bao phủ mà không thu thập thông tin cá nhân không cần thiết |
Để kiểm thử quy trình thanh toán tại Pháp, hãy sử dụng tài khoản kiểm thử được ủy quyền, kết nối qua mạng tại Pháp dự kiến và duy trì giao dịch trong phiên được chỉ định. Xác thực các lựa chọn giao hàng, cách hiển thị tiền tệ và hoạt động của quy trình kiểm thử thanh toán mà không vô tình đặt đơn hàng thực.
Việc theo dõi bán lẻ cũng có những giới hạn tương tự: quyền kiểm tra giá công khai không cho phép né tránh giới hạn mua hàng, cơ chế kiểm soát hàng đợi hoặc các hạn chế tài khoản.
Xác định tiêu chí thành công trước khi đánh giá kết nối
Hãy đặt ra tiêu chí chấp nhận trước khi kiểm thử: trang dự kiến, trải nghiệm theo khu vực chính xác, quy trình hoàn tất và hồ sơ chẩn đoán có thể tái lập. Phản hồi chứa trang xác minh không được tính là đạt.
Hãy gắn việc đánh giá với quy trình được ủy quyền. Kiểm tra các yêu cầu về phiên và vị trí địa lý thay vì xem việc truy cập một trang chủ không liên quan là bằng chứng cho thấy tác vụ sẽ hoạt động.
Evoproxy cung cấp các cổng di động 4G/LTE/3G từ Pháp cho những tác vụ có kiểm soát như QA được ủy quyền, xác minh quảng cáo, nghiên cứu theo khu vực và vận hành tài khoản trong phạm vi quy định của nền tảng. Truy cập Evoproxy để đánh giá cấu hình proxy di động dựa trên quy trình được phê duyệt của bạn trước khi cam kết.