Halaman terbuka melalui koneksi kantor Anda, tetapi URL yang sama menampilkan error saat diakses melalui proxy. Pemeriksaan kampanye Anda tertunda, tugas pemantauan gagal, dan mengganti IP keluar terasa seperti solusi tercepat.
Jangan menggantinya dulu. Situs yang diblokir melalui proxy bisa disebabkan oleh aturan pemfilteran, pembatasan geografis, jalur penerusan yang rusak, atau pola permintaan yang tidak dapat diterima oleh situs tujuan. Mengganti jaringan sebelum mengumpulkan bukti dapat menyamarkan masalah awal dan menimbulkan masalah lain.
Diagnosis Pemblokiran Berdasarkan Gejalanya
Mulailah dengan respons yang Anda terima, bukan asumsi bahwa IP Anda telah diblokir.
Gejala, kemungkinan penyebab, dan pemeriksaan pertama
| Gejala | Kemungkinan penyebab | Pemeriksaan pertama |
|---|---|---|
| 403 Forbidden dengan halaman bermerek | Penolakan berdasarkan kebijakan situs tujuan atau proxy | Uji ulang URL secara langsung; cari Proxy-Status dengan http_request_denied |
| 502 Bad Gateway | Proxy tidak dapat menjangkau hop berikutnya | Periksa konektivitas upstream dan port proxy |
| 504 Gateway Timeout | Waktu tunggu penerusan habis pada rute yang lambat atau jenuh | Tunggu, lalu coba lagi dengan sesi baru |
| 511 Network Authentication Required | Login proxy atau portal autentikasi jaringan belum dipenuhi | Verifikasi kredensial proxy dan aturan akses |
| Berhasil dimuat secara langsung, tetapi gagal hanya di satu negara | Pemblokiran geografis oleh situs tujuan | Bandingkan negara IP keluar dengan pasar sasaran |
| Berhasil dimuat, lalu CAPTCHA atau tantangan muncul pada kunjungan berulang | Reputasi IP atau penilaian perilaku | Kurangi laju permintaan dan pertahankan sesi tetap stabil |
| Hanya gagal untuk satu akun, di jaringan mana pun | Pembatasan di tingkat akun | Periksa status akun di platform, bukan proxy |
403 Forbidden berarti server atau perantara menolak permintaan. 502 Bad Gateway berarti proxy tidak dapat menjangkau hop berikutnya, sedangkan 504 Gateway Timeout berarti jalur penerusan tidak merespons tepat waktu. 511 Network Authentication Required berarti autentikasi jaringan harus dipenuhi; kode ini bukan bukti bahwa kredensial proxy biasa salah.
Kenali lapisannya sebelum memilih solusi
Pemfilteran domain atau URL dapat mencegah permintaan mencapai situs tujuan. Pemblokiran geografis dapat menolak permintaan yang sebenarnya valid karena lokasi yang terdeteksi. Penilaian reputasi IP dan deteksi bot dapat memicu tantangan setelah koneksi, sesi, atau perilaku diperiksa.
Pembatasan akun merupakan masalah yang berbeda. Jika akun yang disetujui gagal di jaringan lain yang berfungsi, mengganti proxy tidak akan memperbaiki akun tersebut. Jika tidak ada situs tujuan yang dapat dimuat melalui koneksi itu, mulailah dengan pemecahan masalah penolakan koneksi proxy, alih-alih menyelidiki pertahanan satu situs saja.
Periksa alamat IP keluar publik dari lingkungan yang sama dengan tempat permintaan yang gagal dijalankan. Jika VPN juga digunakan, Anda dapat memverifikasi IP publik VPN Anda dengan SiteAlive, tetapi pemeriksaan melalui browser tidak membuktikan bahwa aplikasi lain menggunakan rute yang sama.
Aturan diagnosis: Koneksi yang berhasil dari laptop Anda membuktikan ketersediaan melalui jalur tersebut, bukan ketersediaan secara universal.
Pemfilteran oleh pemerintah dan ISP juga perlu dipertimbangkan dalam diagnosis: penilaian Freedom House tentang kebebasan internet pada 2025 menemukan bahwa 69% pengguna internet di dunia tinggal di negara tempat konten politik, sosial, atau agama diblokir secara daring selama Juni 2024 hingga Mei 2025.
Tabel ini mempersempit kemungkinan penyebab. Pastikan dengan menguji secara langsung dan melalui proxy dalam kondisi yang sebanding sebelum mengubah konfigurasi.
Cara Membedakan Pemfilteran dari Kebijakan Proxy
Lakukan pengujian secara terkontrol. Jika akun, browser, lokasi, dan proxy diubah sekaligus, Anda tidak akan tahu perubahan mana yang memengaruhi hasil.
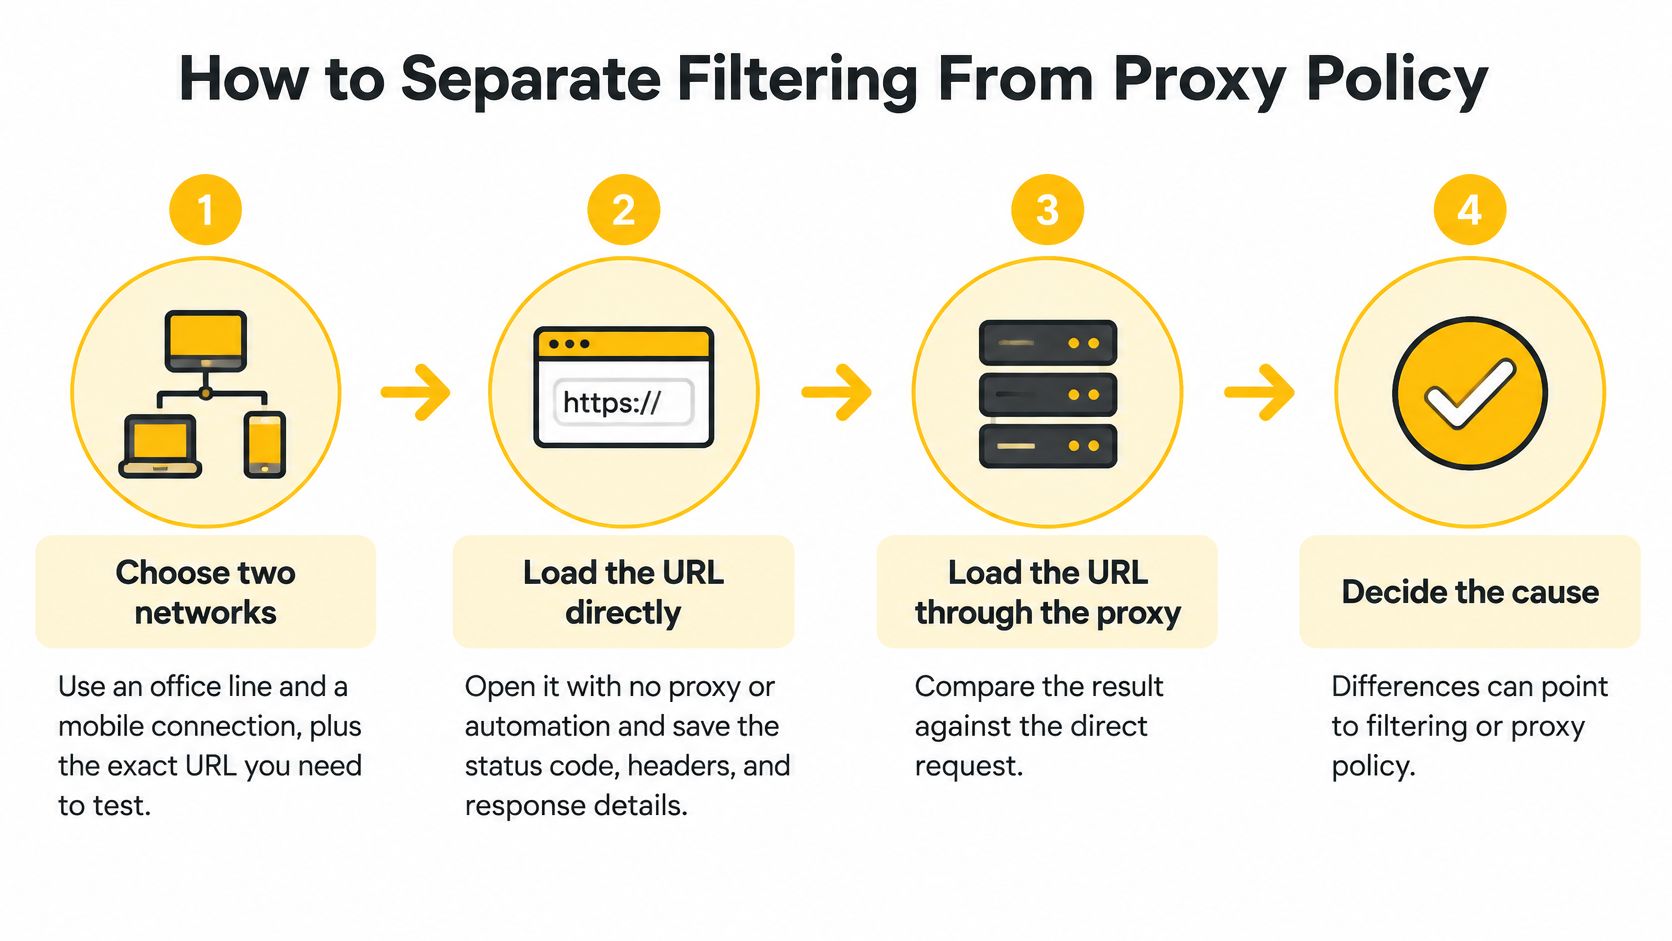
Kumpulkan permintaan yang bisa dibandingkan
- Pilih jaringan Anda. Gunakan koneksi kantor dan koneksi seluler dengan URL yang sama persis, termasuk path dan parameter kuerinya. Jika memungkinkan, gunakan perangkat dan akun yang sama agar jaringan tetap menjadi perbedaan utama.
- Tetapkan kondisi awal secara langsung. Buka URL tanpa proxy atau otomatisasi, lalu simpan status respons, header, dan isi respons. Catat apakah browser menampilkan halaman yang dimaksud, halaman login, atau tantangan.
- Ulangi melalui proxy. Simpan bukti yang sama dan catat lokasi keluar yang dikonfigurasi. Jangan hanya mengganti respons lengkap dengan tangkapan layar pesan error.
- Periksa tahapan koneksi secara terpisah. Uji resolusi DNS, pembentukan koneksi TCP, handshake TLS, dan permintaan HTTP secara terpisah menggunakan diagnostik verbose klien Anda. DNS memetakan nama ke alamat, TCP membentuk koneksi, dan TLS menegosiasikan enkripsinya.
- Periksa pelaporan perantara. Field
Proxy-Statusyang distandardisasi dalam RFC 9209 dapat mengungkap kategori kegagalan, termasukhttp_request_denied,destination_ip_prohibited, danconnection_refused. Nilai pertama menunjukkan kebijakan perantara; penolakan koneksi mengarah pada koneksi upstream yang dicoba. - Bandingkan identitas permintaan. Periksa pengalihan, cookie, nilai HTTP
Host, dan SNI, yaitu nama host yang disampaikan selama negosiasi TLS. Perbedaan yang tidak terduga dapat menunjukkan target tunnel yang salah atau permintaan yang ditulis ulang. - Periksa halaman pemblokiran dengan saksama. Logo yang mudah dikenali tidak membuktikan siapa yang membuat respons tersebut. Perantara yang menerapkan kebijakan dapat mengganti respons dengan halaman yang tampak seolah berasal dari situs tujuan.
- Simpan bukti. Catat stempel waktu beserta zona waktu, ID permintaan, negara IP keluar, dan respons persisnya. Samarkan kredensial dan token autentikasi sebelum membagikan rekaman tersebut.
Bedakan gangguan lokal dari masalah situs tujuan
Pembatasan yang hanya muncul pada jaringan akses tertentu perlu diselidiki oleh ISP atau pengelola gateway sebelum IP diganti. Pengukuran OONI terhadap X/Twitter di Tanzania menemukan bahwa platform tersebut sebagian besar dapat diakses melalui jaringan yang diuji di tempat lain selama April–Juli 2025, sementara pemblokiran di tingkat ISP lokal menjelaskan gangguan di Tanzania.
Pemfilteran perusahaan menambah variabel lain. Ulasan Purple Shield tentang trade-off kinerja gateway web dan DNS memberikan konteks saat organisasi Anda merutekan lalu lintas melalui gateway keamanan. Tanyakan kepada administrator jaringan apakah jalur yang disetujui menerapkan pemfilteran atau inspeksi.
Berikan kepada tim dukungan permintaan yang dapat direproduksi, rekaman langsung dan melalui proxy yang telah disanitasi, tahap koneksi yang gagal, serta jaringan yang terdampak. Dengan begitu, tim yang tepat dapat menyelidiki masalahnya, alih-alih memberikan alamat lain.
Mengapa IP Seluler Mendapat Perlakuan Berbeda
Proxy pusat data menggunakan alamat penyedia hosting. Proxy residensial menggunakan koneksi pelanggan ISP rumahan. Proxy seluler 4G dan 5G menggunakan jaringan operator seluler, yang alamat publiknya sering kali digunakan bersama oleh banyak pelanggan, bukan hanya satu perangkat.
Carrier-grade NAT, atau CGN, adalah metode operator seluler untuk berbagi alamat publik di antara pelanggan. RFC 6598 mencadangkan 100.64.0.0/10 sebagai ruang alamat bersama antara perangkat pelanggan dan infrastruktur operator; alamat internal tersebut tidak dapat dirutekan secara global, dan operator menerjemahkan lalu lintas ke alamat publik sebelum mencapai internet.
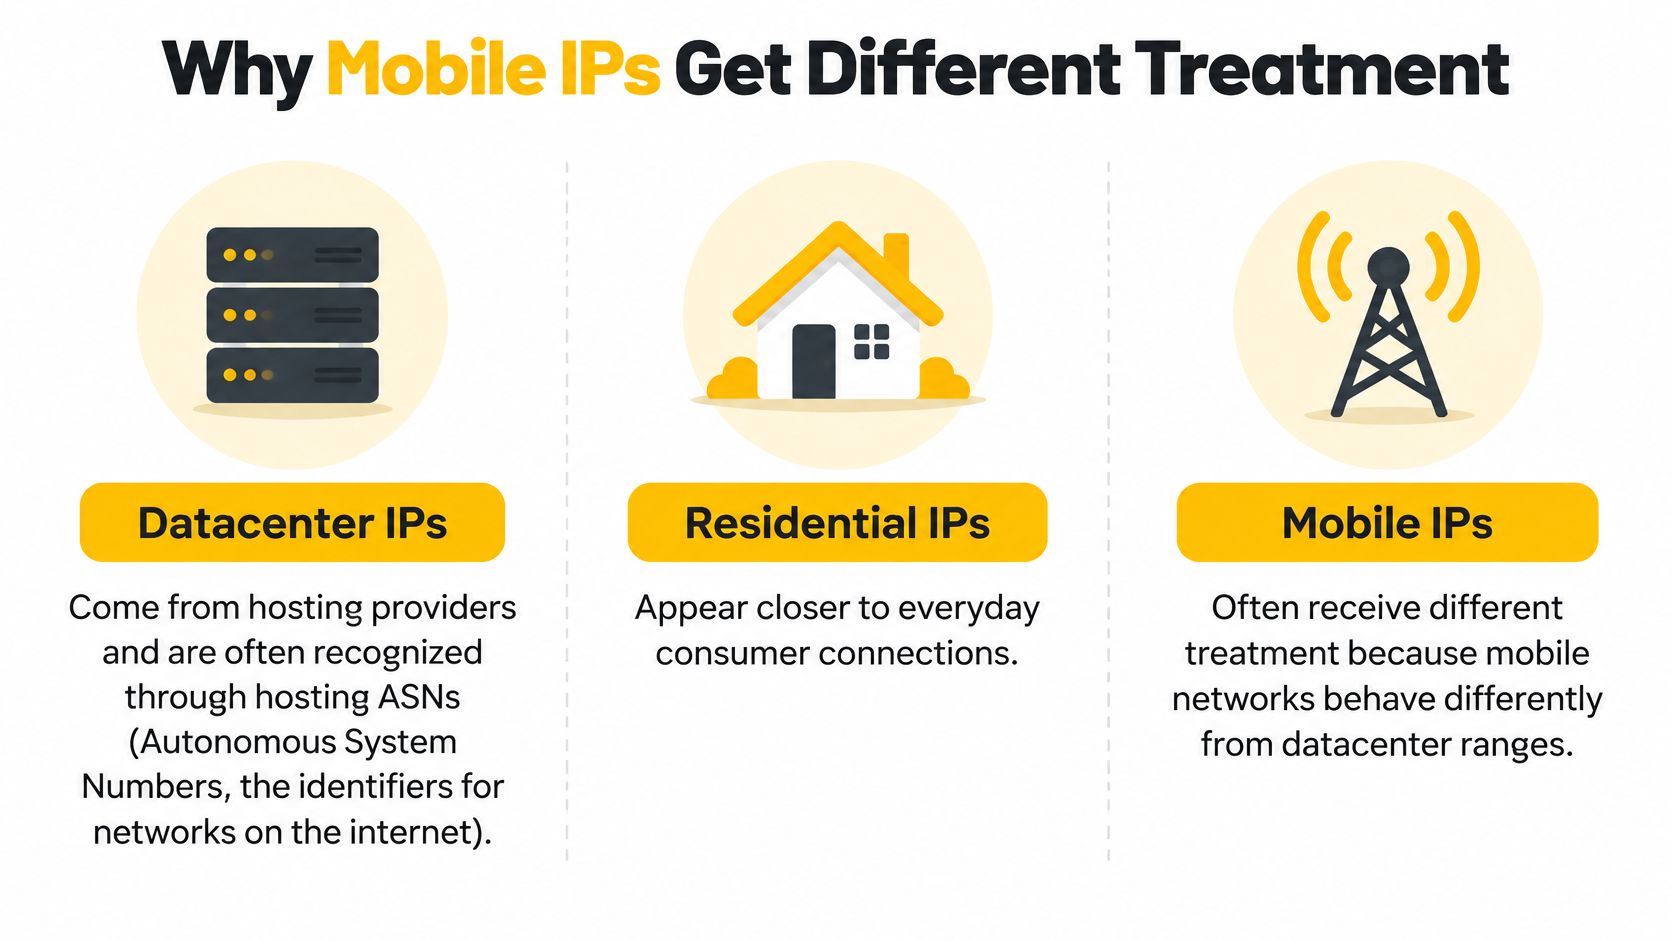
Bandingkan konteks jaringan, bukan janji bahwa Anda tidak akan terlihat
ASN, atau Autonomous System Number, mengidentifikasi sebuah jaringan di internet. ASN hosting membuat banyak rentang alamat pusat data mudah diklasifikasikan, sedangkan alamat operator saja memberikan bukti yang lebih lemah bahwa suatu permintaan berasal dari otomatisasi.
Memblokir alamat seluler bersama juga dapat mengganggu pelanggan yang sah. Karena itu, situs memiliki alasan untuk mempertimbangkan konteks operator bersama perilaku sesi, alih-alih menolak setiap permintaan dari suatu alamat.
Perbandingan jenis proxy berdasarkan sumber IP dan klasifikasi umum
| Jenis proxy | Sumber IP | Klasifikasi yang biasanya diterapkan situs | Kegunaan umum |
|---|---|---|---|
| Pusat data | Rentang alamat penyedia hosting | Sering ditandai berdasarkan pengenalan ASN hosting | Pemeriksaan volume tinggi dan sensitivitas rendah |
| Residential | Koneksi pelanggan ISP rumahan | Klasifikasi beragam berdasarkan perangkat, perilaku, dan laju | Pemeriksaan harga, SEO, dan iklan spesifik wilayah |
| Seluler 4G/5G | Jaringan operator di balik NAT tingkat operator | Konteks operator dinilai bersama perilaku dan sesi | QA sensitif akun dan pengujian situs seluler |
Ini adalah kegunaan operasional, bukan izin. Pemeriksaan pusat data bervolume tinggi tetap memerlukan beban kerja yang disetujui, dan penggunaan sumber residential membutuhkan persetujuan yang jelas serta kontrol penyalahgunaan.
Gunakan perutean seluler saat jaringan berpengaruh
Misalnya, Anda sedang memvalidasi halaman landing berbahasa Prancis yang dilokalkan. Rute seluler Prancis yang disetujui memungkinkan Anda memeriksa pengalaman yang ditampilkan kepada pelanggan di jaringan tersebut, termasuk pengalihan regional dan penyajian khusus seluler.
Ini lebih representatif daripada hanya menguji dari jaringan hosting luar negeri. Namun, ini tidak mereproduksi pengalaman setiap pelanggan karena pengaturan bahasa, riwayat akun, dan karakteristik perangkat juga dapat memengaruhi halaman.
IP seluler bisa lebih sulit diklasifikasikan sebagai otomatisasi hanya berdasarkan alamat. IP tersebut tidak sepenuhnya tak terdeteksi dan tidak menjamin bahwa suatu platform akan mengizinkan otomatisasi.
Rotasi, Sesi Sticky, dan Kesesuaian Protokol
Rotasi IP mengubah alamat sumber publik di antara permintaan atau pekerjaan. Sesi sticky mempertahankan identitas proxy selama periode tertentu, sehingga alur kerja stateful tetap konsisten.
Login, checkout, atau pengujian QA bertahap tidak seharusnya tampak berpindah jaringan di tengah proses. Lakukan rotasi di antara pekerjaan yang tidak saling bergantung, seperti pemeriksaan pasar yang terpisah, bukan di antara langkah-langkah yang saling bergantung.
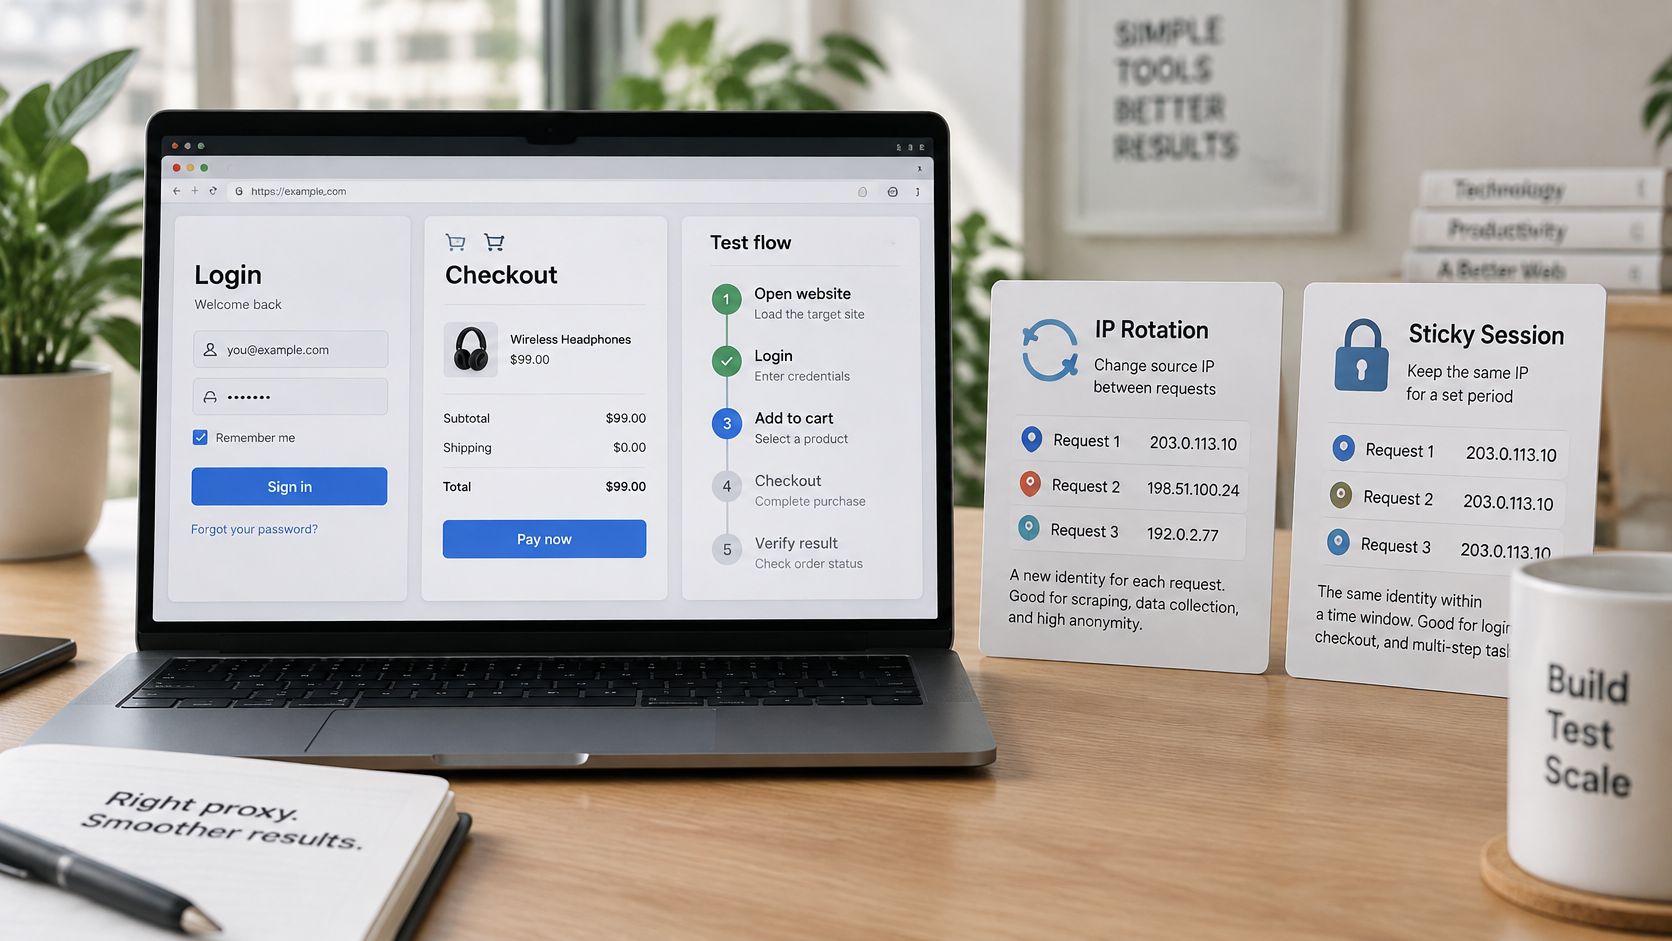
Sesuaikan masa berlaku identitas dengan tugas
Situs dapat mengaitkan cookie, token autentikasi, karakteristik browser, waktu permintaan, dan ASN. Perubahan alamat tidak menghapus sinyal tersebut, dan perubahan yang terlalu sering dapat menciptakan pola identitas yang tidak konsisten.
Untuk persistensi sesi praktis, konfigurasikan setiap alur kerja dengan cermat:
- Pengidentifikasi sesi: Tetapkan pengidentifikasi yang stabil untuk setiap akun atau alur kerja yang diotorisasi, tanpa membagikan cookie terautentikasi di antara akun yang tidak terkait.
- Perutean DNS: Pastikan resolusi nama mengikuti jalur proxy yang dimaksud saat perilaku DNS regional berpengaruh.
- Konsistensi klien: Pertahankan user agent dan karakteristik browser yang diharapkan agar tetap stabil selama sesi.
- Batas rotasi: Tetapkan batas berdasarkan penyelesaian pekerjaan dan perilaku sesi yang terdokumentasi, bukan interval universal yang arbitrer.
- Penanganan kegagalan: Jangan melakukan rotasi di tengah transaksi lalu mengirim ulang tanpa pemeriksaan. Pastikan apakah tujuan sudah menerima operasi tersebut.
Identitas pengujian yang stabil biasanya menghasilkan hasil yang lebih mudah ditafsirkan daripada rute yang terus berubah.
Periksa transport yang didukung setiap aplikasi
Dokumentasi proxy Mozilla membedakan proxy HTTP, termasuk HTTPS melalui tunneling CONNECT, dari proxy SOCKS5. Proxy HTTP biasanya cocok untuk permintaan web dan diagnostik yang memahami HTTP.
SOCKS5 dapat merutekan koneksi TCP tanpa menafsirkan semantik HTTP, sehingga berguna untuk aplikasi kompatibel di luar permintaan browser biasa. Pastikan apakah klien melakukan resolusi nama tujuan secara lokal atau melalui koneksi SOCKS.
Pilihan protokol bukan peningkatan kepercayaan. Pilihan ini menentukan kompatibilitas dan perilaku perutean, bukan apakah tujuan menyetujui permintaan tersebut.
Uji setiap klien secara terpisah. Pengaturan proxy browser tidak otomatis mencakup aplikasi desktop, worker latar belakang, atau proses API.
Solusi yang Mematuhi Kebijakan dan Aturan Akses
Blokir bukanlah izin untuk mengganti rute sampai ada rute yang berhasil. Mintalah persetujuan eksplisit untuk tugas tersebut, misalnya dengan memasukkan akun pengujian ke daftar izin atau menggunakan API yang disetujui. Untuk pemantauan atau pengujian, jelaskan beban kerja yang direncanakan agar pemilik situs dapat menentukan akses yang sesuai.
Minta pengaturan akses yang jelas
Sertakan detail berikut dalam permintaan Anda:
- Pemilik yang bertanggung jawab: Cantumkan nama pemilik akun atau kunci API serta kontak teknis yang dapat menghentikan pekerjaan.
- Tujuan bisnis: Jelaskan apakah pekerjaan mencakup verifikasi iklan, pemantauan merek, pengujian checkout, atau riset pasar yang diizinkan.
- Cakupan permintaan: Cantumkan URL atau endpoint serta tindakan yang dilakukan pekerjaan tersebut.
- Batas beban: Sebutkan volume, laju permintaan, konkurensi, dan jadwal yang diharapkan.
- Batasan akses: Identifikasi akun pengujian, izin yang diperlukan, dan pembatasan penanganan data.
Sambil menunggu persetujuan, kurangi beban pada tujuan. Batasi konkurensi, sebarkan permintaan dari waktu ke waktu alih-alih melalui beberapa alamat, dan patuhi Retry-After, header respons yang menentukan kapan klien harus mencoba lagi.
Jeda saat tantangan muncul. Jangan otomatis meningkatkan jumlah percobaan ulang. Pertahankan cookie agar stabil selama sesi, dan konfigurasikan setiap browser atau klien API agar menggunakan header serta perilaku TLS yang sesuai untuk klien tersebut. Jangan menyamar sebagai klien lain untuk mengakali kontrol.
Pahami alasan IP lain mungkin tidak membantu
Panduan Praktis OWASP tentang Manajemen Bot dan Anti-Otomatisasi merekomendasikan pertahanan berlapis dan memperingatkan agar tidak hanya mengandalkan pemblokiran IP. Lalu lintas terdistribusi dapat tetap berada di bawah ambang batas per-IP, sehingga pertahanan juga dapat memperhitungkan lonjakan singkat dan aktivitas berkelanjutan dengan laju rendah.
WAF, atau firewall aplikasi web, dapat menolak alamat yang valid berdasarkan konten permintaan, status sesi, perilaku, atau sidik jari klien. Sidik jari adalah kombinasi karakteristik koneksi dan aplikasi yang dapat dikenali, bukan sekadar label reputasi IP.
Batas akses: Proxy seluler tidak ditujukan untuk menghindari deteksi atau menerobos kontrol akses.
Gunakan proxy hanya untuk pekerjaan yang diotorisasi, seperti QA, pemantauan, atau operasi akun yang diizinkan oleh platform. Periksa persyaratan kepatuhan bersama izin akun dan persetujuan pemilik. Jika platform atau pemilik situs menolak akses, hentikan pekerjaan alih-alih mencoba rute lain.
Pilih Rute yang Patuh untuk Kasus Penggunaan Anda
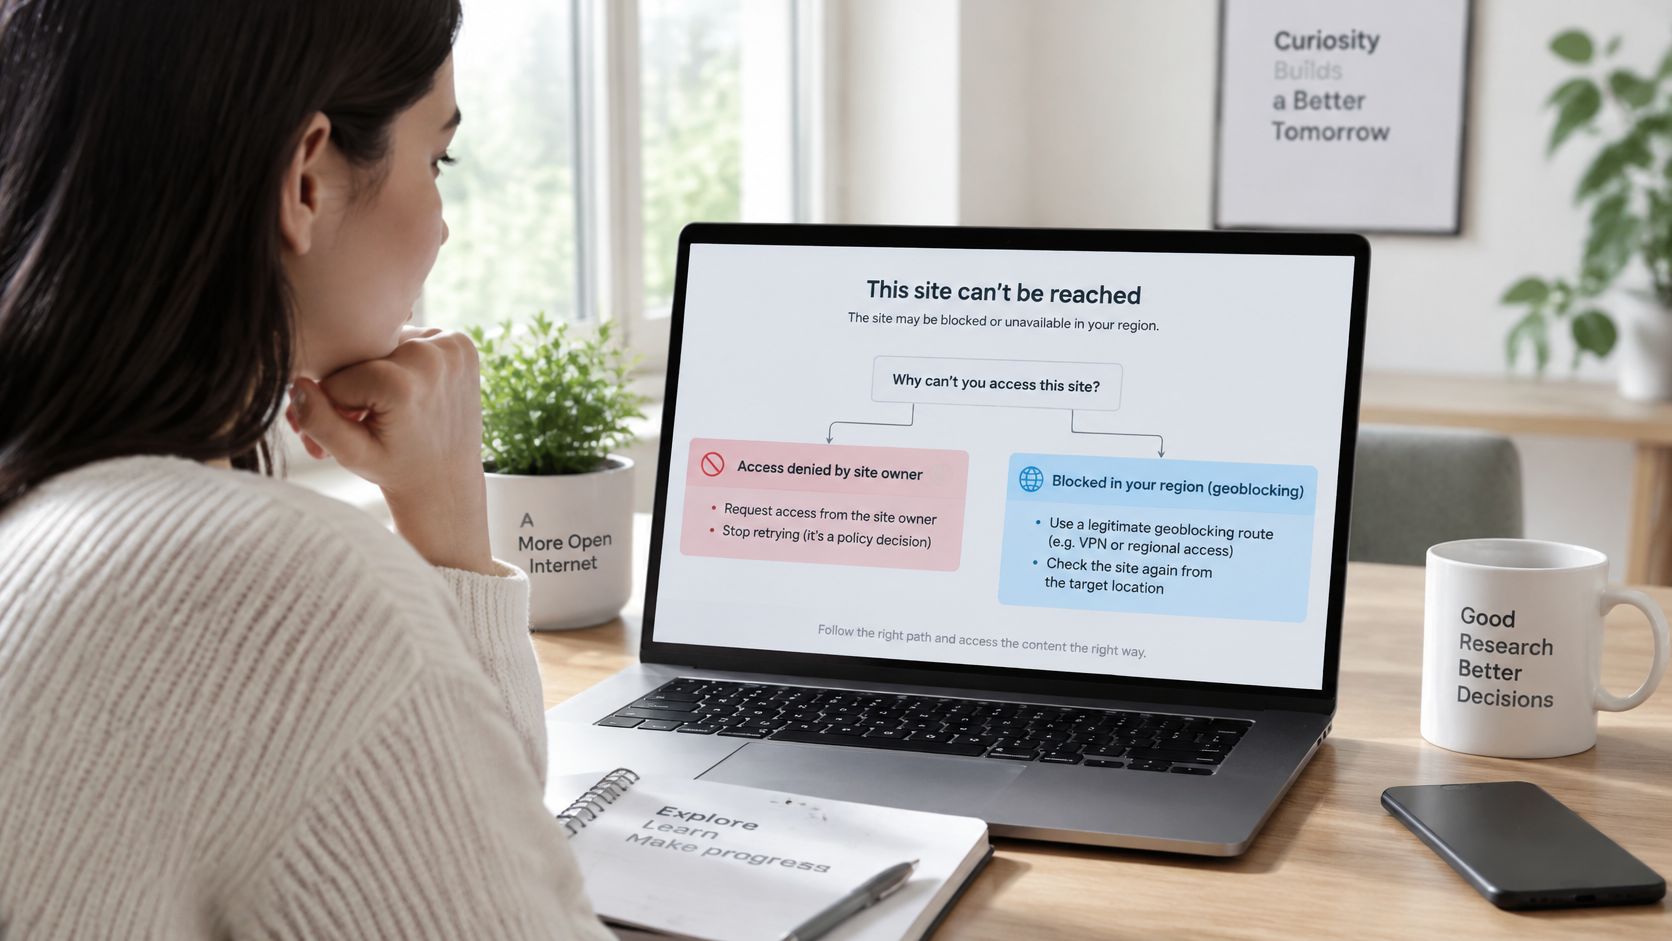
Pilih rute setelah mendiagnosis kegagalannya. Tujuan Anda adalah hasil yang diotorisasi dan mencerminkan pengalaman pelanggan. Mengganti IP sebelum mengidentifikasi penyebabnya dapat memperburuk pemblokiran berbasis perilaku.
Penolakan berdasarkan kebijakan memerlukan izin dari pemilik situs. Ketidakcocokan geografis memerlukan pengujian yang disetujui dari pasar yang dituju. Jika masalahnya mengarah pada penilaian reputasi atau perilaku, perbaiki beban kerja sebelum mencoba rute jaringan lain.
Sesuaikan rute dengan tugas bisnis
| Tugas yang sah | Rute dan persyaratan operasional | Hal yang perlu divalidasi |
|---|---|---|
| Pengelolaan beberapa akun media sosial | Akses akun yang disetujui dengan sesi persisten dan daftar izin di tingkat akun jika tersedia | Setiap akun memiliki izin dan identitas operasional yang konsisten |
| Verifikasi iklan dan riset regional | Rute spesifik geografis yang sesuai dengan pasar kampanye | Penempatan, tujuan, bahasa, dan pengalihan regional |
| Pemantauan harga dan SEO | Akses HTTP dengan pembatasan laju sesuai aturan situs | Varian halaman yang dapat dibandingkan dan jadwal permintaan yang wajar |
| QA yang bergantung pada lokasi | Perutean yang disetujui melalui pasar target | Alur pengguna lokal yang lengkap |
| Perlindungan merek | Pemantauan terbatas atas materi publik yang diizinkan | Cakupan tanpa mengumpulkan informasi pribadi yang tidak diperlukan |
Untuk pengujian checkout di Prancis, gunakan akun pengujian yang sah, rutekan melalui jaringan Prancis yang dituju, dan pertahankan transaksi dalam sesi yang ditetapkan. Validasi pilihan pengiriman, tampilan mata uang, dan perilaku pengujian pembayaran tanpa melakukan pemesanan langsung yang tidak disengaja.
Pemantauan ritel memiliki batasan yang sama: izin untuk memeriksa harga publik tidak memberikan izin untuk mengakali batas pembelian, kontrol antrean, atau pembatasan akun.
Tetapkan kriteria keberhasilan sebelum mengevaluasi koneksi
Tetapkan kriteria penerimaan sebelum pengujian: halaman yang diharapkan, pengalaman regional yang benar, alur kerja yang selesai, dan catatan diagnostik yang dapat direproduksi. Respons yang berisi halaman tantangan tidak dinyatakan lulus.
Pastikan evaluasi tetap sesuai dengan alur kerja yang diizinkan. Periksa persyaratan sesi dan geografisnya, bukan menganggap akses ke beranda yang tidak terkait sebagai bukti bahwa tugas akan berhasil.
Evoproxy menyediakan port seluler 4G/LTE/3G dari Prancis untuk tugas terkontrol seperti QA yang sah, verifikasi iklan, riset regional, dan operasi akun yang mematuhi aturan platform. Kunjungi Evoproxy untuk mengevaluasi konfigurasi proxy seluler berdasarkan alur kerja yang disetujui sebelum memutuskan untuk menggunakannya.