Eine Auto-Proxy-URL verweist auf eine PAC-Datei, ein kleines Skript, das typischerweise proxy.pac heißt und für jede Anfrage entscheidet, ob die Verbindung direkt oder über einen Proxy hergestellt wird. Dieser Ansatz geht auf Netscapes Browserdesign von 1996 zurück, mit dem das Routingverhalten automatisch ausgewählt werden sollte.
Wahrscheinlich haben Sie schon einmal erlebt, was schiefgehen kann. Jemand aus Ihrem Team fügt eine Einstellung in einen Browser ein, prüft eine IP-Abfrageseite, sieht das erwartete Land und erklärt die Aufgabe für erledigt. Stunden später zeigt ein QA-Ablauf lokale Preise an, eine Anzeigenprüfung liefert das falsche Motiv oder ein API-Aufruf im Hintergrund gibt Ihr Büronetzwerk preis. Die Einstellung sah richtig aus, aber nicht der gesamte Traffic wurde darüber geleitet. Genau hier beginnt die meiste Verwirrung, denn eine Auto-Proxy-URL ist eigentlich keine Adresse für den Traffic. Sie ist eine Adresse für eine Entscheidung.
Worauf eine Auto-Proxy-URL wirklich verweist
Die Leitung für die Anzeigenverifizierung öffnet einen Testbrowser in Lyon und sieht eine Kampagne genau so, wie sie ein französischer Mobilnutzer sehen sollte. Ein Kollege führt dieselbe Prüfung auf einem anderen Laptop aus und erhält die globale Standardseite. Beide sind überzeugt, „den Proxy“ verwendet zu haben. In der Praxis hat ein Gerät das Routing-Skript abgerufen und angewendet, während das andere eine manuelle Einstellung beibehielt oder das Skript gar nicht erst abgerufen hat.
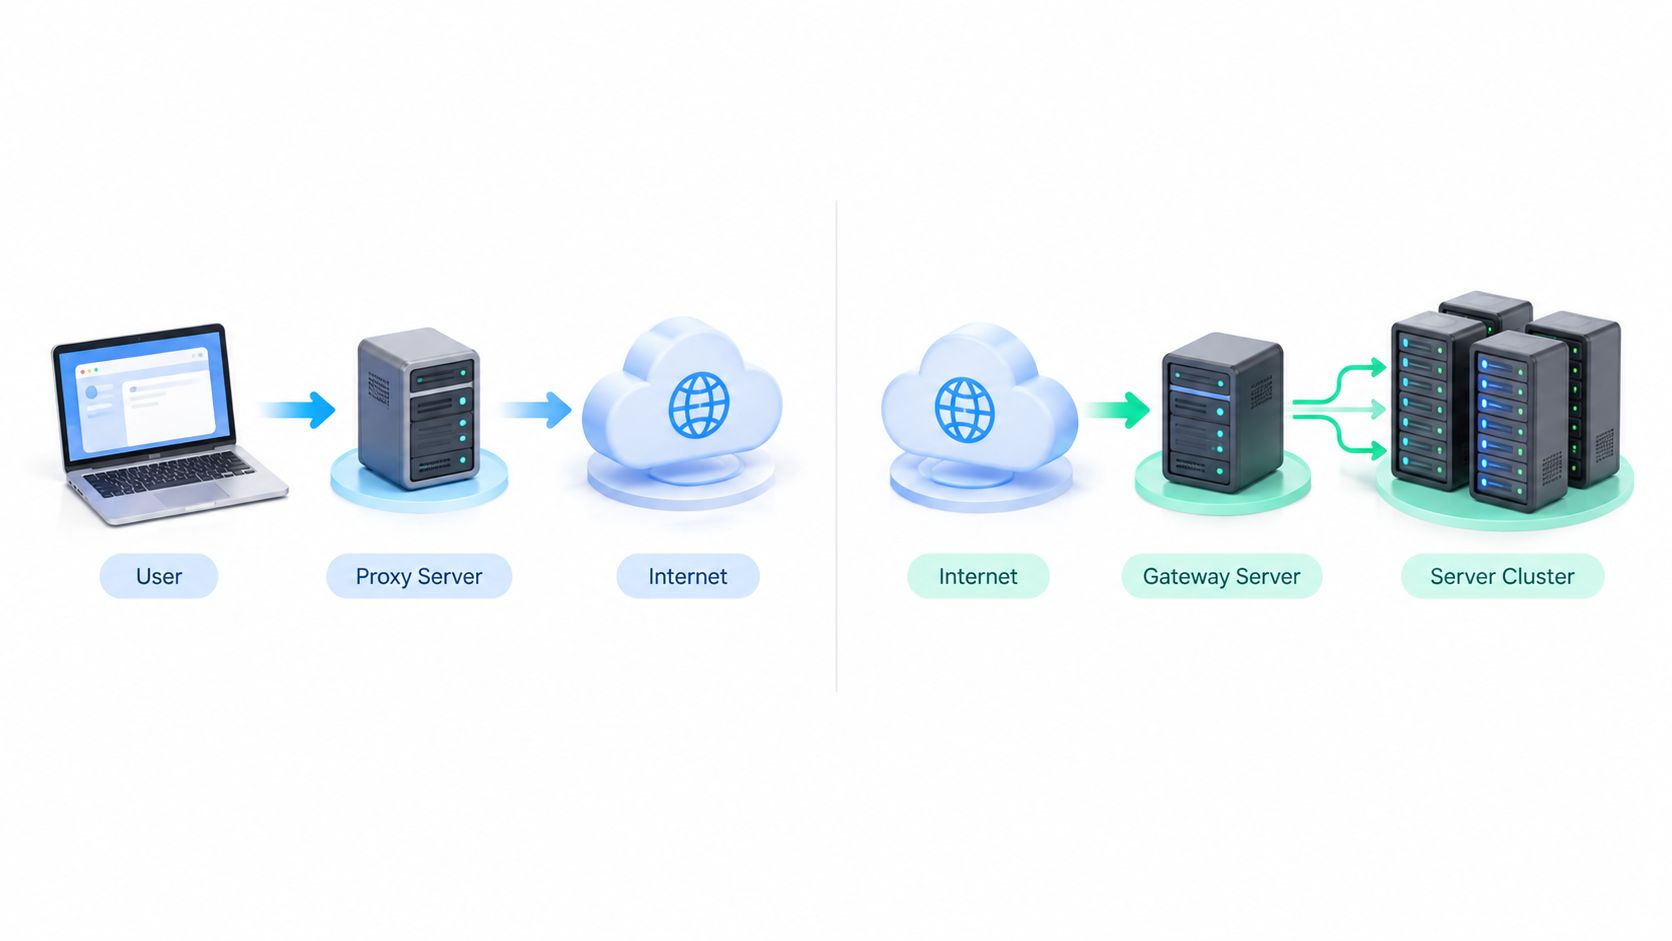
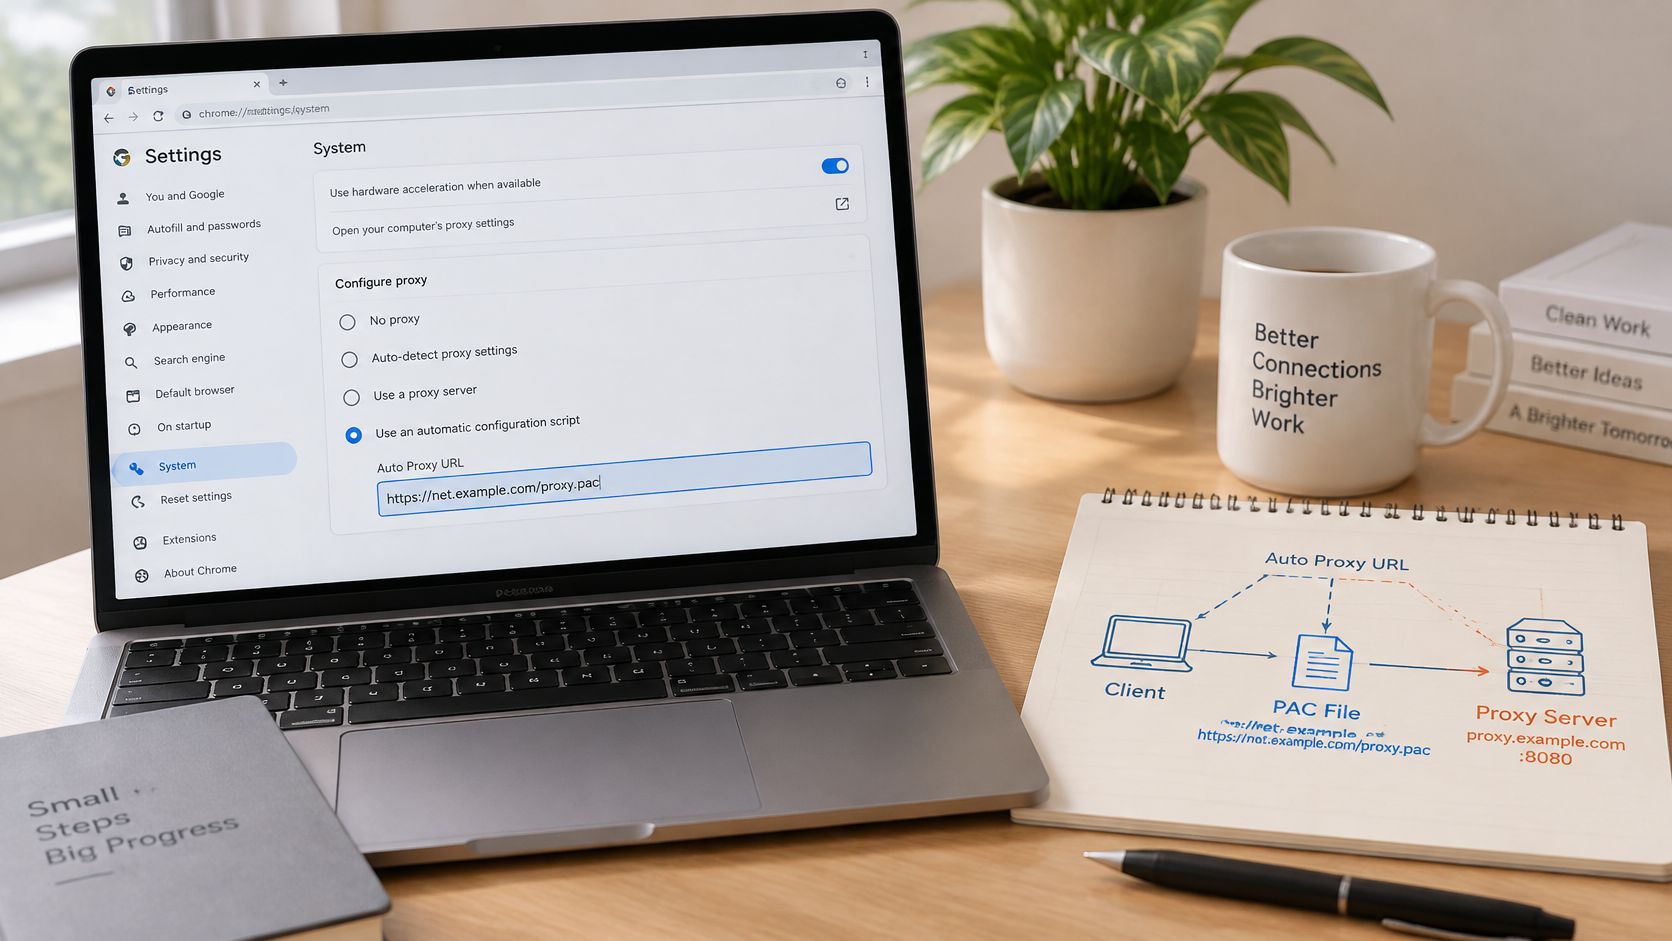
Das ist der entscheidende Unterschied. Eine normale Proxy-Einstellung verweist auf einen Server, beispielsweise auf einen Host und einen Port. Eine Auto-Proxy-URL verweist auf eine Proxy-Auto-Configuration-Datei, meist proxy.pac genannt, die vom Browser oder Betriebssystem heruntergeladen und ausgeführt wird. Stellen Sie sich einen festen Proxy wie eine Straße vor, die Sie immer nehmen. Eine PAC-Datei ist eher wie eine Navigations-App, die für jede Fahrt anhand des Ziels die Route neu berechnet.
Warum es wichtig ist, die Entscheidung zentral zu treffen
Das System basiert auf der Proxy-Auto-Configuration-Methode, die ursprünglich 1996 für Netscape Navigator 2.0 von Netscape entwickelt wurde. Eine PAC-Datei enthält eine JavaScript-Funktion namens FindProxyForURL(url, host), die entscheidet, ob jede Anfrage direkt oder über einen oder mehrere Proxys geleitet wird, wie im Leitfaden von Mozilla zu PAC-Dateien beschrieben. Die Internet Engineering Task Force dokumentierte PAC später im Januar 2001 in RFC 3040.
Diese Geschichte ist nicht bloß eine Randnotiz. RFC 3040 merkte an, dass PAC die Verwaltung vereinfachte, indem die Proxy-Richtlinien in einem Skript zentralisiert wurden. Administratoren konnten dadurch das Skript aktualisieren, statt jeden Benutzeragenten manuell neu zu konfigurieren. Zugleich wurde darauf hingewiesen, dass die Interoperabilität nicht perfekt war, weil Browser dasselbe Skript unterschiedlich interpretieren konnten.
Eine gültige Auto-Proxy-URL belegt, dass ein Gerät Routinganweisungen abrufen kann. Sie belegt nicht, dass alle Anwendungen auf diesem Gerät ihnen folgen.
Wenn Sie diese URL in ein Einstellungsmenü einfügen, wählen Sie keinen einzelnen Ausgangsserver aus. Sie legen fest, wer für jede Anfrage den Ausgang bestimmt und wie schnell Sie diese Entscheidung für alle ändern können, ohne jeden Laptop, jedes Smartphone oder jedes Browserprofil einzeln anzufassen.
Wie eine PAC-Datei entscheidet, wohin jede Anfrage geleitet wird
Verfolgen wir eine einzelne Anfrage. Ihr Browser möchte eine Produktseite aufrufen. Bevor er eine Verbindung öffnet, übergibt er die URL und den Host an FindProxyForURL(url, host). Die Funktion wertet einfache Regeln aus und gibt eine Anweisung wie DIRECT oder einen benannten Proxy zurück, manchmal mit Ausweich-Proxys, die der Browser versuchen kann, wenn der erste nicht funktioniert.
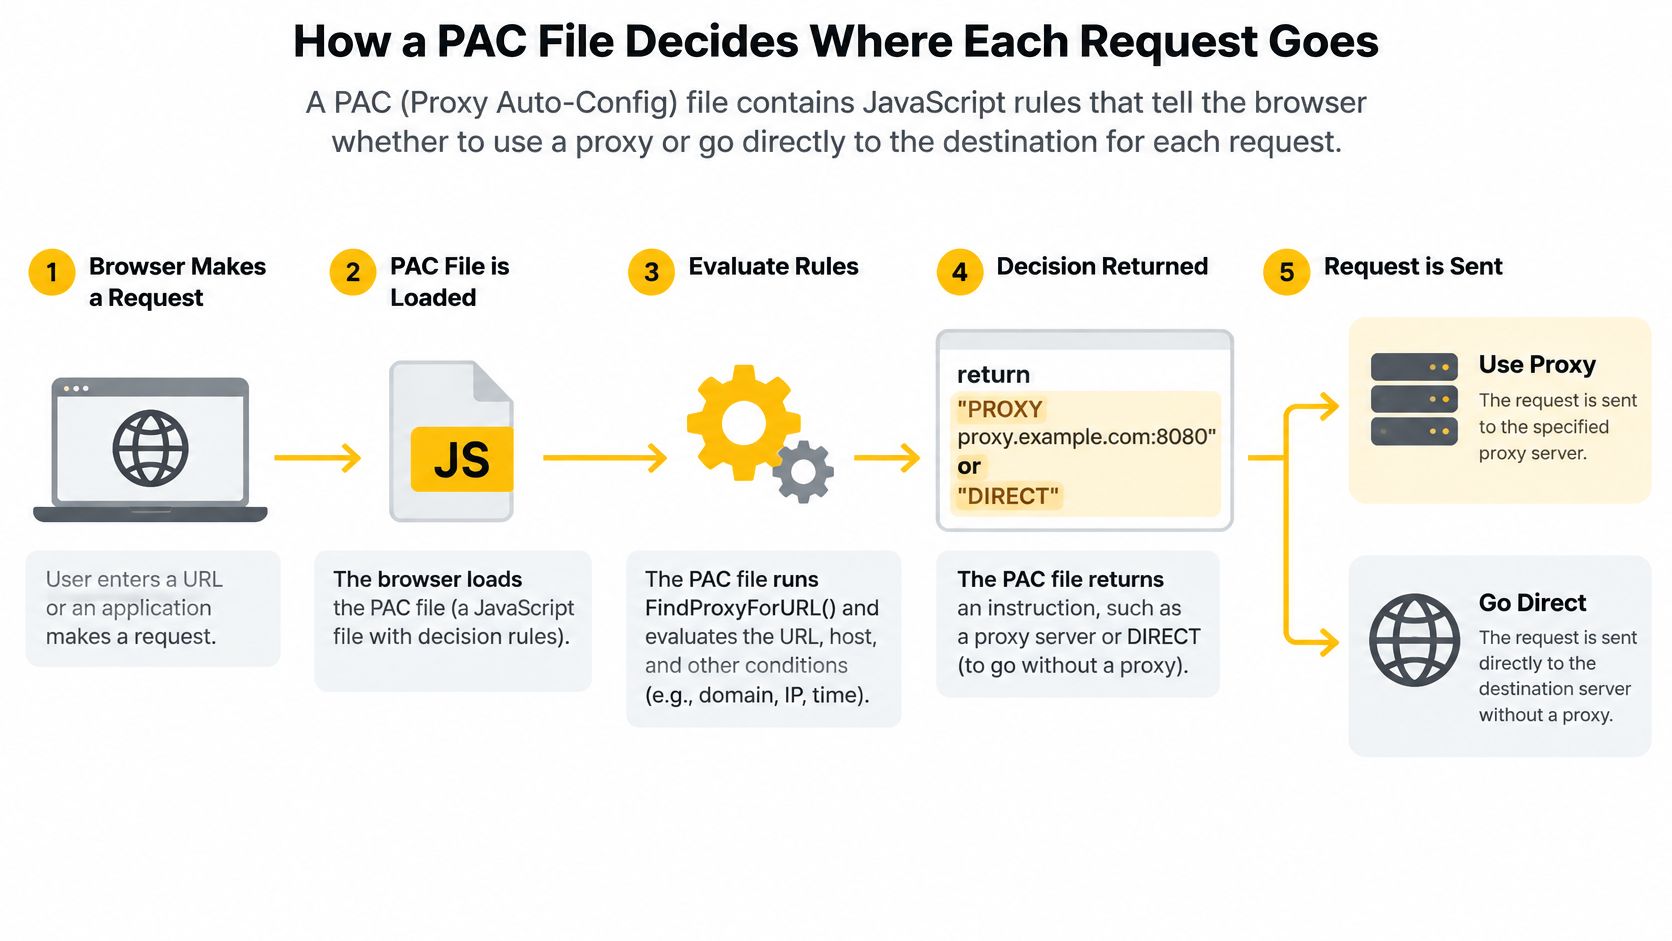
Ein einfaches Beispiel hilft. Interne Tools können DIRECT zurückgeben, weil sie sich bereits in Ihrem Netzwerk befinden. Öffentliche Rechercheziele können einen Proxy mit dem gewünschten Standort zurückgeben. Ein zweiter Proxy in der zurückgegebenen Liste dient als Reserve und nicht als zweiter Hop für dieselbe Anfrage.
Die Einschränkung durch das Caching von Hostnamen
Gehen Sie nicht davon aus, dass Sie jede URL-Pfadkomponente anders routen können. Aktuelle Empfehlungen weisen darauf hin, dass automatisch ermittelte Proxy-Ergebnisse nach Hostnamen im Cache gespeichert werden. Dadurch ist es nur eingeschränkt möglich, anhand des URL-Pfads oder anderer URL-Komponenten unterschiedliche Proxys auszuwählen. In der Praxis verwenden zwei Seiten auf demselben Host häufig dasselbe Routing-Ergebnis wieder, selbst wenn Sie gehofft hatten, dass ein Checkout-Pfad anders behandelt wird als die Startseite.
Was sich bei HTTPS ändert
Eine Auto-Proxy-URL ändert nichts an der Semantik des HTTP-Tunnels. Bei HTTPS-Zielen verbindet sich ein konformer Client mit dem konfigurierten Proxy und sendet CONNECT destination-host:port. Nach einer erfolgreichen Antwort leitet der Proxy verschlüsselte Bytes unverändert weiter, während TLS zwischen Client und Ziel durchgehend bestehen bleibt, wie in den HTTP-Semantiken in RFC 9110 festgelegt.
Diese Unterscheidung spart Zeit bei der Fehlersuche:
- 400 Ungültige Anfrage: Der explizite Port in CONNECT ist zwingend erforderlich; ein ungültiger oder leerer Port sollte zu dieser Antwort führen.
- 407 Proxy-Authentifizierung erforderlich: Der Proxy benötigt Zugangsdaten und sendet eine
Proxy-Authenticate-Aufforderung. - CONNECT erfolgreich, aber TLS schlägt fehl: Der Tunnel wurde geöffnet. Prüfen Sie daher den Handshake mit dem Ziel, statt die Proxy-Bandbreite verantwortlich zu machen.
- CONNECT schlägt wiederholt fehl: Prüfen Sie zuerst die Authentifizierung, Zulassungslisten, Ports oder Zielrichtlinien.
Auch eine Proxy-URL, die mit ` beginnt, kann HTTPS-Traffic über CONNECT übertragen. Das bedeutet nicht, dass der Proxy den Inhalt der verschlüsselten Seite einsehen kann. Messen Sie DNS-Zeit, TCP-Verbindungszeit, CONNECT-Erfolgsrate, TLS-Handshake-Latenz und anhaltenden Durchsatz separat, sonst beheben Sie das Problem auf der falschen Ebene.
Eine PAC-Datei hosten und für Clients verfügbar machen
Ihr Skript kann logisch einwandfrei und trotzdem nutzlos sein, wenn Geräte es nicht abrufen können. Das Hosting ist wenig glamouröse Infrastrukturarbeit, aber hier entscheidet sich, ob Teams Aktualisierungen problemlos ausrollen oder einen unbemerkten Single Point of Failure schaffen.
Legen Sie proxy.pac auf einem Webserver ab, den alle Zielgeräte erreichen können, ohne dafür bereits den Proxy zu benötigen, den Sie gerade konfigurieren. Das ist eine häufige Falle bei Mitarbeitern im Außendienst. Wenn ein Laptop den Proxy benötigt, um die PAC-Datei abzurufen, und die PAC-Datei benötigt, um den Proxy zu ermitteln, kommt er nicht in Gang.
Zwei Möglichkeiten, wie Clients das Skript finden
Die explizite Methode ist am einfachsten nachzuvollziehen. Ein Administrator oder Nutzer gibt die Auto-Proxy-URL direkt in den System- oder Browsereinstellungen ein. Sie wissen genau, welches Skript das Gerät abrufen soll, und können dieselbe URL auf einem sauberen Gerät im selben Netzwerk testen.
Die automatische Methode heißt WPAD, kurz für Web Proxy Auto-Discovery. Clients suchen über DNS oder DHCP nach einem wpad.dat-Speicherort und rufen die Konfiguration dann von dort ab. WPAD verringert den manuellen Einrichtungsaufwand in verwalteten Büronetzwerken, macht die Kontrolle über Namen aber umso wichtiger. Antwortet der falsche Host auf den WPAD-Namen, können Geräte zu Routinganweisungen geleitet werden, die Sie nicht veröffentlicht haben.
Praktische Faustregel: Bevorzugen Sie eine explizite Auto-Proxy-URL, wenn Sie DNS und DHCP in den Netzwerken, mit denen sich Ihre Geräte verbinden, nicht vollständig kontrollieren können.
Änderungen werden außerdem nicht sofort übernommen. Clients wenden eine neue Version erst an, wenn sie die Datei erneut abrufen. Das kann von Caching, einer erneuten Verbindung oder einem Neustart der Anwendung abhängen. Ändern Sie Produktionsregeln nicht wenige Minuten vor einer Kampagnenprüfung und gehen Sie davon aus, dass jede Person bereits das neue Verhalten erhält.
Kurze Hosting-Checkliste
- Verwalten Sie die Datei in der Versionskontrolle: Prüfen Sie Routingänderungen wie Code, denn eine fehlerhafte Regel kann direkten Traffic über einen Proxy oder Proxy-Traffic direkt leiten.
- Beschränken Sie, wer die Datei veröffentlichen kann: Wer die PAC-Datei ersetzen kann, kann beeinflussen, wohin Browser-Traffic geleitet wird.
- Verwenden Sie eine stabile URL: Eine Änderung des Speicherorts erfordert eine Neukonfiguration der Clients und macht den Vorteil zentraler Aktualisierungen zunichte.
- Halten Sie eine Test-URL bereit: Rufen Sie sie auf einem sauberen Gerät außerhalb des Admin-Netzwerks auf und prüfen Sie, ob das erwartete Skript geladen wird.
- Sorgen Sie für gut lesbare Regeln: Die spätere Fehlersuche wird schwieriger, wenn niemand mehr weiß, warum ein Host vor Monaten auf direkte Verbindung festgelegt wurde.
Die Auto-Proxy-URL auf gängigen Plattformen einrichten
Treffen Sie eine Entscheidung, bevor Sie ein Menü öffnen: Soll dieses Routing für das gesamte Gerät gelten oder nur für ein Browserprofil, das für eine bestimmte Aufgabe verwendet wird? Ein Social-Media-Manager, der regionale Inhalte prüft, möchte vielleicht ein isoliertes Profil. Ein QA-Gerät, das eine vollständige Nutzerreise testet, benötigt in der Regel ein Routing auf Systemebene – mit dem Vorbehalt, dass nicht jede App diese Einstellung berücksichtigt.
Menübezeichnungen ändern sich zwischen Versionen. Orientieren Sie sich daher an der aktuellen offiziellen Dokumentation der Plattform und nicht an auswendig gelernten Klickpfaden. Die folgenden Konzepte bleiben gleich, auch wenn sich die Bezeichnungen ändern.
Desktopgeräte und Browser
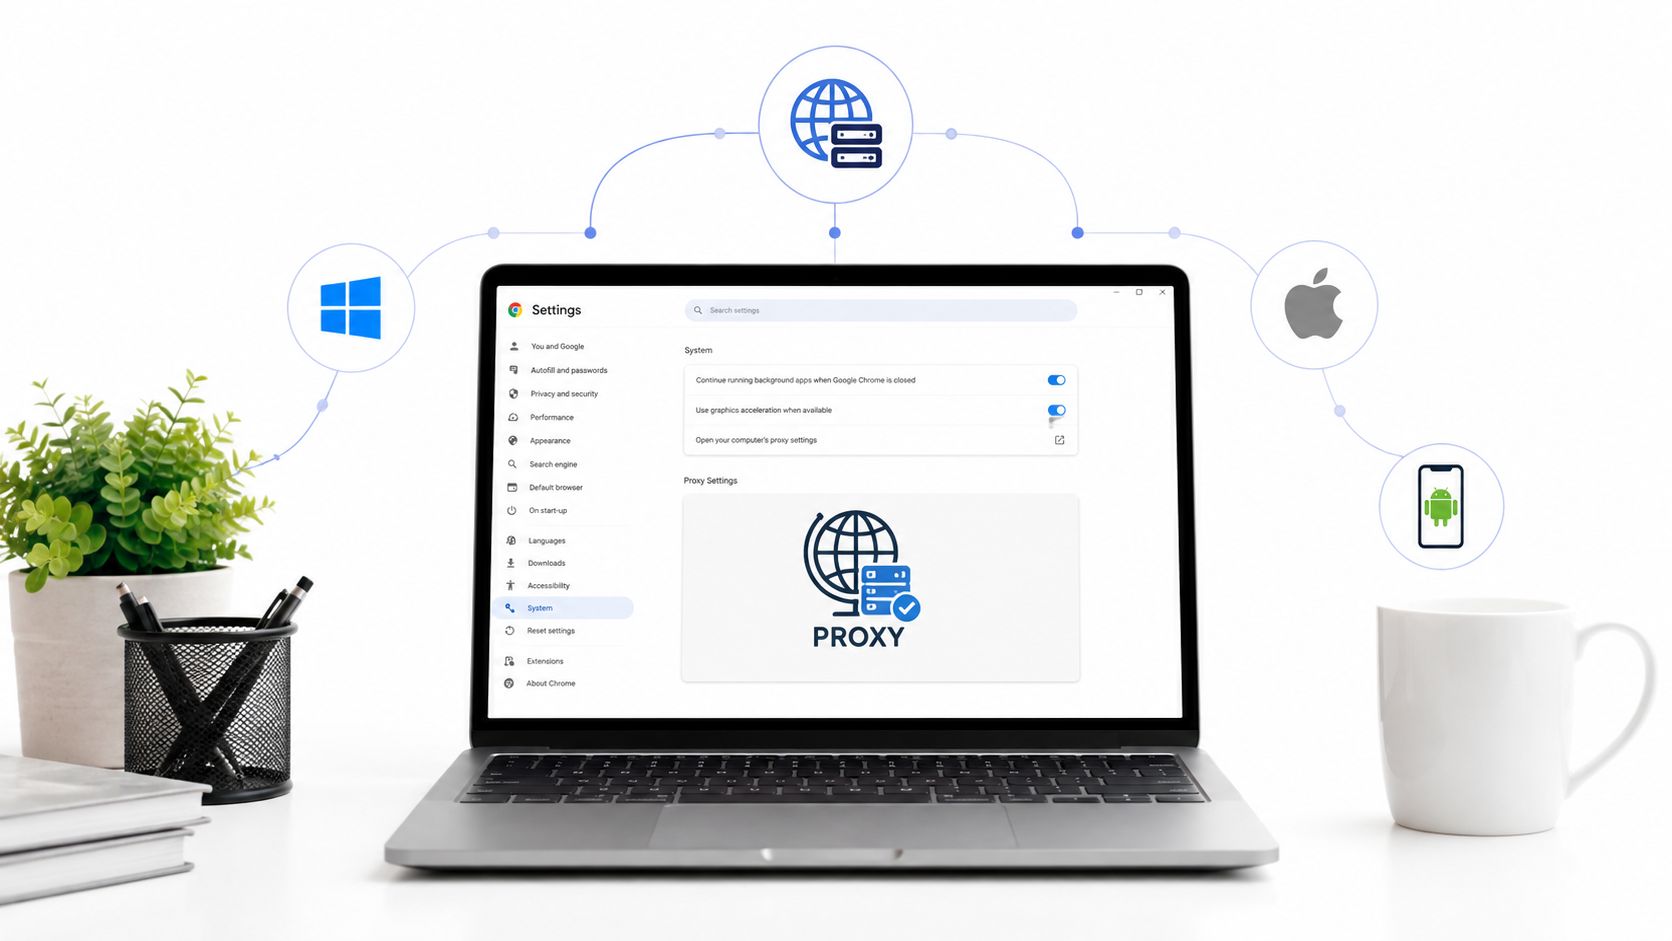
Suchen Sie unter Windows und macOS in den Netzwerk- oder Proxy-Einstellungen des Systems nach einer Option für ein automatisches Konfigurationsskript oder eine automatische Proxy-Konfiguration. Aktivieren Sie sie, fügen Sie die Auto-Proxy-URL ein, speichern Sie die Änderung und starten Sie den getesteten Browser vollständig neu. Manche Browser übernehmen die Einstellung des Betriebssystems, während andere eine separate Auswahl ermöglichen. Prüfen Sie daher, welche Ebene maßgeblich ist.
Wenn Sie auf Browserebene arbeiten, lesen Sie die Schritte zum Ändern der Proxy-Einstellungen in Chrome, bevor Sie davon ausgehen, dass Browser und Betriebssystem dieselbe Einstellung verwenden. Ein veralteter manueller Proxy in einem Profil kann Ihr neues Skript überschreiben. Diese Abweichung erklärt viele Fälle, in denen die Screenshots einer Person nicht mit den Ergebnissen einer anderen übereinstimmen.
Halten Sie für teamweite Bereitstellungen drei Dinge in Ihrem Runbook fest:
- Geltungsbereich: Systemweit, für einen Browser oder für ein verwaltetes Profil.
- Erwarteter Exit: Land, Netzwerktyp und alle Sitzungsmerkmale, die für die Aufgabe erforderlich sind.
- Rollback: So deaktivieren Sie das Skript und kehren zu DIRECT zurück, falls der PAC-Host ausfällt.
Mobilgeräte
Richten Sie auf Mobilgeräten den Proxy für das jeweilige WLAN-Netzwerk ein, sofern diese Option verfügbar ist. Wählen Sie die automatische Einstellung und geben Sie die PAC-URL ein. Aktuelle Implementierungshinweise besagen, dass iOS PAC-Routing auf Systemebene unterstützen kann, während für benutzerdefinierte Android-Clients wie OkHttp möglicherweise eine explizite PAC-Auswertung und JavaScript-Ausführung erforderlich sind. Diese Unterscheidung wird in diesem Leitfaden zur Integration von Unternehmens-Proxys in Mobilgeräte erläutert.
Diese Aussage sollte Ihre Vorgehensweise bei der Validierung beeinflussen. Eine erfolgreiche Browserprüfung auf einem Smartphone beweist nicht, dass Ihre App, ihre eingebettete WebView oder ihr Analytics-SDK dieselbe Route verwendet hat.
Führen Sie auf jeder Plattform eine kurze Prüfroutine durch. Rufen Sie eine bekannte Testseite auf, bestätigen Sie die geroutete IP über eine vertrauenswürdige Prüfseite und wiederholen Sie dann denselben Ablauf auf einem zweiten Gerät. Testen Sie in dem Netzwerk, das tatsächlich verwendet wird – nicht nur im Büro-WLAN neben der Person, die das Skript geschrieben hat.
Proxy-Typen, Sticky Sessions und mobile IPs
Eine PAC-Datei wählt eine Route aus, doch die Eigenschaften dieser Route hängen vom Proxy am Ende der Verbindung ab. Zunächst sind drei Begriffe wichtig. IP-Rotation ändert die Exit-Adresse im Laufe der Zeit oder auf Abruf. Sticky Sessions behalten eine Adresse für einen festgelegten Zeitraum bei, damit ein Login- oder Checkout-Ablauf konsistent bleibt. Eine ASN (Autonomous System Number) kennzeichnet den Netzbetreiber, der einen Adressblock bekannt gibt, und Geo-Targeting wählt ein Land oder eine Region aus.
| Proxy-Typ | IP-Quelle | Rotationsverhalten | Typischer Einsatz |
|---|---|---|---|
| Rechenzentrum | Adressen in Hosting-Netzwerken | Oft flexibel und leicht änderbar | Öffentliche Datenprüfungen mit hohem Volumen, bei denen Websites Hosting-Bereiche tolerieren |
| Privatanschluss | Adressen, die über private Breitbandnetze zugewiesen werden | Je nach Konfiguration rotierend oder sticky | Marktforschung und Preisprüfungen, bei denen der Datenverkehr einem Haushalt ähneln soll |
| Mobilfunk 4G/5G | Adressen aus Mobilfunknetzen | Je nach Sitzungskonfiguration rotierend oder sticky | Standortabhängige QA, Anzeigenprüfung und Social-Media-Abläufe, die einen Mobilfunk-Exit benötigen |
Rechenzentrumsadressen sind für ein Ziel in der Regel am leichtesten als Datenverkehr außerhalb privater Haushalte zu erkennen, da ihre ASN zu einem Hosting-Netzwerk gehört. Adressen privater Anschlüsse ähneln eher gewöhnlichen Heimverbindungen. Mobile Adressen stammen aus Mobilfunknetzen – und dort verändert die gemeinsame Adressierung die Berechnung des Blockierungsrisikos.
Warum Carrier-Grade NAT wichtig ist
Carrier-Grade NAT (CGNAT) ermöglicht es einem Mobilfunkanbieter, die Verbindung zahlreicher Teilnehmergeräte über einen kleineren Pool öffentlicher IPv4-Adressen umzusetzen. RFC 6598 reserviert den Bereich 100.64.0.0/10, der 1,048,576 Adressen umfasst, als gemeinsam genutzten Adressraum für CGN-Geräte von Dienstanbietern. Dieser Bereich ist nicht global routbar, wie in RFC 6598 zum gemeinsam genutzten Adressraum festgelegt.
Da sich viele echte Kunden eine öffentliche mobile IP teilen können, kann eine Zielwebsite, die diese Adresse aggressiv blockiert, zahlreiche unbeteiligte Personen beeinträchtigen. Deshalb lassen sich mobile IPs schwerer als einzelner Akteur erkennen und sind riskanter vollständig zu blockieren. Außerdem ist eine IP allein ein unvollkommenes Identitätssignal.
Lesen Sie für die Sitzungsplanung wie Sitzungspersistenz eine Proxy-Adresse stabil hält und entscheiden Sie, wo Konsistenz hilfreich ist. Verwenden Sie Sticky-Verhalten für die legitime Verwaltung von Konten, mehrstufige QA und Anzeigenabläufe, die unterbrochen würden, wenn sich der Exit mitten im Ablauf ändert. Nutzen Sie Rotation für breit angelegte, zustandslose Recherchen öffentlicher Daten. Protokollieren Sie in jedem Fall Zeitstempel, Ziel, Antwortstatus und Sitzungskontext, denn ein gemeinsam genutzter Mobilfunk-Exit lässt sich nicht eins zu eins einem Nutzer zuordnen.
HTTP-Proxys verarbeiten Webanfragen und CONNECT-Tunnel, während SOCKS5 ein allgemeineres Proxy-Protokoll ist, das ein breiteres Spektrum an TCP-Datenverkehr übertragen kann. Der Rückgabewert Ihrer PAC-Datei, die Client-Unterstützung und die jeweilige Aufgabe müssen bei dieser Auswahl zusammenpassen.
Abdeckung testen und Sicherheit vor dem Produktionseinsatz prüfen
Ein positives Ergebnis auf einer IP-Prüfseite ist der schwächste Test, den Sie durchführen können. Es belegt, dass eine Browseranfrage zu einem bestimmten Zeitpunkt über den erwarteten Exit lief. Über Weiterleitungen, Uploads, Hintergrundanfragen oder die Vertrauenswürdigkeit des ausgewählten Proxys am nächsten Tag sagt es nichts aus.
PAC ist ein Routing-Mechanismus für Browser oder Betriebssysteme. Benutzerdefinierte Mobilanwendungen und HTTP-Clients führen PAC-Logik möglicherweise nicht automatisch aus. Ein Browsertest kann den vorgesehenen Proxy verwenden, während eine eingebettete WebView, ein SDK, eine Hintergrundanfrage oder ein API-Client eine direkte Verbindung herstellt. Bei standortabhängiger QA kann dieser blinde Fleck das gesamte Ergebnis ungültig machen.
Richten Sie Ihre Prüfungen an tatsächlichen Abläufen aus und verwenden Sie dafür eine strukturierte Einrichtung der Proxy-Testumgebung statt gelegentlicher Stichproben:
- DNS-Auflösung: Prüfen Sie, ob Abfragen keinen unbeabsichtigten Standort preisgeben und bei aktivem Proxy-Pfad erfolgreich sind.
- Weiterleitungen und HTTPS: Verfolgen Sie die gesamte Kette und prüfen Sie, ob CONNECT für jeden Zielhost funktioniert.
- WebSockets und Uploads: Testen Sie dauerhafte Verbindungen und Datei-Uploads, nicht nur Seitenaufrufe.
- Hintergrundanfragen: Lösen Sie Anfragen von Analytics, API und SDK aus und prüfen Sie, über welchen Exit sie laufen.
- Fallback-Verhalten: Deaktivieren Sie in einer Testkopie des Skripts den ersten Proxy und prüfen Sie, ob Clients den vorgesehenen Backup-Proxy verwenden oder einen eindeutigen Fehler melden.
Warum Proxy-Anbieter geprüft werden müssen
Automatisierung macht einen Endpunkt nicht sicher. In einer Untersuchung von mehr als 107,000 öffentlich gelisteten offenen Proxys waren laut groß angelegten Messungen öffentlich gelisteter offener Proxys rund 92% nicht verfügbar oder ließen keinen Proxy-Datenverkehr zu. Dieselben verifizierten Ergebnisse zeigen, dass fünf Länder für nahezu 60% der funktionierenden offenen Proxys verantwortlich waren und 41% von nur 10 autonomen Systemen gehostet wurden.
Eine separate neunmonatige Analyse in diesen Ergebnissen identifizierte mehr als 436,000 Proxys und 104,000 antwortende Beispiele. 7.17% der antwortenden Proxys veränderten Webseiteninhalte, und 76.42% dieser modifizierenden Proxys führten böswillige Aktionen aus. Sie müssen sich diese Zahlen nicht merken. Die daraus folgende Lehre sollten Sie jedoch beherzigen.
Leiten Sie Produktionsrecherchen, Markenschutz oder Kontoverwaltungsaufgaben nicht über automatisch ausgewählte Endpunkte, deren Verfügbarkeit Sie nicht geprüft und deren Zugriff Sie nicht kontrolliert haben.
Führen Sie vor dem Einsatz in der Produktion kontinuierliche Verfügbarkeitsprüfungen durch, hinterlegen Sie eine Fallback-Logik in der PAC-Datei, überwachen Sie die Integrität der Inhalte auf bekannten Testseiten und verlangen Sie eine Authentifizierung, sofern Ihre Konfiguration dies unterstützt. Protokollieren Sie, welcher Proxy eine Aufgabe wann ausgeführt hat und welcher Status zurückkam. Wenn Ergebnisse fehlerhaft aussehen, können Sie anhand dieser Aufzeichnungen einen Routingfehler von einem fehlerhaften Endpunkt unterscheiden.
Die richtige Konfiguration für Ihr Team auswählen
Wählen Sie nach dem Arbeitsablauf, nicht aus Gewohnheit. Eine direkte Verbindung eignet sich für interne Systeme und öffentliche Prüfungen, bei denen Ihr tatsächlicher Standort Teil des Tests ist. Ein manuell eingestellter Proxy passt zu einer Person, die eine kurze, stabile Aufgabe erledigt. Er wird jedoch anfällig, wenn zehn Personen dieselben Regeln benötigen und diese sich wöchentlich ändern.
Eine PAC-basierte Konfiguration lohnt sich, wenn das Routing je nach Ziel unterschiedlich ist. So können interne Tools beispielsweise direkt verbunden werden, die öffentliche Preisüberwachung kann einen privaten Exit im Zielmarkt nutzen und ein Fallback-Proxy kann bei einem Ausfall einspringen. Mit einer Skriptaktualisierung lässt sich die Richtlinie ändern, ohne jeden Arbeitsplatz einzeln anpassen zu müssen.
Mobilfunkquellen über 4G sind sinnvoll, wenn das Erlebnis beim Ziel von Mobilfunknetzen abhängt. Spezialisten für Anzeigenüberprüfung müssen eine Kampagne möglicherweise so sehen, wie sie einem Mobilfunkkunden angezeigt wird. QA-Teams benötigen unter Umständen einen französischen Mobilfunkanbieter als Ausgang für einen lokalisierten Registrierungsablauf. Social-Media-Manager, die legitime Kundenkonten betreuen, brauchen möglicherweise standortstabile Sitzungen, die während einer Aufgabe nicht zwischen Netzwerken wechseln. Teams für Markenschutz und SEO-Überwachung benötigen eventuell dasselbe Geo-Targeting, ohne jede Prüfung an die Verbindung eines einzelnen Büros zu binden.
Prüfen Sie diese Kriterien, bevor Sie sich festlegen:
- Benötigte Abdeckung: Nur der Browser, das gesamte Gerät oder eine App mit eigenem HTTP-Client.
- Sitzungsverhalten: Rotierend für zustandslose Recherche, persistent für legitime Arbeitsabläufe mit mehreren Schritten.
- Netzwerkidentität: Rechenzentrums-Geschwindigkeit, privater Kontext oder Mobilfunkanbieter als Ausgang über mobile IPs.
- Betriebliche Kontrolle: Authentifizierter Zugriff, Zustandsprüfungen, Fallback-Regeln und aussagekräftige Protokolle.
- Compliance-Rahmen: Plattformregeln, geltendes Recht, Kundengenehmigung und ein dokumentierter Geschäftszweck.
In diesem Modell ist Evoproxy ein Anbieter mobiler Proxys mit Sitz in Südfrankreich und Zugang zu mehr als 1,500,000 mobilen IP-Adressen. Die persönlichen Tarife laufen auf dedizierter mobiler Hardware und umfassen 250 GB monatliches Datenvolumen sowie eine Rotation im Abstand von einer bis fünf Minuten. Gemeinsam genutzte Ports bieten 50 GB mit geplanter Rotation für kurze Tests.
Kaufen Sie nicht allein aufgrund der Größe des IP-Pools. Führen Sie einen echten Arbeitsablauf über die Konfiguration aus, wenden Sie die oben genannten Abdeckungs- und Sicherheitsprüfungen an und kontrollieren Sie, ob jede Komponente der Route gefolgt ist. Halten Sie die PAC-Regeln übersichtlich, dokumentieren Sie die Sitzungen und bewegen Sie sich bei jeder Nutzung innerhalb der Plattformregeln und des geltenden Rechts. So wird aus einer Auto-Proxy-URL eine zuverlässige Routing-Richtlinie statt einer rätselhaften Zeichenfolge, die jemand vor Monaten in die Einstellungen eingefügt hat.
Wenn Ihr nächster Test einen echten Mobilfunkanbieter als Ausgang statt einer reinen Browser-Annäherung erfordert, testen Sie die mobile 4G-Konfiguration von Evoproxy in einem echten Arbeitsablauf zur Anzeigenüberprüfung, Qualitätssicherung oder Marktforschung. Konfigurieren Sie das gewünschte Sitzungsverhalten, überprüfen Sie die Abdeckung über die sichtbare IP-Prüfung hinaus und skalieren Sie erst, wenn Ihre eigenen Protokolle zeigen, dass das Routing durchgängig funktioniert.