La page se charge sur votre connexion de bureau, mais la même URL renvoie une erreur via votre proxy. Les vérifications de votre campagne sont en attente, la tâche de surveillance échoue et changer l’IP de sortie semble être la solution la plus rapide.
Ne la changez pas tout de suite. Un site bloqué via un proxy peut être dû à une règle de filtrage, à une restriction géographique, à un chemin de transfert défaillant ou à un modèle de requête que le site de destination refuse. Changer de réseau avant d’avoir recueilli des éléments peut masquer le problème initial et en introduire un autre.
Diagnostiquer le blocage à partir de ses symptômes
Commencez par examiner la réponse reçue, plutôt que de supposer que votre IP a été bannie.
Symptômes, causes probables et premières vérifications
| Symptôme | Cause probable | Première vérification |
|---|---|---|
| 403 Forbidden avec une page à l’image de la marque | Refus lié à la politique du site de destination ou du proxy | Testez à nouveau l’URL directement ; recherchez Proxy-Status avec http_request_denied |
| 502 Bad Gateway | Le proxy ne parvient pas à joindre le prochain saut | Vérifiez la connectivité en amont et le port du proxy |
| 504 Gateway Timeout | Délai d’attente dépassé lors du transfert sur une route lente ou saturée | Attendez, puis réessayez avec une nouvelle session |
| 511 Network Authentication Required | Connexion au proxy ou portail captif non validé | Vérifiez les identifiants du proxy et les règles d’accès |
| Le site se charge directement, mais échoue depuis un seul pays | Blocage géographique par le site de destination | Comparez le pays de sortie au marché cible |
| Le site se charge, puis affiche un CAPTCHA ou un défi lors de visites répétées | Réputation de l’IP ou évaluation du comportement | Réduisez la fréquence des requêtes et gardez des sessions stables |
| Échec pour un seul compte, quel que soit le réseau | Restriction au niveau du compte | Vérifiez le statut du compte sur la plateforme, pas celui du proxy |
403 Forbidden signifie qu’un serveur ou un intermédiaire a refusé la requête. 502 Bad Gateway signifie que le proxy n’a pas pu joindre le prochain saut, tandis que 504 Gateway Timeout signifie que le chemin de transfert n’a pas répondu à temps. 511 Network Authentication Required signifie qu’un contrôle d’authentification réseau doit être validé ; cela ne prouve pas que les identifiants habituels du proxy sont incorrects.
Identifiez la couche avant de choisir une solution
Le filtrage par domaine ou par URL peut empêcher une requête d’atteindre le site de destination. Le blocage géographique peut rejeter une requête par ailleurs valide en raison de son emplacement apparent. L’évaluation de la réputation de l’IP et la détection des bots peuvent soumettre le trafic à un défi après analyse de la connexion, de la session ou du comportement.
Les restrictions de compte sont encore différentes. Si un compte autorisé échoue sur plusieurs réseaux qui fonctionnent par ailleurs, remplacer le proxy ne résoudra pas le problème du compte. Si aucun site ne se charge via la connexion, commencez par le dépannage d’un refus de connexion du proxy, plutôt que d’examiner les défenses d’un seul site.
Vérifiez l’adresse de sortie publique depuis le même environnement que celui qui exécute la requête en échec. Si un VPN est également utilisé, vous pouvez vérifier l’IP publique de votre VPN avec SiteAlive, mais une vérification dans un navigateur ne prouvera pas qu’une application distincte emprunte la même route.
Règle de diagnostic : Une connexion réussie depuis votre ordinateur portable prouve que le site est accessible depuis ce chemin, pas qu’il est accessible partout.
Le filtrage gouvernemental et celui des FAI doivent également faire partie du diagnostic : l’évaluation Freedom on the Net 2025 de Freedom House a révélé que 69% des internautes dans le monde vivaient dans des pays où des contenus politiques, sociaux ou religieux avaient été bloqués en ligne entre juin 2024 et mai 2025.
Le tableau permet de cibler la cause probable. Confirmez-la au moyen de tests comparables avec et sans proxy avant de modifier la configuration.
Comment distinguer le filtrage de la politique du proxy
Gardez l’expérience sous contrôle. Si vous modifiez en même temps le compte, le navigateur, l’emplacement et le proxy, vous ne saurez pas quel changement a influé sur le résultat.
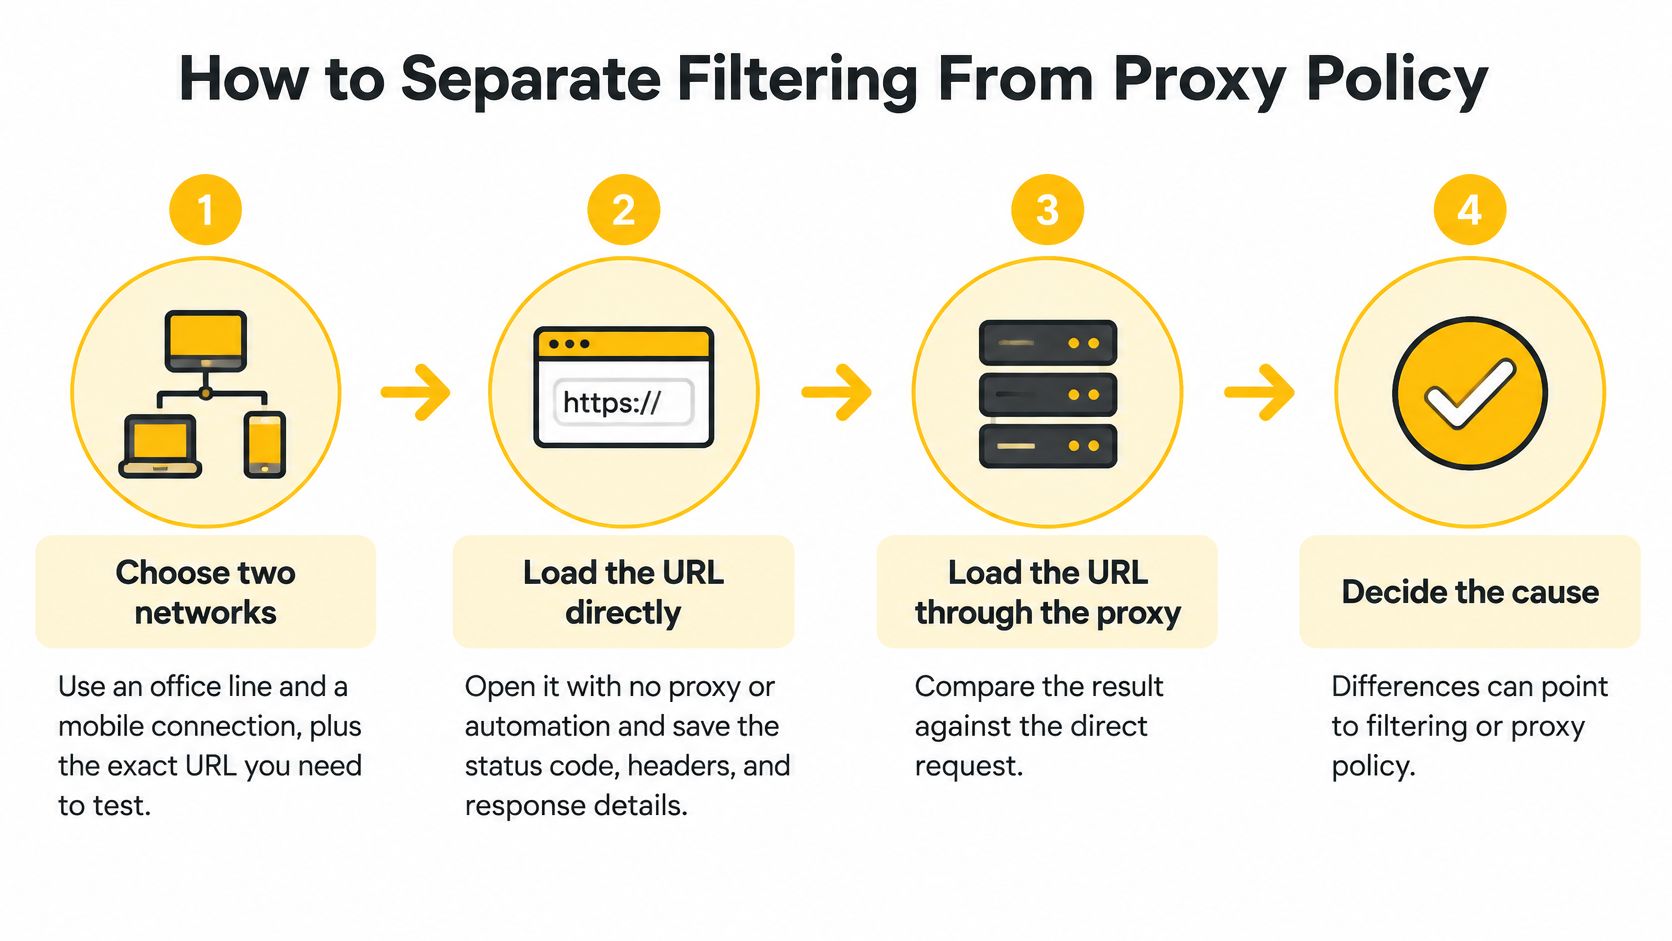
Capturez des requêtes comparables
- Choisissez vos réseaux. Utilisez une connexion de bureau et une connexion mobile avec l’URL exacte, y compris son chemin et ses paramètres de requête. Dans la mesure du possible, gardez le même appareil et le même compte afin que le réseau reste la seule différence significative.
- Établissez la référence directe. Ouvrez l’URL sans proxy ni automatisation, puis enregistrez le statut de la réponse, les en-têtes et le corps. Notez si le navigateur affiche la page attendue, un écran de connexion ou un défi.
- Répétez le test via le proxy. Enregistrez les mêmes éléments et notez l’emplacement de sortie configuré. Ne remplacez pas une réponse complète par une simple capture d’écran du message d’erreur.
- Distinguez les étapes de connexion. Testez séparément la résolution DNS, l’établissement TCP, la négociation TLS et la requête HTTP à l’aide des diagnostics détaillés de votre client. Le DNS associe les noms aux adresses, TCP établit la connexion et TLS négocie son chiffrement.
- Examinez les rapports des intermédiaires. Le champ standardisé
Proxy-Statusdéfini dans la RFC 9209 peut révéler des catégories d’échec, notammenthttp_request_denied,destination_ip_prohibitedetconnection_refused. Les deux premières valeurs indiquent une politique appliquée par un intermédiaire ; le refus de connexion pointe vers la tentative de connexion en amont. - Comparez l’identité des requêtes. Examinez les redirections, les cookies, la valeur HTTP
Hostet le SNI, c’est-à-dire le nom d’hôte présenté lors de la négociation TLS. Des différences inattendues peuvent révéler une cible de tunnel incorrecte ou une requête réécrite. - Vérifiez l’origine de la page de blocage. Un logo reconnaissable ne permet pas de savoir qui a généré la réponse. Un intermédiaire qui applique une politique peut remplacer la page par une autre qui semble provenir du site de destination.
- Conservez les éléments recueillis. Consignez l’horodatage avec le fuseau horaire, l’ID de requête, le pays de sortie et la réponse exacte. Masquez les identifiants et les jetons d’authentification avant de partager la capture.
Distinguez les interférences locales des défaillances du site de destination
Une restriction qui n’apparaît que sur un réseau d’accès donné justifie d’examiner le FAI ou la passerelle avant de remplacer l’IP. Les mesures d’OONI concernant X/Twitter en Tanzanie ont révélé que la plateforme était généralement accessible sur les réseaux testés ailleurs entre avril et juillet 2025, tandis qu’un blocage local au niveau des FAI expliquait les perturbations en Tanzanie.
Le filtrage en entreprise ajoute une autre variable. L’analyse de Purple Shield sur les compromis entre passerelles Web et performances DNS apporte des éléments de contexte lorsque votre organisation achemine le trafic via une passerelle de sécurité. Demandez à votre administrateur réseau si le chemin autorisé comprend du filtrage ou de l’inspection.
Fournissez à l’assistance une requête reproductible, des captures directes et via proxy expurgées, l’étape de connexion en échec et le réseau concerné. L’équipe appropriée pourra ainsi mener une enquête au lieu de vous attribuer une autre adresse.
Pourquoi les IP mobiles sont traitées différemment
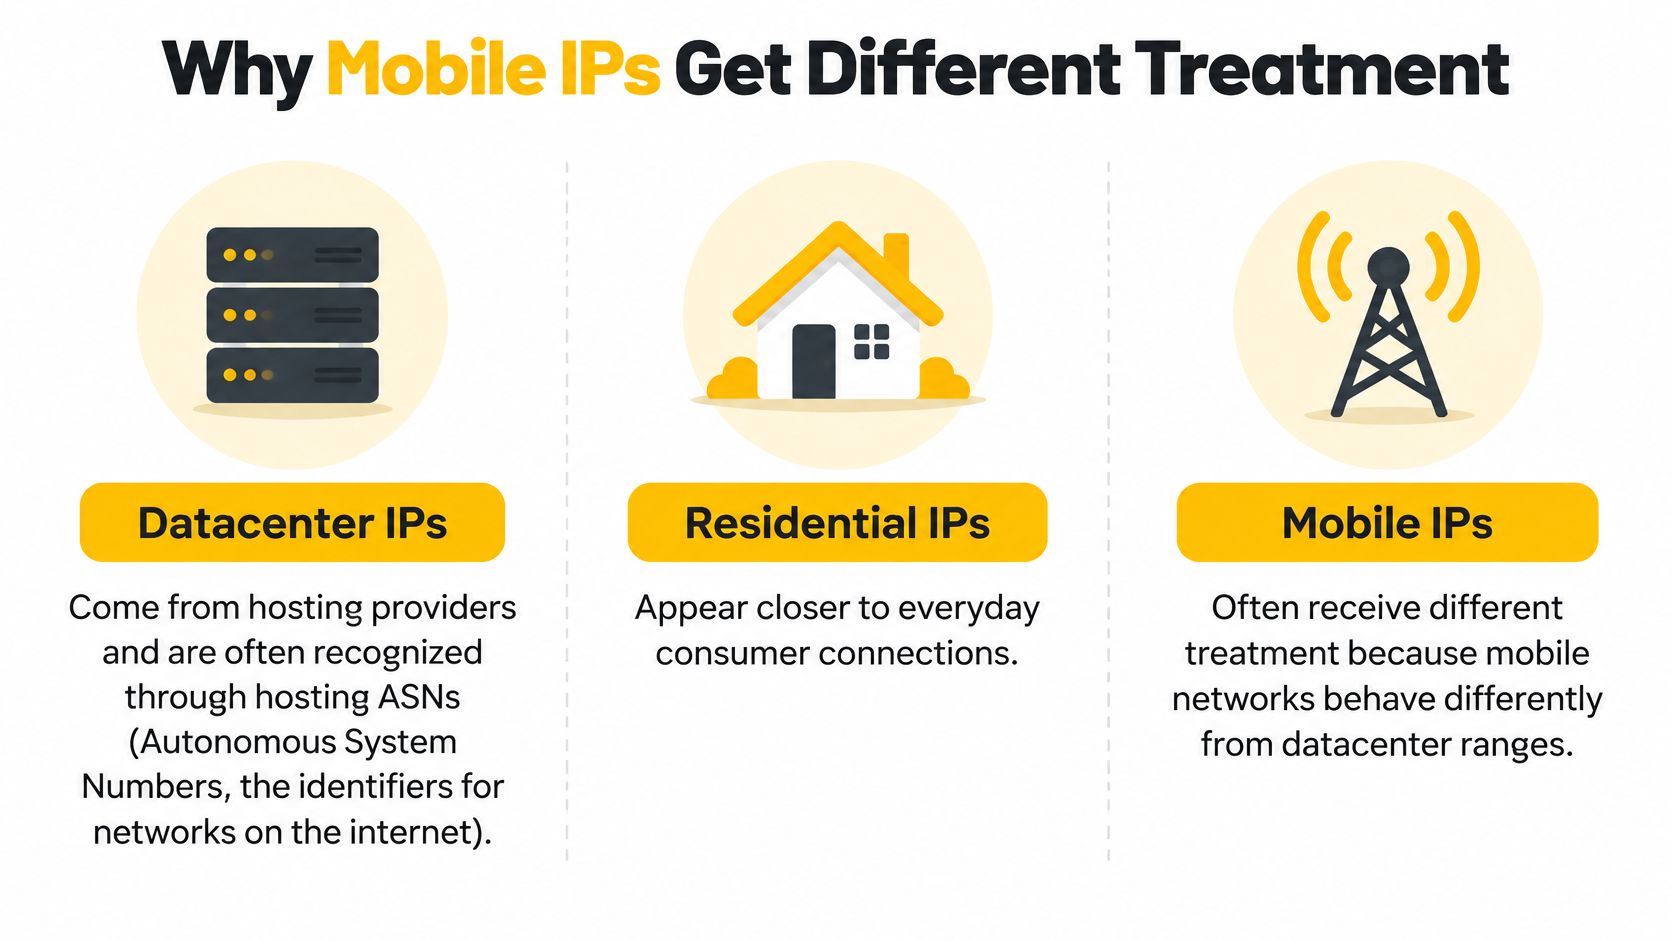
Les proxys de centres de données utilisent des adresses de fournisseurs d’hébergement. Les proxys résidentiels utilisent les connexions d’abonnés de FAI résidentiels. Les proxys mobiles 4G et 5G utilisent les réseaux des opérateurs, où les adresses publiques représentent souvent plusieurs abonnés plutôt qu’un seul appareil.
Le CGN (Carrier-Grade NAT) est la méthode utilisée par les opérateurs pour partager des adresses publiques entre leurs clients. La RFC 6598 réserve la plage 100.64.0.0/10 comme espace d’adresses partagé entre les équipements des clients et l’infrastructure de l’opérateur ; ces adresses internes ne sont pas routables à l’échelle mondiale, et l’opérateur traduit le trafic vers une adresse publique avant qu’il n’atteigne Internet.
Comparez le contexte réseau, pas les promesses d’invisibilité
Un ASN, ou numéro de système autonome, identifie un réseau sur Internet. Les ASN d’hébergement permettent de classer facilement de nombreuses plages d’adresses de centres de données, tandis qu’une adresse d’opérateur seule fournit des indices moins probants quant à l’automatisation d’une requête.
Le blocage d’une adresse mobile partagée peut également interrompre le service pour des abonnés légitimes. Les sites ont donc intérêt à tenir compte du contexte de l’opérateur et du comportement des sessions, plutôt qu’à rejeter toutes les requêtes provenant d’une même adresse.
Comparaison des types de proxy selon la source de l’IP et la classification habituelle
| Type de proxy | Origine de l’IP | Classification habituelle par les sites | Utilisation courante |
|---|---|---|---|
| Centre de données | Plages d’adresses des fournisseurs d’hébergement | Souvent signalé par la reconnaissance de l’ASN d’hébergement | Vérifications à grand volume et à faible sensibilité |
| Résidentiel | Connexions d’abonnés aux FAI résidentiels | Classification variable selon l’appareil, le comportement et le débit | Vérifications des prix, du SEO et des publicités selon la zone géographique |
| Mobile 4G/5G | Réseaux d’opérateurs utilisant la NAT de niveau opérateur | Contexte de l’opérateur évalué avec le comportement et la session | Tests QA sensibles aux comptes et tests de sites mobiles |
Il s’agit d’utilisations appropriées sur le plan opérationnel, et non d’autorisations. Les vérifications à grand volume depuis des centres de données nécessitent toujours une charge de travail approuvée, et l’approvisionnement en adresses résidentielles exige un consentement clair et des mesures de prévention des abus.
Utilisez le routage mobile lorsque le réseau est important
Imaginons que vous validiez une page d’accueil française localisée. Une route mobile française approuvée vous permet d’examiner l’expérience proposée à un client sur ce réseau, y compris les redirections régionales et la diffusion adaptée aux mobiles.
Cette méthode est plus représentative qu’un test effectué exclusivement depuis un réseau d’hébergement étranger. Elle ne reproduit pas l’expérience de chaque client, car les paramètres linguistiques, l’historique du compte et les caractéristiques de l’appareil peuvent également influer sur la page.
Les IP mobiles peuvent être plus difficiles à classer comme automatisées à partir de l’adresse seule. Elles ne sont pas totalement indétectables et ne garantissent pas qu’une plateforme autorisera l’automatisation.
Rotation, sessions persistantes et compatibilité des protocoles
La rotation d’IP modifie l’adresse source publique entre les requêtes ou les tâches. Une session persistante conserve une identité de proxy pendant une durée définie, ce qui aide un flux de travail avec état à rester cohérent.
Une connexion, un paiement ou un test QA en plusieurs étapes ne devrait pas sembler passer d’un réseau à un autre en cours de route. Faites tourner les adresses entre des tâches indépendantes, comme des vérifications de marchés distincts, plutôt qu’entre des étapes dépendantes.
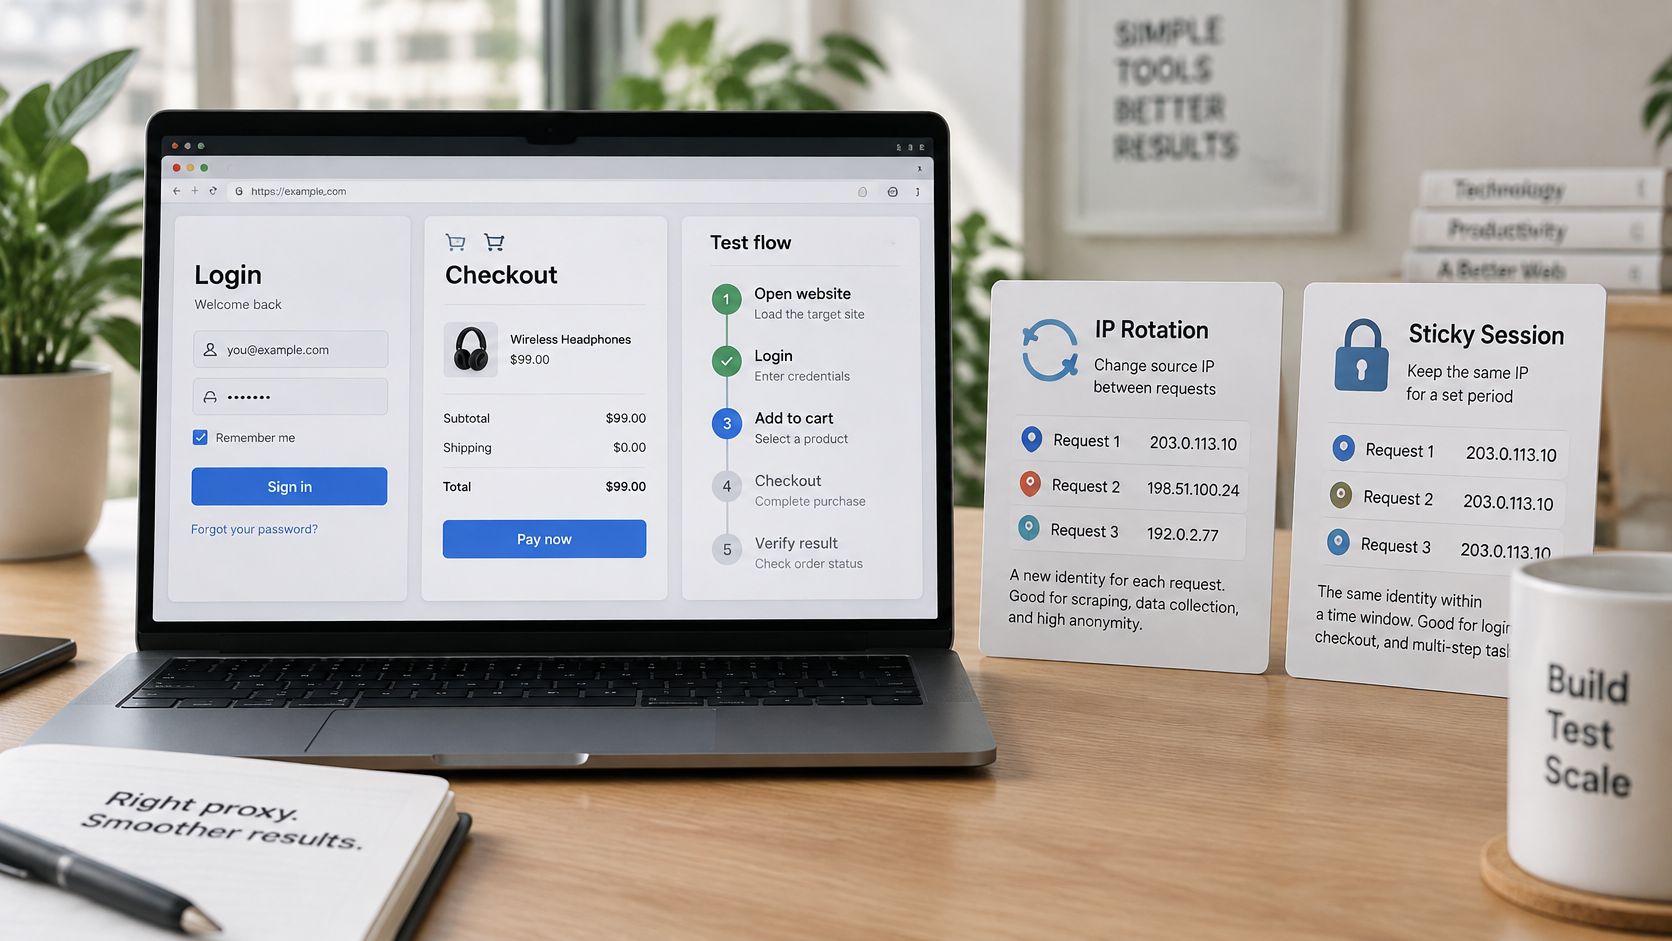
Adaptez la durée de vie de l’identité à la tâche
Les sites peuvent corréler les cookies, les jetons d’authentification, les caractéristiques du navigateur, le rythme des requêtes et l’ASN. Un changement d’adresse n’efface pas ces signaux, et des changements fréquents peuvent créer un profil d’identité incohérent.
Pour une persistance de session efficace, configurez chaque flux de travail avec soin :
- Identifiant de session : Attribuez un identifiant stable à chaque compte ou flux de travail autorisé, sans partager de cookies authentifiés entre des comptes sans lien entre eux.
- Routage DNS : Vérifiez que la résolution des noms suit le chemin de proxy prévu lorsque le comportement régional du DNS est important.
- Cohérence du client : Gardez le user-agent et les caractéristiques attendues du navigateur stables pendant la session.
- Limite de rotation : Définissez-la en fonction de la fin de la tâche et du comportement documenté de la session, plutôt que selon un intervalle universel arbitraire.
- Gestion des échecs : Ne changez pas de route au milieu d’une transaction pour la renvoyer à l’aveugle. Déterminez si la destination a déjà accepté l’opération.
Une identité de test stable produit généralement des résultats plus faciles à interpréter qu’une route qui change constamment.
Vérifiez les modes de transport pris en charge par chaque application
La documentation de Mozilla sur les proxys distingue les proxys HTTP, y compris HTTPS via le tunneling CONNECT, des proxys SOCKS5. Un proxy HTTP convient généralement directement aux requêtes Web et aux diagnostics compatibles avec HTTP.
SOCKS5 peut acheminer des connexions TCP sans interpréter la sémantique HTTP, ce qui le rend utile avec les applications compatibles au-delà des requêtes ordinaires du navigateur. Vérifiez si le client résout les noms de destination localement ou via la connexion SOCKS.
Le choix du protocole n’améliore pas le niveau de confiance. Il détermine la compatibilité et le comportement du routage, mais pas si la destination autorise la requête.
Testez chaque client séparément. Le paramètre de proxy d’un navigateur ne couvre pas automatiquement une application de bureau, un processus d’arrière-plan ou un processus API.
Solutions conformes aux règles et aux conditions d’accès
Un blocage ne vous autorise pas à changer de route jusqu’à ce que l’une d’elles fonctionne. Demandez une autorisation explicite pour la tâche, par exemple en faisant ajouter un compte de test à la liste d’autorisation ou en utilisant une API approuvée. Pour une activité de suivi ou de test, décrivez le flux de travail prévu afin que le propriétaire du site puisse déterminer l’accès approprié.
Demandez un accord d’accès clairement défini
Indiquez les détails suivants dans votre demande :
- Responsable : Indiquez le propriétaire du compte ou de la clé API ainsi qu’un contact technique capable d’interrompre la tâche.
- Objectif commercial : Précisez si le travail concerne la vérification des publicités, le suivi de marque, les tests de paiement ou les études de marché autorisées.
- Périmètre des requêtes : Répertoriez les URL ou les points de terminaison ainsi que les actions effectuées par la tâche.
- Charge prévue : Indiquez le volume attendu, le débit de requêtes, le niveau de concurrence et le calendrier.
- Limites d’accès : Précisez les comptes de test, les autorisations requises et les restrictions relatives au traitement des données.
Dans l’attente de l’autorisation, réduisez la charge imposée à la destination. Limitez la concurrence, répartissez les requêtes dans le temps plutôt qu’entre plusieurs adresses, et respectez Retry-After, l’en-tête de réponse qui indique quand le client doit réessayer.
Mettez la tâche en pause lorsqu’un défi apparaît. N’augmentez pas automatiquement le nombre de tentatives. Gardez les cookies stables pendant une session et configurez chaque navigateur ou client API pour utiliser des en-têtes et un comportement TLS adaptés à ce client. N’usurpez pas l’identité d’un autre client pour contourner un contrôle.
Comprenez pourquoi une autre IP pourrait ne pas aider
Le guide OWASP sur la gestion des robots et la lutte contre l’automatisation recommande des défenses à plusieurs niveaux et met en garde contre le recours au seul blocage d’IP. Un trafic distribué peut rester sous les seuils par IP ; les défenses peuvent donc aussi tenir compte des pics de courte durée et d’une activité soutenue à faible débit.
Un WAF, ou pare-feu applicatif Web, peut rejeter une adresse valide en fonction du contenu de la requête, de l’état de la session, du comportement ou de l’empreinte du client. Une empreinte est une combinaison reconnaissable de caractéristiques de connexion et d’application, et non une simple étiquette de réputation d’IP.
Limite d’accès : Les proxys mobiles ne sont pas destinés à échapper à la détection ni à contourner les contrôles d’accès.
N’utilisez des proxys que pour des opérations autorisées, comme le QA, la surveillance ou les opérations sur des comptes permises par la plateforme. Consultez les exigences de conformité en tenant compte des autorisations du compte et des approbations du propriétaire. Si la plateforme ou le propriétaire du site refuse l’accès, arrêtez la tâche au lieu d’essayer une autre route.
Choisissez une route conforme à votre cas d’utilisation
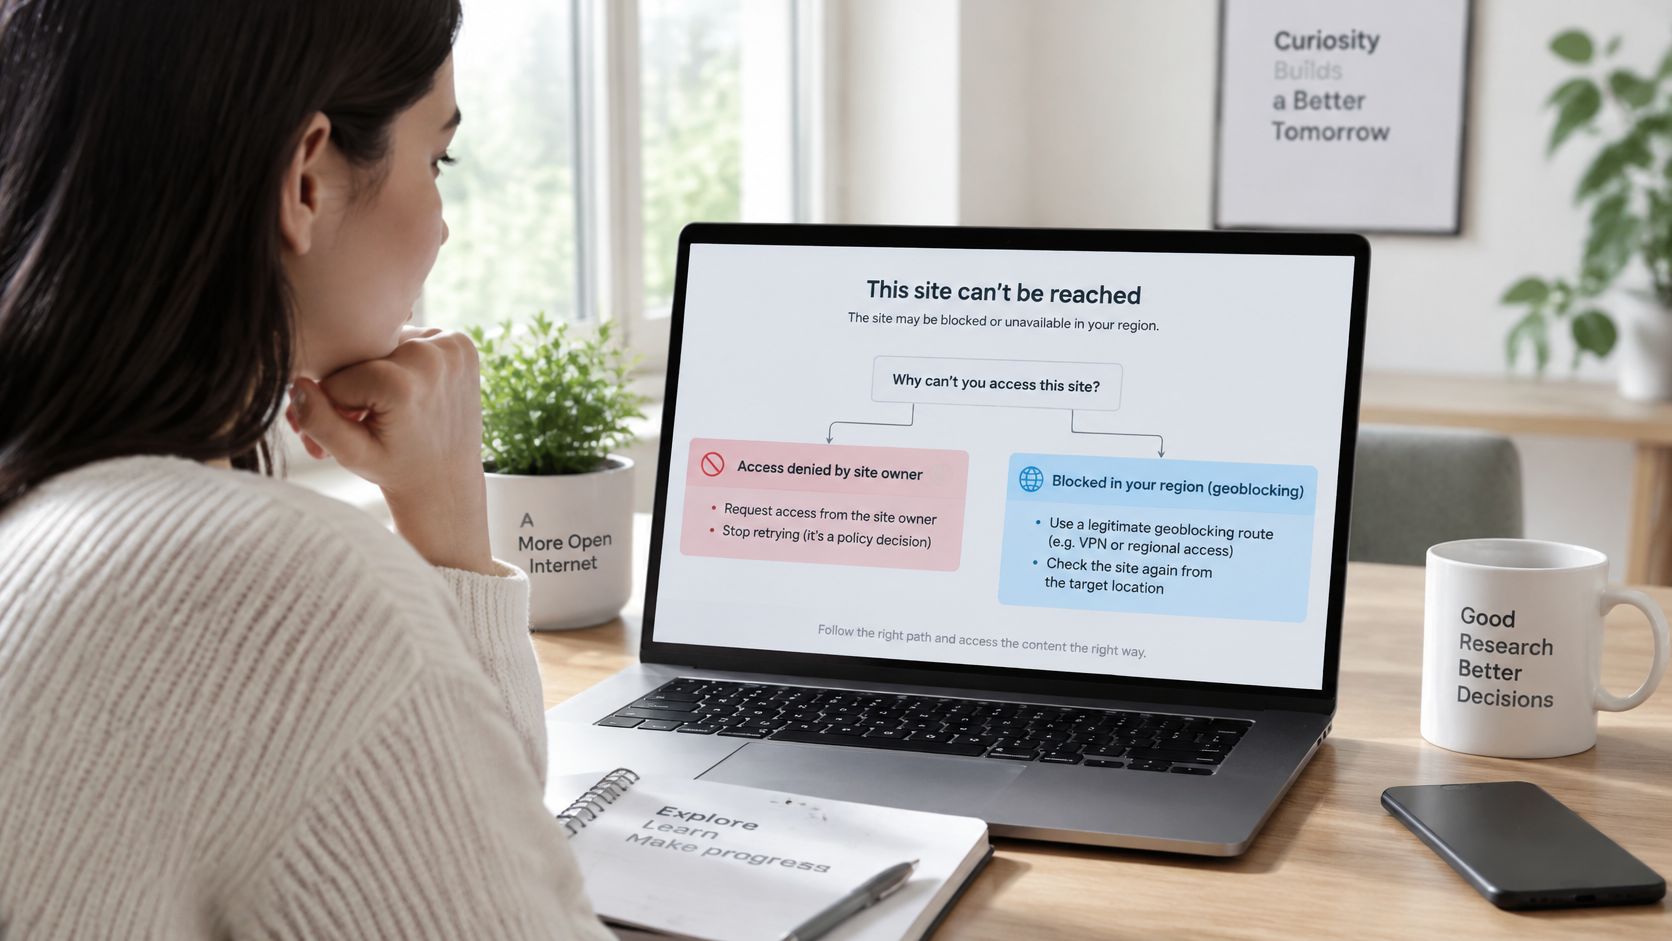
Choisissez une route après avoir diagnostiqué le problème. Votre objectif est d’obtenir un résultat autorisé qui reflète l’expérience client. Changer d’IP avant d’avoir identifié la cause peut aggraver un blocage fondé sur le comportement.
Un refus lié aux règles exige l’autorisation du propriétaire du site. Une incompatibilité géographique nécessite des tests approuvés depuis le marché visé. Si le problème semble lié à une évaluation de la réputation ou du comportement, corrigez le flux de travail avant d’essayer une autre route réseau.
Adaptez la route à la tâche commerciale
| Tâche légitime | Route et exigence opérationnelle | Points à valider |
|---|---|---|
| Gestion de plusieurs comptes sur les réseaux sociaux | Accès aux comptes autorisés avec sessions persistantes et liste d’autorisation au niveau du compte, si disponible | Chaque compte dispose des autorisations nécessaires et d’une identité opérationnelle cohérente |
| Vérification des publicités et recherche régionale | Routes géographiques correspondant au marché de la campagne | Emplacement, destination, langue et redirections régionales |
| Surveillance des prix et du SEO | Accès HTTP soumis à une limitation du débit et conforme aux règles du site | Variantes de page comparables et calendrier de requêtes acceptable |
| Assurance qualité dépendante de la localisation | Routage autorisé via le marché cible | Ensemble du parcours utilisateur localisé |
| Protection de la marque | Surveillance limitée des contenus publics autorisés | Couverture sans collecte inutile de données personnelles |
Pour tester un processus de paiement français, utilisez un compte de test autorisé, passez par le réseau français prévu et conservez la transaction dans la session qui lui est attribuée. Vérifiez les options de livraison, l’affichage de la devise et le comportement du paiement en mode test, sans passer par inadvertance une véritable commande.
La surveillance des sites de vente au détail est soumise aux mêmes limites : l’autorisation de consulter les prix publics ne donne pas le droit de contourner les limites d’achat, les contrôles de file d’attente ou les restrictions de compte.
Définissez les critères de réussite avant d’évaluer une connexion
Définissez les critères d’acceptation avant les tests : la page attendue, l’expérience régionale correcte, un flux de travail mené à bien et un relevé de diagnostic reproductible. Une réponse contenant une page de vérification n’est pas considérée comme une réussite.
Veillez à ce que l’évaluation reste liée au flux de travail autorisé. Vérifiez les exigences relatives à sa session et à sa localisation plutôt que de considérer l’accès à une page d’accueil sans rapport comme la preuve que la tâche fonctionnera.
Evoproxy propose des ports mobiles 4G/LTE/3G en France pour des tâches contrôlées telles que l’assurance qualité autorisée, la vérification des publicités, la recherche régionale et les opérations sur les comptes dans le respect des règles des plateformes. Rendez-vous sur Evoproxy pour évaluer une configuration de proxy mobile en fonction de votre flux de travail autorisé avant de vous engager.