La página carga con la conexión de tu oficina, pero la misma URL devuelve un error a través de tu proxy. Las comprobaciones de tu campaña están en espera, el trabajo de monitorización está fallando y cambiar la IP de salida parece la solución más rápida.
No la cambies todavía. Que un sitio esté bloqueado a través del proxy puede deberse a una regla de filtrado, una restricción geográfica, una ruta de reenvío interrumpida o un patrón de solicitudes que el destino no acepta. Cambiar de red antes de recopilar pruebas puede ocultar el fallo original y generar otro.
Diagnostica el bloqueo a partir de sus síntomas
Empieza por la respuesta que recibiste, no por la suposición de que han bloqueado tu IP.
Síntomas, causas probables y primeras comprobaciones
| Síntoma | Causa probable | Primera comprobación |
|---|---|---|
| 403 Forbidden con una página de marca | Denegación por política del destino o del proxy | Vuelve a probar la URL directamente; busca Proxy-Status con http_request_denied |
| 502 Bad Gateway | El proxy no puede llegar al siguiente salto | Comprueba la conectividad ascendente y el puerto del proxy |
| 504 Gateway Timeout | Tiempo de espera agotado en el reenvío por una ruta lenta o saturada | Espera y vuelve a intentarlo en una sesión nueva |
| 511 Network Authentication Required | No se ha superado el inicio de sesión del proxy o el portal cautivo | Verifica las credenciales del proxy y las reglas de acceso |
| Carga directamente, pero falla solo en un país | Geobloqueo por parte del destino | Compara el país de salida con el mercado objetivo |
| Carga, pero luego aparece un CAPTCHA o un desafío en visitas repetidas | Reputación de la IP o puntuación de comportamiento | Reduce la frecuencia de las solicitudes y mantén estables las sesiones |
| Falla solo con una cuenta, en cualquier red | Restricción a nivel de cuenta | Comprueba el estado de la cuenta en la plataforma, no en el proxy |
403 Forbidden significa que un servidor o intermediario rechazó la solicitud. 502 Bad Gateway significa que el proxy no pudo llegar al siguiente salto, mientras que 504 Gateway Timeout significa que la ruta de reenvío no respondió a tiempo. 511 Network Authentication Required significa que se debe superar una autenticación de red; no demuestra que las credenciales habituales del proxy sean incorrectas.
Identifica la capa antes de elegir la solución
El filtrado de dominios o URL puede impedir que una solicitud llegue al destino. El geobloqueo puede rechazar una solicitud válida por su ubicación aparente. La puntuación de reputación de IP y la detección de bots pueden plantear un desafío tras inspeccionar la conexión, la sesión o el comportamiento.
Las restricciones de cuenta son otra cosa. Si una cuenta autorizada falla en redes que funcionan, cambiar el proxy no resolverá el problema de la cuenta. Si no carga ningún destino a través de la conexión, empieza por la solución de problemas de rechazo de conexión del proxy, en lugar de investigar las defensas de un solo sitio.
Comprueba la dirección pública de salida desde el mismo entorno que ejecuta la solicitud fallida. Si también usas una VPN, puedes verificar la IP pública de tu VPN con SiteAlive, pero una comprobación desde el navegador no demuestra que otra aplicación utilice la misma ruta.
Regla de diagnóstico: Que la conexión funcione desde tu portátil demuestra que está disponible por esa ruta, no que lo esté en todas partes.
El filtrado gubernamental y de los ISP también debe formar parte del diagnóstico: la evaluación Freedom on the Net 2025 de Freedom House concluyó que el 69% de los usuarios de internet del mundo vivía en países donde se bloqueó contenido político, social o religioso en línea entre junio de 2024 y mayo de 2025.
La tabla permite acotar la causa probable. Confírmala con pruebas directas y a través del proxy en condiciones equivalentes antes de cambiar la configuración.
Cómo distinguir el filtrado de las políticas del proxy
Mantén controlado el experimento. Si cambias a la vez la cuenta, el navegador, la ubicación y el proxy, no sabrás cuál de los cambios afectó al resultado.
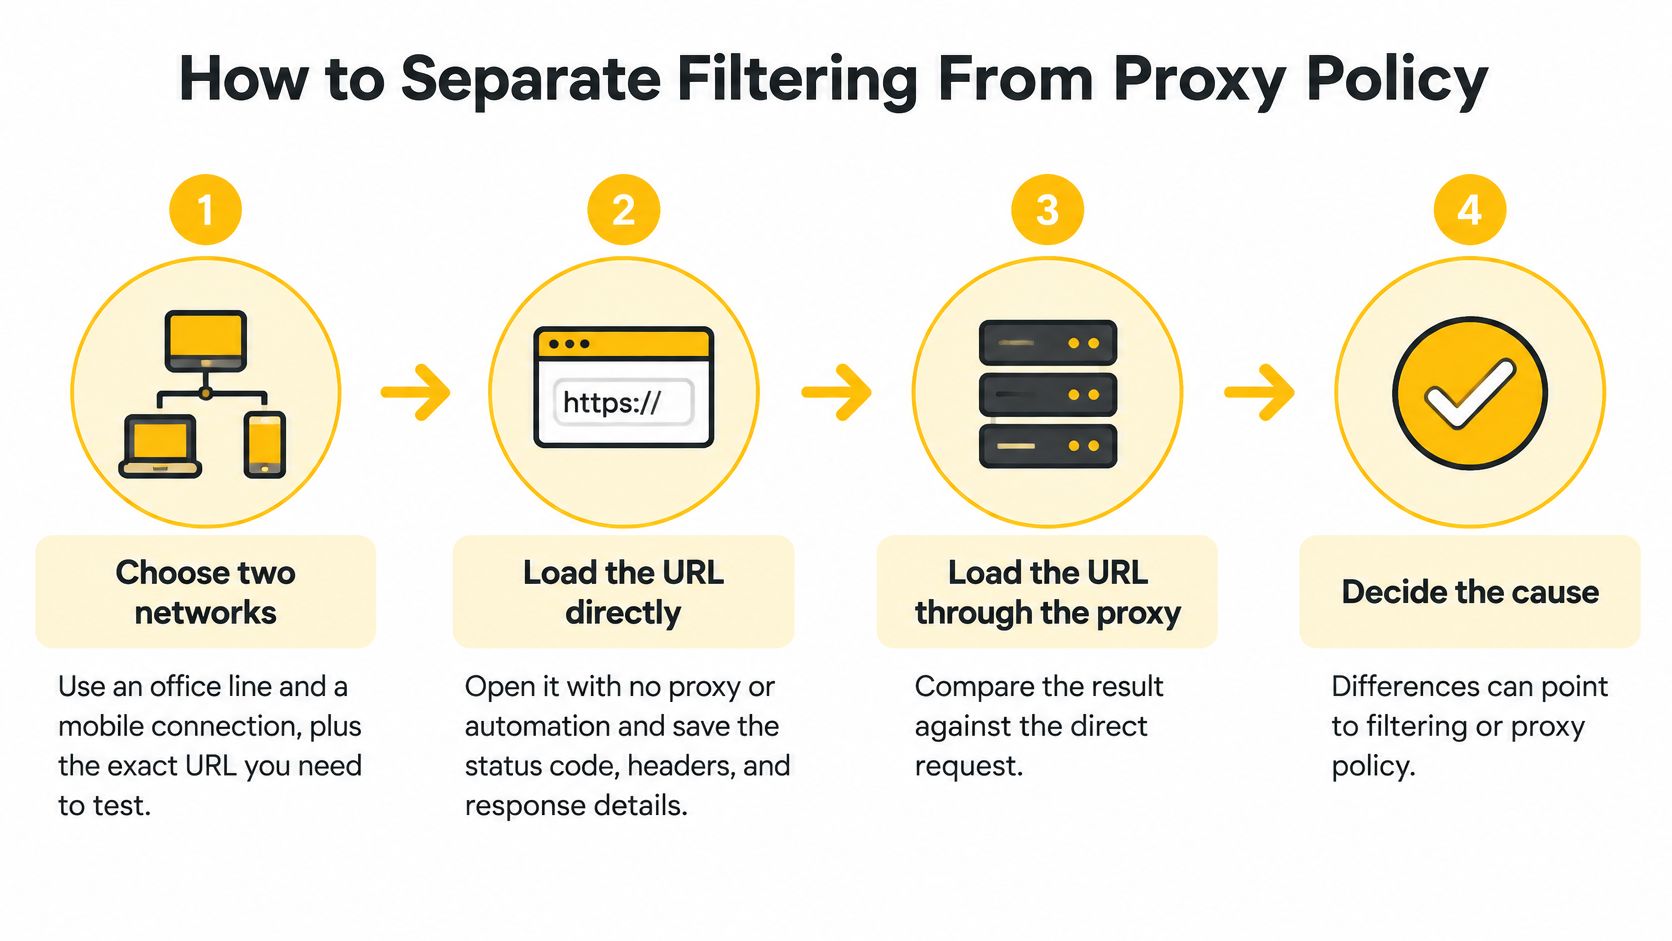
Captura solicitudes comparables
- Elige tus redes. Usa una conexión de oficina y una conexión móvil con la URL exacta, incluida la ruta y los parámetros de consulta. En la medida de lo posible, mantén el dispositivo y la cuenta sin cambios para que la red siga siendo la diferencia relevante.
- Establece la referencia directa. Abre la URL sin proxy ni automatización y guarda el estado de la respuesta, los encabezados y el cuerpo. Anota si el navegador muestra la página prevista, una pantalla de inicio de sesión o un desafío.
- Repite la prueba a través del proxy. Guarda las mismas pruebas y anota la ubicación de salida configurada. No sustituyas la respuesta completa por una simple captura de pantalla del mensaje de error.
- Separa las etapas de conexión. Prueba por separado la resolución DNS, el establecimiento de TCP, el protocolo de enlace TLS y la solicitud HTTP mediante los diagnósticos detallados de tu cliente. DNS traduce los nombres a direcciones, TCP establece la conexión y TLS negocia su cifrado.
- Examina los informes de intermediarios. El campo estandarizado
Proxy-Statusde RFC 9209 puede revelar tipos de fallo comohttp_request_denied,destination_ip_prohibitedyconnection_refused. Los dos primeros valores indican una política del intermediario; el rechazo de conexión apunta a la conexión ascendente que se intentó establecer. - Compara la identidad de la solicitud. Inspecciona las redirecciones, las cookies, el valor
Hostde HTTP y SNI, el nombre de host presentado durante la negociación TLS. Las diferencias inesperadas pueden revelar un destino de túnel incorrecto o una solicitud reescrita. - Cuestiona la página de bloqueo. Que el logotipo sea reconocible no demuestra quién generó la respuesta. Un intermediario que aplica una política puede sustituir la página por otra que parezca proceder del destino.
- Conserva las pruebas. Registra la fecha y hora con la zona horaria, el ID de solicitud, el país de salida y la respuesta exacta. Elimina las credenciales y los tokens de autenticación antes de compartir la captura.
Distingue la interferencia local de un fallo del destino
Si la restricción aparece solo en una red de acceso concreta, conviene investigar al ISP o la puerta de enlace antes de sustituir la IP. Las mediciones de OONI sobre X/Twitter en Tanzania mostraron que la plataforma fue mayormente accesible en las redes analizadas de otros lugares entre abril y julio de 2025, mientras que el bloqueo a nivel de ISP local explicaba la interrupción en Tanzania.
El filtrado corporativo añade otra variable. El análisis de Purple Shield sobre las compensaciones entre las puertas de enlace web y el rendimiento de DNS aporta contexto si tu organización enruta el tráfico a través de una puerta de enlace de seguridad. Pregunta al administrador de red si la ruta aprobada incluye filtrado o inspección.
Proporciona a soporte una solicitud reproducible, capturas directas y del proxy con los datos sensibles ocultos, la etapa de conexión que falla y la red afectada. Así, el equipo adecuado podrá investigar en lugar de asignarte otra dirección.
Por qué las IP móviles reciben un trato distinto
Los proxies de centros de datos usan direcciones de proveedores de alojamiento. Los proxies residenciales usan conexiones de abonados de ISP domésticos. Los proxies móviles 4G y 5G utilizan redes de operadores, donde las direcciones públicas suelen representar a muchos abonados en lugar de a un solo dispositivo.
La traducción de direcciones de red a nivel de operador, o CGN, es el método que utilizan los operadores para compartir direcciones públicas entre clientes. RFC 6598 reserva 100.64.0.0/10 como espacio de direcciones compartido entre los equipos de los clientes y la infraestructura del operador; esas direcciones internas no son enrutables globalmente y el operador traduce el tráfico a una dirección pública antes de que llegue a internet.
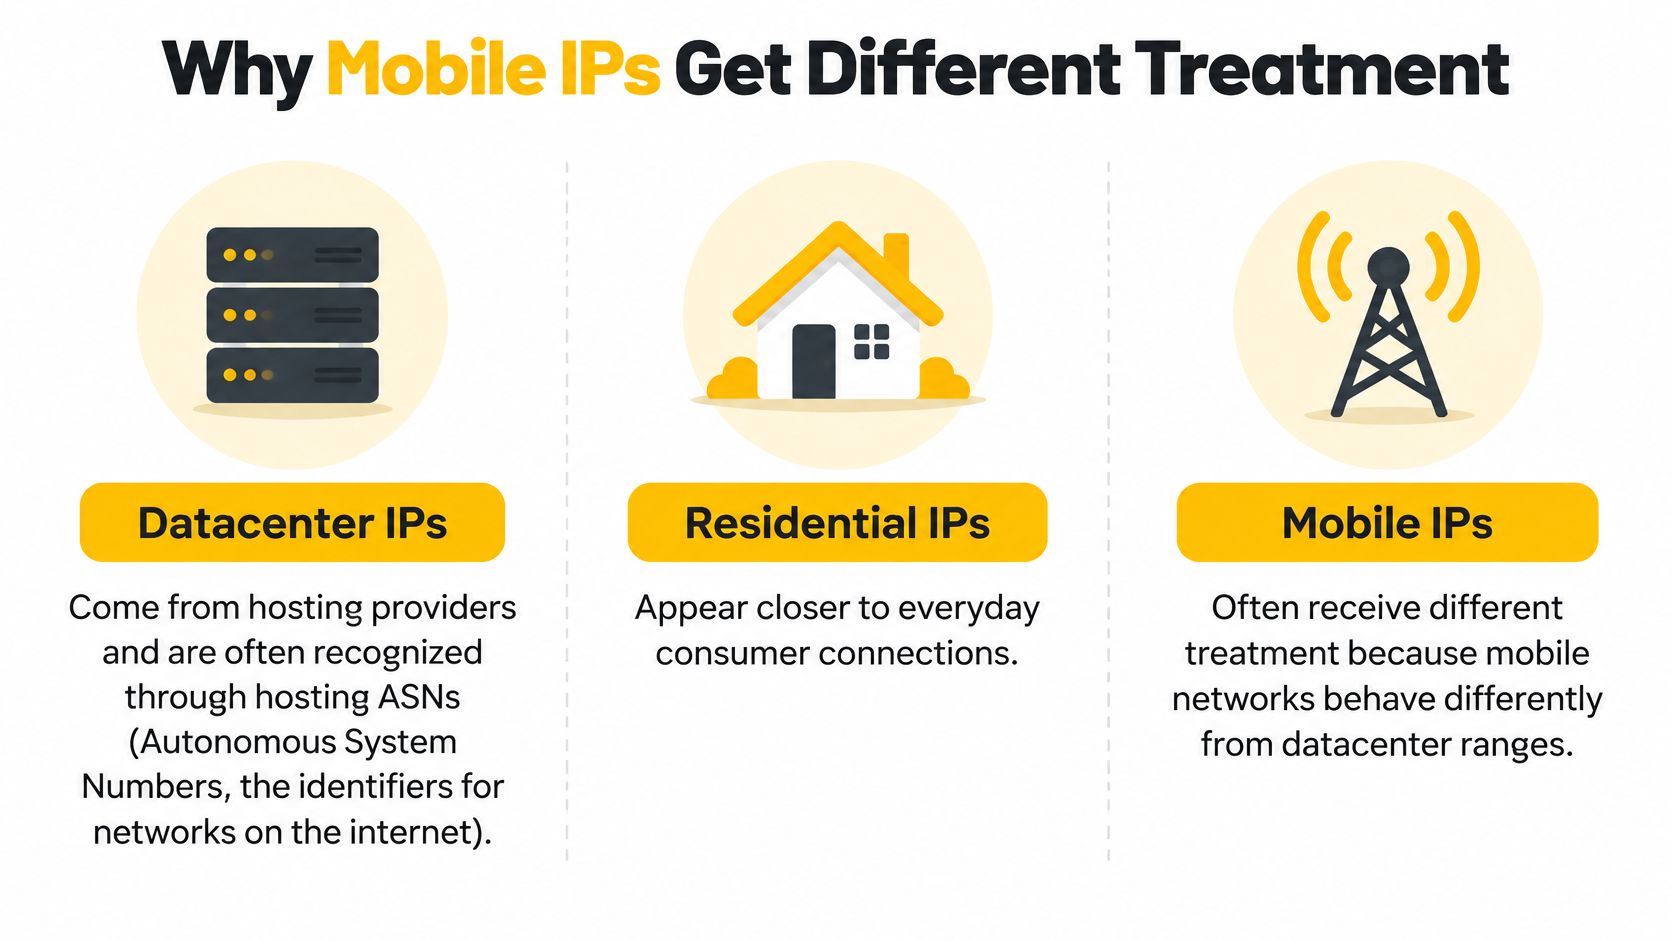
Compara el contexto de red, no las promesas de invisibilidad
Un ASN, o número de sistema autónomo, identifica una red en internet. Los ASN de alojamiento permiten clasificar fácilmente muchos rangos de centros de datos, mientras que una dirección de operador por sí sola aporta menos indicios de que una solicitud provenga de una automatización.
Bloquear una dirección móvil compartida también puede interrumpir el servicio de suscriptores legítimos. Por eso, los sitios tienen motivos para tener en cuenta el contexto del operador junto con el comportamiento de la sesión, en lugar de rechazar todas las solicitudes procedentes de una dirección.
Comparación de tipos de proxy por origen de IP y clasificación habitual
| Tipo de proxy | De dónde procede la IP | Cómo suelen clasificarla los sitios | Uso habitual |
|---|---|---|---|
| Centro de datos | Rangos de direcciones de proveedores de alojamiento | A menudo se marca al reconocer el ASN de alojamiento | Comprobaciones de gran volumen y baja sensibilidad |
| Residencial | Conexiones de suscriptores de ISP domésticos | Clasificación variable según el dispositivo, el comportamiento y la frecuencia | Comprobaciones de precios, SEO y anuncios por ubicación geográfica |
| Móvil 4G/5G | Redes de operadores detrás de NAT de nivel de operador | El contexto del operador se pondera junto con el comportamiento y la sesión | Pruebas de control de calidad sensibles a las cuentas y pruebas de sitios móviles |
Estos son usos adecuados desde el punto de vista operativo, no permisos. Las comprobaciones de gran volumen desde centros de datos siguen requiriendo una carga de trabajo aprobada, y el abastecimiento residencial necesita un consentimiento claro y controles contra el abuso.
Usa el enrutamiento móvil cuando la red sea importante
Supongamos que estás validando una página de destino localizada para Francia. Una ruta móvil francesa aprobada te permite inspeccionar la experiencia que se presenta a un cliente en esa red, incluidas las redirecciones regionales y la entrega específica para móviles.
Esto representa mejor la experiencia que probar únicamente desde una red de alojamiento extranjera. No reproduce la experiencia de todos los clientes, ya que la configuración de idioma, el historial de la cuenta y las características del dispositivo también pueden afectar a la página.
Las IP móviles pueden ser más difíciles de clasificar como automatización basándose únicamente en la dirección. No son completamente indetectables ni garantizan que una plataforma permita la automatización.
Rotación, sesiones persistentes y compatibilidad de protocolos
La rotación de IP cambia la dirección de origen pública entre solicitudes o trabajos. Una sesión persistente mantiene una identidad de proxy durante un período definido, lo que ayuda a que un flujo de trabajo con estado mantenga la coherencia.
Un inicio de sesión, una compra o una prueba de control de calidad con varios pasos no deberían parecer saltar de una red a otra a mitad del proceso. Rota entre trabajos independientes, como comprobaciones de distintos mercados, en lugar de hacerlo entre pasos dependientes.
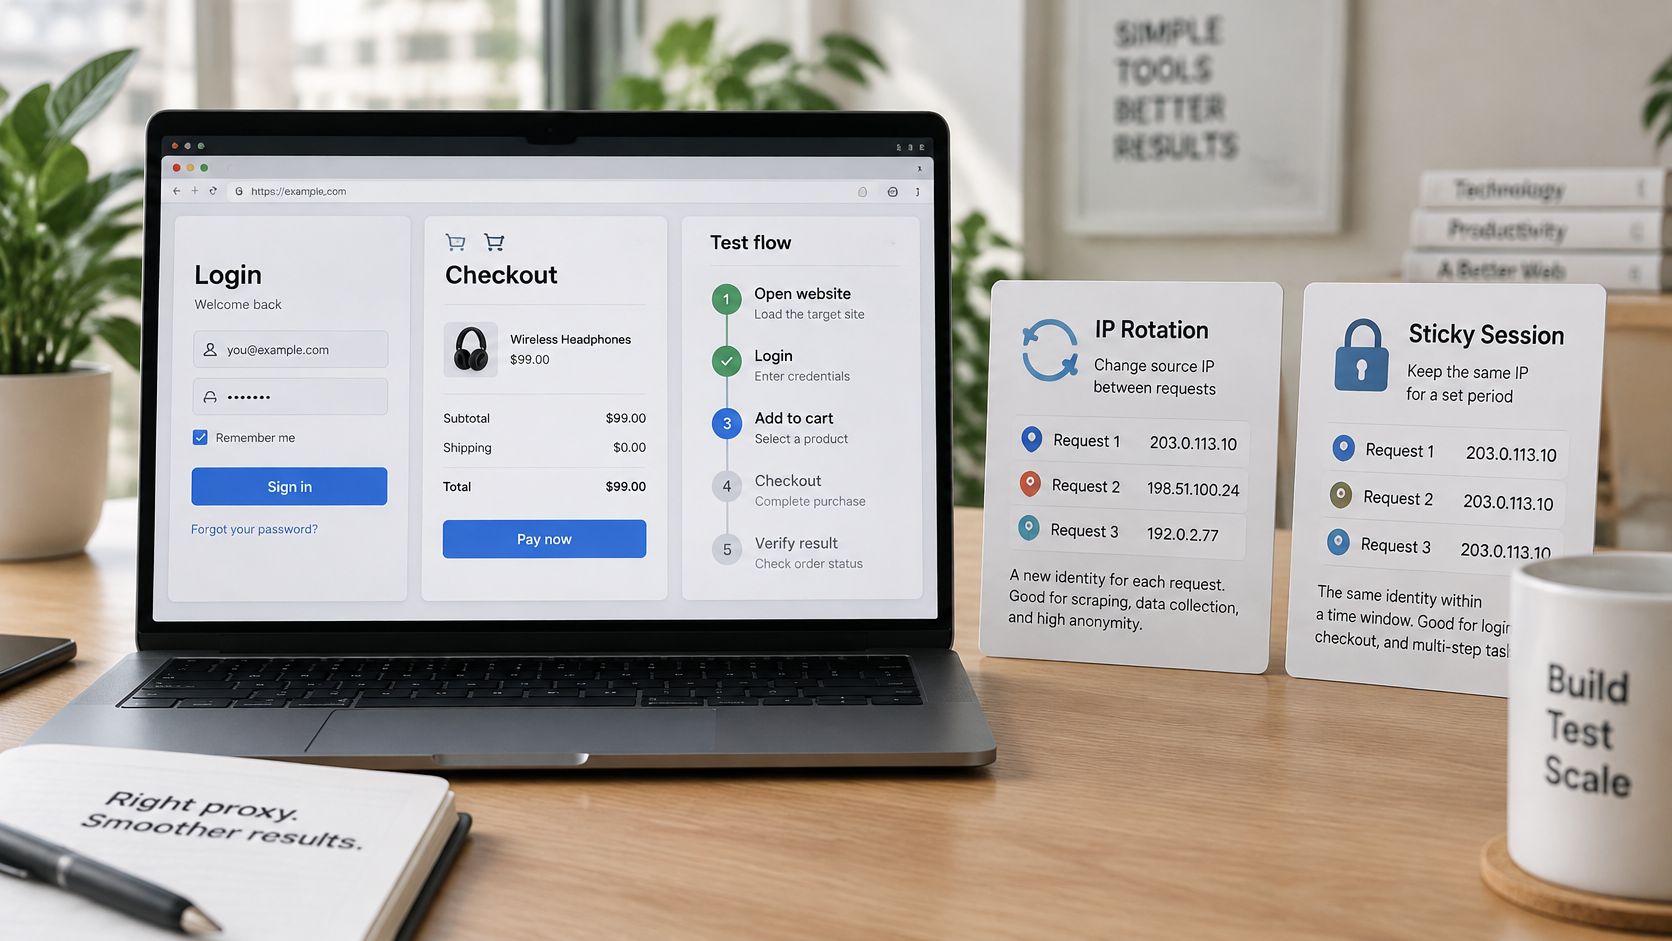
Adapta la duración de la identidad a la tarea
Los sitios pueden correlacionar cookies, tokens de autenticación, características del navegador, tiempos de las solicitudes y ASN. Cambiar de dirección no elimina esas señales, y los cambios frecuentes pueden crear un patrón de identidad incoherente.
Para una persistencia de sesión práctica, configura cada flujo de trabajo deliberadamente:
- Identificador de sesión: Asigna un identificador estable por cuenta o flujo de trabajo autorizado, sin compartir cookies autenticadas entre cuentas no relacionadas.
- Enrutamiento DNS: Confirma que la resolución de nombres siga la ruta de proxy prevista cuando importe el comportamiento regional de DNS.
- Coherencia del cliente: Mantén estable el agente de usuario y las características previstas del navegador durante la sesión.
- Límite de rotación: Establécelo en función de la finalización del trabajo y del comportamiento documentado de la sesión, no según un intervalo universal arbitrario.
- Gestión de errores: No rotes a mitad de una transacción para volver a enviarla a ciegas. Determina si el destino ya aceptó la operación.
Una identidad de prueba estable suele producir resultados más fáciles de interpretar que una ruta que cambia constantemente.
Comprueba qué transporte admite cada aplicación
La documentación de Mozilla sobre proxies distingue los proxies HTTP, incluido HTTPS mediante túneles CONNECT, de los proxies SOCKS5. Un proxy HTTP suele ser una opción sencilla para solicitudes web y diagnósticos compatibles con HTTP.
SOCKS5 puede enrutar conexiones TCP sin interpretar la semántica de HTTP, por lo que resulta útil para aplicaciones compatibles que van más allá de las solicitudes habituales del navegador. Comprueba si el cliente resuelve los nombres de destino localmente o a través de la conexión SOCKS.
Elegir un protocolo no aumenta la confianza. Determina la compatibilidad y el comportamiento del enrutamiento, no si el destino aprueba la solicitud.
Prueba cada cliente por separado. La configuración de proxy de un navegador no cubre automáticamente una aplicación de escritorio, un proceso en segundo plano o un proceso API.
Soluciones que respetan las políticas y las reglas de acceso
Un bloqueo no da permiso para cambiar de ruta hasta encontrar una que funcione. Solicita autorización explícita para la tarea, por ejemplo, que se incluya una cuenta de prueba en la lista de permitidos o usar una API aprobada. Para la supervisión o las pruebas, describe la carga de trabajo prevista para que el propietario del sitio decida qué acceso corresponde.
Solicita un acuerdo de acceso definido
Incluye estos detalles en tu solicitud:
- Responsable: Indica el propietario de la cuenta o de la clave API y un contacto técnico que pueda pausar el trabajo.
- Finalidad comercial: Explica si el trabajo incluye verificación de anuncios, supervisión de marca, pruebas del proceso de compra o estudios de mercado permitidos.
- Alcance de las solicitudes: Enumera las URL o los endpoints y las acciones que ejecuta el trabajo.
- Límites de carga: Indica el volumen previsto, la frecuencia de solicitudes, la concurrencia y el horario.
- Límites de acceso: Identifica las cuentas de prueba, los permisos necesarios y las restricciones de tratamiento de datos.
Mientras esperas la aprobación, reduce la carga sobre el destino. Limita la concurrencia, distribuye las solicitudes a lo largo del tiempo en lugar de hacerlo entre direcciones y respeta Retry-After, el encabezado de respuesta que indica cuándo debe volver a intentarlo un cliente.
Pausa el proceso cuando aparezca un desafío. No aumentes automáticamente los reintentos. Mantén estables las cookies durante una sesión y configura cada navegador o cliente API para que use encabezados y un comportamiento TLS adecuados para ese cliente. No suplantes a otro cliente para eludir un control.
Entiende por qué otra IP podría no ayudar
La guía de OWASP sobre gestión de bots y medidas contra la automatización recomienda defensas por capas y advierte que no se debe depender únicamente del bloqueo de IP. El tráfico distribuido puede mantenerse por debajo de los umbrales por IP, por lo que las defensas también pueden tener en cuenta ráfagas breves y actividad sostenida de baja frecuencia.
Un WAF, o cortafuegos de aplicaciones web, puede rechazar una dirección válida según el contenido de la solicitud, el estado de la sesión, el comportamiento o la huella del cliente. Una huella es una combinación reconocible de características de conexión y de la aplicación, no solo una etiqueta de reputación de IP.
Límite de acceso: Los proxies móviles no están destinados a evadir la detección ni a eludir controles de acceso.
Usa proxies únicamente para trabajos autorizados, como control de calidad, supervisión u operaciones de cuenta permitidas por la plataforma. Consulta los requisitos de cumplimiento junto con los permisos de la cuenta y las aprobaciones del propietario. Si la plataforma o el propietario del sitio deniega el acceso, detén el trabajo en lugar de probar otra ruta.
Elige la ruta conforme a las normas para tu caso de uso
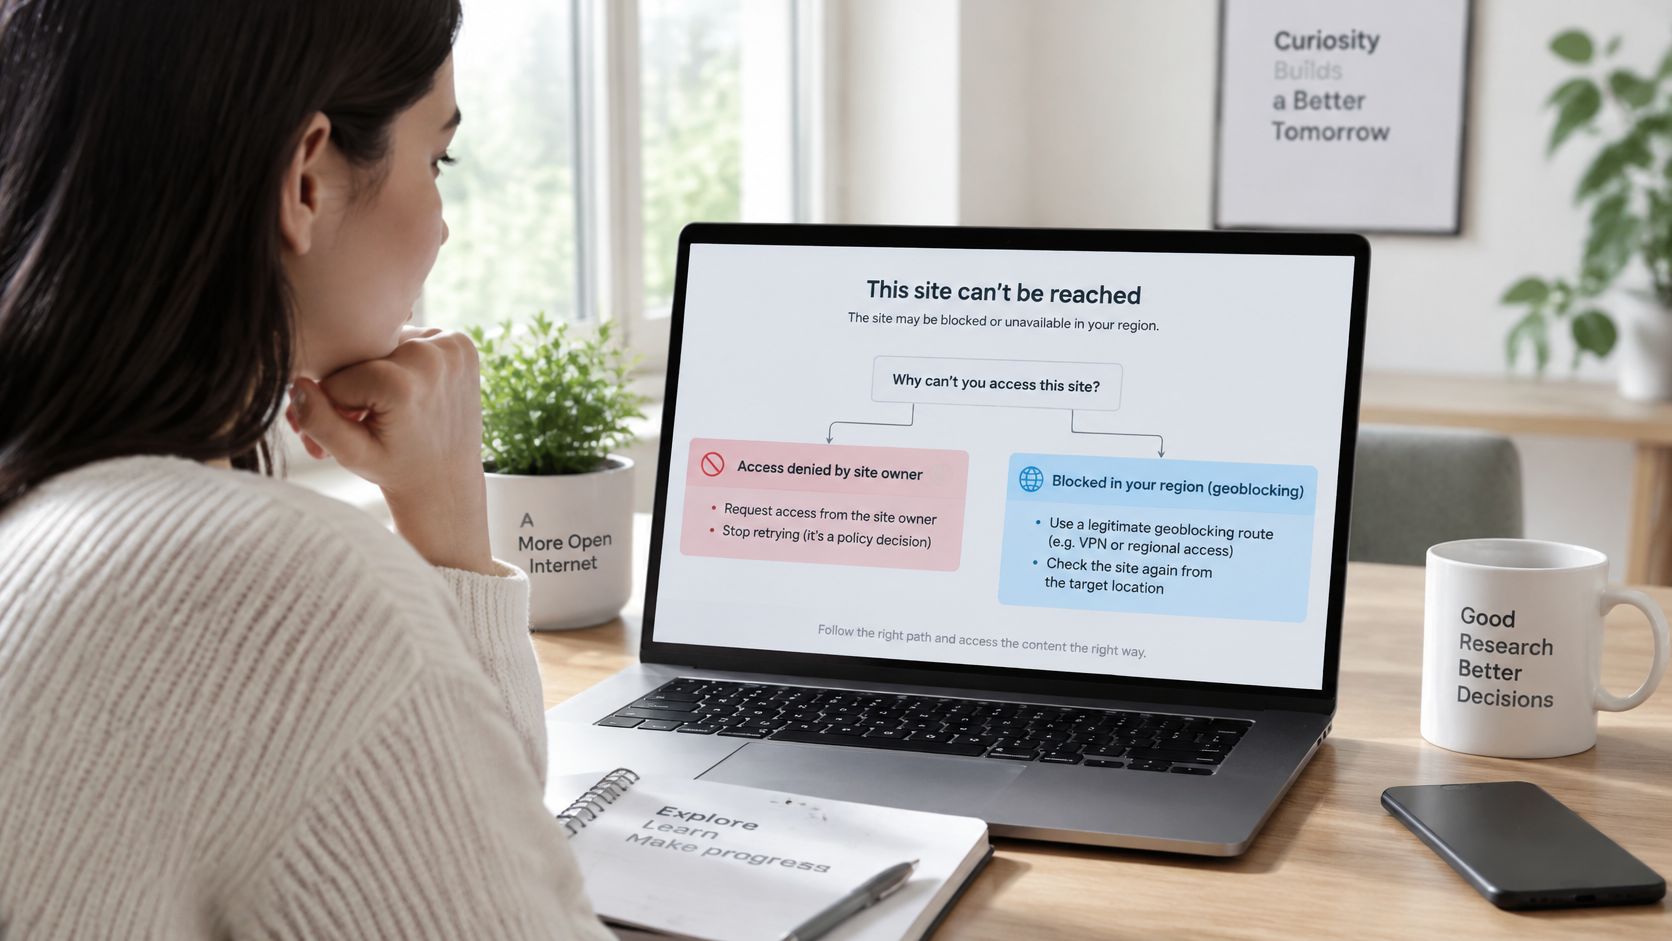
Elige una ruta después de diagnosticar el fallo. Tu objetivo es obtener un resultado autorizado que refleje la experiencia del cliente. Cambiar de IP antes de identificar la causa puede empeorar un bloqueo basado en el comportamiento.
Una denegación por políticas requiere el permiso del propietario del sitio. Una discrepancia geográfica requiere pruebas aprobadas desde el mercado previsto. Si el problema apunta a la reputación o a la puntuación del comportamiento, corrige la carga de trabajo antes de probar otra ruta de red.
Adapta la ruta a la tarea comercial
| Tarea legítima | Ruta y requisito operativo | Qué validar |
|---|---|---|
| Gestión de múltiples cuentas en redes sociales | Acceso autorizado a las cuentas con sesiones persistentes y listas de permitidos por cuenta cuando estén disponibles | Cada cuenta tiene permiso y una identidad operativa coherente |
| Verificación de anuncios e investigación regional | Rutas geográficas específicas que coincidan con el mercado de la campaña | Ubicación, destino, idioma y redirecciones regionales |
| Supervisión de precios y SEO | Acceso HTTP con límites de frecuencia y conforme a las reglas del sitio | Variantes de página comparables y una programación de solicitudes aceptable |
| Control de calidad según la ubicación | Enrutamiento autorizado a través del mercado de destino | Todo el flujo de usuario localizado |
| Protección de marca | Supervisión acotada de material público permitido | Cobertura sin recopilar información personal innecesaria |
Para probar el proceso de pago en Francia, utiliza una cuenta de prueba autorizada, enruta el tráfico a través de la red francesa prevista y mantén la transacción en la sesión asignada. Valida las opciones de envío, la moneda mostrada y el comportamiento de prueba del pago sin realizar por error un pedido real.
La supervisión de comercios minoristas tiene los mismos límites: el permiso para consultar precios públicos no autoriza a eludir límites de compra, controles de cola ni restricciones de cuenta.
Define el éxito antes de evaluar una conexión
Establece los criterios de aceptación antes de realizar las pruebas: la página esperada, la experiencia regional correcta, un flujo de trabajo completado y un registro de diagnóstico reproducible. Una respuesta que contiene una página de desafío no se considera satisfactoria.
Vincula la evaluación al flujo de trabajo autorizado. Comprueba sus requisitos de sesión y geográficos en lugar de considerar el acceso a una página de inicio no relacionada como prueba de que la tarea funcionará.
Evoproxy ofrece puertos móviles 4G/LTE/3G de Francia para tareas controladas como control de calidad autorizado, verificación de anuncios, investigación regional y operaciones de cuentas conforme a las reglas de la plataforma. Visita Evoproxy para evaluar una configuración de proxy móvil en función de tu flujo de trabajo aprobado antes de comprometerte.