Dein Scraper lief gestern noch problemlos. Heute Morgen prallt jede Anfrage an derselben Hürde ab, und dein Social-Media-Tool, Preisprüfer oder QA-Skript lädt keine einzige Seite mehr. Wenn du den HTTP-Response-Code 407 siehst, solltest du nicht zuerst das Website-Passwort zurücksetzen oder ein API-Token austauschen. Irgendetwas zwischen deinem Client und dem Ziel fordert zuerst Zugangsdaten an. Finde heraus, welcher Hop danach fragt, behebe das Problem dort – dann sind die meisten 407-Fehler in wenigen Minuten behoben.
Einen 407-Fehler anhand des Symptoms diagnostizieren
Stell dir vor, der Überwachungsjob eines Datenteams lief über Nacht problemlos und schlug dann nach einer routinemäßigen Konfigurationsänderung bei jeder Anfrage fehl. Die Zielwebsite hat sich nicht geändert. Die Proxy-Ebene schon, oder der Client weist nicht mehr nach, dass er diesen Proxy verwenden darf. Das ist das Muster hinter den meisten plötzlichen 407-Fehlern und der Grund, warum es besser ist, die Symptome abzugleichen, statt wahllos Einstellungen zu ändern.
Sieh dir die Tabelle unten an, bevor du etwas anderes anfasst. Sie folgt einem systematischen Ansatz zur Behebung von Netzwerkproblemen von Networking2000, der hier hilfreich ist, denn ein 407 zeigt dir, dass ein Proxy geantwortet hat, aber nicht, warum er dich abgewiesen hat.
HTTP-407-Symptome, Ursachen und erste Maßnahmen
| Symptom | Wahrscheinliche Ursache | Erste Maßnahme |
|---|---|---|
| Der Browser fordert eine Proxy-Anmeldung an oder schlägt bei jeder Seite fehl | Proxy-Zugangsdaten fehlen oder sind falsch | Gib den Proxy-Benutzernamen und das Passwort erneut ein und versuche es noch einmal |
| Funktioniert in einem Tool, schlägt in einem anderen fehl | Der Client sendet Proxy-Authorization nicht | Richte den Proxy in den eigenen Einstellungen des Clients ein, nicht nur auf Betriebssystemebene |
| Fehler nach einer Passwort- oder Schlüsseländerung | Zugangsdaten sind abgelaufen oder wurden geändert | Aktualisiere die gespeicherten Zugangsdaten und versuche es noch einmal |
| Fehler nur nach einer Weiterleitung | Proxy-Zugangsdaten gehen beim zweiten Hop verloren | Prüfe, ob der Client die Proxy-Header bei jedem Hop erneut sendet |
| Funktioniert mit einem Protokoll, aber nicht mit einem anderen | HTTP-Proxy als SOCKS5 konfiguriert oder umgekehrt | Stimme Protokoll und Port auf die Einstellungen des Anbieters ab |
| Nur bei manchen IPs oder Sitzungen Fehler | IP-Zulassungsliste oder Rotationseinstellung stimmt nicht | Prüfe die Liste zugelassener IPs sowie den Sitzungs- oder Rotationsmodus |
| 407, aber kein Challenge-Header sichtbar | Ein unerwarteter Proxy befindet sich im Anfragepfad | Prüfe jeden Hop und entferne den zusätzlichen Proxy oder korrigiere seine Einstellungen |
Finde die Zeile, die zu deinem Problem passt, und beginne dort. Wenn dein Browser eine Anmeldeaufforderung zeigt, dein Skript aber funktioniert, suchst du nicht nach einem falschen Passwort, sondern nach einem Client, der keine Proxy-Zugangsdaten sendet. Wenn nur manche Sitzungen fehlschlagen, solltest du nicht die gesamte Konfiguration umschreiben. Prüfe zuerst die Zulassungsliste und den Rotationsmodus. Dieser eine Unterschied erspart dir bei diesem Fehler viel unnötigen Aufwand.
So sieht eine 407-Antwort auf der Leitung aus
Stell dir die Lobby eines Gebäudes vor. Der Sicherheitsmitarbeiter am Eingang verlangt deinen Ausweis, bevor du das Büro oben erreichst. Das Büro hat dich nicht abgewiesen. Du bist gar nicht erst dort angekommen. Eine Antwort 407 Proxy Authentication Required funktioniert genauso. Ein Proxy – also ein Vermittler, der Anfragen in deinem Auftrag weiterleitet – weigert sich, deine Anfrage weiterzuleiten, bis du nachgewiesen hast, dass du ihn verwenden darfst.
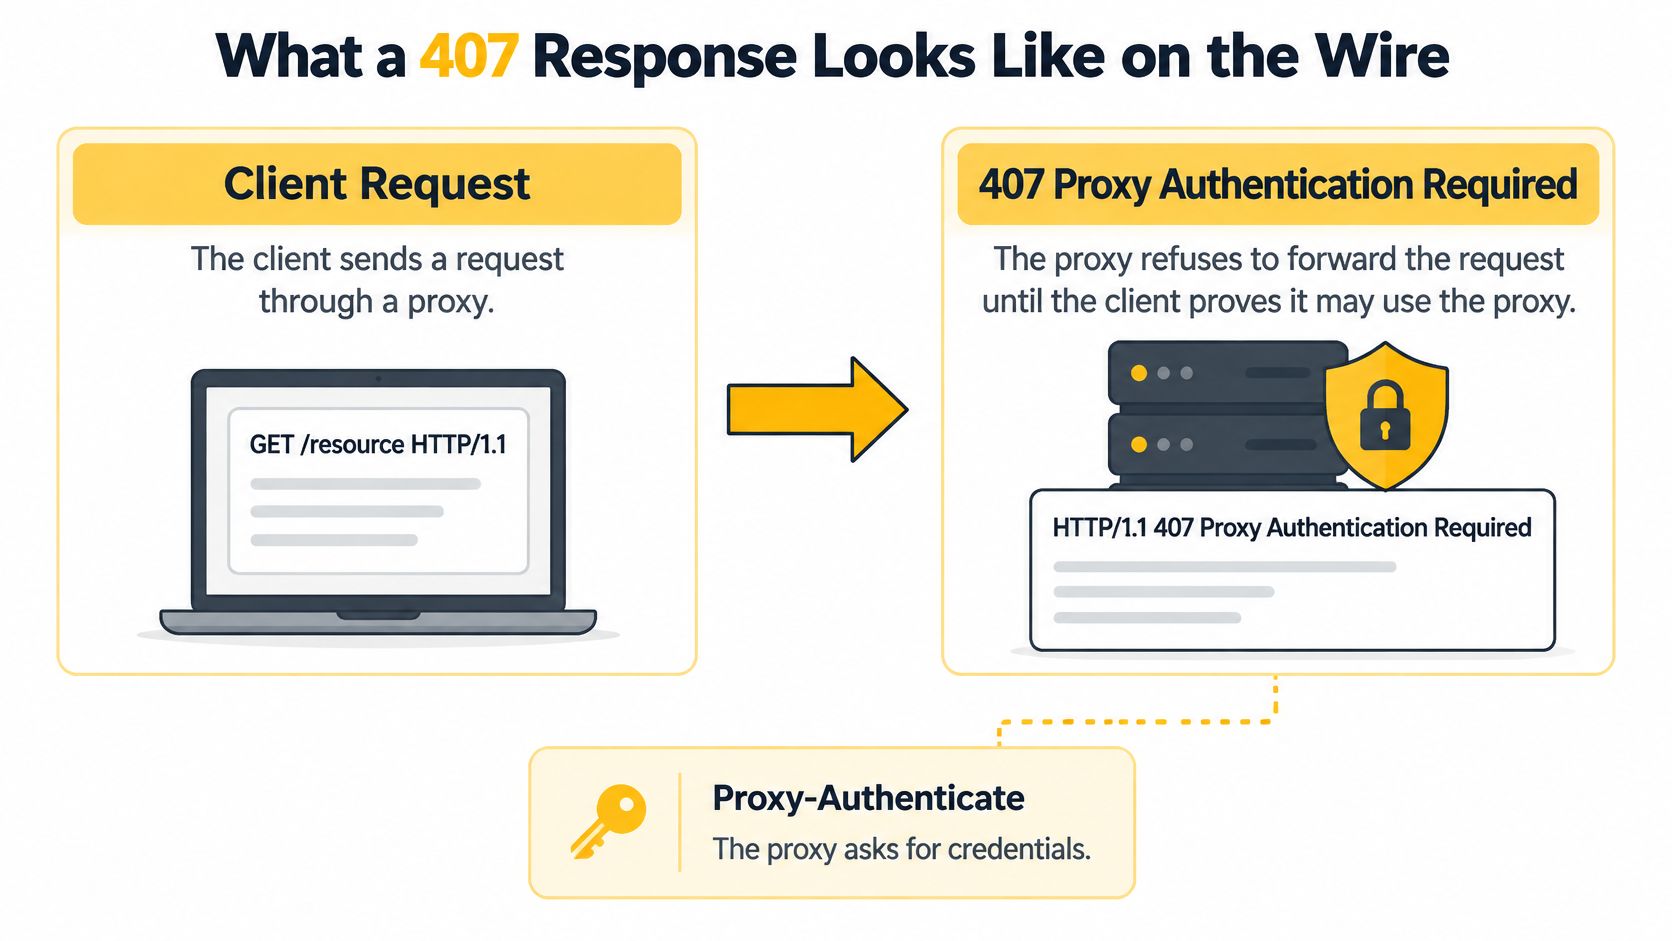
Ein standardkonformer Austausch beginnt auf der Leitung mit HTTP/1.1 407 Proxy Authentication Required, gefolgt von Proxy-Authenticate: Basic realm="proxy". Die Mozilla-Dokumentation zu 407 bestätigt, dass ein Proxy, der eine Authentifizierung verlangt, diese Antwort mit mindestens einem Proxy-Authenticate-Header zurückgeben muss, der eine Challenge für diesen Proxy und diese Anfrage enthält. Dein Client sendet dieselbe Anfrage dann erneut und übermittelt die Proxy-Zugangsdaten in Proxy-Authorization.
Der Unterschied zu 401, der unnötige Arbeit verhindert
401 Unauthorized betrifft die Zugangsdaten für die Zielressource. Bei einem 407 geht es um die Berechtigung, den Vermittler zu verwenden. Wenn du als Reaktion auf einen 407 das API-Token des Ursprungsservers änderst, machst du eine funktionierende Anmeldung unbrauchbar, während der Proxy dich weiterhin abweist. Prüfe bei Setups mit mehreren Hops den Hop, der die Antwort erzeugt hat, und lies seine Challenge aus. Rate nicht anhand der endgültigen Fehlermeldung, die dein Tool anzeigt.
Die Challenge stammt vom Proxy, nicht vom Ziel. Behebe das Problem an dem Hop, der danach fragt.
Führe jedes Mal diese kurze Diagnose durch:
- Quelle bestätigen: Prüfe, ob der 407 vom Proxy-Hop und nicht vom Ursprungsserver stammt.
- Challenge bestätigen: Prüfe, ob Proxy-Authenticate vorhanden ist, und notiere das darin angegebene Verfahren.
- Header bestätigen: Prüfe, ob die Zugangsdaten über Proxy-Authorization und nicht über den für den Ursprungsserver bestimmten Authorization-Header übertragen werden.
Ein Proxy kann mehrere Proxy-Authenticate-Header zurückgeben, die jeweils ein anderes Verfahren angeben. Basic ist am einfachsten und überträgt einen Benutzernamen und ein Passwort. Digest und NTLM erfordern passende Client-Unterstützung. Wähle daher ein Verfahren, das dein Client unterstützt, und sende den passenden Proxy-Authorization-Wert. Fehlende, fehlerhafte, abgelaufene oder unvollständige Zugangsdaten können alle dieselbe Challenge auslösen.
Ein 407 ohne Proxy-Authenticate-Header ist nicht standardkonform und deutet auf einen fehlerhaften oder unerwarteten Hop im Pfad hin. Behandle das zuerst als Routingproblem und nicht als Passwortproblem. Ich würde keine Zugangsdaten ändern, bevor du festgestellt hast, welches Gerät diese Antwort gesendet hat.
Wo 407 in Browsern, APIs und Skripten auftritt
In einem Browser siehst du normalerweise eine Anmeldeaufforderung für den Proxy oder eine Seite, die nicht fertig lädt. Die Aufforderung kann leicht mit der Anmeldung auf einer Website verwechselt werden. Prüfe deshalb genau, wonach gefragt wird. Wenn alle Websites auf dieselbe Weise fehlschlagen, ist der Proxy der gemeinsame Faktor – nicht die Websites.
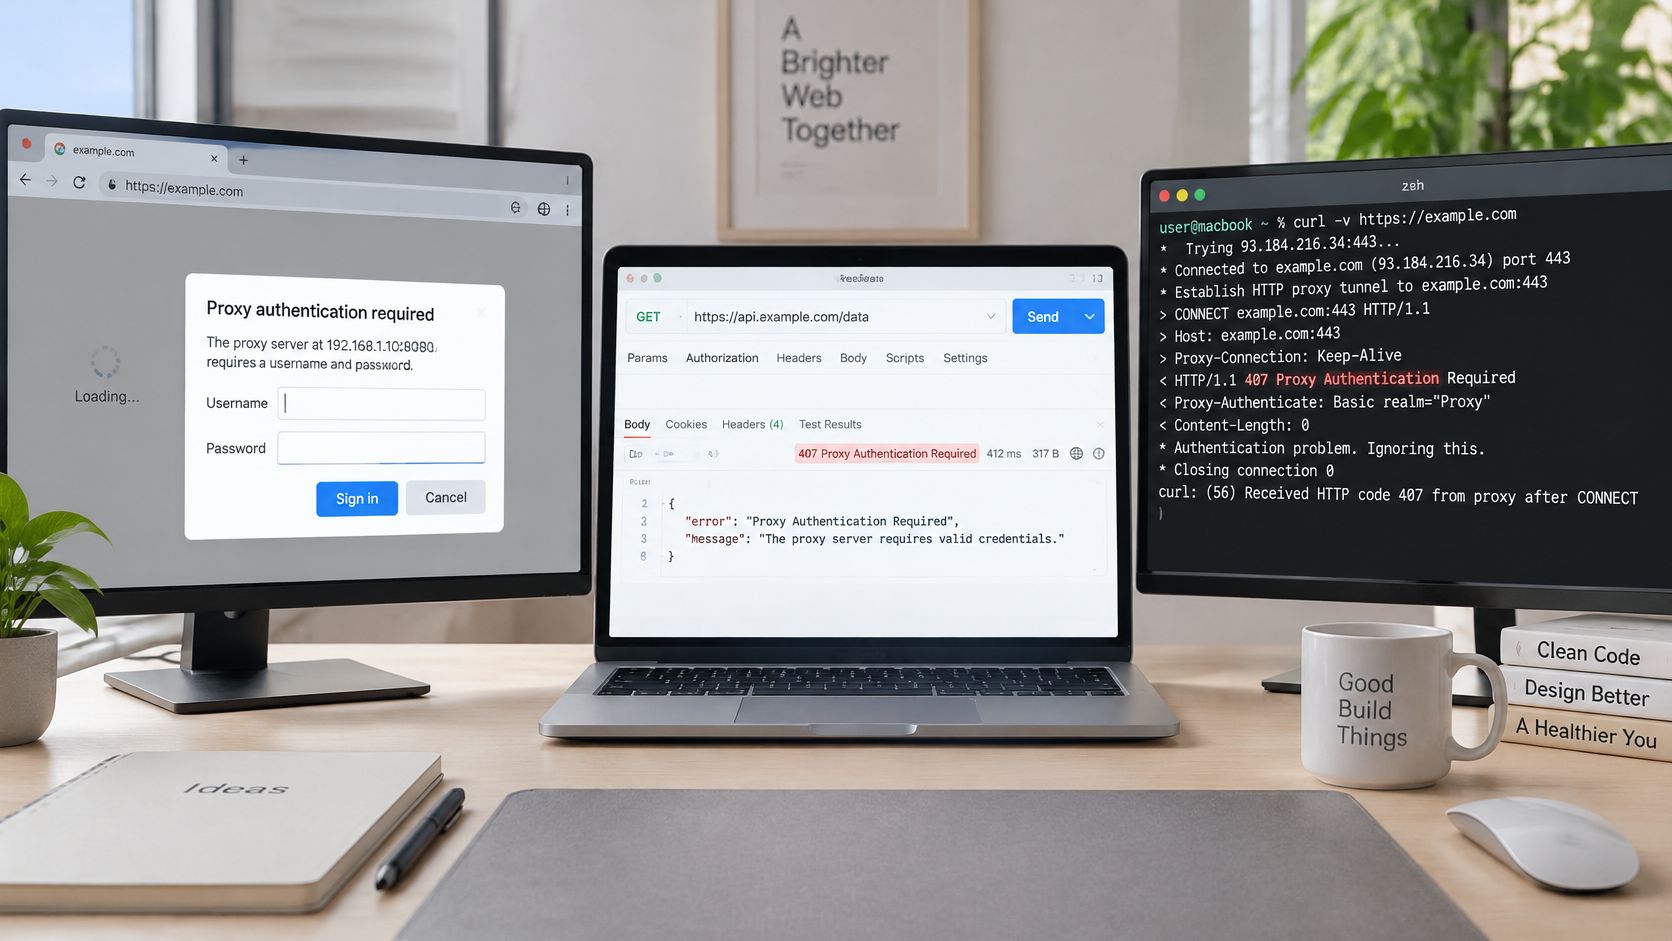
Befehlszeilentools zeigen die Details offener. Im ausführlichen Modus von curl kannst du die 407-Antwort und den Proxy-Authenticate-Header direkt sehen. Anschließend kannst du die Proxy-Zugangsdaten explizit übergeben und prüfen, ob der erneute Versuch erfolgreich ist. Dank dieser Transparenz gehören Tests über die Befehlszeile früh in den Diagnoseprozess. Browser verbergen den Header-Austausch, der dir verrät, was nicht stimmt.
Skriptbibliotheken verbergen ihn oft ebenfalls. Der Fehler kann als Proxy-Ausnahme statt als einfacher Statuscode auftreten. Lies daher den Ausnahmetext, statt nur die Anzahl der Fehler zu protokollieren. Öffentliche Issue-Tracker zeigen, wie unterschiedlich Clients mit demselben Proxy umgehen.
Was reale Client-Fehler zeigen
- Wiederholungsschleifen ohne Ergebnis: 2024 verzeichnete das Microsoft-Azure-PowerShell-Issue #26402 laut dem Issue-Melder mindestens 4 Wiederholungsversuche, bevor HTTP 407 Proxy Authentication Required zurückgegeben wurde. Ohne die Zugangsdaten zu korrigieren, wiederholen die Versuche lediglich die Abweisung.
- Zugangsdaten gehen bei Weiterleitungen verloren: 2024 dokumentierte das reqwest-Issue #2177 zum Rust-HTTP-Client während einer Weiterleitungssequenz 2 Anfragen. Die zweite Anfrage gab HTTP 407 zurück, nachdem die Proxy-Authentifizierungsinformationen verloren gegangen waren.
- Eine Bibliothek schlägt fehl, eine andere funktioniert: 2024 dokumentierte die HTTPX-Projektdiskussion #3286 1 gemeldeten ProxyError mit dem Statuscode 407, während dieselbe Anfrage Berichten zufolge mit der Requests-Bibliothek erfolgreich war.
- Fehler innerhalb anderer Abläufe: 2024 verzeichnete der Arbeitsvorgang #1234 der GitLab-VS-Code-Erweiterung während einer OAuth-Tokenvalidierungsanfrage nach 66 Millisekunden eine HTTP-407-Antwort.
Die gemeinsame Lehre ist praktisch: Derselbe Proxy kann sich bei verschiedenen Clients unterschiedlich verhalten, weil jeder Client Einstellungen speichert, Weiterleitungen verarbeitet und Header auf eigene Weise sendet. Testen Sie den Proxy zuerst außerhalb Ihrer Anwendung. Wenn der externe Test erfolgreich ist, ist Ihr Proxy-Konto in Ordnung und der Fehler liegt in der Konfiguration der Anwendung.
Proxy-Typen und Protokolle, die den Fehler beeinflussen
Ein 407 weist auf einen Fehler am Proxy-Hop hin, aber die richtige Diagnose hängt vom Proxy-Typ und Protokoll ab. Ermitteln Sie zunächst, wie die Verbindung zum Proxy hergestellt wird und wie sich Ihr Client authentifiziert. Prüfen Sie diese Ebene, bevor Sie ein API-Token des Ursprungs ändern: Dieses Token beantwortet keine Authentifizierungsanfrage des Proxys.
Proxy-Typen im Vergleich: Authentifizierung und Erkennungskontext
| Proxy-Typ | IP-Quelle | Erkennungsprofil | Typische legitime Verwendung |
|---|---|---|---|
| Mobil 4G/LTE/3G | Von Mobilfunkanbietern zugewiesene IPs | Über Carrier-grade NAT geteilt, sodass viele Nutzer dieselbe Adresse verwenden | Verwaltung sozialer Konten, App- und Anzeigenverifizierung |
| Residential | Von privaten Internetanbietern zugewiesene IPs | Wirken wie gewöhnliche Haushaltsverbindungen unter Consumer-ASNs | Preis- und SEO-Überwachung, geografisch spezifische Marktforschung |
| Rechenzentrum | IPs aus Hosting- und Cloud-Netzwerken | Erkennbarer Rechenzentrums-ASN, bei hohem Volumen leichter zu markieren | Aufgaben mit hohem Volumen und geringen Vertrauensanforderungen |
Ein ASN (Autonomous System Number) identifiziert den Netzbetreiber hinter einer IP-Adresse. Websites können damit Datenverkehr von Mobilfunkanbietern, Haushalten und Hosting-Anbietern unterscheiden. Mobile 4G/LTE/3G-Proxys verwenden von Mobilfunkanbietern zugewiesene IPs, die häufig über Carrier-grade NAT geteilt werden, wobei viele Teilnehmer hinter einer öffentlichen Adresse erscheinen. Eine Sperrung dieser Adresse kann auch gewöhnliche Handynutzer betreffen. Daher ist dieser gemeinsame Kontext bei der Interpretation von Erkennungssignalen wichtig.
Residential-Proxys leiten den Datenverkehr über private Internetverbindungen und erscheinen unter Consumer-ASNs. Rechenzentrums-Proxys verwenden Hosting-Netzwerke, deren ASNs leicht zu erkennen sind, und eignen sich für Aufgaben mit geringeren Vertrauensanforderungen. Evoproxy bietet mobile 4G/LTE/3G-Konnektivität aus Frankreich mit persönlichen und gemeinsam genutzten Ports für legitime, kontrollierte Aufgaben. Wenn Sie sich genauer ansehen möchten, wie ein HTTP-Proxy-Server Anfragen verarbeitet, verfolgen Sie die Anfrage durch die Weiterleitungsebene.
Protokoll- und Sitzungseinstellungen
HTTP-Proxys übertragen Authentifizierungsdaten in HTTP-Headern. Ein Client kann eine 407-Anfrage erhalten und mit Proxy-Authorization antworten. SOCKS5 verarbeitet die Authentifizierung über eine eigene Protokollaushandlung und unterstützt TCP- und UDP-Datenverkehr einschließlich der Auflösung von Domainnamen. Ihr Client benötigt native SOCKS5-Unterstützung, denn eine HTTP-Authentifizierung über Header erfüllt nicht die Anforderungen einer SOCKS5-Aushandlung. Wenn Client und Port unterschiedliche Protokolle verwenden, kann die Authentifizierung fehlschlagen, obwohl die Zugangsdaten korrekt sind.
Praktische Regel: Stimmen Sie das in Ihrem Client konfigurierte Protokoll auf das dem Proxy-Port zugewiesene Protokoll ab. Ein korrektes Passwort, das über das falsche Protokoll gesendet wird, schlägt trotzdem fehl.
Sitzungseinstellungen beeinflussen die Kontinuität und Weiterleitung, nicht die Bedeutung eines 407. Sticky-Sitzungen behalten eine IP über einen festgelegten Zeitraum bei, was bei Anmeldungen und mehrstufigen Abläufen hilfreich sein kann. IP-Rotation ändert Adressen nach einem Zeitplan oder pro Anfrage und eignet sich für unabhängige Prüfungen wie die Preisüberwachung. Geo-Targeting wählt das Land oder die Region aus, die einer Anfrage zugeordnet ist. Wenn nur einige Sitzungen fehlschlagen, überprüfen Sie den Sitzungs- oder Geo-Parameter im Benutzernamen-String und stellen Sie sicher, dass Ihr Konto ihn unterstützt. Ein fehlerhaft formatierter Parameter kann eine Zurückweisung verursachen, die wie ein Authentifizierungsfehler aussieht.
Fehlende oder ungültige Proxy-Zugangsdaten beheben
Ein 407 bedeutet, dass der Proxy-Hop Zugangsdaten anfordert. Prüfen Sie zuerst diese Ebene: Wenn Sie das API-Token des Ziels ändern, beantworten Sie damit keine Proxy-Anfrage. Gehen Sie die folgenden Prüfungen der Reihe nach durch. Die ersten sechs dauern in der Regel weniger als zehn Minuten; Prüfungen der Zulassungsliste und des Kontos können länger dauern, da dafür möglicherweise Änderungen im Dashboard oder die Hilfe des Anbieters erforderlich sind.
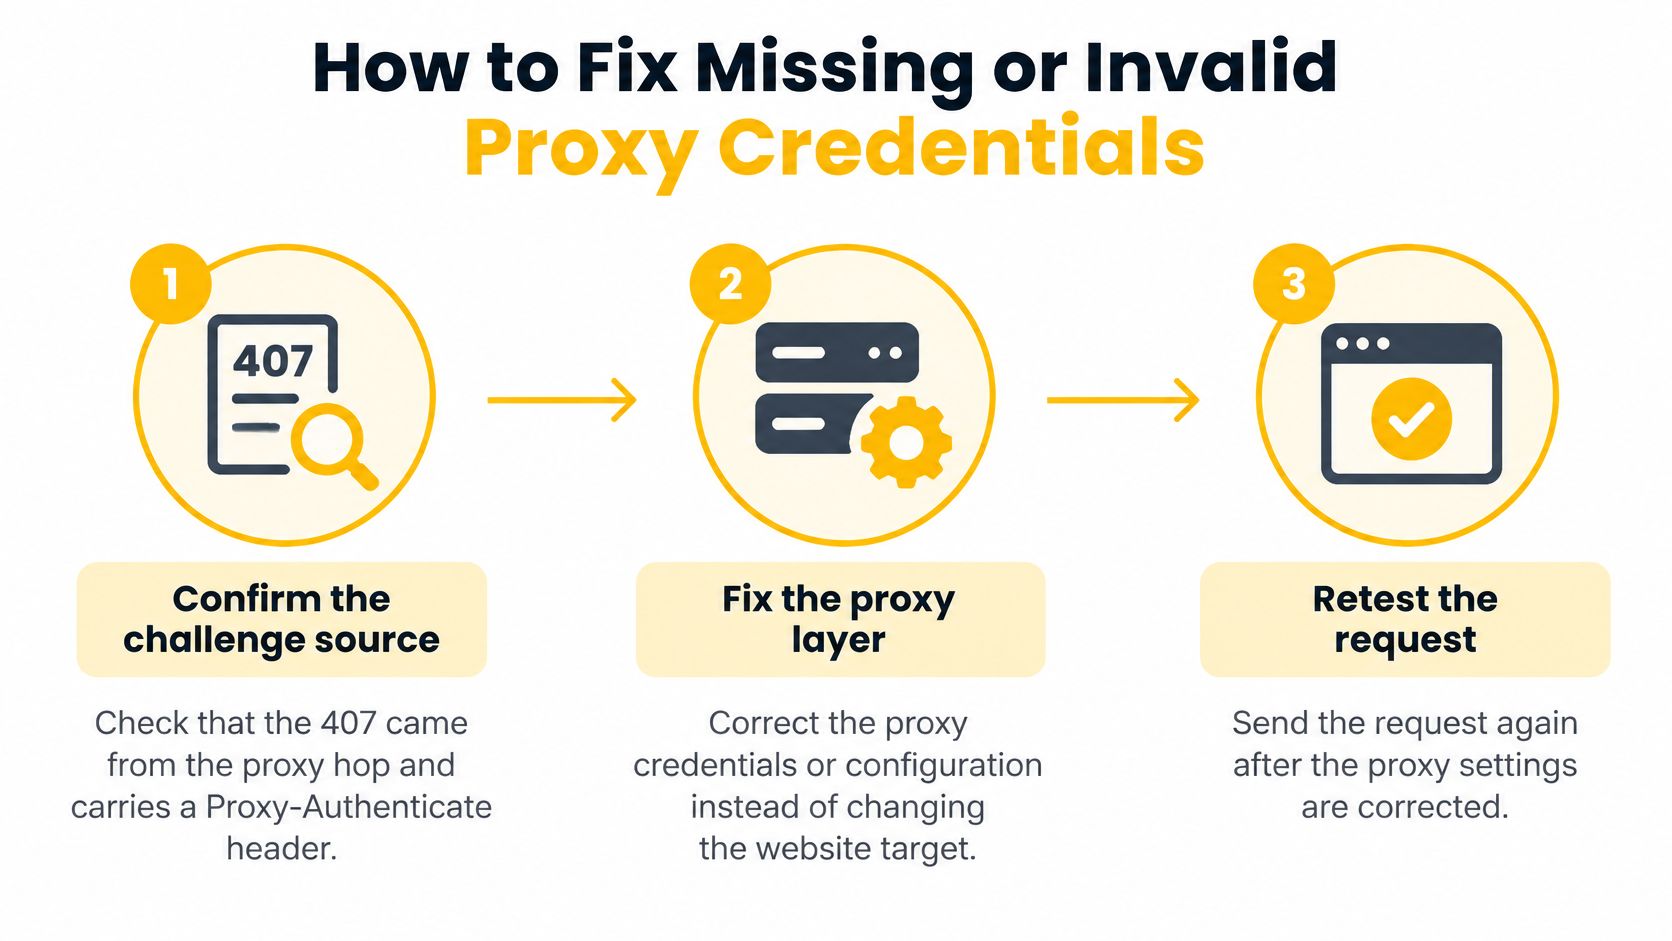
Quelle der Anfrage bestätigen. Prüfen Sie, ob die Antwort vom Proxy-Hop stammt und einen Proxy-Authenticate-Header enthält. Damit erkennen Sie die Ebene, die Zugangsdaten anfordert, und vermeiden Änderungen an einem nicht damit zusammenhängenden API-Token des Ziels.
Verbindungswerte überprüfen. Vergleichen Sie Proxy-Host, Port, Benutzernamen und Passwort mit den aktuellen Kontoeinstellungen. Ein veralteter Wert nach einer Tarifänderung ist eine häufige Ursache für einen plötzlich auftretenden 407. Für die Browserkonfiguration zeigt die Anleitung zu Proxy-Einstellungen und Zugangsdatenfeldern im Browser, wo die einzelnen Werte eingetragen werden.
Protokoll und Port aufeinander abstimmen. Verwenden Sie den für HTTP-Proxy-Verbindungen vorgesehenen HTTP-Port oder den vom Anbieter zugewiesenen SOCKS5-Port. SOCKS5 verwendet häufig den TCP-Port 1080, maßgeblich ist jedoch der vom Anbieter angegebene Port. Ein Tippfehler beim Port kann Sie mit einem anderen Dienst verbinden, der ansonsten gültige Zugangsdaten zurückweist.
Zuerst über die Befehlszeile testen. Führen Sie
curl -v -x http://<host>:<port> -U <user>:<password> https://<test-url>aus und prüfen Sie die ausführliche Ausgabe. Ein 200 bestätigt, dass Proxy-Verbindung und Zugangsdaten funktionieren. Prüfen Sie daher als Nächstes die Anwendungskonfiguration. Wenn weiterhin 407 zurückgegeben wird, konzentrieren Sie sich auf die eingegebenen Werte oder Kontoeinstellungen.Zugangsdaten als Proxy-Zugangsdaten eintragen. Tragen Sie sie in die Proxy-Felder des Clients ein. Kodieren Sie Sonderzeichen im Passwort URL-gerecht und entfernen Sie nachgestellte Leerzeichen. Zeichen wie
@und#können eine Proxy-URL beschädigen, wenn sie nicht kodiert sind; ein nachgestelltes Leerzeichen wird als Teil des Passworts gesendet.Weiterleitungen erneut prüfen. Manche Clients lassen Proxy-Header bei einer weitergeleiteten Anfrage weg. Die erste Anfrage kann erfolgreich sein, während die nächste einen 407 zurückgibt. Vergewissern Sie sich, dass jede Anfrage Proxy-Authorization enthält, und aktualisieren oder konfigurieren Sie Clients neu, die den Header entfernen.
Kontoeinstellungen prüfen und sich dann an den Anbieter wenden. Wenn der 407 trotz gültiger Zugangsdaten weiterhin auftritt, überprüfen Sie die IP-Zulassungsliste sowie die Sitzungs- oder Rotationseinstellung im Dashboard. Ihre öffentliche IP könnte sich geändert haben oder der Sitzungsmodus im Benutzernamen stimmt möglicherweise nicht mit den Kontoeinstellungen überein. Wenn beides korrekt aussieht, wenden Sie sich an den Anbieter, um das Konto überprüfen zu lassen.
Ein Browser allein eignet sich schlecht als Diagnosewerkzeug. Er kann den Header-Austausch verbergen, alte Zugangsdaten zwischenspeichern oder unbeabsichtigt die Proxy-Einstellungen des Betriebssystems verwenden. Beginnen Sie mit dem Test über die Befehlszeile, wenn die Zugangsdaten korrekt zu sein scheinen. Anhand der Antwort lässt sich unterscheiden, ob ein Konfigurationsfehler im Client oder ein Problem auf Proxy- oder Kontoebene vorliegt.
Proxy-Authentifizierung in der Automatisierung sicher konfigurieren
Bei der Automatisierung kann ein kleiner Fehler bei den Zugangsdaten zu Tausenden fehlgeschlagenen Anfragen führen. Richten Sie die Authentifizierung daher korrekt ein, bevor Sie den Umfang erhöhen. Diese Empfehlungen gelten für regelkonformes Scraping, Anzeigenverifizierung, Preisüberwachung und geografisch abhängige Qualitätssicherung.
- Speichern Sie Geheimnisse außerhalb des Codes: Bewahren Sie Proxy-Zugangsdaten in Umgebungsvariablen oder einem Secrets-Manager auf, niemals im Quellcode oder in gemeinsam genutzten Konfigurationsdateien. Ändern Sie sie regelmäßig und aktualisieren Sie sie dann in jeder Umgebung, denn ein vergessener Staging-Server wird im ungünstigsten Moment lautstark ausfallen.
- Senden Sie Zugangsdaten an den richtigen Header: Proxy-Zugangsdaten gehören ausschließlich in Proxy-Authorization, niemals in den Authorization-Header des Ziels. Wenn Sie sie an den Ursprungsserver senden, geben Sie Ihr Proxy-Passwort an Dritte weiter, und der 407-Fehler bleibt trotzdem bestehen.
- Halten Sie Geheimnisse aus Protokollen heraus: Protokollieren Sie den Antwort-Hop, den Statuscode und das Challenge-Schema, aber niemals die Zugangsdaten oder den vollständigen Wert von Proxy-Authorization. Ausführliche Debug-Ausgaben landen häufig in Tickets und Screenshots.
- Wählen Sie den Sitzungsmodus bewusst: Verwenden Sie sticky sessions für Abläufe, die Kontinuität erfordern, etwa eine Anmeldung in mehreren Schritten. Verwenden Sie Rotation, wenn jede Anfrage eigenständig sein soll, etwa bei unabhängigen Preisabfragen.
- Unterscheiden Sie vorübergehende von dauerhaften Fehlern: Wiederholen Sie einen vorübergehenden 407-Fehler mit exponentiellem Backoff einige Male, und brechen Sie dann ab und lösen Sie einen Alarm aus. Wiederholte Versuche mit falschen Zugangsdaten können Ratenbegrenzungen oder Kontosperren auslösen und beheben den Fehler niemals von selbst.
- Testen Sie vor jedem Batch: Senden Sie vor Beginn eines Jobs eine kleine Anfrage über jeden Proxy. Eine Vorabprüfung dauert nur Sekunden und verhindert, dass ein ganzer Batch 407-Fehler zurückgibt. Für Teams, die diese Prüfung mit curl erstellen, behandelt die Anleitung zum Verwenden von curl-Proxys mit Vid Kraken die Befehlsmuster. Unsere Hinweise zum Arbeiten mit einer Proxy-Server-API helfen Ihnen dabei, die Prüfung selbst zu automatisieren.
Auch die Protokollauswahl wirkt sich auf die Automatisierung aus. RFC 1928 beschreibt SOCKS5 als Shim-Schicht zwischen einer Anwendung und der Transportschicht, die TCP und UDP, Domainnamen und IPv6-Adressen sowie ein Framework für Authentifizierungsmethoden unterstützt, üblicherweise über TCP-Port 1080. Ein für SOCKS5 konfiguriertes Tool benötigt daher eine SOCKS5-fähige Verbindungsimplementierung und keine HTTP-Proxy-Header.
Halten Sie die Compliance-Grenzen klar. Mobile Proxys sind nicht dazu gedacht, in der Erwartung gekauft zu werden, Erkennung zu umgehen oder Zugriffskontrollen zu überwinden. Verwenden Sie sie für autorisierte Aufgaben wie QA, Anzeigenverifizierung, Marktforschung, Preisüberwachung und die Verwaltung mehrerer Konten unter Einhaltung der Regeln der jeweiligen Plattform. Auf unserer Website sind die für Kunden verfügbaren Einstellungen für mobile Proxys aufgeführt. Sie können diese mit den Compliance-Nachweisen Ihres Teams abgleichen, bevor Sie eine Konfiguration ausweiten.
Bestätigen Sie die Fehlerbehebung und wählen Sie Ihre Proxy-Konfiguration
Ein erfolgreich geladener Seitenaufruf ist nur die erste Prüfung. Senden Sie mehrere Anfragen und vergewissern Sie sich, dass jede den Status 200 zurückgibt und kein neuer 407 auftritt. Prüfen Sie, ob Proxy-Authorization bei jedem Hop den Proxy erreicht, auch nach Weiterleitungen. Wenn der 407 weiterhin auftritt, ermitteln Sie, welcher Hop Zugangsdaten anfordert, bevor Sie ein API-Token des Ursprungsservers ändern. So bleibt die Fehlerbehebung auf die Proxy-Ebene beschränkt.
Die Konfiguration auf die Aufgabe abstimmen
Wählen Sie einen Proxy anhand des Netzwerkkontexts und des für die Aufgabe erforderlichen Sitzungsverhaltens:
- Verwaltung mehrerer Social-Media-Konten: Mobile 4G/LTE-Proxys bieten eine Verbindung über ein Mobilfunknetz. Verwenden Sie Sitzungssteuerungen, um eine Verbindung konsistent zu halten, wenn der Ablauf Kontinuität erfordert.
- Preis- und SEO-Überwachung: Residential-Proxys eignen sich für standortspezifische Prüfungen, bei denen der Kontext eines Haushalts relevant ist. Datacenter-Proxys können für Prüfungen mit hohem Volumen geeignet sein, wenn das Ziel diesen Datenverkehr unterstützt und Geschwindigkeit Vorrang hat.
- Standortabhängige QA: Wählen Sie ein Routing auf Länderebene, das dem getesteten Markt entspricht, und überprüfen Sie anschließend den angezeigten Standort, bevor Sie Testfälle ausführen.
Dedizierte mobile Proxys eignen sich für kontrollierte, legitime Aufgaben wie die Verwaltung von Konten im Rahmen der Plattformregeln, Anzeigenverifizierung, Marktforschung, SEO-Überwachung, Markenschutz und standortabhängige Qualitätssicherung. Evoproxy bietet persönliche und gemeinsam genutzte mobile 4G/LTE/3G-Proxy-Ports aus Frankreich an. Persönliche Ports verwenden dedizierte Hardware; gemeinsam genutzter Zugriff eignet sich für kurze, zustandslose und kostensensible Aufgaben. Wählen Sie je nachdem, ob Exklusivität und Sitzungsstabilität für die Arbeit wichtig sind.
Dokumentieren Sie Protokoll, Port, Sitzungsmodus und Geoeinstellung in Ihrem Runbook sowie den Befehl, mit dem Sie die Fehlerbehebung bestätigt haben. So kann der nächste Entwickler die Prüfung reproduzieren, falls ein 407 erneut auftritt. Bevor Sie einen Ablauf ausweiten, vergleichen Sie die ausgewählten Einstellungen für mobile Proxys mit den Compliance-Nachweisen Ihres Teams.
Wenn die Proxy-Authentifizierung Ihre Abläufe in sozialen Medien, die Anzeigenverifizierung oder standortabhängige QA immer wieder unterbricht, prüfen Sie eine mobile Konfiguration anhand derselben Befehlszeilentests. Besuchen Sie Evoproxy, um persönliche und gemeinsam genutzte Ports zu vergleichen und eine Konfiguration für die Netzwerkbedingungen Ihres Ziels zu prüfen.