Votre scraper fonctionnait parfaitement hier. Ce matin, chaque requête bute sur le même obstacle, et votre outil pour les réseaux sociaux, votre vérificateur de prix ou votre script QA ne parvient à charger aucune page. Si vous voyez un code de réponse HTTP 407, ne commencez pas par réinitialiser le mot de passe du site ou changer un jeton API. Un élément entre votre client et la destination demande d’abord des identifiants. Trouvez quel maillon les demande, corrigez-le, et la plupart des erreurs 407 disparaîtront en quelques minutes.
Diagnostiquer une erreur 407 selon le symptôme
Imaginons qu’une tâche de surveillance d’une équipe data ait fonctionné toute la nuit, puis se mette à échouer sur chaque requête après une modification de configuration de routine. Le site de destination n’a pas changé. C’est la couche proxy qui a changé, ou le client ne prouve plus qu’il est autorisé à utiliser ce proxy. C’est le schéma à l’origine de la plupart des erreurs 407 soudaines, et c’est pourquoi faire correspondre le symptôme à sa cause est plus efficace que modifier des paramètres au hasard.
Consultez le tableau ci-dessous avant de toucher à quoi que ce soit d’autre. Il s’appuie sur une approche systématique du dépannage réseau de Networking2000, utile ici parce qu’une erreur 407 indique qu’un proxy a répondu, mais pas pourquoi il vous a rejeté.
Symptômes, causes et premières solutions pour une erreur HTTP 407
| Symptôme | Cause probable | Première solution |
|---|---|---|
| Le navigateur demande les identifiants du proxy ou échoue sur chaque page | Identifiants du proxy manquants ou incorrects | Saisissez à nouveau le nom d’utilisateur et le mot de passe du proxy, puis réessayez |
| Fonctionne dans un outil, mais échoue dans un autre | Le client n’envoie pas Proxy-Authorization | Configurez le proxy dans les paramètres propres à ce client, et pas seulement au niveau du système d’exploitation |
| Échec après un changement de mot de passe ou de clé | Identifiants expirés ou renouvelés | Mettez à jour les identifiants enregistrés, puis réessayez |
| Échec uniquement après une redirection | Les identifiants du proxy ne sont pas transmis au deuxième saut | Vérifiez que le client renvoie les en-têtes du proxy à chaque saut |
| Fonctionne avec un protocole, mais pas avec un autre | Proxy HTTP configuré en SOCKS5, ou inversement | Faites correspondre le protocole et le port aux paramètres du fournisseur |
| Seules certaines IP ou sessions échouent | Incompatibilité de configuration de la liste d’autorisation IP ou de la rotation | Vérifiez la liste des IP autorisées ainsi que le mode de session ou de rotation |
| Erreur 407 sans en-tête de challenge visible | Un proxy inattendu se trouve sur le chemin de la requête | Inspectez chaque saut et supprimez ou corrigez le proxy supplémentaire |
Trouvez la ligne qui correspond à ce que vous observez et commencez par là. Si votre navigateur affiche une invite, mais que votre script fonctionne, le problème n’est pas un mauvais mot de passe : c’est un client qui n’envoie pas les identifiants du proxy. Si seules certaines sessions échouent, ne réécrivez pas toute la configuration. Vérifiez d’abord la liste d’autorisation et le mode de rotation. Cette simple distinction évite de perdre beaucoup de temps avec cette erreur.
À quoi ressemble une réponse 407 sur le réseau
Imaginez le hall d’un immeuble. À l’entrée, le poste de sécurité vous demande votre badge avant que vous puissiez rejoindre le bureau à l’étage. Le bureau ne vous a pas refusé l’accès : vous n’y êtes jamais arrivé. Une réponse 407 Proxy Authentication Required fonctionne de la même façon. Un proxy, c’est-à-dire un intermédiaire qui transmet des requêtes pour votre compte, refuse de transmettre la vôtre tant que vous n’avez pas prouvé que vous êtes autorisé à l’utiliser.
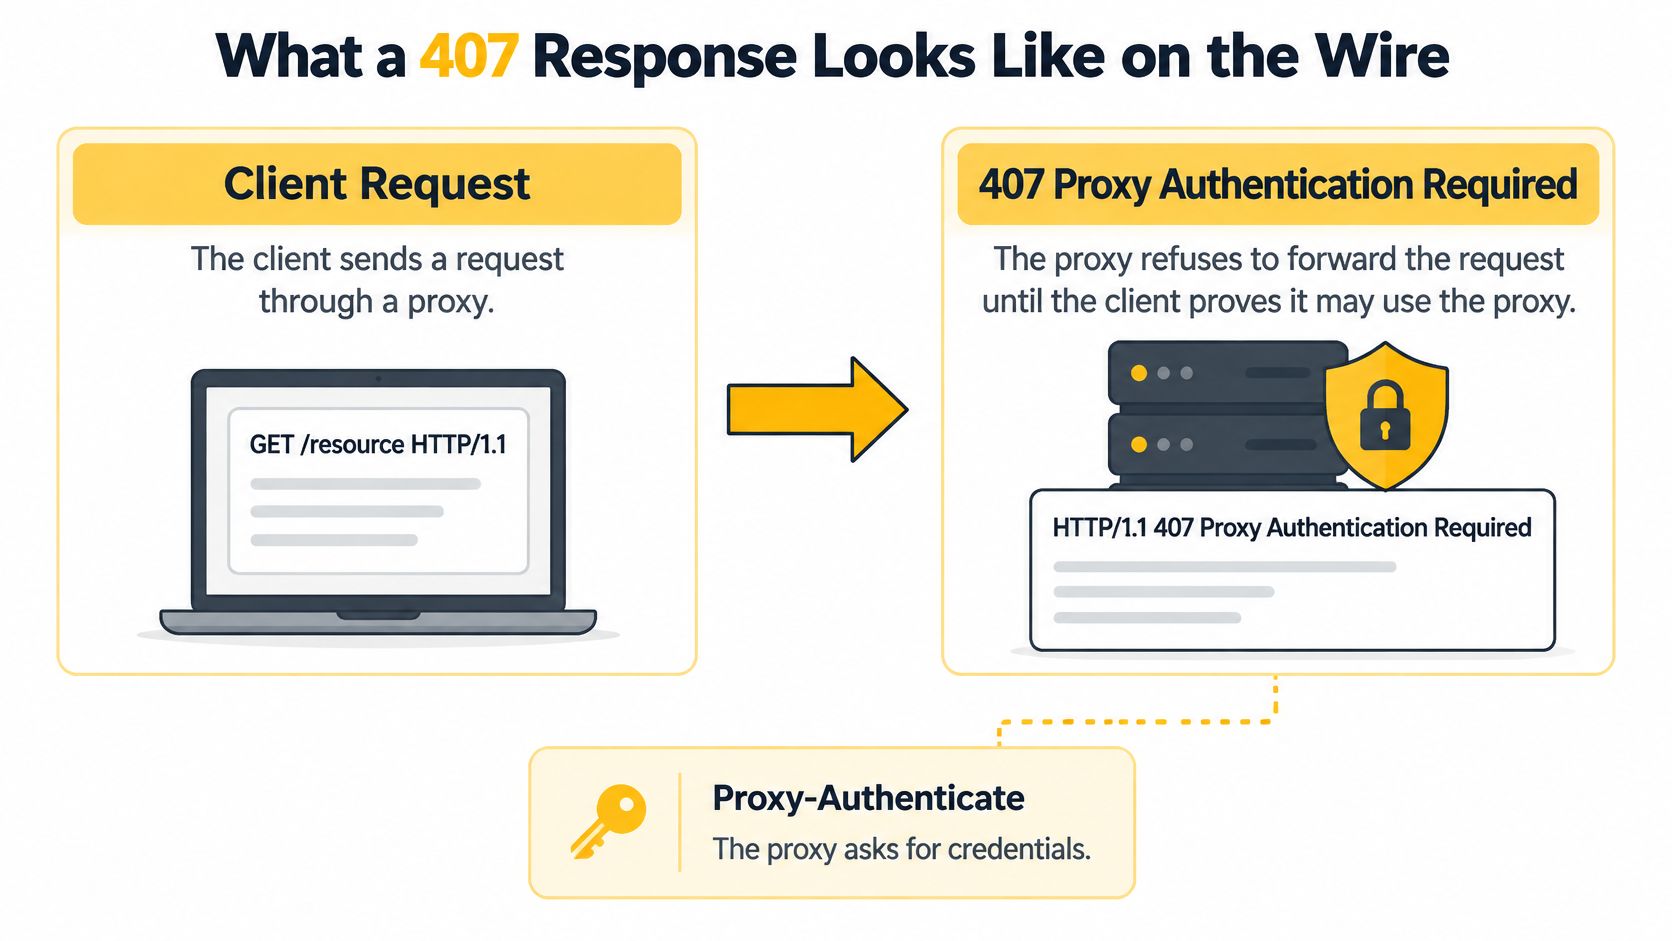
Sur le réseau, un échange conforme commence par HTTP/1.1 407 Proxy Authentication Required, suivi de Proxy-Authenticate: Basic realm="proxy". La documentation de Mozilla sur le code 407 confirme qu’un proxy exigeant une authentification doit renvoyer cette réponse avec au moins un en-tête Proxy-Authenticate contenant un challenge pour ce proxy et cette requête. Votre client réessaie ensuite la même requête en envoyant les identifiants du proxy dans Proxy-Authorization.
La distinction avec le code 401 qui évite de perdre du temps
401 Unauthorized concerne les identifiants nécessaires pour accéder à la ressource de destination. Une erreur 407 concerne l’autorisation d’utiliser l’intermédiaire. Si vous changez le jeton API de l’origine en réponse à une erreur 407, vous allez casser une connexion qui fonctionnait, alors que le proxy continuera de vous rejeter. Dans les configurations à plusieurs sauts, inspectez celui qui a généré la réponse et lisez son challenge. Ne vous fiez pas au message d’erreur final affiché par votre outil.
Le challenge vient du proxy, pas de la destination. Corrigez le maillon qui le demande.
Exécutez cette courte séquence de diagnostic à chaque fois :
- Confirmez la source : vérifiez que l’erreur 407 vient du saut proxy, et non du serveur d’origine.
- Confirmez le challenge : vérifiez que Proxy-Authenticate est présent et notez le schéma qu’il indique.
- Confirmez l’en-tête : vérifiez que les identifiants sont transmis dans Proxy-Authorization, et non dans l’en-tête Authorization destiné à l’origine.
Un proxy peut renvoyer plusieurs en-têtes Proxy-Authenticate, chacun indiquant un schéma différent. Basic est le plus simple et envoie un nom d’utilisateur et un mot de passe. Digest et NTLM nécessitent une prise en charge correspondante du client ; choisissez donc un schéma que votre client implémente et envoyez la valeur Proxy-Authorization correspondante. Des identifiants manquants, mal formés, expirés ou incomplets au regard des règles peuvent tous déclencher le même challenge.
Une erreur 407 sans en-tête Proxy-Authenticate n’est pas conforme et signale un maillon défectueux ou inattendu sur le chemin. Considérez d’abord qu’il s’agit d’un problème de routage, et non d’un problème de mot de passe. Je ne modifierais aucun identifiant avant d’avoir identifié l’appareil qui a envoyé cette réponse.
Où apparaissent les erreurs 407 dans les navigateurs, les API et les scripts
Dans un navigateur, vous verrez généralement une invite de connexion au proxy ou une page qui ne finit jamais de se charger. Cette invite peut facilement être prise pour la page de connexion d’un site ; vérifiez donc ce qu’elle vous demande. Si tous les sites échouent de la même façon, le facteur commun est le proxy, pas les sites.
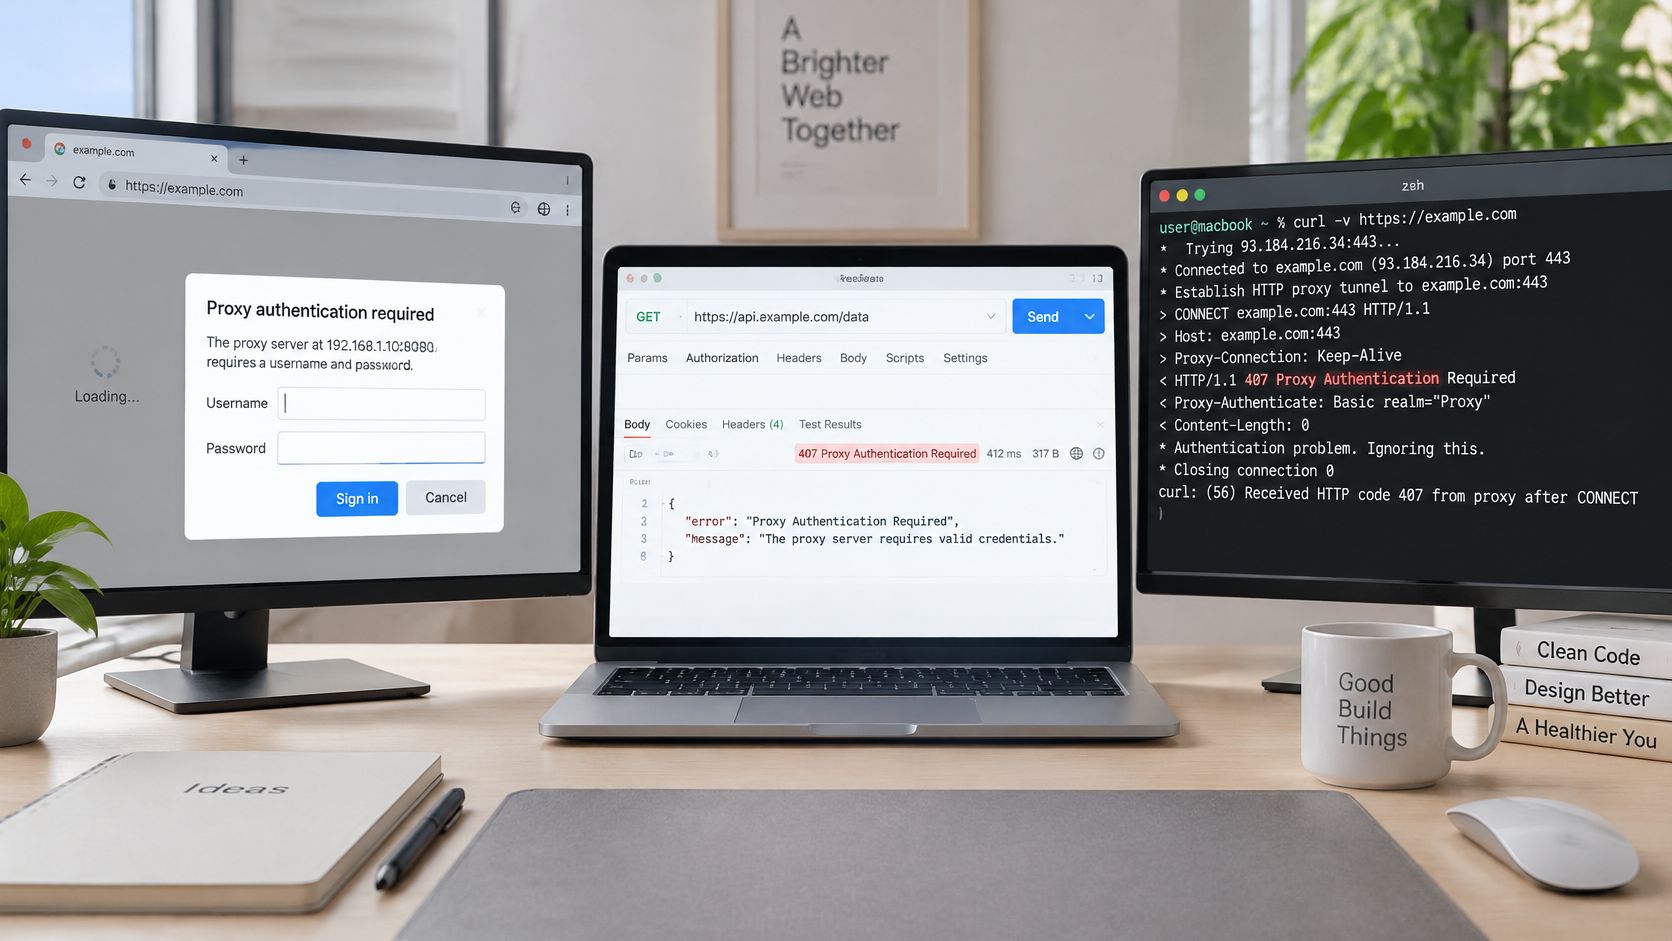
Les outils en ligne de commande sont plus explicites. Avec curl en mode verbeux, vous pouvez voir directement la réponse 407 et l’en-tête Proxy-Authenticate, puis transmettre explicitement les identifiants du proxy et vérifier si la nouvelle tentative réussit. Cette visibilité explique pourquoi les tests en ligne de commande doivent intervenir tôt dans votre processus. Les navigateurs masquent l’échange d’en-têtes qui vous indique ce qui ne va pas.
Les bibliothèques de scripts le masquent souvent aussi. L’erreur peut apparaître sous la forme d’une exception du proxy plutôt que d’un simple code d’état ; lisez donc le texte de l’exception au lieu de vous contenter d’enregistrer le nombre d’échecs. Les tickets publics montrent à quel point les clients gèrent différemment un même proxy.
Ce que révèlent les échecs réels des clients
- Des boucles de nouvelles tentatives qui ne mènent à rien : en 2024, le ticket Microsoft Azure PowerShell nº 26402 faisait état d’au moins 4 tentatives avant de renvoyer HTTP 407 Proxy Authentication Required, selon la personne ayant signalé le problème. Réessayer sans corriger les identifiants ne fait que répéter le rejet.
- Identifiants perdus lors d’une redirection : en 2024, le ticket nº 2177 du client HTTP Rust reqwest décrivait 2 requêtes au cours d’une séquence de redirection ; la deuxième renvoyait une erreur HTTP 407 après la perte des informations d’authentification du proxy.
- Une bibliothèque échoue, une autre fonctionne : en 2024, la discussion nº 3286 du projet HTTPX faisait état d’une ProxyError signalée contenant le code d’état 407, alors que la même requête aurait réussi avec la bibliothèque Requests.
- Des échecs dans d’autres flux de travail : en 2024, l’élément de travail nº 1234 de l’extension GitLab pour VS Code enregistrait une réponse HTTP 407 après 66 millisecondes, lors d’une requête de validation de jeton OAuth.
La leçon à retenir est pratique. Un même proxy peut se comporter différemment selon le client, car chacun stocke les paramètres, gère les redirections et envoie les en-têtes à sa manière. Testez d’abord le proxy en dehors de votre application. Si le test externe réussit, votre compte proxy fonctionne et le problème vient de la configuration de l’application.
Types de proxy et protocoles qui changent l’erreur
Une erreur 407 indique un échec au niveau du proxy, mais le bon diagnostic dépend du type de proxy et du protocole utilisé. Commencez par identifier le mode de connexion du proxy et la manière dont votre client s’authentifie. Vérifiez cette couche avant de modifier un jeton d’API d’origine : ce jeton ne répond pas à un défi d’authentification du proxy.
Comparaison des types de proxy pour l’authentification et le contexte de détection
| Type de proxy | Source de l’IP | Profil de détection | Usage légitime courant |
|---|---|---|---|
| Mobile 4G/LTE/3G | IP attribuées par les opérateurs mobiles | Partagées via un NAT de niveau opérateur, de sorte que de nombreux utilisateurs partagent une même adresse | Gestion de comptes sur les réseaux sociaux, vérification d’applications et de publicités |
| Résidentiel | IP attribuées par les fournisseurs d’accès Internet résidentiels | Ressemblent à des connexions domestiques ordinaires relevant d’ASN grand public | Surveillance des prix et du SEO, études de marché géociblées |
| Centre de données | IP provenant de réseaux d’hébergement et de cloud | ASN de centre de données identifiable, plus facile à signaler en cas de volume élevé | Tâches à volume élevé pour lesquelles les exigences de confiance sont faibles |
Un ASN, ou numéro de système autonome, identifie l’opérateur réseau à l’origine d’une adresse IP. Les sites peuvent s’en servir pour distinguer le trafic des opérateurs mobiles, des particuliers et des hébergeurs. Les proxies mobiles 4G/LTE/3G utilisent des IP attribuées par les opérateurs, souvent partagées via un NAT de niveau opérateur, où de nombreux abonnés apparaissent derrière une seule adresse publique. Le blocage de cette adresse peut également toucher des utilisateurs ordinaires de téléphones ; ce contexte de partage est donc important pour interpréter les signaux de détection.
Les proxies résidentiels acheminent le trafic via des connexions Internet domestiques et apparaissent sous des ASN grand public. Les proxies de centre de données utilisent des réseaux d’hébergement, dont les ASN sont facilement identifiables, et peuvent convenir aux tâches soumises à des exigences de confiance moins strictes. Evoproxy propose une connectivité mobile 4G/LTE/3G depuis la France, avec des ports personnels et partagés pour des tâches légitimes et contrôlées. Pour en savoir plus sur la manière dont un serveur proxy HTTP traite les requêtes, suivez le parcours de la requête à travers la couche de transfert.
Choix de protocole et de session
Les proxies HTTP transmettent les identifiants d’authentification dans les en-têtes HTTP. Un client peut recevoir un défi 407 et y répondre avec Proxy-Authorization. SOCKS5 gère l’authentification au moyen de sa propre négociation de protocole et prend en charge le trafic TCP et UDP, y compris la résolution des noms de domaine. Votre client doit prendre en charge SOCKS5 nativement, car l’authentification HTTP par en-tête ne satisfait pas une négociation SOCKS5. Si le client et le port utilisent des protocoles différents, l’authentification peut échouer même si les identifiants sont corrects.
Règle pratique : Faites correspondre le protocole configuré dans votre client à celui attribué au port proxy. Un mot de passe correct envoyé avec le mauvais protocole échouera quand même.
Les paramètres de session influent sur la continuité et le routage, et non sur la signification d’une erreur 407. Les sessions persistantes conservent une même IP pendant une durée définie, ce qui peut être utile pour les connexions et les processus en plusieurs étapes. La rotation d’IP change les adresses selon un calendrier ou à chaque requête ; elle peut convenir à des vérifications indépendantes comme la surveillance des prix. Le ciblage géographique sélectionne le pays ou la région associé à une requête. Si seules certaines sessions échouent, vérifiez le paramètre de session ou de géolocalisation dans la chaîne du nom d’utilisateur et confirmez que votre compte le prend en charge. Un paramètre mal formé peut entraîner un refus qui ressemble à un échec d’authentification.
Comment corriger des identifiants de proxy manquants ou invalides
Une erreur 407 signifie que le proxy demande des identifiants. Vérifiez d’abord cette couche : modifier le jeton d’API de destination ne répondra pas au défi du proxy. Effectuez les vérifications suivantes dans l’ordre. Les six premières prennent généralement moins de dix minutes ; la liste d’autorisation et les problèmes de compte peuvent prendre plus de temps, car ils peuvent nécessiter des modifications dans le tableau de bord ou l’aide du fournisseur.
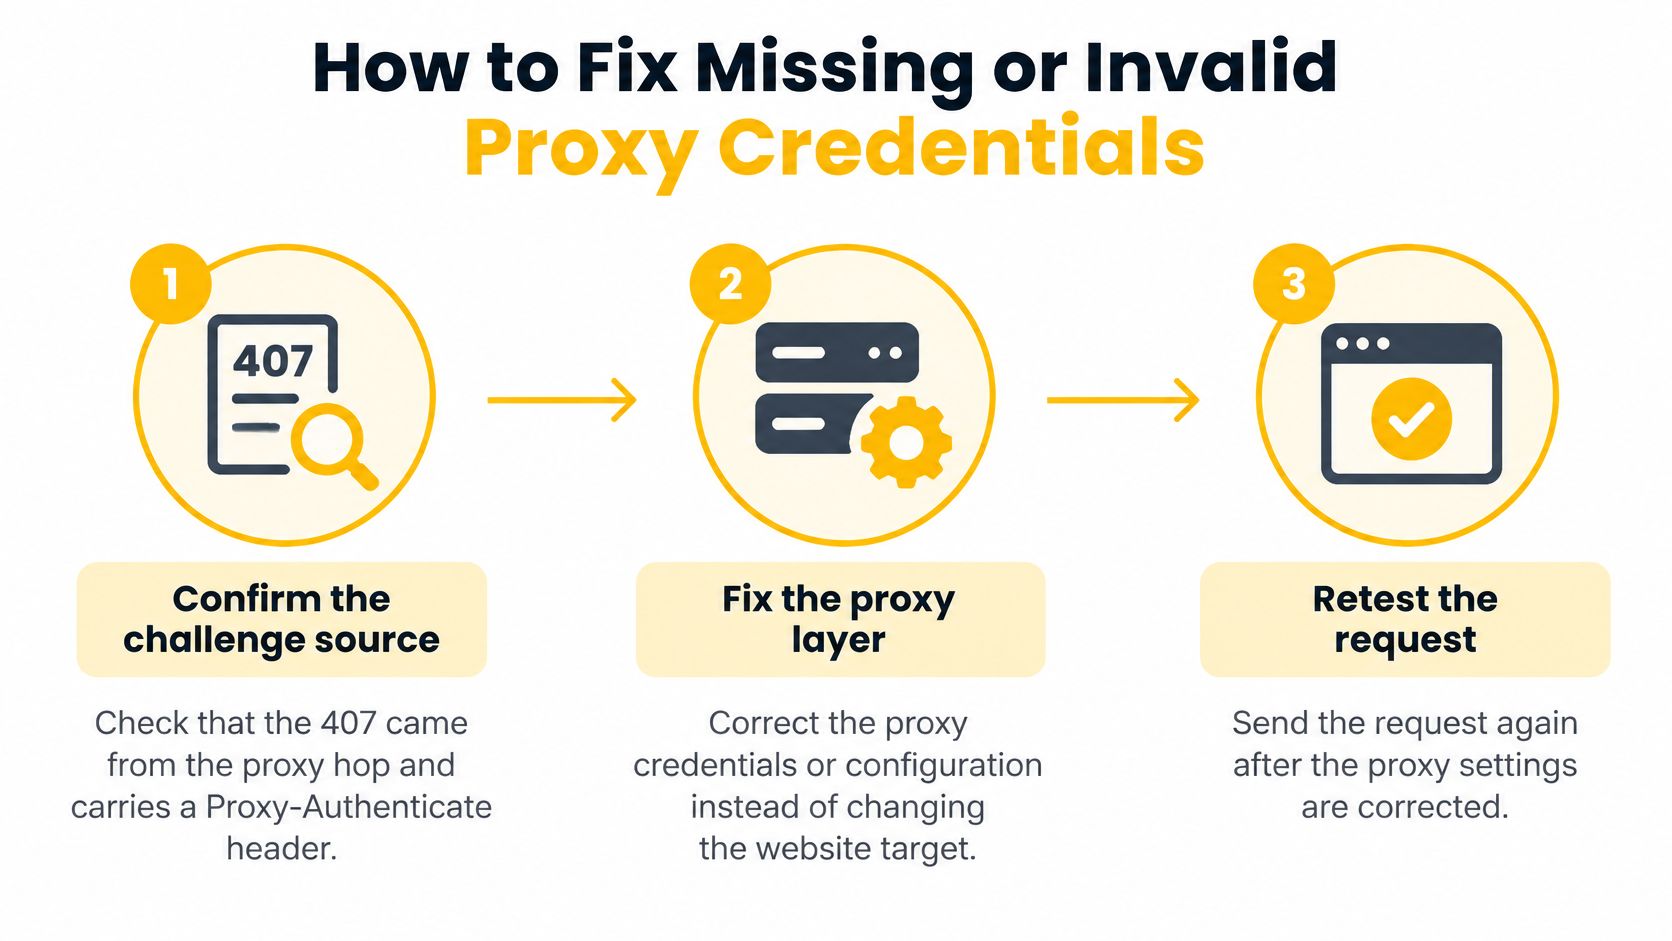
Confirmez l’origine du défi. Vérifiez que la réponse provient du proxy et inclut un en-tête Proxy-Authenticate. Cela permet d’identifier la couche qui demande les identifiants et vous évite de modifier un jeton d’API de destination sans rapport avec le problème.
Vérifiez les paramètres de connexion. Comparez l’hôte, le port, le nom d’utilisateur et le mot de passe du proxy aux paramètres actuels de votre compte. Une valeur obsolète à la suite d’un changement d’offre est une cause fréquente d’erreur 407 soudaine. Pour la configuration dans un navigateur, le guide sur les paramètres de proxy du navigateur et les champs d’identifiants indique où saisir chaque valeur.
Faites correspondre le protocole au port. Utilisez le port HTTP attribué aux connexions proxy HTTP ou le port SOCKS5 fourni par votre fournisseur. SOCKS5 utilise couramment le port TCP 1080, mais référez-vous au port indiqué par votre fournisseur. Une erreur de saisie du port peut vous connecter à un autre service, qui risque de rejeter des identifiants pourtant valides.
Commencez par tester depuis la ligne de commande. Exécutez
curl -v -x http://<host>:<port> -U <user>:<password> https://<test-url>et examinez la sortie détaillée. Une réponse 200 confirme que la connexion au proxy et les identifiants fonctionnent ; vérifiez alors la configuration de l’application. Si la réponse est toujours 407, concentrez-vous sur les valeurs fournies ou les paramètres du compte.Saisissez les identifiants dans les champs prévus pour le proxy. Entrez-les dans les champs proxy du client. Encodez les caractères spéciaux du mot de passe dans l’URL et supprimez les espaces de fin. Des caractères comme
@et#peuvent rendre une URL de proxy invalide s’ils ne sont pas encodés ; un espace de fin est transmis comme faisant partie du mot de passe.Vérifiez à nouveau les redirections. Certains clients suppriment les en-têtes du proxy lors d’une requête redirigée. La requête initiale peut réussir, tandis que la suivante renvoie une erreur 407. Vérifiez que chaque requête inclut Proxy-Authorization, puis mettez à jour ou reconfigurez tout client qui supprime cet en-tête.
Vérifiez les paramètres du compte, puis demandez de l’aide. Si l’erreur 407 persiste avec des identifiants valides, examinez la liste d’autorisation d’IP et le paramètre de session ou de rotation dans le tableau de bord. Votre IP publique a peut-être changé, ou le mode de session indiqué dans le nom d’utilisateur peut ne pas correspondre aux paramètres du compte. Si ces deux points semblent corrects, contactez le fournisseur pour faire vérifier le compte.
Un navigateur seul constitue un mauvais outil de diagnostic. Il peut masquer l’échange d’en-têtes, mettre en cache d’anciens identifiants ou appliquer des paramètres de proxy du système d’exploitation que vous ne vouliez pas utiliser. Commencez par le test en ligne de commande lorsque les identifiants semblent corrects. La réponse vous aidera à déterminer si le problème vient de la configuration du client, du proxy ou du compte.
Configurer l’authentification du proxy en toute sécurité dans l’automatisation
En automatisation, une petite erreur d’identifiants peut faire échouer des milliers de requêtes ; configurez donc correctement l’authentification avant de passer à l’échelle. Ces pratiques s’appliquent au scraping conforme, à la vérification publicitaire, à la surveillance des prix et au contrôle qualité dépendant de la géolocalisation.
- Stockez les secrets en dehors du code : Conservez les identifiants du proxy dans des variables d’environnement ou dans un gestionnaire de secrets, jamais dans le code source ou des fichiers de configuration partagés. Renouvelez-les régulièrement et mettez à jour tous les environnements à chaque renouvellement, car un serveur de préproduction oublié provoquera une erreur au pire moment.
- Envoyez les identifiants dans le bon en-tête : Les identifiants du proxy doivent figurer uniquement dans Proxy-Authorization, jamais dans l’en-tête Authorization destiné au serveur cible. Les envoyer à l’origine divulgue votre mot de passe de proxy à un tiers sans pour autant résoudre l’erreur 407.
- Ne divulguez pas les secrets dans les journaux : Consignez le saut de réponse, le code d’état et le schéma d’authentification demandé, mais jamais les identifiants ni la valeur complète de Proxy-Authorization. Les sorties de débogage détaillées se retrouvent souvent dans des tickets et des captures d’écran.
- Choisissez délibérément le mode de session : Utilisez des sessions persistantes pour les processus qui nécessitent une continuité, comme une connexion en plusieurs étapes. Optez pour la rotation lorsque chaque requête doit être indépendante, par exemple pour des vérifications de prix distinctes.
- Distinguez les échecs temporaires des échecs permanents : Réessayez un 407 temporaire avec un recul exponentiel, un nombre limité de fois, puis arrêtez et déclenchez une alerte. Des tentatives répétées avec des identifiants erronés peuvent entraîner des limites de débit ou des verrouillages, et le problème ne se résoudra pas de lui-même.
- Effectuez un test avant chaque lot : Envoyez une petite requête via chaque proxy avant le lancement d’une tâche. Une vérification préalable prend quelques secondes et évite qu’un lot entier échoue avec des erreurs 407. Pour les équipes qui mettent en place cette vérification avec curl, le guide sur l’utilisation des proxys curl avec Vid Kraken présente les modèles de commandes, et nos notes sur l’utilisation d’une API de serveur proxy vous aident à automatiser la vérification elle-même.
Le choix du protocole a également une incidence sur l’automatisation. La RFC 1928 décrit SOCKS5 comme une couche intermédiaire entre une application et la couche de transport, prenant en charge TCP et UDP, les adresses de noms de domaine et IPv6, ainsi qu’un cadre pour les méthodes d’authentification, généralement sur le port TCP 1080. Un outil configuré pour SOCKS5 nécessite donc une implémentation de connexion compatible avec SOCKS5, et non des en-têtes de proxy HTTP.
Définissez clairement les limites de conformité. Les proxys mobiles ne doivent pas être achetés dans le but d’échapper à la détection ou de contourner les contrôles d’accès. Utilisez-les pour des activités autorisées, comme l’assurance qualité, la vérification publicitaire, les études de marché, le suivi des prix et la gestion de plusieurs comptes dans le respect des règles de chaque plateforme. Notre site répertorie les paramètres de proxy mobile proposés aux clients ; vous pouvez les comparer aux registres de conformité de votre équipe avant de déployer une configuration à grande échelle.
Confirmez la résolution du problème et choisissez votre configuration de proxy
Le chargement réussi d’une page n’est qu’une première vérification. Envoyez plusieurs requêtes et assurez-vous que chacune renvoie 200, sans nouveau 407. Vérifiez que Proxy-Authorization parvient au proxy à chaque saut, y compris après les redirections. Si l’erreur 407 persiste, identifiez le saut qui demande les identifiants avant de modifier un jeton d’API d’origine. Cette distinction permet de concentrer la résolution sur la couche proxy.
Adapter la configuration à la tâche
Choisissez un proxy en fonction du contexte réseau et du comportement de session requis par la tâche :
- Gestion de plusieurs comptes sur les réseaux sociaux : Les proxys mobiles 4G/LTE fournissent une connectivité via le réseau mobile. Utilisez les commandes de session pour maintenir une connexion cohérente lorsque le processus exige de la continuité.
- Suivi des prix et du SEO : Les proxys résidentiels peuvent convenir aux vérifications géolocalisées pour lesquelles le contexte d’un foyer est important. Les proxys de centre de données peuvent convenir aux vérifications à grand volume lorsque la cible accepte ce trafic et que la vitesse est prioritaire.
- Assurance qualité dépendante de la géolocalisation : Sélectionnez un routage au niveau du pays correspondant au marché testé, puis vérifiez la localisation apparente avant de lancer les scénarios de test.
Les proxys mobiles dédiés conviennent aux tâches contrôlées et légitimes, comme la gestion de comptes dans le respect des règles des plateformes, la vérification publicitaire, les études de marché, le suivi SEO, la protection des marques et l’assurance qualité dépendante de la localisation. Evoproxy propose des ports proxy mobiles 4G/LTE/3G personnels et partagés en France. Les ports personnels utilisent du matériel dédié ; l’accès partagé peut convenir aux tâches courtes, sans état et sensibles aux coûts. Faites votre choix selon l’importance de l’exclusivité et de la continuité des sessions pour votre activité.
Consignez le protocole, le port, le mode de session et le paramètre géographique dans votre runbook, ainsi que la commande qui a confirmé la résolution du problème. Le prochain ingénieur disposera ainsi d’une procédure de vérification reproductible si l’erreur 407 réapparaît. Avant de déployer un processus à grande échelle, comparez les paramètres de proxy mobile sélectionnés aux registres de conformité de votre équipe.
Si l’authentification du proxy interrompt régulièrement les opérations sur les réseaux sociaux, la vérification publicitaire ou l’assurance qualité dépendante de la géolocalisation, évaluez une configuration mobile à l’aide des mêmes vérifications en ligne de commande. Consultez Evoproxy pour comparer les ports personnels et partagés et évaluer une configuration adaptée aux conditions de votre réseau cible.