Ihre Social-Media-Konten werden markiert, obwohl der Inhalt und der Anmeldeprozess normal aussehen. Gleichzeitig beobachtet ein Entwickler in Ihrem Team, wie eine Produktseite langsamer wird, während Besucher ankommen, während ein Bericht zur Anzeigenüberprüfung ein anderes Ergebnis zeigt als das, was ein echter Benutzer sieht. Diese Probleme können alle mit Proxys zu tun haben, betreffen jedoch nicht dieselbe Art.
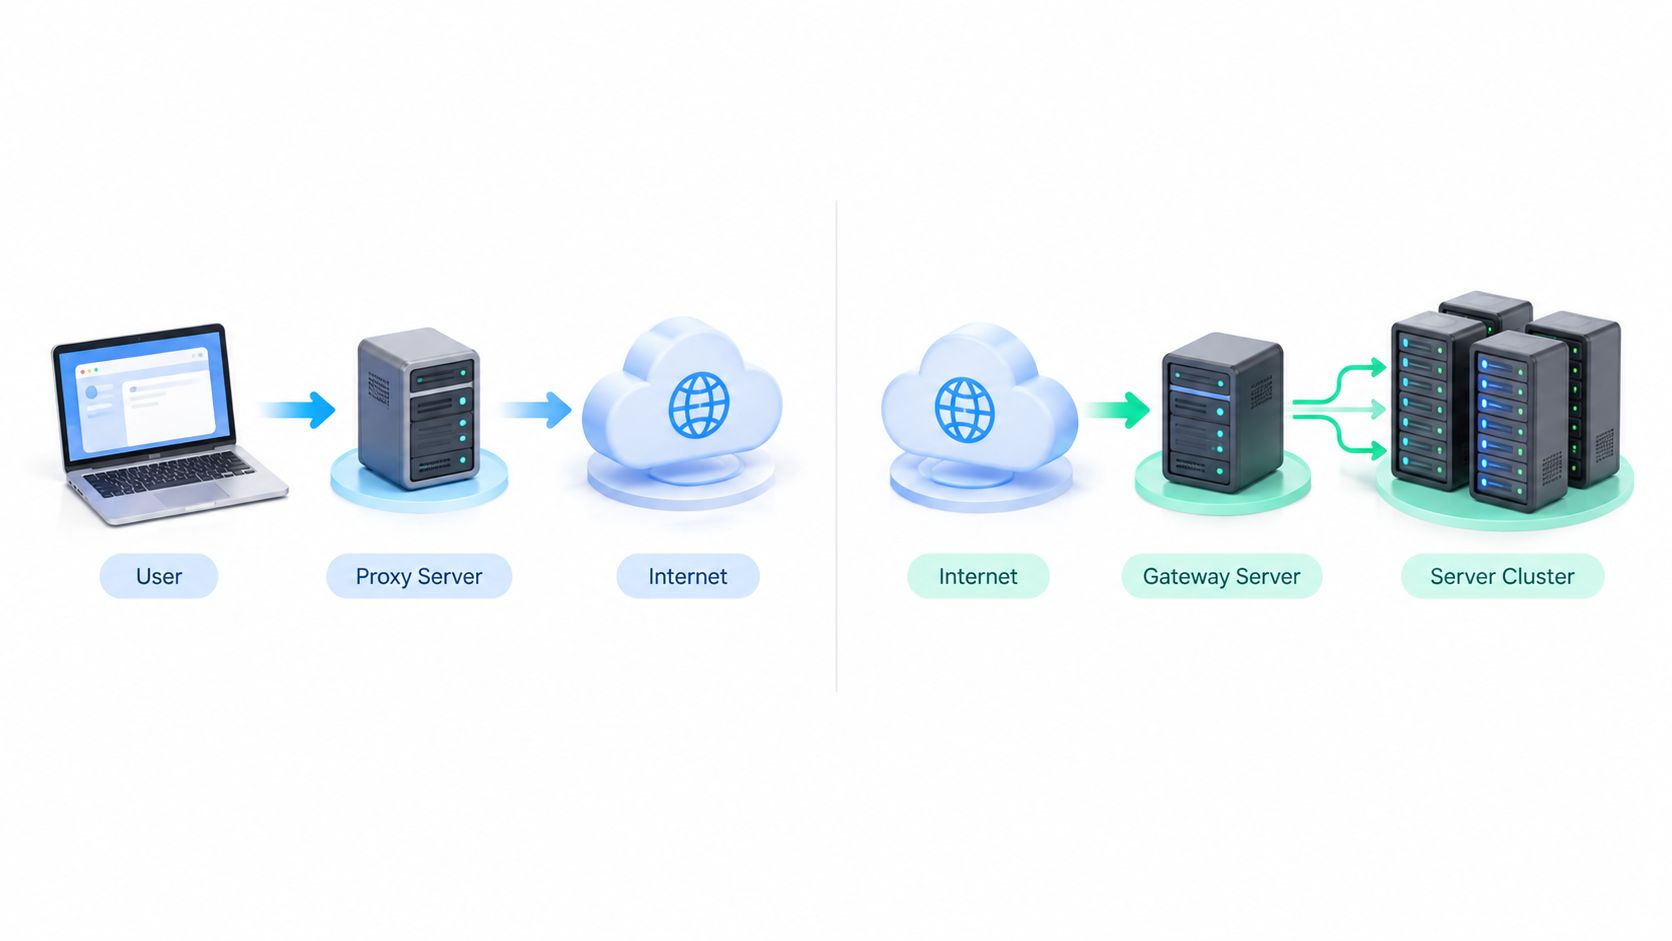
Der Unterschied zwischen einem Forward- und einem Reverse-Proxy hängt davon ab, wessen Verkehr der Vermittler repräsentiert. Ein Forward-Proxy repräsentiert den Client und verwaltet ausgehende Anfragen. Ein Reverse-Proxy repräsentiert den Dienst und verwaltet eingehende Anfragen. Die Unterscheidung klingt einfach, doch sie bestimmt, wer das Ziel auswählt, wer die sichtbare Netzwerkidentität kontrolliert und welche betrieblichen Kennzahlen wichtig sind.
Eine nützliche Regel lautet: Verwenden Sie einen Forward-Proxy, wenn Sie den Client kontrollieren und den Ausgang steuern müssen. Verwenden Sie einen Reverse-Proxy, wenn Sie den Dienst kontrollieren und den Eingang steuern müssen. Die nachfolgenden Abschnitte wenden diese Regel auf Social-Media-Operationen, Anzeigenüberprüfung, Forschung, QA und Web-Infrastruktur an.
Warum diese beiden Proxy-Richtungen intelligente Teams verwirren
Die Proxy-Richtung wird oft übersehen, bis etwas seltsam funktioniert. Ein Social-Media-Manager benötigt möglicherweise mehrere konforme Arbeitsbereiche für Konten, die aus geeigneten Netzwerk-Kontexten erscheinen. Ein Spezialist für Anzeigenüberprüfung sieht eine Kampagne aus einer Region, aber nicht aus einer anderen. Ein Entwickler könnte ein Gateway vor einer Anwendung platzieren und es als „Proxy“ bezeichnen, ohne zu entscheiden, ob das Gateway Besucher oder Server repräsentiert.
Dieser letzte Punkt verursacht viel Verwirrung. Beide Proxy-Typen sitzen zwischen zwei Parteien, leiten Anfragen weiter und können beeinflussen, was jede Seite sieht. Das Diagramm sieht ähnlich aus, aber die Vertrauensgrenze und der Entscheidungsträger sind entgegengesetzt.
Beginnen Sie mit der Zielentscheidung
In einem Forward-Proxy-Design wählt der Client den Ursprungsserver. Ihr Browser, Scraper, Testskript oder Automatisierungsklient entscheidet, welche Website oder API kontaktiert werden soll, und sendet dann die Anfrage über einen Vermittler. In einem Reverse-Proxy-Design wählt der Proxy- oder Dienstbesitzer den Ursprungsserver aus, nachdem er eine Anfrage für einen öffentlichen Dienst erhalten hat, wie in dieser architektonischen Erklärung von Forward- und Reverse-Proxys erläutert.
Diese Unterscheidung lässt sich direkt auf die tägliche Arbeit übertragen:
- Wenn Ihr Team entscheidet, welche externe Website erreicht werden soll, denken Sie an einen Forward-Proxy.
- Wenn Ihr Team entscheidet, welcher Backend-Server einen eingehenden Besucher bearbeiten soll, denken Sie an einen Reverse-Proxy.
Ein mobiler Proxy, der von einem ausgehenden Forschungsclient verwendet wird, ist daher ein Anwendungsfall für einen Forward-Proxy. Ein Website-Gateway, das Besucher auf Anwendungsserver verteilt, ist ein Anwendungsfall für einen Reverse-Proxy.
Praktische Regel: Fragen Sie, wessen Identität der Proxy repräsentiert. Wenn er Ihre Anwendung oder Ihr Gerät repräsentiert, denken Sie an Forward. Wenn er Ihre Website oder Ihren Backend-Dienst repräsentiert, denken Sie an Reverse.
Dieser Artikel ist ein Entscheidungstool, kein Benennungsübung. Sobald Sie die Seite identifizieren, die eine Richtlinienkontrolle benötigt, wird die geeignete Proxy-Richtung normalerweise klar.
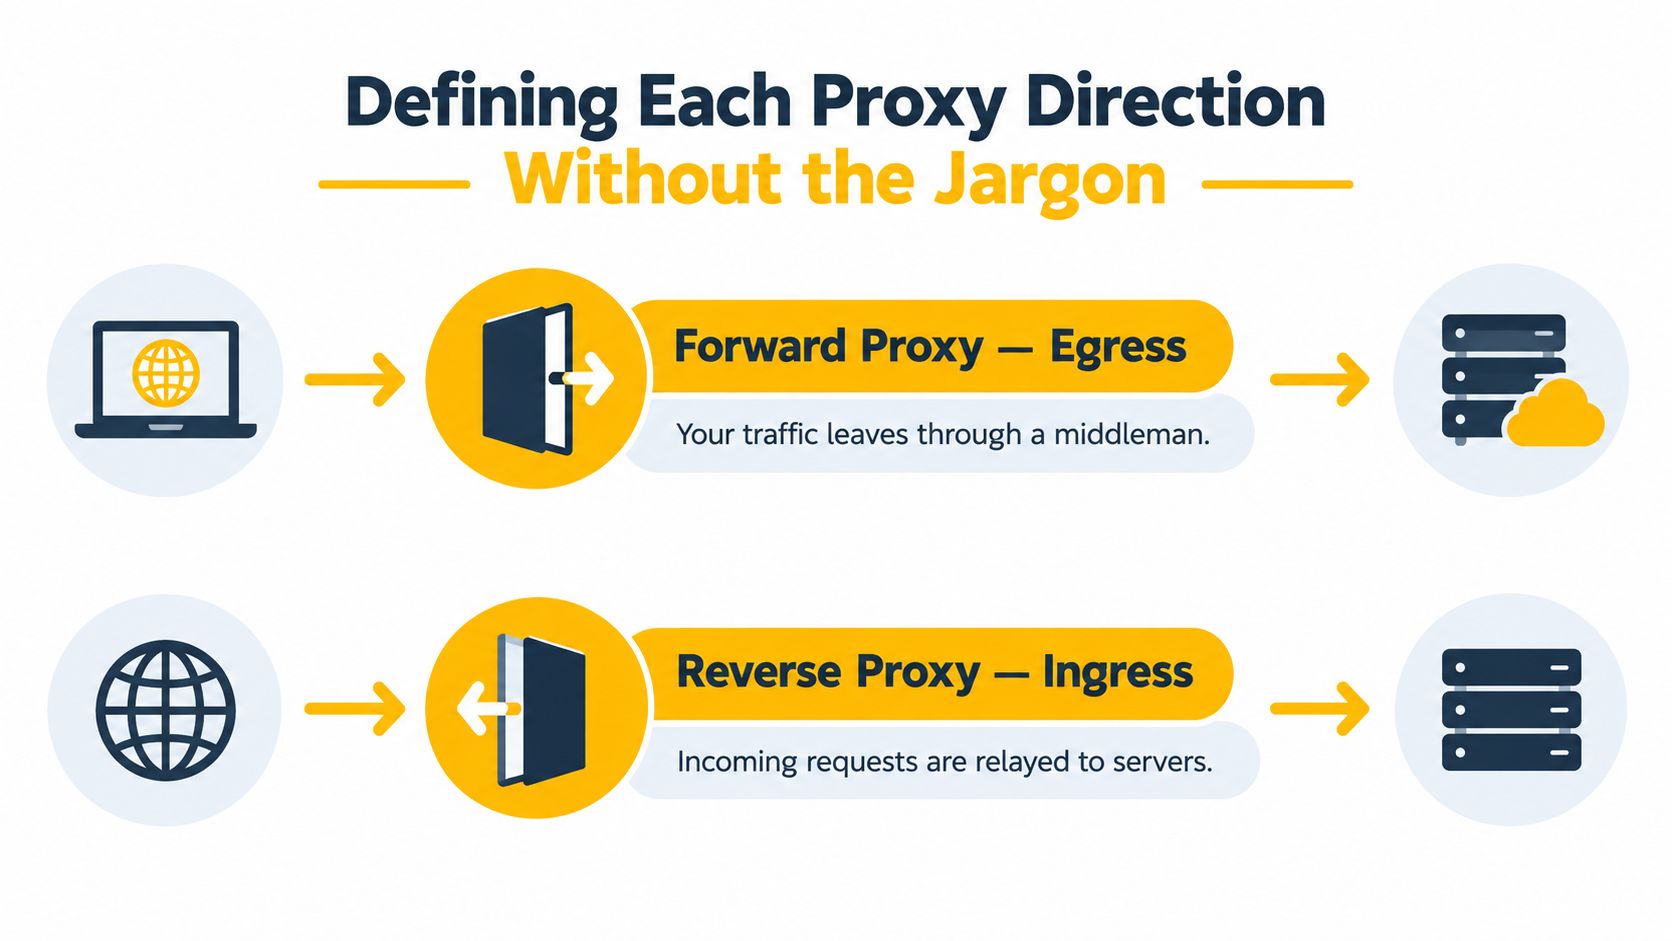
Jede Proxy-Richtung ohne Fachjargon definieren
Ein Wachstumsmarketer überprüft die Website eines Mitbewerbers über eine mobile Verbindung. Der Browser sendet die Anfrage an einen Forward-Proxy, der dann die gewählte Website kontaktiert. Die Website sieht in der Regel die Adresse des Proxys, nicht die Büroverbindung des Teams. Der Client entscheidet über das Ziel, während der Proxy die ausgehende Route verwaltet.
Dieses Modell passt zu Mitarbeiter-Browsing, Scraping, Anzeigenüberprüfung und Standorttests. Ein Unternehmen kann Ziele filtern, ausgehende Zugriffsregeln durchsetzen, Anfragen aufzeichnen oder einen gemeinsamen Internetausgang bereitstellen. Ein Social-Media-Manager oder eine Forschungsanwendung kann einen mobilen 4G-Proxy auswählen, sodass eine externe Website eine mit dem Anbieter verbundene Adresse erhält. Der Proxy repräsentiert den anfragenden Browser, das Gerät oder die Anwendung.
Ein Reverse-Proxy trifft die entgegengesetzte betriebliche Wahl. Ein Besucher verbindet sich mit einer öffentlichen Website-Adresse, und der Reverse-Proxy entscheidet, welcher Ursprungsserver die Anfrage bearbeiten soll. Der Besucher wählt oder sieht dieses Backend nicht. Der Proxy repräsentiert die Website und ihre Infrastruktur.
Diese Anordnung ermöglicht es einer Website, Besucher auf Anwendungsserver zu verteilen, TLS zu beenden, Antworten zu cachen, Authentifizierung anzuwenden oder die direkte Exposition des Ursprungs zu begrenzen. Ein Anzeigenprüfer, der einen mobilen Forward-Proxy verwendet, wählt aus, wohin er gehen möchte und wie die Anfrage ausgeht. Ein Reverse-Proxy vor der verifizierten Website empfängt diesen Besuch und entscheidet, wie der Dienst reagiert. Die Unterscheidung wird in Mozillas Leitfaden zu Proxy-Servern und Tunneling zusammengefasst.
Protokolle bestimmen nicht die Richtung
HTTP, HTTPS und SOCKS beschreiben die Transportmethode, nicht die Verantwortung des Proxys. Die HTTP CONNECT-Methode kann einen Forward-Proxy auffordern, einen Tunnel für verschlüsselten Verkehr zu erstellen, ohne dass der Proxy die Anwendungsdaten darin inspizieren muss.
Browser-Einstellungen können HTTP, HTTPS über TLS, SOCKS5 und SOCKS4 unterscheiden, wie in Mozillas Proxy-Konfigurationsreferenz gezeigt. SOCKS5 arbeitet auf einer breiteren Verbindungsebene und kann für Anwendungen geeignet sein, die eine breitere TCP-Unterstützung benötigen. Das Ändern des Protokolls ändert nicht die Richtung. Wenn der Client weiterhin das externe Ziel auswählt, bleibt der Proxy ein Forward-Proxy.
Seiten-by-Seiten-Vergleich von Forward- und Reverse-Proxys
Der zuverlässigste Vergleich verwendet fünf Fragen: Wo sitzt der Proxy, in welche Richtung fließt der Verkehr, wer konfiguriert ihn, welche Aufgabe erfüllt er und wie sieht eine normale Bereitstellung aus?
Ein Forward-Proxy sitzt auf der Client-Seite der Beziehung. Der Client leitet Anfragen absichtlich über ihn, entweder durch Anwendungseinstellungen, Gerätrichtlinien oder Netzwerkdurchsetzung. Das Ziel sieht die scheinbare Quelle des Proxys, was ausgehende Richtlinien, Audits, Filterung und Egress-Management ermöglicht.
Ein Reverse-Proxy sitzt auf der Dienstseite. Clients erreichen einen öffentlichen Endpunkt, und der Proxy leitet Anfragen an einen oder mehrere Ursprungsserver weiter. Der Proxy kann Routingentscheidungen treffen, TLS verwalten, Anfragen puffern, Inhalte cachen und die direkte Exposition der Backend-Infrastruktur einschränken.
| Kriterium | Forward-Proxy | Reverse-Proxy |
|---|---|---|
| Repräsentiert | Den anfragenden Client, Benutzer, Anwendung oder das Gerät | Den Zielservice und seine Ursprungsserver |
| Netzwerkposition | Zwischen Clients und externen Zielen | Vor einem oder mehreren Ursprungsservern |
| Verkehrsrichtung | Ausgehender Verkehr von Clients | Eingehender Verkehr zu Diensten |
| Wer konfiguriert ihn | Der Client, das IT-Team, der Anwendungsinhaber oder der Netzwerkadministrator | Der Website-, Plattform- oder Infrastrukturinhaber |
| Primäre Aufgaben | Egress-Kontrolle, Filterung, Auditing, Quellmaskierung und ausgehende Richtlinien | Lastverteilung, TLS-Beendigung, Caching, Authentifizierung und Ursprungschutz |
| Sichtbare Identität | Das Ziel sieht in der Regel den Proxy anstelle der Client-Quelle | Der Client sieht den Proxy als den öffentlichen Dienstzugangspunkt |
| Typisches Beispiel | Ein Forschungsclient, der externe Websites über ein mobiles Netzwerk erreicht | Ein Web-Gateway, das Besucher auf Anwendungsserver verteilt |
Die Kennzahlen ändern sich ebenfalls mit der Richtung. Forward-Proxys werden anhand des Zugriffs auf Ziele, der Richtlinienabdeckung, der Verbindungszuverlässigkeit, der Qualität des Quellnetzwerks und des Verhaltens auf der Client-Seite bewertet. Reverse-Proxys werden anhand des Anfrage-Durchsatzes, der Latenz, der Backend-Nutzung, der Verbindungsgrenzen, des Cache-Verhaltens und der Fehlerbehandlung bewertet.
Cloudflare's Diskussion zur Anwendungssicherheit veranschaulicht, warum die beiden Modelle nicht so gemessen werden sollten, als wären sie konkurrierende Versionen desselben Produkts. Ein Forward-Proxy steuert hauptsächlich den ausgehenden Datenverkehr von Clients. Ein Reverse-Proxy steuert den eingehenden Datenverkehr zu Diensten. Sie lösen unterschiedliche betriebliche Probleme und skalieren unter verschiedenen Einschränkungen.
Echte Workflows, die jede Proxy-Richtung benötigen
Eine Proxy-Richtung wird leichter zu wählen, wenn Sie mit der Arbeit und nicht mit dem Netzwerkdiagramm beginnen. Fragen Sie, ob Ihr Team auf einen externen Dienst zugreift oder einen Dienst veröffentlicht, den andere erreichen können.
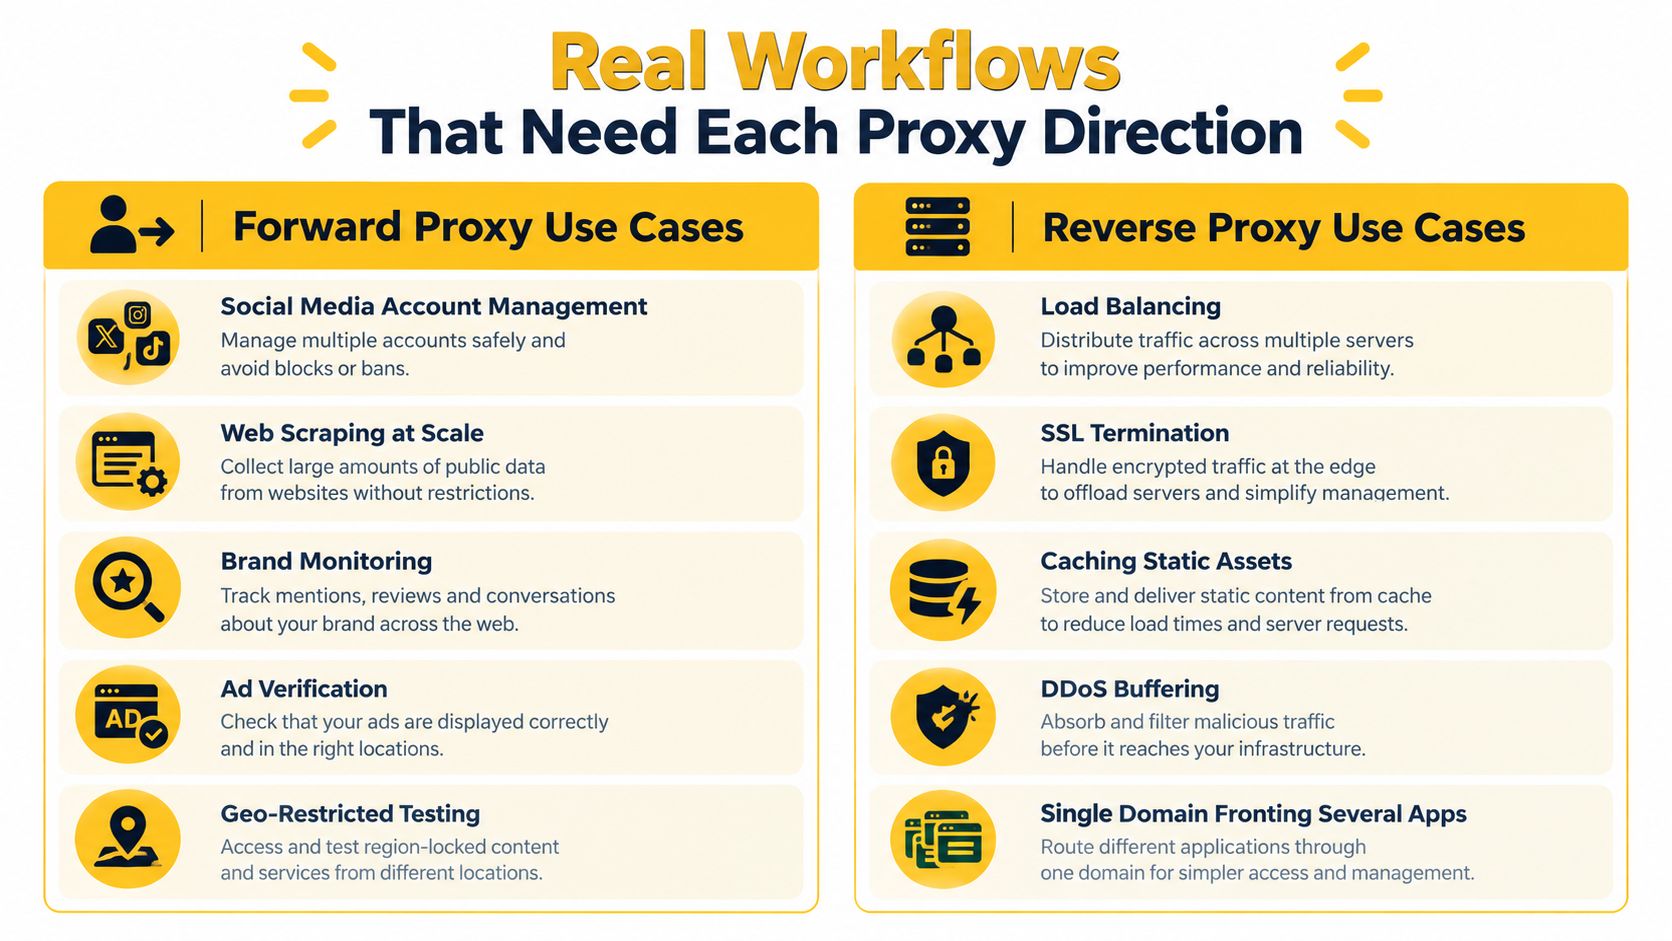
Fünf ausgehende Workflows
Multi-Account-Management von sozialen Medien benötigt typischerweise einen Forward-Proxy. Jeder konforme Arbeitsbereich oder genehmigte Automatisierungskunde stellt ausgehende Verbindungen zu einer externen Plattform her. Ein Reverse-Proxy vor Ihrem eigenen Dashboard könnte Ihre interne Anwendung verbessern, aber er wird nicht ändern, wie die ausgehenden Anfragen dieses Dashboards auf der Zielplattform erscheinen.
Anzeigeüberprüfung verwendet ebenfalls einen Forward-Proxy. Der Prüfer muss eine Landingpage, ein Anzeigeergebnis oder eine Kampagnenerfahrung aus einem Standort- und Netzwerk-Kontext anfordern, der für den Test relevant ist. Das Ziel ist es, zu beobachten, was ein externer Dienst an einen Client zurückgibt, nicht um Besucher über Ihre eigenen Server zu verteilen.
Preis- und SEO-Überwachung folgt demselben Muster. Ein Forschungsclient sendet Anfragen an externe Seiten und zeichnet dann Preise, Rankings, Snippets oder Verfügbarkeiten für einen autorisierten Überwachungszweck auf. Verwenden Sie Ratenkontrollen, respektieren Sie Zugriffsrichtlinien und halten Sie den Erfassungsbereich proportional zur Geschäftsfrage.
Markenschutz kann einen Forward-Proxy beinhalten, wenn ein Team öffentliche Listen, Identitätsseiten oder regionale Geschäfte aus verschiedenen Standorten überprüft. Der Proxy ändert den ausgehenden Pfad für den Überwachungsclient. Er gewährt keinen Zugriff auf eingeschränkte Materialien oder umgeht die Regeln einer Website.
Geo-abhängige QA-Tests sind ein weiterer Workflow für Forward-Proxys. Ein Tester kann regionale Weiterleitungen, lokalisierte Inhalte, Währungspräsentationen oder einen standortsensitiven Checkout-Prozess aus einer geeigneten Testumgebung validieren. Ein Reverse-Proxy würde dem Anwendungsinhaber helfen, eingehende Tester zu leiten, aber er würde nicht bewirken, dass die Anfrage des Testers aus dem erforderlichen externen Netzwerk-Kontext stammt.
Fünf eingehende Infrastruktur-Workflows
Reverse-Proxys bedienen die entgegengesetzte Seite dieser Aufgaben:
- Lastverteilung leitet Besucher zu geeigneten Anwendungsservern.
- TLS-Terminierung zentralisiert die Verarbeitung von verschlüsselten Verbindungen an der öffentlichen Schnittstelle.
- Caching stellt wiederverwendbare Inhalte bereit, ohne bei jeder Anfrage den Ursprung einzubeziehen.
- Datenverkehrspufferung hilft, Backends vor ungleichmäßigen Clientgeschwindigkeiten und plötzlicher Nachfrage zu schützen.
- Anwendungsfronting exponiert eine öffentliche Domain, während Anfragen an mehrere interne Dienste weitergeleitet werden.
Wenn Ihr Team einen ausgehenden Workflow erstellt, gehört ein API-Proxy-Dienst zur Diskussion über Forward-Proxys. Wenn Ihr Team die Zielanwendung besitzt, ist die Reverse-Proxy-Architektur das relevante Modell.
Mobile Residential- und Datacenter-Proxys als Forward-Proxy-Varianten
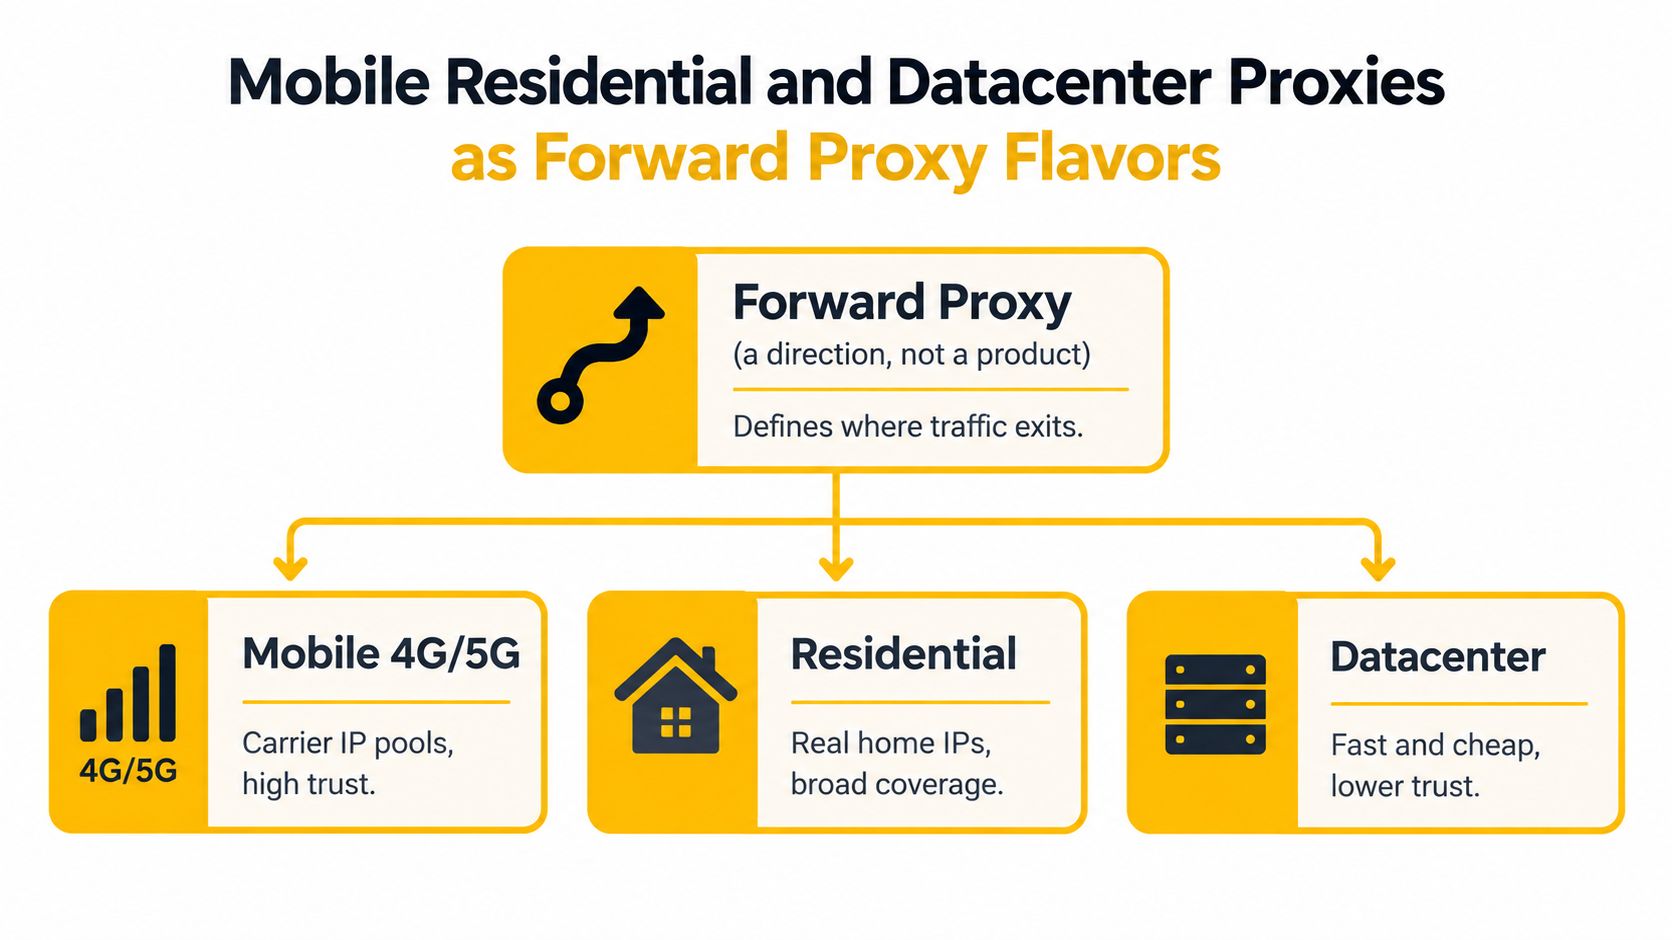
Ein Forward-Proxy ist eine Richtung, keine Produktkategorie. Sobald Sie entschieden haben, dass der Client kontrollierten ausgehenden Datenverkehr benötigt, müssen Sie immer noch das Netzwerk hinter der Ausgangsadresse wählen. Mobile 4G/5G-, Residential- und Datacenter-Proxys sind alle Forward-Proxy-Varianten, wenn ein Client sie verwendet, um externe Ziele zu erreichen.
Was das Ziel ableiten kann
Ein Datacenter-Proxy gehört normalerweise zu einem Hosting- oder Cloud-Anbieter ASN. Eine ASN oder Autonomous System Number identifiziert ein Netzwerk, das unter einer gemeinsamen Routing-Politik arbeitet. Dieses Netzwerkbesitzsignal kann die Betrugsbewertung, Ratenkontrollen, Ergebnisse der Anzeigeüberprüfung und geoabhängige QA beeinflussen. Die Dokumentation der RIPE NCC-Datenbank erklärt, dass IP- und ASN-Informationen die IP-Geolokalisierung unterstützen können, obwohl eine ASN keine präzise Aussage darüber ist, wo sich ein Benutzer physisch befindet.
Residential-Proxys sind enger mit Heim-Internetdienstnetzwerken verbunden. Mobile Proxys sind mit Telekommunikationsnetzwerken und Carrier-Infrastruktur verbunden. Dieser Unterschied ist wichtig, da eine mobile Adresse gewöhnlichen Abonnentendatenverkehr ähneln kann, anstatt einer cloudbasierten Serververbindung, was es Zielen erschweren kann, mobile 4G-IPs zu identifizieren und zu blockieren. „Schwieriger“ ist nicht dasselbe wie unsichtbar, und Netzwerkqualität, Verhalten, Authentifizierung und Compliance sind weiterhin wichtig.
Carrier-Grade NAT oder CGN fügt ein weiteres wichtiges Detail hinzu. Die Diskussion der IETF über Provider-NAT und Adressenteilung erklärt, dass ein Anbieter private Abonnentenadressen zuweisen kann, während er einen kleineren Pool öffentlicher IPv4-Adressen unter mehreren Abonnenten teilt. Eine öffentliche IP eines Mobilfunknetzes kann daher viele nicht verwandte Geräte repräsentieren. Eine IP allein ist kein vollständiges Identitätssignal, und die Zuordnung kann schwieriger sein als bei einer cloudbasierten Datacenter-Adresse.
Rotation versus Kontinuität
IP-Rotation ändert die Ausgangsadresse gemäß einem Zeitplan oder einem On-Demand-Trigger. Sie kann einem legitimen Forschungs- oder QA-Workflow helfen, mehrere Netzwerk-Kontexte zu testen, aber die Rotation sollte mit der Anwendung und den Zugriffsregeln der Website übereinstimmen. Ständig wechselnde Identitäten während eines authentifizierten Workflows können mehr Anomalien erzeugen, als sie lösen.
Eine sticky session behält denselben Ausgangspfad für eine definierte Sitzung oder Aufgabe bei. Das ist wichtig, wenn ein Login, Warenkorb, Browserzustand oder ein mehrstufiger Test kohärent bleiben muss. Wählen Sie Rotation für separate Beobachtungen und sticky sessions für Kontinuität.
Für regionale Forschung verifizieren Sie sowohl die offensichtliche Geografie als auch die ASN. Eine sich ändernde Adresse innerhalb derselben Carrier-ASN kann die IP rotieren, ohne die sichtbare Netzwerk-Kategorie zu ändern. Der Wechsel zu einer Cloud-ASN ändert ein offensichtlicheres Klassifizierungssignal. Evoproxy beschreibt die Verwendung von mobilen Proxys und carrierbasierter Konnektivität in seinem Leitfaden für mobile Proxys, aber jeder Anbieter sollte gegen Ihre spezifischen Workflow-, Autorisierungs- und Protokollanforderungen bewertet werden.
Warum Reverse-Proxys nicht automatisch sicher sind
Ein Reverse-Proxy als „Sicherheit“ und ein Forward-Proxy als „Privatsphäre“ zu bezeichnen, ist zu vage, um eine Produktionsentscheidung zu leiten. Ein Reverse-Proxy kann die Backend-Topologie verbergen, TLS beenden, Authentifizierung anwenden, Inhalte cachen und Anfragen filtern. Er wird auch Teil der Vertrauensgrenze der Anwendung, wenn er Header umschreibt, Identitätsinformationen an den Ursprung weitergibt oder Authentifizierungsergebnisse an Backend-Dienste übermittelt.
Das schafft Verantwortung, nicht automatischen Schutz. Der Dienstinhaber muss die Verbindung zwischen Proxy und Ursprung authentifizieren, weitergeleitete Header validieren, den direkten Zugriff auf den Ursprung auf vertrauenswürdige Proxy-Netzwerke beschränken und sowohl das Verhalten des Proxys als auch des Backends überwachen. Ein Reverse-Proxy sollte nicht als vollständige Firewall betrachtet werden, ein Punkt, der durch Proxy-Sicherheitsrichtlinien zu den Grenzen beider Richtungen verstärkt wird.
Die Seite des Forward-Proxys hat ebenfalls Lücken
Ein Forward-Proxy regiert nur die Clients, die ihn verwenden. Ein unmanaged Gerät kann sich direkt verbinden. Eine Anwendung kann die Systemeinstellungen für Proxys ignorieren. Andere Kanäle können den beabsichtigten Pfad umgehen. Der Proxy schützt den Client auch nicht automatisch vor Malware, Datenlecks oder einem kompromittierten Vermittler.
Betrachten Sie den Proxy als eine Schicht in einem breiteren Kontrollsystem:
- Authentifizieren Sie den Proxy-zu-Origin-Verkehr, damit ein Backend vertrauenswürdige Gateway-Anfragen unterscheiden kann.
- Validieren Sie weitergeleitete Identitätsheader, anstatt die vom Client bereitgestellten Werte blind zu akzeptieren.
- Beschränken Sie die Herkunftsexposition, damit das öffentliche Internet den Reverse-Proxy nicht umgehen kann.
- Protokollieren Sie beide Identitäten sorgfältig, einschließlich des ursprünglichen Client-Kontexts und des vom Proxy generierten Verbindungs-Kontexts.
- Überwachen Sie Latenz und Fehler sowohl beim Proxy als auch beim Ursprung, anstatt anzunehmen, dass eine erfolgreiche Verbindung einen gesunden Dienst bedeutet.
Ein Forward-Proxy erfordert ebenfalls Vertrauen. Er kann den Verkehr gemäß seiner Konfiguration und den Protokollen, die er verarbeitet, sehen oder beeinflussen, sodass Anmeldeinformationen, sensible Daten und Zugriffsberechtigungen angemessen geschützt werden müssen. Für Teams, die verschlüsselte Weiterleitungen implementieren, kann ein Proxy-Server mit SSL Teil des Designs sein, aber es beseitigt nicht die Notwendigkeit für Endpunktsicherheit oder Autorisierungssteuerungen.
Sicherheitsprinzip: Wählen Sie die Proxy-Richtung entsprechend der Seite, die eine Richtlinienkontrolle benötigt. Verwenden Sie Forward-Proxys für Egress-Governance und Reverse-Proxys für Ingress-Management und Ursprungs-Schutz.
Minimale Konfigurationsbeispiele für beide Richtungen
Die Konfiguration sollte die Richtung sichtbar machen. Ein Forward-Client sendet ausgehende Anfragen an einen Vermittler. Ein Reverse-Gateway empfängt öffentliche Anfragen und leitet sie an eine interne Anwendung weiter.
Für einen Social-Media-Manager oder Anzeigenprüfer, der einen mobilen 4G-Endpunkt verwendet, wählt der Client das Ziel und gibt die Proxy-Einstellungen an:
import requests

proxies = {
    "http": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
    "https": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
}

response = requests.get(
    "https://example.test/region-check",
    proxies=proxies,
    timeout=30,
)
Das proxies-Objekt wendet den Vermittler auf ausgehende HTTP- und HTTPS-Anfragen an. Der Client wählt weiterhin das Ziel. Speichern Sie Anmeldeinformationen und Endpunkte in einer gesicherten Konfiguration anstelle von Quellcodeverwaltung und testen Sie nur autorisierte Ziele.
Ein Website-Betreiber konfiguriert die umgekehrte Richtung am Gateway:
upstream application_pool {
    server app_a;
    server app_b;
}

server {
    listen 443 ssl;
    server_name example.test;

    location / {
        proxy_pass http://application_pool;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
Hier listet upstream Backend-Optionen auf. proxy_pass leitet eingehende Anfragen weiter, während proxy_set_header Host den angeforderten Host für die Anwendungsweiterleitung beibehält. Der forwarded-for-Header trägt den Client-Kontext, sodass die Anwendung ihm nur über einen genehmigten Proxy-Pfad vertrauen sollte.
Protokoll und Richtung sind separate Entscheidungen. Ein Browser oder eine Anfragebibliothek kann HTTP, HTTPS über TLS, SOCKS5 oder SOCKS4 verwenden. Nichts in beiden Blöcken benennt die Protokolldirection. Die Platzierung bestimmt die Richtung, sodass dieselbe Anfragebibliothek oder das nginx-Binärprogramm beide Seiten bedienen kann.
Die richtige Proxy-Richtung für Ihre Arbeit wählen
Stellen Sie eine Frage, bevor Sie ein Produkt, Protokoll oder IP-Pool auswählen:
Kontrolliere ich den Client, der die Anfrage stellt, oder kontrolliere ich den Dienst, der sie empfängt?
Wenn Sie den Client kontrollieren, wählen Sie einen Forward-Proxy, wenn Sie ausgehende Verbindungen steuern müssen. Das umfasst einen Social-Media-Manager, der genehmigte Arbeitsbereiche koordiniert, einen Anzeigenprüfer, der die regionale Lieferung überprüft, ein Forschungsteam, das lokalisierte Preise beobachtet, und einen QA-Ingenieur, der geoabhängiges Verhalten testet.
Wenn Sie den Dienst kontrollieren, wählen Sie einen Reverse-Proxy, wenn Sie eingehende Verbindungen steuern müssen. Das umfasst die Weiterleitung von Besuchern über Anwendungsserver, die Zentralisierung der TLS-Verarbeitung, das Caching wiederholbarer Antworten, die Anwendung von Authentifizierung vor der Anwendung und das Halten der Ursprungsinfrastruktur hinter einem öffentlichen Gateway.
Das Netzwerk an den Arbeitsablauf anpassen
Für ausgehende Arbeiten beeinflusst der Netzwerktyp, was Ziele ableiten können:
- Mobil 4G/5G eignet sich für Tests und Forschung, bei denen der Kontext des Mobilfunkanbieters wichtig ist.
- Wohngebiet eignet sich für Arbeitsabläufe, die eine Klassifizierung des Heimnetzwerks und eine breite regionale Abdeckung erfordern.
- Rechenzentrum eignet sich für kontrollierte Umgebungen, in denen Geschwindigkeit und vorhersehbare Infrastruktur wichtiger sind als netzwerkähnliche Signale von Abonnenten.
Entscheiden Sie dann, ob die Aufgabe Rotation oder Kontinuität benötigt. Verwenden Sie Rotation für separate Beobachtungen über Netzwerk-Kontexte. Verwenden Sie Sticky Sessions, wenn ein Browser, Login, Warenkorb oder ein mehrstufiger QA-Flow einen konsistenten Pfad beibehalten muss. Überprüfen Sie den offensichtlichen Standort und ASN, anstatt nur einem Länderlabel zu vertrauen.
Ein Reverse-Proxy anonymisiert keinen Besucher von der aufgerufenen Website. Er repräsentiert die Website für Besucher und verbirgt die Ursprungsinfrastruktur der Seite, nicht die Identität des Besuchers von dieser Website. Ebenso ersetzt ein mobiler Forward-Proxy keine Autorisierung, Ratenkontrollen, Endpunktsicherheit oder rechtliche Nutzungsschutzmaßnahmen.
Für Social-Media-Management, Marktforschung, Anzeigenprüfung und geo-sensible QA ist ein mobiler 4G-Forward-Proxy die relevante Richtung, wenn der Client einen mit dem Anbieter verbundenen ausgehenden Pfad benötigt. Halten Sie den Arbeitsablauf konform, dokumentieren Sie, warum jeder Netzwerk-Kontext benötigt wird, und messen Sie den erfolgreichen Abschluss der Aufgabe, anstatt einem abstrakten Anonymitätslabel nachzujagen.
Evoproxy bietet mobile 4G-Konnektivität mit persönlichen und gemeinsamen Ports, konfigurierbarer Rotation und Zugang zu mobilen IP-Adressen für ausgehende Arbeitsabläufe. Wenn Ihr Team einen Carrier-Netzwerk-Pfad für soziale, Forschungs-, Werbe- oder QA-Arbeiten testen muss, besuchen Sie Evoproxy und wählen Sie eine Konfiguration, die den Sitzungs- und Compliance-Anforderungen Ihres Anwendungsfalls entspricht.


