Tu scraper funcionó bien ayer. Esta mañana, todas las solicitudes se topan con el mismo muro, y tu herramienta para redes sociales, verificador de precios o script de QA no carga ni una sola página. Si ves un código de respuesta HTTP 407, no empieces por restablecer la contraseña del sitio web ni cambiar un token de API. Algo entre tu cliente y el destino está pidiendo credenciales primero. Averigua qué salto las está pidiendo, corrige ese salto y la mayoría de los errores 407 se resuelven en minutos.
Diagnostica un error 407 según los síntomas
Imagina que el trabajo de monitorización de un equipo de datos funcionó durante la noche y luego empezó a fallar en todas las solicitudes después de un cambio rutinario de configuración. El sitio de destino no ha cambiado. La capa del proxy sí, o el cliente ha dejado de demostrar que puede usar ese proxy. Ese es el patrón detrás de la mayoría de los errores 407 repentinos, y por eso identificar los síntomas es más eficaz que cambiar ajustes al azar.
Consulta la tabla siguiente antes de tocar cualquier otra cosa. Sigue un enfoque sistemático para los problemas de red de Networking2000, que resulta útil en este caso porque un 407 te indica que un proxy respondió, pero no por qué te rechazó.
Síntomas, causas y primeras soluciones para HTTP 407
| Síntoma | Causa probable | Primera solución |
|---|---|---|
| El navegador pide iniciar sesión en el proxy o falla en todas las páginas | Credenciales del proxy ausentes o incorrectas | Vuelve a introducir el nombre de usuario y la contraseña del proxy e inténtalo de nuevo |
| Funciona en una herramienta, pero falla en otra | El cliente no envía Proxy-Authorization | Configura el proxy en los ajustes de ese cliente, no solo en el sistema operativo |
| Falla después de cambiar una contraseña o clave | Credenciales caducadas o rotadas | Actualiza las credenciales guardadas e inténtalo de nuevo |
| Falla solo después de una redirección | Las credenciales del proxy se pierden en el segundo salto | Confirma que el cliente vuelve a enviar los encabezados del proxy en cada salto |
| Funciona con un protocolo, pero no con otro | El proxy HTTP está configurado como SOCKS5, o viceversa | Haz coincidir el protocolo y el puerto con los ajustes del proveedor |
| Solo fallan algunas IP o sesiones | Desajuste en la lista de IP permitidas o en la configuración de rotación | Comprueba la lista de IP permitidas y el modo de sesión o rotación |
| 407 sin que se vea ningún encabezado de desafío | Hay un proxy inesperado en la ruta de la solicitud | Inspecciona cada salto y elimina o corrige el proxy adicional |
Busca la fila que coincida con lo que estás viendo y empieza por ahí. Si el navegador muestra un aviso, pero tu script funciona, no estás buscando una contraseña incorrecta, sino un cliente que no está enviando las credenciales del proxy. Si solo fallan algunas sesiones, no reescribas toda la configuración. Primero comprueba la lista de IP permitidas y el modo de rotación. Esa sola distinción evita la mayor parte del tiempo perdido con este error.
Cómo se ve una respuesta 407 en la red
Imagina el vestíbulo de un edificio. El puesto de seguridad de la entrada te pide la acreditación antes de que llegues a la oficina de arriba. La oficina no te ha rechazado. Ni siquiera has llegado hasta ella. Una respuesta 407 Proxy Authentication Required funciona igual. Un proxy, es decir, un intermediario que reenvía solicitudes en tu nombre, se niega a reenviar la tuya hasta que demuestres que puedes usarlo.
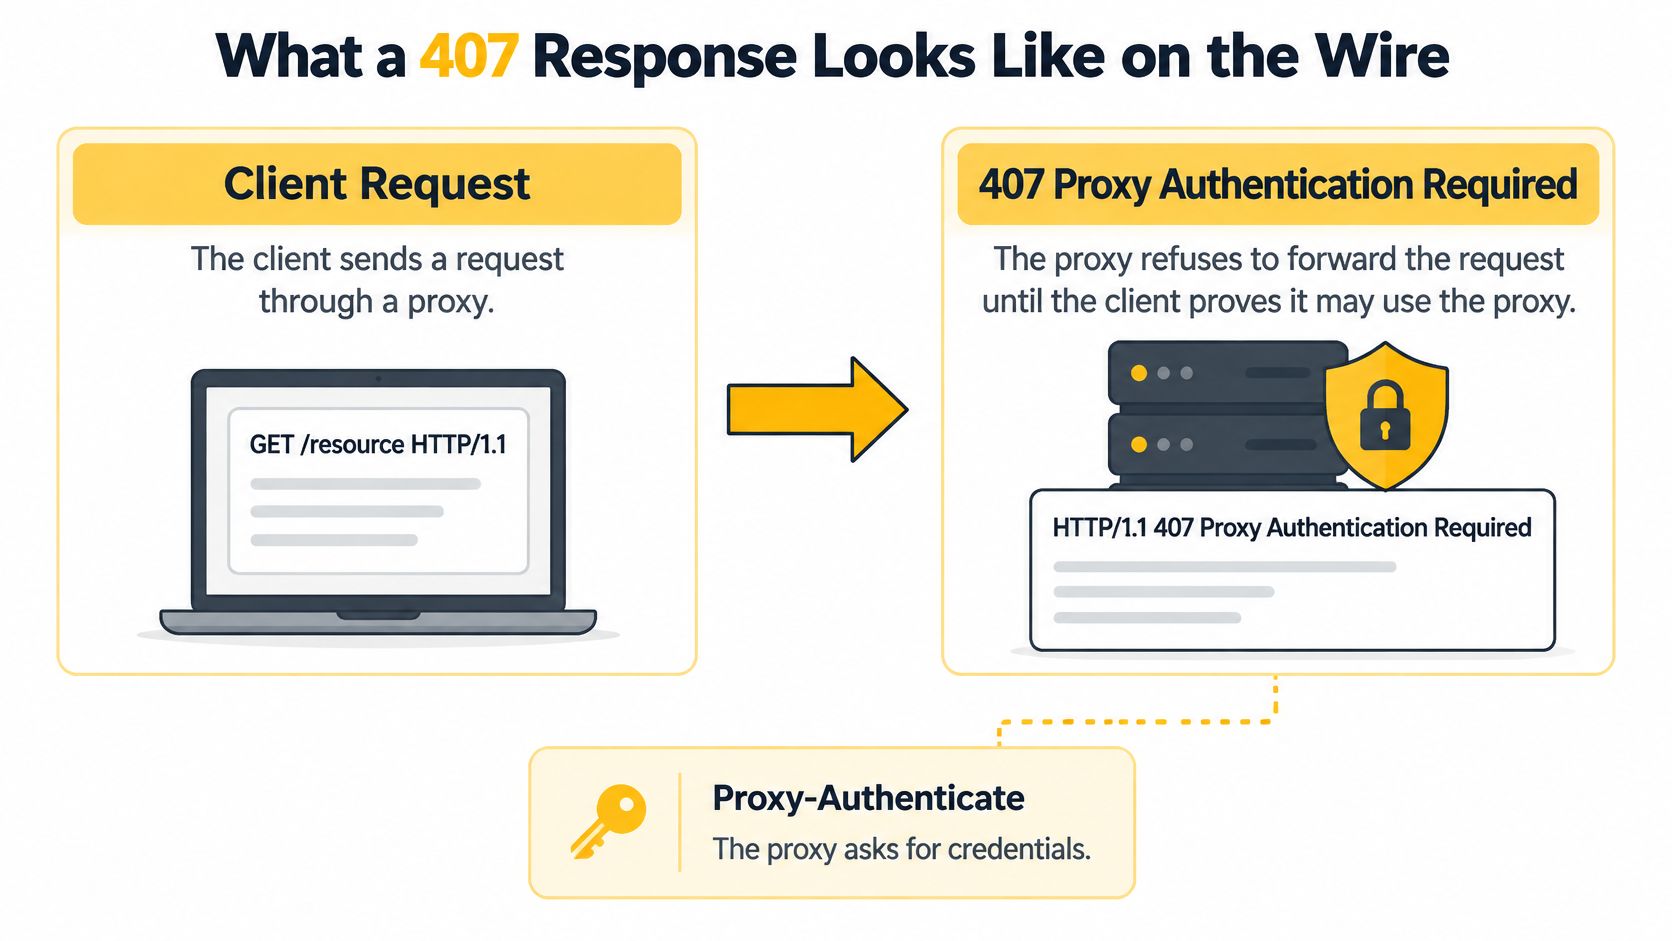
En la red, un intercambio conforme empieza con HTTP/1.1 407 Proxy Authentication Required, seguido de Proxy-Authenticate: Basic realm="proxy". La documentación de Mozilla sobre el 407 confirma que un proxy que requiere autenticación debe devolver esa respuesta con al menos un encabezado Proxy-Authenticate que incluya un desafío para ese proxy y esa solicitud. A continuación, el cliente vuelve a intentar la misma solicitud con las credenciales del proxy en Proxy-Authorization.
La diferencia con el 401 que evita perder tiempo
401 Unauthorized se refiere a las credenciales para el recurso de destino. Un 407 se refiere al permiso para usar el intermediario. Si cambias el token de API de origen como respuesta a un 407, estropearás un inicio de sesión que funcionaba mientras el proxy sigue rechazándote. En configuraciones con varios saltos, inspecciona el salto que generó la respuesta y lee su desafío. No adivines basándote en el mensaje de error final que muestra tu herramienta.
El desafío corresponde al proxy, no al destino. Corrige el salto que lo está pidiendo.
Ejecuta esta breve secuencia de diagnóstico cada vez:
- Confirma el origen: Comprueba que el 407 provenga del salto del proxy, no del servidor de origen.
- Confirma el desafío: Comprueba que esté presente Proxy-Authenticate y anota el esquema que indica.
- Confirma el encabezado: Comprueba que las credenciales se envíen en Proxy-Authorization, no en el encabezado Authorization dirigido al origen.
Un proxy puede devolver varios encabezados Proxy-Authenticate, cada uno con un esquema distinto. Basic es el más sencillo y envía un nombre de usuario y una contraseña. Digest y NTLM requieren compatibilidad específica del cliente, así que elige un esquema que tu cliente implemente y envía el valor correspondiente en Proxy-Authorization. Las credenciales ausentes, mal formadas, caducadas o que no cumplen todas las políticas pueden provocar el mismo desafío.
Un 407 sin encabezado Proxy-Authenticate no cumple con las especificaciones y apunta a un salto defectuoso o inesperado en la ruta. Trátalo primero como un problema de enrutamiento, no como un problema de contraseña. Yo no cambiaría ninguna credencial hasta identificar qué dispositivo envió esa respuesta.
Dónde aparece el 407 en navegadores, API y scripts
En un navegador, normalmente verás un aviso de inicio de sesión del proxy o una página que nunca termina de cargar. Es fácil confundir el aviso con un inicio de sesión del sitio web, así que fíjate en qué te está pidiendo. Si todos los sitios fallan de la misma manera, el factor común es el proxy, no los sitios.
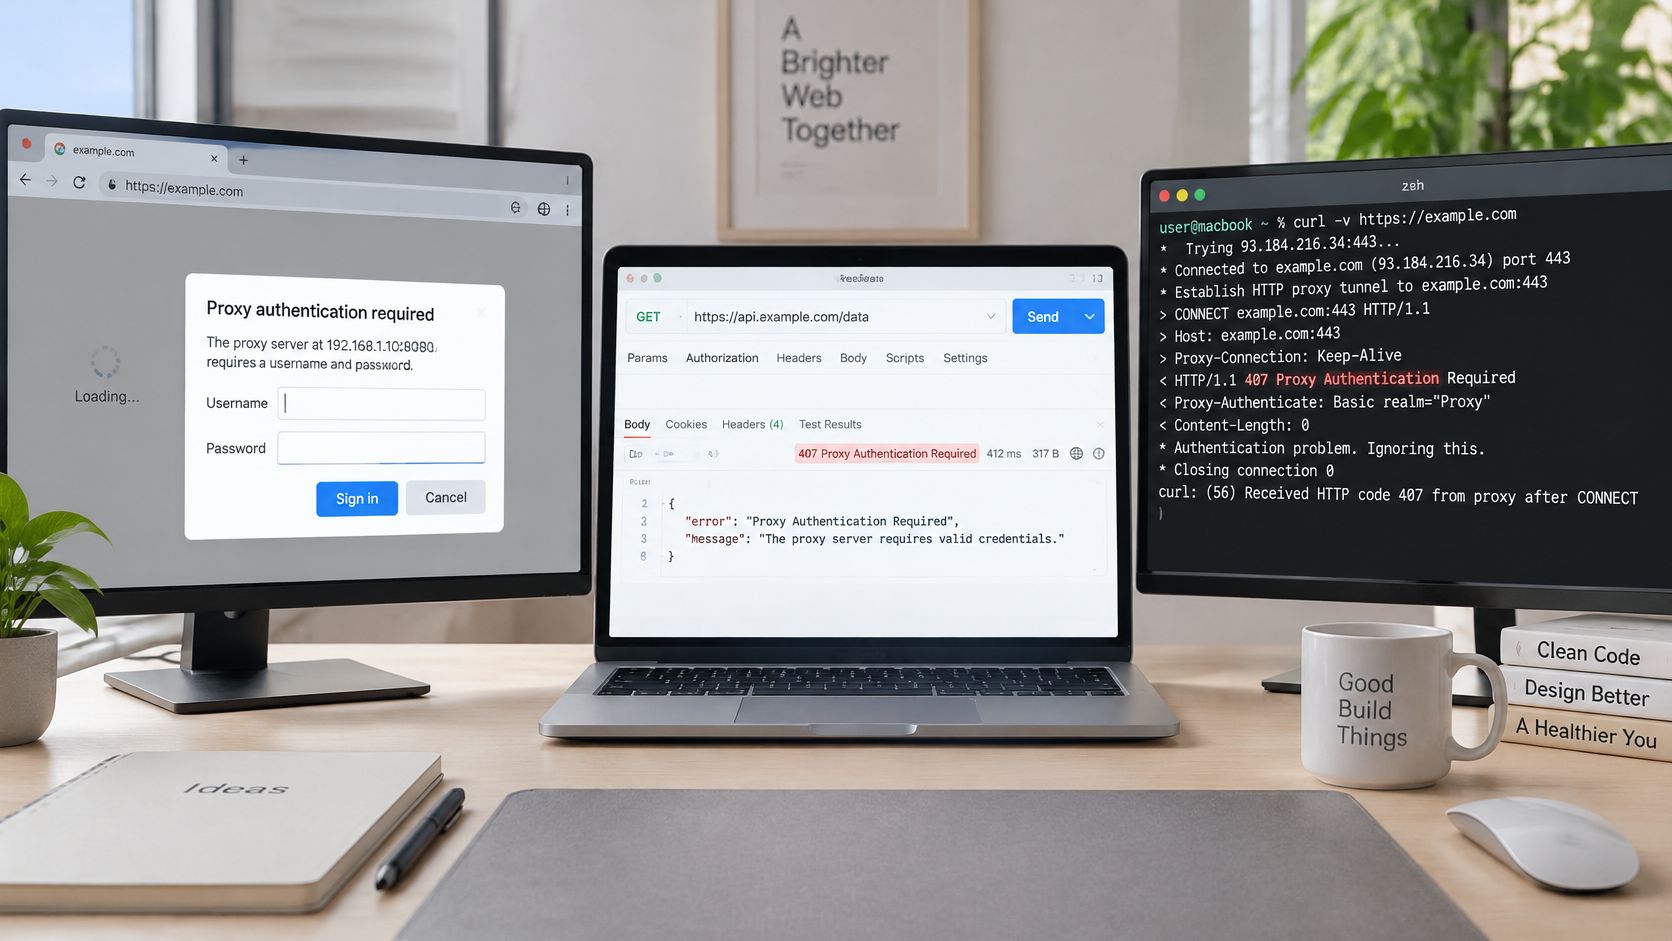
Las herramientas de línea de comandos son más transparentes. Con curl en modo detallado, puedes ver directamente la respuesta 407 y el encabezado Proxy-Authenticate. Después, puedes pasar las credenciales del proxy explícitamente y comprobar si el reintento funciona. Por eso las pruebas desde la línea de comandos deberían formar parte de las primeras etapas del proceso. Los navegadores ocultan el intercambio de encabezados que indica cuál es el problema.
Las bibliotecas de scripts también suelen ocultarlo. El error puede aparecer como una excepción del proxy en lugar de como un código de estado sin más, así que lee el texto de la excepción en lugar de limitarte a registrar el número de fallos. Los rastreadores públicos de incidencias muestran cómo distintos clientes gestionan el mismo proxy.
Qué revelan los fallos reales de los clientes
- Bucles de reintentos que no llevan a ninguna parte: En 2024, la incidencia n.º 26402 de Microsoft Azure PowerShell registró al menos 4 intentos de reintento antes de devolver HTTP 407 Proxy Authentication Required, según quien reportó la incidencia. Reintentar sin corregir las credenciales solo repite el rechazo.
- Credenciales que se pierden durante una redirección: En 2024, la incidencia n.º 2177 del cliente HTTP reqwest para Rust documentó 2 solicitudes durante una secuencia de redirección. La segunda solicitud devolvió HTTP 407 después de que se perdiera la información de autenticación del proxy.
- Falla una biblioteca, otra funciona: En 2024, el debate n.º 3286 del proyecto HTTPX documentó 1 ProxyError reportado que incluía el código de estado 407, mientras que, según se informó, la misma solicitud tuvo éxito con la biblioteca Requests.
- Fallos dentro de otros flujos de trabajo: En 2024, el elemento de trabajo n.º 1234 de la extensión de GitLab para VS Code registró una respuesta HTTP 407 después de 66 milisegundos durante una solicitud de validación de un token OAuth.
La lección común es práctica. El mismo proxy puede comportarse de forma distinta en diferentes clientes porque cada cliente almacena la configuración, gestiona las redirecciones y envía los encabezados a su manera. Prueba primero el proxy fuera de tu aplicación. Si la prueba externa funciona, tu cuenta de proxy está bien y el problema está en la configuración de la aplicación.
Tipos de proxy y protocolos que cambian el error
Un error 407 identifica un fallo en el salto del proxy, pero el diagnóstico correcto depende del tipo de proxy y del protocolo. Primero identifica cómo se conecta el proxy y cómo se autentica tu cliente. Comprueba esta capa antes de cambiar un token de API de origen: ese token no responde a un desafío de autenticación del proxy.
Comparación de tipos de proxy según la autenticación y el contexto de detección
| Tipo de proxy | Origen de la IP | Perfil de detección | Uso legítimo habitual |
|---|---|---|---|
| Móvil 4G/LTE/3G | IP asignadas por operadores móviles | Compartidas mediante NAT de nivel de operador, por lo que muchos usuarios comparten una dirección | Gestión de cuentas de redes sociales, verificación de aplicaciones y anuncios |
| Residencial | IP asignadas por proveedores de internet doméstico | Parecen conexiones domésticas comunes bajo ASN de consumidores | Supervisión de precios y SEO, estudios de mercado específicos por ubicación geográfica |
| Centro de datos | IP de redes de alojamiento y en la nube | ASN de centro de datos identificable, más fácil de marcar con un volumen elevado | Tareas de gran volumen en las que los requisitos de confianza son bajos |
Un ASN, o número de sistema autónomo, identifica al operador de red detrás de una dirección IP. Los sitios pueden usarlo para distinguir el tráfico de operadores, hogares y redes de alojamiento. Los proxies móviles 4G/LTE/3G usan IP asignadas por operadores, a menudo compartidas mediante NAT de nivel de operador, donde muchos abonados aparecen detrás de una misma dirección pública. Bloquear esa dirección también puede afectar a usuarios comunes de teléfonos, por lo que es importante tener en cuenta el contexto compartido al interpretar las señales de detección.
Los proxies residenciales enrutan el tráfico mediante conexiones domésticas a internet y aparecen bajo ASN de consumidores. Los proxies de centro de datos usan redes de alojamiento, cuyos ASN son fácilmente identificables, y pueden servir para tareas con menores requisitos de confianza. Evoproxy ofrece conectividad móvil 4G/LTE/3G desde Francia, con puertos personales y compartidos para tareas legítimas y controladas. Para conocer más sobre cómo un servidor proxy HTTP gestiona las solicitudes, sigue la solicitud a través de la capa de reenvío.
Opciones de protocolo y sesión
Los proxies HTTP transportan la autenticación en encabezados HTTP. Un cliente puede recibir un desafío 407 y responder con Proxy-Authorization. SOCKS5 gestiona la autenticación mediante su propia negociación de protocolo y admite tráfico TCP y UDP, incluida la resolución de nombres de dominio. Tu cliente necesita compatibilidad nativa con SOCKS5, ya que la autenticación HTTP basada en encabezados no satisface una negociación SOCKS5. Si el cliente y el puerto usan protocolos distintos, la autenticación puede fallar aunque las credenciales sean correctas.
Regla práctica: Haz coincidir el protocolo configurado en tu cliente con el protocolo asignado al puerto del proxy. Enviar una contraseña correcta mediante el protocolo equivocado también provoca un fallo.
La configuración de sesión afecta a la continuidad y al enrutamiento, no al significado de un error 407. Las sesiones persistentes mantienen una misma IP durante un periodo establecido, lo que puede ayudar con los inicios de sesión y los flujos de trabajo de varios pasos. La rotación de IP cambia las direcciones según un horario o con cada solicitud, algo que puede ser adecuado para comprobaciones independientes, como la supervisión de precios. La segmentación geográfica selecciona el país o la región asociados a una solicitud. Si solo fallan algunas sesiones, inspecciona el parámetro de sesión o de ubicación geográfica en la cadena del nombre de usuario y confirma que la cuenta lo admita. Un parámetro mal formado puede provocar un rechazo que parece un fallo de autenticación.
Cómo corregir credenciales de proxy ausentes o no válidas
Un error 407 significa que el salto del proxy solicita credenciales. Comprueba primero esa capa: cambiar el token de API de destino no responderá a un desafío del proxy. Sigue estas comprobaciones en orden. Las seis primeras suelen tardar menos de diez minutos; los problemas de listas de permitidos y de cuenta pueden llevar más tiempo, ya que quizá requieran cambios en el panel de control o asistencia del proveedor.
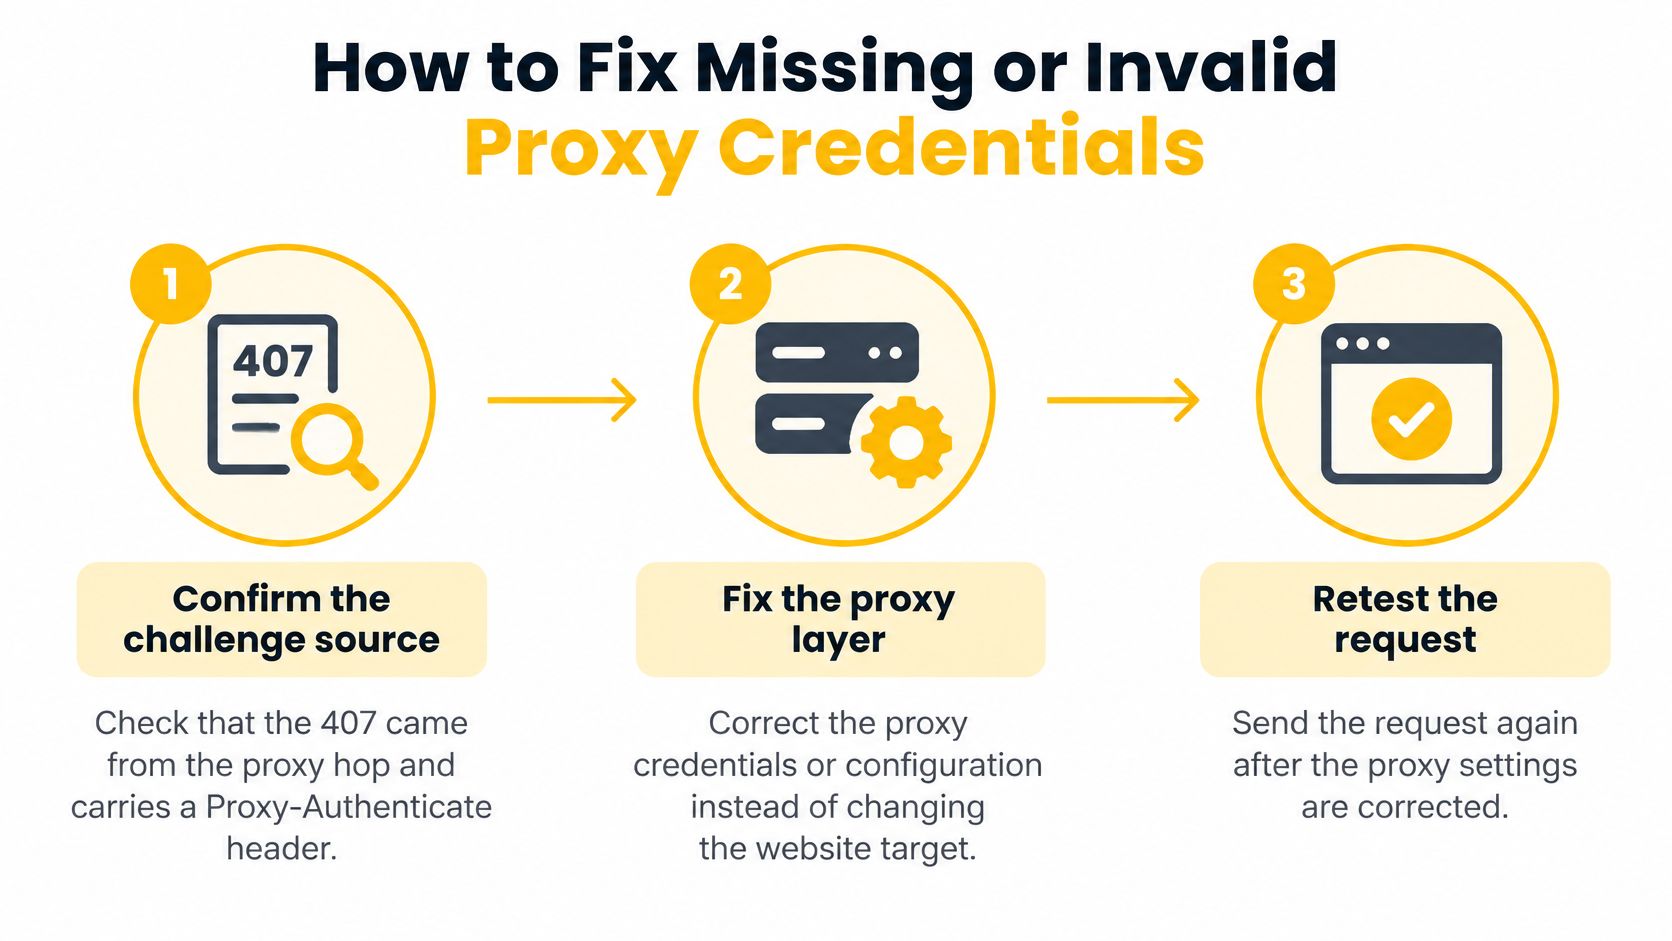
Confirma el origen del desafío. Comprueba que la respuesta provenga del salto del proxy e incluya un encabezado Proxy-Authenticate. Así identificarás la capa que solicita las credenciales y evitarás cambiar un token de API de destino que no está relacionado.
Verifica los valores de conexión. Comprueba el host, el puerto, el nombre de usuario y la contraseña del proxy con la configuración actual de tu cuenta. Un valor obsoleto tras un cambio de plan es una causa frecuente de un error 407 repentino. Para configurarlo en el navegador, la guía sobre la configuración del proxy del navegador y los campos de credenciales indica dónde introducir cada valor.
Haz coincidir el protocolo con el puerto. Usa el puerto HTTP asignado para las conexiones de proxy HTTP o el puerto SOCKS5 asignado por tu proveedor. SOCKS5 suele usar el puerto TCP 1080, pero debes usar el puerto indicado por el proveedor. Un error al escribir el puerto puede conectarte a un servicio distinto, que podría rechazar credenciales válidas.
Haz primero una prueba desde la línea de comandos. Ejecuta
curl -v -x http://<host>:<port> -U <user>:<password> https://<test-url>e inspecciona la salida detallada. Un 200 confirma que la conexión del proxy y las credenciales funcionan, así que comprueba después la configuración de la aplicación. Si la respuesta sigue siendo 407, céntrate en los valores proporcionados o en la configuración de la cuenta.Introduce las credenciales como credenciales del proxy. Introdúcelas en los campos del proxy del cliente. Codifica los caracteres especiales de la contraseña en formato URL y elimina los espacios finales. Caracteres como
@y#pueden estropear una URL de proxy si no están codificados; un espacio final se envía como parte de la contraseña.Vuelve a comprobar las redirecciones. Algunos clientes eliminan los encabezados del proxy en una solicitud redirigida. La solicitud inicial puede funcionar, mientras que la siguiente devuelve un error 407. Confirma que cada solicitud incluya Proxy-Authorization y actualiza o vuelve a configurar cualquier cliente que lo elimine.
Comprueba la configuración de la cuenta y, después, pide ayuda. Si el error 407 persiste con credenciales válidas, revisa la lista de IP permitidas y la configuración de sesión o rotación en el panel de control. Es posible que tu IP pública haya cambiado o que el modo de sesión del nombre de usuario no coincida con la configuración de la cuenta. Si ambas comprobaciones parecen correctas, ponte en contacto con el proveedor para verificar la cuenta.
Un navegador por sí solo es una herramienta de diagnóstico poco fiable. Puede ocultar el intercambio de encabezados, almacenar en caché credenciales antiguas o aplicar una configuración de proxy del sistema operativo que no querías usar. Si las credenciales parecen correctas, empieza con la prueba desde la línea de comandos. La respuesta ayuda a distinguir un fallo de configuración del cliente de un problema en el proxy o en la cuenta.
Configurar de forma segura la autenticación del proxy en la automatización
En la automatización, un pequeño error en las credenciales puede provocar el fallo de miles de solicitudes, así que configura correctamente la autenticación antes de ampliar la escala. Estas prácticas son aplicables al scraping conforme a las normas, la verificación de anuncios, la supervisión de precios y las pruebas de control de calidad que dependen de la ubicación geográfica.
- Guarda los secretos fuera del código: Mantén las credenciales del proxy en variables de entorno o en un gestor de secretos, nunca en el código fuente ni en archivos de configuración compartidos. Rótalas periódicamente y actualízalas en todos los entornos cuando lo hagas, porque un servidor de pruebas olvidado fallará estrepitosamente en el peor momento.
- Envía las credenciales al encabezado correcto: Las credenciales del proxy van únicamente en Proxy-Authorization, nunca en el encabezado Authorization del destino. Enviarlas al servidor de origen revela tu contraseña del proxy a un tercero y, aun así, no solucionará el error 407.
- Mantén los secretos fuera de los registros: Registra el salto que respondió, el código de estado y el esquema del desafío, pero nunca las credenciales ni el valor completo de Proxy-Authorization. Los mensajes detallados de depuración suelen acabar en tickets y capturas de pantalla.
- Elige deliberadamente el modo de sesión: Usa sesiones persistentes para los flujos de trabajo que necesitan continuidad, como un inicio de sesión de varios pasos. Usa la rotación cuando cada solicitud deba ser independiente, como en las comprobaciones de precios independientes.
- Separa los fallos transitorios de los permanentes: Reintenta un error 407 transitorio con espera exponencial un número limitado de veces y luego detente y genera una alerta. Los intentos repetidos con credenciales incorrectas pueden activar límites de frecuencia o bloqueos, y nunca se solucionan por sí solos.
- Prueba antes de cada lote: Envía una solicitud pequeña a través de cada proxy antes de iniciar un trabajo. Una comprobación previa lleva unos segundos y evita que todo un lote genere errores 407. Para los equipos que crean esa comprobación con curl, la guía sobre cómo usar proxies con curl y Vid Kraken cubre los patrones de comandos, y nuestras notas sobre cómo trabajar con una API de servidor proxy te ayudan a automatizar la propia comprobación.
La elección del protocolo también afecta a la automatización. RFC 1928 describe SOCKS5 como una capa intermedia entre una aplicación y la capa de transporte que admite TCP y UDP, nombres de dominio y direcciones IPv6, así como un marco para métodos de autenticación, normalmente en el puerto TCP 1080. Por lo tanto, una herramienta configurada para SOCKS5 necesita una implementación de conexión compatible con SOCKS5, no encabezados de proxy HTTP.
Deja claro el límite de cumplimiento. Los proxies móviles no deben comprarse con la expectativa de evadir la detección ni eludir los controles de acceso. Úsalos para trabajos autorizados, como control de calidad, verificación de anuncios, estudios de mercado, supervisión de precios y gestión de varias cuentas conforme a las reglas de cada plataforma. Nuestro sitio web enumera los ajustes de proxy móvil disponibles para los clientes; puedes cotejarlos con los registros de cumplimiento de tu equipo antes de ampliar una configuración.
Confirma la solución y elige la configuración de proxy
Una carga de página correcta es solo la primera comprobación. Envía varias solicitudes y confirma que cada una devuelve 200, sin nuevos errores 407. Comprueba que Proxy-Authorization llega al proxy en cada salto, incluso después de las redirecciones. Si el error 407 persiste, identifica qué salto solicita las credenciales antes de cambiar un token de API de origen. Esa distinción permite que la solución se centre en la capa del proxy.
Adapta la configuración al trabajo
Elige un proxy según el contexto de red y el comportamiento de sesión que requiera la tarea:
- Gestión de varias cuentas en redes sociales: Los proxies móviles 4G/LTE proporcionan conectividad de redes móviles. Usa los controles de sesión para mantener una conexión estable cuando el flujo de trabajo requiera continuidad.
- Supervisión de precios y SEO: Los proxies residenciales pueden ser adecuados para comprobaciones geográficas en las que importe el contexto doméstico. Los proxies de centros de datos pueden ser apropiados para comprobaciones de gran volumen cuando el destino admita ese tráfico y la prioridad sea la velocidad.
- Control de calidad dependiente de la ubicación geográfica: Selecciona un enrutamiento por país que coincida con el mercado que se está probando y, a continuación, verifica la ubicación aparente antes de ejecutar los casos de prueba.
Los proxies móviles dedicados son adecuados para tareas controladas y legítimas, como la gestión de cuentas dentro de las reglas de la plataforma, la verificación de anuncios, los estudios de mercado, la supervisión SEO, la protección de marcas y el control de calidad que depende de la ubicación. Evoproxy ofrece puertos de proxy móviles 4G/LTE/3G personales y compartidos de Francia. Los puertos personales utilizan hardware dedicado; el acceso compartido puede ser adecuado para tareas breves, sin estado y de bajo costo. Elige según si la exclusividad y la continuidad de la sesión son importantes para el trabajo.
Documenta el protocolo, el puerto, el modo de sesión y la configuración geográfica en tu manual de procedimientos, junto con el comando que confirmó la solución. Así, el siguiente ingeniero dispondrá de una comprobación reproducible si vuelve a aparecer un error 407. Antes de ampliar un flujo de trabajo, compara los ajustes seleccionados del proxy móvil con los registros de cumplimiento de tu equipo.
Si la autenticación del proxy sigue interrumpiendo las operaciones en redes sociales, la verificación de anuncios o el control de calidad dependiente de la ubicación geográfica, evalúa una configuración móvil con las mismas comprobaciones de línea de comandos. Visita Evoproxy para comparar los puertos personales y compartidos y evaluar una configuración para las condiciones de red de destino.