أسبوع التدقيق عادةً ما يكشف نفس النمط. تقول إحدى الفرق إنها تغطي اللائحة العامة لحماية البيانات (GDPR) لأن القانون وافق على إشعار الخصوصية العام الماضي، وأضفى قسم الهندسة لافتة ملفات تعريف الارتباط، وقام قسم الأمن بإجراء مراجعة في نقطة زمنية معينة. ثم تأتي الأسئلة الصعبة. هل يمكنك إثبات أن طلب الحذف وصل إلى النسخ الاحتياطية؟ أي الأنظمة لا تزال تحتفظ ببيانات العملاء القديمة؟ هل تحتوي خط أنابيب تدريب النموذج الخاص بك على مسار محو بعد سحب الموافقة؟ من اختبر الانتقال من نموذج الإدخال إلى المعالج downstream؟
هنا حيث يتوقف اختبار الامتثال للائحة العامة لحماية البيانات (GDPR) عن كونه تمرينًا سياسيًا ويصبح تمرينًا هندسيًا.
بالنسبة للفرق التي تدير حسابات اجتماعية عبر المناطق، والتحقق من تسليم الإعلانات، ومراقبة الأسعار، وجمع إشارات السوق العامة، أو اختبار ضمان الجودة للعمليات المحلية، فإن الفجوة تكون أكثر حدة. غالبًا ما تتعامل مع معالجات متعددة، وواجهات خاصة بالمناطق، وخطوط أنابيب مؤتمتة، ورحلات مستخدم تعتمد على الموقع. الواجبات القانونية هي نفسها، لكن أنماط الفشل هي تشغيلية. حالة موافقة لا تتزامن، قائمة طلبات DSAR التي تسقط الطلبات دون إشعار، أو وظيفة الاحتفاظ التي تتخطى تخزين الكائنات يمكن أن تلغي الكثير من الوثائق المرتبة.
لماذا يستحق اختبار الامتثال للائحة العامة لحماية البيانات (GDPR) برنامجًا حقيقيًا
المنظمات التي تعاني أكثر هي نادرًا ما تكون تلك التي ليس لديها أوراق. إنهم أولئك الذين يعاملون الاختبار كعلامة تحقق سنوية.
يبدو أن تسلسل الفشل النموذجي مألوف. تتلقى الدعم طلب حذف وتغلق التذكرة بعد إزالة المستخدم من التطبيق الإنتاجي. لا يزال التسويق يحتفظ بالشخص في نظام إدارة علاقات العملاء القديم. لا تزال سجلات التحليلات تحتفظ بمعرفات. قام سير العمل الداخلي للذكاء الاصطناعي بنسخ السجلات المصدر إلى مجموعة بيانات التدريب أو التقييم، ولم يتم تعريف كيفية انتشار المحو هناك. عندما يطلب منظم أو عميل دليلًا، يكون لدى الفريق لقطات شاشة، وليس مسار تحكم.
هذا النهج لا يصمد في بيئة تنظيمية أنتجت بالفعل حوالي 7.1 مليار يورو من الغرامات التراكمية للائحة العامة لحماية البيانات (GDPR) عبر 2,685 حالة موثقة، مع ارتفاع قاعدة البيانات إلى 3,062 حالة عند تضمين الغرامات المحددة جزئيًا، وفقًا لـ أرقام وبيانات تتبع تنفيذ اللائحة العامة لحماية البيانات (GDPR) من CMS. هذا مهم لأن التنفيذ على هذا النطاق يغير كيفية اختبار الفرق الناضجة. لا يسألون فقط عما إذا كانت السياسة موجودة. يسألون عما إذا كانت السيطرة تعمل تحت ظروف الفشل العادية.
قاعدة عملية: إذا لم يكن بالإمكان إعادة تشغيل السيطرة، أو إثباتها، أو ربطها بواجب قانوني، فهي ليست ناضجة بما يكفي لأسبوع التدقيق.
القانون نفسه يمنحك مبادئ والتزامات، وليس منهجية اختبار واحدة. اللجنة الأوروبية واضحة أن النص الخاص باللائحة العامة لحماية البيانات (GDPR) هو الوحيد الذي له قوة قانونية، بينما المواد الإرشادية هي توضيحية، وليست ملزمة. لهذا السبب، فإن البرنامج القوي يربط كل اختبار بواجب محدد بدلاً من الادعاء بأن أداة أو إعداد ما هو "متوافق مع اللائحة العامة لحماية البيانات (GDPR)" بمفرده. انظر إلى نظرة عامة اللجنة الأوروبية حول حماية البيانات.
حلقة الأربع مراحل التي تعمل في الممارسة العملية
لقد وجدت أن أكثر البرامج موثوقية تعمل كحلقة تحكم بأربعة أجزاء:
تحديد النطاق ورسم الخريطة تحديد الأنظمة، والمعالجات، وفئات البيانات، والأسس القانونية، ومسارات النقل، وعمليات العمل عالية المخاطر.
اختبار الضوابط الأساسية للخصوصية التحقق من الموافقة، والتقليل، والوصول، والتصدير، والحذف، والاحتفاظ في مسارات واقعية من البداية إلى النهاية.
التحقق من التدابير الفنية فحص تدابير الأمان، وتغطية السجلات، وقيود الوصول، واستعداد الاستجابة للحوادث.
التقرير والتكرار تخزين الأدلة، وتعيين الإصلاحات، وإعادة تشغيل التأكيدات الفاشلة، وإدماج المعالجة الجديدة في الدورة التالية.
لماذا يهم هذا فرق النمو التقنية
إذا كنت تدير حملات مستهدفة جغرافيًا، أو واجهات محلية، أو عمليات حسابات اجتماعية، أو تحقق من الإعلانات، فإن معالجة البيانات لديك تتغير كثيرًا. تظهر صفحات هبوط جديدة. يتم إضافة حقول تحليلات جديدة. يتم اختبار مناطق جديدة. هذا التغيير هو بالضبط السبب في أن المراجعات لمرة واحدة تتقادم بسرعة.
يعمل اختبار الامتثال للائحة العامة لحماية البيانات (GDPR) عندما يتم بناؤه مثل ضمان الجودة للضوابط الخصوصية. قابل للتكرار. مُرقم. مرتبط بالتغيير.
تحديد النطاق، ورسم البيانات، وتقرير ما إذا كانت تقييم تأثير حماية البيانات (DPIA) مطلوبة
بدءًا متأخرًا هو خطأ شائع. يتم فتح تذاكر الاختبار قبل أن تعرف المنظمة أين تدخل البيانات الشخصية، وأين تتحرك، وأي الأنظمة ترث المخاطر من المعالجة السابقة.
هيكل عملي هو برنامج مقسم على مدى 12 أسبوعًا. يبدأ نموذج عملي بـ الأسبوعين 1 إلى 2 لاكتشاف البيانات الشخصية المؤتمت ورسم تدفق البيانات، ثم يعطي الأولوية للأنظمة عالية المخاطر مثل بيانات الفئات الخاصة، والتطبيقات المعرضة للإنترنت، وبوابات العملاء، وواجهات برمجة التطبيقات، وأنظمة الهوية، والتخزين المشترك قبل الأدوات الداخلية ذات المخاطر المنخفضة وخطوط أنابيب السجلات. يتم وصف هذا التسلسل في هذا سير عمل اختبار الامتثال للائحة العامة لحماية البيانات (GDPR). حتى إذا كان توقيتك الدقيق يختلف، فإن المنطق سليم. اختبر الأنظمة الأكثر احتمالًا لإنشاء تأثير مادي على الخصوصية أولاً.
ما يجب رسمه قبل الاختبار
يجب أن تكون جردك واضحة بما يكفي ليقوم المهندسون بتحديثها ومحددة بما يكفي ليقوم المستشار أو مسؤول حماية البيانات (DPO) بمراجعتها. أستخدم حقولًا مثل هذه:
اسم النظام تطبيق المنتج، نظام إدارة علاقات العملاء، منصة الدعم، مستودع، دلو تخزين الكائنات، سجل النموذج، أو قائمة الانتظار.
فئة البيانات بيانات الحساب، بيانات سلوكية، بيانات فئة خاصة، بيانات الموظفين، بيانات الأطفال، أو بيانات الملف الشخصي المشتقة.
غرض المعالجة المصادقة، منع الاحتيال، قياس الإعلانات، دعم العملاء، التخصيص، التحليلات، التدريب، أو ضمان الجودة.
الأساس القانوني الموافقة، العقد، الالتزام القانوني، المصالح المشروعة، وما إلى ذلك.
قاعدة الاحتفاظ فترة الاحتفاظ المحددة، حدث التحفيز، طريقة الحذف، ومسار الاستثناء.
حدود المعالج نظام التحكم الداخلي، المعالج، المعالج الفرعي، أو سير العمل المشترك.
تفاصيل النقل مسار النقل عبر الحدود وآلية النقل حيثما كان ذلك مناسبًا.
مسار المحو الحذف المباشر، علامة القبر بالإضافة إلى التطهير، انتهاء النسخ الاحتياطي، أو غير مدعوم.
إذا كانت فريقك أيضًا يدير الأتمتة أو جمع البيانات العامة، احتفظ بمعايير جمع البيانات موثقة. مرجع سياسة مختصر مثل إرشادات أخلاقيات جمع البيانات يساعد في فصل أبحاث السوق المشروعة وضمان الجودة عن ممارسات البيانات غير الدقيقة.
قرارات تقييم تأثير حماية البيانات (DPIA) تحتاج إلى قاعدة فعلية
أضعف عبارة في العديد من برامج الخصوصية هي "لم نعتقد أن هذا يمثل خطرًا عاليًا." لن تصمد هذه بمفردها أمام التدقيق.
نهج أفضل هو الاختبار ضد الحالات الافتراضية للمادة 35(3) ومعايير نمط EDPB التي تشير إلى خطر محتمل عالي. تسلط الإرشادات الحالية أيضًا الضوء على نقطة دقيقة تفوتها الفرق: إذا كنت تعتمد فقط على معيار واحد لتقول إنه لا حاجة لتقييم تأثير حماية البيانات (DPIA)، وثق ذلك المنطق. انظر إلى هذا الشرح حول محفز تقييم تأثير حماية البيانات (DPIA).
مصفوفة قرار محفز تقييم تأثير حماية البيانات (DPIA) للمادة 35(3)
| حالة افتراضية (المادة 35(3)) | شرط قابل للاختبار | عتبة عدد المؤشرات | الأدلة التي يجب جمعها |
|---|---|---|---|
| تقييم منهجي وشامل مع معالجة آلية | تحديد ملفات الأشخاص للتأثير على الأهلية أو الترتيب أو المعاملة المادية | يُفترض وجود تقييم تأثير البيانات (DPIA) | منطق القرار، الحقول المستخدمة، آثار المخرجات، مسار المراجعة البشرية |
| معالجة على نطاق واسع للبيانات الحساسة أو الخاصة | تخزين أو تحليل بيانات صحية أو بيومترية أو بيانات حساسة مماثلة على نطاق واسع | يُفترض وجود تقييم تأثير البيانات (DPIA) | جرد البيانات، نموذج الوصول، الاحتفاظ، قائمة المعالجات |
| المراقبة المنهجية للمناطق العامة المتاحة | مراقبة السلوك بطريقة مستمرة أو واسعة | يُفترض وجود تقييم تأثير البيانات (DPIA) | نطاق المراقبة، حقول البيانات، مسار الإشعار، مدة التخزين |
| استخدام تكنولوجيا مبتكرة أو جديدة | تغيرات الذكاء الاصطناعي أو الأتمتة في المخاطر أو الاستنتاج أو إمكانية التتبع | مؤشرين أو أكثر | مدخلات النموذج، مصادر التدريب، مسار الانسحاب، طريقة الحذف |
| مشاركة الأطفال أو الفئات الضعيفة | تؤثر المعالجة على المستخدمين ذوي القوة أو الوعي المنخفض | مؤشرين أو أكثر | تعريف شريحة المستخدم، مسار الموافقة، الضمانات |
| قرارات آلية ذات تأثير كبير | تؤثر المخرجات على الحقوق أو الوصول أو النتائج المادية | يُفترض وجود تقييم تأثير البيانات (DPIA) | عملية الاستئناف، مسار التدخل البشري، سجلات التدقيق |
توثيق مسار "لا حاجة لتقييم تأثير البيانات"
عندما تستنتج أنه لا حاجة لتقييم تأثير البيانات، قم بتدوين ذلك بنفس الطريقة المنضبطة التي ستوثق بها تقييم تأثير البيانات المطلوب.
اجمع:
- أي الحالات الافتراضية تم اختبارها
- أي المعايير كانت موجودة أو غائبة
- لماذا لم يتم تحقيق العتبة
- ما الضمان الذي قلل من المخاطر المتبقية
- من وافق على القرار ومتى
- ما التغيير المستقبلي الذي قد يعيد فتح التحليل
مذكرة قصيرة مؤرخة "لا حاجة لتقييم تأثير البيانات" مع الأسباب أقوى بكثير من افتراض غير مكتوب ينساه الجميع بعد ستة أشهر.
اختبارات التحكم الأساسية للموافقة، طلبات الوصول إلى البيانات، والاحتفاظ
تتوقف العديد من البرامج عن الظهور بشكل مصقول وتبدأ في إظهار ما إذا كانت تعمل.
حالات الاختبار الأكثر فائدة ليست مجرد مفاهيم. إنها تأكيدات مع أدلة. إذا كان جمهورك يتضمن فرقًا اجتماعية، عمليات إعلانات، أو مهندسي ضمان الجودة، فكر بمصطلحات يستخدمونها بالفعل: الزناد، المخرجات المتوقعة، المخرجات الملاحظة، التراجع، والدليل.
اختبارات الموافقة التي تلتقط الانحراف الحقيقي
غالبًا ما تأتي فشل الموافقة من عدم تطابق الحالات عبر الواجهة الأمامية، طبقة العلامات، أحداث التطبيق، والمعالجات اللاحقة.
عادةً ما أريد دليلًا على هذه الشروط:
يوجد خيار دقيق الواجهة تفصل الفئات بدلاً من تجميع كل شيء في حالة قبول واحدة.
يوجد توازن في الانسحاب إلغاء الموافقة ليس أصعب من منحها. يمكن لنفس المستخدم عكس الاختيار من خلال مسار مباشر، وليس من خلال عملية دعم مدفونة.
يعمل انتشار الحالة بمجرد تغيير الموافقة، يتم تحديث سلوك جمع البيانات بشكل متسق عبر السكربتات، وSDKs، والصادرات.
المنطق الإقليمي صحيح تتطابق اللافتة، نص الإشعار، والحالة الافتراضية مع منطقة المستخدم وسياق المعالجة.
تقرأ التأكيدات المفيدة على هذا النحو: "بالنظر إلى مستخدم في المنطقة X الذي يرفض موافقة التحليلات، لا تتضمن حمولات الأحداث بعد التحديث معرفات التحليلات الاختيارية، وتعكس الصادرات اللاحقة نفس الحالة." الدليل هو تسجيل شاشة، عينة من سجل الأحداث، سجل حالة الموافقة، والتحقق من الصادرات.
اختبارات طلبات الوصول إلى البيانات يجب أن تعمل من البداية إلى النهاية
طلب الوصول إلى البيانات أو طلب الحذف هو المكان الذي تتعرض فيه الأنظمة المجزأة. أفادت DLA Piper بأنها أصدرت غرامات بقيمة حوالي 1.2 مليار يورو في عام 2025 وحده، مما رفع الإجمالي التراكمي إلى حوالي 7.1 مليار يورو بحلول 10 يناير 2026، بينما وصلت إشعارات الخرق إلى متوسط 443 يوميًا، بزيادة 22% على أساس سنوي، مما يمثل المرة الأولى التي يتجاوز فيها المتوسط اليومي 400 منذ بدء اللائحة العامة لحماية البيانات، وفقًا لـ استطلاع غرامات GDPR من DLA Piper. هذا النمط هو أحد الأسباب التي تجعل الاختبارات الناضجة الآن تؤكد على تنفيذ سير العمل، والتسجيل، وسرعة الاستجابة بدلاً من مجرد المراجعة قبل الإطلاق.
بالنسبة لطلبات الوصول إلى البيانات، لا تختبر فقط الاستقبال. اختبر السلسلة الكاملة:
استقبال الطلب هل يمكن تقديم الطلب بشكل موثوق من خلال المسار العام ومسار الدعم الداخلي؟
التحقق من الهوية هل التحقق متناسب، موثق، وغير مفرط بالنسبة للبيانات المطلوبة؟
البحث والاسترجاع هل تعيد جميع الأنظمة المعنية البيانات المرتبطة بمجموعة معرفات الموضوع التي تستخدمها في الإنتاج؟
جودة التصدير هل التصدير مفهوم، كامل، ومنظم بما يكفي ليكون مفيدًا؟
انتشار الحذف هل تصل عملية الحذف إلى المتاجر الأساسية، الجداول المشتقة، قوائم الانتظار، النسخ الاحتياطية، والمعالجات اللاحقة؟
معالجة الاستثناءات هل تم توثيق الاستثناءات القانونية للاحتفاظ أو الحجز القانوني مع نطاق واضح وتاريخ انتهاء؟
لا تغلق اختبار الحذف عندما تختفي سجلات التطبيق. أغلقه عندما يتم حذف كل نسخة لاحقة أو يتم حسابها بموجب استثناء موثق.
الاحتفاظ والتقليل هما المكان الذي تظهر فيه النسخ المخفية
تعيش الكثير من مشاكل GDPR في غير الإنتاج. معيار قوي هنا هو التحقق من التصحيح. سجل الإصدار السابع من تقرير تتبع تنفيذ GDPR 685 غرامة بحلول 1 مارس 2026 بمجموع حوالي 6.11 مليار يورو، ومنطقة واحدة تم تجاهلها بشكل متكرر في الاختبارات العملية هي نظافة البيانات غير الإنتاجية. يجب على الفرق التحقق من أن أنظمة الإعداد، CI، والأنظمة المحلية تحتوي فقط على بيانات مشوشة أو صناعية أو مجهولة، جنبًا إلى جنب مع فحوصات على تدفقات الموافقة، طلبات الحذف والتصدير، وتوثيق عمليات البائع، كما تم مناقشته في هذا التحليل لتنفيذ GDPR والاختبار.
سأحول ذلك إلى فحوصات ملموسة:
تأكيد التقليل تحمل مخططات الأحداث فقط الحقول المطلوبة للغرض الموثق.
تأكيد الاحتفاظ تزيل وظائف TTL أو الحذف السجلات المنتهية وفقًا للجدول الزمني، ويكون الحذف مرئيًا في سجلات النظام.
تأكيد النسخ الاحتياطي تدعم النسخ الاحتياطية إما الحذف المستهدف أو لديها مسار انتهاء موثق يتماشى مع السياسة.
تأكيد البيانات الصناعية لا تحتوي بيئات الاختبار، والإعداد، والتطوير المحلي على بيانات شخصية حية ما لم تكن مبررة ومراقبة بشكل صارم.
تحتاج الذكاء الاصطناعي والأتمتة إلى اختبارات حذف منفصلة
لا يزال هذا تحت الاختبار. تؤكد قوائم التحقق من التنفيذ الأخيرة على التحقق من أن إشعارات الخصوصية، وتدفقات الموافقة، وتقييمات المصلحة المشروعة، وطلبات الحذف تنتشر عبر الأنظمة الأساسية، والنسخ الاحتياطية، والمعالجات من الطرف الثالث، ومجموعات تدريب الذكاء الاصطناعي، مما يعكس الانتقال نحو الاختبار التشغيلي المستمر. انظر خريطة حرارة تنفيذ GDPR ومناقشة قائمة التحقق.
إذا كانت فريقك يبني تدفقات تسجيل، أو توصية، أو تصنيف، أضف اختبارًا مخصصًا لقطع التدريب والتقييم. اطرح سؤالين مباشرين: هل يمكنك تحديد المكان الذي دخلت فيه بيانات الموضوع إلى خط الأنابيب؟ هل يمكنك إزالتها أو كبحها في استخدام النموذج المستقبلي؟
اختبارات التحكم في الأمان، التسجيل، واستجابة الحوادث
تفشل ضوابط الخصوصية عندما يتم التعامل مع اختبار الأمان كحدث سنوي. اللائحة العامة لحماية البيانات في المملكة المتحدة واضحة بشكل غير عادي هنا. تقول ICO إن المنظمات يجب أن يكون لديها عملية لـ اختبار، تقييم، وتقييم فعالية تدابير الأمان بشكل منتظم. هذه الإطار مهم لأنه يحول التحقق المتكرر إلى توقع قانوني، وليس مجرد نظافة هندسية جيدة. المرجع التشغيلي هو دليل ICO لأمان البيانات.
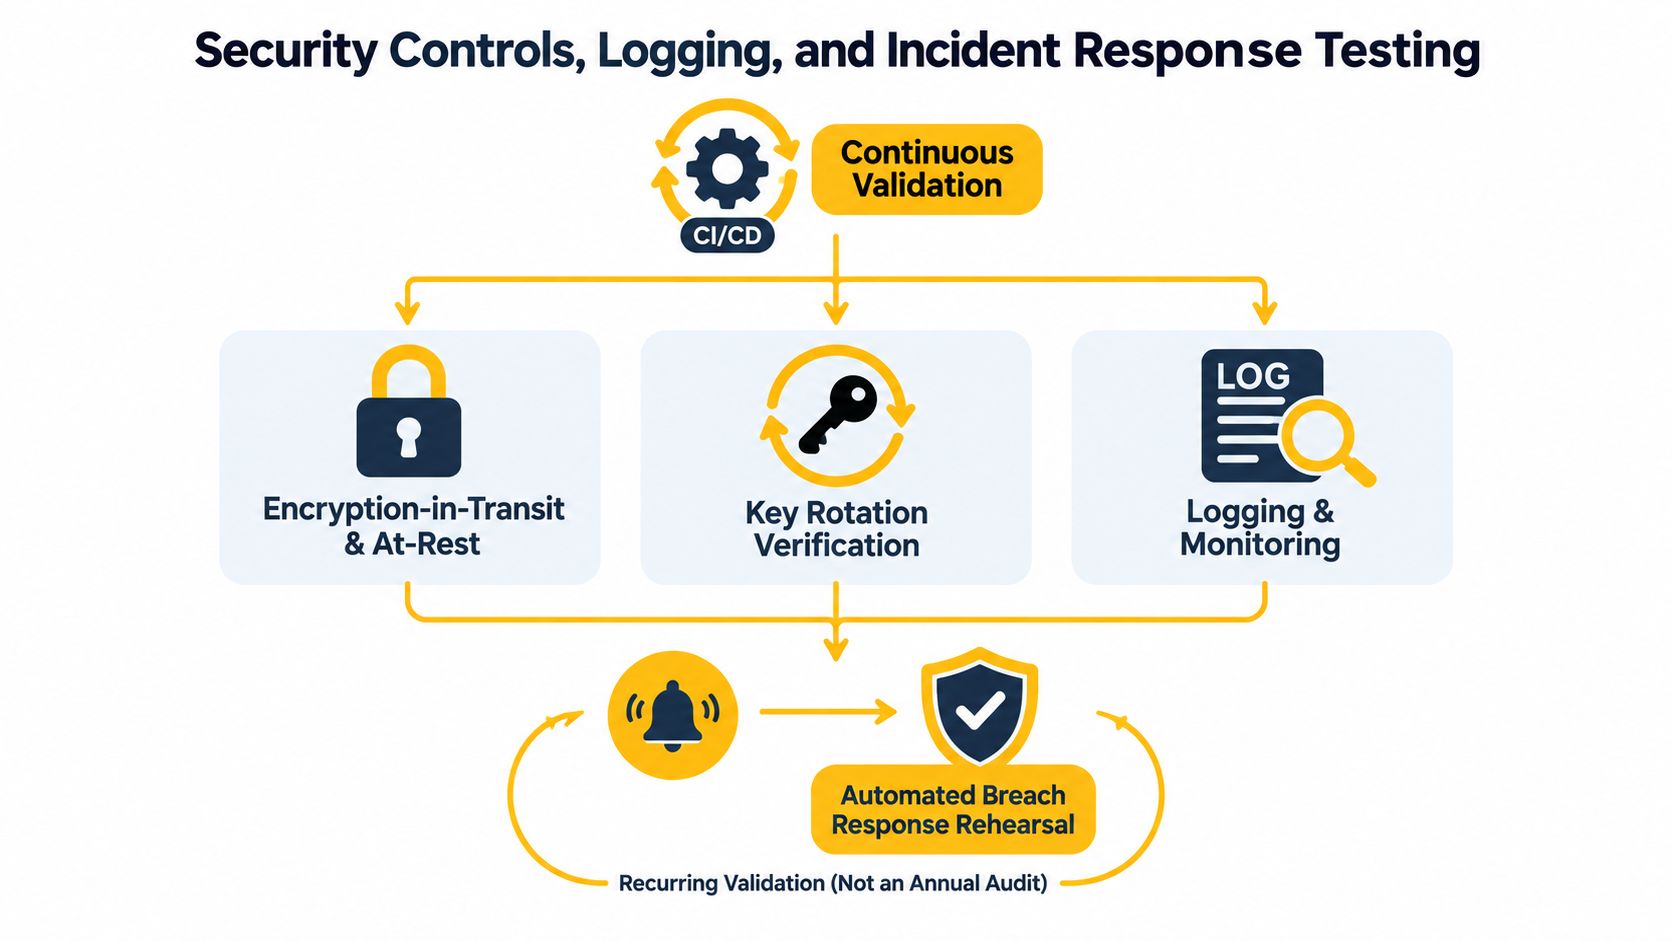
تحويل المادة 32 إلى تأكيدات
ابدأ بالتأكيدات، وليس الطموحات.
التشفير أثناء النقل المسارات الحساسة ترفض النقل غير الآمن وتعرض فقط المسارات الآمنة المعتمدة.
التشفير أثناء الراحة المتاجر التي تحتوي على بيانات شخصية تستخدم الحماية المتوقعة على مستوى التخزين أو التطبيق، وملكية المفاتيح موثقة.
أدلة تدوير المفاتيح يتم تسجيل أحداث التدوير، ويمكن مراجعتها، وترتبط بجرد الأصول.
فصل الوصول الأدوار المميزة أضيق من الأدوار التشغيلية القياسية، ولا يمكن لحسابات الاختبار تجاوز الحدود.
تغطية التسجيل الأنظمة التي تعالج البيانات الشخصية تصدر سجلات الوصول، وإجراءات الإدارة، والفشل إلى مسار مراجعة مركزي.
ما يجب جمعه كأدلة
أفضل الأدلة التي يمكن لمهندس آخر إعادة إنتاجها دون سؤال المختبر الأصلي عما يعنيه.
تشمل الأدلة الجيدة:
- لقطة تكوين في وقت الاختبار
- هوية المنفذ وسياق الموافقة
- نتيجة الاختبار مع نتيجة نجاح أو فشل
- تذكرة تصحيح مرتبطة للفشل
- نتيجة إعادة الاختبار بعد الإصلاح
تلك الخطوة لإعادة الاختبار مهمة. مراجعة الأمان دون التحقق من التصحيح هي نهاية زائفة.
التحكم الذي تم اجتيازه دون دليل قابل لإعادة الإنتاج أضعف من التحكم الذي فشل مع تذكرة واضحة، ومالك، وتاريخ إعادة التشغيل.
تدريب على الجدول الزمني للاختراق
يجب ممارسة سير عمل الاختراق الخاص بك قبل الحاجة إليه. قم بتشغيل تمرين على الطاولة أو تمرين مكتوب من التنبيه إلى قرار الكشف. قم بتضمين سيناريو قريب من الفشل، لأن الفرق غالبًا ما تركز بشكل مفرط على الاختراق المؤكد وتختبر بشكل غير كاف المنطقة الرمادية حيث تكون الحقائق غير مكتملة.
يتحقق التدريب العملي من:
الكشف هل أنشأ المراقبة إشارة قابلة للتنفيذ؟
التصنيف من يقوم بتصنيف ما إذا كانت البيانات الشخصية قد تتأثر؟
الاحتواء هل يمكن للفريق تقييد الوصول أو إيقاف المزيد من التعرض بسرعة؟
التقييم ما فئات البيانات، والأنظمة، والمواضيع التي قد تكون معنية؟
قرار الإخطار هل هناك مبرر موثق للإبلاغ أو عدم الإبلاغ؟
حفظ الأدلة هل يتم تخزين السجلات، ولقطات الشاشة، وآثار الجدول الزمني بشكل غير قابل للتغيير؟
إذا كنت تعالج نشاط المستخدم عبر المناطق أو القنوات، قم بتشغيل نفس السيناريو ضد الويب، وAPI، وسير العمل الدعم. الفجوات نادرًا ما تكون متطابقة.
أدوات المناظر الطبيعية وإعداد الشبكة للاختبار المتوافق
لا توجد أداة واحدة تجعل سير العمل متوافقًا مع GDPR. هذه هي القاعدة الأولى للشراء.
ما يمكن أن تفعله الأدوات هو التحقق من أجزاء ضيقة من سلسلة التحكم. لا تزال بحاجة إلى نطاق موثق، ومراجعة قانونية، وملكية، وإعادة اختبار. بالنسبة للفرق التي تتعامل مع النشر الاجتماعي، وفحوصات الإعلانات، واستخبارات السوق، ومراقبة SEO، أو ضمان الجودة المعتمد على الموقع، فإن طبقة الشبكة تهم أيضًا لأن الموقع يؤثر على ما يراه المستخدم وما يتم معالجته من بيانات.
فئات الأدوات لاختبار الامتثال لـ GDPR
| فئة الأداة | ما تتحقق منه | القيود الرئيسية |
|---|---|---|
| ماسحات اكتشاف البيانات | أين تظهر البيانات الشخصية عبر قواعد البيانات، والتخزين، والسجلات | يمكن أن تفوت السياق، والأساس القانوني، والاستخدام التجاري اللاحق |
| أدوات سير عمل الموافقة | حالة الشعار، والتقاط التفضيلات، وإشارات الانتشار | لا تثبت أن كل معالج لاحق احترم الحالة |
| أنظمة سير عمل DSAR | الاستقبال، والتوجيه، والموافقة، وتتبع الحالة | يمكن أن تخفي فجوات الاسترجاع في الأنظمة المصدرية |
| مولدات البيانات الاصطناعية | تقليل التعرض في البيئات غير الإنتاجية | لا تصلح التحكمات الضعيفة أو ضوابط الوصول بمفردها |
| تكدسات التسجيل المركزية | قابلية التدقيق للوصول، والتغيير، وأحداث الحوادث | التغطية جيدة فقط بقدر التكاملات التي تغذيها |
خيارات الشبكة تؤثر على جودة الاختبار
إذا كنت بحاجة إلى التحقق من الشعارات الخاصة بالمنطقة، أو عرض الإعلانات المحلية، أو التوجيه القائم على الدولة، أو حماية الحسابات التي تختلف حسب شبكة المستخدم، يجب أن تشبه حركة اختبارك حركة المستخدم الشرعية من الجغرافيا المعنية.
هنا تختلف خوادم البيانات، والسكنية، والمحمولة:
خوادم البيانات تأتي من مزودي الاستضافة. إنها مفيدة للأتمتة المستقرة، لكنها غالبًا ما تكون أسهل بالنسبة للأنظمة المستهدفة لتحديدها كحركة غير استهلاكية.
خوادم السكنية تمر عبر مساحة IP المنزلية. يمكن أن تتطابق بشكل أفضل مع أنماط التصفح العادية لفحوصات المنطقة.
خوادم المحمول 4G و5G تمر عبر شبكات الناقل. غالبًا ما يكون من الصعب ربطها بمستخدم محدد واحد لأن NAT من الدرجة الناقلة يسمح للعديد من المشتركين بمشاركة مجموعة IPv4 محدودة، مما يجعل حركة المرور المحمولة تبدو أكثر مثل حركة المرور الاستهلاكية العادية لأنظمة السمعة. تحقق عملي هو التحقق من ASN، أو رقم النظام المستقل، لأن الخروج الحقيقي المحمول يجب أن يحل إلى ASN لمشغل لاسلكي بدلاً من ASN لشركة استضافة. يتم شرح هذا السلوك في هذه المناقشة حول CGNAT ومشاركة IP المحمولة.
بالنسبة لاختبار ضمان الجودة والامتثال، لا يعني ذلك "استخدم المحمول في كل مكان". بل يعني استخدم نوع الشبكة الذي يتناسب مع التدفق الذي تتحقق منه، ثم وثقه.
التدوير، والتمسك، واختيارات البروتوكول
يجب أن تتضمن سجلات الاختبار الخاصة بك ميكانيكا الشبكة:
- تدوير IP لجلسات مستقلة متكررة
- الجلسات الملتصقة عندما تكون الاستمرارية مهمة عبر سير العمل متعدد الخطوات
- الجغرافيا الخارجة حتى الدولة أو المنطقة المستخدمة
- اختيار البروتوكول، عادةً HTTP/HTTPS أو SOCKS5
تؤثر تلك التفاصيل على السلوك الملحوظ. يُستخدم SOCKS5 عادةً لأتمتة غير المتصفح، وبعض إعدادات البروكسي تنفذ الاستهداف الجغرافي من خلال اسم المستخدم أو معلمات نقطة النهاية بدلاً من البروتوكول نفسه. هذه راحة اختبار مفيدة، لكنها تعني أيضًا أن قابلية إعادة الإنتاج تعتمد على تسجيل تلك المعلمات بعناية، كما هو موضح في هذه الوثائق حول SOCKS5 والاستهداف الجغرافي.
إذا كنت بحاجة إلى خيار موثق للمحمول لضمان الجودة الحساسة للموقع، فإن أحد الأمثلة هو إرشادات إعداد بيئة الاختبار المقرونة بمزود مثل Evoproxy، الذي يقدم اتصال 4G المحمول الفرنسي للتحقق الدقيق حسب المنطقة. إذا تم استخدامه بشكل صحيح، فهذا مجرد خيار بنية تحتية من بين عدة خيارات. الجزء المتعلق بالامتثال هو مسار الأدلة الذي تحتفظ به حول كل تشغيل.
وتيرة التقارير، وقوالب الأدلة، ونماذج نصية عينة
يتم أخذ الاختبار على محمل الجد عندما تكون وتيرة التقارير مملة، ومتسقة، وصعبة المناقشة.
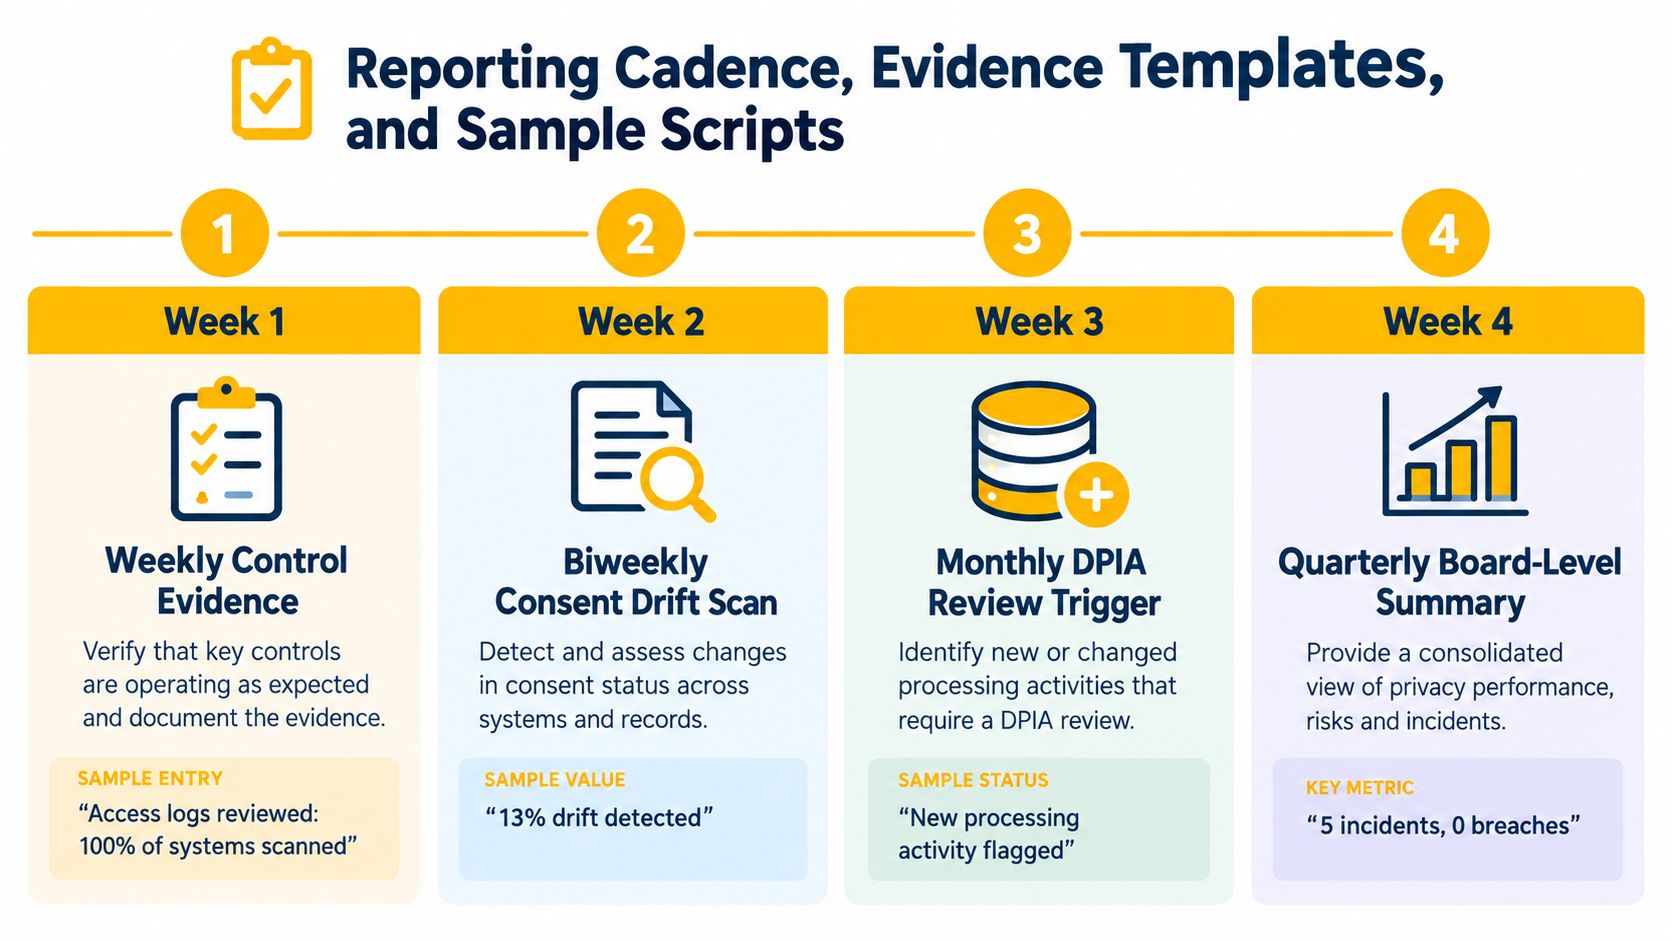
وتيرة يمكن للفرق الحفاظ عليها فعليًا
استخدم دورة قصيرة تنتج أدلة جاهزة للتدقيق دون تحويل الخصوصية إلى مشروع جانبي لا يمكن لأحد الحفاظ عليه.
مراجعة الأدلة الأسبوعية تأكد من أن اختبارات التحكم المجدولة قد جرت، افحص الفشل، وخصص مالكي التصحيح.
مراجعة المعالجة الشهرية تحقق مما إذا كانت سير العمل الجديدة، أو البائعين، أو المناطق، أو استخدامات الذكاء الاصطناعي قد غيرت موقف DPIA.
ملخص تنفيذي ربع سنوي اجمع صحة التحكم، والمخاطر غير المحلولة، ومواضيع الفشل المتكررة، والتصحيحات المتأخرة.
قالب أدلة الحد الأدنى
عادةً ما يحتاج السجل العملي إلى هذه الحقول:
| المجال | لماذا هو مهم |
|---|---|
| مالك التحكم | يجب على شخص ما أن يجيب عن إعادة التشغيل وإصلاح المشكلات |
| نطاق الاختبار | يحدد الأنظمة والمعالجات والمعرفات في النطاق |
| تشغيل التأكيد | يحدد بالضبط ما تم اختباره |
| النتيجة | نجاح، فشل، أو محجوز |
| مسار الأدلة | يشير إلى السجلات، لقطات الشاشة، التسجيلات، أو الصادرات |
| مالك الإصلاح | يحدد من يقوم بإصلاح المشكلة |
| تاريخ إعادة الاختبار | يمنع "المشكلة المعروفة" من أن تصبح دائمة |
سجل انتهاك الاحتفاظ النموذجي
إليك نمط مخرجات السكربت الذي أريده من عملية احتفاظ فاشلة:
انتهاك سياسة الاحتفاظ. استهدفت استعلام المصدر مرفقات دعم العملاء المنتهية الصلاحية التي تجاوزت عتبة الاحتفاظ الموثقة. كانت النتيجة المتوقعة هي عدم وجود سجلات نشطة. النتيجة الفعلية أعادت سجلات لا تزال موجودة في تخزين الكائنات ومفهرسة في البحث. تم وضع علامة على الشدة بأنها عالية لأن أتمتة الحذف تم تشغيلها لكنها لم تقم بحذف البيانات الوصفية المشتقة. تتضمن تذكرة الإصلاح المرتبطة مسار التخزين، توقيت التشغيل، هوية المشغل، ولقطة التكوين المستخدمة للاختبار.
المفتاح هو القابلية للتكرار. يجب أن تحمل كل قطعة أثرية توقيتًا، هوية المشغل أو حساب الخدمة، إصدار التكوين، ومسار تخزين غير قابل للتغيير. احتفظ بقطع الاختبار لفترة كافية لدعم المساءلة، ولكن طبق قواعد الاحتفاظ على القطع الأثرية نفسها أيضًا.
قائمة التحقق للاختبارات المتكررة والخطوات التالية
قائمة التحقق المتكررة بسيطة. الانضباط ليس كذلك.
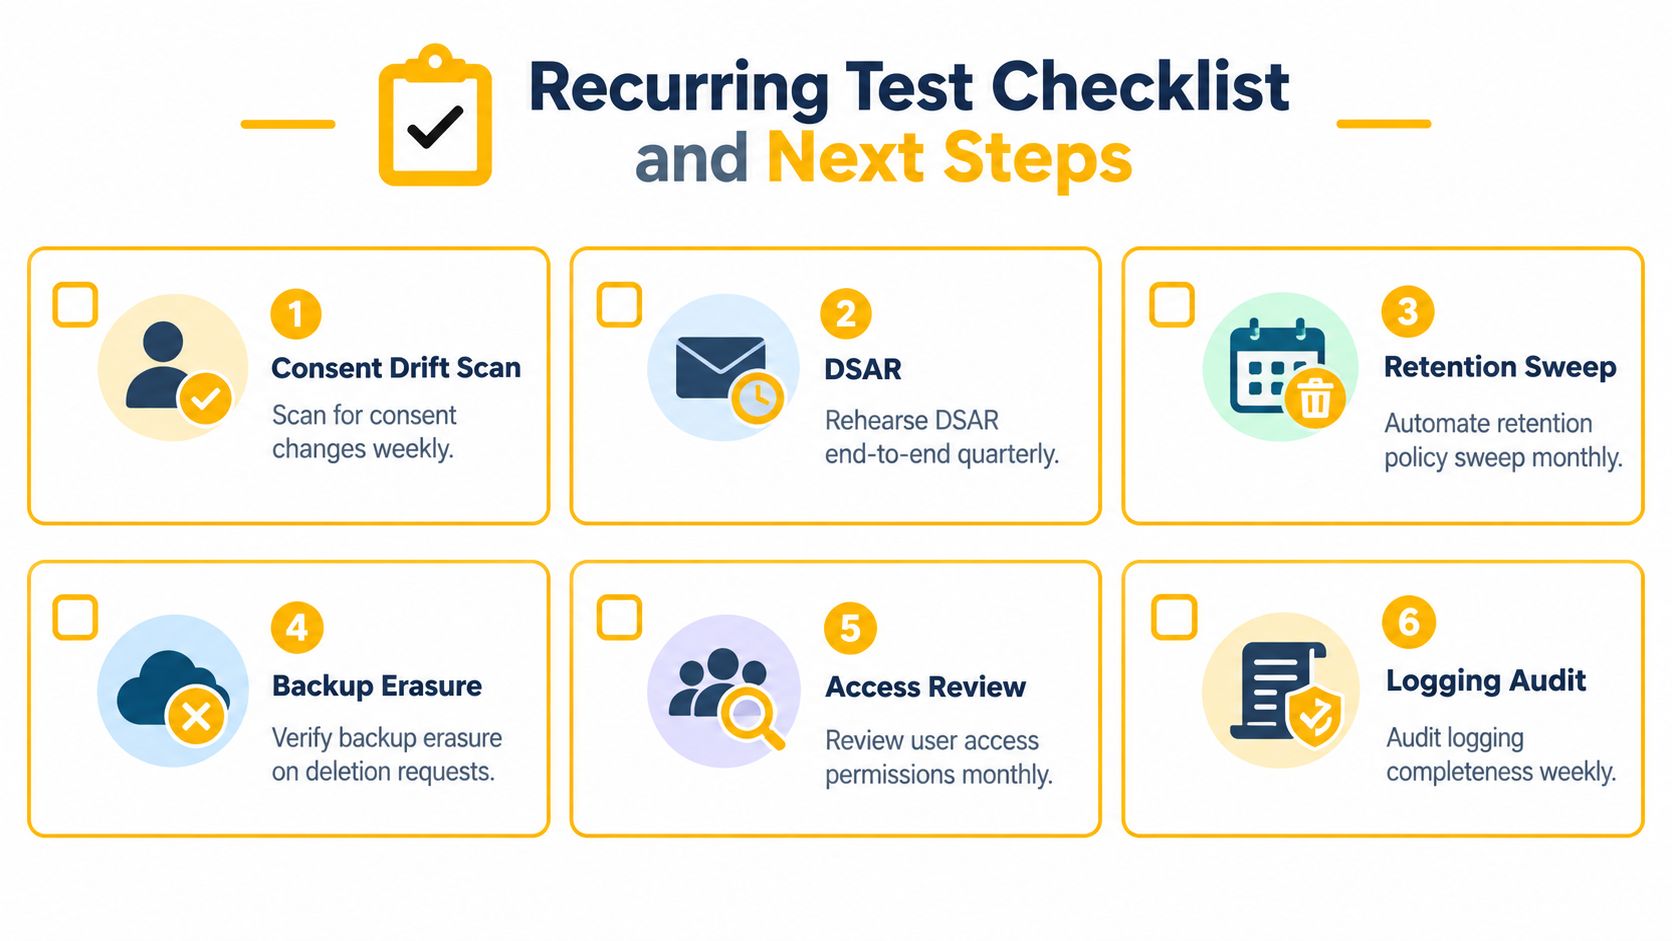
استخدم جدولًا ثابتًا يغطي:
- مسح انحراف الموافقة الأسبوعي عبر اللافتات، حالات SDK، والمعالجات اللاحقة
- تدريبات DSAR ربع السنوية من الاستقبال إلى التصدير أو الحذف
- عمليات احتفاظ شهرية للمخازن الرئيسية، السجلات، وتخزين الكائنات
- فحوصات حذف النسخ الاحتياطية كلما تغيرت مسارات الحذف أو بنية التخزين
- مراجعات الوصول الشهرية للأدوار المميزة والدعم
- فحوصات سلامة السجلات الأسبوعية لتأكيد تغطية التدقيق كاملة
بالنسبة للتدفقات المعتمدة على الموقع، سجل مسار الشبكة المستخدم لاختبار اللافتات المحلية، التوجيه عبر الحدود، أو معالجة الطلبات المحددة بالمنطقة. يجب أن يتضمن هذا السجل سلوك الجلسة، الجغرافيا، واختيارات البروتوكول، جنبًا إلى جنب مع مرجع متطلبات الامتثال الأوسع الخاص بك. إذا كانت أعمالك تعتمد على ضمان الجودة الدقيقة للموقع، يمكن أن تكون بروكسيات 4G المحمولة خيارًا عمليًا لأنها تشبه بشكل أفضل توجيه المستهلك العادي مقارنة بمخارج مراكز البيانات، خاصة عندما تحتاج إلى اختبارات قابلة للتكرار دون كسر مسار التدقيق.
إذا كانت فريقك بحاجة إلى اختبار دقيق جغرافي للافتات الموافقة المحلية، فحوصات الإعلانات الإقليمية، أو تدفقات المستخدمين عبر الحدود، تقدم Evoproxy بنية تحتية 4G المحمولة التي تناسب تلك السيناريوهات الحساسة للامتثال. إنها مفيدة عندما تحتاج إلى التحكم في الجلسة الموثقة، مخارج واقعية تعتمد على الناقل، واختبارات إقليمية قابلة للتكرار دون اعتبار طبقة الشبكة كفكرة لاحقة. يمكنك رؤية خيارات الإعداد وتقييم ملاءمتها لعملك في Evoproxy.


