Sus cuentas de redes sociales están siendo marcadas a pesar de que el contenido y el proceso de inicio de sesión parecen normales. Al mismo tiempo, un desarrollador de su equipo está viendo cómo un sitio de producto se ralentiza a medida que llegan los visitantes, mientras que un informe de verificación de anuncios muestra un resultado diferente al que ve un usuario real. Todos estos problemas pueden involucrar proxies, pero no involucran el mismo tipo.
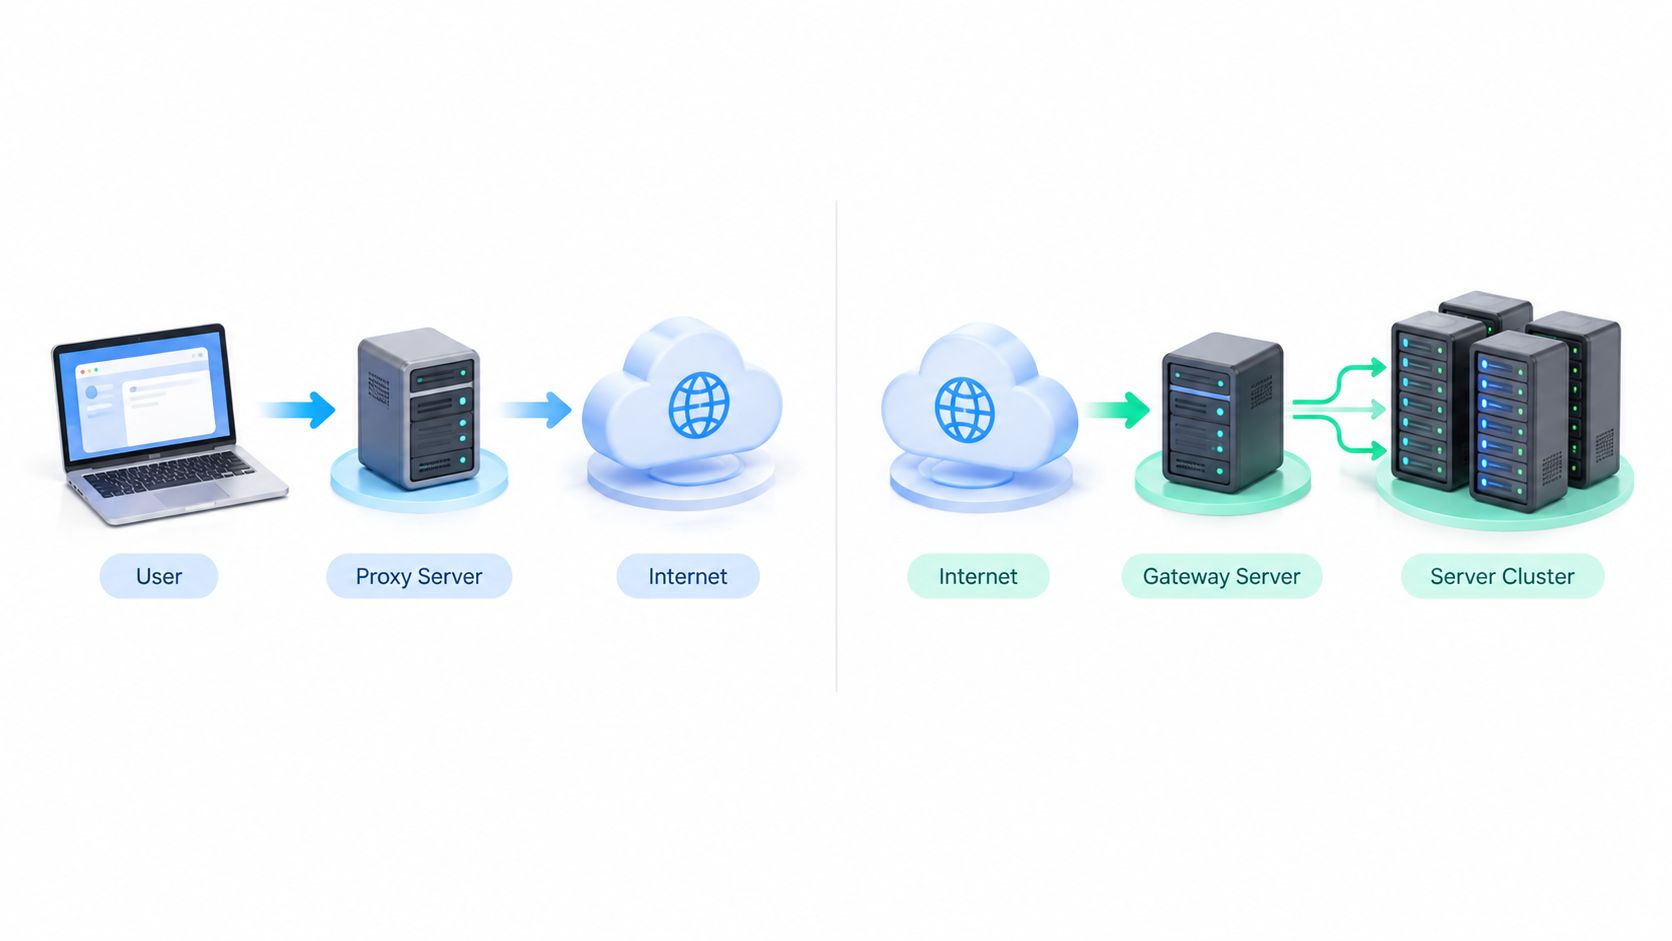
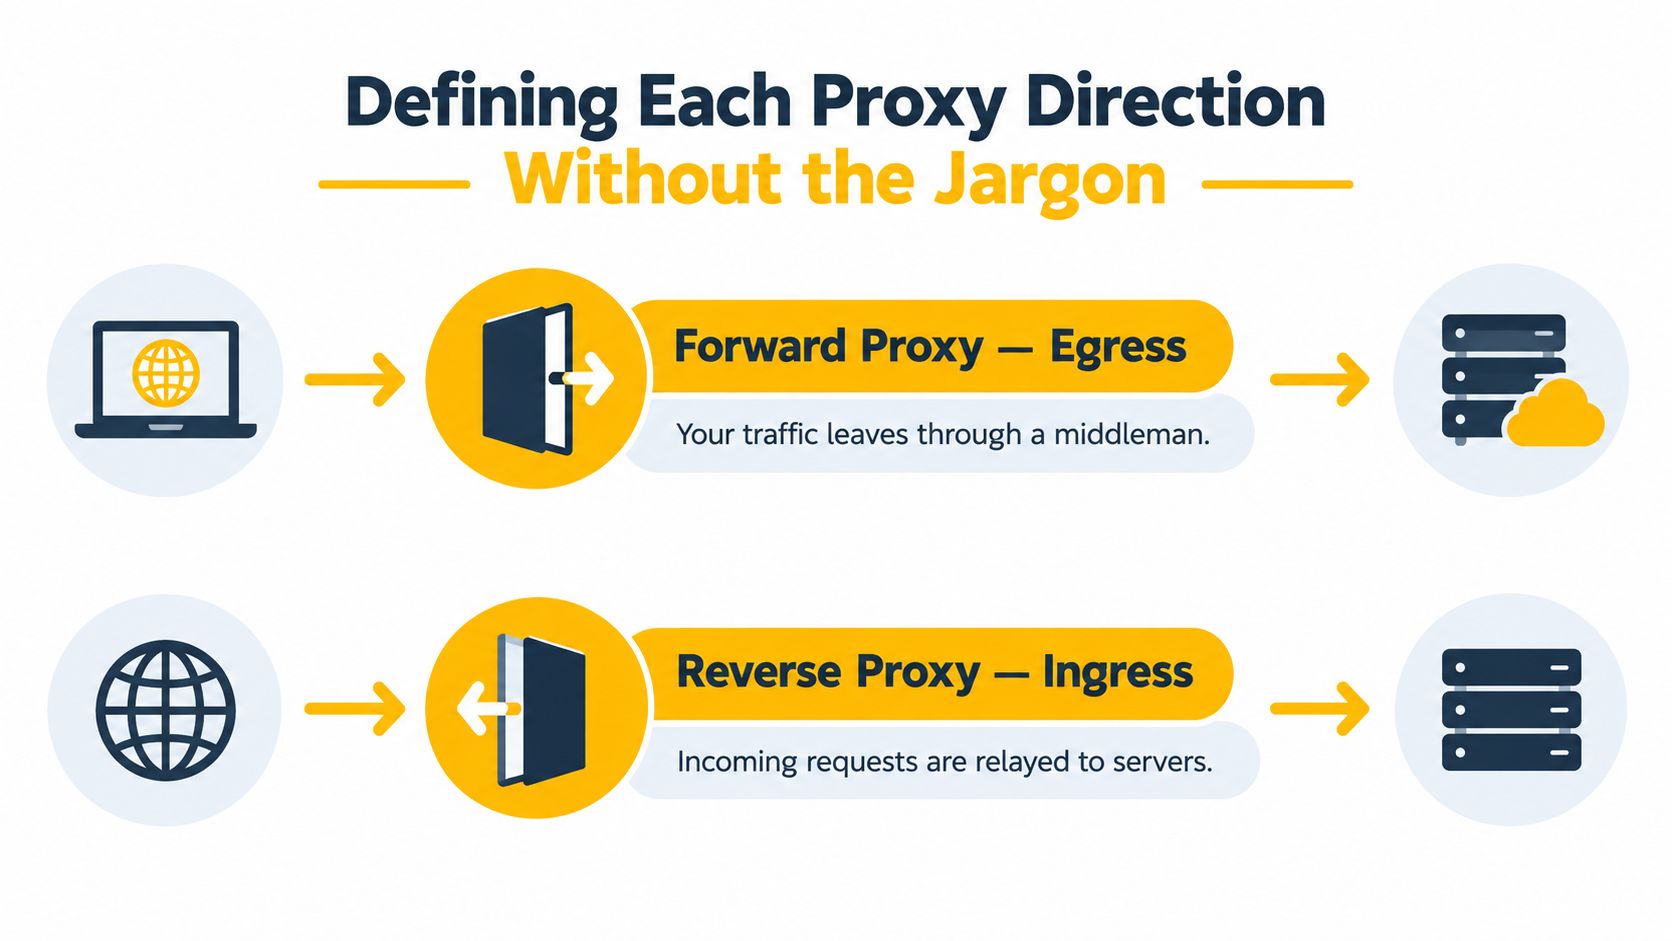
La diferencia entre un proxy directo y un proxy inverso se reduce a a quién representa el intermediario. Un proxy directo representa al cliente y gestiona las solicitudes salientes. Un proxy inverso representa al servicio y gestiona las solicitudes entrantes. La distinción suena simple, pero determina quién elige el destino, quién controla la identidad de red visible y qué métricas operativas son importantes.
Una regla útil es esta: utilice un proxy directo cuando controle al cliente y necesite controlar la salida. Utilice un proxy inverso cuando controle el servicio y necesite controlar la entrada. Las secciones a continuación aplican esa regla a las operaciones de redes sociales, verificación de anuncios, investigación, control de calidad e infraestructura web.
Por qué estas dos direcciones de proxy confunden a equipos inteligentes
La dirección del proxy a menudo se pasa por alto hasta que algo se comporta de manera extraña. Un gerente de redes sociales puede necesitar varios espacios de trabajo de cuentas compatibles para aparecer desde contextos de red apropiados. Un especialista en verificación de anuncios puede ver una campaña desde una región pero no desde otra. Un desarrollador puede poner una puerta de enlace frente a una aplicación y llamarla “proxy” sin decidir si la puerta de enlace representa a los visitantes o a los servidores.
Ese último punto causa gran parte de la confusión. Ambos tipos de proxy se sitúan entre dos partes, retransmiten solicitudes y pueden afectar lo que cada lado ve. El diagrama se ve similar, pero el límite de confianza y el tomador de decisiones son opuestos.
Comience con la decisión del destino
En un diseño de proxy directo, el cliente elige el servidor de origen. Su navegador, scraper, script de prueba o cliente de automatización decide qué sitio web o API contactar, y luego envía la solicitud a través de un intermediario. En un diseño de proxy inverso, el proxy o el propietario del servicio elige el servidor de origen después de recibir una solicitud para un servicio público, como se explica en esta explicación arquitectónica de proxies directos e inversos.
Esta distinción se traduce directamente en el trabajo diario:
- Si su equipo está decidiendo qué sitio web externo alcanzar, está pensando en un proxy directo.
- Si su equipo está decidiendo qué backend debe manejar a un visitante entrante, está pensando en un proxy inverso.
Un proxy móvil utilizado por un cliente de investigación saliente es, por lo tanto, un caso de uso de proxy directo. Una puerta de enlace de sitio web que distribuye visitantes entre servidores de aplicación es un caso de uso de proxy inverso.
Regla práctica: Pregunte a quién representa la identidad del proxy. Si representa su aplicación o dispositivo, piense en directo. Si representa su sitio web o servicio backend, piense en inverso.
Este artículo es una herramienta de decisión, no un ejercicio de nomenclatura. Una vez que identifique el lado que necesita control de políticas, la dirección de proxy apropiada generalmente se vuelve clara.
Definiendo cada dirección de proxy sin la jerga
Un comercializador de crecimiento verifica el sitio de un competidor a través de una conexión móvil. El navegador envía la solicitud a un proxy directo, que luego contacta el sitio web elegido. El sitio web generalmente ve la dirección del proxy, no la conexión de la oficina del equipo. El cliente decide el destino, mientras que el proxy maneja la ruta saliente.
Ese modelo se ajusta a la navegación de empleados, scraping, verificación de anuncios y pruebas de ubicación. Una empresa puede filtrar destinos, hacer cumplir reglas de acceso saliente, registrar solicitudes o proporcionar una salida de internet compartida. Un gerente de redes sociales o una aplicación de investigación puede seleccionar un proxy móvil 4G para que un sitio externo reciba una dirección asociada al operador. El proxy representa el navegador, dispositivo o aplicación que realiza la solicitud.
Un proxy inverso toma la decisión operativa opuesta. Un visitante se conecta a una dirección de sitio web público, y el proxy inverso decide qué servidor de origen debe manejar la solicitud. El visitante no selecciona ni ve ese backend. El proxy representa el sitio web y su infraestructura.
Esa disposición permite que un sitio distribuya visitantes entre servidores de aplicación, termine TLS, almacene en caché respuestas, aplique autenticación o limite la exposición directa del origen. Un verificador de anuncios que utiliza un proxy directo móvil está eligiendo a dónde ir y cómo sale la solicitud. Un proxy inverso frente al sitio web verificado está recibiendo esa visita y eligiendo cómo responde el servicio. La distinción se resume en la guía de Mozilla sobre servidores proxy y túneles.
Los protocolos no determinan la dirección
HTTP, HTTPS y SOCKS describen el método de transporte, no la responsabilidad del proxy. El método HTTP CONNECT puede pedir a un proxy directo que cree un túnel para tráfico cifrado, sin requerir que el proxy inspeccione los datos de la aplicación dentro de él.
La configuración del navegador puede distinguir HTTP, HTTPS sobre TLS, SOCKS5 y SOCKS4, como se muestra en la referencia de configuración de proxy de Mozilla. SOCKS5 opera en una capa de conexión más amplia y puede adaptarse a aplicaciones que necesitan un soporte TCP más amplio. Cambiar el protocolo no cambia la dirección. Si el cliente aún elige el destino externo, el proxy sigue siendo directo.
Comparación lado a lado de proxies directos e inversos
La comparación más confiable utiliza cinco preguntas: ¿dónde se sitúa el proxy?, ¿en qué dirección viaja el tráfico?, ¿quién lo configura?, ¿qué trabajo realiza? y ¿cómo es un despliegue normal?
Un proxy directo se sitúa en el lado del cliente de la relación. El cliente dirige deliberadamente las solicitudes a través de él, ya sea a través de configuraciones de aplicación, políticas de dispositivo o aplicación de red. El destino ve la fuente aparente del proxy, lo que hace posible la política saliente, la auditoría, el filtrado y la gestión de salida.
Un proxy inverso se sitúa en el lado del servicio. Los clientes alcanzan un punto final público, y el proxy reenvía las solicitudes a uno o más servidores de origen. El proxy puede tomar decisiones de enrutamiento, manejar TLS, almacenar en búfer solicitudes, almacenar contenido en caché y restringir la exposición directa de la infraestructura backend.
| Criterio | Proxy Directo | Proxy Inverso |
|---|---|---|
| Representa | El cliente solicitante, usuario, aplicación o dispositivo | El servicio de destino y sus servidores de origen |
| Posición en la red | Entre clientes y destinos externos | Frente a uno o más servidores de origen |
| Dirección del tráfico | Tráfico saliente de los clientes | Tráfico entrante a los servicios |
| Quién lo configura | El cliente, equipo de TI, propietario de la aplicación o administrador de red | El propietario del sitio web, plataforma o infraestructura |
| Trabajos principales | Control de salida, filtrado, auditoría, enmascaramiento de origen y política saliente | Balanceo de carga, terminación de TLS, almacenamiento en caché, autenticación y protección de origen |
| Identidad visible | El destino generalmente ve el proxy en lugar de la fuente del cliente | El cliente ve el proxy como el punto de entrada del servicio público |
| Ejemplo típico | Un cliente de investigación que accede a sitios web externos a través de una red móvil | Una puerta de enlace web que distribuye visitantes entre servidores de aplicación |
Las métricas también cambian con la dirección. Los proxies directos se evalúan a través del acceso al destino, cobertura de políticas, fiabilidad de conexión, calidad de la red de origen y comportamiento del lado del cliente. Los proxies inversos se evalúan a través del rendimiento de solicitudes, latencia, utilización del backend, límites de conexión, comportamiento de caché y manejo de fallos.
La discusión sobre la seguridad de aplicaciones de Cloudflare ilustra por qué los dos modelos no deberían medirse como si fueran versiones competidoras del mismo producto. Un proxy directo controla principalmente el tráfico saliente de los clientes. Un proxy inverso controla el tráfico entrante hacia los servicios. Resuelven diferentes problemas operativos y escalan contra diferentes restricciones.
Flujos de trabajo reales que necesitan cada dirección de proxy
Una dirección de proxy se vuelve más fácil de elegir cuando comienzas con el trabajo en lugar del diagrama de red. Pregunta si tu equipo está accediendo a un servicio externo o publicando un servicio para que otras personas lo alcancen.
Cinco flujos de trabajo salientes
Gestión de redes sociales de múltiples cuentas típicamente necesita un proxy directo. Cada espacio de trabajo de cuenta conforme o cliente de automatización aprobado realiza conexiones salientes a una plataforma externa. Un proxy inverso frente a tu propio panel podría mejorar tu aplicación interna, pero no cambiará cómo aparecen las solicitudes salientes de ese panel a la plataforma de destino.
Verificación de anuncios también utiliza un proxy directo. El verificador necesita solicitar una página de destino, resultado de anuncio o experiencia de campaña desde un contexto de ubicación y red relevante para la prueba. El objetivo es observar lo que un servicio externo devuelve a un cliente, no distribuir visitantes a través de tus propios servidores.
Monitoreo de precios y SEO sigue el mismo patrón. Un cliente de investigación envía solicitudes a sitios externos, luego registra precios, clasificaciones, fragmentos o disponibilidad para un propósito de monitoreo autorizado. Utiliza controles de tasa, respeta las políticas de acceso y mantiene el alcance de la recolección proporcional a la pregunta comercial.
Protección de marca puede involucrar un proxy directo cuando un equipo verifica listados públicos, páginas de suplantación o tiendas regionales desde diferentes ubicaciones. El proxy cambia la ruta saliente para el cliente de monitoreo. No otorga permiso para acceder a material restringido ni eludir las reglas de un sitio.
Pruebas de QA dependientes de la geolocalización es otro flujo de trabajo de proxy directo. Un probador puede validar redirecciones regionales, contenido localizado, presentación de moneda o un flujo de pago sensible a la ubicación desde un entorno de prueba apropiado. Un proxy inverso ayudaría al propietario de la aplicación a dirigir a los probadores entrantes, pero no haría que la solicitud del probador se origina desde el contexto de red externo requerido.
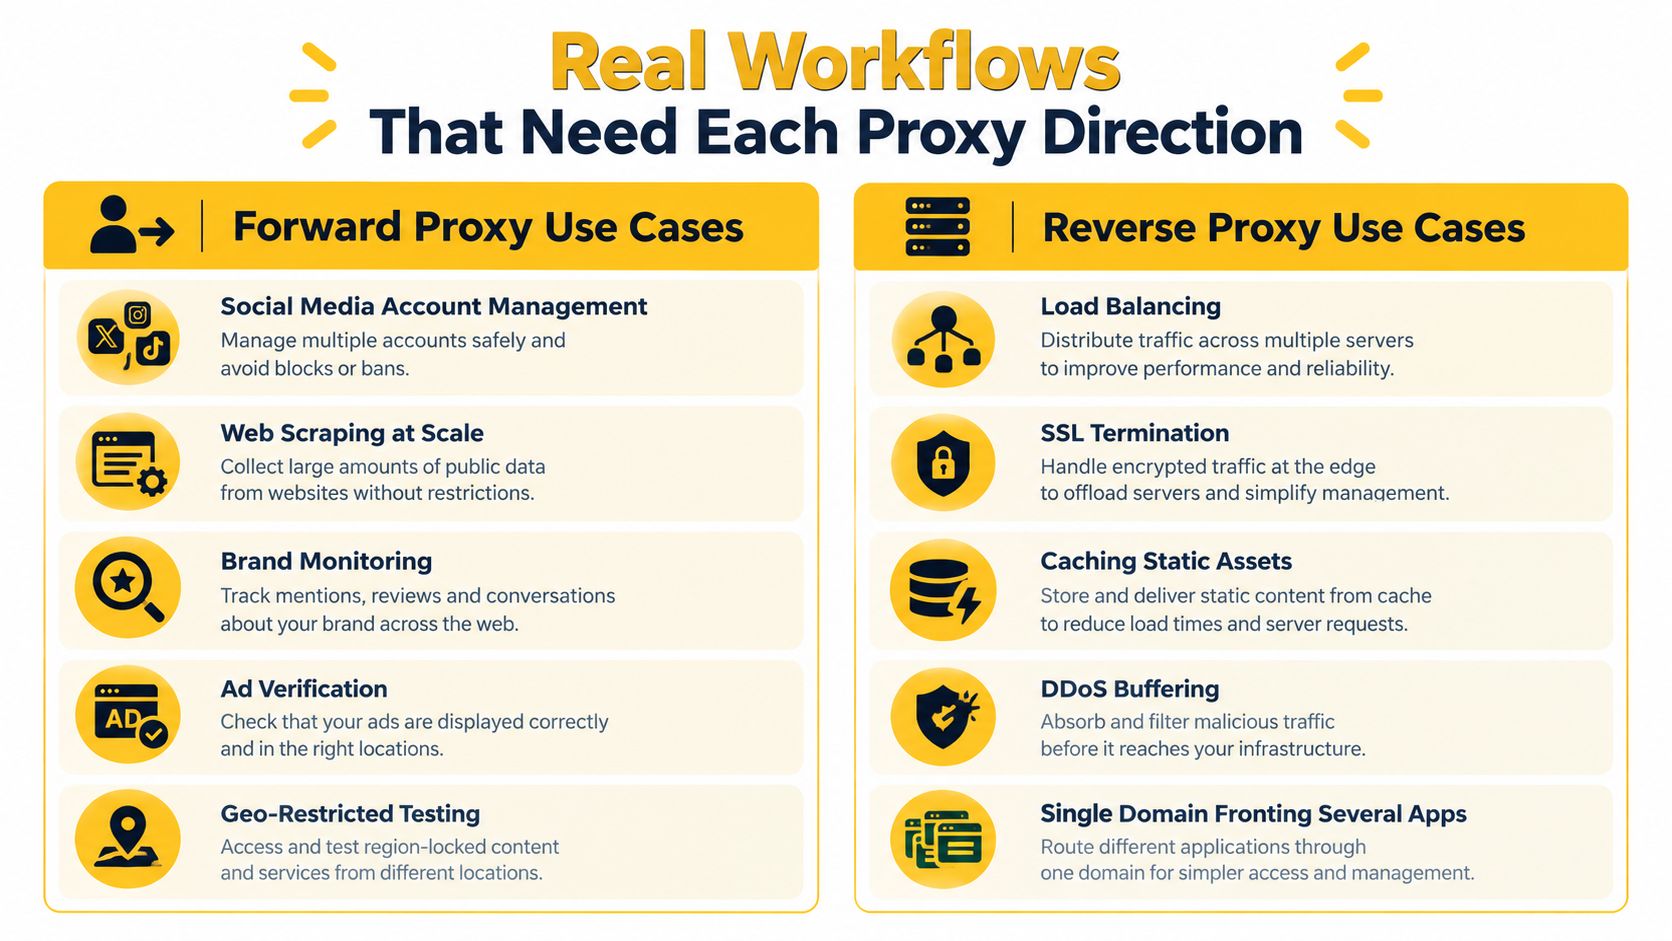
Cinco flujos de trabajo de infraestructura entrante
Los proxies inversos sirven al lado opuesto de estos trabajos:
- Balanceo de carga envía visitantes a servidores de aplicaciones adecuados.
- Terminación de TLS centraliza el manejo de conexiones encriptadas en el borde público.
- Almacenamiento en caché sirve contenido reutilizable sin involucrar el origen para cada solicitud.
- Buffering de tráfico ayuda a proteger los backends de velocidades de cliente desiguales y demanda repentina.
- Frente de aplicación expone un dominio público mientras enruta solicitudes a varios servicios internos.
Si tu equipo está construyendo un flujo de trabajo saliente, un servicio de proxy API pertenece a la discusión del proxy directo. Si tu equipo posee la aplicación de destino, la arquitectura de proxy inverso es el modelo relevante.
Proxies residenciales móviles y de centros de datos como sabores de proxy directo
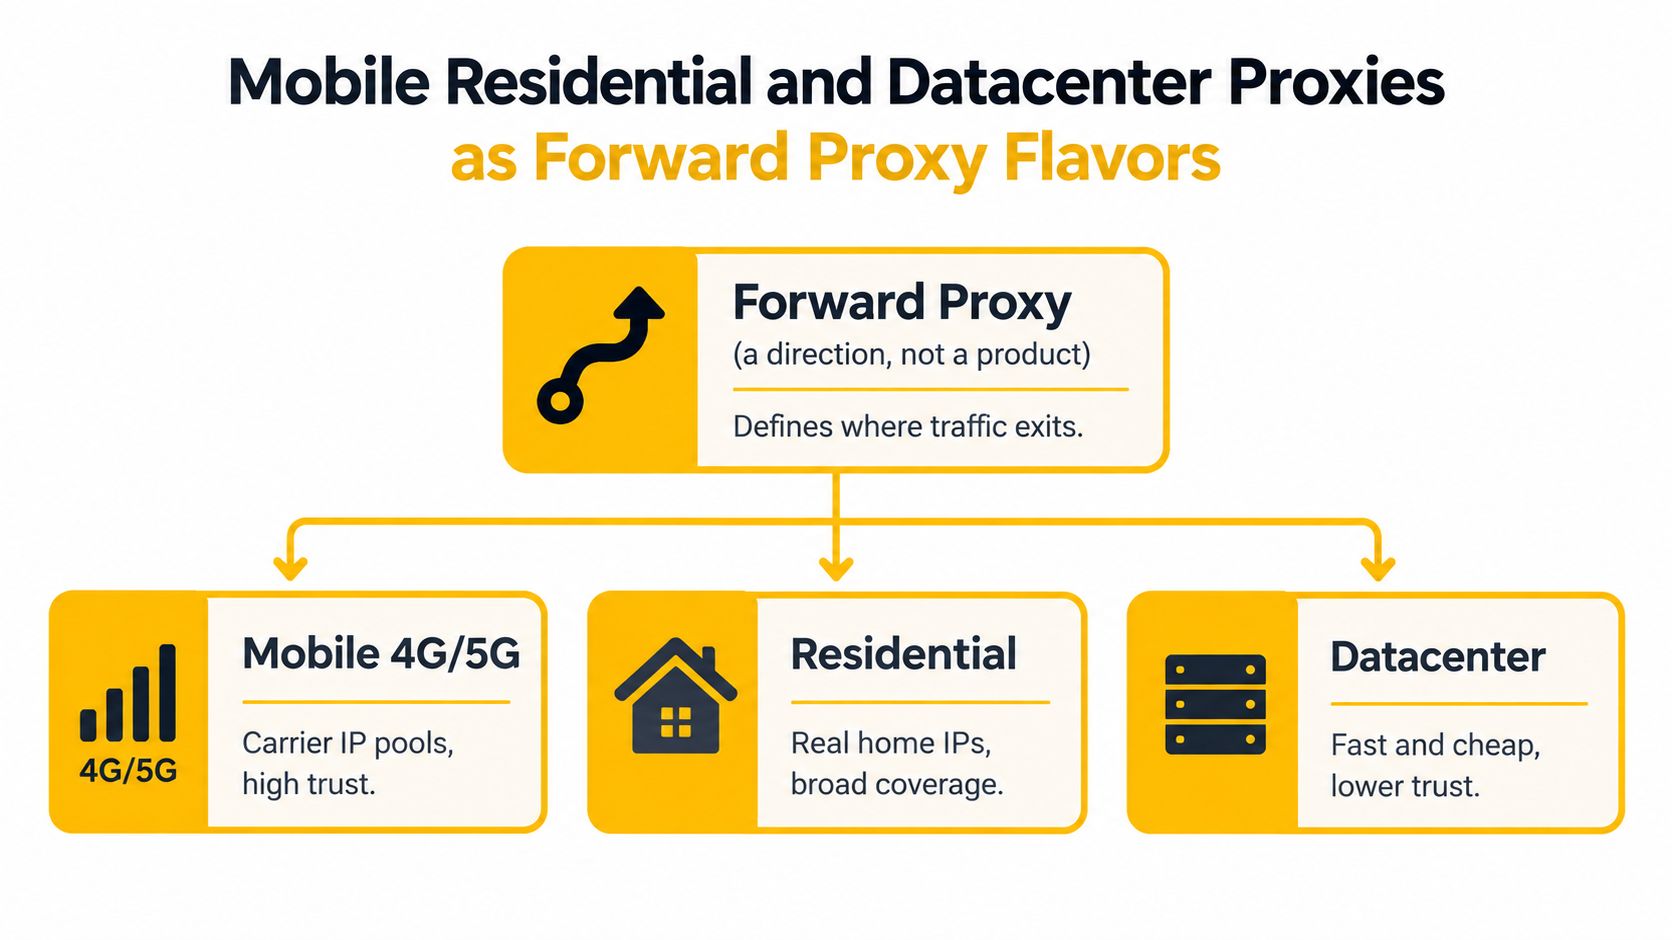
Un proxy directo es una dirección, no una categoría de producto. Una vez que has decidido que el cliente necesita tráfico saliente controlado, aún necesitas elegir la red detrás de la dirección de salida. Los proxies móviles 4G/5G, residenciales y de centros de datos son todos sabores de proxy directo cuando un cliente los utiliza para alcanzar destinos externos.
Lo que el destino puede inferir
Un proxy de centro de datos generalmente pertenece a un ASN de proveedor de hosting o nube. Un ASN, o Número de Sistema Autónomo, identifica una red que opera bajo una política de enrutamiento común. Esa señal de propiedad de red puede influir en la puntuación de fraude, controles de tasa, resultados de verificación de anuncios y QA dependiente de la geolocalización. La documentación de la base de datos de RIPE NCC explica que la información de IP y ASN puede apoyar la geolocalización de IP, aunque un ASN no es una declaración precisa de dónde se encuentra físicamente un usuario.
Los proxies residenciales están más asociados con redes de servicio de internet doméstico. Los proxies móviles están asociados con redes de telecomunicaciones e infraestructura de operadores. Esa diferencia importa porque una dirección móvil puede parecer tráfico de suscriptor ordinario en lugar de una conexión de servidor alojado en la nube, lo que puede hacer que las IPs móviles 4G sean más difíciles de identificar y bloquear para los destinos. “Más difíciles” no es lo mismo que invisibles, y la calidad de la red, el comportamiento, la autenticación y el cumplimiento siguen siendo importantes.
NAT de grado operador, o CGN, añade otro detalle importante. La discusión de la IETF sobre NAT de proveedor y compartición de direcciones explica que un proveedor puede asignar direcciones privadas de suscriptor mientras comparte un grupo más pequeño de direcciones IPv4 públicas entre múltiples suscriptores. Por lo tanto, la IP pública de una red móvil puede representar muchos dispositivos no relacionados. Una IP por sí sola no es una señal de identidad completa, y la atribución puede ser más difícil que con una dirección de centro de datos alojada en la nube.
Rotación versus continuidad
Rotación de IP cambia la dirección de salida de acuerdo con un horario o un desencadenante bajo demanda. Puede ayudar a un flujo de trabajo legítimo de investigación o QA a probar múltiples contextos de red, pero la rotación debe coincidir con la aplicación y las reglas de acceso del sitio. Cambiar constantemente de identidad durante un flujo de trabajo autenticado puede crear más anomalías de las que resuelve.
Una sesión pegajosa mantiene la misma ruta de salida para una sesión o tarea definida. Eso importa cuando un inicio de sesión, carrito, estado del navegador o prueba de múltiples pasos deben permanecer coherentes. Elige rotación para observaciones separadas y sesiones pegajosas para continuidad.
Para la investigación regional, verifica tanto la geografía aparente como el ASN. Una dirección cambiante dentro del mismo ASN de operador puede rotar la IP sin cambiar la categoría de red visible. Cambiar a un ASN de nube cambia una señal de clasificación más obvia. Evoproxy describe el uso de proxies móviles y conectividad basada en operadores en su guía de proxy móvil, pero cualquier proveedor debe ser evaluado en función de tu flujo de trabajo específico, autorización y requisitos de registro.
Por qué los proxies inversos no son automáticamente seguros
Llamar a un proxy inverso “seguridad” y a un proxy directo “privacidad” es demasiado vago para guiar una decisión de producción. Un proxy inverso puede ocultar la topología de backend, terminar TLS, aplicar autenticación, almacenar contenido en caché y filtrar solicitudes. También se convierte en parte del límite de confianza de la aplicación cuando reescribe encabezados, pasa información de identidad al origen o entrega resultados de autenticación a servicios de backend.
Eso crea responsabilidad, no protección automática. El propietario del servicio debe autenticar la conexión proxy-origen, validar los encabezados reenviados, restringir el acceso directo al origen a redes proxy de confianza y monitorear tanto el comportamiento del proxy como el del backend. Un proxy inverso no debe ser tratado como un cortafuegos completo, un punto reforzado por la guía de seguridad de proxies sobre los límites de ambas direcciones.
El lado del proxy directo también tiene brechas
Un proxy directo solo gobierna a los clientes que lo utilizan. Un dispositivo no gestionado puede conectarse directamente. Una aplicación puede ignorar la configuración del proxy del sistema. Otros canales pueden eludir la ruta prevista. El proxy tampoco protege automáticamente al cliente de malware, filtración de datos o un intermediario comprometido.
Trata el proxy como una capa en un sistema de control más amplio:
- Autenticar el tráfico de proxy a origen para que un backend pueda distinguir las solicitudes de gateway de confianza.
- Validar los encabezados de identidad reenviados en lugar de aceptar ciegamente los valores proporcionados por el cliente.
- Restringir la exposición del origen para que Internet público no pueda eludir el proxy inverso.
- Registrar ambas identidades cuidadosamente, incluyendo el contexto del cliente original y el contexto de conexión generado por el proxy.
- Monitorear la latencia y las fallas en el proxy y el origen en lugar de asumir que una conexión exitosa significa un servicio saludable.
Un proxy directo también requiere confianza. Puede ver o influir en el tráfico según su configuración y los protocolos que maneja, por lo que las credenciales, los datos sensibles y los permisos de acceso necesitan protección adecuada. Para los equipos que implementan reenvío cifrado, un servidor proxy con SSL puede ser parte del diseño, pero no elimina la necesidad de seguridad en los puntos finales o controles de autorización.
Principio de seguridad: Elija la dirección del proxy según el lado que necesita control de políticas. Use proxies directos para la gobernanza de salida y proxies inversos para la gestión de entrada y protección del origen.
Ejemplos de Configuración Mínima para Ambas Direcciones
La configuración debe hacer visible la dirección. Un cliente directo envía solicitudes salientes a un intermediario. Un gateway inverso recibe solicitudes públicas y luego las redirige a una aplicación interna.
Para un administrador de redes sociales o verificador de anuncios que utiliza un punto final móvil 4G, el cliente selecciona el destino y proporciona la configuración del proxy:
import requests

proxies = {
    "http": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
    "https": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
}

response = requests.get(
    "https://example.test/region-check",
    proxies=proxies,
    timeout=30,
)
El objeto proxies aplica el intermediario a las solicitudes HTTP y HTTPS salientes. El cliente aún elige el destino. Almacene credenciales y puntos finales en una configuración segura en lugar de en el control de origen, y pruebe solo objetivos autorizados.
Un operador de sitio web configura la dirección inversa en el gateway:
upstream application_pool {
    server app_a;
    server app_b;
}

server {
    listen 443 ssl;
    server_name example.test;

    location / {
        proxy_pass http://application_pool;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
Aquí, upstream enumera las opciones de backend. proxy_pass redirige las solicitudes entrantes, mientras que proxy_set_header Host preserva el host solicitado para el enrutamiento de la aplicación. El encabezado forwarded-for lleva el contexto del cliente, por lo que la aplicación debe confiar en él solo a través de un camino de proxy aprobado.
El protocolo y la dirección son decisiones separadas. Un navegador o biblioteca de solicitudes puede usar HTTP, HTTPS sobre TLS, SOCKS5 o SOCKS4. Nada en ninguno de los bloques nombra la dirección del protocolo. La colocación determina la dirección, por lo que la misma biblioteca de solicitudes o binario de nginx puede servir a cualquiera de los lados.
Elegir la Dirección de Proxy Correcta para Su Trabajo
Use una pregunta antes de elegir un producto, protocolo o grupo de IP:
¿Controla al cliente que realiza la solicitud, o controla el servicio que la recibe?
Si controla al cliente, elija un proxy directo cuando necesite gobernar las conexiones salientes. Eso cubre a un administrador de redes sociales que coordina espacios de trabajo de cuentas aprobadas, un especialista en verificación de anuncios que verifica la entrega regional, un equipo de investigación que observa precios localizados y un ingeniero de QA que prueba el comportamiento dependiente de la geolocalización.
Si controla el servicio, elija un proxy inverso cuando necesite gobernar las conexiones entrantes. Eso cubre el enrutamiento de visitantes a través de servidores de aplicaciones, centralizando el manejo de TLS, almacenando en caché respuestas repetibles, aplicando autenticación antes de la aplicación y manteniendo la infraestructura de origen detrás de un gateway público.
Hacer coincidir la red con el flujo de trabajo
Para el trabajo saliente, el tipo de red afecta lo que los destinos pueden inferir:
- Móvil 4G/5G se adapta a pruebas e investigaciones donde el contexto de la red del operador es importante.
- Residencial se adapta a flujos de trabajo que requieren clasificación de red doméstica y amplia cobertura regional.
- Centro de datos se adapta a entornos controlados donde la velocidad y la infraestructura predecible son más importantes que las señales de red similares a las de suscriptores.
Luego decida si la tarea necesita rotación o continuidad. Use rotación para observaciones separadas a través de contextos de red. Use sesiones pegajosas cuando un navegador, inicio de sesión, carrito o flujo de QA de múltiples pasos deba mantener un camino consistente. Verifique la ubicación aparente y el ASN en lugar de confiar solo en una etiqueta de país.
Un proxy inverso no anonimiza a un visitante del sitio web al que se accede. Representa el sitio web a los visitantes y oculta la infraestructura de origen del sitio, no la identidad del visitante de ese sitio web. Del mismo modo, un proxy directo móvil no reemplaza la autorización, los controles de tasa, la seguridad de los puntos finales o las salvaguardias de uso legal.
Para la gestión de redes sociales, investigación de mercado, verificación de anuncios y QA sensible a la geolocalización, un proxy directo móvil 4G es la dirección relevante cuando el cliente necesita un camino saliente asociado al operador. Mantenga el flujo de trabajo conforme, documente por qué se necesita cada contexto de red y mida la finalización exitosa de la tarea en lugar de perseguir una etiqueta de anonimato abstracta.
Evoproxy proporciona conectividad móvil 4G con puertos personales y compartidos, rotación configurable y acceso a direcciones IP móviles para flujos de trabajo salientes. Si su equipo necesita probar un camino de red de operador para trabajo social, de investigación, publicidad o QA, visite Evoproxy y elija una configuración que coincida con los requisitos de sesión y cumplimiento de su caso de uso.


