Der häufigste Rat zu einem Proxyserver für Mac ist unvollständig: Host und Port in den Systemeinstellungen eintragen und dann davon ausgehen, dass der gesamte Mac-Datenverkehr umgeleitet wird. Dadurch kann sich zwar die IP-Adresse Ihres Browsers ändern, während ein Scraper, ein Social-Media-Client oder ein Hintergrund-Updater weiterhin direkte Verbindungen herstellt.
Für Marketing-, QA- und Datenteams lautet die entscheidende Frage nicht, ob das Proxy-Kontrollkästchen aktiviert ist. Entscheidend ist, ob die konkrete Anfrage, um die es geht, über das vorgesehene Netzwerk geleitet wird – mit dem richtigen DNS-Verhalten und einer durchgängigen Sitzung.
Wählen Sie die Proxy-Methode, bevor Sie einen Port eingeben
Ein Proxy ist ein Vermittler, der unterstützte Anfragen über seine eigene Netzwerkadresse weiterleitet. Wer zuerst den Endpunkt auswählt, ohne vorher zu entscheiden, welche Anwendung, welches Protokoll und welche Adressklasse benötigt werden, verliert leicht einen Nachmittag.
HTTP- und HTTPS-Proxy-Einstellungen eignen sich für Browseranfragen, Anzeigenprüfungen und Web-QA. Die HTTPS-Einstellung legt fest, wie ein Client mit sicheren Zielen umgeht; sie bedeutet nicht automatisch, dass die Verbindung zum Proxy selbst verschlüsselt ist. SOCKS5 ist ein allgemeinerer Vermittler auf Sitzungsebene für kompatible Clients, auch für Anwendungen, die kein HTTP verwenden.
Bei einigen macOS-Versionen werden außerdem FTP- und Streaming-Einstellungen angezeigt. Dabei handelt es sich nicht um andere Bezeichnungen für einen Web-Proxy, und durch ihre Aktivierung werden andere Anwendungen nicht dazu gebracht, ihn zu verwenden.
Stimmen Sie Verbindung und Adresspool aufeinander ab
Rechenzentrumsadressen stammen aus Hosting-Netzwerken und lassen sich von Plattformen relativ einfach klassifizieren. Residential-Adressen repräsentieren private Breitbandanschlüsse, während mobile Adressen von Mobilfunkanbietern stammen. Eine ASN (Autonomous System Number) identifiziert das Netzwerk, das einen Adressbereich bekannt gibt.
In Mobilfunknetzen werden öffentliche Adressen häufig von mehreren Teilnehmern gemeinsam genutzt, wodurch sich pauschale IP-Sperren weniger gezielt einsetzen lassen. Das macht mobilen Datenverkehr jedoch nicht unsichtbar: Cookies, Geräte-Fingerprints, TLS-Verbindungsmerkmale und der Rhythmus der Anfragen spielen weiterhin eine Rolle.
Verwenden Sie Sticky Sessions, wenn eine Anmeldung, ein autorisierter Checkout-Test oder ein Kontoverwaltungsablauf eine durchgängige Sitzung erfordert. Bei der Rotation ändert sich die Exit-Adresse zwischen den Prüfungen – entweder nach einem Zeitplan oder auf Abruf. Sie garantiert weder eine ungenutzte Adresse noch eine andere Adresse bei jedem Versuch.
Auch DNS erfordert eine eigene Entscheidung. Die Dokumentation zu den Proxy-Einstellungen von Mozilla unterscheidet zwischen den SOCKS-Versionen 4 und 5 und erklärt, dass bei aktiviertem proxyDNS DNS-Anfragen über den SOCKS-Proxy statt lokal aufgelöst werden. Andernfalls kann eine Seitenanfrage über Frankreich geleitet werden, während die DNS-Auflösung weiterhin Ihren Büro-Resolver verwendet.
Proxy-Methoden für Mac und was sie tatsächlich abdecken
| Methode | Geeignet für | Abdeckung | Nicht abgedeckt |
|---|---|---|---|
| System-HTTP- oder HTTPS-Proxy | Anzeigenprüfungen im Browser, SEO-Abfragen, Web-QA | Webanfragen von Apps, die macOS für diesen Netzwerkdienst berücksichtigen | Viele native Apps, CLI-Tools und lokale DNS-Auflösungen |
| System-SOCKS-Proxy | Desktop-Clients und Tools, die nicht nativ mit HTTP arbeiten | Umfangreichere TCP-Sitzungen, sofern die App SOCKS unterstützt | Apps ohne SOCKS-Unterstützung und DNS-Abfragen, sofern Proxy-DNS nicht aktiviert ist |
| PAC-Datei | Aufteilung des Routings nach Host oder Netzwerk | Nur die Ziele, für die die Datei einen Proxy vorgibt | Clients, die PAC ignorieren, oder Dateien mit fehlerhafter Logik |
| Proxy-Feld pro App oder lokaler Weiterleiter | Ein einzelner Browser, Scraper oder Social-Media-Client | Der unterstützte Datenverkehr dieses Prozesses | Alle anderen Apps auf dem Mac |
| networksetup oder Umgebungsvariablen | Wiederholbare Einrichtung für Geräteflotten oder Terminals | Derselbe System-Proxy, per Skript angewendet, oder eine einzelne Shell | GUI-Apps, die diese Variablen nicht auslesen |
Unterscheiden Sie vor der Eingabe von Zugangsdaten zwischen dem Listening-Port des Proxys und dem Port einer lokalen Anwendung. Dieser Leitfaden zum Finden Ihrer Portnummer hilft, diese Verwechslung zu vermeiden.
Wenn Ihre tatsächliche Anforderung ein umfassenderes Routing des Geräts statt ausgewählter Anfragen einzelner Anwendungen ist, bietet Nerds 2 You Edmonton Kontext, um die Vorteile eines VPNs für Privathaushalte zu erkunden. Auch ein VPN muss überprüft werden, löst aber ein anderes Routing-Problem.
Wählen Sie in der Tabelle die Zeile aus, die zu Ihrem Arbeitsablauf passt, und konfigurieren Sie zunächst diese Methode. Wenn Sie alle verfügbaren Optionen aktivieren, wird es schwieriger, Fehler einzugrenzen.
Proxy in den macOS-Systemeinstellungen einrichten
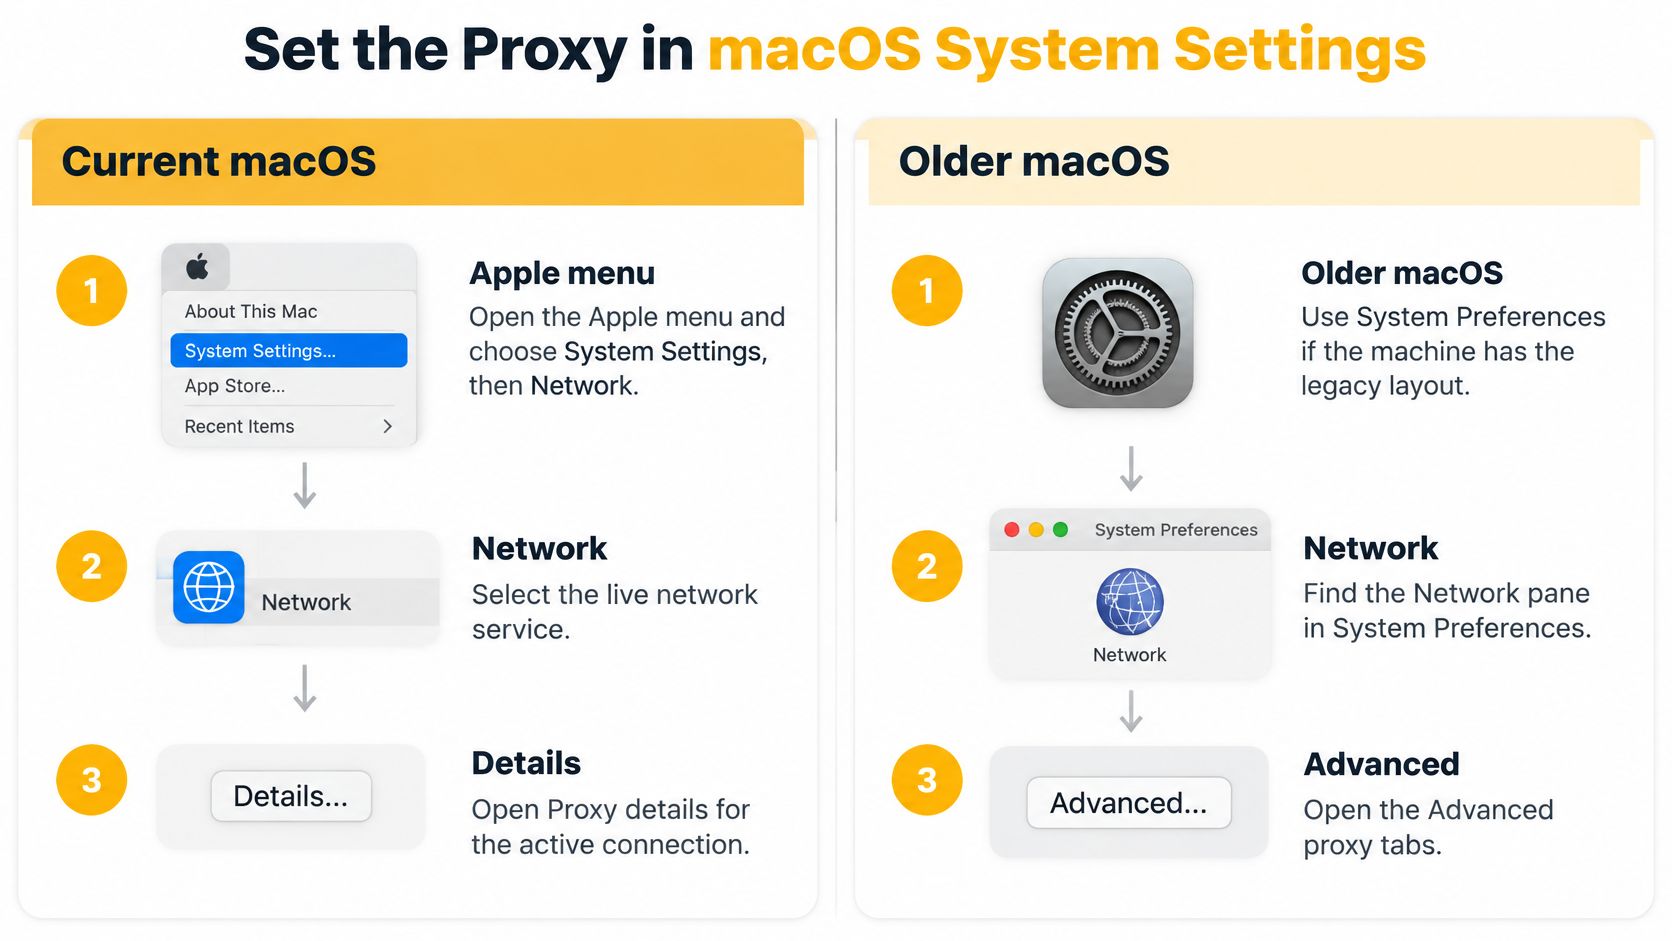
Beginnen Sie mit dem Netzwerkdienst, über den Ihre Verbindung läuft. Apples Anleitung zu den Proxy-Einstellungen beschreibt den aktuellen Pfad durch die Systemeinstellungen sowie die Optionen für manuelle und automatische Konfiguration, Authentifizierung und Ausnahmen.
Die aktuellen und älteren Layouts verwenden unterschiedliche Navigationspfade:
Den aktiven Dienst konfigurieren
- Öffnen Sie das Apple-Menü, wählen Sie Systemeinstellungen und anschließend Netzwerk. Beginnen Sie dort und nicht in den Einstellungen eines Browsers.
- Wählen Sie den aktiven Dienst aus, in der Regel WLAN oder Ethernet. Änderungen an einem getrennten Adapter wirken sich nicht auf den Datenverkehr aus, den Sie gerade testen.
- Wählen Sie Details und anschließend Proxies. Prüfen Sie vor der Änderung den Namen des ausgewählten Dienstes.
- Aktivieren Sie nur das passende Protokoll: Web-Proxy (HTTP), Sicherer Web-Proxy (HTTPS) oder SOCKS-Proxy. Lassen Sie FTP und Streaming deaktiviert, sofern diese Optionen vorhanden sind und der entsprechende Datenverkehr nicht zum Umfang gehört.
- Geben Sie die bereitgestellte Serveradresse und den Port ein. Tragen Sie den Hostnamen oder die IP in das Adressfeld ein, nicht eine vollständige Adresse, die Sie aus einer anwendungsspezifischen Verbindungszeichenfolge kopiert haben.
- Wenn eine Authentifizierung erforderlich ist, aktivieren Sie den Passwortschutz und geben Sie Benutzername und Passwort unter dem aktivierten Protokoll ein.
Ein HTTP-Proxy kann URLs und Header unverschlüsselter HTTP-Anfragen lesen, die über ihn geleitet werden. Bei einem gewöhnlichen HTTPS-Tunnel bleiben die Seiteninhalte zwischen Client und Ziel verschlüsselt, auch wenn der Vermittler Verbindungsmetadaten einsehen kann. Eine unerwartete Zertifikatswarnung weist auf eine Abfangaktion oder ein anderes Vertrauensproblem hin – nicht auf erfolgreichen Datenschutz.
Speichern Sie Zugangsdaten nur für das aktive Protokoll und fügen Sie Passwörter nicht in einen gemeinsam genutzten Shell-Verlauf ein. Behandeln Sie auch die automatische Erkennung und PAC-Dateien als Instanzen, die das Routing bestimmen: Wer sie kontrolliert, kann beeinflussen, wohin unterstützte Anfragen geleitet werden.
- Tragen Sie unter Proxyeinstellungen für diese Hosts und Domains umgehen die Ziele ein, die direkt erreichbar bleiben müssen. Lokale Drucker, Intranetdienste und Captive-Portal-Hosts sind typische Kandidaten. Vermeiden Sie weit gefasste Ausnahmen, die versehentlich Ihr Testziel einschließen.
- Bestätigen Sie den Dialog und wählen Sie anschließend Anwenden, sofern Ihre macOS-Version diese Option anzeigt. Öffnen Sie das Fenster bei Bedarf erneut, um zu prüfen, ob die Werte gespeichert wurden.
Gemischte Geräteflotten und Browser-Übergaben berücksichtigen
Ältere Versionen verwenden den Pfad Systemeinstellungen > Netzwerk > Erweitert > Proxies. Das Konfigurationsprinzip ist dasselbe, aber Abbildungen dieser Oberfläche stimmen nicht mit einem aktuellen Gerät überein.
Die Einstellungen gelten für einzelne Netzwerkdienste. WLAN und Ethernet können daher unterschiedliche Endpunkte verwenden. Eine VPN-Verbindung kann zusätzliches Routing und dienstspezifisches Verhalten mit sich bringen, das separat getestet werden muss.
Automatische Proxy-Erkennung vertraut den vom Netzwerk bekannt gegebenen Einstellungen. In einem verwalteten Büronetzwerk kann das sinnvoll sein, bei unbekannten WLANs ist es jedoch keine gute Standardeinstellung. Verwenden Sie die automatische Proxy-Konfiguration ebenso nur mit einer Datei, die an einem vertrauenswürdigen Speicherort gehostet wird.
Für Teams, die im Einstellungsmenü des Browsers beginnen, bietet Scrappeys Chrome-Proxy-Anleitung nützlichen Kontext dazu, wie die Übergabe an die Betriebssystemeinstellungen funktioniert. Wenn Sie über einen Browser das Proxy-Fenster des Mac öffnen, wird die daraus resultierende Konfiguration dadurch nicht ausschließlich für den Browser angewendet.
Die gespeicherten Felder legen einen Standard für den ausgewählten Dienst fest. Sie stellen jedoch keine Abdeckung für Clients sicher, die ihre eigene Netzwerkkonfiguration verwenden.
PAC-Dateien, Regeln pro App und CLI-Routing hinzufügen
Ein Team, das regionale Anzeigen prüft, sollte nicht jede Wartungsanfrage über denselben Endpunkt senden müssen. Gezieltes Routing lässt sich leichter überprüfen und unterbricht seltener andere Aufgaben.
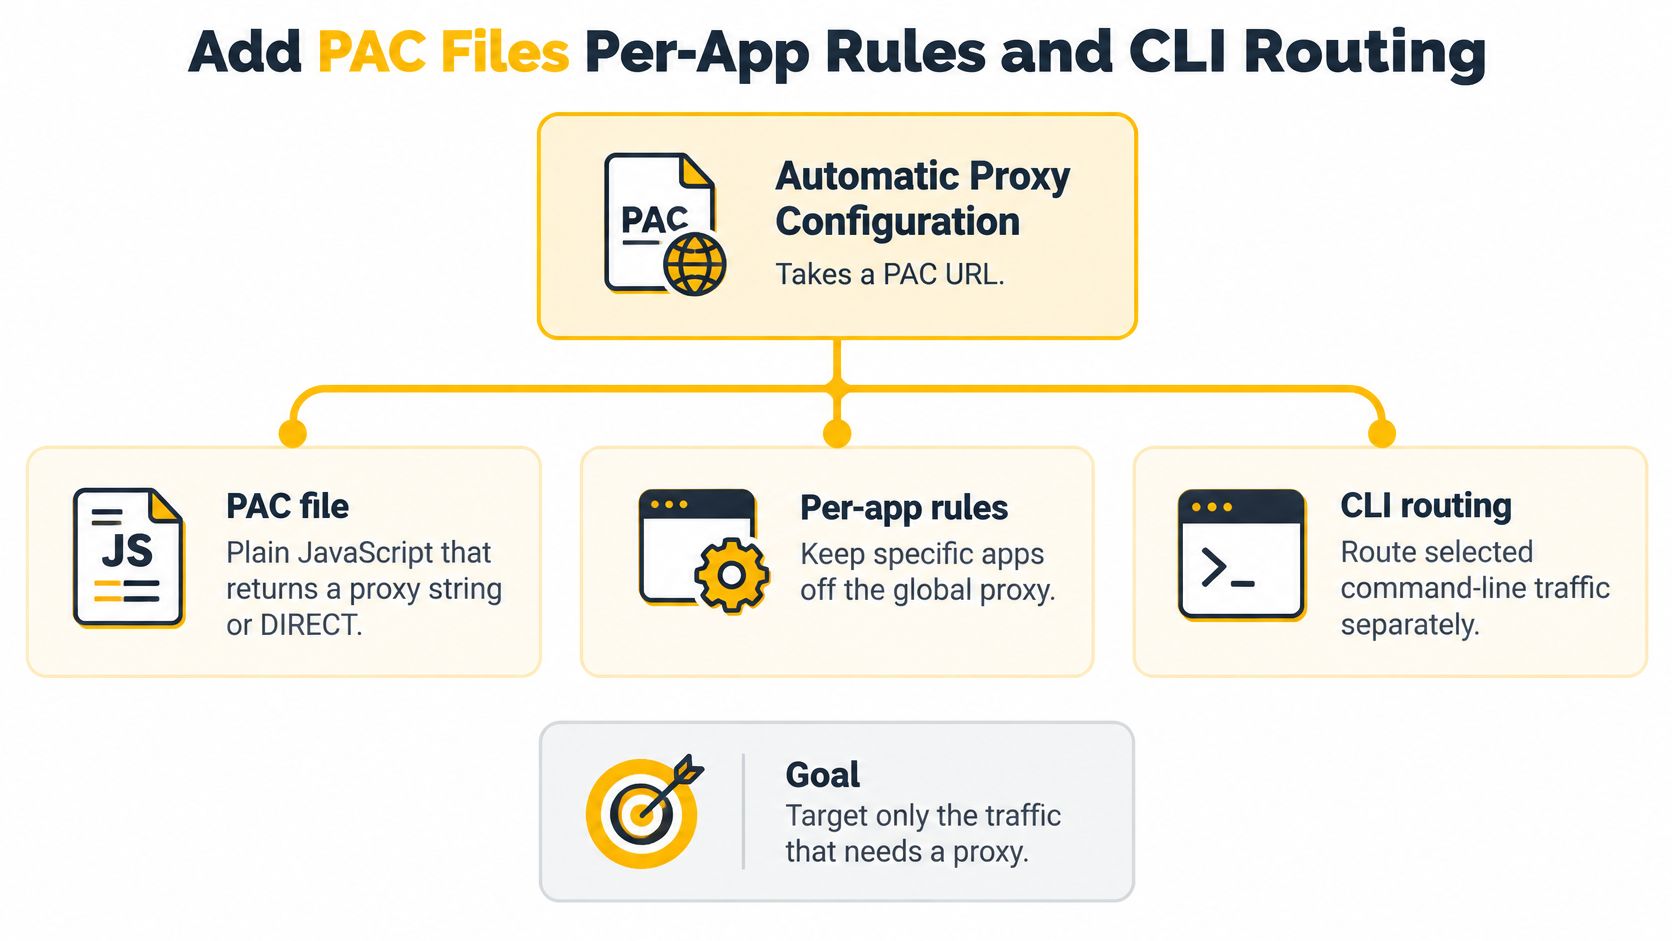
Apples Dokumentation zu Netzwerk-Proxys umfasst die automatische Proxy-Konfiguration und separate Proxy-Kategorien, darunter SOCKS mit optionaler Authentifizierung. Wichtig ist die Unterscheidung zwischen dem Standard eines Netzwerkdienstes und der Richtlinie, der ein einzelner Client folgt.
PAC für richtlinienbasiertes Routing nach Ziel verwenden
Eine PAC-Datei, kurz für Proxy Auto-Configuration, enthält JavaScript, das eine Proxy-Anweisung oder DIRECT zurückgibt. Eine praktische Richtlinie kann autorisierte Marketing- und QA-Ziele über einen Proxy leiten und Unternehmensanmeldungen, Update-Dienste und lokale Ressourcen direkt lassen.
Stellen Sie die Datei als Text über HTTPS bereit, nicht als HTML-Landingpage hinter einer interaktiven Anmeldung. Geben Sie ihre Adresse unter „Automatische Proxy-Konfiguration“ ein und vermeiden Sie es, bei den ersten Tests gleichzeitig nicht zusammenhängende manuelle Einstellungen zu aktivieren.
Halten Sie die Richtlinie übersichtlich genug, um sie überprüfen zu können. Ein abschließender DIRECT-Fallback erhält die Verbindung, wenn ein Ziel nicht zutrifft, bedeutet aber auch, dass nicht passende Testanfragen nicht über den Proxy laufen. Wenn ein direkter Fallback für einen bestimmten Arbeitsablauf nicht akzeptabel ist, verwenden Sie einen Client oder eine kontrollierte Netzwerkrichtlinie, die das gewünschte Verhalten bei Fehlern erzwingt.
App-Einstellungen für eine clientbezogene Steuerung verwenden
Chromium-basierte Browser verwenden in der Regel die System-Proxy-Konfiguration, während Firefox unabhängige HTTP- und SOCKS-Einstellungen verwalten kann, einschließlich DNS-Optionen auf Proxy-Seite. Browser-Erweiterungen oder verwaltete Richtlinien können diese Standardeinstellungen ändern. Prüfen Sie daher die tatsächlich wirksame Konfiguration und verlassen Sie sich nicht allein auf den Markennamen.
Social-, Design- und Scraping-Anwendungen bieten möglicherweise ein Proxy-Feld oder ignorieren das Systemeinstellungsfenster vollständig. Geben Sie den Endpunkt direkt in der Anwendung ein, sofern diese Möglichkeit unterstützt wird. Ein lokaler Forwarder ist nur dann sinnvoll, wenn der Client eine Verbindung zu ihm herstellen kann und die Weiterleitungskonfiguration die erforderliche Authentifizierung und das erforderliche Protokoll unterstützt.
Bei der legitimen Verwaltung mehrerer Konten sollte der Sitzungskontext jedes autorisierten Kontos konsistent bleiben. Eine Proxy-Einstellung pro App isoliert Cookies, Browser-Speicher oder Anmeldedaten nicht zwischen Konten.
Shell-Aufgaben explizit routen
Verwenden Sie für eine einzelne Anfrage curl mit seiner expliziten Proxy-Option und dem bereitgestellten Endpunkt. Legen Sie für eine Datenabruf-Sitzung ALL_PROXY oder http_proxy und HTTPS_PROXY nur in der Shell fest, in der dieser Auftrag ausgeführt wird.
Diese Muster haben unterschiedliche Geltungsbereiche:
- Einzelne Anfrage: Eine explizite Proxy-Option beschränkt die Änderung auf diesen Aufruf und erleichtert die Reproduzierbarkeit des Tests.
- Shell-Sitzung: Umgebungsvariablen können an untergeordnete Prozesse weitergegeben werden, die sie unterstützen, zwingen aber nicht jeden Befehl, einen Proxy zu verwenden.
- Konfiguration einer Geräteflotte:
networksetupkann dienstspezifische Proxy-Einstellungen anhand einer geprüften Konfigurations-Checkliste anwenden, statt dieselben manuellen Klicks zu wiederholen.
Curl akzeptiert für die HTTP-Proxy-Konfiguration absichtlich kein großgeschriebenes HTTP_PROXY; andere Clients haben ihre eigenen Regeln für Variablen. Prüfen Sie das Verhalten des Clients und entfernen Sie temporäre Variablen nach Abschluss des Auftrags, damit Paketaktualisierungen keinen veralteten Endpunkt übernehmen.
Systemeinstellungen legen den Standard fest, PAC definiert die Richtlinie für Ziele und explizite App- oder Shell-Konfigurationen geben Ihnen Kontrolle über Clients, die diese Einstellungen umgehen. Eine Überprüfung ist dennoch erforderlich.
Halten Sie Anmeldedaten aus wiederverwendbaren Skripten und Protokollen heraus. Dokumentieren Sie stattdessen Dienst, Protokoll, Authentifizierungsmethode und Richtlinienversion.
Nachweisen, welchen Datenverkehr der Proxy tatsächlich weiterleitet
Ein grünes Häkchen beweist nicht, dass eine Anfrage den Proxy verwendet hat. Die Proxy-Steuerungen von Apple konfigurieren das Verhalten eines Netzwerkdienstes, sind aber keine Garantie auf Paketebene für jeden Prozess.
Führen Sie die Prüfungen mit dem Dienst und der Anwendung durch, die Sie verwenden werden. Notieren Sie die öffentliche Direktverbindungsadresse bei deaktiviertem Proxy und wiederholen Sie die Prüfung nach Aktivierung der gewählten Methode mit demselben neutralen IP-Echo-Dienst.
Was nach einer Proxy-Änderung auf dem Mac getestet werden sollte
| Datenverkehr | Prüfung | Erfolgreich bedeutet |
|---|---|---|
| Browser | IP-Echo-Seite im getesteten Browser | IP, Land und ASN stimmen mit dem Proxy überein |
| Terminal curl | Dasselbe Echo mit und ohne Proxy-Flag oder Umgebungsvariablen | Proxy-curl stimmt überein; einfaches curl zeigt, ob eine explizite Konfiguration erforderlich ist |
| DNS | Lokale Auflösung im Vergleich zu SOCKS5 mit Proxy-DNS | Die Auflösung folgt dem vorgesehenen entfernten Auflösungspfad; die Region des Resolvers ist, sofern messbar, konsistent |
| HTTPS-Seite | Gewöhnliche sichere Website | Die Seite wird ohne unerwartete Zertifikatswarnung geladen |
| Umgehungs-Host | Anfrage an eine Domain auf der Ausschlussliste | Dieser Host verwendet weiterhin die direkte IP-Adresse des Mac |
| Native oder Social-App | Proxy-Feld der App, Vorschau oder eingebettete Seite | Die IP ändert sich nur, wenn diese App den System-Proxy oder ihren eigenen Proxy verwendet |
Beginnen Sie mit dem Browser und testen Sie Terminal anschließend separat. Wenn der Browser über den Proxy läuft, einfaches curl jedoch nicht, ist das ein Teilerfolg und kein widersprüchlicher Befund. Wiederholen Sie den curl-Test mit expliziter Proxy-Konfiguration, um zu unterscheiden, ob eine Lücke in der Anwendung oder ein nicht erreichbarer Server vorliegt.
Notieren Sie bei länderabhängigen Aufgaben die beobachtete Adresse und ASN zusammen mit dem Geolokalisierungsergebnis. Standortdatenbanken können voneinander abweichen, daher ist die Stadtangabe eines Dashboards allein kein zuverlässiges Abnahmekriterium.
Auflösung und Anwendungsgrenzen prüfen
Vergleichen Sie die lokale Auflösung mit einer Anfrage, die für die Auflösung auf Proxy-Seite über SOCKS5 konfiguriert ist. Eine normale lokale Suche wird nicht dadurch über den Proxy geleitet, dass ein Browser SOCKS verwendet.
Auch die Region des Resolvers muss richtig eingeordnet werden. Ein entfernter Resolver kann eine verteilte Infrastruktur verwenden, daher beweist eine abweichende Stadt allein kein Datenleck. Prüfen Sie, welchen Auflösungspfad der Client verwendet hat, bevor Sie die Konfiguration ablehnen. Untersuchen Sie Abweichungen bei der Geo-QA, statt allein anhand der Seitenadresse Erfolg zu erklären.
Verwenden Sie für Umgehungstests einen kontrollierten öffentlichen Endpunkt, der in der Ausschlussrichtlinie enthalten ist. Ein lokaler Drucker kann die lokale Erreichbarkeit belegen, aber nicht die öffentliche Exit-Adresse melden, die Sie für diese Prüfung benötigen.
Die komfortable Nutzung der Systemeinstellungen ist keine Kontrolle auf Anwendungsebene.
Testen Sie native Apps anhand ihrer eigenen Netzwerkaktivität. Eine eingebettete Seite kann hilfreich sein, aber eine Vorschau wird möglicherweise vom Backend der Anwendung statt von Ihrem Mac abgerufen und ist daher nicht immer ein gültiger Beleg für die Route des Desktop-Prozesses.
Paketmanager, Entwickler-Runtimes und Hintergrund-Updater sollten separat geprüft werden, wenn sie zum Testumfang gehören. Verwenden Sie einen autorisierten Testendpunkt oder Protokolle, die den tatsächlichen Anfragenden ausweisen, und nehmen Sie niemals an, dass sie den Proxy verwenden, nur weil der Browser dies tut.
Ein erfolgreicher Test bedeutet, dass der erforderliche Datenverkehr die vorgesehene Route verwendet und ausgeschlossener Datenverkehr direkt bleibt. Halten Sie das Ergebnis für jeden Datenverkehrstyp fest, nicht als einen einzigen Status für den gesamten Mac.
Proxy-Fehler beheben, die wie ein ausgefallener Server wirken
Wiederholte Passwortabfragen und abweichende DNS-Ergebnisse wirken aus Sicht der Anwendung oft wie Serverfehler. Bevor Sie Endpunkte ändern, ermitteln Sie, welche Zeile der Tabelle fehlgeschlagen ist, und ändern Sie die Einstellung, die für diesen Datenverkehr verantwortlich ist.
Eine Passwortschleife kann bedeuten, dass die Anmeldedaten unter HTTP eingegeben wurden, obwohl die Anwendung SOCKS verwendet. Es kann auch bedeuten, dass der ausgegebene Benutzername eine Routing- oder Sitzungskomponente enthält, die weggelassen wurde. Behalten Sie das Format der Anmeldedaten bei, statt es zu kürzen.
Proxy-Symptome auf dem Mac und die zu ändernde Einstellung
| Symptom | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Passwortabfrage wiederholt sich | Anmeldedaten für das falsche Protokoll gespeichert | Benutzername und Passwort für das aktivierte Protokoll erneut eingeben |
| Browser-IP ändert sich, Terminal nicht | Die Shell ignoriert den System-Proxy | Den Proxy für diesen curl-Aufruf oder diese Shell festlegen und anschließend wieder deaktivieren |
| Land der Seite stimmt, DNS-Standort ist der Heimatstandort | Abfragen werden möglicherweise weiterhin auf dem Mac aufgelöst | SOCKS-Proxy-DNS im Client aktivieren und den Auflösungspfad erneut testen |
| WLAN funktioniert, Ethernet oder VPN nicht | Proxys werden für jeden Netzwerkdienst separat gespeichert | Den Dienst konfigurieren, über den die Verbindung tatsächlich läuft |
| Testseite verwendet den Proxy nie | Die Umgehungsliste oder PAC gibt DIRECT zurück | Den Host aus der Ausschlussregel entfernen und neu laden |
| Kontrollkästchen für PAC aktiviert, Verhalten unverändert | URL liefert HTML oder ist nicht erreichbar | Eine reine Textdatei mit PAC an einem Ort bereitstellen, den der Mac abrufen kann |
| IP-Adresse stimmt weiterhin mit der des Internetanbieters überein | IPv6 oder eine andere Schnittstelle umgeht einen IPv4-Proxy | Den Test über den vorgesehenen Dienst wiederholen und IPv6 nur für ein genehmigtes Testfenster deaktivieren |
Wende die kleinste plausible Lösung an und wiederhole dann dieselbe Anfrage. Wenn du gleichzeitig Anmeldedaten, Protokoll, Schnittstelle und Adresse änderst, gehen wichtige Hinweise zur Ursache des Fehlers verloren.
Wenn DNS falsch zu sein scheint, ändere die Auflösungseinstellung des Clients, statt einen funktionierenden Endpunkt zu ersetzen. Schlägt die Authentifizierung fehl, teste sie erneut, bevor du Rotations- oder Umgehungsregeln änderst.
Verbindungsfehler von Routing-Fehlern unterscheiden
Eine sofortige Zurückweisung bedeutet in der Regel, dass die Verbindung etwas erreicht hat, das an diesem Port keine Verbindungen annimmt. Eine hängende Verbindung kann auf eine Firewall, einen nicht erreichbaren Endpunkt oder ein nicht übereinstimmendes Protokoll hindeuten. Prüfe die genaue Fehlermeldung, statt jedes Timeout als Ausfall zu behandeln.
Nutze die Anleitung zur Fehlerbehebung bei Verbindungsverweigerungen durch den Proxy, um Verbindungsverweigerungen von Authentifizierungs- und Routingproblemen zu unterscheiden. Mobilfunk-Routing kann die Latenz erhöhen, aber eine hohe Latenz allein weist nicht auf einen ausgefallenen Server hin.
IPv6 ist relevant, wenn eine Anwendung den Proxy umgeht und sich direkt über eine andere Adressfamilie verbindet. Eine korrekt über einen Proxy geleitete Anfrage ist nicht automatisch undicht, nur weil IPv6 vorhanden ist. Wenn eine vorübergehende Deaktivierung das Ergebnis verändert, untersuche den direkten Verbindungspfad des Clients und stelle anschließend die normale Netzwerkkonfiguration wieder her.
Schließe in Hotel- oder Gast-WLAN zuerst bei deaktiviertem Proxy das Captive Portal ab und aktiviere den Proxy anschließend wieder. Verwechsle eine noch ausstehende Netzwerkanmeldung nicht mit einem falschen Proxy-Passwort.
Nutze Proxys für autorisierte Kontovorgänge im Rahmen der Plattformregeln, für die Anzeigenüberprüfung, Marktforschung, SEO-Überwachung, Markenschutz und standortbezogene Qualitätssicherung. Sie sind keine Lösung für verbotene Automatisierung, Kontobeschränkungen oder Zugriffskontrollen. Eine andere Adresse behebt kein unzulässiges Kontoverhalten.
Tipp zur Fehlerbehebung: Ändere jeweils nur einen Parameter, führe die fehlgeschlagene Datenverkehrsprüfung erneut aus und notiere den Dienst, das Protokoll und den Port, mit denen sie erfolgreich war.
Einen mobilen Proxy verwenden, wenn das Netzwerk entscheidend ist
Wähle die Adressklasse passend zu der Anwendung, die du überprüft hast, nicht aufgrund des Versprechens, unerkannt zu bleiben. Eine Rechenzentrumsverbindung kann für eine zulässige Verfügbarkeitsprüfung ausreichen, bei der die Netzwerkidentität keine Rolle spielt. Für Vergleiche mit privaten Breitbandanschlüssen eignet sich eine Residential-Verbindung.
Eine Mobilfunkverbindung ist wichtig, wenn sich eine Seite, eine Anzeige oder ein autorisierter Registrierungstest in Mobilfunknetzen anders verhält. Sie eignet sich außerdem für regionale Recherchen und Kontoverwaltungs-Workflows, die Mobilfunkkontext und stabile Sitzungen erfordern.
Mobilfunkanbieter-Kontext gezielt auswählen
Carrier-grade NAT, kurz CGNAT, ermöglicht es einem Betreiber, öffentliche Adressen unter mehreren Abonnenten aufzuteilen. Dadurch sind breit angelegte IP-basierte Sperren weniger treffsicher, weil legitime Nutzer dieselbe Exit-Adresse verwenden können. Eine Erkennung anhand des Kontoverhaltens oder der Gerätemerkmale wird dadurch jedoch nicht verhindert.
Die ASN eines Mobilfunkanbieters bei einem mobilen Proxy ist daher ein nützliches Klassifizierungssignal, aber keine Vertrauensgarantie. Eine praktische Definition des Verbindungsmodells findest du unter Was ist ein mobiler Proxy?.
Bei der geografischen Ausrichtung solltest du das erforderliche Land und den Mobilfunkanbieter angeben und das Ergebnis anschließend für das tatsächliche Testziel überprüfen. Betrachte eine angegebene Stadt nicht als Beweis dafür, dass jeder Dienst denselben Standort zuordnet.
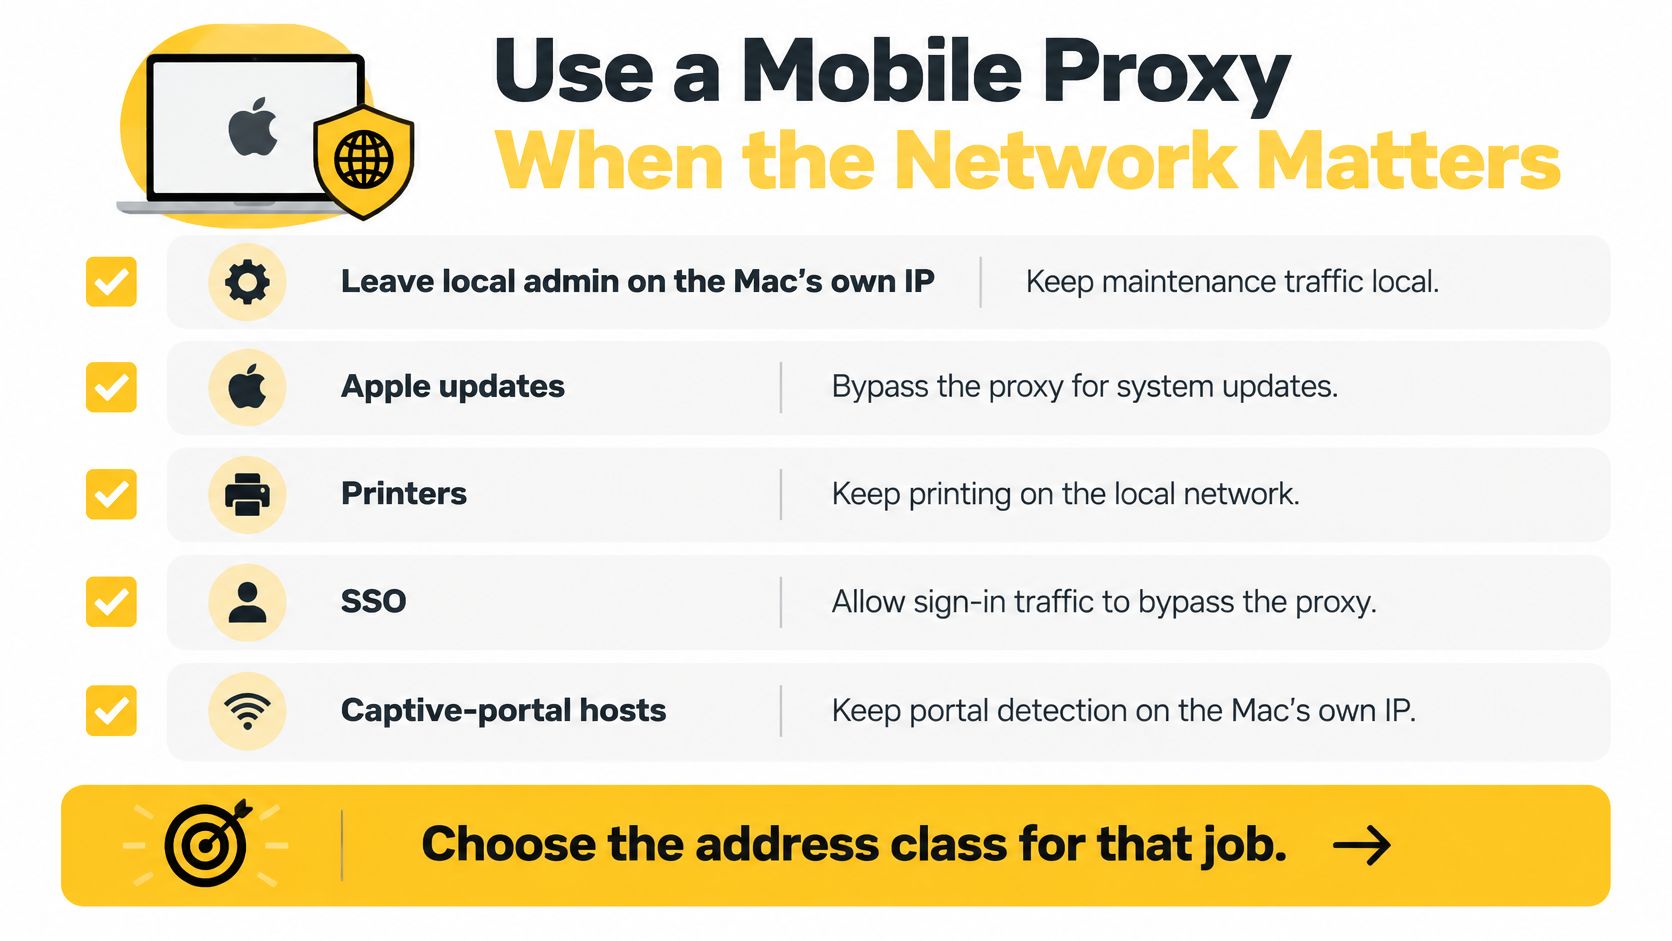
Leite lokale Verwaltungsdienste, Drucker, Unternehmens-SSO, Systemupdates und Captive-Portal-Hosts direkt weiter, wenn dies der Sicherheitsrichtlinie deiner Organisation entspricht. Diese Anfragen über einen Mobilfunk-Exit zu senden, schafft zusätzliche Abhängigkeiten, ohne den Test zu verbessern.
Mobilfunk-Endpunkt eingeben und erneut testen
Evoproxy bietet persönliche und gemeinsam genutzte 4G/LTE/3G-Mobilfunkports aus Frankreich mit Routing-Optionen nach Land und Mobilfunkanbieter, Sitzungseinstellungen sowie HTTP- oder SOCKS5-Zugriff. Unsere persönlichen Ports verwenden dedizierte Hardware und bieten Bandbreiten von bis zu 50 Mbit/s. Kunden haben Zugriff auf mehr als 1.500.000 mobile IP-Adressen. Gemeinsam genutzte Ports eignen sich für kurze Tests. Ein persönlicher Port passt besser zu längeren Workflows, bei denen Kontinuität oder Exklusivität wichtig ist.
Gib den bereitgestellten Hostnamen oder die Adresse, den Port und das Protokoll in den Netzwerkdienst, das Anwendungsfeld oder die Shell ein, mit dem bzw. der die Verifizierung bereits erfolgreich war. Behalte während eines Anmeldetests oder eines autorisierten Transaktionstests dieselbe Sitzung bei und wechsle zwischen unabhängigen Prüfungen, nicht während einer aktiven Sitzung.
Prüfe vor der Übernahme der Konfiguration den Workflow und nicht nur die Verbindung:
- Erforderliche Anfragen: Wiederhole die Browser- und die explizit über einen Proxy geleiteten curl-Prüfungen für das vorgesehene Land und den Mobilfunkanbieter.
- Auflösungspfad: Stelle sicher, dass die Anwendung das DNS-Verhalten verwendet, das dein Standorttest erfordert.
- Ausgeschlossener Datenverkehr: Prüfe, ob Wartungs- und Anmeldeziele weiterhin über die vorgesehene direkte Route laufen.
Wenn Adresse und Mobilfunkanbieter stimmen, der Workflow aber weiterhin fehlschlägt, untersuche den Anwendungsstatus, Berechtigungen und das Kontoverhalten. Ändere den Standort nicht weiter, wenn der Standort nicht das Problem ist.
Evoproxy bietet französische Mobilfunkverbindungen mit HTTP- oder SOCKS5-Zugriff für Workflows, bei denen Mobilfunkkontext und Sitzungskontrolle wichtig sind. Besuche Evoproxy, um einen mobilen 4G-Port für deinen verifizierten Mac-Workflow auszuprobieren. Wiederhole anschließend die Datenverkehrsprüfungen, bevor du ihn regelmäßig verwendest.