Ihr standortabhängiger Checkout funktioniert auf einem Smartphone, aber derselbe Test schlägt auf dem Bürolaptop fehl. Der Kampagnenstichtag hat sich nicht verschoben, und jemand schlägt vor, den Proxy zu umgehen. Bevor Sie eine Einstellung ändern, stellen Sie fest, ob das Büronetzwerk das Ziel blockiert hat, die Anwendung die falsche Route gewählt hat oder das Ziel die Anfrage abgelehnt hat.
Finden Sie heraus, welches Proxy-Problem tatsächlich vorliegt
Ein Proxy-Problem braucht erst einen Zuständigen und dann eine Lösung. Ein Unternehmens-Forward-Proxy, der ausgehende Anfragen in Ihrem Auftrag sendet, unterscheidet sich von den eigenen Datenverkehrsprüfungen einer Website. Die Anwendungskonfiguration und die Proxy-Authentifizierung bringen weitere Fehlerquellen mit sich.
Ordnen Sie das Ticket anhand des Symptoms zu, statt wahllos eine andere Verbindung auszuprobieren.
Proxy-Symptome, Ursachen und erste Maßnahmen
| Symptom | Wahrscheinliche Ursache | Wer kann es ändern? | Erste Maßnahme |
|---|---|---|---|
| Einige Websites schlagen fehl, während andere geladen werden | Host auf einer Sperrliste oder Kategoriefilter | IT-Sicherheitsteam | Eine Ausnahme für den genauen Host beantragen |
| Funktioniert im Browser, schlägt aber in der App oder im Skript fehl | Anwendung ignoriert die System-Proxyeinstellungen | Sie selbst, in der App-Konfiguration | Proxy ausdrücklich festlegen oder NO_PROXY für ein genehmigtes direktes Ziel hinzufügen |
| Funktioniert über mobile Daten, schlägt aber im Büro-WLAN fehl | Proxy- oder Überwachungsrichtlinie des Büronetzwerks | IT | Nachfragen, ob der Test über eine genehmigte Route ausgeführt werden kann |
| Auch bei direktem Zugriff blockiert | Eigene Bot- oder Proxy-Erkennung der Website | Richtlinien der Website | Nutzungsbedingungen prüfen und abbrechen; IP-Adressen nicht rotieren, um die Sperre zu umgehen |
Eine Authentifizierungsabfrage ist Sache des Identitäts- oder IT-Teams. Fehlende oder abgelaufene Anmeldedaten lassen sich nicht durch eine Ausnahme für ein Ziel beheben.
Belege sammeln, bevor Sie die Route ändern
Notieren Sie den genauen Host und Port, das Protokoll, den Fehlercode, das Gerät und das Netzwerk. Geben Sie an, ob dieselbe Anfrage über ein anderes genehmigtes Netzwerk erfolgreich ist und ob der Fehler vor oder nach der Anmeldung auftritt.
Auf verwalteten Windows-Systemen hilft das Überprüfen der WinHTTP-Proxykonfiguration dabei festzustellen, welche Einstellungen dieser Netzwerkstack verwendet. Es beweist nicht, dass alle Browser oder Anwendungen dieselben Einstellungen nutzen.
Die scheinbare IP-Adresse zu ändern, ist keine universelle Lösung. Eine von Tech Xplore beschriebene Studie aus dem Jahr 2025 ergab, dass Muster der Round-Trip-Zeit über mehrere Ebenen hinweg den Proxy-Datenverkehr auf 80 % der 5.000 meistbesuchten getesteten Websites offenlegten, auch bei Verschleierung.
Eine genehmigte Ausnahme hinzuzufügen, eine autorisierte Route zu konfigurieren und zu versuchen, die Erkennung einer Website zu umgehen, sind unterschiedliche Handlungen. Für eine Richtliniensperre braucht es einen dokumentierten Antrag, keine Umgehungslösung.
PAC- und WPAD-Einstellungen lesen, bevor Sie sie ändern
Eine PAC-Datei, kurz für Proxy Auto-Configuration, ist eine kleine JavaScript-Datei, deren Funktion FindProxyForURL für jede Anfrage eine Route auswählt. Ihr Browser könnte eine interne Anwendung direkt senden, während er öffentliche Websites über den Unternehmensproxy leitet.
WPAD, kurz für Web Proxy Auto-Discovery, findet diese Konfiguration üblicherweise über die DHCP-Option 252 oder einen wpad-Hostnamen im DNS. Erkennung und Routing sind voneinander getrennt: WPAD findet die Anweisungen; die PAC-Datei enthält sie.
Lesen Sie die Regel, die tatsächlich zutrifft
- Konfigurationsadresse kopieren. Suchen Sie in den Browser- oder Betriebssystemeinstellungen nach der URL für die automatische Proxykonfiguration. Wenn das Feld verwaltet wird, notieren Sie es, ohne die Richtlinie zu überschreiben.
- Öffnen Sie die PAC-URL in einer autorisierten Browsersitzung. Sie sollte als lesbarer Text angezeigt oder heruntergeladen werden, auch wenn der Zugriff möglicherweise das Unternehmensnetzwerk erfordert.
- Suchen Sie nach Host-Prüfungen wie
dnsDomainIs,shExpMatchundisInNet. Beachten Sie die Ausführungsreihenfolge der Funktion, da eine frühere Rückgabe verhindern kann, dass eine spätere Regel ausgeführt wird. - Die zurückgegebene Route ermitteln. Vergleichen Sie Ihr fehlgeschlagenes Ziel mit den tatsächlichen Bedingungen und nicht nur mit einer vertrauten Domain, die irgendwo in der Datei vorkommt.
- Senden Sie der IT das Ziel, die zutreffende Bedingung und deren Rückgabewert. Das ist hilfreicher, als jemanden um das Deaktivieren der automatischen Konfiguration zu bitten.
PAC-Rückgabewerte und WPAD-Einstellungen
| Einstellung oder Rückgabewert | Funktion | Prüfen |
|---|---|---|
| DIRECT | Verbindet sich ohne Proxy | Bestätigen Sie, dass die zutreffenden Hosts interne Namen sind, die den Proxy umgehen sollen, oder ausdrücklich genehmigte externe Ausnahmen |
| PROXY host:port | Leitet HTTP- und HTTPS-Datenverkehr über diesen Proxy | Host und Port mit der IT-Dokumentation abgleichen |
| SOCKS5 host:port | Leitet TCP-Datenverkehr über einen SOCKS5-Proxy, sofern unterstützt | Nur für Apps verwenden, die SOCKS benötigen; Browser wählen die Route anhand der Regel |
Ein Rückgabewert kann Ausweichrouten enthalten. Ihre Reihenfolge ist wichtig, und eine DIRECT-Ausweichroute sollte beabsichtigt sein und nicht versehentlich der Überwachung entgehen.
Erkennung und Zwischenspeicherung im Blick behalten
Der Leitfaden zur automatischen Proxykonfiguration bietet Kontext dazu, wie sich eine konfigurierte PAC-URL von der automatischen Erkennung unterscheiden lässt. Notieren Sie, welchen Mechanismus Ihr Gerät verwendet, bevor Sie mit der Fehlersuche beginnen.
Browser können PAC-Inhalte oder Routing-Entscheidungen bis zu einem Neustart oder einer Aktualisierung des Caches speichern. Ein unverändertes Ergebnis unmittelbar nach einer Einstellungsänderung beweist nicht, dass die neue Konfiguration fehlgeschlagen ist.
Faustregel: Behandeln Sie unerwartete Proxy-Abfragen in öffentlichen WLANs als verdächtig. Geben Sie keine Unternehmensanmeldedaten ein, nur weil die automatische Erkennung einen Proxy gefunden hat.
Die automatische Erkennung auszuschalten, kann außerdem interne Dienste beeinträchtigen, die auf die erkannte Route angewiesen sind. Lassen Sie verwaltete Erkennungseinstellungen von den dafür Zuständigen verwalten.
Proxy-Ausnahmen Schritt für Schritt hinzufügen
Eine Proxy-Ausnahme leitet ein ausgewähltes Ziel direkt statt über den konfigurierten Proxy. Sie funktioniert nur, wenn das Netzwerk direkten Zugriff zulässt, und erteilt keine Genehmigung, die Überwachung zu umgehen.
Beginnen Sie mit einem genehmigten Ziel aus der Fehlermeldung. Notieren Sie den Port separat, da viele Umgehungsfelder Hostmuster statt Host-Port-Paaren akzeptieren.
Die Ausnahme dort einrichten, wo die Anwendung sie ausliest
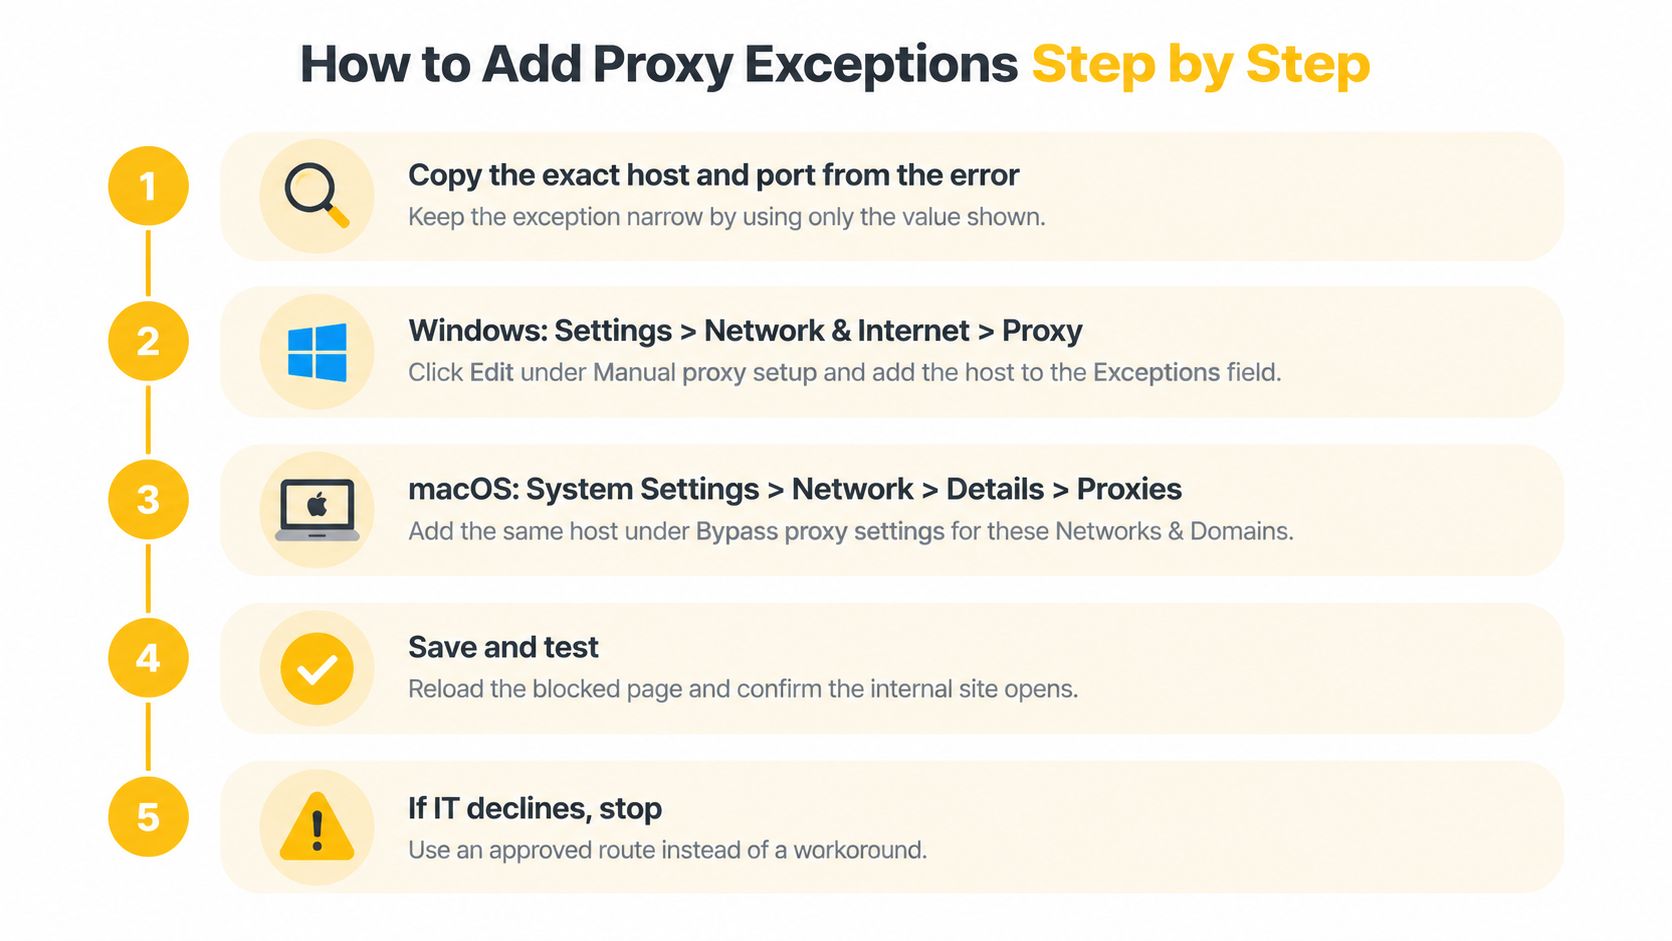
Das kleinstmögliche Ziel erfassen. Kopieren Sie den genauen Host und Port und bestätigen Sie anschließend den genehmigten Umfang mit der IT. Ersetzen Sie ihn nicht einfach durch eine übergeordnete Domain, nur weil sie leichter einzugeben ist, da dies auch nicht zugehörige Dienste umfassen kann.
Öffnen Sie unter Windows Einstellungen, Netzwerk und Internet und dann Proxy. Bearbeiten Sie unter Manuelle Proxyeinrichtung das Ausnahmenfeld, das manchmal mit „Proxyserver für Adressen, die mit folgenden Einträgen beginnen, nicht verwenden“ beschriftet ist, und verwenden Sie dabei das vom Dialogfeld verlangte Trennzeichen. Dies wirkt sich auf die manuelle Konfiguration aus, nicht unbedingt auf eine von PAC verwaltete Route oder eine Anwendung mit eigenen Einstellungen.
Öffnen Sie unter macOS die Systemeinstellungen, wählen Sie Netzwerk, dann die aktive Verbindung und anschließend Details und Proxies. Fügen Sie den genehmigten Host in den Umgehungseinstellungen für Hosts und Domains hinzu; die Bezeichnung kann je nach Version variieren. Vergewissern Sie sich, dass Sie die Verbindung bearbeitet haben, über die der Test tatsächlich läuft, und nicht einen inaktiven Adapter.
Prüfen Sie in Firefox die Netzwerkeinstellungen und „Kein Proxy für“. Chrome und Edge verwenden normalerweise die Proxy-Einstellungen des Betriebssystems, sofern Richtlinien, Erweiterungen oder Startoptionen nichts anderes vorgeben. Die Falle besteht darin, anzunehmen, dass eine browserspezifische Ausnahme auch Hintergrundanwendungen ändert.
Legen Sie bei Befehlszeilentools wie curl und Python requests NO_PROXY in der Prozessumgebung als kommagetrennte Liste genehmigter Ziele fest. Führen Sie dann
curl -vmit der genehmigten URL aus und prüfen Sie das Verbindungsziel; eine erfolgreich geladene Seite allein beweist keine direkte Verbindung. Einige Clients interpretieren Ausnahmen unterschiedlich. Prüfen Sie daher die Anwendung, die den tatsächlichen Auftrag ausführen wird.Lassen Sie „Einstellungen automatisch erkennen“ aktiviert, sofern die IT diese Vorgabe nicht ausdrücklich ändert. Dokumentieren Sie die Einträge, den geschäftlichen Grund, die verantwortliche Person und die Maßnahme zum Zurücksetzen im Änderungsticket. Wird das Gerät zentral verwaltet, beantragen Sie die Änderung bei der IT, statt gegen eine Einstellung anzukämpfen, die durch eine Richtlinie wiederhergestellt wird.
Prüfen Sie den Geltungsbereich vor dem Speichern
Breite Suffixe, ganze Top-Level-Domains und uneingeschränkte Platzhaltereinträge können dazu führen, dass nicht zugehöriger sensibler Datenverkehr die Prüfung umgeht. Eine Ausnahme für einen Checkout-Test sollte nicht auch die Kontrollen für alle Dienste unter einer großen gemeinsam genutzten Domain umgehen.
Eng gefasst ist besser als bequem: Fügen Sie das Ziel hinzu, das Sie begründen können, nicht das größte Muster, das das Einstellungsfeld akzeptiert.
Speichern Sie vor dem Testen die ursprüngliche Konfiguration. Lehnt die IT die Änderung ab, machen Sie alle lokalen Änderungen rückgängig und verwenden Sie eine genehmigte Alternative.
Häufige Fehler hinter einem Unternehmensproxy beheben
Bei HTTPS über einen herkömmlichen HTTP-Proxy sendet der Client normalerweise eine CONNECT-Anfrage mit Host und Port des Ziels. Der Proxy öffnet einen TCP-Tunnel und leitet anschließend die Bytes der Verbindung weiter, wie in der CONNECT-Spezifikation der IETF beschrieben.
Bei einem gewöhnlichen Tunnel entschlüsselt der Proxy die HTTPS-Anwendungsdaten nicht. Bei einer TLS-Inspektion im Unternehmen ist das anders: Dabei werden verschlüsselte Verbindungen beendet und mit Zertifikaten, denen verwaltete Geräte vertrauen, neu aufgebaut.
Proxy-Antworten von Antworten des Ziels unterscheiden
Ein 403 bei der CONNECT-Anfrage bedeutet, dass der Proxy den Tunnel abgelehnt hat, häufig aufgrund von Richtlinien für das Ziel oder den Port. Ein 403, das nach dem Aufbau des Tunnels zurückgegeben wird, kann dagegen von der Zielanwendung stammen. Ermitteln Sie daher, in welcher Phase der Fehler aufgetreten ist.
Eine 407-Antwort bedeutet, dass eine Proxy-Authentifizierung erforderlich ist. Authentifizieren Sie sich erneut mit dem genehmigten Verfahren und fragen Sie die IT, ob die Anwendung die Anmeldemethode der Organisation unterstützt.
Fügen Sie Anmeldedaten nicht in Befehlszeilen, gemeinsam genutzte Skripte oder Ticket-Anhänge ein. An diesen Stellen können Geheimnisse in Verlaufsdaten, Protokollen und Kollaborationssystemen gespeichert bleiben.
Proxy-Fehler, Ursachen und Lösungen
| Symptom oder Fehler | Wahrscheinliche Ursache | Lösung |
|---|---|---|
| Zertifikatswarnung nur im Unternehmensnetzwerk | TLS-Inspektion, aber die Unternehmens-Root-CA ist nicht installiert | Das von der IT genehmigte Root-Zertifikat installieren |
| Zeitüberschreitung ohne Antwort | Anfrage an einen Proxy gesendet, der den Host nicht erreichen kann | Wenn direkter Zugriff genehmigt ist, den Host zu NO_PROXY hinzufügen und mit curl -v testen |
| Funktioniert in curl, schlägt im Browser fehl | Der Browser verwendet eine andere PAC-Datei oder einen anderen Proxy | Proxy-Einstellungen des Browsers und des Betriebssystems vergleichen |
| Altes Verhalten nach einer Änderung | PAC-Datei oder Proxy-Einstellung im Cache gespeichert | Browser neu starten und PAC-Datei erneut abrufen |
| SOCKS5-Verbindung abgelehnt | Möglicherweise stimmen Protokoll und Port nicht überein, der Listener ist nicht verfügbar oder die Verbindung wurde abgelehnt | Protokoll und Port aufeinander abstimmen und anschließend die Verfügbarkeit des Listeners prüfen |
Fehlerbezeichnungen als Hinweise, nicht als Diagnosen behandeln
Eine Zertifikatswarnung, die nur im Unternehmensnetzwerk auftritt, ist mit einer Inspektion vereinbar, beweist sie aber nicht. Prüfen Sie den Aussteller des Zertifikats und bitten Sie die IT, die Zertifikatskette zu überprüfen. Klicken Sie niemals auf die Warnung, um sie zu umgehen, und deaktivieren Sie nicht die Zertifikatsprüfung, um einen Test abzuschließen.
Bei einem genehmigten internen Ziel kann eine eng begrenzte direkte Route die eingeschränkte Erreichbarkeit über den Proxy beheben. Bei einem externen Ziel, für das Richtlinien gelten, gehört dieselbe Zeitüberschreitung in ein IT-Ticket und nicht in eine automatische Umgehungsregel.
Eine abgelehnte SOCKS-Verbindung beweist nicht, dass HTTP an einen SOCKS-Port gesendet wurde. Eine Verbindung kann bereits vor der Protokollaushandlung abgelehnt werden. Prüfen Sie daher den Listener und den Endpunkt, bevor Sie die Anwendungsprotokolle ändern.
Wenn der Browser funktioniert, das Skript aber fehlschlägt, vergleichen Sie die Umgebung, Authentifizierung und den Vertrauensspeicher des Skripts mit der Browserkonfiguration. Die Checkliste zur Behebung abgelehnter Proxyverbindungen hilft dabei, die relevanten Informationen zusammenzustellen.
Dokumentieren Sie die fehlerhafte Phase, den Zeitstempel und die bereinigte Fehlerausgabe. So erhält die IT reproduzierbare Informationen, ohne dass Cookies, Autorisierungsheader oder Kundendaten offengelegt werden.
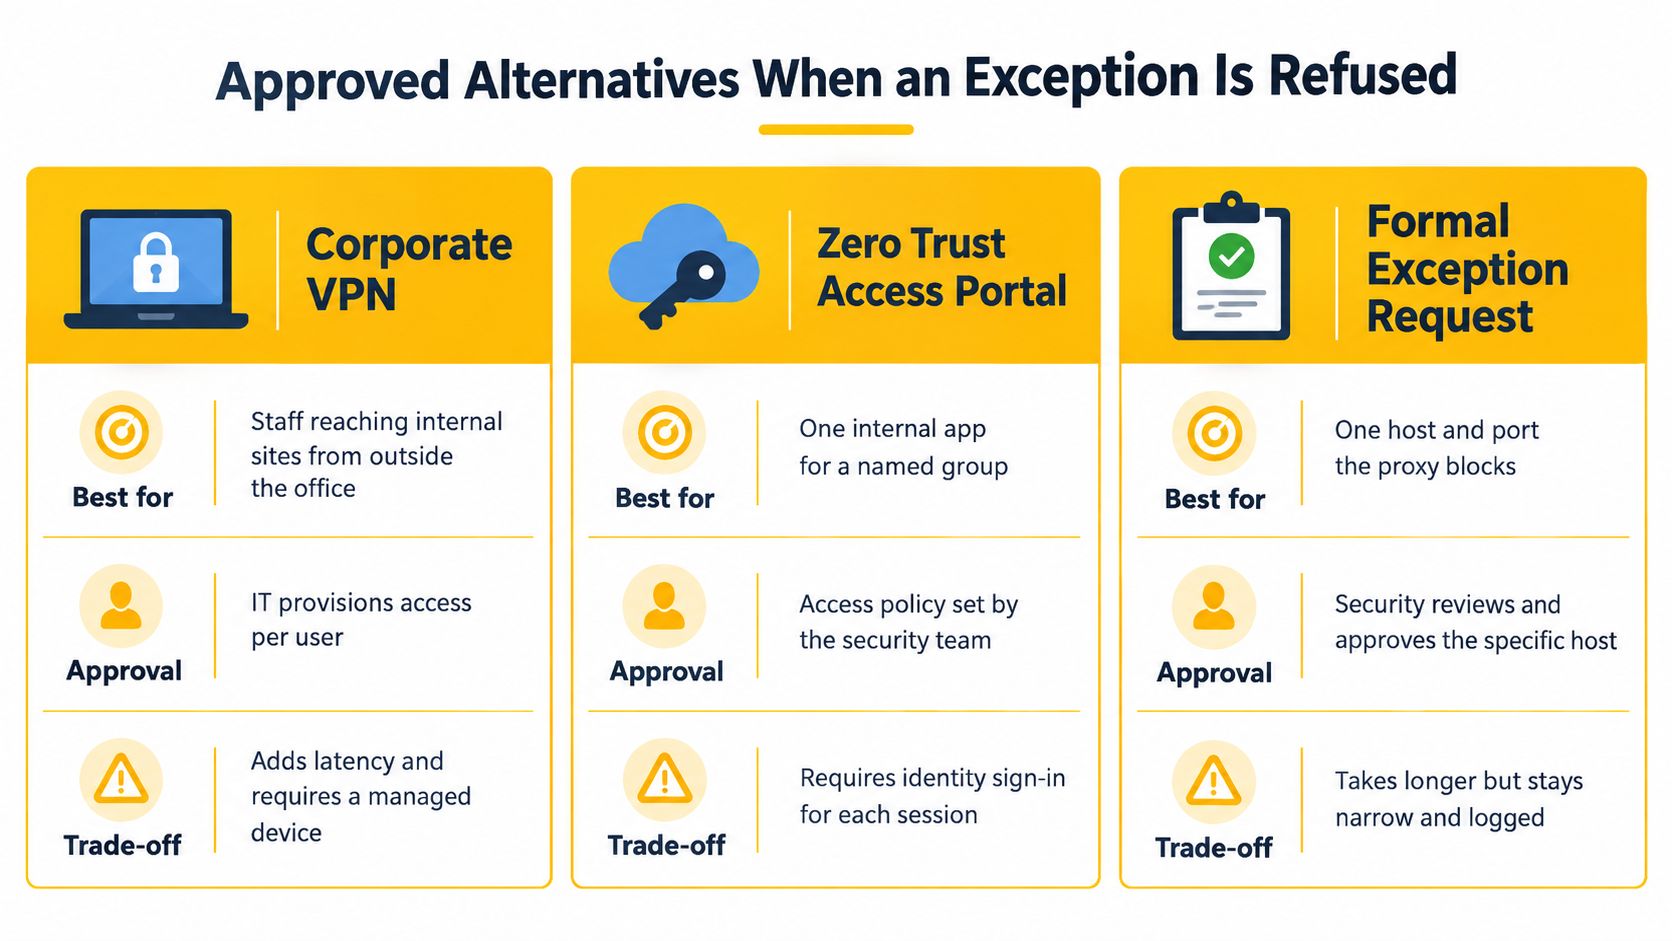
Genehmigte Alternativen, wenn eine Ausnahme abgelehnt wird
| Option | Am besten geeignet für | Erforderliche Genehmigung | Wichtigster Kompromiss |
|---|---|---|---|
| Unternehmens-VPN | Mitarbeitende, die remote auf interne Websites zugreifen | Bereitstellung durch die IT | Der Datenverkehr unterliegt weiterhin der Richtlinienprüfung |
| Genehmigter Cloud-Testbrowser oder Sandbox | QA und Geotests in isolierter Umgebung | Sicherheitsteam | Auf die Standorte des Anbieters beschränkt |
| Genehmigter Residential- oder Datacenter-Proxy | Marktforschung und Preisüberwachung | Einkauf und Rechtsabteilung | Die IP-Reputation variiert je nach Zielwebsite |
| Mobiler 4G/LTE-Proxy | Genehmigte Anzeigenverifizierung, Kontoverwaltung im Rahmen der Plattformregeln, Geo-QA | Teamleitung und rechtliche Prüfung | Höhere Kosten, Bandbreitenbeschränkungen; der Geltungsbereich muss dokumentiert werden |
| Test-Allowlist von der IT | Kurze, klar definierte Prüfungen | IT-Änderungsticket | Die Genehmigung dauert länger, ist dafür aber vollständig nachvollziehbar |
Wird eine Ausnahme abgelehnt, wird die Aufgabe verlagert, statt beendet zu werden. Die Arbeit findet dann in einer isolierten Umgebung oder unter anderen Zugriffsrichtlinien statt, deren Geltungsbereich enger gefasst ist als bei uneingeschränkter Konnektivität von einem Mitarbeitenden-Laptop aus.
Für interne Anwendungen bietet F1Groups Leitfaden zu sichererem mobilem Arbeiten für Unternehmen in den East Midlands hilfreichen Kontext für Gespräche mit der IT über verwalteten Fernzugriff. Bei Tests öffentlicher Websites stellt sich eine andere Frage: Über welches ausgehende Netzwerk die Prüfung erfolgen soll.
Den Netzwerkkontext an die Aufgabe anpassen
Datacenter-Proxys nutzen Hosting-Netzwerke als Ausgangspunkt. Residential-Proxys verwenden Verbindungen von Verbrauchernetzwerken und erfordern eine sorgfältige Prüfung der Herkunft und der Verträge. Mobile Proxys, darunter 4G/LTE- und 5G-Verbindungen, nutzen Mobilfunkanbieter als Ausgangspunkt.
Eine ASN, also eine autonome Systemnummer, kennzeichnet den Netzwerkbetreiber, der einen IP-Adressbereich bekannt gibt. Mit Carrier-Grade NAT oder CGNAT kann ein Mobilfunkanbieter eine öffentliche Adresse unter mehreren Abonnenten aufteilen. Dadurch steigt die Wahrscheinlichkeit, dass unterschiedslos angewandte Sperren auch gewöhnliche Nutzer betreffen.
Durch diesen gemeinsam genutzten Datenverkehr ist eine Klassifizierung allein anhand der IP-Adresse weniger aussagekräftig, und pauschale Sperren haben störendere Auswirkungen. Erkennungssysteme und Genehmigungsregeln gelten für mobile Ausgangsverbindungen genauso wie für jede andere Route. Daher bestimmt weiterhin der dokumentierte Geltungsbereich in der Tabelle, was die Verbindung tun darf.
IP-Rotation ändert die Ausgangsadresse nach einem Zeitplan oder bei jeder Anfrage. Sticky Sessions sollen die Ausgangsadresse für einen festgelegten Zeitraum beibehalten und so bei genehmigten Anmeldeabläufen für Kontinuität sorgen. Änderungen im zugrunde liegenden Mobilfunknetz können die Verbindung dennoch unterbrechen.
HTTP und SOCKS5 sind Zugriffsprotokolle: Sie legen fest, wie der Datenverkehr den Proxy erreicht. Die Qualität des Ausgangs hängt dagegen vom dahinterliegenden Netzwerk ab. Geotargeting wählt das Land oder die Region des Ausgangs aus, während das Ziel die Sitzung weiterhin anhand seiner eigenen Signale bewertet.
Signale unabhängig voneinander überprüfen
Führen Sie für genehmigte Vergleiche direkte und über einen Proxy geleitete Tests mit demselben Testkonto und Ablauf durch. Dokumentieren Sie Quelladresse, TLS- und HTTP-Eigenschaften, Browser-Fingerprint, Cookies, DNS- und WebRTC-Offenlegung, Timing und Challenge-Ergebnisse getrennt voneinander.
Die in der Zeitschrift Information veröffentlichte wissenschaftliche Studie untersucht die Erkennung verschleierter IP-Adressen und zeigt, warum Ergebnisse, die von einem bestimmten Erkennungssystem abhängen, keine allgemeingültigen Erfolgsbehauptungen stützen. Browser- und Sitzungsinformationen bleiben auch nach einer IP-Änderung bestehen. Deshalb ist die Gesamtheit der Signale wichtiger als die Ausgangsadresse allein.
Ein Marketingteam, das regionale Anzeigen überprüft, benötigt reproduzierbare Standortbedingungen und eine dokumentierte Genehmigung. Die Regeln des Publishers legen fest, was der Test tun darf, und die Netzwerkauswahl bestimmt die geografische Zuordnung.
Sicherheits- und Richtliniengrenzen, die Sie nicht ignorieren sollten
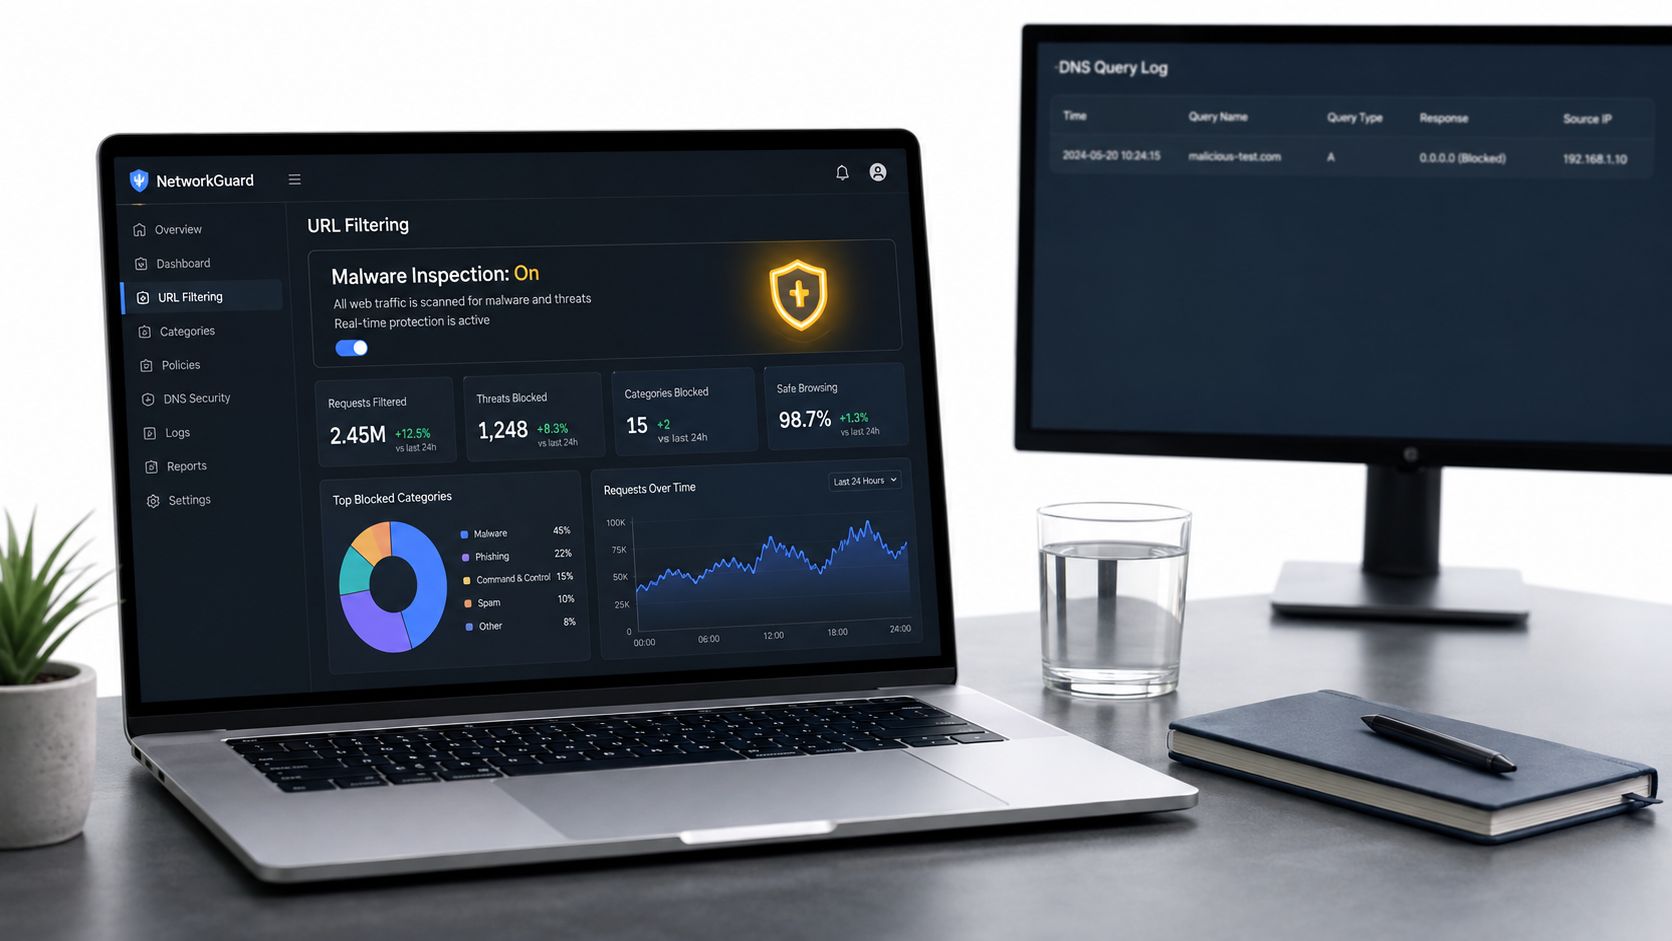
Ein Unternehmensproxy ist nicht bloß eine zusätzliche Geschwindigkeitsschicht. Wird er entfernt, können auch URL-Filterung, Malware-Prüfung, DNS-Überwachung, Maßnahmen gegen Datenverlust und Audit-Protokolle wegfallen.
Der M-Trends-Bericht 2025 von Google empfiehlt, ausgehenden Datenverkehr über Proxys und Systeme zur Angriffserkennung zu überwachen und DNS-Anfragen zu prüfen, um schädliche Downloads zu erkennen. Eine direkte Verbindung erfordert daher einen Ersatzplan für Sicherheitskontrollen und nicht nur einen erfolgreichen Verbindungstest.
Erhalten Sie die Sicherheitskontrollen, die das Unternehmen benötigt
- Beschränken Sie den ausgehenden Datenverkehr. Begrenzen Sie die ausgehende Berechtigung auf den genehmigten Host und Port.
- Weisen Sie die Verantwortung zu. Benennen Sie für jede Ausnahme eine verantwortliche Person und ein Ablaufdatum.
- Sorgen Sie für Transparenz. Überwachen Sie das DNS der Endgeräte und bewahren Sie vollständige Audit-Protokolle auf.
- Schützen Sie verschlüsselten Datenverkehr. Setzen Sie TLS-Inspektion ein, sofern dies rechtmäßig und für das genehmigte Design angemessen ist.
- Minimieren Sie Risiken. Verwenden Sie nach Möglichkeit Testzugangsdaten und keine Produktionsdaten.
Für Unternehmen, die den Zugriff neu gestalten, statt eine vorübergehende Ausnahme zu gewähren, bietet die Erläuterung von MR2 Solutions zur Integration von SD-WAN in SASE einen hilfreichen Kontext dazu, wie sich Netzwerk- und Sicherheitsrichtlinien aufeinander abstimmen lassen.
Eine QA-Verbindung, die eher dem eines Verbrauchers ähnelt, kann Kundenbedingungen wirklichkeitsgetreuer nachbilden, setzt Zugangsdaten oder Testdaten aber möglicherweise einem anderen Netzwerkpfad aus. Dokumentieren Sie diesen Zielkonflikt vor dem Test.
Mobile Proxys sollten nicht in der Erwartung erworben werden, Erkennung zu umgehen oder Zugriffskontrollen auszuhebeln. Die Nutzungsbedingungen der Plattform gelten weiterhin; rotierende Adressen, um eine Sperre oder ein auferlegtes Ratenlimit zu umgehen, sind keine genehmigte Methode zur Fehlerbehebung.
Bestätigen Sie die Verbindung mit der IT, bevor Sie testen
Der Genehmigungsantrag sollte die geschäftliche Aufgabe und den zulässigen Verbindungsweg beschreiben und nicht lediglich jemanden dazu berechtigen, die Fehlermeldung verschwinden zu lassen. Eine vage Freigabe wie „Proxy deaktivieren“ gibt niemandem eine Möglichkeit, den Vorgang später nachzuvollziehen.
Verfassen Sie den Änderungsantrag. Beschränken Sie sich auf das Wesentliche: ein Satz zur Aufgabe, einer zum von der IT freigegebenen Verbindungsweg und einer zum Ende der Ausnahme. Fügen Sie die bereits gesicherten, bereinigten Fehlernachweise bei, damit die IT Probleme mit dem Routing, der Authentifizierung und den Zielrichtlinien voneinander unterscheiden kann.
Fragen Sie, ob ein vorhandener genehmigter Verbindungsweg geeignet ist. Richten Sie die Konfiguration nach der Antwort aus: verwaltetes Gerät, isolierte Umgebung oder genehmigte externe Verbindung.
Überprüfen Sie die genehmigte Änderung. Führen Sie
curl -vund einen Browser-Test aus und dokumentieren Sie anschließend den tatsächlichen Verbindungsweg und das Ergebnis im zugehörigen Ticket. Überprüfen Sie den Geschäftsablauf und nicht nur, ob eine Seite geladen wird.Entfernen Sie die Ausnahme nach Ende des Testzeitraums. Stellen Sie die gespeicherte Konfiguration wieder her und überprüfen Sie, ob die normalen Richtlinien wieder durchgesetzt werden.
Ein QA-Team muss beispielsweise einen Bezahlvorgang unter den mobilen Bedingungen testen, die ein Kunde in Frankreich erlebt. Die IT genehmigt dafür einen dedizierten französischen 4G/LTE-Mobilfunkweg anstelle einer Desktop-Ausnahme. Dieser ist auf Testkonten und einen Staging-Host beschränkt; Sitzungssteuerungen sorgen dafür, dass während der Zahlungsschritte dieselbe IP verwendet wird. Verantwortliche Person und Ablaufdatum werden im Ticket festgehalten; nach Abschluss wird die normale Durchsetzung der Richtlinien wiederhergestellt.
Evoproxy bietet mobile 4G/LTE-Verbindungen mit Routingoptionen nach Land und Mobilfunkanbieter, Sitzungssteuerungen sowie HTTP- oder SOCKS5-Zugriff. Wenn Sie für eine genehmigte Aufgabe mobile Netzwerkbedingungen benötigen, besuchen Sie Evoproxy, um eine Konfiguration anhand Ihres Zielstandorts, Ihrer Sitzungsanforderungen und Ihrer Compliance-Aufzeichnungen zu prüfen.