El consejo más común sobre un servidor proxy para Mac está incompleto: introduce un host y un puerto en Ajustes del Sistema y luego da por hecho que el tráfico del Mac ya pasa por el proxy. Eso puede cambiar la dirección de tu navegador mientras un scraper, un cliente de redes sociales o un actualizador en segundo plano sigue conectándose directamente.
Para especialistas en marketing, responsables de QA y equipos de datos, la pregunta útil no es si la casilla del proxy está marcada. Es si la solicitud concreta que te interesa sale por la red prevista, con el comportamiento DNS y la continuidad de sesión adecuados.
Elige el método de proxy antes de introducir un puerto
Un proxy es un intermediario que reenvía las solicitudes compatibles a través de su propia dirección de red. El error que te hace perder una tarde es elegir el endpoint antes de decidir qué aplicación, protocolo y tipo de dirección requiere la tarea.
La configuración de proxy HTTP y HTTPS es adecuada para solicitudes del navegador, comprobaciones de anuncios y QA web. La opción HTTPS indica cómo gestiona un cliente los destinos seguros; no significa automáticamente que la conexión al proxy esté cifrada. SOCKS5 es un intermediario más general a nivel de sesión para clientes compatibles, incluidas aplicaciones que no utilizan HTTP.
Algunas versiones de macOS también ofrecen opciones de FTP y streaming. No son nombres alternativos para un proxy web, y activarlas no hará que las aplicaciones no relacionadas lo utilicen.
Adapta la conexión y el conjunto de direcciones
Las direcciones de centros de datos proceden de redes de alojamiento y las plataformas pueden clasificarlas con relativa facilidad. Las direcciones residenciales representan conexiones de banda ancha domésticas, mientras que las direcciones móviles proceden de operadores celulares. Un ASN, o Número de Sistema Autónomo, identifica la red que anuncia un rango de direcciones.
Las redes móviles suelen compartir direcciones públicas entre sus abonados, lo que hace que el bloqueo generalizado por IP sea menos selectivo. Eso no vuelve invisible el tráfico móvil: las cookies, las huellas digitales del dispositivo, las características de la conexión TLS y el ritmo de las solicitudes siguen siendo relevantes.
Usa sesiones persistentes cuando un inicio de sesión, una prueba de compra autorizada o un flujo de trabajo de gestión de cuentas requieran continuidad. La rotación cambia la dirección de salida entre comprobaciones, ya sea según un calendario o bajo demanda; no garantiza una dirección sin uso previo ni una dirección distinta en cada intento.
El DNS requiere una decisión aparte. La documentación de Mozilla sobre la configuración del proxy distingue las versiones 4 y 5 de SOCKS y explica que activar proxyDNS envía las solicitudes DNS a través del proxy SOCKS en lugar de resolverlas localmente. De lo contrario, una solicitud de página puede salir por Francia mientras la búsqueda sigue usando el servidor de resolución de tu oficina.
Métodos de proxy en Mac y lo que realmente abarcan
| Método | Ideal para | Qué abarca | Qué no abarca |
|---|---|---|---|
| Proxy HTTP o HTTPS del sistema | Comprobaciones de anuncios en el navegador, consultas SEO, QA web | Solicitudes web de aplicaciones que respetan la configuración de macOS para ese servicio de red | Muchas aplicaciones nativas, herramientas de línea de comandos y DNS local |
| Proxy SOCKS del sistema | Clientes de escritorio y herramientas que no utilizan HTTP de forma nativa | Un rango más amplio de sesiones TCP cuando la aplicación admite SOCKS | Aplicaciones sin compatibilidad con SOCKS y búsquedas, salvo que el proxy DNS esté activado |
| Archivo PAC | Enrutamiento dividido por host o red | Solo los destinos que el archivo dirige al proxy | Clientes que ignoran PAC o archivos con una lógica incorrecta |
| Campo de proxy por aplicación o reenviador local | Un navegador, scraper o cliente de redes sociales | El tráfico compatible de ese proceso | Todas las demás aplicaciones del Mac |
| networksetup o variables de entorno | Configuración repetible de flotas o terminales | El mismo proxy del sistema, aplicado mediante un script, o un único shell | Aplicaciones con interfaz gráfica que no leen esas variables |
Antes de introducir las credenciales, distingue el puerto de escucha del proxy del puerto de una aplicación local. Esta guía para encontrar tu número de puerto ayuda a evitar esa confusión.
Si lo que necesitas es un enrutamiento más amplio de todo el dispositivo, en lugar de solicitudes de aplicaciones seleccionadas, Nerds 2 You Edmonton ofrece información para explorar las ventajas de una VPN para usuarios domésticos. Aun así, hay que verificar la VPN, pero resuelve un problema de enrutamiento distinto.
Elige la fila de la tabla que corresponda a tu flujo de trabajo y configura primero ese método. Activar todas las opciones disponibles dificulta aislar los fallos.
Configura el proxy en Ajustes del Sistema de macOS
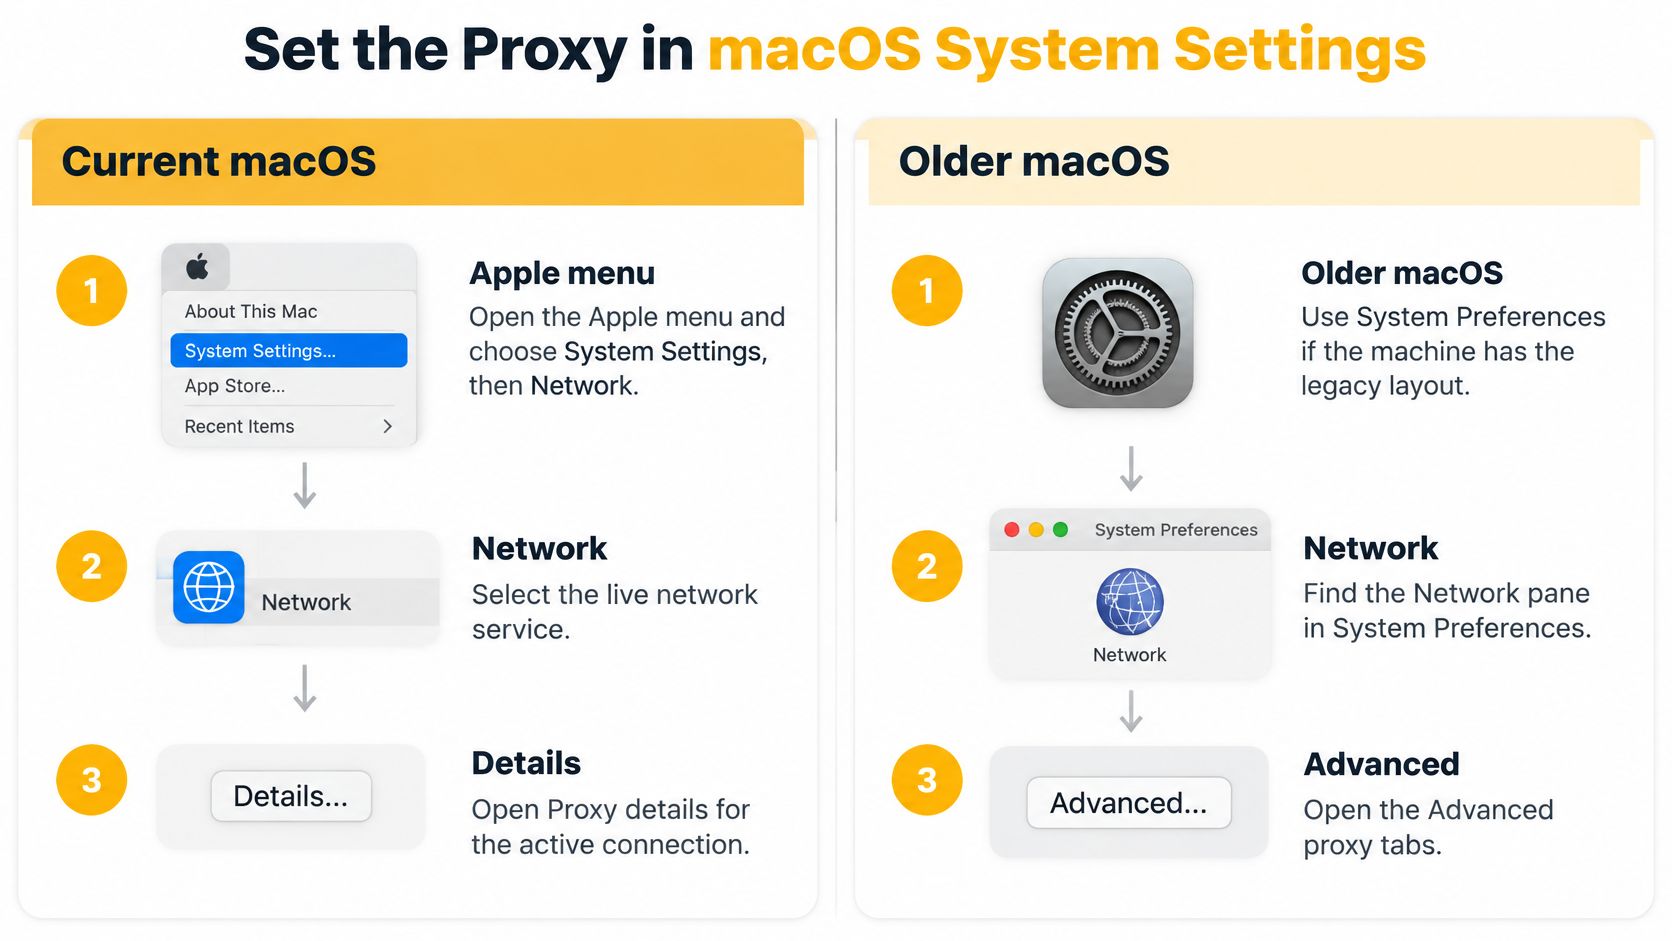
Empieza por el servicio de red que transporta tu conexión. La guía de Apple sobre la configuración del proxy documenta la ruta actual en Ajustes del Sistema y los controles manuales, automáticos, de autenticación y de omisión.
Las interfaces actuales y las antiguas utilizan rutas de navegación distintas:
Configura el servicio activo
- Abre el menú Apple, elige Ajustes del Sistema y, después, Red. Empieza ahí, no en las preferencias del navegador.
- Selecciona el servicio activo, normalmente Wi-Fi o Ethernet. Modificar un adaptador desconectado no cambiará el tráfico que estás probando.
- Elige Detalles y, después, Proxies. Comprueba el nombre del servicio seleccionado antes de hacer cambios.
- Activa solo el protocolo correspondiente: Proxy web (HTTP), Proxy web seguro (HTTPS) o Proxy SOCKS. Deja FTP y streaming desactivados, salvo que esos controles estén disponibles y ese tráfico forme parte del alcance.
- Introduce la dirección del servidor y el puerto proporcionados. Escribe el nombre de host o la IP en el campo de dirección, no una dirección completa copiada de una cadena de conexión específica de una aplicación.
- Si se requiere autenticación, activa la protección con contraseña e introduce el nombre de usuario y la contraseña en el protocolo que activaste.
Un proxy HTTP puede leer las URL y los encabezados de las solicitudes HTTP sin cifrar que pasan por él. Con la tunelización HTTPS habitual, el contenido de la página permanece cifrado entre el cliente y el destino, aunque el intermediario puede observar los metadatos de la conexión. Una advertencia inesperada sobre un certificado indica interceptación u otro fallo de confianza, no una protección de la privacidad correcta.
Guarda las credenciales solo para el protocolo activo y no pegues contraseñas en el historial compartido del shell. Trata también la detección automática y los archivos PAC como autoridades de enrutamiento: quien los controle puede influir en dónde se dirigen las solicitudes compatibles.
- Completa Omitir la configuración del proxy para estos hosts y dominios con los destinos que deban conectarse directamente. Las impresoras locales, los servicios de intranet y los hosts de portales cautivos son opciones habituales; evita exclusiones amplias que incluyan accidentalmente el destino de prueba.
- Confirma el cuadro de diálogo y, después, elige Aplicar si tu versión de macOS muestra esa opción. Vuelve a abrir el panel si hace falta para confirmar que los valores se han guardado.
Gestiona flotas mixtas y la configuración desde el navegador
Las versiones anteriores utilizan Preferencias del Sistema > Red > Avanzado > Proxies. La idea de configuración no cambia, pero las capturas de esa interfaz no coincidirán con las de un equipo actual.
La configuración corresponde a cada servicio de red. Por tanto, Wi-Fi y Ethernet pueden usar distintos endpoints; una conexión VPN puede introducir comportamientos de enrutamiento y específicos del servicio adicionales que requieren pruebas por separado.
La detección automática del proxy confía en la configuración anunciada por la red. Puede ser adecuada en una LAN de oficina administrada, pero no es una buena opción predeterminada en una red Wi-Fi desconocida. Del mismo modo, usa la configuración automática del proxy solo con un archivo alojado en un lugar de confianza para tu equipo.
Para los equipos que empiezan desde el menú de configuración del navegador, la guía de Scrappey sobre proxies para Chrome aporta contexto útil sobre el paso a la configuración del sistema operativo. Abrir el panel del Mac desde un navegador no hace que la configuración resultante sea exclusiva de ese navegador.
Los campos guardados establecen un valor predeterminado para el servicio seleccionado. No garantizan la cobertura de clientes que implementan su propia conexión de red.
Añade archivos PAC, reglas por aplicación y enrutamiento de CLI
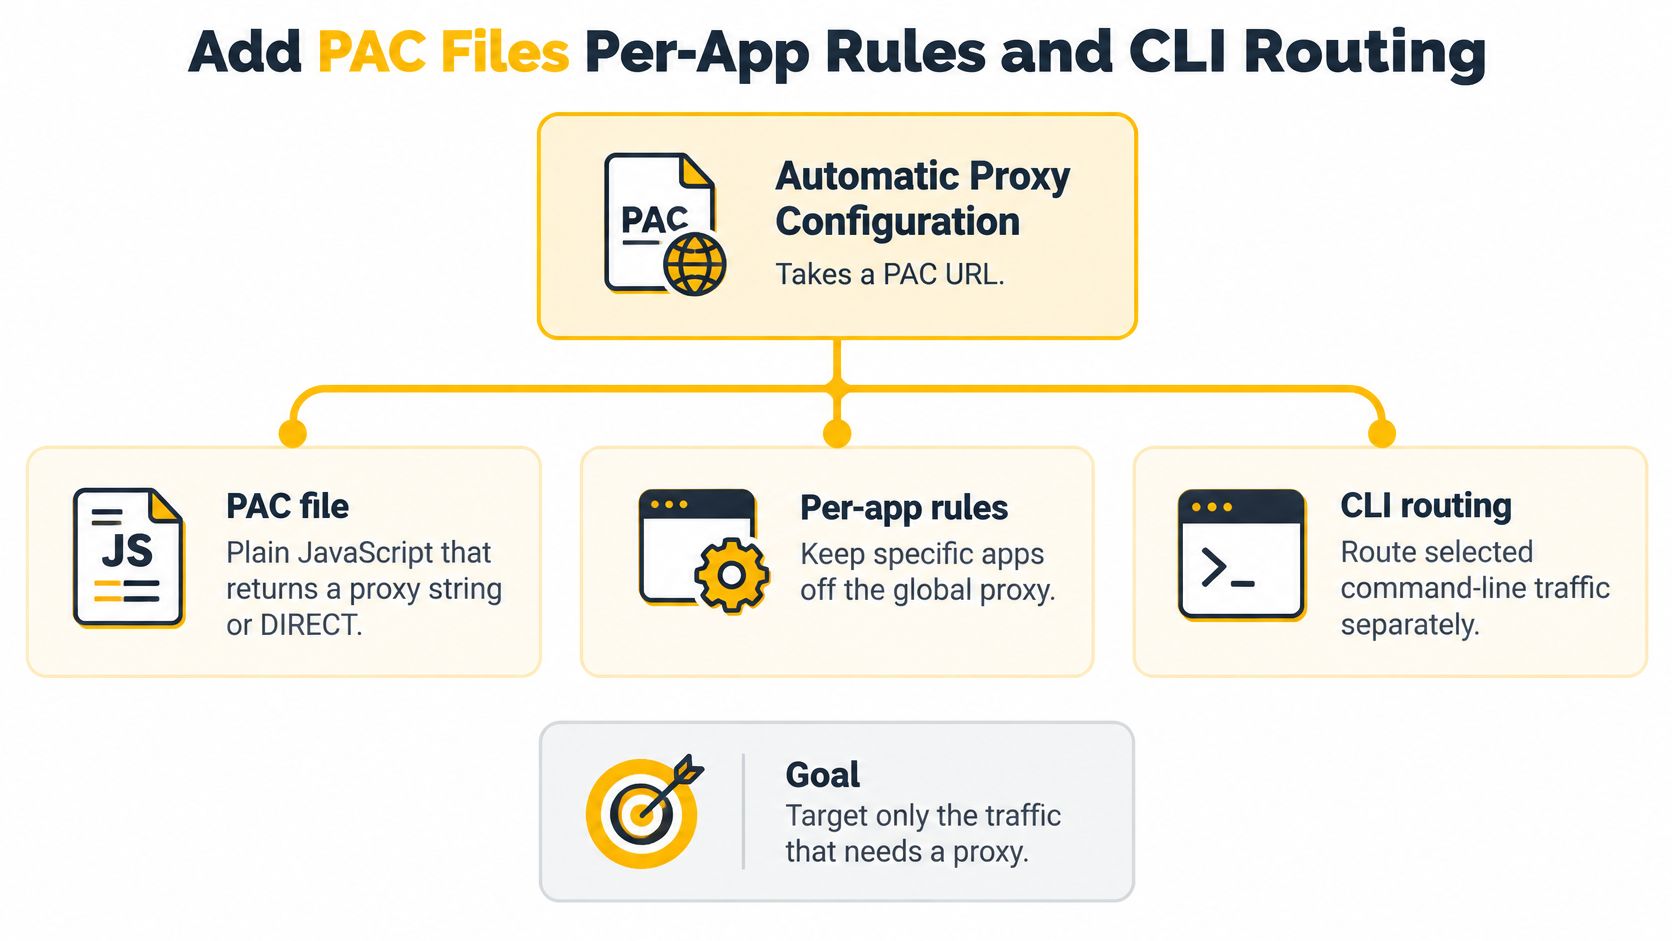
Un equipo que revisa anuncios regionales no debería tener que enviar todas las solicitudes de mantenimiento a través del mismo endpoint. El enrutamiento específico es más fácil de auditar y tiene menos probabilidades de interrumpir tareas no relacionadas.
La documentación de Apple sobre proxies de red incluye la configuración automática de proxy y categorías de proxy independientes, entre ellas SOCKS con autenticación opcional. La distinción importante está entre el valor predeterminado de un servicio de red y la política que sigue cada cliente.
Usa PAC para definir políticas según el destino
Un archivo PAC, abreviatura de configuración automática de proxy, contiene JavaScript que devuelve una directiva de proxy o DIRECT. Una política práctica puede enrutar los destinos autorizados de marketing y control de calidad a través de un proxy, mientras deja directos el inicio de sesión de la empresa, los servicios de actualización y los recursos locales.
Aloja el archivo como texto mediante HTTPS, no como una página de destino HTML detrás de un inicio de sesión interactivo. Introduce su dirección en Configuración automática de proxy y evita habilitar al mismo tiempo ajustes manuales no relacionados durante las pruebas iniciales.
Procura que la política sea lo bastante específica para poder revisarla. Una alternativa final DIRECT mantiene la conectividad cuando un destino no coincide, pero también implica que el tráfico de prueba que no coincida no pasará por el proxy. Si una alternativa directa no es aceptable para un flujo de trabajo concreto, usa un cliente o una política de red controlada que aplique el comportamiento de error previsto.
Usa los ajustes de las aplicaciones para controlarlas individualmente
Los navegadores basados en Chromium suelen usar la configuración de proxy del sistema, mientras que Firefox puede mantener ajustes HTTP y SOCKS independientes, incluidas opciones de DNS del lado del proxy. Las extensiones del navegador o las políticas administradas pueden cambiar esos valores predeterminados, así que comprueba la configuración efectiva y no te guíes solo por el nombre del producto.
Las aplicaciones de redes sociales, diseño y scraping pueden ofrecer un campo de proxy o ignorar por completo el panel del sistema. Introduce el endpoint en la aplicación cuando sea posible. Un reenviador local solo resulta útil si el cliente puede conectarse a él y la configuración de reenvío admite la autenticación y el protocolo necesarios.
Para gestionar de forma legítima varias cuentas, mantén coherente el contexto de sesión de cada cuenta autorizada. Un ajuste de proxy específico de una aplicación no aísla las cookies, el almacenamiento del navegador ni las credenciales entre cuentas.
Enruta explícitamente el trabajo del shell
Para una sola solicitud, usa curl con su opción explícita de proxy y el endpoint asignado. Para una sesión de extracción de datos, define ALL_PROXY o http_proxy y HTTPS_PROXY únicamente en el shell que ejecuta ese trabajo.
Estos métodos tienen distintos alcances:
- Una sola solicitud: Una opción explícita de proxy limita el cambio a esa ejecución y facilita reproducir la prueba.
- Sesión del shell: Las variables de entorno pueden llegar a los procesos secundarios que las admiten, pero no obligan a todos los comandos a usar un proxy.
- Configuración de una flota:
networksetuppuede aplicar ajustes de proxy específicos para cada servicio a partir de una lista de verificación de configuración revisada, en vez de repetir clics manuales.
Curl no acepta deliberadamente HTTP_PROXY en mayúsculas para configurar un proxy HTTP; otros clientes tienen sus propias reglas para las variables. Comprueba el comportamiento del cliente y elimina las variables temporales cuando termine el trabajo para que las actualizaciones de paquetes no hereden un endpoint obsoleto.
Los ajustes del sistema proporcionan el valor predeterminado, PAC establece políticas según el destino y la configuración explícita de aplicaciones o del shell permite controlar los clientes que no usan esos ajustes. Aun así, es necesario verificarlo.
No incluyas credenciales en scripts reutilizables ni en registros. Anota el servicio, el protocolo, el método de autenticación y la versión de la política.
Comprueba qué tráfico pasa realmente por el proxy
Una casilla verde no demuestra que una solicitud haya usado el proxy. Los controles de proxy de Apple configuran el comportamiento del servicio de red; no garantizan el enrutamiento de paquetes para todos los procesos.
Ejecuta las comprobaciones en el servicio y la aplicación que vayas a usar. Anota la dirección pública directa con el proxy desactivado y, luego, activa el método elegido y repite la prueba con el mismo servicio neutral de consulta de IP.
Qué comprobar tras cambiar la configuración de proxy en un Mac
| Tráfico | Comprobación | Resultado esperado |
|---|---|---|
| Navegador | Página de consulta de IP en el navegador que se está probando | La IP, el país y el ASN coinciden con los del proxy |
| curl en Terminal | La misma consulta con y sin una opción de proxy o variables de entorno | curl con proxy coincide; curl sin proxy muestra si se necesita una configuración explícita |
| DNS | Resolución local frente a SOCKS5 con DNS a través del proxy | La consulta sigue la ruta de resolución remota prevista; la ubicación geográfica del resolvedor es coherente cuando se puede medir |
| Página HTTPS | Un sitio seguro normal | La página se carga sin advertencias inesperadas sobre certificados |
| Host excluido | Solicitar un dominio de la lista de exclusión | Ese host sigue usando la IP directa del Mac |
| Aplicación nativa o de redes sociales | Campo de proxy de la aplicación, vista previa o página integrada | La IP cambia solo si la aplicación respeta el proxy del sistema o el suyo propio |
Empieza por el navegador y luego prueba Terminal por separado. Si cambia la ruta del navegador, pero no la de curl sin proxy, el resultado es parcialmente satisfactorio, no contradictorio. Repite la prueba de curl con una configuración de proxy explícita para distinguir un problema de la aplicación de uno de accesibilidad del servidor.
Para tareas sensibles al país, registra la dirección observada y el ASN junto con el resultado de geolocalización. Las bases de datos de ubicación pueden discrepar, así que la ciudad que muestra un panel no es por sí sola un criterio fiable de aceptación.
Comprueba la resolución y los límites entre aplicaciones
Compara la resolución local con una solicitud configurada para usar la resolución del lado del proxy SOCKS5. Una consulta local normal no pasa a través del proxy solo porque un navegador use SOCKS.
También hay que interpretar la ubicación geográfica del resolvedor. Un resolvedor remoto puede usar una infraestructura distribuida, así que una discrepancia de ciudad por sí sola no demuestra una fuga; confirma qué ruta de resolución usó el cliente antes de rechazar la configuración. Para el control de calidad geográfico, investiga las discrepancias en lugar de declarar que todo funciona basándote solo en la dirección que muestra la página.
Para probar las excepciones, usa un endpoint público controlado incluido en la política de exclusión. Una impresora local puede demostrar que hay conectividad local, pero no puede informar la dirección pública de salida necesaria para esa comprobación.
La comodidad de los ajustes del sistema no equivale al control a nivel de aplicación.
Prueba las aplicaciones nativas mediante su propia actividad de red. Una página integrada puede servir de ayuda, pero la vista previa podría cargarla el backend de la aplicación en lugar del Mac, por lo que no siempre es una prueba válida de la ruta del proceso de escritorio.
Si están dentro del alcance, comprueba por separado los gestores de paquetes, los entornos de ejecución para desarrolladores y los actualizadores en segundo plano. Usa un endpoint de prueba autorizado o registros que identifiquen al solicitante real, y nunca des por sentado que cambiaron de ruta porque lo hizo el navegador.
La prueba se considera satisfactoria cuando el tráfico requerido usa la ruta prevista y el tráfico excluido sigue yendo directamente. Registra el resultado por tipo de tráfico, no como un único estado para todo el Mac.
Soluciona los fallos del proxy que parecen indicar que el servidor no responde
Desde la perspectiva de la aplicación, las solicitudes repetidas de contraseña y los resultados de DNS discrepantes suelen parecer fallos del servidor. Antes de cambiar de endpoint, identifica qué fila de la tabla falló y cambia el ajuste responsable de ese tráfico.
Un bucle de solicitudes de contraseña puede indicar que las credenciales se introdujeron en el campo HTTP mientras la aplicación usa SOCKS. También puede significar que se omitió un componente de enrutamiento o de sesión incluido en el nombre de usuario asignado; conserva el formato de las credenciales en lugar de acortarlo.
Síntomas del proxy en Mac y qué ajuste cambiar
| Síntoma | Causa probable | Solución |
|---|---|---|
| El aviso de contraseña aparece en bucle | Las credenciales se guardaron para el protocolo incorrecto | Vuelve a introducir el usuario y la contraseña para el protocolo habilitado |
| La IP del navegador cambia, pero la del Terminal no | El shell ignora el proxy del sistema | Configura el proxy para ese curl o shell y, después, desactívalo |
| El país de la página es correcto, pero la ciudad del DNS es la de tu casa | Es posible que las consultas sigan resolviéndose en el Mac | Activa el DNS del proxy SOCKS en el cliente y vuelve a probar la ruta de resolución |
| El Wi-Fi funciona, pero Ethernet o la VPN no | Los proxies se guardan por servicio de red | Configura el servicio que realmente lleva la conexión |
| El sitio de prueba nunca usa el proxy | La lista de exclusión o el PAC devuelve DIRECT | Elimina ese host de la regla de exclusión y vuelve a cargar |
| La casilla PAC está marcada, pero el comportamiento no cambia | La URL devuelve HTML o no está disponible | Sirve un PAC de texto sin formato desde una ubicación a la que el Mac pueda acceder |
| La IP sigue coincidiendo con la del ISP | IPv6 u otra interfaz evita un proxy IPv4 | Vuelve a probar en el servicio previsto y desactiva IPv6 solo durante una ventana de prueba aprobada |
Aplica la solución más sencilla que parezca plausible y, después, repite la misma solicitud. Cambiar las credenciales, el protocolo, la interfaz y la dirección a la vez elimina las pruebas necesarias para entender el fallo.
Si el DNS parece incorrecto, cambia el ajuste de resolución del cliente en lugar de sustituir un endpoint que funciona. Si falla la autenticación, vuelve a probarla antes de modificar las reglas de rotación o exclusión.
Separa los fallos de conexión de los errores de enrutamiento
Un rechazo inmediato suele indicar que la conexión llegó a un punto que no acepta conexiones en ese puerto. Una conexión que se queda esperando puede deberse a un firewall, a un endpoint inaccesible o a una incompatibilidad de protocolo; comprueba el error exacto en vez de considerar cualquier tiempo de espera agotado como una interrupción del servicio.
Usa la guía de solución de problemas cuando el proxy rechaza las conexiones para distinguir entre un rechazo de conexión y problemas de autenticación y enrutamiento. El enrutamiento celular puede añadir latencia, pero la latencia por sí sola no indica que un servidor esté caído.
IPv6 es relevante cuando una aplicación evita el proxy y se conecta directamente mediante otra familia de direcciones. Una solicitud correctamente enrutada a través del proxy no filtra datos automáticamente por el mero hecho de que exista IPv6. Si desactivarlo temporalmente cambia el resultado, investiga la ruta de conexión directa del cliente y restaura después la configuración de red habitual.
En una red Wi-Fi de hotel o para invitados, completa el portal cautivo con el proxy desactivado y, después, vuelve a activarlo. No confundas un inicio de sesión de red sin completar con un fallo de la contraseña del proxy.
Usa proxies para operaciones de cuentas autorizadas que cumplan las normas de la plataforma, verificación de anuncios, estudios de mercado, supervisión de SEO, protección de marca y control de calidad según la ubicación. No son una solución para automatizaciones prohibidas, restricciones de cuentas o controles de acceso; cambiar la dirección no corregirá un comportamiento inaceptable de la cuenta.
Consejo para solucionar problemas: Cambia una variable, vuelve a ejecutar la comprobación del tráfico que falló y registra el servicio, el protocolo y el puerto que funcionaron.
Usa un proxy móvil cuando la red sea importante
Elige la clase de dirección según la aplicación que hayas verificado, no por la promesa de pasar inadvertido. Una ruta de centro de datos puede bastar para una comprobación de disponibilidad permitida que no dependa de la identidad de la red; el enrutamiento residencial es adecuado para comparar conexiones de banda ancha domésticas.
El enrutamiento móvil es importante cuando la página, el anuncio o la prueba de registro autorizada se comportan de forma distinta en redes celulares. También es adecuado para estudios regionales y flujos de trabajo de administración de cuentas que requieren contexto de operador y sesiones estables.
Elige deliberadamente el contexto del operador
La traducción de direcciones de red de nivel de operador, o CGNAT, permite que un operador comparta direcciones públicas entre sus suscriptores. Esto hace que el bloqueo general basado en direcciones sea menos selectivo, porque usuarios legítimos pueden compartir la misma dirección de salida, pero no impide la detección mediante el comportamiento de la cuenta o las características del dispositivo.
Por lo tanto, el ASN del operador de un proxy móvil es una señal de clasificación útil, no una garantía de confianza. Para ver una definición práctica del modelo de conexión, consulta qué es un proxy móvil.
La segmentación geográfica debe especificar el país y el operador necesarios, y después validar el resultado con el destino de prueba real. No consideres una ciudad anunciada como prueba de que todos los servicios asignarán la misma ubicación.
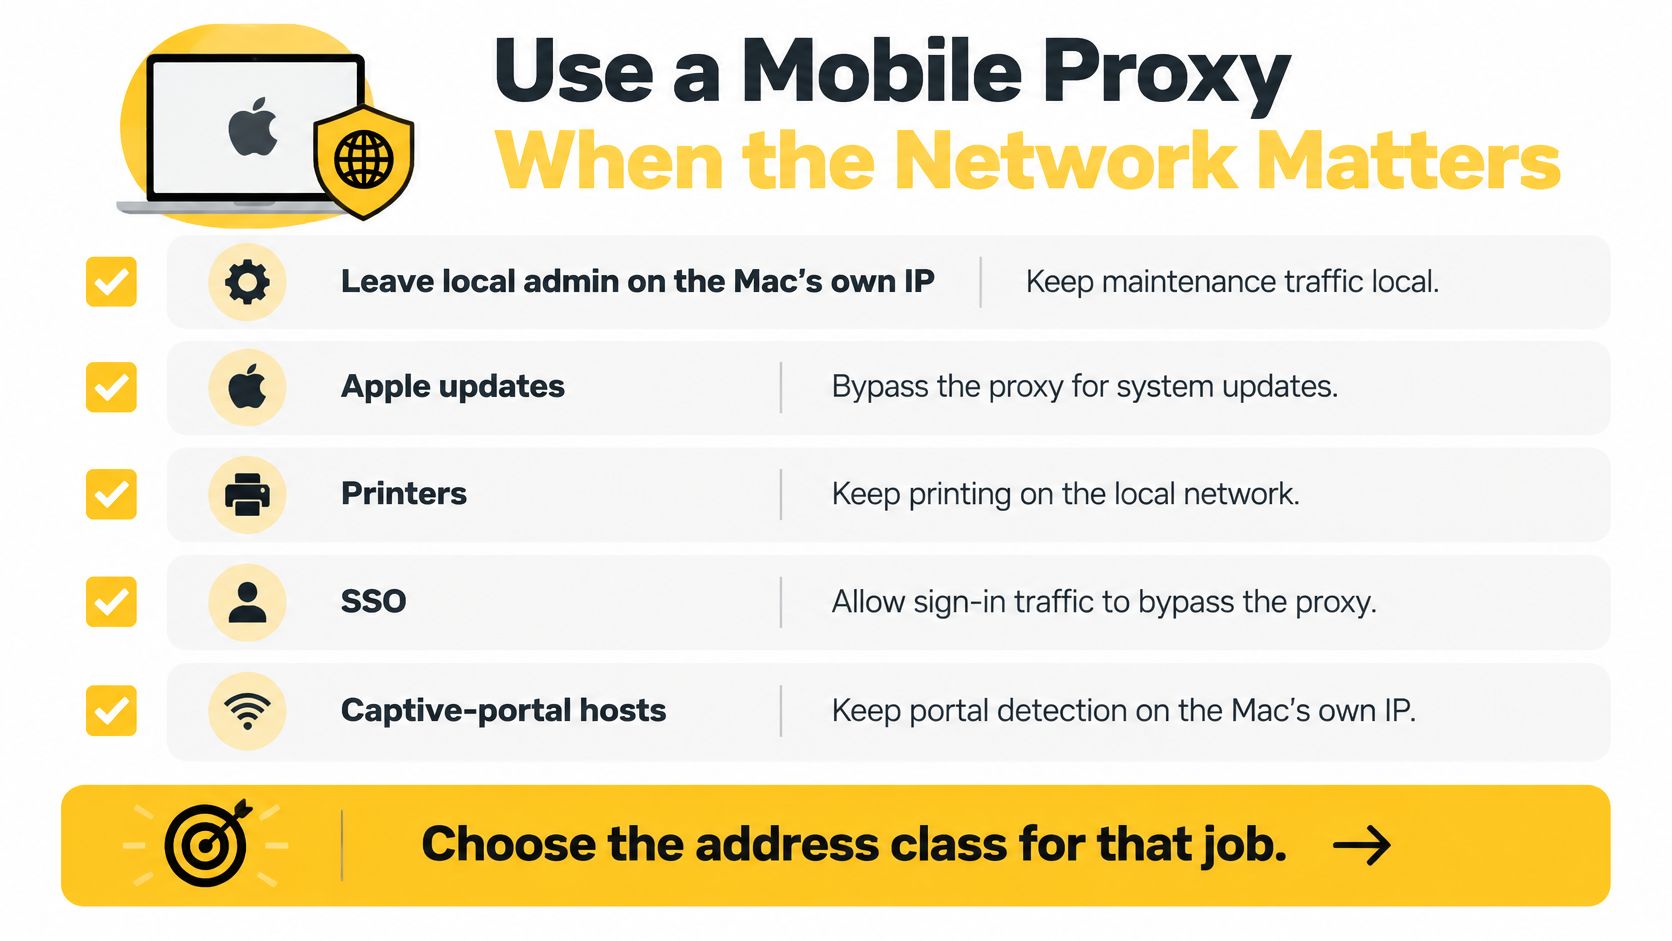
Mantén el acceso a la administración local, las impresoras, el SSO de la empresa, las actualizaciones del sistema y los hosts de portales cautivos en una conexión directa cuando eso coincida con la política de seguridad de tu organización. Enviar esas solicitudes a través de una salida celular añade dependencias sin mejorar la prueba.
Introduce el endpoint móvil y vuelve a probar
Evoproxy ofrece puertos móviles 4G/LTE/3G personales y compartidos de Francia, con opciones de enrutamiento por país y operador, controles de sesión y acceso HTTP o SOCKS5. Nuestros puertos personales utilizan hardware dedicado y ofrecen un ancho de banda de hasta 50 Mbps, mientras que los clientes tienen acceso a más de 1 500 000 direcciones IP móviles. Los puertos compartidos son adecuados para pruebas breves; un puerto personal es ideal para flujos de trabajo más largos en los que la continuidad o la exclusividad son importantes.
Introduce el nombre de host o la dirección, el puerto y el protocolo asignados en el servicio de red, el campo de la aplicación o el shell que ya superó la verificación. Mantén una sesión persistente durante una prueba de inicio de sesión o de transacción autorizada, y rota entre comprobaciones independientes en lugar de hacerlo durante una sesión activa.
Antes de aceptar la configuración, verifica el flujo de trabajo, no solo la conectividad:
- Solicitudes necesarias: Repite las comprobaciones del navegador y de curl con proxy explícito para el país y el operador previstos.
- Ruta de resolución: Confirma que la aplicación utiliza el comportamiento de DNS que requiere tu prueba de ubicación.
- Tráfico excluido: Comprueba que los destinos de mantenimiento y de inicio de sesión siguen la ruta directa prevista.
Si la dirección y el operador son correctos, pero el flujo de trabajo sigue fallando, investiga el estado de la aplicación, los permisos y el comportamiento de la cuenta. Deja de cambiar de ubicación cuando la ubicación no sea el problema.
Evoproxy ofrece conectividad móvil francesa con acceso HTTP o SOCKS5 para flujos de trabajo en los que importan el contexto del operador y el control de sesión. Visita Evoproxy para probar un puerto móvil 4G en tu flujo de trabajo verificado en Mac y, después, repite las comprobaciones del tráfico antes de usarlo con regularidad.