Les conseils les plus courants concernant les serveurs proxy sur Mac sont incomplets : saisir un hôte et un port dans Réglages Système, puis supposer que le trafic du Mac passe désormais par le proxy. Cela peut modifier l’adresse de votre navigateur tandis qu’un scraper, un client de réseau social ou un outil de mise à jour en arrière-plan continue de se connecter directement.
Pour les spécialistes du marketing, les responsables QA et les équipes data, la question utile n’est pas de savoir si la case du proxy est cochée. Il s’agit de vérifier si la requête précise qui vous intéresse passe par le réseau prévu, avec le comportement DNS et la continuité de session appropriés.
Choisissez la méthode proxy avant de saisir un port
Un proxy est un intermédiaire qui transfère les requêtes prises en charge via sa propre adresse réseau. L’erreur qui fait perdre un après-midi consiste à choisir le point de terminaison avant de décider quelle application, quel protocole et quelle catégorie d’adresses sont nécessaires.
Les paramètres de proxy HTTP et HTTPS conviennent aux requêtes du navigateur, aux vérifications publicitaires et au contrôle qualité web. Le paramètre HTTPS indique comment un client gère les destinations sécurisées ; cela ne signifie pas automatiquement que la connexion au proxy lui-même est chiffrée. SOCKS5 est un intermédiaire de session plus généraliste, compatible avec certains clients, notamment les applications qui n’utilisent pas HTTP.
Certaines versions de macOS proposent également des paramètres FTP et de streaming. Ce ne sont pas d’autres noms pour désigner un proxy web, et les activer ne fera pas en sorte que des applications sans rapport avec eux l’utilisent.
Faites correspondre la connexion et le pool d’adresses
Les adresses de centres de données proviennent de réseaux d’hébergement et sont relativement faciles à classer pour les plateformes. Les adresses résidentielles correspondent à des connexions haut débit domestiques, tandis que les adresses mobiles proviennent d’opérateurs cellulaires. Un ASN, ou numéro de système autonome, identifie le réseau qui annonce une plage d’adresses.
Les réseaux mobiles partagent souvent des adresses publiques entre abonnés, ce qui rend les blocages généralisés par adresse IP moins sélectifs. Cela ne rend pas le trafic mobile invisible : les cookies, les empreintes d’appareil, les caractéristiques de connexion TLS et le rythme des requêtes restent importants.
Utilisez des sessions persistantes lorsqu’une connexion, un test de paiement autorisé ou un processus de gestion de compte nécessite une continuité. La rotation change l’adresse de sortie entre les vérifications, selon un calendrier ou à la demande ; elle ne garantit ni une adresse inutilisée ni une adresse différente à chaque tentative.
Le DNS nécessite une décision distincte. La documentation de Mozilla sur les paramètres proxy distingue les versions 4 et 5 de SOCKS et explique que l’activation de proxyDNS envoie les requêtes DNS via le proxy SOCKS au lieu de les résoudre localement. Sinon, une requête de page peut passer par la France tandis qu’une recherche DNS utilise toujours le résolveur de votre bureau.
Méthodes proxy sur Mac et portée réelle de chacune
| Méthode | Idéale pour | Ce qu’elle couvre | Ce qu’elle ne couvre pas |
|---|---|---|---|
| Proxy système HTTP ou HTTPS | Vérifications publicitaires dans le navigateur, recherches SEO, contrôle qualité web | Les requêtes web des applications qui respectent les paramètres macOS sur ce service réseau | De nombreuses applications natives, les outils CLI et le DNS local |
| Proxy système SOCKS | Clients de bureau et outils qui n’utilisent pas nativement HTTP | Des sessions TCP plus générales lorsque l’application prend en charge SOCKS | Les applications sans prise en charge de SOCKS et les recherches DNS, sauf si le DNS via proxy est activé |
| Fichier PAC | Routage sélectif par hôte ou par réseau | Uniquement les destinations que le fichier dirige vers un proxy | Les clients qui ignorent PAC ou les fichiers dont la logique est incorrecte |
| Champ de proxy par application ou relais local | Un navigateur, un scraper ou un client de réseau social | Le trafic pris en charge par ce processus | Toutes les autres applications du Mac |
| networksetup ou variables d’environnement | Configuration répétable d’un parc de machines ou d’un terminal | Le même proxy système, appliqué par script, ou un seul shell | Les applications graphiques qui ne lisent jamais ces variables |
Avant de saisir des identifiants, distinguez le port d’écoute du proxy du port d’une application locale. Ce guide pour trouver votre numéro de port vous aidera à éviter cette confusion.
Si votre besoin réel concerne le routage de l’ensemble de l’appareil plutôt que celui de certaines requêtes d’applications, Nerds 2 You Edmonton fournit des éléments de contexte pour découvrir les avantages d’un VPN pour les particuliers. Un VPN doit tout de même être vérifié, mais il répond à un autre problème de routage.
Choisissez la ligne du tableau correspondant à votre processus et configurez d’abord cette méthode. Activer toutes les options disponibles complique l’identification des problèmes.
Configurer le proxy dans Réglages Système de macOS
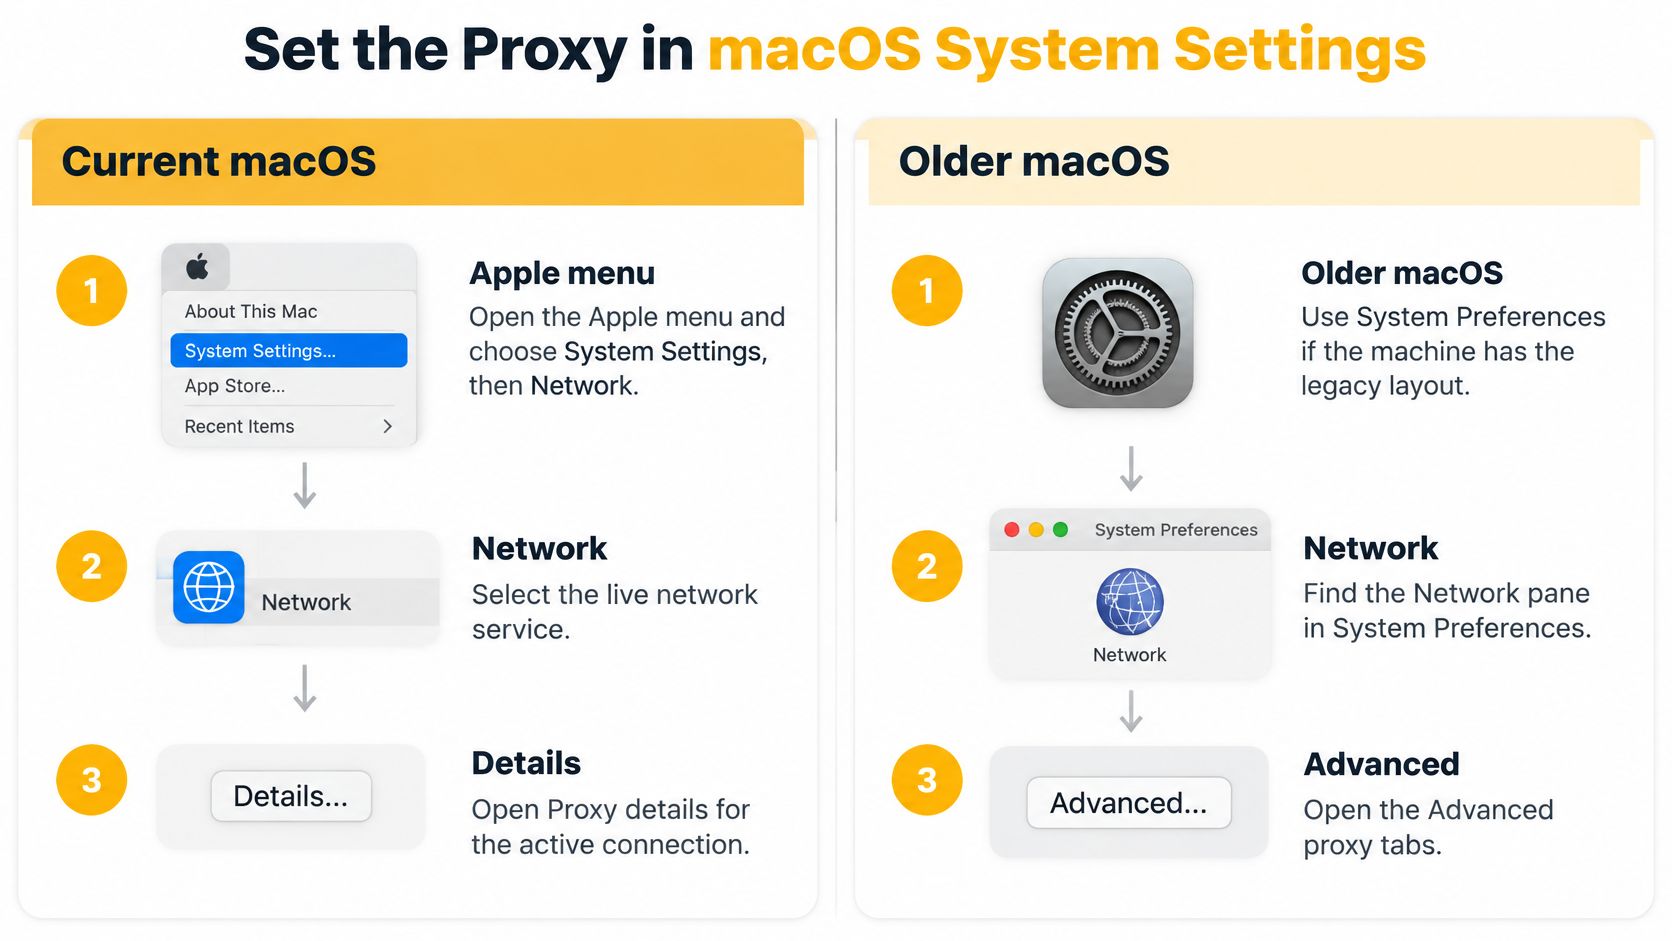
Commencez par le service réseau qui transporte votre connexion. Le guide d’Apple sur les paramètres proxy décrit le chemin actuel dans Réglages Système, ainsi que les options de configuration manuelle, automatique, d’authentification et de contournement.
Les interfaces actuelles et anciennes utilisent des chemins de navigation différents :
Configurer le service actif
- Ouvrez le menu Apple, choisissez Réglages Système, puis Réseau. Commencez ici plutôt que dans les préférences d’un navigateur.
- Sélectionnez le service actif, généralement Wi-Fi ou Ethernet. Modifier un adaptateur déconnecté ne changera pas le trafic que vous testez.
- Choisissez Détails, puis Proxys. Vérifiez le nom du service sélectionné avant d’apporter des modifications.
- Activez uniquement le protocole correspondant : Proxy web (HTTP), Proxy web sécurisé (HTTPS) ou Proxy SOCKS. Laissez FTP et le streaming désactivés, sauf si ces options sont disponibles et que ce trafic fait partie du périmètre.
- Saisissez l’adresse du serveur et le port fournis. Indiquez le nom d’hôte ou l’IP dans le champ d’adresse, et non une adresse complète copiée depuis une chaîne de connexion propre à une application.
- Si une authentification est requise, activez la protection par mot de passe et saisissez le nom d’utilisateur et le mot de passe pour le protocole que vous avez activé.
Un proxy HTTP peut lire les URL et les en-têtes des requêtes HTTP non chiffrées qui le traversent. Avec un tunnel HTTPS classique, le contenu des pages reste chiffré entre le client et la destination, même si l’intermédiaire peut observer les métadonnées de connexion. Un avertissement de certificat inattendu indique une interception ou un autre problème de confiance, et non une protection de la vie privée réussie.
Enregistrez les identifiants uniquement pour le protocole actif et ne collez pas de mots de passe dans l’historique partagé du shell. Considérez également la découverte automatique et les fichiers PAC comme des mécanismes de contrôle du routage : les personnes qui les contrôlent peuvent influencer la destination des requêtes prises en charge.
- Renseignez Contourner les réglages du proxy pour ces hôtes et domaines avec les destinations qui doivent rester en connexion directe. Les imprimantes locales, les services intranet et les hôtes de portails captifs sont des candidats courants ; évitez les exclusions trop larges qui incluraient accidentellement votre destination de test.
- Confirmez la boîte de dialogue, puis choisissez Appliquer si votre version de macOS propose cette option. Rouvrez le volet au besoin pour vérifier que les valeurs ont bien été enregistrées.
Gérer les parcs mixtes et le passage depuis un navigateur
Les anciennes versions utilisent Préférences Système > Réseau > Avancé > Proxys. Le principe de configuration ne change pas, mais les captures d’écran de cette interface ne correspondront pas à une machine actuelle.
Les réglages s’appliquent à des services réseau individuels. Le Wi-Fi et Ethernet peuvent donc utiliser des points de terminaison différents ; une connexion VPN peut ajouter d’autres comportements de routage et propres au service qui nécessitent des tests distincts.
La découverte automatique de proxy fait confiance aux paramètres annoncés par le réseau. Cela peut convenir sur un réseau local géré par votre entreprise, mais constitue un mauvais choix par défaut sur un réseau Wi-Fi inconnu. De même, utilisez la configuration automatique du proxy uniquement avec un fichier hébergé dans un emplacement auquel votre équipe fait confiance.
Pour les équipes qui commencent par le menu des paramètres du navigateur, le guide de Scrappey sur les proxys Chrome fournit un contexte utile sur le passage aux réglages du système d’exploitation. Ouvrir le volet du Mac depuis un navigateur ne rend pas la configuration qui en résulte exclusive à ce navigateur.
Les champs enregistrés définissent une configuration par défaut pour le service sélectionné. Ils ne garantissent pas la couverture des clients qui gèrent leur propre réseau.
Ajouter des fichiers PAC, des règles par application et le routage CLI
Une équipe qui vérifie des publicités régionales ne devrait pas avoir à envoyer chaque demande de maintenance par le même point de terminaison. Un routage ciblé est plus facile à auditer et moins susceptible d’interrompre des tâches sans rapport.
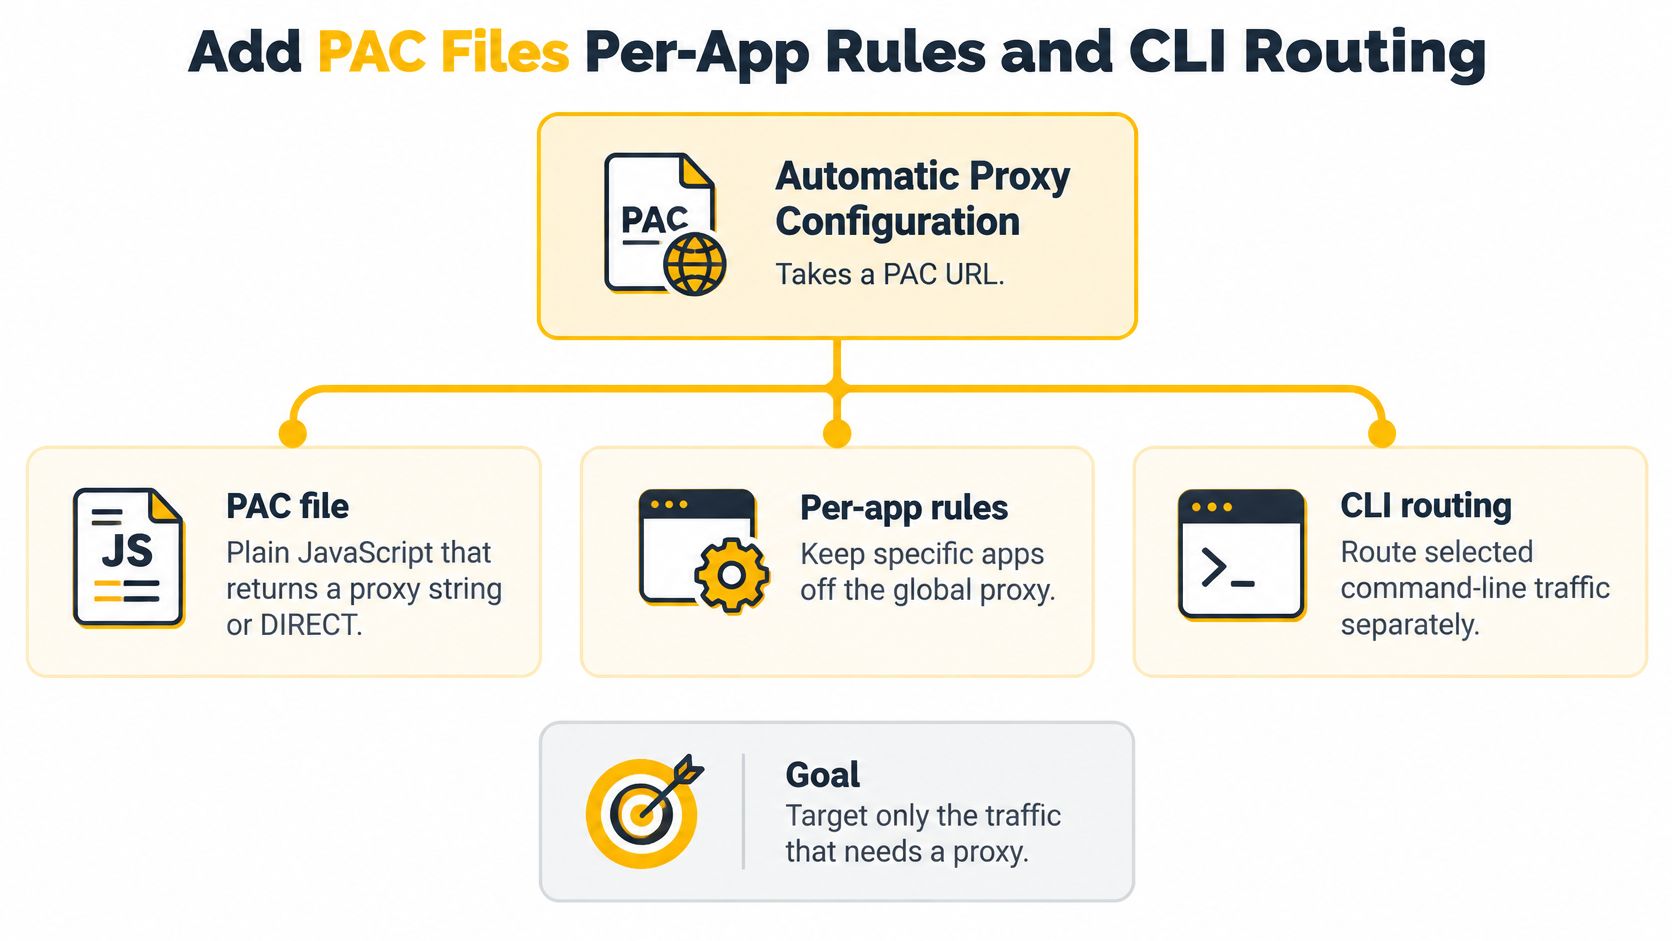
La documentation réseau d’Apple comprend la configuration automatique du proxy et des catégories de proxy distinctes, notamment SOCKS avec authentification facultative. La distinction utile est celle entre une valeur par défaut du service réseau et la politique suivie par un client individuel.
Utiliser PAC pour une politique basée sur la destination
Un fichier PAC, abréviation de Proxy Auto-Configuration, contient du JavaScript qui renvoie une directive de proxy ou DIRECT. Une politique pratique peut acheminer les destinations de marketing et d’assurance qualité autorisées par un proxy, tout en laissant l’authentification de l’entreprise, les services de mise à jour et les ressources locales en accès direct.
Hébergez le fichier au format texte sur HTTPS, et non sur une page d’accueil HTML derrière une connexion interactive. Saisissez son adresse sous Configuration automatique du proxy et évitez d’activer simultanément des réglages manuels sans rapport lors des premiers tests.
Veillez à ce que la politique soit assez ciblée pour pouvoir être vérifiée. Une règle de repli finale DIRECT préserve la connectivité lorsqu’une destination ne correspond à aucune règle, mais cela signifie aussi que le trafic de test non correspondant ne passera pas par le proxy. Si le repli en accès direct est inacceptable pour un flux de travail particulier, utilisez un client ou une politique réseau contrôlée qui impose le comportement d’échec souhaité.
Utiliser les réglages des applications pour un contrôle propre à chaque client
Les navigateurs basés sur Chromium utilisent généralement la configuration du proxy système, tandis que Firefox peut conserver des réglages HTTP et SOCKS indépendants, y compris des options DNS côté proxy. Des extensions de navigateur ou des politiques gérées peuvent modifier ces valeurs par défaut ; vérifiez donc la configuration effective au lieu de vous fier uniquement au nom du navigateur.
Les applications de réseaux sociaux, de design et de scraping peuvent proposer un champ de proxy ou ignorer complètement le panneau système. Saisissez le point de terminaison dans l’application si cette option est disponible. Un relais local n’est utile que si le client peut s’y connecter et si le mécanisme de transfert prend en charge l’authentification et le protocole requis.
Pour gérer légitimement plusieurs comptes, veillez à ce que le contexte de session de chaque compte autorisé reste cohérent. Le réglage d’un proxy propre à une application n’isole pas les cookies, le stockage du navigateur ni les identifiants entre les comptes.
Acheminer explicitement les tâches du shell
Pour une seule requête, utilisez curl avec son option de proxy explicite et le point de terminaison fourni. Pour une session d’extraction de données, définissez ALL_PROXY, ou http_proxy et HTTPS_PROXY, uniquement dans le shell qui exécute cette tâche.
Ces méthodes ont des portées différentes :
- Requête unique : une option de proxy explicite limite la modification à cette invocation et facilite la reproduction du test.
- Session de shell : les variables d’environnement peuvent être transmises aux processus enfants qui les prennent en charge, mais elles n’obligent pas toutes les commandes à utiliser un proxy.
- Configuration d’un parc :
networksetuppeut appliquer des réglages de proxy propres à chaque service à partir d’une liste de contrôle de configuration vérifiée, plutôt que de répéter des clics manuels.
Curl n’accepte volontairement pas HTTP_PROXY en majuscules pour la configuration du proxy HTTP ; les autres clients ont leurs propres règles concernant les variables. Vérifiez le comportement du client et supprimez les variables temporaires à la fin de la tâche afin que les mises à jour de paquets n’héritent pas d’un point de terminaison obsolète.
Les réglages système fournissent la valeur par défaut, PAC définit la politique selon la destination, et une configuration explicite de l’application ou du shell permet de contrôler les clients qui ne suivent pas ces réglages. Une vérification reste nécessaire.
Ne stockez pas les identifiants dans des scripts réutilisables ni dans des journaux. Consignez plutôt le service, le protocole, la méthode d’authentification et la version de la politique.
Vérifier quel trafic passe réellement par le proxy
Une case cochée en vert ne prouve pas qu’une requête a utilisé le proxy. Les réglages de proxy d’Apple configurent le comportement du service réseau ; ils ne garantissent pas le routage de chaque processus au niveau des paquets.
Effectuez les vérifications sur le service et dans l’application que vous comptez utiliser. Notez l’adresse publique directe lorsque le proxy est désactivé, puis activez la méthode choisie et recommencez avec le même service neutre de renvoi d’adresse IP.
Que tester après une modification du proxy sur Mac
| Trafic | Vérification | Résultat attendu |
|---|---|---|
| Navigateur | Page de renvoi d’adresse IP dans le navigateur testé | L’adresse IP, le pays et l’ASN correspondent au proxy |
| curl dans le Terminal | Même service de renvoi, avec et sans indicateur de proxy ou variables d’environnement | curl via le proxy renvoie les valeurs attendues ; curl sans proxy indique si une configuration explicite est nécessaire |
| DNS | Résolution locale comparée à SOCKS5 avec DNS via le proxy | La résolution suit le chemin distant prévu ; la zone géographique du résolveur est cohérente lorsqu’elle peut être mesurée |
| Page HTTPS | Site sécurisé classique | La page se charge sans avertissement inattendu concernant le certificat |
| Hôte exclu | Requête vers un domaine figurant sur la liste d’exclusion | Cet hôte utilise toujours l’adresse IP directe du Mac |
| Application native ou sociale | Champ de proxy de l’application, aperçu ou page intégrée | L’adresse IP ne change que si l’application respecte le proxy système ou son propre proxy |
Commencez par le navigateur, puis testez le Terminal séparément. Si le navigateur passe par le proxy, mais pas curl sans configuration, le résultat est partiel, et non contradictoire. Relancez curl avec une configuration de proxy explicite pour distinguer un problème propre à l’application d’un serveur inaccessible.
Pour les tâches sensibles au pays, consignez l’adresse observée et l’ASN avec le résultat de géolocalisation. Les bases de données de localisation peuvent diverger ; l’indication de ville d’un tableau de bord ne constitue donc pas, à elle seule, un critère d’acceptation fiable.
Vérifier la résolution et les limites des applications
Comparez la résolution locale avec une requête configurée pour utiliser la résolution côté proxy SOCKS5. Une résolution locale normale ne passe pas par le proxy simplement parce qu’un navigateur utilise SOCKS.
La zone géographique du résolveur doit aussi être interprétée. Un résolveur distant peut utiliser une infrastructure distribuée ; une simple différence de ville ne prouve donc pas une fuite. Confirmez le chemin de résolution utilisé par le client avant de rejeter la configuration. Pour l’assurance qualité géographique, examinez les écarts au lieu de conclure que tout fonctionne en vous basant uniquement sur l’adresse affichée par la page.
Pour tester le contournement, utilisez un point de terminaison public contrôlé qui figure dans la politique d’exclusion. Une imprimante locale peut prouver l’accessibilité locale, mais elle ne peut pas indiquer l’adresse IP de sortie publique nécessaire à cette vérification.
La simplicité des réglages système ne garantit pas le contrôle au niveau des applications.
Testez les applications natives en observant leur propre activité réseau. Une page intégrée peut aider, mais l’aperçu peut être récupéré par le serveur principal de l’application plutôt que par votre Mac ; il ne constitue donc pas toujours une preuve valable du chemin réseau du processus de bureau.
Les gestionnaires de paquets, les environnements d’exécution de développement et les outils de mise à jour en arrière-plan méritent des vérifications distinctes lorsqu’ils sont concernés. Utilisez un point de terminaison de test autorisé ou des journaux qui identifient le demandeur réel, et ne supposez jamais qu’ils ont changé de route parce que le navigateur l’a fait.
Un résultat positif signifie que le trafic requis emprunte le chemin prévu et que le trafic exclu reste en accès direct. Consignez le résultat pour chaque type de trafic, et non sous la forme d’un statut unique pour tout le Mac.
Résoudre les problèmes de proxy qui ressemblent à une panne de serveur
Des demandes répétées de mot de passe et des résultats DNS incohérents ressemblent souvent à des pannes de serveur du point de vue de l’application. Avant de changer de point de terminaison, identifiez la ligne de la matrice qui a échoué et modifiez le réglage responsable de ce trafic.
Une boucle de demande de mot de passe peut indiquer que les identifiants ont été saisis sous HTTP alors que l’application utilise SOCKS. Elle peut aussi signifier que le nom d’utilisateur fourni comprend un composant de routage ou de session qui a été omis ; conservez le format des identifiants au lieu de le raccourcir.
Problèmes de proxy sur Mac et réglage à modifier
| Symptôme | Cause probable | Solution |
|---|---|---|
| La demande de mot de passe se répète en boucle | Identifiants enregistrés pour le mauvais protocole | Saisissez à nouveau le nom d’utilisateur et le mot de passe pour le protocole activé |
| L’IP du navigateur change, mais pas celle du Terminal | Le shell ignore le proxy système | Configurez le proxy pour cette commande curl ou ce shell, puis supprimez-le |
| Le pays de la page est correct, mais la ville DNS est celle du domicile | Les recherches peuvent encore être résolues sur le Mac | Activez le DNS du proxy SOCKS dans le client et testez à nouveau le chemin de résolution |
| Le Wi-Fi fonctionne, mais pas Ethernet ou le VPN | Les proxys sont enregistrés par service réseau | Configurez le service qui transporte réellement la connexion |
| Le site de test n’utilise jamais le proxy | La liste de contournement ou le PAC renvoie DIRECT | Supprimez cet hôte de la règle d’exclusion et rechargez |
| Case PAC cochée, comportement inchangé | L’URL renvoie du HTML ou est inaccessible | Hébergez un PAC en texte brut à un emplacement que le Mac peut récupérer |
| L’IP correspond toujours à celle du FAI | IPv6 ou une autre interface contourne un proxy IPv4 | Testez à nouveau sur le service prévu et désactivez IPv6 uniquement pendant une période de test approuvée |
Appliquez la solution plausible la plus simple, puis répétez la même requête. Modifier simultanément les identifiants, le protocole, l’interface et l’adresse fait perdre les éléments nécessaires pour comprendre l’échec.
Si le DNS semble incorrect, modifiez le paramètre de résolution du client au lieu de remplacer un point de terminaison qui fonctionne. En cas d’échec de l’authentification, testez à nouveau l’authentification avant de modifier les règles de rotation ou de contournement.
Distinguer les échecs de connexion des erreurs de routage
Un refus immédiat signifie généralement que la connexion a atteint un service qui n’accepte pas les connexions sur ce port. Une connexion bloquée peut indiquer un pare-feu, un point de terminaison inaccessible ou une incompatibilité de protocole ; vérifiez l’erreur exacte au lieu de considérer chaque délai d’attente comme une interruption de service.
Consultez le guide de dépannage en cas de refus de connexion par le proxy pour distinguer un refus de connexion des problèmes d’authentification et de routage. Le routage cellulaire peut ajouter de la latence, mais la latence seule ne permet pas d’identifier un serveur hors service.
IPv6 entre en jeu lorsqu’une application contourne le proxy et se connecte directement en utilisant une autre famille d’adresses. Une requête correctement acheminée par le proxy ne fuit pas automatiquement parce qu’IPv6 est disponible. Si sa désactivation temporaire modifie le résultat, examinez le chemin de connexion directe du client, puis rétablissez la configuration réseau normale.
Sur un réseau Wi-Fi d’hôtel ou d’invités, terminez l’authentification au portail captif avec le proxy désactivé, puis réactivez-le. Ne confondez pas une connexion au réseau inachevée avec un échec du mot de passe du proxy.
Utilisez des proxys pour les opérations de compte autorisées conformément aux règles de la plateforme, la vérification publicitaire, les études de marché, le suivi SEO, la protection de marque et le contrôle qualité de la localisation. Ils ne permettent pas de contourner les règles interdisant l’automatisation, les restrictions de compte ou les contrôles d’accès ; changer d’adresse ne corrigera pas un comportement de compte inacceptable.
Conseil de dépannage : Modifiez une seule variable, relancez le contrôle du trafic qui a échoué et consignez le service, le protocole et le port qui ont fonctionné.
Utilisez un proxy mobile lorsque le réseau compte
Choisissez la catégorie d’adresse adaptée à l’application que vous avez vérifiée, et non en fonction d’une promesse d’indétectabilité. Un routage par centre de données peut suffire pour un contrôle de disponibilité autorisé qui ne dépend pas de l’identité réseau ; le routage résidentiel convient aux comparaisons de connexions haut débit domestiques.
Le routage mobile est important lorsque le comportement d’une page, d’une publicité ou d’un test d’inscription autorisé diffère sur les réseaux cellulaires. Il convient également aux études régionales et aux processus de gestion de comptes qui nécessitent un contexte opérateur et des sessions stables.
Choisissez délibérément le contexte opérateur
La traduction d’adresses réseau de niveau opérateur, ou CGNAT, permet à un opérateur de partager des adresses publiques entre abonnés. Le blocage fondé sur les adresses devient ainsi moins sélectif, car des utilisateurs légitimes peuvent partager la même adresse de sortie, mais cela n’empêche pas la détection par le comportement du compte ou les caractéristiques de l’appareil.
L’ASN de l’opérateur d’un proxy mobile est donc un indicateur de classification utile, et non une garantie de confiance. Pour une définition pratique de ce modèle de connexion, consultez la définition d’un proxy mobile.
Le ciblage géographique doit préciser le pays et l’opérateur requis, puis le résultat doit être validé auprès de la destination réelle du test. Ne considérez pas une ville annoncée comme la preuve que tous les services attribueront la même localisation.
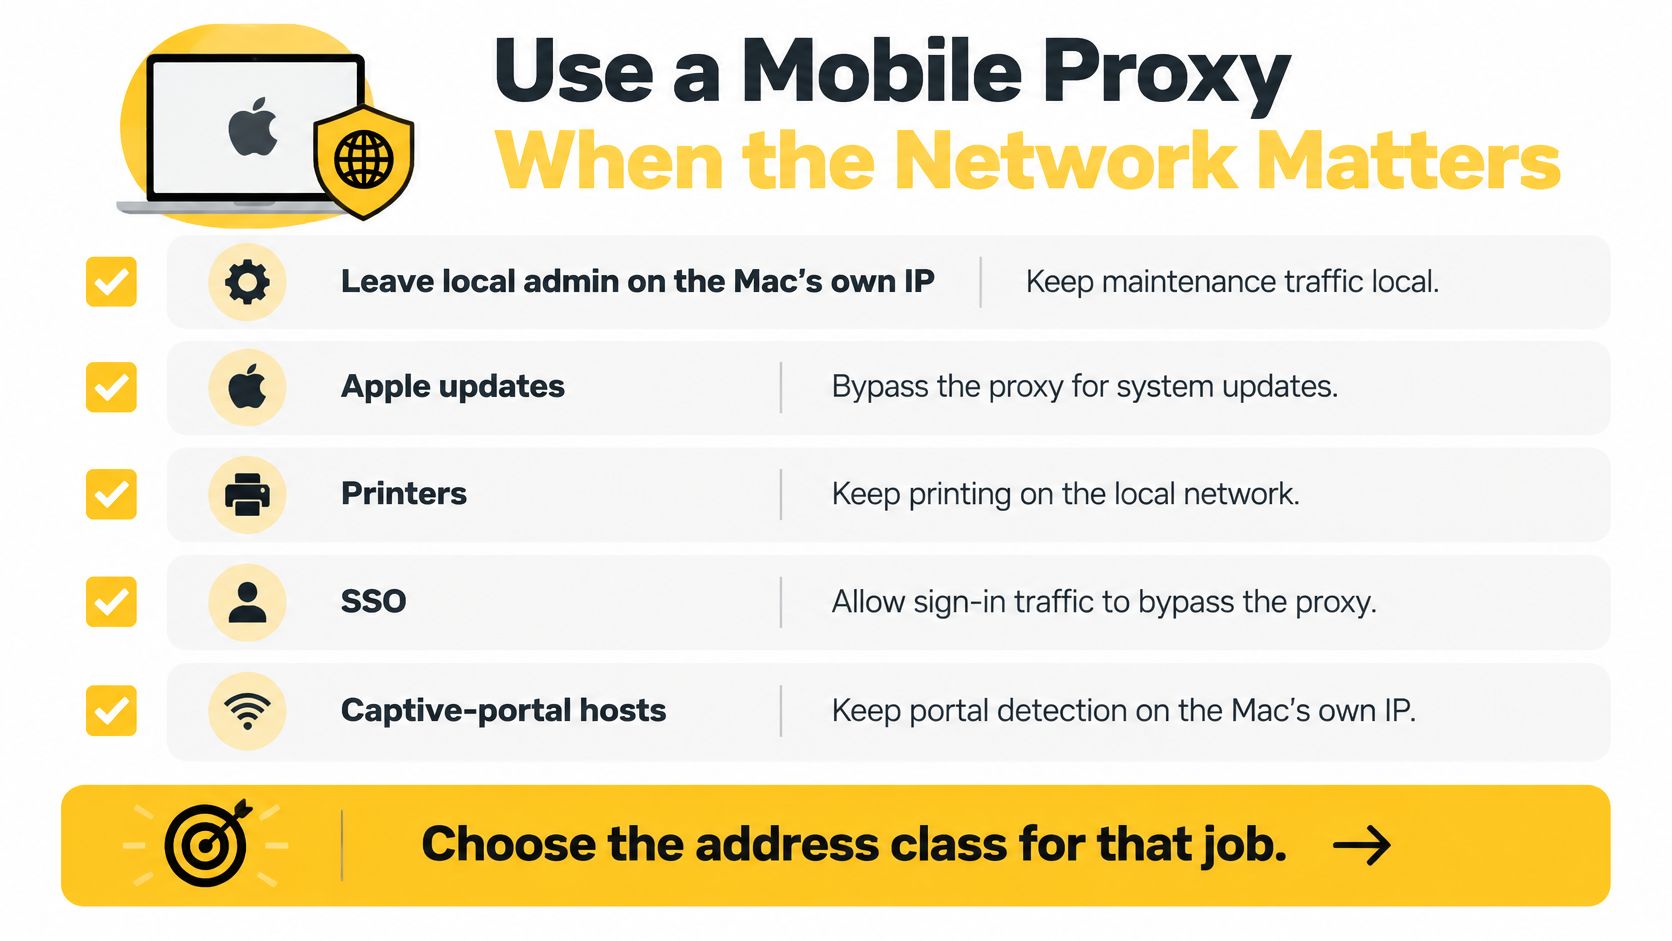
Gardez l’administration locale, les imprimantes, le SSO de l’entreprise, les mises à jour système et les hôtes de portails captifs en connexion directe si cela correspond à la politique de sécurité de votre organisation. Acheminer ces requêtes via une sortie cellulaire ajoute des dépendances sans améliorer le test.
Saisissez le point de terminaison mobile et testez à nouveau
Evoproxy propose des ports mobiles 4G/LTE/3G personnels et partagés en France, avec des options de routage par pays et par opérateur, des contrôles de session et un accès HTTP ou SOCKS5. Nos ports personnels utilisent du matériel dédié et offrent une bande passante pouvant atteindre 50 Mbps, tandis que les clients ont accès à plus de 1 500 000 adresses IP mobiles. Les ports partagés conviennent aux tests courts ; un port personnel est adapté aux processus plus longs nécessitant une continuité ou une exclusivité.
Saisissez le nom d’hôte ou l’adresse, le port et le protocole fournis dans le service réseau, le champ de l’application ou le shell déjà vérifié. Conservez une session persistante pendant un test de connexion ou de transaction autorisé, et effectuez la rotation entre des contrôles indépendants plutôt qu’au cours d’une session active.
Avant de valider la configuration, vérifiez le processus, pas seulement la connectivité :
- Requêtes requises : Répétez les contrôles dans le navigateur et avec curl explicitement configuré pour le proxy, en ciblant le pays et l’opérateur prévus.
- Chemin de résolution : Vérifiez que l’application utilise le comportement DNS requis par votre test de localisation.
- Trafic exclu : Vérifiez que les destinations de maintenance et de connexion suivent toujours le chemin direct prévu.
Si l’adresse et l’opérateur sont corrects, mais que le processus échoue toujours, examinez l’état de l’application, les autorisations et le comportement du compte. Cessez de modifier les emplacements si la localisation n’est pas en cause.
Evoproxy fournit une connectivité mobile française avec un accès HTTP ou SOCKS5 pour les processus où le contexte opérateur et le contrôle des sessions comptent. Visitez Evoproxy pour essayer un port mobile 4G dans le cadre de votre processus Mac vérifié, puis répétez les contrôles du trafic avant de l’utiliser régulièrement.