Votre paiement dépendant de la géolocalisation fonctionne sur un téléphone, mais le même test échoue sur l’ordinateur portable du bureau. La date limite de la campagne n’a pas changé, et quelqu’un suggère de contourner le proxy. Avant de modifier un paramètre, déterminez si le réseau du bureau a bloqué la destination, si l’application a choisi la mauvaise route ou si la destination a rejeté la requête.
Identifiez le problème de proxy que vous rencontrez réellement
Un problème de proxy nécessite d’abord un responsable, puis une solution. Un proxy sortant d’entreprise, qui envoie des requêtes sortantes en votre nom, est différent des vérifications de trafic propres à un site web. La configuration de l’application et l’authentification du proxy constituent des points de défaillance distincts.
Servez-vous du symptôme pour attribuer le ticket, plutôt que d’essayer une autre connexion au hasard.
Symptômes, causes et premières mesures en cas de problème de proxy
| Symptôme | Cause probable | Qui peut intervenir | Première mesure |
|---|---|---|---|
| Certains sites échouent tandis que d’autres se chargent | Hôte figurant sur une liste de blocage ou filtre par catégorie | Équipe de sécurité informatique | Demandez une exception pour l’hôte exact |
| Fonctionne dans le navigateur, échoue dans l’application ou le script | L’application ignore les paramètres de proxy du système | Vous, dans la configuration de l’application | Configurez explicitement le proxy ou ajoutez NO_PROXY pour une destination directe autorisée |
| Fonctionne avec les données mobiles, échoue sur le Wi-Fi du bureau | Proxy du bureau ou politique d’inspection | Équipe informatique | Demandez si le test peut être exécuté via une route approuvée |
| Bloqué même en accès direct | Détection de robots ou de proxy propre au site web | Politique du site | Consultez les conditions et arrêtez-vous ; ne faites pas tourner les IP pour contourner cette détection |
Une demande d’authentification relève de l’équipe chargée des identités ou de l’équipe informatique. Des identifiants manquants ou expirés ne seront pas réparés en ajoutant une exception de destination.
Recueillez des éléments avant de changer de route
Notez l’hôte et le port exacts, le protocole, le code d’erreur, l’appareil et le réseau. Indiquez si la même requête aboutit sur un autre réseau approuvé et si l’échec se produit avant ou après la connexion.
Sur les systèmes Windows gérés, la vérification de la configuration du proxy WinHTTP permet d’établir ce qu’utilise cette pile réseau. Cela ne prouve pas que tous les navigateurs ou toutes les applications utilisent les mêmes paramètres.
Modifier l’IP apparente n’est pas une solution universelle. Une étude de 2025 présentée par Tech Xplore a montré que les caractéristiques du temps d’aller-retour à travers différentes couches permettaient de détecter le trafic passant par un proxy sur 80 % des 5 000 sites web les plus consultés testés, y compris avec de l’obfuscation.
Ajouter une exception approuvée, configurer une route autorisée et tenter de déjouer la détection d’un site sont des actions différentes. Un blocage lié à une politique nécessite une demande documentée, pas un contournement.
Comprendre les paramètres PAC et WPAD avant de les modifier
Un fichier PAC, abréviation de configuration automatique du proxy, est un petit fichier JavaScript dont la fonction FindProxyForURL choisit une route pour chaque requête. Votre navigateur peut envoyer une application interne directement, tout en faisant passer les sites web publics par le proxy de l’entreprise.
WPAD, ou découverte automatique du proxy web, trouve cette configuration, généralement par l’intermédiaire de l’option DHCP 252 ou d’un nom d’hôte wpad dans le DNS. La découverte et le routage sont deux choses distinctes : WPAD localise les instructions ; le fichier PAC les contient.
Lisez la règle qui correspond réellement
- Copiez l’emplacement de la configuration. Repérez l’URL de configuration automatique du proxy dans les paramètres du navigateur ou du système d’exploitation. Si le champ est géré, notez-le sans essayer de contourner la politique.
- Ouvrez l’URL du PAC dans une session de navigateur autorisée. Le contenu devrait s’afficher ou se télécharger sous forme de texte lisible, même si l’accès peut nécessiter le réseau de l’entreprise.
- Recherchez des tests d’hôte tels que
dnsDomainIs,shExpMatchetisInNet. Suivez l’ordre d’exécution de la fonction, car un retour antérieur peut empêcher l’exécution d’une règle ultérieure. - Identifiez la route renvoyée. Faites correspondre votre destination en échec aux conditions réelles, et non à un domaine familier qui apparaîtrait simplement quelque part dans le fichier.
- Transmettez à l’équipe informatique la destination, la condition correspondante et sa valeur de retour. C’est plus utile que de demander à quelqu’un de désactiver la configuration automatique.
Valeurs de retour PAC et paramètres WPAD
| Paramètre ou valeur de retour | Fonctionnement | Points à vérifier |
|---|---|---|
| DIRECT | Se connecte sans proxy | Vérifiez que les hôtes correspondants sont des noms internes qui doivent contourner le proxy, ou des exceptions externes explicitement approuvées |
| PROXY host:port | Fait passer le trafic HTTP et HTTPS par ce proxy | Vérifiez l’hôte et le port par rapport à la documentation de l’équipe informatique |
| SOCKS5 host:port | Fait passer le trafic TCP par un proxy SOCKS5 lorsqu’il est pris en charge | Utilisez-le uniquement pour les applications qui nécessitent SOCKS ; les navigateurs choisissent la route selon la règle |
Une valeur de retour peut contenir des routes de secours. Leur ordre compte, et une solution de secours DIRECT doit être intentionnelle, et non constituer une échappatoire accidentelle à l’inspection.
Surveillez la découverte et la mise en cache
Le guide de configuration automatique du proxy aide à distinguer une URL PAC configurée de la découverte automatique. Notez le mécanisme utilisé par votre appareil avant de le dépanner.
Les navigateurs peuvent conserver le contenu PAC ou les décisions de routage jusqu’à leur redémarrage ou à l’actualisation du cache. Un résultat inchangé juste après la modification d’un paramètre ne prouve pas que la nouvelle configuration a échoué.
Conseil pratique : Considérez comme suspects les invites de proxy inattendues sur les réseaux Wi-Fi publics. Ne saisissez pas vos identifiants d’entreprise simplement parce que la découverte automatique a trouvé un proxy.
Désactiver la détection automatique peut également interrompre les services internes qui dépendent de la route découverte. Laissez les paramètres de découverte gérés à leur responsable.
Comment ajouter des exceptions de proxy étape par étape
Une exception de proxy envoie une destination choisie directement au lieu de la faire passer par le proxy configuré. Elle ne fonctionne que si le réseau autorise l’accès direct et ne donne pas la permission de contourner l’inspection.
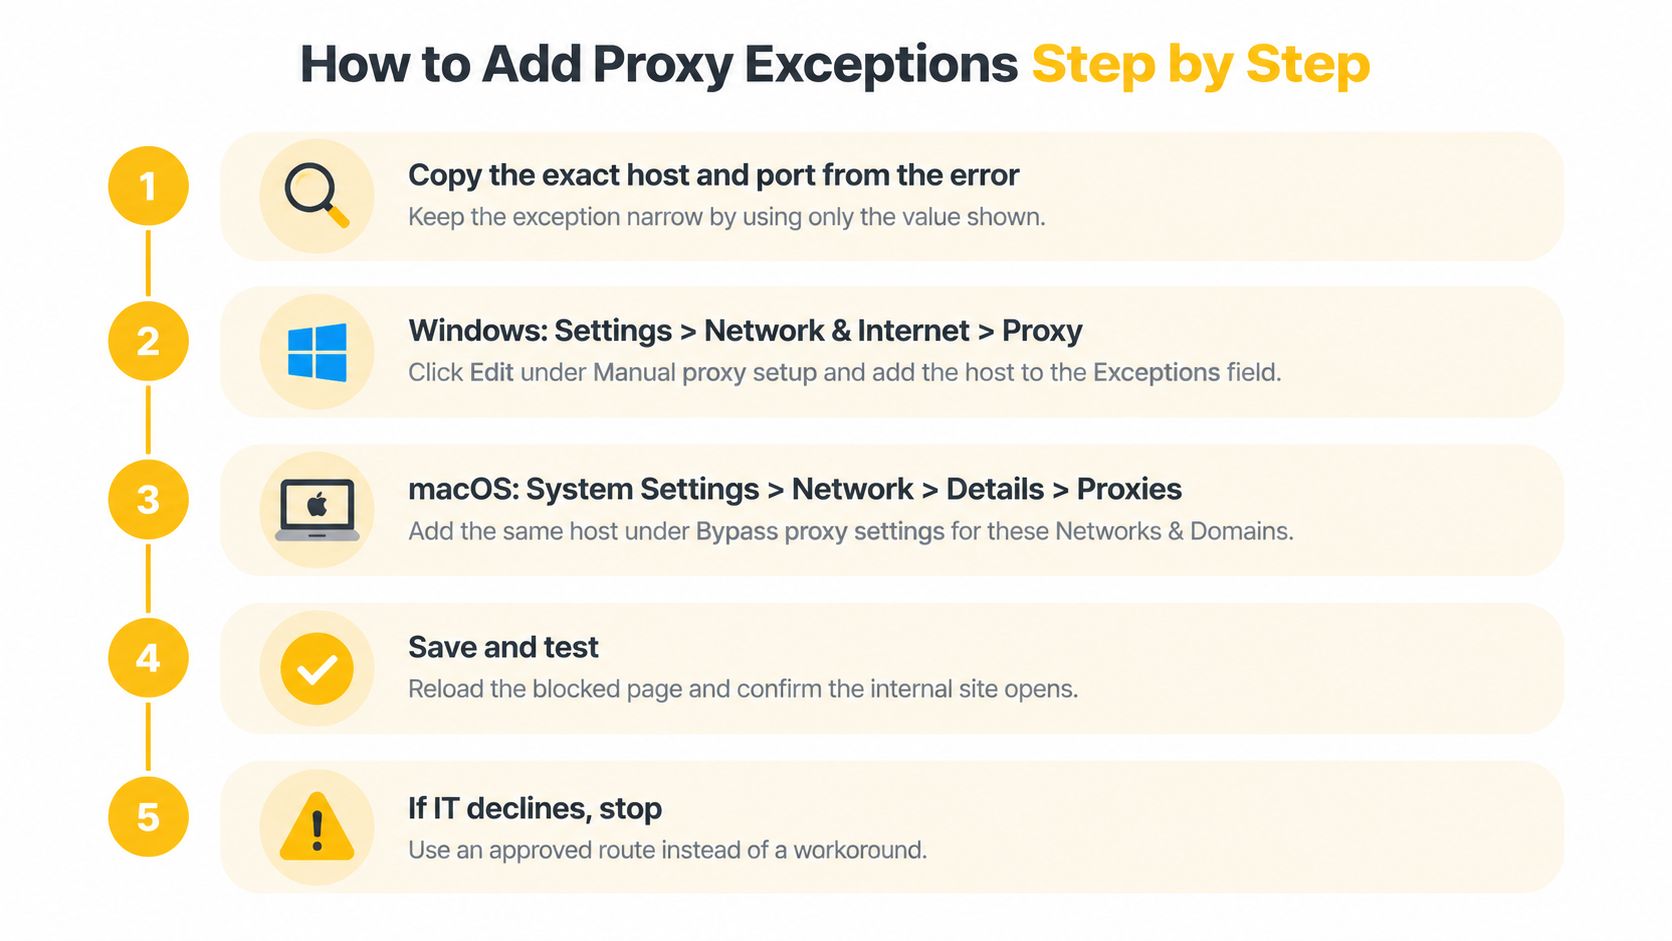
Commencez par une destination approuvée figurant dans le message d’erreur. Notez son port séparément, car de nombreux champs de contournement acceptent des motifs d’hôte plutôt que des paires hôte-port.
Appliquez l’exception à l’endroit où l’application la lit
Relevez la destination la plus précise possible. Copiez l’hôte et le port exacts, puis confirmez le périmètre approuvé auprès de l’équipe informatique. Ne remplacez pas le domaine par un domaine parent simplement parce qu’il est plus facile à saisir, car cela peut inclure des services sans rapport.
Sous Windows, ouvrez Paramètres, Réseau et Internet, puis Proxy. Dans la configuration manuelle du proxy, modifiez le champ des exceptions, parfois libellé « Ne pas utiliser le serveur proxy pour les adresses commençant par », en respectant le séparateur requis par l’interface. Cela concerne la configuration manuelle, pas nécessairement une route gérée par PAC ni une application ayant ses propres paramètres.
Sous macOS, ouvrez Réglages Système, choisissez Réseau, sélectionnez la connexion active, puis cliquez sur Détails et Proxys. Ajoutez l’hôte approuvé dans les paramètres de contournement pour les hôtes et les domaines ; leur libellé peut varier selon la version. Vérifiez que vous avez modifié la connexion qui transporte effectivement le test, et non un adaptateur inactif.
Dans Firefox, vérifiez Paramètres réseau et « Pas de proxy pour ». Chrome et Edge lisent généralement les paramètres de proxy du système d’exploitation, sauf si une politique, une extension ou une option de lancement les remplace. Le piège consiste à supposer qu’une exception propre au navigateur modifie aussi les applications en arrière-plan.
Pour les outils en ligne de commande tels que curl et Python requests, définissez NO_PROXY sur la liste approuvée de destinations séparées par des virgules dans l’environnement du processus. Exécutez ensuite
curl -vvers l’URL approuvée et vérifiez la cible de connexion ; le simple fait qu’une page s’affiche ne prouve pas que le routage est direct. Certains clients interprètent les exclusions différemment : vérifiez donc l’application qui exécutera réellement la tâche.Laissez l’option « Détecter automatiquement les paramètres » activée, sauf si le service informatique modifie explicitement cette exigence. Consignez les entrées, la raison professionnelle, le responsable et la procédure de retour arrière dans le ticket de modification. Si l’appareil est géré de façon centralisée, demandez la modification au service informatique au lieu de lutter contre un paramètre que la stratégie rétablira.
Vérifiez la portée avant d’enregistrer
Les suffixes généraux, les domaines de premier niveau entiers et les entrées génériques sans restriction peuvent faire sortir du périmètre d’inspection des trafics sensibles sans rapport. Une exception pour un test de paiement ne devrait pas aussi contourner les contrôles de tous les services d’un grand domaine partagé.
Mieux vaut une exception ciblée que pratique : Ajoutez la destination que vous pouvez justifier, pas le motif le plus large accepté par le champ des paramètres.
Enregistrez la configuration d’origine avant de tester. Si le service informatique refuse la modification, rétablissez toute modification locale et utilisez une solution de remplacement approuvée.
Résoudre les erreurs courantes liées à un proxy d’entreprise
Pour une connexion HTTPS via un proxy HTTP classique, le client envoie normalement une requête CONNECT avec l’hôte et le port de destination. Le proxy ouvre un tunnel TCP, puis transmet les octets de la connexion, comme décrit dans la spécification CONNECT de l’IETF.
Dans un tunnel ordinaire, le proxy ne déchiffre pas les données applicatives HTTPS. Un déploiement d’inspection TLS en entreprise est différent : il termine et rétablit les connexions chiffrées à l’aide de certificats auxquels les appareils gérés font confiance.
Distinguez les réponses du proxy de celles de la destination
Un 403 sur la requête CONNECT indique que le proxy a refusé le tunnel, souvent en raison d’une règle concernant la destination ou le port. Un 403 renvoyé après l’établissement du tunnel peut plutôt provenir de l’application de destination ; identifiez donc l’étape à laquelle il a été généré.
Une réponse 407 signifie qu’une authentification auprès du proxy est nécessaire. Réauthentifiez-vous à l’aide du mécanisme approuvé et demandez au service informatique si l’application prend en charge la méthode de connexion de l’organisation.
Ne collez pas d’identifiants dans des lignes de commande, des scripts partagés ou des pièces jointes de tickets. Ces emplacements peuvent conserver des secrets dans l’historique, les journaux et les systèmes de collaboration.
Erreurs de proxy, causes et solutions
| Symptôme ou erreur | Cause probable | Solution |
|---|---|---|
| Avertissement de certificat uniquement sur le réseau du bureau | Inspection TLS sans certificat d’autorité de certification racine d’entreprise installé | Installez le certificat racine approuvé fourni par le service informatique |
| Délai d’attente dépassé sans réponse | Requête envoyée à un proxy qui ne peut pas joindre l’hôte | Si l’accès direct est approuvé, ajoutez l’hôte à NO_PROXY et testez avec curl -v |
| Fonctionne dans curl, échoue dans le navigateur | Le navigateur utilise un autre fichier PAC ou un autre proxy | Comparez les paramètres de proxy du navigateur et du système d’exploitation |
| Ancien comportement après une modification | Fichier PAC ou paramètre de proxy mis en cache | Redémarrez le navigateur et récupérez à nouveau le fichier PAC |
| Connexion SOCKS5 refusée | Décalage possible entre protocole et port, écouteur indisponible ou connexion rejetée | Faites correspondre le protocole au port, puis vérifiez la disponibilité de l’écouteur |
Considérez les libellés d’erreur comme des indices, pas comme des diagnostics
Un avertissement de certificat limité au réseau du bureau est compatible avec une inspection, mais n’en constitue pas la preuve. Vérifiez l’émetteur du certificat et demandez au service informatique de valider la chaîne ; ne passez jamais outre l’avertissement et ne désactivez pas la vérification des certificats pour terminer un test.
Les délais d’attente nécessitent également d’être contextualisés. Un proxy peut ne pas avoir accès à une destination privée, mais des échecs DNS, des pare-feu et une application indisponible peuvent produire des symptômes similaires.
Pour une destination interne approuvée, une route directe de portée limitée peut résoudre le problème d’accès du proxy. Pour une destination externe contrôlée par une stratégie, le même délai d’attente doit faire l’objet d’un ticket auprès du service informatique, et non d’une règle de contournement automatique.
Un refus de connexion SOCKS ne prouve pas que HTTP a été envoyé à un port SOCKS. Un refus de connexion peut survenir avant la négociation du protocole ; vérifiez donc l’écouteur et le point de terminaison avant de modifier les protocoles de l’application.
Si le navigateur fonctionne alors que le script échoue, comparez l’environnement, l’authentification et le magasin de confiance du script avec la configuration du navigateur. La liste de vérification en cas de refus de connexion par le proxy peut aider à organiser ces éléments.
Consignez l’étape de l’échec, l’horodatage et la sortie d’erreur expurgée des données sensibles. Le service informatique disposera ainsi d’éléments reproductibles, sans exposer de cookies, d’en-têtes d’autorisation ni de données client.
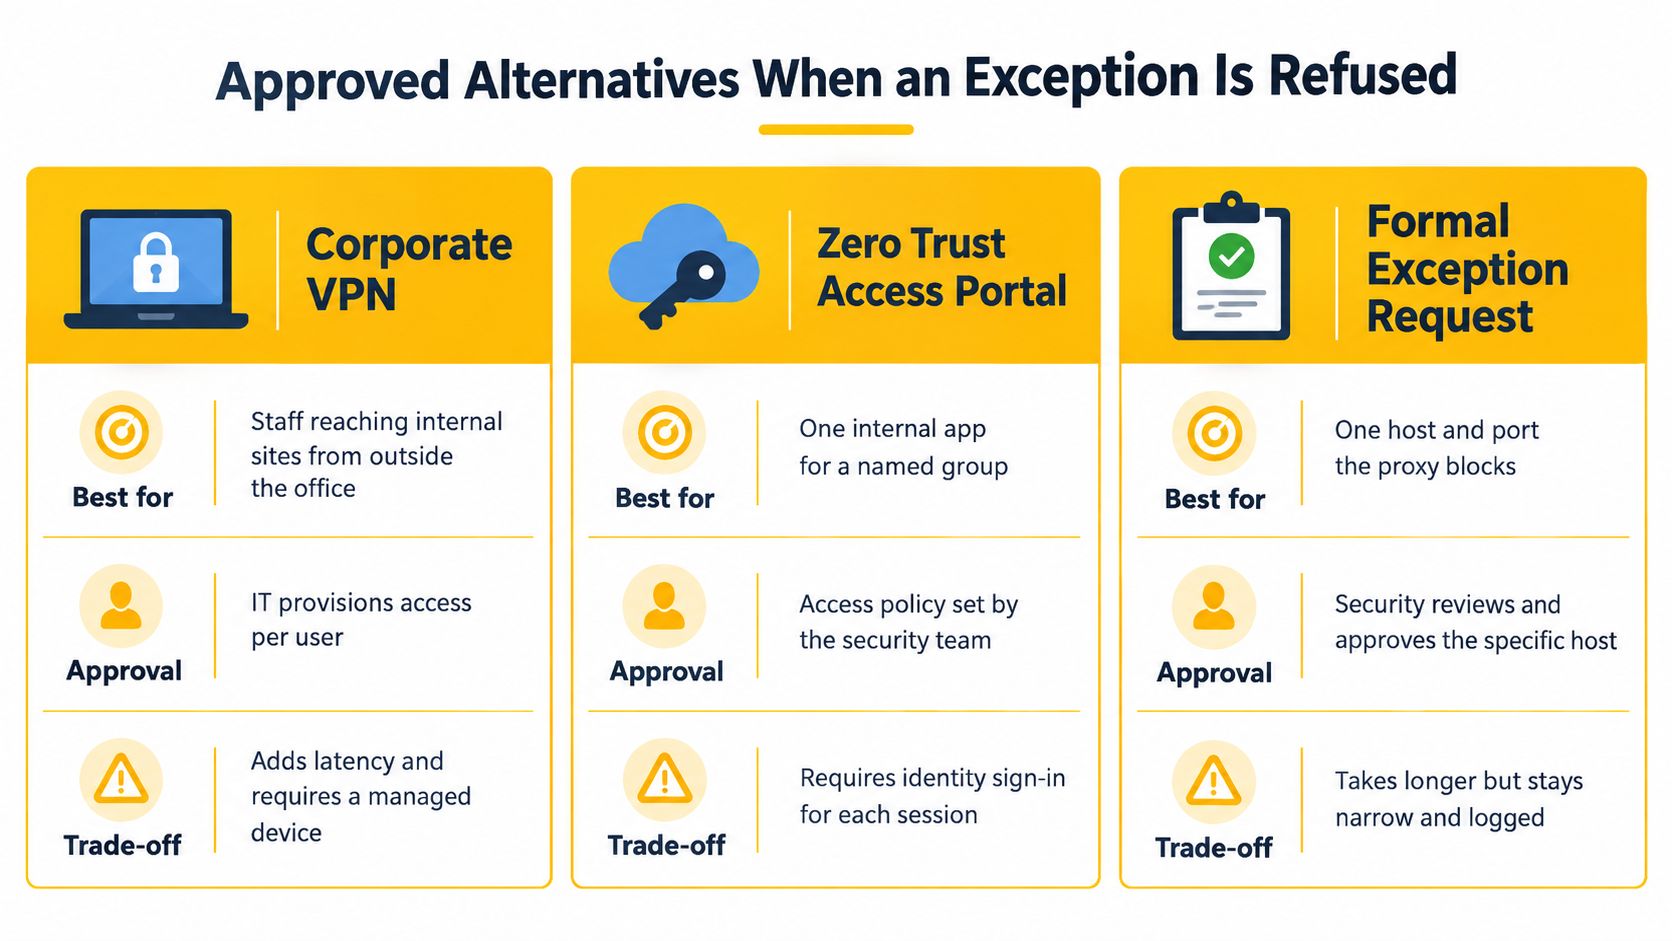
Solutions de remplacement approuvées en cas de refus d’une exception
| Option | Adaptée à | Approbation nécessaire | Principal compromis |
|---|---|---|---|
| VPN d’entreprise | Personnel accédant à distance aux sites internes | Mise à disposition par le service informatique | Le trafic reste soumis à l’inspection prévue par la stratégie |
| Navigateur de test cloud ou bac à sable approuvé | Assurance qualité et tests géographiques isolés | Équipe de sécurité | Limité aux emplacements du fournisseur |
| Proxy résidentiel ou de centre de données approuvé | Études de marché et suivi des prix | Achats et service juridique | La réputation de l’IP varie selon le site cible |
| Proxy mobile 4G/LTE | Vérification publicitaire autorisée, gestion de comptes dans le respect des règles de la plateforme, tests géographiques d’assurance qualité | Responsable d’équipe et examen juridique | Coût plus élevé, limites de bande passante ; la portée doit être documentée |
| Liste d’autorisation de test fournie par le service informatique | Vérifications brèves et délimitées | Ticket de modification auprès du service informatique | Plus longue à obtenir, mais entièrement auditable |
Le refus d’une exception déplace la tâche au lieu d’y mettre fin. Le travail se poursuit dans un environnement isolé ou selon une autre politique d’accès, avec une portée plus restreinte qu’une connectivité sans restriction depuis l’ordinateur portable d’un employé.
Pour les applications internes, les conseils de F1Group sur le télétravail plus sûr pour les entreprises des East Midlands offrent un contexte pour discuter avec le service informatique de l’accès distant géré. Les tests de sites publics soulèvent une question distincte : quel réseau sortant doit acheminer la vérification.
Adaptez le contexte réseau à la tâche
Les proxies de centre de données sortent par des réseaux d’hébergement. Les proxies résidentiels utilisent des connexions de réseaux grand public et nécessitent une provenance clairement établie ainsi qu’un examen contractuel. Les proxies mobiles, notamment les connexions 4G/LTE et 5G, sortent par l’intermédiaire d’opérateurs mobiles.
Un ASN, ou numéro de système autonome, identifie l’opérateur réseau qui annonce une plage d’IP. La traduction d’adresses réseau de qualité opérateur, ou CGNAT, permet à un opérateur mobile de partager une adresse publique entre abonnés, ce qui augmente le risque que les blocages indiscriminés touchent des utilisateurs ordinaires.
Ce trafic partagé rend la classification fondée uniquement sur l’IP moins fiable et les blocages généralisés plus perturbateurs. Les systèmes de détection et les règles d’approbation s’appliquent aux sorties mobiles comme à toute autre route ; la portée documentée dans le tableau détermine donc toujours ce que la connexion peut faire.
La rotation d’IP change l’adresse de sortie selon un calendrier ou à chaque requête. Les sessions persistantes visent à conserver une adresse de sortie pendant une période définie, ce qui contribue à maintenir la continuité des processus de connexion approuvés, même si des changements sous-jacents de l’opérateur peuvent toujours interrompre la session.
HTTP et SOCKS5 sont des protocoles d’accès : ils définissent la manière dont le trafic atteint le proxy, tandis que la qualité de la sortie dépend du réseau qui se trouve derrière celui-ci. Le ciblage géographique sélectionne le pays ou la région de sortie, et la destination interprète toujours la session à partir de ses propres signaux.
Vérifiez les signaux de façon indépendante
Pour les comparaisons autorisées, conservez le même compte de test et le même processus, puis comparez les exécutions directes et via proxy. Consignez séparément l’adresse source, les propriétés TLS et HTTP, l’empreinte du navigateur, les cookies, l’exposition DNS et WebRTC, les délais et les résultats des défis.
L’étude universitaire publiée dans Information examine la détection des IP masquées et montre pourquoi les résultats propres à un détecteur ne permettent pas de formuler des affirmations universelles sur le taux de réussite. Les éléments liés au navigateur et à la session persistent après un changement d’IP ; l’ensemble des signaux compte donc davantage que la seule adresse de sortie.
Une équipe marketing qui vérifie des publicités régionales a besoin de conditions géographiques reproductibles et d’une autorisation documentée. Les règles de l’éditeur définissent ce que le test peut faire, et le choix du réseau détermine la zone géographique.
Limites de sécurité et de conformité à ne pas négliger
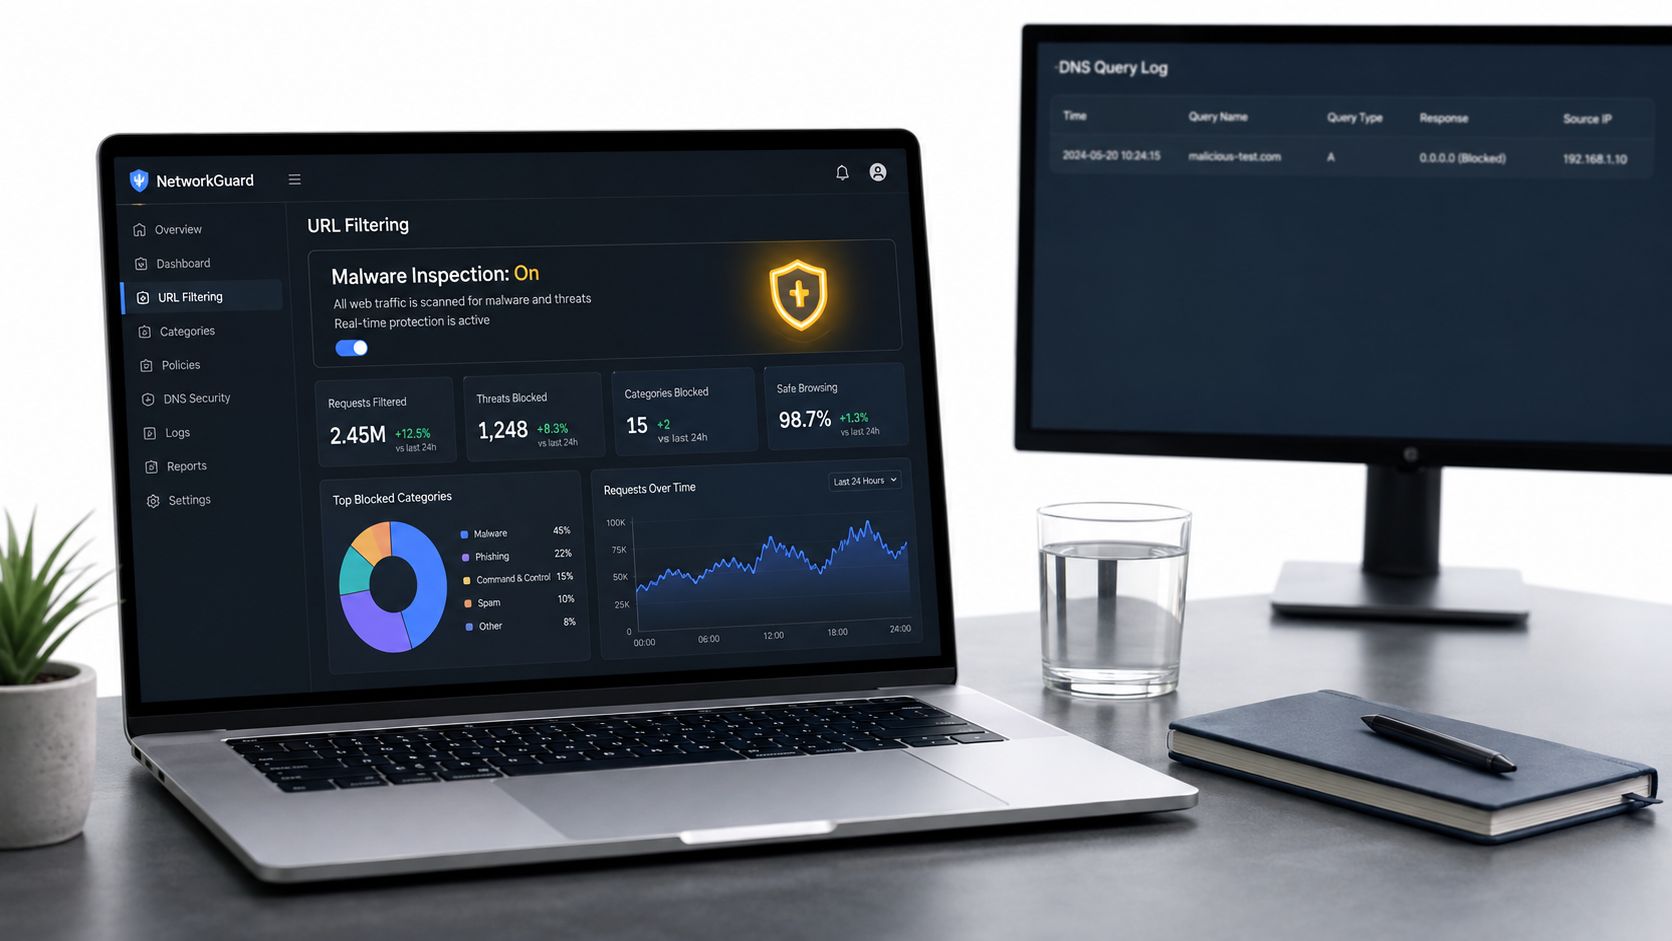
Un proxy d’entreprise n’est pas qu’une couche d’accélération. Le supprimer peut aussi entraîner la disparition du filtrage des URL, de l’inspection des logiciels malveillants, de la visibilité DNS, des contrôles contre les fuites de données et des journaux d’audit.
Le rapport M-Trends 2025 de Google recommande de surveiller le trafic sortant via des proxys et des systèmes de détection des intrusions, ainsi que d’examiner les requêtes DNS afin d’identifier les téléchargements malveillants. Un accès direct nécessite donc un plan de remplacement des contrôles, et pas seulement un test de connexion réussi.
Préservez les contrôles dont l’entreprise a besoin
- Limitez le trafic sortant. Limitez les autorisations de sortie à l’hôte et au port approuvés.
- Définissez les responsabilités. Désignez un responsable et une date d’expiration pour chaque exception.
- Préservez la visibilité. Surveillez le DNS des terminaux et conservez des journaux d’audit complets.
- Protégez le trafic chiffré. Appliquez une inspection TLS lorsque cela est légal et adapté à la conception approuvée.
- Réduisez l’exposition. Utilisez des identifiants de test et des données hors production dans la mesure du possible.
Pour les organisations qui repensent les accès au lieu d’accorder une exception temporaire, l’explication de MR2 Solutions sur l’intégration du SD-WAN avec SASE apporte des éléments de contexte pour harmoniser les politiques réseau et de sécurité.
Un accès de test proche de celui d’un consommateur peut reproduire plus fidèlement les conditions des clients, tout en exposant les identifiants ou les données de test à un autre chemin réseau. Documentez ce compromis avant les tests.
Les proxys mobiles ne doivent pas être achetés dans le but d’échapper à la détection ou de contourner les contrôles d’accès. Les conditions des plateformes restent applicables ; la rotation des adresses pour contourner un bannissement ou une limite de débit imposée n’est pas une méthode de dépannage approuvée.
Confirmez le chemin réseau avec l’équipe informatique avant les tests
L’approbation doit décrire la tâche professionnelle et le chemin autorisé, et non simplement autoriser quelqu’un à faire disparaître l’erreur. Une validation vague du type « désactiver le proxy » ne fournit aucun moyen de vérifier la procédure ultérieurement.
Rédigez la demande de modification. Limitez-la au format prévu : une phrase sur la tâche, une sur le chemin que l’équipe informatique autorisera et une sur la date de fin de l’exception. Joignez les éléments de preuve expurgés déjà recueillis afin que l’équipe informatique puisse distinguer les problèmes de routage, d’authentification et de politique de destination.
Demandez si un chemin approuvé existant convient. Laissez la réponse déterminer la configuration : appareil géré, environnement isolé ou connexion externe autorisée.
Vérifiez la modification approuvée. Exécutez
curl -vet effectuez un test dans le navigateur, puis consignez le chemin de connexion réel et le résultat dans le ticket. Vérifiez le fonctionnement du processus métier, et pas seulement le chargement d’une page.Supprimez l’exception à la fin de la période de test. Restaurez la configuration enregistrée et vérifiez que l’application normale des politiques est de nouveau active.
Par exemple, une équipe d’assurance qualité doit tester un parcours de paiement dans les conditions mobiles rencontrées par un client français. L’équipe informatique approuve un accès mobile 4G/LTE dédié en France plutôt qu’une exception sur ordinateur de bureau, limité aux comptes de test et à un hôte de préproduction, avec des contrôles de session qui maintiennent la même IP pendant les étapes de paiement. Le responsable et la date d’expiration sont indiqués dans le ticket ; la procédure de désactivation rétablit l’application normale des règles.
Evoproxy propose une connectivité mobile 4G/LTE avec des options de routage par pays et opérateur, des contrôles de session et un accès HTTP ou SOCKS5. Pour une tâche approuvée qui nécessite des conditions de réseau mobile, rendez-vous sur Evoproxy afin d’évaluer une configuration en fonction de votre emplacement cible, de vos exigences de session et de vos dossiers de conformité.