Quy trình thanh toán phụ thuộc vào vị trí địa lý của bạn hoạt động trên điện thoại, nhưng cùng bài kiểm tra đó lại thất bại trên máy tính xách tay ở văn phòng. Hạn chót chiến dịch vẫn không thay đổi, và có người đề xuất bạn bỏ qua proxy. Trước khi thay đổi cài đặt, hãy xác định xem mạng văn phòng đã chặn đích đến, ứng dụng chọn sai tuyến hay đích đến từ chối yêu cầu.
Xác định chính xác vấn đề proxy bạn đang gặp
Cần xác định bên chịu trách nhiệm xử lý vấn đề proxy trước khi tìm cách khắc phục. Proxy chuyển tiếp của doanh nghiệp, vốn thay mặt bạn gửi các yêu cầu đi, khác với các bước kiểm tra lưu lượng của chính một website. Cấu hình ứng dụng và xác thực proxy tạo ra những điểm lỗi riêng.
Hãy dựa vào triệu chứng để phân công xử lý, thay vì thử ngẫu nhiên một kết nối khác.
Triệu chứng, nguyên nhân và bước xử lý đầu tiên đối với proxy
| Triệu chứng | Nguyên nhân có khả năng | Ai có thể thay đổi | Bước xử lý đầu tiên |
|---|---|---|---|
| Một số trang web không truy cập được, trong khi những trang khác vẫn tải | Máy chủ nằm trong danh sách chặn hoặc bị bộ lọc danh mục chặn | Đội ngũ bảo mật CNTT | Yêu cầu ngoại lệ cho đúng máy chủ |
| Hoạt động trên trình duyệt nhưng thất bại trong ứng dụng hoặc tập lệnh | Ứng dụng bỏ qua cài đặt proxy hệ thống | Bạn, trong cấu hình ứng dụng | Thiết lập proxy trực tiếp hoặc thêm NO_PROXY cho đích truy cập trực tiếp đã được phê duyệt |
| Hoạt động trên mạng di động nhưng thất bại trên Wi-Fi văn phòng | Chính sách proxy hoặc kiểm tra của văn phòng | Bộ phận CNTT | Hỏi xem bài kiểm tra có thể chạy qua một tuyến đã được phê duyệt hay không |
| Bị chặn ngay cả khi truy cập trực tiếp | Phát hiện bot hoặc proxy của chính website | Chính sách của trang web | Xem lại điều khoản và dừng lại; không xoay vòng IP để tìm cách vượt qua |
Yêu cầu xác thực thuộc trách nhiệm của đội ngũ nhận dạng hoặc CNTT. Thêm ngoại lệ cho đích đến sẽ không khắc phục được thông tin đăng nhập bị thiếu hoặc hết hạn.
Thu thập bằng chứng trước khi thay đổi tuyến
Ghi lại máy chủ và cổng chính xác, giao thức, mã lỗi, thiết bị và mạng. Nêu rõ liệu cùng một yêu cầu có thành công trên một mạng khác đã được phê duyệt hay không, và lỗi xảy ra trước hay sau khi đăng nhập.
Trên các hệ thống Windows được quản lý, kiểm tra cấu hình proxy WinHTTP giúp xác định ngăn xếp mạng đó đang sử dụng gì. Việc này không chứng minh rằng mọi trình duyệt hoặc ứng dụng đều dùng cùng cài đặt.
Thay đổi IP hiển thị không phải cách khắc phục áp dụng cho mọi trường hợp. Một nghiên cứu năm 2025 được Tech Xplore mô tả cho thấy các kiểu thời gian khứ hồi xuyên lớp đã làm lộ lưu lượng qua proxy trên 80% trong số 5.000 website được truy cập nhiều nhất được thử nghiệm, kể cả khi có biện pháp làm rối.
Thêm ngoại lệ đã được phê duyệt, cấu hình tuyến được cấp phép và tìm cách đánh bại cơ chế phát hiện của một trang web là những hành động khác nhau. Lệnh chặn theo chính sách cần một yêu cầu có ghi nhận, không phải giải pháp lách.
Đọc cài đặt PAC và WPAD trước khi thay đổi
Tệp PAC, viết tắt của proxy auto-configuration, là một tệp JavaScript nhỏ có hàm FindProxyForURL chọn tuyến cho từng yêu cầu. Trình duyệt của bạn có thể gửi ứng dụng nội bộ theo đường trực tiếp, đồng thời gửi các website công cộng qua proxy doanh nghiệp.
WPAD, hay Web Proxy Auto-Discovery, tìm cấu hình đó, thường thông qua tùy chọn DHCP 252 hoặc tên máy chủ wpad trong DNS. Quá trình tìm cấu hình và định tuyến là hai việc riêng biệt: WPAD tìm các chỉ dẫn; tệp PAC chứa các chỉ dẫn đó.
Đọc quy tắc thực sự khớp
- Sao chép vị trí cấu hình. Tìm URL cấu hình proxy tự động trong cài đặt trình duyệt hoặc hệ điều hành. Nếu trường này do hệ thống quản lý, hãy ghi lại nhưng đừng tìm cách ghi đè chính sách.
- Mở URL PAC trong một phiên trình duyệt được cấp quyền. Tệp sẽ hiển thị hoặc tải xuống dưới dạng văn bản có thể đọc được, dù có thể cần kết nối với mạng doanh nghiệp.
- Tìm các phép kiểm tra máy chủ như
dnsDomainIs,shExpMatchvàisInNet. Làm theo thứ tự thực thi của hàm, vì lệnh return ở phía trước có thể ngăn quy tắc phía sau chạy. - Xác định tuyến được trả về. Đối chiếu đích đến bị lỗi của bạn với các điều kiện thực tế, thay vì chỉ dựa vào một tên miền quen thuộc xuất hiện ở đâu đó trong tệp.
- Gửi cho bộ phận CNTT đích đến, điều kiện khớp và giá trị được trả về. Cách này hữu ích hơn việc yêu cầu ai đó tắt cấu hình tự động.
Giá trị trả về của PAC và cài đặt WPAD
| Cài đặt hoặc giá trị trả về | Tác dụng | Cần kiểm tra |
|---|---|---|
| DIRECT | Kết nối không qua proxy | Xác nhận các máy chủ khớp là tên nội bộ cần bỏ qua proxy hoặc là ngoại lệ bên ngoài được phê duyệt rõ ràng |
| PROXY host:port | Gửi lưu lượng HTTP và HTTPS qua proxy đó | Đối chiếu máy chủ và cổng với tài liệu của bộ phận CNTT |
| SOCKS5 host:port | Gửi lưu lượng TCP qua proxy SOCKS5 nếu được hỗ trợ | Chỉ dùng cho ứng dụng cần SOCKS; trình duyệt chọn theo quy tắc |
Giá trị trả về có thể chứa các tuyến dự phòng. Thứ tự của chúng rất quan trọng, và tuyến dự phòng DIRECT cần được chủ ý thiết lập thay vì vô tình trở thành đường thoát khỏi quá trình kiểm tra.
Lưu ý việc tìm cấu hình và bộ nhớ đệm
Hướng dẫn thiết lập proxy tự động cung cấp thông tin giúp phân biệt URL PAC đã cấu hình với tính năng tự động tìm cấu hình. Hãy ghi lại thiết bị của bạn sử dụng cơ chế nào trước khi khắc phục sự cố.
Trình duyệt có thể giữ lại nội dung PAC hoặc quyết định định tuyến cho đến khi khởi động lại hoặc làm mới bộ nhớ đệm. Kết quả không thay đổi ngay sau khi chỉnh sửa cài đặt không chứng minh rằng cấu hình mới bị lỗi.
Quy tắc thực tế: Hãy xem các yêu cầu proxy bất ngờ trên Wi-Fi công cộng là đáng ngờ. Đừng nhập thông tin đăng nhập doanh nghiệp chỉ vì tính năng tự động tìm cấu hình phát hiện một proxy.
Tắt tính năng tự động phát hiện cũng có thể làm hỏng các dịch vụ nội bộ phụ thuộc vào tuyến được phát hiện. Hãy để bên phụ trách quản lý các cài đặt tìm cấu hình do tổ chức quản lý.
Cách thêm ngoại lệ proxy từng bước
Ngoại lệ proxy gửi đích đến được chọn theo đường trực tiếp thay vì qua proxy đã cấu hình. Cách này chỉ hoạt động khi mạng cho phép truy cập trực tiếp, và không cấp quyền bỏ qua bước kiểm tra.
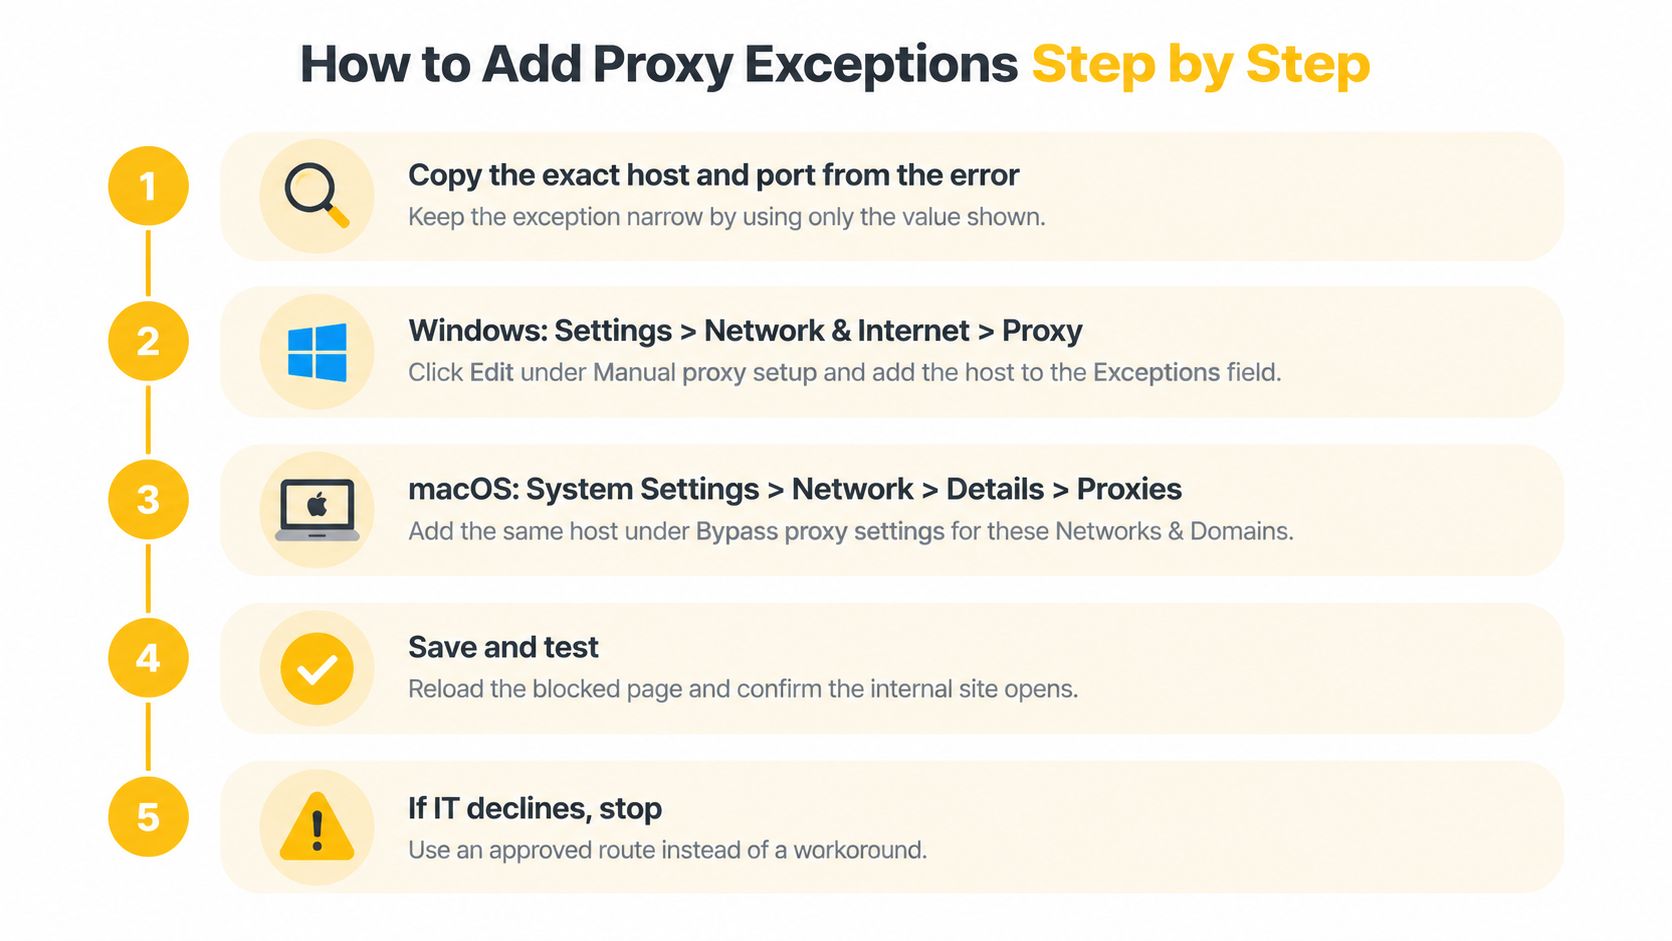
Bắt đầu với một đích đến đã được phê duyệt trong thông báo lỗi. Ghi riêng cổng của đích đến, vì nhiều trường bỏ qua chỉ chấp nhận mẫu máy chủ chứ không chấp nhận cặp máy chủ-cổng.
Áp dụng ngoại lệ tại nơi ứng dụng đọc cài đặt
Ghi lại đích đến cụ thể nhất. Sao chép đúng máy chủ và cổng, sau đó xác nhận phạm vi được phê duyệt với bộ phận CNTT. Đừng thay bằng tên miền cấp cao hơn chỉ vì dễ nhập hơn, vì như vậy có thể bao gồm các dịch vụ không liên quan.
Trên Windows, mở Settings, Network & Internet, rồi Proxy. Trong mục thiết lập proxy thủ công, chỉnh sửa trường ngoại lệ, đôi khi có nhãn “Don't use the proxy server for addresses beginning with”, và dùng dấu phân cách mà giao diện yêu cầu. Thao tác này ảnh hưởng đến cấu hình thủ công, nhưng không nhất thiết ảnh hưởng đến tuyến do PAC quản lý hoặc ứng dụng có cài đặt riêng.
Trên macOS, mở System Settings, chọn Network, chọn kết nối đang hoạt động, rồi chọn Details và Proxies. Thêm máy chủ đã được phê duyệt trong phần cài đặt bỏ qua dành cho máy chủ và tên miền; cách gọi có thể khác nhau tùy phiên bản. Kiểm tra để chắc chắn bạn đã chỉnh sửa đúng kết nối đang truyền bài kiểm tra, chứ không phải bộ điều hợp không hoạt động.
Trong Firefox, kiểm tra Network Settings và mục “No proxy for”. Chrome và Edge thường đọc cài đặt proxy của hệ điều hành, trừ khi chính sách, tiện ích mở rộng hoặc tùy chọn khởi chạy ghi đè. Điều dễ nhầm là cho rằng ngoại lệ riêng của trình duyệt cũng thay đổi các ứng dụng chạy nền.
Đối với các công cụ dòng lệnh như curl và Python requests, đặt NO_PROXY thành danh sách đích đến đã được phê duyệt, phân tách bằng dấu phẩy, trong môi trường của tiến trình. Sau đó chạy
curl -vvới URL đã được phê duyệt và kiểm tra đích kết nối; chỉ riêng việc trang tải thành công không chứng minh rằng kết nối đi trực tiếp. Một số ứng dụng diễn giải danh sách loại trừ khác nhau, vì vậy hãy xác minh ứng dụng sẽ chạy tác vụ thực tế.Giữ bật “Tự động phát hiện cài đặt”, trừ khi bộ phận CNTT yêu cầu rõ ràng thay đổi mục đó. Ghi lại các mục nhập, lý do nghiệp vụ, người phụ trách và thao tác khôi phục trong phiếu yêu cầu thay đổi. Nếu thiết bị được quản lý tập trung, hãy yêu cầu CNTT thực hiện thay đổi thay vì cố sửa một cài đặt mà chính sách sẽ khôi phục.
Kiểm tra phạm vi trước khi lưu
Hậu tố quá rộng, toàn bộ tên miền cấp cao nhất và các mục ký tự đại diện không giới hạn có thể đưa lưu lượng nhạy cảm không liên quan ra ngoài phạm vi kiểm tra. Một ngoại lệ cho thử nghiệm thanh toán không nên đồng thời bỏ qua các biện pháp kiểm soát đối với mọi dịch vụ trong một tên miền lớn dùng chung.
Phạm vi hẹp tốt hơn sự tiện lợi: Chỉ thêm đích đến mà bạn có thể biện minh, không phải mẫu lớn nhất mà trường cài đặt chấp nhận.
Hãy lưu cấu hình ban đầu trước khi thử nghiệm. Nếu CNTT từ chối thay đổi, hãy hoàn tác mọi chỉnh sửa cục bộ và sử dụng phương án thay thế được phê duyệt.
Khắc phục các lỗi thường gặp phía sau Proxy doanh nghiệp
Đối với HTTPS thông qua proxy HTTP thông thường, máy khách thường gửi yêu cầu CONNECT kèm máy chủ đích và cổng. Proxy mở một đường hầm TCP rồi chuyển tiếp các byte của kết nối, như được mô tả trong đặc tả CONNECT của IETF.
Trong một đường hầm thông thường, proxy không giải mã dữ liệu ứng dụng HTTPS. Triển khai kiểm tra TLS của doanh nghiệp thì khác: hệ thống chấm dứt và thiết lập lại các kết nối được mã hóa bằng chứng chỉ mà thiết bị được quản lý tin cậy.
Phân biệt phản hồi từ proxy với phản hồi từ đích đến
Lỗi 403 trên yêu cầu CONNECT cho biết proxy đã từ chối đường hầm, thường là do chính sách về đích đến hoặc cổng. Lỗi 403 trả về sau khi đường hầm được thiết lập có thể đến từ ứng dụng đích, vì vậy hãy ghi lại lỗi phát sinh ở giai đoạn nào.
Phản hồi 407 nghĩa là cần xác thực proxy. Hãy xác thực lại bằng cơ chế được phê duyệt và hỏi CNTT xem ứng dụng có hỗ trợ phương thức đăng nhập của tổ chức hay không.
Đừng dán thông tin xác thực vào dòng lệnh, tập lệnh dùng chung hoặc tệp đính kèm trong phiếu yêu cầu. Những nơi này có thể lưu lại bí mật trong lịch sử, nhật ký và hệ thống cộng tác.
Lỗi proxy, nguyên nhân và cách khắc phục
| Triệu chứng hoặc lỗi | Nguyên nhân có khả năng | Cách khắc phục |
|---|---|---|
| Cảnh báo chứng chỉ chỉ xuất hiện trên mạng văn phòng | Kiểm tra TLS khi CA gốc của doanh nghiệp chưa được cài đặt | Cài đặt chứng chỉ gốc được CNTT phê duyệt |
| Hết thời gian chờ mà không có phản hồi | Yêu cầu được gửi đến proxy không thể kết nối với máy chủ | Nếu truy cập trực tiếp được phê duyệt, hãy thêm máy chủ vào NO_PROXY và thử bằng curl -v |
| Hoạt động trong curl nhưng lỗi trong trình duyệt | Trình duyệt sử dụng PAC hoặc proxy khác | So sánh cài đặt proxy của trình duyệt và hệ điều hành |
| Hành vi cũ vẫn tiếp diễn sau khi thay đổi | Tệp PAC hoặc cài đặt proxy đã được lưu vào bộ nhớ đệm | Khởi động lại trình duyệt và tải lại tệp PAC |
| Kết nối SOCKS5 bị từ chối | Có thể giao thức/cổng không khớp, trình nghe không khả dụng hoặc kết nối bị từ chối | Đảm bảo giao thức khớp với cổng, sau đó xác minh trình nghe có hoạt động hay không |
Coi nhãn lỗi là manh mối, không phải kết luận chẩn đoán
Cảnh báo chứng chỉ chỉ xuất hiện trên mạng văn phòng phù hợp với khả năng có kiểm tra, nhưng không phải bằng chứng xác thực. Hãy kiểm tra đơn vị cấp chứng chỉ và yêu cầu CNTT xác minh chuỗi chứng chỉ; tuyệt đối không bỏ qua cảnh báo hoặc tắt xác minh chứng chỉ để hoàn tất thử nghiệm.
Lỗi hết thời gian chờ cũng cần được xem xét theo ngữ cảnh. Proxy có thể không truy cập được đích đến riêng tư, nhưng lỗi DNS, tường lửa và ứng dụng không khả dụng cũng có thể gây ra triệu chứng tương tự.
Đối với đích đến nội bộ đã được phê duyệt, một tuyến truy cập trực tiếp có phạm vi giới hạn có thể khắc phục hạn chế về khả năng kết nối của proxy. Đối với đích đến bên ngoài chịu sự kiểm soát của chính sách, lỗi hết thời gian chờ tương tự cần được ghi vào phiếu yêu cầu gửi CNTT, chứ không nên tự động tạo quy tắc bỏ qua.
Lỗi từ chối kết nối SOCKS không chứng minh rằng HTTP đã được gửi đến cổng SOCKS. Kết nối có thể bị từ chối trước khi thương lượng giao thức, vì vậy hãy xác nhận trình nghe và điểm cuối trước khi thay đổi giao thức ứng dụng.
Nếu trình duyệt hoạt động nhưng tập lệnh lỗi, hãy so sánh môi trường, thông tin xác thực và kho lưu trữ chứng chỉ của tập lệnh với cấu hình trình duyệt. Danh sách kiểm tra lỗi từ chối kết nối proxy có thể giúp sắp xếp các thông tin đó.
Ghi lại giai đoạn xảy ra lỗi, dấu thời gian và thông tin lỗi đã loại bỏ dữ liệu nhạy cảm. Nhờ đó, CNTT có thể tái hiện sự cố mà không làm lộ cookie, tiêu đề ủy quyền hoặc dữ liệu khách hàng.
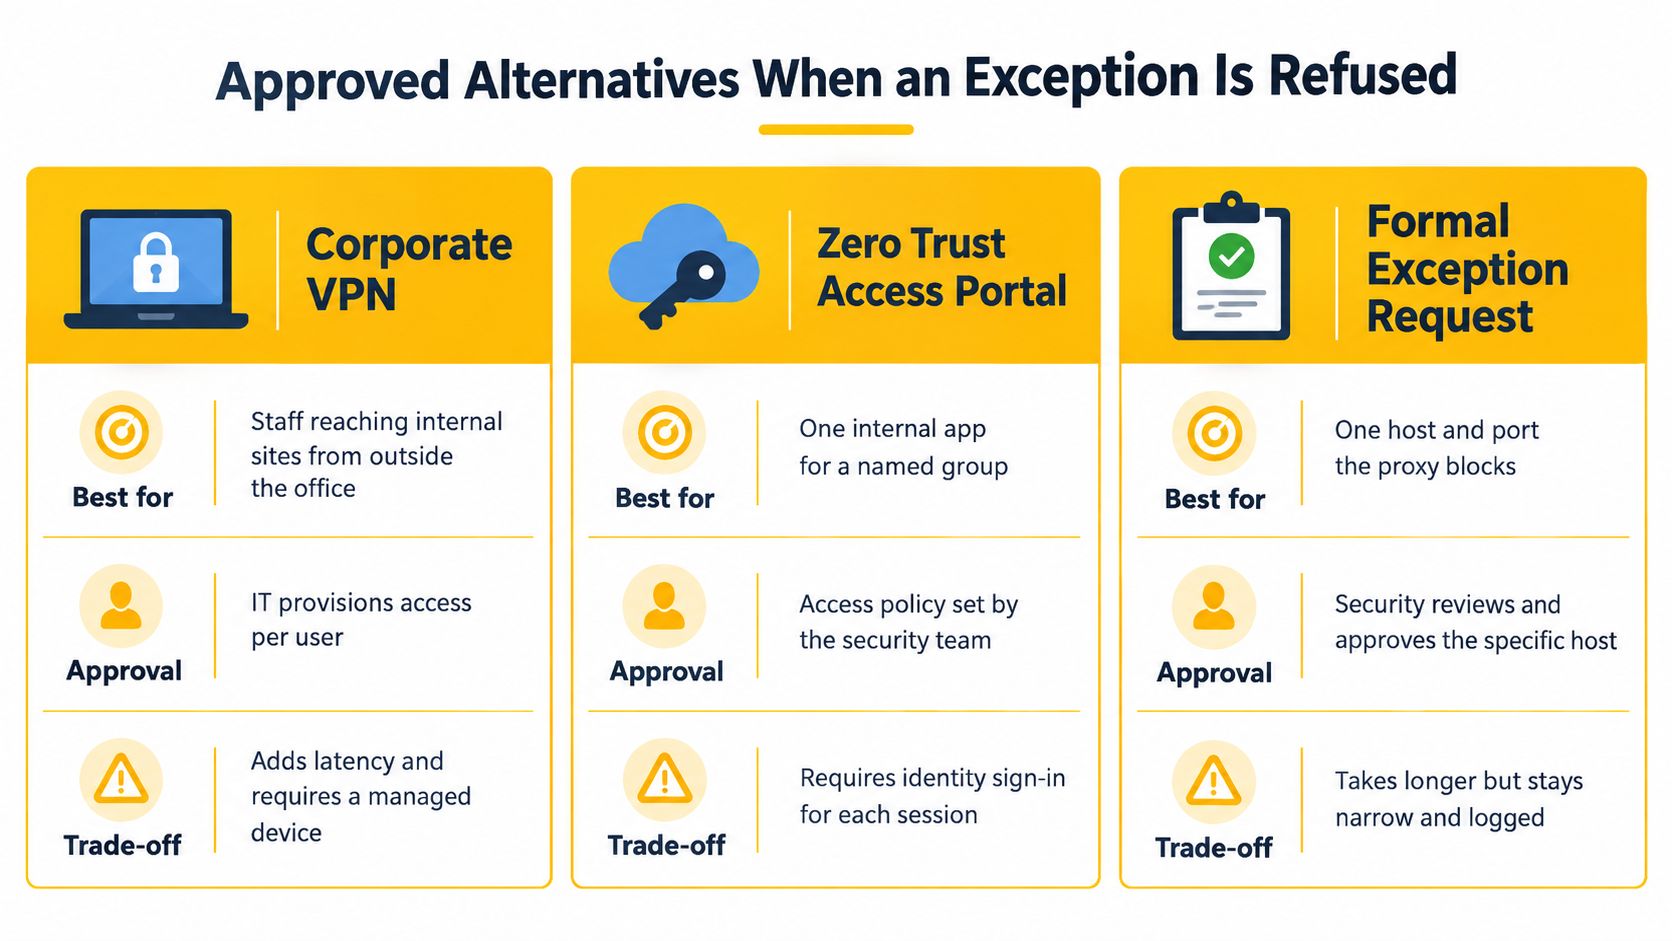
Các phương án thay thế được phê duyệt khi yêu cầu ngoại lệ bị từ chối
| Phương án | Phù hợp nhất với | Cần được phê duyệt bởi | Đánh đổi chính |
|---|---|---|---|
| VPN doanh nghiệp | Nhân viên truy cập trang nội bộ từ xa | CNTT cấp quyền | Lưu lượng vẫn chịu sự kiểm tra theo chính sách |
| Trình duyệt thử nghiệm trên đám mây hoặc môi trường hộp cát được phê duyệt | QA và thử nghiệm vị trí địa lý trong môi trường cô lập | Nhóm bảo mật | Chỉ giới hạn ở các vị trí của nhà cung cấp |
| Proxy dân cư hoặc trung tâm dữ liệu được phê duyệt | Nghiên cứu thị trường và theo dõi giá | Bộ phận mua sắm và pháp chế | Uy tín IP thay đổi tùy theo trang đích |
| Proxy di động 4G/LTE | Xác minh quảng cáo được ủy quyền, quản lý tài khoản theo quy tắc của nền tảng, QA vị trí địa lý | Trưởng nhóm và bộ phận pháp chế xem xét | Chi phí cao hơn, giới hạn băng thông, cần ghi lại phạm vi |
| Danh sách cho phép thử nghiệm do CNTT cung cấp | Các lượt kiểm tra ngắn, có xác định phạm vi | Phiếu yêu cầu thay đổi gửi CNTT | Mất nhiều thời gian hơn để được cấp, nhưng có thể kiểm tra và truy vết đầy đủ |
Việc từ chối ngoại lệ khiến công việc chuyển sang phương án khác chứ không phải chấm dứt. Công việc được chuyển sang môi trường cô lập hoặc chính sách truy cập khác, có phạm vi chặt chẽ hơn so với kết nối không giới hạn từ máy tính xách tay của nhân viên.
Đối với ứng dụng nội bộ, hướng dẫn của F1Group về làm việc từ xa an toàn hơn cho các doanh nghiệp ở East Midlands cung cấp thông tin nền để trao đổi với CNTT về quyền truy cập từ xa được quản lý. Việc thử nghiệm trang web công khai lại đặt ra câu hỏi riêng: nên chạy phép kiểm tra qua mạng gửi đi nào.
Chọn ngữ cảnh mạng phù hợp với công việc
Proxy trung tâm dữ liệu thoát ra qua mạng lưu trữ. Proxy dân cư sử dụng kết nối mạng của người tiêu dùng và cần có nguồn cung rõ ràng cũng như được rà soát hợp đồng. Proxy di động, bao gồm kết nối 4G/LTE và 5G, thoát ra qua các nhà mạng di động.
ASN, hay số hệ thống tự trị, xác định nhà khai thác mạng quảng bá dải IP. NAT cấp nhà mạng, hay CGNAT, cho phép nhà mạng di động chia sẻ một địa chỉ công khai giữa các thuê bao, khiến việc chặn thiếu chọn lọc có nhiều khả năng ảnh hưởng đến người dùng thông thường hơn.
Lưu lượng dùng chung đó khiến việc phân loại chỉ dựa trên IP kém chính xác hơn và việc chặn hàng loạt gây gián đoạn nhiều hơn. Các hệ thống phát hiện và quy tắc phê duyệt áp dụng với điểm thoát di động giống như với mọi tuyến khác, vì vậy phạm vi được ghi trong bảng vẫn quyết định những gì kết nối được phép thực hiện.
Luân phiên IP thay đổi địa chỉ thoát theo lịch hoặc theo từng yêu cầu. Phiên cố định nhằm duy trì địa chỉ thoát trong một khoảng thời gian xác định, giúp giữ tính liên tục trong quy trình đăng nhập được phê duyệt, dù những thay đổi của mạng nhà mạng vẫn có thể làm gián đoạn kết nối.
HTTP và SOCKS5 là các giao thức truy cập: chúng xác định cách lưu lượng đến proxy, còn chất lượng điểm thoát phụ thuộc vào mạng phía sau proxy. Nhắm mục tiêu theo vị trí địa lý chọn quốc gia hoặc khu vực của điểm thoát, còn đích đến vẫn diễn giải phiên dựa trên các tín hiệu riêng của nó.
Xác minh các tín hiệu một cách độc lập
Đối với các phép so sánh được ủy quyền, hãy giữ nguyên tài khoản thử nghiệm và quy trình khi so sánh các lần chạy trực tiếp với các lần chạy qua proxy. Ghi riêng địa chỉ nguồn, thuộc tính TLS và HTTP, dấu vân tay trình duyệt, mức độ lộ lọt của cookie, DNS và WebRTC, thời gian cùng kết quả thử thách.
Nghiên cứu học thuật được đăng trên tạp chí Information xem xét việc phát hiện IP bị che giấu và cho thấy vì sao kết quả riêng của từng hệ thống phát hiện không thể dùng để khẳng định thành công phổ quát. Bằng chứng từ trình duyệt và phiên vẫn tồn tại sau khi thay đổi IP, vì vậy cần xem xét toàn bộ tập hợp tín hiệu thay vì chỉ địa chỉ thoát.
Một nhóm tiếp thị cần kiểm tra quảng cáo theo khu vực cần điều kiện vị trí có thể tái lập và sự cho phép được ghi nhận. Quy định của nhà xuất bản xác định những gì bài kiểm tra được phép thực hiện, còn lựa chọn mạng cung cấp vị trí địa lý.
Không nên bỏ qua các giới hạn về bảo mật và chính sách
Proxy doanh nghiệp không chỉ là một lớp tăng tốc. Việc gỡ bỏ proxy cũng có thể loại bỏ tính năng lọc URL, kiểm tra phần mềm độc hại, giám sát DNS, kiểm soát rò rỉ dữ liệu và hồ sơ kiểm toán.
Báo cáo M-Trends năm 2025 của Google khuyến nghị giám sát lưu lượng đi ra thông qua proxy và hệ thống phát hiện xâm nhập, đồng thời xem xét các yêu cầu DNS để xác định nội dung tải xuống độc hại. Vì vậy, tuyến kết nối trực tiếp cần có kế hoạch kiểm soát thay thế, chứ không chỉ cần một bài kiểm tra kết nối thành công.
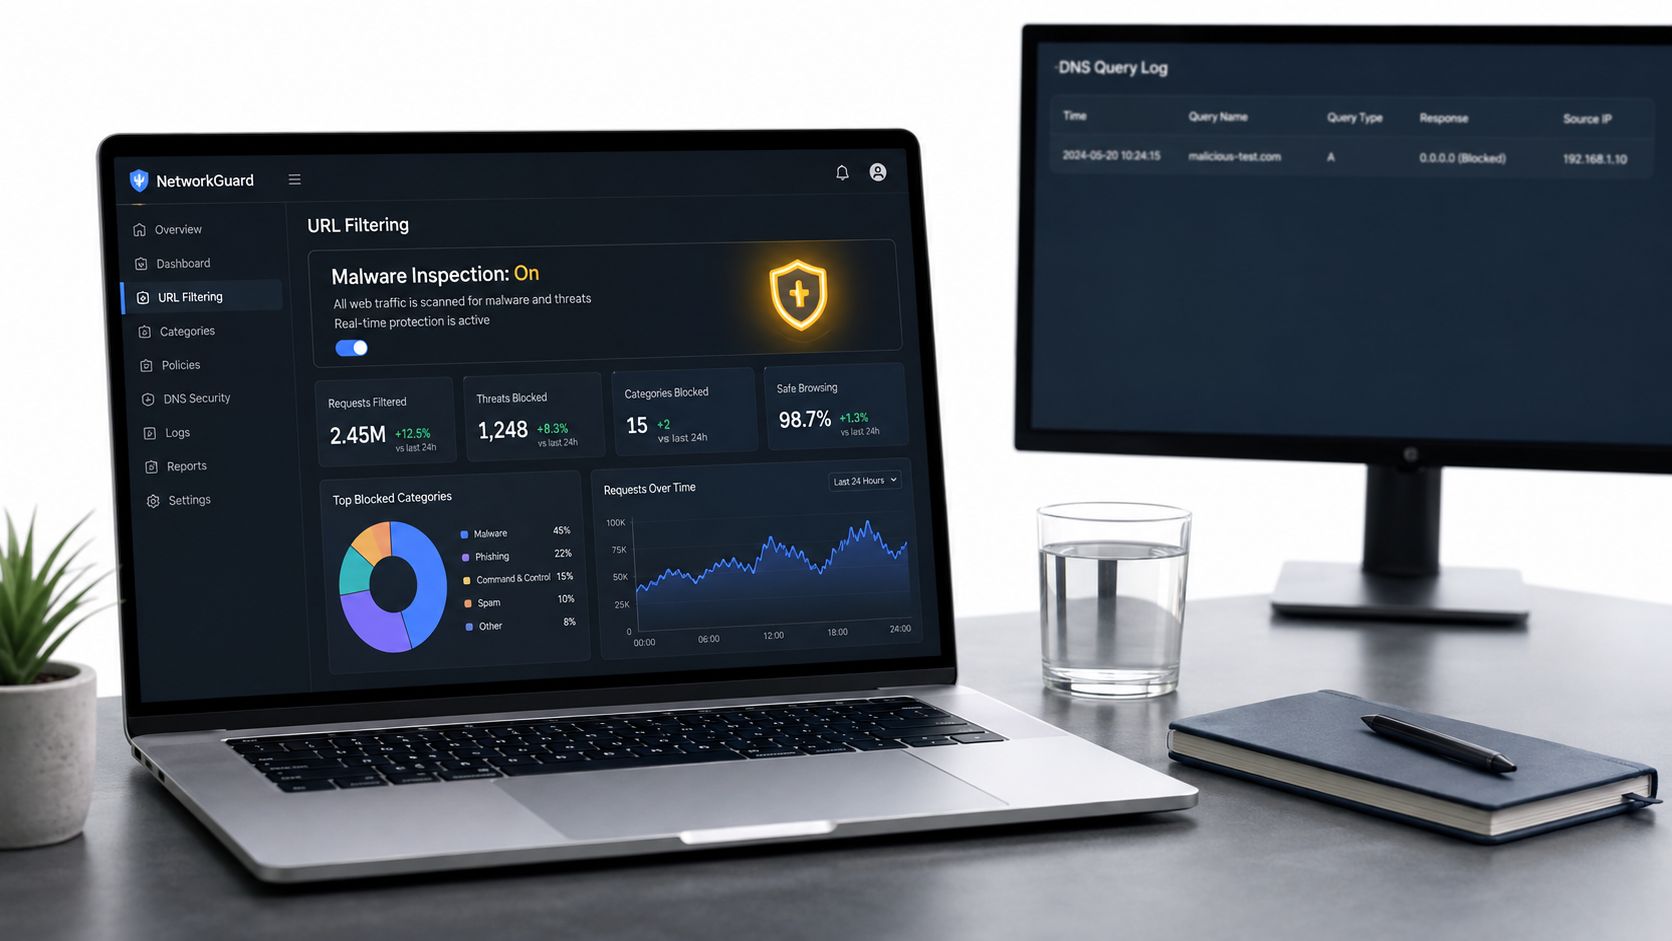
Duy trì các biện pháp kiểm soát cần thiết cho doanh nghiệp
- Giới hạn lưu lượng đi ra. Chỉ cho phép lưu lượng đi ra đến máy chủ và cổng đã được phê duyệt.
- Quy trách nhiệm. Chỉ định người phụ trách và ngày hết hạn cho mọi ngoại lệ.
- Duy trì khả năng giám sát. Giám sát DNS trên thiết bị đầu cuối và lưu giữ nhật ký kiểm toán đầy đủ.
- Bảo vệ lưu lượng được mã hóa. Áp dụng kiểm tra TLS khi hợp pháp và phù hợp với thiết kế đã được phê duyệt.
- Giảm thiểu mức độ lộ lọt. Bất cứ khi nào khả thi, hãy sử dụng thông tin đăng nhập thử nghiệm và dữ liệu phi sản xuất.
Đối với các tổ chức đang thiết kế lại quyền truy cập thay vì cấp ngoại lệ tạm thời, phần giải thích của MR2 Solutions về tích hợp SD-WAN với SASE cung cấp thông tin nền về cách giữ cho chính sách mạng và bảo mật nhất quán.
Tuyến kiểm thử QA tương tự môi trường người dùng cá nhân có thể tái hiện điều kiện của khách hàng chính xác hơn, nhưng cũng có thể khiến thông tin đăng nhập hoặc dữ liệu thử nghiệm đi qua một tuyến mạng khác. Hãy ghi lại sự đánh đổi này trước khi kiểm thử.
Không nên mua proxy di động với kỳ vọng né tránh phát hiện hoặc vượt qua các biện pháp kiểm soát truy cập. Điều khoản của nền tảng vẫn áp dụng; xoay vòng địa chỉ để qua mặt lệnh cấm hoặc giới hạn tốc độ đã áp đặt không phải là phương pháp khắc phục sự cố được phê duyệt.
Xác nhận tuyến kết nối với bộ phận IT trước khi kiểm thử
Yêu cầu phê duyệt nên mô tả nhiệm vụ kinh doanh và tuyến kết nối được phép, chứ không chỉ cho phép ai đó làm cho lỗi biến mất. Việc phê duyệt mơ hồ kiểu “tắt proxy” không cung cấp cho ai con đường để xác minh về sau.
Soạn yêu cầu thay đổi. Giữ đúng định dạng: một câu về nhiệm vụ, một câu về tuyến kết nối IT sẽ cho phép và một câu về thời điểm ngoại lệ kết thúc. Đính kèm bằng chứng lỗi đã thu thập và loại bỏ thông tin nhạy cảm để IT có thể phân biệt lỗi định tuyến, xác thực và chính sách đích.
Hỏi xem có tuyến kết nối hiện có nào được phê duyệt phù hợp không. Để câu trả lời quyết định cấu hình: thiết bị được quản lý, môi trường cô lập hoặc kết nối bên ngoài được cho phép.
Xác minh thay đổi đã được phê duyệt. Chạy
curl -vvà kiểm thử bằng trình duyệt, sau đó ghi lại đường dẫn kết nối thực tế và kết quả cùng với yêu cầu hỗ trợ. Xác nhận quy trình công việc của doanh nghiệp, chứ không chỉ việc trang có tải được hay không.Gỡ bỏ ngoại lệ khi thời gian kiểm thử kết thúc. Khôi phục cấu hình đã lưu và xác minh rằng việc thực thi chính sách bình thường đã hoạt động trở lại.
Ví dụ, một nhóm QA cần kiểm thử quy trình thanh toán trong điều kiện di động mà khách hàng ở Pháp trải nghiệm. IT phê duyệt một tuyến di động 4G/LTE chuyên dụng tại Pháp thay vì ngoại lệ dành cho máy tính để bàn; tuyến này được giới hạn cho tài khoản thử nghiệm và máy chủ staging, đồng thời có các biện pháp kiểm soát phiên giữ nguyên một IP trong suốt các bước thanh toán. Người phụ trách và ngày hết hạn được ghi vào yêu cầu hỗ trợ; khi kết thúc, cấu hình được gỡ bỏ để khôi phục việc thực thi chính sách bình thường.
Evoproxy cung cấp kết nối di động 4G/LTE với các tùy chọn định tuyến theo quốc gia và nhà mạng, biện pháp kiểm soát phiên, cùng quyền truy cập HTTP hoặc SOCKS5. Với nhiệm vụ được phê duyệt cần điều kiện mạng di động, hãy truy cập Evoproxy để đánh giá cấu hình dựa trên vị trí mục tiêu, yêu cầu phiên và hồ sơ tuân thủ của bạn.