Checkout yang bergantung pada lokasi geografis berfungsi di ponsel, tetapi pengujian yang sama gagal di laptop kantor. Tenggat kampanye belum berubah, dan seseorang menyarankan Anda untuk melewati proxy. Sebelum mengubah pengaturan, pastikan apakah jaringan kantor memblokir tujuan, aplikasi memilih rute yang salah, atau tujuan menolak permintaan.
Identifikasi Masalah Proxy yang Sebenarnya Anda Hadapi
Masalah proxy perlu ditangani pihak yang tepat sebelum diperbaiki. Proxy forward perusahaan, yang mengirim permintaan keluar atas nama Anda, berbeda dengan pemeriksaan lalu lintas yang dilakukan situs web. Konfigurasi aplikasi dan autentikasi proxy menimbulkan titik kegagalan tersendiri.
Gunakan gejalanya untuk menentukan pihak yang menangani tiket, alih-alih mencoba koneksi lain secara acak.
Gejala, penyebab, dan langkah awal terkait proxy
| Gejala | Kemungkinan penyebab | Pihak yang dapat mengubahnya | Langkah awal |
|---|---|---|---|
| Beberapa situs gagal dibuka, sementara yang lain terbuka | Host masuk daftar blokir atau filter kategori | Tim keamanan TI | Minta pengecualian untuk host yang tepat |
| Berfungsi di browser, gagal di aplikasi atau skrip | Aplikasi mengabaikan pengaturan proxy sistem | Anda, di konfigurasi aplikasi | Atur proxy secara eksplisit atau tambahkan NO_PROXY untuk tujuan langsung yang disetujui |
| Berfungsi dengan data seluler, gagal di Wi-Fi kantor | Proxy kantor atau kebijakan inspeksi | TI | Tanyakan apakah pengujian dapat dijalankan melalui rute yang disetujui |
| Diblokir bahkan saat mengakses secara langsung | Deteksi bot atau proxy milik situs web | Kebijakan situs | Tinjau ketentuannya dan hentikan; jangan berganti-ganti IP untuk mengakalinya |
Permintaan autentikasi harus ditangani tim identitas atau TI. Kredensial yang hilang atau kedaluwarsa tidak akan diperbaiki dengan menambahkan pengecualian tujuan.
Kumpulkan bukti sebelum mengubah rute
Catat host dan port yang tepat, protokol, kode kesalahan, perangkat, dan jaringan. Sertakan informasi apakah permintaan yang sama berhasil di jaringan lain yang disetujui, serta apakah kegagalan terjadi sebelum atau sesudah login.
Pada sistem Windows yang dikelola, memeriksa konfigurasi proxy WinHTTP membantu memastikan apa yang digunakan tumpukan jaringan tersebut. Namun, hal ini tidak membuktikan bahwa setiap browser atau aplikasi menggunakan pengaturan yang sama.
Mengubah IP yang terlihat bukan solusi universal. Sebuah studi tahun 2025 yang dijelaskan oleh Tech Xplore menemukan bahwa pola waktu bolak-balik lintas lapisan mengungkap lalu lintas yang melalui proxy pada 80% dari 5.000 situs web yang paling sering diakses yang diuji, termasuk saat obfuscation digunakan.
Menambahkan pengecualian yang disetujui, mengonfigurasi rute yang diizinkan, dan mencoba mengakali deteksi situs adalah tindakan yang berbeda. Blokir kebijakan memerlukan permintaan terdokumentasi, bukan solusi sementara.
Membaca Pengaturan PAC dan WPAD Sebelum Mengubahnya
File PAC, singkatan dari konfigurasi otomatis proxy, adalah file JavaScript kecil dengan fungsi FindProxyForURL yang memilih rute untuk setiap permintaan. Browser Anda mungkin mengirim permintaan ke aplikasi internal secara langsung, sementara permintaan ke situs web publik dikirim melalui proxy perusahaan.
WPAD, atau Web Proxy Auto-Discovery, menemukan konfigurasi tersebut, biasanya melalui opsi DHCP 252 atau hostname wpad di DNS. Penemuan dan perutean adalah hal yang berbeda: WPAD menemukan instruksinya; file PAC berisi instruksi tersebut.
Baca aturan yang benar-benar cocok
- Salin lokasi konfigurasi. Temukan URL konfigurasi proxy otomatis di pengaturan browser atau sistem operasi. Jika kolom tersebut dikelola, catat lokasinya tanpa mencoba mengesampingkan kebijakan.
- Buka URL PAC di sesi browser yang diizinkan. Isinya seharusnya tampil atau terunduh sebagai teks yang dapat dibaca, meskipun akses mungkin memerlukan jaringan perusahaan.
- Cari pemeriksaan host seperti
dnsDomainIs,shExpMatch, danisInNet. Ikuti urutan eksekusi fungsi, karena pernyataan return yang lebih awal dapat mencegah aturan berikutnya dijalankan. - Identifikasi rute yang dikembalikan. Cocokkan tujuan yang gagal dengan kondisi sebenarnya, bukan sekadar domain yang tampak familier di suatu bagian file.
- Kirimkan tujuan, kondisi yang cocok, dan nilai return-nya kepada TI. Ini lebih berguna daripada meminta seseorang menonaktifkan konfigurasi otomatis.
Nilai return PAC dan pengaturan WPAD
| Pengaturan atau nilai return | Fungsinya | Hal yang perlu diperiksa |
|---|---|---|
| DIRECT | Menghubungkan tanpa proxy | Pastikan host yang cocok adalah nama internal yang seharusnya melewati proxy, atau pengecualian eksternal yang secara eksplisit disetujui |
| PROXY host:port | Mengirim lalu lintas HTTP dan HTTPS melalui proxy tersebut | Cocokkan host dan port dengan dokumentasi TI |
| SOCKS5 host:port | Mengirim lalu lintas TCP melalui proxy SOCKS5 jika didukung | Gunakan hanya untuk aplikasi yang memerlukan SOCKS; browser memilih rute berdasarkan aturan |
Nilai return dapat berisi rute cadangan. Urutannya penting, dan fallback DIRECT seharusnya disengaja, bukan menjadi jalan keluar yang tidak sengaja dari inspeksi.
Perhatikan penemuan dan caching
Panduan pengaturan proxy otomatis memberikan konteks untuk membedakan URL PAC yang dikonfigurasi dari penemuan otomatis. Catat mekanisme yang digunakan perangkat Anda sebelum melakukan pemecahan masalah.
Browser dapat menyimpan konten PAC atau keputusan perutean hingga dimulai ulang atau cache diperbarui. Hasil yang tidak berubah segera setelah pengaturan diedit tidak membuktikan bahwa konfigurasi baru gagal.
Aturan praktis: Anggap permintaan proxy yang tidak terduga di Wi-Fi publik sebagai sesuatu yang mencurigakan. Jangan masukkan kredensial perusahaan hanya karena penemuan otomatis menemukan sebuah proxy.
Menonaktifkan deteksi otomatis juga dapat merusak layanan internal yang mengandalkan rute yang ditemukan. Biarkan pengaturan penemuan yang dikelola tetap di tangan pihak yang bertanggung jawab.
Cara Menambahkan Pengecualian Proxy Langkah demi Langkah
Pengecualian proxy mengirim tujuan yang dipilih secara langsung, bukan melalui proxy yang dikonfigurasi. Cara ini hanya berfungsi jika jaringan mengizinkan akses langsung, dan tidak memberikan izin untuk melewati inspeksi.
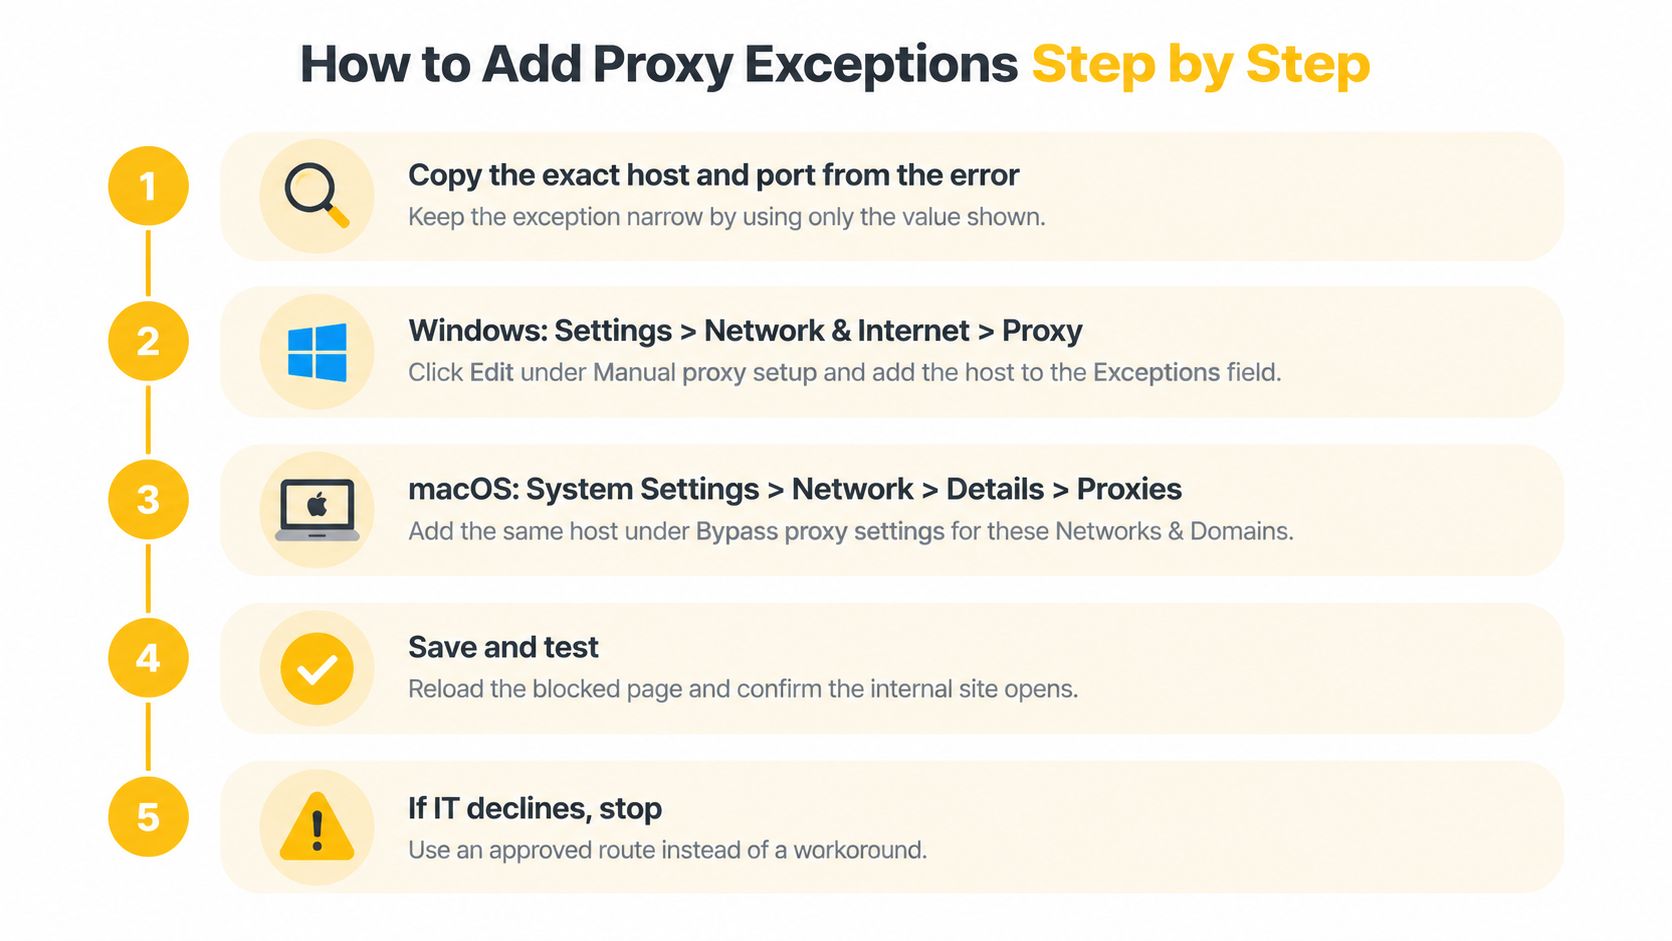
Mulailah dengan tujuan yang disetujui dan tercantum dalam pesan kesalahan. Catat port-nya secara terpisah, karena banyak kolom pengecualian menerima pola host, bukan pasangan host dan port.
Terapkan pengecualian di tempat aplikasi membacanya
Catat tujuan sekecil mungkin. Salin host dan port yang tepat, lalu pastikan cakupan yang disetujui bersama TI. Jangan menggantinya dengan domain induk hanya karena lebih mudah diketik, karena itu dapat mencakup layanan lain yang tidak terkait.
Di Windows, buka Settings, Network & Internet, lalu Proxy. Di bagian pengaturan proxy manual, edit kolom pengecualian, yang terkadang berlabel “Don't use the proxy server for addresses beginning with,” dengan menggunakan pemisah yang diwajibkan antarmuka. Ini memengaruhi konfigurasi manual, tetapi belum tentu rute yang dikelola PAC atau aplikasi dengan pengaturan tersendiri.
Di macOS, buka System Settings, pilih Network, pilih koneksi aktif, lalu Details dan Proxies. Tambahkan host yang disetujui di pengaturan pengecualian untuk host dan domain; labelnya dapat berbeda tergantung rilis. Pastikan Anda mengedit koneksi yang benar-benar digunakan untuk pengujian, bukan adaptor yang tidak aktif.
Di Firefox, periksa Network Settings dan “No proxy for.” Chrome dan Edge biasanya membaca pengaturan proxy sistem operasi, kecuali jika kebijakan, ekstensi, atau opsi peluncuran mengesampingkannya. Kesalahannya adalah menganggap pengecualian khusus browser juga mengubah aplikasi yang berjalan di latar belakang.
Untuk alat baris perintah seperti curl dan Python requests, atur NO_PROXY ke daftar tujuan yang disetujui dan dipisahkan koma di lingkungan proses. Lalu jalankan
curl -vterhadap URL yang disetujui dan periksa tujuan koneksinya; halaman yang berhasil dibuka saja tidak membuktikan bahwa perutean berlangsung secara langsung. Beberapa klien menafsirkan pengecualian dengan cara berbeda, jadi verifikasi aplikasi yang akan menjalankan tugas sebenarnya.Biarkan “Deteksi setelan secara otomatis” tetap aktif kecuali tim TI secara eksplisit mengubah persyaratan tersebut. Catat entri, alasan bisnis, pemilik, dan tindakan pemulihan dalam tiket perubahan. Jika perangkat dikelola secara terpusat, ajukan perubahan melalui tim TI alih-alih mengutak-atik setelan yang akan dipulihkan oleh kebijakan.
Periksa cakupan sebelum menyimpan
Suffix yang luas, seluruh domain tingkat atas, dan entri wildcard tanpa batas dapat mengalihkan lalu lintas sensitif yang tidak terkait ke luar proses inspeksi. Pengecualian untuk pengujian checkout tidak seharusnya sekaligus melewati kontrol untuk semua layanan di bawah domain bersama yang besar.
Utamakan cakupan sempit: Tambahkan tujuan yang dapat Anda benarkan, bukan pola terbesar yang diterima oleh kolom setelan.
Simpan konfigurasi asli sebelum menguji. Jika tim TI menolak perubahan tersebut, pulihkan semua perubahan lokal dan gunakan alternatif yang disetujui.
Memperbaiki Kesalahan Umum di Balik Proxy Perusahaan
Untuk HTTPS melalui proxy HTTP konvensional, klien biasanya mengirim CONNECT beserta host dan port tujuan. Proxy membuka terowongan TCP lalu meneruskan byte koneksi, sebagaimana dijelaskan dalam spesifikasi CONNECT dari IETF.
Dalam terowongan biasa, proxy tidak mendekripsi data aplikasi HTTPS. Penerapan inspeksi TLS perusahaan berbeda: koneksi terenkripsi dihentikan dan dibuat ulang menggunakan sertifikat yang dipercaya oleh perangkat terkelola.
Pisahkan respons proxy dari respons tujuan
403 pada permintaan CONNECT menunjukkan bahwa proxy menolak terowongan, sering kali karena kebijakan tujuan atau port. 403 yang dikembalikan setelah terowongan terbentuk bisa berasal dari aplikasi tujuan, jadi catat tahap yang menghasilkannya.
Respons 407 berarti autentikasi proxy diperlukan. Lakukan autentikasi ulang menggunakan mekanisme yang disetujui, dan tanyakan kepada tim TI apakah aplikasi mendukung metode masuk organisasi.
Jangan tempelkan kredensial ke baris perintah, skrip bersama, atau lampiran tiket. Lokasi tersebut dapat menyimpan rahasia dalam riwayat, log, dan sistem kolaborasi.
Kesalahan proxy, penyebab, dan perbaikan
| Gejala atau kesalahan | Kemungkinan penyebab | Perbaikan |
|---|---|---|
| Peringatan sertifikat hanya di jaringan kantor | Inspeksi TLS dengan root CA perusahaan yang belum terpasang | Pasang sertifikat root yang disetujui dari tim TI |
| Waktu tunggu habis tanpa respons | Permintaan dikirim ke proxy yang tidak dapat menjangkau host | Jika akses langsung disetujui, tambahkan host ke NO_PROXY dan uji dengan curl -v |
| Berfungsi di curl, gagal di browser | Browser menggunakan PAC atau proxy yang berbeda | Bandingkan setelan proxy browser dan OS |
| Perilaku lama setelah perubahan | File PAC atau setelan proxy tersimpan dalam cache | Mulai ulang browser dan ambil ulang file PAC |
| Koneksi SOCKS5 ditolak | Kemungkinan ketidakcocokan protokol/port, listener tidak tersedia, atau koneksi ditolak | Sesuaikan protokol dengan port, lalu pastikan listener tersedia |
Anggap label kesalahan sebagai petunjuk, bukan diagnosis
Peringatan sertifikat yang hanya muncul di jaringan kantor konsisten dengan inspeksi, tetapi bukan bukti. Periksa penerbit sertifikat dan minta tim TI memvalidasi rantainya; jangan pernah melewati peringatan atau menonaktifkan verifikasi sertifikat untuk menyelesaikan pengujian.
Waktu tunggu yang habis juga perlu dilihat konteksnya. Proxy mungkin tidak memiliki akses ke tujuan privat, tetapi kegagalan DNS, firewall, dan aplikasi yang tidak tersedia dapat menimbulkan gejala serupa.
Untuk tujuan internal yang disetujui, rute langsung dengan cakupan terbatas dapat mengatasi keterbatasan jangkauan proxy. Untuk tujuan eksternal yang dikendalikan kebijakan, waktu tunggu yang habis sebaiknya dilaporkan dalam tiket TI, bukan ditangani dengan aturan bypass otomatis.
Penolakan koneksi SOCKS tidak membuktikan bahwa HTTP dikirim ke port SOCKS. Penolakan koneksi dapat terjadi sebelum negosiasi protokol, jadi pastikan listener dan endpoint sebelum mengubah protokol aplikasi.
Jika browser berfungsi sedangkan skrip gagal, bandingkan lingkungan, autentikasi, dan penyimpanan sertifikat tepercaya skrip dengan konfigurasi browser. Daftar periksa penolakan koneksi proxy dapat membantu menyusun bukti tersebut.
Catat tahap kegagalan, stempel waktu, dan keluaran kesalahan yang telah disanitasi. Dengan begitu, tim TI memperoleh informasi yang dapat direproduksi tanpa mengungkap cookie, header otorisasi, atau data pelanggan.
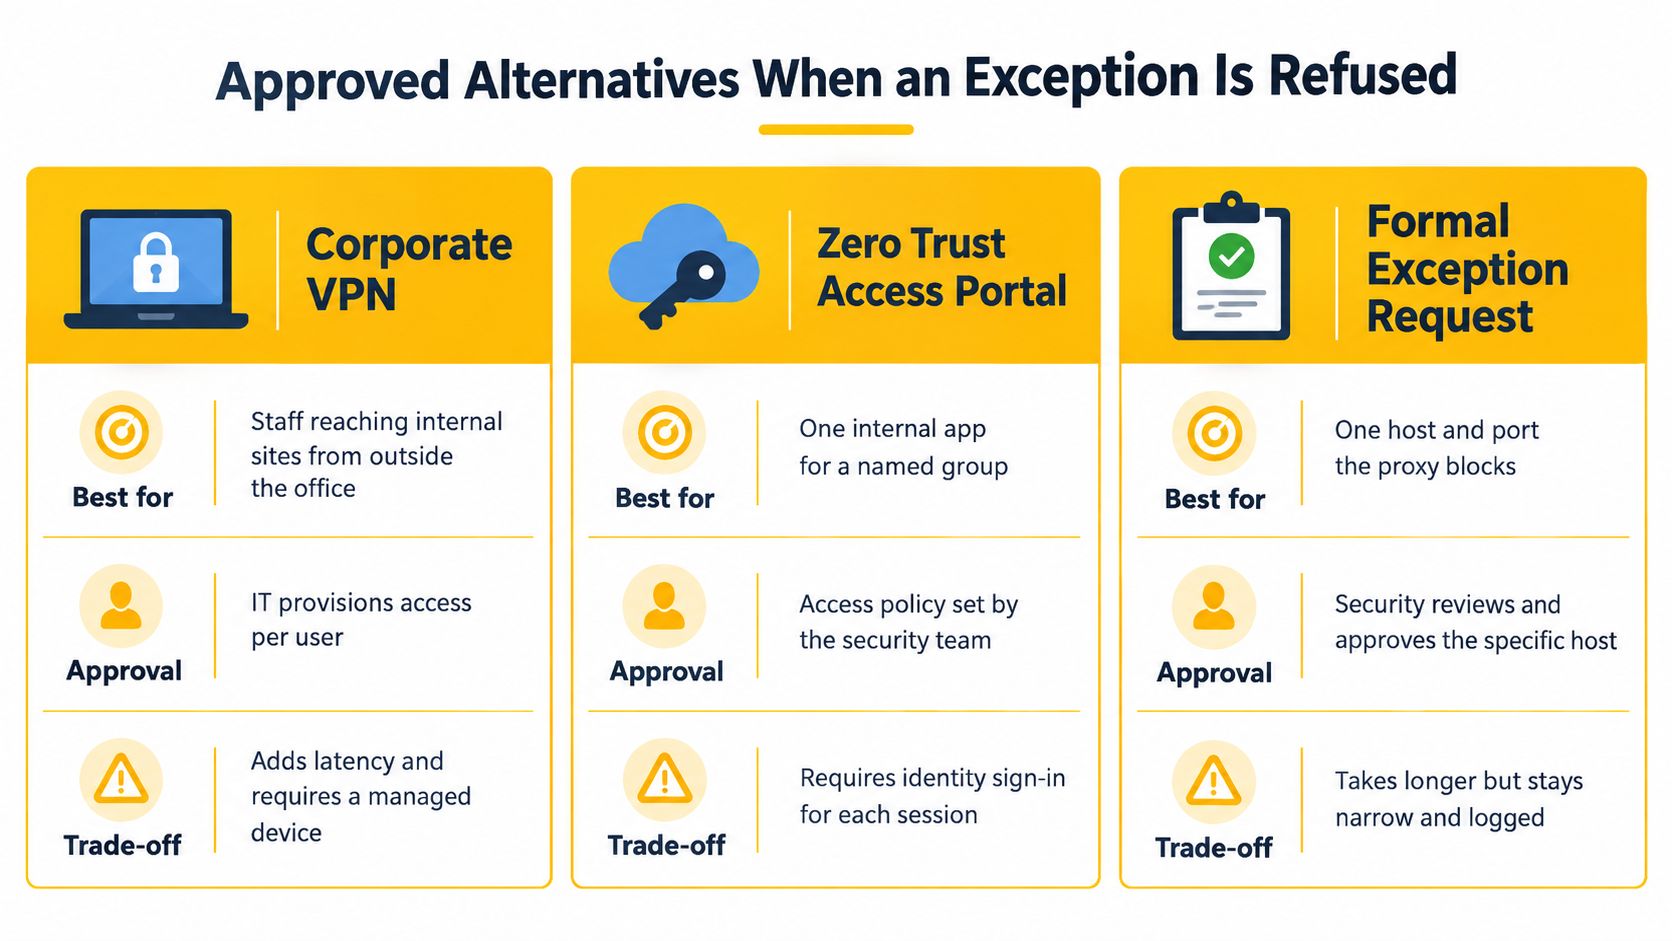
Alternatif yang Disetujui Saat Pengecualian Ditolak
| Opsi | Paling sesuai untuk | Persetujuan yang diperlukan | Kompromi utama |
|---|---|---|---|
| VPN perusahaan | Staf yang mengakses situs internal dari jarak jauh | Penyediaan oleh tim TI | Lalu lintas tetap berada di bawah inspeksi kebijakan |
| Browser pengujian cloud atau sandbox yang disetujui | QA dan pengujian geografis dalam lingkungan terisolasi | Tim keamanan | Terbatas pada lokasi vendor |
| Proxy residensial atau pusat data yang disetujui | Riset pasar dan pemantauan harga | Pengadaan dan tim hukum | Reputasi IP berbeda-beda menurut situs tujuan |
| Proxy seluler 4G/LTE | Verifikasi iklan yang diotorisasi, pengelolaan akun sesuai aturan platform, QA geografis | Pemimpin tim dan tinjauan hukum | Biaya lebih tinggi, batas bandwidth, cakupan harus didokumentasikan |
| Daftar izin pengujian dari tim TI | Pemeriksaan singkat dengan cakupan yang jelas | Tiket perubahan TI | Prosesnya lebih lambat, tetapi sepenuhnya dapat diaudit |
Penolakan pengecualian mengalihkan tugas, bukan mengakhirinya. Pekerjaan beralih ke lingkungan terisolasi atau kebijakan akses lain dengan cakupan yang lebih ketat daripada konektivitas tanpa batas dari laptop staf.
Untuk aplikasi internal, panduan F1Group tentang cara bekerja jarak jauh yang lebih aman bagi bisnis di East Midlands memberikan konteks untuk membahas akses jarak jauh terkelola dengan tim TI. Pengujian situs publik menimbulkan pertanyaan terpisah: jaringan keluar mana yang harus digunakan untuk menjalankan pemeriksaan.
Sesuaikan konteks jaringan dengan tugas
Proxy pusat data keluar melalui jaringan hosting. Proxy residensial menggunakan koneksi jaringan konsumen dan memerlukan peninjauan sumber serta kontrak yang jelas. Proxy seluler, termasuk koneksi 4G/LTE dan 5G, keluar melalui operator seluler.
ASN, atau nomor sistem otonom, mengidentifikasi operator jaringan yang mengumumkan rentang IP. Carrier-grade NAT, atau CGNAT, memungkinkan operator seluler berbagi alamat publik di antara pelanggan, sehingga pemblokiran tanpa pandang bulu lebih mungkin berdampak pada pengguna biasa.
Lalu lintas bersama tersebut membuat klasifikasi berdasarkan IP saja kurang meyakinkan dan pemblokiran menyeluruh lebih mengganggu. Sistem deteksi dan aturan persetujuan berlaku pada jalur keluar seluler sama seperti jalur lainnya, sehingga cakupan yang didokumentasikan dalam tabel tetap menentukan tindakan yang boleh dilakukan oleh koneksi tersebut.
Rotasi IP mengubah alamat keluar sesuai jadwal atau pada setiap permintaan. Sesi lengket berupaya mempertahankan alamat keluar selama periode tertentu, sehingga membantu menjaga kesinambungan dalam alur kerja masuk yang disetujui, meskipun perubahan jaringan operator yang mendasarinya tetap dapat mengganggu koneksi.
HTTP dan SOCKS5 adalah protokol akses: keduanya menentukan cara lalu lintas mencapai proxy, sedangkan kualitas jalur keluar bergantung pada jaringan di baliknya. Penargetan geografis memilih negara atau wilayah jalur keluar, dan tujuan tetap menafsirkan sesi berdasarkan sinyalnya sendiri.
Verifikasi sinyal secara terpisah
Untuk perbandingan yang diotorisasi, gunakan akun pengujian dan alur kerja yang sama saat membandingkan pengujian langsung dan melalui proxy. Catat alamat sumber, properti TLS dan HTTP, sidik jari browser, cookie, paparan DNS dan WebRTC, waktu, serta hasil tantangan secara terpisah.
Studi akademis yang diterbitkan dalam Information mengkaji deteksi IP tersembunyi dan menunjukkan mengapa hasil yang spesifik untuk detektor tidak tepat dijadikan klaim keberhasilan universal. Bukti browser dan sesi tetap ada meskipun IP berubah, jadi keseluruhan rangkaian sinyal lebih penting daripada alamat keluar saja.
Tim pemasaran yang memeriksa iklan regional membutuhkan kondisi lokasi yang dapat direproduksi dan otorisasi yang terdokumentasi. Aturan penerbit menentukan hal yang boleh dilakukan dalam pengujian, sedangkan pilihan jaringan menentukan geografinya.
Batasan Keamanan dan Kebijakan yang Tidak Boleh Diabaikan
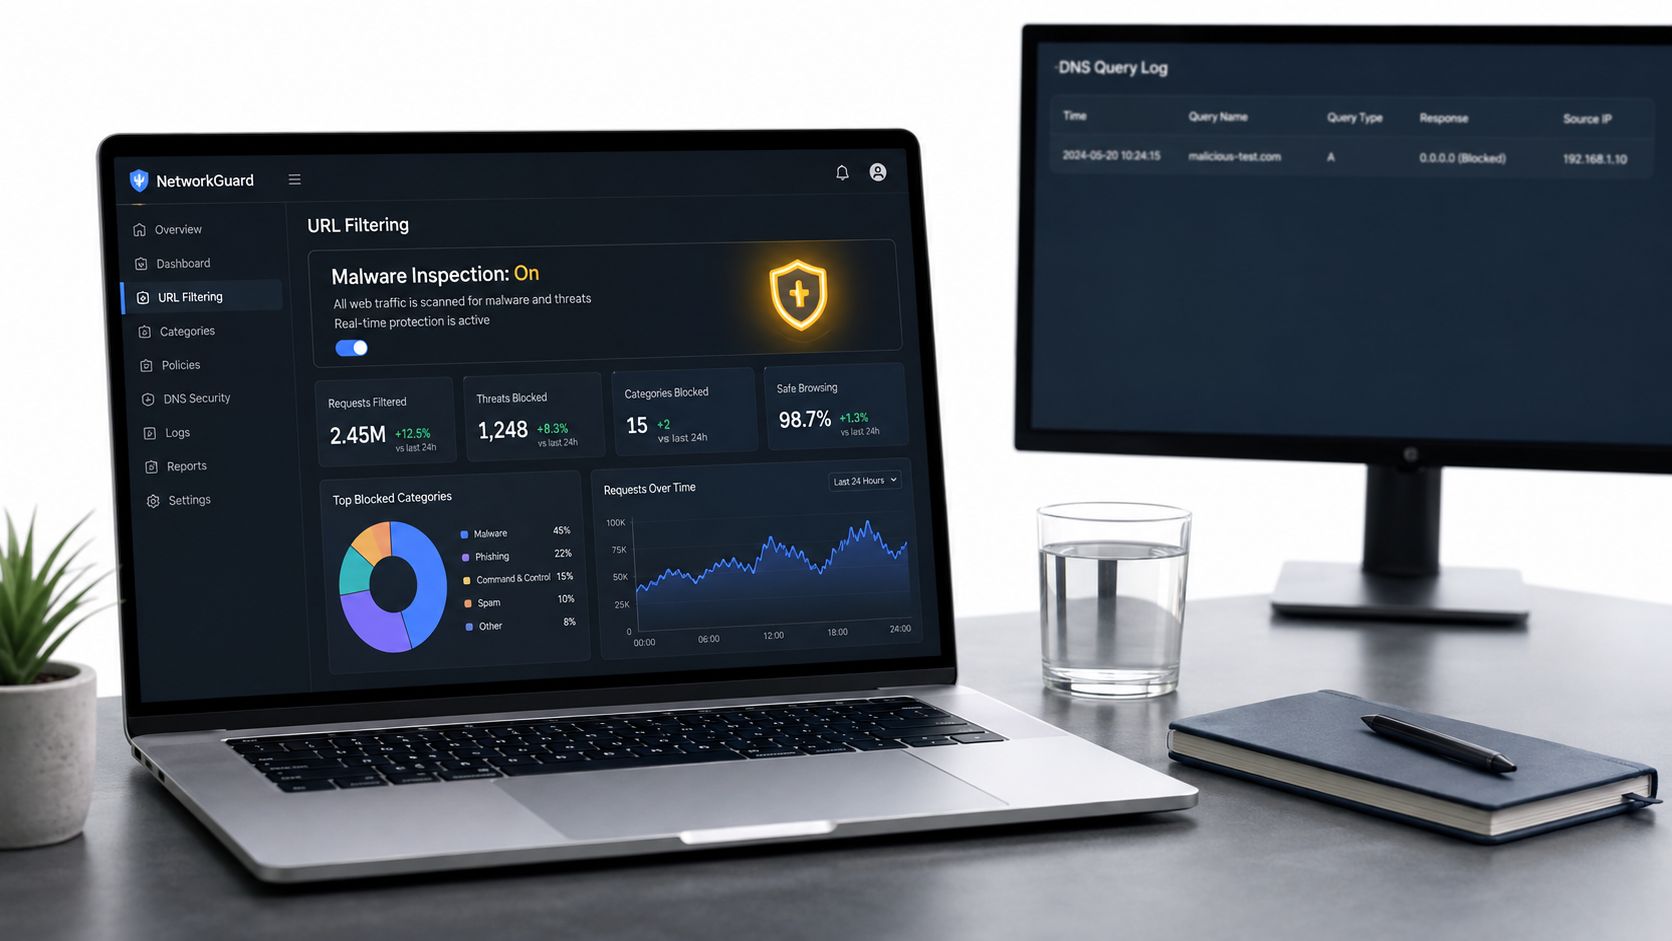
Proksi perusahaan bukan sekadar lapisan untuk meningkatkan kecepatan. Menonaktifkannya juga dapat menghilangkan pemfilteran URL, pemeriksaan malware, visibilitas DNS, kontrol pencegahan kehilangan data, dan catatan audit.
Laporan M-Trends 2025 dari Google merekomendasikan pemantauan lalu lintas keluar melalui proksi dan sistem deteksi intrusi serta peninjauan permintaan DNS untuk mengidentifikasi unduhan berbahaya. Karena itu, rute langsung memerlukan rencana kontrol pengganti, bukan sekadar pengujian koneksi yang berhasil.
Pertahankan kontrol yang dibutuhkan bisnis
- Batasi lalu lintas keluar. Batasi izin koneksi keluar hanya untuk host dan port yang disetujui.
- Tetapkan pihak yang bertanggung jawab. Cantumkan nama penanggung jawab dan tanggal kedaluwarsa untuk setiap pengecualian.
- Pertahankan visibilitas. Pantau DNS endpoint dan simpan log audit lengkap.
- Lindungi lalu lintas terenkripsi. Terapkan pemeriksaan TLS jika sesuai hukum dan tepat untuk desain yang disetujui.
- Minimalkan paparan. Gunakan kredensial pengujian dan data nonproduksi jika memungkinkan.
Bagi organisasi yang merancang ulang akses alih-alih memberikan pengecualian sementara, penjelasan MR2 Solutions tentang mengintegrasikan SD-WAN dengan SASE memberikan konteks untuk menjaga keselarasan kebijakan jaringan dan keamanan.
Rute QA yang menyerupai koneksi konsumen dapat mereproduksi kondisi pelanggan dengan lebih akurat, tetapi kredensial atau data pengujian bisa terekspos ke jalur jaringan yang berbeda. Dokumentasikan kompromi tersebut sebelum pengujian.
Jangan membeli proksi seluler dengan harapan dapat menghindari deteksi atau melewati kontrol akses. Ketentuan platform tetap berlaku; merotasi alamat untuk mengakali pemblokiran atau batas laju yang diberlakukan bukanlah metode pemecahan masalah yang disetujui.
Konfirmasikan Rute dengan Tim TI Sebelum Menguji
Persetujuan harus menjelaskan tugas bisnis dan rute yang diizinkan, bukan sekadar memberi izin kepada seseorang untuk menghilangkan pesan kesalahan. Persetujuan yang samar seperti "matikan proksi" tidak memberi siapa pun cara untuk memverifikasinya nanti.
Tulis permintaan perubahan. Buat sesingkat formatnya: satu kalimat tentang tugas, satu kalimat tentang rute yang akan diizinkan oleh tim TI, dan satu kalimat tentang kapan pengecualian berakhir. Lampirkan bukti kegagalan yang telah dikumpulkan dan disanitasi agar tim TI dapat membedakan masalah perutean, autentikasi, dan kebijakan tujuan.
Tanyakan apakah ada rute yang sudah disetujui dan sesuai. Gunakan jawaban tersebut untuk menentukan konfigurasi: perangkat terkelola, lingkungan terisolasi, atau koneksi eksternal yang disetujui.
Verifikasi perubahan yang disetujui. Jalankan
curl -vdan uji browser, lalu catat jalur koneksi dan hasil sebenarnya bersama tiket. Pastikan alur kerja bisnis berfungsi, bukan sekadar halaman berhasil dimuat.Hapus pengecualian saat periode pengujian berakhir. Pulihkan konfigurasi yang tersimpan dan pastikan penerapan kebijakan normal kembali aktif.
Contohnya, tim QA perlu menguji alur pembayaran dalam kondisi seluler yang dialami pelanggan di Prancis. Tim TI menyetujui rute seluler 4G/LTE khusus di Prancis, bukan pengecualian untuk desktop. Rute tersebut dibatasi untuk akun pengujian dan host staging, dengan kontrol sesi yang mempertahankan satu IP selama langkah-langkah pembayaran. Penanggung jawab dan tanggal kedaluwarsa dicantumkan dalam tiket; setelah pengujian, penonaktifan rute memulihkan penerapan kebijakan normal.
Evoproxy menawarkan konektivitas seluler 4G/LTE dengan opsi perutean berdasarkan negara dan operator, kontrol sesi, serta akses HTTP atau SOCKS5. Untuk tugas yang disetujui dan membutuhkan kondisi jaringan seluler, kunjungi Evoproxy untuk mengevaluasi konfigurasi sesuai lokasi target, kebutuhan sesi, dan catatan kepatuhan Anda.