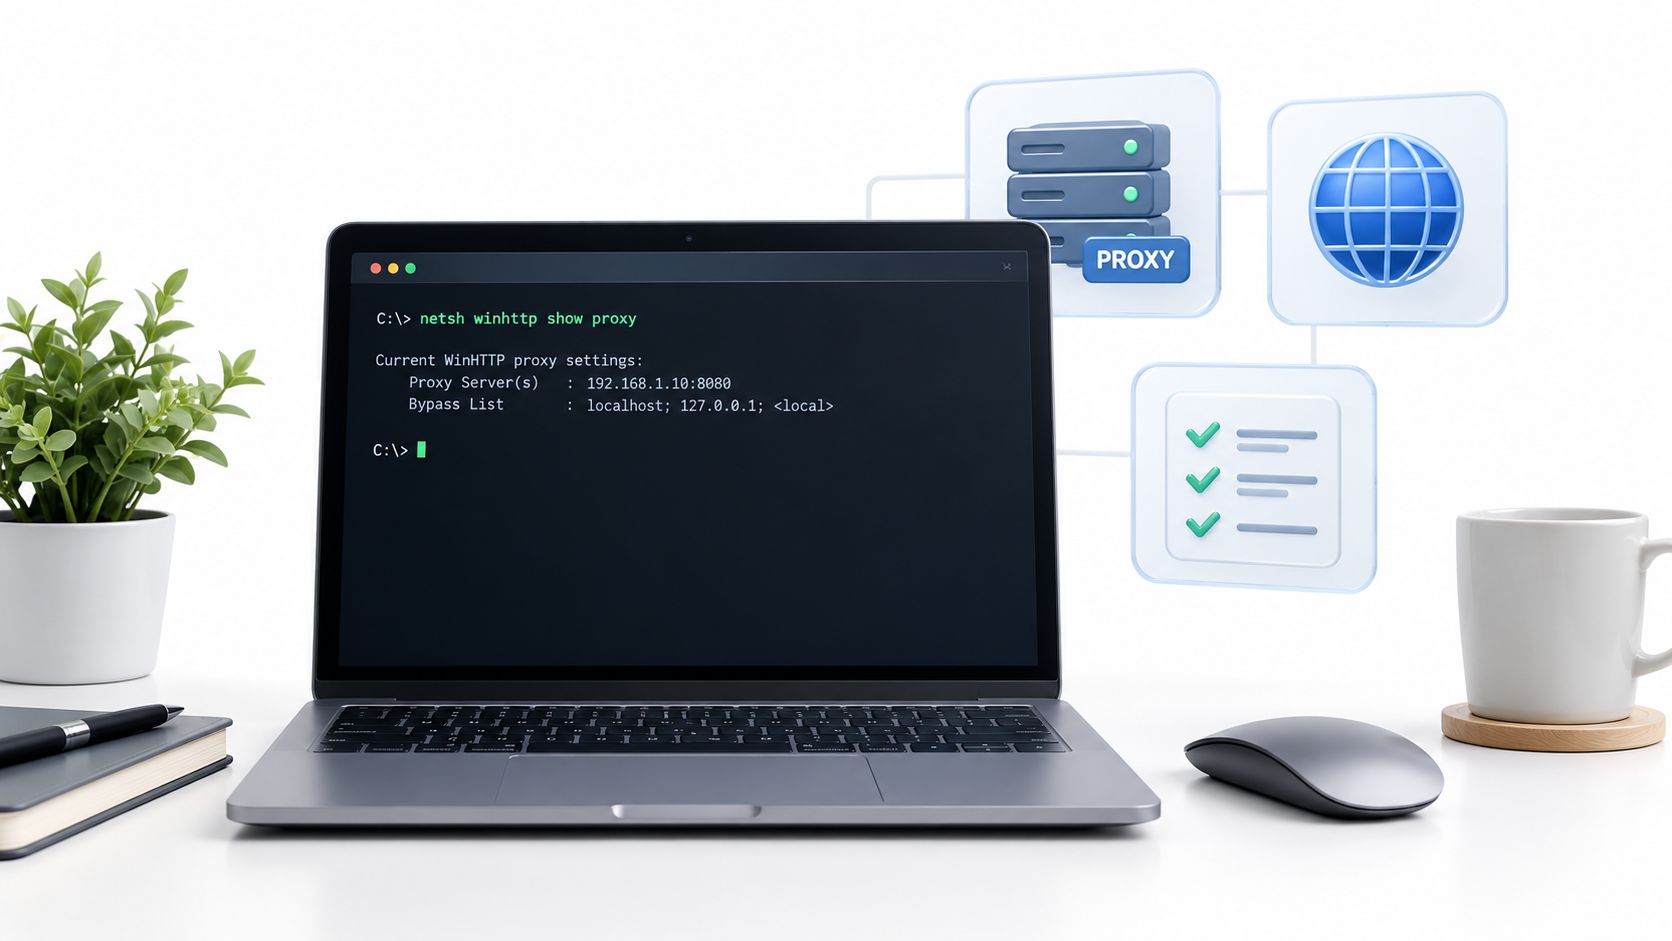
Pada pukul 9:14 pagi, layanan sinkronisasi data latar belakang mulai gagal lagi. Ia mengeluarkan kesalahan koneksi setiap beberapa menit, sementara pengguna yang duduk di workstation yang sama memuat situs web dengan normal dan halaman proxy Windows sudah menunjukkan proxy perusahaan. Browser berfungsi, tetapi layanan tidak.
Situasi itu biasanya bukanlah sebuah kontradiksi. Ini berarti browser dan layanan mungkin menggunakan tumpukan jaringan yang berbeda. Sebelum mengubah proxy, buka shell administrator dan jalankan netsh winhttp show proxy. Perintah ini menjawab pertanyaan yang sempit tetapi penting: apa yang dikatakan konfigurasi WinHTTP tingkat mesin kepada proses latar belakang untuk digunakan?
Ketika Browser yang Berfungsi Menyembunyikan Layanan yang Rusak
Hal pertama yang saya periksa adalah konteks dari proses yang gagal. Sebuah layanan Windows dapat berjalan melalui services.exe, menggunakan kredensial SYSTEM, dan mewarisi pengaturan Kebijakan Grup yang tidak cocok dengan konfigurasi pengguna interaktif. Tugas terjadwal atau agen pembaruan dapat menghadapi pemisahan yang sama. Operator melihat proxy yang dikonfigurasi di browser atau Pengaturan Windows, tetapi proses non-interaktif melihat akses langsung.
Pemisahan itu umum terjadi di lingkungan yang terkunci di mana Kebijakan Grup atau manajemen perangkat seluler menerapkan pengaturan pengguna tanpa menerapkan pengaturan tingkat mesin yang sesuai. Hasilnya adalah layanan yang berulang kali mencoba koneksi langsung, meskipun orang yang menguji koneksi memiliki sesi browser yang berfungsi.
Aturan praktis: Uji konteks jaringan yang gagal. Uji browser membuktikan bahwa browser dapat terhubung, bukan bahwa akun layanan dapat.
Jalankan:
netsh winhttp show proxy
Microsoft mendokumentasikan perintah ini sebagai cara untuk menampilkan pengaturan proxy WinHTTP saat ini. Ini melaporkan apakah WinHTTP menggunakan koneksi langsung atau proxy yang dikonfigurasi, bersama dengan server proxy dan daftar pengecualian, meskipun Microsoft sekarang menandai show proxy sebagai usang dan merekomendasikan show advproxy untuk konfigurasi yang lebih baru dalam dokumentasi perintah netsh WinHTTP.
Sisa diagnosis tergantung pada membaca hasil itu dengan benar. Anda perlu membedakan WinHTTP dari WinINet dan pengaturan browser, mengidentifikasi apakah proses yang gagal berjalan di bawah akun atau bitness yang berbeda, dan menguji perubahan dalam konteks yang sama dengan layanan. Mulailah dengan perintah karena ini menghilangkan dugaan dari lapisan pertama penyelidikan.
Apa Itu WinHTTP dan Mengapa Memiliki Pengaturan Proxynya Sendiri
WinHTTP adalah API HTTP tingkat sistem di Windows. Ini memberikan layanan dan aplikasi non-interaktif lainnya cara untuk membuat permintaan HTTP dan HTTPS tanpa bergantung pada sesi browser pengguna yang masuk. Microsoft menggambarkan pengaturan WinHTTP sebagai konfigurasi tingkat mesin yang digunakan oleh aplikasi yang bergantung pada API WinHTTP, dengan pengaturan yang umumnya diterapkan saat sesi dibuat dan mungkin ditimpa untuk permintaan individu dalam panduan konfigurasi proxy WinHTTP.
Sebuah server proxy adalah perantara yang meneruskan permintaan klien ke tujuannya. Sebuah daftar pengecualian adalah sekumpulan host yang harus dihubungi WinHTTP secara langsung alih-alih mengirim melalui perantara tersebut. Akses langsung berarti tidak ada proxy yang dikonfigurasi di lapisan WinHTTP, sehingga permintaan langsung menuju tujuannya kecuali aplikasi menerapkan aturan lain.
Pengaturan ini dapat ada terpisah dari pengaturan browser. WinINet adalah lapisan jaringan klien Windows yang terkait dengan aplikasi interaktif yang lebih lama dan Opsi Internet per pengguna. Browser modern juga dapat mempertahankan perilaku jaringan mereka sendiri. Mengubah satu lapisan tidak secara otomatis mengubah yang lainnya.
Pemisahan itu penting untuk beban kerja praktis:
- Layanan Windows dapat menggunakan WinHTTP sementara pengguna yang masuk bergantung pada tumpukan browser.
- Tugas terjadwal dapat berjalan di bawah identitas layanan dengan kredensial dan pengaturan profil yang berbeda.
- Pembaruan Windows dan agen manajemen dapat bergantung pada konektivitas tingkat mesin.
- Automasi latar belakang dapat mewarisi konfigurasi sistem daripada proxy yang dipilih di jendela browser.
Panduan Pembaruan Windows Microsoft secara eksplisit menggunakan netsh winhttp show proxy untuk memverifikasi konfigurasi proxy sebelum memindai atau mengunduh pembaruan. Dokumentasi yang sama mengonfirmasi bahwa perintah netsh winhttp dapat dijalankan secara interaktif di prompt netsh atau di dalam skrip dan file batch, yang membuat perintah ini berguna untuk administrasi yang dapat diulang daripada hanya pemeriksaan sekali saja.
Untuk klien WinHTTP, netsh winhttp show proxy adalah pembacaan otoritatif dari lapisan spesifik itu. Ini bukan laporan universal dari setiap proxy yang dikonfigurasi di komputer.
Menjalankan Perintah dan Membaca Output
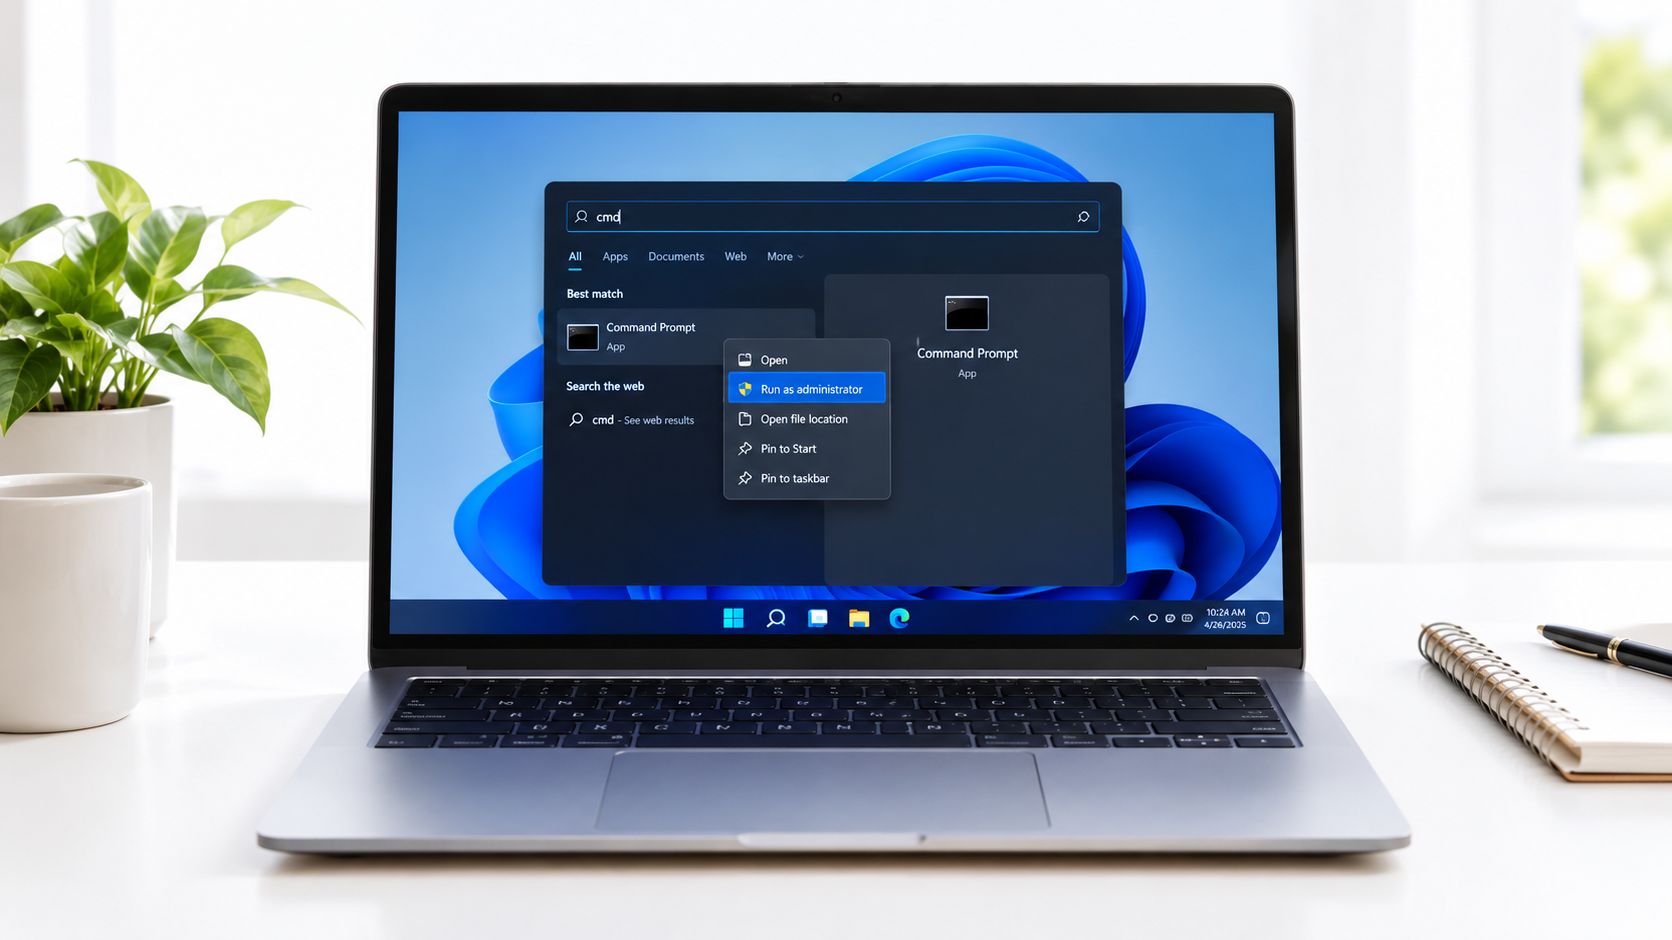
Gunakan shell dengan hak admin ketika Anda perlu memeriksa atau mengubah pengaturan tingkat mesin.
- Buka Start dan ketik
cmd. - Klik kanan Command Prompt dan pilih Jalankan sebagai administrator.
- Ketik
netsh winhttp show proxydan tekan Enter.
PowerShell juga berfungsi. Sintaks perintahnya identik karena PowerShell dapat memanggil utilitas Windows netsh secara langsung.
Pada konfigurasi Windows yang lebih baru yang didukung, output dapat menyertakan pemberitahuan usang yang merekomendasikan show advproxy. Anggap pemberitahuan itu sebagai panduan tentang antarmuka perintah, bukan sebagai bukti bahwa pengaturan yang ditampilkan tidak valid. Isi output masih memberi tahu Anda apa yang dilaporkan oleh lapisan WinHTTP saat ini.
Anda biasanya akan menginterpretasikan salah satu dari keadaan ini:
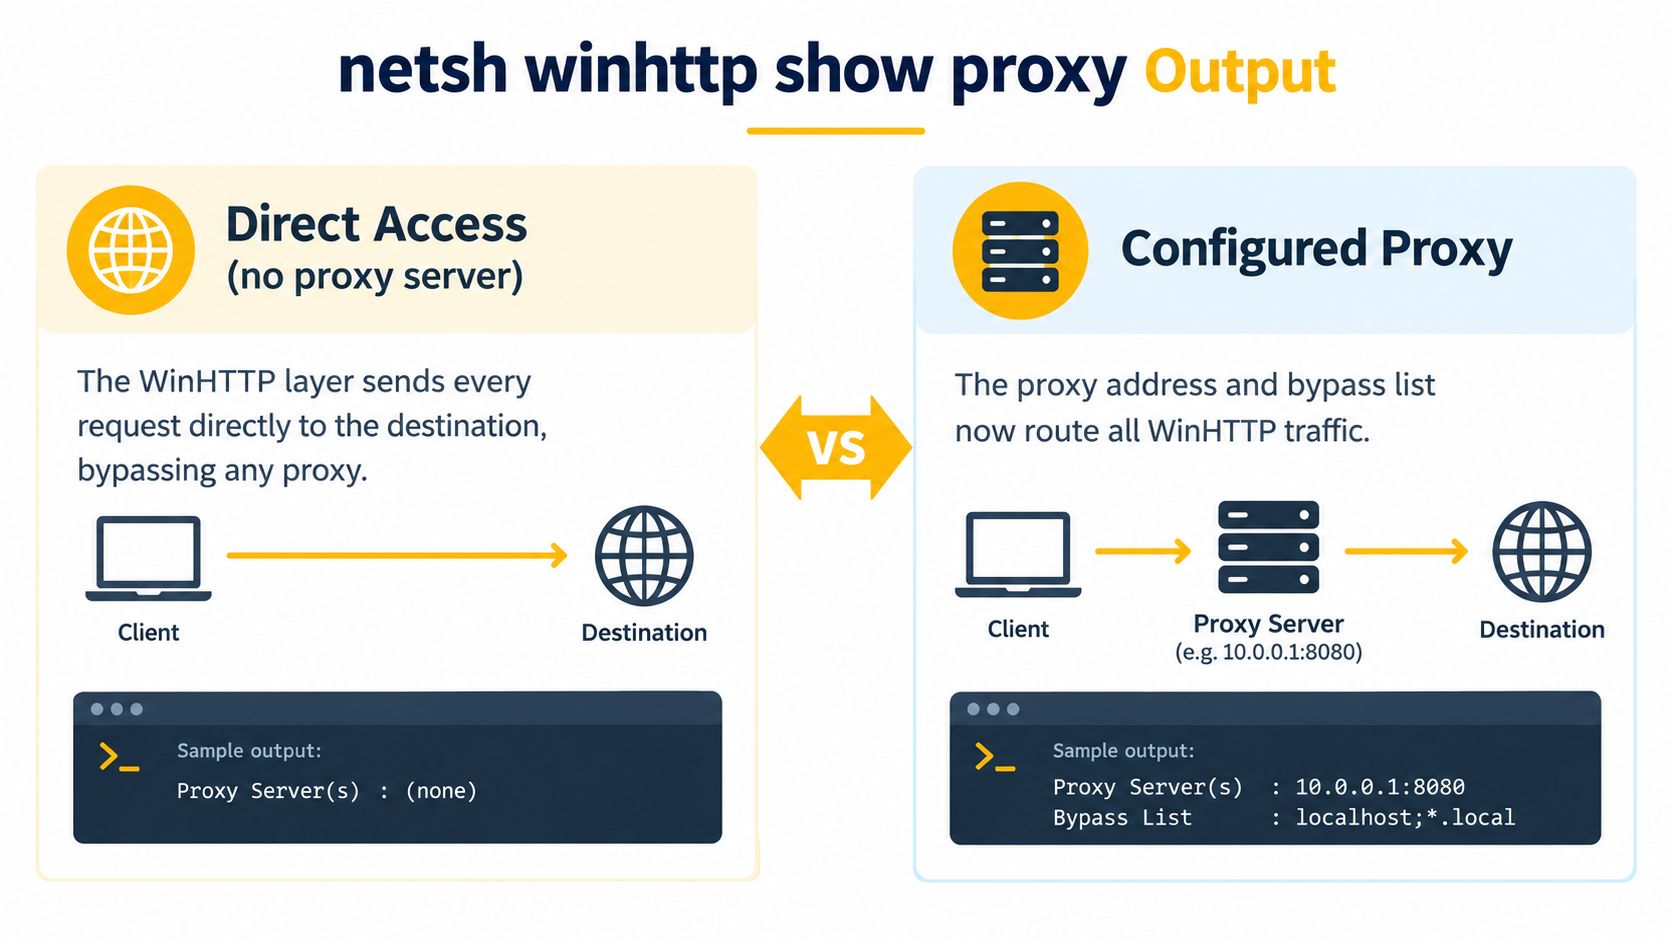
- Akses langsung (tidak ada server proxy) berarti WinHTTP tidak memiliki proxy yang dikonfigurasi di lapisan ini.
- Proxy Server: server:port berarti WinHTTP memiliki titik akhir proxy yang dikonfigurasi.
- Daftar Pengecualian mengidentifikasi host yang harus dihubungi secara langsung.
Nilai proxy ditulis sebagai host dan port, seperti proxy.corp.local:8080. Entri pengecualian seperti <local> mewakili tujuan lokal atau intranet yang harus menghindari proxy.
Perintah ini melaporkan konfigurasi per-mesin yang terkait dengan HKEY_LOCAL_MACHINE, bukan konfigurasi per-pengguna yang disimpan di bawah HKEY_CURRENT_USER. Pada Windows 64-bit, beberapa proses 32-bit dapat membaca tampilan registri terpisah WOW6432Node. Perbedaan ini menjadi penting ketika sebuah layanan dan shell diagnostik administrator tampaknya tidak sepakat.
Menafsirkan Akses Langsung vs Proxy yang Dikonfigurasi
Outputnya singkat, tetapi setiap keadaan mengarah pada jalur kegagalan yang berbeda.
Akses langsung (tidak ada server proxy) berarti lapisan WinHTTP mengirim permintaan langsung ke tujuannya. Proxy browser atau pengaturan Opsi Internet per pengguna tidak menimpa hasil itu untuk klien WinHTTP. Jika sebuah layanan latar belakang harus melewati proxy perusahaan, akses langsung dapat menjelaskan mengapa ia tidak dapat mencapai titik akhir eksternal, sementara browser pengguna terus berfungsi.
Hasil yang dikonfigurasi terlihat lebih seperti ini secara konseptual:
Proxy Server: proxy.corp.local:8080Bypass List: <local>;internal.example
Alamat proxy mengidentifikasi perantara. Daftar pengecualian memberi tahu WinHTTP tujuan mana yang harus melewatkannya. Aturan pengecualian yang terlalu luas dapat mengirim lalu lintas langsung ketika seharusnya diperiksa atau diarahkan melalui jalur perusahaan. Aturan yang terlalu sempit dapat mengirim lalu lintas internal ke proxy yang tidak dapat menyelesaikan atau mencapai hostname internal.
Jangan berhenti pada keberadaan jalur proxy. Konfirmasikan bahwa aplikasi yang terpengaruh menggunakan WinHTTP, bahwa endpoint tidak dilindungi oleh aturan bypass, dan bahwa proses membaca tampilan registri yang sama yang Anda periksa. Sebuah pengaturan juga dapat dihapus oleh kebijakan atau oleh perubahan administratif lainnya, meninggalkan mesin dalam mode langsung setelah seseorang percaya bahwa proxy telah diterapkan.
| Pola keluaran | Apa artinya | Kegagalan yang mungkin dilihat sysadmin |
|---|---|---|
| Akses langsung, tanpa server proxy | WinHTTP tidak memiliki proxy di lapisan ini | Sebuah layanan mencoba lalu lintas eksternal secara langsung |
| Server proxy dengan daftar bypass | WinHTTP mengarahkan lalu lintas yang memenuhi syarat melalui proxy yang disebutkan | Nama internal gagal karena mereka dikirim melalui jalur yang salah |
| Proxy hadir, pengecualian yang tidak terduga | Aturan bypass mengubah pengaturan sebelum permintaan mencapai proxy | Beberapa tujuan berhasil sementara yang lain terus-menerus gagal |
Perintah tidak menguji otentikasi, resolusi DNS, kebijakan firewall, atau penggantian tingkat aplikasi. Ini memberi tahu Anda jalur WinHTTP mana yang ditawarkan kepada aplikasi.
WinHTTP vs WinINet vs Pengaturan Proxy Browser
Anggap konfigurasi proxy sebagai peta tumpukan, bukan sebagai pengaturan Windows tunggal. WinHTTP, WinINet, dan konfigurasi tingkat browser dapat coexist di satu perangkat, dan setiap aplikasi memutuskan lapisan mana yang dibacanya.
WinHTTP adalah lapisan yang berorientasi mesin. Ini biasanya melayani komponen Windows latar belakang dan aplikasi yang dibangun terhadap API WinHTTP. WinINet adalah pustaka klien tingkat lebih tinggi yang secara historis terkait dengan aplikasi Windows interaktif dan Opsi Internet per pengguna. Konfigurasi browser dapat mengikuti pengaturan sistem operasi, menggunakan pengaturan tingkat profil, atau menerapkan aturannya sendiri.
| Tumpukan | Di mana pengaturan berada | Digunakan oleh | netsh atau kesetaraan browser |
|---|---|---|---|
| WinHTTP | Konfigurasi WinHTTP tingkat mesin | Layanan, tugas terjadwal, proses pembaruan dan manajemen yang menggunakan WinHTTP | Baca dengan netsh winhttp show proxy; perubahan browser tidak secara otomatis memperbaruinya |
| WinINet | Opsi Internet per pengguna dan konteks pengguna terkait | Aplikasi interaktif warisan dan klien yang dibangun untuk WinINet | Tidak dapat dipertukarkan dengan netsh winhttp |
| Proxy browser | Integrasi browser atau sistem operasi, tergantung pada browser | Penjelajahan interaktif dan alur kerja yang didorong oleh browser | Sesi browser yang berfungsi tidak membuktikan bahwa WinHTTP dikonfigurasi |
Inilah mengapa menyalin proxy ke dalam pengaturan browser dapat memperbaiki tes interaktif sementara meninggalkan scraper terjadwal, pekerja QA, atau layanan pembaruan tidak berubah. Sebaliknya juga benar. Menjalankan netsh winhttp set proxy dapat mengubah perilaku tingkat mesin tanpa mengubah apa yang dilihat pengguna yang masuk di Opsi Internet.
Untuk tim yang mengotomatiskan penelitian pasar yang sah, verifikasi iklan, pemantauan harga, atau QA yang bergantung pada geo, identifikasi tumpukan klien sebelum memilih metode integrasi proxy. Referensi yang berguna untuk konsep pengaturan sisi aplikasi adalah panduan pengaturan proxy, tetapi diagnostik Windows masih dimulai dengan proses yang gagal dan lapisan yang digunakannya.
Model mentalnya sederhana: keberhasilan browser adalah hasil browser, keberhasilan WinINet adalah hasil konteks pengguna, dan keberhasilan WinHTTP adalah hasil konteks mesin atau layanan. Jangan gunakan satu sebagai pengganti yang lain.
Pengaturan, Mengimpor, dan Mengatur Ulang Proxy WinHTTP
Pemeriksaan harus dilakukan sebelum modifikasi. Jika keluaran mengonfirmasi bahwa WinHTTP adalah lapisan yang terlibat, gunakan perintah yang relevan dengan hati-hati dan catat keadaan sebelumnya.
Konfigurasi eksplisit tradisional terlihat seperti ini:
netsh winhttp set proxy proxy-server="proxy.corp.local:8080" bypass-list="<local>;internal.example"
Nilai proxy-server mengidentifikasi endpoint, sementara bypass-list berisi tujuan yang harus terhubung langsung. Microsoft sekarang memperlakukan jalur set proxy dan show proxy yang lebih lama sebagai administrasi warisan untuk konfigurasi yang lebih baru. Untuk penemuan otomatis, pengaturan berbasis PAC, atau pengaturan perusahaan yang lebih canggih, gunakan perintah advproxy sebagai gantinya:
netsh winhttp show advproxynetsh winhttp set advproxy
Mengimpor adalah opsi lain:
netsh winhttp import proxy source=ie
Perintah itu menyalin konfigurasi WinINet per pengguna saat ini ke dalam konteks WinHTTP tingkat mesin. Ini bisa nyaman ketika pengaturan pengguna diketahui benar, tetapi juga bisa mengejutkan Anda di server multi-pengguna karena konfigurasi konteks pengguna menjadi pengaturan di seluruh mesin.
Untuk mengembalikan WinHTTP ke akses langsung, gunakan:
netsh winhttp reset proxy
Microsoft secara khusus memperingatkan agar tidak mengandalkan netsh winhttp set proxy untuk Pengoptimalan Pengiriman karena tidak menyediakan deteksi otomatis, dukungan URL PAC, atau dukungan otentikasi proxy. Itu membuat set proxy eksplisit tidak cocok untuk alur kerja perusahaan yang bergantung pada penemuan otomatis atau rantai proxy yang terautentikasi. Untuk latar belakang tentang konsep penemuan otomatis, lihat panduan pengaturan proxy otomatis.
Jalankan Command Prompt sebagai administrator, lalu ikuti urutan ini:
- Baca keadaan saat ini.
- Ubah satu pengaturan.
- Jalankan
show proxyataushow advproxylagi. - Uji dari konteks layanan yang terpengaruh.
- Atur ulang jika perubahan memperburuk insiden.
Nilai tingkat mesin yang buruk dapat mempengaruhi setiap klien WinHTTP di host, bukan hanya aplikasi yang Anda selidiki.
Kecocokan Proxy Umum yang Diungkapkan Perintah
Kegagalan proxy Windows yang menyakitkan biasanya tidak disebabkan oleh konfigurasi yang jelas kosong. Mereka berasal dari konfigurasi yang terlihat benar dalam satu konteks dan salah dalam konteks lain.
| Pola ketidakcocokan | Gejala | Penyebab utama yang khas |
|---|---|---|
| Browser memiliki proxy, WinHTTP melaporkan akses langsung | Penjelajahan interaktif berfungsi, tetapi layanan tidak dapat mencapai endpoint-nya | Pengaturan pengguna tidak pernah diterapkan ke lapisan WinHTTP tingkat mesin |
set proxy telah dijalankan, tetapi layanan masih melewatinya |
Administrator melihat proxy dalam satu tes, sementara layanan terus melakukan koneksi langsung | Proses menggunakan tumpukan lain, konteks akun, atau tampilan registri |
| Perilaku 32-bit dan 64-bit berbeda | Satu aplikasi berfungsi sementara yang lain gagal di host yang sama | Proses membaca tampilan registri WOW64 dan native yang berbeda |
| Tujuan internal gagal setelah konfigurasi proxy | Permintaan eksternal berfungsi, tetapi panggilan layanan lokal gagal | Daftar bypass tidak mencakup tujuan internal yang diperlukan |
Pola pertama adalah perangkap klasik browser-versus-layanan. Seorang pengguna mengonfigurasi proxy melalui Opsi Internet atau permukaan browser, tetapi perintah WinHTTP mengembalikan akses langsung. Pembaruan Windows dan klien tingkat mesin lainnya kemudian dapat mengikuti jalur yang berbeda dari browser.
Pola kedua sering muncul setelah perubahan terburu-buru. Operator menjalankan set proxy, mengonfirmasi bahwa perintah selesai, dan menganggap setiap proses sekarang menggunakan nilai tersebut. Layanan yang terpengaruh mungkin tidak menggunakan WinHTTP sama sekali, atau mungkin berjalan di bawah konteks yang memiliki pengaturan tingkat pengguna dan penggantian aplikasi yang berbeda.
Pola ketiga layak untuk diperiksa tampilan registri. Proses 32-bit di bawah WOW64 dapat membaca HKLM\SOFTWARE\WOW6432Node, sementara layanan 64-bit membaca tampilan mesin native. Skrip yang mengedit registri secara langsung dapat memperbarui satu tampilan dan membiarkan yang lain tidak berubah. Jalankan kembali diagnostik setelah setiap perubahan dan bandingkan hasilnya dengan perilaku proses yang sebenarnya.
Memecahkan Masalah Isu Proxy WinHTTP Langkah demi Langkah
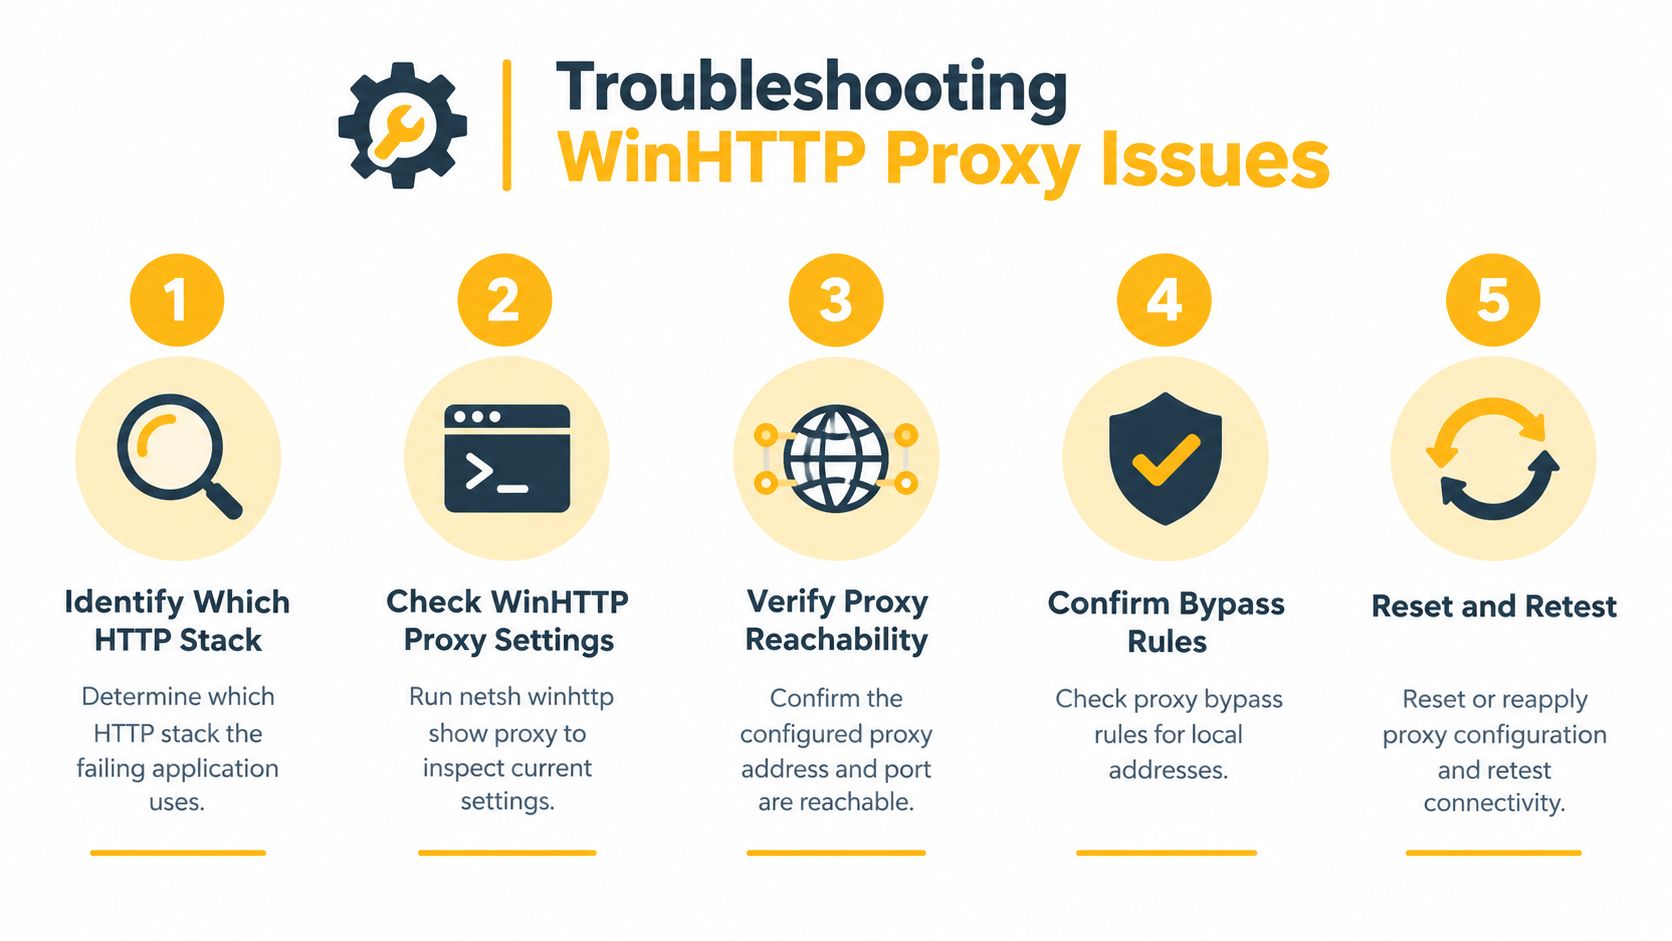
Gunakan proses berlapis. Mengubah nilai proxy berulang kali tanpa mengidentifikasi tumpukan klien menciptakan kebisingan dan dapat merusak layanan yang tidak terkait.
- Identifikasi tumpukan. Konfirmasi apakah aplikasi yang gagal menggunakan WinHTTP, WinINet, konfigurasi yang dikelola browser, atau pengaturan spesifik aplikasi. Jangan gunakan keberhasilan browser sebagai bukti untuk sebuah layanan.
- Baca status mesin. Di Command Prompt administrator, jalankan
netsh winhttp show proxydan catat apakah hasilnya adalah akses langsung atau proxy yang dikonfigurasi. - Periksa rute. Verifikasi bahwa host dan port proxy yang dikonfigurasi dapat dijangkau dari mesin yang terpengaruh dan bahwa target tidak secara tidak sengaja tertutup oleh aturan bypass.
- Periksa konteks proses. Konfirmasi apakah proses tersebut 32-bit atau 64-bit, kemudian bandingkan tampilan registri WinHTTP asli dengan tampilan
WOW6432Nodejika berlaku. - Reproduksi dalam identitas layanan. Jika proses berjalan sebagai LocalSystem, buka shell diagnostik dengan
psexec -s -i cmd, jalankan perintah yang sama, dan bandingkan hasilnya.
Untuk pelacakan yang lebih mendalam, gunakan netsh winhttp show tracing untuk mengaktifkan pelacakan, reproduksi kegagalan, dan kemudian nonaktifkan pelacakan agar log diagnostik tidak tumbuh secara tidak perlu. Korelasikan kegagalan permintaan dengan Event Viewer di bawah Log Aplikasi dan Layanan, Microsoft, Windows, WinHttp.
Lokasi registri yang perlu diperiksa adalah HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Internet Settings\WinHttp dan saudara WOW6432Node -nya. Jika Anda memerlukan daftar periksa kegagalan koneksi yang praktis, panduan untuk proxy yang menolak koneksi dapat melengkapi pemeriksaan sisi Windows.
Kasus Penggunaan Otomatisasi yang Bergantung pada WinHTTP
Kesalahan tumpukan proxy menjadi masalah operasional ketika mempengaruhi proses yang tidak ada yang mengawasi. Pembaruan Windows, Optimisasi Pengiriman, agen manajemen, dan komponen latar belakang lainnya dapat bergantung pada WinHTTP. Sebuah mesin mungkin masih terlihat sehat bagi operator yang masuk sementara pengambilan patch, telemetri, pendaftaran, atau permintaan jaringan terkait sertifikat gagal di latar belakang.
Perintah juga penting untuk otomatisasi asli Windows. Pekerjaan terjadwal yang memanggil API, menyinkronkan data, memeriksa harga, memverifikasi lokasi iklan, atau menjalankan alur kerja QA yang sesuai dapat mewarisi jaringan tingkat mesin daripada proxy browser. Jika pekerjaan berjalan di bawah akun layanan, uji konteks akun tersebut alih-alih mengasumsikan sesi administrator mewakili.
Proxy yang berfungsi di browser interaktif tidak otomatis menjadi proxy yang berfungsi untuk otomatisasi.
Jenis proxy adalah keputusan terpisah dari pemilihan tumpukan Windows. Proxy pusat data umumnya menyediakan alamat yang dihosting infrastruktur dan konektivitas yang dapat diprediksi. Proxy residensial menggunakan alamat yang terkait dengan jaringan akses residensial. Proxy seluler menggunakan koneksi operator 4G atau 5G, di mana NAT tingkat operator dapat menempatkan banyak pelanggan di belakang ruang alamat seluler yang dibagikan.
IP seluler bisa lebih sulit untuk diklasifikasikan dan diblokir oleh layanan dibandingkan alamat pusat data karena mereka menyerupai lalu lintas operator biasa, tetapi itu tidak menghilangkan kebutuhan akan kontrol laju yang bertanggung jawab, kepemilikan akun, kepatuhan platform, atau identifikasi yang akurat. Pilih HTTP atau HTTPS untuk klien yang berbicara dengan protokol tersebut, dan SOCKS5 ketika aplikasi secara khusus mendukungnya. Kemudian sesuaikan rotasi, sesi lengket, ASN, dan penargetan geografis dengan alur kerja alih-alih memperlakukan rotasi sebagai pengganti desain otomatisasi yang baik.
Referensi Cepat untuk Subperintah Netsh WinHTTP
Gunakan shell administrator untuk perubahan. Baca output setelah setiap modifikasi, dan ingat bahwa proses 32-bit dan 64-bit dapat menggunakan tampilan registri yang berbeda.
| Subperintah | Tujuan | Kapan digunakan |
|---|---|---|
show proxy |
Menampilkan status proxy WinHTTP tradisional | Pemeriksaan kompatibilitas cepat selama triase |
show advproxy |
Menampilkan konfigurasi proxy canggih yang lebih baru | Diutamakan untuk konfigurasi modern |
show state |
Menunjukkan status konfigurasi WinHTTP | Periksa konteks perintah yang lebih luas |
set proxy proxy-server="host:port" bypass-list="hosts" |
Menerapkan proxy eksplisit tradisional | Lingkungan warisan atau sederhana yang terkontrol |
set advproxy |
Menerapkan pengaturan proxy canggih | PAC, deteksi otomatis, atau konfigurasi perusahaan modern |
import proxy source=ie |
Menyalin proxy pengguna saat ini ke WinHTTP | Gunakan hanya ketika konfigurasi pengguna diketahui sesuai untuk seluruh mesin |
reset proxy |
Memulihkan akses WinHTTP langsung | Hapus konfigurasi proxy tradisional yang salah |
show tracing |
Mengontrol pelacakan diagnostik WinHTTP | Menangkap kegagalan permintaan yang dapat direproduksi, lalu nonaktifkan |
Referensi perintah WinHTTP Microsoft mendokumentasikan penggunaan interaktif dan skrip, yang berguna ketika pemeriksaan ini menjadi bagian dari skrip penyebaran atau kepatuhan.
Pertanyaan yang Sering Diajukan Tentang Perintah
Kenapa browser bisa berfungsi ketika WinHTTP melaporkan akses langsung
Mereka dapat menggunakan tumpukan proxy yang terpisah. Konfigurasi browser atau per pengguna tidak otomatis mengisi pengaturan WinHTTP tingkat mesin.
Apakah perintah ini berfungsi di PowerShell
Ya. Buka PowerShell dengan hak administratif dan jalankan netsh winhttp show proxy persis seperti yang Anda lakukan di Command Prompt.
Bagaimana file PAC cocok dalam hal ini
File PAC menyediakan logika pemilihan proxy otomatis. Gunakan jalur konfigurasi WinHTTP canggih untuk PAC atau penemuan otomatis daripada memperlakukan sintaks set proxy tradisional sebagai pengganti yang lengkap.
Apa yang terjadi tanpa peningkatan
Anda mungkin dapat membaca beberapa informasi, tetapi perubahan tingkat mesin memerlukan shell dengan hak administrator. Jika perubahan tampaknya tidak mempengaruhi layanan, buka kembali shell sebagai administrator dan verifikasi hasilnya.
Kenapa proses 32-bit mungkin tidak setuju dengan layanan 64-bit
Di bawah WOW64, proses 32-bit dan 64-bit dapat membaca tampilan registri yang terpisah. Periksa tampilan yang digunakan oleh proses yang gagal alih-alih mengandalkan hasil dari shell yang tidak terkait.
Memilih Lapisan Proxy yang Andal untuk Alur Kerja Anda
Perintah memberi tahu Anda apakah mesin Windows sedang merutekan lalu lintas WinHTTP secara langsung atau melalui perantara yang dikonfigurasi. Itu tidak memutuskan apakah perantara tersebut cocok untuk alur kerja Anda.
Untuk manajemen media sosial multi-akun, verifikasi iklan, riset pasar, pemantauan harga dan SEO, perlindungan merek, dan QA yang bergantung pada geo, pertimbangkan pola lalu lintas terlebih dahulu. Sesi lengket membantu menjaga kontinuitas ketika alur kerja bergantung pada IP yang sama. Rotasi berguna ketika tugas terpisah yang sah memerlukan keluaran yang berbeda. ASN dan geografi penting ketika Anda memvalidasi bagaimana layanan berperilaku untuk jaringan operator atau lokasi. Dukungan HTTP, HTTPS, dan SOCKS5 harus sesuai dengan klien yang akan menggunakan proxy.
Proxy seluler 4G dapat cocok untuk alur kerja di mana keberadaan jaringan operator lebih penting daripada keluaran pusat data. Gunakan mereka dengan kepemilikan akun yang jelas, otomatisasi yang konservatif, dan menghormati aturan setiap platform. Evoproxy menawarkan akses proxy seluler untuk media sosial yang sesuai, verifikasi, riset, dan alur kerja pengujian, memberikan tim lapisan tambahan untuk dievaluasi setelah mereka mengonfirmasi tumpukan Windows mana yang digunakan aplikasi mereka.
Jika layanan, pekerja verifikasi, atau alur kerja multi-akun Anda memerlukan pengaturan rute berbasis operator, uji proxy seluler 4G terhadap konteks WinHTTP yang tepat yang gagal. Kunjungi Evoproxy untuk meninjau opsi proxy seluler untuk kasus penggunaan Anda dan memvalidasi konfigurasi sebelum menerapkannya di seluruh host otomatisasi Windows Anda.


