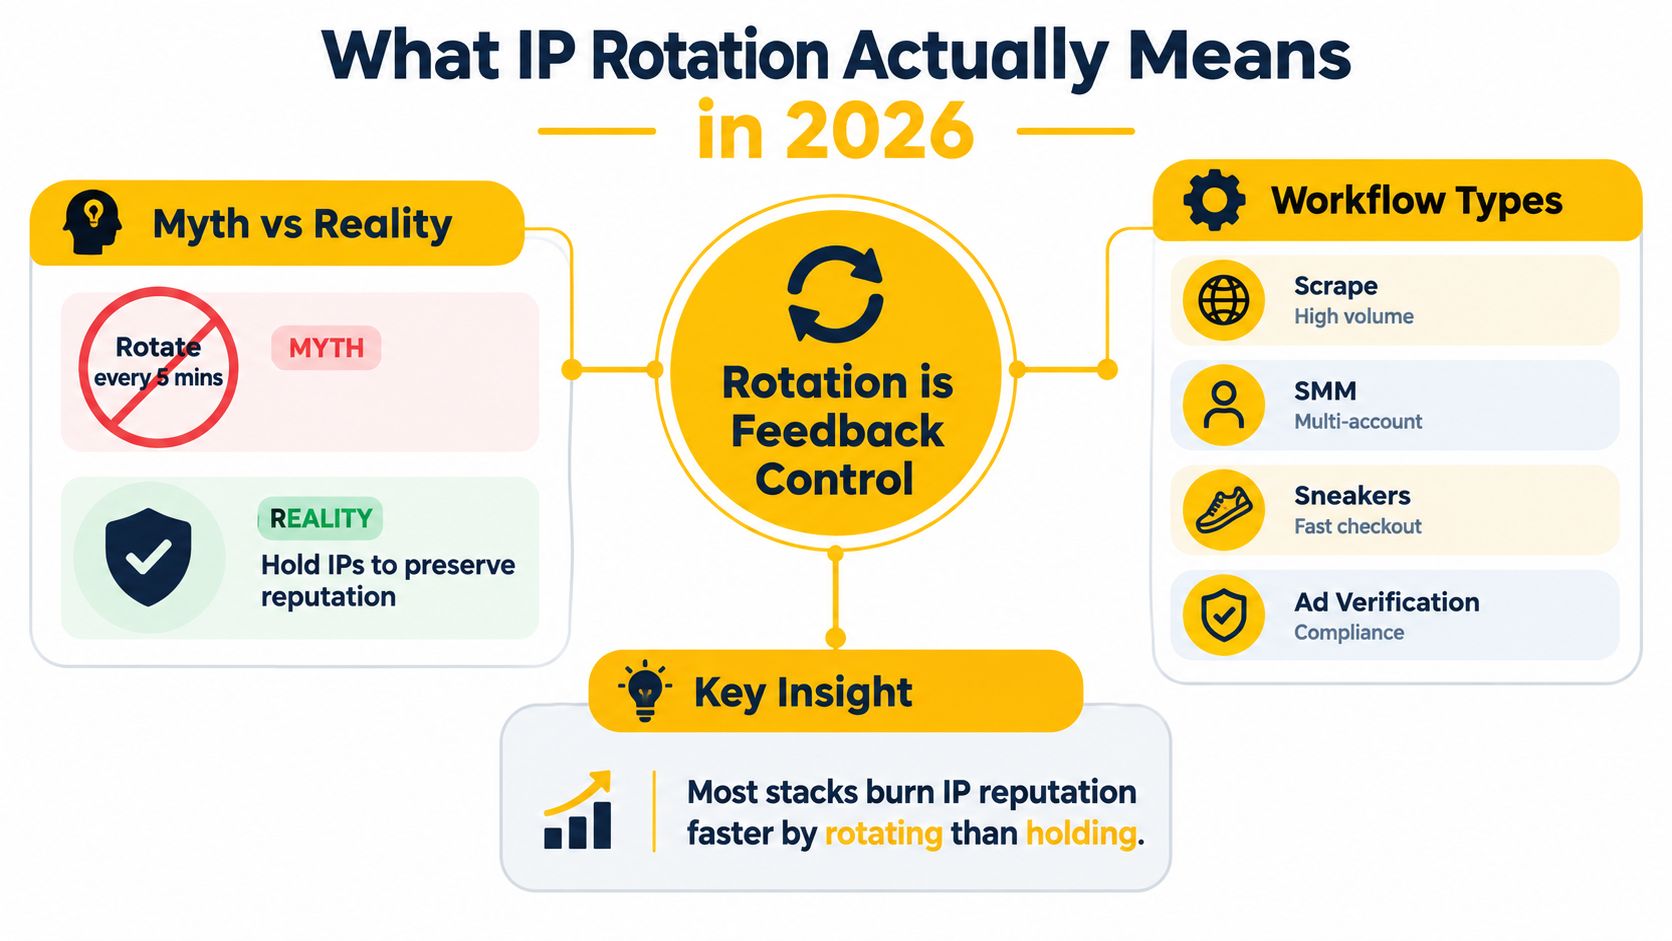
Saran yang paling umum tentang cara mengganti alamat IP juga merupakan cara termudah untuk merusak pengaturan proxy yang berfungsi: mengganti setiap lima menit, terlepas dari apa yang dilakukan alur kerja. Pendekatan berbasis timer ini mengabaikan cookie sesi, status otentikasi, reputasi penyedia, kecepatan permintaan, dan fakta bahwa keluaran seluler baru mungkin sudah memiliki riwayat bersama.
Kebijakan rotasi produksi bekerja lebih baik sebagai sistem kontrol umpan balik. Anda mempertahankan alamat selama sesi logis membutuhkan kontinuitas, mengamati kode status, frekuensi CAPTCHA, latensi, dan perubahan respons, kemudian mengganti ketika indikator risiko meningkat. Tujuannya bukan untuk mengganti IP sebanyak mungkin. Ini untuk menjaga jaringan, browser, sesi, dan pola permintaan tetap koheren untuk tugas tersebut.
Apa Arti Rotasi IP pada 2026
Rotasi IP mengubah alamat publik yang terlihat oleh tujuan. Dalam SMM produksi, pengambilan data, periklanan, dan alur kerja QA, definisi itu tidak lengkap. Kebijakan yang dapat digunakan juga memutuskan kapan mempertahankan alamat, sinyal mana yang menunjukkan risiko meningkat, dan apakah keluaran berikutnya sesuai dengan jaringan, ASN, geografi, dan persyaratan protokol alur kerja.
Rotasi bekerja paling baik sebagai sistem kontrol umpan balik, bukan sebagai timer. Pertahankan alamat selama sesi logis membutuhkan kontinuitas, amati respons tujuan, kemudian ganti keluaran ketika bukti menunjukkan risiko meningkat. Akun sosial yang sudah masuk, perjalanan QA yang terautentikasi, dan permintaan data publik independen memiliki persyaratan kontinuitas yang berbeda. Mengganti keluaran selama transaksi multi-permintaan dapat membatalkan cookie, mengubah konteks jaringan yang tampak, dan memicu kontrol penipuan bahkan ketika alamat pengganti secara geografis benar.
Sinyal yang Harus Menggerakkan Rotasi
Pengendali yang tangguh mengawasi perilaku tujuan dan mencatat hasil untuk setiap keluaran:
- Pergerakan status HTTP: Meningkatnya respons 429 menunjukkan tekanan laju. Respons 403 dapat menunjukkan masalah kebijakan atau reputasi. Catat keduanya berdasarkan keluaran, ASN, alur kerja, dan jenis permintaan.
- Frekuensi CAPTCHA: Peningkatan mendadak dapat menunjukkan keluaran penyedia yang tidak sesuai, status browser yang tidak konsisten, atau kecepatan permintaan yang berlebihan.
- Variasi latensi: Perubahan waktu respons dapat mengungkapkan kemacetan penyedia, gerbang yang bermasalah, atau rute yang tidak sesuai dengan geografi yang dimaksud.
- Perubahan ukuran respons: Respons yang secara tidak terduga kecil atau besar dapat menunjukkan halaman tantangan, interstitial, atau kegagalan sebagian.
Setelah kegagalan, penundaan eksponensial seperti 2, 4, 8, dan 16 detik memberi pengendali waktu untuk menghindari mengulangi kondisi yang sama. Interval ini didokumentasikan dalam panduan teknis tentang strategi rotasi proxy. Kegagalan berulang harus menempatkan keluaran dalam karantina sementara daripada mengirim lebih banyak lalu lintas melalui itu.
Kesesuaian protokol juga mempengaruhi hasil. Proxy HTTP cocok untuk permintaan web biasa dan konfigurasi klien HTTP eksplisit. SOCKS5 dapat membawa lalu lintas TCP yang lebih luas, tetapi aplikasi harus mendukungnya dengan benar, dan penanganan DNS harus diuji daripada diasumsikan. Catat protokol yang digunakan bersama dengan keluaran dan ASN sehingga masalah routing tidak terlihat seperti masalah reputasi IP.
Kesegaran Seluler Bukan Unik
Jaringan seluler umumnya menggunakan NAT tingkat penyedia, atau CGNAT, yang memungkinkan banyak pelanggan berbagi kumpulan alamat IPv4 publik yang lebih kecil. RFC 6598 mengalokasikan 100.64.0.0/10, mencakup 100.64.0.0 hingga 100.127.255.255, untuk ruang alamat bersama penyedia layanan. Spesifikasi IETF untuk ruang alamat bersama menjelaskan bahwa alamat internal ini tidak dapat dirouting secara global.
Keluaran seluler baru dapat memiliki IP yang berbeda sementara tetap berada di ASN penyedia yang sama, atau mewarisi reputasi yang dibentuk oleh pelanggan yang tidak terkait. Periksa ASN serta alamatnya. Rotasi IP mendistribusikan riwayat tingkat IP, tetapi meninggalkan cookie, sidik jari browser, atribut perangkat, pola perilaku, dan sinyal kecepatan permintaan yang tersedia untuk korelasi. Pembahasan tentang deteksi anti-bot dan ketahanan pengambilan data menjelaskan mengapa sinyal tersebut dapat bertahan di seluruh perubahan alamat.
Aturan praktis: Pertahankan satu keluaran untuk satu sesi logis yang lengkap. Ganti antara pemeriksaan independen atau setelah transaksi selesai, dan karantina keluaran ketika sinyal yang diukur memburuk.
Perbandingan Proxy Seluler, Residensial, dan Pusat Data
Jenis proxy menentukan identitas jaringan di balik alamat, bukan hanya lokasi yang dikembalikan oleh pencarian IP. Proxy seluler menggunakan 4G, 5G, atau konektivitas penyedia lainnya, proxy residensial menggunakan jaringan ISP akses, dan proxy pusat data berasal dari infrastruktur hosting.
Alamat seluler dapat lebih sulit untuk diklasifikasikan oleh beberapa pertahanan sebagai otomatis karena mereka menyerupai lalu lintas penyedia biasa daripada rentang hosting yang terkonsentrasi. Itu tidak membuat mereka tidak terlihat atau otomatis dipercaya. CGNAT berarti beberapa pelanggan dapat berbagi satu alamat IPv4 publik, sehingga sesi seluler yang sah dapat mewarisi batas laju atau reputasi dari aktivitas yang tidak terkait. Laporan industri telah menggambarkan alamat CGNAT dibatasi laju lebih sering daripada alamat non-CGNAT meskipun tingkat lalu lintas bot yang serupa, jadi tim harus mengukur hasil tujuan yang sebenarnya daripada mengasumsikan setiap keluaran seluler bersih. Lihat analisis perilaku proxy seluler dan residensial.
Proxy residensial biasanya memberikan identitas ISP akses yang lebih stabil, yang dapat cocok untuk pemeriksaan sensitif lokasi dan alur kerja yang membutuhkan kontinuitas. Trade-off mereka adalah bahwa alamat mungkin kurang dapat dibuang, dan kumpulan dapat berisi kualitas campuran. Proxy pusat data sering memberikan kecepatan dan kapasitas yang dapat diprediksi, tetapi kepemilikan jaringan hosting dapat menjadi sinyal yang jelas bagi sistem yang membedakan lalu lintas konsumen dari lalu lintas server.
| Jenis Proxy | Sumber IP | Model Rotasi | Terbaik Untuk | Trade-off |
|---|---|---|---|---|
| Seluler | Jaringan penyedia menggunakan konektivitas 4G atau 5G | Rotasi sesi penyedia atau yang dikendalikan penyedia | Manajemen sosial, verifikasi iklan, QA bergantung lokasi | Reputasi CGNAT yang dibagi, latensi variabel, kapasitas terbatas |
| Residensial | Keluaran ISP akses atau jaringan rumah | Rotasi lengket atau terjadwal | Riset pasar, pemeriksaan lokasi, alur kerja ritel terpilih | Kualitas kumpulan bervariasi, kontinuitas mungkin lebih sulit dijamin |
| Pusat Data | Jaringan hosting atau cloud | Rotasi cepat terjadwal atau per permintaan | Koleksi data publik massal dan pengujian terkontrol | ASN hosting dapat menarik pengawasan yang lebih kuat |
ASN adalah bagian dari identitas
Sebuah Nomor Sistem Otonom, atau ASN, mengidentifikasi domain routing yang dioperasikan di bawah kebijakan yang ditentukan. Penjelasan ASN RIPE NCC menggambarkan sistem otonom sebagai domain routing dengan ASN unik. Sebelum pengujian bernilai tinggi, validasi IP yang dikembalikan, ASN, metadata penyedia, DNS terbalik, dan geolokasi bersama-sama.
Alamat Prancis yang diumumkan oleh jaringan hosting yang tidak terduga mungkin tidak mewakili pengalaman seluler yang dimaksud. Pemeriksaan ASN juga mengungkapkan apakah kumpulan yang seharusnya beragam terkonsentrasi dalam satu jaringan yang sempit. Mereka tidak membuktikan bahwa sebuah alamat dapat dipercaya, seluler, atau residensial dengan sendirinya.
Pemilihan protokol juga penting. Titik akhir proxy HTTP dan HTTPS cocok untuk klien web dan pengaturan permintaan browser, sementara SOCKS5 menyediakan penerusan koneksi tingkat rendah untuk aplikasi yang membutuhkan dukungan TCP yang lebih luas. Dokumentasi konfigurasi proxy Mozilla membedakan opsi-opsi ini. Tidak ada protokol yang secara otomatis mengganti alamat. Kebijakan titik akhir atau sesi yang melakukan itu.
Untuk gambaran praktis tentang kategori seluler, lihat apa itu proxy seluler.
Metode Langkah-demi-Langkah untuk Mengganti Alamat IP
Mulailah dengan memisahkan konfigurasi transportasi dari kebijakan rotasi. Aplikasi Anda harus tahu bagaimana cara terhubung melalui proxy, sementara pengidentifikasi sesi atau kontrol penyedia menentukan apakah ia mempertahankan keluar yang sama atau meminta yang baru.
1. Tentukan endpoint dan autentikasi
Seorang penyedia biasanya mengekspos endpoint yang berputar dan menerima autentikasi baik dengan nama pengguna dan kata sandi atau daftar izin IP. Simpan kredensial di luar file sumber, dan buat pengidentifikasi sesi eksplisit sehingga aplikasi dapat secara sengaja meminta kekekalan atau keluar baru.
Pola cURL abstrak terlihat seperti ini:
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/health-check"
URL target di atas adalah placeholder untuk tujuan pengujian yang Anda izinkan. Dalam produksi, catat alamat yang diamati secara eksternal yang dikembalikan oleh layanan pemeriksaan IP yang Anda diizinkan untuk digunakan, bersama dengan cap waktu, jenis jaringan, penyedia, pengidentifikasi sesi, kode status, dan latensi.
2. Gunakan rotasi terjadwal hanya untuk pekerjaan independen
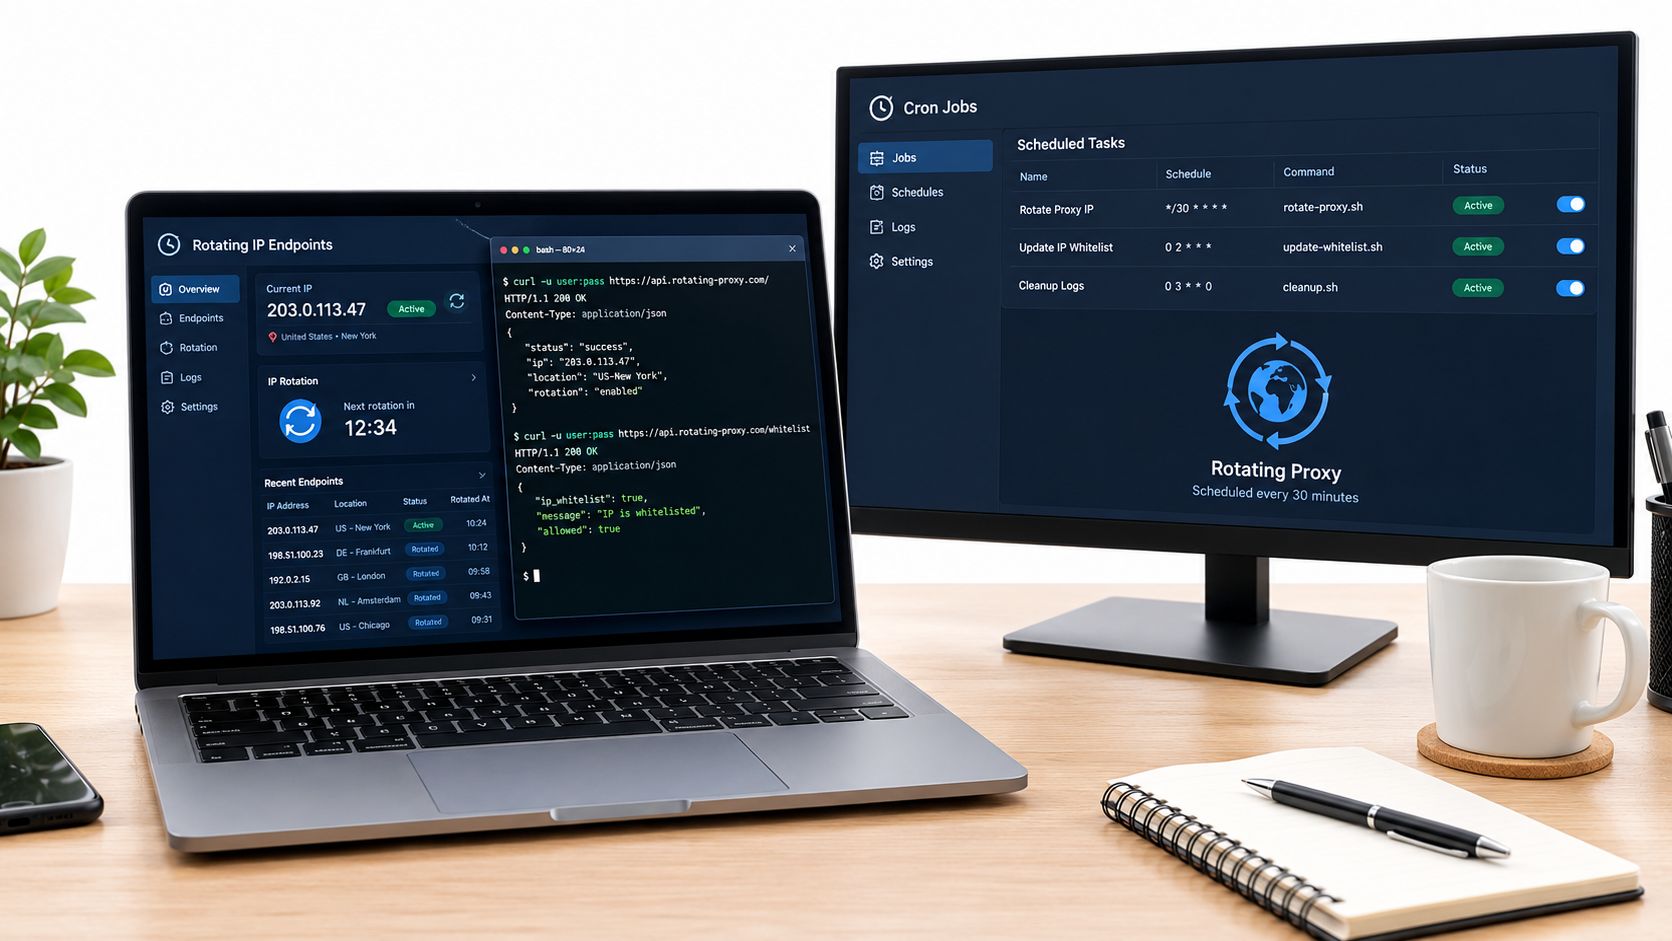
Pekerjaan terjadwal masuk akal ketika setiap permintaan secara logis terpisah, seperti memeriksa halaman publik di berbagai lokasi. Itu tidak boleh mengganggu urutan yang terautentikasi. Minta pengidentifikasi lengket baru melalui mekanisme rotasi penyedia, lalu verifikasi IP publik dan ASN yang diamati sebelum melanjutkan.
SESSION_ID="$(date +%s)"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT?session=$SESSION_ID"
"https://target.example/check"
printf '%s %s\n' "$(date -Is)" "$SESSION_ID" >> rotation-events.log
Sebuah penjadwal dapat memanggil skrip itu pada interval yang terkontrol, tetapi interval tersebut harus diacak di sekitar jendela target daripada tepat dan berulang. Penjadwalan yang teratur itu sendiri adalah sinyal yang dapat terdeteksi, seperti yang dijelaskan dalam panduan rotasi proxy.
3. Picu rotasi sesuai permintaan
Rotasi sesuai permintaan lebih aman ketika kasus pengujian telah selesai atau pengendali melihat sinyal risiko yang berarti. Seorang penyedia mungkin mengekspos tautan rotasi atau tindakan perubahan sesi. Gunakan tindakan itu setelah transaksi, bukan di tengah login atau checkout.
curl --fail --user "$PROXY_USER:$PROXY_PASS"
"PROVIDER_ROTATION_ACTION"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/next-independent-check"
Anggap respons rotasi sebagai permintaan, bukan bukti. Verifikasi alamat publik, ASN, geolokasi, perilaku DNS, perilaku TLS, throughput, dan kontinuitas aplikasi setelahnya. Sebuah pengukuran NAT selama sepuluh hari menemukan bahwa IP publik dapat tetap stabil selama beberapa jam, jadi menyambung kembali tidak menjamin bahwa alamat yang terlihat berubah. Studi pengukuran NAT mendukung validasi hasil secara empiris.
4. Biarkan aplikasi bereaksi terhadap kegagalan
Klien Python dapat mempertahankan sesi secara default dan mengganti pengidentifikasi lengketnya setelah kegagalan yang terkontrol. Pertahankan header stabil untuk identitas browser atau klien yang sama, hindari mengacak setiap field, dan jangan pernah menggunakan perubahan IP untuk menghindari kontrol akses.
import time import requests
def fetch(url, session_id): proxy = f"http://USER:PASS@PROVIDER_ENDPOINT?session={session_id}" client = requests.Session() client.proxies.update({ "http": proxy, "https": proxy, }) return client.get(url, timeout=30)
session_id = "logical-session-001" response = fetch("https://target.example/check", session_id)
if response.status_code in (403, 429): time.sleep(2) session_id = "logical-session-002" response = fetch("https://target.example/check", session_id)
Contoh ini menggunakan backoff singkat hanya untuk menggambarkan alur kontrol. Pengendali produksi harus menggunakan backoff eksponensial, menghentikan alamat setelah kegagalan berulang, dan mempertahankan cookie ketika alur kerja membutuhkannya. Untuk pertimbangan pengaturan spesifik seluler, gunakan panduan ini untuk menggunakan proxy di seluler.
Sesi Lengket, Pemeriksaan ASN, dan Pilihan Protokol
Tiga kontrol menentukan apakah rotasi tidak terlihat oleh aplikasi atau merusak: kesesuaian protokol, afinitas sesi, dan validasi jaringan.
Proxy HTTP dan HTTPS bekerja dengan baik ketika klien sudah memahami permintaan web dan membutuhkan autentikasi proxy, pengalihan, atau integrasi browser. SOCKS5 lebih cocok ketika aplikasi membutuhkan pengalihan tingkat koneksi di luar semantik HTTP. Untuk tujuan yang berat TLS, terowongan HTTP CONNECT dapat membawa lalu lintas terenkripsi tanpa mengekspos konten permintaan ke proxy, tetapi setiap hop tambahan dapat mempengaruhi latensi. Uji penanganan DNS, autentikasi, pengalihan, perilaku IPv6, dan negosiasi sertifikat di klien yang sebenarnya, bukan hanya dalam pemeriksaan baris perintah.
Sesi lengket mempertahankan satu keluar untuk sewa yang ditentukan atau sampai terminasi. Sesi yang berputar meminta keluar lain sesuai dengan jadwal atau tindakan eksplisit. Pilihan harus mengikuti alur kerja:
| Alur Kerja | Protokol | Mode Sesi | Pemeriksaan ASN |
|---|---|---|---|
| Manajemen sosial yang terautentikasi | HTTP atau SOCKS5, berdasarkan klien | Lengket untuk sesi logis | Konfirmasi kepemilikan penyedia dan konsistensi |
| Pemeriksaan verifikasi iklan independen | HTTP atau HTTPS | Rotasi antara pemeriksaan yang telah selesai | Validasi geografi dan ASN penyedia yang dimaksud |
| Koleksi data publik | HTTP atau SOCKS5, berdasarkan kebutuhan pustaka | Rotasi terkontrol dengan backoff | Perhatikan konsentrasi dalam satu ASN |
| Perjalanan QA yang bergantung pada geo | HTTP atau SOCKS5, berdasarkan kerangka pengujian | Lengket sampai kasus pengujian berakhir | Verifikasi alamat, ASN, penyedia, dan lokasi |
| Alur kerja ritel multi-langkah | HTTP atau HTTPS | Lengket melalui checkout atau penyelesaian pengujian |
Validasi ASN menangkap asumsi yang salah
Pencarian IP saja dapat mengembalikan negara yang benar sementara jaringan yang salah mengumumkan alamat tersebut. Periksa ASN sebelum panggilan bernilai tinggi, terutama ketika alur kerja menguji iklan, keamanan akun, atau konten yang bergantung pada lokasi. ASN penyedia masih dapat memiliki sejarah bersama melalui CGNAT, jadi validasi ASN harus dipasangkan dengan tingkat tantangan, kode respons, dan hasil sesi.
Untuk alur kerja yang bergantung pada kontinuitas, panduan ketahanan sesi lebih relevan daripada pengaturan “rotasi setiap permintaan” yang sederhana. Rotasi IP mengubah satu variabel jaringan. Itu tidak membuat identitas browser baru, menghapus cookie, atau mengizinkan akses ke layanan yang dibatasi.
Pertahankan IP ketika aplikasi membuktikan kontinuitas. Rotasi hanya ketika alur kerja telah mencapai batas yang aman atau bukti mengatakan bahwa keluar saat ini menyebabkan masalah.
Jebakan Sesi di Dunia Nyata dan Cara Menghindarinya
Pemanasan akun sosial dapat gagal tanpa pemadaman yang dramatis. Browser masuk melalui keluar 4G, timer rotasi mengubah alamat selama alur kerja yang terautentikasi, dan penyedia menetapkan keluar yang telah digunakan oleh pelanggan lain untuk lalu lintas yang merugikan. Platform sekarang melihat konteks jaringan baru, cookie yang persisten, sidik jari perangkat yang tidak berubah, dan perubahan perilaku yang tiba-tiba. Ini dapat menantang akun atau menghentikan sesi.
Timer menyebabkan kegagalan, tetapi kesalahan mendasar adalah memperlakukan akun sebagai urutan permintaan independen. Status akun lebih penting daripada waktu yang berlalu. Pemanasan, alur penerbitan, atau pemeriksaan keamanan akun harus mempertahankan afinitas sesinya sampai tindakan logis selesai.
Tiga pola kegagalan
- Perubahan sidik jari: Browser dan perangkat tetap konstan sementara jaringan berubah-ubah. Ketidakcocokan itu bisa terlihat lebih mencurigakan daripada sesi seluler yang stabil.
- Desinkronisasi cookie: Permintaan checkout atau yang terautentikasi kehilangan kontinuitas ketika keluar berubah. Aplikasi mungkin mengalihkan, menolak keranjang, atau meminta verifikasi lagi.
- Reputasi penyedia bersama: Alamat seluler dapat terlihat bersih secara terpisah sementara sebenarnya milik gateway penyedia dengan sejarah yang mempengaruhi batasan kecepatan dan tantangan.
Gunakan tiga pengaman. Ikat rotasi ke peristiwa yang terautentikasi dan kasus uji yang selesai, bukan ke menit. Pertahankan konsistensi browser, perangkat, header, dan cookie dalam satu sesi. Verifikasi ASN dan alamat publik yang diamati sebelum panggilan bernilai tinggi, kemudian pensiun keluar yang menghasilkan kegagalan berulang daripada mengembalikannya ke kolam.
Memecahkan Masalah Blok, CAPTCHA, dan Sesi Lambat
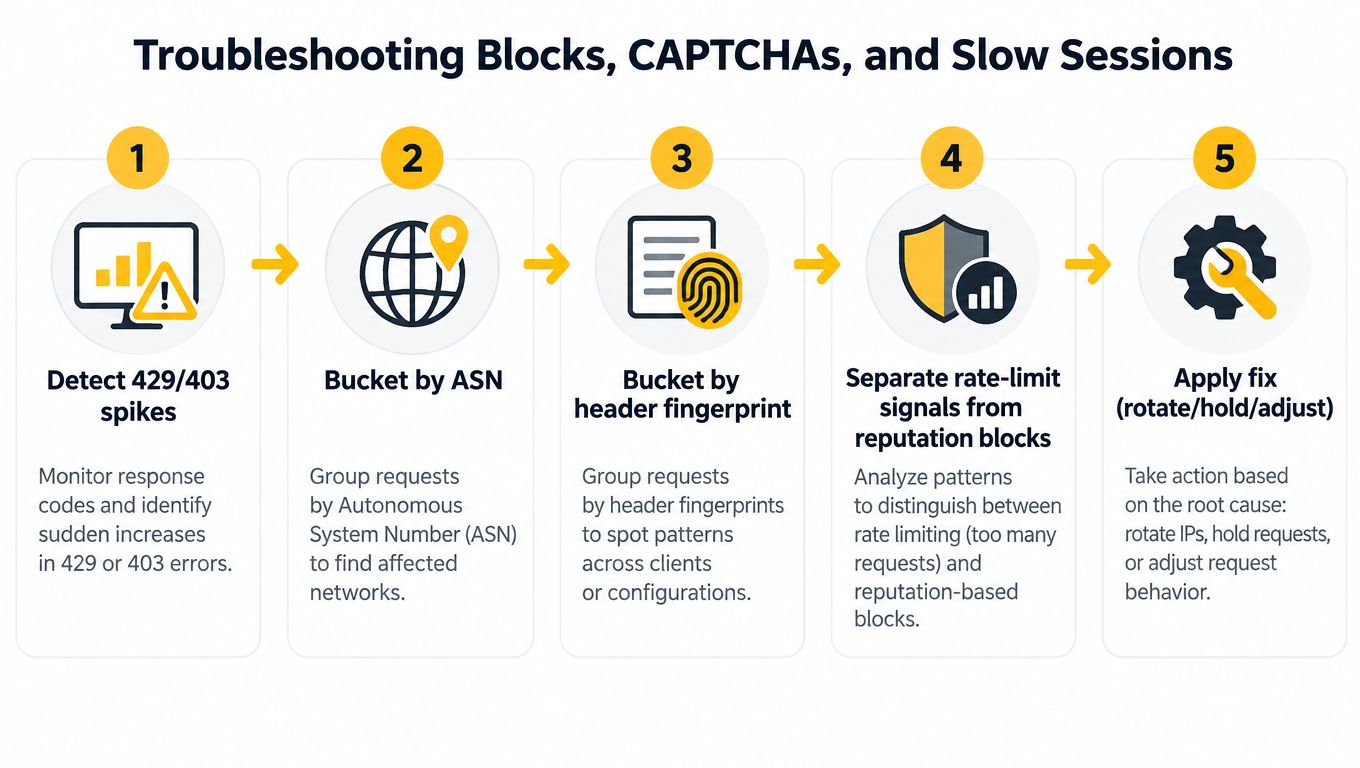
Jalankan diagnostik dalam urutan tetap. Mulailah dengan lonjakan 429 dan 403, kemudian kelompokkan peristiwa berdasarkan ASN, sesi, tujuan, dan sidik jari header. Jika kegagalan terkelompok berdasarkan ASN sementara sidik jari klien tetap stabil, reputasi atau sejarah penyedia mungkin menjadi penjelasan yang lebih kuat. Jika mereka mengikuti satu profil header di beberapa keluar, periksa konsistensi klien dan perilaku permintaan terlebih dahulu.
Lonjakan CAPTCHA layak mendapatkan pemisahan yang sama. Kolam CGNAT seluler dapat mewarisi reputasi buruk dari pengguna lain, tetapi lonjakan permintaan yang cepat dan sinyal browser yang tidak konsisten dapat menciptakan gejala yang sama. Bandingkan beberapa keluar penyedia, kurangi kecepatan permintaan, pertahankan status sesi, dan catat hasilnya berdasarkan tujuan daripada memberi label kolam secara keseluruhan tidak dapat digunakan.
Urutan diagnostik praktis
- Deteksi perubahan respons: Catat halaman 403, 429, CAPTCHA, ukuran respons, dan latensi.
- Kelompokkan berdasarkan ASN: Pisahkan keluar penyedia dari jaringan hosting atau yang tidak terduga.
- Kelompokkan berdasarkan sidik jari: Bandingkan header, cookie, perilaku TLS, dan status browser.
- Pisahkan penyebab: Bedakan tekanan kecepatan dari reputasi atau inkonsistensi sesi.
- Terapkan satu perbaikan: Tahan, rotasi, mundur, ubah mode sesi, atau pensiun keluar.
Untuk sesi lambat, bandingkan waktu hingga byte pertama melalui proxy dengan baseline langsung untuk tujuan yang sama yang terautentikasi. Periksa retransmit, penggunaan kembali koneksi, resolusi DNS, perilaku IPv6, dan konfigurasi SOCKS5. IP baru tidak akan memperbaiki handshake proxy yang salah atau kebocoran DNS.
Gunakan ambang batas hanya setelah menetapkan baseline Anda sendiri. Respons universal yang dapat diandalkan bukanlah persentase tertentu atau pengali latensi. Ini adalah aturan yang dicatat yang mengatakan apa yang terjadi setelah kegagalan berulang, berapa lama keluar tetap pensiun, dan kapan alur kerja beralih dari rotasi ke mode lengket.
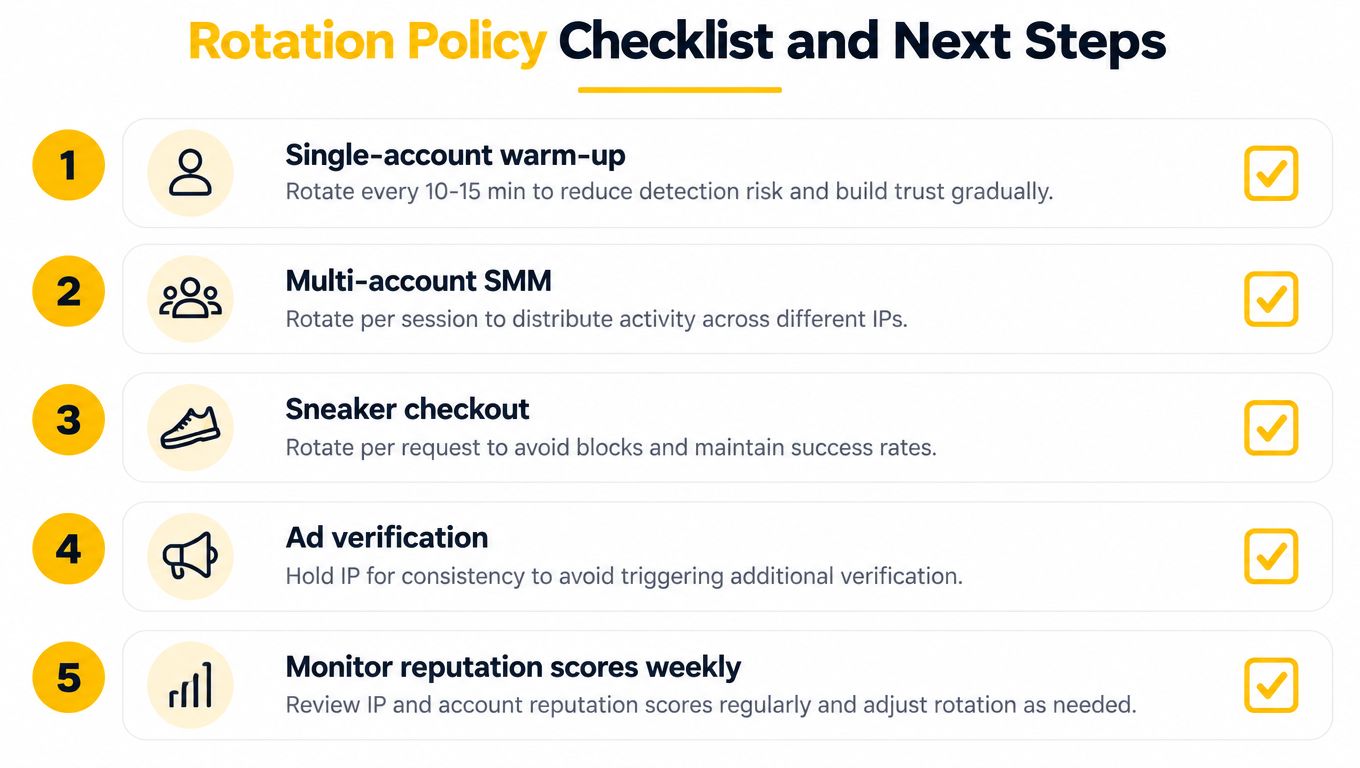
Daftar Periksa Kebijakan Rotasi dan Langkah Selanjutnya
Kebijakan rotasi produksi dimulai dengan alur kerja. Tentukan kapan sesi dimulai dan diakhiri, hasil penyedia dan ASN mana yang dapat diterima, bukti apa yang memicu perubahan, dan apa yang terjadi setelah kegagalan berulang. Perlakukan rotasi sebagai kontrol umpan balik: amati respons tujuan, sesuaikan keluar atau mode sesi, kemudian ukur hasilnya.
Sesuaikan kebijakan dengan pekerjaan
- Pemanasan akun tunggal: Pertahankan satu alamat melalui setiap blok aktivitas yang terautentikasi. Rotasi di batas tugas yang selesai, jangan pernah selama login atau pemeriksaan keamanan akun.
- SMM multi-akun: Berikan setiap akun sesi logisnya sendiri. Jangan ganti keluar selama alur penerbitan yang aktif.
- Pembayaran sneaker atau ritel: Pertahankan kontinuitas dari pembuatan keranjang hingga tes checkout yang terautentikasi. Rotasi per permintaan merusak transaksi yang berstatus.
- Verifikasi iklan: Rotasi antara pemeriksaan geografis independen, kemudian verifikasi bahwa alamat dan ASN cocok dengan pasar yang dimaksud.
- Monitoring merek: Gunakan rotasi terkontrol untuk pengamatan publik yang terpisah dan mundur ketika tujuan memberi sinyal batasan kecepatan.
- Pelacakan peringkat SEO: Pertahankan volume permintaan yang konservatif, tahan pengaturan klien tetap, dan rotasi setelah setiap pemeriksaan lokasi selesai.
Pemeriksaan pra-penerbangan
Sebelum lalu lintas produksi, uji titik akhir kesehatan penyedia, geolokasi yang diamati, metadata ASN dan penyedia, otentikasi, daftar putih IP, perilaku DNS dan IPv6, serta batasan konkuren per gateway. Dengan proxy seluler, CGNAT dapat menempatkan banyak pengguna di belakang infrastruktur penyedia terkait, jadi perubahan IP tidak menjamin identitas jaringan baru. Periksa ASN dan penyedia, bukan hanya alamatnya.
Simpan sebagian kolam untuk keluar yang gagal atau pendinginan. Cadangan praktis adalah sekitar 30% hingga 50%, konsisten dengan panduan operasional tentang ukuran kolam proxy dan rotasi. Ukur cadangan berdasarkan sensitivitas alur kerja dan waktu pemulihan, daripada menerapkan timer yang sama untuk setiap pekerjaan.
Catat setiap rotasi dengan cap waktu, pengenal alur kerja dan sesi, IP publik, ASN, penyedia, tujuan, status, hasil CAPTCHA, latensi, dan alasan. Catatan ini menunjukkan apakah keluar, protokol, atau kebijakan yang menyebabkan kegagalan. Gunakan HTTP untuk klien permintaan yang sederhana dan SOCKS5 ketika aplikasi memerlukan proxying tingkat koneksi yang lebih luas, kemudian verifikasi penanganan DNS untuk protokol yang dipilih.
Proxy 4G seluler cocok untuk beban kerja yang membutuhkan geografi penyedia, perubahan terkontrol, dan sesi yang stabil. Evoproxy menyediakan port seluler pribadi dan bersama, perubahan IP terjadwal atau sesuai permintaan, dan konektivitas 4G/LTE/3G Prancis untuk manajemen sosial, verifikasi iklan, riset pasar, dan QA yang bergantung pada geo.
Untuk SMM, verifikasi iklan, pemantauan SEO, atau QA, pilih sesi seluler lengket atau perubahan sesuai permintaan di batas tugas yang selesai. Tinjau Evoproxy untuk opsi yang sesuai dengan kebutuhan sesi dan geografi Anda.


