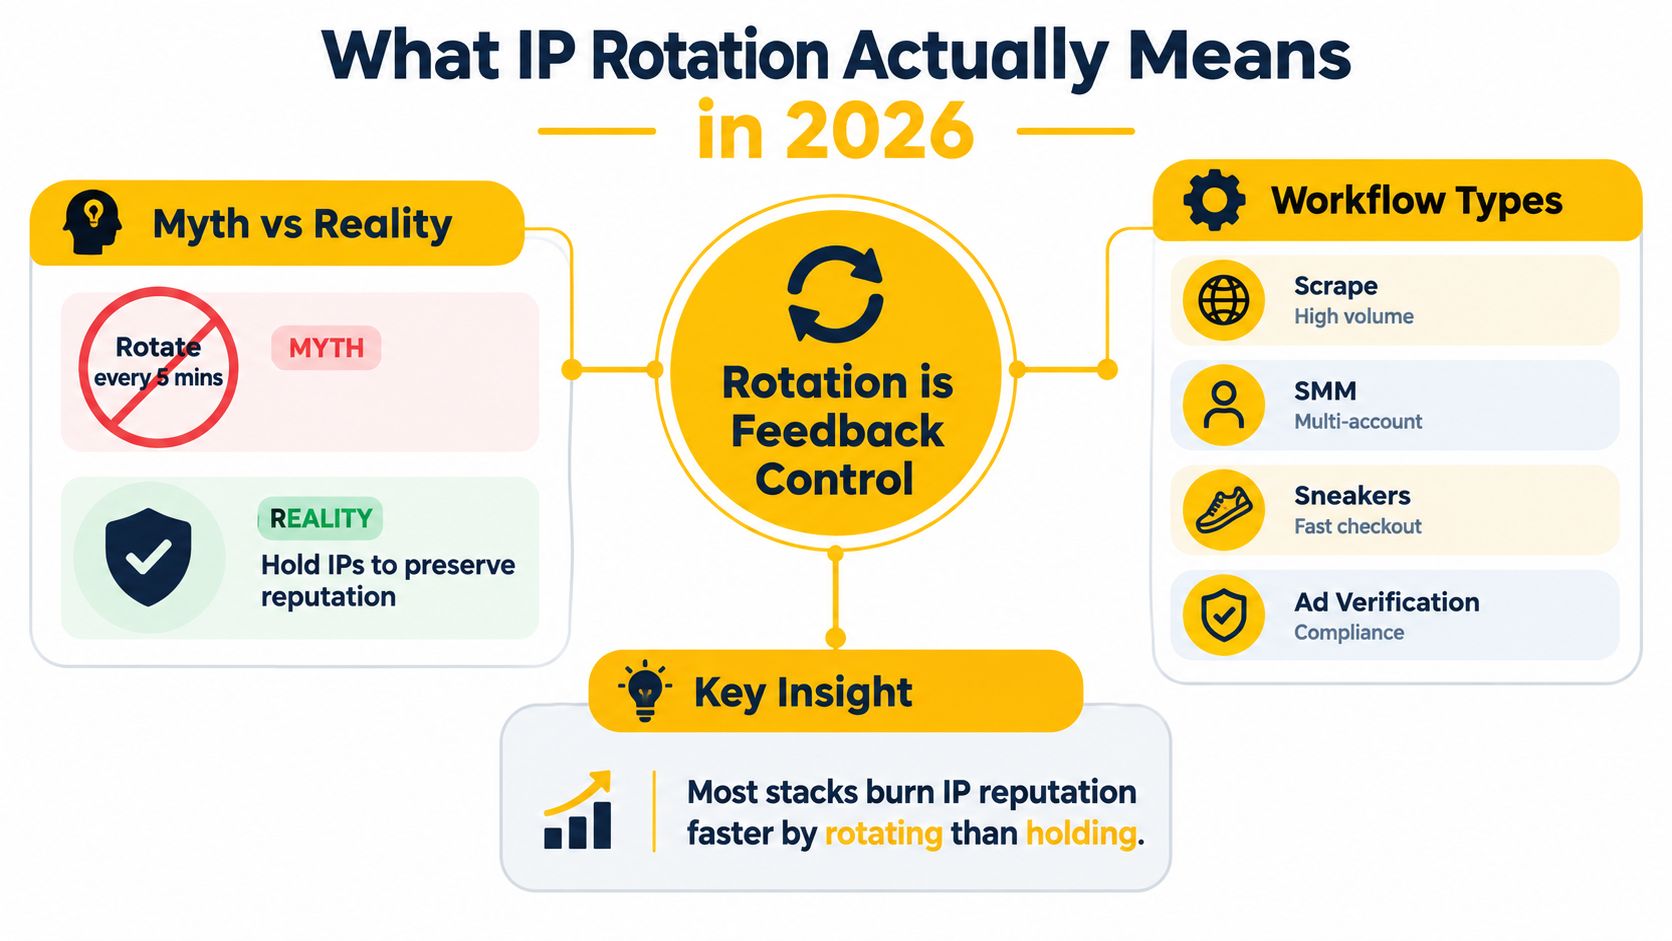
Le conseil le plus courant sur la façon de faire tourner une adresse IP est également le moyen le plus simple de nuire à une configuration de proxy fonctionnelle : faire tourner toutes les cinq minutes, peu importe ce que le flux de travail est en train de faire. Cette approche basée sur un minuteur ignore les cookies de session, l'état d'authentification, la réputation du transporteur, la vitesse des requêtes, et le fait qu'une nouvelle sortie mobile peut déjà avoir un historique partagé.
Une politique de rotation en production fonctionne mieux comme un système de contrôle de rétroaction. Vous maintenez une adresse tant qu'une session logique nécessite de la continuité, observez les codes d'état, la fréquence des CAPTCHA, la latence et les changements de réponse, puis faites tourner lorsque les indicateurs de risque augmentent. L'objectif n'est pas de changer d'IP aussi souvent que possible. C'est de garder le réseau, le navigateur, la session et le modèle de requête cohérents pour la tâche.
Ce que signifie la rotation IP en 2026
La rotation IP change l'adresse publique visible à une destination. Dans les flux de travail SMM, de scraping, de publicité et de QA en production, cette définition est incomplète. Une politique utilisable décide également quand préserver une adresse, quels signaux indiquent un risque croissant, et si la prochaine sortie correspond aux exigences de réseau, ASN, géographie et protocole du flux de travail.
La rotation fonctionne mieux comme un système de contrôle de rétroaction, pas comme un minuteur. Maintenez une adresse tant qu'une session logique nécessite de la continuité, observez les réponses de la destination, puis changez de sortie lorsque les preuves montrent un risque croissant. Un compte social connecté, un parcours QA authentifié et des demandes de données publiques indépendantes ont des exigences de continuité différentes. Changer de sortie pendant une transaction multi-requêtes peut invalider les cookies, altérer le contexte réseau apparent et déclencher des contrôles de fraude même lorsque l'adresse de remplacement est géographiquement correcte.
Les signaux qui devraient guider la rotation
Un contrôleur résilient observe le comportement de la destination et enregistre le résultat pour chaque sortie :
- Fluctuation des statuts HTTP : L'augmentation des réponses 429 indique une pression de taux. Les réponses 403 peuvent indiquer un problème de politique ou de réputation. Enregistrez les deux par sortie, ASN, flux de travail et type de requête.
- Fréquence des CAPTCHA : Une augmentation soudaine peut indiquer une sortie de transporteur inappropriée, un état de navigateur incohérent ou une vitesse de requête excessive.
- Variation de latence : Les temps de réponse changeants peuvent révéler une congestion du transporteur, une passerelle en difficulté, ou un itinéraire qui ne correspond pas à la géographie prévue.
- Changements de taille de réponse : Une réponse anormalement petite ou grande peut indiquer une page de défi, un interstitiel ou un échec partiel.
Après un échec, un retour exponentiel tel que 2, 4, 8 et 16 secondes donne au contrôleur le temps d'éviter de répéter la même condition. Ces intervalles sont documentés dans des conseils techniques sur la stratégie de rotation de proxy. Des échecs répétés devraient placer la sortie en quarantaine temporaire au lieu d'envoyer plus de trafic à travers elle.
La compatibilité du protocole affecte également le résultat. Les proxies HTTP conviennent aux requêtes web ordinaires et à la configuration explicite des clients HTTP. Le SOCKS5 peut transporter un trafic TCP plus large, mais l'application doit le prendre en charge correctement, et la gestion DNS doit être testée plutôt que supposée. Enregistrez le protocole utilisé avec la sortie et l'ASN afin qu'un problème de routage ne ressemble pas à un problème de réputation IP.
La fraîcheur mobile n'est pas l'unicité
Les réseaux mobiles utilisent couramment le NAT de niveau transporteur, ou CGNAT, permettant à de nombreux abonnés de partager un plus petit pool d'adresses IPv4 publiques. La RFC 6598 réserve 100.64.0.0/10, couvrant 100.64.0.0 à 100.127.255.255, pour l'espace d'adresses partagé des fournisseurs de services. La spécification IETF pour l'espace d'adresses partagé explique que ces adresses internes ne sont pas globalement routables.
Une nouvelle sortie mobile peut donc avoir une IP différente tout en restant dans le même ASN de transporteur, ou hériter d'une réputation façonnée par des abonnés non liés. Vérifiez l'ASN ainsi que l'adresse. La rotation IP distribue l'historique au niveau IP, mais elle laisse les cookies, les empreintes de navigateur, les attributs de l'appareil, les modèles comportementaux et les signaux de taux de requête disponibles pour la corrélation. La couverture de la détection anti-bot et de la résilience au scraping explique pourquoi ces signaux peuvent persister à travers les changements d'adresse.
Règle pratique : Gardez une sortie pour une session logique complète. Faites tourner entre des vérifications indépendantes ou après une transaction terminée, et mettez une sortie en quarantaine lorsque ses signaux mesurés se détériorent.
Comparaison des Proxies Mobiles, Résidentiels et de Datacenter
Le type de proxy détermine l'identité réseau derrière l'adresse, pas seulement l'emplacement retourné par une recherche IP. Les proxies mobiles utilisent connectivité 4G, 5G ou autre transporteur, les proxies résidentiels utilisent des réseaux d'accès-ISP, et les proxies de datacenter proviennent d'infrastructures d'hébergement.
Les adresses mobiles peuvent être plus difficiles à classer comme automatisées pour certaines défenses car elles ressemblent à un trafic de transporteur ordinaire plutôt qu'à des plages d'hébergement concentrées. Cela ne les rend pas invisibles ou automatiquement fiables. Le CGNAT signifie que plusieurs abonnés peuvent partager une seule adresse IPv4 publique, donc une session mobile légitime peut hériter de limites de taux ou de réputation d'activités non liées. Les rapports de l'industrie ont décrit des adresses CGNAT étant limitées en taux plus souvent que des adresses non-CGNAT malgré des niveaux de trafic de bot similaires, donc les équipes devraient mesurer les résultats réels de destination au lieu de supposer que chaque sortie mobile est propre. Voir l'analyse du comportement des proxies mobiles et résidentiels.
Les proxies résidentiels fournissent généralement une identité d'accès-ISP plus stable, ce qui peut convenir aux vérifications sensibles à la localisation et aux flux de travail nécessitant de la continuité. Leur compromis est que l'adresse peut être moins jetable, et un pool peut contenir une qualité mixte. Les proxies de datacenter offrent souvent une vitesse et une capacité prévisible, mais la propriété du réseau d'hébergement peut être un signal évident pour les systèmes qui distinguent le trafic des consommateurs du trafic des serveurs.
| Type de Proxy | Source IP | Modèle de Rotation | Meilleur Pour | Compromis |
|---|---|---|---|---|
| Mobile | Réseau de transporteur utilisant la connectivité 4G ou 5G | Rotation contrôlée par le transporteur ou par session | Gestion sociale, vérification d'annonces, QA dépendante de la géolocalisation | Réputation CGNAT partagée, latence variable, capacité limitée |
| Résidentiel | Sortie d'accès ISP ou réseau domestique | Rotation collante ou programmée | Recherche de marché, vérifications de localisation, flux de travail de vente au détail sélectionnés | La qualité du pool varie, la continuité peut être plus difficile à garantir |
| Datacenter | Réseau d'hébergement ou de cloud | Rotation rapide programmée ou par requête | Collecte de données publiques en masse et tests contrôlés | L'ASN d'hébergement peut attirer un examen plus approfondi |
L'ASN fait partie de l'identité
Un Numéro de Système Autonome, ou ASN, identifie un domaine de routage opéré sous une politique définie. L'explication de l'ASN par RIPE NCC décrit un système autonome comme un domaine de routage avec un ASN unique. Avant un test de haute valeur, validez l'IP retournée, l'ASN, les métadonnées du transporteur, le DNS inversé et la géolocalisation ensemble.
Une adresse française annoncée par un réseau d'hébergement inattendu peut ne pas représenter l'expérience mobile prévue. Les vérifications ASN révèlent également si un pool supposément divers est concentré dans un réseau étroit. Elles ne prouvent pas qu'une adresse est fiable, mobile ou résidentielle par elles-mêmes.
Le choix du protocole compte aussi. Les points de terminaison de proxy HTTP et HTTPS conviennent aux clients web et aux paramètres de requête de navigateur, tandis que le SOCKS5 fournit un transfert de connexion de niveau inférieur pour les applications qui ont besoin d'un support TCP plus large. La documentation de configuration de proxy de Mozilla distingue ces options. Aucun des protocoles ne fait tourner une adresse automatiquement. La politique de point de terminaison ou de session le fait.
Pour un aperçu pratique de la catégorie mobile, voir ce qu'est un proxy mobile.
Méthodes étape par étape pour faire tourner une adresse IP
Commencez par séparer la configuration de transport de la politique de rotation. Votre application doit savoir comment se connecter via le proxy, tandis qu'un identifiant de session ou un contrôle de fournisseur détermine si elle conserve la même sortie ou en demande une nouvelle.
1. Établir le point de terminaison et l'authentification
Un fournisseur expose généralement un point de terminaison tournant et accepte soit une authentification par nom d'utilisateur et mot de passe, soit une liste blanche d'IP. Gardez les identifiants en dehors des fichiers source et rendez l'identifiant de session explicite afin que l'application puisse demander délibérément une persistance ou une nouvelle sortie.
Un modèle cURL abstrait ressemble à ceci :
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/health-check"
L'URL cible ci-dessus est un espace réservé pour votre destination de test autorisée. En production, enregistrez l'adresse observée extérieurement renvoyée par un service de vérification d'IP que vous êtes autorisé à utiliser, ainsi que l'horodatage, le type de réseau, le transporteur, l'identifiant de session, le code d'état et la latence.
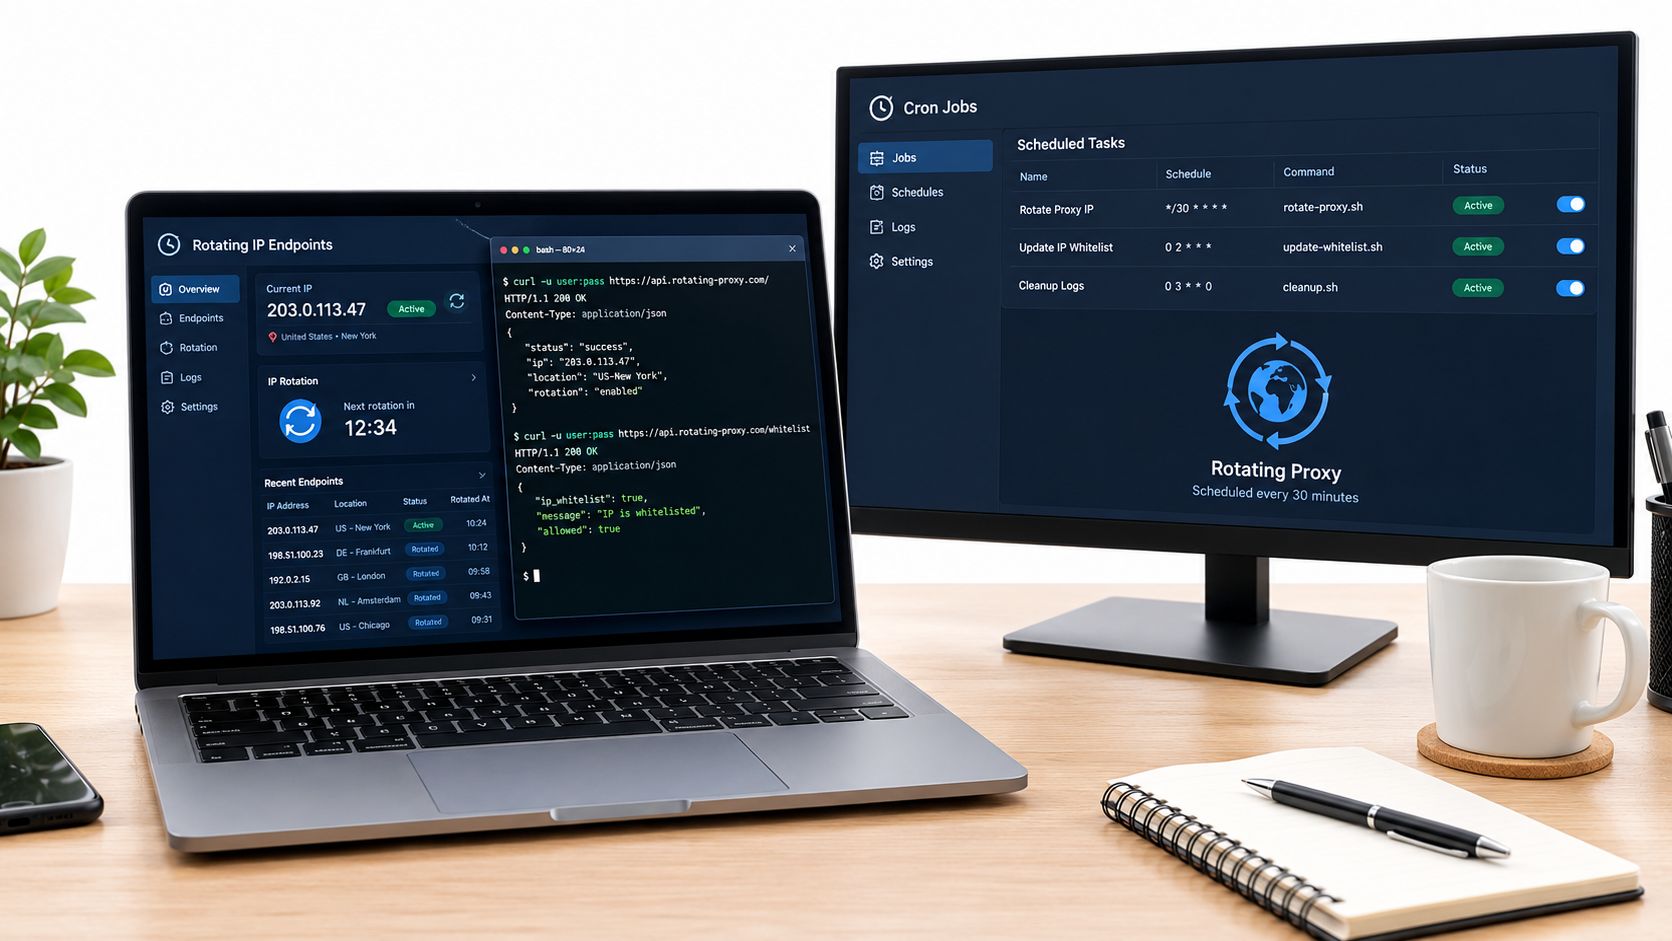
2. Utiliser la rotation programmée uniquement pour un travail indépendant
Un travail programmé a du sens lorsque chaque demande est logiquement séparée, comme vérifier des pages publiques à travers différents emplacements. Cela ne devrait pas interrompre une séquence authentifiée. Demandez un nouvel identifiant collant via le mécanisme de rotation du fournisseur, puis vérifiez l'IP publique observée et l'ASN avant de continuer.
SESSION_ID="$(date +%s)"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT?session=$SESSION_ID"
"https://target.example/check"
printf '%s %s\n' "$(date -Is)" "$SESSION_ID" >> rotation-events.log
Un planificateur peut invoquer ce script à un intervalle contrôlé, mais l'intervalle doit être aléatoire autour d'une fenêtre cible plutôt que précis et répétitif. Un timing régulier est en soi un signal détectable, comme l'explique le guide de rotation de proxy.
3. Déclencher la rotation à la demande
La rotation à la demande est plus sûre lorsqu'un cas de test est terminé ou que le contrôleur voit un signal de risque significatif. Un fournisseur peut exposer un lien de rotation ou une action de changement de session. Utilisez cette action après une transaction, pas à mi-chemin d'une connexion ou d'un paiement.
curl --fail --user "$PROXY_USER:$PROXY_PASS"
"PROVIDER_ROTATION_ACTION"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/next-independent-check"
Traitez la réponse de rotation comme une demande, pas comme une preuve. Vérifiez l'adresse publique, l'ASN, la géolocalisation, le comportement DNS, le comportement TLS, le débit et la continuité de l'application par la suite. Une mesure NAT de dix jours a révélé qu'une IP publique pouvait rester stable pendant plusieurs heures, donc se reconnecter ne garantit pas que l'adresse visible a changé. L'étude de mesure NAT soutient la validation empirique du résultat.
4. Laissez l'application réagir aux échecs
Un client Python peut préserver une session par défaut et changer son identifiant collant après un échec contrôlé. Gardez les en-têtes stables pour la même identité de navigateur ou de client, évitez de randomiser chaque champ, et n'utilisez jamais de changements d'IP pour échapper aux contrôles d'accès.
import time import requests
def fetch(url, session_id): proxy = f"http://USER:PASS@PROVIDER_ENDPOINT?session={session_id}" client = requests.Session() client.proxies.update({ "http": proxy, "https": proxy, }) return client.get(url, timeout=30)
session_id = "logical-session-001" response = fetch("https://target.example/check", session_id)
if response.status_code in (403, 429): time.sleep(2) session_id = "logical-session-002" response = fetch("https://target.example/check", session_id)
L'exemple utilise un court délai uniquement pour illustrer le flux de contrôle. Un contrôleur de production devrait utiliser un délai exponentiel, retirer une adresse après des échecs répétés, et préserver les cookies lorsque le flux de travail les nécessite. Pour des considérations de configuration spécifiques aux mobiles, utilisez ce guide sur l'utilisation d'un proxy sur mobile.
Sessions collantes, vérifications ASN et choix de protocole
Trois contrôles décident si la rotation est invisible pour l'application ou destructrice : adaptation du protocole, affinité de session et validation du réseau.
Les proxies HTTP et HTTPS fonctionnent bien lorsque le client comprend déjà les requêtes web et a besoin d'authentification proxy, de redirections ou d'intégration de navigateur. SOCKS5 est mieux adapté lorsque l'application nécessite un transfert au niveau de la connexion au-delà de la sémantique HTTP. Pour les destinations lourdes en TLS, un tunnel HTTP CONNECT peut transporter un trafic chiffré sans exposer le contenu de la requête au proxy, mais chaque saut supplémentaire peut affecter la latence. Testez le traitement DNS, l'authentification, les redirections, le comportement IPv6 et la négociation de certificats dans le client réel, pas seulement dans un contrôle en ligne de commande.
Une session collante conserve une sortie pour une durée définie ou jusqu'à la terminaison. Une session tournante demande une autre sortie selon un calendrier ou une action explicite. Le choix doit suivre le flux de travail :
| Flux de travail | Protocole | Mode de session | Vérification ASN |
|---|---|---|---|
| Gestion sociale authentifiée | HTTP ou SOCKS5, en fonction du client | Collant pour la session logique | Confirmer la propriété et la cohérence du transporteur |
| Vérifications indépendantes de publicité | HTTP ou HTTPS | Faire tourner entre les vérifications complètes | Valider la géographie et l'ASN du transporteur prévu |
| Collecte de données publiques | HTTP ou SOCKS5, en fonction des besoins de la bibliothèque | Rotation contrôlée avec délai | Surveiller la concentration dans un ASN |
| Parcours QA dépendant de la géo | HTTP ou SOCKS5, en fonction du banc d'essai | Collant jusqu'à la fin du cas de test | Vérifier l'adresse, l'ASN, le transporteur et l'emplacement |
| Flux de travail de vente au détail multi-étapes | HTTP ou HTTPS | Collant jusqu'à la finalisation du paiement ou du test | Rejeter les sorties de réseau d'hébergement inattendues |
La validation ASN détecte les fausses hypothèses
Une recherche IP seule peut renvoyer le bon pays tandis que le mauvais réseau annonce l'adresse. Vérifiez l'ASN avant un appel de grande valeur, surtout lorsque le flux de travail teste la publicité, la sécurité des comptes ou le contenu dépendant de la localisation. Un ASN de transporteur peut encore avoir un historique partagé via CGNAT, donc la validation ASN doit être associée aux taux de défi, aux codes de réponse et aux résultats de session.
Pour les flux de travail qui dépendent de la continuité, les conseils sur la persistance de session sont plus pertinents qu'un simple paramètre « faire tourner chaque demande ». La rotation d'IP change une variable réseau. Cela ne crée pas une nouvelle identité de navigateur, ne supprime pas les cookies, ni n'autorise l'accès à un service restreint.
Conservez l'IP lorsque l'application prouve la continuité. Faites tourner uniquement lorsque le flux de travail a atteint une limite sûre ou que les preuves indiquent que la sortie actuelle cause des problèmes.
Pièges de session dans le monde réel et comment les éviter
Un échauffement de compte social peut échouer sans une panne dramatique. Le navigateur se connecte via une sortie 4G, le minuteur de rotation change l'adresse pendant le flux de travail authentifié, et le transporteur attribue une sortie qu'un autre abonné a déjà utilisée pour un trafic abusif. La plateforme voit maintenant un nouveau contexte réseau, des cookies persistants, une empreinte de dispositif inchangée, et un changement soudain de comportement. Elle peut contester le compte ou terminer la session.
Le minuteur a causé l'échec, mais l'erreur sous-jacente était de traiter le compte comme une séquence de demandes indépendantes. L'état du compte compte plus que le temps écoulé. Un échauffement, un flux de publication ou une vérification de sécurité de compte devrait conserver son affinité de session jusqu'à ce que l'action logique soit terminée.
Trois modèles d'échec
- Dérive d'empreinte digitale : Le navigateur et l'appareil restent constants tandis que le réseau change à plusieurs reprises. Ce décalage peut sembler plus suspect qu'une session mobile stable.
- Désynchronisation des cookies : Un paiement ou une demande authentifiée perd sa continuité lorsque la sortie change. L'application peut rediriger, rejeter le panier ou demander une vérification à nouveau.
- Réputation de transporteur partagé : Une adresse mobile peut sembler propre isolément tout en appartenant à une passerelle de transporteur avec un historique qui affecte les limites de taux et les défis.
Utilisez trois garde-fous. Liez la rotation aux événements authentifiés et aux cas de test complétés, pas aux minutes. Préservez la cohérence du navigateur, de l'appareil, des en-têtes et des cookies au sein d'une session. Vérifiez l'ASN et l'adresse publique observée avant un appel de grande valeur, puis retirez une sortie qui produit des échecs répétés au lieu de la faire revenir dans le pool.
Dépannage des blocs, CAPTCHAs et sessions lentes
Exécutez des diagnostics dans un ordre fixe. Commencez par les pics 429 et 403, puis regroupez les événements par ASN, session, destination et empreinte d'en-tête. Si les échecs se regroupent par ASN tandis que l'empreinte du client reste stable, la réputation ou l'historique du transporteur peut être la meilleure explication. S'ils suivent un profil d'en-tête à travers plusieurs sorties, inspectez d'abord la cohérence du client et le comportement de la demande.
Les pics de CAPTCHA méritent la même séparation. Un pool CGNAT mobile peut hériter d'une mauvaise réputation d'autres utilisateurs, mais des pics de demandes rapides et des signaux de navigateur incohérents peuvent créer le même symptôme. Comparez plusieurs sorties de transporteur, réduisez la vitesse des demandes, préservez l'état de la session et enregistrez le résultat par destination plutôt que de qualifier l'ensemble du pool d'inutilisable.
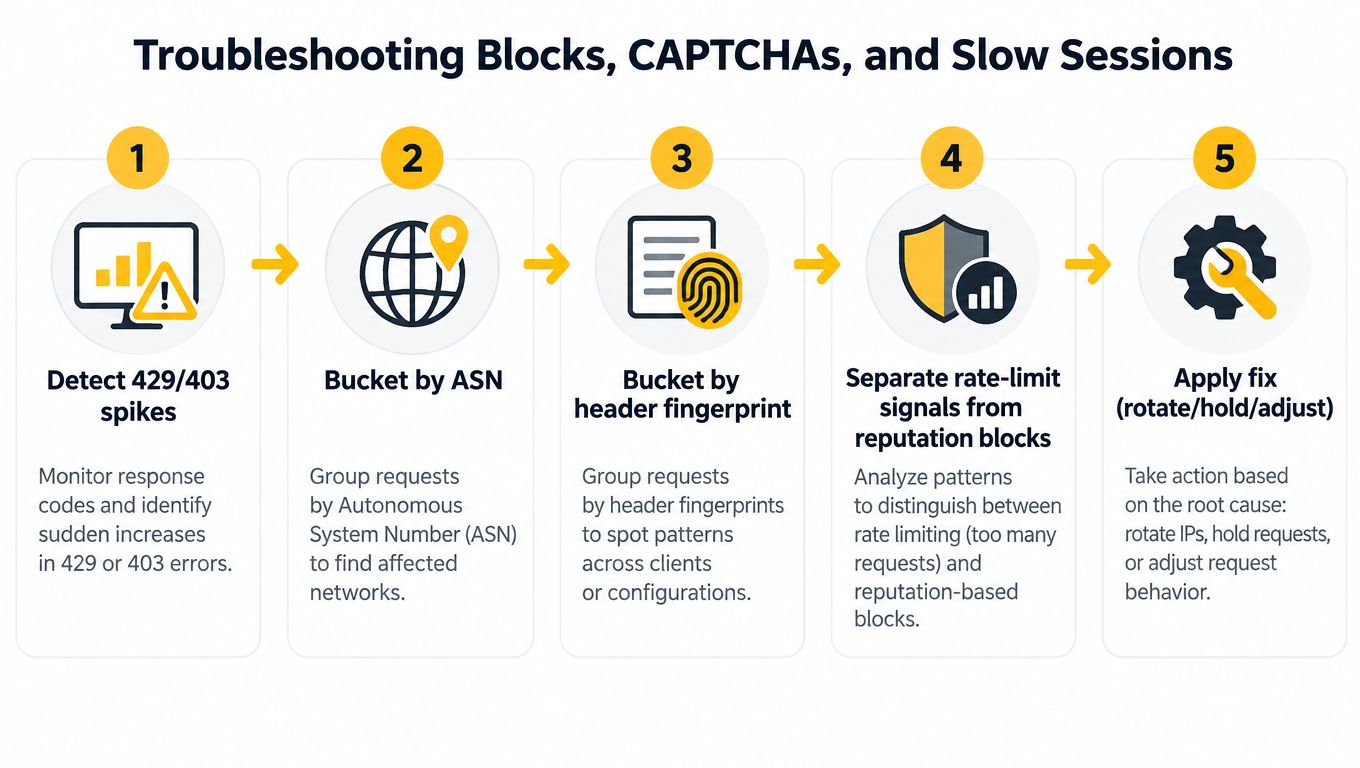
Une séquence de diagnostic pratique
- Détecter le changement de réponse : Enregistrez les pages 403, 429, CAPTCHA, la taille de la réponse et la latence.
- Regrouper par ASN : Séparez les sorties de transporteur des réseaux d'hébergement ou inattendus.
- Regrouper par empreinte : Comparez les en-têtes, les cookies, le comportement TLS et l'état du navigateur.
- Séparer les causes : Distinguez la pression de taux de la réputation ou de l'incohérence de session.
- Appliquer une solution : Maintenez, faites tourner, reculez, changez le mode de session ou retirez la sortie.
Pour les sessions lentes, comparez le temps jusqu'au premier octet via le proxy avec une référence directe pour la même destination autorisée. Vérifiez les retransmissions, la réutilisation des connexions, la résolution DNS, le comportement IPv6 et la configuration SOCKS5. Un nouvel IP ne corrigera pas une poignée de main proxy mal formée ou une fuite DNS.
Utilisez des seuils uniquement après avoir établi votre propre référence. La réponse universelle fiable n'est pas un pourcentage particulier ou un multiplicateur de latence. C'est une règle enregistrée qui indique ce qui se passe après des échecs répétés, combien de temps une sortie reste retirée et quand un flux de travail passe du mode de rotation au mode collant.
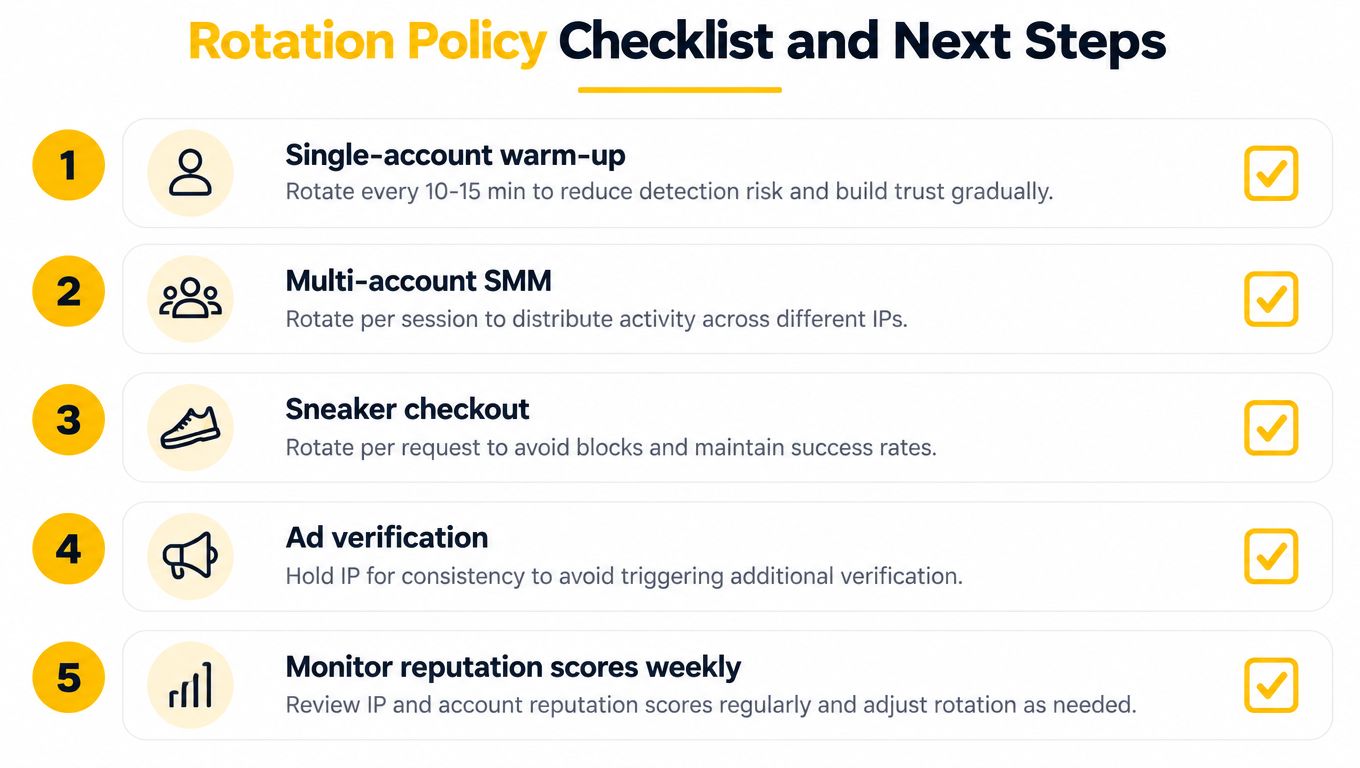
Liste de contrôle de la politique de rotation et prochaines étapes
Une politique de rotation de production commence par le flux de travail. Définissez quand une session commence et se termine, quels résultats de transporteur et d'ASN sont acceptables, quelles preuves déclenchent un changement et ce qui se passe après des échecs répétés. Traitez la rotation comme un contrôle de rétroaction : observez la réponse de destination, ajustez la sortie ou le mode de session, puis mesurez le résultat.
Adapter la politique au travail
- Échauffement d'un compte unique : Conservez une adresse à travers chaque bloc d'activité authentifiée. Faites tourner à la limite d'une tâche complétée, jamais pendant la connexion ou les vérifications de sécurité du compte.
- SMM multi-comptes : Donnez à chaque compte sa propre session logique. Ne changez pas de sorties pendant un flux de publication actif.
- Vérification de sneaker ou de paiement au détail : Préservez la continuité de la création du panier jusqu'au test de paiement autorisé. La rotation par demande casse les transactions d'état.
- Vérification des annonces : Faites tourner entre des vérifications géographiques indépendantes, puis vérifiez que l'adresse et l'ASN correspondent au marché visé.
- Surveillance de marque : Utilisez une rotation contrôlée pour des observations publiques séparées et reculez lorsque une destination signale des limites de taux.
- Suivi de classement SEO : Gardez le volume de demandes conservateur, maintenez les paramètres du client stables et faites tourner après chaque vérification de localisation terminée.
Vérifications préalables
Avant le trafic de production, testez le point de terminaison de santé du fournisseur, la géolocalisation observée, les métadonnées ASN et transporteur, l'authentification, la liste blanche IP, le comportement DNS et IPv6, et les limites de concurrence par passerelle. Avec des proxies mobiles, le CGNAT peut placer de nombreux utilisateurs derrière une infrastructure de transporteur liée, donc un changement d'IP ne garantit pas une nouvelle identité réseau. Vérifiez l'ASN et le transporteur, pas seulement l'adresse.
Gardez une partie du pool de côté pour les sorties échouées ou en refroidissement. Une réserve pratique est d'environ 30 % à 50 %, conforme aux directives opérationnelles sur la taille et la rotation du pool de proxies. Dimensionnez la réserve en fonction de la sensibilité du flux de travail et du temps de récupération, plutôt que d'appliquer le même minuteur à chaque tâche.
Enregistrez chaque rotation avec son horodatage, les identifiants de flux de travail et de session, l'IP publique, l'ASN, le transporteur, la destination, le statut, le résultat CAPTCHA, la latence et la raison. Ces enregistrements montrent si la sortie, le protocole ou la politique ont causé l'échec. Utilisez HTTP pour des clients de demande simples et SOCKS5 lorsque l'application nécessite un proxy au niveau de la connexion plus large, puis vérifiez le traitement DNS pour le protocole choisi.
Les proxies mobiles 4G conviennent aux charges de travail nécessitant une géographie de transporteur, des changements contrôlés et des sessions stables. EVOproxy fournit des ports mobiles personnels et partagés, des changements d'IP programmés ou à la demande, et une connectivité 4G/LTE/3G française pour la gestion sociale, la vérification des annonces, la recherche de marché et l'assurance qualité dépendante de la géolocalisation.
Pour SMM, vérification des annonces, surveillance SEO ou assurance qualité, choisissez des sessions mobiles collantes ou des changements à la demande aux limites de tâches complétées. Consultez Evoproxy pour des options correspondant à vos exigences de session et de géographie.


