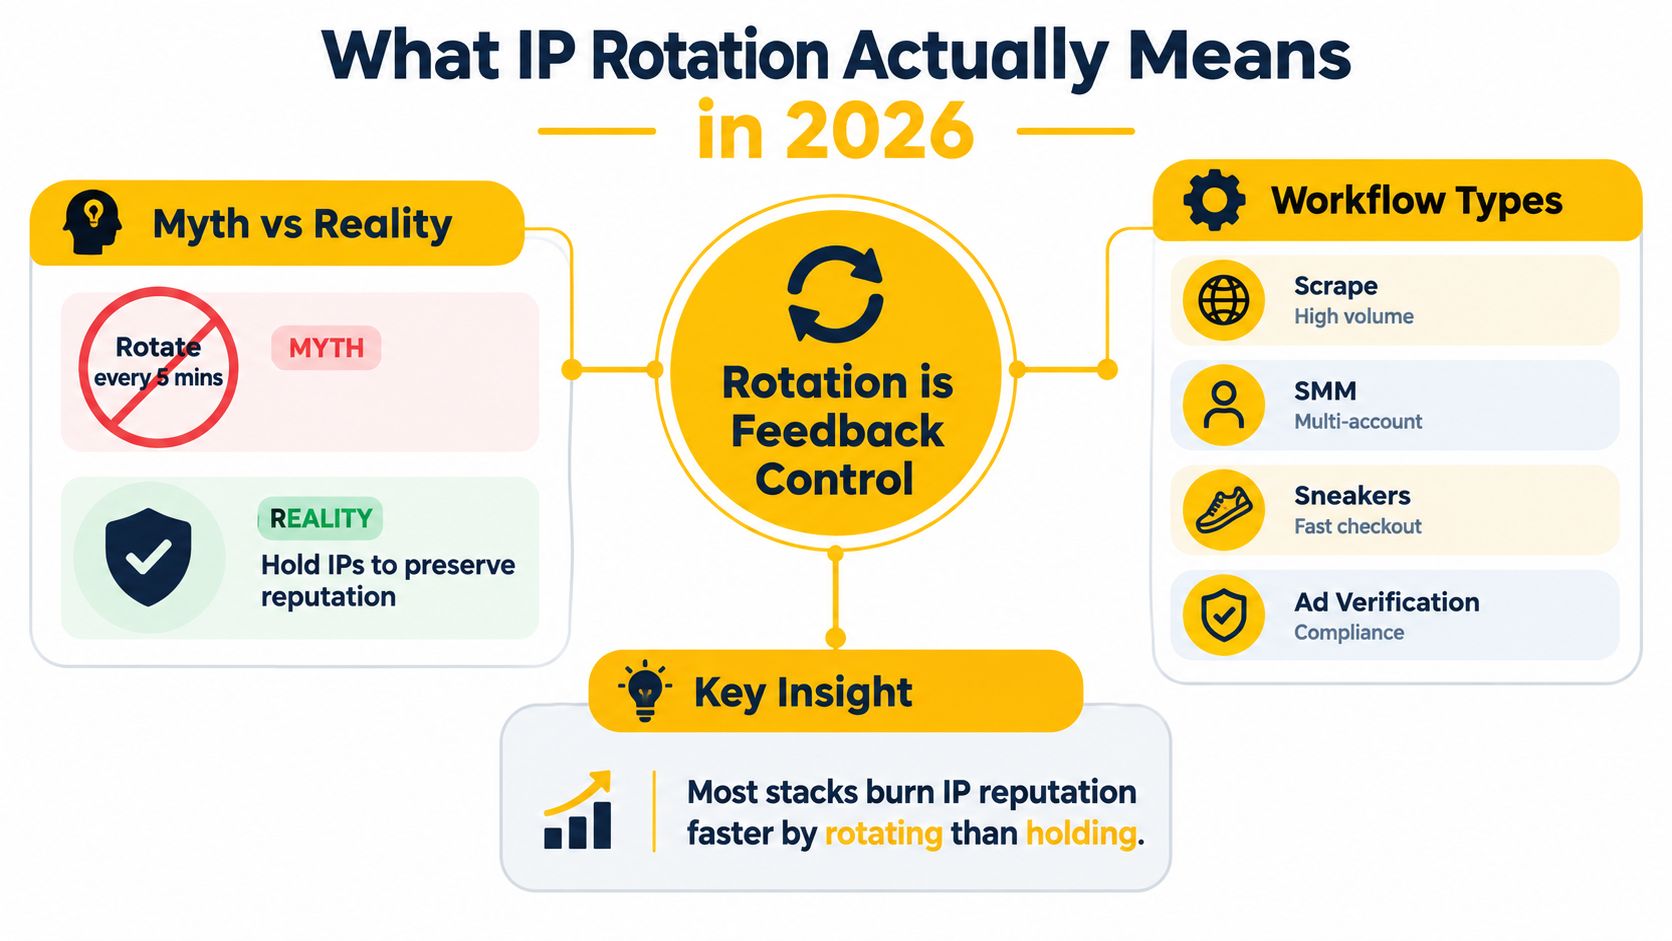
El consejo más común sobre cómo rotar una dirección IP es también la forma más fácil de dañar una configuración de proxy funcional: rotar cada cinco minutos, independientemente de lo que esté haciendo el flujo de trabajo. Ese enfoque basado en temporizadores ignora las cookies de sesión, el estado de autenticación, la reputación del proveedor, la velocidad de las solicitudes y el hecho de que una nueva salida móvil puede ya tener un historial compartido.
Una política de rotación en producción funciona mejor como un sistema de control de retroalimentación. Mantienes una dirección mientras una sesión lógica necesita continuidad, observas los códigos de estado, la frecuencia de CAPTCHA, la latencia y los cambios en las respuestas, y luego rotas cuando los indicadores de riesgo aumentan. El objetivo no es cambiar las IPs tan a menudo como sea posible. Es mantener la red, el navegador, la sesión y el patrón de solicitudes coherentes para la tarea.
Lo que significa la rotación de IP en 2026
La rotación de IP cambia la dirección pública visible para un destino. En flujos de trabajo de SMM, scraping, publicidad y QA en producción, esa definición es incompleta. Una política utilizable también decide cuándo preservar una dirección, qué señales indican un aumento de riesgo y si la próxima salida se ajusta a la red, ASN, geografía y requisitos de protocolo del flujo de trabajo.
La rotación funciona mejor como un sistema de control de retroalimentación, no como un temporizador. Mantén una dirección mientras una sesión lógica necesita continuidad, observa las respuestas del destino y luego cambia las salidas cuando la evidencia muestra un aumento de riesgo. Una cuenta social iniciada sesión, un viaje de QA autenticado y solicitudes de datos públicos independientes tienen diferentes requisitos de continuidad. Cambiar una salida durante una transacción de múltiples solicitudes puede invalidar cookies, alterar el contexto de red aparente y activar controles de fraude incluso cuando la dirección de reemplazo es geográficamente correcta.
Las señales que deberían impulsar la rotación
Un controlador resiliente observa el comportamiento del destino y registra el resultado para cada salida:
- Desviación del estado HTTP: Aumentos en las respuestas 429 indican presión de tasa. Las respuestas 403 pueden indicar un problema de política o reputación. Registra ambos por salida, ASN, flujo de trabajo y tipo de solicitud.
- Frecuencia de CAPTCHA: Un aumento repentino puede indicar una salida de proveedor inadecuada, un estado de navegador inconsistente o una velocidad de solicitud excesiva.
- Varianza de latencia: Cambios en los tiempos de respuesta pueden revelar congestión del proveedor, una puerta de enlace con problemas o una ruta que no coincide con la geografía prevista.
- Cambios en el tamaño de la respuesta: Una respuesta inesperadamente pequeña o grande puede indicar una página de desafío, intersticial o un fallo parcial.
Después de un fallo, un retroceso exponencial como 2, 4, 8 y 16 segundos le da al controlador tiempo para evitar repetir la misma condición. Estos intervalos están documentados en la guía técnica sobre la estrategia de rotación de proxies. Los fallos repetidos deberían colocar la salida en cuarentena temporal en lugar de enviar más tráfico a través de ella.
La adecuación del protocolo también afecta el resultado. Los proxies HTTP son adecuados para solicitudes web ordinarias y configuración explícita del cliente HTTP. SOCKS5 puede transportar tráfico TCP más amplio, pero la aplicación debe soportarlo correctamente, y el manejo de DNS debe ser probado en lugar de asumido. Registra el protocolo utilizado junto con la salida y el ASN para que un problema de enrutamiento no parezca un problema de reputación de IP.
La frescura móvil no es unicidad
Las redes móviles comúnmente utilizan NAT de grado de proveedor, o CGNAT, permitiendo que muchos suscriptores compartan un grupo más pequeño de direcciones IPv4 públicas. El RFC 6598 reserva 100.64.0.0/10, cubriendo 100.64.0.0 hasta 100.127.255.255, para el espacio de direcciones compartidas de proveedores de servicios. La especificación de la IETF para el espacio de direcciones compartidas explica que estas direcciones internas no son globalmente enrutables.
Por lo tanto, una nueva salida móvil puede tener una IP diferente mientras permanece en el mismo ASN del proveedor, o heredar una reputación moldeada por suscriptores no relacionados. Verifica el ASN así como la dirección. La rotación de IP distribuye el historial a nivel de IP, pero deja las cookies, huellas dactilares del navegador, atributos del dispositivo, patrones de comportamiento y señales de tasa de solicitudes disponibles para correlación. La cobertura de la detección de bots y la resiliencia del scraping explica por qué esas señales pueden persistir a través de cambios de dirección.
Regla práctica: Mantén una salida para una sesión lógica completa. Rota entre verificaciones independientes o después de una transacción completada, y pone en cuarentena una salida cuando sus señales medidas se deterioran.
Comparación de Proxies Móviles, Residenciales y de Centro de Datos
El tipo de proxy determina la identidad de red detrás de la dirección, no solo la ubicación devuelta por una búsqueda de IP. Los proxies móviles utilizan conectividad 4G, 5G u otra del proveedor, los proxies residenciales utilizan redes de ISP de acceso, y los proxies de centro de datos provienen de infraestructura de alojamiento.
Las direcciones móviles pueden ser más difíciles de clasificar como automatizadas para algunas defensas porque se asemejan al tráfico ordinario del proveedor en lugar de a rangos de alojamiento concentrados. Eso no las hace invisibles o automáticamente confiables. CGNAT significa que varios suscriptores pueden compartir una dirección IPv4 pública, por lo que una sesión móvil legítima puede heredar límites de tasa o reputación de actividades no relacionadas. Los informes de la industria han descrito que las direcciones CGNAT son limitadas en tasa más a menudo que las direcciones no CGNAT a pesar de niveles similares de tráfico de bots, por lo que los equipos deberían medir los resultados reales del destino en lugar de asumir que cada salida móvil está limpia. Consulta el análisis del comportamiento de proxies móviles y residenciales.
Los proxies residenciales generalmente proporcionan una identidad de ISP de acceso más estable, lo que puede ser adecuado para verificaciones sensibles a la ubicación y flujos de trabajo que necesitan continuidad. Su compensación es que la dirección puede ser menos desechable, y un grupo puede contener calidad mixta. Los proxies de centro de datos a menudo ofrecen velocidad y capacidad predecible, pero la propiedad de la red de alojamiento puede ser una señal obvia para los sistemas que distinguen el tráfico de consumidores del tráfico de servidores.
| Tipo de Proxy | Fuente de IP | Modelo de Rotación | Mejor Para | Compensación |
|---|---|---|---|---|
| Móvil | Red del proveedor utilizando conectividad 4G o 5G | Rotación controlada por el proveedor o por sesión del proveedor | Gestión social, verificación de anuncios, QA dependiente de geolocalización | Reputación compartida de CGNAT, latencia variable, capacidad limitada |
| Residencial | Salida de ISP de acceso o red doméstica | Rotación pegajosa o programada | Investigación de mercado, verificaciones de ubicación, flujos de trabajo minoristas seleccionados | La calidad del grupo varía, la continuidad puede ser más difícil de garantizar |
| Centro de Datos | Red de alojamiento o nube | Rotación rápida programada o por solicitud | Recolección masiva de datos públicos y pruebas controladas | El ASN de alojamiento puede atraer un escrutinio más fuerte |
El ASN es parte de la identidad
Un Número de Sistema Autónomo, o ASN, identifica un dominio de enrutamiento operado bajo una política definida. La explicación de ASN de RIPE NCC describe un sistema autónomo como un dominio de enrutamiento con un ASN único. Antes de una prueba de alto valor, valida la IP devuelta, el ASN, los metadatos del proveedor, el DNS inverso y la geolocalización juntos.
Una dirección francesa anunciada por una red de alojamiento inesperada puede no representar la experiencia móvil prevista. Las verificaciones de ASN también revelan si un grupo supuestamente diverso está concentrado en una red estrecha. No prueban que una dirección sea confiable, móvil o residencial por sí solas.
La elección del protocolo también importa. Los puntos finales de proxy HTTP y HTTPS se ajustan a clientes web y configuraciones de solicitudes de navegador, mientras que SOCKS5 proporciona reenvío de conexión de nivel inferior para aplicaciones que necesitan un soporte TCP más amplio. La documentación de configuración de proxy de Mozilla distingue estas opciones. Ninguno de los protocolos rota una dirección automáticamente. La política del punto final o de la sesión hace eso.
Para una visión general práctica de la categoría móvil, consulta qué es un proxy móvil.
Métodos Paso a Paso para Rotar una Dirección IP
Comience separando la configuración de transporte de la política de rotación. Su aplicación debe saber cómo conectarse a través del proxy, mientras que un identificador de sesión o control del proveedor determina si mantiene la misma salida o solicita una nueva.
1. Establecer el punto final y la autenticación
Un proveedor típicamente expone un punto final rotativo y acepta autenticación de nombre de usuario y contraseña o una lista de permitidos de IP. Mantenga las credenciales fuera de los archivos fuente y haga que el identificador de sesión sea explícito para que la aplicación pueda solicitar deliberadamente persistencia o una nueva salida.
Un patrón abstracto de cURL se ve así:
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/health-check"
La URL de destino anterior es un marcador de posición para su destino de prueba autorizado. En producción, registre la dirección observada externamente devuelta por un servicio de verificación de IP que se le permita usar, junto con la marca de tiempo, tipo de red, operador, identificador de sesión, código de estado y latencia.
2. Utilizar rotación programada solo para trabajo independiente
Un trabajo programado tiene sentido cuando cada solicitud es lógicamente separada, como verificar páginas públicas en diferentes ubicaciones. No debe interrumpir una secuencia autenticada. Solicite un nuevo identificador persistente a través del mecanismo de rotación del proveedor, luego verifique la IP pública observada y el ASN antes de continuar.
SESSION_ID="$(date +%s)"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT?session=$SESSION_ID"
"https://target.example/check"
printf '%s %s\n' "$(date -Is)" "$SESSION_ID" >> rotation-events.log
Un programador puede invocar ese script a intervalos controlados, pero el intervalo debe ser aleatorio alrededor de una ventana objetivo en lugar de exacto y repetitivo. El tiempo regular es en sí mismo una señal detectable, como explica la guía de rotación de proxies.
3. Activar rotación bajo demanda
La rotación bajo demanda es más segura cuando un caso de prueba se ha completado o el controlador ve una señal de riesgo significativa. Un proveedor puede exponer un enlace de rotación o una acción de cambio de sesión. Utilice esa acción después de una transacción, no a mitad de un inicio de sesión o proceso de compra.
curl --fail --user "$PROXY_USER:$PROXY_PASS"
"PROVIDER_ROTATION_ACTION"
curl --user "$PROXY_USER:$PROXY_PASS"
--proxy "PROVIDER_ENDPOINT"
"https://target.example/next-independent-check"
Trate la respuesta de rotación como una solicitud, no como prueba. Verifique la dirección pública, ASN, geolocalización, comportamiento de DNS, comportamiento de TLS, rendimiento y continuidad de la aplicación después. Un estudio de medición de NAT de diez días encontró que una IP pública podría permanecer estable durante varias horas, por lo que reconectar no garantiza que la dirección visible haya cambiado. El estudio de medición de NAT apoya la validación del resultado empíricamente.
4. Permitir que la aplicación reaccione a fallos
Un cliente de Python puede preservar una sesión por defecto y cambiar su identificador persistente después de un fallo controlado. Mantenga los encabezados estables para la misma identidad de navegador o cliente, evite aleatorizar cada campo y nunca use cambios de IP para evadir controles de acceso.
import time import requests
def fetch(url, session_id): proxy = f"http://USER:PASS@PROVIDER_ENDPOINT?session={session_id}" client = requests.Session() client.proxies.update({ "http": proxy, "https": proxy, }) return client.get(url, timeout=30)
session_id = "logical-session-001" response = fetch("https://target.example/check", session_id)
if response.status_code in (403, 429): time.sleep(2) session_id = "logical-session-002" response = fetch("https://target.example/check", session_id)
El ejemplo utiliza un retroceso corto solo para ilustrar el flujo de control. Un controlador de producción debería usar retroceso exponencial, retirar una dirección después de fallos repetidos y preservar cookies cuando el flujo de trabajo lo requiera. Para consideraciones específicas de configuración móvil, use esta guía para usar un proxy en móvil.
Sesiones Persistentes, Comprobaciones de ASN y Elecciones de Protocolo
Tres controles deciden si la rotación es invisible para la aplicación o destructiva: ajuste de protocolo, afinidad de sesión y validación de red.
Los proxies HTTP y HTTPS funcionan bien cuando el cliente ya entiende las solicitudes web y necesita autenticación de proxy, redirecciones o integración con el navegador. SOCKS5 es una mejor opción cuando la aplicación necesita reenvío a nivel de conexión más allá de la semántica HTTP. Para destinos con mucho TLS, un túnel HTTP CONNECT puede transportar tráfico cifrado sin exponer el contenido de la solicitud al proxy, pero cada salto adicional puede afectar la latencia. Pruebe el manejo de DNS, autenticación, redirecciones, comportamiento de IPv6 y negociación de certificados en el cliente real, no solo en una verificación de línea de comandos.
Una sesión persistente mantiene una salida durante un arrendamiento definido o hasta la terminación. Una sesión rotativa solicita otra salida de acuerdo con un horario o acción explícita. La elección debe seguir el flujo de trabajo:
| Flujo de trabajo | Protocolo | Modo de sesión | Comprobación de ASN |
|---|---|---|---|
| Gestión social autenticada | HTTP o SOCKS5, según el cliente | Persistente para la sesión lógica | Confirmar propiedad y consistencia del operador |
| Comprobaciones de verificación de anuncios independientes | HTTP o HTTPS | Rotar entre comprobaciones completadas | Validar geografía y ASN del operador previsto |
| Recolección de datos públicos | HTTP o SOCKS5, según las necesidades de la biblioteca | Rotación controlada con retroceso | Observar concentración en un ASN |
| Viaje de QA dependiente de geografía | HTTP o SOCKS5, según el arnés de prueba | Persistente hasta que finalice el caso de prueba | Verificar dirección, ASN, operador y ubicación |
| Flujo de trabajo minorista de múltiples pasos | HTTP o HTTPS | Persistente durante el proceso de compra o finalización de la prueba | Rechazar salidas de red de hosting inesperadas |
La validación de ASN detecta suposiciones erróneas
Una búsqueda de IP por sí sola puede devolver el país correcto mientras que la red incorrecta anuncia la dirección. Verifique el ASN antes de una llamada de alto valor, especialmente cuando el flujo de trabajo prueba publicidad, seguridad de cuentas o contenido dependiente de la ubicación. Un ASN de operador aún puede tener historia compartida a través de CGNAT, por lo que la validación de ASN debe emparejarse con tasas de desafío, códigos de respuesta y resultados de sesión.
Para flujos de trabajo que dependen de la continuidad, la guía de persistencia de sesión es más relevante que una simple configuración de “rotar cada solicitud”. La rotación de IP cambia una variable de red. No crea una nueva identidad de navegador, no elimina cookies ni autoriza el acceso a un servicio restringido.
Mantenga la IP cuando la aplicación esté demostrando continuidad. Rote solo cuando el flujo de trabajo haya alcanzado un límite seguro o la evidencia indique que la salida actual está causando problemas.
Trampas de sesión en el mundo real y cómo evitarlas
Un calentamiento de cuenta social puede fallar sin una interrupción dramática. El navegador inicia sesión a través de una salida 4G, el temporizador de rotación cambia la dirección durante el flujo de trabajo autenticado, y el operador asigna una salida que otro suscriptor ya ha utilizado para tráfico abusivo. La plataforma ahora ve un nuevo contexto de red, cookies persistentes, una huella digital de dispositivo inalterada y un cambio repentino en el comportamiento. Puede desafiar la cuenta o terminar la sesión.
El temporizador causó el fallo, pero el error subyacente fue tratar la cuenta como una secuencia de solicitudes independientes. El estado de la cuenta importa más que el tiempo transcurrido. Un calentamiento, flujo de publicación o verificación de seguridad de cuenta debe mantener su afinidad de sesión hasta que la acción lógica finalice.
Tres patrones de fallo
- Desviación de huellas digitales: El navegador y el dispositivo permanecen constantes mientras la red cambia repetidamente. Esa discrepancia puede parecer más sospechosa que una sesión móvil estable.
- Desincronización de cookies: Un proceso de pago o una solicitud autenticada pierde continuidad cuando la salida cambia. La aplicación puede redirigir, rechazar el carrito o solicitar verificación nuevamente.
- Reputación de transportista compartido: Una dirección móvil puede parecer limpia en aislamiento mientras pertenece a una puerta de enlace de transportista con un historial que afecta los límites de tasa y desafíos.
Utiliza tres barandillas. Vincula la rotación a eventos autenticados y casos de prueba completados, no a minutos. Preserva la consistencia del navegador, dispositivo, encabezado y cookies dentro de una sesión. Verifica el ASN y la dirección pública observada antes de una llamada de alto valor, luego retira una salida que produzca fallos repetidos en lugar de volver a introducirla en el grupo.
Resolución de problemas de bloqueos, CAPTCHAs y sesiones lentas
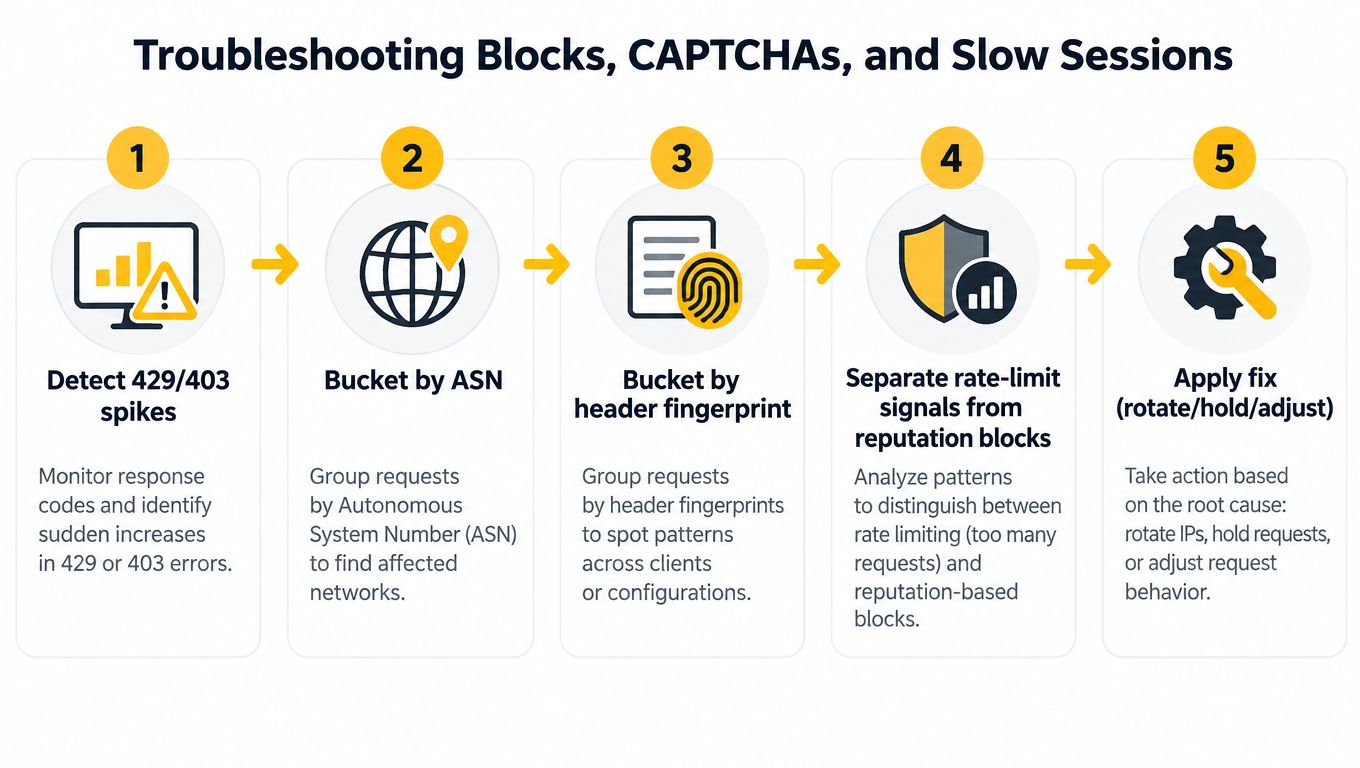
Ejecuta diagnósticos en un orden fijo. Comienza con picos de 429 y 403, luego agrupa los eventos por ASN, sesión, destino y huella digital del encabezado. Si los fallos se agrupan por ASN mientras la huella digital del cliente se mantiene estable, la reputación o el historial del transportista pueden ser la explicación más fuerte. Si siguen un perfil de encabezado a través de varias salidas, inspecciona primero la consistencia del cliente y el comportamiento de la solicitud.
Los aumentos de CAPTCHA merecen la misma separación. Un grupo CGNAT móvil puede heredar una mala reputación de otros usuarios, pero ráfagas rápidas de solicitudes y señales de navegador inconsistentes pueden crear el mismo síntoma. Compara varias salidas de transportistas, reduce la velocidad de las solicitudes, preserva el estado de la sesión y registra el resultado por destino en lugar de etiquetar todo el grupo como inutilizable.
Una secuencia de diagnóstico práctica
- Detectar el cambio de respuesta: Registra páginas 403, 429, CAPTCHA, tamaño de respuesta y latencia.
- Clasificar por ASN: Separa salidas de transportistas de redes de alojamiento o inesperadas.
- Clasificar por huella digital: Compara encabezados, cookies, comportamiento de TLS y estado del navegador.
- Separar causas: Distingue la presión de tasa de la reputación o inconsistencia de sesión.
- Aplicar una solución: Mantener, rotar, retroceder, cambiar el modo de sesión o retirar la salida.
Para sesiones lentas, compara el tiempo hasta el primer byte a través del proxy con una línea base directa para el mismo destino autorizado. Verifica retransmisiones, reutilización de conexiones, resolución de DNS, comportamiento de IPv6 y configuración de SOCKS5. Una nueva IP no solucionará un apretón de manos de proxy mal formado o una fuga de DNS.
Utiliza umbrales solo después de establecer tu propia línea base. La respuesta universal confiable no es un porcentaje particular o un multiplicador de latencia. Es una regla registrada que dice qué sucede después de fallos repetidos, cuánto tiempo se retira una salida y cuándo un flujo de trabajo cambia de modo rotativo a modo pegajoso.
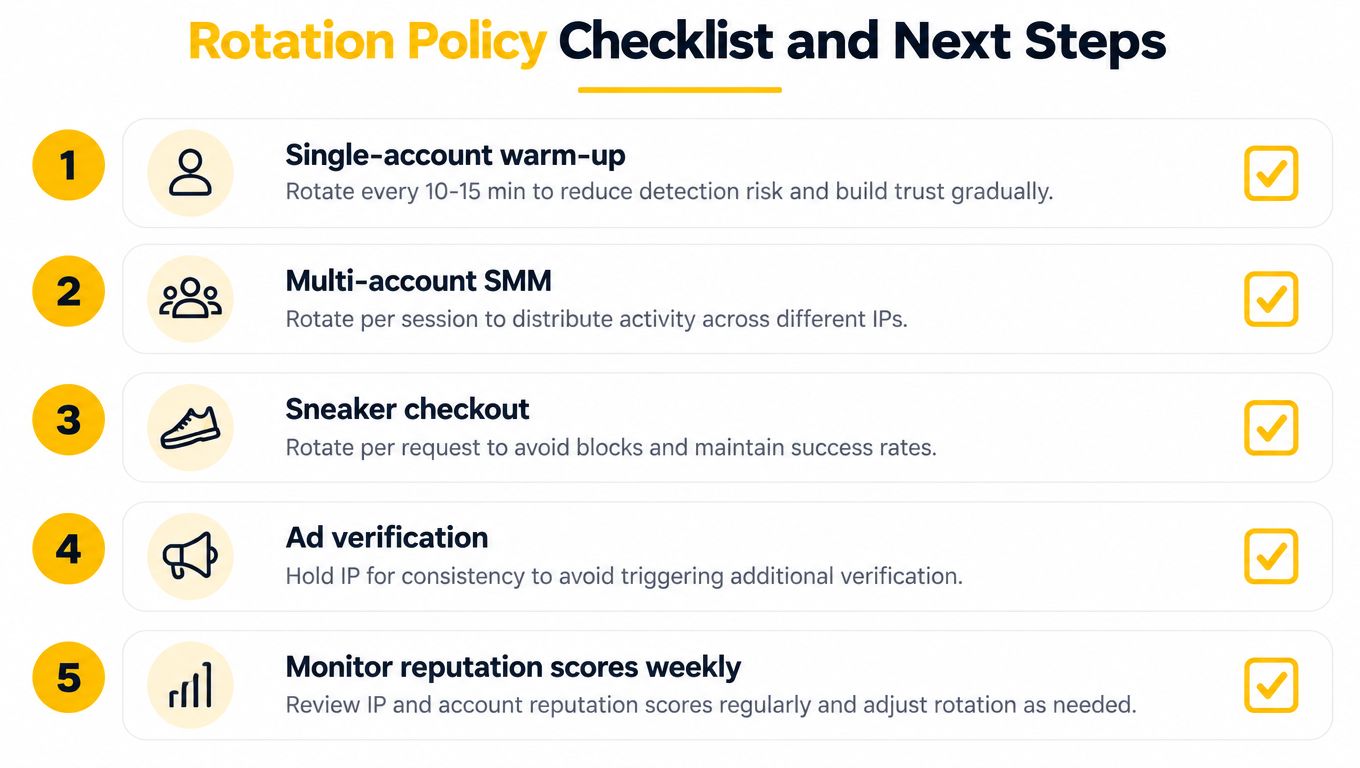
Lista de verificación de políticas de rotación y próximos pasos
Una política de rotación de producción comienza con el flujo de trabajo. Define cuándo comienza y termina una sesión, qué resultados de transportista y ASN son aceptables, qué evidencia desencadena un cambio y qué sucede después de fallos repetidos. Trata la rotación como control de retroalimentación: observa la respuesta del destino, ajusta la salida o el modo de sesión, luego mide el resultado.
Emparejar la política con el trabajo
- Calentamiento de cuenta única: Mantén una dirección a través de cada bloque de actividad autenticada. Rota en el límite de una tarea completada, nunca durante el inicio de sesión o verificaciones de seguridad de la cuenta.
- SMM de múltiples cuentas: Da a cada cuenta su propia sesión lógica. No cambies salidas durante un flujo de publicación activo.
- Proceso de pago de sneaker o minorista: Preserva la continuidad desde la creación del carrito hasta la prueba de pago autorizada. La rotación por solicitud interrumpe las transacciones con estado.
- Verificación de anuncios: Rota entre verificaciones geográficas independientes, luego verifica que la dirección y el ASN coincidan con el mercado previsto.
- Monitoreo de marca: Usa rotación controlada para observaciones públicas separadas y retrocede cuando un destino señala límites de tasa.
- Seguimiento de clasificación SEO: Mantén el volumen de solicitudes conservador, mantén constantes las configuraciones del cliente y rota después de que se complete cada verificación de ubicación.
Verificaciones previas al vuelo
Antes del tráfico de producción, prueba el punto final de salud del proveedor, la geolocalización observada, los metadatos de ASN y transportista, la autenticación, la lista blanca de IP, el comportamiento de DNS e IPv6, y los límites de concurrencia por puerta de enlace. Con proxies móviles, CGNAT puede colocar a muchos usuarios detrás de infraestructura de transportista relacionada, por lo que un cambio de IP no garantiza una nueva identidad de red. Verifica el ASN y el transportista, no solo la dirección.
Deja parte del grupo a un lado para salidas fallidas o en enfriamiento. Una reserva práctica es aproximadamente 30% a 50%, consistente con la guía operativa sobre el tamaño y la rotación del grupo de proxies. Dimensiona la reserva según la sensibilidad del flujo de trabajo y el tiempo de recuperación, en lugar de aplicar el mismo temporizador a cada trabajo.
Registra cada rotación con su marca de tiempo, identificadores de flujo de trabajo y sesión, IP pública, ASN, transportista, destino, estado, resultado de CAPTCHA, latencia y razón. Estos registros muestran si la salida, el protocolo o la política causaron el fallo. Usa HTTP para clientes de solicitud sencillos y SOCKS5 cuando la aplicación necesita un proxy a nivel de conexión más amplio, luego verifica el manejo de DNS para el protocolo elegido.
Los proxies móviles 4G se adaptan a cargas de trabajo que necesitan geografía de transportista, cambios controlados y sesiones estables. Evoproxy proporciona puertos móviles personales y compartidos, cambios de IP programados o bajo demanda, y conectividad 4G/LTE/3G francesa para gestión social, verificación de anuncios, investigación de mercado y QA dependiente de la geolocalización.
Para SMM, verificación de anuncios, monitoreo SEO o QA, elige sesiones móviles pegajosas o cambios bajo demanda en los límites de tareas completadas. Revisa Evoproxy para opciones que se ajusten a tus requisitos de sesión y geografía.


