Anda telah mengonfigurasi proxy di ponsel Anda, membuka aplikasi sosial, dan akun masih menunjukkan IP operator yang sama. Atau koneksi berfungsi di Wi-Fi, lalu kembali ke jaringan seluler saat Anda meninggalkan kantor. Itulah celah yang sering dilewatkan oleh panduan dasar.
Belajar cara menggunakan proxy di perangkat mobile berarti memisahkan pengaturan Wi-Fi dari pengaturan seluler, memilih protokol dan perilaku sesi yang tepat, serta menguji aplikasi mana yang mengirim melalui proxy. Sebuah hostname dan port yang disimpan bukanlah bukti bahwa lalu lintas terlindungi. Anda perlu memverifikasi IP keluar, ASN, geolokasi, jalur DNS, dan perilaku aplikasi sebelum menempatkan akun produksi, alur kerja penelitian, atau pengujian QA di belakangnya.
Mengapa Proxy Mobile Berbeda dari IP Residensial dan Datacenter
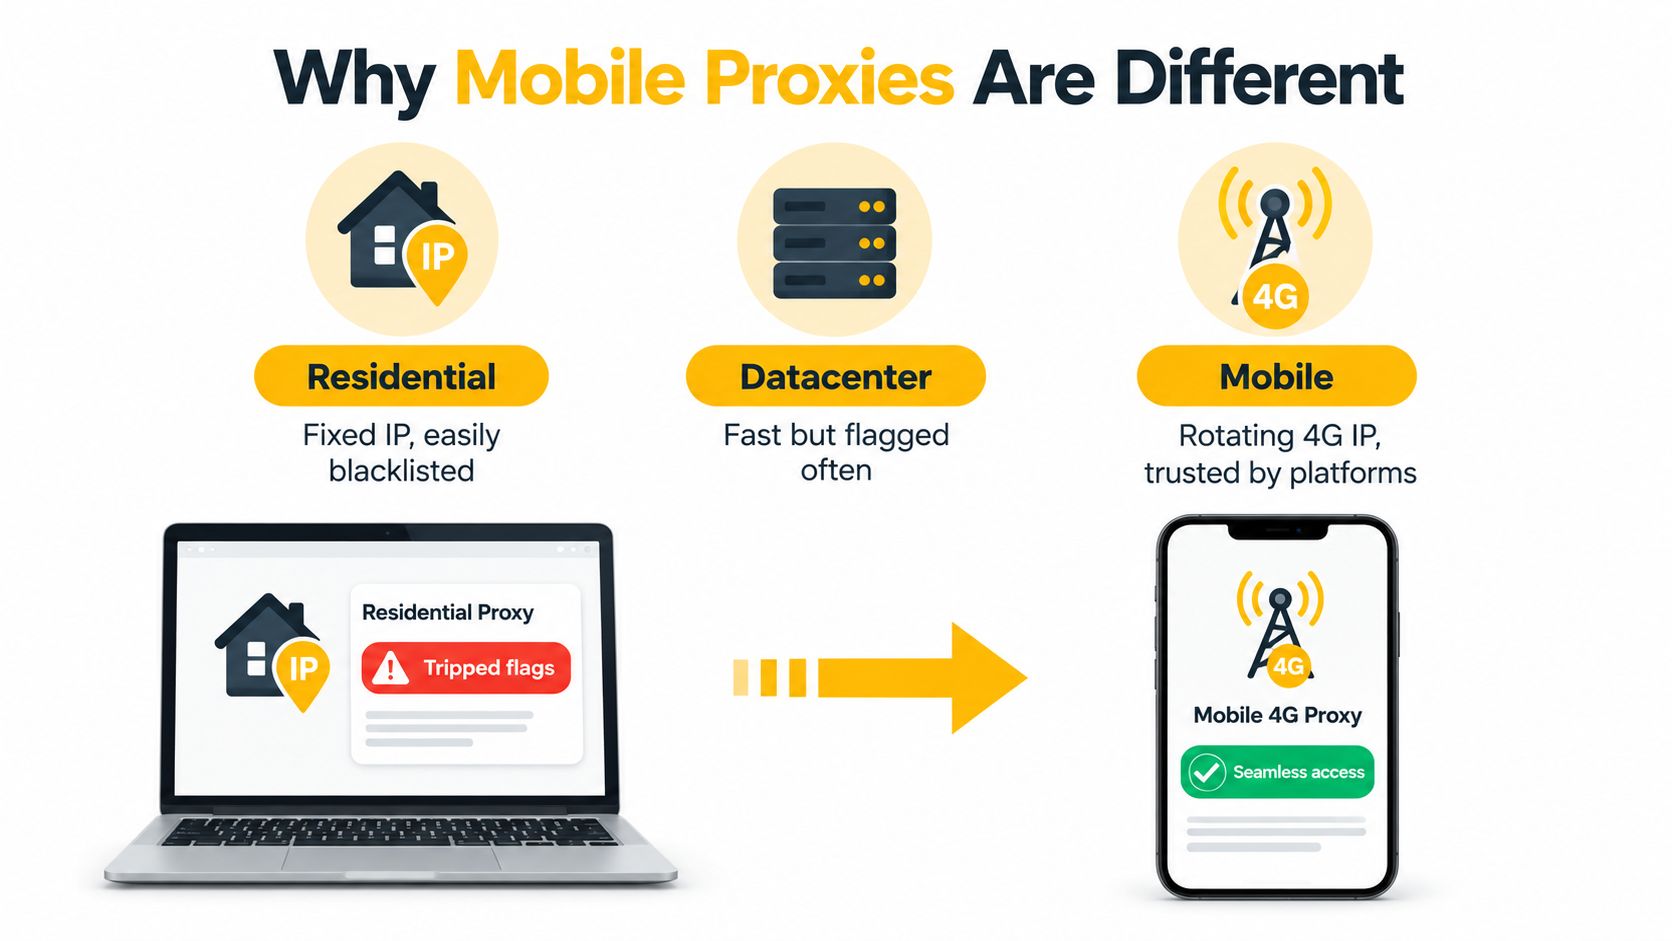
Proxy mobile mengirim lalu lintas melalui koneksi seluler yang nyata, biasanya terkait dengan jaringan operator 3G, 4G, atau 5G. Proxy residensial menggunakan IP yang terhubung ke koneksi rumah atau ISP, sementara proxy datacenter berasal dari infrastruktur hosting. Sumber-sumber ini menciptakan sinyal jaringan yang berbeda. Platform dapat menilai permintaan melalui reputasi IP, ASN, lokasi, dan perilaku koneksi.
Perbedaan teknis yang mendefinisikan adalah carrier-grade NAT, atau CGNAT. Operator seluler sering menempatkan banyak pelanggan di belakang infrastruktur IPv4 publik yang dibagikan. Rentang alamat bersama yang dicadangkan untuk CGNAT adalah 100.64.0.0/10, seperti yang ditentukan oleh RFC 6598. Karena banyak pelanggan berbagi lingkungan ini, IP mobile dapat menyerupai lalu lintas operator biasa daripada alamat yang terkait dengan infrastruktur hosting.
Rentang datacenter biasanya cepat dan dapat diprediksi, tetapi sistem anti-penyalahgunaan dapat mengklasifikasikannya lebih mudah. Alamat residensial mungkin tampak lebih alami, namun dapat tetap terikat pada koneksi rumah yang stabil atau sejarah pengguna yang tidak terkait. IP mobile mencerminkan perilaku jaringan seluler, yang cocok untuk alur kerja yang bergantung pada lalu lintas asal mobile yang kredibel.
Kompetisi operasional
Proxy mobile tidak secara otomatis lebih cepat atau lebih aman. Pengaturan seluler dapat menambah latensi, membatasi throughput, mengganggu sesi, dan memerlukan lebih banyak bandwidth daripada infrastruktur datacenter. Manfaat utama biasanya adalah legitimasi jaringan, bukan kecepatan mentah.
Pengaturan proxy juga perlu dipantau di lapisan yang tepat. Penelitian telah mendokumentasikan aplikasi Android yang mengintegrasikan beberapa SDK proxy, dengan SDK tersebut mengkonsumsi data Wi-Fi dan seluler yang substansial di lingkungan yang diamati, menurut makalah penelitian proxy mobile NDSS. Temuan ini mendukung pengujian perilaku proxy di lapisan koneksi atau pengaturan perangkat ketika sebuah aplikasi harus menggunakan jalur mobile, daripada mengasumsikan pengaturan browser mencakup setiap permintaan.
Definisi singkat dan gambaran arsitektur muncul di panduan ini tentang apa itu proxy mobile. Gunakan IP mobile ketika perilaku asal operator penting. Pilih infrastruktur residensial atau datacenter ketika kecepatan, skala, atau biaya lebih penting daripada keaslian jaringan mobile. Dalam produksi, uji rute, cakupan aplikasi, stabilitas sesi, dan bandwidth sebelum menugaskannya ke alur kerja langsung.
Memilih Protokol, Mode Rotasi, dan Penargetan yang Tepat
Pilih desain koneksi sebelum mengedit pengaturan perangkat. Tiga pilihan menentukan apakah rute cocok untuk alur kerja: protokol, mode sesi, dan penargetan. Mereka juga menentukan permintaan mana yang dapat ditangani oleh proxy dan seberapa konsisten aplikasi menyajikan identitas jaringan yang sama.
Proxy HTTP dan HTTPS cocok untuk browser, permintaan web, dan perangkat lunak yang menerima bidang proxy standar. SOCKS5 beroperasi di lapisan koneksi yang lebih luas dan dapat meneruskan lalu lintas TCP dan UDP, sehingga cocok untuk aplikasi yang tidak berbicara HTTP secara langsung. Perubahan protokol mengubah kompatibilitas, bukan legitimasi IP mobile. Tinjau panduan protokol proxy ini untuk perbedaan praktis antara perilaku HTTP dan SOCKS5.
Rotasi mengontrol kontinuitas identitas. Sesi yang berputar mengubah IP keluar per permintaan atau sesuai dengan jadwal. Pola itu dapat mendukung penelitian pasar, crawling luas, dan verifikasi terdistribusi. Sesi yang lengket mempertahankan IP yang sama untuk periode yang ditentukan, yang lebih cocok untuk alur login, administrasi akun, dan pengujian aplikasi di mana perubahan alamat dapat membuat satu sesi aktif tampak tidak konsisten.
Penargetan dapat tetap luas atau fokus pada jaringan di balik alamat. Penargetan negara mendukung pemeriksaan lokalisasi umum, sementara penargetan kota membantu ketika konten berbeda berdasarkan pasar. Penargetan ASN memilih jaringan operator tertentu, sering memberikan konteks mobile yang lebih tepat daripada pemilihan negara saja. Dokumentasi proxy mobile tentang penargetan ASN dan sesi menjelaskan bagaimana penargetan tingkat operator dan sesi lengket atau berputar biasanya diekspos.
| Kasus penggunaan | Protokol | Mode sesi | Penargetan |
|---|---|---|---|
| Administrasi akun sosial | SOCKS5 atau HTTPS | Lengket | ASN operator yang sama dan wilayah yang dimaksud |
| Penelitian pasar | HTTP/HTTPS | Berputar | Negara, kota, atau penargetan regional yang luas |
| Verifikasi iklan | HTTP/HTTPS | Lengket selama setiap pengujian | Sesuaikan dengan pasar dan operator pengujian |
| QA Aplikasi | SOCKS5 jika didukung | Lengket | ASN operator dan geografi target |
| Pemantauan harga publik | HTTP/HTTPS | Berputar | Negara atau kota, tergantung pada pertanyaannya |
Untuk alur kerja akun dan aplikasi, mulai dengan SOCKS5 ditambah sesi lengket ditambah penargetan ASN yang konsisten. Untuk penelitian web dengan volume lebih tinggi, HTTP ditambah sesi berputar ditambah penargetan geografis yang luas biasanya lebih mudah dioperasikan. Kebijakan rotasi berbeda berdasarkan titik akhir, jadi tinjau sesi proxy mobile yang berputar sebelum memilih format titik akhir atau menugaskannya ke alur kerja langsung. Uji bagaimana rute yang dipilih berperilaku di lapisan aplikasi atau perangkat, tidak hanya di browser.
Menyiapkan Proxy di Perangkat Android
Sebuah ponsel dapat menunjukkan IP yang diharapkan di Wi-Fi sementara mengirim lalu lintas seluler langsung melalui operator. Konfigurasikan dan uji rute tersebut secara terpisah, atau sebuah aplikasi mungkin melewati proxy tanpa peringatan yang terlihat.
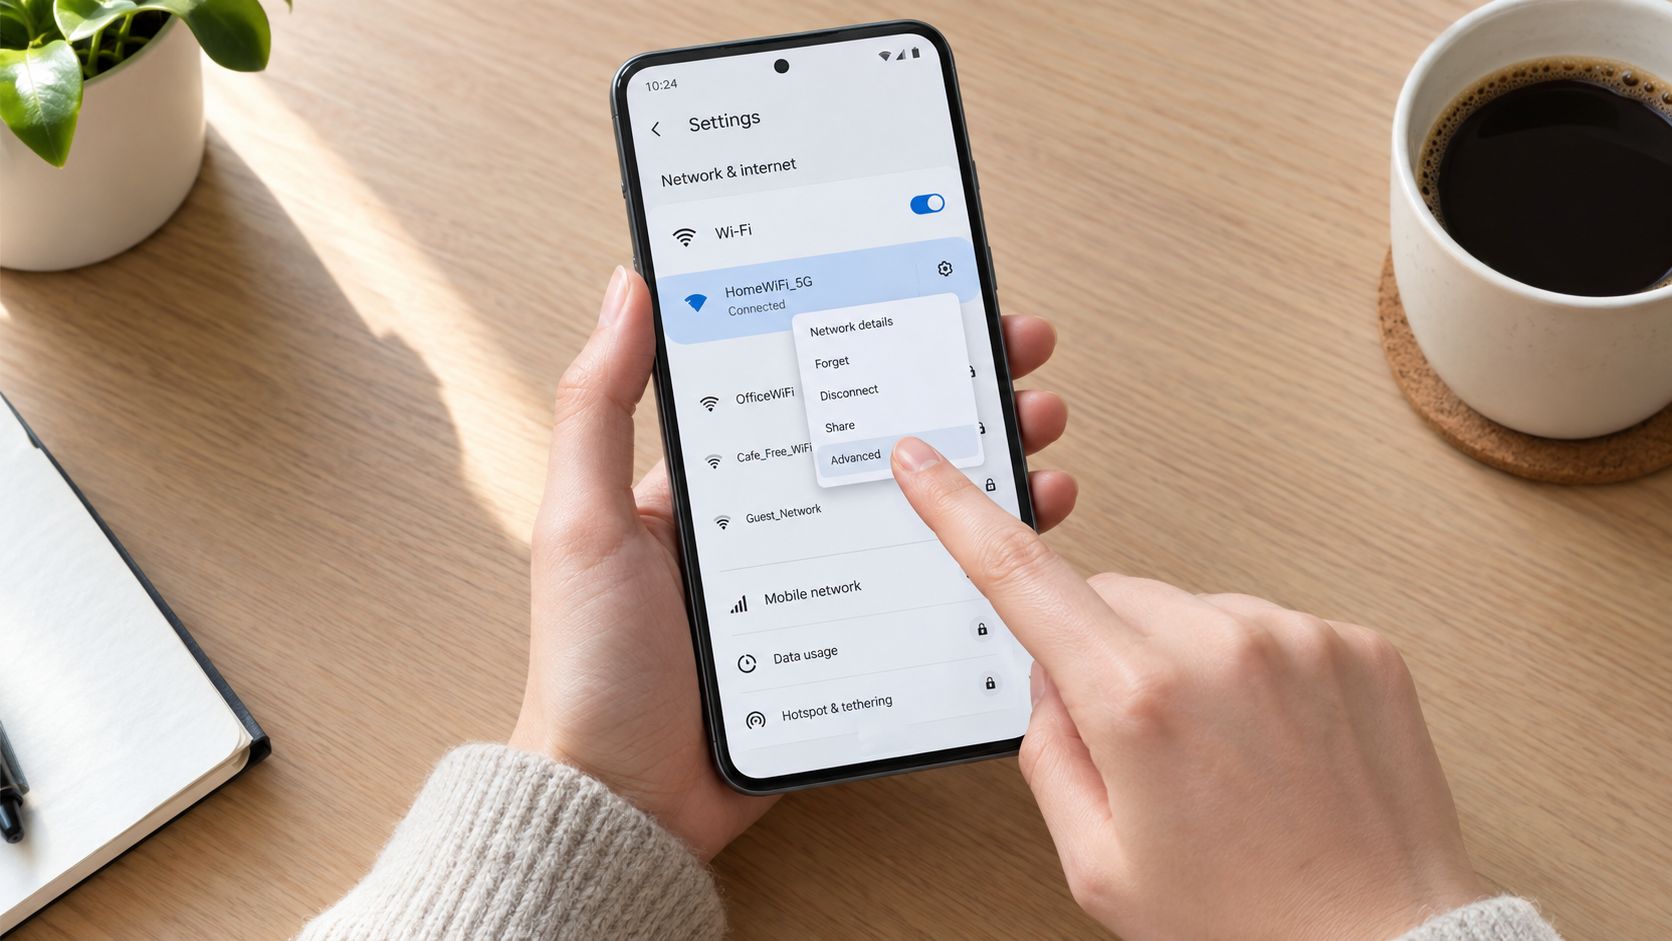
Untuk Wi-Fi, buka Pengaturan, pilih jaringan yang terhubung, edit, perluas opsi lanjutan, dan ubah Proxy dari Tidak ada menjadi Manual. Masukkan hostname proxy dan port, tambahkan otentikasi jika bidang tersebut tersedia, simpan, dan sambungkan kembali. Nama menu berbeda di berbagai versi dan produsen Android, tetapi urutannya tetap serupa. Panduan konfigurasi proxy Android menunjukkan alur konfigurasi standar.
Data Wi-Fi dan seluler memerlukan jalur yang berbeda
Proxy Wi-Fi milik profil jaringan tersebut. Itu tidak secara otomatis diterapkan ketika ponsel beralih ke 4G atau 5G. Untuk data seluler, periksa APN aktif melalui Pengaturan, Jaringan dan Internet, Jaringan Seluler atau SIM, Nama Titik Akses. Buka atau duplikasi APN, masukkan hostname proxy dan port di bidang yang relevan, dan simpan profil baru.
Duplikat profil operator alih-alih menimpanya. Simpan yang asli sebagai cadangan jika data seluler, pesan, atau layanan operator berhenti berfungsi. Perilaku APN tergantung pada operator, jadi bidang proxy yang terlihat tidak mengonfirmasi bahwa pengaturan seluler menggunakannya.
Jika APN tidak mendukung pengalihan proxy, gunakan klien proxy berbasis VPN atau manajer proxy tingkat aplikasi. Terowongan lokal dapat mengarahkan aplikasi tertentu atau lalu lintas perangkat yang lebih luas melalui proxy. Ini juga menangani aplikasi yang mengabaikan pengaturan proxy Wi-Fi Android. Lapisan tingkat aplikasi ini penting untuk alur kerja seluler dan untuk menguji lalu lintas di luar browser.
Validasi rute yang sebenarnya
Setelah menyimpan, periksa IP eksternal. Konfirmasikan bahwa IP publik, lokasi, dan ASN sesuai dengan rencana proxy yang dipilih. Jalankan pemeriksaan kebocoran DNS dan lakukan permintaan HTTPS juga. Koneksi mungkin tampak aktif sementara DNS masih menggunakan penyedia atau aplikasi melewati proxy, jadi ikuti panduan pengujian proxy seluler Android selama validasi.
Catat APN asli sebelum mengedit, lalu uji satu aplikasi pada satu waktu. Itu mengisolasi kegagalan otentikasi, DNS, APN, dan tingkat aplikasi. Untuk armada ponsel produksi atau emulator, validasi sesi lengket dan berputar di lapisan yang sama digunakan oleh aplikasi, tidak hanya melalui browser perangkat.
Menyiapkan Proxy di iPhone dan iPad
Di iPhone dan iPad, konfigurasi proxy manual terkait dengan jaringan Wi-Fi yang dipilih. Buka Pengaturan, ketuk Wi-Fi, pilih jaringan aktif, dan pilih Konfigurasi Proxy. Ubah pengaturan dari Matikan menjadi Manual, masukkan server dan port, aktifkan otentikasi hanya ketika kredensial proxy Anda membutuhkannya, dan simpan.
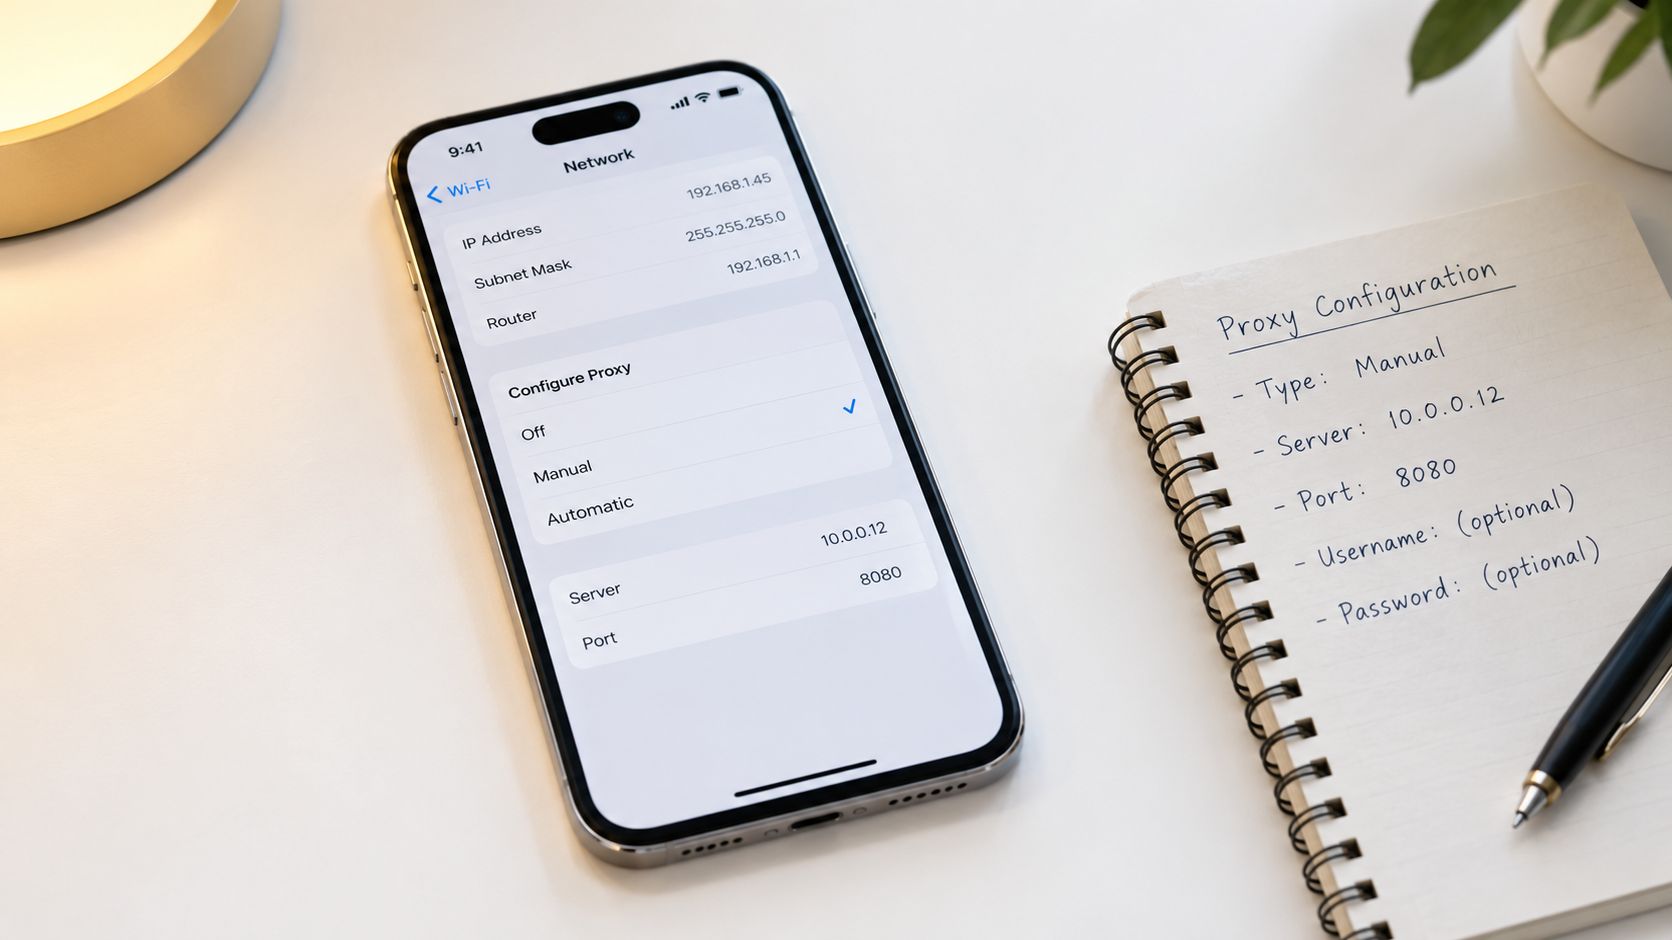
Konfigurasi itu mempengaruhi lalu lintas yang menggunakan jaringan Wi-Fi yang dipilih. Ketika perangkat beralih ke data seluler, proxy Wi-Fi manual tidak menyediakan pengalihan 4G atau 5G secara sistem-wide. Ini adalah batasan utama bagi siapa pun yang meneliti cara menggunakan proxy dalam data seluler daripada menggunakan proxy di kedai kopi atau kantor.
Ketika profil atau aplikasi diperlukan
Profil konfigurasi dapat memberikan pendekatan yang lebih terkelola, terutama untuk perangkat yang diawasi, armada pengujian yang terkontrol, atau lingkungan yang membutuhkan kebijakan per-aplikasi. Hanya instal profil dari administrator tepercaya, konfirmasikan lalu lintas apa yang mereka arahkan, dan pastikan mereka dapat dicabut. Setelah pengeditan, periksa profil yang terinstal di bawah Pengaturan, Umum, VPN dan Manajemen Perangkat.
Untuk pengalihan seluler, gunakan manajer proxy berbasis aplikasi atau profil jaringan yang didukung penyedia yang membuat terowongan gaya VPN. Aplikasi iOS sering kali tidak menghormati bidang proxy Wi-Fi, bahkan ketika browser melakukannya. Aplikasi sosial, klien otomatisasi, dan aplikasi yang membuka koneksi langsung mungkin memerlukan pengalihan per-aplikasi yang eksplisit.
Penerapan yang baik memisahkan lalu lintas dengan sengaja. Arahkan browser uji atau aplikasi QA melalui proxy seluler, sementara membiarkan lalu lintas perbankan, pesan pribadi, dan manajemen perangkat tetap pada koneksi normal kecuali rencana uji yang disetujui Anda memerlukan sebaliknya. Ini mengurangi paparan yang tidak disengaja dan membuat pemecahan masalah jauh lebih jelas.
Uji di Wi-Fi terlebih dahulu, lalu nonaktifkan Wi-Fi dan ulangi pemeriksaan IP, ASN, geolokasi, DNS, dan HTTPS melalui seluler. Jika hasilnya berubah secara tidak terduga, proxy terhubung ke lapisan yang salah.
Menggunakan Rotasi, Sesi Lengket, dan Otentikasi di Aplikasi
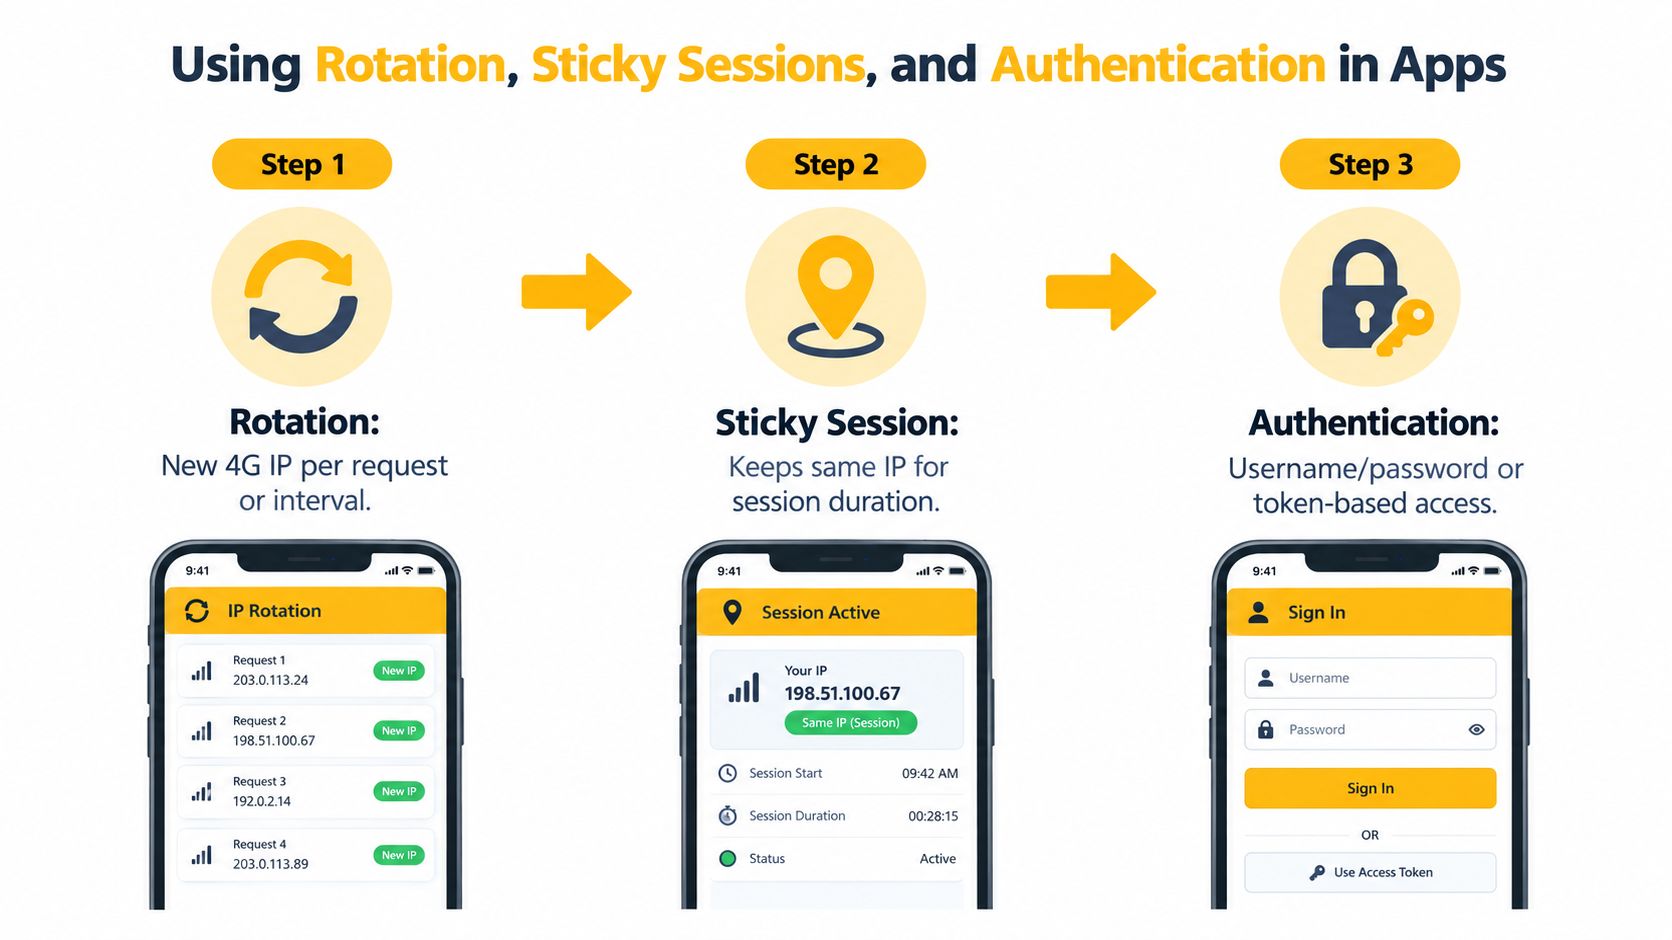
Setelah ponsel dikonfigurasi, pengaturan titik akhir di dalam setiap aplikasi menentukan bagaimana sesi berperilaku. Proxy seluler berputar menyediakan IP yang berbeda per permintaan atau interval. Sesi lengket menjaga satu IP keluar terkait dengan sesi untuk masa hidup yang dikonfigurasi.
Pembedaan itu penting untuk alur kerja akun. Login sosial yang dimulai pada satu IP penyedia dan berlanjut pada yang lain dapat terlihat tidak konsisten, bahkan ketika kedua alamat tersebut berasal dari negara yang sama. Sebuah crawler penelitian mungkin mendapatkan manfaat dari rotasi, sementara administrator akun biasanya membutuhkan kontinuitas.
Cocokkan otentikasi dengan jaringan
Dua pola otentikasi umum:
- Daftar putih IP: Berguna ketika permintaan berasal dari kantor, server, atau gerbang yang stabil. Proxy menerima lalu lintas dari alamat sumber yang disetujui tanpa menempatkan kredensial di setiap aplikasi.
- Kredensial nama pengguna dan kata sandi: Lebih baik untuk ponsel, emulator, dan jaringan sumber yang berubah. Aplikasi atau manajer proxy menyimpan kredensial dan mengirimkannya dengan permintaan koneksi.
Untuk konfigurasi aplikasi, masukkan host penyedia, port, nama pengguna, dan kata sandi di bidang yang disediakan oleh klien. Jangan tempel kredensial ke URL yang dibagikan dalam tiket atau tangkapan layar. Jika penyedia menyediakan tautan rotasi sesuai permintaan, perlakukan itu sebagai titik akhir kontrol yang meminta IP keluar baru tanpa membangun kembali seluruh konfigurasi aplikasi.
Pola operasi yang paling aman adalah menetapkan satu akun atau identitas uji untuk satu sesi lengket, lalu rotasi hanya di batas alur kerja yang bersih. Jangan bergantian secara acak antara kolam rotasi dan lengket. Simpan catatan tentang titik akhir mana, ASN, geografi, dan mode sesi yang digunakan setiap akun.
Sebelum menjalankan otomatisasi, uji titik akhir dalam permintaan yang terkontrol. Periksa IP yang dikembalikan, konfirmasikan protokol yang diharapkan, dan verifikasi bahwa klien tidak kembali ke antarmuka seluler perangkat setelah kesalahan otentikasi. Konektivitas hanyalah tes pertama. Konsistensi adalah yang membuat pengaturan dapat digunakan.
Menjaga Skor Kepercayaan Bersih dan Menghindari Jebakan Deteksi
Label 4G tidak membuat setiap IP dapat dipercaya. Jaringan penyedia mengalihkan alamat, rentang yang dibagikan mungkin memiliki riwayat penyalahgunaan, dan layanan mengevaluasi lebih dari sekadar jabat tangan proxy. Mereka dapat membandingkan ASN dan lokasi IP dengan zona waktu akun, bahasa, sidik jari perangkat, riwayat login, dan pola aktivitas.
Konsistensi operasional lebih penting daripada rotasi yang sering. Mengganti IP selama sesi aktif, mencampur kolam sesi untuk satu akun, atau mengulangi upaya otentikasi yang gagal dapat menciptakan profil yang mencurigakan. Kebocoran DNS dan paparan WebRTC juga dapat mengungkapkan detail jaringan yang bertentangan dengan keluaran yang dimaksud.
Perangkat lunak proxy seluler yang diinstal pada perangkat layak untuk diaudit sendiri. Penelitian telah menemukan SDK proxy yang tertanam dalam aplikasi Android dan iOS, termasuk aplikasi dengan basis instalasi yang sangat besar, dan melaporkan bahwa beberapa SDK mengkonsumsi data Wi-Fi dan seluler yang substansial per hari, seperti yang didokumentasikan dalam studi proxy seluler NDSS. Aplikasi yang terinstal mungkin mengubah penggunaan bandwidth atau pengalihan tanpa mencocokkan desain proxy Anda. Tinjau armada perangkat sebelum penggunaan produksi, terutama pada ponsel dan emulator yang dibagikan.
Gunakan jalur verifikasi
Mulailah di luar ponsel. Uji kredensial dan titik akhir dari lingkungan yang terkontrol, lalu ulangi pemeriksaan di perangkat. Konfirmasikan:
- IP publik milik jaringan proxy yang diharapkan.
- ASN cocok dengan penyedia atau aturan penargetan yang dipilih.
- Geolokasi sesuai dengan akun atau pasar uji.
- Pertanyaan DNS tidak mengekspos resolver penyedia secara tidak perlu.
- WebRTC tidak mengungkapkan alamat lokal atau publik yang bertentangan.
- Permintaan HTTPS berhasil tanpa kegagalan otentikasi yang berulang.
- Aplikasi target menggunakan proxy sistem atau tingkat aplikasi.
Pemeriksaan WebRTC berbasis browser membantu ketika alur kerja berjalan di browser. Ikuti panduan ini untuk mencegah kebocoran WebRTC selama langkah validasi itu.
Aturan operasional: Ukur keberhasilan melalui presentasi IP yang stabil, tingkat kesalahan yang rendah, dan konsumsi data yang dapat diprediksi, bukan hanya dengan apakah satu halaman dimuat.
Jaga sinyal lokal tetap selaras. Jika sebuah akun beroperasi di pasar Prancis, geografi IP-nya, ASN penyedia, zona waktu, bahasa, dan aktivitas normalnya harus cocok. Ini tidak menjamin penerimaan oleh layanan, dan proxy tidak dapat mengesampingkan aturannya. Ini mencegah kontradiksi konfigurasi yang jelas.
| Risiko | Apa yang memicunya | Mitigasi |
|---|---|---|
| Perubahan IP selama login | Rotasi terjadi di tengah sesi | Gunakan sesi tetap hingga logout atau penyelesaian tugas |
| Riwayat akun yang bertentangan | Geografi akun dan lokasi proxy tidak cocok | Sesuaikan wilayah proxy, ASN, bahasa, dan zona waktu |
| Kebocoran DNS | Perangkat menyelesaikan nama melalui penyedia | Aktifkan DNS jarak jauh di klien routing dan jalankan tes kebocoran |
| Pengabaian aplikasi | Aplikasi mengabaikan pengaturan proxy sistem | Gunakan routing per aplikasi yang disetujui atau lapisan proxy berbasis VPN |
| Loop otentikasi | Kredensial salah atau percobaan berulang | Uji kredensial secara terpisah dan tangkap kesalahan yang tepat |
| Penggunaan bandwidth tersembunyi | Aplikasi yang terpasang mengandung SDK proxy atau mengarahkan lalu lintas secara diam-diam | Audit aplikasi, batasi routing, dan pantau konsumsi |
| Paparan IP perangkat | WebRTC atau koneksi langsung melewati proxy | Uji kebocoran browser sebelum digunakan di produksi |
Atasi satu variabel pada satu waktu. Waktu habis biasanya menunjukkan masalah jangkauan atau routing. Kesalahan 407 menunjukkan otentikasi proxy, sementara kegagalan DNS menunjukkan penanganan resolusi nama. Jika sebuah aplikasi menunjukkan IP perangkat, periksa kemungkinan pengabaian atau metode proxy yang tidak didukung. Catat gejala sebelum mengubah pengaturan, atau beberapa kesalahan konfigurasi dapat menyembunyikan penyebab asli.
Memanfaatkan Proxy Seluler untuk Kasus Penggunaan yang Sah
Proxy seluler bekerja paling baik sebagai lapisan presentasi jaringan untuk tugas bisnis yang terdefinisi, bukan sebagai jalan pintas di sekitar aturan platform. Tim media sosial dapat menetapkan sesi tetap yang konsisten untuk akun klien yang disetujui, menjaga geografi akun tetap koheren, dan menggunakan rotasi konservatif hanya di antara alur kerja yang telah selesai.
Tim QA dapat menguji perilaku aplikasi yang sensitif terhadap lokasi melalui berbagai jaringan penyedia dan wilayah. Ini membantu mereproduksi kondisi asal seluler untuk layar lokasi, penempatan iklan, alur checkout, dan perjalanan pengguna lainnya. Uji tetap berarti hanya ketika lokal perangkat, status aplikasi, dan lokasi jaringan mewakili skenario yang dievaluasi.
Riset pasar dan pemantauan harga mendapat manfaat dari penargetan yang terkontrol. Sebuah ASN dapat mewakili penyedia tertentu, sementara penargetan kota atau negara dapat mendukung pencarian lokal, penetapan harga, dan pemeriksaan etalase. Tim verifikasi iklan dapat membandingkan apa yang ditampilkan kampanye untuk wilayah yang ditentukan tanpa membingungkan rute pusat data dengan pengalaman pengguna seluler.
Tim perlindungan merek dapat memeriksa konten regional, dan operator yang sadar privasi dapat memisahkan lalu lintas riset yang disetujui dari lalu lintas perangkat pribadi. Dalam setiap kasus, hormati syarat layanan target, aturan privasi yang berlaku, dan persyaratan persetujuan. Jangan gunakan routing proxy untuk menyamar sebagai pengguna, menghindari penegakan, atau mengotomatiskan aktivitas terlarang.
Evoproxy menyediakan akses proxy seluler 4G, LTE, dan 3G Prancis melalui port pribadi dan bersama, dengan rotasi yang dapat dikonfigurasi dari satu hingga lima menit atau sesuai permintaan. Model tersebut dapat cocok untuk manajemen sosial yang sah, riset, validasi iklan, dan alur kerja QA di mana lalu lintas asal penyedia Prancis dan perilaku sesi yang terkontrol relevan.
Jika Anda memerlukan routing seluler Prancis yang konsisten untuk manajemen multi-akun yang disetujui, riset pasar, verifikasi iklan, atau QA seluler, tinjau opsi sesi dan port yang tersedia dari Evoproxy. Mulailah dengan satu alur kerja yang terkontrol, verifikasi IP, ASN, geolokasi, jalur DNS, dan perilaku aplikasi, lalu perluas hanya setelah rute tetap stabil.


