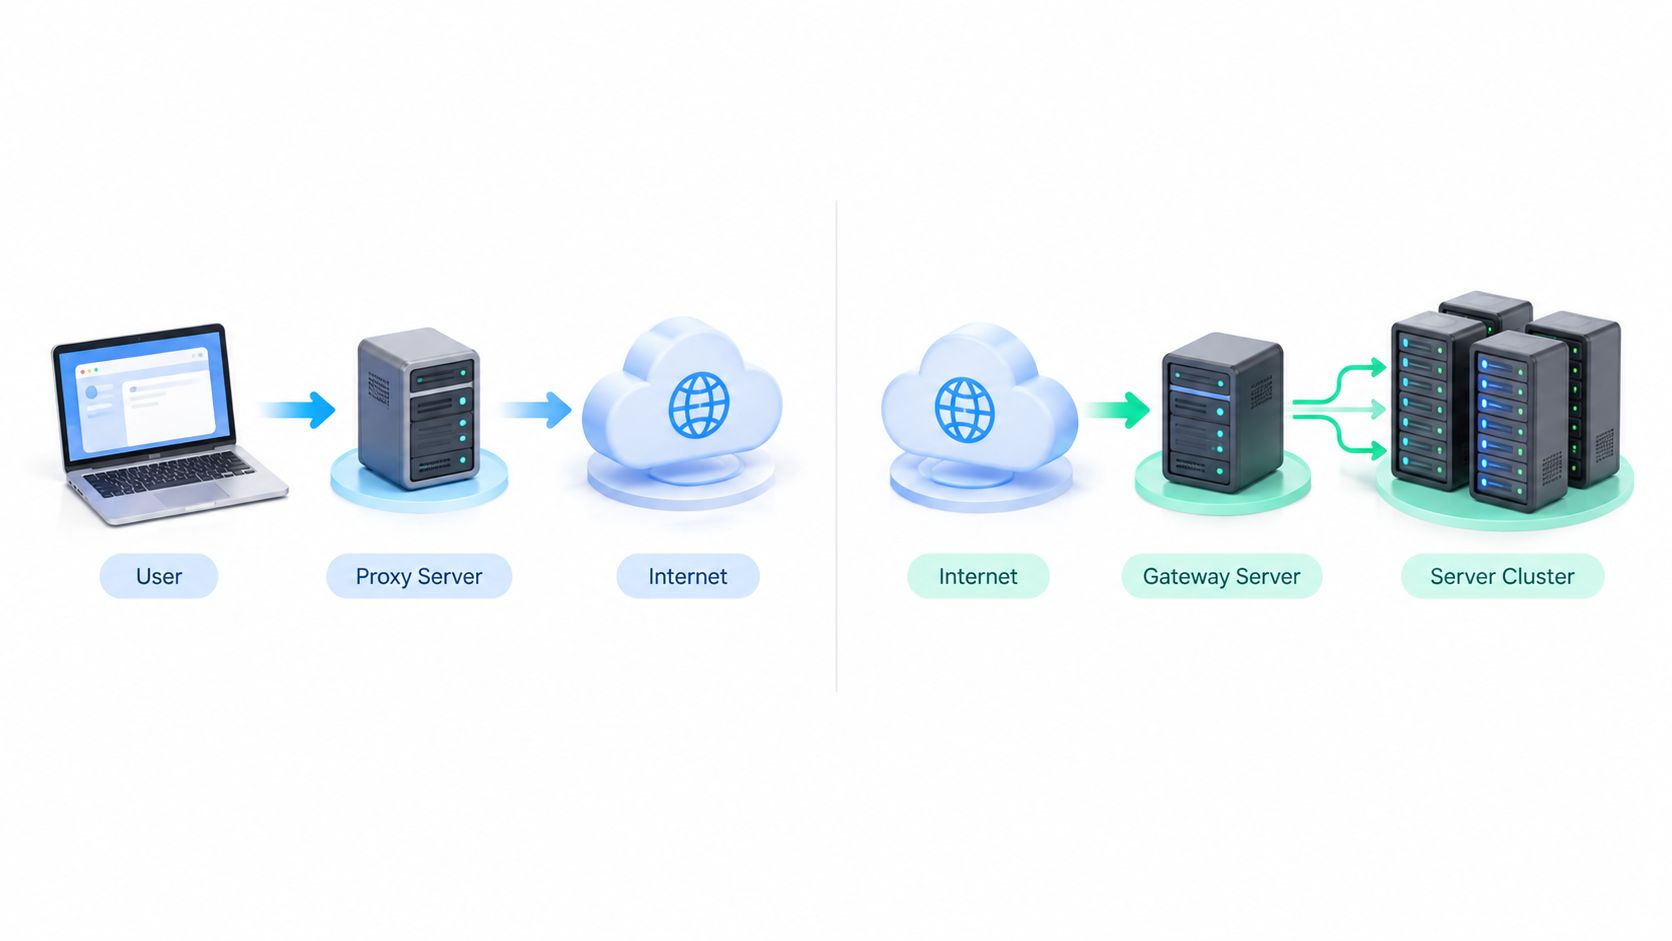
Các tài khoản mạng xã hội của bạn đang bị đánh dấu mặc dù nội dung và quy trình đăng nhập trông bình thường. Đồng thời, một nhà phát triển trong nhóm của bạn đang chứng kiến một trang sản phẩm chậm lại khi khách truy cập đến, trong khi một báo cáo xác minh quảng cáo cho thấy kết quả khác với những gì người dùng thực sự thấy. Tất cả những vấn đề này đều có thể liên quan đến proxy, nhưng chúng không liên quan đến cùng một loại.
Sự khác biệt giữa proxy chuyển tiếp và proxy đảo ngược phụ thuộc vào lưu lượng mà trung gian đại diện. Một proxy chuyển tiếp đại diện cho khách hàng và quản lý các yêu cầu ra ngoài. Một proxy đảo ngược đại diện cho dịch vụ và quản lý các yêu cầu đến. Sự phân biệt nghe có vẻ đơn giản, nhưng nó xác định ai chọn đích đến, ai kiểm soát danh tính mạng lưới hiển thị, và các chỉ số hoạt động nào quan trọng.
Một quy tắc hữu ích là: sử dụng proxy chuyển tiếp khi bạn kiểm soát khách hàng và cần kiểm soát lưu lượng ra. Sử dụng proxy đảo ngược khi bạn kiểm soát dịch vụ và cần kiểm soát lưu lượng vào. Các phần dưới đây áp dụng quy tắc đó cho các hoạt động mạng xã hội, xác minh quảng cáo, nghiên cứu, QA và cơ sở hạ tầng web.
Tại sao Hai Hướng Proxy Này Gây Khó Khăn Cho Các Nhóm Thông Minh
Hướng proxy thường bị bỏ qua cho đến khi có điều gì đó hành xử một cách kỳ lạ. Một quản lý mạng xã hội có thể cần vài không gian làm việc tài khoản tuân thủ để xuất hiện từ các ngữ cảnh mạng phù hợp. Một chuyên gia xác minh quảng cáo có thể thấy một chiến dịch từ một khu vực nhưng không phải khu vực khác. Một nhà phát triển có thể đặt một cổng trước một ứng dụng và gọi nó là “proxy” mà không quyết định xem cổng đó đại diện cho khách truy cập hay máy chủ.
Điểm cuối cùng đó gây ra nhiều sự nhầm lẫn. Cả hai loại proxy đều ngồi giữa hai bên, chuyển tiếp các yêu cầu và có thể ảnh hưởng đến những gì mỗi bên thấy. Sơ đồ trông giống nhau, nhưng ranh giới tin cậy và người ra quyết định là ngược lại.
Bắt đầu với quyết định đích đến
Trong một thiết kế proxy chuyển tiếp, khách hàng chọn máy chủ nguồn. Trình duyệt của bạn, trình thu thập dữ liệu, kịch bản kiểm tra, hoặc khách hàng tự động quyết định trang web hoặc API nào để liên hệ, sau đó gửi yêu cầu qua một trung gian. Trong một thiết kế proxy đảo ngược, chủ sở hữu proxy hoặc dịch vụ chọn máy chủ nguồn sau khi nhận được yêu cầu cho một dịch vụ công cộng, như đã giải thích trong giải thích kiến trúc về proxy chuyển tiếp và proxy đảo ngược.
Sự phân biệt đó trực tiếp liên quan đến công việc hàng ngày:
- Nếu nhóm của bạn đang quyết định trang web bên ngoài nào để tiếp cận, bạn đang nghĩ về một proxy chuyển tiếp.
- Nếu nhóm của bạn đang quyết định máy chủ nào nên xử lý một khách truy cập đến, bạn đang nghĩ về một proxy đảo ngược.
Một proxy di động được sử dụng bởi một khách hàng nghiên cứu ra ngoài do đó là một trường hợp sử dụng proxy chuyển tiếp. Một cổng trang web phân phối khách truy cập qua các máy chủ ứng dụng là một trường hợp sử dụng proxy đảo ngược.
Quy tắc thực tiễn: Hãy hỏi proxy đại diện cho danh tính của ai. Nếu nó đại diện cho ứng dụng hoặc thiết bị của bạn, hãy nghĩ đến chuyển tiếp. Nếu nó đại diện cho trang web hoặc dịch vụ backend của bạn, hãy nghĩ đến đảo ngược.
Bài viết này là một công cụ quyết định, không phải là một bài tập đặt tên. Khi bạn xác định được bên cần kiểm soát chính sách, hướng proxy phù hợp thường trở nên rõ ràng.
Định Nghĩa Mỗi Hướng Proxy Mà Không Cần Thuật Ngữ
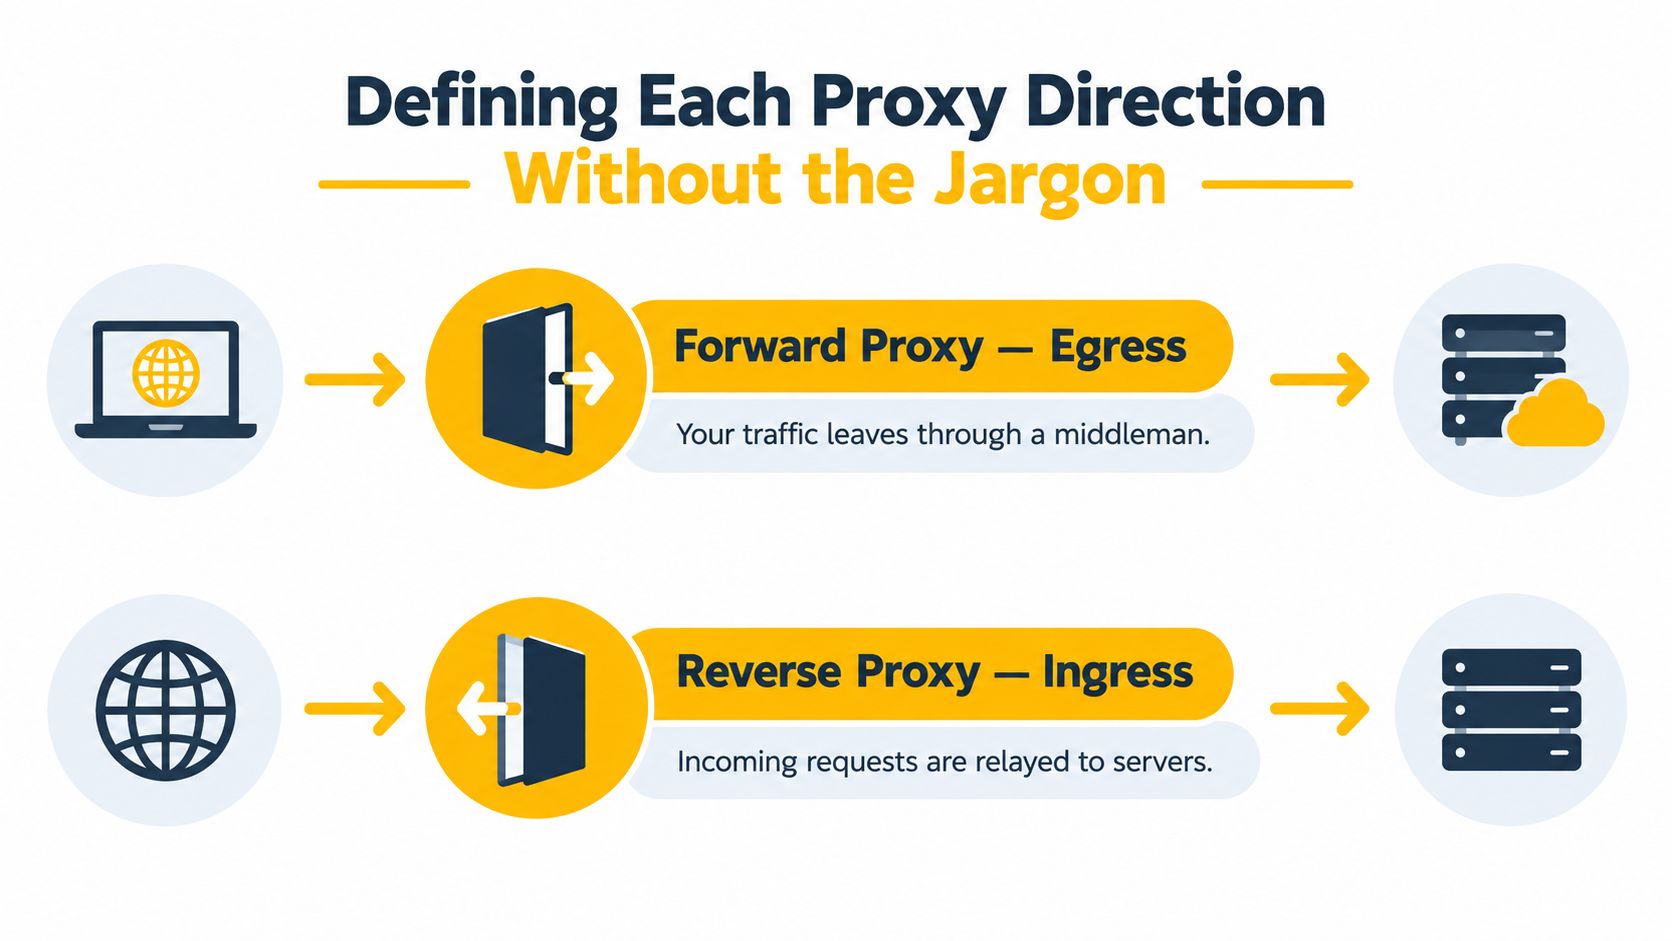
Một nhà tiếp thị tăng trưởng kiểm tra trang của đối thủ thông qua một kết nối di động. Trình duyệt gửi yêu cầu đến một proxy chuyển tiếp, sau đó liên hệ với trang web đã chọn. Trang web thường thấy địa chỉ của proxy, không phải kết nối văn phòng của nhóm. Khách hàng quyết định đích đến, trong khi proxy xử lý lộ trình ra ngoài.
Mô hình đó phù hợp với việc duyệt web của nhân viên, thu thập dữ liệu, xác minh quảng cáo và kiểm tra vị trí. Một công ty có thể lọc các đích đến, thực thi các quy tắc truy cập ra ngoài, ghi lại các yêu cầu, hoặc cung cấp một lối ra internet chung. Một quản lý mạng xã hội hoặc ứng dụng nghiên cứu có thể chọn một proxy 4G di động để một trang bên ngoài nhận được địa chỉ liên quan đến nhà mạng. Proxy đại diện cho trình duyệt, thiết bị, hoặc ứng dụng yêu cầu.
Một proxy đảo ngược đưa ra lựa chọn hoạt động ngược lại. Một khách truy cập kết nối đến một địa chỉ trang web công cộng, và proxy đảo ngược quyết định máy chủ nguồn nào nên xử lý yêu cầu. Khách truy cập không chọn hoặc thấy backend đó. Proxy đại diện cho trang web và cơ sở hạ tầng của nó.
Thỏa thuận đó cho phép một trang phân phối khách truy cập qua các máy chủ ứng dụng, kết thúc TLS, lưu trữ phản hồi, áp dụng xác thực, hoặc hạn chế sự tiếp xúc trực tiếp của nguồn gốc. Một người xác minh quảng cáo sử dụng một proxy chuyển tiếp di động đang chọn nơi để đi và cách yêu cầu ra ngoài. Một proxy đảo ngược trước trang web đã được xác minh đang nhận chuyến thăm đó và chọn cách dịch vụ phản hồi. Sự phân biệt được tóm tắt trong hướng dẫn của Mozilla về máy chủ proxy và tunneling.
Các giao thức không xác định hướng
HTTP, HTTPS, và SOCKS mô tả phương thức vận chuyển, không phải trách nhiệm của proxy. Phương thức HTTP CONNECT có thể yêu cầu một proxy chuyển tiếp tạo một đường hầm cho lưu lượng mã hóa, mà không yêu cầu proxy kiểm tra dữ liệu ứng dụng bên trong nó.
Các cài đặt trình duyệt có thể phân biệt HTTP, HTTPS qua TLS, SOCKS5, và SOCKS4, như được hiển thị trong tham khảo cấu hình proxy của Mozilla. SOCKS5 hoạt động ở một lớp kết nối rộng hơn và có thể phù hợp với các ứng dụng cần hỗ trợ TCP rộng hơn. Thay đổi giao thức không thay đổi hướng. Nếu khách hàng vẫn chọn đích đến bên ngoài, proxy vẫn là chuyển tiếp.
So Sánh Song Song Giữa Proxy Chuyển Tiếp và Proxy Đảo Ngược
So sánh đáng tin cậy nhất sử dụng năm câu hỏi: proxy ngồi ở đâu, lưu lượng di chuyển theo hướng nào, ai cấu hình nó, nó thực hiện công việc gì, và một triển khai bình thường trông như thế nào?
Một proxy chuyển tiếp ngồi ở phía khách hàng của mối quan hệ. Khách hàng cố ý định tuyến các yêu cầu thông qua nó, thông qua cài đặt ứng dụng, chính sách thiết bị, hoặc thực thi mạng. Đích đến thấy nguồn rõ ràng của proxy, điều này làm cho chính sách ra ngoài, kiểm toán, lọc, và quản lý lưu lượng ra trở nên khả thi.
Một proxy đảo ngược ngồi ở phía dịch vụ. Khách hàng tiếp cận một điểm cuối công cộng, và proxy chuyển tiếp các yêu cầu đến một hoặc nhiều máy chủ nguồn. Proxy có thể đưa ra các quyết định định tuyến, xử lý TLS, đệm các yêu cầu, lưu trữ nội dung, và hạn chế sự tiếp xúc trực tiếp của cơ sở hạ tầng backend.
| Tiêu chí | Proxy Chuyển Tiếp | Proxy Đảo Ngược |
|---|---|---|
| Đại diện | Khách hàng yêu cầu, người dùng, ứng dụng, hoặc thiết bị | Dịch vụ đích và các máy chủ nguồn của nó |
| Vị trí mạng | Giữa khách hàng và các đích đến bên ngoài | Trước một hoặc nhiều máy chủ nguồn |
| Hướng lưu lượng | Lưu lượng ra từ khách hàng | Lưu lượng vào đến dịch vụ |
| Ai cấu hình nó | Khách hàng, nhóm CNTT, chủ sở hữu ứng dụng, hoặc quản trị viên mạng | Chủ sở hữu trang web, nền tảng, hoặc cơ sở hạ tầng |
| Các công việc chính | Kiểm soát lưu lượng ra, lọc, kiểm toán, che giấu nguồn, và chính sách ra ngoài | Cân bằng tải, kết thúc TLS, lưu trữ, xác thực, và bảo vệ nguồn gốc |
| Danh tính hiển thị | Đích đến thường thấy proxy thay vì nguồn khách hàng | Khách hàng thấy proxy như là điểm vào dịch vụ công cộng |
| Ví dụ điển hình | Một khách hàng nghiên cứu tiếp cận các trang web bên ngoài thông qua một mạng di động | Một cổng web phân phối khách truy cập qua các máy chủ ứng dụng |
Các chỉ số cũng thay đổi theo hướng. Các proxy chuyển tiếp được đánh giá thông qua quyền truy cập đích, phạm vi chính sách, độ tin cậy kết nối, chất lượng mạng nguồn, và hành vi phía khách hàng. Các proxy đảo ngược được đánh giá thông qua thông lượng yêu cầu, độ trễ, mức sử dụng backend, giới hạn kết nối, hành vi bộ nhớ đệm, và xử lý lỗi.
Thảo luận về bảo mật ứng dụng của Cloudflare minh họa lý do tại sao hai mô hình này không nên được đo lường như thể chúng là các phiên bản cạnh tranh của cùng một sản phẩm. Một proxy phía trước chủ yếu kiểm soát lưu lượng ra từ các khách hàng. Một proxy ngược kiểm soát lưu lượng vào đến các dịch vụ. Chúng giải quyết các vấn đề vận hành khác nhau và mở rộng theo các ràng buộc khác nhau.
Các quy trình thực tế cần mỗi hướng proxy
Một hướng proxy trở nên dễ dàng hơn để chọn khi bạn bắt đầu với công việc thay vì sơ đồ mạng. Hãy hỏi xem liệu nhóm của bạn có đang tiếp cận một dịch vụ bên ngoài hay công bố một dịch vụ để người khác có thể tiếp cận.
Năm quy trình ra ngoài
Quản lý mạng xã hội đa tài khoản thường cần một proxy phía trước. Mỗi không gian làm việc tài khoản tuân thủ hoặc khách hàng tự động được phê duyệt thực hiện các kết nối ra ngoài đến một nền tảng bên ngoài. Một proxy ngược trước bảng điều khiển của bạn có thể cải thiện ứng dụng nội bộ của bạn, nhưng nó sẽ không thay đổi cách mà các yêu cầu ra ngoài của bảng điều khiển đó xuất hiện với nền tảng đích.
Xác minh quảng cáo cũng sử dụng một proxy phía trước. Người xác minh cần yêu cầu một trang đích, kết quả quảng cáo hoặc trải nghiệm chiến dịch từ một vị trí và ngữ cảnh mạng liên quan đến bài kiểm tra. Mục tiêu là quan sát những gì một dịch vụ bên ngoài trả về cho một khách hàng, không phải phân phối khách truy cập qua các máy chủ của riêng bạn.
Giám sát giá cả và SEO theo cùng một mô hình. Một khách hàng nghiên cứu gửi yêu cầu đến các trang web bên ngoài, sau đó ghi lại giá cả, xếp hạng, đoạn trích hoặc tính khả dụng cho một mục đích giám sát được ủy quyền. Sử dụng các kiểm soát tỷ lệ, tôn trọng các chính sách truy cập và giữ phạm vi thu thập tương xứng với câu hỏi kinh doanh.
Bảo vệ thương hiệu có thể liên quan đến một proxy phía trước khi một nhóm kiểm tra các danh sách công khai, các trang giả mạo hoặc các cửa hàng khu vực từ các vị trí khác nhau. Proxy thay đổi đường đi ra ngoài cho khách hàng giám sát. Nó không cấp quyền truy cập vào tài liệu bị hạn chế hoặc vượt qua các quy tắc của một trang web.
Kiểm tra QA phụ thuộc vào địa lý là một quy trình proxy phía trước khác. Một người kiểm tra có thể xác thực các chuyển hướng khu vực, nội dung địa phương hóa, trình bày tiền tệ hoặc quy trình thanh toán nhạy cảm với vị trí từ một môi trường thử nghiệm phù hợp. Một proxy ngược sẽ giúp chủ sở hữu ứng dụng định tuyến các người kiểm tra đến, nhưng nó sẽ không làm cho yêu cầu của người kiểm tra xuất phát từ ngữ cảnh mạng bên ngoài cần thiết.
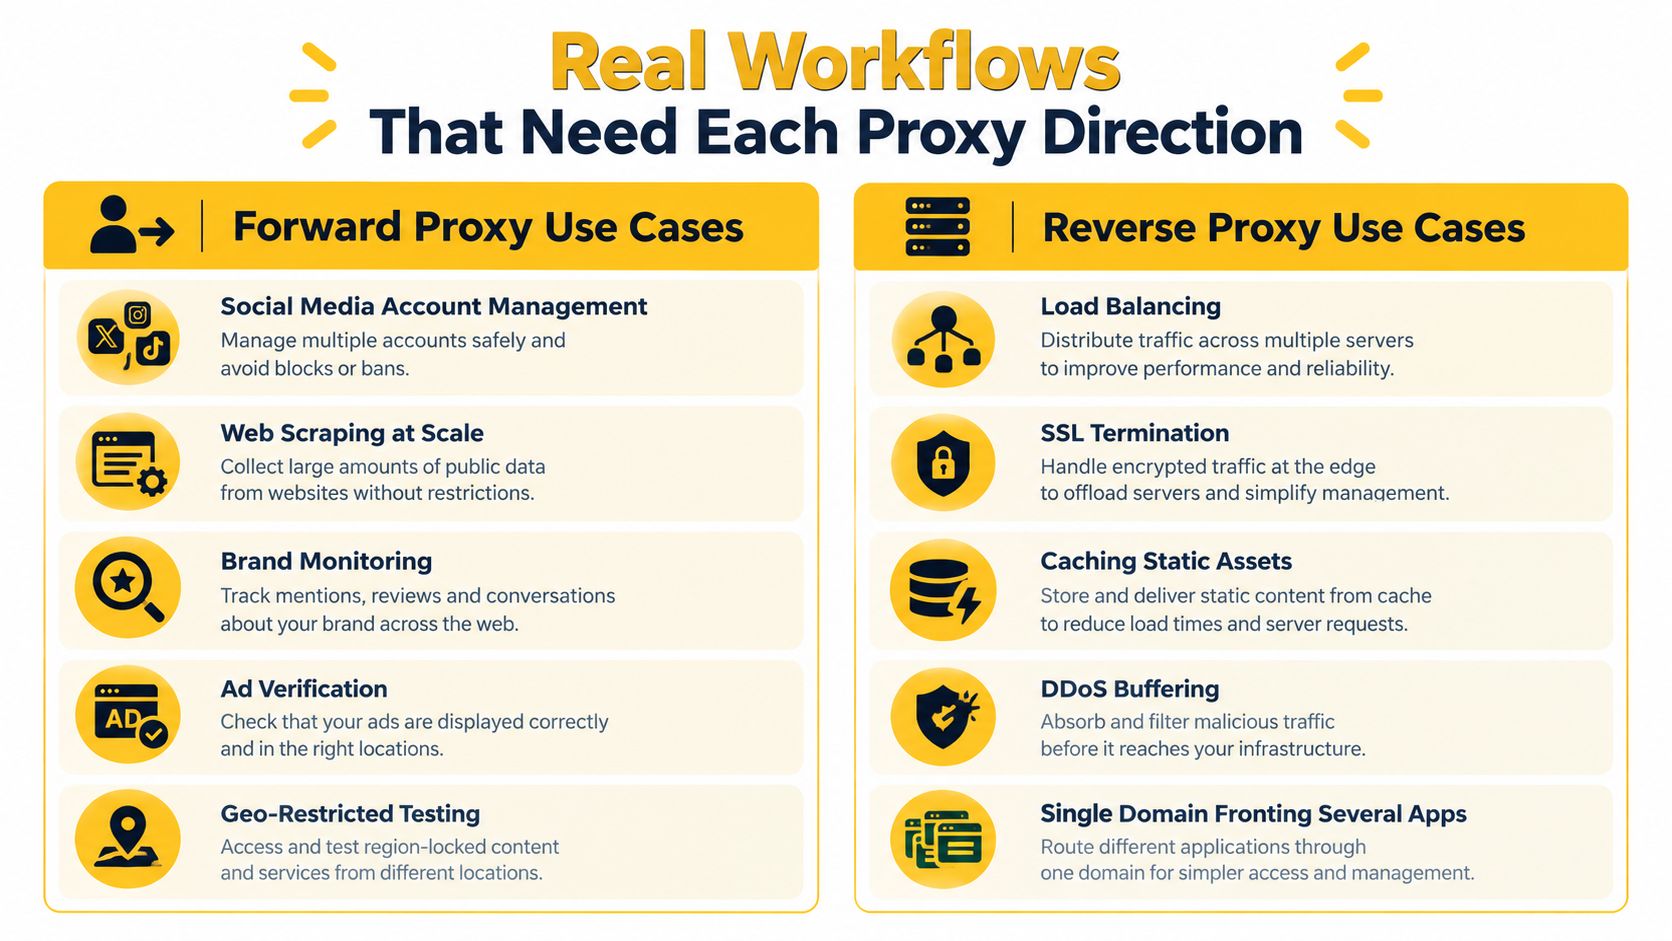
Năm quy trình hạ tầng vào
Các proxy ngược phục vụ phía đối diện của những công việc này:
- Cân bằng tải gửi khách truy cập đến các máy chủ ứng dụng phù hợp.
- Kết thúc TLS tập trung xử lý kết nối mã hóa tại rìa công cộng.
- Cache phục vụ nội dung có thể tái sử dụng mà không cần liên quan đến nguồn gốc cho mỗi yêu cầu.
- Đệm lưu lượng giúp bảo vệ các backend khỏi tốc độ khách hàng không đồng đều và nhu cầu đột ngột.
- Phơi bày ứng dụng phơi bày một miền công cộng trong khi định tuyến các yêu cầu đến nhiều dịch vụ nội bộ.
Nếu nhóm của bạn đang xây dựng một quy trình ra ngoài, một dịch vụ proxy API thuộc về thảo luận proxy phía trước. Nếu nhóm của bạn sở hữu ứng dụng đích, kiến trúc proxy ngược là mô hình liên quan.
Proxy dân cư di động và trung tâm dữ liệu như các biến thể proxy phía trước
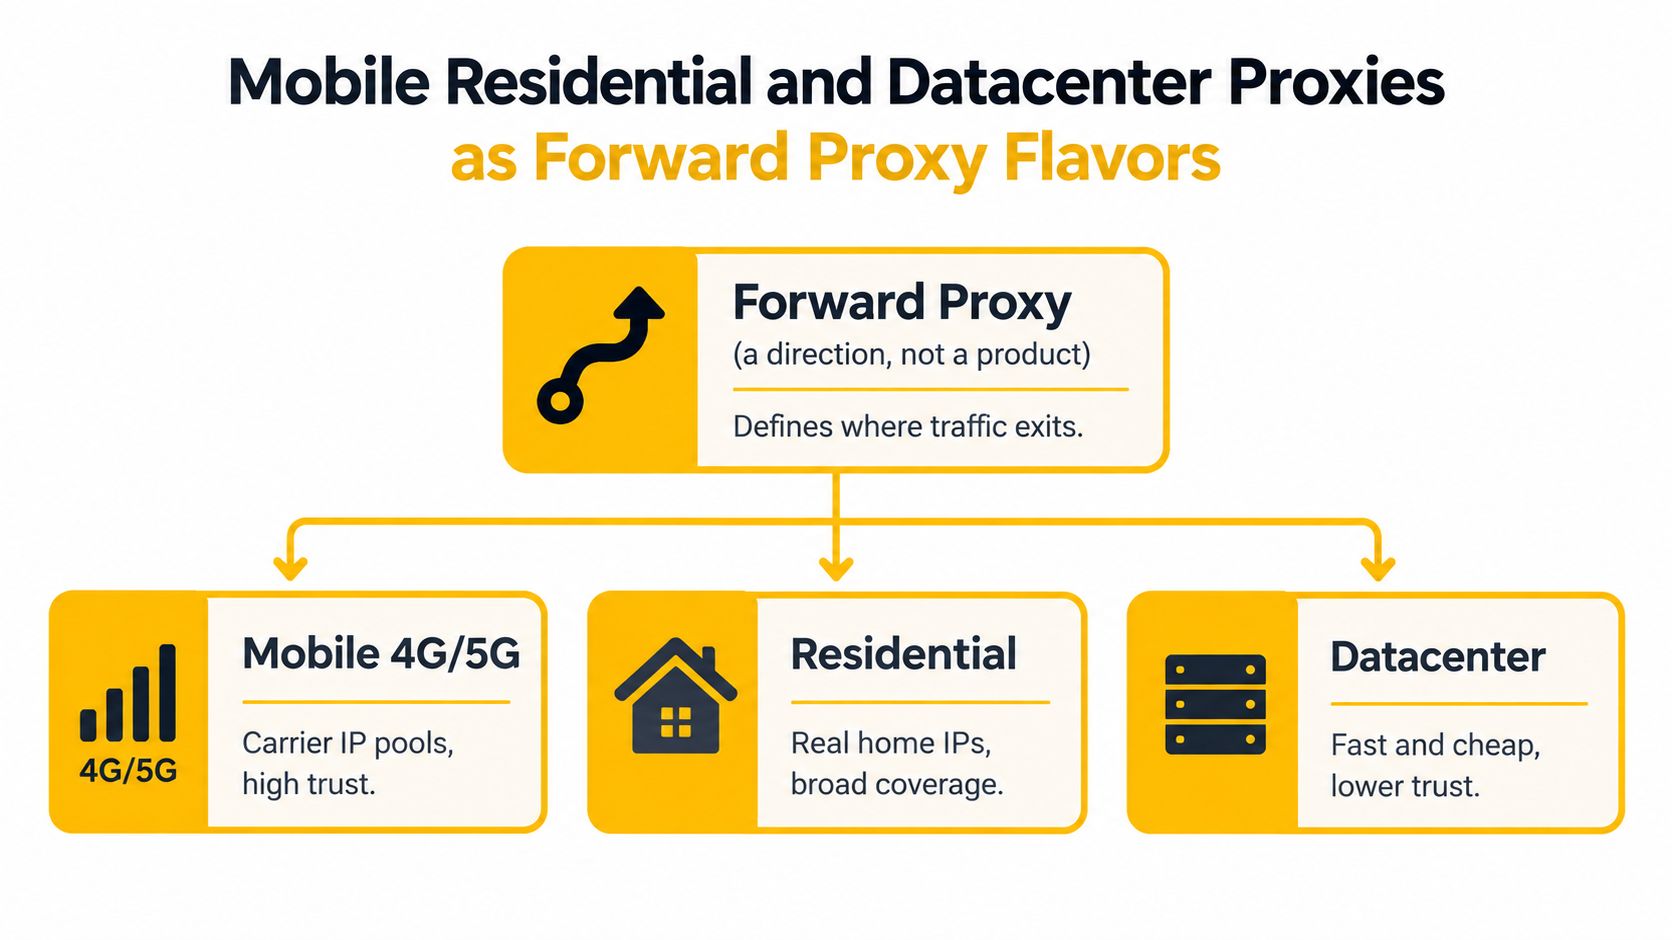
Một proxy phía trước là một hướng, không phải là một danh mục sản phẩm. Khi bạn đã quyết định rằng khách hàng cần lưu lượng ra được kiểm soát, bạn vẫn cần chọn mạng phía sau địa chỉ thoát. Proxy di động 4G/5G, dân cư và trung tâm dữ liệu đều là các biến thể proxy phía trước khi một khách hàng sử dụng chúng để tiếp cận các điểm đến bên ngoài.
Những gì đích đến có thể suy ra
Một proxy trung tâm dữ liệu thường thuộc về một ASN nhà cung cấp lưu trữ hoặc đám mây. Một ASN, hoặc Số Hệ Thống Tự Động, xác định một mạng hoạt động dưới một chính sách định tuyến chung. Tín hiệu sở hữu mạng đó có thể ảnh hưởng đến điểm số gian lận, kiểm soát tỷ lệ, kết quả xác minh quảng cáo và QA phụ thuộc vào địa lý. Tài liệu cơ sở dữ liệu của RIPE NCC giải thích rằng thông tin IP và ASN có thể hỗ trợ định vị địa lý IP, mặc dù một ASN không phải là một tuyên bố chính xác về vị trí vật lý của người dùng.
Các proxy dân cư thường liên quan chặt chẽ hơn với các mạng dịch vụ internet gia đình. Các proxy di động liên quan đến các mạng viễn thông và cơ sở hạ tầng nhà mạng. Sự khác biệt đó quan trọng vì một địa chỉ di động có thể giống như lưu lượng người đăng ký thông thường hơn là một kết nối máy chủ lưu trữ đám mây, điều này có thể làm cho các IP 4G di động khó bị nhận diện và chặn hơn cho các điểm đến. “Khó hơn” không giống như vô hình, và chất lượng mạng, hành vi, xác thực và tuân thủ vẫn quan trọng.
NAT cấp nhà mạng, hoặc CGN, thêm một chi tiết quan trọng khác. Thảo luận của IETF về NAT nhà cung cấp và chia sẻ địa chỉ giải thích rằng một nhà cung cấp có thể gán các địa chỉ người đăng ký riêng trong khi chia sẻ một nhóm địa chỉ IPv4 công cộng nhỏ hơn giữa nhiều người đăng ký. Do đó, IP công cộng của một mạng di động có thể đại diện cho nhiều thiết bị không liên quan. Một IP đơn lẻ không phải là một tín hiệu danh tính hoàn chỉnh, và việc quy thuộc có thể khó khăn hơn so với một địa chỉ trung tâm dữ liệu lưu trữ đám mây.
Quay vòng so với liên tục
Quay vòng IP thay đổi địa chỉ thoát theo một lịch trình hoặc một kích hoạt theo yêu cầu. Nó có thể giúp một quy trình nghiên cứu hoặc QA hợp pháp kiểm tra nhiều ngữ cảnh mạng, nhưng quay vòng nên phù hợp với ứng dụng và các quy tắc truy cập của trang web. Việc thay đổi danh tính liên tục trong một quy trình xác thực có thể tạo ra nhiều bất thường hơn là giải quyết.
Một phiên dính giữ cùng một đường thoát cho một phiên hoặc nhiệm vụ xác định. Điều đó quan trọng khi một lần đăng nhập, giỏ hàng, trạng thái trình duyệt hoặc bài kiểm tra nhiều bước phải giữ nguyên tính nhất quán. Chọn quay vòng cho các quan sát riêng biệt và phiên dính cho sự liên tục.
Đối với nghiên cứu khu vực, xác minh cả địa lý rõ ràng và ASN. Một địa chỉ thay đổi bên trong cùng một ASN nhà mạng có thể quay vòng IP mà không thay đổi danh mục mạng rõ ràng. Chuyển sang một ASN đám mây thay đổi một tín hiệu phân loại rõ ràng hơn. Evoproxy mô tả việc sử dụng proxy di động và kết nối dựa trên nhà mạng trong hướng dẫn proxy di động, nhưng bất kỳ nhà cung cấp nào cũng nên được đánh giá dựa trên quy trình làm việc, ủy quyền và yêu cầu ghi lại cụ thể của bạn.
Tại sao các proxy ngược không tự động an toàn
Gọi một proxy ngược là “bảo mật” và một proxy phía trước là “riêng tư” là quá lỏng lẻo để hướng dẫn một quyết định sản xuất. Một proxy ngược có thể ẩn đi cấu trúc backend, kết thúc TLS, áp dụng xác thực, cache nội dung và lọc yêu cầu. Nó cũng trở thành một phần của ranh giới tin cậy của ứng dụng khi nó viết lại tiêu đề, truyền thông tin danh tính đến nguồn gốc, hoặc chuyển giao kết quả xác thực cho các dịch vụ backend.
Điều đó tạo ra trách nhiệm, không phải bảo vệ tự động. Chủ sở hữu dịch vụ phải xác thực kết nối proxy đến nguồn gốc, xác thực các tiêu đề được chuyển tiếp, hạn chế quyền truy cập trực tiếp vào nguồn gốc cho các mạng proxy đáng tin cậy, và theo dõi cả hành vi proxy và backend. Một proxy ngược không nên được coi là một tường lửa hoàn chỉnh, một điểm được củng cố bởi hướng dẫn bảo mật proxy về giới hạn của cả hai hướng.
Bên proxy phía trước cũng có những khoảng trống
Một proxy phía trước chỉ quản lý các khách hàng sử dụng nó. Một thiết bị không được quản lý có thể kết nối trực tiếp. Một ứng dụng có thể bỏ qua cài đặt proxy hệ thống. Các kênh khác có thể vượt qua lộ trình dự kiến. Proxy cũng không tự động bảo vệ khách hàng khỏi phần mềm độc hại, rò rỉ dữ liệu hoặc một trung gian bị xâm phạm.
Đối xử với proxy như một lớp trong một hệ thống kiểm soát rộng hơn:
- Xác thực lưu lượng proxy đến nguồn gốc để một backend có thể phân biệt các yêu cầu từ cổng tin cậy.
- Xác thực các tiêu đề danh tính được chuyển tiếp thay vì chấp nhận các giá trị do khách hàng cung cấp một cách mù quáng.
- Giới hạn sự lộ diện của nguồn gốc để internet công cộng không thể vượt qua proxy ngược.
- Ghi lại cả hai danh tính một cách cẩn thận, bao gồm ngữ cảnh của khách hàng ban đầu và ngữ cảnh kết nối do proxy tạo ra.
- Theo dõi độ trễ và các lỗi tại proxy và nguồn gốc thay vì giả định rằng một kết nối thành công có nghĩa là dịch vụ khỏe mạnh.
Một proxy chuyển tiếp cũng cần sự tin cậy. Nó có thể thấy hoặc ảnh hưởng đến lưu lượng theo cấu hình và các giao thức mà nó xử lý, vì vậy thông tin xác thực, dữ liệu nhạy cảm và quyền truy cập cần được bảo vệ thích hợp. Đối với các nhóm triển khai chuyển tiếp mã hóa, một máy chủ proxy với SSL có thể là một phần của thiết kế, nhưng nó không loại bỏ nhu cầu về bảo mật điểm cuối hoặc kiểm soát ủy quyền.
Nguyên tắc bảo mật: Chọn hướng proxy theo phía cần kiểm soát chính sách. Sử dụng proxy chuyển tiếp cho quản lý ra và proxy ngược cho quản lý vào và bảo vệ nguồn gốc.
Các ví dụ cấu hình tối thiểu cho cả hai hướng
Cấu hình nên làm cho hướng đi trở nên rõ ràng. Một khách hàng chuyển tiếp gửi các yêu cầu ra ngoài đến một trung gian. Một cổng ngược nhận các yêu cầu công khai, sau đó chuyển tiếp chúng đến một ứng dụng nội bộ.
Đối với một người quản lý mạng xã hội hoặc người xác minh quảng cáo sử dụng một điểm cuối di động 4G, khách hàng chọn đích đến và cung cấp các cài đặt proxy:
import requests

proxies = {
    "http": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
    "https": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
}

response = requests.get(
    "https://example.test/region-check",
    proxies=proxies,
    timeout=30,
)
Đối tượng proxies áp dụng trung gian cho các yêu cầu HTTP và HTTPS ra ngoài. Khách hàng vẫn chọn đích đến. Lưu trữ thông tin xác thực và điểm cuối trong cấu hình bảo mật thay vì kiểm soát nguồn, và chỉ kiểm tra các mục tiêu được ủy quyền.
Một nhà điều hành trang web cấu hình hướng ngược tại cổng:
upstream application_pool {
    server app_a;
    server app_b;
}

server {
    listen 443 ssl;
    server_name example.test;

    location / {
        proxy_pass http://application_pool;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
Tại đây, upstream liệt kê các lựa chọn backend. proxy_pass chuyển tiếp các yêu cầu đến, trong khi proxy_set_header Host giữ nguyên máy chủ được yêu cầu cho việc định tuyến ứng dụng. Tiêu đề forwarded-for mang ngữ cảnh của khách hàng, vì vậy ứng dụng chỉ nên tin tưởng nó thông qua một đường dẫn proxy được phê duyệt.
Giao thức và hướng đi là những quyết định riêng biệt. Một trình duyệt hoặc thư viện yêu cầu có thể sử dụng HTTP, HTTPS qua TLS, SOCKS5 hoặc SOCKS4. Không có gì trong cả hai khối chỉ định hướng giao thức. Vị trí xác định hướng đi, vì vậy cùng một thư viện yêu cầu hoặc nhị phân nginx có thể phục vụ cả hai bên.
Chọn hướng proxy phù hợp cho công việc của bạn
Sử dụng một câu hỏi trước khi chọn sản phẩm, giao thức hoặc nhóm IP:
Tôi có kiểm soát khách hàng thực hiện yêu cầu, hay tôi kiểm soát dịch vụ nhận yêu cầu đó?
Nếu bạn kiểm soát khách hàng, hãy chọn một proxy chuyển tiếp khi bạn cần quản lý các kết nối ra ngoài. Điều này bao gồm một người quản lý mạng xã hội phối hợp các không gian làm việc tài khoản được phê duyệt, một chuyên gia xác minh quảng cáo kiểm tra việc giao hàng theo vùng, một nhóm nghiên cứu quan sát giá cả địa phương, và một kỹ sư QA kiểm tra hành vi phụ thuộc vào địa lý.
Nếu bạn kiểm soát dịch vụ, hãy chọn một proxy ngược khi bạn cần quản lý các kết nối vào. Điều này bao gồm việc định tuyến khách truy cập qua các máy chủ ứng dụng, tập trung xử lý TLS, lưu trữ các phản hồi có thể lặp lại, áp dụng xác thực trước ứng dụng, và giữ cơ sở hạ tầng nguồn gốc phía sau một cổng công khai.
Khớp mạng với quy trình làm việc
Đối với công việc ra ngoài, loại mạng ảnh hưởng đến những gì đích đến có thể suy ra:
- Di động 4G/5G phù hợp cho các bài kiểm tra và nghiên cứu nơi ngữ cảnh mạng của nhà cung cấp quan trọng.
- Nhà ở phù hợp cho các quy trình làm việc yêu cầu phân loại mạng gia đình và phạm vi khu vực rộng lớn.
- Trung tâm dữ liệu phù hợp cho các môi trường được kiểm soát nơi tốc độ và cơ sở hạ tầng có thể dự đoán quan trọng hơn tín hiệu mạng giống như người đăng ký.
Rồi quyết định xem nhiệm vụ có cần quay vòng hay liên tục. Sử dụng quay vòng cho các quan sát riêng biệt qua các ngữ cảnh mạng. Sử dụng phiên dính khi một trình duyệt, đăng nhập, giỏ hàng, hoặc quy trình QA nhiều bước phải giữ một con đường nhất quán. Kiểm tra vị trí rõ ràng và ASN thay vì chỉ tin tưởng vào nhãn quốc gia.
Một proxy ngược sẽ không ẩn danh một khách truy cập khỏi trang web đang được truy cập. Nó đại diện cho trang web với khách truy cập và ẩn cơ sở hạ tầng nguồn gốc của trang, không phải danh tính của khách truy cập từ trang web đó. Tương tự, một proxy chuyển tiếp di động không thay thế xác thực, kiểm soát tỷ lệ, bảo mật điểm cuối, hoặc các biện pháp bảo vệ sử dụng hợp pháp.
Đối với quản lý mạng xã hội, nghiên cứu thị trường, xác minh quảng cáo, và QA nhạy cảm với địa lý, một proxy chuyển tiếp di động 4G là hướng đi phù hợp khi khách hàng cần một con đường ra ngoài liên kết với nhà cung cấp. Giữ cho quy trình làm việc tuân thủ, ghi lại lý do tại sao mỗi ngữ cảnh mạng là cần thiết, và đo lường sự hoàn thành nhiệm vụ thành công thay vì theo đuổi một nhãn ẩn danh trừu tượng.
Evoproxy cung cấp kết nối di động 4G với các cổng cá nhân và chia sẻ, quay vòng có thể cấu hình, và truy cập vào các địa chỉ IP di động cho các quy trình làm việc ra ngoài. Nếu nhóm của bạn cần kiểm tra một con đường mạng của nhà cung cấp cho công việc xã hội, nghiên cứu, quảng cáo, hoặc QA, hãy truy cập Evoproxy và chọn một thiết lập phù hợp với yêu cầu phiên và tuân thủ của trường hợp sử dụng của bạn.


