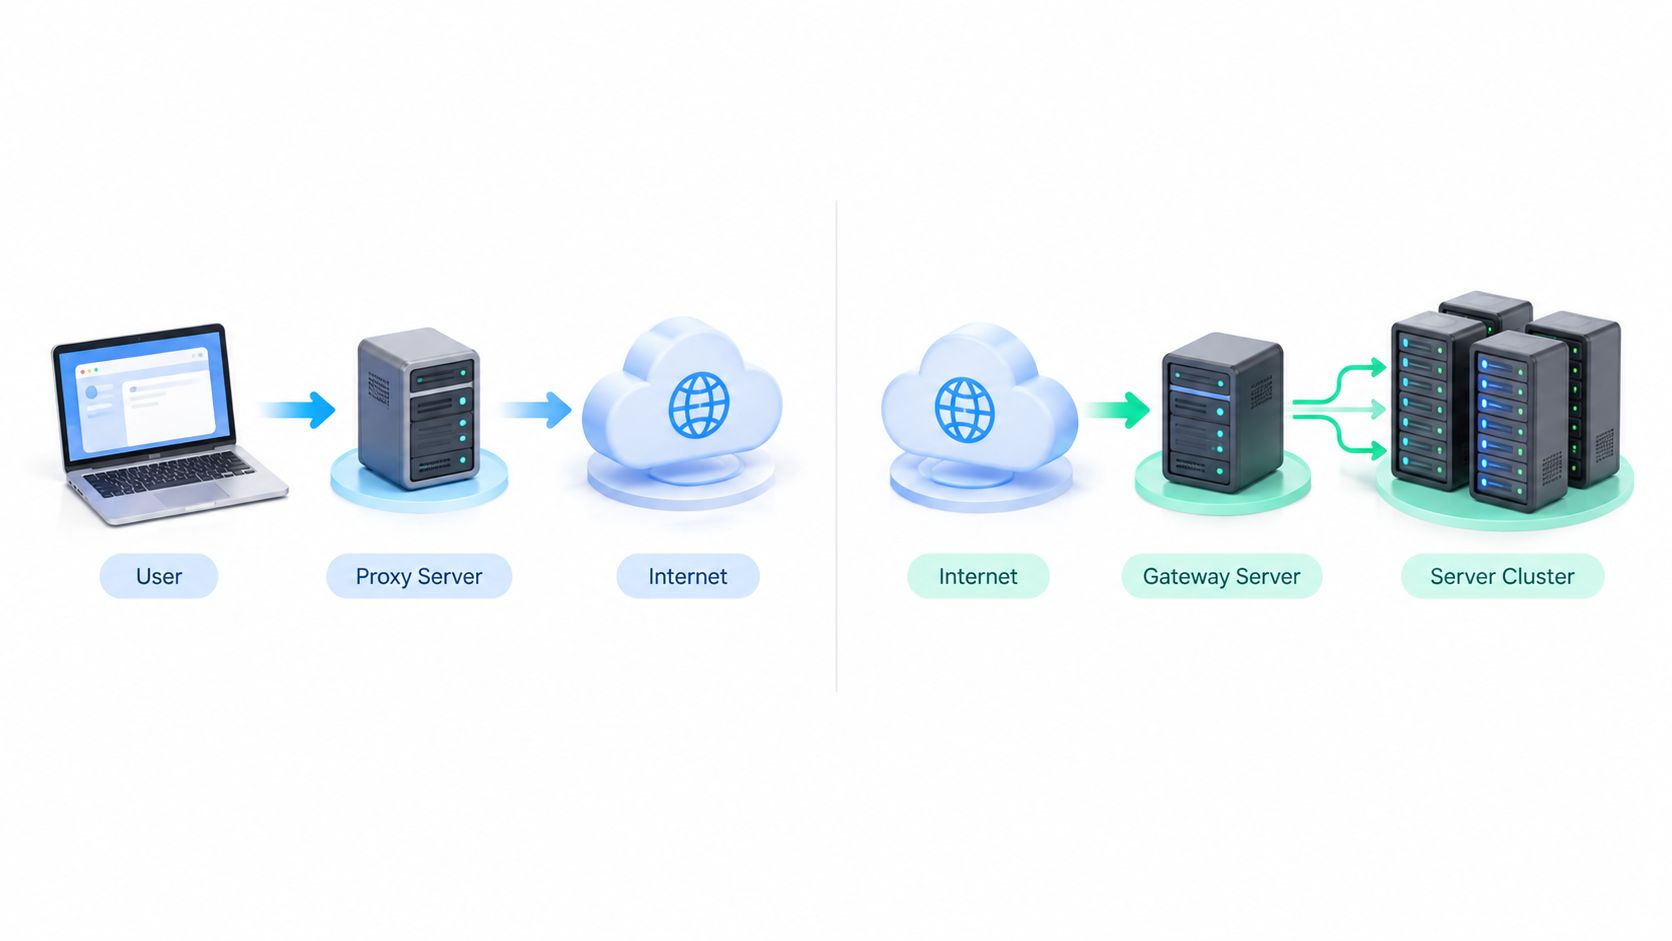
Akun media sosial Anda mendapatkan tanda bendera meskipun konten dan proses login terlihat normal. Pada saat yang sama, seorang pengembang di tim Anda melihat situs produk melambat saat pengunjung datang, sementara laporan verifikasi iklan menunjukkan hasil yang berbeda dari apa yang dilihat pengguna nyata. Masalah-masalah ini semua dapat melibatkan proxy, tetapi mereka tidak melibatkan jenis yang sama.
Perbedaan antara proxy maju dan proxy mundur bergantung pada siapa lalu lintas yang diwakili oleh perantara. Proxy maju mewakili klien dan mengelola permintaan keluar. Proxy mundur mewakili layanan dan mengelola permintaan masuk. Perbedaan ini terdengar sederhana, namun menentukan siapa yang memilih tujuan, siapa yang mengontrol identitas jaringan yang terlihat, dan metrik operasional mana yang penting.
Aturan yang berguna adalah ini: gunakan proxy maju ketika Anda mengontrol klien dan perlu mengontrol egress. Gunakan proxy mundur ketika Anda mengontrol layanan dan perlu mengontrol ingress. Bagian-bagian di bawah ini menerapkan aturan itu pada operasi media sosial, verifikasi iklan, penelitian, QA, dan infrastruktur web.
Mengapa Dua Arah Proxy Ini Membingungkan Tim Cerdas
Arah proxy sering diabaikan sampai sesuatu berperilaku aneh. Seorang manajer media sosial mungkin perlu beberapa ruang kerja akun yang mematuhi untuk muncul dari konteks jaringan yang sesuai. Seorang spesialis verifikasi iklan mungkin melihat kampanye dari satu wilayah tetapi tidak dari yang lain. Seorang pengembang mungkin menempatkan gerbang di depan aplikasi dan menyebutnya “proxy” tanpa memutuskan apakah gerbang tersebut mewakili pengunjung atau server.
Poin terakhir itu menyebabkan banyak kebingungan. Kedua jenis proxy berada di antara dua pihak, meneruskan permintaan, dan dapat mempengaruhi apa yang dilihat masing-masing pihak. Diagramnya terlihat mirip, tetapi batas kepercayaan dan pengambil keputusan berlawanan.
Mulai dengan keputusan tujuan
Dalam desain proxy maju, klien memilih server asal. Browser Anda, scraper, skrip pengujian, atau klien otomatis memutuskan situs web atau API mana yang akan dihubungi, kemudian mengirimkan permintaan melalui perantara. Dalam desain proxy mundur, pemilik proxy atau layanan memilih server asal setelah menerima permintaan untuk layanan publik, seperti yang dijelaskan dalam penjelasan arsitektur proxy maju dan mundur.
Perbedaan itu langsung terkait dengan pekerjaan sehari-hari:
- Jika tim Anda memutuskan situs web eksternal mana yang akan dijangkau, Anda sedang memikirkan tentang proxy maju.
- Jika tim Anda memutuskan backend mana yang harus menangani pengunjung yang masuk, Anda sedang memikirkan tentang proxy mundur.
Proxy seluler yang digunakan oleh klien penelitian keluar adalah kasus penggunaan proxy maju. Gerbang situs web yang mendistribusikan pengunjung di antara server aplikasi adalah kasus penggunaan proxy mundur.
Aturan praktis: Tanyakan identitas siapa yang diwakili oleh proxy. Jika itu mewakili aplikasi atau perangkat Anda, pikirkan maju. Jika itu mewakili situs web atau layanan backend Anda, pikirkan mundur.
Artikel ini adalah alat keputusan, bukan latihan penamaan. Setelah Anda mengidentifikasi sisi yang membutuhkan kontrol kebijakan, arah proxy yang tepat biasanya menjadi jelas.
Menentukan Setiap Arah Proxy Tanpa Jargon
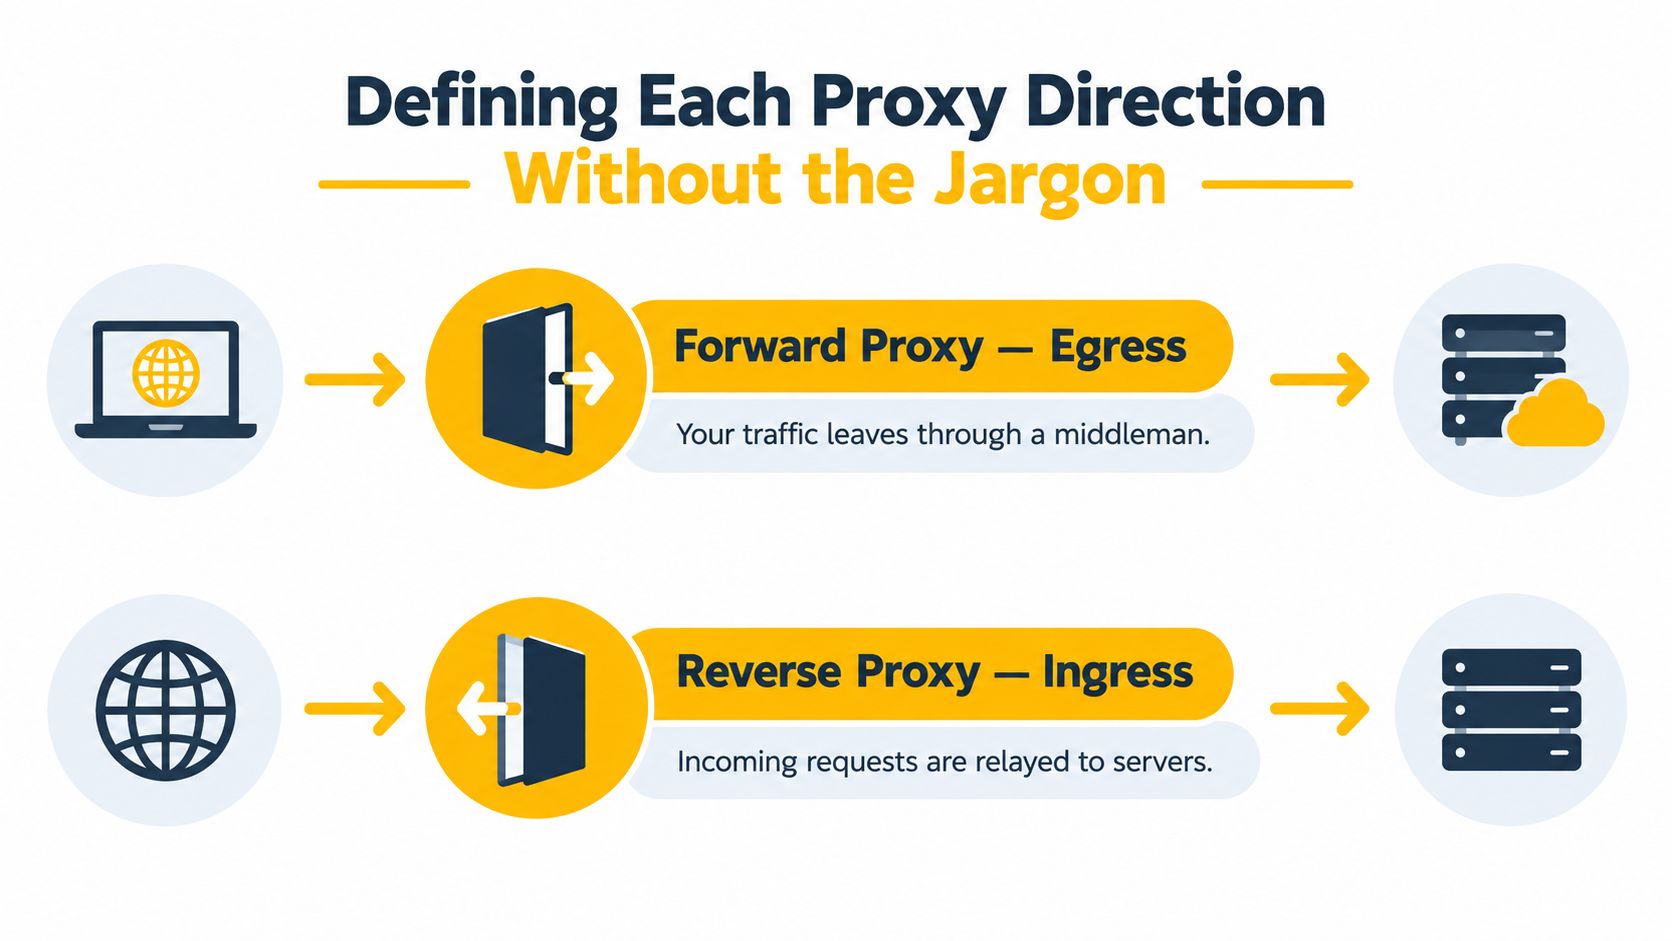
Seorang pemasar pertumbuhan memeriksa situs pesaing melalui koneksi seluler. Browser mengirimkan permintaan ke proxy maju, yang kemudian menghubungi situs web yang dipilih. Situs web umumnya melihat alamat proxy, bukan koneksi kantor tim. Klien memutuskan tujuan, sementara proxy menangani rute keluar.
Model itu cocok untuk penjelajahan karyawan, scraping, verifikasi iklan, dan pengujian lokasi. Sebuah perusahaan dapat memfilter tujuan, menegakkan aturan akses keluar, mencatat permintaan, atau menyediakan keluar internet bersama. Seorang manajer media sosial atau aplikasi penelitian dapat memilih proxy 4G seluler sehingga situs eksternal menerima alamat yang terkait dengan penyedia layanan. Proxy mewakili browser, perangkat, atau aplikasi yang meminta.
Proxy mundur membuat pilihan operasional yang berlawanan. Seorang pengunjung terhubung ke alamat situs web publik, dan proxy mundur memutuskan server asal mana yang harus menangani permintaan. Pengunjung tidak memilih atau melihat backend itu. Proxy mewakili situs web dan infrastrukturnya.
Pengaturan itu memungkinkan situs mendistribusikan pengunjung di antara server aplikasi, mengakhiri TLS, menyimpan respons, menerapkan otentikasi, atau membatasi paparan langsung dari asal. Seorang verifier iklan yang menggunakan proxy maju seluler sedang memilih ke mana pergi dan bagaimana permintaan keluar. Proxy mundur di depan situs web yang diverifikasi menerima kunjungan itu dan memilih bagaimana layanan merespons. Perbedaan ini dirangkum dalam panduan Mozilla tentang server proxy dan tunneling.
Protokol tidak menentukan arah
HTTP, HTTPS, dan SOCKS menggambarkan metode transportasi, bukan tanggung jawab proxy. Metode CONNECT HTTP dapat meminta proxy maju untuk membuat terowongan untuk lalu lintas terenkripsi, tanpa memerlukan proxy untuk memeriksa data aplikasi di dalamnya.
Pengaturan browser dapat membedakan HTTP, HTTPS melalui TLS, SOCKS5, dan SOCKS4, seperti yang ditunjukkan dalam referensi konfigurasi proxy Mozilla. SOCKS5 beroperasi pada lapisan koneksi yang lebih luas dan dapat cocok untuk aplikasi yang membutuhkan dukungan TCP yang lebih luas. Mengubah protokol tidak mengubah arah. Jika klien masih memilih tujuan eksternal, proxy tetap maju.
Perbandingan Berdampingan Proxy Maju dan Proxy Mundur
Perbandingan yang paling dapat diandalkan menggunakan lima pertanyaan: di mana proxy berada, ke arah mana lalu lintas bergerak, siapa yang mengkonfigurasinya, pekerjaan apa yang dilakukannya, dan seperti apa penyebaran normal?
Proxy maju berada di sisi klien dari hubungan. Klien secara sengaja mengarahkan permintaan melalui itu, baik melalui pengaturan aplikasi, kebijakan perangkat, atau penegakan jaringan. Tujuan melihat sumber proxy yang tampak, yang memungkinkan kebijakan keluar, audit, penyaringan, dan manajemen egress.
Proxy mundur berada di sisi layanan. Klien mencapai titik akhir publik, dan proxy meneruskan permintaan ke satu atau lebih server asal. Proxy dapat membuat keputusan routing, menangani TLS, menampung permintaan, menyimpan konten, dan membatasi paparan langsung dari infrastruktur backend.
| Kriteria | Proxy Maju | Proxy Mundur |
|---|---|---|
| Mewakili | Klien yang meminta, pengguna, aplikasi, atau perangkat | Layanan tujuan dan server asalnya |
| Posisi jaringan | Di antara klien dan tujuan eksternal | Di depan satu atau lebih server asal |
| Arah lalu lintas | Lalu lintas keluar dari klien | Lalu lintas masuk ke layanan |
| Siapa yang mengkonfigurasinya | Klien, tim TI, pemilik aplikasi, atau administrator jaringan | Situs web, platform, atau pemilik infrastruktur |
| Pekerjaan utama | Kontrol egress, penyaringan, audit, penyamaran sumber, dan kebijakan keluar | Pembagian beban, pengakhiran TLS, caching, otentikasi, dan perlindungan asal |
| Identitas yang terlihat | Tujuan umumnya melihat proxy daripada sumber klien | Klien melihat proxy sebagai titik masuk layanan publik |
| Contoh tipikal | Klien penelitian yang mencapai situs web eksternal melalui jaringan seluler | Gerbang web yang mendistribusikan pengunjung di antara server aplikasi |
Metrik juga berubah dengan arah. Proxy maju dievaluasi melalui akses tujuan, cakupan kebijakan, keandalan koneksi, kualitas jaringan sumber, dan perilaku sisi klien. Proxy mundur dievaluasi melalui throughput permintaan, latensi, pemanfaatan backend, batas koneksi, perilaku cache, dan penanganan kegagalan.
Diskusi keamanan aplikasi Cloudflare menggambarkan mengapa kedua model tersebut tidak seharusnya diukur seolah-olah mereka adalah versi yang bersaing dari produk yang sama. Proxy maju terutama mengontrol lalu lintas keluar dari klien. Proxy terbalik mengontrol lalu lintas masuk ke layanan. Mereka menyelesaikan masalah operasional yang berbeda dan skala terhadap batasan yang berbeda.
Alur Kerja Nyata yang Membutuhkan Setiap Arah Proxy
Arah proxy menjadi lebih mudah dipilih ketika Anda mulai dengan pekerjaan daripada diagram jaringan. Tanyakan apakah tim Anda sedang mengakses layanan eksternal atau menerbitkan layanan agar orang lain dapat mengaksesnya.
Lima alur kerja keluar
Manajemen media sosial multi-akun biasanya membutuhkan proxy maju. Setiap ruang kerja akun yang mematuhi atau klien otomatis yang disetujui membuat koneksi keluar ke platform eksternal. Proxy terbalik di depan dasbor Anda mungkin meningkatkan aplikasi internal Anda, tetapi tidak akan mengubah bagaimana permintaan keluar dasbor tersebut muncul di platform tujuan.
Verifikasi iklan juga menggunakan proxy maju. Verifikator perlu meminta halaman arahan, hasil iklan, atau pengalaman kampanye dari lokasi dan konteks jaringan yang relevan dengan pengujian. Tujuannya adalah untuk mengamati apa yang dikembalikan layanan eksternal kepada klien, bukan untuk mendistribusikan pengunjung di server Anda sendiri.
Monitoring harga dan SEO mengikuti pola yang sama. Klien penelitian mengirimkan permintaan ke situs eksternal, kemudian mencatat harga, peringkat, cuplikan, atau ketersediaan untuk tujuan pemantauan yang sah. Gunakan kontrol tarif, hormati kebijakan akses, dan jaga agar ruang lingkup pengumpulan sebanding dengan pertanyaan bisnis.
Perlindungan merek dapat melibatkan proxy maju ketika tim memeriksa daftar publik, halaman peniruan, atau etalase regional dari lokasi yang berbeda. Proxy mengubah jalur keluar untuk klien pemantauan. Ini tidak memberikan izin untuk mengakses materi yang dibatasi atau melewati aturan situs.
Pengujian QA bergantung pada geo adalah alur kerja proxy maju lainnya. Seorang penguji dapat memvalidasi pengalihan regional, konten yang dilokalisasi, presentasi mata uang, atau alur checkout yang sensitif terhadap lokasi dari lingkungan pengujian yang sesuai. Proxy terbalik akan membantu pemilik aplikasi mengarahkan penguji yang masuk, tetapi tidak akan membuat permintaan penguji berasal dari konteks jaringan eksternal yang diperlukan.
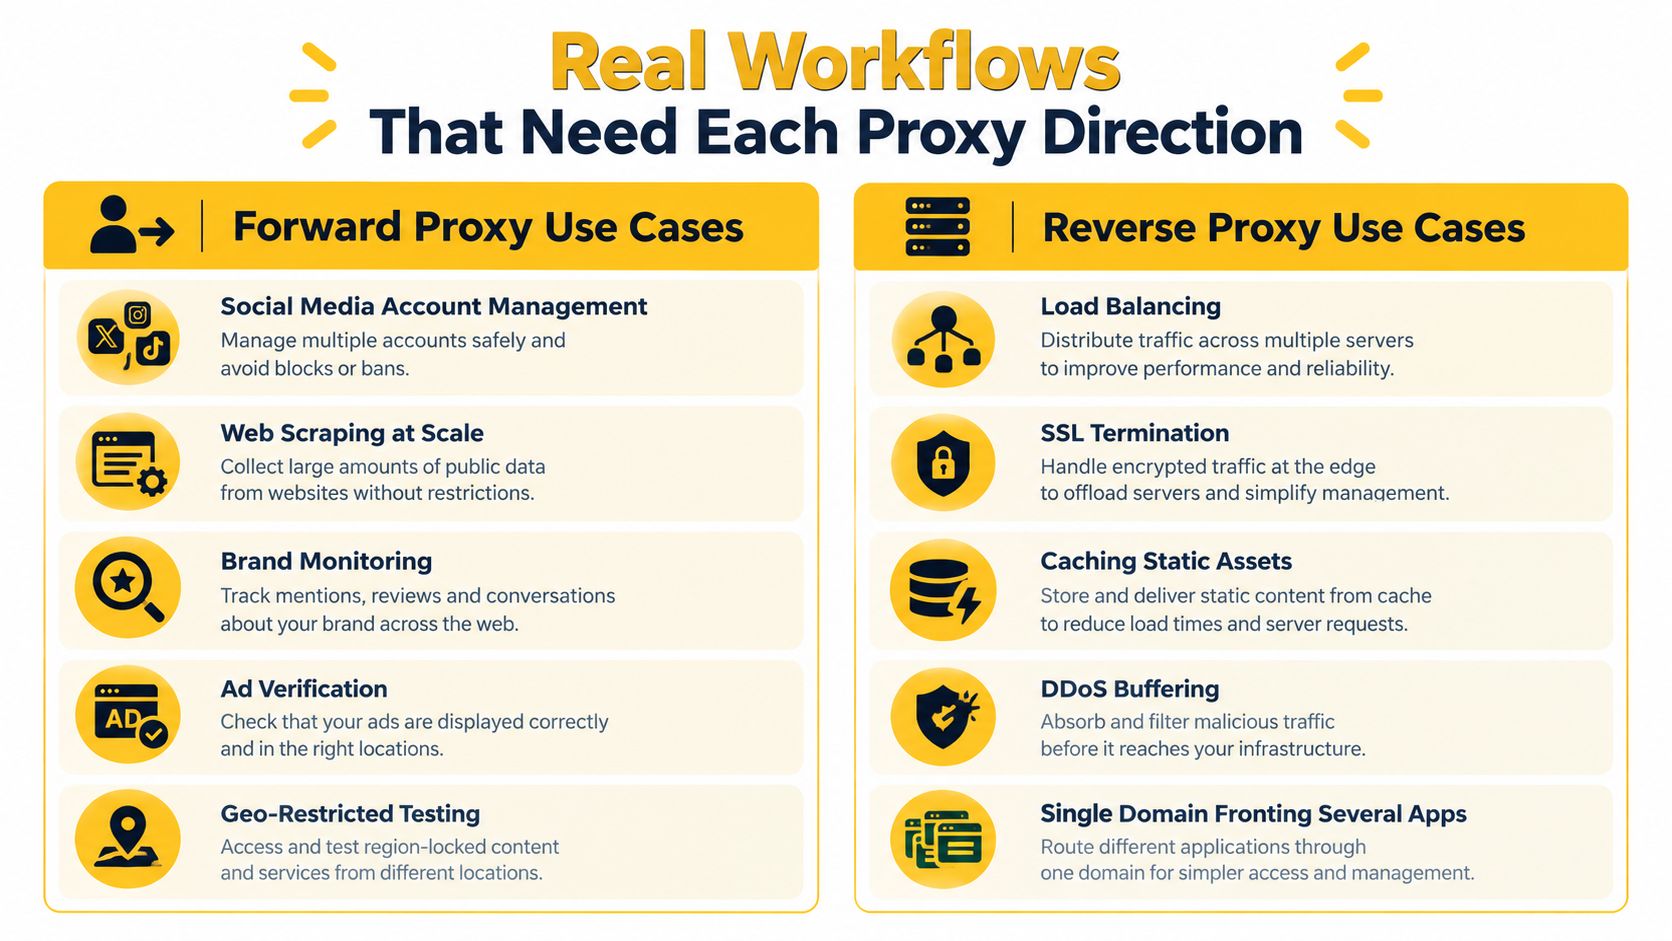
Lima alur kerja infrastruktur masuk
Proxy terbalik melayani sisi yang berlawanan dari pekerjaan ini:
- Penyeimbangan beban mengirimkan pengunjung ke server aplikasi yang sesuai.
- Terminasi TLS memusatkan penanganan koneksi terenkripsi di tepi publik.
- Cache menyajikan konten yang dapat digunakan kembali tanpa melibatkan asal untuk setiap permintaan.
- Buffering lalu lintas membantu melindungi backend dari kecepatan klien yang tidak merata dan permintaan mendadak.
- Penghadapan aplikasi mengekspos satu domain publik sambil mengarahkan permintaan ke beberapa layanan internal.
Jika tim Anda sedang membangun alur kerja keluar, layanan proxy API termasuk dalam diskusi proxy maju. Jika tim Anda memiliki aplikasi tujuan, arsitektur proxy terbalik adalah model yang relevan.
Proxy Residensial dan Data Center Seluler sebagai Variasi Proxy Maju
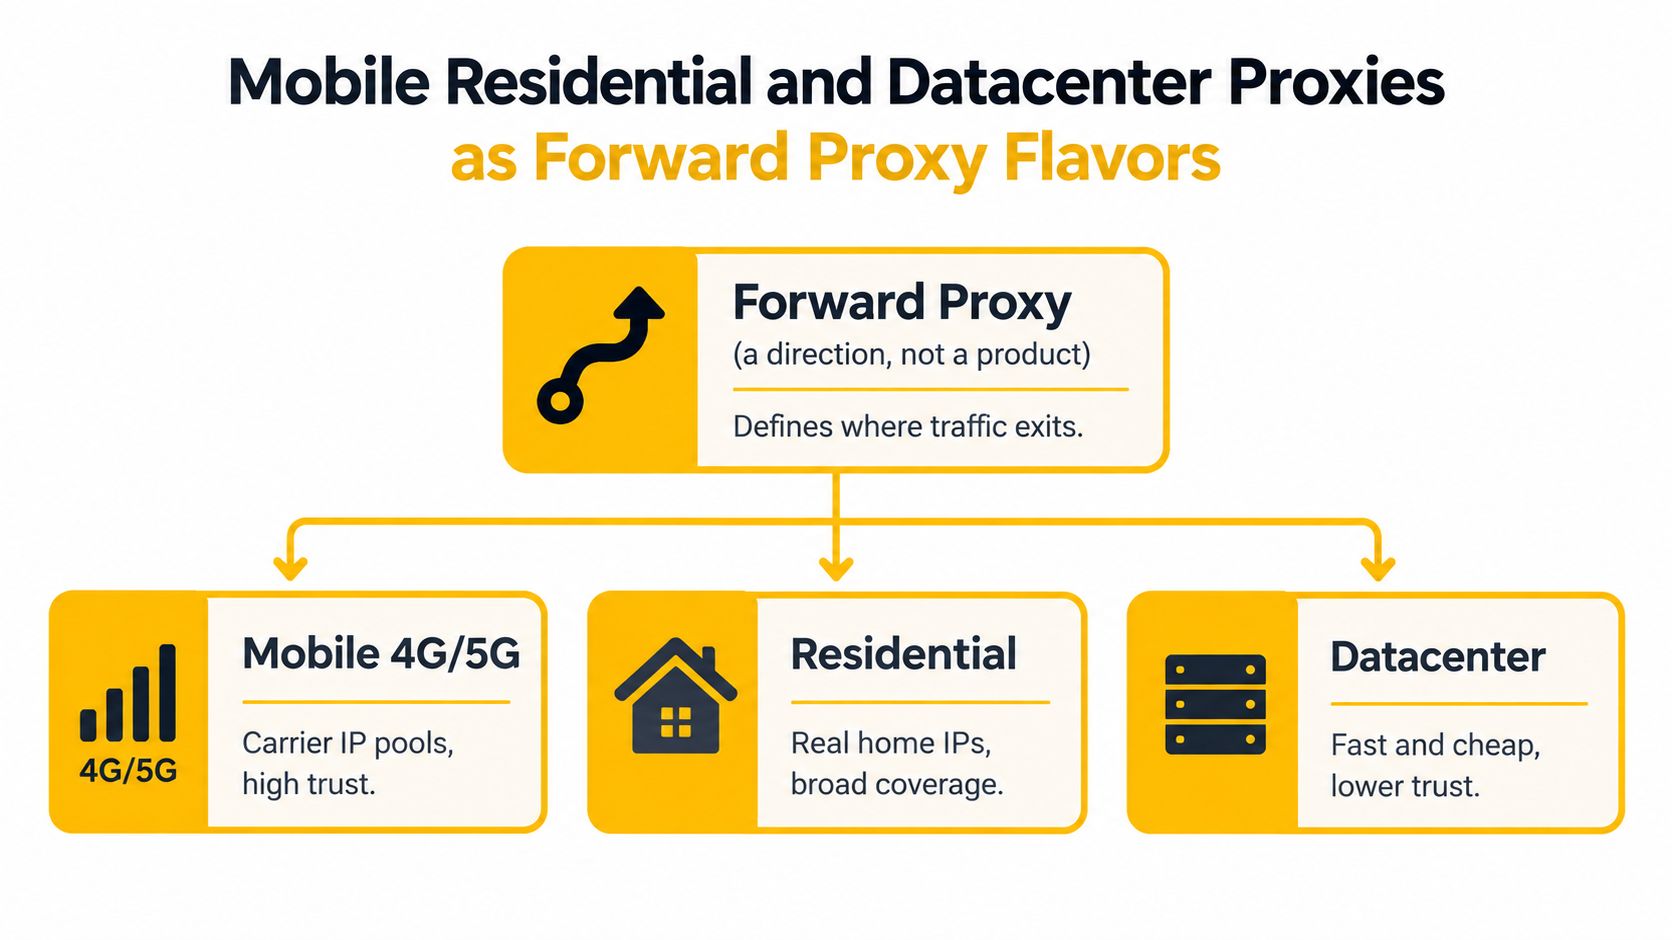
Proxy maju adalah arah, bukan kategori produk. Setelah Anda memutuskan bahwa klien membutuhkan lalu lintas keluar yang terkontrol, Anda masih perlu memilih jaringan di belakang alamat keluar. Proxy seluler 4G/5G, residensial, dan data center semuanya adalah variasi proxy maju ketika klien menggunakannya untuk mencapai tujuan eksternal.
Apa yang dapat disimpulkan oleh tujuan
Proxy data center biasanya milik ASN penyedia hosting atau cloud. ASN, atau Nomor Sistem Otonom, mengidentifikasi jaringan yang beroperasi di bawah kebijakan routing yang sama. Sinyal kepemilikan jaringan itu dapat mempengaruhi penilaian penipuan, kontrol tarif, hasil verifikasi iklan, dan QA bergantung pada geo. Dokumentasi basis data RIPE NCC menjelaskan bahwa informasi IP dan ASN dapat mendukung geolokasi IP, meskipun ASN bukanlah pernyataan yang tepat tentang di mana pengguna berada secara fisik.
Proxy residensial lebih terkait dengan jaringan layanan internet rumah. Proxy seluler terkait dengan jaringan telekomunikasi dan infrastruktur penyedia. Perbedaan itu penting karena alamat seluler dapat menyerupai lalu lintas pelanggan biasa daripada koneksi server yang dihosting di cloud, yang dapat membuat IP 4G seluler lebih sulit untuk dikenali dan diblokir oleh tujuan. “Lebih sulit” tidak sama dengan tidak terlihat, dan kualitas jaringan, perilaku, otentikasi, dan kepatuhan tetap penting.
NAT tingkat penyedia, atau CGN, menambahkan detail penting lainnya. Diskusi IETF tentang NAT penyedia dan berbagi alamat menjelaskan bahwa penyedia dapat menetapkan alamat pelanggan pribadi sambil berbagi kumpulan alamat IPv4 publik yang lebih kecil di antara beberapa pelanggan. Oleh karena itu, IP publik jaringan seluler dapat mewakili banyak perangkat yang tidak terkait. Sebuah IP saja bukanlah sinyal identitas yang lengkap, dan atribusi bisa lebih sulit dibandingkan dengan alamat data center yang dihosting di cloud.
Rotasi versus kontinuitas
Rotasi IP mengubah alamat keluar sesuai dengan jadwal atau pemicu berdasarkan permintaan. Ini dapat membantu alur kerja penelitian atau QA yang sah untuk menguji beberapa konteks jaringan, tetapi rotasi harus sesuai dengan aplikasi dan aturan akses situs. Mengubah identitas secara konstan selama satu alur kerja yang terautentikasi dapat menciptakan lebih banyak anomali daripada yang diselesaikannya.
Sebuah sesi lengket menjaga jalur keluar yang sama untuk sesi atau tugas yang ditentukan. Itu penting ketika login, keranjang, status browser, atau pengujian multi-langkah harus tetap koheren. Pilih rotasi untuk pengamatan terpisah dan sesi lengket untuk kontinuitas.
Untuk penelitian regional, verifikasi baik geografi yang tampak maupun ASN. Alamat yang berubah di dalam ASN penyedia yang sama dapat memutar IP tanpa mengubah kategori jaringan yang terlihat. Beralih ke ASN cloud mengubah sinyal klasifikasi yang lebih jelas. Evoproxy menjelaskan penggunaan proxy seluler dan konektivitas berbasis penyedia dalam panduan proxy selulernya, tetapi penyedia mana pun harus dievaluasi berdasarkan alur kerja, otorisasi, dan persyaratan pencatatan spesifik Anda.
Mengapa Proxy Terbalik Tidak Secara Otomatis Aman
Menyebut proxy terbalik sebagai “keamanan” dan proxy maju sebagai “privasi” terlalu longgar untuk memandu keputusan produksi. Proxy terbalik dapat menyembunyikan topologi backend, mengakhiri TLS, menerapkan otentikasi, menyimpan konten, dan menyaring permintaan. Ini juga menjadi bagian dari batas kepercayaan aplikasi ketika menulis ulang header, meneruskan informasi identitas ke asal, atau menyerahkan hasil otentikasi ke layanan backend.
Itu menciptakan tanggung jawab, bukan perlindungan otomatis. Pemilik layanan harus mengautentikasi koneksi proxy-ke-asal, memvalidasi header yang diteruskan, membatasi akses langsung ke asal untuk jaringan proxy yang tepercaya, dan memantau perilaku proxy dan backend. Proxy terbalik tidak boleh diperlakukan sebagai firewall lengkap, sebuah poin yang ditekankan oleh panduan keamanan proxy tentang batasan kedua arah.
Sisi proxy maju juga memiliki celah
Proxy maju hanya mengatur klien yang menggunakannya. Perangkat yang tidak dikelola dapat terhubung langsung. Aplikasi dapat mengabaikan pengaturan proxy sistem. Saluran lain dapat melewati jalur yang dimaksudkan. Proxy juga tidak secara otomatis melindungi klien dari malware, kebocoran data, atau perantara yang terkompromi.
Perlakukan proxy sebagai satu lapisan dalam sistem kontrol yang lebih luas:
- Autentikasi lalu lintas proxy-ke-asal sehingga backend dapat membedakan permintaan gateway yang tepercaya.
- Validasi header identitas yang diteruskan alih-alih menerima nilai yang diberikan klien secara membabi buta.
- Batasi eksposur asal sehingga internet publik tidak dapat melewati proxy terbalik.
- Catat kedua identitas dengan hati-hati, termasuk konteks klien asli dan konteks koneksi yang dihasilkan proxy.
- Monitor latensi dan kegagalan di proxy dan asal daripada mengasumsikan koneksi yang berhasil berarti layanan yang sehat.
Proxy maju juga memerlukan kepercayaan. Ia dapat melihat atau mempengaruhi lalu lintas sesuai dengan konfigurasinya dan protokol yang ditangani, sehingga kredensial, data sensitif, dan izin akses memerlukan perlindungan yang tepat. Untuk tim yang menerapkan pengiriman terenkripsi, server proxy dengan SSL dapat menjadi bagian dari desain, tetapi itu tidak menghilangkan kebutuhan akan keamanan titik akhir atau kontrol otorisasi.
Prinsip keamanan: Pilih arah proxy sesuai dengan sisi yang memerlukan kontrol kebijakan. Gunakan proxy maju untuk pemerintahan keluar dan proxy terbalik untuk manajemen masuk dan perlindungan asal.
Contoh Konfigurasi Minimal untuk Kedua Arah
Konfigurasi harus membuat arah terlihat. Klien maju mengirim permintaan keluar ke perantara. Gateway terbalik menerima permintaan publik, kemudian mengarahkannya ke aplikasi internal.
Untuk manajer media sosial atau verifier iklan yang menggunakan titik akhir 4G seluler, klien memilih tujuan dan menyediakan pengaturan proxy:
import requests

proxies = {
    "http": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
    "https": "http://USER:PASSWORD@MOBILE_PROXY_ENDPOINT:PORT",
}

response = requests.get(
    "https://example.test/region-check",
    proxies=proxies,
    timeout=30,
)
Objek proxies menerapkan perantara untuk permintaan HTTP dan HTTPS keluar. Klien masih memilih tujuan. Simpan kredensial dan titik akhir dalam konfigurasi yang aman daripada kontrol sumber, dan uji hanya target yang diotorisasi.
Seorang operator situs web mengonfigurasi arah terbalik di gateway:
upstream application_pool {
    server app_a;
    server app_b;
}

server {
    listen 443 ssl;
    server_name example.test;

    location / {
        proxy_pass http://application_pool;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
Di sini, upstream mencantumkan pilihan backend. proxy_pass mengarahkan permintaan yang masuk, sementara proxy_set_header Host mempertahankan host yang diminta untuk pengaturan aplikasi. Header forwarded-for membawa konteks klien, jadi aplikasi harus mempercayainya hanya melalui jalur proxy yang disetujui.
Protokol dan arah adalah keputusan terpisah. Sebuah browser atau pustaka permintaan dapat menggunakan HTTP, HTTPS melalui TLS, SOCKS5, atau SOCKS4. Tidak ada dalam kedua blok yang menyebutkan arah protokol. Penempatan menentukan arah, sehingga pustaka permintaan atau biner nginx yang sama dapat melayani kedua sisi.
Memilih Arah Proxy yang Tepat untuk Pekerjaan Anda
Gunakan satu pertanyaan sebelum memilih produk, protokol, atau kumpulan IP:
Apakah saya mengendalikan klien yang membuat permintaan, atau apakah saya mengendalikan layanan yang menerimanya?
Jika Anda mengendalikan klien, pilih proxy maju ketika Anda perlu mengatur koneksi keluar. Itu mencakup manajer media sosial yang mengoordinasikan ruang kerja akun yang disetujui, spesialis verifikasi iklan yang memeriksa pengiriman regional, tim penelitian yang mengamati harga lokal, dan insinyur QA yang menguji perilaku bergantung pada geo.
Jika Anda mengendalikan layanan, pilih proxy terbalik ketika Anda perlu mengatur koneksi masuk. Itu mencakup pengaturan pengunjung di seluruh server aplikasi, memusatkan penanganan TLS, menyimpan respons yang dapat diulang, menerapkan otentikasi sebelum aplikasi, dan menjaga infrastruktur asal di belakang gateway publik.
Sesuaikan jaringan dengan alur kerja
Untuk pekerjaan keluar, jenis jaringan mempengaruhi apa yang dapat disimpulkan oleh tujuan:
- Mobile 4G/5G cocok untuk pengujian dan penelitian di mana konteks jaringan penyedia penting.
- Residential cocok untuk alur kerja yang memerlukan klasifikasi jaringan rumah dan cakupan regional yang luas.
- Datacenter cocok untuk lingkungan yang terkontrol di mana kecepatan dan infrastruktur yang dapat diprediksi lebih penting daripada sinyal jaringan seperti pelanggan.
Kemudian putuskan apakah tugas memerlukan rotasi atau kontinuitas. Gunakan rotasi untuk pengamatan terpisah di seluruh konteks jaringan. Gunakan sticky sessions ketika browser, login, keranjang, atau alur QA multi-langkah harus mempertahankan jalur yang konsisten. Periksa lokasi yang tampak dan ASN daripada hanya mempercayai label negara.
Proxy terbalik tidak akan menganonimkan pengunjung dari situs web yang diakses. Ia mewakili situs web kepada pengunjung dan menyembunyikan infrastruktur asal situs, bukan identitas pengunjung dari situs web tersebut. Demikian pula, proxy maju seluler tidak menggantikan otorisasi, kontrol laju, keamanan titik akhir, atau perlindungan penggunaan yang sah.
Untuk manajemen media sosial, penelitian pasar, verifikasi iklan, dan QA yang sensitif terhadap geo, proxy maju 4G seluler adalah arah yang relevan ketika klien memerlukan jalur keluar yang terkait dengan penyedia. Jaga agar alur kerja tetap sesuai, dokumentasikan mengapa setiap konteks jaringan diperlukan, dan ukur penyelesaian tugas yang berhasil daripada mengejar label anonimitas yang abstrak.
Evoproxy menyediakan konektivitas 4G seluler dengan port pribadi dan bersama, rotasi yang dapat dikonfigurasi, dan akses ke alamat IP seluler untuk alur kerja keluar. Jika tim Anda perlu menguji jalur jaringan penyedia untuk pekerjaan sosial, penelitian, periklanan, atau QA, kunjungi Evoproxy dan pilih pengaturan yang sesuai dengan sesi dan persyaratan kepatuhan dari kasus penggunaan Anda.


