Dein Morgen beginnt mit fünf markierten Kundenkonten, einem Preis-Scraping, das nur Zustimmungsseiten zurückgibt, und einer Anzeigenprüfung, die vom Büro aus problemlos lädt, aber nicht aus der Zielstadt. Über Nacht hat sich an deinem Code nichts geändert. Geändert hat sich, wie das Zielnetzwerk beurteilt, von dem aus du die Verbindung herstellst – und genau dieses Problem musst du zuerst lösen.
Warum ein Proxy für eingeschränkte Websites ein Routing- und kein Geschwindigkeitsproblem ist
Ein SMM-Lead kennt dieses Muster gut. Konten, die wochenlang normal funktioniert haben, stehen plötzlich am selben Morgen vor Anmeldeprüfungen. Die übliche Reaktion ist, einen schnelleren Endpunkt zu kaufen, häufiger zu rotieren oder der Plattform die Schuld zu geben. Nichts davon beantwortet die grundlegende Frage: Welche Netzwerkherkunft sieht das Ziel, wenn deine Anfrage eintrifft?
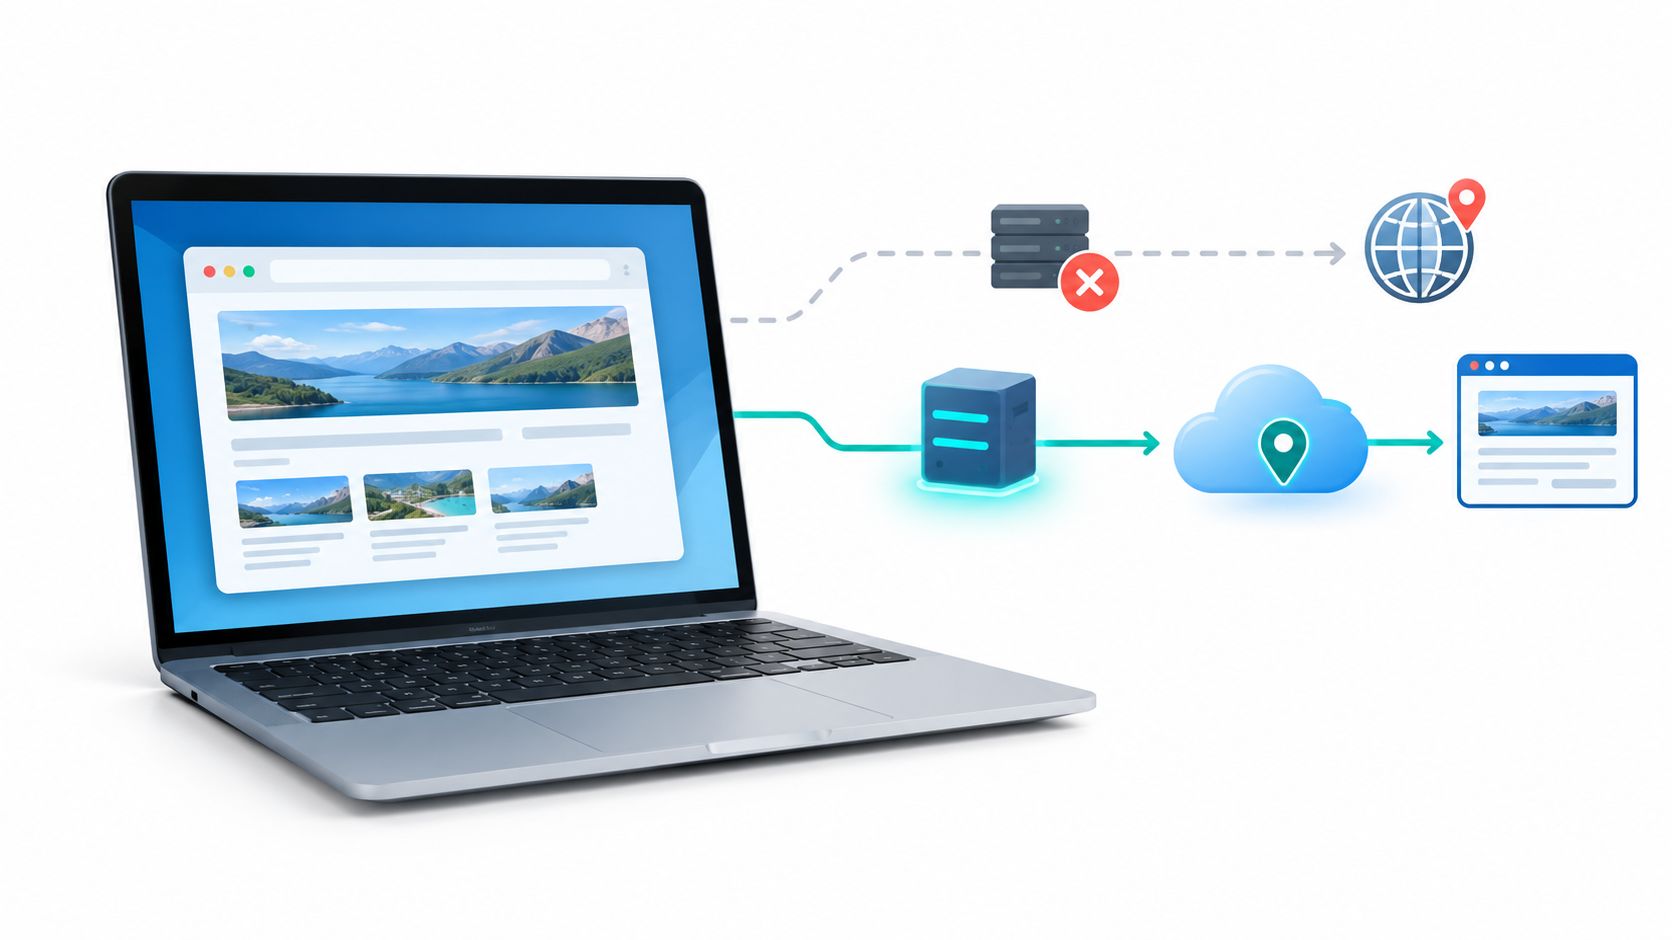
Ein Proxy für eingeschränkte Websites ändert diese Herkunft. Dein Browser oder Skript sendet die Anfrage an einen Vermittler, und das Ziel sieht die IP-Adresse und die ASN des Vermittlers – die Nummer des autonomen Systems, die das Netzwerk identifiziert, von dem diese Adresse angekündigt wird. Wenn die Sperre an den Standort, den Ruf des Netzwerks oder einen lokalen Filter gebunden ist, kann eine andere Route zu einem anderen Ergebnis führen. Wenn die Sperre mit deinem Konto, Gerät oder Verhalten zusammenhängt, wird sie das nicht.
Deshalb führen Ranglisten zur Geschwindigkeit Betreiber in die Irre. Ein schneller Endpunkt, der im falschen Land liegt, DNS-Abfragen offenlegt oder eine angemeldete Sitzung unterbricht, ist nutzlos. Ein langsamerer Endpunkt, der Standort, Sitzungsidentität und die erwarteten Inhalte beibehält, kann das richtige Werkzeug sein.
Praktische Regel: Betrachte jeden neuen Endpunkt als Experiment zu Routing, Identität und Compliance – nicht als Kauf von Bandbreite.
Dieselbe diagnostische Denkweise gilt auch außerhalb sozialer Medien. QA-Teams prüfen lokalisierte Onboarding-Prozesse, Affiliate-Teams verifizieren Landingpages und Forschende vergleichen, was über ein anderes Netzwerk erreichbar ist. Auch Medien-Workflows sind davon betroffen. Deshalb bietet ein praktischer Leitfaden zum Herunterladen gesperrter Videos nützlichen Kontext dazu, wie sich Regionsprüfungen auf gewöhnliche Abrufaufgaben auswirken.
Was du klären solltest, bevor du etwas kaufst
- Art der Einschränkung: Geht es um Zensur, Geo-Restriktionen, Plattformrichtlinien oder Anti-Bot-Prüfungen?
- Sitzungsanforderungen: Benötigt der Workflow eine Sticky Session, bei der dieselbe IP bestehen bleibt, oder eine geplante Rotation zwischen Aufgaben?
- Zugriffsnachweis: Kannst du die endgültigen Inhalte überprüfen und nicht nur einen erfolgreichen Statuscode?
Beantworte zuerst diese drei Fragen. Daraus ergeben sich Proxy-Typ, Protokoll und Benchmark.
Die vier Arten von Website-Einschränkungen, denen du tatsächlich begegnen wirst
Zensur auf Regierungs- oder Netzwerkebene blockiert die Erreichbarkeit, bevor das Ziel überhaupt eine Rolle spielt. Eine wissenschaftliche Übersichtsarbeit aus dem Jahr 2016 berichtete, dass Nutzer auf dem chinesischen Festland Twitter, Facebook, Google, YouTube und Blogspot nicht direkt erreichen konnten und dass am 16. Mai 2016 131 der 937 meistbesuchten Domains der Alexa Top 1000 blockiert waren, wie in der UCLA-Übersichtsarbeit zu Chinas Filtersystem erläutert wird. Zu den Mechanismen gehörte DNS-Manipulation, bei der die Namensauflösung umgeleitet oder verhindert wird. Auch das Ausmaß lässt sich schwer erfassen. Bei einer Messung von 2022 schätzten Forschende, wie The Record zusammenfasst, dass etwa 311.000 Domains blockiert waren und rund 41.000 davon offenbar versehentlich, laut The Records Zusammenfassung der Messung zur Great Firewall. Ein Proxy außerhalb dieser Gerichtsbarkeit ändert die Route, aber du musst zuerst die lokalen Gesetze berücksichtigen.
Kommerzielle Geo-Restriktionen funktionieren anders. Die Website ist erreichbar, liefert aber je nach vermutetem Land unterschiedliche Preise, Kataloge, Anzeigen oder durch Rechte beschränkte Inhalte aus. Hier ist präzises Geo-Targeting wichtiger als Anonymität. Der Exit-Standort muss dem Markt entsprechen, den du testest, und du musst überprüfen, ob das lokalisierte Ergebnis korrekt gerendert wurde.
Wenn eine geänderte IP die Entscheidung nicht ändert
Plattformrichtlinien und Kontobeschränkungen greifen nach der Identifizierung. Ein gesperrtes Konto, fehlende Berechtigungen oder eine fehlgeschlagene Authentifizierung bleiben auch von einer neuen Adresse aus blockiert. Einen Proxy zu verwenden, um einer Kontosanktion zu entgehen, ist ein Richtlinienrisiko und keine Lösung für ein Routing-Problem.
Anti-Bot- und Betrugsabwehrsysteme bewerten die gesamte Anfrage. Der IP-Ruf ist dabei nur eines von mehreren Signalen, neben Cookies, Browser-Fingerprints, Zeitverhalten und Anfragemustern. Selbst mit einem vertrauenswürdigen Exit kannst du ein CAPTCHA oder eine Prüfseite erhalten.
Die Einschränkungen nehmen zu. Eine Studie, die den Zeitraum ab September 2024 untersuchte, stellte Domain-Sperren in 163 Ländern fest, wie in der IFIP-Studie zu globalen Domain-Sperren berichtet wird.
Ordne die Einschränkung einer Kategorie zu, indem du DNS-, TCP-, TLS- und HTTP-Verhalten über zwei rechtmäßige Netzwerke vergleichst. Geh nicht davon aus, dass jedes Timeout Zensur bedeutet oder jede Sperre umgangen werden sollte.
Mobile, Residential- und Datacenter-Proxys im Vergleich
Mobile 4G- und 5G-Proxys nutzen Mobilfunknetze als Exit. Ziele können sie schwerer zuverlässig blockieren, weil Mobilfunkanbieter viele Nutzer hinter Carrier-Grade NAT zusammenfassen. Dabei kann ein öffentlicher Egress viele legitime Nutzer repräsentieren. Wird diese Adresse aggressiv blockiert, kann das gewöhnliche Kunden treffen. Deshalb setzen Plattformen häufig eher auf zusätzliche Prüfungen als auf eine pauschale Sperre. Nachteile sind die Kosten, schwankender Durchsatz und IPs, die sich ändern können, wenn sich das Gerät erneut verbindet.
Residential-Proxys nutzen Heim-Breitbandverbindungen als Exit. Ihre ASN sieht aus wie die eines Internetanbieters für Verbraucher. Das eignet sich für Marktforschung, SEO-Monitoring und lokalisierte QA, wenn du ein plausibles Heimnetzwerk benötigst. Die Qualität hängt stark davon ab, wie die Adressen beschafft wurden und ob Einwilligung und Sitzungssteuerung klar geregelt sind.
Datacenter-Proxys nutzen Hosting-IP-Bereiche als Exit. Sie sind in der Regel schnell, stabil und günstiger und eignen sich daher gut für den Zugriff auf deine eigene Infrastruktur, öffentliche Dokumentation oder Prüfungen mit geringem Risiko. Sie lassen sich aber auch am leichtesten klassifizieren. Misstraut ein Ziel Hosting-ASNs, werden schnell Prüfungen ausgelöst – unabhängig von der Geschwindigkeit.
Die Vor- und Nachteile der Proxy-Typen auf einen Blick
| Aspekt | Mobile 4G/5G | Residential | Datacenter |
|---|---|---|---|
| Netzwerkquelle | Mobilfunkgerät | Heim-Breitband | Hosting-Anbieter |
| Erkennungsrisiko | Niedriger, gemeinsamer Mobilfunk-Egress | Mittel, abhängig von der Beschaffung | Höher, erkennbare ASN |
| Sitzungsstabilität | Gut mit Sticky-Steuerung, kann sich ändern | Abhängig vom Pool-Design | Meist am stabilsten |
| Geschwindigkeitsprofil | Abhängig von Signal und Auslastung | Abhängig von der Heimnetzverbindung | Meist am schnellsten |
| Am besten geeignet für | Social-Media-Konten, Anzeigenprüfung, mobile QA | Preisprüfungen, SEO, Marktforschung | Interne Tests, Abrufe mit geringer Sensibilität |
| Hauptkostentreiber | Hardware, SIM, Daten | Adressangebot und Rotation | Server und Bandbreite |
Wähle den Proxy passend zur wahrscheinlichen Entscheidung des Ziels. Misstraut es Datacenter-Bereichen, sparst du mit einem günstigeren Anbieter kein Geld. Wenn du nur prüfst, ob deine eigene Staging-Website im Ausland aufgerufen werden kann, brauchst du wahrscheinlich keinen mobilen Proxy.
Hinweis für Betreiber: Wähle den Proxy-Typ passend zu der Identität, die dein legitimer Workflow ohnehin hat. Verwende Rotation nicht dazu, alle paar Anfragen eine neue Identität zu erzeugen.
Das richtige Protokoll auswählen und korrekt konfigurieren
Ein HTTP-Proxy ist auf Web-Traffic ausgelegt. Bei HTTPS bittet der Client den Proxy mithilfe der CONNECT-Methode, einen Tunnel zum Ziel zu öffnen. Anschließend läuft TLS durch diesen Tunnel. Das ist die gängige Wahl für Browser, HTTP-Clients und Tools, die Proxy-Einstellungen für das Web bereits unterstützen.
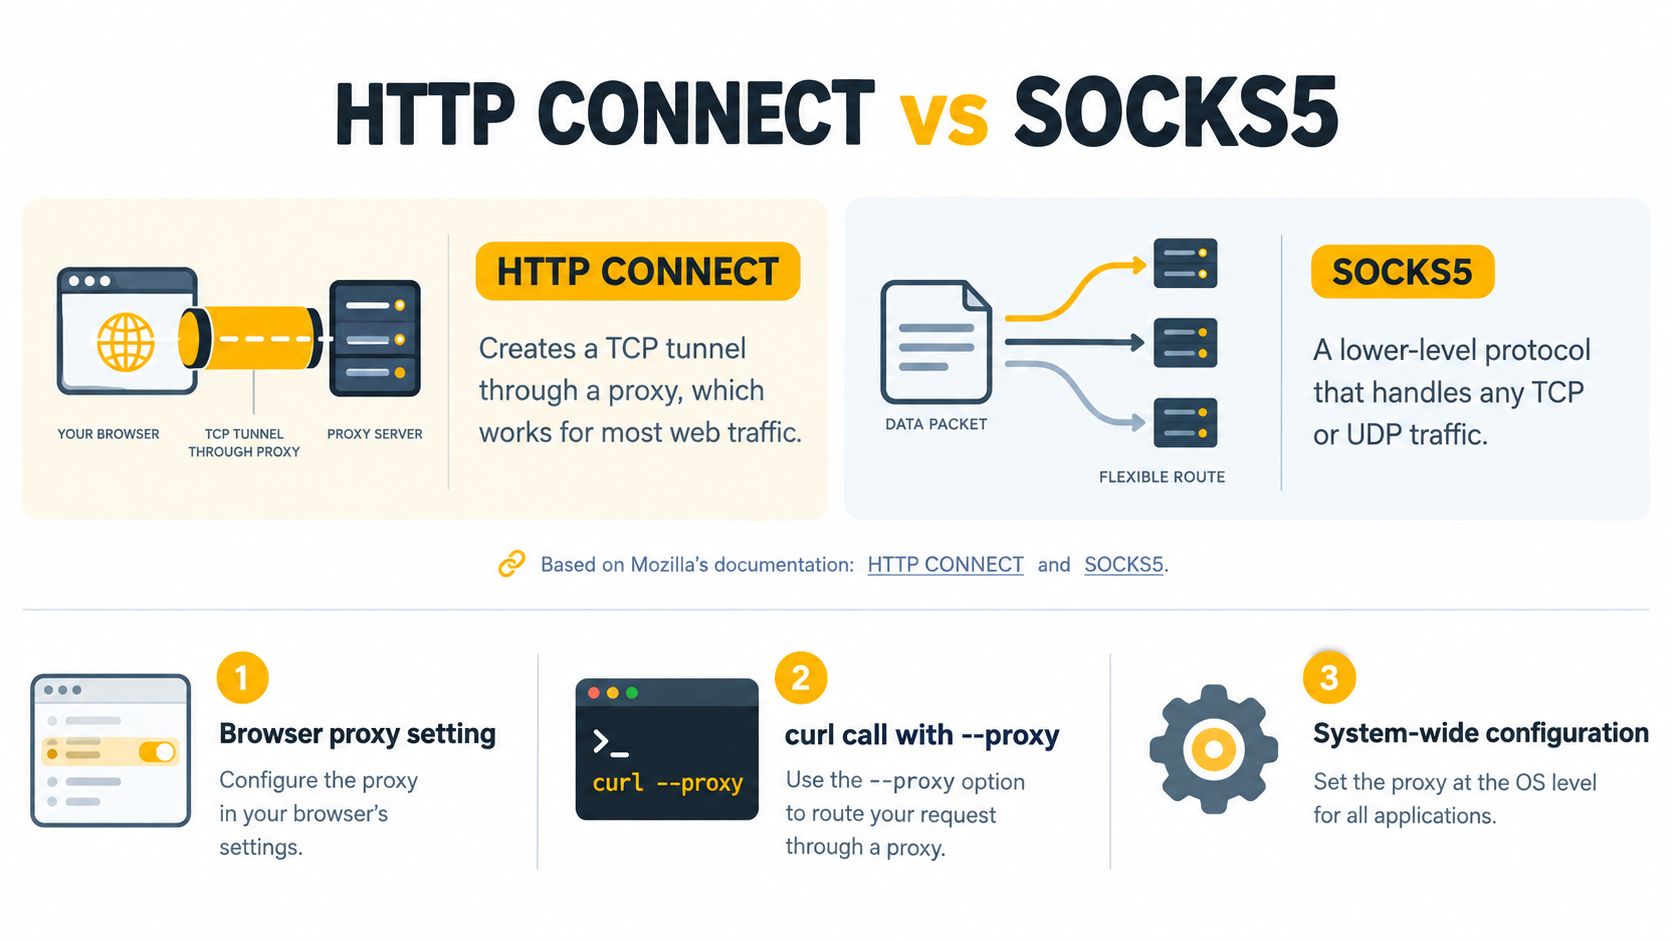
SOCKS5 arbeitet auf einer niedrigeren Ebene des Netzwerkstacks. Es richtet einen allgemeineren TCP-orientierten Tunnel für Anwendungen ein, die SOCKS unterstützen. Das ist nützlich, wenn das Tool kein reiner HTTP-Client ist oder wenn die DNS-Auflösung auf der Proxy-Seite erfolgen soll. Mozilla bietet in seiner Mozilla-Dokumentation zur Proxy-Konfiguration separate Werte für HTTP, HTTPS, SOCKS4 und SOCKS5 an. Das bestätigt, dass es sich dabei um eine Implementierungseinstellung und nicht um Branding handelt. Eine ausführlichere Einführung in das Protokoll findest du in der Referenz zum SOCKS5-Proxy.
Drei Konfigurationsmuster für die meisten Aufgaben
- Browserprofil: Lege Proxy-Host, Port, Protokoll und Zugangsdaten in einem eigenen Profil fest. Stimme die Cookies und Sprache dieses Profils auf das Land des Exit-Servers ab.
- curl-Test: Sende eine einzelne Anfrage über den Endpunkt, indem du die Proxy-Option und deine Authentifizierung verwendest. Prüfe anschließend Status, Header und endgültige URL. So lässt sich ein Proxy-Fehler von einem Problem mit dem Browserstatus abgrenzen.
- Python-requests-Sitzung: Erstelle eine Sitzung, weise HTTP und HTTPS denselben Proxy zu und verwende sie für den gesamten Ablauf. So bleiben Cookies erhalten und versehentliche direkte Anfragen werden vermieden.
Entscheide anschließend über die IP-Rotation. Verwende Sticky Sessions für Anmeldungen, Bezahlvorgänge, die Kontoverwaltung und alle mehrstufigen Abläufe. Rotiere zwischen separaten, zulässigen Aufgaben oder bei Bedarf, wenn dein Anbieter einen Rotationslink bereitstellt, aber nicht mitten in einer Sitzung. Eine zeitgesteuerte Rotation alle paar Minuten eignet sich für zustandslose Prüfungen öffentlicher Seiten. Ändert sich die IP jedoch während eines aktiven Cookie-Speichers, werden authentifizierte Abläufe unterbrochen.
Lege zum Schluss ASN und Geografie fest. Wähle zuerst das Land und dann, sofern verfügbar, den Anbieter oder ISP aus. Prüfe vor dem Start des Produktivverkehrs, ob der gemeldete Exit übereinstimmt.
Einen Endpunkt testen, bevor du ihm vertraust
Stufe einen Endpunkt nicht als zuverlässig ein, nur weil eine eingeschränkte Seite einmal geladen wurde. Führe jede Ziel-URL parallel über zwei Wege aus: über den Proxy und über eine uneingeschränkte Kontrollverbindung. Durch diesen Vergleich lässt sich eine echte Sperre von einem Ausfall, fehlerhaften Zugangsdaten oder einem nicht erreichbaren Ziel unterscheiden.
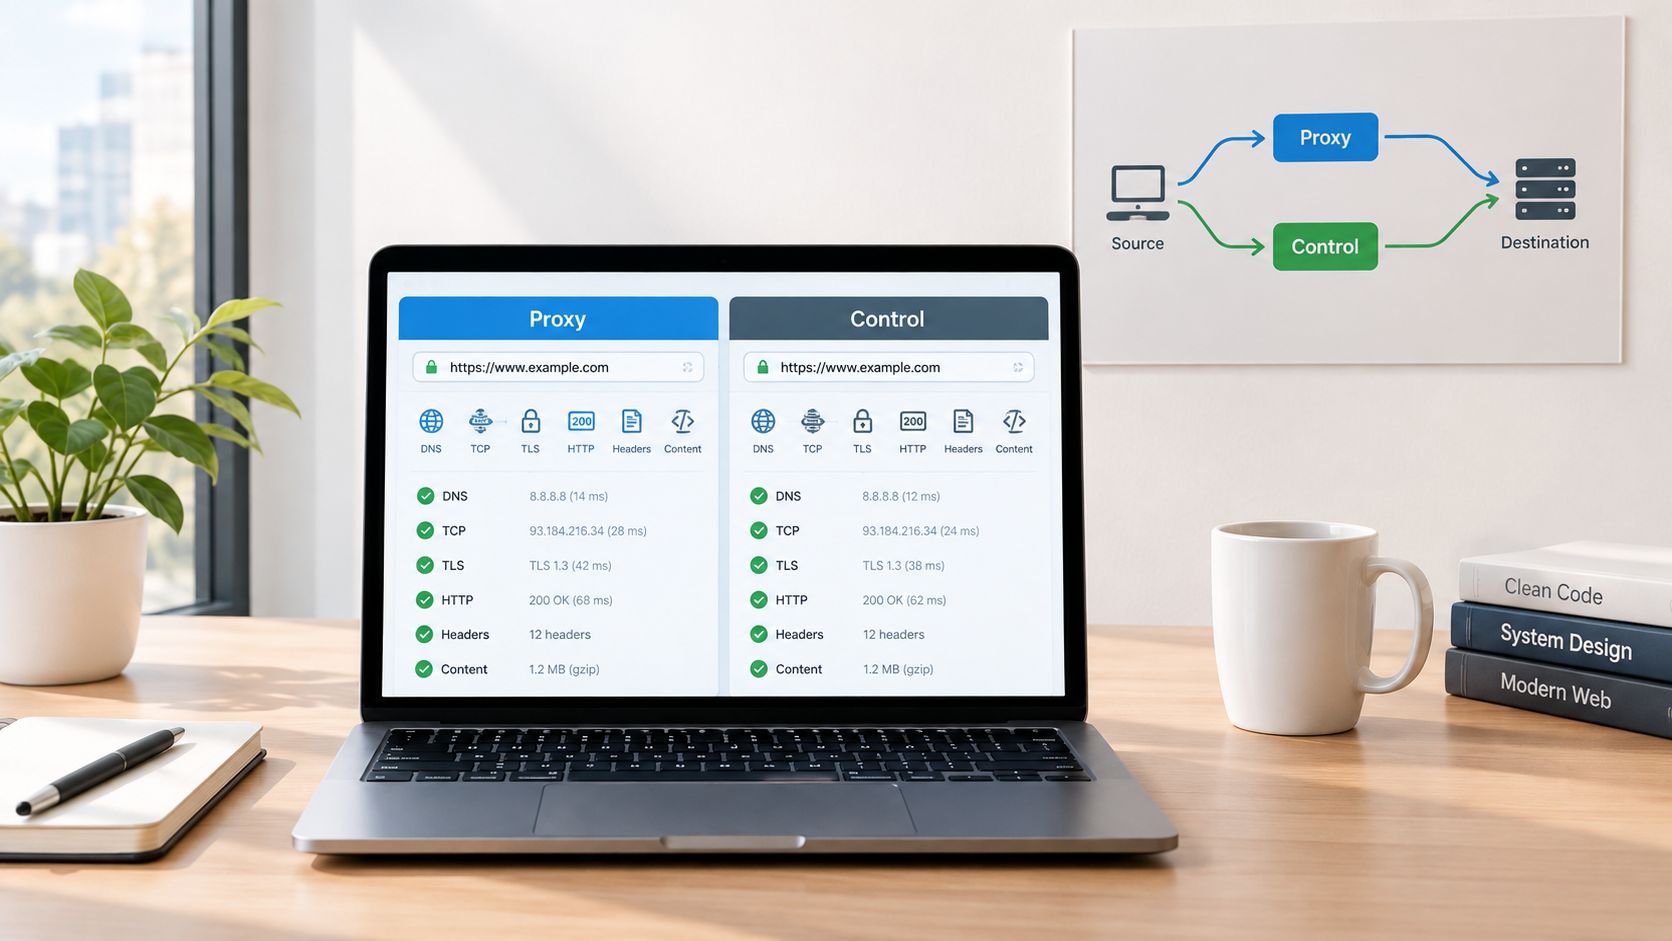
Erfasse bei jedem Versuch die Identität des Resolvers, DNS-Antworten, das TCP-Ergebnis, den TLS-Handshake, den HTTP-Status, Header, Titel und Länge des Inhalts. Ordne die erste Abweichung als DNS-Eingriff, TCP- oder IP-Sperre, HTTP-Fehler oder abweichenden Inhalt ein. Dies entspricht der in den OONI-Hinweisen zur Interpretation von Ergebnissen zur Webkonnektivität beschriebenen Methode, die darauf hinweisen, dass auch Instabilität am Ziel eine Anomalie verursachen kann. Führe pro URL mindestens drei Wiederholungen durch und teste, wenn möglich, auch über verschiedene Netzwerke.
Bewerte das Ergebnis anhand einer schriftlich festgelegten Abnahmeregel
- Erfolgsrate: Teile die erfolgreichen Abrufe über den Proxy durch die Anzahl gültiger Versuche. Fälle, in denen sowohl Proxy als auch Kontrollverbindung scheitern, werden nicht berücksichtigt.
- Latenz: Erfasse zu verschiedenen Tageszeiten die mediane und die p95-Zeit bis zum ersten Byte, die Abschlusszeit und den Durchsatz.
- Beibehaltung der Identität: Prüfe, ob Land, ASN und Sitzung bei authentifizierten Abläufen wie vorgesehen erhalten bleiben.
- Gültigkeit der Inhalte: Prüfe, ob erwartete Seitenmerkmale vorhanden sind, denn auch eine 200-Antwort kann ein CAPTCHA oder eine Einwilligungsseite enthalten.
Ein praktikabler Richtwert sind mindestens 95 % erfolgreich abgeschlossene Anfragen. Eine Untersuchung sollte ausgelöst werden, wenn mehr als 1 % unerklärte 5xx-Fehler, Zeitüberschreitungen oder Authentifizierungsfehler auftreten. Das entspricht den Hinweisen zu Zuverlässigkeit und TLS im IETF-Entwurf zu TLS-Proxy-Risiken. Übermittle niemals Zugangsdaten über einen Endpunkt, der TLS umschreibt oder die Zertifikatsprüfung nicht besteht.
Verwende ein strukturiertes Verfahren zum Proxy-Erkennungstest, um neben diesen Bewertungen auch Lecks und Exit-Attribute zu dokumentieren.
Compliance, Nutzungsbedingungen und warum IPs allein dich nicht schützen
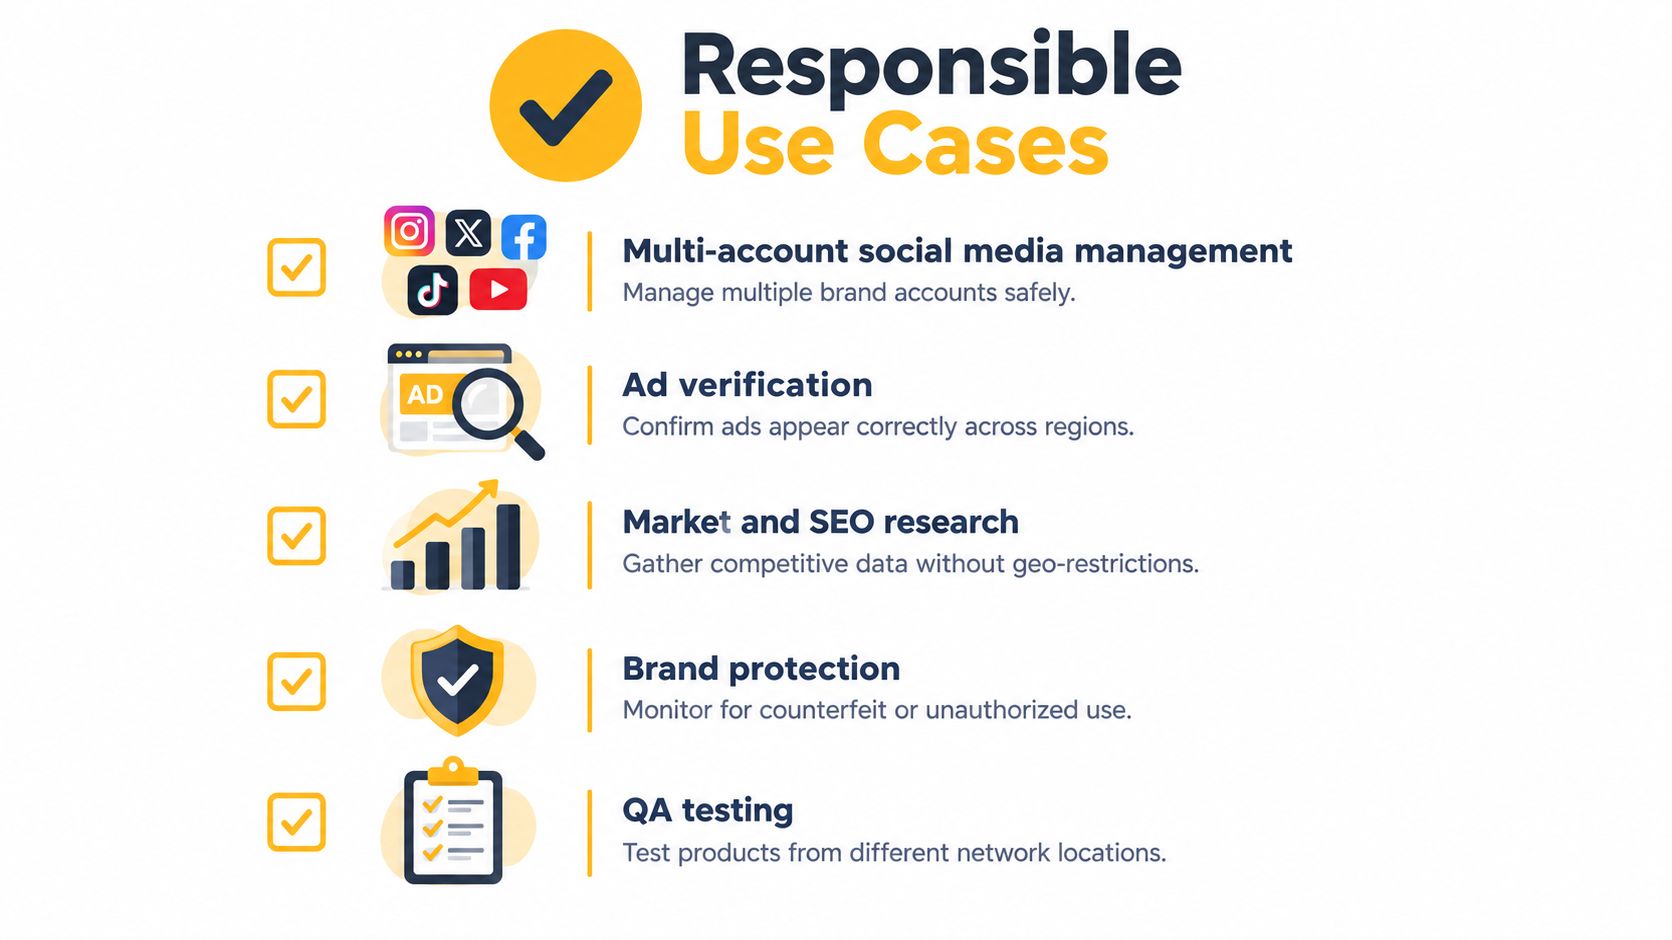
Zulässige Anwendungsfälle sind klar umrissen. Teams nutzen einen Proxy für eingeschränkte Websites, um mit Genehmigung Marken-Social-Media-Konten zu verwalten, Werbung in verschiedenen Märkten zu überprüfen, Preise und Suchergebnisse zu beobachten, Marken zu schützen, lokalisierte Abläufe zu testen und die unnötige Offenlegung von Büroadressen zu vermeiden. Betrug, Missbrauch von Zugangsdaten, Umgehung von Sperren und Scraping entgegen den Regeln einer Website fallen nicht darunter.
Auch Website-Betreiber ziehen ihre eigenen Grenzen. Einer Analyse von mehr als 16.900 beliebten Domains zufolge waren 2025 nur 2,8 % vollständig gegen die getesteten automatisierten Bedrohungen geschützt, während 88,9 % der analysierten robots.txt-Dateien GPTBot ausdrücklich ausschlossen. Dies ist im globalen Bot-Sicherheitsbericht von DataDome dokumentiert. Eine schwache Sperre bedeutet nicht, dass eine Nutzung erlaubt ist. Als hilfreiche Einstiegsquelle zur Rechtslage automatisierter Datenerfassung dient HarvestMyData zu Scraping-Gesetzen, ergänzend zu diesem Überblick darüber, ob Proxy-Server legal sind.
Eine neue IP behebt weder eine verbrannte Sitzung noch einen inkonsistenten Fingerabdruck oder einen Ablauf, den die Website nie autorisiert hat.
Damit ist die häufige Frage beantwortet, warum man nach dem Wechsel der IP weiterhin gesperrt ist. Zielserver bewerten auch das Verhalten, Gerätesignale, Cookies, den Sitzungsverlauf und die Häufigkeit von Anfragen. Eine schnelle Rotation kann das Risiko erhöhen, weil das Konto so wirkt, als würde es zwischen Netzwerken springen – ein Verhalten, das bei normalen Nutzern unüblich ist.
Gewohnheiten, die zulässige Abläufe zuverlässig machen
- Verwende transparente QA-Konten: Teste mit Identitäten, die deiner Organisation gehören und deren Nutzung du erklären kannst.
- Halte die Anfragerate niedrig: Verteile Anfragen über die Zeit, halte Crawl-Limits ein und brich ab, wenn eine Website eine Überlastung signalisiert.
- Halte Sitzungen stabil: Rotiere nicht während Anmelde-, Veröffentlichungs- oder Zahlungsvorgängen.
- Beachte Zugriffsregeln: Prüfe vor der automatisierten Datenerfassung die Nutzungsbedingungen, Robots-Anweisungen und Datenrechte.
Fehlerbehebung bei Problemen, auf die du tatsächlich stoßen wirst
Beginne mit dem Symptom und suche dann die erste Ebene, auf der Proxy und Kontrollverbindung voneinander abweichen. So vermeidest du stundenlanges, zielloses Rotieren.
Verbindungsfehler, die wie Sperren wirken
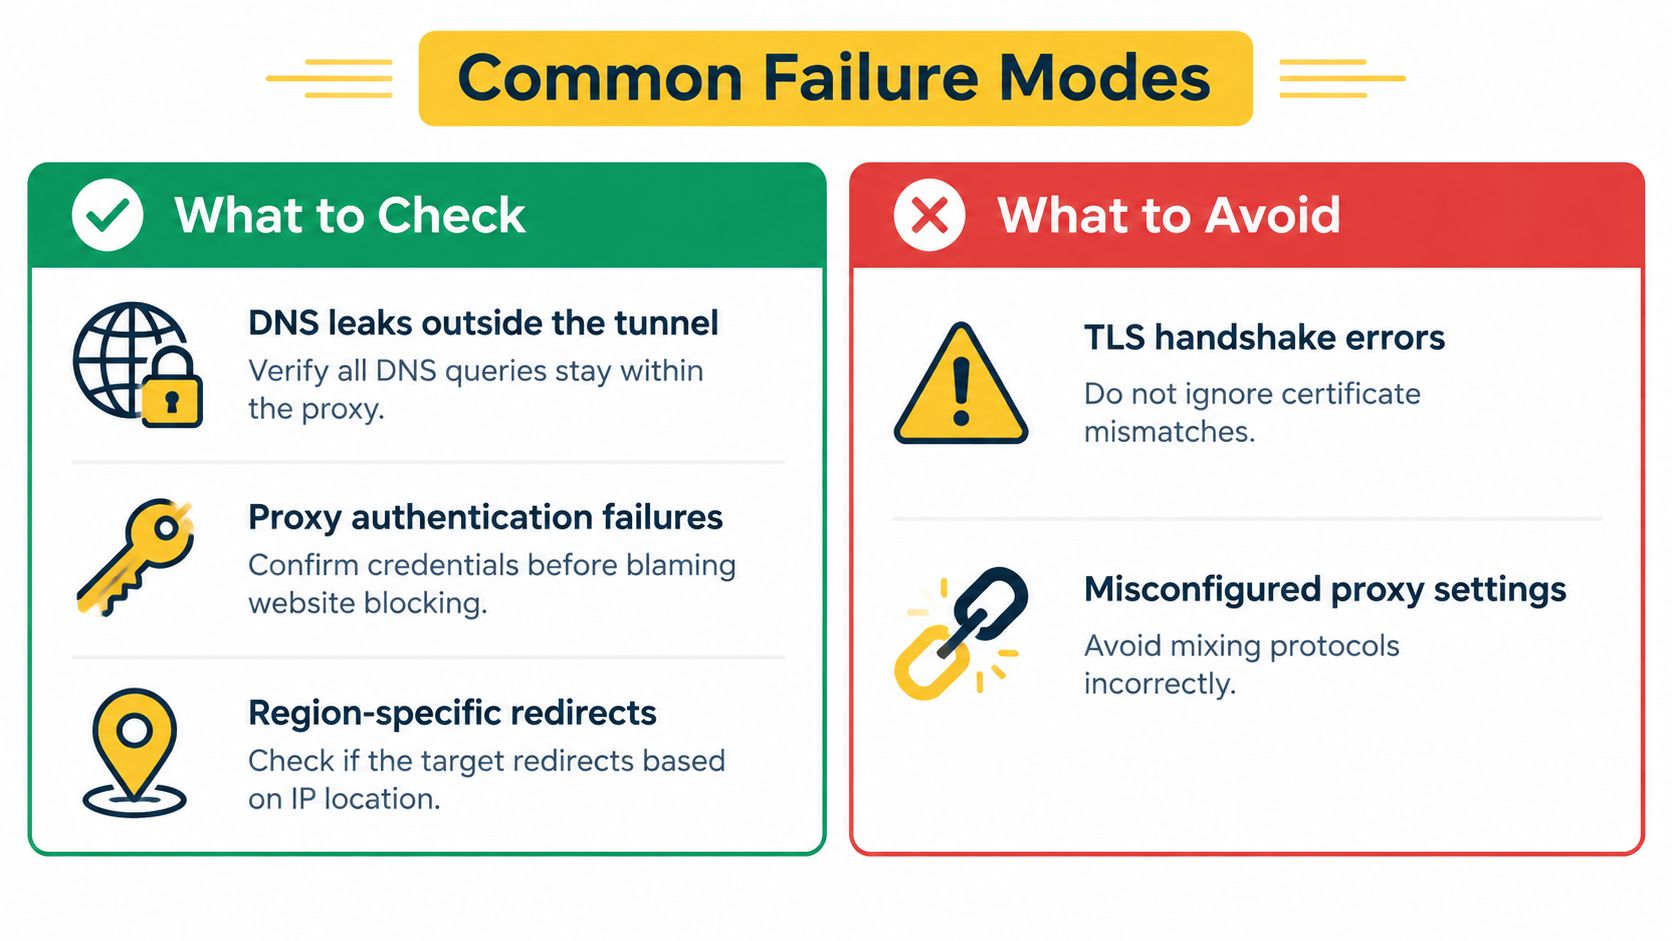
- DNS-Leck: Die Seite schlägt fehl oder wird lokal aufgelöst, obwohl der Web-Exit im Ausland liegt. Prüfe, welcher Resolver im Browser oder Client antwortet, und erzwinge die DNS-Auflösung auf der Proxy-Seite, sofern dein Protokoll und Tool dies unterstützen.
- Authentifizierungsfehler: Du erhältst einen Proxy-Fehler, bevor das Ziel antwortet. Teste die Zugangsdaten mit einer einfachen Anfrage und bestätige, dass deine Quelladresse auf der Zulassungsliste steht, falls dein Anbieter dies verlangt.
- TLS- oder SNI-Fehler: Die TCP-Verbindung wird hergestellt, dann bricht der Handshake ab. Vergleiche Zertifikatskette und Hostname über beide Verbindungen und lehne Endpunkte ab, die TLS unerwartet beenden oder umschreiben.
- Protokollkonflikt: Die App ignoriert die Einstellung oder stellt direkt eine Verbindung her. Prüfe, ob sie genau den konfigurierten HTTP- oder SOCKS5-Modus unterstützt, statt anzunehmen, dass eine Systemeinstellung übernommen wird.
Erfolgreiche Antworten, die keinen nutzbaren Zugriff bieten
Regionsspezifische Weiterleitungen führen dich zu einer anderen Domain, Sprache oder einem anderen Katalog. Zeichne die vollständige Weiterleitungskette und die endgültige URL auf und prüfe anschließend die Ländermerkmale direkt auf der Seite. Eine Weiterleitung ist nicht immer ein Fehler. Sie ist es jedoch, wenn deine Anzeigen-, Preis- oder QA-Prüfung von einem bestimmten Markt abhängt.
Challenge-Seiten sind das weniger auffällige Problem. Der Status ist 200, der Screenshot sieht professionell aus und der Inhalt besteht aus einem CAPTCHA, einer Zustimmungsabfrage oder einer Bot-Prüfung. Prüfe, ob die erwarteten Überschriften, Produktdaten oder der Anmeldestatus vorhanden sind. Markiere den Lauf nicht allein aufgrund des Status als erfolgreich.
Fehlerhafte Sticky Sessions machen sich durch plötzliche Abmeldungen, leere Warenkörbe oder wiederholte Verifizierungen bemerkbar. Protokolliere die ausgehende IP zu Beginn der Sitzung und beim Fehler. Wenn sie sich geändert hat, korrigiere den Sitzungsparameter oder das Rotationsintervall, bevor du die Anfragelogik anfasst.
Die gemeinsame Reputation mobiler IPs erklärt manche Fehler, die scheinbar nichts mit deinem Datenverkehr zu tun haben. RFC 6598 reserviert 100.64.0.0/10 – also 4.194.304 Adressen – für die gemeinsam genutzte Infrastruktur von Dienstanbietern. Ein mobiler Exit kann daher viele Teilnehmer repräsentieren. Eine Ratenbegrenzung oder ein Reputationsereignis kann also den gesamten Pool betreffen und muss nicht allein durch dein Gerät verursacht worden sein. Teste erneut über die Kontrollroute, reduziere die Geschwindigkeit und ändere die Sitzung nur zwischen Aufgaben.
Der Entscheidungsablauf für den Produktionseinsatz
- Ermittle die Einschränkung: Zensur, geografische Beschränkung, Plattformrichtlinie oder Anti-Bot-Maßnahme.
- Wähle die passende Kategorie: Mobil, Residential oder Rechenzentrum – je nach Vertrauen in den ASN und den Anforderungen an die Sitzung.
- Richte das Protokoll ein: HTTP CONNECT für native Webtools, SOCKS5, wenn die Anwendung einen Tunnel auf niedrigerer Ebene benötigt.
- Vergleiche beide Routen: Verlange wiederholt erfolgreiche Abrufe mit validierten Inhalten, nicht nur einen einzelnen Seitenaufruf.
- Füge die Compliance-Prüfung hinzu: Kläre vor der Skalierung Berechtigung, Nutzungsbedingungen, Anfragerate und stabile Identität.
Wenn du den Proxy für legitime Verwaltung sozialer Medien, Affiliate-Validierung, Anzeigenüberprüfung oder QA mit einer stabilen französischen mobilen Präsenz benötigst, teste einen mobilen 4G-Proxy mit genau diesem Arbeitsablauf. Sorge dafür, dass Sitzungen dort bestehen bleiben, wo es nötig ist, messe parallel die Kontrollroute und setze den Endpunkt erst ein, wenn er deine schriftlich festgelegten Abnahmekriterien erfüllt.
Wenn du französische mobile Exits für die erlaubte Verwaltung sozialer Medien, Anzeigenüberprüfung, Marktforschung oder geografisch abhängige QA benötigst, bietet Evoproxy persönliche und gemeinsam genutzte 4G-Ports mit einstellbarer Rotation und Optionen für Sticky Sessions. Beginne mit einem Arbeitsablauf, vergleiche ihn mit einer Kontrollroute und skaliere nur die Konfiguration, die sich bewährt.