Pagi Anda dimulai dengan lima akun klien yang ditandai, crawl harga yang menampilkan halaman persetujuan, dan pemeriksaan iklan yang dimuat dengan baik dari kantor tetapi tidak dari kota target. Tidak ada perubahan pada kode Anda semalaman. Yang berubah adalah cara tujuan menilai jaringan yang Anda gunakan untuk mengaksesnya, dan itulah masalah pertama yang perlu diatasi.
Mengapa Proxy untuk Situs Web yang Dibatasi Adalah Masalah Perutean, Bukan Masalah Kecepatan
Lead SMM sering melihat pola ini. Akun yang berfungsi normal selama berminggu-minggu tiba-tiba menghadapi tantangan login di pagi yang sama. Respons yang biasanya muncul adalah membeli endpoint yang lebih cepat, melakukan rotasi lebih agresif, atau menyalahkan platform. Tak satu pun menjawab pertanyaan mendasar: asal jaringan apa yang dilihat tujuan saat permintaan Anda tiba?
Proxy untuk situs web yang dibatasi mengubah asal tersebut. Browser atau skrip Anda mengirim permintaan ke perantara, dan tujuan melihat alamat IP serta ASN perantara itu, yakni nomor sistem otonom yang mengidentifikasi jaringan yang mengumumkan alamat tersebut. Jika pemblokiran terkait lokasi, reputasi jaringan, atau filter lokal, mengubah rute dapat mengubah hasilnya. Jika pemblokiran terkait akun, perangkat, atau perilaku Anda, perubahan itu tidak akan membantu.
Itulah sebabnya papan peringkat kecepatan bisa menyesatkan operator. Endpoint cepat yang berlokasi di negara yang salah, membocorkan DNS, atau mengganggu sesi login tidak berguna. Endpoint yang lebih lambat tetapi mempertahankan lokasi, identitas sesi, dan konten yang diharapkan bisa menjadi alat yang tepat.
Aturan praktis: Perlakukan setiap endpoint baru sebagai eksperimen perutean, identitas, dan kepatuhan, bukan sebagai pembelian bandwidth.
Pendekatan diagnostik yang sama juga berlaku di luar media sosial. Tim QA memeriksa alur orientasi yang dilokalkan, tim afiliasi memverifikasi halaman arahan, dan peneliti membandingkan apa yang dapat diakses dari jaringan lain. Alur kerja media pun menghadapi hal ini, sehingga panduan praktis mengunduh video yang diblokir dapat memberi konteks tentang bagaimana pemeriksaan wilayah memengaruhi tugas pengambilan konten biasa.
Hal yang perlu ditentukan sebelum membeli apa pun
- Jenis pembatasan: Apakah ini sensor, pembatasan geografis, kebijakan platform, atau penyaringan anti-bot?
- Kebutuhan sesi: Apakah alur kerja memerlukan sesi lengket, yaitu IP yang sama tetap digunakan, atau rotasi terencana di antara tugas?
- Bukti akses: Dapatkah Anda memverifikasi konten akhir, bukan sekadar kode status yang berhasil?
Jawab tiga pertanyaan itu terlebih dahulu. Jenis proxy, protokol, dan tolok ukur Anda akan ditentukan oleh jawabannya.
Empat Jenis Pembatasan Situs Web yang Akan Anda Hadapi
Sensor di tingkat pemerintah atau jaringan memblokir akses sebelum tujuan dapat menentukan apa pun. Sebuah tinjauan akademis tahun 2016 melaporkan bahwa pengguna Tiongkok daratan tidak dapat mengakses Twitter, Facebook, Google, YouTube, dan Blogspot secara langsung, serta 131 dari 937 domain yang paling banyak dikunjungi dalam Alexa Top 1000 diblokir per 16 Mei 2016, seperti dijelaskan dalam tinjauan UCLA tentang sistem penyaringan Tiongkok. Mekanismenya mencakup peracunan DNS, yaitu pengalihan atau pencegahan resolusi nama. Skalanya juga tidak sederhana. Dalam pengukuran tahun 2022 yang dirangkum oleh The Record, peneliti memperkirakan sekitar 311.000 domain diblokir, dan kira-kira 41.000 di antaranya tampaknya terblokir secara tidak sengaja, menurut ringkasan The Record tentang pengukuran Great Firewall. Proxy di luar yurisdiksi tersebut mengubah rute, tetapi Anda harus mempertimbangkan hukum setempat terlebih dahulu.
Pembatasan geografis komersial berbeda. Situsnya dapat diakses, tetapi menyajikan harga, katalog, iklan, atau konten yang hak aksesnya dibatasi berdasarkan negara yang terdeteksi. Di sini, penargetan geografis yang akurat lebih penting daripada anonimitas. Anda perlu memastikan lokasi keluar sesuai dengan pasar yang sedang diuji, lalu memverifikasi bahwa hasil yang dilokalkan benar-benar ditampilkan.
Kapan perubahan IP tidak mengubah keputusan
Kebijakan platform dan kontrol di tingkat akun berlaku setelah identifikasi. Akun yang ditangguhkan, izin yang tidak ada, atau autentikasi yang gagal akan tetap diblokir meskipun menggunakan alamat baru. Menggunakan proxy untuk menghindari penegakan aturan pada akun merupakan risiko kebijakan, bukan solusi perutean.
Pertahanan anti-bot dan anti-penipuan menilai keseluruhan permintaan. Reputasi IP adalah salah satu sinyal, bersama cookie, sidik jari browser, waktu, dan pola permintaan. Anda mungkin tetap mendapatkan CAPTCHA atau halaman tantangan meskipun menggunakan IP keluar yang bersih.
Pembatasan semakin meluas. Pemblokiran domain teramati di 163 negara dalam sebuah studi yang mencakup periode sejak September 2024, sebagaimana dilaporkan dalam studi IFIP tentang pemblokiran domain global.
Tentukan kategorinya dengan membandingkan perilaku DNS, TCP, TLS, dan HTTP dari dua jaringan yang sah. Jangan berasumsi setiap waktu tunggu habis merupakan sensor, dan jangan berasumsi setiap pemblokiran harus dilewati.
Perbandingan Proxy Seluler, Residensial, dan Pusat Data
Proxy seluler 4G dan 5G menggunakan jaringan operator seluler sebagai jalur keluar. Proxy ini lebih sulit diblokir secara menyeluruh oleh tujuan karena operator menempatkan banyak pelanggan di balik NAT tingkat operator, sehingga satu alamat keluar publik dapat mewakili banyak pengguna yang sah. Pemblokiran agresif terhadap alamat itu berisiko memblokir pelanggan biasa, sehingga platform sering menerapkan lebih banyak hambatan alih-alih larangan menyeluruh. Komprominya adalah biaya, kecepatan transfer yang berubah-ubah, serta IP yang dapat berubah saat perangkat tersambung kembali.
Proxy residensial menggunakan koneksi broadband rumah sebagai jalur keluar. ASN-nya tampak seperti milik ISP konsumen, sehingga cocok untuk riset pasar, pemantauan SEO, dan QA lokal yang memerlukan jaringan rumah tangga yang wajar. Kualitasnya sangat bergantung pada cara alamat tersebut diperoleh dan kejelasan persetujuan serta kontrol sesi.
Proxy pusat data menggunakan rentang alamat milik penyedia hosting sebagai jalur keluar. Biasanya proxy ini cepat, stabil, dan lebih murah, sehingga cocok untuk mengakses infrastruktur milik sendiri, dokumentasi publik, atau pemeriksaan berisiko rendah. Proxy ini juga paling mudah diklasifikasikan. Jika tujuan tidak memercayai ASN hosting, Anda akan segera melihat tantangan, terlepas dari kecepatannya.
Perbandingan singkat kompromi tiap jenis proxy
| Aspek | Seluler 4G/5G | Residensial | Pusat data |
|---|---|---|---|
| Sumber jaringan | Perangkat operator seluler | Broadband rumah | Penyedia hosting |
| Risiko deteksi | Lebih rendah, jalur keluar operator digunakan bersama | Sedang, bergantung pada sumbernya | Lebih tinggi, ASN mudah dikenali |
| Stabilitas sesi | Baik dengan kontrol sesi lengket, tetapi dapat berubah | Bervariasi menurut desain kumpulan IP | Biasanya paling stabil |
| Profil kecepatan | Bervariasi menurut sinyal dan kepadatan jaringan | Bervariasi menurut koneksi rumah | Biasanya paling cepat |
| Paling cocok untuk | Operasi akun media sosial, verifikasi iklan, QA seluler | Pemeriksaan harga, SEO, riset pasar | Pengujian internal, pengambilan data dengan sensitivitas rendah |
| Faktor utama biaya | Perangkat keras, SIM, data | Pasokan alamat dan rotasi | Server dan bandwidth |
Pilih berdasarkan kemungkinan keputusan yang diambil oleh tujuan. Jika tujuan tidak memercayai rentang pusat data, memilih opsi yang lebih murah tidak akan menghemat biaya. Jika Anda hanya memeriksa apakah situs staging milik sendiri dapat diakses dari luar negeri, proxy seluler mungkin tidak diperlukan.
Catatan operator: Sesuaikan jenis proxy dengan identitas yang memang dimiliki alur kerja sah Anda. Jangan gunakan rotasi untuk menciptakan identitas baru setiap beberapa permintaan.
Memilih Protokol yang Tepat dan Mengonfigurasikannya dengan Benar
Proxy HTTP digunakan untuk lalu lintas web. Untuk HTTPS, klien meminta proxy membuka terowongan ke tujuan menggunakan metode CONNECT, lalu TLS berjalan melalui terowongan tersebut. Ini adalah pilihan umum untuk browser, klien HTTP, dan alat yang sudah mendukung pengaturan proxy web.
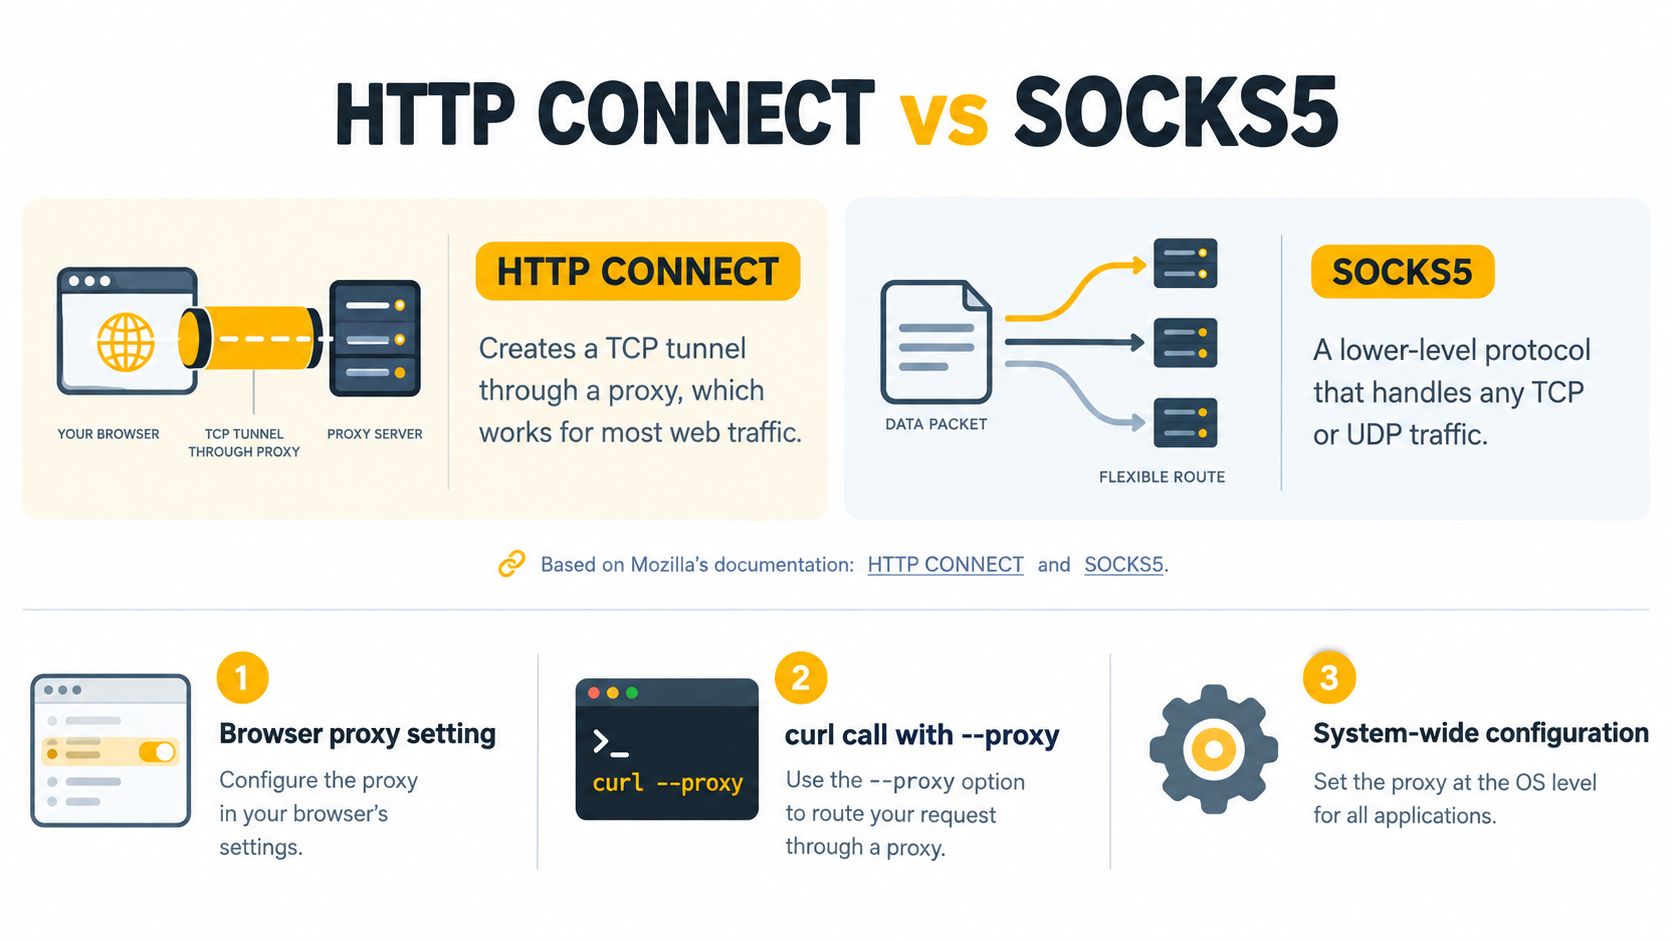
SOCKS5 bekerja pada lapisan yang lebih rendah dalam stack. Protokol ini membuat terowongan berorientasi TCP yang lebih umum untuk aplikasi yang mendukung SOCKS, sehingga berguna ketika alat yang digunakan bukan hanya klien HTTP atau ketika Anda memerlukan penanganan DNS di sisi proxy. Mozilla menyediakan nilai terpisah untuk HTTP, HTTPS, SOCKS4, dan SOCKS5 dalam dokumentasi Mozilla tentang konfigurasi proxy, yang menegaskan bahwa ini adalah pengaturan implementasi, bukan sekadar nama merek. Untuk pembahasan protokol yang lebih mendalam, lihat referensi proxy SOCKS5.
Tiga pola konfigurasi yang mencakup sebagian besar kebutuhan
- Profil browser: Atur host, port, protokol, dan kredensial proxy dalam profil khusus. Sesuaikan cookie dan bahasa profil tersebut dengan negara exit.
- Uji curl: Kirim satu permintaan melalui endpoint menggunakan opsi proxy dan autentikasi Anda, lalu periksa status, header, dan URL akhir. Cara ini memisahkan masalah proxy dari status browser.
- Sesi Python requests: Buat satu sesi, tetapkan proxy yang sama untuk HTTP dan HTTPS, lalu gunakan kembali sesi tersebut untuk seluruh alur kerja. Cara ini mempertahankan cookie dan mencegah permintaan langsung yang tidak disengaja.
Selanjutnya, tentukan rotasi IP. Gunakan sesi lengket untuk login, checkout, pengelolaan akun, dan alur apa pun yang terdiri dari beberapa langkah. Lakukan rotasi di antara tugas terpisah yang diizinkan, atau sesuai kebutuhan jika penyedia Anda menyediakan tautan rotasi, bukan di tengah sesi. Rotasi terjadwal setiap beberapa menit cocok untuk pemeriksaan halaman publik tanpa status, tetapi akan mengganggu pekerjaan terautentikasi jika IP berubah saat cookie jar masih aktif.
Akhiri dengan ASN dan geografi. Pilih negara terlebih dahulu, lalu operator atau ISP jika pilihan tersebut tersedia, dan pastikan exit yang dilaporkan sesuai sebelum lalu lintas produksi dimulai.
Menguji Endpoint Sebelum Memercayainya
Jangan menyatakan suatu endpoint lolos pengujian hanya karena satu halaman terbatas berhasil dimuat sekali. Jalankan setiap URL target melalui dua jalur secara paralel: rute proxy dan rute kontrol tanpa pembatasan. Perbandingan ini membantu membedakan pemblokiran yang sebenarnya dari gangguan layanan, kredensial yang salah, atau tujuan yang bermasalah.
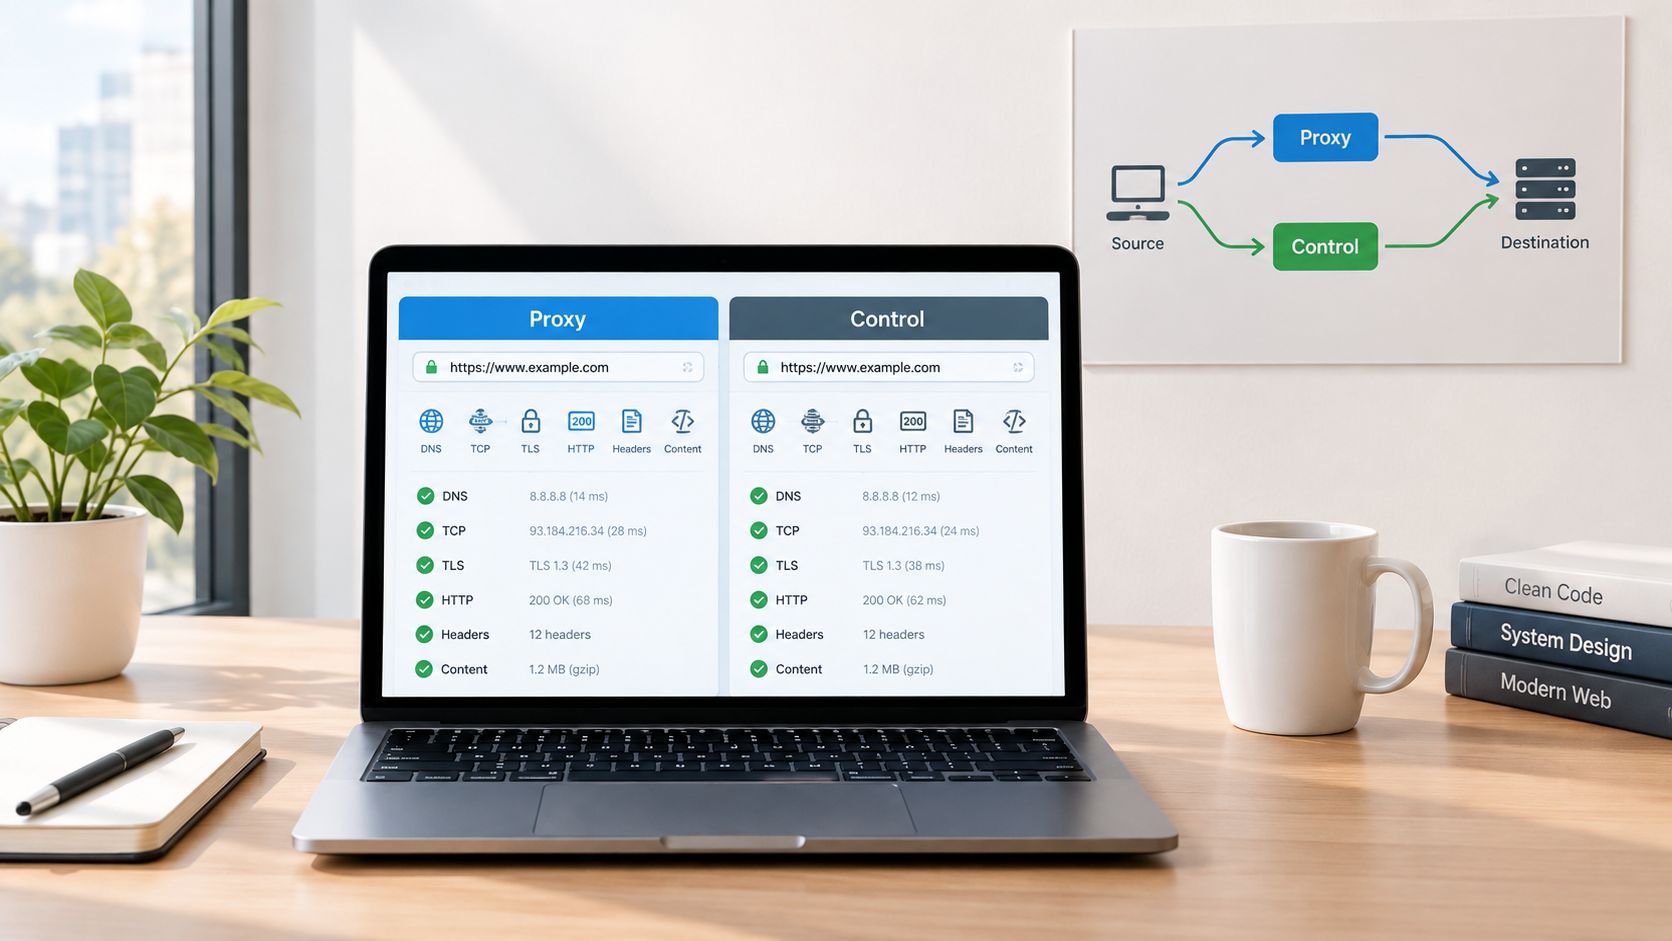
Untuk setiap percobaan, catat identitas resolver, jawaban DNS, hasil TCP, jabat tangan TLS, status HTTP, header, judul, dan panjang isi. Klasifikasikan perbedaan pertama sebagai gangguan DNS, pemblokiran TCP atau IP, kegagalan HTTP, atau ketidakcocokan konten. Metode ini serupa dengan yang dijelaskan dalam panduan OONI untuk menafsirkan hasil konektivitas web, yang mengingatkan bahwa ketidakstabilan di tujuan juga dapat menimbulkan anomali. Lakukan setidaknya tiga pengulangan untuk setiap URL dan ulangi di berbagai jaringan jika memungkinkan.
Beri nilai pada hasil dengan aturan penerimaan tertulis
- Tingkat keberhasilan: Hitung jumlah pengambilan melalui proxy yang berhasil dibagi dengan jumlah percobaan yang valid. Kecualikan kasus saat proxy dan kontrol sama-sama gagal.
- Latensi: Catat median dan waktu p95 hingga byte pertama, waktu penyelesaian, serta throughput pada waktu yang berbeda dalam sehari.
- Konsistensi identitas: Pastikan negara, ASN, dan sesi yang dimaksud tetap sama selama alur terautentikasi.
- Validitas konten: Periksa penanda halaman yang diharapkan, karena respons 200 bisa saja tetap berupa CAPTCHA atau dinding persetujuan.
Ambang praktisnya adalah setidaknya 95% penyelesaian berhasil, dengan investigasi dimulai jika terdapat lebih dari 1% kegagalan 5xx, timeout, atau autentikasi yang tidak dapat dijelaskan, sesuai dengan perhatian terhadap keandalan dan TLS dalam draf IETF tentang risiko proxy TLS. Jangan pernah mengirim kredensial melalui endpoint yang mengubah TLS atau gagal memverifikasi sertifikat.
Gunakan prosedur pengujian deteksi proxy yang terstruktur untuk mencatat kebocoran dan atribut exit bersama skor tersebut.
Kepatuhan, Ketentuan Layanan, dan Mengapa IP Saja Tidak Akan Menyelamatkan Anda
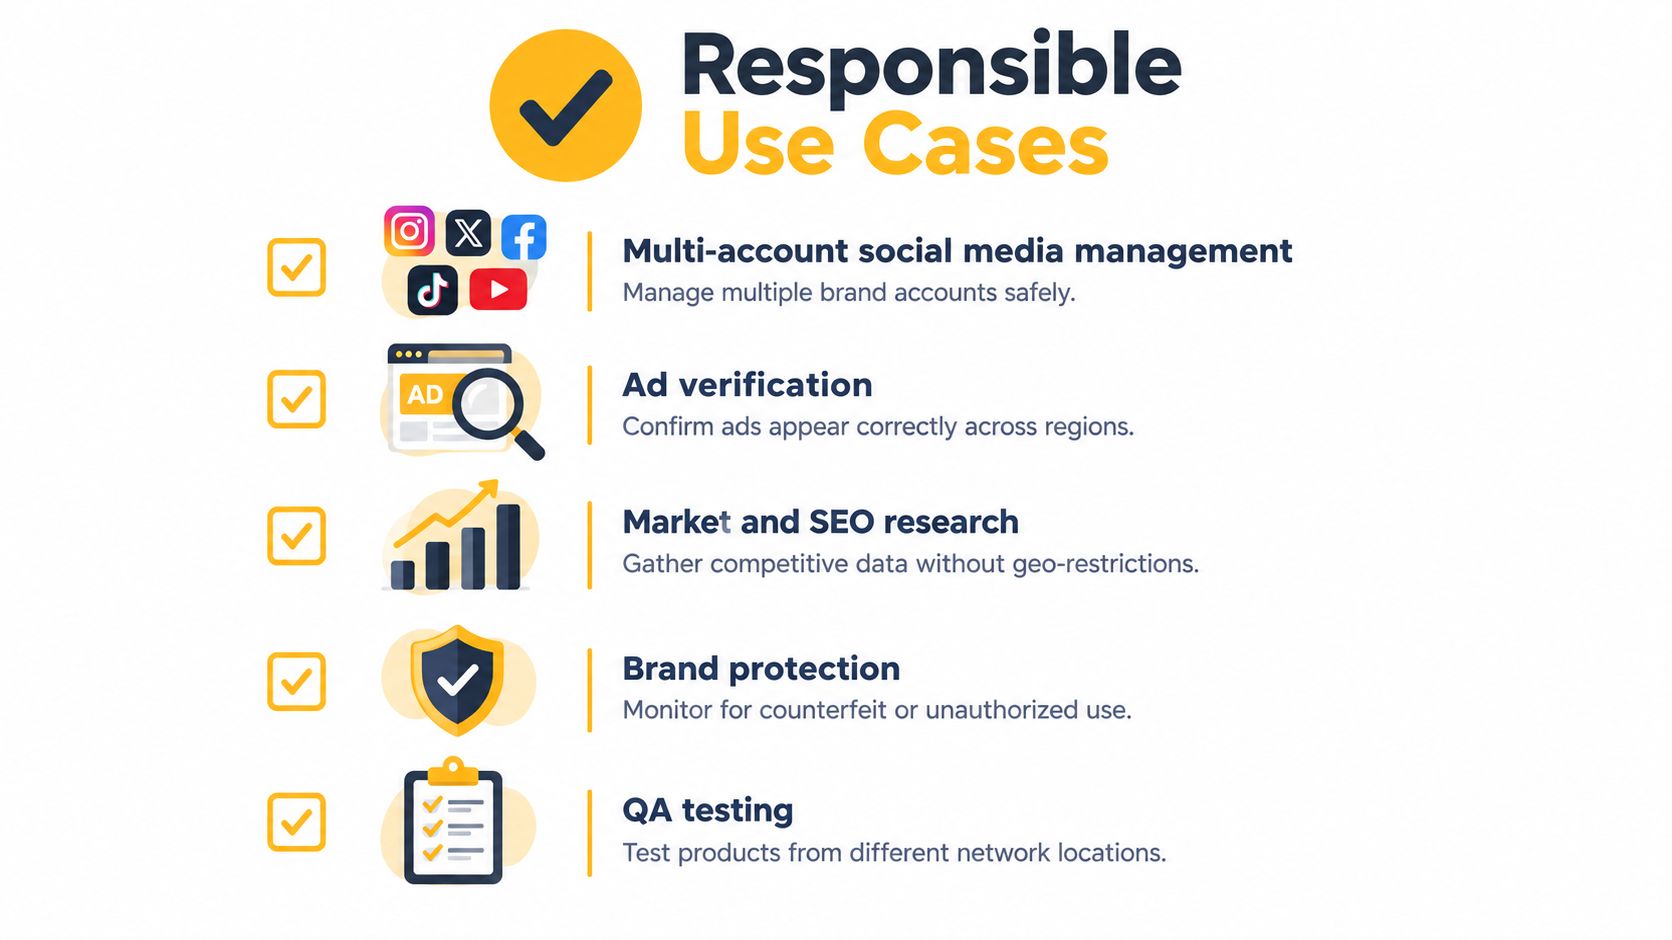
Penggunaan yang sah sudah jelas. Tim menggunakan proxy untuk mengakses situs web yang dibatasi guna mengelola akun media sosial merek dengan izin, memverifikasi iklan di pasar tertentu, memantau harga dan hasil pencarian, melindungi merek dagang, menguji alur yang dilokalkan, dan mengurangi paparan alamat kantor yang tidak perlu. Penipuan, penyalahgunaan kredensial, pengelakan larangan, dan scraping yang melanggar aturan situs berada di luar batas tersebut.
Penerbit juga menetapkan batasan mereka sendiri. Dalam analisis terhadap lebih dari 16.900 domain populer, hanya 2,8% yang sepenuhnya terlindungi dari ancaman otomatis yang diuji pada 2025, sementara 88,9% file robots.txt yang dianalisis secara eksplisit melarang GPTBot, sebagaimana didokumentasikan dalam laporan keamanan bot global DataDome. Pemblokiran yang lemah bukan berarti Anda mendapat izin. Untuk sisi hukum pengumpulan otomatis, artikel HarvestMyData tentang hukum scraping merupakan referensi awal yang berguna, bersama ikhtisar tentang legalitas server proxy.
IP baru tidak akan memperbaiki sesi yang sudah terbakar, sidik jari yang tidak konsisten, atau alur kerja yang tidak pernah diizinkan oleh situs.
Itulah jawaban untuk keluhan umum, mengapa saya masih diblokir setelah mengganti IP. Situs tujuan juga mengevaluasi perilaku, sinyal perangkat, cookie, riwayat sesi, dan frekuensi permintaan. Rotasi cepat dapat meningkatkan risiko karena akun tampak berpindah-pindah jaringan dengan cara yang tidak lazim bagi pengguna biasa.
Kebiasaan yang menjaga keandalan pekerjaan yang sah
- Gunakan akun QA yang transparan: Lakukan pengujian dengan identitas yang dikendalikan organisasi Anda dan dapat Anda jelaskan.
- Jaga frekuensi tetap rendah: Beri jeda antarpermintaan, patuhi batas perayapan, dan berhenti saat situs memberi sinyal kelebihan beban.
- Jaga kestabilan sesi: Jangan lakukan rotasi saat proses login, publikasi, atau pembayaran berlangsung.
- Patuhi aturan akses: Periksa ketentuan, arahan robots, dan hak atas data sebelum mengotomatiskan pengumpulan.
Mengatasi Kegagalan yang Benar-Benar Akan Anda Hadapi
Mulailah dari gejalanya, lalu temukan lapisan pertama tempat proxy dan kontrol menunjukkan hasil berbeda. Urutan ini mencegah Anda membuang waktu berjam-jam untuk melakukan rotasi secara acak.
Gangguan konektivitas yang tampak seperti pemblokiran
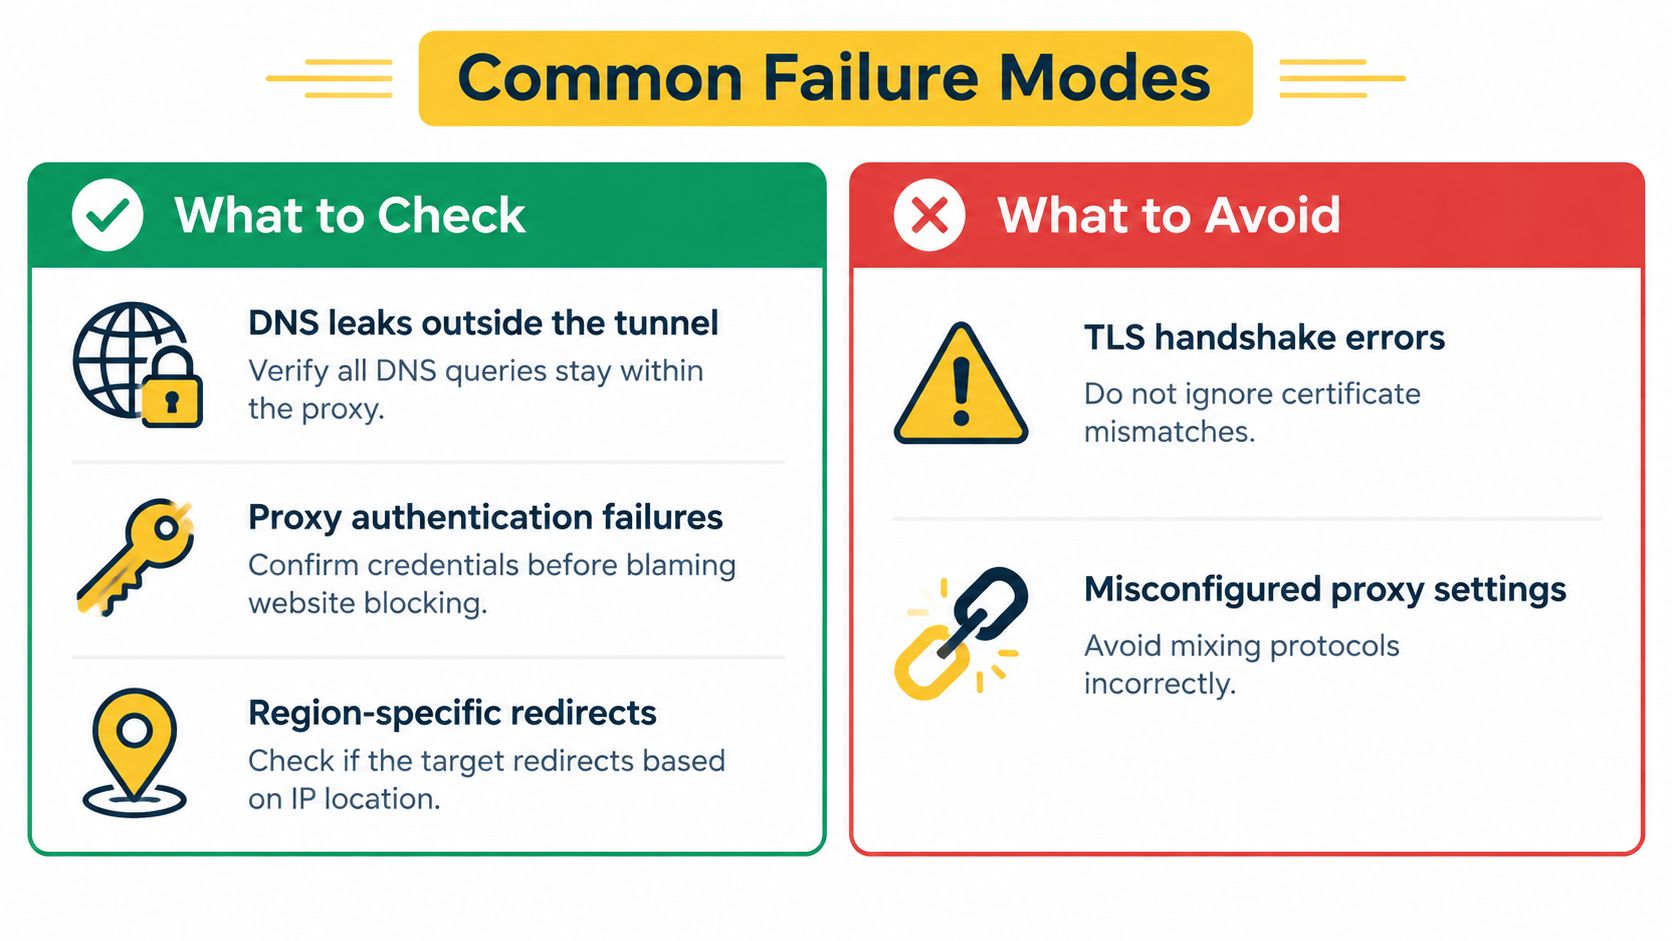
- Kebocoran DNS: Halaman gagal dimuat atau diresolusikan secara lokal, padahal exit web berada di luar negeri. Periksa resolver mana yang menjawab di browser atau klien, lalu paksa DNS di sisi proxy jika protokol dan alat Anda mendukungnya.
- Kegagalan autentikasi: Anda mendapat kesalahan proxy sebelum tujuan memberikan respons. Uji kredensial dengan satu permintaan sederhana dan pastikan alamat sumber Anda masuk daftar izin jika diwajibkan oleh penyedia.
- Kegagalan TLS atau SNI: TCP tersambung, lalu jabat tangan terputus. Bandingkan rantai sertifikat dan nama host melalui kedua rute, serta tolak endpoint yang menghentikan atau mengubah TLS secara tak terduga.
- Ketidakcocokan protokol: Aplikasi mengabaikan pengaturan atau terhubung secara langsung. Pastikan aplikasi mendukung mode HTTP atau SOCKS5 yang persis sama dengan yang Anda konfigurasikan, alih-alih berasumsi bahwa pengaturan sistem berlaku.
Respons berhasil yang bukan berarti aksesnya dapat digunakan
Pengalihan khusus wilayah mengarahkan Anda ke domain, bahasa, atau katalog lain. Catat seluruh rantai pengalihan dan URL akhir, lalu verifikasi sinyal negara pada halaman itu sendiri. Pengalihan tidak selalu berarti gagal, tetapi menjadi masalah jika iklan, harga, atau pemeriksaan QA Anda bergantung pada pasar tertentu.
Halaman challenge adalah masalah yang lebih sulit terlihat. Statusnya 200, tangkapan layarnya tampak rapi, dan kontennya berupa CAPTCHA, permintaan persetujuan, atau pemeriksaan bot. Validasi judul, data produk, atau status login yang diharapkan. Jangan tandai proses berhasil hanya berdasarkan status.
Sesi sticky yang bermasalah terlihat dari logout mendadak, keranjang kosong, atau verifikasi berulang. Catat IP keluar saat sesi dimulai dan saat terjadi kegagalan. Jika berubah, perbaiki parameter sesi atau interval rotasi sebelum mengutak-atik logika permintaan.
Reputasi bersama jaringan seluler menjelaskan sebagian kegagalan yang tampaknya tidak berkaitan dengan lalu lintas Anda. RFC 6598 mencadangkan 100.64.0.0/10, yaitu 4.194.304 alamat, untuk infrastruktur penyedia layanan bersama. Karena itu, satu jalur keluar seluler dapat mewakili banyak pelanggan, sehingga pembatasan laju atau masalah reputasi dapat berdampak pada seluruh kumpulan, bukan hanya disebabkan oleh perangkat Anda. Uji ulang melalui rute kontrol, kurangi kecepatan, dan ubah sesi hanya di antara tugas.
Alur keputusan untuk digunakan di lingkungan produksi
- Identifikasi pembatasannya: Sensor, pembatasan geografis, kebijakan platform, atau anti-bot.
- Pilih jenis proxy: Seluler, residensial, atau pusat data berdasarkan tingkat kepercayaan ASN dan kebutuhan sesi.
- Tentukan protokol: HTTP CONNECT untuk alat web bawaan, SOCKS5 jika aplikasi membutuhkan terowongan tingkat lebih rendah.
- Bandingkan kedua rute: Pastikan keberhasilan berulang dengan validasi konten, bukan hanya satu kali pemuatan.
- Terapkan pemeriksaan kepatuhan: Pastikan izin, ketentuan, laju, dan identitas yang stabil sebelum meningkatkan skala.
Jika beban kerja Anda adalah pengelolaan media sosial yang sah, validasi afiliasi, verifikasi iklan, atau QA yang membutuhkan jejak seluler Prancis yang stabil, uji proxy 4G seluler dengan alur kerja tersebut. Pertahankan sesi sticky jika diperlukan, ukur rute kontrol sebagai pembanding, dan gunakan endpoint tersebut hanya setelah lolos kriteria penerimaan tertulis Anda.
Jika Anda membutuhkan jalur keluar seluler Prancis untuk pengelolaan media sosial, verifikasi iklan, riset pasar, atau QA berbasis geolokasi yang diizinkan, Evoproxy menawarkan port 4G pribadi dan bersama dengan rotasi yang dapat disesuaikan serta opsi sesi sticky. Mulailah dengan satu beban kerja, bandingkan hasilnya dengan rute kontrol, dan tingkatkan skala hanya untuk konfigurasi yang terbukti efektif.