Votre matinée commence avec cinq comptes clients signalés, un crawl des prix qui renvoie des pages de consentement et une vérification publicitaire qui se charge correctement depuis le bureau, mais pas depuis la ville ciblée. Rien n’a changé dans votre code pendant la nuit. Ce qui a changé, c’est la façon dont le site de destination a évalué le réseau depuis lequel vous vous êtes connecté, et c’est le premier problème à résoudre.
Pourquoi un proxy pour les sites soumis à des restrictions est un problème de routage, pas de vitesse
Un responsable SMM rencontre souvent ce scénario. Des comptes qui ont fonctionné normalement pendant des semaines se heurtent soudainement à des demandes de connexion le même matin. La réaction habituelle consiste à acheter un point de sortie plus rapide, à faire tourner les adresses plus agressivement ou à accuser la plateforme. Aucune de ces réponses ne traite la question fondamentale : quelle origine réseau le site de destination voit-il lorsque votre requête arrive ?
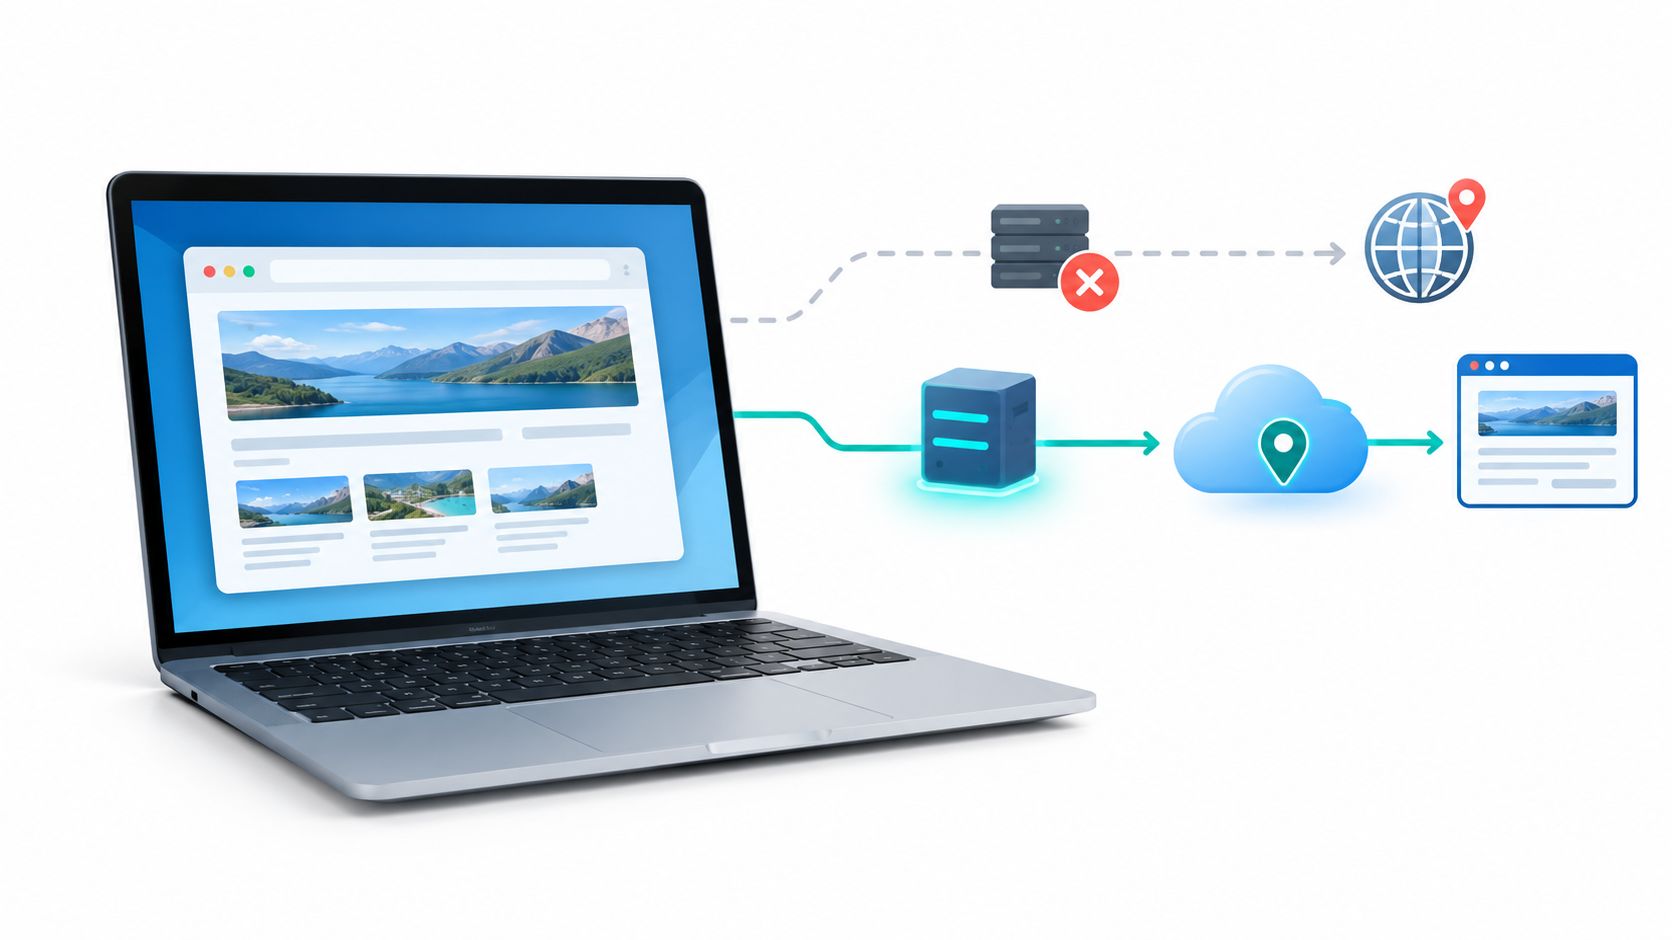
Un proxy pour les sites soumis à des restrictions modifie cette origine. Votre navigateur ou script envoie la requête à un intermédiaire, et le site de destination voit l’adresse IP et l’ASN de cet intermédiaire, c’est-à-dire le numéro de système autonome qui identifie le réseau annonçant cette adresse. Si le blocage est lié à la localisation, à la réputation du réseau ou à un filtre local, changer de route peut modifier le résultat. S’il est lié à votre compte, à votre appareil ou à votre comportement, ce ne sera pas le cas.
C’est pourquoi les classements de vitesse induisent les opérateurs en erreur. Un point de sortie rapide qui se trouve dans le mauvais pays, divulgue le DNS ou interrompt une session ouverte est inutile. Un point de sortie plus lent qui préserve la localisation, l’identité de session et le contenu attendu peut être le bon outil.
Règle pratique : Considérez chaque nouveau point de sortie comme une expérience de routage, d’identité et de conformité, et non comme un achat de bande passante.
La même approche diagnostique s’applique au-delà des réseaux sociaux. Les équipes d’assurance qualité vérifient les parcours d’intégration localisés, les équipes d’affiliation vérifient les pages de destination et les chercheurs comparent ce qui est accessible depuis un autre réseau. Les processus liés aux médias sont également concernés. C’est pourquoi un guide pratique pour télécharger des vidéos bloquées permet de comprendre comment les vérifications régionales affectent les tâches ordinaires de récupération de contenu.
Les éléments à définir avant tout achat
- Type de restriction : S’agit-il de censure, de restriction géographique, d’une politique de plateforme ou d’un filtrage anti-bot ?
- Besoins liés aux sessions : Le processus nécessite-t-il une session persistante, où la même IP est conservée, ou une rotation planifiée entre les tâches ?
- Preuve d’accès : Pouvez-vous vérifier le contenu final, et pas seulement un code d’état indiquant une réussite ?
Répondez d’abord à ces trois questions. Elles détermineront le type de proxy, le protocole et les critères de référence.
Les quatre types de restrictions de sites Web auxquels vous serez réellement confronté
La censure au niveau gouvernemental ou réseau bloque l’accès avant que le site de destination puisse intervenir. Une revue universitaire de 2016 indiquait que les utilisateurs de Chine continentale ne pouvaient pas accéder directement à Twitter, Facebook, Google, YouTube et Blogspot, et que 131 des 937 domaines les plus visités du Top 1000 d’Alexa étaient bloqués au 16 mai 2016, comme le détaille la revue de l’UCLA sur le système de filtrage chinois. Les mécanismes incluaient l’empoisonnement DNS, qui redirige ou empêche la résolution des noms. L’ampleur du phénomène est également difficile à évaluer. Dans une mesure réalisée en 2022 et résumée par The Record, des chercheurs ont estimé qu’environ 311 000 domaines étaient bloqués, dont près de 41 000 semblaient l’être par erreur, selon le résumé par The Record de la mesure du Grand Pare-feu. Un proxy situé hors de cette juridiction modifie la route, mais vous devez d’abord tenir compte de la législation locale.
La restriction géographique commerciale est différente. Le site est accessible, mais propose des prix, des catalogues, des publicités ou des contenus soumis à des droits différents selon le pays apparent. Ici, un ciblage géographique précis compte davantage que l’anonymat. Le point de sortie doit correspondre au marché que vous testez, et vous devez confirmer que le résultat localisé s’est bien affiché.
Quand changer d’IP ne change pas la décision
Les politiques de plateforme et les contrôles au niveau du compte s’appliquent après l’identification. Un compte suspendu, une autorisation manquante ou une authentification échouée restera bloqué depuis une nouvelle adresse. Utiliser un proxy pour contourner une mesure de contrôle appliquée à un compte constitue un risque lié aux règles de la plateforme, et non une solution de routage.
Les défenses anti-bot et anti-fraude évaluent l’ensemble de la requête. La réputation de l’IP est un signal parmi d’autres, aux côtés des cookies, des empreintes de navigateur, du timing et des schémas de requêtes. Vous pouvez recevoir un CAPTCHA ou une page de vérification même avec un point de sortie fiable.
Les restrictions s’étendent. Le blocage de domaines a été observé dans 163 pays dans une étude couvrant la période depuis septembre 2024, comme le rapporte l’étude de l’IFIP sur le blocage mondial des domaines.
Identifiez le type de blocage en comparant le comportement DNS, TCP, TLS et HTTP depuis deux réseaux utilisés légalement. Ne supposez pas que chaque délai d’attente est dû à la censure, ni que chaque blocage doit être contourné.
Comparaison des proxys mobiles, résidentiels et de centre de données
Les proxys mobiles 4G et 5G sortent par des réseaux d’opérateurs mobiles. Il est plus difficile pour les sites de destination de les bloquer proprement, car les opérateurs placent de nombreux abonnés derrière une traduction d’adresses réseau à grande échelle (CGNAT), où une seule sortie publique peut représenter de nombreux utilisateurs légitimes. Bloquer agressivement cette adresse risque de bloquer des clients ordinaires, si bien que les plateformes appliquent souvent davantage de contrôles au lieu d’une interdiction générale. En contrepartie, leur coût est plus élevé, leur débit variable et leurs IP peuvent changer lorsque l’appareil se reconnecte.
Les proxys résidentiels sortent par des connexions haut débit domestiques. Leur ASN ressemble à celui d’un fournisseur d’accès grand public, ce qui convient aux études de marché, au suivi SEO et à l’assurance qualité localisée lorsque vous avez besoin d’un réseau domestique plausible. La qualité dépend fortement de la provenance des adresses et de la clarté du consentement et du contrôle des sessions.
Les proxys de centre de données sortent depuis des plages d’hébergement. Ils sont généralement rapides, stables et moins chers, ce qui les rend adaptés à l’accès à votre propre infrastructure, à la documentation publique ou aux vérifications à faible risque. Ils sont aussi les plus faciles à classifier. Si un site de destination se méfie des ASN d’hébergement, vous serez rapidement confronté à des vérifications, quelle que soit la vitesse.
Comparaison rapide des compromis entre types de proxys
| Critère | Mobile 4G/5G | Résidentiel | Centre de données |
|---|---|---|---|
| Origine du réseau | Appareil mobile d’un opérateur | Connexion haut débit domestique | Fournisseur d’hébergement |
| Risque de détection | Plus faible, sortie partagée de l’opérateur | Modéré, dépend de la provenance | Plus élevé, ASN reconnaissable |
| Stabilité de la session | Bonne avec des paramètres de persistance, mais peut varier | Varie selon la conception du pool | Généralement la plus stable |
| Profil de vitesse | Variable selon le signal et la congestion | Variable selon la connexion du foyer | Généralement le plus rapide |
| Cas d’utilisation idéal | Gestion de comptes sociaux, vérification publicitaire, assurance qualité mobile | Vérification des prix, SEO, études de marché | Tests internes, récupération de contenu peu sensible |
| Principal facteur de coût | Matériel, carte SIM, données | Approvisionnement en adresses et rotation | Serveur et bande passante |
Choisissez en fonction de la décision probable du site de destination. S’il se méfie des plages de centres de données, payer moins cher pour l’une d’elles ne vous fera pas économiser. Si vous vérifiez seulement si votre propre site de préproduction est accessible depuis l’étranger, un proxy mobile est probablement superflu.
Conseil d’opérateur : Faites correspondre le type de proxy à l’identité que possède déjà votre activité légitime. N’utilisez pas la rotation pour fabriquer une nouvelle identité toutes les quelques requêtes.
Choisir le bon protocole et le configurer correctement
Un proxy HTTP est conçu pour le trafic Web. Pour HTTPS, le client demande au proxy d’ouvrir un tunnel vers le site de destination à l’aide de la méthode CONNECT, puis TLS passe par ce tunnel. C’est le choix courant pour les navigateurs, les clients HTTP et les outils qui comprennent déjà les paramètres de proxy Web.
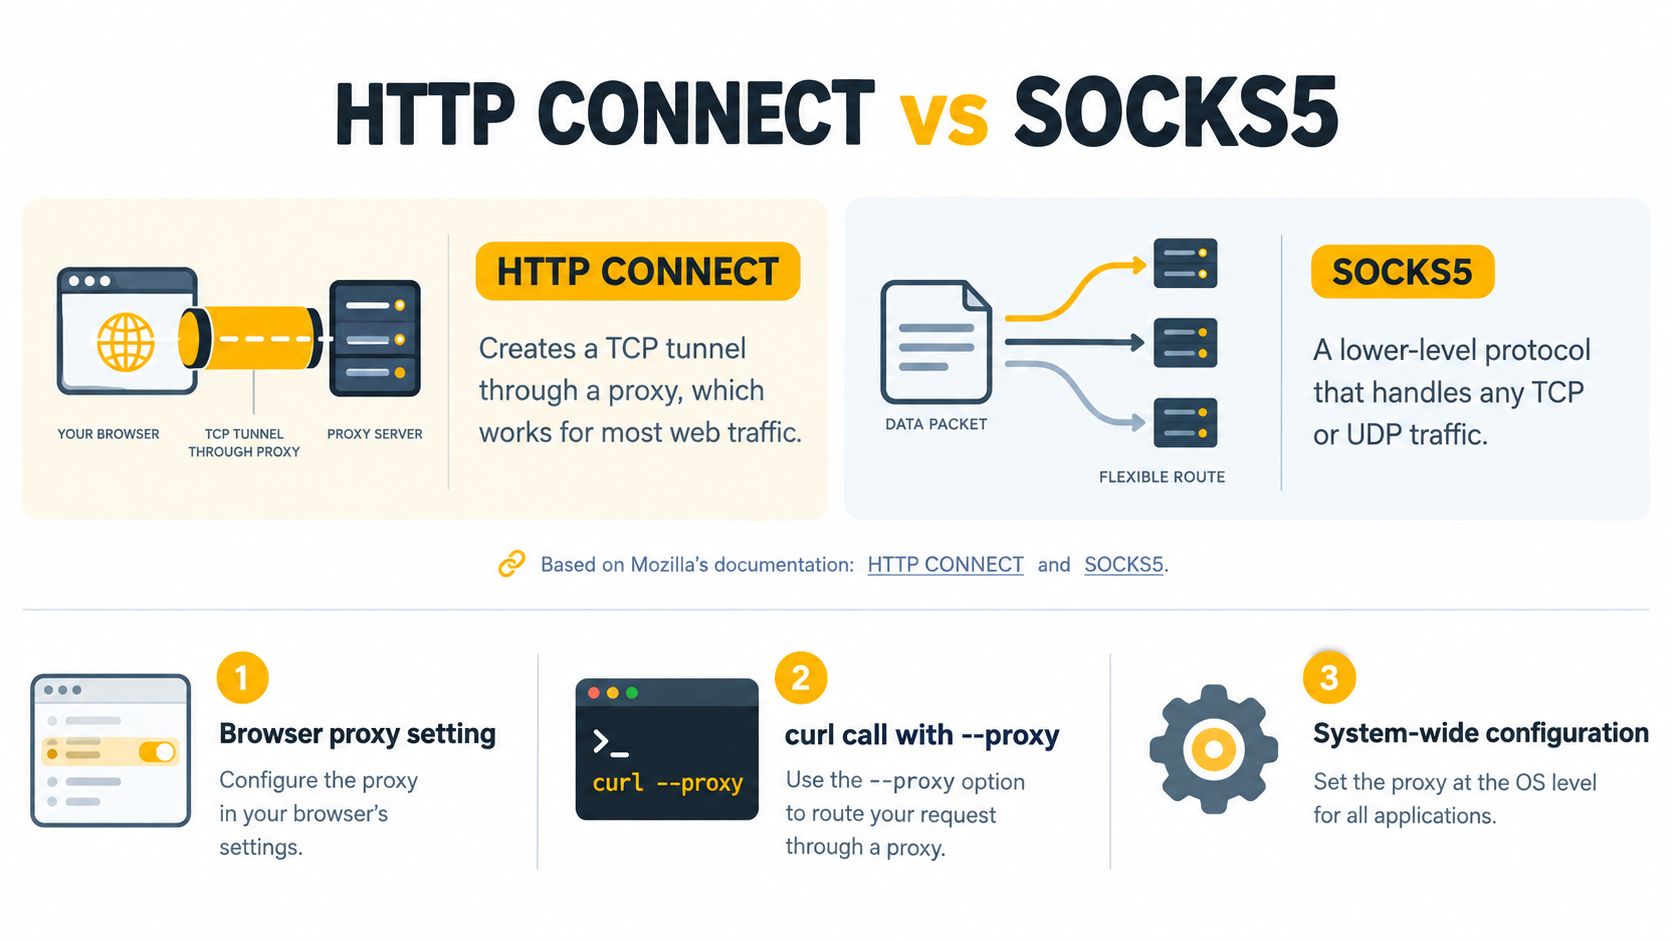
SOCKS5 intervient à un niveau inférieur de la pile réseau. Il établit un tunnel TCP plus général pour les applications compatibles avec SOCKS. Il est donc utile lorsque l'outil n'est pas un simple client HTTP ou lorsque vous avez besoin que la résolution DNS soit gérée côté proxy. Mozilla distingue les valeurs HTTP, HTTPS, SOCKS4 et SOCKS5 dans sa documentation sur la configuration des proxys, ce qui confirme qu'il s'agit d'un paramètre d'implémentation, et non d'une marque. Pour découvrir le protocole plus en détail, consultez la référence sur les proxys SOCKS5.
Trois modèles de configuration qui couvrent la plupart des besoins
- Profil de navigateur : définissez l'hôte, le port, le protocole et les identifiants du proxy dans un profil dédié. Veillez à ce que les cookies et la langue de ce profil correspondent au pays de sortie.
- Test avec curl : effectuez une seule requête via le point de terminaison avec l'option de proxy et vos identifiants, puis examinez le statut, les en-têtes et l'URL finale. Vous pourrez ainsi distinguer un problème de proxy d'un problème lié à l'état du navigateur.
- Session Python requests : créez une session, définissez le même proxy pour HTTP et HTTPS, puis réutilisez cette session pour tout le workflow. Vous conserverez ainsi les cookies et éviterez les requêtes directes accidentelles.
Décidez ensuite de la rotation d'IP. Utilisez des sessions persistantes pour les connexions, les paiements, la gestion de comptes et tout workflow en plusieurs étapes. Effectuez la rotation entre des tâches distinctes et autorisées, ou à la demande si votre fournisseur propose un lien de rotation, plutôt qu'en cours de session. Une rotation toutes les quelques minutes convient aux vérifications sans état de pages publiques, mais elle interrompra les opérations authentifiées si l'IP change alors qu'un conteneur de cookies est actif.
Terminez par le choix de l'ASN et de la zone géographique. Sélectionnez d'abord le pays, puis l'opérateur ou le FAI si cette option est disponible, et vérifiez que la sortie signalée correspond à vos attentes avant de lancer le trafic de production.
Évaluer un point de terminaison avant de lui faire confiance
Ne validez pas un point de terminaison simplement parce qu'une page restreinte s'est chargée une fois. Faites passer chaque URL cible par deux voies en parallèle : la route via le proxy et une route de contrôle sans restriction. Cette comparaison permet de distinguer un véritable blocage d'une panne, d'identifiants incorrects ou d'une destination inaccessible.
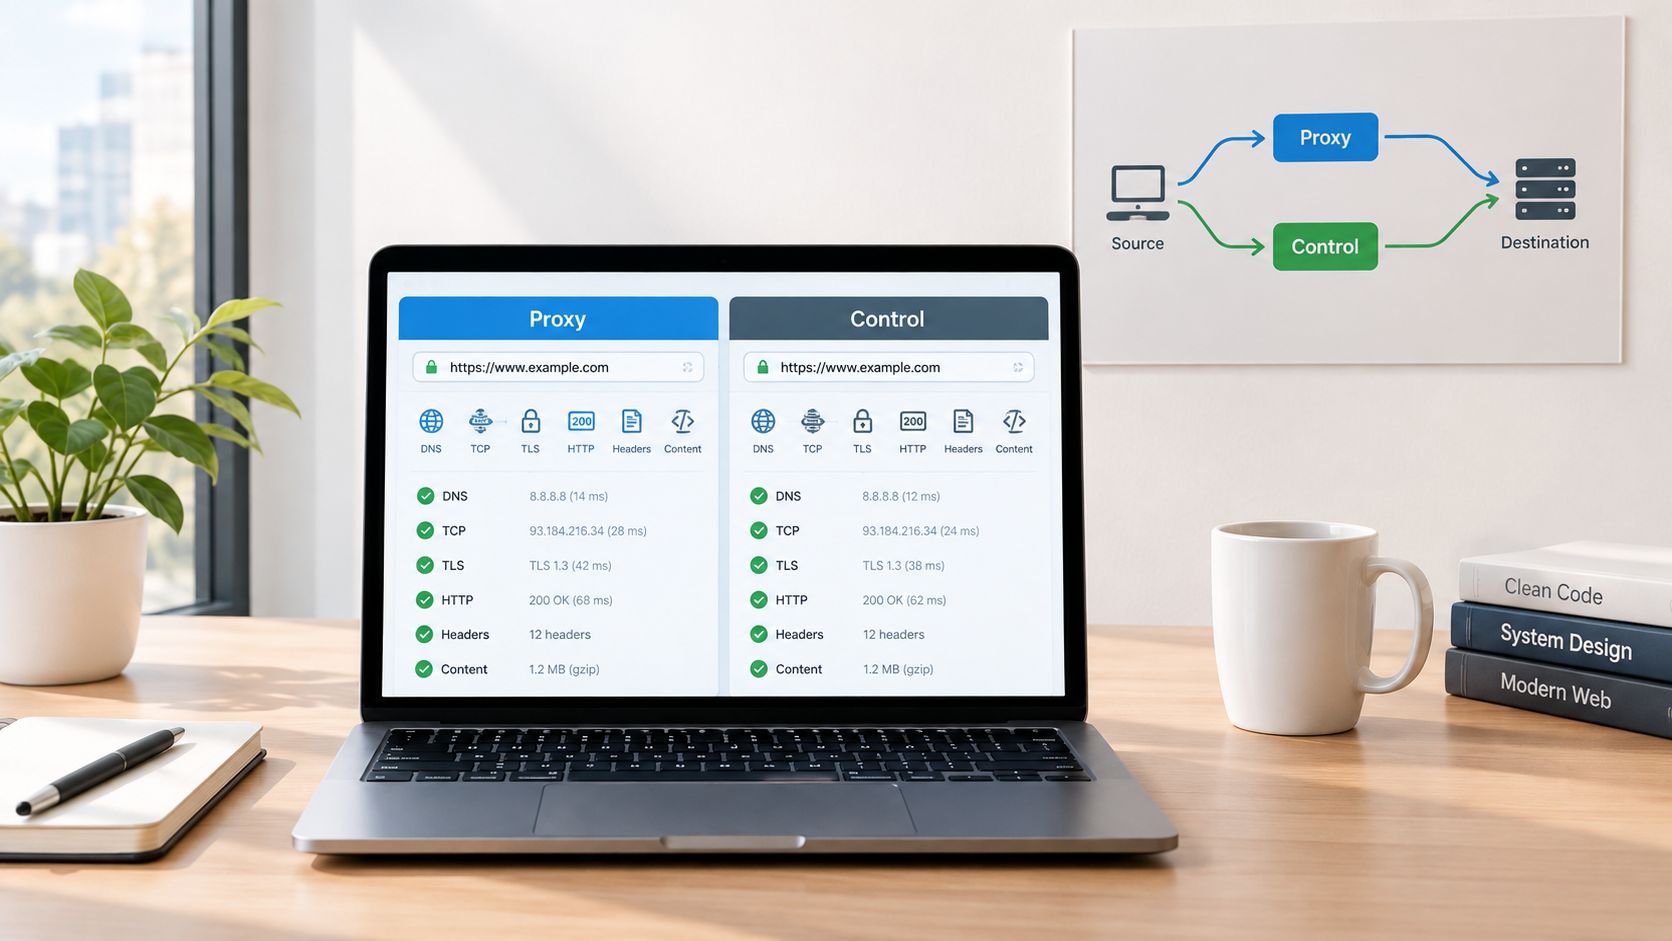
Pour chaque tentative, consignez l'identité du résolveur, les réponses DNS, le résultat TCP, la négociation TLS, le statut HTTP, les en-têtes, le titre et la longueur du corps de la réponse. Classez le premier écart comme une interférence DNS, un blocage TCP ou IP, un échec HTTP ou une différence de contenu. Cette démarche reprend la méthode décrite dans les recommandations d'OONI pour interpréter les résultats de connectivité web, qui signalent que l'instabilité de la destination peut également créer une anomalie. Effectuez au moins trois tentatives par URL et recommencez sur différents réseaux si possible.
Évaluez le résultat à l'aide de critères d'acceptation écrits
- Taux de réussite : calculez le nombre de récupérations réussies via le proxy divisé par le nombre de tentatives valides. Excluez les cas où le proxy et le contrôle échouent tous deux.
- Latence : consignez le temps médian et le p95 avant réception du premier octet, le temps de chargement complet et le débit à différentes heures de la journée.
- Persistance de l'identité : vérifiez que le pays, l'ASN et la session prévus sont conservés pour les workflows authentifiés.
- Validité du contenu : vérifiez la présence des marqueurs attendus sur la page, car une réponse 200 peut tout de même correspondre à un CAPTCHA ou à un écran de consentement.
Un seuil pratique est d'atteindre au moins 95 % de chargements réussis, avec une enquête déclenchée par plus de 1 % d'erreurs 5xx inexpliquées, de dépassements de délai ou d'échecs d'authentification, conformément aux mises en garde concernant la fiabilité et TLS dans le brouillon de l'IETF sur les risques liés aux proxys TLS. Ne transmettez jamais d'identifiants via un point de terminaison qui réécrit TLS ou ne vérifie pas les certificats.
Utilisez une procédure structurée de test de détection de proxy pour consigner les fuites et les attributs de sortie, en complément de ces mesures.
Conformité, conditions d'utilisation et pourquoi les IP ne suffisent pas
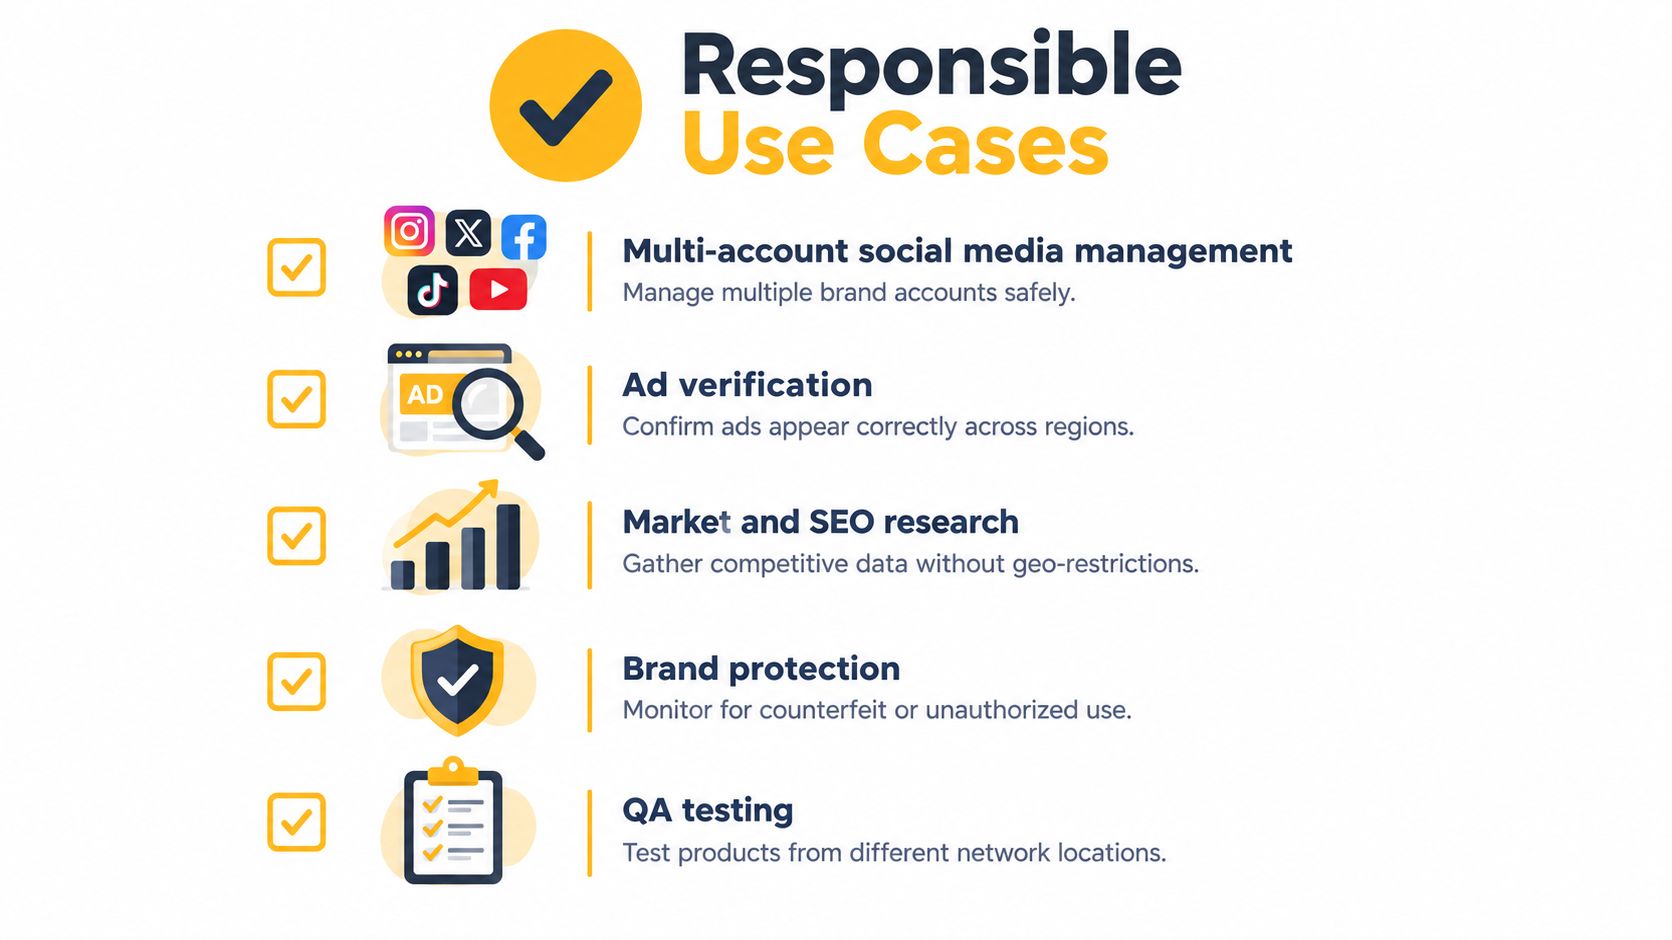
Les usages légitimes sont clairs. Les équipes utilisent un proxy pour accéder à des sites web restreints afin de gérer des comptes de réseaux sociaux de marque avec autorisation, de vérifier des publicités sur différents marchés, de surveiller les prix et les résultats de recherche, de protéger des marques, de tester des parcours localisés et de limiter l'exposition inutile des adresses de bureau. La fraude, l'utilisation abusive d'identifiants, le contournement des bannissements et le scraping contraire aux règles des sites dépassent ces limites.
Les éditeurs définissent aussi leurs propres limites. Une analyse de plus de 16 900 domaines populaires a révélé que seuls 2,8 % étaient entièrement protégés contre les menaces automatisées testées en 2025, tandis que 88,9 % des fichiers robots.txt analysés interdisaient explicitement GPTBot, comme le précise le rapport mondial de DataDome sur la sécurité des bots. Des protections insuffisantes ne signifient pas qu'une activité est autorisée. Pour les aspects juridiques de la collecte automatisée, l'article de HarvestMyData sur les lois relatives au scraping constitue un bon point de départ, tout comme cet aperçu de la légalité des serveurs proxy.
Une nouvelle IP ne répare ni une session compromise, ni une empreinte incohérente, ni un workflow que le site n'a jamais autorisé.
C'est la réponse à la question fréquente : pourquoi suis-je toujours bloqué après avoir changé d'IP ? Les sites de destination évaluent aussi le comportement, les signaux de l'appareil, les cookies, l'historique de session et la fréquence des requêtes. Une rotation rapide peut accroître le risque, car le compte semble passer d'un réseau à l'autre d'une manière inhabituelle pour un utilisateur ordinaire.
Bonnes pratiques pour un travail légitime et fiable
- Utilisez des comptes de test transparents : effectuez les tests avec des identités contrôlées par votre organisation et dont vous pouvez justifier l'utilisation.
- Limitez la fréquence : espacez les requêtes, respectez les limites d'exploration et arrêtez-vous lorsqu'un site signale une surcharge.
- Stabilisez les sessions : ne faites pas de rotation pendant les parcours de connexion, de publication ou de paiement.
- Respectez les règles d'accès : vérifiez les conditions d'utilisation, les directives robots et les droits relatifs aux données avant d'automatiser leur collecte.
Résoudre les problèmes que vous rencontrerez réellement
Commencez par le symptôme, puis repérez la première couche où le proxy et le contrôle divergent. Cette méthode vous évitera des heures de rotations aléatoires.
Des problèmes de connectivité qui ressemblent à un blocage
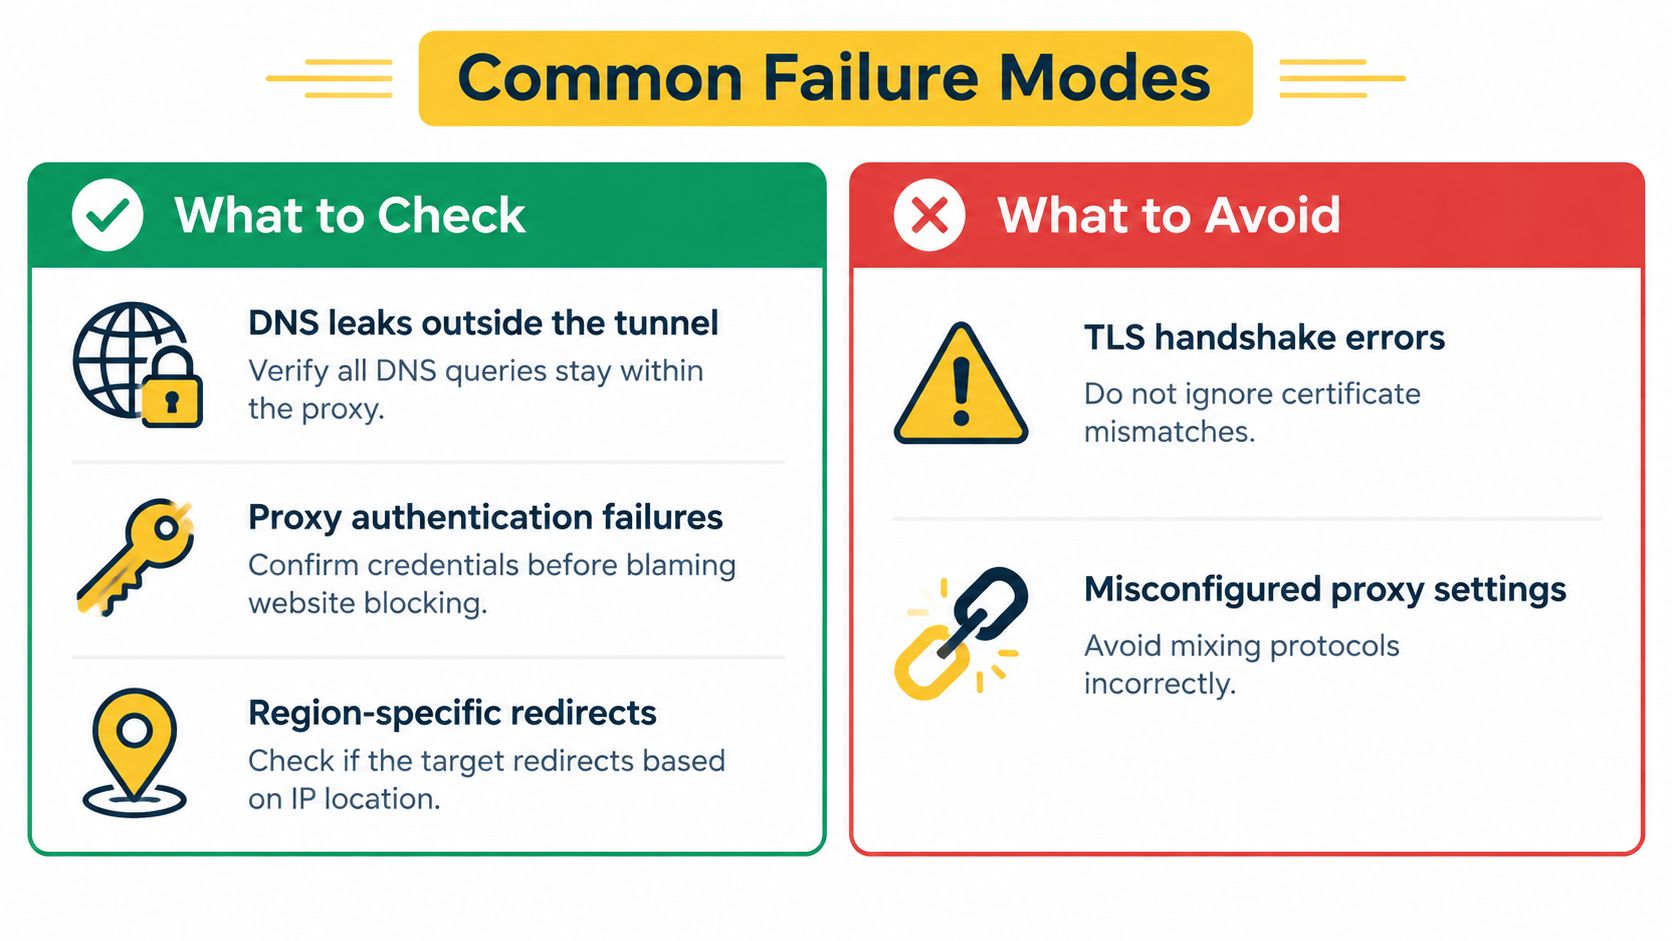
- Fuite DNS : la page ne se charge pas ou est résolue localement alors que la sortie web se situe à l'étranger. Vérifiez quel résolveur répond dans le navigateur ou le client, puis imposez une résolution DNS côté proxy si votre protocole et votre outil le permettent.
- Échec d'authentification : vous obtenez une erreur du proxy avant que la destination ne réponde. Testez les identifiants avec une seule requête simple et vérifiez que votre adresse source figure dans la liste d'autorisation si le fournisseur l'exige.
- Échec TLS ou SNI : la connexion TCP s'établit, puis la négociation échoue. Comparez la chaîne de certificats et le nom d'hôte via les deux routes, et rejetez les points de terminaison qui interrompent ou réécrivent TLS de manière inattendue.
- Incompatibilité de protocole : l'application ignore le paramètre ou se connecte directement. Vérifiez qu'elle prend en charge le mode HTTP ou SOCKS5 exact que vous avez configuré, au lieu de supposer qu'un paramètre système s'applique.
Des réponses réussies qui ne donnent pas accès à un contenu exploitable
Les redirections propres à une région vous envoient vers un autre domaine, une autre langue ou un autre catalogue. Consignez l'ensemble de la chaîne de redirections et l'URL finale, puis vérifiez les indicateurs géographiques directement sur la page. Une redirection n'est pas toujours un échec, mais elle le devient si votre vérification publicitaire, tarifaire ou d'assurance qualité dépend d'un marché précis.
Les pages de vérification sont un problème plus discret. Le statut est 200, la capture d’écran semble soignée, et le contenu est un CAPTCHA, une demande de consentement ou une vérification anti-bot. Validez les titres attendus, les données produit ou l’état de connexion. Ne considérez pas l’exécution comme réussie sur la seule base du statut.
Les sessions persistantes défaillantes se manifestent par des déconnexions soudaines, des paniers vides ou des vérifications répétées. Consignez l’IP de sortie au début de la session et au moment de l’échec. Si elle a changé, corrigez le paramètre de session ou l’intervalle de rotation avant de modifier la logique des requêtes.
La réputation partagée des réseaux mobiles explique certains échecs qui semblent sans rapport avec votre trafic. La RFC 6598 réserve 100.64.0.0/10, soit 4,194,304 adresses, à l’infrastructure partagée des fournisseurs de services. Une seule sortie mobile peut donc représenter de nombreux abonnés : une limitation de débit ou un incident de réputation peut alors concerner l’ensemble du pool plutôt que votre appareil seul. Relancez le test sur la route de contrôle, ralentissez et ne changez de session qu’entre les tâches.
Le processus décisionnel à suivre en production
- Identifiez la restriction : censure, restriction géographique, politique de la plateforme ou protection anti-bot.
- Choisissez la famille adaptée : mobile, résidentielle ou datacenter, selon la confiance accordée à l’ASN et les besoins de session.
- Configurez le protocole : HTTP CONNECT pour les outils web natifs, SOCKS5 lorsque l’application a besoin d’un tunnel de plus bas niveau.
- Comparez les deux routes : exigez plusieurs réussites avec contenu validé, et non un seul chargement.
- Ajoutez le contrôle de conformité : autorisation, conditions d’utilisation, débit et identité stable avant le passage à l’échelle.
Si votre activité légitime concerne la gestion des réseaux sociaux, la validation d’affiliation, la vérification publicitaire ou l’assurance qualité (QA) et nécessite une présence mobile française stable, testez un proxy mobile 4G avec ce processus précis. Gardez des sessions persistantes là où c’est nécessaire, mesurez la route de contrôle en parallèle et ne déployez le point de terminaison qu’après validation de vos critères d’acceptation écrits.
Si vous avez besoin de sorties mobiles françaises pour la gestion autorisée des réseaux sociaux, la vérification publicitaire, les études de marché ou l’assurance qualité géodépendante, Evoproxy propose des ports 4G personnels et partagés, avec une rotation réglable et des options de session persistante. Commencez par une seule charge de travail, comparez-la à une route de contrôle et ne passez à l’échelle qu’avec la configuration qui a fait ses preuves.