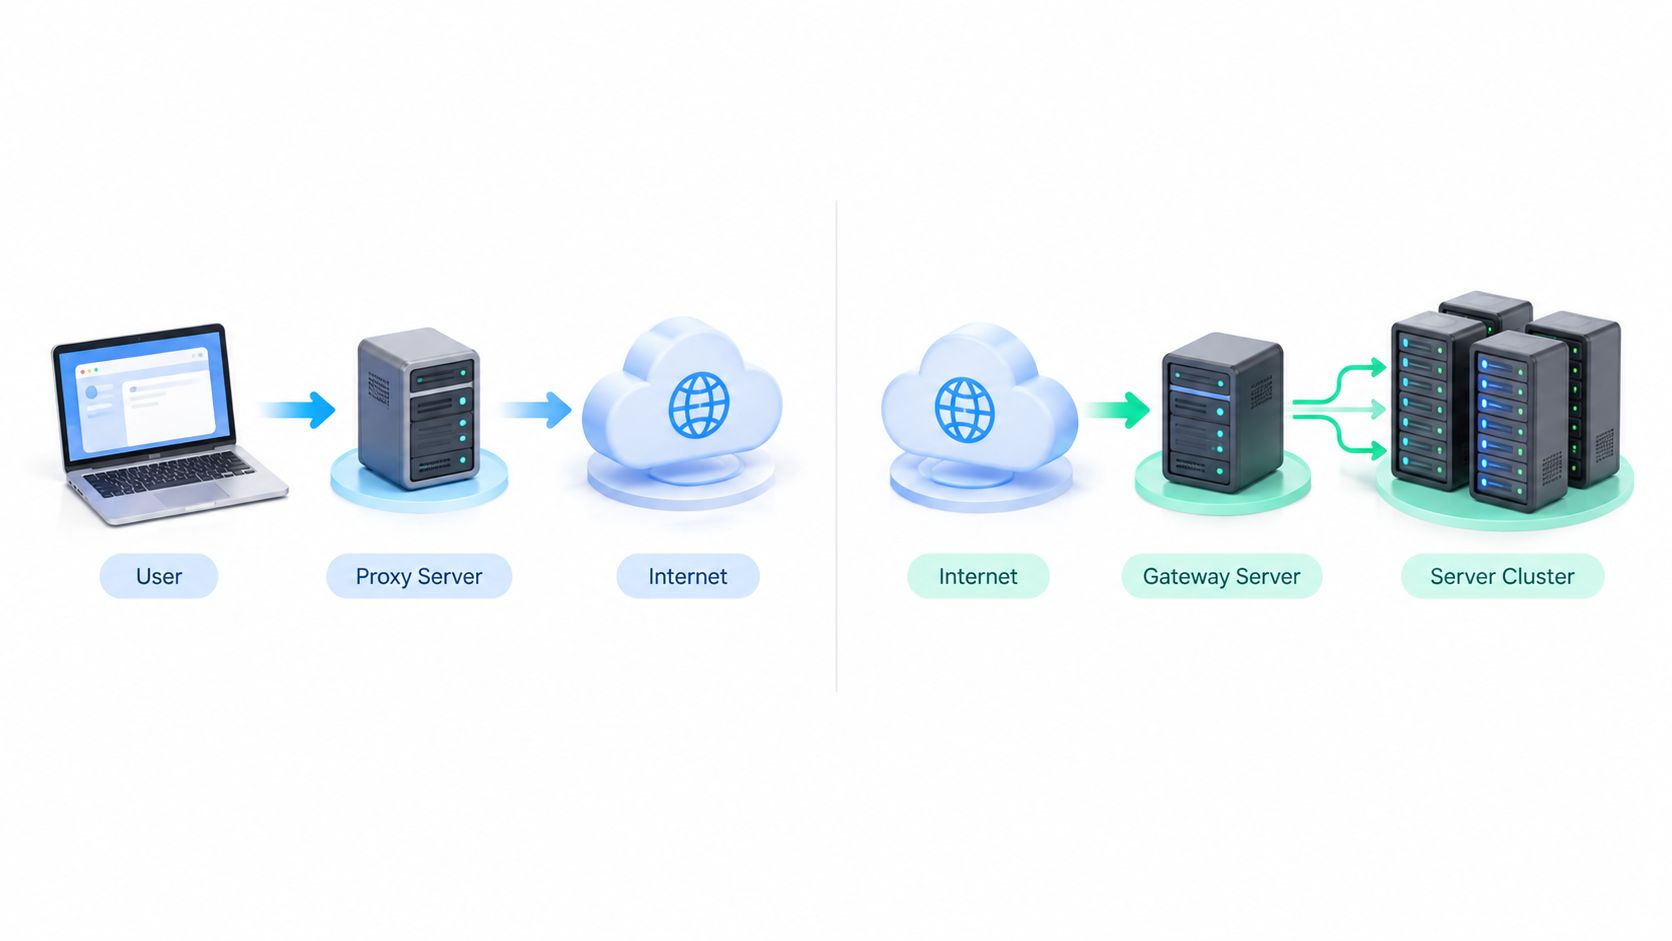
Der populärste Rat zur Auswahl zwischen Residential- und Mobile-Proxy ist zu einfach: Verwenden Sie Residential-Proxys für gewöhnliches Surfen und Mobile-Proxys immer dann, wenn Sie „mehr Vertrauen“ benötigen. Diese Abkürzung ignoriert die Netzwerkarchitektur hinter der Adresse, die Art und Weise, wie DNS und Browserverhalten Inkonsistenzen offenlegen, sowie die Herkunft des IP-Pools selbst.
Residential- und Mobile-Proxys repräsentieren beide Zugangsnetzwerke statt Hosting-Infrastruktur, bilden jedoch unterschiedliche Nutzer ab. Eine Residential-Verbindung ähnelt eher einer festen Breitbandverbindung im Haushalt oder Büro. Eine mobile Verbindung steht für Datenverkehr über einen Mobilfunkanbieter, wobei sich oft viele Teilnehmer dieselbe öffentliche Adresse teilen. Keine der beiden Kategorien garantiert Akzeptanz, Datenschutz oder eine ethisch einwandfreie Beschaffung.
Die praktische Wahl hängt davon ab, welche Nutzerumgebung Sie testen müssen, welches Sitzungsverhalten Ihr Workflow erfordert und welche Belege Sie sammeln, wenn etwas fehlschlägt. Für die Überwachung von SEO an festen Standorten, groß angelegtes Crawling, die Überprüfung mobiler Anzeigen, Konto-Workflows und standortabhängige Qualitätssicherung können jeweils unterschiedliche Pools erforderlich sein.
| Entscheidungsfaktor | Residential-Proxy | Mobile-Proxy |
|---|---|---|
| Netzwerkherkunft | Festnetz-Breitbandanbieter | Mobilfunknetz, meist 4G oder 5G |
| Adressverhalten | Enger an eine Zugangsleitung im Haushalt oder Büro gebunden | Wird häufig über Carrier-Grade-NAT gemeinsam genutzt |
| Geotargeting auf Stadtebene | In der Regel präziser | Kann über ein regionales Gateway des Mobilfunkanbieters ausgeleitet werden |
| Durchsatz und Stabilität | Im Allgemeinen besser für anhaltende Workloads geeignet | Aufgrund von Funkverbindung und Routing des Mobilfunkanbieters variabler |
| Identität des Mobilfunkanbieters | Nicht vorhanden | Über die mobile ASN vorhanden |
| Am besten geeignet für | Lokale SEO, Preisüberwachung, groß angelegtes Crawling, Qualitätssicherung an festen Standorten | Mobile Qualitätssicherung, Verwaltung von Social-Media-Konten, Überprüfung mobiler Anzeigen |
| Wichtigstes Betriebsrisiko | Unklare Zustimmung oder Herkunft der Residential-IP-Adressen | Geteilte Reputation, Überlastung und weniger präzise Standortbestimmung |
Netzwerkarchitektur und IP-Zuweisung
Der relevante Unterschied ist architektonischer, nicht reputationsbezogener Natur. Die Herkunft der öffentlichen IP bestimmt, wie der Datenverkehr geroutet wird, wie eine ASN ihn identifiziert und wie genau eine IP-Datenbank den Standort bestimmen kann.
Residential-Proxys verwenden Adressen, die Festnetzanbieter Haushalts- oder Büroanschlüssen zuweisen. Diese Adressen gehören in der Regel zu einem klar abgegrenzten Zugangsnetz und lassen sich häufig präziser einem physischen Gebiet zuordnen. Dadurch eignet sich Residential-Routing für Suchabfragen an bestimmten Standorten, die Überprüfung von Filial- und Händlersuchen sowie die Recherche im lokalen Handel. Weitere technische Informationen finden Sie in dieser Referenz zum Residential-Proxy-Netzwerk.
Mobile Proxys verwenden Adressen, die über Mobilfunknetze angekündigt werden. Mobilfunkanbieter schalten Teilnehmer häufig hinter Carrier-Grade-NAT (CGNAT), sodass sich mehrere private Teilnehmer den öffentlichen IPv4-Adressraum teilen können. IETF RFC 6888 beschreibt CGN als eine vom Internetanbieter betriebene Funktion, die Anforderungen an die gemeinsame Nutzung von Adressen unterliegt. Die gemeinsam genutzte IPv4-Adressierung bedeutet außerdem, dass eine öffentliche IP nicht als eindeutige Kennung einer Person oder eines Geräts betrachtet werden sollte.
Warum die ASN wichtig ist
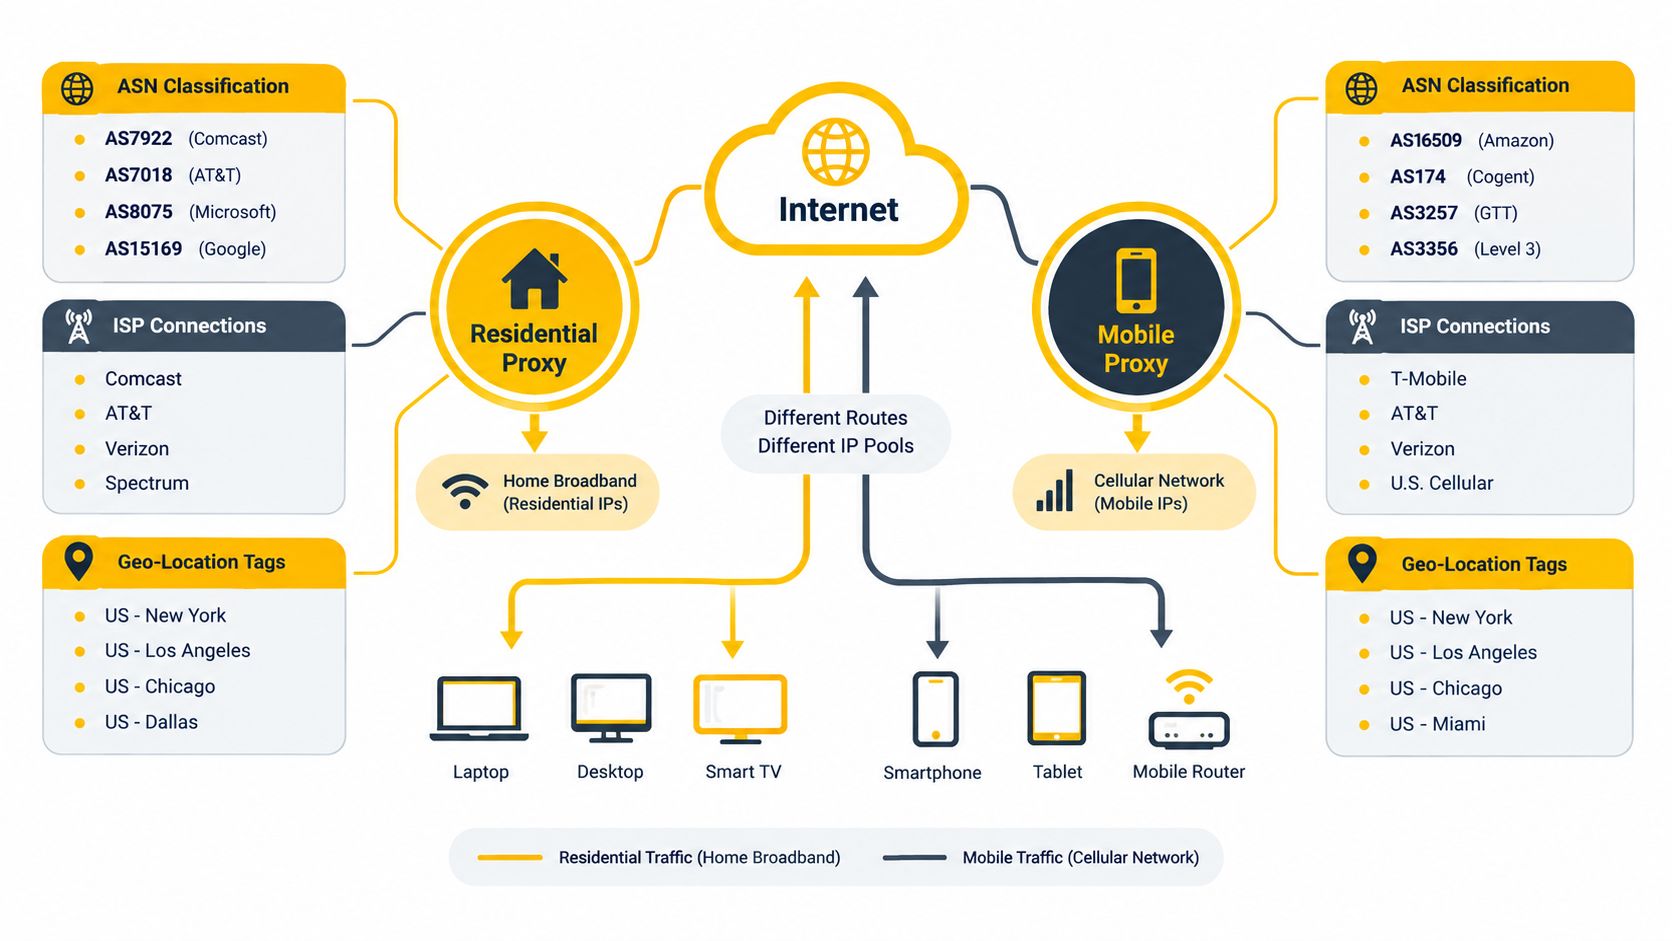
Eine autonome Systemnummer (ASN) identifiziert ein Netzwerk, das einer gemeinsamen Routing-Richtlinie folgt. Bei der Proxy-Analyse helfen die ASN und die zugehörige Organisation dabei, Festnetz-Breitband-, Mobilfunk- und Hosting-Netzwerke voneinander zu unterscheiden. Die IETF-Leitlinien zur netzwerkbasierten Identität anhand der ASN sind hilfreich, weil eine reine IP-Abfrage die Eigentums- und Routing-Informationen hinter einer Adresse verbergen kann.
Eine Residential-Adresse signalisiert in der Regel einen Zugang über einen Internetanbieter, der mit einer festen Verbindung verknüpft ist. Eine mobile Adresse signalisiert einen Mobilfunkanbieter und kann daher besser zu Datenverkehr passen, der von Smartphones ausgeht. Bei Datacenter-Adressen weisen die Eigentumsangaben typischerweise auf Hosting- oder Cloud-Anbieter hin. Ein System, das lediglich prüft, ob eine IP in einem bekannten Cloud-Bereich vorkommt, kann den Datenverkehr daher falsch klassifizieren.
ASN-Daten verbessern auch die Interpretation der Geolokalisierung. Residential-IPs sind in der Regel besser geeignet, wenn ein Test eine bestimmte Stadt abbilden muss. Mobiler Datenverkehr kann über ein Gateway des Mobilfunkanbieters an einem anderen Ort in der Region ausgeleitet werden, selbst wenn sich das Gerät in der Nähe befindet. Die IP-Datenbank kann deshalb einen allgemeinen Standort melden, der nicht mit der genauen Position des Mobilgeräts übereinstimmt.
Betriebliche Regel: Erfassen Sie IP, ASN, Organisation, Land und Zeitstempel als Datensatz zur Netzwerkidentität. Betrachten Sie diesen Datensatz nicht als Beleg für den exakten physischen Standort eines Nutzers.
Datenverkehr, der von Geräten ausgeht, liefert einen nützlichen Kontext, allerdings mit einer Einschränkung. Mobilgeräte verursachten laut der Statista-Zusammenfassung der StatCounter-Daten im Jahr 2010 etwa 3 % der weltweiten Website-Besuche, erreichten 2017 rund 50 % und machten 2025 ungefähr 58,5 % aus. Diese Zahlen beziehen sich auf den Datenverkehr von Mobilgeräten, nicht unbedingt auf Mobilfunknetze, da ein Smartphone auch über WLAN verbunden sein kann. Sie zeigen, dass mobiles Surfen ein vertrautes Nutzungsverhalten ist und Signale aus Mobilfunknetzen daher getrennt von Signalen aus Festnetzen analysiert werden sollten.
Erkennungsrisiken und Transparenz bei der Beschaffung
Eine Residential-IP ist nicht automatisch sicherer, sauberer oder ethischer als eine mobile IP. Diese Annahme hält sich, weil beide wie Verbraucherdatenverkehr wirken können. Moderne Erkennungssysteme bewerten jedoch weit mehr als nur die Adresse. Sie können Anfrageraten, TLS- und Browser-Fingerprints, Cookies, Anmeldeverläufe, Navigationsabläufe und Verhaltenskonsistenz vergleichen.
Auch bei Residential-Pools gibt es ein Beschaffungsproblem, das bei Vergleichen von Vertrauenswerten oft außen vor bleibt. Die Analyse von DataDome zur Beschaffung von Residential-Proxys berichtet, dass nur 16 % der Websites Bots erkennen können, die Residential-Proxys verwenden, wodurch 84 % Datenverkehr ausgesetzt sind, der über Residential-Verbindungen geleitet wird. Unabhängig davon schätzte hCaptcha in einer Analyse von Millionen Anfragen, dass an manchen Tagen 30 % bis 95 % der Anfragen über Residential-Proxy-Dienste auf Blackhat- oder Greyhat-Aktivitäten zurückzuführen waren. Diese Schätzung beschreibt beobachteten Datenverkehr über Proxy-Dienste, nicht jeden Residential-Anbieter oder dessen Kunden. Sie zeigt jedoch, warum Kategorienbezeichnungen allein nicht ausreichen.
Prüfen Sie den Pool, nicht nur die Bezeichnung
Bevor Sie einen Pool für die Kontoverwaltung, Anzeigenüberprüfung oder Qualitätssicherung einsetzen, fragen Sie, wie die Adressen in das Netzwerk gelangt sind. Eine verantwortungsvolle Beschaffungsprüfung sollte Folgendes umfassen:
- Einwilligungsnachweise: Vergewissern Sie sich, dass die Teilnahme eines Geräts oder Haushalts ausdrücklich und verständlich vereinbart wurde und widerrufen werden kann.
- Umgang mit Missbrauch: Prüfen Sie, ob der Betreiber Beschwerden untersucht, kompromittierte Endpunkte entfernt und eine Kontaktmöglichkeit bereitstellt.
- IP-Verlauf: Prüfen Sie, ob sich die Reputation von Adressen abrupt verändert hat, wiederholt Missbrauch auftrat oder verdächtige kurzzeitige Aktivitäten zu beobachten waren.
- Nutzungsbeschränkungen: Stellen Sie sicher, dass der Anbieter Ihre autorisierten Recherchen, Tests und Konto-Workflows gestattet.
- Datenverarbeitung: Informieren Sie sich darüber, welche Metadaten erfasst und wie lange Sitzungsdaten aufbewahrt werden.
Mobilfunknetze weisen eine andere Datenschutzeigenschaft auf. CGNAT kann viele voneinander unabhängige Teilnehmer hinter einer einzigen öffentlichen IPv4-Adresse zusammenführen, was die Zuordnung zu Einzelpersonen erschwert. Diese gemeinsame Nutzung kann allerdings auch zu Fehlalarmen führen, denn eine Ratenbegrenzung oder Sperre, die durch einen Teilnehmer ausgelöst wird, kann zu einem anderen Zeitpunkt auch andere Nutzer derselben Adresse betreffen.
Das ist kein Grund, mobile IPs automatisch als legitim zu betrachten. Auch über eine Mobilfunkanbieter-ASN kann missbräuchlicher Datenverkehr laufen, und ein Mobile-Proxy kann weiterhin gegen die Regeln einer Zielplattform verstoßen. Es ist ein Grund, neben der Reputation auch Konzentration und Herkunft zu bewerten. Die wichtigere Frage ist, ob sich das Netzwerk wie die autorisierte Nutzerumgebung verhält und ob der Anbieter erklären kann, wie er den Zugang erhalten hat.
Prüfung der Governance: Kann ein Anbieter die Einwilligung, den Umgang mit Missbrauch und den IP-Verlauf nicht erklären, macht auch eine Kennzeichnung als vertrauenswürdig den Pool nicht für sensible Aufgaben geeignet.
Eine aktuelle Analyse berichtete, dass 78 % der schädlichen Sitzungen mit Residential-IP-Adressen Reputationsdatenbanken entgingen, während 89,7 % der schädlichen Residential-IP-Adressen weniger als einen Monat aktiv waren, bevor sie ausgetauscht wurden. Diese Ergebnisse, zusammengefasst in dieser Analyse zu den Risiken von Residential- und mobilen Proxys, unterstreichen einen praktischen Punkt: Die IP-Reputation allein ist ein schwaches Auswahlkriterium. Für eine umfassendere Diskussion über den verantwortungsvollen Einsatz von Proxys können Teams diesen Leitfaden zu Proxy-Transparenz und -Erkennung heranziehen und zugleich ihre eigenen Autorisierungs- und Compliance-Kontrollen anwenden.
Leistungskennzahlen und Protokollverhalten
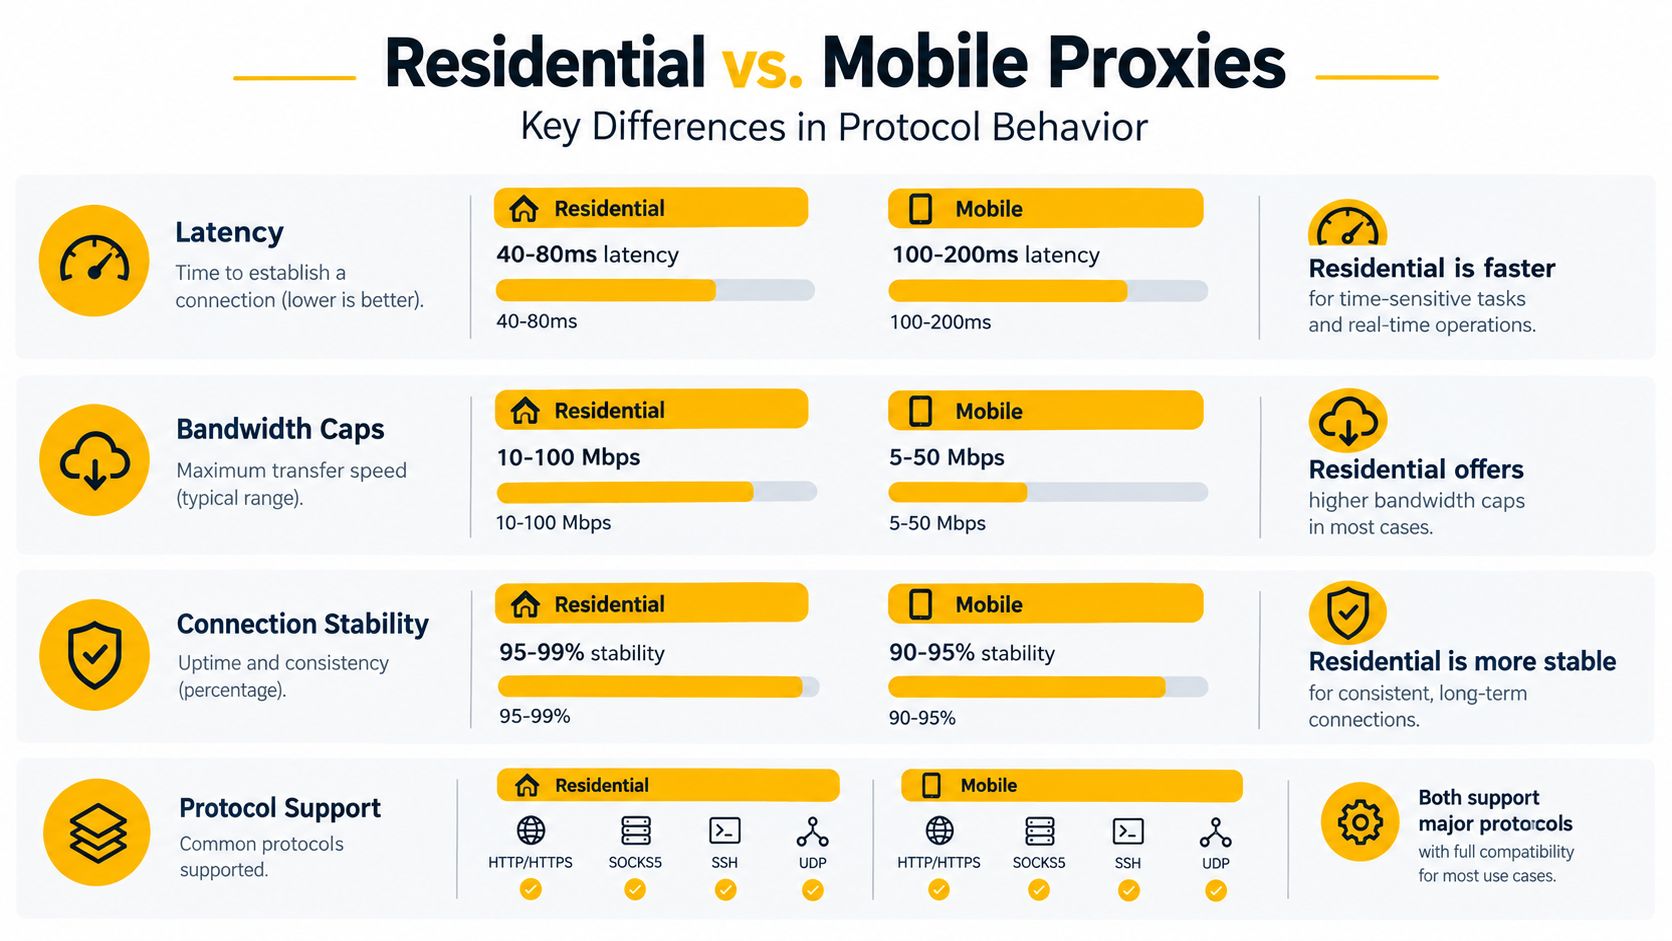
Residential-Verbindungen bieten im Allgemeinen eine besser vorhersehbare Datenübertragungsrate und Sitzungsstabilität. Festes Breitband umgeht den Funkabschnitt, den Mobilfunknetze nutzen, während bei mobilem Datenverkehr durch Funkzugang, Carrier-Routing, CGNAT und Gateway-Auswahl zusätzliche Verzögerungen auftreten können. Auch eine ausgelastete Funkzelle und wechselnde Signalbedingungen können die mobile Latenz während einer Sitzung schwanken lassen.
Ein veröffentlichter Vergleich nennt eine typische Residential-Latenz von ungefähr 30 bis 120 Millisekunden, verglichen mit etwa 80 bis 300 Millisekunden bei mobilen Proxys, wie in diesem Proxy-Leistungsvergleich beschrieben. Dieselbe Quelle gibt für Residential-Proxys eine von der Arbeitslast abhängige Übertragungsrate von etwa 3 bis 8 Mbps an, gegenüber ungefähr 4 bis 12 Mbps bei mobilen 4G/LTE-Proxys. Das sind keine allgemeingültigen Grenzwerte. Das Ergebnis kann sich je nach Anbieterkonfiguration, Entfernung zum Ziel, Anzahl gleichzeitiger Verbindungen und Nutzlastgröße ändern.
HTTP und SOCKS5 sind Konfigurationsoptionen
HTTP-Proxys sind für HTTP- oder HTTPS-Webverkehr ausgelegt. SOCKS5 arbeitet auf einer niedrigeren Ebene und kann ein breiteres Spektrum an Anwendungsverkehr weiterleiten. Das Protokoll bestimmt nicht, ob ein Proxy Residential oder mobil ist, und SOCKS5 ist keine Qualitätsstufe für Proxys.
Beim DNS-Verhalten entsteht häufig ein vermeidbarer Widerspruch. Mozillas Dokumentation zu HTTP und Proxys unterscheidet zwischen HTTP- und SOCKS-Mechanismen und beschreibt das DNS-Proxying-Verhalten von SOCKS5. Läuft die Verbindung über einen französischen mobilen Endpunkt, während der Client Domains über einen lokalen Resolver auflöst, kann das Ziel einen geografischen Widerspruch feststellen.
Für reproduzierbare regionale Qualitätssicherung sollten Sie Folgendes protokollieren:
- Das Proxy-Protokoll und die Authentifizierungsmethode.
- Ob DNS-Anfragen über den Proxy aufgelöst werden.
- Die beobachtete IP-Adresse, den ASN und die Organisation des Endpunkts.
- Die für den Test verwendete Browser- oder Anwendungsumgebung.
- Die Sitzungs- und Rotationsrichtlinie.
Messen Sie die p50- und p95-Latenz, die Erfolgsrate beim Verbindungsaufbau, die pro Sitzung übertragenen Bytes und die Häufigkeit von Wiederholungsversuchen aus der Zielregion. Ein Geschwindigkeitstest, der nur eine Reaktion im Bestfall erfasst, kann die hohen Latenzwerte ausblenden, die authentifizierte Abläufe unzuverlässig machen. Nutzen Sie diese Referenz zum Testen der Proxy-Geschwindigkeit, um einen reproduzierbaren Benchmark zu entwickeln.
Anwendungsfälle und situative Eignung
Der richtige Proxy bildet die Nutzerumgebung ab, die der geschäftlichen Fragestellung zugrunde liegt. Ein Proxy-Pool, der sich für die Überwachung lokaler Suchergebnisse eignet, kann für die Qualitätssicherung einer mobilen Anwendung die falsche Wahl sein, selbst wenn beide Aufgaben dasselbe Land erfordern.
Recherchen an festen Standorten sprechen für Residential-Proxys
Residential-Proxys eignen sich in der Regel besser für die Überwachung lokaler SEO-Ergebnisse, Prüfungen von Filialfinder-Funktionen und Preisrecherchen, bei denen die Genauigkeit auf Stadtebene wichtig ist. Ein festes Breitbandnetz stellt einen klareren Bezug zu einem lokalen Markt her, als ihn ein mobiles Carrier-Gateway bieten kann. Außerdem ermöglicht es ein gleichmäßigeres Crawling mit hohem Volumen, wenn die Aufgabe parallele Seitenabrufe, große Antwortinhalte oder wiederholte API-Anfragen umfasst.
Ein Einzelhandelsteam, das beispielsweise die regionale Produktverfügbarkeit prüft, muss möglicherweise Seitensprache, Währung, Bestandsmeldungen und Lieferoptionen in mehreren Städten vergleichen. Residential-Routing kann diese festen Standorte präziser abbilden. Das Team sollte jedoch die gerenderte Seite überprüfen und sich nicht allein auf die IP-Datenbank verlassen.
Workflows mit Carrier-Ursprung sprechen für mobile Proxys
Mobile Proxys eignen sich für Aufgaben, bei denen die erwartete Nutzerumgebung mobilfunkbasiert ist. Dazu zählen Qualitätssicherung für Mobile-First-Anwendungen, die Überprüfung mobiler Werbeauslieferung und das Testen von Erlebnissen, die sich je nach Carrier oder Gerätekontext ändern. Ein Carrier-ASN liefert eine Netzwerkidentität, die sich mit festem Breitband nicht nachbilden lässt.
Auch Social-Media-Manager, die an autorisierten Markenkonten arbeiten, bevorzugen möglicherweise mobiles Routing, wenn der Konto-Workflow auf Zugriff über ein Smartphone ausgelegt ist. Entscheidend ist die Konsistenz der Sitzung. Eine stabile mobile Sitzung mit stimmigem Browser-, Geräte-, Cookie- und Anmeldeverhalten ist nützlicher als eine aggressive Rotation, die die Netzwerkidentität während eines authentifizierten Ablaufs ändert.
Richten Sie den Test an der Auslieferungsoberfläche aus
Bei der Anzeigenverifizierung muss genau zwischen Desktop- und Mobilauslieferung unterschieden werden. Residential-Routing kann Desktop-orientierte Prüfungen in lokalen Märkten unterstützen. Mobiles Routing ist besser geeignet, wenn sich die Kampagne an Mobilfunknutzer richtet oder das QA-Team eine mobile Anzeige und den zugehörigen Landingpage-Ablauf überprüfen muss.
Teams für Markenschutz und Marktforschung sollten Beobachtung und Interaktion voneinander trennen. Für die Überwachung öffentlich zugänglicher Preise sind möglicherweise die Skalierbarkeit und stabile Geolokalisierung von Residential-Proxys erforderlich. Für autorisierte Tests eines mobilen Checkout-Ablaufs braucht es womöglich einen Carrier-Endpunkt, ein passendes Geräteprofil und ein eindeutig dokumentiertes Testkonto.
Keiner der beiden Pools sollte dazu verwendet werden, Zugriffskontrollen zu umgehen, Kontolimits zu überschreiten oder gegen Plattformrichtlinien zu verstoßen. Autorisierung, Ratenbegrenzungen, gegebenenfalls robots-Direktiven und Datenschutzanforderungen bleiben Bestandteil der technischen Konzeption.
Entscheidungsrahmen und Auswahlkriterien
Wählen Sie nicht anhand eines Vertrauenslabels. Entscheiden Sie anhand der Variablen der Arbeitslast, die Fehler, Kosten und Aussagekraft der Ergebnisse bestimmen.
Entscheidungsmatrix zur Proxy-Auswahl
| Variable der Arbeitslast | Eignung von Residential-Proxys | Eignung von mobilen Proxys |
|---|---|---|
| Anfragen pro Sitzung | Gut geeignet für wiederholte Seitenabrufe und umfangreiches Crawling | Besser geeignet, wenn jede Anfrage den Zugriff über Mobilfunk nachbilden muss |
| Gleichzeitige Konten | Geeignet, wenn eine feste ISP-Identität und kontrollierte Sitzungen erforderlich sind | Geeignet für autorisierte mobile Workflows mit sorgfältig getrennten Sitzungen |
| Sitzungsdauer | Oft besser vorhersehbar bei langen Downloads und dauerhaftem Browsen | Nützlich, wenn das Ziel eine Carrier-Sitzung erwartet, aber Gateway-Wechsel sollten überwacht werden |
| Rotationshäufigkeit | Flexibel für verteilte Recherchen und Standortprüfungen | Nützlich für neue Carrier-Routen, aber übermäßige Rotation kann die Authentifizierung stören |
| ASN-Konsistenz | Begünstigt die Geolokalisierung über festes Breitband | Begünstigt die Identität im Carriernetz und die Validierung mobiler Auslieferung |
| Genauigkeit auf Stadtebene | In der Regel die bessere Option | Prüfen Sie das tatsächliche Nutzererlebnis am Ziel, da Carrier-Endpunkte regional sein können |
| Bandbreitenbedarf | Besser geeignet für anhaltende Datenübertragungen und paralleles Crawling | Für Aufgaben reservieren, bei denen der Carrier-Kontext wichtiger ist als die Übertragungsrate |
| Erkennungssignale | Erscheinungsbild eines privaten Breitbandanschlusses, dennoch einer Verhaltensanalyse unterworfen | Erscheinungsbild eines Mobilfunk-Carriers, dennoch gemeinsamen Reputations- und Fingerprint-Prüfungen unterworfen |
| Datenschutz und Herkunft | Erfordern klare Einwilligung und Kontrollen gegen Missbrauch | Erfordern Transparenz beim Carrier-Zugriff und Kontrollen für Auswirkungen gemeinsam genutzter Adressen |
Beginnen Sie mit der Zielumgebung. Wenn sich der Nutzer, den Sie modellieren, zu Hause oder in einem Büro befindet, ist Residential-Routing die passendere Ausgangsbasis. Greift der Nutzer über ein Smartphone oder eine Mobilfunkanwendung auf den Dienst zu, bildet mobiles Routing die Umgebung besser ab.
Legen Sie anschließend die Sitzungsmechanik fest. Halten Sie die erwartete Anzahl von Anfragen, gleichzeitigen Konten, Sitzungsdauer, Rotationsintervalle, Bandbreite pro Sitzung und erforderliche Länder- oder Stadtabdeckung fest. Diese Variablen machen unhaltbare Anbieterbehauptungen schnell sichtbar, weil sie aus „hohem Vertrauen“ überprüfbares Verhalten machen.
Vergleichen Sie abschließend beide Kandidaten mit dem autorisierten Ziel. Erfassen Sie erfolgreiche Logins, die Häufigkeit von Challenges, die Vollständigkeit der Seiten, die Anzeigendarstellung, die geografische Herkunft von API-Antworten und die Wiederherstellungszeit nach einem Fehler. Ein mobiler Pool ist gerechtfertigt, wenn sein Mobilfunkanbieter-Signal ein echtes Problem löst. Residential-Proxys sind vorzuziehen, wenn sie die erforderliche geografische Abdeckung und Konsistenz bieten, ohne unnötige Netzwerkvariabilität mit sich zu bringen.
Best Practices für Implementierung und Validierung
Zuverlässigkeit in der Produktion entsteht durch die Abstimmung von Sitzungsstatus, Protokollverhalten und Browseridentität. Rotation allein macht einen Workflow nicht sicherer. In einem authentifizierten Prozess kann ein Wechsel der IP bei gleichzeitiger Beibehaltung derselben Cookies, desselben Geräteprofils und desselben Login-Verlaufs eine stärkere Inkonsistenz erzeugen als die Verwendung eines stabilen Endpunkts.
Sitzungen bewusst konfigurieren
Verwenden Sie Sticky Sessions für authentifizierte Anfragen, Kontoeinstellungen, Checkout-Tests und alle Abläufe, die Kontinuität erfordern. Eine Sticky Session hält zusammengehörige Anfragen für einen festgelegten Zeitraum auf derselben Proxy-Route. Rotation ist bei unabhängigen Anfragen nach öffentlichen Daten sinnvoller, bei denen jede Aufgabe ohne Übernahme des Authentifizierungsstatus neu beginnen kann.
Stimmen Sie den Client auf den Netzwerktyp ab. Ein mobiler Endpunkt in Verbindung mit einer reinen Desktop-Browser-Signatur, einer inkonsistenten Zeitzone, einer widersprüchlichen Locale-Einstellung oder einem abweichenden Geräteverhalten erschwert die Fehlerdiagnose. Das bedeutet nicht, eine Nutzeridentität vorzutäuschen. Es bedeutet, sicherzustellen, dass ein autorisierter Test das zu prüfende Gerät und die Verbindung originalgetreu abbildet.
Legen Sie die Rotation anhand der Aufgabe fest und nicht nach einem allgemeinen Zeitgeber:
- Authentifizierte Workflows: Lassen Sie die Route stabil, bis die Transaktion oder der Testfall abgeschlossen ist.
- Monitoring öffentlicher Seiten: Rotieren Sie zwischen unabhängigen Prüfungen, wenn für geografische Stichproben unterschiedliche Standorte erforderlich sind.
- Anzeigenverifizierung: Behalten Sie die Route lange genug bei, um die Seite, das Werbemittel, die Weiterleitung und die Messantwort zu laden.
- Fehlerbehebung: Ändern Sie jeweils nur eine Variable, damit das Team feststellen kann, ob das Problem am Netzwerk, Protokoll, Client oder am Verhalten des Ziels liegt.
Die beobachtete Route validieren
Führen Sie vor der Skalierung eine Baseline-Anfrage aus und erfassen Sie die beobachtete IP, ASN, Organisation, das Land und den Zeitstempel. Vergleichen Sie diese Angaben mit der erwarteten Zielregion und prüfen Sie anschließend die tatsächliche Antwort auf Sprache, Währung, Einwilligungsverhalten, Produktverfügbarkeit, Werbung und regionsspezifische API-Ausgaben.
Eine erfolgreiche IP-Abfrage reicht nicht aus. Das Routing über Mobilfunkanbieter kann zu einem regionalen Exit führen, und Geo-Datenbanken können voneinander abweichen. Prüfen Sie bei Tests für Frankreich beispielsweise, ob das Seitenerlebnis und die Werbeantwort dem vorgesehenen französischen Szenario entsprechen, statt anzunehmen, dass eine französische ASN eines Mobilfunkanbieters die Genauigkeit auf Stadtebene belegt.
Führen Sie für jeden Testlauf einen Nachweis. Erfassen Sie Protokoll, DNS-Modus, Endpunktkennung, Sitzungskennung, Browserkontext, Antwortstatus, Challenge-Ergebnis und Anzahl der Wiederholungen. So lässt sich eine blockierte IP von einem Fingerprint-Konflikt oder einem Ausfall aufseiten des Ziels unterscheiden.
Validierungsroutine: Prüfen Sie die Endpunktantworten, bevor Sie die Nebenläufigkeit erhöhen. Eine nicht verifizierte Route zu skalieren, vervielfacht die Unsicherheit statt der Zuverlässigkeit.
Setzen Sie Autorisierungskontrollen auf Anwendungsebene um. Beachten Sie Kontoinhaberschaft, Plattformlimits, gegebenenfalls robots-Direktiven, Datenschutzpflichten und die Nutzungsbedingungen des Ziels. Proxys können bei legitimen Tests und Messungen für Netzwerkvielfalt sorgen, berechtigen aber nicht zu Zugriffen, für die das Team anderweitig keine Berechtigung hat.
Strategische Empfehlungen für Netzwerke mit hohem Vertrauen
Die stärkste Strategie weist jedem Proxy-Typ eine klar definierte Aufgabe zu und kontrolliert die Übergänge zwischen ihnen.
Verwenden Sie Residential-Pools für Workloads, die präzise Standortbestimmung, eine breite geografische Stichprobe, umfangreiche Downloads und stabiles Breitbandverhalten erfordern. Lokale SEO, Preisbeobachtung, die Validierung von Filialfindern und umfangreiche Sammlungen öffentlicher Daten profitieren häufig von dieser Konsistenz. Stellen Sie die geografische Genauigkeit sicher, indem Sie die bereitgestellte Seite validieren und die ASN erfassen, statt sich ausschließlich auf eine Standortauswahl zu verlassen.
Verwenden Sie mobile Pools, wenn die Identität des Mobilfunkanbieters Teil des Tests ist. Mobile Anzeigenverifizierung, QA für Smartphone-Apps, autorisierte Workflows für Social-Media-Konten und vom Mobilfunkanbieter abhängige Nutzerabläufe sind dafür besonders geeignet. Wie im Abschnitt zur Netzwerkarchitektur erläutert, ist mobiles Surfen weit verbreitet. Deshalb sollte Mobilfunkverhalten bei Tests von Anfang an berücksichtigt werden und kein Sonderfall sein.
Für den mobilen Breitbandverkehr wurde laut dem Verkehrsausblick der Internationalen Fernmeldeunion ein Volumen von 1,5 Zettabyte im Jahr 2025 prognostiziert, nachdem es 2023 bereits 1 Zettabyte überschritten hatte. Für den Festnetz-Breitbandverkehr wurden 7,3 Zettabyte im Jahr 2025 prognostiziert. Dieselbe Quelle meldete seit 2021 ein durchschnittliches jährliches Wachstum des mobilen Breitbandverkehrs von 19 %, verglichen mit 16 % bei Festnetz-Breitband. Festnetze übertragen weiterhin deutlich mehr Daten, während der mobile Zugang schneller wächst. Beide Proxy-Klassen bleiben daher aus unterschiedlichen Gründen betrieblich wichtig.
Für europäische Teams kann ein regionsspezifischer Mobilfunk-Pool hilfreich sein, wenn der Workflow auf diesen Markt ausgerichtet ist. Routing über französisches 4G/LTE kann beispielsweise die Validierung französischer mobiler Werbung, lokalisierter App-Abläufe und autorisierter Social-Media-Workflows unterstützen, sofern Seiten-, Mobilfunkanbieter-, DNS- und Browser-Signale übereinstimmen.
Für beide Kategorien sollten dieselben Governance-Grundsätze gelten: Einwilligungen dokumentieren, die Herkunft offenlegen, Sitzungen kontrollieren, reproduzierbare Messungen erfassen und die Richtlinien des Ziels beachten. Beginnen Sie mit einem kleinen Workload. Vergleichen Sie Fehlermuster statt Marketingkennzahlen und reservieren Sie mobile Kapazität für Aufgaben, bei denen das Mobilfunkverhalten das Ergebnis verändert.
Evoproxy bietet über dasselbe Konto Zugang zu Residential-Proxys und mobilen 4G/5G-Proxys, darunter Mobilfunkverbindungen mit Sitz in Frankreich, persönliche und gemeinsam genutzte Ports sowie konfigurierbare Rotation für autorisiertes Social-Media-Management, Anzeigenprüfungen, Marktforschung und standortabhängige QA. Workflows, die ein Mobilfunknetz erfordern, sollten anhand ihrer Sitzungs- und Geografieanforderungen über Evoproxy bewertet werden.