Sie haben einen Proxy auf Ihrem Telefon konfiguriert, eine soziale App geöffnet, und das Konto zeigt immer noch die gleiche Carrier-IP an. Oder die Verbindung funktioniert über WLAN, fällt jedoch auf das Mobilfunknetz zurück, wenn Sie das Büro verlassen. Das ist die Lücke, die die meisten grundlegenden Anleitungen übersehen.
Zu lernen, wie man Proxy auf mobilen Geräten verwendet, bedeutet, WLAN-Einstellungen von der mobilen Routing zu trennen, das richtige Protokoll und Sitzungsverhalten auszuwählen und zu testen, welche Apps über den Proxy senden. Ein gespeicherter Hostname und Port sind kein Beweis dafür, dass der Datenverkehr geschützt ist. Sie müssen die Ausgangs-IP, ASN, Geolokalisierung, DNS-Pfad und das Verhalten der App überprüfen, bevor Sie ein Produktionskonto, einen Forschungsworkflow oder einen QA-Test dahinter setzen.
Warum mobile Proxys sich von Wohn- und Rechenzentrums-IPs unterscheiden
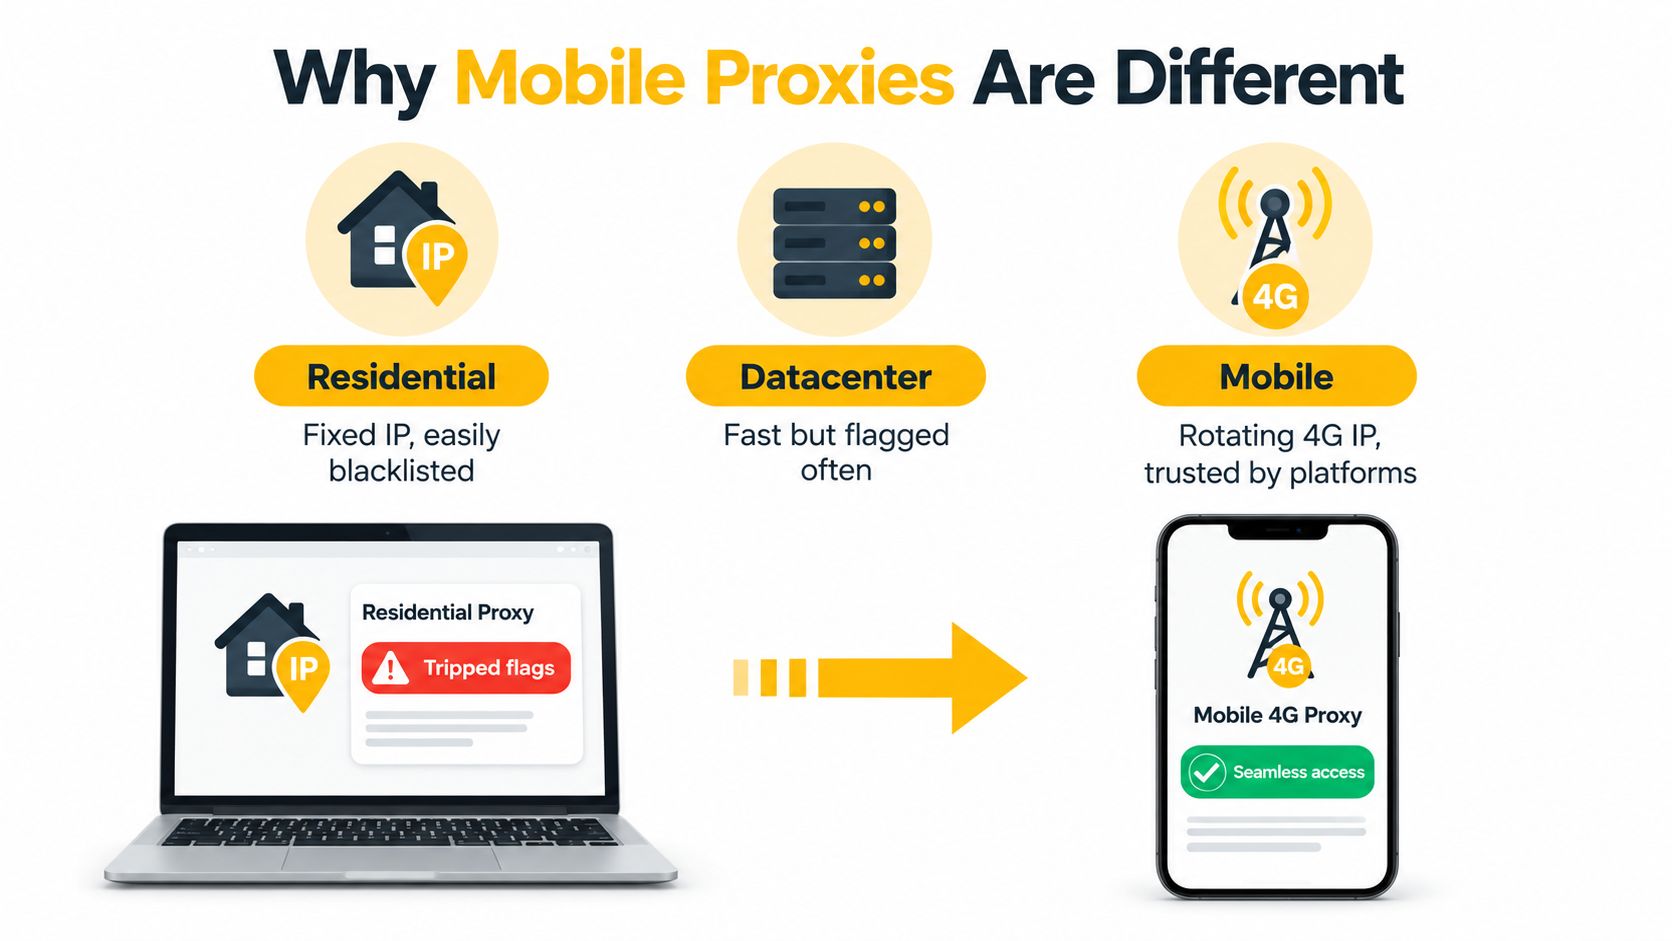
Ein mobiler Proxy sendet Datenverkehr über eine echte Mobilfunkverbindung, die normalerweise mit einem 3G-, 4G- oder 5G-Carrier-Netzwerk verbunden ist. Ein Wohnproxy verwendet eine IP, die mit einer Heim- oder ISP-Verbindung verknüpft ist, während ein Rechenzentrumsproxy aus Hosting-Infrastruktur stammt. Diese Quellen erzeugen unterschiedliche Netzwerksignale. Plattformen können Anfragen anhand von IP-Ruf, ASN, Standort und Verhaltensmuster bewerten.
Der entscheidende technische Unterschied ist Carrier-Grade NAT oder CGNAT. Mobilfunkanbieter platzieren oft viele Abonnenten hinter einer gemeinsamen öffentlichen IPv4-Infrastruktur. Der reservierte gemeinsame Adressbereich für CGNAT ist 100.64.0.0/10, wie in RFC 6598 angegeben. Da viele Abonnenten diese Umgebung teilen, kann eine mobile IP gewöhnlichem Carrier-Datenverkehr ähneln, anstatt eine Adresse zu sein, die mit Hosting-Infrastruktur verbunden ist.
Ein Rechenzentrumsbereich ist normalerweise schnell und vorhersehbar, aber Anti-Missbrauchssysteme können ihn leichter klassifizieren. Eine Wohnadresse kann natürlicher erscheinen, kann jedoch an eine stabile Haushaltsverbindung oder eine Geschichte von nicht verwandten Benutzern gebunden bleiben. Mobile IPs spiegeln das Verhalten des Mobilfunknetzes wider, was für Workflows geeignet ist, die auf glaubwürdigem, mobil-originierendem Datenverkehr basieren.
Der betriebliche Kompromiss
Mobile Proxys sind nicht automatisch schneller oder sicherer. Mobilfunkrouting kann Latenz hinzufügen, den Durchsatz begrenzen, Sitzungen unterbrechen und mehr Bandbreite kosten als Rechenzentrumsinfrastruktur. Der Hauptvorteil ist normalerweise Netzwerklegitimität, nicht rohe Geschwindigkeit.
Proxy-Routing muss auch auf der richtigen Ebene überwacht werden. Forschungen haben dokumentiert, dass Android-Apps mehrere Proxy-SDKs integrieren, wobei diese SDKs im beobachteten Umfeld erhebliche WLAN- und Mobilfunkdaten verbrauchen, gemäß dem NDSS-Forschungsbericht zu mobilen Proxys. Die Erkenntnis unterstützt das Testen des Proxy-Verhaltens auf der Verbindungs- oder Geräte-Routing-Ebene, wenn eine App den mobilen Pfad verwenden muss, anstatt anzunehmen, dass die Browsereinstellungen jede Anfrage abdecken.
Eine prägnante Definition und Architekturübersicht finden Sie in diesem Leitfaden, was ein mobiler Proxy ist. Verwenden Sie mobile IPs, wenn das Verhalten des Carrier-Ursprungs wichtig ist. Wählen Sie Wohn- oder Rechenzentrumsinfrastruktur, wenn Geschwindigkeit, Skalierung oder Kosten wichtiger sind als die Authentizität des Mobilfunknetzes. Testen Sie in der Produktion die Route, die Abdeckungen der App, die Sitzungsstabilität und die Bandbreite, bevor Sie sie einem Live-Workflow zuweisen.
Das richtige Protokoll, den Rotationsmodus und das Targeting auswählen
Wählen Sie das Verbindungsdesign, bevor Sie die Geräteeinstellungen bearbeiten. Drei Entscheidungen bestimmen, ob die Route zum Workflow passt: Protokoll, Sitzungsmodus und Targeting. Sie bestimmen auch, welche Anfragen der Proxy verarbeiten kann und wie konsistent eine App dieselbe Netzwerkidentität präsentiert.
HTTP- und HTTPS-Proxys eignen sich für Browser, Webanfragen und Software, die Standard-Proxy-Felder akzeptiert. SOCKS5 arbeitet auf einer breiteren Verbindungsebene und kann TCP- und UDP-Datenverkehr weiterleiten, sodass es für Anwendungen geeignet ist, die nicht direkt HTTP sprechen. Das Protokoll ändert die Kompatibilität, nicht die Legitimität der mobilen IP. Überprüfen Sie diese Proxy-Protokollanleitung für den praktischen Unterschied zwischen HTTP- und SOCKS5-Verhalten.
Rotation steuert die Identitätskontinuität. Eine rotierende Sitzung ändert die Ausgangs-IP pro Anfrage oder gemäß einem Zeitplan. Dieses Muster kann Marktforschung, breites Crawling und verteilte Überprüfung unterstützen. Eine sticky Sitzung hält die gleiche IP für einen definierten Zeitraum, was besser für Anmeldeflüsse, Kontoverwaltung und App-Tests geeignet ist, bei denen eine Adressänderung eine aktive Sitzung inkonsistent erscheinen lassen kann.
Targeting kann allgemein bleiben oder sich auf das Netzwerk hinter der Adresse konzentrieren. Länderspezifisches Targeting unterstützt allgemeine Lokalisierungsprüfungen, während städtisches Targeting hilfreich ist, wenn sich Inhalte je nach Markt unterscheiden. ASN-Targeting wählt ein bestimmtes Carrier-Netzwerk aus und bietet oft einen präziseren mobilen Kontext als die Auswahl eines Landes allein. Die Dokumentation zu mobilen Proxys über ASN und Sitzungs-Targeting beschreibt, wie Carrier-Level-Targeting und sticky oder rotierende Sitzungen häufig exponiert werden.
| Verwendungszweck | Protokoll | Sitzungsmodus | Targeting |
|---|---|---|---|
| Verwaltung sozialer Konten | SOCKS5 oder HTTPS | Sticky | Gleiche Carrier ASN und beabsichtigte Region |
| Marktforschung | HTTP/HTTPS | Rotierend | Land, Stadt oder breites regionales Targeting |
| Werbeüberprüfung | HTTP/HTTPS | Sticky während jedes Tests | Übereinstimmung mit dem Testmarkt und Carrier |
| App QA | SOCKS5, wenn unterstützt | Sticky | Carrier ASN und Zielgeografie |
| Öffentliche Preisüberwachung | HTTP/HTTPS | Rotierend | Land oder Stadt, je nach Frage |
Für Konto- und App-Workflows beginnen Sie mit SOCKS5 plus sticky Sitzungen plus konsistentem ASN-Targeting. Für Webforschung mit höherem Volumen ist HTTP plus rotierende Sitzungen plus breites geografisches Targeting normalerweise einfacher zu bedienen. Rotationsrichtlinien unterscheiden sich je nach Endpunkt, überprüfen Sie also rotierende mobile Proxy-Sitzungen, bevor Sie ein Endpunktformat auswählen oder es einem Live-Workflow zuweisen. Testen Sie, wie sich die gewählte Route auf der App- oder Geräteebene verhält, nicht nur im Browser.
Einrichten eines Proxys auf Android-Geräten
Ein Telefon kann die erwartete IP über WLAN anzeigen, während es Mobilfunkdaten direkt über den Carrier sendet. Konfigurieren und testen Sie diese Routen separat, oder eine App kann den Proxy ohne sichtbare Warnung umgehen.
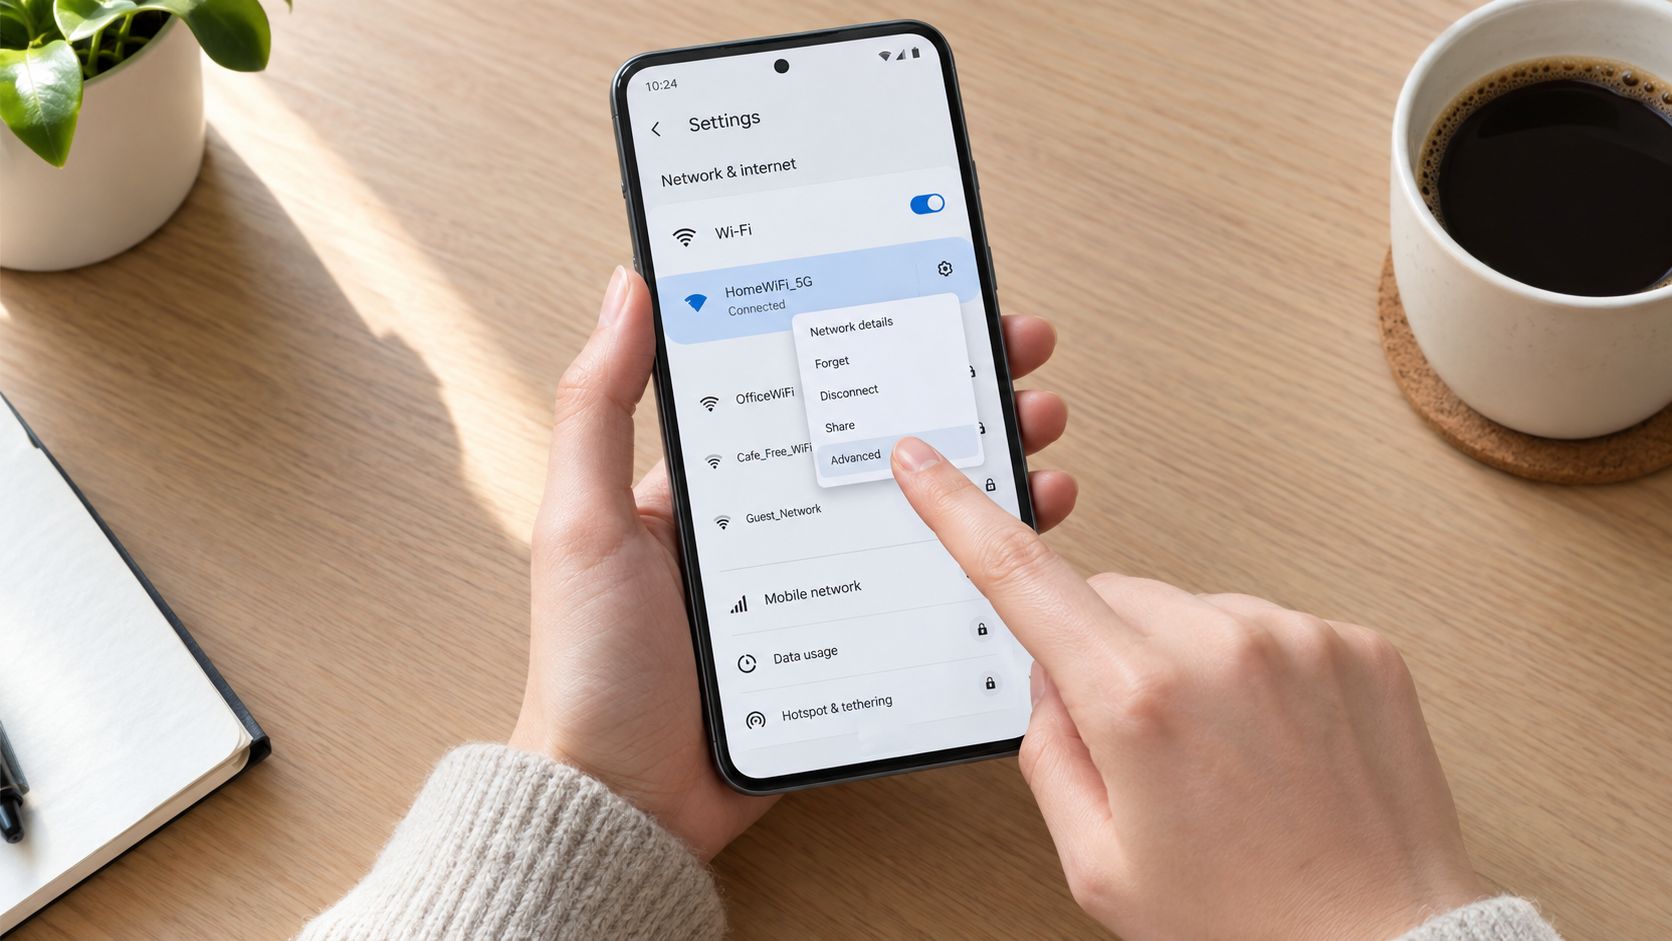
Für WLAN öffnen Sie Einstellungen, wählen das verbundene Netzwerk aus, bearbeiten es, erweitern die erweiterten Optionen und ändern Proxy von Keine auf Manuell. Geben Sie den Proxy-Hostname und Port ein, fügen Sie eine Authentifizierung hinzu, wenn diese Felder verfügbar sind, speichern Sie und stellen Sie die Verbindung wieder her. Die Menübezeichnungen unterscheiden sich je nach Android-Version und Hersteller, aber die Reihenfolge bleibt ähnlich. Diese Android-Proxy-Konfigurationsanleitung zeigt den Standardkonfigurationsfluss.
WLAN und Mobilfunkdaten erfordern unterschiedliche Pfade
Der WLAN-Proxy gehört zu diesem Netzwerkprofil. Er wird nicht automatisch angewendet, wenn das Telefon auf 4G oder 5G wechselt. Überprüfen Sie für Mobilfunkdaten den aktiven APN über Einstellungen, Netzwerk und Internet, Mobilfunknetz oder SIMs, Zugangspunktnamen. Öffnen oder duplizieren Sie den APN, geben Sie den Proxy-Hostname und Port in die entsprechenden Felder ein und speichern Sie das neue Profil.
Duplizieren Sie das Carrier-Profil, anstatt es zu überschreiben. Halten Sie das Original als Fallback verfügbar, falls mobile Daten, Messaging oder Carrier-Dienste nicht mehr funktionieren. Das Verhalten des APN hängt vom Carrier ab, daher bestätigen sichtbare Proxy-Felder nicht, dass das Mobilfunkrouting sie verwendet.
Wenn der APN das Proxy-Routing nicht unterstützt, verwenden Sie einen VPN-basierten Proxy-Client oder einen app-basierten Proxy-Manager. Ein lokaler Tunnel kann ausgewählte Anwendungen oder den gesamten Datenverkehr des Geräts über den Proxy leiten. Er verarbeitet auch Apps, die die Wi-Fi-Proxy-Einstellung von Android ignorieren. Diese app-basierte Schicht ist wichtig für mobile Arbeitsabläufe und für das Testen von Datenverkehr außerhalb des Browsers.
Den tatsächlichen Pfad validieren
Überprüfen Sie nach dem Speichern die externe IP. Bestätigen Sie, dass die öffentliche IP, der Standort und die ASN mit dem ausgewählten Proxy-Plan übereinstimmen. Führen Sie auch einen DNS-Leck-Test durch und machen Sie eine HTTPS-Anfrage. Eine Verbindung kann aktiv erscheinen, während DNS weiterhin den Anbieter verwendet oder eine Anwendung den Proxy umgeht, daher folgen Sie während der Validierung einem Android-Mobilproxy-Testleitfaden.
Notieren Sie den ursprünglichen APN, bevor Sie Änderungen vornehmen, und testen Sie dann eine Anwendung nach der anderen. Dadurch werden Authentifizierungs-, DNS-, APN- und anwendungsbezogene Fehler isoliert. Für Produktionshandyflotten oder Emulatoren validieren Sie sticky und rotating Sessions auf derselben Ebene, die von der Anwendung verwendet wird, nicht nur über den Gerätesbrowser.
Einrichten eines Proxys auf iPhone und iPad
Auf iPhone und iPad ist die manuelle Proxy-Konfiguration an das ausgewählte Wi-Fi-Netzwerk gebunden. Öffnen Sie Einstellungen, tippen Sie auf Wi-Fi, wählen Sie das aktive Netzwerk aus und wählen Sie Proxy konfigurieren. Ändern Sie die Einstellung von Aus auf Manuell, geben Sie den Server und den Port ein, aktivieren Sie die Authentifizierung nur, wenn Ihre Proxy-Anmeldeinformationen dies erfordern, und speichern Sie.
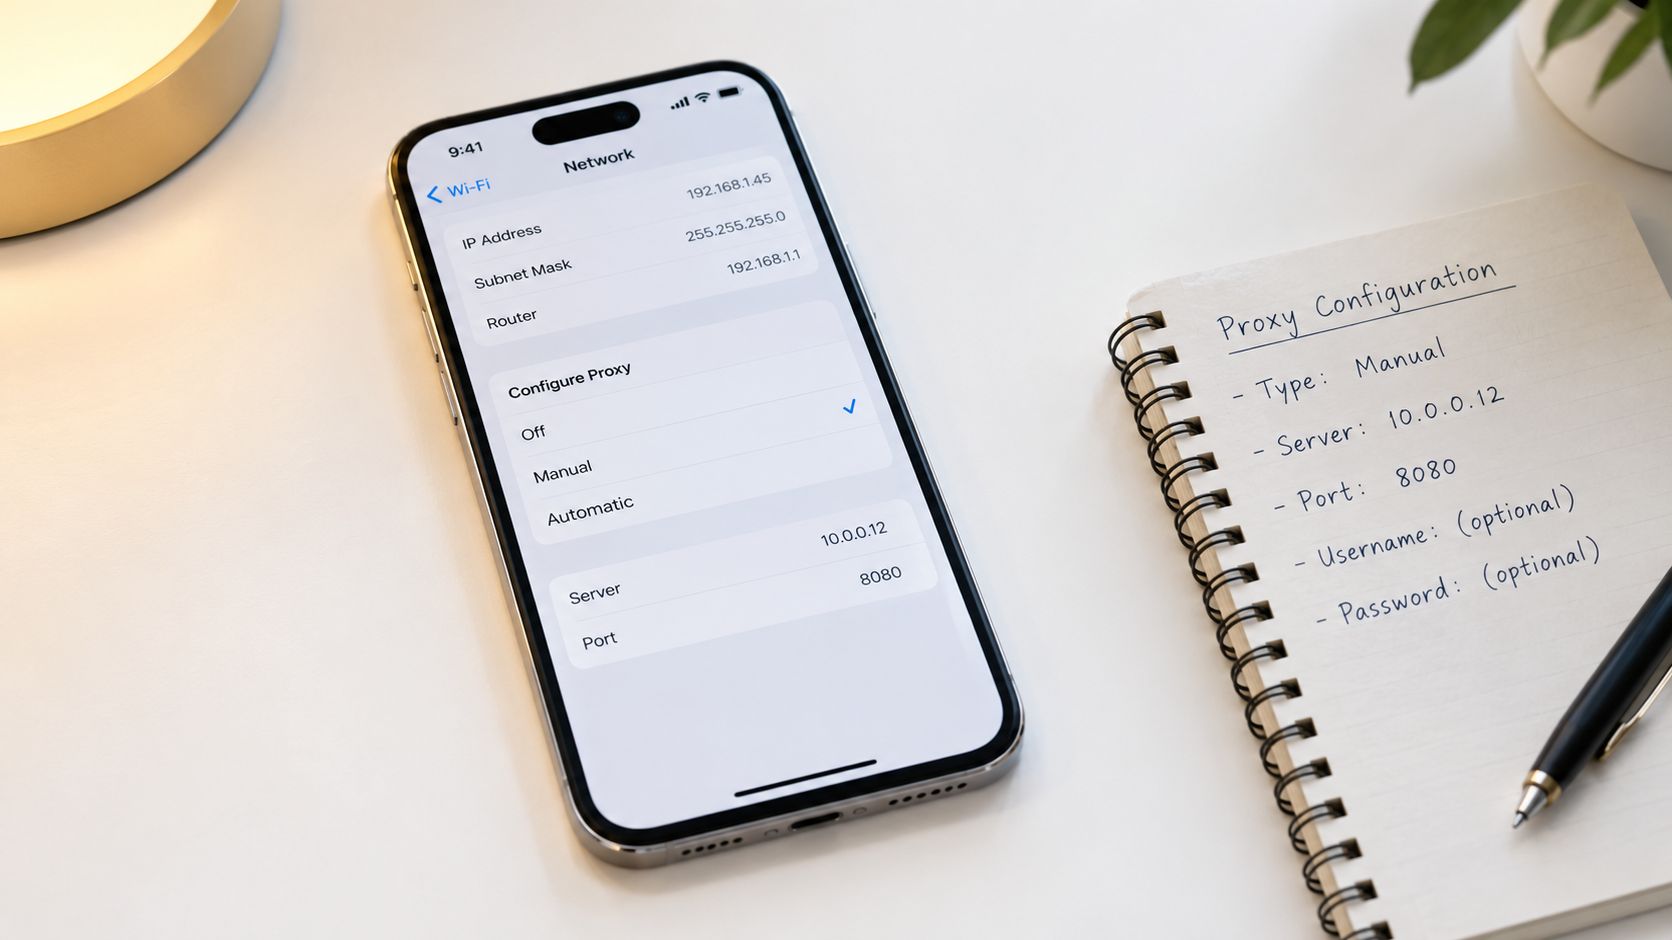
Diese Konfiguration beeinflusst den Datenverkehr, der das ausgewählte Wi-Fi-Netzwerk nutzt. Wenn das Gerät auf mobile Daten umschaltet, bietet der manuelle Wi-Fi-Proxy kein systemweites 4G- oder 5G-Routing. Dies ist die zentrale Einschränkung für alle, die recherchieren, wie man einen Proxy in mobilen Daten verwendet, anstatt einen Proxy in einem Café oder Büro zu nutzen.
Wenn ein Profil oder eine App erforderlich ist
Konfigurationsprofile können einen besser verwalteten Ansatz bieten, insbesondere für überwachte Geräte, kontrollierte Testflotten oder Umgebungen, die pro-App-Richtlinien benötigen. Installieren Sie nur Profile von einem vertrauenswürdigen Administrator, bestätigen Sie, welchen Datenverkehr sie leiten, und halten Sie sie widerrufbar. Überprüfen Sie nach Änderungen das installierte Profil unter Einstellungen, Allgemein, VPN und Geräteverwaltung.
Für das mobile Routing verwenden Sie einen app-basierten Proxy-Manager oder ein vom Anbieter unterstütztes Netzwerkprofil, das einen VPN-ähnlichen Tunnel erstellt. iOS-Apps respektieren oft nicht das Wi-Fi-Proxy-Feld, selbst wenn der Browser dies tut. Soziale Anwendungen, Automatisierungsklienten und Anwendungen, die direkte Verbindungen öffnen, benötigen möglicherweise eine explizite pro-App-Routing.
Eine gute Bereitstellung trennt den Datenverkehr absichtlich. Leiten Sie den Testbrowser oder die QA-Anwendung über den mobilen Proxy, während Sie Bank-, persönliche Nachrichten- und Geräteverwaltungsdatenverkehr auf der normalen Verbindung belassen, es sei denn, Ihr genehmigter Testplan erfordert etwas anderes. Dies reduziert versehentliche Exposition und macht die Fehlersuche viel klarer.
Testen Sie zuerst über Wi-Fi, deaktivieren Sie dann Wi-Fi und wiederholen Sie die IP-, ASN-, Geolokalisierungs-, DNS- und HTTPS-Überprüfungen über mobile Daten. Wenn sich die Ergebnisse unerwartet ändern, ist der Proxy an die falsche Ebene angehängt.
Verwendung von Rotation, Sticky Sessions und Authentifizierung in Apps
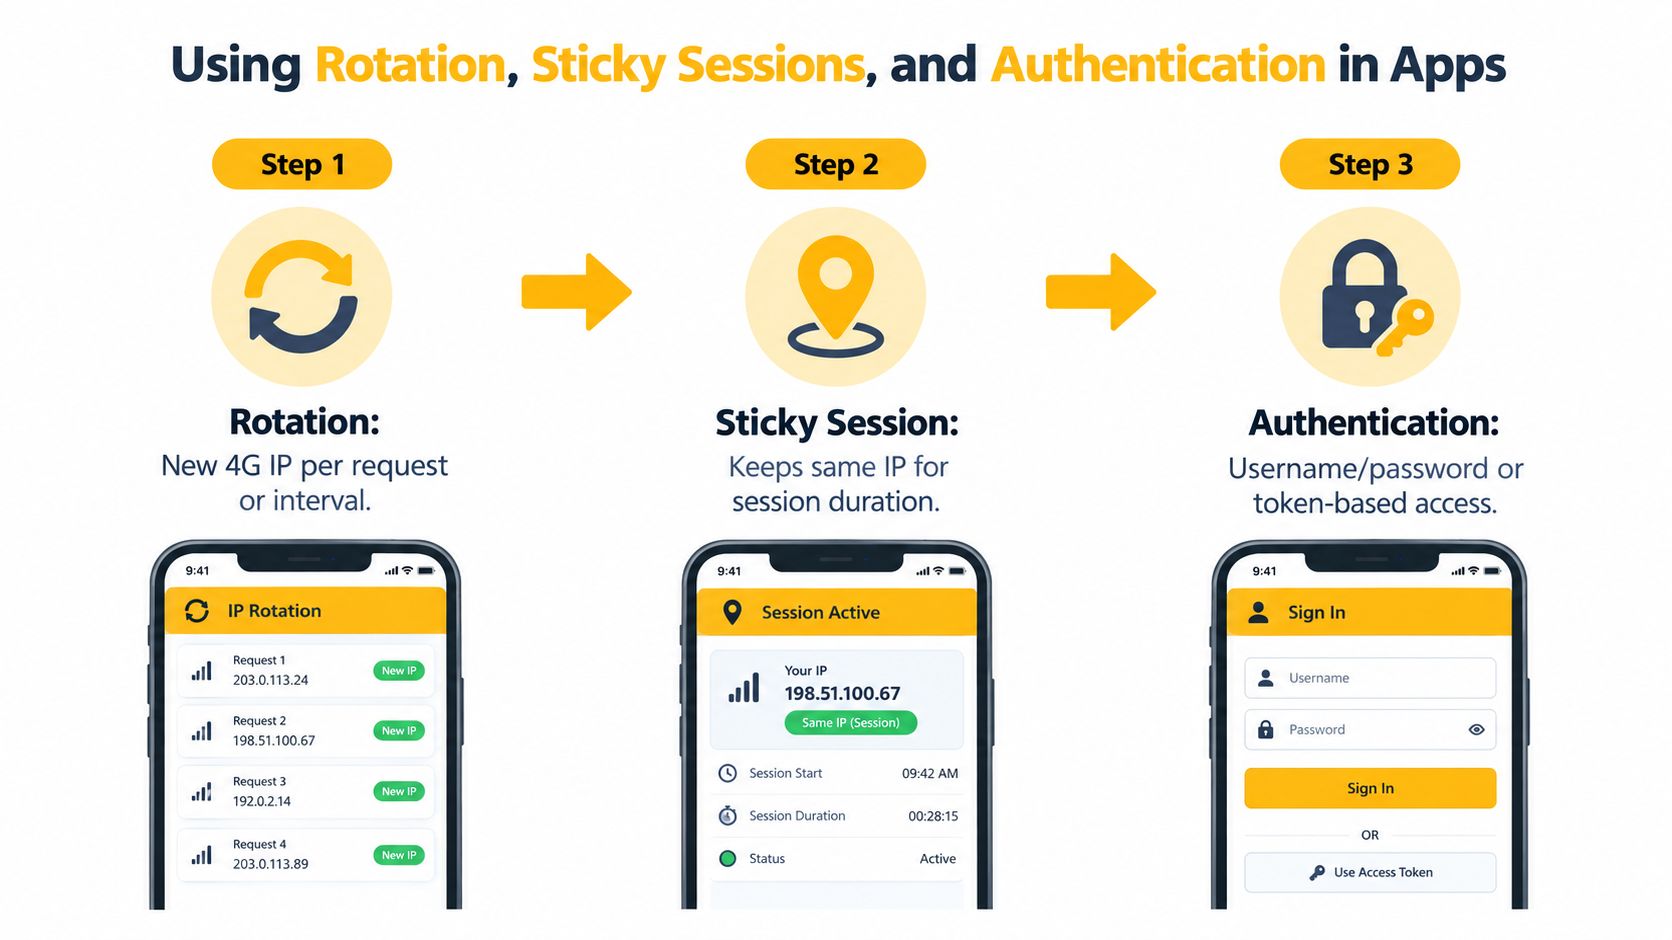
Sobald das Telefon konfiguriert ist, bestimmen die Endpunkt-Einstellungen in jeder App, wie sich die Sitzung verhält. Ein rotierender mobiler Proxy liefert bei jeder Anfrage oder in jedem Intervall eine andere IP. Eine sticky session behält eine Ausgangs-IP, die mit der Sitzung für ihre konfigurierte Lebensdauer verbunden ist.
Diese Unterscheidung ist wichtig für Arbeitsabläufe mit Konten. Ein sozialer Login, der mit einer Carrier-IP beginnt und auf einer anderen fortgesetzt wird, kann inkonsistent erscheinen, selbst wenn beide Adressen zum selben Land gehören. Ein Forschungscrawler kann von der Rotation profitieren, während ein Kontoadministrator normalerweise Kontinuität benötigt.
Authentifizierung an das Netzwerk anpassen
Es gibt zwei gängige Authentifizierungsmuster:
- IP-Whitelist: Nützlich, wenn Anfragen von einem stabilen Büro, Server oder kontrollierten Gateway stammen. Der Proxy akzeptiert Datenverkehr von genehmigten Quelladressen, ohne Anmeldeinformationen in jeder App anzugeben.
- Benutzername- und Passwortanmeldeinformationen: Besser für Telefone, Emulatoren und wechselnde Quellnetzwerke. Die App oder der Proxy-Manager speichert die Anmeldeinformationen und sendet sie mit der Verbindungsanfrage.
Für die Anwendungs-Konfiguration geben Sie den Host des Anbieters, den Port, den Benutzernamen und das Passwort in die vom Client bereitgestellten Felder ein. Fügen Sie keine Anmeldeinformationen in URLs ein, die in Tickets oder Screenshots geteilt werden. Wenn der Anbieter einen On-Demand-Rotationslink bereitstellt, behandeln Sie ihn als Kontrollendpunkt, der eine neue Ausgangs-IP anfordert, ohne die gesamte Anwendungs-Konfiguration neu zu erstellen.
Das sicherste Betriebsverfahren besteht darin, ein Konto oder eine Testidentität einer sticky session zuzuweisen, und dann nur an einer sauberen Workflow-Grenze zu rotieren. Wechseln Sie nicht zufällig zwischen rotierenden und sticky Pools. Führen Sie ein Protokoll darüber, welchen Endpunkt, ASN, Geografie und Sitzungsmodus jedes Konto verwendet.
Bevor Sie die Automatisierung ausführen, testen Sie den Endpunkt in einer kontrollierten Anfrage. Überprüfen Sie die zurückgegebene IP, bestätigen Sie das erwartete Protokoll und verifizieren Sie, dass der Client nach einem Authentifizierungsfehler nicht auf die mobile Schnittstelle des Geräts zurückfällt. Konnektivität ist nur der erste Test. Konsistenz macht die Einrichtung nutzbar.
Vertrauenswerte sauber halten und Erkennungsfallen vermeiden
Ein 4G-Label macht nicht jede IP vertrauenswürdig. Carrier-Netzwerke weisen Adressen neu zu, gemeinsame Bereiche können eine Geschichte des Missbrauchs haben, und Dienste bewerten mehr als nur den Proxy-Handshake. Sie können die ASN und den Standort der IP mit der Zeitzone, Sprache, Gerätefingerabdruck, Anmeldehistorie und Aktivitätsmuster eines Kontos vergleichen.
Operative Konsistenz ist wichtiger als häufige Rotation. Das Wechseln von IPs während einer aktiven Sitzung, das Mischen von Sitzungspools für ein Konto oder das Wiederholen fehlgeschlagener Authentifizierungsversuche kann ein verdächtiges Profil erzeugen. DNS-Lecks und WebRTC-Exposition können auch Netzwerkdetails offenbaren, die mit dem beabsichtigten Ausgang in Konflikt stehen.
Mobile Proxy-Software, die auf einem Gerät installiert ist, verdient eine eigene Prüfung. Forschungen haben Proxy-SDKs in Android- und iOS-Apps gefunden, einschließlich Apps mit sehr großen Installationsbasen, und berichtet, dass einige SDKs täglich erhebliche Wi-Fi- und mobile Daten verbrauchten, wie im NDSS-Mobilproxy-Studie dokumentiert. Eine installierte App kann die Bandbreitennutzung oder das Routing ändern, ohne mit Ihrem Proxy-Design übereinzustimmen. Überprüfen Sie die Geräteflotte vor der Produktionsnutzung, insbesondere bei gemeinsam genutzten Telefonen und Emulatoren.
Verwenden Sie eine Überprüfungspipeline
Beginnen Sie außerhalb des Telefons. Testen Sie die Anmeldeinformationen und den Endpunkt aus einer kontrollierten Umgebung und wiederholen Sie die Überprüfungen auf dem Gerät. Bestätigen Sie:
- Die öffentliche IP gehört zum erwarteten Proxy-Netzwerk.
- Die ASN stimmt mit dem ausgewählten Anbieter oder der Zielregel überein.
- Die Geolokalisierung passt zum Konto oder Testmarkt.
- DNS-Anfragen legen den Carrier-Resolver nicht unnötig offen.
- WebRTC offenbart keine widersprüchliche lokale oder öffentliche Adresse.
- HTTPS-Anfragen sind erfolgreich, ohne wiederholte Authentifizierungsfehler.
- Die Ziel-App verwendet den System- oder app-basierten Proxy.
Browserbasierte WebRTC-Überprüfungen helfen, wenn der Workflow in einem Browser läuft. Folgen Sie diesem Leitfaden, um WebRTC-Lecks zu verhindern während dieses Validierungsschrittes.
Operative Regel: Messen Sie den Erfolg durch stabile IP-Präsentation, niedrige Fehlerquoten und vorhersehbaren Datenverbrauch, nicht einfach daran, ob eine Seite geladen wird.
Halten Sie die lokalen Signale abgestimmt. Wenn ein Konto auf dem französischen Markt tätig ist, sollten seine IP-Geografie, Carrier-ASN, Zeitzone, Sprache und normale Aktivitäten zusammenpassen. Dies garantiert nicht die Akzeptanz durch einen Dienst, und ein Proxy kann seine Regeln nicht außer Kraft setzen. Es verhindert jedoch offensichtliche Konfigurationswidersprüche.
| Risiko | Was es auslöst | Minderung |
|---|---|---|
| IP-Änderungen während des Logins | Rotation erfolgt mitten in der Sitzung | Verwenden Sie eine sticky session bis zum Logout oder Abschluss der Aufgabe |
| Konfliktierende Kontohistorie | Geografie des Kontos und Proxy-Standort stimmen nicht überein | Proxy-Region, ASN, Sprache und Zeitzone anpassen |
| DNS-Leckage | Gerät löst Namen über den Anbieter auf | Aktivieren Sie Remote-DNS im Routing-Client und führen Sie einen Leak-Test durch |
| App-Umgehung | App ignoriert die Systemeinstellungen für den Proxy | Verwenden Sie genehmtes per-App-Routing oder eine VPN-basierte Proxy-Schicht |
| Authentifizierungs-Schleifen | Falsche Anmeldeinformationen oder wiederholte Versuche | Testen Sie die Anmeldeinformationen separat und erfassen Sie den genauen Fehler |
| Versteckte Bandbreitennutzung | Eine installierte App enthält Proxy-SDKs oder leitet den Verkehr stillschweigend weiter | Überprüfen Sie Apps, schränken Sie das Routing ein und überwachen Sie den Verbrauch |
| Geräte-IP-Exposition | WebRTC oder direkte Verbindungen umgehen den Proxy | Testen Sie die Browser-Leckoberflächen vor der Produktion |
Beheben Sie ein Variablenproblem nach dem anderen. Ein Timeout weist normalerweise auf Erreichbarkeit oder Routing hin. Ein 407-Fehler deutet auf eine Proxy-Authentifizierung hin, während ein DNS-Fehler auf die Handhabung der Namensauflösung hinweist. Wenn eine App die Geräte-IP anzeigt, überprüfen Sie auf eine Umgehung oder eine nicht unterstützte Proxy-Methode. Dokumentieren Sie das Symptom, bevor Sie die Einstellungen ändern, da mehrere Fehlkonfigurationen die ursprüngliche Ursache verbergen können.
Mobile Proxys für legitime Anwendungsfälle nutzen
Mobile Proxys funktionieren am besten als Netzwerkpräsentationsschicht für eine definierte Geschäftsanwendung, nicht als Abkürzung um Plattformregeln herum. Ein Social-Media-Team kann konsistente sticky sessions für genehmigte Kundenkonten zuweisen, die Geografie der Konten kohärent halten und konservative Rotation nur zwischen abgeschlossenen Workflows verwenden.
QA-Teams können das standortsensitive Verhalten von Anwendungen über verschiedene Anbieter-Netzwerke und Regionen testen. Das hilft, Bedingungen mit mobilem Ursprung für Standortbildschirme, Anzeigenplatzierungen, Checkout-Flows und andere Benutzerreisen zu reproduzieren. Der Test bleibt nur dann sinnvoll, wenn die Geräteeinstellungen, der Anwendungsstatus und der Netzwerkstandort das zu bewertende Szenario darstellen.
Marktforschung und Preisüberwachung profitieren von kontrolliertem Targeting. Eine ASN kann einen bestimmten Anbieter repräsentieren, während das Targeting nach Stadt oder Land lokale Suchen, Preisgestaltungen und Überprüfungen von Verkaufsstellen unterstützen kann. Ad-Verifizierungs-Teams können vergleichen, was eine Kampagne für eine definierte Region anzeigt, ohne eine Datacenter-Route mit einer mobilen Benutzererfahrung zu verwechseln.
Markenschutzteams können regionale Inhalte überprüfen, und datenschutzbewusste Betreiber können genehmigten Forschungstraffic von persönlichem Gerätetraffic trennen. In jedem Fall sind die Bedingungen des Zielservices, die geltenden Datenschutzbestimmungen und die Anforderungen an die Zustimmung zu beachten. Verwenden Sie kein Proxy-Routing, um Benutzer zu impersonifizieren, der Durchsetzung zu entkommen oder verbotene Aktivitäten zu automatisieren.
Evoproxy bietet französischen 4G, LTE und 3G Mobile Proxy-Zugang über persönliche und gemeinsame Ports, mit einer konfigurierbaren Rotation von einer bis fünf Minuten oder auf Anfrage. Dieses Modell kann für legitimes Social Management, Forschung, Werbevalidierung und QA-Workflows geeignet sein, bei denen französischer Anbieter-Ursprungsverkehr und kontrolliertes Sitzungsverhalten relevant sind.
Wenn Sie konsistentes französisches Mobilrouting für genehmigtes Multi-Account-Management, Marktforschung, Ad-Verifizierung oder mobile QA benötigen, überprüfen Sie die verfügbaren Sitzungs- und Portoptionen von Evoproxy. Beginnen Sie mit einem kontrollierten Workflow, überprüfen Sie die IP, ASN, Geolokalisierung, DNS-Pfad und das Anwendungsverhalten, und erweitern Sie dann nur, wenn die Route stabil bleibt.


