Vous avez configuré un proxy sur votre téléphone, ouvert une application sociale, et le compte affiche toujours la même adresse IP de l'opérateur. Ou la connexion fonctionne sur Wi-Fi, puis revient au réseau cellulaire lorsque vous quittez le bureau. C'est le manque que la plupart des guides de base omettent.
Apprendre comment utiliser un proxy sur des appareils mobiles signifie séparer les paramètres Wi-Fi du routage cellulaire, choisir le bon protocole et le comportement de session, et tester quelles applications passent par le proxy. Un nom d'hôte et un port enregistrés ne sont pas une preuve que le trafic est protégé. Vous devez vérifier l'IP de sortie, l'ASN, la géolocalisation, le chemin DNS et le comportement de l'application avant de mettre un compte de production, un flux de recherche ou un test QA derrière cela.
Pourquoi les Proxies Mobiles Sont Différents des IP Résidentielles et des Datacenters
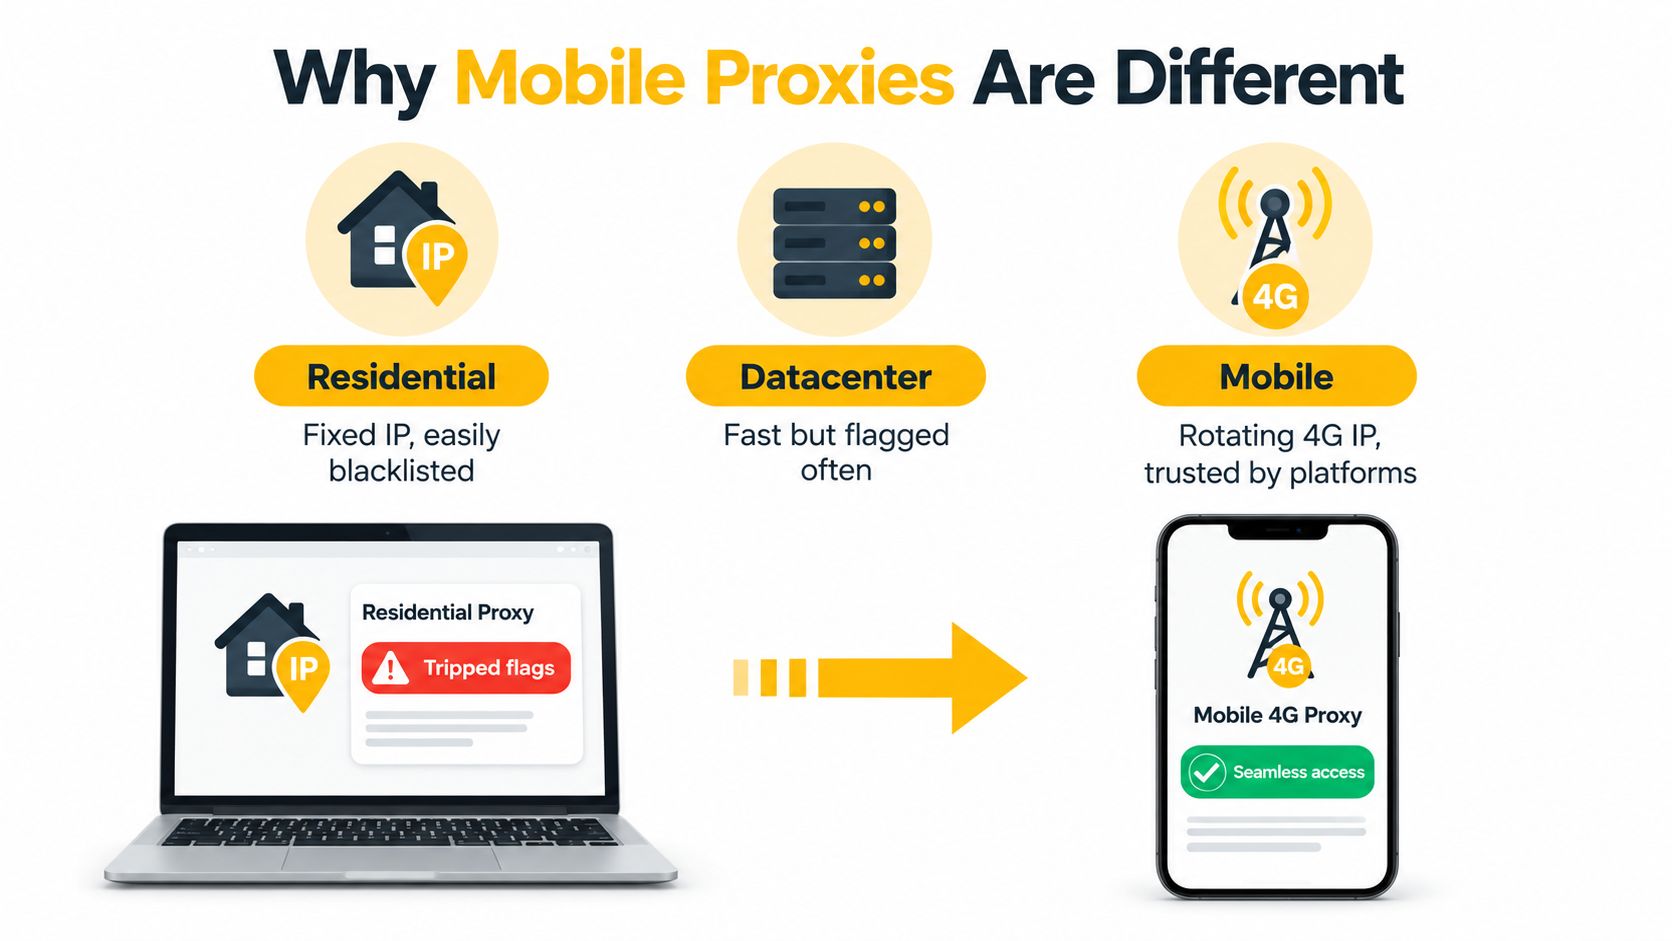
Un proxy mobile envoie le trafic à travers une véritable connexion cellulaire, généralement associée à un réseau d'opérateur 3G, 4G ou 5G. Un proxy résidentiel utilise une IP liée à une connexion domestique ou à un FAI, tandis qu'un proxy de datacenter provient d'une infrastructure d'hébergement. Ces sources créent des signaux réseau différents. Les plateformes peuvent évaluer les demandes par la réputation de l'IP, l'ASN, la localisation et le comportement de connexion.
La différence technique déterminante est le NAT de niveau opérateur, ou CGNAT. Les opérateurs mobiles placent souvent de nombreux abonnés derrière une infrastructure IPv4 publique partagée. La plage d'adresses partagées réservées pour le CGNAT est 100.64.0.0/10, comme spécifié par la RFC 6598. Comme de nombreux abonnés partagent cet environnement, une IP mobile peut ressembler à un trafic d'opérateur ordinaire plutôt qu'à une adresse associée à une infrastructure d'hébergement.
Une plage de datacenter est généralement rapide et prévisible, mais les systèmes anti-abus peuvent la classifier plus facilement. Une adresse résidentielle peut sembler plus naturelle, mais elle peut rester liée à une connexion domestique stable ou à un historique d'utilisateurs non liés. Les IP mobiles reflètent le comportement du réseau cellulaire, ce qui convient aux flux de travail qui dépendent d'un trafic d'origine mobile crédible.
Le compromis opérationnel
Les proxies mobiles ne sont pas automatiquement plus rapides ou plus sûrs. Le routage cellulaire peut ajouter de la latence, limiter le débit, interrompre les sessions et coûter plus de bande passante que l'infrastructure de datacenter. Le principal avantage est généralement la légitimité du réseau, et non la vitesse brute.
Le routage proxy nécessite également une surveillance au bon niveau. Des recherches ont documenté des applications Android intégrant plusieurs SDK de proxy, ces SDK consommant des données Wi-Fi et cellulaires substantielles dans l'environnement observé, selon le document de recherche sur les proxies mobiles NDSS. La découverte soutient le test du comportement du proxy au niveau de la connexion ou du routage de l'appareil lorsque qu'une application doit utiliser le chemin mobile, plutôt que de supposer que les paramètres du navigateur couvrent chaque demande.
Une définition concise et un aperçu de l'architecture apparaissent dans ce guide sur ce qu'est un proxy mobile. Utilisez des IP mobiles lorsque le comportement d'origine opérateur est important. Choisissez une infrastructure résidentielle ou de datacenter lorsque la vitesse, l'échelle ou le coût sont plus importants que l'authenticité du réseau mobile. En production, testez le chemin, la couverture de l'application, la stabilité de la session et la bande passante avant de l'assigner à un flux de travail en direct.
Choisir le Bon Protocole, Mode de Rotation et Ciblage
Choisissez le design de connexion avant de modifier les paramètres de l'appareil. Trois choix déterminent si le chemin convient au flux de travail : protocole, mode de session, et ciblage. Ils déterminent également quelles demandes le proxy peut gérer et à quelle fréquence une application présente la même identité réseau.
Les proxies HTTP et HTTPS conviennent aux navigateurs, aux demandes web et aux logiciels qui acceptent des champs de proxy standard. SOCKS5 fonctionne à un niveau de connexion plus large et peut transférer du trafic TCP et UDP, donc il convient aux applications qui ne parlent pas directement HTTP. Le protocole change la compatibilité, pas la légitimité de l'IP mobile. Consultez ce guide sur les protocoles de proxy pour la distinction pratique entre le comportement HTTP et SOCKS5.
La rotation contrôle la continuité de l'identité. Une session tournante change l'IP de sortie par demande ou selon un calendrier. Ce modèle peut soutenir la recherche de marché, le crawling large et la vérification distribuée. Une session collante maintient la même IP pendant une période définie, ce qui convient mieux aux flux de connexion, à l'administration de compte et aux tests d'application où un changement d'adresse peut faire apparaître une session active comme incohérente.
Le ciblage peut rester large ou se concentrer sur le réseau derrière l'adresse. Le ciblage par pays soutient les vérifications de localisation générales, tandis que le ciblage par ville aide lorsque le contenu diffère selon le marché. Le ciblage ASN sélectionne un réseau d'opérateur particulier, donnant souvent un contexte mobile plus précis que la sélection par pays seule. La documentation du proxy mobile sur le ciblage ASN et de session décrit comment le ciblage au niveau opérateur et les sessions collantes ou tournantes sont couramment exposés.
| Cas d'utilisation | Protocole | Mode de session | Ciblage |
|---|---|---|---|
| Administration de compte social | SOCKS5 ou HTTPS | Collant | Même ASN d'opérateur et région prévue |
| Recherche de marché | HTTP/HTTPS | Tournant | Ciblage par pays, ville ou régional large |
| Vérification d'annonces | HTTP/HTTPS | Collant pendant chaque test | Correspondre au marché de test et à l'opérateur |
| QA d'application | SOCKS5 lorsque pris en charge | Collant | ASN d'opérateur et géographie cible |
| Surveillance des prix publics | HTTP/HTTPS | Tournant | Pays ou ville, selon la question |
Pour les flux de travail de compte et d'application, commencez par SOCKS5 plus sessions collantes plus ciblage ASN cohérent. Pour la recherche web à volume plus élevé, HTTP plus sessions tournantes plus ciblage géographique large est généralement plus facile à gérer. Les politiques de rotation diffèrent selon le point de terminaison, alors consultez les sessions de proxy mobile tournantes avant de sélectionner un format de point de terminaison ou de l'assigner à un flux de travail en direct. Testez comment le chemin choisi se comporte au niveau de l'application ou de l'appareil, pas seulement dans un navigateur.
Configurer un Proxy sur des Appareils Android
Un téléphone peut afficher l'IP attendue sur Wi-Fi tout en envoyant le trafic cellulaire directement par l'opérateur. Configurez et testez ces chemins séparément, sinon une application peut contourner le proxy sans aucun avertissement visible.
Pour le Wi-Fi, ouvrez Paramètres, sélectionnez le réseau connecté, modifiez-le, développez les options avancées, et changez Proxy de Aucun à Manuel. Entrez le nom d'hôte du proxy et le port, ajoutez une authentification si ces champs sont disponibles, enregistrez et reconnectez. Les noms de menu diffèrent selon les versions d'Android et les fabricants, mais la séquence reste similaire. Ce guide de configuration de proxy Android montre le flux de configuration standard.
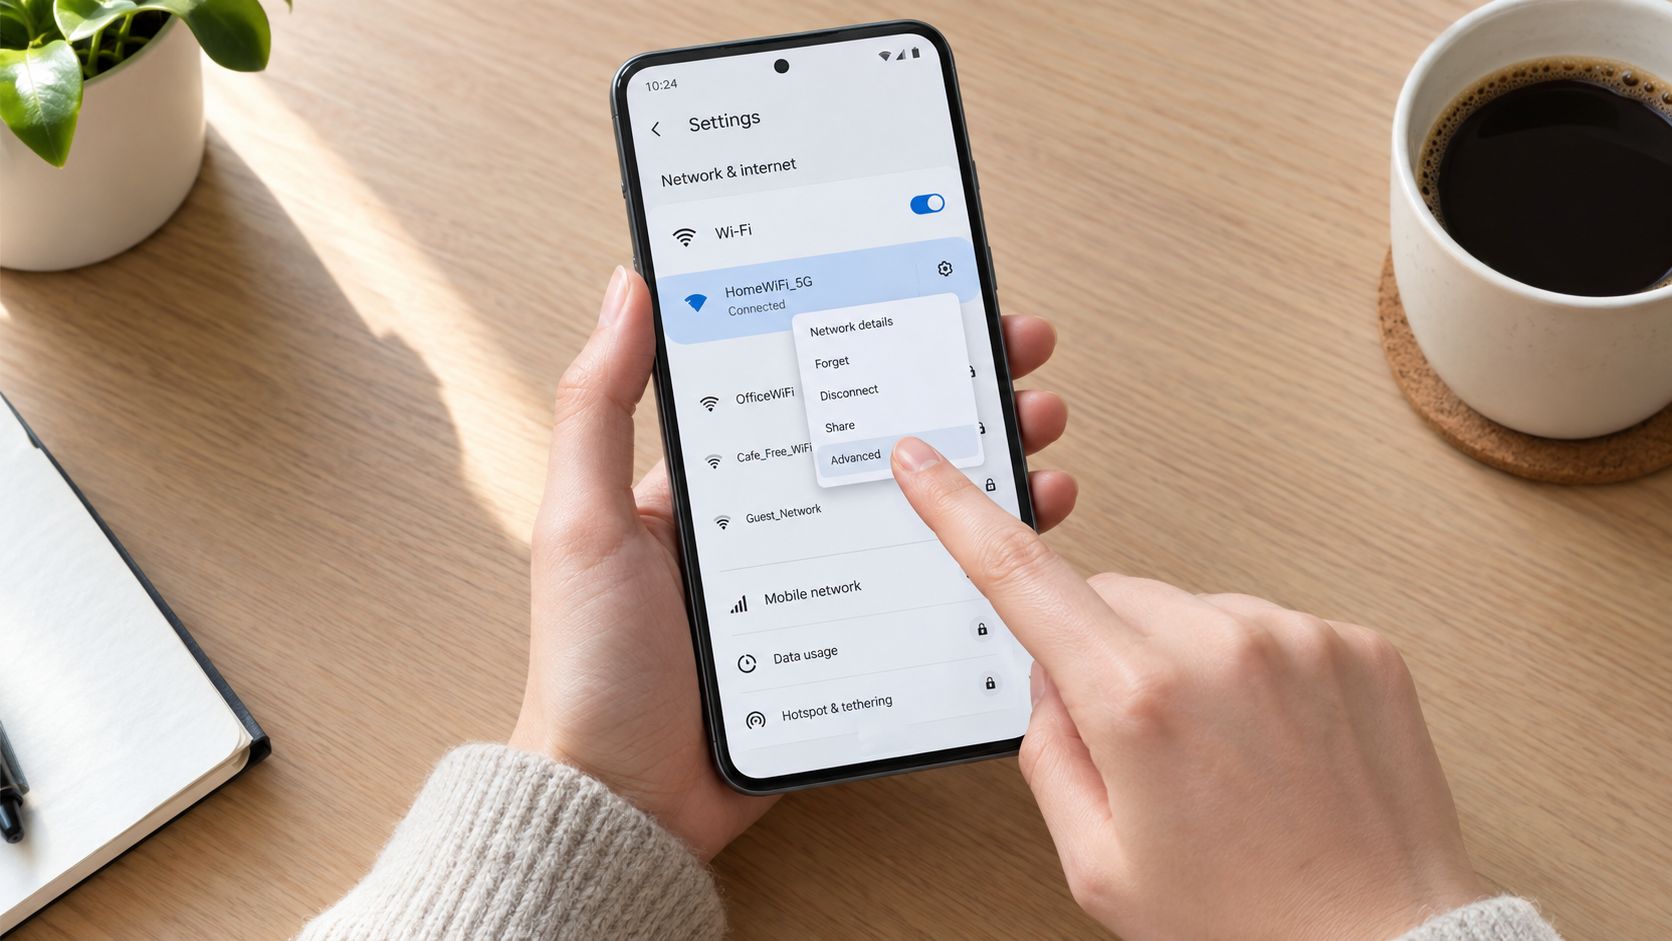
Le Wi-Fi et les données cellulaires nécessitent des chemins différents
Le proxy Wi-Fi appartient à ce profil de réseau. Il ne s'applique pas automatiquement lorsque le téléphone passe à 4G ou 5G. Pour les données cellulaires, vérifiez l'APN actif via Paramètres, Réseau et Internet, Réseau mobile ou SIMs, Noms des points d'accès. Ouvrez ou dupliquez l'APN, entrez le nom d'hôte du proxy et le port dans les champs pertinents, et enregistrez le nouveau profil.
Dupliquez le profil de l'opérateur au lieu de l'écraser. Gardez l'original disponible comme solution de secours si les données mobiles, la messagerie ou les services de l'opérateur cessent de fonctionner. Le comportement de l'APN dépend de l'opérateur, donc les champs de proxy visibles ne confirment pas que le routage cellulaire les utilise.
Si l'APN ne prend pas en charge le routage par proxy, utilisez un client proxy basé sur VPN ou un gestionnaire de proxy au niveau de l'application. Un tunnel local peut acheminer des applications sélectionnées ou un trafic plus large de l'appareil via le proxy. Il gère également les applications qui ignorent le paramètre de proxy Wi-Fi d'Android. Ce niveau au niveau de l'application est important pour les flux de travail cellulaires et pour tester le trafic en dehors du navigateur.
Valider le chemin réel
Après avoir enregistré, vérifiez l'IP externe. Confirmez que l'IP publique, la localisation et l'ASN correspondent au plan proxy sélectionné. Effectuez également un test de fuite DNS et faites une demande HTTPS. Une connexion peut sembler active tandis que le DNS utilise encore le transporteur ou qu'une application contourne le proxy, suivez donc un guide de test de proxy mobile Android lors de la validation.
Enregistrez l'APN d'origine avant de modifier, puis testez une application à la fois. Cela isole les échecs d'authentification, de DNS, d'APN et au niveau de l'application. Pour les flottes de téléphones de production ou les émulateurs, validez les sessions collantes et tournantes au même niveau utilisé par l'application, pas seulement via le navigateur de l'appareil.
Configurer un proxy sur iPhone et iPad
Sur iPhone et iPad, la configuration manuelle du proxy est liée au réseau Wi-Fi sélectionné. Ouvrez Réglages, appuyez sur Wi-Fi, sélectionnez le réseau actif et choisissez Configurer le proxy. Changez le paramètre de Désactivé à Manuel, entrez le serveur et le port, activez l'authentification uniquement lorsque vos identifiants de proxy l'exigent, et enregistrez.
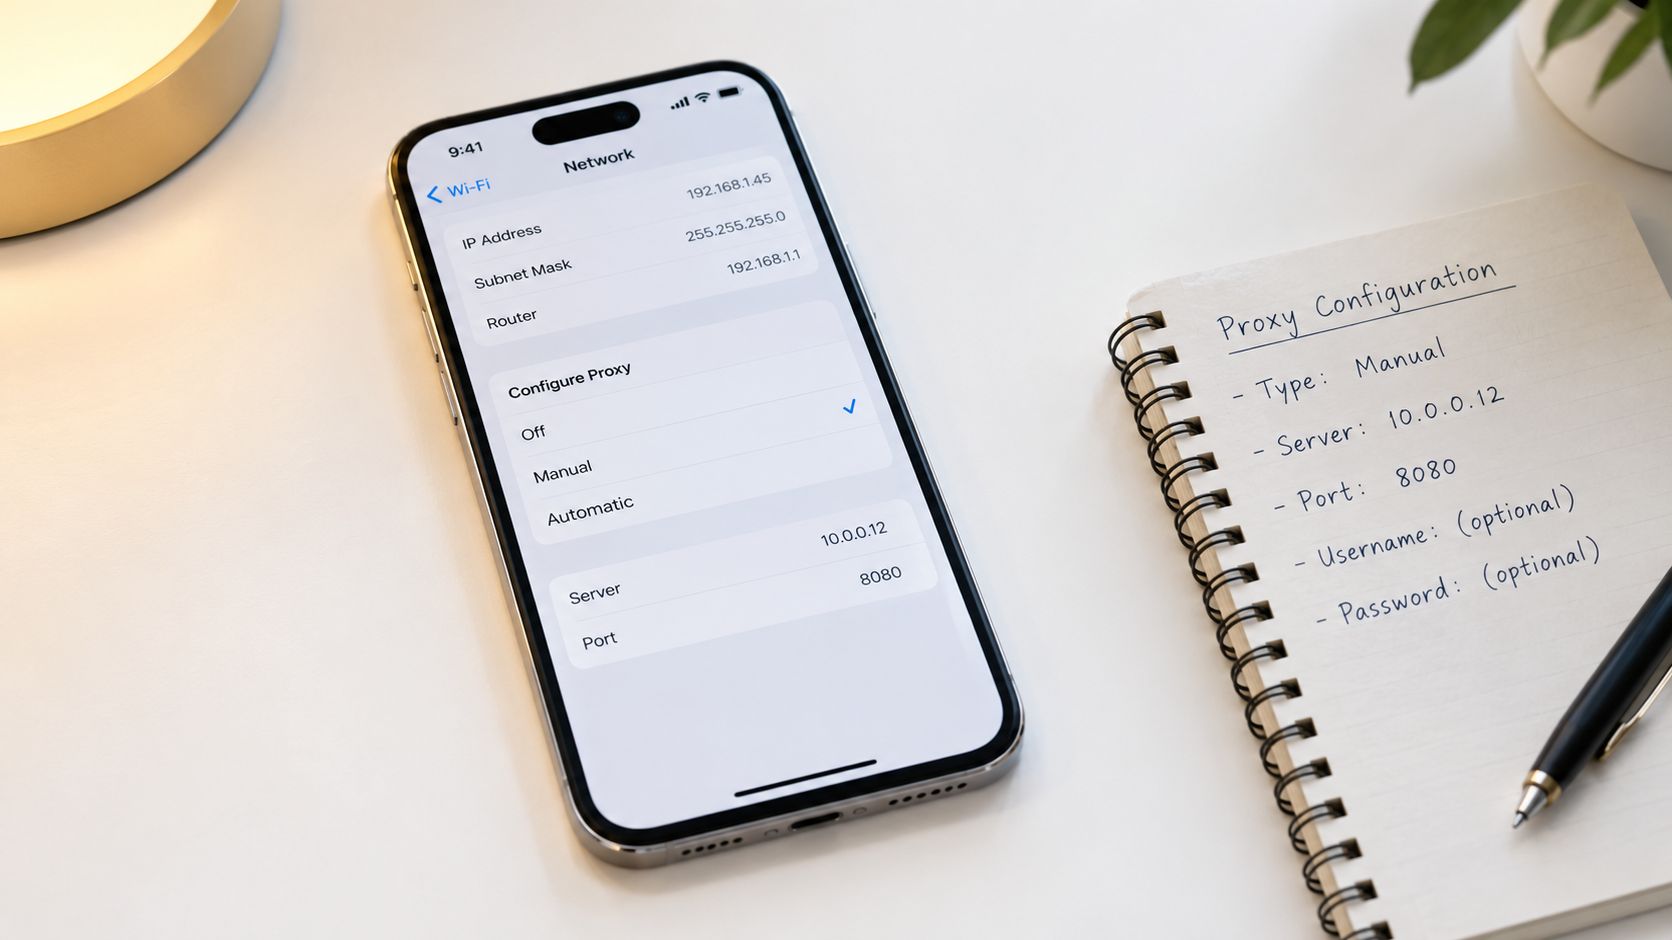
Cette configuration affecte le trafic utilisant le réseau Wi-Fi sélectionné. Lorsque l'appareil passe aux données cellulaires, le proxy Wi-Fi manuel ne fournit pas de routage 4G ou 5G à l'échelle du système. C'est la limitation centrale pour quiconque recherche comment utiliser un proxy dans les données mobiles plutôt que d'utiliser un proxy dans un café ou un bureau.
Quand un profil ou une application est nécessaire
Les profils de configuration peuvent fournir une approche plus gérée, en particulier pour les appareils supervisés, les flottes de test contrôlées ou les environnements nécessitant des politiques par application. N'installez que des profils d'un administrateur de confiance, confirmez quel trafic ils routent et gardez-les révocables. Après modifications, vérifiez le profil installé sous Réglages, Général, VPN et Gestion des appareils.
Pour le routage cellulaire, utilisez un gestionnaire de proxy basé sur une application ou un profil réseau pris en charge par le fournisseur qui crée un tunnel de style VPN. Les applications iOS ne respectent souvent pas le champ de proxy Wi-Fi, même lorsque le navigateur le fait. Les applications sociales, les clients d'automatisation et les applications qui ouvrent des connexions directes peuvent nécessiter un routage explicite par application.
Un bon déploiement sépare délibérément le trafic. Routez le navigateur de test ou l'application QA via le proxy mobile, tout en laissant le trafic bancaire, de messagerie personnelle et de gestion des appareils sur la connexion normale, sauf si votre plan de test approuvé exige le contraire. Cela réduit l'exposition accidentelle et rend le dépannage beaucoup plus clair.
Testez d'abord sur Wi-Fi, puis désactivez le Wi-Fi et répétez les vérifications IP, ASN, géolocalisation, DNS et HTTPS sur le réseau cellulaire. Si les résultats changent de manière inattendue, le proxy est attaché au mauvais niveau.
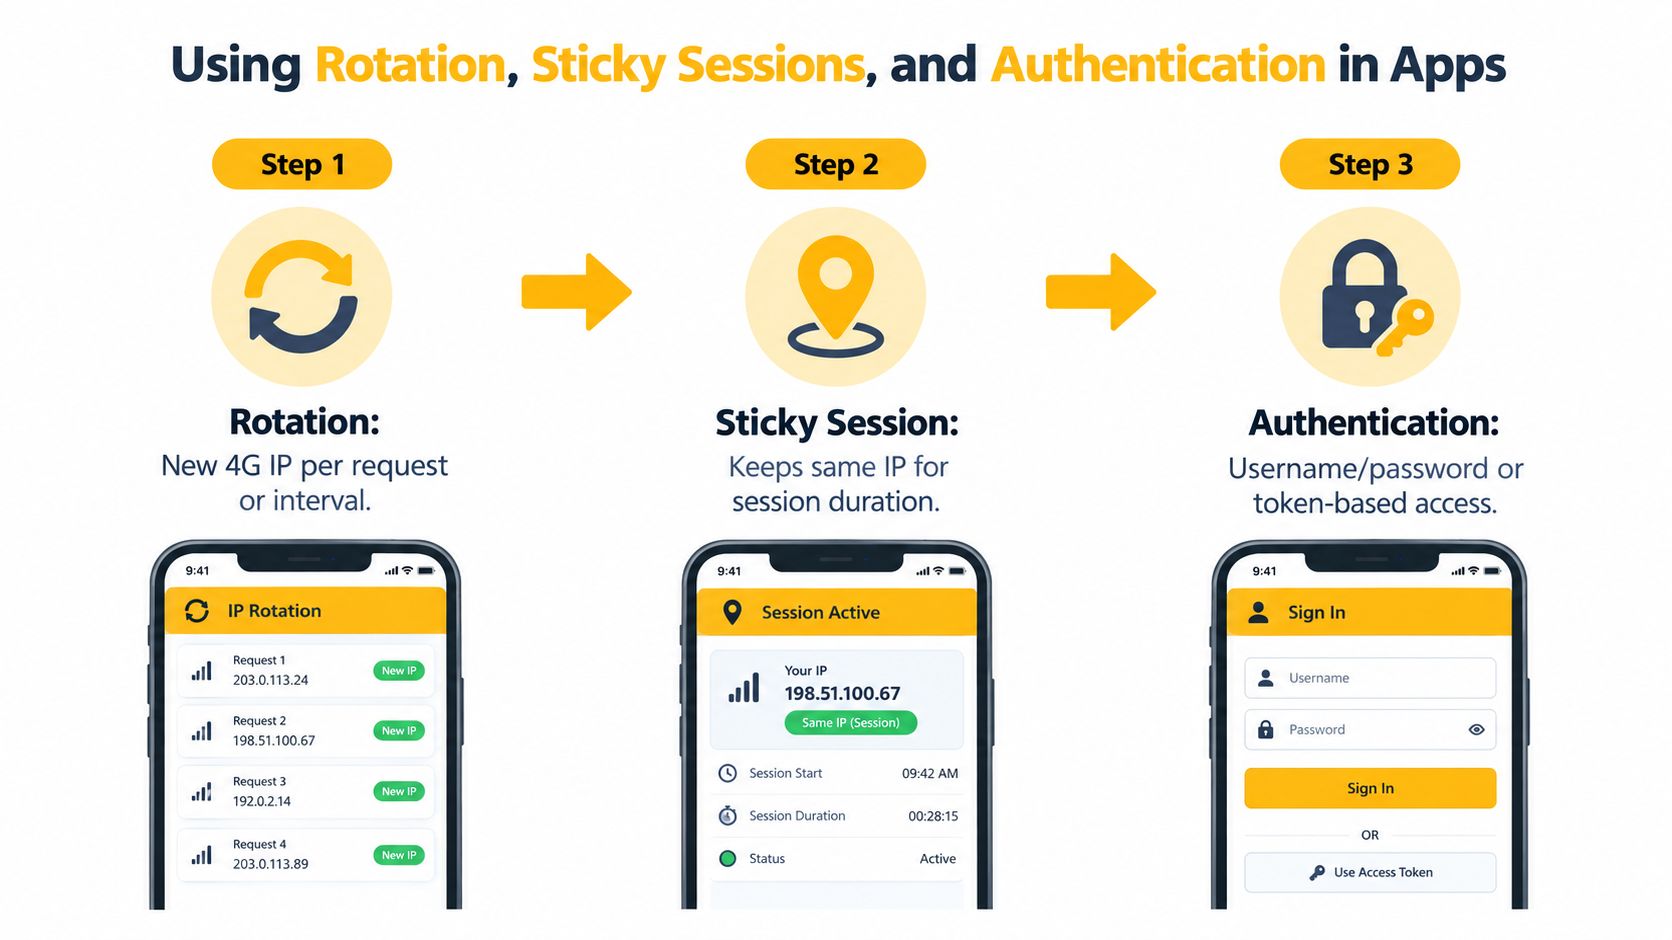
Utiliser la rotation, les sessions collantes et l'authentification dans les applications
Une fois le téléphone configuré, les paramètres de point de terminaison à l'intérieur de chaque application déterminent le comportement de la session. Un proxy mobile tournant fournit une IP différente par demande ou intervalle. Une session collante garde une IP de sortie associée à la session pour sa durée de vie configurée.
Cette distinction est importante pour les flux de travail de compte. Une connexion sociale qui commence sur une IP de transporteur et continue sur une autre peut sembler incohérente, même lorsque les deux adresses appartiennent au même pays. Un crawler de recherche peut bénéficier de la rotation, tandis qu'un administrateur de compte a généralement besoin de continuité.
Faire correspondre l'authentification au réseau
Deux modèles d'authentification sont courants :
- Liste blanche d'IP : Utile lorsque les demandes proviennent d'un bureau, d'un serveur ou d'une passerelle contrôlée stable. Le proxy accepte le trafic des adresses sources approuvées sans placer d'identifiants dans chaque application.
- Identifiants de nom d'utilisateur et de mot de passe : Mieux pour les téléphones, les émulateurs et les réseaux sources changeants. L'application ou le gestionnaire de proxy stocke les identifiants et les envoie avec la demande de connexion.
Pour la configuration de l'application, entrez l'hôte du fournisseur, le port, le nom d'utilisateur et le mot de passe dans les champs fournis par le client. Ne collez pas les identifiants dans les URL partagées dans des tickets ou des captures d'écran. Si le fournisseur fournit un lien de rotation à la demande, traitez-le comme un point de contrôle qui demande une nouvelle IP de sortie sans reconstruire toute la configuration de l'application.
Le modèle opérationnel le plus sûr est d'assigner un compte ou une identité de test à une seule session collante, puis de faire tourner uniquement à une frontière de flux de travail propre. Ne passez pas aléatoirement entre des pools tournants et collants. Tenez un registre de quel point de terminaison, ASN, géographie et mode de session chaque compte utilise.
Avant d'exécuter l'automatisation, testez le point de terminaison dans une demande contrôlée. Vérifiez l'IP retournée, confirmez le protocole attendu et vérifiez que le client ne revient pas à l'interface cellulaire de l'appareil après une erreur d'authentification. La connectivité n'est que le premier test. La cohérence est ce qui rend la configuration utilisable.
Maintenir des scores de confiance propres et éviter les pièges de détection
Une étiquette 4G ne rend pas chaque IP digne de confiance. Les réseaux de transporteurs réaffectent des adresses, des plages partagées peuvent avoir un historique d'abus, et les services évaluent plus que la poignée de main du proxy. Ils peuvent comparer l'ASN et la localisation de l'IP avec le fuseau horaire, la langue, l'empreinte de l'appareil, l'historique de connexion et le modèle d'activité d'un compte.
La cohérence opérationnelle compte plus que la rotation fréquente. Changer d'IP pendant une session active, mélanger les pools de session pour un compte ou répéter des tentatives d'authentification échouées peut créer un profil suspect. Les fuites DNS et l'exposition WebRTC peuvent également révéler des détails réseau qui contredisent la sortie prévue.
Le logiciel de proxy mobile installé sur un appareil mérite un audit à part. Des recherches ont trouvé des SDK de proxy intégrés dans des applications Android et iOS, y compris des applications avec des bases d'installation très larges, et ont rapporté que certains SDK consommaient des données Wi-Fi et cellulaires substantielles par jour, comme documenté dans l'étude de proxy mobile NDSS. Une application installée peut changer l'utilisation de la bande passante ou le routage sans correspondre à votre conception de proxy. Passez en revue la flotte d'appareils avant une utilisation en production, en particulier sur des téléphones partagés et des émulateurs.
Utiliser un pipeline de vérification
Commencez en dehors du téléphone. Testez les identifiants et le point de terminaison depuis un environnement contrôlé, puis répétez les vérifications sur l'appareil. Confirmez :
- L'IP publique appartient au réseau proxy attendu.
- L'ASN correspond au transporteur sélectionné ou à la règle de ciblage.
- La géolocalisation correspond au marché de compte ou de test.
- Les requêtes DNS n'exposent pas inutilement le résolveur du transporteur.
- WebRTC ne révèle pas une adresse locale ou publique conflictuelle.
- Les demandes HTTPS réussissent sans échecs d'authentification répétés.
- L'application cible utilise le proxy au niveau du système ou de l'application.
Les vérifications WebRTC basées sur le navigateur aident lorsque le flux de travail s'exécute dans un navigateur. Suivez ce guide pour prévenir les fuites WebRTC lors de cette étape de validation.
Règle opérationnelle : Mesurez le succès par une présentation IP stable, de faibles taux d'erreur et une consommation de données prévisible, pas simplement par le fait qu'une page se charge.
Gardez les signaux locaux alignés. Si un compte opère sur un marché français, sa géographie IP, son ASN de transporteur, son fuseau horaire, sa langue et son activité normale devraient s'accorder. Cela ne garantit pas l'acceptation par un service, et un proxy ne peut pas outrepasser ses règles. Cela empêche cependant des contradictions de configuration évidentes.
| Risque | Ce qui le déclenche | Atténuation |
|---|---|---|
| Changements d'IP pendant la connexion | La rotation se produit en cours de session | Utilisez une session persistante jusqu'à la déconnexion ou l'achèvement de la tâche |
| Historique de compte en conflit | La géographie du compte et l'emplacement du proxy ne sont pas d'accord | Faire correspondre la région du proxy, l'ASN, la langue et le fuseau horaire |
| Fuite DNS | L'appareil résout les noms via l'opérateur | Activer le DNS distant dans le client de routage et effectuer un test de fuite |
| Contournement d'application | L'application ignore les paramètres de proxy système | Utilisez un routage par application approuvé ou une couche de proxy basée sur VPN |
| Boucles d'authentification | Mauvais identifiants ou tentatives répétées | Tester les identifiants séparément et capturer l'erreur exacte |
| Utilisation de bande passante cachée | Une application installée contient des SDK de proxy ou route le trafic silencieusement | Auditer les applications, restreindre le routage et surveiller la consommation |
| Exposition de l'IP de l'appareil | WebRTC ou connexions directes contournent le proxy | Tester les surfaces de fuite du navigateur avant l'utilisation en production |
Dépannez une variable à la fois. Un délai d'attente indique généralement un problème de connectivité ou de routage. Une erreur 407 indique une authentification de proxy, tandis qu'un échec DNS pointe vers la gestion de la résolution de noms. Si une application affiche l'IP de l'appareil, vérifiez s'il y a un contournement ou une méthode de proxy non prise en charge. Enregistrez le symptôme avant de modifier les paramètres, sinon plusieurs erreurs de configuration peuvent masquer la cause d'origine.
Mettre les Proxies Mobiles au Service d'Utilisations Légitimes
Les proxies mobiles fonctionnent mieux comme une couche de présentation réseau pour une tâche commerciale définie, et non comme un raccourci autour des règles de la plateforme. Une équipe de médias sociaux peut attribuer des sessions persistantes cohérentes aux comptes clients approuvés, maintenir la géographie des comptes cohérente et utiliser une rotation conservatrice uniquement entre les flux de travail terminés.
Les équipes QA peuvent tester le comportement des applications sensibles à la localisation à travers différents réseaux et régions d'opérateurs. Cela aide à reproduire les conditions d'origine mobile pour les écrans de localisation, les placements d'annonces, les flux de paiement et d'autres parcours utilisateurs. Le test reste significatif uniquement lorsque la locale de l'appareil, l'état de l'application et l'emplacement du réseau représentent le scénario évalué.
La recherche de marché et la surveillance des prix bénéficient d'un ciblage contrôlé. Un ASN peut représenter un opérateur spécifique, tandis que le ciblage par ville ou pays peut soutenir la recherche localisée, la tarification et les vérifications de vitrine. Les équipes de vérification des annonces peuvent comparer ce qu'une campagne affiche pour une région définie sans confondre un itinéraire de centre de données avec une expérience utilisateur mobile.
Les équipes de protection de marque peuvent inspecter le contenu régional, et les opérateurs soucieux de la vie privée peuvent séparer le trafic de recherche approuvé du trafic d'appareil personnel. Dans tous les cas, respectez les conditions de service de la cible, les règles de confidentialité applicables et les exigences de consentement. N'utilisez pas le routage par proxy pour usurper l'identité des utilisateurs, échapper à l'application des règles ou automatiser des activités interdites.
Evoproxy fournit un accès proxy mobile 4G, LTE et 3G français via des ports personnels et partagés, avec une rotation configurable de une à cinq minutes ou à la demande. Ce modèle peut convenir à une gestion sociale légitime, à la recherche, à la validation publicitaire et aux flux de travail QA où le trafic d'origine français et le comportement de session contrôlé sont pertinents.
Si vous avez besoin d'un routage cellulaire français cohérent pour la gestion multi-comptes approuvée, la recherche de marché, la vérification des annonces ou la QA mobile, consultez les options de session et de port disponibles auprès de Evoproxy. Commencez par un flux de travail contrôlé, vérifiez l'IP, l'ASN, la géolocalisation, le chemin DNS et le comportement de l'application, puis étendez uniquement après que l'itinéraire reste stable.


