Has configurado un proxy en tu teléfono, abierto una aplicación social, y la cuenta aún muestra la misma IP del operador. O la conexión funciona en Wi-Fi, luego vuelve a la red celular cuando sales de la oficina. Esa es la brecha que la mayoría de las guías básicas pasan por alto.
Aprender cómo usar un proxy en dispositivos móviles significa separar la configuración de Wi-Fi del enrutamiento celular, elegir el protocolo y el comportamiento de sesión correctos, y probar qué aplicaciones envían a través del proxy. Un nombre de host y un puerto guardados no son prueba de que el tráfico esté protegido. Necesitas verificar la IP de salida, ASN, geolocalización, ruta DNS y comportamiento de la aplicación antes de poner una cuenta de producción, flujo de trabajo de investigación o prueba de QA detrás de ello.
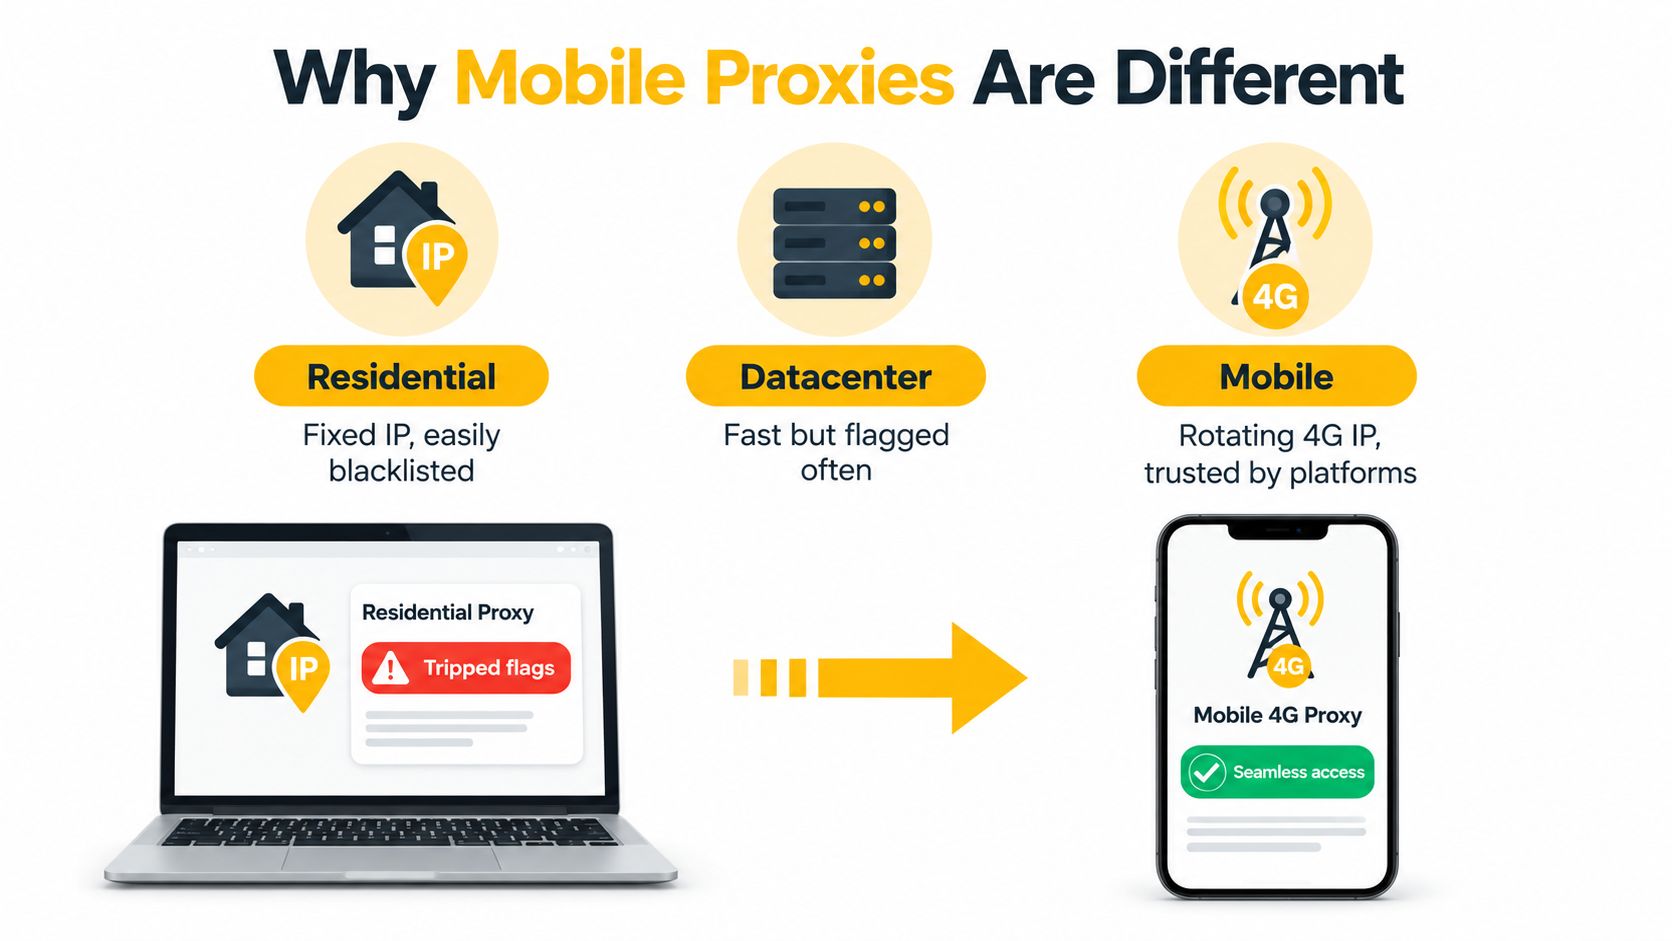
Por qué los Proxies Móviles Son Diferentes de las IPs Residenciales y de Centro de Datos
Un proxy móvil envía tráfico a través de una conexión celular real, comúnmente asociada con una red de operador 3G, 4G o 5G. Un proxy residencial utiliza una IP vinculada a una conexión doméstica o de ISP, mientras que un proxy de centro de datos proviene de infraestructura de alojamiento. Estas fuentes crean diferentes señales de red. Las plataformas pueden evaluar las solicitudes a través de la reputación de IP, ASN, ubicación y comportamiento de conexión.
La diferencia técnica definitoria es NAT de grado operador, o CGNAT. Los operadores móviles a menudo colocan a muchos suscriptores detrás de una infraestructura pública IPv4 compartida. El rango de direcciones compartidas reservadas para CGNAT es 100.64.0.0/10, como se especifica en el RFC 6598. Debido a que muchos suscriptores comparten este entorno, una IP móvil puede parecer tráfico ordinario de operador en lugar de una dirección asociada con infraestructura de alojamiento.
Un rango de centro de datos suele ser rápido y predecible, pero los sistemas anti-abuso pueden clasificarlo más fácilmente. Una dirección residencial puede parecer más natural, sin embargo, puede seguir vinculada a una conexión doméstica estable o a un historial de usuarios no relacionados. Las IPs móviles reflejan el comportamiento de la red celular, lo que se adapta a flujos de trabajo que dependen de tráfico de origen móvil creíble.
El compromiso operativo
Los proxies móviles no son automáticamente más rápidos o seguros. El enrutamiento celular puede agregar latencia, limitar el rendimiento, interrumpir sesiones y costar más ancho de banda que la infraestructura de centro de datos. El principal beneficio suele ser la legitimidad de la red, no la velocidad bruta.
El enrutamiento de proxy también necesita monitoreo en la capa correcta. La investigación ha documentado aplicaciones de Android que integran múltiples SDK de proxy, con esos SDK consumiendo datos sustanciales de Wi-Fi y celulares en el entorno observado, según el artículo de investigación sobre proxies móviles de NDSS. El hallazgo respalda la prueba del comportamiento del proxy en la capa de conexión o enrutamiento del dispositivo cuando una aplicación debe usar la ruta móvil, en lugar de asumir que la configuración del navegador cubre cada solicitud.
Una definición concisa y una visión general de la arquitectura aparecen en esta guía sobre qué es un proxy móvil. Usa IPs móviles cuando el comportamiento de origen del operador importa. Elige infraestructura residencial o de centro de datos cuando la velocidad, escala o costo importen más que la autenticidad de la red móvil. En producción, prueba la ruta, la cobertura de la aplicación, la estabilidad de la sesión y el ancho de banda antes de asignarlo a un flujo de trabajo en vivo.
Elegir el Protocolo, Modo de Rotación y Objetivos Correctos
Elige el diseño de conexión antes de editar la configuración del dispositivo. Tres elecciones determinan si la ruta se ajusta al flujo de trabajo: protocolo, modo de sesión y objetivos. También determinan qué solicitudes puede manejar el proxy y cuán consistentemente una aplicación presenta la misma identidad de red.
Los proxies HTTP y HTTPS son adecuados para navegadores, solicitudes web y software que acepta campos de proxy estándar. SOCKS5 opera en una capa de conexión más amplia y puede reenviar tráfico TCP y UDP, por lo que se adapta a aplicaciones que no hablan HTTP directamente. El protocolo cambia la compatibilidad, no la legitimidad de la IP móvil. Revisa esta guía de protocolos de proxy para la distinción práctica entre el comportamiento de HTTP y SOCKS5.
La rotación controla la continuidad de la identidad. Una sesión rotativa cambia la IP de salida por solicitud o según un horario. Ese patrón puede apoyar la investigación de mercado, el rastreo amplio y la verificación distribuida. Una sesión fija mantiene la misma IP durante un período definido, lo que se adapta mejor a flujos de inicio de sesión, administración de cuentas y pruebas de aplicaciones donde un cambio de dirección puede hacer que una sesión activa parezca inconsistente.
El objetivo puede permanecer amplio o centrarse en la red detrás de la dirección. La segmentación por país apoya verificaciones de localización generales, mientras que la segmentación por ciudad ayuda cuando el contenido difiere según el mercado. La segmentación por ASN selecciona una red de operador particular, a menudo proporcionando un contexto móvil más preciso que la selección por país sola. La documentación del proxy móvil sobre la segmentación por ASN y sesión describe cómo la segmentación a nivel de operador y las sesiones fijas o rotativas se exponen comúnmente.
| Caso de uso | Protocolo | Modo de sesión | Objetivos |
|---|---|---|---|
| Administración de cuentas sociales | SOCKS5 o HTTPS | Fijo | Mismo ASN de operador y región prevista |
| Investigación de mercado | HTTP/HTTPS | Rotativa | Segmentación por país, ciudad o regional amplia |
| Verificación de anuncios | HTTP/HTTPS | Fijo durante cada prueba | Coincidir con el mercado de prueba y el operador |
| QA de aplicaciones | SOCKS5 cuando sea compatible | Fijo | ASN de operador y geografía objetivo |
| Monitoreo de precios públicos | HTTP/HTTPS | Rotativa | País o ciudad, dependiendo de la pregunta |
Para flujos de trabajo de cuentas y aplicaciones, comienza con SOCKS5 más sesiones fijas más segmentación ASN consistente. Para investigaciones web de mayor volumen, HTTP más sesiones rotativas más segmentación geográfica amplia suele ser más fácil de operar. Las políticas de rotación difieren según el punto final, así que revisa sesiones de proxy móvil rotativas antes de seleccionar un formato de punto final o asignarlo a un flujo de trabajo en vivo. Prueba cómo se comporta la ruta elegida en la capa de la aplicación o del dispositivo, no solo en un navegador.
Configurando un Proxy en Dispositivos Android
Un teléfono puede mostrar la IP esperada en Wi-Fi mientras envía tráfico celular directamente a través del operador. Configura y prueba esas rutas por separado, o una aplicación puede eludir el proxy sin ninguna advertencia visible.
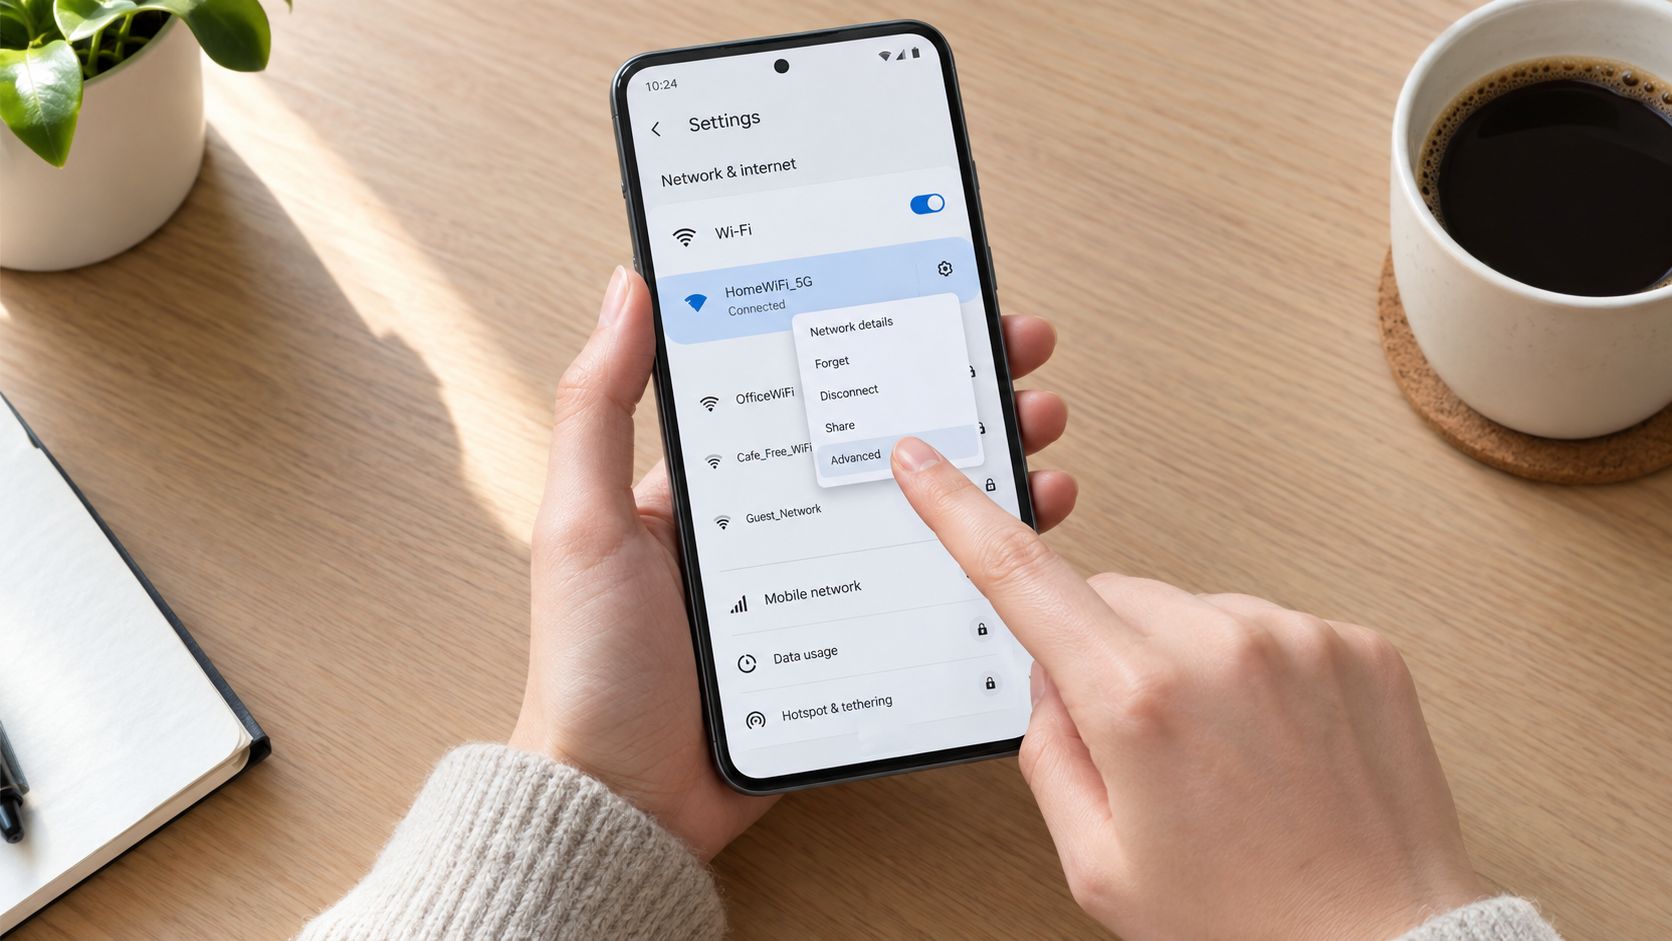
Para Wi-Fi, abre Configuración, selecciona la red conectada, edítala, expande las opciones avanzadas y cambia Proxy de Ninguno a Manual. Ingresa el nombre de host del proxy y el puerto, agrega autenticación si esos campos están disponibles, guarda y reconéctate. Los nombres de menú difieren entre versiones de Android y fabricantes, pero la secuencia sigue siendo similar. Esta guía de configuración de proxy en Android muestra el flujo de configuración estándar.
Wi-Fi y datos celulares requieren diferentes rutas
El proxy de Wi-Fi pertenece a ese perfil de red. No se aplica automáticamente cuando el teléfono cambia a 4G o 5G. Para datos celulares, verifica el APN activo a través de Configuración, Red e Internet, Red móvil o SIMs, Nombres de Puntos de Acceso. Abre o duplica el APN, ingresa el nombre de host del proxy y el puerto en los campos relevantes, y guarda el nuevo perfil.
Duplica el perfil del operador en lugar de sobrescribirlo. Mantén el original disponible como respaldo si los datos móviles, la mensajería o los servicios del operador dejan de funcionar. El comportamiento del APN depende del operador, por lo que los campos de proxy visibles no confirman que el enrutamiento celular los utilice.
Si el APN no soporta el enrutamiento por proxy, utiliza un cliente proxy basado en VPN o un administrador de proxy a nivel de aplicación. Un túnel local puede enrutar aplicaciones seleccionadas o el tráfico más amplio del dispositivo a través del proxy. También maneja aplicaciones que ignoran la configuración de proxy Wi-Fi de Android. Esta capa a nivel de aplicación es importante para flujos de trabajo celulares y para probar tráfico fuera del navegador.
Validar la ruta actual
Después de guardar, verifica la IP externa. Confirma que la IP pública, la ubicación y el ASN coincidan con el plan de proxy seleccionado. Realiza una verificación de fuga de DNS y haz una solicitud HTTPS también. Una conexión puede parecer activa mientras que DNS aún utiliza el operador o una aplicación elude el proxy, así que sigue una guía de prueba de proxy móvil de Android durante la validación.
Registra el APN original antes de editar, luego prueba una aplicación a la vez. Eso aísla fallos de autenticación, DNS, APN y a nivel de aplicación. Para flotas de teléfonos de producción o emuladores, valida sesiones pegajosas y rotativas en la misma capa utilizada por la aplicación, no solo a través del navegador del dispositivo.
Configurando un Proxy en iPhone y iPad
En iPhone y iPad, la configuración manual del proxy está vinculada a la red Wi-Fi seleccionada. Abre Configuración, toca Wi-Fi, selecciona la red activa y elige Configurar Proxy. Cambia la configuración de Desactivado a Manual, ingresa el servidor y el puerto, habilita la autenticación solo cuando tus credenciales de proxy lo requieran, y guarda.
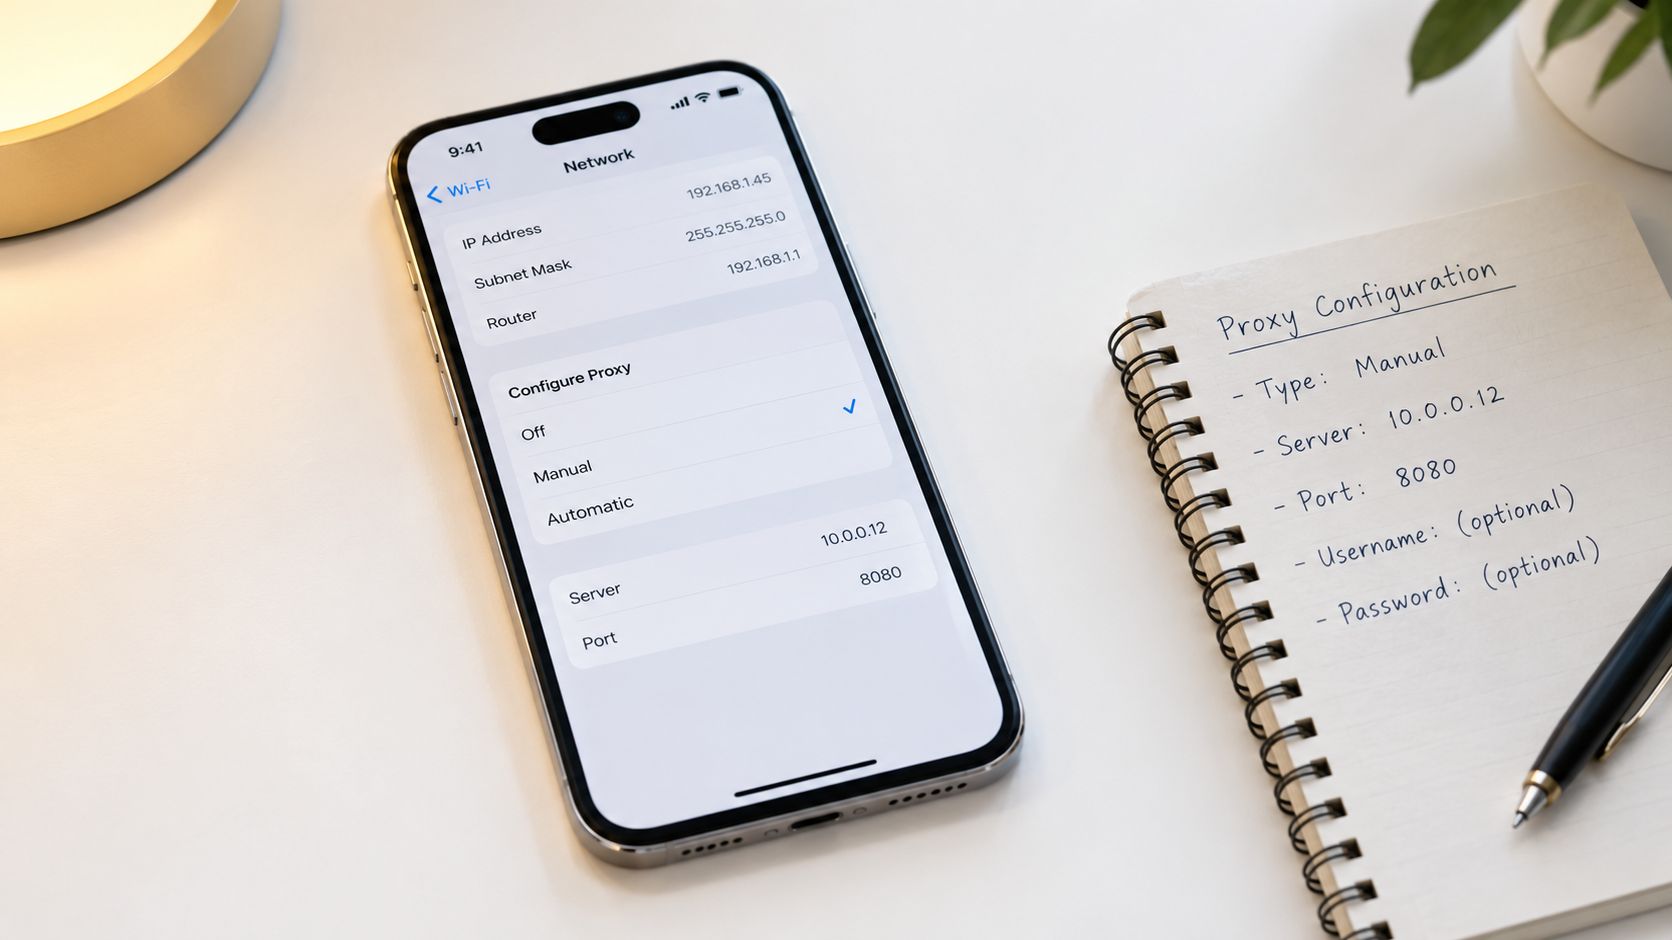
Esa configuración afecta el tráfico que utiliza la red Wi-Fi seleccionada. Cuando el dispositivo cambia a datos celulares, el proxy Wi-Fi manual no proporciona enrutamiento 4G o 5G a nivel del sistema. Esta es la limitación central para cualquiera que investigue cómo usar un proxy en datos móviles en lugar de usar un proxy en una cafetería u oficina.
Cuando se necesita un perfil o aplicación
Los perfiles de configuración pueden proporcionar un enfoque más gestionado, particularmente para dispositivos supervisados, flotas de prueba controladas o entornos que necesitan políticas por aplicación. Solo instala perfiles de un administrador de confianza, confirma qué tráfico enrutan y mantén la capacidad de revocarlos. Después de las ediciones, verifica el perfil instalado en Configuración, General, VPN y Gestión de Dispositivos.
Para el enrutamiento celular, utiliza un administrador de proxy basado en aplicaciones o un perfil de red soportado por el proveedor que crea un túnel estilo VPN. Las aplicaciones de iOS a menudo no respetan el campo de proxy Wi-Fi, incluso cuando el navegador lo hace. Las aplicaciones sociales, los clientes de automatización y las aplicaciones que abren conexiones directas pueden requerir enrutamiento explícito por aplicación.
Un buen despliegue separa el tráfico deliberadamente. Enruta el navegador de prueba o la aplicación de QA a través del proxy móvil, mientras dejas el tráfico bancario, de mensajería personal y de gestión de dispositivos en la conexión normal a menos que tu plan de prueba aprobado indique lo contrario. Esto reduce la exposición accidental y hace que la solución de problemas sea mucho más clara.
Prueba primero en Wi-Fi, luego desactiva Wi-Fi y repite las verificaciones de IP, ASN, geolocalización, DNS y HTTPS sobre celular. Si los resultados cambian inesperadamente, el proxy está conectado a la capa incorrecta.
Usando Rotación, Sesiones Pegajosas y Autenticación en Aplicaciones
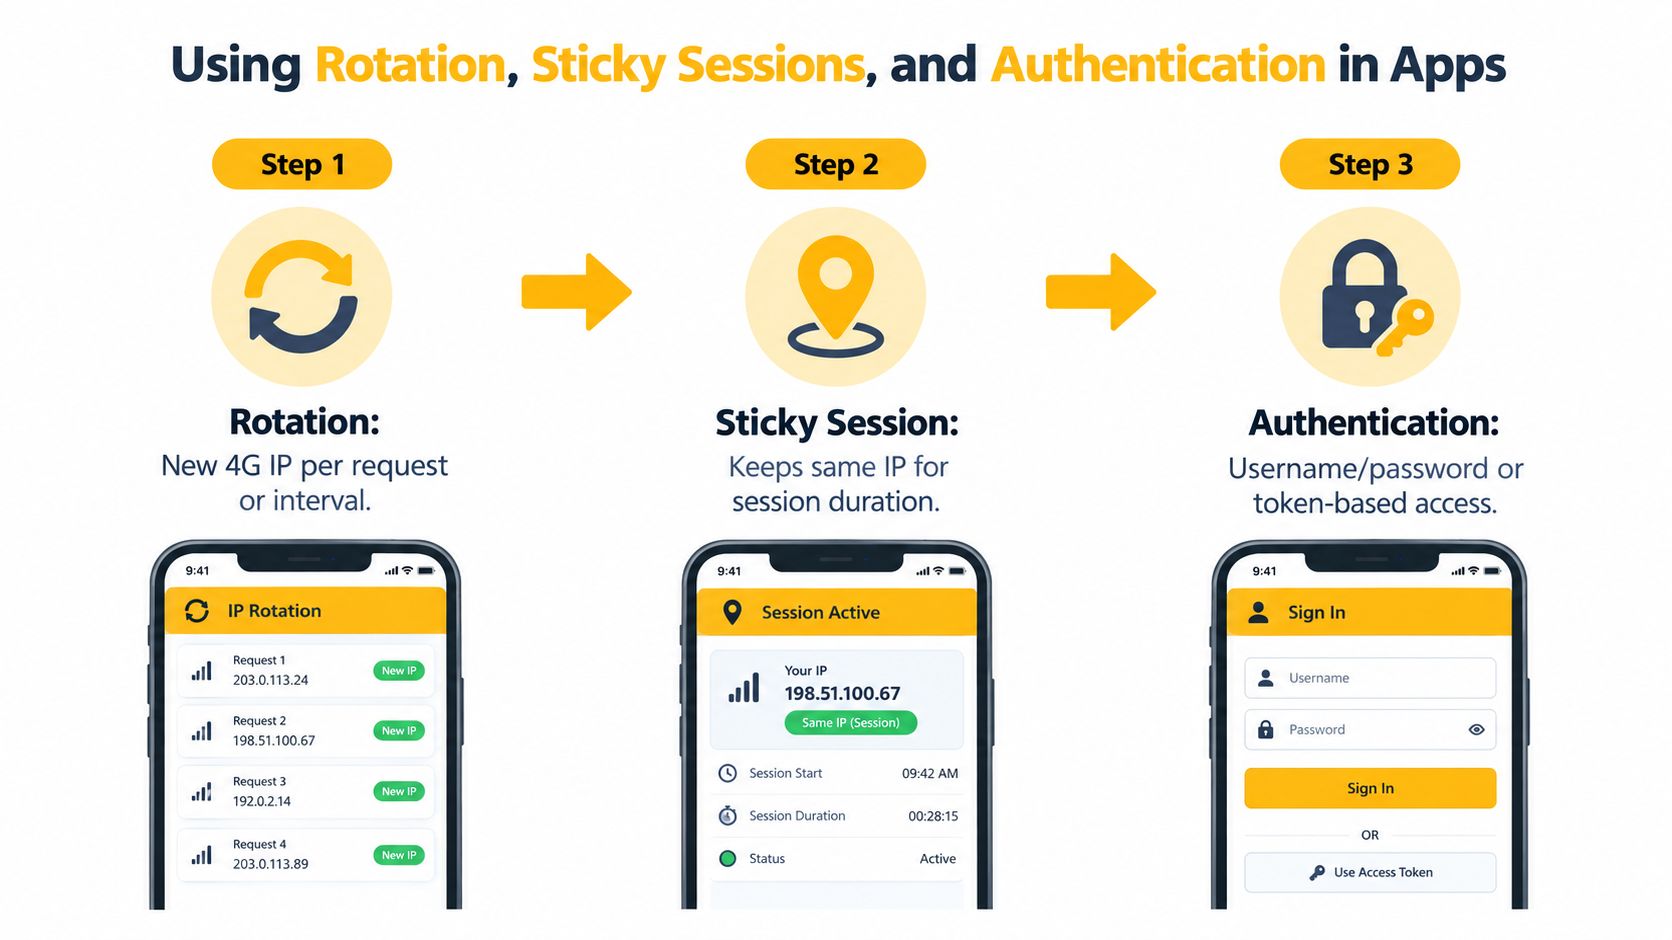
Una vez que el teléfono está configurado, la configuración del punto final dentro de cada aplicación determina cómo se comporta la sesión. Un proxy móvil rotativo proporciona una IP diferente por solicitud o intervalo. Una sesión pegajosa mantiene una IP de salida asociada con la sesión durante su tiempo de vida configurado.
Esa distinción es importante para los flujos de trabajo de cuentas. Un inicio de sesión social que comienza en una IP de operador y continúa en otra puede parecer inconsistente, incluso cuando ambas direcciones pertenecen al mismo país. Un rastreador de investigación puede beneficiarse de la rotación, mientras que un administrador de cuentas generalmente necesita continuidad.
Igualar la autenticación a la red
Dos patrones de autenticación son comunes:
- Lista de permitidos de IP: Útil cuando las solicitudes provienen de una oficina, servidor o puerta de enlace controlada y estable. El proxy acepta tráfico de direcciones de origen aprobadas sin colocar credenciales en cada aplicación.
- Credenciales de nombre de usuario y contraseña: Mejor para teléfonos, emuladores y redes de origen cambiantes. La aplicación o el administrador de proxy almacena las credenciales y las envía con la solicitud de conexión.
Para la configuración de la aplicación, ingresa el host del proveedor, puerto, nombre de usuario y contraseña en los campos proporcionados por el cliente. No pegues credenciales en URLs compartidas en tickets o capturas de pantalla. Si el proveedor proporciona un enlace de rotación bajo demanda, trátalo como un punto final de control que solicita una nueva IP de salida sin reconstruir toda la configuración de la aplicación.
El patrón operativo más seguro es asignar una cuenta o identidad de prueba a una sesión pegajosa, luego rotar solo en un límite de flujo de trabajo limpio. No alternes aleatoriamente entre grupos rotativos y pegajosos. Mantén un registro de qué punto final, ASN, geografía y modo de sesión utiliza cada cuenta.
Antes de ejecutar la automatización, prueba el punto final en una solicitud controlada. Verifica la IP devuelta, confirma el protocolo esperado y verifica que el cliente no vuelva a la interfaz celular del dispositivo después de un error de autenticación. La conectividad es solo la primera prueba. La consistencia es lo que hace que la configuración sea utilizable.
Manteniendo Limpios los Puntajes de Confianza y Evitando Errores de Detección
Una etiqueta 4G no hace que cada IP sea confiable. Las redes de operadores reasignan direcciones, los rangos compartidos pueden tener un historial de abuso, y los servicios evalúan más que el apretón de manos del proxy. Pueden comparar el ASN y la ubicación de la IP con la zona horaria, idioma, huella digital del dispositivo, historial de inicio de sesión y patrón de actividad de una cuenta.
La consistencia operativa importa más que la rotación frecuente. Cambiar IPs durante una sesión activa, mezclar grupos de sesión para una cuenta o repetir intentos de autenticación fallidos puede crear un perfil sospechoso. La fuga de DNS y la exposición de WebRTC también pueden revelar detalles de la red que entran en conflicto con la salida prevista.
El software de proxy móvil instalado en un dispositivo merece su propia auditoría. La investigación ha encontrado SDKs de proxy incrustados en aplicaciones de Android e iOS, incluidas aplicaciones con bases de instalación muy grandes, y reportó que algunos SDKs consumían datos sustanciales de Wi-Fi y celulares por día, como se documenta en el estudio de proxy móvil NDSS. Una aplicación instalada puede cambiar el uso de ancho de banda o enrutamiento sin coincidir con tu diseño de proxy. Revisa la flota de dispositivos antes de su uso en producción, especialmente en teléfonos compartidos y emuladores.
Usa un pipeline de verificación
Comienza fuera del teléfono. Prueba las credenciales y el punto final desde un entorno controlado, luego repite las verificaciones en el dispositivo. Confirma:
- La IP pública pertenece a la red de proxy esperada.
- El ASN coincide con el operador seleccionado o la regla de segmentación.
- La geolocalización se ajusta a la cuenta o mercado de prueba.
- Las consultas de DNS no exponen innecesariamente el resolvedor del operador.
- WebRTC no revela una dirección local o pública en conflicto.
- Las solicitudes HTTPS tienen éxito sin fallos de autenticación repetidos.
- La aplicación objetivo utiliza el proxy a nivel de sistema o de aplicación.
Las verificaciones de WebRTC basadas en el navegador ayudan cuando el flujo de trabajo se ejecuta en un navegador. Sigue esta guía para prevenir fugas de WebRTC durante ese paso de validación.
Regla operativa: Mide el éxito a través de una presentación de IP estable, bajas tasas de error y consumo de datos predecible, no simplemente por si se carga una página.
Mantén alineadas las señales de localidad. Si una cuenta opera en un mercado francés, su geografía IP, ASN de operador, zona horaria, idioma y actividad normal deberían encajar. Esto no garantiza la aceptación por parte de un servicio, y un proxy no puede anular sus reglas. Previene contradicciones obvias en la configuración.
| Riesgo | Qué lo desencadena | Mitigación |
|---|---|---|
| Cambios de IP durante el inicio de sesión | La rotación ocurre a mitad de sesión | Usar una sesión persistente hasta el cierre de sesión o la finalización de la tarea |
| Historia de cuenta en conflicto | La geografía de la cuenta y la ubicación del proxy no coinciden | Hacer coincidir la región del proxy, ASN, idioma y zona horaria |
| Filtración de DNS | El dispositivo resuelve nombres a través del operador | Habilitar DNS remoto en el cliente de enrutamiento y realizar una prueba de filtración |
| Bypass de la aplicación | La aplicación ignora la configuración del proxy del sistema | Usar enrutamiento aprobado por aplicación o una capa de proxy basada en VPN |
| Bucles de autenticación | Credenciales incorrectas o reintentos repetidos | Probar credenciales por separado y capturar el error exacto |
| Uso oculto de ancho de banda | Una aplicación instalada contiene SDK de proxy o enruta tráfico en silencio | Auditar aplicaciones, restringir enrutamiento y monitorear consumo |
| Exposición de IP del dispositivo | WebRTC o conexiones directas eluden el proxy | Probar superficies de filtración del navegador antes del uso en producción |
Soluciona un variable a la vez. Un tiempo de espera generalmente indica problemas de conectividad o enrutamiento. Un error 407 indica autenticación de proxy, mientras que un fallo de DNS señala problemas en el manejo de resolución de nombres. Si una aplicación muestra la IP del dispositivo, verifica si hay un bypass o un método de proxy no soportado. Registra el síntoma antes de cambiar la configuración, o varias configuraciones incorrectas pueden ocultar la causa original.
Poniendo Proxies Móviles a Trabajar para Casos de Uso Legítimos
Los proxies móviles funcionan mejor como una capa de presentación de red para una tarea empresarial definida, no como un atajo alrededor de las reglas de la plataforma. Un equipo de redes sociales puede asignar sesiones persistentes consistentes a cuentas de clientes aprobadas, mantener la geografía de la cuenta coherente y usar rotación conservadora solo entre flujos de trabajo completados.
Los equipos de QA pueden probar el comportamiento de aplicaciones sensibles a la ubicación a través de diferentes redes y regiones de operadores. Eso ayuda a reproducir condiciones de origen móvil para pantallas de ubicación, colocaciones de anuncios, flujos de pago y otros recorridos de usuarios. La prueba sigue siendo significativa solo cuando la configuración regional del dispositivo, el estado de la aplicación y la ubicación de la red representan el escenario que se está evaluando.
La investigación de mercado y el monitoreo de precios se benefician de un targeting controlado. Un ASN puede representar un operador específico, mientras que el targeting por ciudad o país puede apoyar búsquedas localizadas, precios y verificaciones de escaparates. Los equipos de verificación de anuncios pueden comparar lo que una campaña muestra para una región definida sin confundir una ruta de centro de datos con una experiencia de usuario celular.
Los equipos de protección de marca pueden inspeccionar contenido regional, y los operadores conscientes de la privacidad pueden separar el tráfico de investigación aprobado del tráfico de dispositivos personales. En cada caso, respeta los términos del servicio objetivo, las reglas de privacidad aplicables y los requisitos de consentimiento. No uses el enrutamiento de proxy para suplantar usuarios, evadir la aplicación de la ley o automatizar actividades prohibidas.
Evoproxy proporciona acceso a proxy móvil 4G, LTE y 3G francés a través de puertos personales y compartidos, con rotación configurable de uno a cinco minutos o bajo demanda. Ese modelo puede encajar en la gestión social legítima, investigación, validación de publicidad y flujos de trabajo de QA donde el tráfico de origen francés y el comportamiento de sesión controlado son relevantes.
Si necesitas enrutamiento celular francés consistente para la gestión de múltiples cuentas aprobadas, investigación de mercado, verificación de anuncios o QA móvil, revisa las opciones de sesión y puerto disponibles de Evoproxy. Comienza con un flujo de trabajo controlado, verifica la IP, ASN, geolocalización, ruta DNS y comportamiento de la aplicación, luego expande solo después de que la ruta se mantenga estable.


