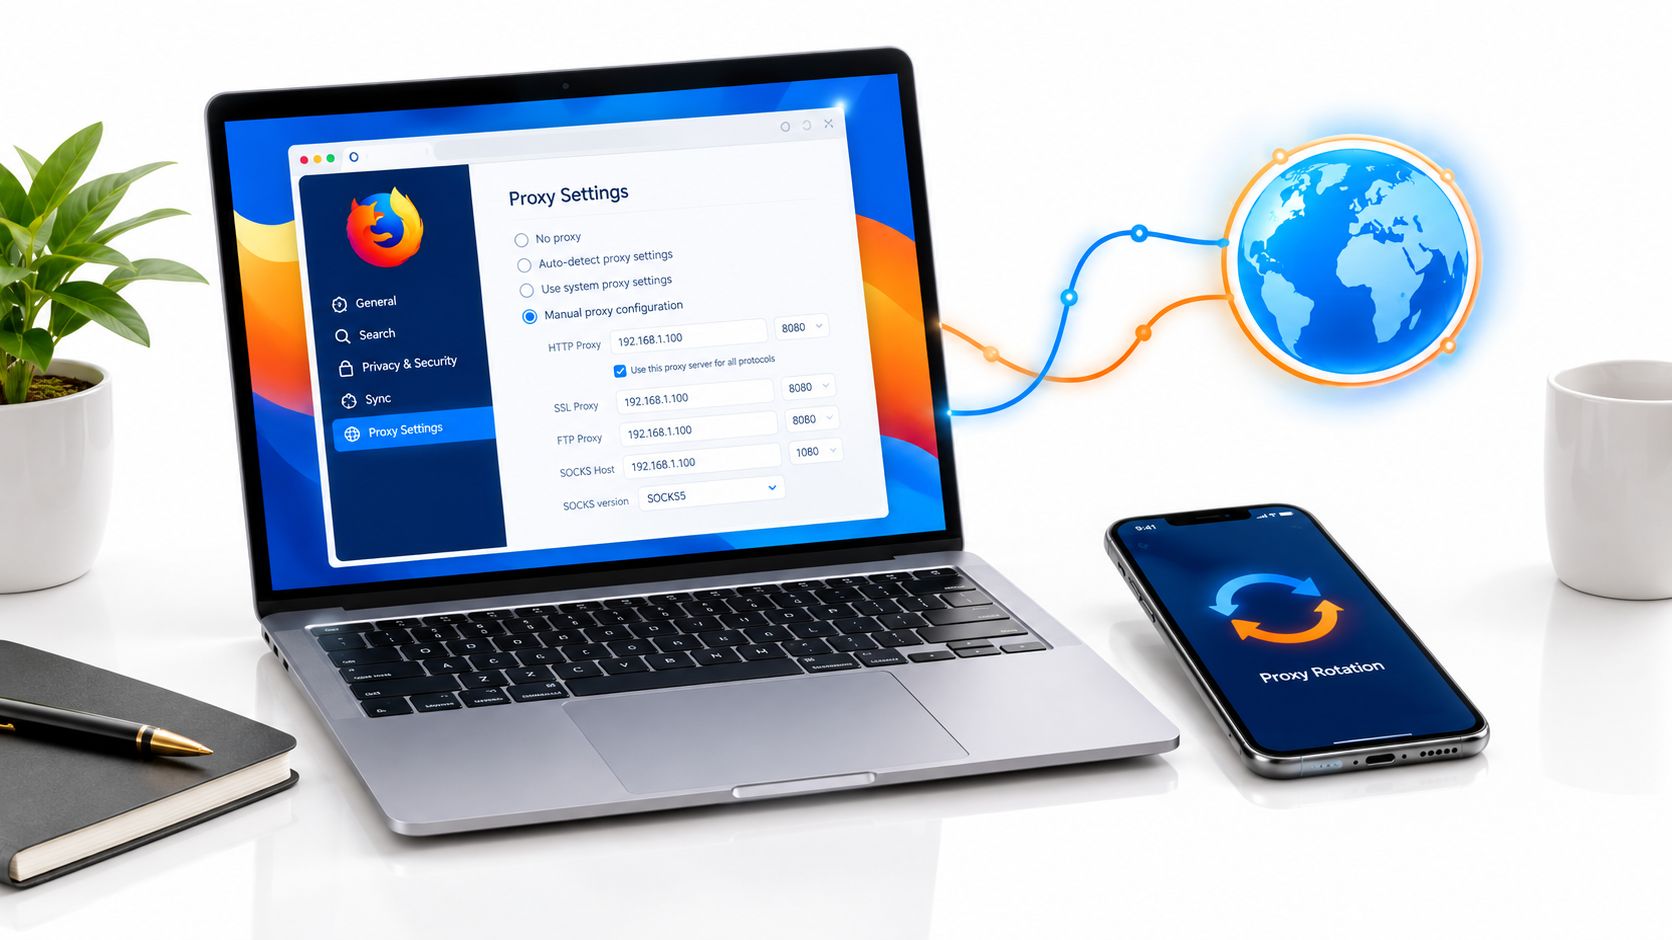
Vous pouvez configurer un proxy sur Firefox aujourd'hui via les paramètres de connexion en entrant un hôte, un port et un protocole, sans extension requise. L'authentification et la sécurité DNS nécessitent quelques clics supplémentaires, surtout lorsque vous utilisez SOCKS5.
Un gestionnaire de médias sociaux pourrait passer d'un compte client à un autre lorsque l'une des connexions déclenche soudainement un défi de localisation. Un testeur QA peut vérifier un flux de paiement spécifique à un pays et découvrir que Firefox expose toujours l'adresse publique du réseau de bureau. Dans les deux cas, le proxy lui-même peut ne pas être le problème. Le navigateur pourrait ne router qu'une partie du trafic, résoudre le DNS localement, ou appliquer une configuration partagée où des sessions séparées sont nécessaires.
Firefox garde la gestion des proxies dans ses paramètres normaux plutôt que de la cacher derrière des outils de développement. La documentation des paramètres de connexion de Mozilla décrit la configuration manuelle des proxies avec des champs pour les hôtes, les ports et les règles de contournement, faisant de cette fonctionnalité un contrôle de mise en réseau standard du navigateur en 2026.
Pourquoi la configuration de votre proxy Firefox est importante
Un proxy change l'endroit où Firefox envoie les requêtes web avant qu'elles n'atteignent leur destination. Cela rend la configuration pertinente pour plus que la confidentialité. Les équipes utilisent le routage contrôlé pour la recherche de marché légitime, la vérification des publicités, la surveillance des prix, la protection de la marque, les tests QA et les opérations de compte conformes aux règles de la plateforme.
Un proxy manquant peut exposer la même identité réseau à travers des flux de travail qui devraient rester séparés. Un proxy mal configuré peut créer le problème inverse, où un compte voit un pays inattendu, les services internes cessent de se charger, ou l'authentification échoue de manière répétée. Le risque opérationnel provient de l'incohérence, et non de l'existence d'un proxy.
Traitez le navigateur comme une partie du réseau
Firefox reste pratique pour les charges de travail de proxy car son panneau de connexion expose directement les paramètres. La référence pour les administrateurs de Mozilla documente également Passthrough, qui exclut les noms d'hôtes ou adresses IP sélectionnés, ainsi que la valeur spéciale <local>, qui contourne le proxy pour les noms d'hôtes sans points. Ces contrôles sont importants lorsqu'une organisation a besoin que le trafic externe utilise une passerelle tout en gardant les services internes accessibles directement.
Une équipe de médias sociaux peut avoir besoin d'une connexion régionale cohérente pour la publication et la révision approuvées par le client. Un spécialiste de la vérification des publicités peut avoir besoin d'inspecter le comportement d'une page de destination depuis un marché cible. Une équipe de développement peut avoir besoin de tester un flux dépendant de la localisation sans changer la configuration réseau de l'ensemble du système d'exploitation.
Règle pratique : Configurez la limite de routage avant de dépanner le site web. Si Firefox envoie le trafic par le mauvais chemin, les tests au niveau du navigateur peuvent produire des résultats trompeurs.
Choisissez délibérément la catégorie de proxy
Les proxies mobiles utilisent des adresses associées aux réseaux cellulaires, généralement via la connectivité 4G ou 5G. Ces adresses peuvent être plus difficiles à classer pour les défenses automatisées comme trafic de centre de données car les réseaux mobiles utilisent le NAT de niveau opérateur, où de nombreux appareils partagent un espace d'adresse publique derrière un réseau opérateur.
Les proxies résidentiels sont associés aux connexions Internet des consommateurs, tandis que les proxies de centre de données proviennent d'infrastructures hébergées. Chaque catégorie a un profil de confiance, une structure de coûts et une adéquation opérationnelle différents. Le bon choix dépend du flux de travail, de la géographie cible, des exigences de session et des permissions régissant l'activité.
Firefox vous fournit le mécanisme de routage. Il ne décide pas si votre collecte, vos tests ou votre activité de compte sont autorisés. Les équipes doivent vérifier les politiques de la plateforme, respecter les contrôles d'accès et éviter d'utiliser des proxies pour contourner les vérifications de sécurité ou violer les conditions.
Configuration manuelle du proxy dans les paramètres de Firefox
Le flux de travail manuel de Firefox est simple une fois que vous savez quel champ contrôle quel trafic. Les conseils de support actuels de Mozilla dirigent les utilisateurs vers le panneau Paramètres de connexion du navigateur et recommandent d'obtenir la configuration correcte auprès d'un administrateur système lorsque le mode proxy manuel est utilisé.
Ouvrez le panneau de connexion
- Ouvrez Firefox et sélectionnez le menu de l'application.
- Choisissez Paramètres.
- Dans la zone des paramètres généraux, trouvez Paramètres réseau.
- Sélectionnez Paramètres pour ouvrir les paramètres de connexion.
- Choisissez Configuration manuelle du proxy.
Firefox propose également la détection automatique, les paramètres de proxy système et une URL de configuration automatique. Le mode manuel est le meilleur choix lorsque une équipe a besoin d'un routage déterministe du navigateur et a un point de terminaison spécifique à entrer.
Entrez les détails du point de terminaison
Utilisez les valeurs fournies pour votre compte proxy ou votre passerelle interne.
- Proxy HTTP : Entrez le nom d'hôte ou l'adresse pour le trafic web ordinaire, puis entrez son port.
- Proxy HTTPS : Remplissez ceci séparément uniquement lorsque le service fournit un point de terminaison HTTPS distinct.
- Hôte SOCKS : Utilisez ce champ lorsque le service vous donne un point de terminaison SOCKS au lieu d'un proxy HTTP.
- SOCKS v5 : Sélectionnez ceci lorsque le point de terminaison utilise spécifiquement SOCKS5.
- Pas de proxy pour : Ajoutez des destinations internes ou des services locaux de confiance qui devraient se connecter directement.
Ne copiez pas automatiquement le même hôte dans chaque champ de protocole. Les points de terminaison spécifiques au protocole peuvent utiliser des ports, des comportements d'authentification ou des attentes de transport différents. Les conseils sur la configuration automatique du proxy peuvent aider les équipes à décider si un profil manuel ou une approche de configuration automatisée convient mieux à leur déploiement.
Gérez l'authentification et les règles de contournement
Firefox peut demander un nom d'utilisateur et un mot de passe lorsque le proxy se connecte pour la première fois. Entrez les identifiants exactement comme fournis, y compris tout identifiant de compte ou jeton de session requis. Laisser les champs vides ne fonctionnera pas lorsque le point de terminaison nécessite une authentification, et rejeter plusieurs fois l'invite peut faire paraître un proxy valide comme indisponible.
Utilisez les entrées de contournement avec parcimonie. Un tableau de bord local, un nom d'hôte intranet ou un service de test peut avoir besoin d'un accès direct, mais des exclusions larges peuvent involontairement envoyer le trafic en dehors du chemin prévu. Mozilla documente la valeur de contournement <local> pour les noms d'hôtes sans points et décrit également les contrôles de routage DNS pour SOCKS5 dans sa référence proxy pour les administrateurs.
Sélectionnez OK, enregistrez les paramètres et testez une destination autorisée. Vérifiez à la fois l'emplacement public apparent et si les services internes attendus se comportent toujours correctement.
Protocoles de proxy HTTP contre SOCKS5
Le flux de travail devrait déterminer le protocole. Les proxies HTTP sont conçus autour des requêtes web, tandis que SOCKS5 fonctionne à un niveau de session inférieur et peut transporter une gamme plus large de trafic. Cette différence affecte le routage, l'authentification, la gestion DNS, et si un proxy mobile se comporte comme prévu.
Pour la recherche de navigateur, la surveillance SEO, la navigation QA et les vérifications publicitaires basées sur le web, HTTP est généralement plus facile à utiliser. Firefox envoie le trafic web vers le point de terminaison HTTP, tandis que les destinations HTTPS peuvent être tunnelées lorsque le proxy prend en charge ce comportement. L'authentification appartient normalement au point de terminaison du proxy, donc vérifiez l'hôte, le port, le nom d'utilisateur et le mot de passe fournis plutôt que de supposer qu'un profil fonctionne pour chaque route.
SOCKS5 convient aux flux de travail qui nécessitent un routage à un niveau de session plus large, y compris certains cas d'utilisation d'automatisation et de proxy mobile. Il peut transporter du trafic au-delà des requêtes web standard, mais Firefox a besoin d'un paramètre DNS séparé pour empêcher les recherches locales de contourner le proxy.
L'échec DNS qui expose le chemin
DNS traduit un nom de domaine en une adresse. Si Firefox envoie le trafic de la page via SOCKS5 mais résout les domaines via le réseau local, ces recherches peuvent exposer le réseau normal même lorsque la demande de page utilise le proxy. Cela est important lorsque les équipes séparent les comptes, valident les emplacements ou exécutent des sessions automatisées via des points de terminaison mobiles 4G ou 5G.
Pour SOCKS5 dans Firefox :
- Sélectionnez Configuration manuelle du proxy.
- Entrez l'hôte et le port SOCKS.
- Choisissez SOCKS v5.
- Activez Proxy DNS lors de l'utilisation de SOCKS v5.
La documentation de l'administrateur de Mozilla appelle le contrôle correspondant UseProxyForDNS, qui envoie les recherches DNS via le proxy SOCKS5 plutôt que le résolveur local. Le guide du protocole proxy SOCKS5 fournit un contexte supplémentaire sur la façon dont cette méthode de routage diffère de HTTP.
Vérification DNS : Un test de localisation de sortie à lui seul ne confirme pas que DNS suit le proxy. Vérifiez la résolution des noms séparément, en particulier pour des recherches sensibles, la validation des emplacements ou des flux de travail multi-comptes.
HTTP reste le choix le plus simple pour un travail uniquement web. SOCKS5 convient aux applications qui nécessitent un support de trafic plus large, à condition que le DNS distant soit activé et que le protocole de point de terminaison soit confirmé. Ne placez pas un point de terminaison SOCKS dans un champ HTTP, ne réutilisez pas un port sans vérification, et ne supposez pas que les deux protocoles acceptent le même comportement d'authentification.
Isolation du proxy avec les conteneurs Firefox
Un proxy global Firefox affecte le profil du navigateur dans son ensemble. Cela fonctionne pour un flux de travail contrôlé unique, mais cela devient limitant lorsqu'un opérateur gère plusieurs environnements clients, teste plusieurs emplacements ou sépare la navigation personnelle de l'activité professionnelle.
Les conteneurs Firefox créent des contextes de navigation distincts au sein du même navigateur. Ils peuvent séparer les cookies, les connexions et l'état de session, mais l'isolement réseau doit également être configuré délibérément. Sans routage ciblé, un conteneur peut conserver son propre état de compte tout en utilisant le même chemin proxy que chaque autre conteneur.
Utilisez le routage ciblé lorsque les identités doivent rester séparées
Firefox 141 a ajouté le support pour définir soit un proxy direct soit manuel lors de la création d'un contexte utilisateur, comme documenté dans les notes de version de Firefox 141. Cela crée un modèle opérationnel plus précis pour les équipes qui ont besoin qu'un conteneur se connecte directement et qu'un autre utilise une passerelle manuelle.
Une structure pratique pourrait inclure :
- Un conteneur client avec le proxy régional approuvé.
- Un conteneur QA utilisant un chemin de test séparé.
- Un conteneur interne avec un accès direct aux services de l'entreprise.
- Un conteneur de recherche avec son propre état de session et d'authentification.
La valeur est la containment. Un cookie de connexion d'un client n'a pas besoin de coexister avec le compte d'un autre client, et un chemin de test ne doit pas devenir le défaut pour le travail interne.
Sachez quand les paramètres intégrés ne suffisent pas
La configuration manuelle globale reste appropriée lorsque chaque flux de travail Firefox doit utiliser le même point de terminaison. Le routage par conteneur devient plus utile lorsque la séparation des comptes, la géographie ou les conditions de test diffèrent selon la tâche.
Le support proxy au niveau du conteneur change également le modèle de dépannage. Vérifiez le contexte qui possède le chemin, pas seulement les paramètres généraux du navigateur. Une connexion réussie dans un conteneur ne prouve pas qu'un autre conteneur utilise le même protocole, les mêmes identifiants, la même liste de contournement ou le même comportement DNS.
Utilisez des comptes séparés et autorisés et gardez l'automatisation dans les règles de chaque plateforme. L'isolement améliore l'hygiène opérationnelle, mais il ne donne pas la permission de créer des identités trompeuses ou d'éviter l'application des règles.
Configuration des fournisseurs de proxy mobile 4G et 5G
La configuration du proxy mobile commence par le modèle de connexion du fournisseur, pas par Firefox. Un proxy mobile route le trafic via un réseau cellulaire, tel que 4G ou 5G, et peut offrir une session fixe, une session tournante ou un changement contrôlé par l'utilisateur via une action de gestion.
Les adresses mobiles peuvent être plus difficiles à détecter et à bloquer que de nombreuses adresses de centre de données car elles ressemblent au trafic des opérateurs. Cela ne les rend pas invisibles, et cela ne supprime pas la nécessité d'une utilisation conforme. Cela rend cependant la catégorie pertinente pour le QA conscient de la localisation, la vérification des annonces, les opérations sur les réseaux sociaux et la recherche où la réputation du réseau affecte le résultat.
Traduisez les options du fournisseur dans les champs Firefox
Demandez quatre détails avant d'ouvrir les paramètres de connexion :
- Protocole et hôte : Confirmez si le point de terminaison est HTTP ou SOCKS5.
- Type de port : Déterminez si le port est personnel, partagé, dédié ou lié à une session.
- Identifiants : Enregistrez le format exact du nom d'utilisateur et du mot de passe.
- Comportement de rotation : Comprenez si l'adresse reste fixe ou change automatiquement.
Une session fixe garde la même adresse de sortie pendant une période de flux de travail définie. Une session tournante change l'adresse selon les règles du fournisseur. Pour les opérations de compte et le QA de paiement, la continuité peut être plus importante que des changements fréquents. Pour une observation de marché large, la rotation peut aider à collecter des vues à travers différentes identités réseau, à condition que l'activité reste autorisée.
Associez la rotation au travail
Ne considérez pas la rotation comme automatiquement bénéfique. Une adresse changeante pendant un flux de connexion ou de paiement peut déclencher une vérification supplémentaire et rendre un résultat de test peu fiable. Une session stable est souvent plus utile pour reproduire un parcours utilisateur, tandis qu'une rotation contrôlée peut soutenir l'échantillonnage régional ou les vérifications de résilience.
Le champ No Proxy for de Firefox est également important avec les connexions mobiles. Excluez les tableaux de bord internes, les services privés ou les cibles de test locales qui doivent rester accessibles sans la passerelle. Mozilla documente les règles de passage pour les noms d'hôtes et les adresses IP, y compris <local> pour les noms d'hôtes sans points, afin que les équipes puissent définir cette limite explicitement.
Pour un fournisseur tel qu'Evoproxy, mappez son hôte mobile fourni, son port, son protocole, son choix de rotation et ses valeurs d'authentification dans Firefox plutôt que de deviner à travers les champs. Testez d'abord un flux de travail approuvé, puis documentez la configuration fonctionnelle afin qu'un autre membre de l'équipe puisse la reproduire.
Dépannage des échecs de proxy courants
Une connexion échouée ne signifie pas automatiquement que le compte proxy est invalide. En pratique, le navigateur a souvent un point de terminaison valide dans le mauvais champ, un protocole non assorti ou des identifiants formatés différemment de ce que le service attend.
Commencez par le champ qui contrôle l'échec
Si Firefox signale que le proxy est indisponible, vérifiez d'abord le type de point de terminaison. Un service HTTP appartient au champ HTTP, tandis qu'un service SOCKS5 appartient au champ Hôte SOCKS avec SOCKS v5 sélectionné. Ne remplissez pas les champs HTTP, HTTPS et SOCKS avec la même valeur à moins que le fournisseur ne dise explicitement qu'un point de terminaison prend en charge tous ces protocoles.
Les invites d'authentification méritent leur propre vérification. Confirmez le nom d'utilisateur, le mot de passe, le port et tout identifiant de session, puis supprimez les identifiants enregistrés obsolètes si Firefox continue de réessayer une ancienne connexion. Un problème d'identifiant peut ressembler à un délai d'attente réseau car le proxy refuse la connexion avant que la page ne se charge.
Diagnostiquer les fuites et les emplacements inattendus
Si le site signale le mauvais emplacement, vérifiez l'attribution de session et le comportement de rotation avant de changer les paramètres du navigateur. Un point de terminaison tournant peut avoir déménagé dans une région différente, ou le fournisseur peut avoir fourni un chemin partagé qui ne correspond pas au marché prévu.
Si l'adresse publique semble correcte mais que les tests de confidentialité révèlent toujours le réseau local, revisitez Proxy DNS lors de l'utilisation de SOCKS v5. Pour les flux de travail du navigateur qui exposent des informations sur les pairs locaux ou le réseau multimédia, les équipes peuvent également consulter ce guide de prévention des fuites WebRTC et tester uniquement dans des environnements où de tels contrôles sont autorisés.
Utilisez une courte séquence de diagnostic :
- Protocole : L'endpoint est-il HTTP ou SOCKS5 ?
- Port : Le port correspond-il au service sélectionné ?
- Identifiants : Les valeurs sont-elles à jour et correctement formatées ?
- DNS : Le DNS distant est-il activé pour SOCKS5 ?
- Contournement : La destination est-elle accidentellement exclue ?
- Portée : Le bon conteneur Firefox utilise-t-il le chemin prévu ?
Changez un paramètre à la fois. Cela préserve une trace de cause à effet utilisable au lieu de transformer le dépannage en conjecture.
Prochaines étapes pour des flux de travail proxy fiables
Un proxy Firefox fonctionnel n'est que le point de départ. Les équipes fiables valident le chemin dans les conditions qui comptent pour l'entreprise : un flux de connexion réel, une page spécifique à un emplacement, un crawl autorisé ou un parcours QA répétable.
Vérifiez l'emplacement de sortie apparent, confirmez que le DNS suit le chemin prévu et vérifiez que la session reste stable pour la tâche. Si la rotation est activée, observez si le changement se produit à la limite attendue plutôt que pendant une transaction critique. Pour le travail multi-comptes, testez chaque conteneur indépendamment et confirmez que les cookies, identifiants et portée du proxy ne franchissent pas les limites opérationnelles que vous aviez prévues.
La sélection du proxy doit suivre le flux de travail :
- Opérations de compte : Préférez des sessions stables, une séparation claire et des autorisations documentées.
- Recherche de marché : Utilisez une géographie contrôlée et une politique de rotation qui ne déforme pas les résultats.
- Vérification des annonces : Reproduisez l'emplacement cible de manière cohérente avant de comparer le comportement créatif ou de la page de destination.
- Tests QA : Gardez les itinéraires de test isolés afin que les changements de réseau ne contaminent pas les vérifications internes.
- Navigation sensible à la vie privée : Vérifiez le DNS et d'autres surfaces de fuite du navigateur au lieu de vous fier uniquement à l'étiquette du proxy.
Un proxy mobile 4G ou 5G peut être un choix pratique lorsque l'identité du réseau de l'opérateur, les tests régionaux et le contrôle de session sont importants. Évaluez la confiance, le débit, le comportement de rotation, la résilience de l'authentification et la réactivité du support par rapport à votre charge de travail spécifique, puis commencez par un petit test autorisé avant d'élargir l'accès.
Evoproxy fournit des connexions proxy mobiles avec des ports personnels et partagés, une rotation configurable et une configuration manuelle de Firefox pour les équipes qui ont besoin de routage 4G ou 5G. Visitez Evoproxy pour examiner les options disponibles et tester si sa connectivité mobile convient à votre gestion des médias sociaux, vérification des annonces, recherche ou flux de travail QA.


