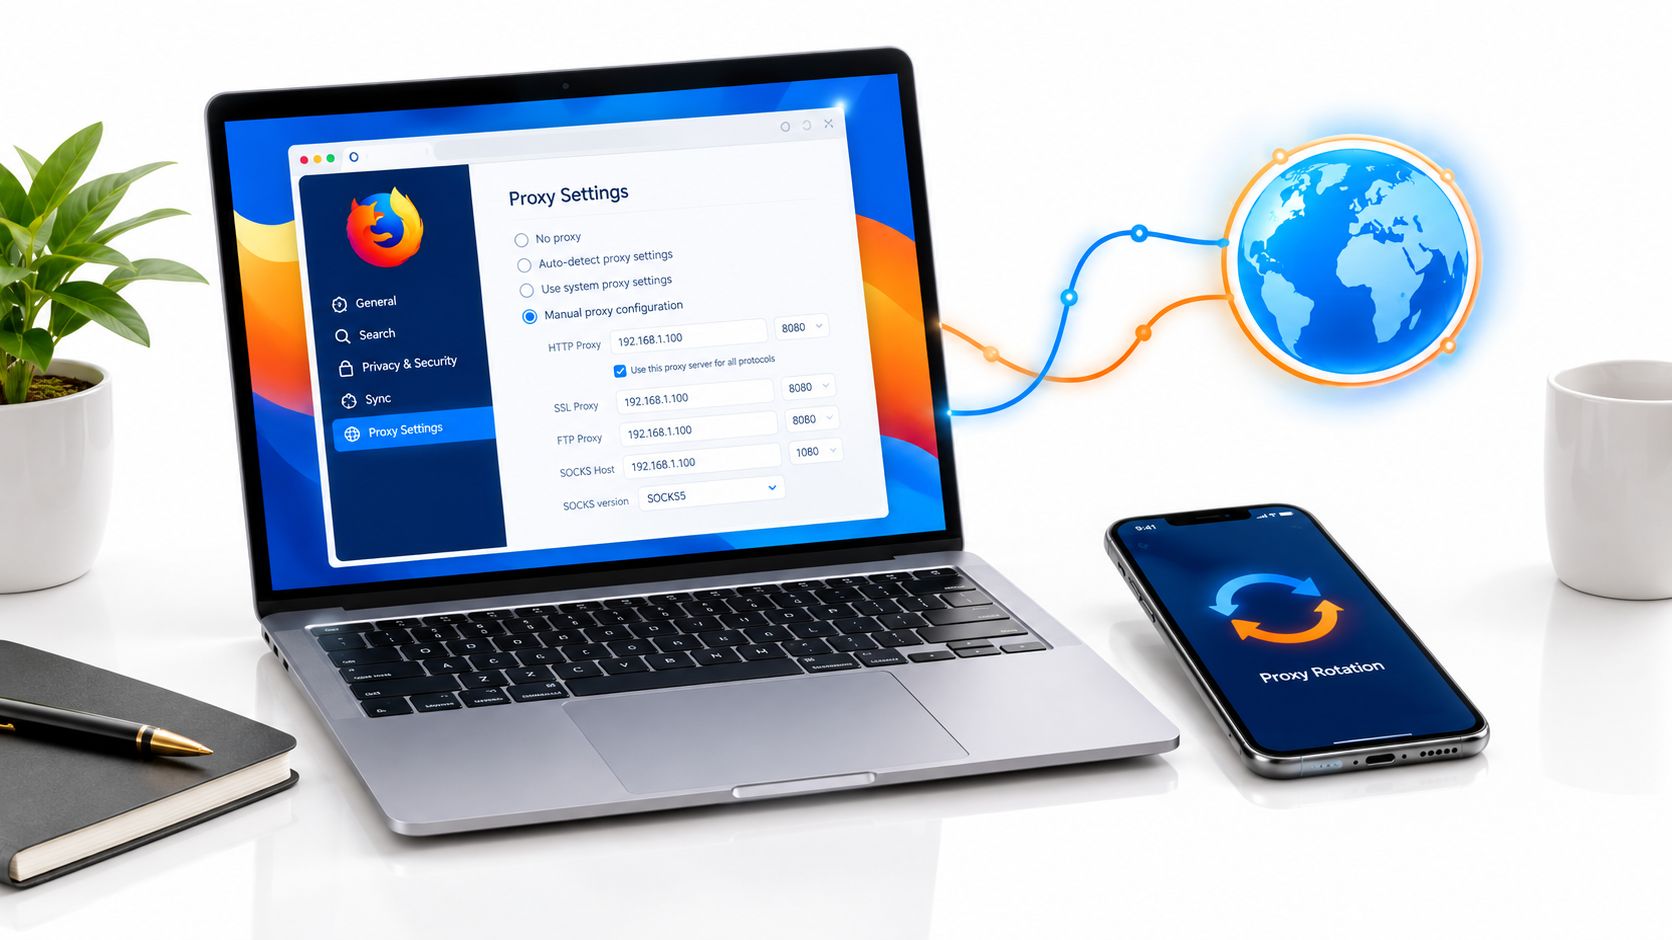
Hoy puedes configurar un proxy en Firefox a través de la Configuración de Conexión ingresando un host, puerto y protocolo, sin necesidad de una extensión. La autenticación y la seguridad DNS requieren algunos clics adicionales, especialmente cuando usas SOCKS5.
Un gerente de redes sociales podría estar cambiando entre cuentas de clientes cuando un inicio de sesión de repente activa un desafío de ubicación. Un tester de QA puede estar revisando un flujo de pago específico de un país y descubrir que Firefox sigue exponiendo la dirección pública de la red de la oficina. En ambos casos, el proxy en sí puede no ser el problema. El navegador podría estar dirigiendo solo parte del tráfico, resolviendo DNS localmente, o aplicando una configuración compartida donde se necesitan sesiones separadas.
Firefox mantiene el manejo de proxies en su configuración normal en lugar de ocultarlo detrás de herramientas de desarrollador. La documentación de Configuración de Conexiones de Mozilla describe la configuración manual del proxy con campos para hosts, puertos y reglas de omisión, haciendo que la función sea un control de red estándar del navegador en 2026.
Por qué importa la configuración de proxy de Firefox
Un proxy cambia dónde Firefox envía las solicitudes web antes de que lleguen a su destino. Eso hace que la configuración sea relevante para más que la privacidad. Los equipos utilizan el enrutamiento controlado para investigación de mercado legítima, verificación de anuncios, monitoreo de precios, protección de marca, pruebas de QA y operaciones de cuentas que cumplen con las reglas de la plataforma.
Un proxy faltante puede exponer la misma identidad de red a través de flujos de trabajo que deberían permanecer separados. Un proxy mal configurado puede crear el problema opuesto, donde una cuenta ve un país inesperado, los servicios internos dejan de cargarse, o la autenticación falla repetidamente. El riesgo operativo proviene de la inconsistencia, no de la existencia de un proxy.
Trata el navegador como parte de la red
Firefox sigue siendo práctico para cargas de trabajo de proxy porque su panel de conexión expone la configuración directamente. La referencia para administradores de Mozilla también documenta Passthrough, que excluye nombres de host o direcciones IP seleccionadas, y el valor especial <local>, que omite el proxy para nombres de host sin puntos. Esos controles son importantes cuando una organización necesita que el tráfico externo use una puerta de enlace mientras los servicios internos permanezcan accesibles directamente.
Un equipo de redes sociales puede necesitar una conexión regional consistente para la publicación y revisión aprobadas por el cliente. Un especialista en verificación de anuncios puede necesitar inspeccionar cómo se comporta una página de destino desde un mercado objetivo. Un equipo de desarrollo puede necesitar probar un flujo dependiente de la ubicación sin cambiar la configuración de red de todo el sistema operativo.
Regla práctica: Configura el límite de enrutamiento antes de solucionar problemas en el sitio web. Si Firefox envía tráfico por el camino equivocado, las pruebas a nivel de navegador pueden producir resultados engañosos.
Elige la categoría de proxy deliberadamente
Los proxies móviles utilizan direcciones asociadas con redes celulares, comúnmente a través de conectividad 4G o 5G. Esas direcciones pueden ser más difíciles de clasificar como tráfico de centro de datos para las defensas automatizadas porque las redes móviles utilizan NAT de grado de operador, donde muchos dispositivos comparten espacio de dirección pública detrás de una red de operador.
Los proxies residenciales están asociados con conexiones de internet de consumidores, mientras que los proxies de centro de datos provienen de infraestructura alojada. Cada categoría tiene un perfil de confianza, estructura de costos y ajuste operativo diferente. La elección correcta depende del flujo de trabajo, la geografía objetivo, los requisitos de sesión y los permisos que rigen la actividad.
Firefox te proporciona el mecanismo de enrutamiento. No decide si tu actividad de recopilación, prueba o cuenta está permitida. Los equipos deben verificar las políticas de la plataforma, respetar los controles de acceso y evitar usar proxies para eludir verificaciones de seguridad o violar términos.
Configuración Manual de Proxy en la Configuración de Firefox
El flujo de trabajo manual de Firefox es sencillo una vez que sabes qué campo controla qué tráfico. La guía de soporte actual de Mozilla dirige a los usuarios al panel de Configuración de Conexiones del navegador y recomienda obtener la configuración correcta de un administrador del sistema cuando se utiliza el modo de proxy manual.
Abre el panel de conexión
- Abre Firefox y selecciona el menú de la aplicación.
- Elige Configuración.
- En el área de configuración general, encuentra Configuración de Red.
- Selecciona Configuración para abrir la Configuración de Conexiones.
- Elige Configuración manual del proxy.
Firefox también ofrece detección automática, configuraciones de proxy del sistema y una URL de configuración automática. El modo manual es la mejor opción cuando un equipo necesita un enrutamiento de navegador determinista y tiene un punto final específico para ingresar.
Ingresa los detalles del punto final
Usa los valores proporcionados para tu cuenta de proxy o puerta de enlace interna.
- Proxy HTTP: Ingresa el nombre de host o dirección para tráfico web ordinario, luego ingresa su puerto.
- Proxy HTTPS: Completa esto por separado solo cuando el servicio proporciona un punto final HTTPS distinto.
- Host SOCKS: Usa este campo cuando el servicio te dé un punto final SOCKS en lugar de un proxy HTTP.
- SOCKS v5: Selecciona esto cuando el punto final use específicamente SOCKS5.
- No Proxy para: Agrega destinos internos o servicios locales de confianza que deberían conectarse directamente.
No copies el mismo host en cada campo de protocolo automáticamente. Los puntos finales específicos de protocolo pueden usar diferentes puertos, comportamientos de autenticación o expectativas de transporte. La guía sobre configuración automática de proxy puede ayudar a los equipos a decidir si un perfil manual o un enfoque de configuración automatizada se adapta mejor a su implementación.
Maneja la autenticación y las reglas de omisión
Firefox puede solicitar un nombre de usuario y una contraseña cuando el proxy se conecta por primera vez. Ingresa las credenciales exactamente como se proporcionaron, incluyendo cualquier identificador de cuenta o token de sesión requerido. Dejar los campos en blanco no funcionará cuando el punto final requiera autenticación, y rechazar repetidamente el aviso puede hacer que un proxy válido parezca no disponible.
Usa las entradas de omisión con moderación. Un panel de control local, nombre de host de intranet o servicio de prueba pueden necesitar acceso directo, pero las exclusiones amplias pueden enviar tráfico involuntariamente fuera de la ruta prevista. Mozilla documenta el valor de omisión <local> para nombres de host sin puntos y también describe los controles de enrutamiento DNS para SOCKS5 en su referencia de proxy para administradores.
Selecciona OK, guarda la configuración y prueba un destino permitido. Verifica tanto la ubicación pública aparente como si los servicios internos esperados todavía se comportan correctamente.
Protocolos de Proxy HTTP versus SOCKS5
El flujo de trabajo debería determinar el protocolo. Los proxies HTTP están diseñados en torno a solicitudes web, mientras que SOCKS5 funciona a un nivel de sesión más bajo y puede transportar una gama más amplia de tráfico. Esa diferencia afecta el enrutamiento, la autenticación, el manejo de DNS y si un proxy móvil se comporta como se espera.
Para investigación de navegadores, monitoreo SEO, navegación de QA y verificaciones de anuncios basadas en la web, HTTP suele ser más fácil de operar. Firefox envía tráfico web al punto final HTTP, mientras que los destinos HTTPS pueden ser tunelados cuando el proxy admite ese comportamiento. La autenticación normalmente pertenece al punto final del proxy, así que verifica el host, puerto, nombre de usuario y contraseña proporcionados en lugar de asumir que un perfil funciona para cada ruta.
SOCKS5 se adapta a flujos de trabajo que necesitan un enrutamiento a nivel de sesión más amplio, incluyendo algunos casos de uso de automatización y proxy móvil. Puede transportar tráfico más allá de las solicitudes web estándar, pero Firefox necesita una configuración DNS separada para evitar que las búsquedas locales eludan el proxy.
El fallo de DNS que expone la ruta
DNS traduce un nombre de dominio en una dirección. Si Firefox envía tráfico de página a través de SOCKS5 pero resuelve dominios a través de la red local, esas búsquedas pueden exponer la red normal incluso cuando la solicitud de página utiliza el proxy. Esto es importante cuando los equipos separan cuentas, validan ubicaciones o ejecutan sesiones automatizadas a través de puntos finales móviles 4G o 5G.
Para SOCKS5 en Firefox:
- Selecciona Configuración manual del proxy.
- Ingresa el host y el puerto de SOCKS.
- Elige SOCKS v5.
- Habilita Proxy DNS al usar SOCKS v5.
La documentación del administrador de Mozilla llama al control correspondiente UseProxyForDNS, que envía búsquedas DNS a través del proxy SOCKS5 en lugar del resolutor local. La guía del protocolo proxy SOCKS5 proporciona más contexto sobre cómo este método de enrutamiento difiere de HTTP.
Verificación de DNS: Una prueba de ubicación de salida por sí sola no confirma que DNS siga el proxy. Verifica la resolución de nombres por separado, especialmente para investigaciones sensibles, validación de ubicaciones o flujos de trabajo de múltiples cuentas.
HTTP sigue siendo la opción más simple para trabajos solo en la web. SOCKS5 se adapta a aplicaciones que requieren un soporte de tráfico más amplio, siempre que se habilite DNS remoto y se confirme el protocolo del punto final. No coloques un punto final SOCKS en un campo HTTP, reutilices un puerto sin verificación o asumas que ambos protocolos aceptan el mismo comportamiento de autenticación.
Aislamiento de Proxy con Contenedores de Firefox
Un proxy global de Firefox afecta el perfil del navegador en su conjunto. Eso funciona para un flujo de trabajo controlado único, pero se vuelve limitante cuando un operador gestiona varios entornos de cliente, prueba múltiples ubicaciones o separa la navegación personal de la actividad laboral.
Los Contenedores de Firefox crean contextos de navegación distintos dentro del mismo navegador. Pueden separar cookies, inicios de sesión y estado de sesión, pero el aislamiento de red también debe configurarse deliberadamente. Sin enrutamiento específico, un contenedor puede mantener su propio estado de cuenta mientras sigue utilizando la misma ruta de proxy que cada otro contenedor.
Usa enrutamiento específico cuando las identidades deben permanecer separadas
Firefox 141 agregó soporte para establecer un proxy directo o manual al crear un contexto de usuario, como se documenta en las notas de la versión de Firefox 141. Eso crea un modelo operativo más preciso para equipos que necesitan que un contenedor se conecte directamente y otro use una puerta de enlace manual.
Una estructura práctica podría incluir:
- Un contenedor de cliente con el proxy regional aprobado.
- Un contenedor de QA utilizando una ruta de prueba separada.
- Un contenedor interno con acceso directo a los servicios de la empresa.
- Un contenedor de investigación con su propio estado de sesión y autenticación.
El valor es la contención. Una cookie de inicio de sesión de un cliente no necesita coexistir con la cuenta de otro cliente, y una ruta de prueba no tiene que convertirse en la predeterminada para el trabajo interno.
Conoce cuándo la configuración integrada no es suficiente
La configuración manual global sigue siendo apropiada cuando cada flujo de trabajo de Firefox debe usar el mismo punto final. El enrutamiento por contenedor se vuelve más útil cuando la separación de cuentas, la geografía o las condiciones de prueba difieren según la tarea.
El soporte de proxy a nivel de contenedor también cambia el modelo de solución de problemas. Verifica el contexto que posee la ruta, no solo la configuración general del navegador. Una conexión exitosa en un contenedor no prueba que otro contenedor use el mismo protocolo, credenciales, lista de omisión o comportamiento DNS.
Utiliza cuentas separadas y autorizadas y mantén la automatización dentro de las reglas de cada plataforma. El aislamiento mejora la higiene operativa, pero no otorga permiso para crear identidades engañosas o eludir la aplicación.
Configuración de Proveedores de Proxy Móviles 4G y 5G
La configuración del proxy móvil comienza con el modelo de conexión del proveedor, no con Firefox. Un proxy móvil enruta el tráfico a través de una red celular, como 4G o 5G, y puede ofrecer una sesión fija, una sesión rotativa o un cambio controlado por el usuario a través de una acción de gestión.
Las direcciones móviles pueden ser más difíciles de detectar y bloquear que muchas direcciones de centros de datos porque se asemejan al tráfico de los operadores. Eso no las hace invisibles, y no elimina la necesidad de un uso conforme. Sin embargo, hace que la categoría sea relevante para QA consciente de la ubicación, verificación de anuncios, operaciones en redes sociales e investigación donde la reputación de la red afecta el resultado.
Traduce las opciones del proveedor en campos de Firefox
Pide cuatro detalles antes de abrir la Configuración de Conexión:
- Protocolo y host: Confirma si el punto final es HTTP o SOCKS5.
- Tipo de puerto: Determina si el puerto es personal, compartido, dedicado o vinculado a una sesión.
- Credenciales: Registra el formato exacto del nombre de usuario y la contraseña.
- Comportamiento de rotación: Entiende si la dirección permanece fija o cambia automáticamente.
Una sesión fija mantiene la misma dirección de salida durante un período de flujo de trabajo definido. Una sesión rotativa cambia la dirección de acuerdo con las reglas del proveedor. Para operaciones de cuenta y QA de pago, la continuidad puede importar más que los cambios frecuentes. Para la observación del mercado amplio, la rotación puede ayudar a recopilar vistas a través de diferentes identidades de red, siempre que la actividad siga siendo autorizada.
Combina la rotación con el trabajo
No trates la rotación como automáticamente beneficiosa. Una dirección cambiante durante un flujo de inicio de sesión o pago puede activar verificaciones adicionales y hacer que un resultado de prueba sea poco confiable. Una sesión estable es a menudo más útil para reproducir un recorrido de usuario, mientras que una rotación controlada puede apoyar el muestreo regional o las verificaciones de resiliencia.
El campo No Proxy para de Firefox también es importante con conexiones móviles. Excluye paneles internos, servicios privados o objetivos de prueba locales que deben permanecer accesibles sin la puerta de enlace. Mozilla documenta las reglas de paso para nombres de host y direcciones IP, incluyendo <local> para nombres de host sin puntos, para que los equipos puedan definir explícitamente este límite.
Para un proveedor como Evoproxy, mapea su host móvil suministrado, puerto, protocolo, elección de rotación y valores de autenticación en Firefox en lugar de adivinar en los campos. Prueba primero un flujo de trabajo aprobado, luego documenta la configuración que funciona para que otro miembro del equipo pueda reproducirla.
Solucionando Fallas Comunes de Proxy
Una conexión fallida no significa automáticamente que la cuenta del proxy sea inválida. En la práctica, el navegador a menudo tiene un punto final válido en el campo incorrecto, un protocolo desajustado o credenciales formateadas de manera diferente a lo que el servicio espera.
Comienza con el campo que controla la falla
Si Firefox informa que el proxy no está disponible, verifica primero el tipo de punto final. Un servicio HTTP pertenece al campo HTTP, mientras que un servicio SOCKS5 pertenece al campo de Host SOCKS con SOCKS v5 seleccionado. No llenes los campos HTTP, HTTPS y SOCKS con el mismo valor a menos que el proveedor diga explícitamente que un punto final admite todos ellos.
Las solicitudes de autenticación merecen su propia verificación. Confirma el nombre de usuario, la contraseña, el puerto y cualquier identificador de sesión, luego elimina las credenciales guardadas obsoletas si Firefox sigue intentando un inicio de sesión antiguo. Un problema de credenciales puede parecer un tiempo de espera de red porque el proxy rechaza la conexión antes de que se cargue la página.
Diagnostica filtraciones y ubicaciones inesperadas
Si el sitio informa la ubicación incorrecta, verifica la asignación de sesión y el comportamiento de rotación antes de cambiar la configuración del navegador. Un punto final rotativo puede haberse movido a una región diferente, o el proveedor puede haber suministrado una ruta compartida que no coincide con el mercado previsto.
Si la dirección pública parece correcta pero las pruebas de privacidad aún revelan la red local, revisa Proxy DNS al usar SOCKS v5. Para flujos de trabajo del navegador que exponen información de pares locales o de redes de medios, los equipos también pueden revisar esta guía de prevención de filtraciones de WebRTC y probar solo en entornos donde tales controles estén permitidos.
Utiliza una secuencia de diagnóstico corta:
- Protocolo: ¿Es el endpoint HTTP o SOCKS5?
- Puerto: ¿Coincide el puerto con el servicio seleccionado?
- Credenciales: ¿Son los valores actuales y están correctamente formateados?
- DNS: ¿Está habilitado el DNS remoto para SOCKS5?
- Exclusión: ¿Está el destino excluido accidentalmente?
- Alcance: ¿Está el contenedor de Firefox correcto utilizando la ruta prevista?
Cambia una configuración a la vez. Eso preserva un rastro de causa y efecto utilizable en lugar de convertir la solución de problemas en una conjetura.
Próximos pasos para flujos de trabajo de proxy confiables
Un proxy de Firefox funcional es solo el punto de partida. Los equipos confiables validan la ruta bajo las condiciones que importan al negocio: un flujo de inicio de sesión real, una página específica de ubicación, un rastreo autorizado o un recorrido de QA repetible.
Verifica la ubicación de salida aparente, confirma que el DNS sigue la ruta prevista y verifica que la sesión se mantenga estable para la tarea. Si la rotación está habilitada, observa si el cambio ocurre en el límite esperado en lugar de durante una transacción crítica. Para trabajos de múltiples cuentas, prueba cada contenedor de forma independiente y confirma que las cookies, credenciales y el alcance del proxy no crucen los límites operativos que pretendías.
La selección de proxy debe seguir el flujo de trabajo:
- Operaciones de cuenta: Prefiere sesiones estables, separación clara y permisos documentados.
- Investigación de mercado: Utiliza geografía controlada y una política de rotación que no distorsione los resultados.
- Verificación de anuncios: Reproduce la ubicación objetivo de manera consistente antes de comparar el comportamiento creativo o de la página de destino.
- Pruebas de QA: Mantén las rutas de prueba aisladas para que los cambios de red no contaminen las verificaciones internas.
- Navegación sensible a la privacidad: Verifica el DNS y otras superficies de fuga del navegador en lugar de confiar solo en la etiqueta del proxy.
Un proxy móvil 4G o 5G puede ser una opción práctica cuando la identidad de la red del operador, las pruebas regionales y el control de sesión son importantes. Evalúa la confianza, el rendimiento, el comportamiento de rotación, la resiliencia de autenticación y la capacidad de respuesta del soporte en función de tu carga de trabajo específica, y luego comienza con una pequeña prueba autorizada antes de ampliar el acceso.
Evoproxy proporciona conexiones de proxy móvil con puertos personales y compartidos, rotación configurable y configuración manual de Firefox para equipos que necesitan enrutamiento 4G o 5G. Visita Evoproxy para revisar las opciones disponibles y probar si su conectividad móvil se adapta a tu gestión de redes sociales, verificación de anuncios, investigación o flujo de trabajo de QA.


