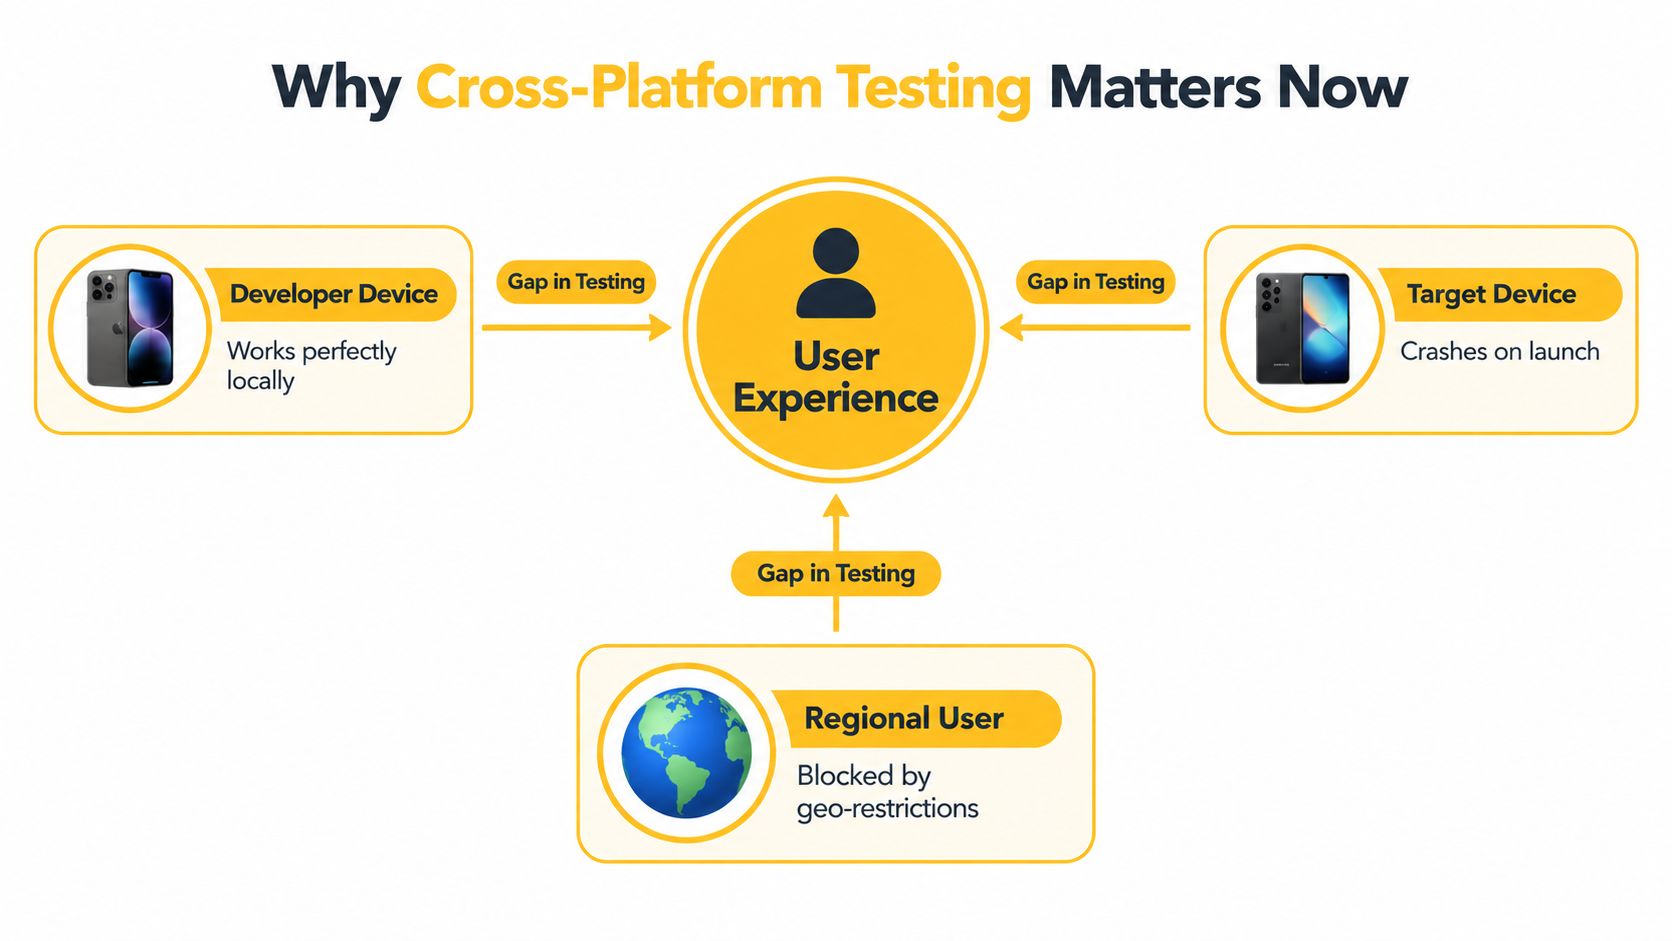
La compilación pasa en el iPhone del desarrollador, las verificaciones del navegador están en verde y la versión se lanza según lo programado. Luego, el soporte informa que la aplicación se bloquea en un dispositivo Samsung, un paso de pago falla para los usuarios en otra región, o una pantalla de verificación de identidad nunca se carga en una red móvil. Nada cambió en el script de prueba. El entorno de ejecución cambió.
Ese vacío es la razón por la cual las pruebas multiplataforma ahora necesitan cubrir más que el renderizado del navegador y los diseños responsivos. Una verificación de lanzamiento realista debe tener en cuenta dispositivos, sistemas operativos, motores de navegador, identidad de red, enrutamiento regional, permisos y las condiciones que moldean lo que un usuario real ve. Esto es importante para los equipos de QA, pero también es importante para los gerentes de redes sociales, investigadores de mercado, especialistas en verificación de anuncios, equipos de monitoreo de precios y especialistas en marketing de crecimiento cuyos flujos de trabajo dependen de experiencias regionales consistentes.
Por qué las pruebas multiplataforma son importantes ahora
Un flujo de pago puede pasar repetidamente en el teléfono de un desarrollador y aún así fallar para los clientes que usan una interfaz de Android diferente, un sistema operativo más antiguo o una red regional restringida. El renderizado de escritorio puede parecer correcto mientras que un WebView móvil procesa una redirección de manera diferente. Una verificación de identidad también puede tener éxito a través de Wi-Fi y fallar cuando el servicio evalúa la identidad de la red móvil del dispositivo.
Las pruebas multiplataforma verifican que el software se comporte de manera consistente en los entornos que utilizan los clientes. La cobertura incluye diseño, funcionalidad, rendimiento, permisos, autenticación y trayectorias sensibles a la seguridad. Para los equipos de QA, el resultado es más útil que una lista de errores. Proporciona evidencia de que un lanzamiento funciona en los dispositivos, navegadores y condiciones de red detrás del tráfico real.
El entorno es parte del producto
La variación de dispositivos y navegadores ha convertido la cobertura multiplataforma en una responsabilidad central de QA. Se estimó que el mercado global de pruebas multiplataforma alcanzará $1.8 mil millones en 2025 y se proyecta que alcanzará $4.2 mil millones para 2034, lo que implica un CAGR del 12.4%, según estimaciones de mercado para pruebas multiplataforma. La misma fuente informa que el despliegue basado en la nube tenía una participación de mercado del 68.5%, reflejando la demanda de entornos distribuidos en lugar de un pequeño laboratorio de dispositivos locales.
La pregunta práctica ha cambiado. Una función debe funcionar en familias de navegadores, sistemas operativos, tipos de dispositivos, regiones e identidades de red, no solo en la máquina utilizada para construirla. Los proxies móviles añaden una capa de verificación importante al exponer cómo la geolocalización, el enrutamiento del operador, la reputación de IP y las verificaciones de identidad afectan el mismo recorrido del usuario.
Regla práctica: Trata el dispositivo, el navegador, el sistema operativo y la identidad de red como entradas de prueba, no como detalles de fondo incidentales.
Un defecto de bajo nivel puede convertirse rápidamente en un fracaso comercial. Un proceso de pago roto reduce las compras completadas, una página de destino de anuncio fallida corrompe la validación de la campaña y un inicio de sesión interrumpido puede interrumpir flujos de trabajo de múltiples cuentas incluso cuando la aplicación parece estar saludable en un entorno controlado. Probar esas condiciones temprano ayuda a distinguir los defectos de la aplicación de los fallos específicos del entorno antes de que bloqueen un lanzamiento.
Crecimiento del mercado y estándares de la industria
El mercado de pruebas refleja un cambio en cómo operan los equipos. Los laboratorios locales y un pequeño conjunto de navegadores de escritorio ya no representan el entorno de entrega completo. Los productos ahora llegan a los usuarios a través de navegadores móviles, aplicaciones nativas, interfaces híbridas, aplicaciones web progresivas y rutas de red específicas de la región. Esa superficie más amplia requiere una retroalimentación más rápida de lo que las verificaciones manuales dispositivo por dispositivo pueden proporcionar.
Debido a que la validación entre navegadores ahora se comporta como infraestructura, los equipos provisionan entornos bajo demanda y realizan verificaciones en paralelo en lugar de mantener un laboratorio fijo. El despliegue en la nube apoya ese modelo operativo, mientras que el juicio de ingeniería aún determina qué combinaciones merecen tiempo. Los proxies móviles extienden el modelo más allá del renderizado del navegador al probar el enrutamiento del operador, la geolocalización, la reputación de IP y la verificación de identidad en condiciones más cercanas a una sesión móvil real.
La fragmentación afecta la priorización
La cuota de navegador global muestra por qué una estrategia de navegador predeterminado deja vacíos. En julio de 2026, Chrome tenía 68.28% de la cuota de navegador global, Safari 16.47%, Edge 5.36%, Firefox 3.3%, Samsung Internet 2.06% y Opera 1.89%. Los navegadores basados en Blink representaron colectivamente alrededor del 77.6% de las vistas de página globales, según estadísticas globales de navegadores.
El uso regional cambia el cálculo de riesgo. Chrome alcanzó 76.97% en Asia, 60.73% en Europa y 53.03% en América del Norte, mientras que Safari alcanzó 29.21% en América del Norte, según la misma fuente. Un equipo que valida un recorrido de consumidor en América del Norte, por lo tanto, necesita cobertura de Safari, incluso si su panel mundial está dominado por Chrome.
Las verificaciones de identidad añaden otra fuente de variación. Un flujo de inicio de sesión o verificación puede pasar en un laboratorio de escritorio, luego fallar cuando un enrutamiento de operador móvil, IP regional, señal del dispositivo o verificación de reputación cambian la decisión. Eso hace que las pruebas respaldadas por proxies sean útiles para distinguir un defecto del navegador de un fallo de confianza dependiente del entorno.
El acceso a la nube no elimina el juicio de ingeniería
El acceso a la nube expande la cobertura de navegadores y hardware, pero no elige la matriz correcta. Los ingenieros deben conectar los objetivos de prueba con el riesgo del producto, los datos de la audiencia, la frecuencia de lanzamiento y el costo del fallo. Ejecutar cada combinación puede crear ruido y retrasar los recorridos que afectan los ingresos, el acceso a la cuenta o la confianza del usuario.
Prioriza los entornos que representan una exposición significativa para el usuario, luego añade cobertura específica para riesgos técnicos y comerciales conocidos. Este enfoque apoya lanzamientos más rápidos mientras reconoce que una cobertura exhaustiva es poco práctica. Mantén la matriz revisable, registra por qué existe cada entorno y elimina combinaciones que ya no representan a los usuarios o un modo de fallo creíble.
Comparando enfoques de prueba
La arquitectura determina lo que las pruebas multiplataforma pueden revelar. Una aplicación web responsiva, una interfaz adaptativa y un producto construido a partir de binarios nativos separados crean cada uno diferentes modos de fallo. Elegir la estrategia de prueba antes de entender esa distinción conduce a esfuerzos desperdiciados, como validar puntos de ruptura de CSS mientras se omite el comportamiento de permisos específico de la plataforma.
El diseño responsivo utiliza diseños fluidos y reglas de CSS para adaptarse al espacio disponible. Generalmente es eficiente para productos web porque una aplicación puede servir a muchos tamaños de vista, pero las verificaciones de vista no expondrán cada comportamiento nativo de UI o del sistema operativo.
El diseño adaptativo utiliza diseños predefinidos para puntos de ruptura o clases de dispositivos seleccionados. Puede ofrecer un control más estricto sobre pantallas importantes, aunque cada diseño adicional se convierte en otro estado que mantener y validar.
La compilación cruzada produce binarios nativos separados para cada sistema operativo. Esto puede ofrecer rendimiento y calidad de interacción específicos de la plataforma, pero los equipos deben mantener detalles de implementación específicos de la plataforma y probarlos de forma independiente.
Una matriz de decisión práctica
| Enfoque | Mejor para | Costo de mantenimiento | Rendimiento |
|---|---|---|---|
| Responsivo | Aplicaciones web que necesitan una amplia cobertura de vista | Menor cuando los componentes compartidos son estables | Generalmente consistente, pero el renderizado del navegador aún varía |
| Adaptativo | Productos que requieren diseños controlados en puntos de ruptura conocidos | Moderado porque cada diseño necesita validación | Predecible en puntos de ruptura soportados |
| Compilación cruzada | Aplicaciones nativas donde el comportamiento y rendimiento de la plataforma son importantes | Mayor porque las rutas de código específicas de la plataforma requieren cuidado | Fuerte control específico de la plataforma |
La elección no es puramente técnica. Un equipo reducido puede preferir una entrega ágil para reducir el trabajo duplicado en la interfaz de usuario. Un producto regulado puede aceptar un mayor mantenimiento porque los controles nativos, permisos y capacidades del dispositivo conllevan un mayor riesgo. Un equipo de marketing que valida páginas de destino necesita evidencia diferente de un equipo de aplicación que prueba el inicio de sesión biométrico o las notificaciones en segundo plano.
Para el trabajo centrado en el navegador, la guía de pruebas de compatibilidad del navegador debería incluir más que la selección del motor. Prueba el contexto del usuario, el área de visualización, el sistema operativo, los permisos, las interacciones táctiles, las condiciones de red y la ruta regional que dan forma a la experiencia.
Lo que no funciona
Un error común es usar una metodología como prueba de que todas las plataformas se comportan de manera similar. Las pruebas de diseño responsivo no validan binarios nativos, y una prueba de humo nativa no prueba que un proceso de pago web funcione en todos los motores de navegador. El enfoque fiable combina pruebas arquitectónicas con pruebas del recorrido del usuario, y luego añade variables ambientales donde la identidad, la geografía o el comportamiento de la red afectan el resultado.
Construyendo una Matriz de Pruebas Ágil
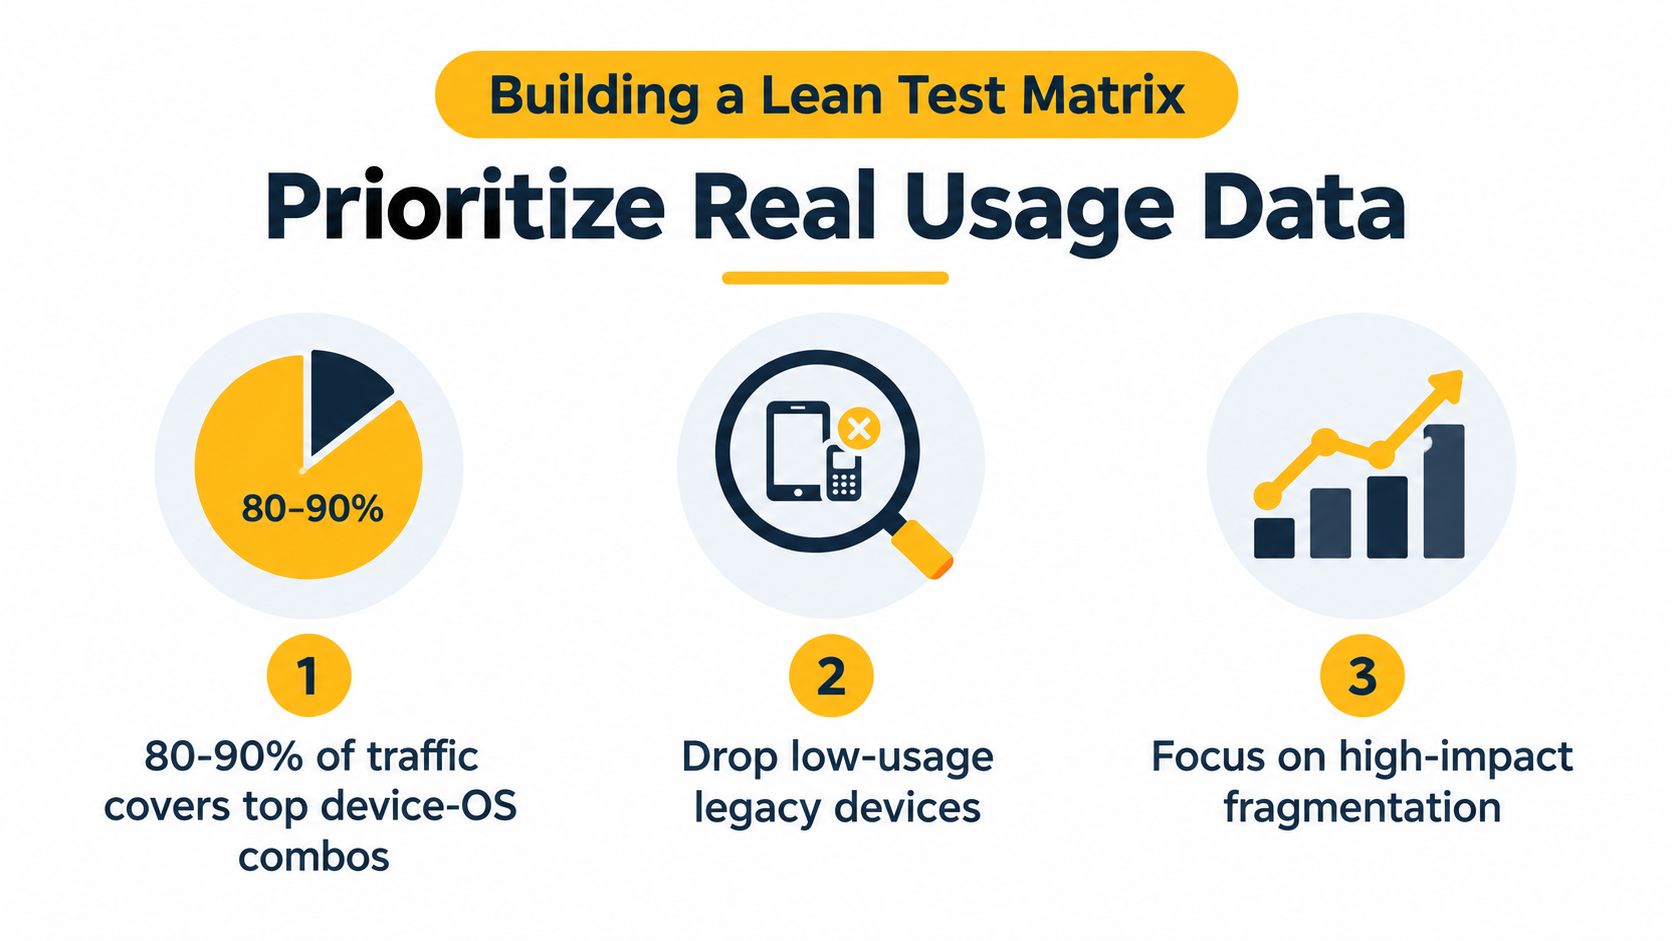
Una matriz de pruebas útil comienza con el uso observado, no con un catálogo de cada dispositivo que se haya lanzado. La cobertura exhaustiva es costosa y aún puede perder las combinaciones que más importan si la selección no está vinculada al tráfico real. La guía de la industria recomienda priorizar combinaciones de dispositivos, sistemas operativos y navegadores que cubran más del 80% de la audiencia, con validación de la interfaz de usuario, funcionalidad y rendimiento en esos objetivos, como se describe en la guía de compatibilidad de híbridos, nativos y PWA.
Otro punto práctico de cobertura prioriza aproximadamente 80–90% de combinaciones de dispositivo-SO que representan el tráfico real de los usuarios, porque Android e iOS abarcan múltiples versiones principales y la cobertura exhaustiva es poco realista, según la guía de cobertura de pruebas de aplicaciones móviles.
Comienza con evidencia
Exporta análisis por navegador, sistema operativo, familia de dispositivos, tamaño de pantalla y región. Separa el tráfico registrado y anónimo si el producto sirve diferentes recorridos. Luego, mapea cada combinación al impacto comercial, como la finalización de compras, acceso a cuentas, renderización de anuncios o visibilidad de contenido.
Una matriz práctica generalmente tiene tres capas:
- Objetivos primarios reciben cobertura de regresión automatizada y verificaciones exploratorias manuales. Estas combinaciones representan la mayor parte del uso relevante o apoyan los flujos de trabajo más valiosos.
- Objetivos de riesgo cubren áreas técnicas conocidas por fallar, como WebViews híbridos, estados de permisos inusuales, comportamiento de sistemas operativos más antiguos o manejo en segundo plano específico del fabricante.
- Objetivos centinela proporcionan una cobertura de humo más pequeña para entornos menos comunes. Pueden revelar regresiones amplias sin recibir la misma profundidad que los objetivos primarios.
Valida más que la apariencia
Para cada objetivo de alta prioridad, verifica:
- Comportamiento de la interfaz de usuario: Verifica el diseño, el ajuste de texto, los objetivos táctiles, el manejo del teclado, los cambios de orientación y la jerarquía visual.
- Funcionalidad: Ejecuta inicio de sesión, búsqueda, pago, envío de formularios, redirecciones, manejo de archivos, notificaciones y recuperación de cuentas.
- Rendimiento: Mide la carga, el desplazamiento, la respuesta de entrada, la renderización y el comportamiento bajo condiciones de red realistas.
- Flujos de identidad: Prueba los mensajes de verificación, contenido sensible a la ubicación, pantallas de consentimiento y redirecciones que dependen del contexto de red o regional.
- Calidad de la evidencia: Registra el dispositivo, el sistema operativo, el navegador, la ruta de red, el estado de la sesión, capturas de pantalla, registros y pasos de reproducción.
La cobertura debe seguir la exposición del usuario y el riesgo comercial. Más dispositivos no producen automáticamente más confianza útil.
Revisa la matriz después de cambios significativos en la audiencia, la arquitectura del producto, la cuota de navegador o el historial de incidentes. Elimina objetivos que ya no representan un riesgo material, pero no elimines un entorno raro si expone un modo de falla compartido por una familia más grande de dispositivos.
Integrando Proxies Móviles para Pruebas Auténticas
Las verificaciones estándar del navegador responden si una página se renderiza bajo un navegador elegido. No siempre responden si un servicio trata la sesión como un usuario móvil normal de un entorno de operador particular. Esa distinción es importante para la verificación de anuncios, QA dependiente de la geolocalización, protección de marca, investigación de mercado y flujos de trabajo que involucran controles de identidad o acceso.
Un proxy móvil enruta el tráfico a través de una conexión de operador 4G o 5G. Los proxies residenciales generalmente utilizan conexiones de banda ancha doméstica o de consumidores, mientras que los proxies de centro de datos provienen de infraestructura de alojamiento. Las salidas móviles son más difíciles de bloquear a través de reglas simples de rango de IP porque Carrier-Grade NAT, o CGNAT, permite que múltiples suscriptores reales compartan una IP pública de operador, como se explica en la comparación de proxies residenciales, de centro de datos y móviles. Bloquear esa dirección puede afectar a usuarios móviles legítimos, por lo que los sistemas de detección a menudo consideran ASN, comportamiento y consistencia de huellas digitales, así como la IP.
Configura la ruta deliberadamente
Utiliza el tráfico de proxy móvil solo para pruebas autorizadas, monitoreo, verificación o investigación. No lo uses para eludir controles de acceso, tergiversar la identidad o violar las reglas de una plataforma.
Una secuencia de integración viable se ve así:
- Define la variable de prueba. Decide si el escenario necesita un país, ASN de operador, tipo de red móvil o una salida de origen móvil. La geolocalización y la identidad de red no son idénticas, así que registra tanto la ubicación esperada como el ASN observado.
- Elige el modelo de sesión. Usa una sesión persistente cuando el recorrido incluya inicio de sesión, pago, verificación de cuenta o cualquier estado de múltiples pasos. Las sesiones persistentes preservan la misma IP de proxy durante un período definido, con vidas útiles documentadas que varían de 1 segundo a 7 días, según la documentación de rotación de proxies.
- Usa rotación para solicitudes independientes. El modo de rotación cambia la IP de salida en cada solicitud de proxy o en intervalos configurados. Eso se adapta a la validación amplia de páginas, verificaciones de frescura y observaciones regionales independientes, no a un flujo con estado que espera continuidad.
- Empareja el protocolo con el ejecutor. HTTP, HTTPS y SOCKS5 son protocolos comúnmente soportados para integraciones de proxies móviles. Algunas configuraciones móviles admiten la segmentación por país y ASN, pero no la segmentación por ciudad o estado, UDP o HTTP/3, como se describe en la documentación de protocolos de proxies móviles.
- Captura el entorno. Almacena el identificador de sesión del proxy, ASN observado, región, contexto del navegador, perfil del dispositivo, marcas de tiempo, comportamiento de respuesta y capturas de pantalla con el resultado de la prueba.
- Separa el diagnóstico del tráfico de producción. Enruta un conjunto de pruebas controlado a través de la salida móvil, compáralo con una línea base aprobada y evita que las credenciales de prueba o el tráfico sintético se mezclen con la analítica de clientes.
Evoproxy puede proporcionar conectividad móvil para este tipo de validación controlada, incluyendo puertos personales o compartidos y rotación configurable. Su guía de pruebas de proxy móvil es la referencia de configuración relevante para equipos que evalúan ese flujo de trabajo.
Evita la trampa de la huella digital
Una IP móvil no hará que un entorno de prueba inconsistente sea auténtico. Mantén el perfil del navegador, la configuración regional, la zona horaria, las características del dispositivo y la ruta de red coherentes. Los sistemas de detección correlacionan estas señales, y una sesión que reclama una región mientras expone características contradictorias del navegador o del operador puede producir un resultado que no representa a un usuario normal.
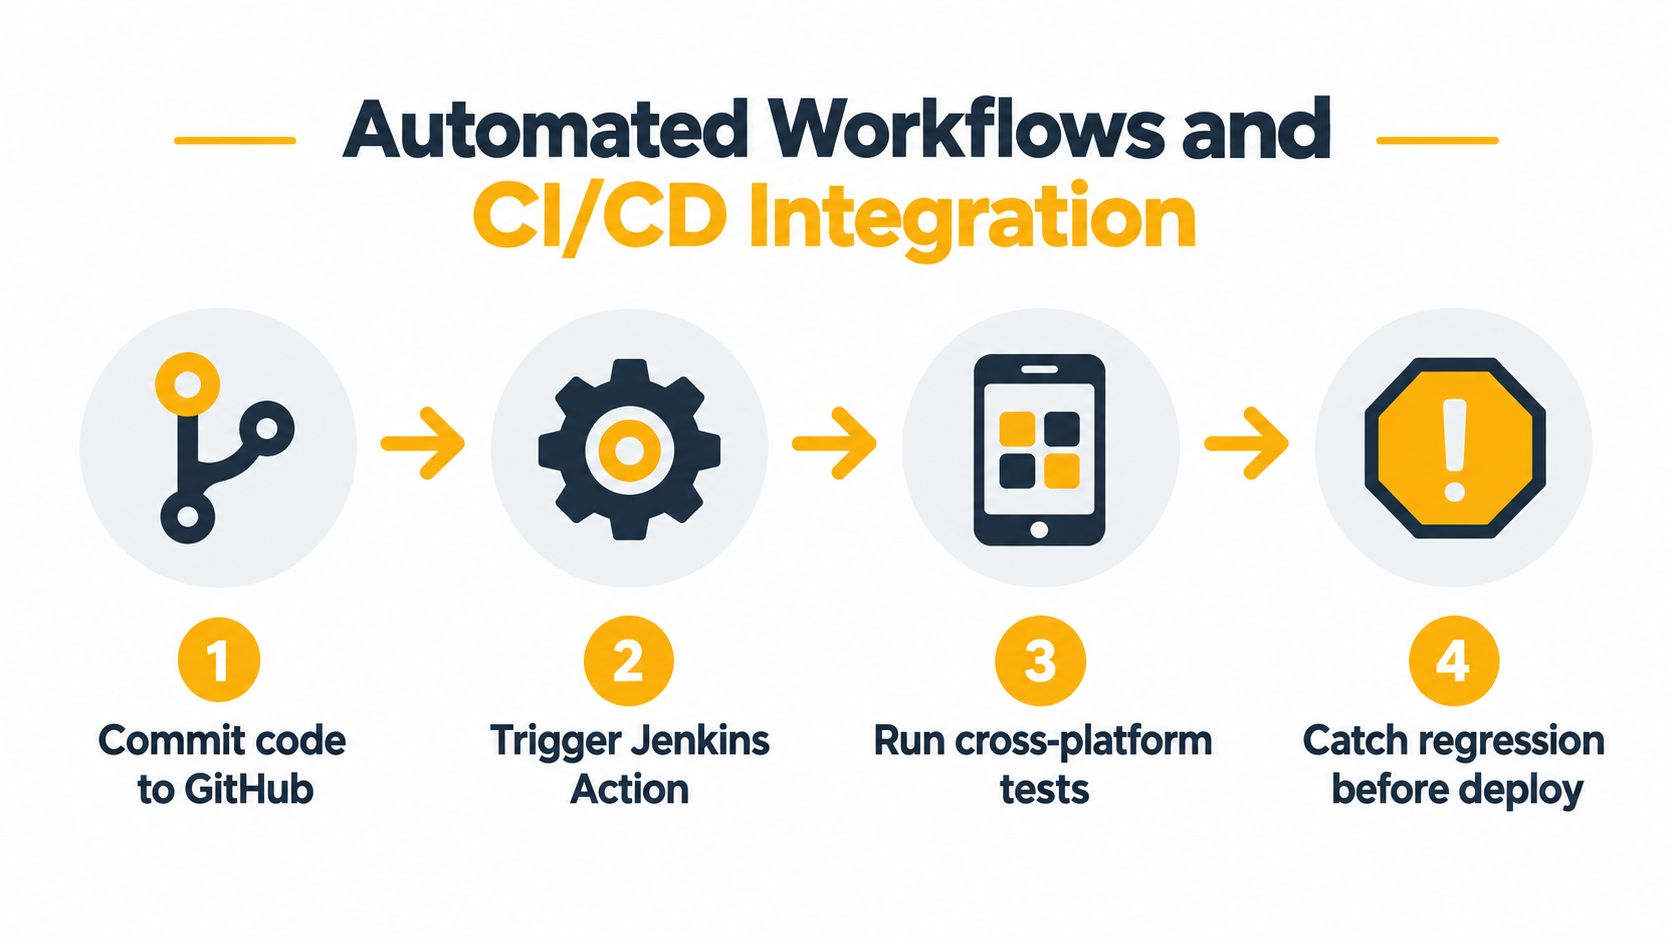
Flujos de Trabajo Automatizados e Integración CI/CD
Las pruebas multiplataforma se vuelven operativamente útiles cuando se ejecutan en el mismo punto donde los cambios de código ingresan al proceso de entrega. Un compromiso de desarrollador puede activar un conjunto de pruebas de humo enfocado, mientras que un trabajo programado ejecuta una cobertura más amplia de navegadores, dispositivos y regiones. La canalización debe distinguir entre fallos que bloquean el lanzamiento y fallos de diagnóstico, de lo contrario, los equipos o dejan de enviar con demasiada frecuencia o aprenden a ignorar las alertas.
Construir la canalización en torno al riesgo
Un flujo práctico tiene cuatro etapas:
- Validación de compromiso realiza verificaciones rápidas para viajes críticos y regresiones obvias.
- Validación del entorno provisiona el navegador, dispositivo, sistema operativo y contexto de red seleccionados.
- Ejecución multiplataforma ejecuta la matriz ligera en paralelo donde la infraestructura lo permite.
- Decisión de lanzamiento recopila el estado de aprobado o fallido, registros, capturas de pantalla, video, tiempos y metadatos del entorno antes del despliegue.
El marco debe coincidir con el producto. La automatización del navegador se adapta a los viajes web, mientras que un marco de automatización móvil es más apropiado para controles nativos, diálogos del sistema, permisos y comportamiento del ciclo de vida de la aplicación. Una aplicación híbrida puede necesitar tanto verificaciones a nivel de navegador como a nivel de dispositivo porque el comportamiento de WebView puede divergir del comportamiento del navegador de escritorio.
Hacer que los fallos sean accionables
Un trabajo fallido debe identificar la unidad más pequeña y útil de diagnóstico. Informe el compromiso, el escenario de prueba, el motor del navegador, el dispositivo, el sistema operativo, la sesión del proxy, la región y el artefacto de fallo. Sin ese contexto, un ingeniero puede perder tiempo reproduciendo un problema de red como un defecto de la aplicación.
Utilice la guía de configuración del entorno de prueba para documentar el entorno por separado de la lógica de prueba. Esta separación facilita la reejecución del mismo escenario con un navegador, dispositivo o ruta de red diferente sin reescribir las afirmaciones.
Disciplina de canalización: Una prueba que no puede explicar dónde, bajo qué identidad y en qué estado falló está solo parcialmente automatizada.
Mantenga los reintentos controlados. Reintentar cada fallo puede ocultar regresiones genuinas e inflar la confianza. Un mejor patrón registra el primer fallo, realiza un reintento diagnóstico limitado y marca la prueba como inestable cuando el resultado cambia sin una explicación del entorno o del código.
Los informes automatizados también deben exponer tendencias cualitativamente. Si los fallos se agrupan en torno a un sistema operativo, ASN de operador o motor de navegador, el equipo puede investigar la condición compartida en lugar de tratar cada prueba fallida como un incidente aislado.
Resolución de problemas comunes de inestabilidad
La emulación local es útil para obtener retroalimentación rápida, pero no es prueba de preparación para producción. Los emuladores pueden perder el comportamiento del hardware, las interfaces de fabricante, las políticas de procesos en segundo plano, las diferencias de WebView y las condiciones de red que afectan a las aplicaciones híbridas y PWAs. La calidad de la aplicación móvil se vuelve especialmente difícil cuando el mismo escenario pasa en una sesión de primer plano limpia y falla después de que el sistema operativo gestiona los recursos de manera diferente.
Un análisis reciente informa que la proporción de equipos afectados por compilaciones móviles inestables aumentó del 10% en enero de 2022 al 26% en junio de 2025, según el análisis de inestabilidad de pruebas móviles. La misma discusión conecta la fragmentación de Android con el comportamiento específico de los fabricantes, incluyendo el cierre agresivo de procesos en segundo plano por parte de fabricantes como Samsung, Xiaomi y Huawei.
Estabilizar la prueba antes de culpar a la aplicación
Comience con la sincronización. Reemplace los retrasos arbitrarios con esperas explícitas para estados visibles, habilitados y estables. Capture la pantalla y los registros de la aplicación en el punto de fallo, luego verifique si la prueba compitió con una carga de WebView, transición de teclado, diálogo de permisos, animación o tarea en segundo plano.
Utilice aislamiento cuando la red sea parte del defecto:
- Controlar dependencias: Simule servicios de terceros inestables donde la prueba no necesite una respuesta en vivo.
- Preservar estado: Mantenga una sesión consistente para viajes de inicio de sesión y verificación.
- Variar condiciones intencionalmente: Cambie la ruta móvil solo al diagnosticar comportamientos regionales, de operador o específicos de red.
- Repetir diagnósticamente: Compare los resultados de la primera ejecución y el reintento sin convertir los reintentos en aprobaciones automáticas.
Los proxies móviles ayudan a reproducir fallos geoespecíficos porque permiten a un equipo probar un viaje de usuario a través de una red de operador y una ruta regional en lugar de solo a través de una conexión de oficina. Esa evidencia es valiosa para la verificación de anuncios, controles de contenido regional, verificación de cuentas y calidad de la aplicación móvil, siempre que el tráfico esté autorizado y claramente separado de la actividad de producción.
La solución práctica no es “usar dispositivos reales” como un eslogan. Es combinar la validación de dispositivos reales, el tiempo controlado, la gestión de estado explícita y diagnósticos conscientes de la red. Para un flujo de trabajo legítimo que dependa de la identidad móvil, probar proxies móviles 4G puede agregar la señal ambiental faltante sin expandir cada prueba en una matriz inmanejable.
Evoproxy proporciona conectividad móvil 4G con puertos personales y compartidos, rotación configurable y soporte para QA regional, verificación de anuncios, investigación y flujos de trabajo de monitoreo. Si sus pruebas multiplataforma necesitan un contexto de red basado en operador consistente, visite Evoproxy para evaluar una configuración de proxy móvil para su caso de uso.


