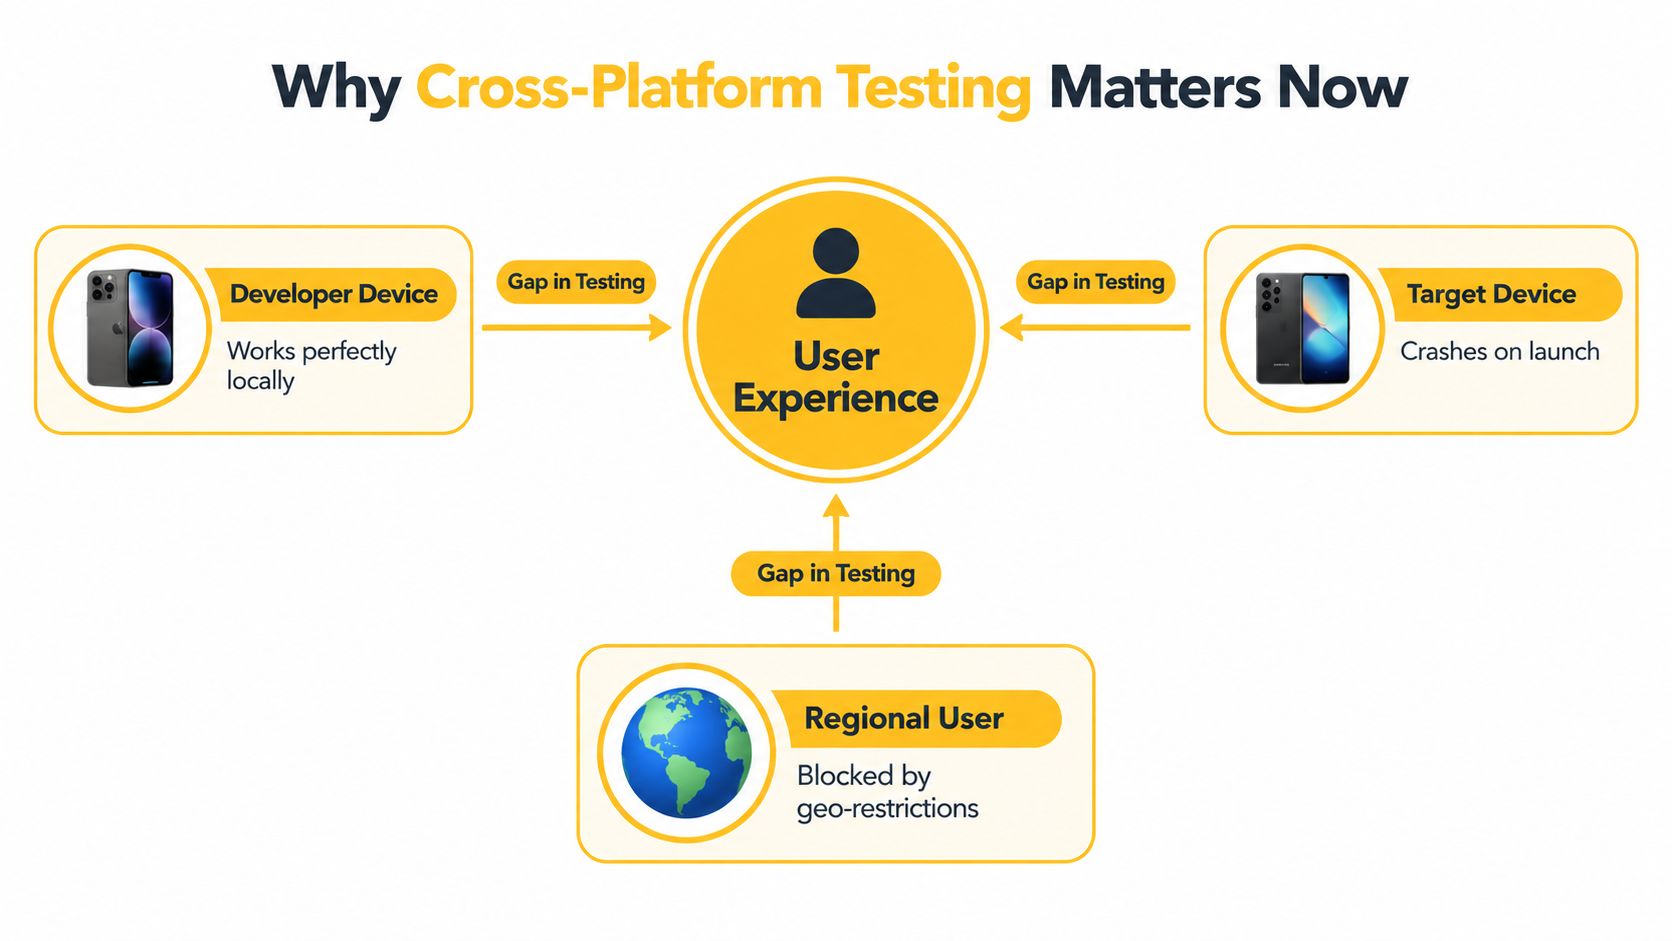
Der Build läuft auf dem iPhone des Entwicklers, die Browserprüfungen sind grün, und die Veröffentlichung erfolgt planmäßig. Dann berichtet der Support, dass die App auf einem Samsung-Gerät abstürzt, ein Checkout-Schritt für Benutzer in einer anderen Region fehlschlägt oder ein Identitätsprüfungsbildschirm im Mobilfunknetz nie geladen wird. Im Testskript hat sich nichts geändert. Die Ausführungsumgebung hat sich geändert.
Diese Lücke ist der Grund, warum Cross-Platform-Testing jetzt mehr als nur die Browserdarstellung und responsive Layouts abdecken muss. Eine realistische Freigabeprüfung muss Geräte, Betriebssysteme, Browser-Engines, Netzwerkidentität, regionale Routen, Berechtigungen und die Bedingungen berücksichtigen, die beeinflussen, was ein echter Benutzer sieht. Das ist wichtig für QA-Teams, aber es ist auch wichtig für Social-Media-Manager, Marktforscher, Ad-Verifizierungs-Spezialisten, Preisüberwachungsteams und Wachstumsmarketer, deren Arbeitsabläufe von konsistenten regionalen Erfahrungen abhängen.
Warum Cross-Platform-Testing jetzt wichtig ist
Ein Zahlungsfluss kann wiederholt auf dem Telefon eines Entwicklers funktionieren und dennoch für Kunden mit einer anderen Android-Oberfläche, einem älteren Betriebssystem oder einem eingeschränkten regionalen Netzwerk fehlschlagen. Die Desktop-Darstellung kann korrekt aussehen, während eine mobile WebView eine Weiterleitung anders verarbeitet. Eine Identitätsprüfung kann auch über WLAN erfolgreich sein und fehlschlagen, wenn der Dienst die mobile Netzwerkidentität des Geräts bewertet.
Cross-Platform-Testing überprüft, dass Software in den Umgebungen, die Kunden verwenden, konsistent funktioniert. Die Abdeckung umfasst Layout, Funktionalität, Leistung, Berechtigungen, Authentifizierung und sicherheitsrelevante Abläufe. Für QA-Teams ist das Ergebnis nützlicher als eine Fehlerliste. Es liefert Beweise dafür, dass eine Veröffentlichung auf den Geräten, Browsern und Netzwerkbedingungen hinter echtem Verkehr funktioniert.
Die Umgebung ist Teil des Produkts
Die Variation von Geräten und Browsern hat die Abdeckung von Cross-Platform-Testing zu einer Kernverantwortung der QA gemacht. Der globale Markt für Cross-Browser-Testing wurde auf 1,8 Milliarden US-Dollar im Jahr 2025 geschätzt und soll 4,2 Milliarden US-Dollar bis 2034 erreichen, was auf eine 12,4% CAGR hindeutet, so Marktschätzungen für Cross-Browser-Testing. Dieselbe Quelle berichtet, dass cloudbasierte Bereitstellungen 68,5% Marktanteil hielten, was die Nachfrage nach verteilten Umgebungen anstelle eines kleinen lokalen Geräte-Labors widerspiegelt.
Die praktische Frage hat sich geändert. Eine Funktion muss über Browserfamilien, Betriebssysteme, Gerätetypen, Regionen und Netzwerkidentitäten hinweg funktionieren, nicht nur auf der Maschine, die zu ihrer Erstellung verwendet wurde. Mobile Proxys fügen eine wichtige Überprüfungsebene hinzu, indem sie aufzeigen, wie Geolokalisierung, Carrier-Routing, IP-Reputation und Identitätsprüfungen den gleichen Benutzerfluss beeinflussen.
Praktische Regel: Behandle das Gerät, den Browser, das Betriebssystem und die Netzwerkidentität als Testeingaben, nicht als zufällige Hintergrunddetails.
Ein niedriggradiger Defekt kann schnell zu einem kommerziellen Misserfolg werden. Ein defekter Checkout reduziert abgeschlossene Käufe, eine fehlerhafte Ad-Landingpage beeinträchtigt die Kampagnenvalidierung, und ein unterbrochener Login kann Multi-Account-Workflows stören, selbst wenn die Anwendung in einer kontrollierten Umgebung gesund erscheint. Diese Bedingungen frühzeitig zu testen hilft, Anwendungsdefekte von umgebungsspezifischen Fehlern zu unterscheiden, bevor sie eine Veröffentlichung blockieren.
Marktwachstum und Branchenstandards
Der Testmarkt spiegelt einen Wandel in der Arbeitsweise der Teams wider. Lokale Labore und eine kleine Anzahl von Desktop-Browsern repräsentieren nicht mehr die gesamte Bereitstellungsumgebung. Produkte erreichen Benutzer jetzt über mobile Browser, native Apps, hybride Schnittstellen, progressive Web-Apps und regionsspezifische Netzwerkpfade. Diese breitere Oberfläche erfordert schnellere Rückmeldungen, als manuelle Geräte-für-Geräte-Prüfungen bieten können.
Da die Validierung über Browser jetzt wie Infrastruktur funktioniert, stellen Teams Umgebungen nach Bedarf bereit und führen Prüfungen parallel durch, anstatt ein festes Labor zu unterhalten. Die Cloud-Bereitstellung unterstützt dieses Betriebsmodell, während das technische Urteil weiterhin bestimmt, welche Kombinationen Zeit verdienen. Mobile Proxys erweitern das Modell über die Browserdarstellung hinaus, indem sie Carrier-Routing, Geolokalisierung, IP-Reputation und Identitätsverifizierung unter Bedingungen testen, die näher an einer echten mobilen Sitzung liegen.
Fragmentierung beeinflusst die Priorisierung
Der globale Browseranteil zeigt, warum eine Standardbrowserstrategie Lücken hinterlässt. Im Juli 2026 hielt Chrome 68,28% des globalen Browseranteils, Safari 16,47%, Edge 5,36%, Firefox 3,3%, Samsung Internet 2,06% und Opera 1,89%. Blink-basierte Browser machten insgesamt etwa 77,6% der globalen Seitenaufrufe aus, so globale Browserstatistiken.
Regionale Nutzung verändert die Risikobewertung. Chrome erreichte 76,97% in Asien, 60,73% in Europa und 53,03% in Nordamerika, während Safari 29,21% in Nordamerika erreichte, so dieselbe Quelle. Ein Team, das eine nordamerikanische Verbraucherreise validiert, benötigt daher Safari-Abdeckung, auch wenn das weltweite Dashboard von Chrome dominiert wird.
Identitätsprüfungen fügen eine weitere Quelle der Variation hinzu. Ein Anmelde- oder Verifizierungsfluss kann in einem Desktop-Labor bestehen, dann fehlschlagen, wenn eine mobile Carrier-Route, eine regionale IP, ein Gerätesignal oder eine Reputationsprüfung die Entscheidung ändert. Das macht proxygestütztes Testen nützlich, um einen Browserdefekt von einem umgebungsabhängigen Vertrauensfehler zu unterscheiden.
Cloud-Zugriff entfernt nicht das technische Urteil
Cloud-Zugriff erweitert die Abdeckung von Browsern und Hardware, wählt jedoch nicht die richtige Matrix. Ingenieure müssen Testziele mit Produkt-Risiken, Publikumsdaten, Veröffentlichungsfrequenz und Fehlerkosten verbinden. Jede Kombination zu testen kann Lärm erzeugen und die Reisen verzögern, die Einnahmen, Kontozugriff oder Benutzervertrauen beeinflussen.
Priorisiere Umgebungen, die eine bedeutende Benutzerexposition darstellen, und füge dann gezielte Abdeckung für bekannte technische und geschäftliche Risiken hinzu. Dieser Ansatz unterstützt schnellere Veröffentlichungen, während er anerkennt, dass eine umfassende Abdeckung unpraktisch ist. Halte die Matrix überprüfbar, dokumentiere, warum jede Umgebung existiert, und entferne Kombinationen, die nicht mehr Benutzer oder einen glaubwürdigen Fehlermodus repräsentieren.
Vergleich von Testansätzen
Die Architektur bestimmt, was Cross-Platform-Testing offenbaren kann. Eine responsive Webanwendung, eine adaptive Schnittstelle und ein Produkt, das aus separaten nativen Binärdateien besteht, erzeugen jeweils unterschiedliche Fehlermodi. Die Wahl der Teststrategie, bevor man diese Unterscheidung versteht, führt zu verschwendetem Aufwand, wie zum Beispiel die Validierung von CSS-Breakpoints, während plattformspezifisches Berechtigungsverhalten übersehen wird.
Responsive Design verwendet flüssige Layouts und CSS-Regeln, um sich an den verfügbaren Platz anzupassen. Es ist normalerweise effizient für Webprodukte, da eine Anwendung viele Viewport-Größen bedienen kann, aber Viewport-Prüfungen decken nicht jedes native UI- oder Betriebssystemverhalten auf.
Adaptives Design verwendet vordefinierte Layouts für ausgewählte Breakpoints oder Gerätekategorien. Es kann eine engere Kontrolle über wichtige Bildschirme bieten, obwohl jedes zusätzliche Layout einen weiteren Zustand darstellt, der gepflegt und validiert werden muss.
Cross-Kompilation erzeugt separate native Binärdateien für jedes Betriebssystem. Dies kann plattformspezifische Leistung und Interaktionsqualität liefern, aber Teams müssen plattformspezifische Implementierungsdetails pflegen und unabhängig testen.
Eine praktische Entscheidungsmatrix
| Ansatz | Am besten für | Wartungskosten | Leistung |
|---|---|---|---|
| Responsive | Web-Apps, die eine breite Viewport-Abdeckung benötigen | Geringer, wenn gemeinsame Komponenten stabil sind | Allgemein konsistent, aber die Browserdarstellung variiert weiterhin |
| Adaptiv | Produkte, die kontrollierte Layouts an bekannten Breakpoints erfordern | Moderat, da jedes Layout validiert werden muss | Vorhersehbar an unterstützten Breakpoints |
| Cross-Kompilation | Native Apps, bei denen plattformabhängiges Verhalten und Leistung wichtig sind | Höher, da plattformspezifische Codepfade sorgfältig behandelt werden müssen | Starke plattformspezifische Kontrolle |
Die Wahl ist nicht rein technisch. Ein schlankes Team bevorzugt möglicherweise eine reaktionsschnelle Lieferung, um doppelte UI-Arbeiten zu reduzieren. Ein reguliertes Produkt kann höhere Wartungskosten akzeptieren, da native Steuerelemente, Berechtigungen und Gerätefähigkeiten ein höheres Risiko darstellen. Ein Marketingteam, das Landing Pages validiert, benötigt andere Nachweise als ein App-Team, das biometrische Anmeldungen oder Hintergrundbenachrichtigungen testet.
Für browserfokussierte Arbeiten sollte die Leitlinie zur Browserkompatibilität mehr als nur die Auswahl des Browsers umfassen. Testen Sie den Benutzerkontext, den Ansichtsbereich, das Betriebssystem, die Berechtigungen, die Touch-Interaktionen, die Netzwerkbedingungen und die regionale Route, die das Erlebnis prägen.
Was nicht funktioniert
Ein häufiger Fehler besteht darin, eine Methodik als Beweis dafür zu verwenden, dass alle Plattformen gleich funktionieren. Responsive Layout-Tests validieren keine nativen Binärdateien, und ein nativer Smoke-Test beweist nicht, dass ein Web-Checkout über Browser-Engines hinweg funktioniert. Der zuverlässige Ansatz kombiniert architektonisches Testen mit Benutzerreise-Tests und fügt dann Umweltvariablen hinzu, bei denen Identität, Geografie oder Netzwerkverhalten das Ergebnis beeinflussen.
Erstellung einer schlanken Testmatrix
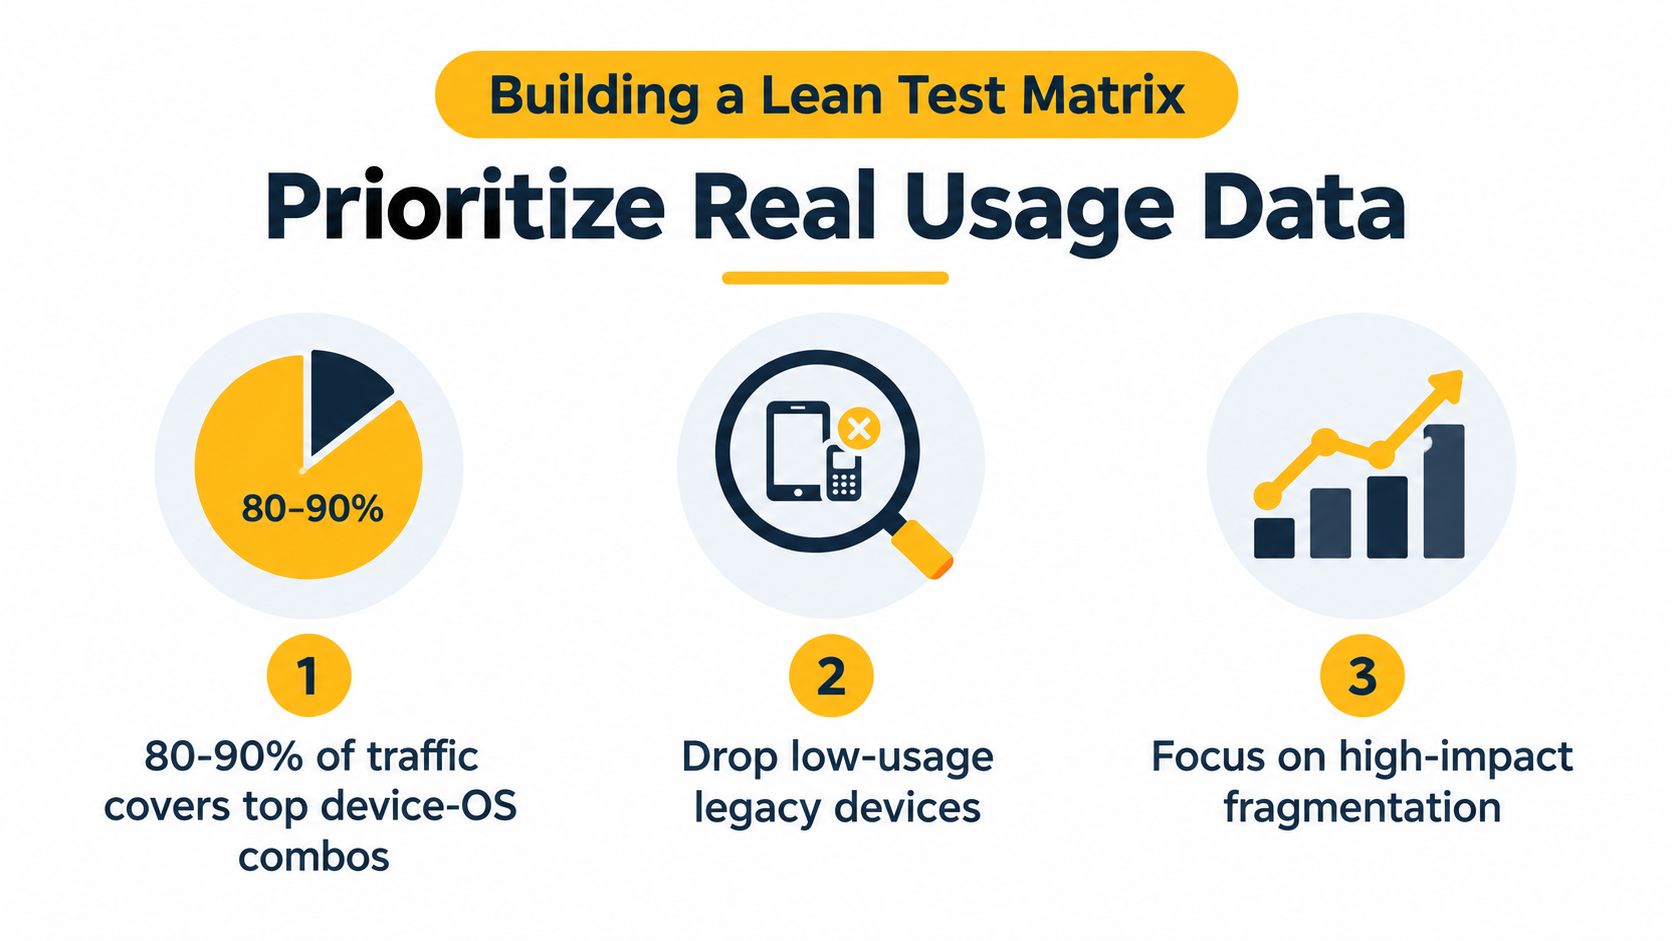
Eine nützliche Testmatrix beginnt mit beobachtetem Gebrauch, nicht mit einem Katalog aller jemals veröffentlichten Geräte. Eine umfassende Abdeckung ist teuer und kann dennoch die Kombinationen verpassen, die am wichtigsten sind, wenn die Auswahl nicht an tatsächlichem Verkehr gebunden ist. Branchenrichtlinien empfehlen, Geräte-, Betriebssystem- und Browserkombinationen zu priorisieren, die mehr als 80 % des Publikums abdecken, mit Validierung von UI, Funktionalität und Leistung auf diesen Zielen, wie in der Leitlinie zur Kompatibilität von hybriden, nativen und PWAs beschrieben.
Ein weiterer praktischer Abdeckungsfaktor priorisiert ungefähr 80–90 % der Geräte-OS-Kombinationen, die den tatsächlichen Benutzerverkehr repräsentieren, da Android und iOS mehrere Hauptversionen umfassen und eine umfassende Abdeckung unrealistisch ist, gemäß den Richtlinien zur Abdeckung von mobilen App-Tests.
Beginnen Sie mit Beweisen
Exportieren Sie Analysen nach Browser, Betriebssystem, Gerätefamilie, Bildschirmgröße und Region. Trennen Sie angemeldeten und anonymen Verkehr, wenn das Produkt unterschiedliche Reisen bedient. Ordnen Sie dann jede Kombination dem Geschäftsauswirkungen zu, wie z.B. dem Abschluss eines Kaufs, dem Zugriff auf Konten, der Anzeige von Anzeigen oder der Sichtbarkeit von Inhalten.
Eine praktische Matrix hat normalerweise drei Ebenen:
- Primäre Ziele erhalten automatisierte Regressionstests und manuelle explorative Überprüfungen. Diese Kombinationen machen den größten Anteil an relevantem Gebrauch aus oder unterstützen die wertvollsten Workflows.
- Risikoziele decken technische Bereiche ab, die bekannt dafür sind, dass sie fehlschlagen, wie hybride WebViews, ungewöhnliche Berechtigungszustände, Verhalten älterer Betriebssysteme oder herstellerspezifische Hintergrundverarbeitung.
- Sentinel-Ziele bieten kleinere Smoke-Tests für weniger häufige Umgebungen. Sie können breite Regressionen aufdecken, ohne die gleiche Tiefe wie primäre Ziele zu erhalten.
Validieren Sie mehr als nur das Aussehen
Überprüfen Sie für jedes hochpriorisierte Ziel:
- UI-Verhalten: Überprüfen Sie Layout, Textumbrüche, Touch-Ziele, Tastatureingaben, Orientierungsänderungen und visuelle Hierarchie.
- Funktionalität: Führen Sie Anmeldungen, Suchen, Checkouts, Formularübermittlungen, Weiterleitungen, Dateiverwaltung, Benachrichtigungen und Kontowiederherstellungen durch.
- Leistung: Messen Sie Laden, Scrollen, Eingabereaktion, Rendering und Verhalten unter realistischen Netzwerkbedingungen.
- Identitätsflüsse: Testen Sie Verifizierungsaufforderungen, standortbezogene Inhalte, Einwilligungsbildschirme und Weiterleitungen, die von Netzwerk- oder regionalem Kontext abhängen.
- Beweisqualität: Erfassen Sie Gerät, Betriebssystem, Browser, Netzwerkroute, Sitzungsstatus, Screenshots, Protokolle und Reproduktionsschritte.
Die Abdeckung sollte der Benutzerexposition und dem Geschäftsriskiko folgen. Mehr Geräte erzeugen nicht automatisch mehr nützliche Zuversicht.
Überprüfen Sie die Matrix nach bedeutenden Änderungen in der Zielgruppe, der Produktarchitektur, dem Browseranteil oder der Vorfallhistorie. Entfernen Sie Ziele, die kein materielles Risiko mehr darstellen, aber löschen Sie keine seltene Umgebung, wenn sie einen Fehlermodus aufdeckt, der von einer größeren Gerätefamilie geteilt wird.
Integration mobiler Proxys für authentische Tests
Standardbrowserprüfungen beantworten die Frage, ob eine Seite unter einem gewählten Browser gerendert wird. Sie beantworten nicht immer die Frage, ob ein Dienst die Sitzung wie einen normalen mobilen Benutzer aus einer bestimmten Anbieterumgebung behandelt. Diese Unterscheidung ist wichtig für die Anzeigenüberprüfung, geoabhängige QA, Markenschutz, Marktforschung und Workflows, die Identitäts- oder Zugriffsprüfungen beinhalten.
Ein mobiler Proxy leitet den Verkehr über eine 4G- oder 5G-Anbieterverbindung. Wohnproxies verwenden im Allgemeinen Haushaltsbreitband- oder Verbraucheranschlüsse, während Rechenzentrumsproxies aus Hosting-Infrastrukturen stammen. Mobile Ausgänge sind schwerer durch einfache IP-Bereichsregeln zu blockieren, da Carrier-Grade NAT oder CGNAT es mehreren echten Abonnenten ermöglicht, eine öffentliche Anbieter-IP zu teilen, wie im Vergleich von Wohn-, Rechenzentrums- und mobilen Proxys erklärt. Das Blockieren dieser Adresse kann legitime mobile Benutzer beeinträchtigen, daher berücksichtigen Erkennungssysteme oft ASN, Verhalten und Fingerabdruckkonsistenz sowie die IP.
Konfigurieren Sie die Route absichtlich
Verwenden Sie mobilen Proxyverkehr nur für autorisierte Tests, Überwachungen, Verifizierungen oder Forschungen. Verwenden Sie ihn nicht, um Zugangskontrollen zu umgehen, Identität falsch darzustellen oder gegen die Regeln einer Plattform zu verstoßen.
Eine praktikable Integrationssequenz sieht folgendermaßen aus:
- Definieren Sie die Testvariable. Entscheiden Sie, ob das Szenario ein Land, einen Anbieter-ASN, einen Mobilfunknetztyp oder einen mobilen Ausgang benötigt. Geolokalisierung und Netzwerkidentität sind nicht identisch, daher sollten sowohl der erwartete Standort als auch die beobachtete ASN aufgezeichnet werden.
- Wählen Sie das Sitzungsmodell. Verwenden Sie eine Sticky-Sitzung, wenn die Reise eine Anmeldung, einen Checkout, eine Kontoverifizierung oder einen mehrstufigen Zustand umfasst. Sticky-Sitzungen bewahren die gleiche Proxy-IP für einen definierten Zeitraum, wobei dokumentierte Lebensdauern von 1 Sekunde bis 7 Tage reichen, gemäß der Dokumentation zur Proxy-Rotation.
- Verwenden Sie Rotation für unabhängige Anfragen. Der Rotationsmodus ändert die Ausgangs-IP bei jeder Proxy-Anfrage oder in konfigurierten Intervallen. Das eignet sich für breite Seitenvalidierungen, Frischeprüfungen und unabhängige regionale Beobachtungen, nicht für einen zustandsbehafteten Fluss, der Kontinuität erwartet.
- Stimmen Sie das Protokoll mit dem Runner ab. HTTP, HTTPS und SOCKS5 sind gängige unterstützte Protokolle für mobile Proxy-Integrationen. Einige mobile Konfigurationen unterstützen die Zielvergabe nach Land und ASN, jedoch nicht nach Stadt oder Bundesland, UDP oder HTTP/3, wie in der Dokumentation zu mobilen Proxy-Protokollen beschrieben.
- Erfassen Sie die Umgebung. Speichern Sie die Proxy-Sitzungs-ID, die beobachtete ASN, die Region, den Browserkontext, das Geräteprofil, Zeitstempel, Antwortverhalten und Screenshots mit dem Testergebnis.
- Trennen Sie Diagnose von Produktionsverkehr. Leiten Sie eine kontrollierte Testreihe über den mobilen Ausgang, vergleichen Sie sie mit einer genehmigten Basislinie und verhindern Sie, dass Testanmeldeinformationen oder synthetischer Verkehr mit Kundenanalysen vermischt werden.
Evoproxy kann mobile Konnektivität für diese Art der kontrollierten Validierung bereitstellen, einschließlich persönlicher oder geteilter Ports und konfigurierbarer Rotation. Sein Leitfaden für mobile Proxy-Tests ist das relevante Setup-Referenzdokument für Teams, die diesen Workflow bewerten.
Vermeiden Sie die Fingerabdruckfalle
Eine mobile IP macht eine inkonsistente Testumgebung nicht authentisch. Halten Sie das Browserprofil, die Sprache, die Zeitzone, die Gerätemerkmale und die Netzwerkroute kohärent. Erkennungssysteme korrelieren diese Signale, und eine Sitzung, die eine Region beansprucht, während sie widersprüchliche Browser- oder Anbietermerkmale aufweist, kann ein Ergebnis liefern, das keinen normalen Benutzer repräsentiert.
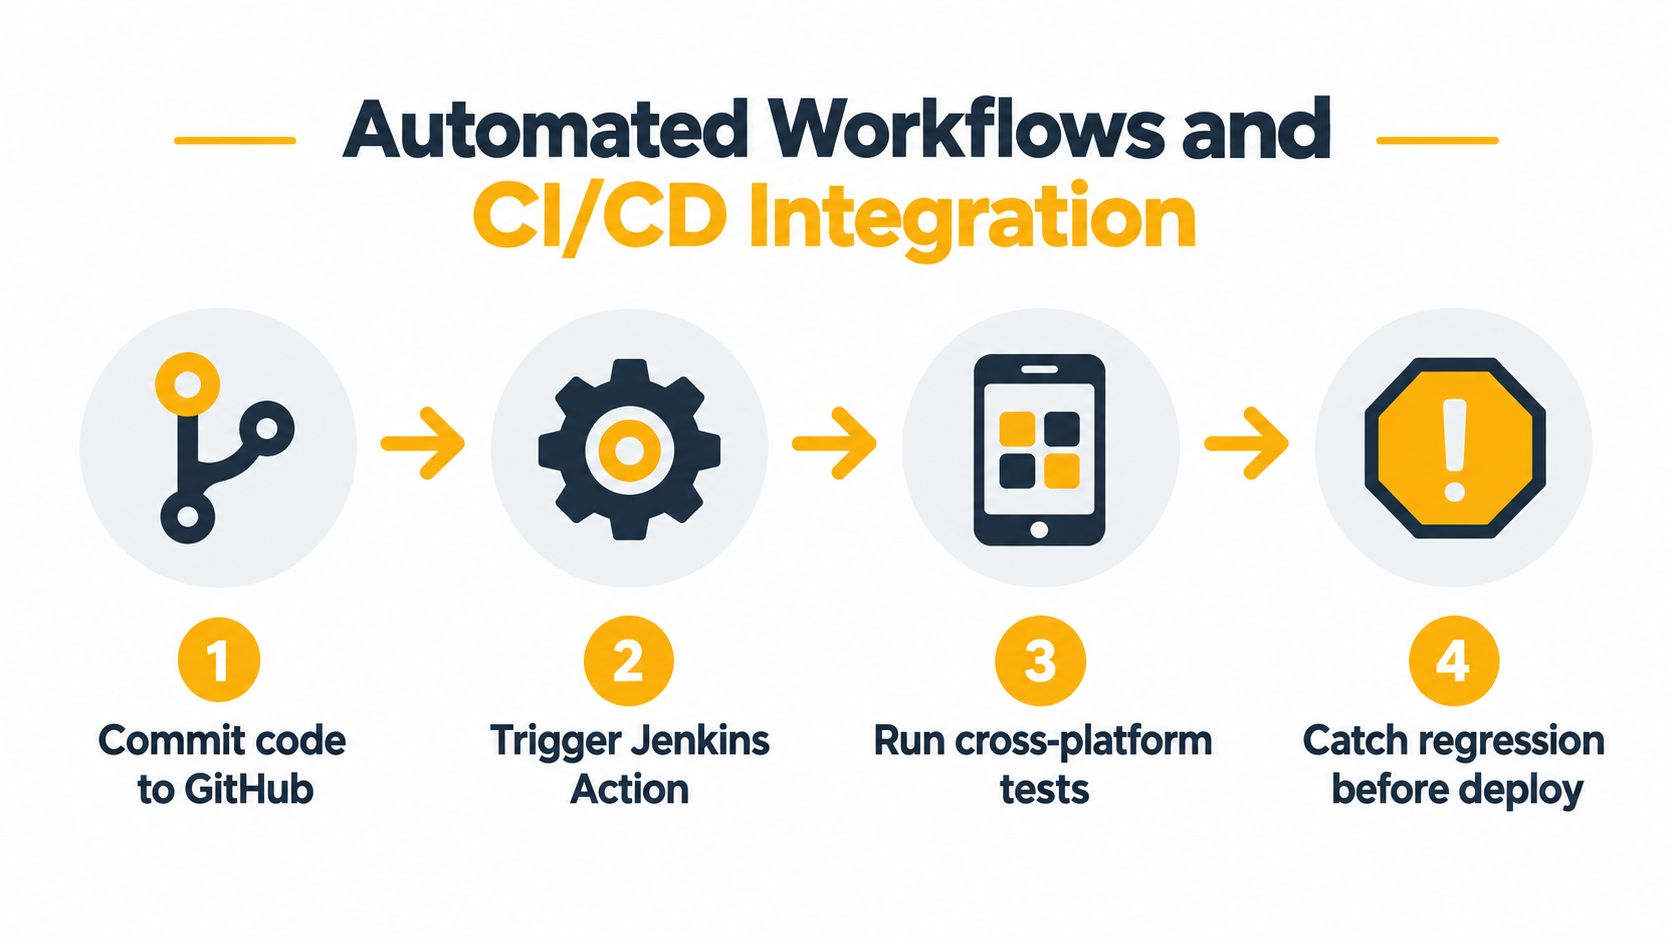
Automatisierte Workflows und CI/CD-Integration
Cross-Platform-Tests werden operational nützlich, wenn sie an dem Punkt ausgeführt werden, an dem Codeänderungen in den Bereitstellungsprozess eingehen. Ein Entwickler-Commit kann eine gezielte Smoke-Suite auslösen, während ein geplanter Job eine breitere Abdeckung von Browsern, Geräten und Regionen durchführt. Die Pipeline sollte release-blockierende Fehler von diagnostischen Fehlern unterscheiden, andernfalls hören die Teams entweder zu oft auf zu versenden oder lernen, Warnungen zu ignorieren.
Baue die Pipeline um das Risiko
Ein praktischer Ablauf hat vier Phasen:
- Commit-Validierung führt schnelle Überprüfungen für kritische Journeys und offensichtliche Regressionen durch.
- Umgebungsvalidierung stellt den ausgewählten Browser, das Gerät, das Betriebssystem und den Netzwerk-Kontext bereit.
- Cross-Platform-Ausführung führt die schlanke Matrix parallel aus, wo die Infrastruktur es zulässt.
- Freigabebeschluss sammelt Pass- oder Fail-Status, Protokolle, Screenshots, Videos, Zeitmessungen und Umgebungsmetadaten vor der Bereitstellung.
Das Framework sollte zum Produkt passen. Browserautomatisierung eignet sich für Web-Journeys, während ein mobiles Automatisierungsframework besser für native Steuerelemente, Systemdialoge, Berechtigungen und das Verhalten des Anwendungslebenszyklus geeignet ist. Eine hybride Anwendung benötigt möglicherweise sowohl Browser- als auch Geräteüberprüfungen, da sich das Verhalten von WebView vom Verhalten des Desktop-Browsers unterscheiden kann.
Mach Fehler handlungsfähig
Ein fehlgeschlagener Job sollte die kleinste nützliche Einheit der Diagnose identifizieren. Berichte über den Commit, das Testszenario, die Browser-Engine, das Gerät, das Betriebssystem, die Proxy-Sitzung, die Region und das Fehlerartefakt. Ohne diesen Kontext könnte ein Ingenieur Zeit damit verbringen, ein Netzwerkproblem als Anwendungsfehler zu reproduzieren.
Verwende Anleitungen zur Einrichtung der Testumgebung, um die Umgebung getrennt von der Testlogik zu dokumentieren. Diese Trennung erleichtert es, dasselbe Szenario mit einem anderen Browser, Gerät oder Netzwerkpfad erneut auszuführen, ohne Assertions neu zu schreiben.
Pipeline-Disziplin: Ein Test, der nicht erklären kann, wo, unter welcher Identität und in welchem Zustand er fehlgeschlagen ist, ist nur teilweise automatisiert.
Halte Wiederholungen kontrolliert. Das Wiederholen jedes Fehlers kann echte Regressionen verbergen und das Vertrauen überinflationieren. Ein besseres Muster zeichnet den ersten Fehler auf, führt einen begrenzten diagnostischen Wiederholungsversuch durch und kennzeichnet den Test als instabil, wenn sich das Ergebnis ohne eine Erklärung der Umgebung oder des Codes ändert.
Automatisierte Berichte sollten auch qualitative Trends aufzeigen. Wenn Fehler sich um ein Betriebssystem, einen Carrier ASN oder eine Browser-Engine gruppieren, kann das Team die gemeinsame Bedingung untersuchen, anstatt jeden roten Test als isoliertes Ereignis zu behandeln.
Fehlerbehebung bei häufigen Instabilitätsproblemen
Lokale Emulation ist nützlich für schnelles Feedback, aber sie ist kein Beweis für Produktionsbereitschaft. Emulatoren können Hardwareverhalten, Hersteller-Skins, Richtlinien für Hintergrundprozesse, Unterschiede bei WebView und Netzwerkbedingungen übersehen, die hybride Apps und PWAs betreffen. Mobile QA wird besonders schwierig, wenn dasselbe Szenario in einer sauberen Vordergrundsitzung besteht und fehlschlägt, nachdem das Betriebssystem die Ressourcen anders verwaltet.
Eine aktuelle Analyse berichtet, dass der Anteil der Teams, die von instabilen mobilen Builds betroffen sind, von 10 % im Januar 2022 auf 26 % im Juni 2025 gestiegen ist, laut Analyse der Instabilität mobiler Tests. Dieselbe Diskussion verbindet die Fragmentierung von Android mit herstellerspezifischem Verhalten, einschließlich aggressivem Töten von Hintergrundprozessen durch Hersteller wie Samsung, Xiaomi und Huawei.
Stabilisiere den Test, bevor du die App beschuldigst
Beginne mit der Synchronisation. Ersetze willkürliche Verzögerungen durch explizite Wartezeiten für sichtbare, aktivierte und stabile Zustände. Erfasse den Bildschirm und die Anwendungsprotokolle zum Zeitpunkt des Fehlers und überprüfe dann, ob der Test einen WebView-Ladevorgang, einen Tastaturübergang, einen Berechtigungsdialog, eine Animation oder eine Hintergrundaufgabe überholt hat.
Verwende Isolation, wenn das Netzwerk Teil des Fehlers ist:
- Kontrolliere Abhängigkeiten: Stub instabile Drittanbieter-Dienste, wo der Test keine Live-Antwort benötigt.
- Bewahre den Zustand: Halte eine konsistente Sitzung für Anmelde- und Verifizierungsjourneys.
- Variiere Bedingungen absichtlich: Ändere die mobile Route nur bei der Diagnose regionaler, carrier- oder netzwerkspezifischer Verhaltensweisen.
- Wiederhole diagnostisch: Vergleiche Ergebnisse der ersten Ausführung und der Wiederholung, ohne Wiederholungen in automatische Bestehen umzuwandeln.
Mobile Proxys helfen, geo-spezifische Fehler zu reproduzieren, da sie es einem Team ermöglichen, eine Benutzerreise über ein Carrier-Netzwerk und eine regionale Route zu testen, anstatt nur über eine Bürositzung. Diese Beweise sind wertvoll für die Anzeigenüberprüfung, regionale Inhaltsprüfungen, Kontoverifizierung und mobile QA, vorausgesetzt, der Datenverkehr ist autorisiert und klar von Produktionsaktivitäten getrennt.
Die praktische Lösung ist nicht „verwende echte Geräte“ als Slogan. Es geht darum, die Validierung von echten Geräten, kontrollierte Zeitmessungen, explizites Zustandsmanagement und netzwerkbewusste Diagnosen zu kombinieren. Für einen legitimen Workflow, der von mobiler Identität abhängt, kann der Versuch von mobilen 4G-Proxys das fehlende Umweltsignal hinzufügen, ohne jeden Test in eine unüberschaubare Matrix auszudehnen.
Evoproxy bietet mobile 4G-Konnektivität mit persönlichen und gemeinsamen Ports, konfigurierbarer Rotation und Unterstützung für regionale QA, Anzeigenüberprüfung, Forschung und Überwachungs-Workflows. Wenn Ihre Cross-Platform-Tests einen konsistenten carrier-basierten Netzwerk-Kontext benötigen, besuchen Sie Evoproxy, um eine mobile Proxy-Einrichtung für Ihren Anwendungsfall zu bewerten.


