Un gerente de redes sociales abre Chrome el lunes con perfiles separados para cada cuenta de marca. A mediados de semana, varias cuentas activan verificaciones de inicio de sesión sospechosas porque sus sesiones siguen llegando desde la misma ruta de red. El contenido puede ser legítimo, pero el entorno del navegador parece concentrado, inconsistente o difícil de explicar.
Una extensión de proxy para Chrome le da al navegador una capa de red controlable. En lugar de cambiar toda la conexión del sistema operativo, puedes enrutar perfiles, pestañas o dominios seleccionados a través de diferentes puntos finales de proxy. Esa distinción es importante para las operaciones de redes sociales, verificación de anuncios, monitoreo de precios, pruebas de control de calidad y investigación conforme donde la misma computadora portátil necesita reproducir diferentes condiciones de navegación regional.
| Necesidad del flujo de trabajo | Capacidad útil de la extensión | Relevancia del proxy móvil |
|---|---|---|
| Navegación específica de la cuenta | Perfiles separados y cambio manual | Mantiene una sesión asociada con una salida basada en un operador |
| Verificaciones de anuncios regionales | Enrutamiento por país, ciudad o ASN | Reproduce cómo aparece una campaña en una red objetivo |
| Monitoreo de SEO y precios | Reglas de URL y enrutamiento PAC | Envía dominios seleccionados a través de un mercado adecuado |
| Pruebas de control de calidad | Sesiones persistentes y rotación controlada | Preserva el estado mientras prueba flujos dependientes de la geolocalización |
La extensión es solo una parte de la configuración. Tipo de proxy, política de sesión, autenticación, alcance del navegador y recuperación de fallos determinan si el flujo de trabajo se mantiene estable.
El verdadero problema que resuelven las extensiones de proxy para Chrome
El problema práctico va más allá de “¿cómo oculto mi IP?” Un equipo que maneja cuentas sociales, recopila datos de mercado públicos o valida publicidad regional necesita separación de tráfico. Si cada perfil de navegador utiliza la misma conexión, un desafío de inicio de sesión, límite de tasa o problema de reputación puede afectar trabajos no relacionados.
Una extensión de navegador actúa como una central telefónica entre Chrome y el punto final del proxy. Las herramientas basadas en reglas pueden enrutar un dominio seleccionado a través de una conexión móvil mientras dejan los paneles internos, herramientas de desarrollo y navegación ordinaria directos. Las extensiones gestionadas por proveedores simplifican esto aún más al presentar ubicaciones autenticadas y controles de rotación dentro del navegador.
Chrome es el entorno dominante para esta categoría. Los datos globales de uso del navegador para marzo de 2026 registraron a Chrome en 66.71%, en comparación con 5.79% para Edge y 2.33% para Firefox, según el análisis del ecosistema de extensiones de navegador de marzo de 2026. Esa audiencia es grande, pero la distribución está fragmentada. El mismo análisis contó 178,299 extensiones activas de Chrome, con 70.4% teniendo 100 usuarios o menos y solo 2.63% superando 10,000 usuarios.
Dónde ayuda la separación
Un equipo de redes sociales podría asignar un perfil de navegador a cada cliente, luego vincular cada perfil a una sesión móvil estable. Un especialista en verificación de anuncios puede enrutar dominios de campaña a través de un punto final regional mientras mantiene las herramientas de análisis y colaboración en la conexión normal. Un ingeniero de control de calidad puede probar una experiencia móvil francesa sin cambiar el comportamiento de red de toda la estación de trabajo.
Regla práctica: Separa el tráfico del navegador que necesita un contexto de mercado o identidad diferente. No proxies todo por defecto.
La extensión no solucionará una higiene de cuenta débil, cookies inconsistentes o una huella de navegador desajustada. Tampoco debe usarse para eludir controles de acceso o violar las reglas de la plataforma. Su valor legítimo es la reproducción controlada, el aislamiento y la privacidad.
Cómo funcionan realmente los modos de proxy de Chrome
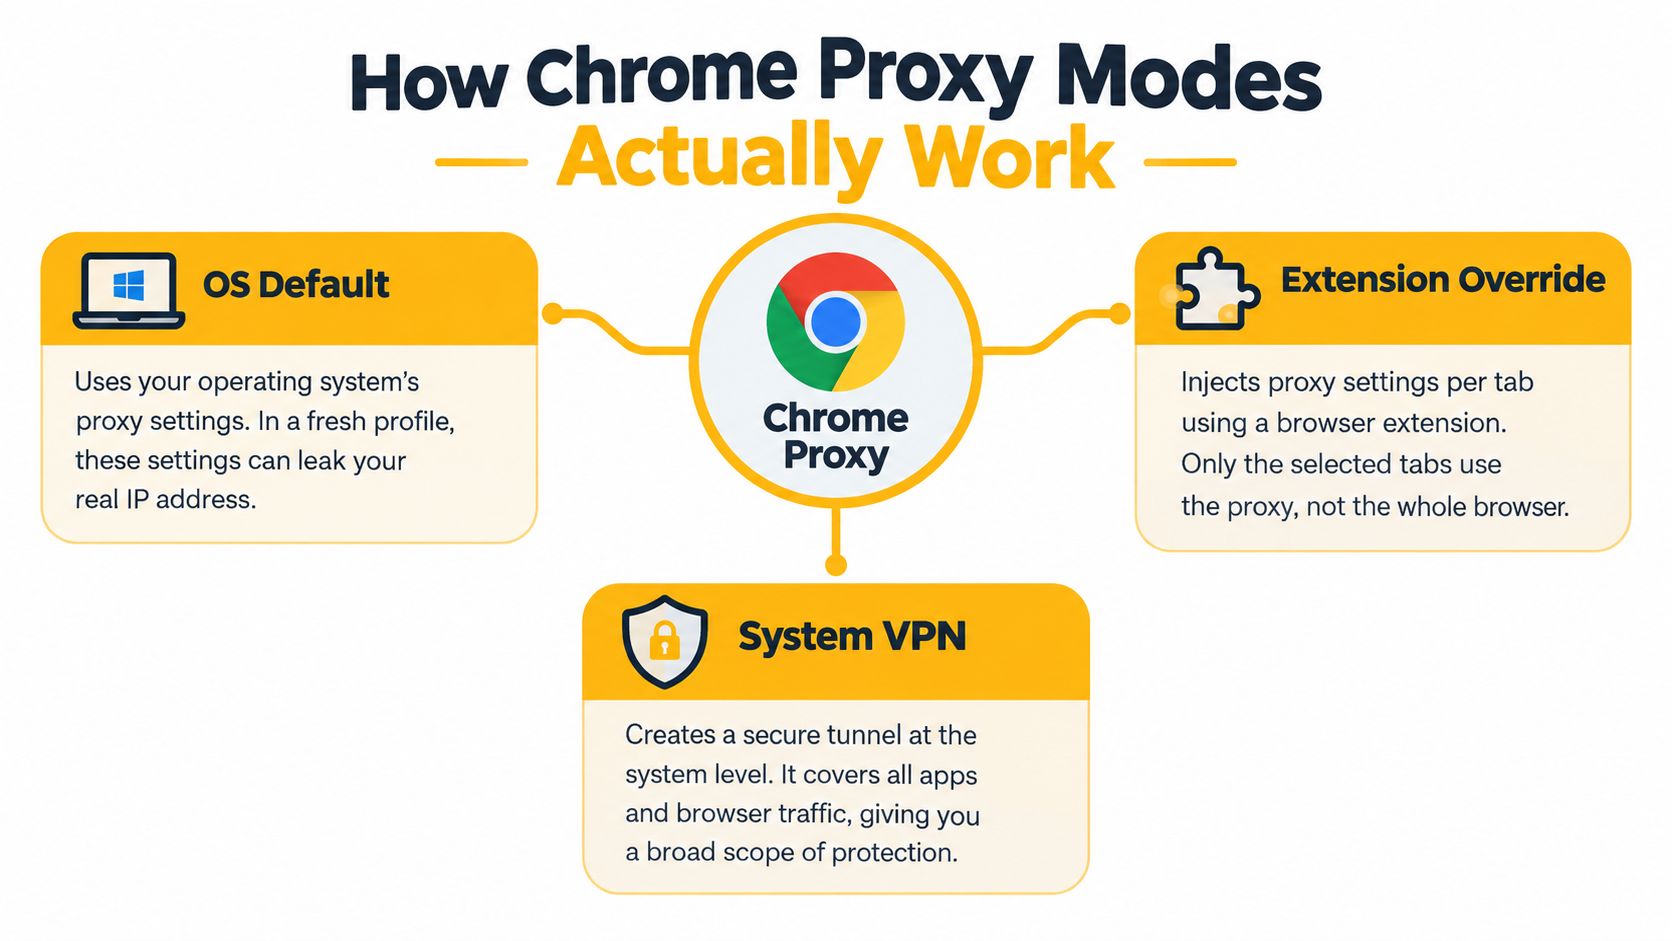
Chrome puede operar sin proxy, heredar la configuración del sistema operativo, usar reglas de servidor manuales o aplicar un archivo de configuración automática. El modelo de proxy documentado de Chrome incluye conexiones directas, autodetección, scripts PAC personalizados, reglas de servidor fijas y configuraciones del sistema, como se describe en la referencia de la API de proxy de extensiones de Chrome.
Los cinco modos en práctica
Directo envía tráfico sin un proxy. Úsalo para dominios que deben permanecer en la conexión local, como servicios de desarrollo internos o un panel de control.
Sistema hereda la configuración de proxy del sistema operativo. Esto es amplio y familiar, pero le da a Chrome menos control granular. Un VPN o proxy del sistema puede afectar a todas las aplicaciones, no solo al perfil del navegador que estás probando.
Reglas de servidor fijas permiten que una extensión aplique una política específica de HTTP, HTTPS o SOCKS. Esta es la opción habitual para un punto final móvil nombrado con autenticación de nombre de usuario y contraseña.
PAC, o Configuración Automática de Proxy, es un script que elige una ruta basada en la URL solicitada. Una regla PAC puede enviar dominios seleccionados de publicidad, sociales o de venta al por menor a través de un punto final móvil mientras deja el tráfico no relacionado directo.
Autodetección le pide al navegador o al entorno de red que descubra la configuración del proxy. Puede ser útil en redes gestionadas, pero es una mala elección cuando necesitas enrutamiento determinista para pruebas o separación de cuentas.
HTTP y SOCKS no son intercambiables. El proxy HTTP está diseñado en torno a solicitudes web, mientras que el soporte SOCKS5 de Chrome está limitado a solicitudes de URL basadas en TCP, por lo que no cubre todos los caminos de tráfico que el navegador puede generar. La documentación del proxy de Chromium es la referencia adecuada cuando un flujo de trabajo depende del comportamiento de WebSocket, transmisión u otro tráfico de navegador no estándar.
Una extensión de navegador tampoco es un túnel VPN completo. Controla Chrome de acuerdo con sus permisos y el comportamiento de la API de proxy. Otras aplicaciones permanecen fuera de su alcance, e incluso el tráfico de Chrome puede seguir reglas de elusión o caminos específicos del navegador.
Cuatro arquetipos de extensión que vale la pena conocer
Las listas de verificación de características ocultan la decisión que más importa: ¿quién controla el punto final y cuánta lógica de enrutamiento necesita el equipo? Cuatro arquetipos cubren la mayoría de los flujos de trabajo de extensiones de proxy para Chrome.
| Arquetipo | Ejemplos de extensiones | Mejor para | Compensación |
|---|---|---|---|
| Conmutador basado en reglas | SwitchyOmega | Ingenieros que gestionan perfiles, reglas de URL y credenciales en bruto | Requiere configuración manual del proveedor |
| Panel de control conectado al proveedor | Extensiones de Oxylabs o Bright Data | Equipos que desean controles de ubicación y sesión en una sola interfaz | Más dependiente del proveedor seleccionado |
| Alternador ligero | Forks de Proxy SwitchySharp | Cambio manual ocasional | Profundidad de enrutamiento limitada y visibilidad operativa |
| Paquete anti-detección | Conjuntos de navegadores con controles de huellas digitales | Flujos de trabajo que requieren pruebas coordinadas del estado del navegador | Más complejidad y mayor responsabilidad de cumplimiento |
Herramientas basadas en reglas
SwitchyOmega y FoxyProxy Standard son adecuados para equipos que ya tienen credenciales de proxy y desean control sobre perfiles, patrones de URL y archivos PAC. Este es generalmente el modelo más flexible para flujos de trabajo móviles porque la extensión no dicta el formato de sesión del proveedor.
Si un proveedor expone un parámetro de sesión persistente, puedes colocar ese punto final en un perfil y preservar la misma salida del operador para un flujo de trabajo definido. También puedes crear perfiles separados para una sesión estable, una sesión rotativa y una conexión directa.
Herramientas conectadas al proveedor
Una extensión gestionada por un proveedor es más fácil para los usuarios que no quieren pegar valores de host, puerto, nombre de usuario y contraseña en una pantalla de configuración separada. La ubicación, rotación y autenticación pueden presentarse en un solo panel de control.
Esa conveniencia tiene un costo. La extensión puede funcionar bien dentro del ecosistema de un proveedor, pero ofrecer menos libertad cuando el equipo necesita reglas PAC personalizadas, múltiples proveedores o un esquema de autenticación inusual.
Opciones ligeras y empaquetadas
Un simple interruptor es suficiente para comprobaciones manuales del mercado. Se vuelve frustrante cuando un equipo necesita reglas de dominio, mapeo de perfiles, diagnósticos de sesión o configuraciones repetibles en muchas instancias de navegador.
Los paquetes anti-detección añaden controles de huellas digitales del navegador, manejo de zonas horarias y separación de almacenamiento. Pueden ser apropiados para pruebas de QA controladas y pruebas de entorno de cuenta, pero aumentan el número de variables que un equipo debe documentar. Una IP móvil por sí sola no hace que una sesión de navegador inconsistente sea confiable.
La telemetría pública de la tienda de Chrome ilustra el rango de adopción y satisfacción. Proxy SwitchyOmega se informa que tiene alrededor de 800,000 usuarios con una calificación de 4.8 de 460 calificaciones, mientras que Oxylabs Proxy Extension se informa que tiene alrededor de 40,000 usuarios con una calificación de 3.96 de 55 reseñas, y Web Proxy Extension con alrededor de 1,000 usuarios con una calificación de 3.70 de 10 reseñas, según la telemetría de extensiones de Chrome. Esas cifras no prueban que una herramienta se ajuste a cada equipo, pero refuerzan las prioridades operativas: la usabilidad, la confiabilidad y la profundidad de configuración importan.
Conectando una Extensión a un Proveedor de Proxy Móvil
Un perfil manual suele ser el punto de partida más claro porque cada decisión de enrutamiento permanece visible. Las etiquetas exactas varían, pero el proceso es consistente.
Crear el perfil del navegador
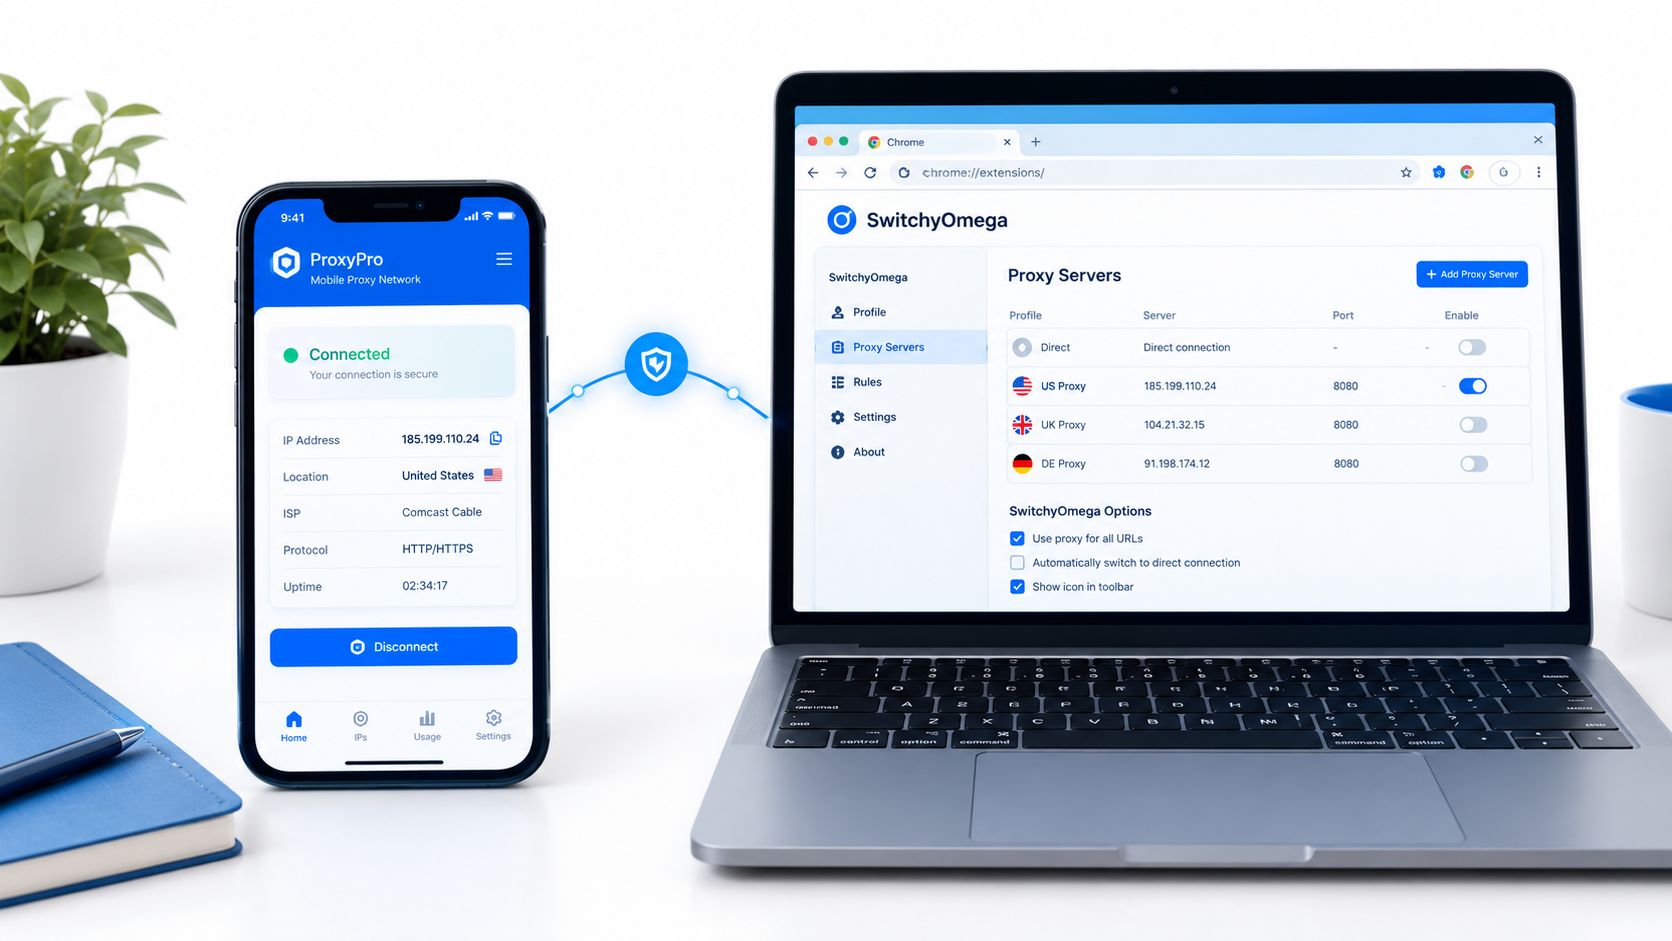
Instala una extensión basada en reglas mantenida desde la Chrome Web Store. Crea un nuevo perfil y nómbralo según el flujo de trabajo, no simplemente el proveedor. Nombres como “QA móvil francés” o “sesión social A” hacen que los errores sean más fáciles de detectar que etiquetas genéricas.
Elige el protocolo que tu punto final expone. Usa HTTPS cuando el servicio proporciona un gateway proxy HTTPS. Usa SOCKS5 cuando el proveedor lo documente y el flujo de trabajo se beneficie de ese transporte, recordando que el manejo de SOCKS5 de Chrome no es un túnel universal.
Ingresa el host y el puerto del gateway en los campos de proxy manual. Luego agrega el nombre de usuario y la contraseña asignados. No coloques credenciales en un documento compartido ni las comprometas en código de automatización. Almacénalas en el flujo de trabajo de secretos aprobado por el equipo y restringe el acceso a las personas y las instancias de navegador que las necesiten.
Agregar reglas de enrutamiento y sesión
Habilita la autenticación cuando la extensión soporte autenticación al inicio. Si el proveedor utiliza un identificador de sesión o control de sesión persistente, selecciona el modo de sesión antes de probar. Una sesión persistente mantiene la misma salida asociada con un flujo de trabajo del navegador durante su vida útil configurada, lo cual es útil cuando un flujo de inicio de sesión o de compra abarca varias cargas de página.
Para un flujo de trabajo rotativo, permite que el proveedor cambie la salida de acuerdo con su política documentada. No cambies durante un inicio de sesión sensible, envío de formularios o secuencia de compra. La rotación es útil para investigaciones públicas amplias y verificaciones de disponibilidad, pero la estabilidad suele ser más importante para la reproducción de QA y sesiones autenticadas.
Crea reglas de bypass para localhost, herramientas internas y servicios de plano de control aprobados. Una lista de bypass descuidada puede enviar el tráfico objetivo directamente, mientras que una regla de proxy demasiado amplia puede ralentizar trabajos no relacionados o interferir con herramientas de desarrollo.
Una guía de configuración práctica para la configuración del proveedor de proxy móvil puede ayudar a mapear los campos del punto final del proveedor a los campos del perfil de la extensión.
Verifica antes de escalar
Guarda el perfil, actívalo desde el ícono de la extensión y confirma que la insignia activa o la etiqueta del perfil cambian. Visita una página de verificación de IP aprobada, luego prueba el destino exacto y el flujo de autenticación que importa para el negocio.
Registra el país de salida esperado, el operador o ASN, la política de sesión y la lista de bypass. Un pequeño registro de configuración evita que un equipo depure la capa incorrecta cuando el navegador, la extensión, el gateway proxy y el sitio objetivo se comportan de manera diferente.
Por qué los Proxies Móviles 4G son Más Difíciles de Bloquear
Los proxies móviles, residenciales y de centros de datos presentan diferentes señales de red. Un proxy de centro de datos generalmente proviene de infraestructura de alojamiento y puede ser más fácil de clasificar como tráfico no consumidor por un destino. Los proxies residenciales utilizan rangos asociados con ISP y pueden parecer más cercanos al acceso doméstico, aunque las direcciones rotativas pueden crear sus propios problemas de continuidad.
Un proxy móvil 4G o 5G sale a través de una red de operador. El ASN, o Número de Sistema Autónomo, identifica al operador de la red, como un ISP o un operador móvil. La segmentación por ASN permite a un operador elegir una salida asociada con un operador particular, lo cual es valioso cuando un anuncio, un sitio minorista o un resultado de búsqueda difiere por red así como por geografía.
El tráfico móvil también utiliza comúnmente NAT de grado de operador, o CGNAT. En este modelo, muchos suscriptores comparten un grupo más pequeño de direcciones IPv4 públicas. El espacio de direcciones compartido reservado para este tipo de traducción de operador incluye 100.64.0.0/10, como se describe en el fondo de CGNAT y proxy móvil. Esa estructura compartida hace que una IP móvil sea menos concluyente como señal de un operador automatizado individual, aunque no hace que el tráfico sea invisible.
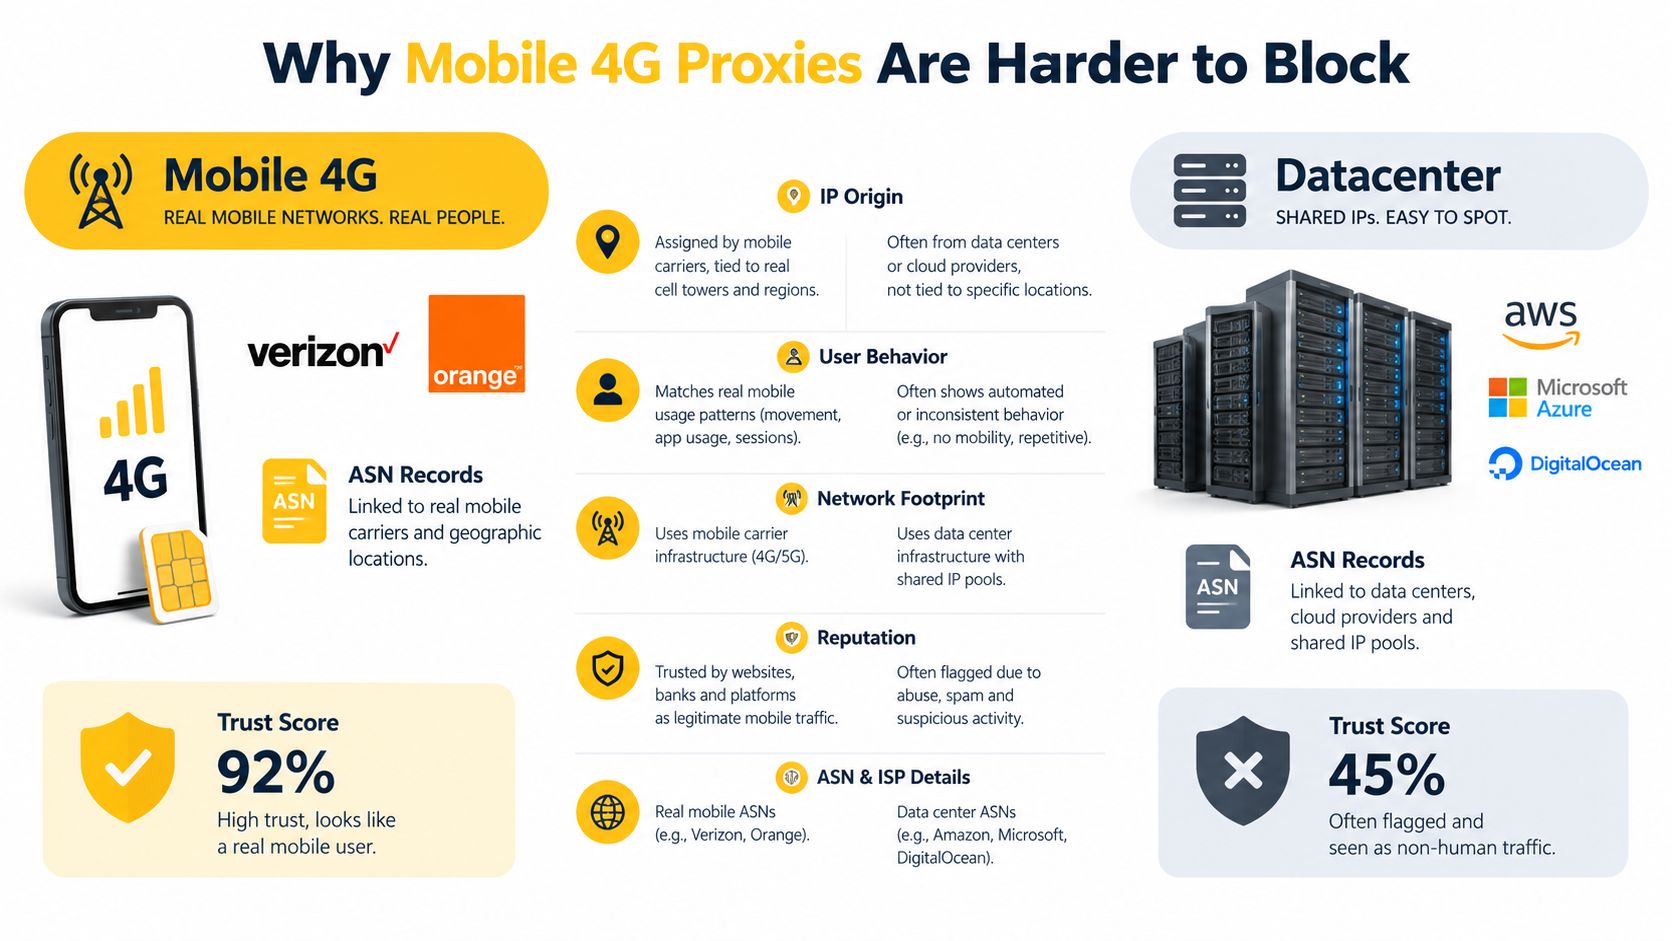
Igualar el tipo de IP a la tarea
Para la verificación de anuncios, un ASN móvil puede ayudar a reproducir cómo un creativo aparece para los usuarios en una red de operador. Para QA de sesión de cuenta, un punto final móvil persistente puede preservar una salida consistente mientras el probador verifica la persistencia de inicio de sesión y el comportamiento dependiente de la geografía. Para raspado público amplio, la infraestructura de centro de datos puede ser más económica, siempre que la recolección respete las reglas de acceso y los límites de tasa.
El móvil no es automáticamente superior. Puede costar más, proporcionar un rendimiento menos predecible y crear condiciones de red compartida que requieren un manejo cuidadoso de la sesión. La comparación correcta no es “¿qué proxy es más difícil de bloquear?” sino “¿qué contexto de red requiere esta tarea de prueba o investigación?”
La geo-segmentación también puede ser más estrecha que la selección de país. Puede incluir país, región, estado, ciudad o ASN, por lo que la orientación de geo-segmentación es importante para el monitoreo de SEO, validación de anuncios e investigación de mercado. Elige la ubicación y condición de operador más estrechas necesarias para reproducir una experiencia de usuario auténtica.
Incógnito, Alcance del Perfil y Problemas con el Caché de Proxy Defectuoso
Muchos equipos asumen que instalar una extensión de proxy de Chrome cubre cada ventana de Chrome. No es así. Las extensiones que establecen proxies están deshabilitadas en Incógnito por defecto, y el usuario debe habilitar explícitamente el permiso desde la página de Detalles de la extensión, como se documenta en la guía de extensión de proxy de ChromeOS.
El mismo principio se aplica a los perfiles. Una extensión instalada en un perfil de Chrome no está automáticamente activa en otro a menos que la instalación y la configuración estén disponibles allí. Trata cada perfil como una unidad de implementación separada, luego verifica sus permisos, perfil de proxy, credenciales y reglas de bypass.
| Problema | Qué se rompe | Procedimiento correcto |
|---|---|---|
| Incógnito no está habilitado | Las ventanas privadas se conectan directamente o ignoran la extensión | Abre chrome://extensions, selecciona Detalles y habilita Permitir en Incógnito |
| Un nuevo perfil carece de la extensión | El navegador utiliza su ruta de red predeterminada | Instala y configura la extensión dentro de ese perfil |
| SOCKS5 se trata como un túnel completo | Algunos tráficos del navegador utilizan otro camino | Prueba los tipos de tráfico exactos requeridos por el flujo de trabajo |
| Chrome recuerda un proxy fallido | Un punto final saludable parece no estar disponible | Borra el estado de error del proxy y vuelve a probar |
| Las reglas de bypass son demasiado amplias | El tráfico objetivo omite la ruta móvil | Revisa los patrones de dominio y excepciones |
El mito del transporte
SOCKS5 no significa que todos los protocolos de navegador estén automáticamente cubiertos. El comportamiento documentado de Chrome limita el proxy SOCKS5 a solicitudes de URL basadas en TCP, por lo que los equipos deben probar el comportamiento de DNS, la exposición de WebRTC, los caminos relacionados con QUIC, la entrega de video y otro tráfico relevante para su aplicación. Una extensión de proxy es una herramienta de enrutamiento del navegador, no una garantía de que cada paquete generado por cada componente del navegador siga la misma ruta.
Chrome también mantiene una caché de proxies malos. Chromium documenta cómo limpiar ese estado a través de chrome://net-internals/#proxy al depurar un proxy que ha sido marcado como no disponible, como se explica en la documentación de solución de problemas de proxy de Chromium. Reiniciar Chrome puede ayudar, pero un restablecimiento deliberado de la caché es más confiable cuando una sesión móvil ha rotado o se ha caído brevemente.
Para flujos de trabajo autenticados, la persistencia de la sesión importa más que la rotación constante. Mantén la sesión estable mientras inicias sesión y completas una tarea de varios pasos, luego rota solo entre verificaciones independientes. La guía de persistencia de sesión es útil cuando el proveedor expone controles de sesión persistente explícitos.
Coincidencia de Extensiones con Flujos de Trabajo Prácticos
Un equipo que ejecuta varios perfiles de navegador necesita diferentes controles que un operador solitario que verifica un mercado. Elige la extensión en función del flujo de trabajo, no de la lista de características. Los ingenieros de crecimiento solitarios suelen valorar el cambio rápido de perfiles y las reglas visibles. Las agencias necesitan una incorporación repetible y controles de ubicación. Los equipos de scraping necesitan un comportamiento PAC predecible, diagnósticos claros y un grupo de proxies adecuado al método de recolección.
Para un pequeño grupo de perfiles, una extensión basada en reglas suele ser la opción más adaptable. Mantiene al proveedor de proxy separado de la interfaz del navegador, por lo que reemplazar un punto final, probar otro ASN o agregar una excepción directa no requiere reconstruir todo el flujo de trabajo. Para rutas móviles 4G, registra el ASN del proveedor, el comportamiento de CGNAT y la política de sesión persistente junto al perfil del navegador. Esos detalles determinan si un cambio de ubicación es útil o si interrumpe un inicio de sesión activo.
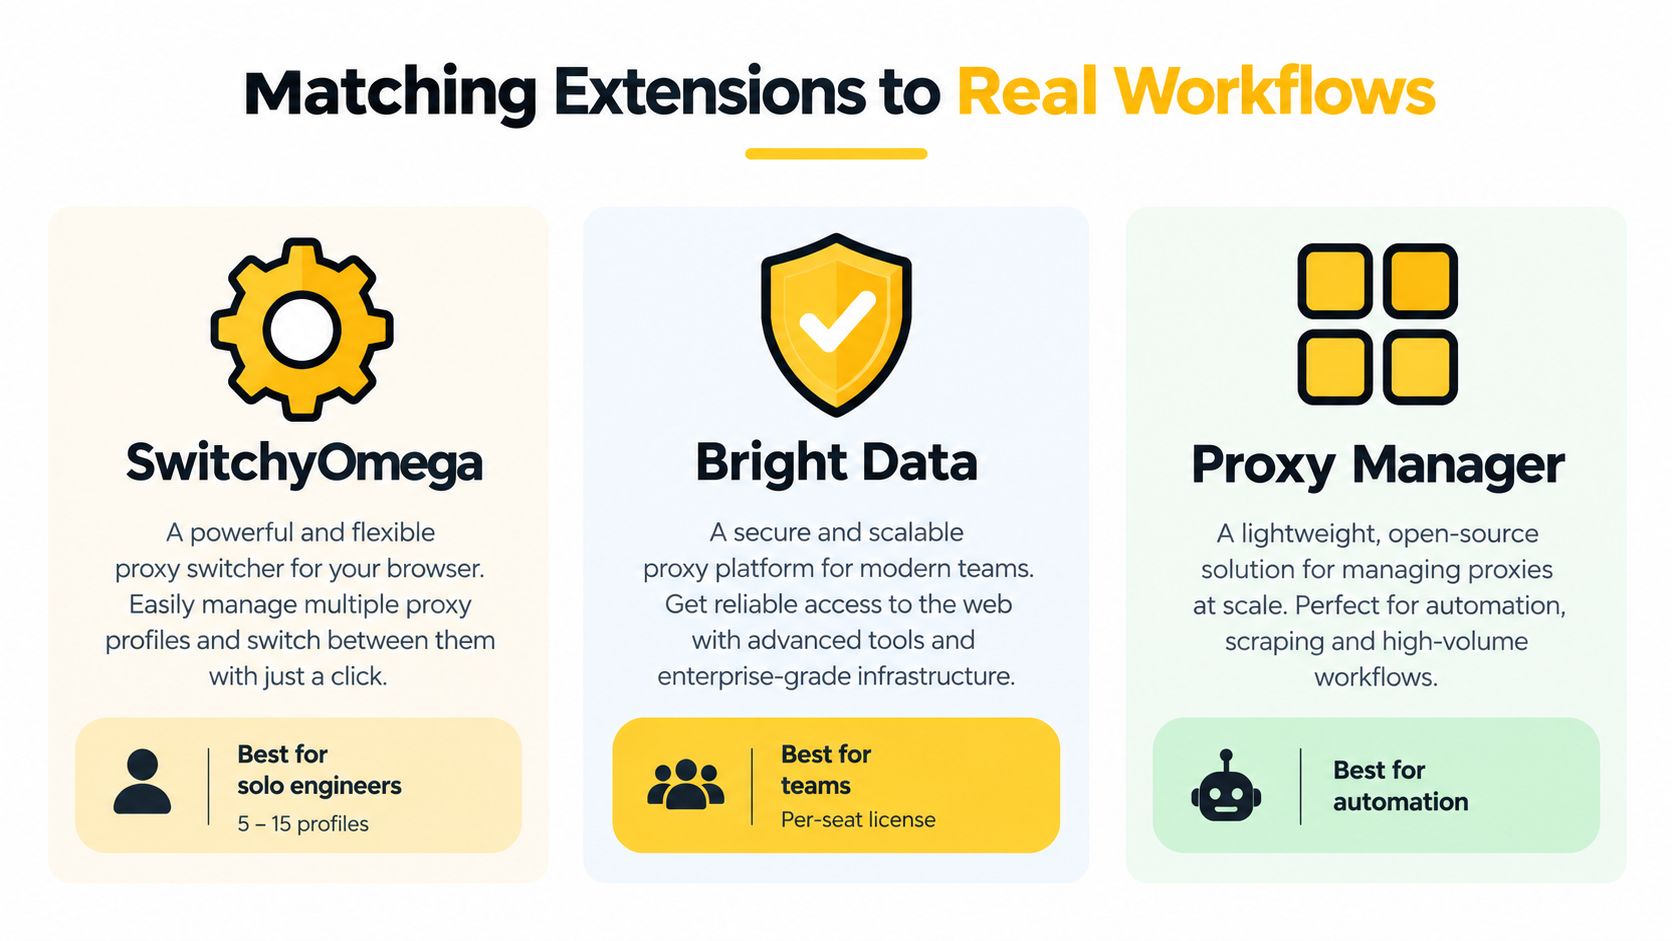
Un manual situacional
QA de cuentas sociales y calentamiento requieren un estado de navegador estable, una sesión móvil consistente y rotación restringida. Usa un perfil basado en reglas con un punto final móvil persistente, y mantén el flujo de trabajo dentro de las políticas de la plataforma. Rotar en cada solicitud crea problemas de inicio de sesión y verificación evitables.
La verificación de anuncios a través de mercados se beneficia de una extensión de proveedor gestionado cuando los operadores deben seleccionar país, ciudad, operador y configuraciones de sesión desde una superficie de control visible. Un respaldo residencial puede ser adecuado para pruebas que requieren contexto de hogar, pero un breve de red de operador requiere un punto final móvil 4G con el ASN correspondiente.
Investigación pública a gran escala a menudo se adapta a una extensión basada en reglas con soporte PAC y un grupo de centros de datos dedicado. La extensión debe configurar el tráfico del navegador, no servir como el motor de recolección. Los trabajos pesados pertenecen a un pipeline de datos gobernado, con la extensión reservada para verificaciones puntuales, autenticación y reproducción de resultados específicos del navegador.
QA de afiliados y multi-tienda necesita enrutamiento repetible a nivel de ciudad y sesiones estables. Una conexión de proveedor gestionado reduce el trabajo de configuración cuando los operadores cambian de ubicación con frecuencia. Los perfiles manuales siguen siendo preferibles cuando el equipo combina varias fuentes de proxy o necesita inspeccionar cada ruta de CGNAT de forma independiente.
Las cuotas de almacenamiento y el estado de la extensión pueden causar problemas en grandes flotas de perfiles. Mantén los conjuntos de reglas y los metadatos del proveedor ligeros, exporta la configuración y prueba una copia limpia antes de distribuir cambios.
Perspectiva operativa: La ruta correcta debería ser más fácil de seleccionar que la incorrecta. Las reglas ocultas invitan a la deriva, especialmente cuando los requisitos de sesiones persistentes y ASN móvil difieren según el perfil.
Configuración Recomendada y Próximos Pasos
Usa esta combinación como punto de partida, luego ajústala al flujo de trabajo y al proveedor.
| Extensión | Mejor flujo de trabajo | Tipo de proxy |
|---|---|---|
| SwitchyOmega | SMM basado en perfiles, QA y verificaciones de mercado manuales | Punto final móvil persistente o 4G |
| FoxyProxy Standard | Enrutamiento basado en patrones de URL e investigación basada en PAC | Punto final SOCKS5 o HTTP, según el soporte del proveedor |
| Extensión de proveedor gestionado | Verificación geo y de anuncios liderada por el operador | Punto final de ubicación móvil o residencial |
| Extensión de selección geo liderada por el operador | Equipos organizados que cambian de ubicación | Punto final móvil o residencial |
Para flotas de perfiles más pequeñas, comienza con una extensión basada en reglas. Documenta el proveedor, la política de sesión, el ASN y el perfil del navegador por separado. Esto mantiene las decisiones de enrutamiento móvil visibles y facilita la solución de problemas relacionados con CGNAT.
- Exporta la lista actual de excepciones. Preserva herramientas de desarrollo, servicios internos y rutas directas aprobadas antes de cambiar el comportamiento del proxy de Chrome.
- Provisión del punto final móvil. Selecciona la ciudad y el ASN requeridos, luego elige sesiones persistentes cuando la continuidad del inicio de sesión sea importante.
- Carga y verifica el perfil. Ingresa el punto final en los campos SOCKS5 o HTTP soportados, guárdalo y confirma la ubicación de salida con una verificación de geolocalización IP antes de escalar.
La configuración está lista cuando los dominios seleccionados utilizan la ruta móvil prevista, las herramientas no relacionadas siguen funcionando y un punto final fallido puede ser reemplazado sin conjeturas.
Evoproxy proporciona puntos finales móviles 4G/LTE/3G con rotación configurable y puertos personales o compartidos. Estas opciones admiten enrutamiento basado en operadores, selección de ASN y sesiones persistentes dentro de una extensión de proxy de Chrome. Visita Evoproxy para revisar la configuración de proxy móvil disponible para tu SMM, verificación de anuncios, monitoreo SEO o flujo de trabajo de QA.