Ein Social Media Manager öffnet am Montag Chrome mit separaten Profilen für jedes Marken-Konto. Bis zur Mitte der Woche lösen mehrere Konten verdächtige Anmeldeprüfungen aus, weil ihre Sitzungen immer über denselben Netzwerkpfad ankommen. Der Inhalt mag legitim sein, aber die Browser-Umgebung wirkt konzentriert, inkonsistent oder schwer zu erklären.
Eine Proxy Chrome-Erweiterung gibt dem Browser eine kontrollierbare Netzwerkschicht. Anstatt die gesamte Verbindung des Betriebssystems zu ändern, können Sie ausgewählte Profile, Tabs oder Domains über verschiedene Proxy-Endpunkte leiten. Diese Unterscheidung ist wichtig für Social Media-Operationen, Anzeigenverifizierung, Preisüberwachung, QA-Tests und konforme Forschung, bei denen dasselbe Laptop unterschiedliche regionale Browsing-Bedingungen reproduzieren muss.
| Workflow-Bedarf | Nützliche Erweiterungsfunktion | Relevanz mobiler Proxys |
|---|---|---|
| Kontospezifisches Browsing | Separate Profile und manuelles Umschalten | Hält eine Sitzung mit einem carrier-basierten Ausgang verbunden |
| Regionale Anzeigenprüfungen | Routing nach Land, Stadt oder ASN | Reproduziert, wie eine Kampagne in einem Zielnetzwerk erscheint |
| SEO- und Preisüberwachung | URL-Regeln und PAC-Routing | Leitet ausgewählte Domains durch einen geeigneten Markt |
| QA-Tests | Sticky Sessions und kontrollierte Rotation | Bewahrt den Zustand während der Prüfung geoabhängiger Abläufe |
Die Erweiterung ist nur ein Teil des Setups. Proxy-Typ, Sitzungsrichtlinie, Authentifizierung, Browserbereich und Fehlerwiederherstellung bestimmen, ob der Workflow stabil bleibt.
Das eigentliche Problem, das Proxy Chrome-Erweiterungen lösen
Das praktische Problem geht über „Wie verstecke ich meine IP?“ hinaus. Ein Team, das Social Accounts betreibt, öffentliche Marktdaten sammelt oder regionale Werbung validiert, benötigt Traffic-Trennung. Wenn jedes Browser-Profil dieselbe Verbindung nutzt, kann eine Anmeldeherausforderung, eine Ratenbegrenzung oder ein Reputationsproblem die nicht verwandte Arbeit beeinträchtigen.
Eine Browsererweiterung fungiert als Vermittlungsstelle zwischen Chrome und dem Proxy-Endpunkt. Regelbasierte Tools können eine ausgewählte Domain über eine mobile Verbindung leiten, während interne Dashboards, Entwicklungstools und normales Browsing direkt bleiben. Vom Anbieter verwaltete Erweiterungen vereinfachen dies weiter, indem sie authentifizierte Standorte und Rotationskontrollen innerhalb des Browsers präsentieren.
Chrome ist die dominierende Umgebung für diese Kategorie. Globale Browser-Nutzungsdaten für März 2026 verzeichneten Chrome mit 66,71%, verglichen mit 5,79% für Edge und 2,33% für Firefox, laut der Analyse des Browsererweiterungs-Ökosystems vom März 2026. Dieses Publikum ist groß, aber die Verteilung ist fragmentiert. Dieselbe Analyse zählte 178.299 aktive Chrome-Erweiterungen, wobei 70,4% 100 Nutzer oder weniger hatten und nur 2,63% mehr als 10.000 Nutzer überschritten.
Wo Trennung hilft
Ein Social Media-Team könnte jedem Kunden ein Browser-Profil zuweisen und dann jedes Profil an eine stabile mobile Sitzung binden. Ein Spezialist für Anzeigenverifizierung kann Kampagnen-Domains über einen regionalen Endpunkt leiten, während er Analyse- und Kollaborationstools über die normale Verbindung behält. Ein QA-Ingenieur kann eine französische mobile Erfahrung testen, ohne das gesamte Netzwerkverhalten der Arbeitsstation zu ändern.
Praktische Regel: Trennen Sie den Browser-Traffic, der einen anderen Markt oder Identitätskontext benötigt. Proxy nicht alles standardmäßig.
Die Erweiterung wird schwache Kontohygiene, inkonsistente Cookies oder einen nicht übereinstimmenden Browser-Fingerabdruck nicht beheben. Sie sollte auch nicht verwendet werden, um Zugangskontrollen zu umgehen oder Plattformregeln zu verletzen. Ihr legitimer Wert liegt in kontrollierter Reproduktion, Isolation und Privatsphäre.
Wie Chrome-Proxy-Modi tatsächlich funktionieren
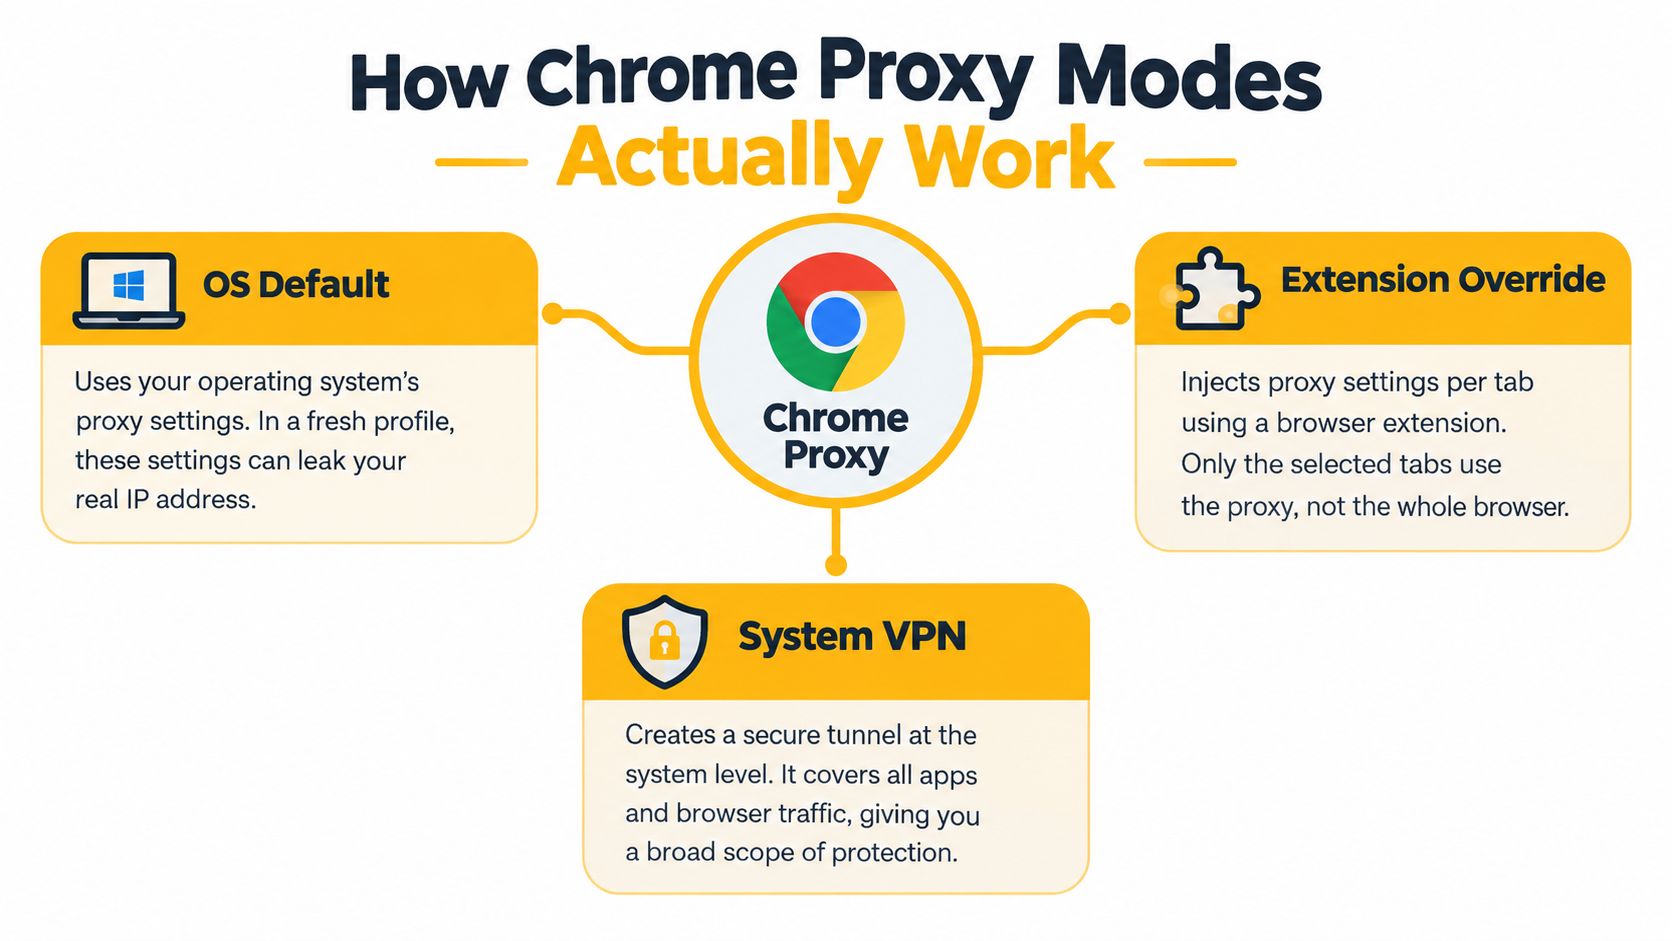
Chrome kann ohne Proxy arbeiten, die Einstellungen des Betriebssystems übernehmen, manuelle Serverregeln verwenden oder eine automatische Konfigurationsdatei anwenden. Das dokumentierte Proxy-Modell von Chrome umfasst direkte Verbindungen, automatische Erkennung, benutzerdefinierte PAC-Skripte, feste Serverregeln und Systemeinstellungen, wie in der API-Referenz für Chrome-Erweiterungsproxies beschrieben.
Die fünf Modi in der Praxis
Direkt sendet Traffic ohne Proxy. Verwenden Sie es für Domains, die auf der lokalen Verbindung bleiben müssen, wie interne Entwicklungsdienste oder ein Kontroll-Dashboard.
System übernimmt die Proxy-Konfiguration des Betriebssystems. Dies ist breit und vertraut, gibt Chrome jedoch weniger granularen Kontrolle. Ein VPN oder Systemproxy kann jede Anwendung betreffen, nicht nur das Browser-Profil, das Sie testen.
Feste Serverregeln ermöglichen es einer Erweiterung, eine spezifische HTTP-, HTTPS- oder SOCKS-Richtlinie anzuwenden. Dies ist die übliche Wahl für einen benannten mobilen Endpunkt mit Benutzername- und Passwort-Authentifizierung.
PAC, oder Proxy Auto-Configuration, ist ein Skript, das eine Route basierend auf der angeforderten URL auswählt. Eine PAC-Regel kann ausgewählte Werbe-, Social- oder Einzelhandels-Domains über einen mobilen Endpunkt leiten, während nicht verwandter Traffic direkt bleibt.
Automatische Erkennung fordert den Browser oder das Netzwerkumfeld auf, die Proxy-Einstellungen zu entdecken. Es kann in verwalteten Netzwerken nützlich sein, ist jedoch eine schlechte Wahl, wenn Sie deterministisches Routing für Tests oder Kontotrennung benötigen.
HTTP und SOCKS sind nicht austauschbar. HTTP-Proxying ist auf Webanfragen ausgelegt, während die SOCKS5-Unterstützung von Chrome auf TCP-basierten URL-Anfragen beschränkt ist, sodass sie nicht jeden Traffic-Pfad abdeckt, den der Browser generieren kann. Die Chromium-Proxy-Dokumentation ist die richtige Referenz, wenn ein Workflow von WebSocket-Verhalten, Streaming oder anderem nicht standardmäßigen Browser-Traffic abhängt.
Eine Browsererweiterung ist auch kein vollständiger VPN-Tunnel. Sie steuert Chrome gemäß ihren Berechtigungen und dem Verhalten der Proxy-API. Andere Anwendungen bleiben außerhalb ihres Umfangs, und selbst der Chrome-Traffic kann Umgehungsregeln oder browser-spezifische Pfade folgen.
Vier Erweiterungsarchetypen, die es wert sind, gekannt zu werden
Funktionschecklisten verbergen die Entscheidung, die am wichtigsten ist: Wer kontrolliert den Endpunkt und wie viel Routing-Logik benötigt das Team? Vier Archetypen decken die meisten Proxy Chrome-Erweiterungs-Workflows ab.
| Archetyp | Beispielerweiterungen | Am besten geeignet für | Trade-off |
|---|---|---|---|
| Regelbasierter Schalter | SwitchyOmega | Ingenieure, die Profile, URL-Regeln und rohe Anmeldeinformationen verwalten | Erfordert manuelle Anbieter-Konfiguration |
| Vom Anbieter verbundenes Dashboard | Oxylabs oder Bright Data-Erweiterungen | Teams, die Standort- und Sitzungssteuerungen in einer Schnittstelle wünschen | Abhängiger vom ausgewählten Anbieter |
| Leichtgewichtiger Schalter | Proxy SwitchySharp-Forks | Gelegentliches manuelles Umschalten | Begrenzte Routing-Tiefe und betriebliche Sichtbarkeit |
| Anti-Detect-Bundle | Browser-Suiten mit Fingerabdruckkontrollen | Workflows, die koordinierte Browser-Zustandsprüfungen erfordern | Mehr Komplexität und größere Compliance-Verantwortung |
Regelbasierte Tools
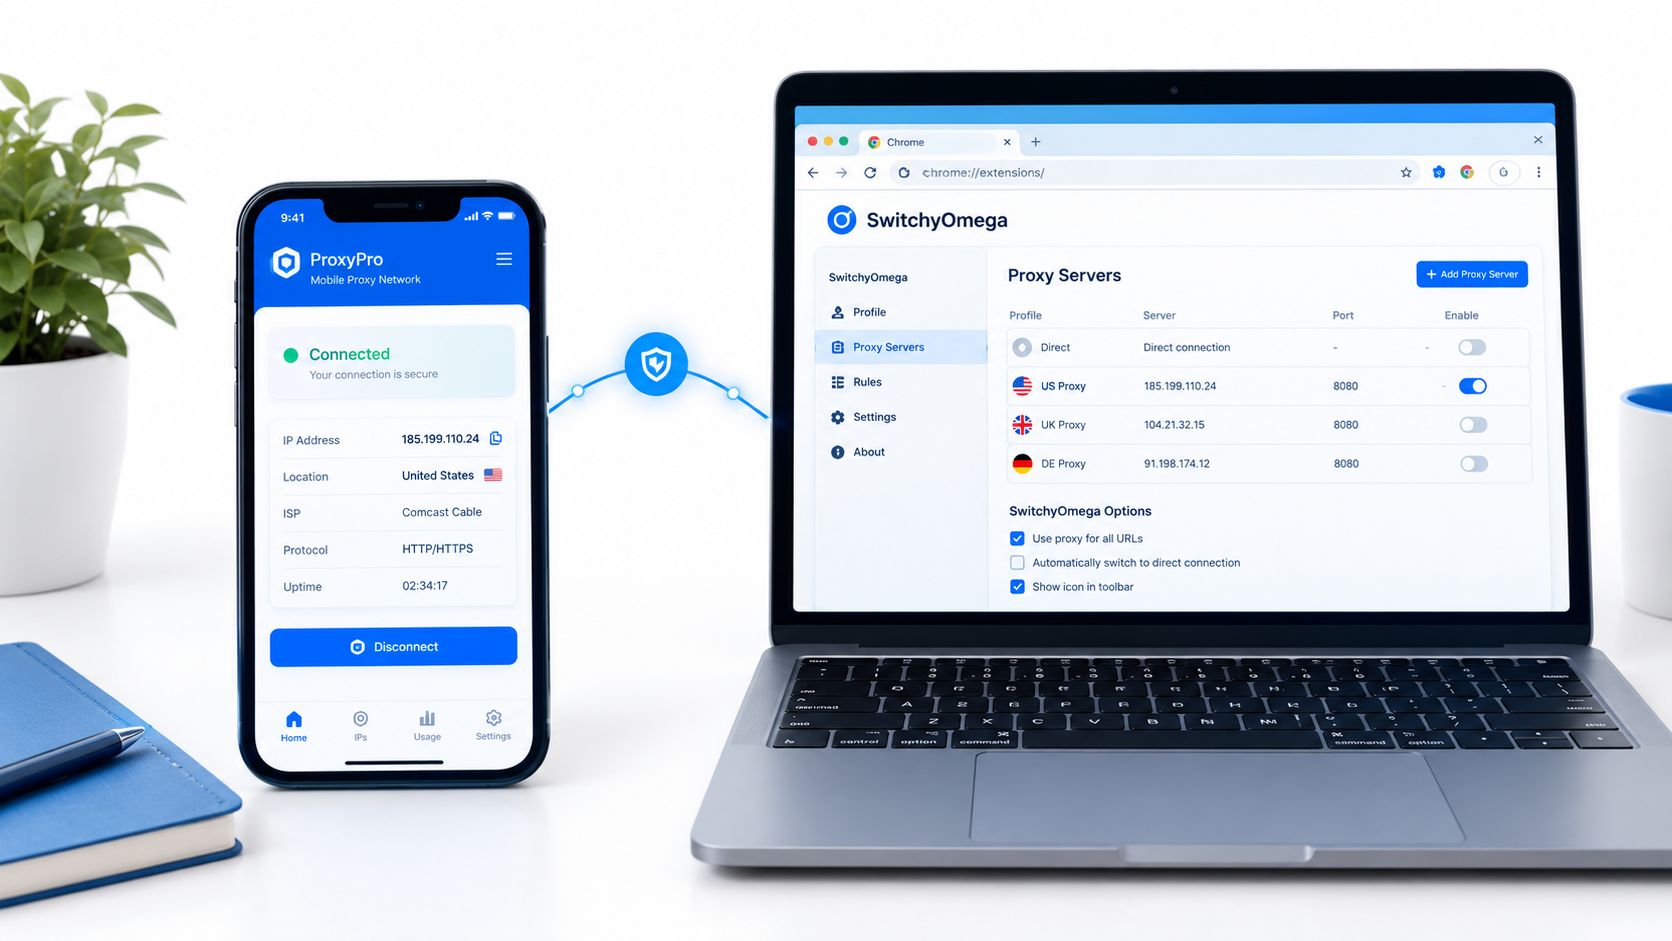
SwitchyOmega und FoxyProxy Standard passen zu Teams, die bereits Proxy-Anmeldeinformationen haben und Kontrolle über Profile, URL-Muster und PAC-Dateien wünschen. Dies ist normalerweise das flexibelste Modell für mobile Workflows, da die Erweiterung das Sitzungsformat des Anbieters nicht diktiert.
Wenn ein Anbieter einen Sticky-Session-Parameter bereitstellt, können Sie diesen Endpunkt in einem Profil platzieren und den gleichen Carrier-Ausgang für einen definierten Workflow beibehalten. Sie können auch separate Profile für eine stabile Sitzung, eine rotierende Sitzung und eine direkte Verbindung erstellen.
Vom Anbieter verbundene Tools
Eine vom Anbieter verwaltete Erweiterung ist einfacher für Benutzer, die nicht Host-, Port-, Benutzername- und Passwortwerte in einen separaten Konfigurationsbildschirm einfügen möchten. Standort-, Rotations- und Authentifizierungsinformationen können in einem Dashboard präsentiert werden.
Dieser Komfort hat seinen Preis. Die Erweiterung funktioniert möglicherweise gut innerhalb des Ökosystems eines Anbieters, bietet jedoch weniger Freiheit, wenn das Team benutzerdefinierte PAC-Regeln, mehrere Anbieter oder ein ungewöhnliches Authentifizierungsschema benötigt.
Leichtgewichtige und gebündelte Optionen
Ein einfacher Schalter ist in Ordnung für manuelle Marktprüfungen. Es wird frustrierend, wenn ein Team Domain-Regeln, Profilzuordnungen, Sitzungsdiagnosen oder wiederholbare Konfigurationen über viele Browserinstanzen hinweg benötigt.
Anti-Detect-Bündel fügen Steuerungen für Browser-Fingerabdrücke, Zeitzonenverwaltung und Speichertrennung hinzu. Sie können für kontrollierte QA und Tests in der Konto-Umgebung geeignet sein, erhöhen jedoch die Anzahl der Variablen, die ein Team dokumentieren muss. Eine mobile IP allein macht eine ansonsten inkonsistente Browsersitzung nicht vertrauenswürdig.
Die Telemetrie aus dem öffentlichen Chrome-Store veranschaulicht die Bandbreite an Akzeptanz und Zufriedenheit. Proxy SwitchyOmega wird mit etwa 800.000 Nutzern und einer 4,8 Bewertung aus 460 Bewertungen angegeben, während Oxylabs Proxy Extension mit etwa 40.000 Nutzern und einer 3,96 Bewertung aus 55 Bewertungen angegeben wird, und Web Proxy Extension mit rund 1.000 Nutzern und einer 3,70 Bewertung aus 10 Bewertungen, laut der Telemetrie der Chrome-Erweiterungen. Diese Zahlen beweisen nicht, dass ein Tool für jedes Team geeignet ist, aber sie verstärken die betrieblichen Prioritäten: Benutzerfreundlichkeit, Zuverlässigkeit und Konfigurationstiefe sind wichtig.
Eine Erweiterung mit einem mobilen Proxy-Anbieter verbinden
Ein manuelles Profil ist normalerweise der klarste Ausgangspunkt, da jede Routing-Entscheidung sichtbar bleibt. Die genauen Bezeichnungen variieren, aber der Prozess ist konsistent.
Erstellen Sie das Browserprofil
Installieren Sie eine gepflegte regelbasierte Erweiterung aus dem Chrome Web Store. Erstellen Sie ein neues Profil und benennen Sie es nach dem Workflow, nicht nur nach dem Anbieter. Namen wie „Französische mobile QA“ oder „Soziale Sitzung A“ machen Fehler leichter erkennbar als generische Bezeichnungen.
Wählen Sie das Protokoll, das Ihr Endpunkt bereitstellt. Verwenden Sie HTTPS, wenn der Dienst ein HTTPS-Proxy-Gateway bereitstellt. Verwenden Sie SOCKS5, wenn der Anbieter es dokumentiert und der Workflow von diesem Transport profitiert, wobei Sie daran denken, dass die SOCKS5-Verarbeitung von Chrome kein universeller Tunnel ist.
Geben Sie den Gateway-Host und den Port in die manuellen Proxy-Felder ein. Fügen Sie dann den zugewiesenen Benutzernamen und das Passwort hinzu. Platzieren Sie keine Anmeldeinformationen in einem gemeinsamen Dokument oder fügen Sie sie in Automatisierungscode ein. Speichern Sie sie im genehmigten Geheimnis-Workflow des Teams und beschränken Sie den Zugriff auf die Personen und Browserinstanzen, die sie benötigen.
Routing- und Sitzungsregeln hinzufügen
Aktivieren Sie die Authentifizierung, wenn die Erweiterung die Startauthentifizierung unterstützt. Wenn der Anbieter einen Sitzungsbezeichner oder eine Sticky-Session-Steuerung verwendet, wählen Sie den Sitzungsmodus vor dem Testen aus. Eine Sticky-Session hält den gleichen Ausgang, der mit einem Browser-Workflow für seine konfigurierte Lebensdauer verbunden ist, was nützlich ist, wenn ein Anmelde- oder Checkout-Flow mehrere Seitenaufrufe umfasst.
Für einen rotierenden Workflow lassen Sie den Anbieter den Ausgang gemäß seiner dokumentierten Richtlinie ändern. Rotieren Sie nicht während einer sensiblen Anmeldung, Formularübermittlung oder Checkout-Sequenz. Rotation ist nützlich für umfassende öffentliche Recherchen und Verfügbarkeitsprüfungen, aber Stabilität ist normalerweise wichtiger für die QA-Reproduktion und authentifizierte Sitzungen.
Erstellen Sie Umgehungsregeln für localhost, interne Tools und genehmigte Steuerungsebene-Dienste. Eine nachlässige Umgehungsliste kann den Zielverkehr direkt senden, während eine zu breite Proxy-Regel unrelated work verlangsamen oder Entwicklungswerkzeuge stören kann.
Ein praktischer Einrichtungsleitfaden für die Konfiguration des mobilen Proxy-Anbieters kann helfen, die Endpunktfelder des Anbieters den Profilfeldern der Erweiterung zuzuordnen.
Überprüfen, bevor Sie skalieren
Speichern Sie das Profil, aktivieren Sie es über das Erweiterungssymbol und bestätigen Sie, dass sich das aktive Abzeichen oder die Profilbezeichnung ändert. Besuchen Sie eine genehmigte IP-Überprüfungsseite und testen Sie dann das genaue Ziel und den Authentifizierungsfluss, der für das Unternehmen wichtig ist.
Dokumentieren Sie das erwartete Ausgangsland, den Anbieter oder ASN, die Sitzungsrichtlinie und die Umgehungsliste. Ein kleines Konfigurationsprotokoll verhindert, dass ein Team die falsche Schicht debuggt, wenn der Browser, die Erweiterung, das Proxy-Gateway und die Zielseite sich unterschiedlich verhalten.
Warum mobile 4G-Proxys schwerer zu blockieren sind
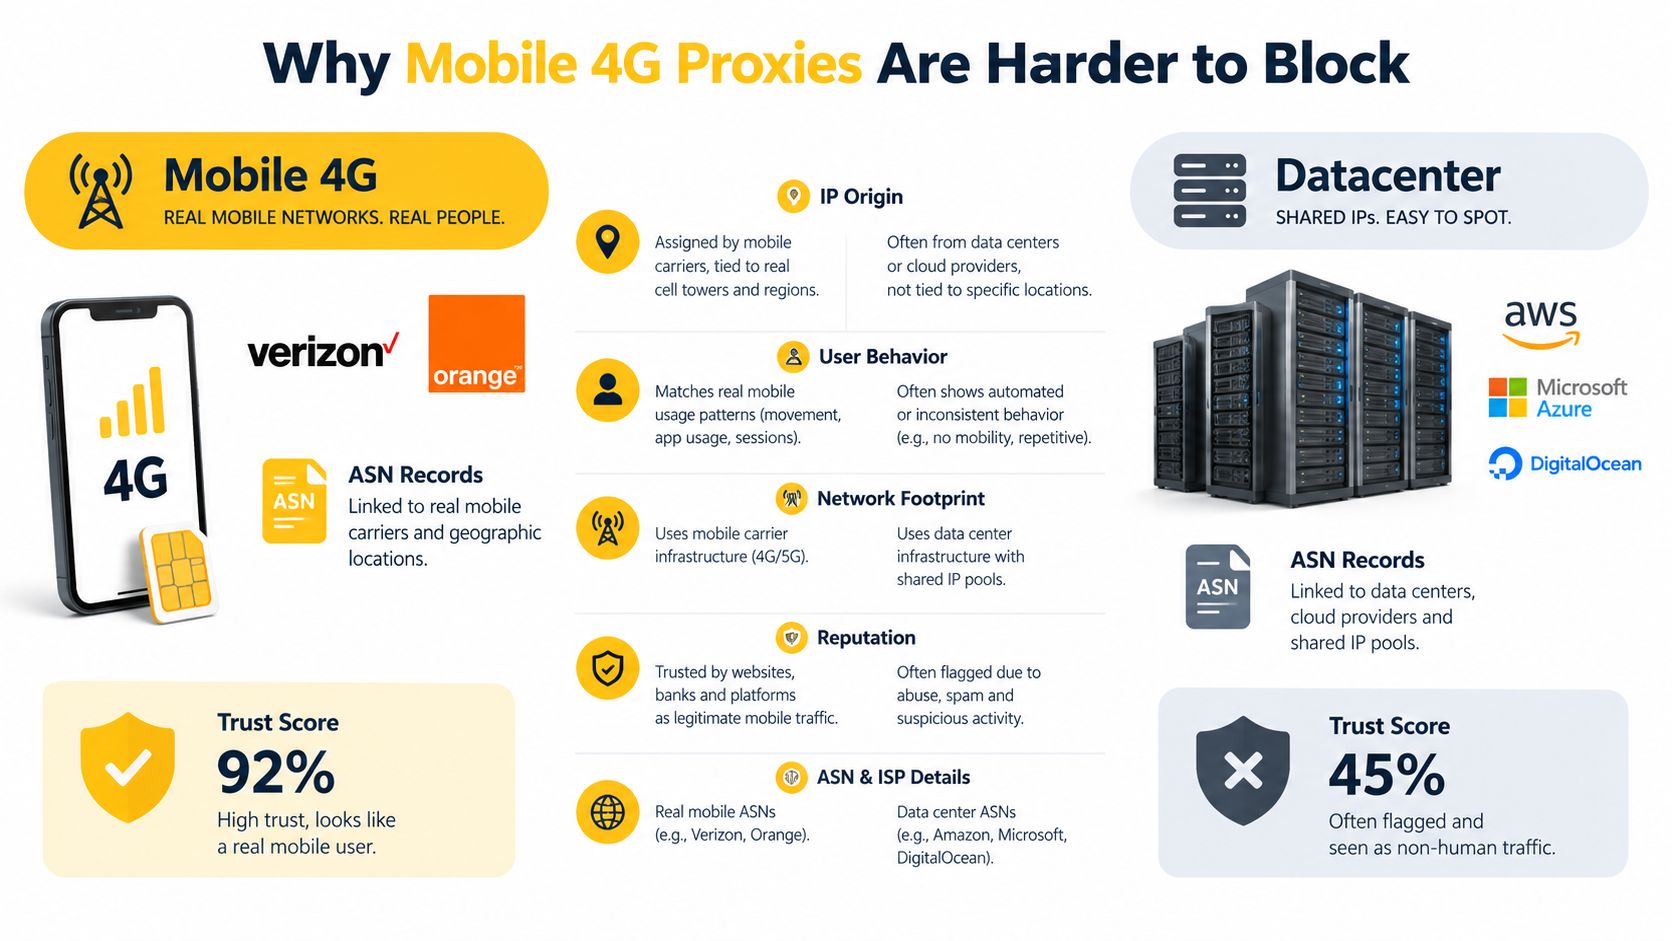
Mobile, residential und datacenter Proxys präsentieren unterschiedliche Netzwerksignale. Ein Datacenter-Proxy stammt typischerweise aus Hosting-Infrastruktur und kann für ein Ziel einfacher als Nicht-Verbraucherverkehr klassifiziert werden. Residential Proxys verwenden ISP-assoziierte Bereiche und können näher an Haushaltszugängen aussehen, obwohl rotierende Adressen ihre eigenen Kontinuitätsprobleme verursachen können.
Ein mobiler 4G- oder 5G-Proxy verlässt das Netzwerk über ein Carrier-Netzwerk. Die ASN, oder Autonomous System Number, identifiziert den Netzwerkbetreiber, wie einen ISP oder Mobilfunkanbieter. ASN-Targeting ermöglicht es einem Betreiber, einen Ausgang auszuwählen, der mit einem bestimmten Anbieter verbunden ist, was wertvoll ist, wenn eine Anzeige, eine Einzelhandelsseite oder ein Suchergebnis sich je nach Netzwerk und Geografie unterscheidet.
Mobiler Verkehr verwendet auch häufig Carrier-Grade NAT oder CGNAT. In diesem Modell teilen sich viele Abonnenten einen kleineren Pool öffentlicher IPv4-Adressen. Der gemeinsame Adressraum, der für diese Art von Carrier-Übersetzung reserviert ist, umfasst 100.64.0.0/10, wie im Hintergrund zu CGNAT und mobilen Proxys beschrieben. Diese gemeinsame Struktur macht eine mobile IP weniger schlüssig als Signal eines einzelnen automatisierten Betreibers, obwohl sie den Verkehr nicht unsichtbar macht.
Den IP-Typ an die Aufgabe anpassen
Für die Anzeigenüberprüfung kann eine mobile ASN helfen, zu reproduzieren, wie ein kreatives Element für Benutzer in einem Carrier-Netzwerk erscheint. Für die QA von Kontositzungen kann ein Sticky-Mobil-Endpunkt einen konsistenten Ausgang bewahren, während der Tester die Anmeldepersistenz und das geoabhängige Verhalten überprüft. Für umfassendes öffentliches Scraping kann die Datacenter-Infrastruktur wirtschaftlicher sein, vorausgesetzt, die Sammlung respektiert Zugriffsregeln und Ratenlimits.
Mobil ist nicht automatisch überlegen. Es kann teurer sein, weniger vorhersehbaren Durchsatz bieten und Bedingungen im Shared-Network schaffen, die eine sorgfältige Sitzungsbehandlung erfordern. Der richtige Vergleich ist nicht „Welcher Proxy ist am schwersten zu blockieren?“ sondern „Welchen Netzwerk-Kontext erfordert diese Test- oder Forschungsaufgabe?“
Geo-Targeting kann auch enger sein als die Länderauswahl. Es kann Land, Region, Bundesland, Stadt oder ASN umfassen, weshalb Geo-Targeting-Richtlinien für SEO-Überwachung, Anzeigenvalidierung und Marktforschung wichtig sind. Wählen Sie den engsten Standort und die Carrier-Bedingung, die erforderlich sind, um ein authentisches Benutzererlebnis zu reproduzieren.
Inkognito, Profilbereich und Probleme mit dem schlechten Proxy-Cache
Viele Teams nehmen an, dass die Installation einer Proxy-Chrome-Erweiterung jedes Chrome-Fenster abdeckt. Das tut sie nicht. Erweiterungen, die Proxys festlegen, sind standardmäßig im Inkognito-Modus deaktiviert, und der Benutzer muss die Berechtigung explizit auf der Detailseite der Erweiterung aktivieren, wie in den Richtlinien zur Proxy-Erweiterung von ChromeOS dokumentiert.
Das gleiche Prinzip gilt für Profile. Eine in einem Chrome-Profil installierte Erweiterung ist nicht automatisch in einem anderen aktiv, es sei denn, die Installation und die Einstellungen sind dort verfügbar. Behandeln Sie jedes Profil als separate Bereitstellungseinheit und überprüfen Sie dann dessen Berechtigungen, Proxy-Profil, Anmeldeinformationen und Umgehungsregeln.
| Problem | Was bricht | Korrektes Verfahren |
|---|---|---|
| Inkognito ist nicht aktiviert | Private Fenster verbinden sich direkt oder ignorieren die Erweiterung | Öffnen Sie chrome://extensions, wählen Sie Details und aktivieren Sie Erlauben im Inkognito |
| Ein neues Profil hat nicht die Erweiterung | Der Browser verwendet seinen Standardnetzwerkpfad | Installieren und konfigurieren Sie die Erweiterung in diesem Profil |
| SOCKS5 wird als voller Tunnel behandelt | Einige Browserdaten verwenden einen anderen Pfad | Testen Sie die genauen Verkehrstypen, die vom Workflow benötigt werden |
| Chrome erinnert sich an einen fehlgeschlagenen Proxy | Ein gesunder Endpunkt scheint nicht verfügbar zu sein | Setzen Sie den Proxy-Fehlerstatus zurück und testen Sie erneut |
| Umgehungsregeln sind zu breit | Zielverkehr überspringt die mobile Route | Überprüfen Sie die Domainmuster und Ausnahmen |
Der Transportmythos
SOCKS5 bedeutet nicht, dass jedes Browserprotokoll automatisch abgedeckt ist. Das dokumentierte Verhalten von Chrome beschränkt das SOCKS5-Proxying auf TCP-basierte URL-Anfragen, sodass Teams das DNS-Verhalten, die WebRTC-Exposition, QUIC-bezogene Pfade, die Videoübertragung und anderen für ihre Anwendung relevanten Datenverkehr testen müssen. Eine Proxy-Erweiterung ist ein Browser-Routing-Tool, keine Garantie dafür, dass jedes Paket, das von jeder Browserkomponente erzeugt wird, denselben Weg folgt.
Chrome führt auch einen Cache für schlechte Proxys. Chromium dokumentiert das Löschen dieses Zustands über chrome://net-internals/#proxy, wenn ein Proxy, der als nicht verfügbar markiert wurde, debuggt wird, wie in der Dokumentation zur Fehlersuche bei Proxys in Chromium erklärt. Ein Neustart von Chrome kann helfen, aber ein gezielter Cache-Reset ist zuverlässiger, wenn eine mobile Sitzung rotiert oder kurzzeitig unterbrochen wurde.
Für authentifizierte Workflows ist die Sitzungsbeständigkeit wichtiger als ständige Rotation. Halten Sie die Sitzung stabil, während Sie sich anmelden und eine mehrstufige Aufgabe abschließen, und rotieren Sie dann nur zwischen unabhängigen Überprüfungen. Der Leitfaden zur Sitzungsbeständigkeit ist nützlich, wenn der Anbieter explizite Steuerungen für sticky Sessions bereitstellt.
Erweiterungen an praktische Workflows anpassen
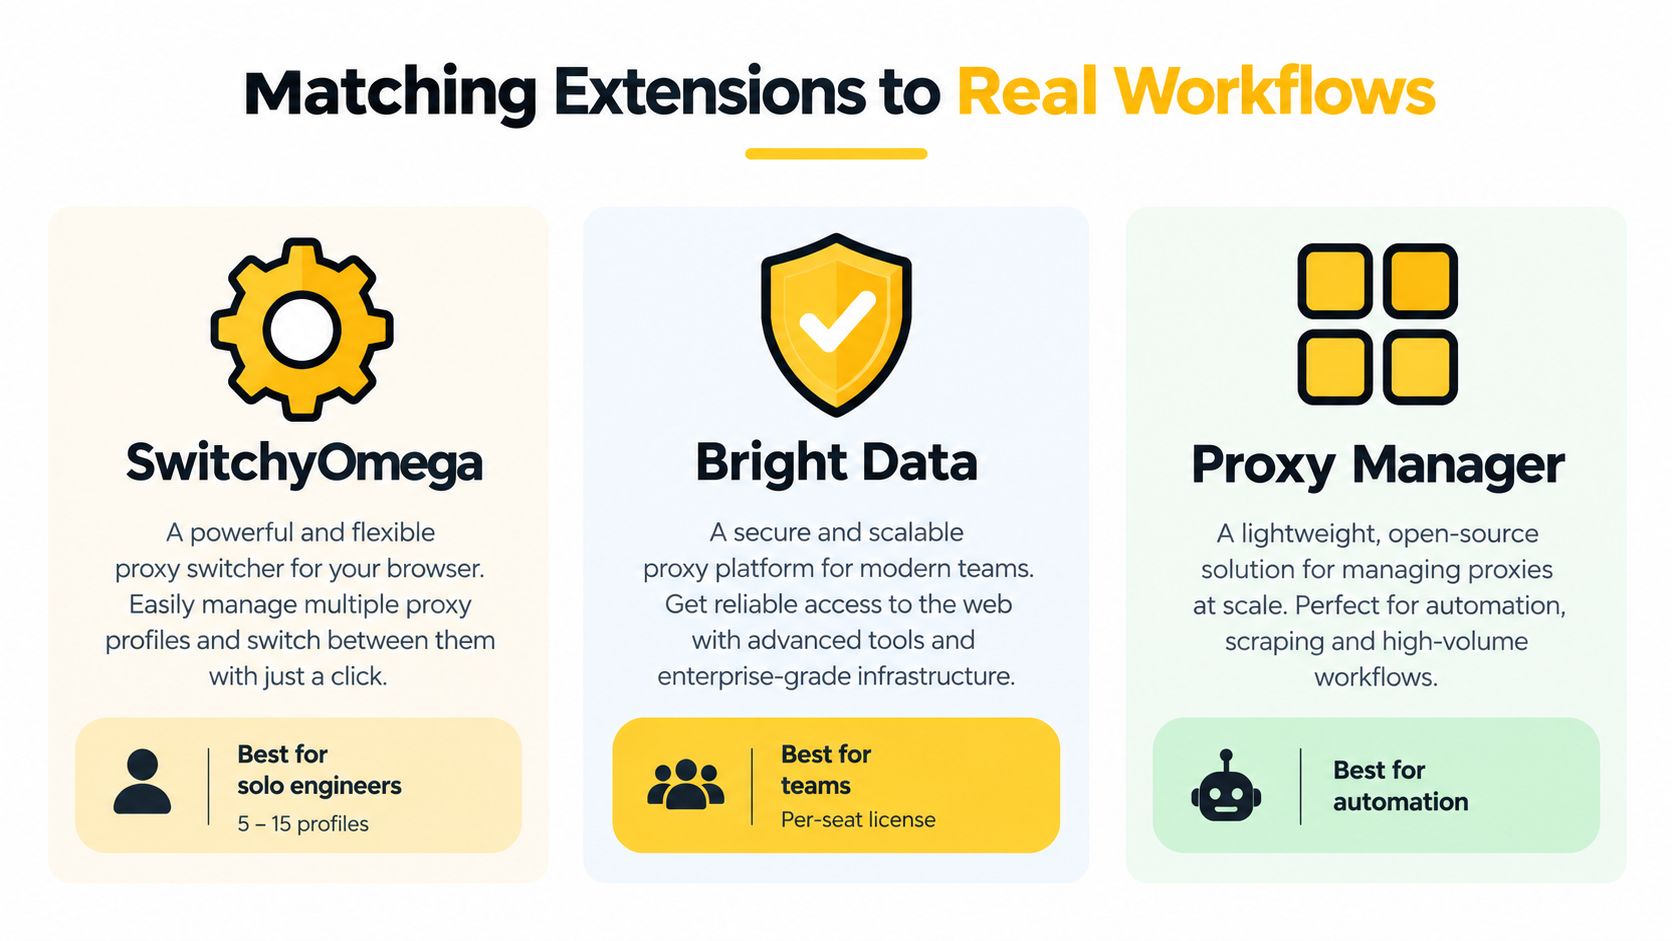
Ein Team, das mehrere Browserprofile betreibt, benötigt andere Steuerungen als ein einzelner Betreiber, der einen Markt überprüft. Wählen Sie die Erweiterung basierend auf dem Workflow, nicht auf der Funktionsliste. Einzelne Wachstumsingenieure schätzen in der Regel schnelles Profilwechseln und sichtbare Regeln. Agenturen benötigen wiederholbare Onboarding- und Standortsteuerungen. Scraping-Teams benötigen vorhersehbares PAC-Verhalten, klare Diagnosen und einen Proxy-Pool, der zur Sammlungsmethode passt.
Für eine kleine Gruppe von Profilen ist eine regelbasierte Erweiterung in der Regel die anpassungsfähigste Option. Sie hält den Proxy-Anbieter von der Browseroberfläche getrennt, sodass das Ersetzen eines Endpunkts, das Testen eines anderen ASN oder das Hinzufügen einer direkten Ausnahme nicht den gesamten Workflow neu aufbauen muss. Für mobile 4G-Routen sollten Sie das ASN des Anbieters, das CGNAT-Verhalten und die Richtlinien für sticky Sessions neben dem Browserprofil aufzeichnen. Diese Details bestimmen, ob eine Standortänderung nützlich ist oder ob sie ein aktives Login unterbricht.
Ein situativer Spielplan
QA und Erwärmung von sozialen Konten erfordern einen stabilen Browserzustand, eine konsistente mobile Sitzung und eine zurückhaltende Rotation. Verwenden Sie ein regelbasiertes Profil mit einem sticky mobilen Endpunkt und halten Sie den Workflow innerhalb der Plattformrichtlinien. Eine Rotation bei jeder Anfrage schafft vermeidbare Login- und Verifizierungsprobleme.
Werbeüberprüfung über Märkte hinweg profitiert von einer verwalteten Anbietererweiterung, wenn Betreiber Land, Stadt, Anbieter und Sitzungseinstellungen aus einer sichtbaren Steueroberfläche auswählen müssen. Ein Wohnungsfallback kann für Tests geeignet sein, die einen Haushaltskontext erfordern, aber ein Carrier-Netzwerkbrief erfordert einen mobilen 4G-Endpunkt mit dem passenden ASN.
Öffentliche Forschung im großen Maßstab passt oft zu einer regelbasierten Erweiterung mit PAC-Unterstützung und einem dedizierten Rechenzentrumspool. Die Erweiterung sollte den Browserverkehr konfigurieren, nicht als die Sammlungsmotor fungieren. Schwere Aufgaben gehören in eine regulierte Datenpipeline, wobei die Erweiterung für Stichproben, Authentifizierung und die Reproduktion browser-spezifischer Ergebnisse reserviert ist.
Affiliate- und Multi-Store-QA benötigt wiederholbare Routing auf Stadt-Ebene und stabile Sitzungen. Eine verwaltete Anbieterverbindung reduziert den Einrichtungsaufwand, wenn Betreiber häufig die Standorte wechseln. Manuelle Profile bleiben bevorzugt, wenn das Team mehrere Proxy-Quellen kombiniert oder jede CGNAT-Route unabhängig überprüfen muss.
Speicherkontingente und der Status der Erweiterung können in großen Profilflotten Probleme verursachen. Halten Sie Regelsets und Anbieter-Metadaten schlank, exportieren Sie die Konfiguration und testen Sie eine saubere Kopie, bevor Sie Änderungen verteilen.
Betriebliche Einblicke: Die richtige Route sollte einfacher auszuwählen sein als die falsche. Verborgene Regeln laden zu Abweichungen ein, insbesondere wenn sticky Sessions und mobile ASN-Anforderungen je nach Profil unterschiedlich sind.
Empfohlene Einrichtung und nächste Schritte
Verwenden Sie diese Kombination als Ausgangspunkt und passen Sie sie dann an den Workflow und den Anbieter an.
| Erweiterung | Bester Workflow | Proxy-Typ |
|---|---|---|
| SwitchyOmega | Profilbasiertes SMM, QA und manuelle Marktüberprüfungen | Sticky mobiler oder 4G-Endpunkt |
| FoxyProxy Standard | URL-Muster-Routing und PAC-basierte Forschung | SOCKS5 oder HTTP-Endpunkt, je nach Anbieterunterstützung |
| Verwaltete Anbietererweiterung | Betreibergeführte Geo- und Werbeüberprüfung | Mobiler oder Wohnstandort-Endpunkt |
| Betreibergeführte Geo-Auswahl-Erweiterung | Organisierte Teams, die Standorte wechseln | Mobiler oder Wohnendpunkt |
Für kleinere Profilflotten beginnen Sie mit einer regelbasierten Erweiterung. Dokumentieren Sie den Anbieter, die Sitzungsrichtlinie, das ASN und das Browserprofil separat. Dies hält die Entscheidungen zum mobilen Routing sichtbar und erleichtert die Fehlersuche im Zusammenhang mit CGNAT.
- Exportieren Sie die aktuelle Ausnahmeliste. Bewahren Sie Entwicklungstools, interne Dienste und genehmigte direkte Routen auf, bevor Sie das Proxy-Verhalten von Chrome ändern.
- Stellen Sie den mobilen Endpunkt bereit. Wählen Sie die erforderliche Stadt und ASN aus und wählen Sie sticky Sessions, wenn die Kontinuität des Logins wichtig ist.
- Laden und überprüfen Sie das Profil. Geben Sie den Endpunkt in die unterstützten SOCKS5- oder HTTP-Felder ein, speichern Sie ihn und bestätigen Sie den Ausgangsstandort mit einer IP-Geolokalisierungsprüfung, bevor Sie skalieren.
Die Einrichtung ist bereit, wenn die ausgewählten Domains den beabsichtigten mobilen Weg nutzen, nicht verwandte Tools weiterhin funktionieren und ein fehlgeschlagener Endpunkt ohne Rätselraten ersetzt werden kann.
Evoproxy bietet mobile 4G/LTE/3G-Endpunkte mit konfigurierbarer Rotation und persönlichen oder gemeinsamen Ports. Diese Optionen unterstützen carrier-basiertes Routing, ASN-Auswahl und sticky Sessions innerhalb einer Proxy-Chrome-Erweiterung. Besuchen Sie Evoproxy, um die verfügbaren mobilen Proxy-Einstellungen für Ihr SMM, Ihre Werbeüberprüfung, Ihr SEO-Monitoring oder Ihren QA-Workflow zu überprüfen.