Das Löschen des Chrome-Verlaufs schafft keine vollständig isolierte oder anonyme Sitzung. Es entfernt Aufzeichnungen besuchter Seiten, aber Cookies und Site-Daten können Anmeldungen und Identifikatoren bewahren, der Cache kann lokale Ressourcen speichern, und Autoausfüllungen oder Downloads sind separate Kategorien. Ein Proxy ändert die Netzwerkroute und die scheinbare IP-Adresse. Er verändert nicht automatisch die Signale des Browser-Fingerabdrucks wie WebGL, WebRTC-Verhalten, Bildschirmmerkmale oder installierte Sprachmuster.
Diese Unterscheidung ist wichtig für Social-Media-Manager, QA-Teams, Spezialisten für Anzeigenverifizierung, Marktforscher, Wiederverkäufer und Wachstumsmarketer. Eine Chrome-Verlauf-Reiniger-Erweiterung kann den Browserzustand zurücksetzen, aber sie kann keine Automatisierung autorisieren, eine IP selbst rotieren oder ein Browserprofil von einem anderen ununterscheidbar machen. Die sieben unten aufgeführten Ressourcen werden daher anhand der Signale, die sie steuern, ihrer Berechtigungen und operationellen Risiken sowie ihrer Eignung für Chrome-Profile, sticky Sessions, mobile, Wohn- oder Rechenzentrumsproxies in legitimen Workflows bewertet.
1. Cache, Cookies und Browsing-Daten beim Beenden löschen
Eine Exit-Reinigungs-Erweiterung ist die direkteste Wahl für routinemäßige Sitzungsrücksetzungen. Abhängig von ihrer Konfiguration kann sie den Browserverlauf, den Cache, Cookies und Site-Daten entfernen, wenn Chrome geschlossen wird oder in einem festgelegten Intervall. Das ist nützlich, wenn ein Team möchte, dass jeder Test mit einem bekannten Browserzustand beginnt, aber der Umfang muss sorgfältig überprüft werden, da das Löschen von Cookies Benutzer abmelden und Site-Präferenzen entfernen kann.
Der offizielle Workflow von Chrome trennt bereits den Browserverlauf von Cookies, zwischengespeicherten Dateien, gespeicherten Formulareingaben und anderen Kategorien. Benutzer können einen Zeitraum wie „Letzte Stunde“ oder „Alle Zeiten“ auswählen, während angemeldete Chrome-Benutzer auch verstehen sollten, dass das synchronisierte Löschen des Browserverlaufs verbundene Geräte über dasselbe Konto betreffen kann, wie die Desktop-Anleitung von Google erklärt.
Wo es passt
Ein PPC-QA-Team kann veralteten Cache und Site-Daten löschen, bevor es eine geoabhängige Landingpage überprüft. Eine SMM-Agentur kann separate Chrome-Profile für separate Kunden-Workflows zuweisen und dann unterschiedliche Exit-Regeln anwenden, anstatt das für interne Analysen verwendete Profil zu löschen.
Kombinieren Sie die Reinigungsrichtlinie mit einer sticky Proxy-Sitzung, was bedeutet, dass der gleiche Proxy-Endpunkt für einen definierten Zeitraum zugewiesen bleibt. Das hält die Navigation konsistent, während die Erweiterung veraltete Browserartefakte entfernt. Die Proxy-Konfiguration selbst sollte separat von der Reinigungsregel dokumentiert werden. Teams können diesen Leitfaden zur Konfiguration eines Proxys mit Chrome als Ausgangspunkt verwenden und dann testen, ob der Workflow von persistenten Cookies abhängt.
Praktische Regel: Löschen Sie nur das, was der nächste Test nicht erben darf. Erforderliche Cookies zu bewahren ist oft sicherer, als jede Sitzung als entsorgbar zu behandeln.
Die Erweiterung steuert den lokalen Browserzustand. Sie rotiert keine IP, ändert die ASN des Proxys oder verbirgt Fingerabdrucksignale. Ein mobiler 4G- oder 5G-Proxy leitet Anfragen über ein Mobilfunknetz, während ein Wohnproxy eine Wohnverbindung nutzt und ein Rechenzentrumsproxy Hosting-Infrastruktur verwendet. Diese Netzwerkentscheidungen bleiben unabhängig von der Exit-Reinigung.
2. History Eraser von Comodo
Das Tool von Comodo geht eine Kategorie tiefer als ein standardmäßiges Löschen des Verlaufs. Es zielt auf den Browserverlauf, temporäre Dateien, Flash-Cookies und Anwendungs-Caches ab, was in Testumgebungen wichtig ist, in denen der verbleibende lokale Zustand nach dem Klicken auf die üblichen Datenlöschen-Steuerelemente von Chrome überleben kann. Für Teams, die wiederholte Überprüfungen am selben Arbeitsplatz durchführen, ist dieser zusätzliche Umfang nützlicher für die Reinigungsdisziplin als für Privatsphäre-Theater.
Der operationale Wert ist eng, aber real. Ein Team kann definieren, was zwischen den Durchläufen entfernt werden soll, und diese Regel konsistent halten, anstatt sich auf die Vorstellung jedes Operators zu verlassen, was „sauber“ bedeutet. Das ist hilfreich in sensiblen QA-Zyklen, in denen das Ziel darin besteht, genau zu dokumentieren, welche browserseitigen Artefakte vor dem nächsten Test gelöscht wurden.
Die Grenzen sind ebenso wichtig. Das Löschen tieferer Browser- und Arbeitsplatzreste ändert nicht Canvas, WebGL, WebRTC, Spracheinstellungen, Geräteeigenschaften oder andere Fingerabdrucksignale. Es ändert auch nicht, wie ein Dienst die Netzwerkquelle sieht. Wenn ein Workflow eine strengere Sitzungsisolierung benötigt, als die Reinigung allein bietet, verwenden Sie separate Profile und überprüfen Sie diesen Leitfaden zu stealth browsing in Chrome. Entscheiden Sie dann separat, ob die Route sticky, rotierend, mobil, wohnlich oder Rechenzentrumsproxies verwenden sollte.
Ein Media-Buying-Team, das regionale Kampagnen testet, könnte selektive Reinigungen zwischen kontrollierten Durchläufen verwenden und die für einen genehmigten Workflow benötigten Cookies beibehalten, während temporäre Daten entfernt werden, die einen frischen Test verzerren können. Ein Forschungsteam kann das Löschen außerhalb der aktiven Arbeitszeiten planen und dann überprüfen, ob die ausgewählten Kategorien verschwunden sind. „Verlauf löschen“ ist zu ungenau für auditfreundliche Arbeiten.
Operationale Kontrollen
Verwenden Sie ein schriftliches Reinigungsprofil für jeden Workflow. Ein Profil kann den Verlauf und temporäre Daten nach einem Test entfernen. Ein anderes kann den Anwendungszustand für ein internes Dashboard bewahren, das von fortlaufender Authentifizierung abhängt.
- Vorsichtig planen: Führen Sie das Löschen nur durch, wenn kein aktiver Test von der aktuellen Browsersitzung abhängt.
- Den Umfang aufzeichnen: Notieren Sie, ob Verlauf, Cookies, Caches, Downloads oder Anwendungsdaten ausgewählt wurden.
- Ältere Integrationen testen: Das Entfernen von Flash-Cookies kann ältere Player oder ältere Werbesysteme betreffen.
- Nach dem Löschen überprüfen: Öffnen Sie relevante Seiten erneut und bestätigen Sie, dass sich der beabsichtigte Zustand geändert hat.
Chrome-Erweiterungen erreichen sensible Daten durch deklarierte Berechtigungen. Die Dokumentation der History API von Google zeigt, dass eine Erweiterung die history-Berechtigung benötigt, um besuchte URL-Aufzeichnungen abzufragen, hinzuzufügen oder zu entfernen. Überprüfen Sie das Manifest und die Datenschutzerklärung vor der Bereitstellung, insbesondere in verwalteten Umgebungen, in denen Löschaktionen mit einem dokumentierten Geschäftszweck übereinstimmen sollten.
3. HistoryBlocker Erweitertes Löschen und Datenschutz
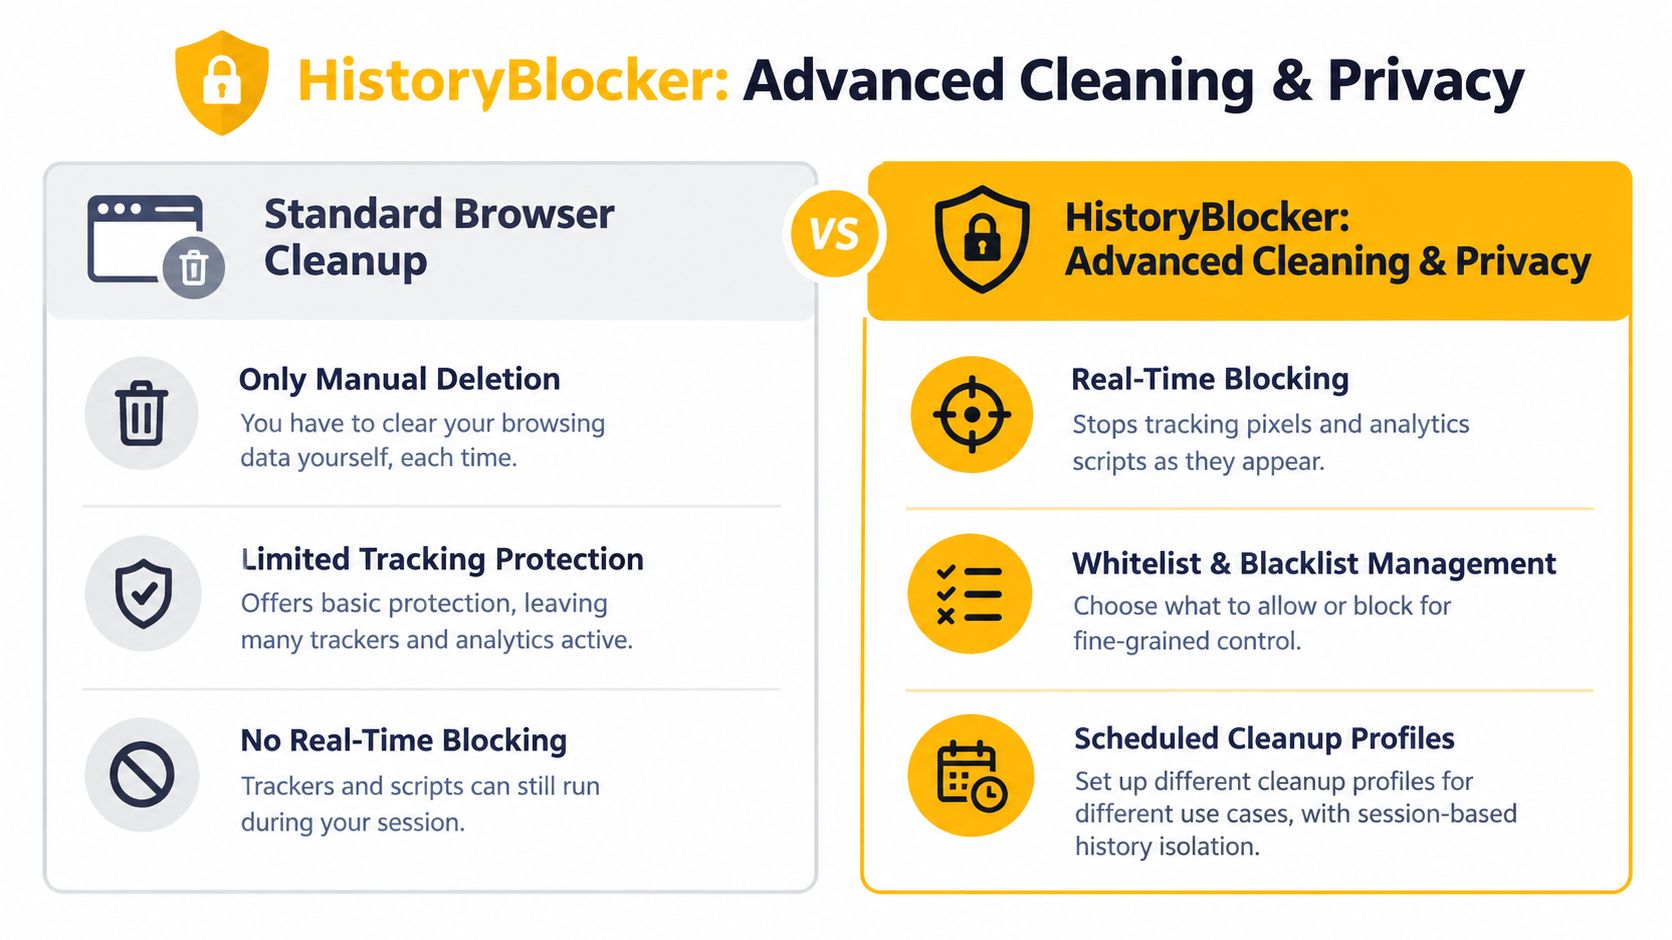
Ein Verlauf-Reiniger ist weniger wichtig für das, was er nach einer Sitzung löscht, als für das, was er verhindert, dass ein Profil während der Sitzung sammelt. Das ist der nützliche Ansatz für HistoryBlocker. Wenn es Echtzeit-Blockierung mit geplanter Reinigung und Sitzungsniveau-Trennung kombiniert, beeinflusst die Erweiterung den Browserzustand an zwei Punkten: Datenerstellung und Datenentfernung. Das kann Rückstände zwischen genehmigten Workflows reduzieren, aber es kann auch die Testumgebung verändern.
Das Risiko ist operationell, nicht theoretisch. Das Blockieren von Trackern oder verwandten Seitenelementen kann Analytikaufrufe stoppen, Attributionspfade ändern, Zustimmungsflüsse unterdrücken oder ändern, welche Skripte überhaupt geladen werden. Ein sauberes Ergebnis aus einem Blockierungsprofil ist nur ein sauberes Ergebnis für diesen modifizierten Browserzustand. Teams, die es als repräsentativ für das normale Benutzerverhalten behandeln, können Konversionsprobleme, regionale Rendering-Unterschiede oder Kontenfriktionen falsch interpretieren, die nur auftreten, wenn Standard-Tracking-Durchläufe durchgeführt werden.
Ein besserer Weg, HistoryBlocker zu verwenden, besteht darin, ihn auf die Signale zuzuordnen, die er steuert. Er kann lokale Browseraufzeichnungen wie Verlauf, Cookies, Cache und andere gespeicherte Daten beeinflussen, abhängig von seinen Berechtigungen und Einstellungen. Er legt nicht die Netzwerkroute fest. Er rotiert keine IP. Er entfernt keine serverseitige Kontohistorie. Er garantiert auch nicht die Kontrolle über Fingerabdrucksignale, es sei denn, die Erweiterung umfasst diese Funktionen ausdrücklich, was in diesem Abschnitt nicht angenommen wird.
Diese Trennung hilft in konformen Workflows. Eine Agentur, die zwischen genehmigten regionalen Konten wechselt, könnte ein restriktives Browserprofil für kurze Kontowechsel beibehalten und ein anderes für interne Tools, die eine persistente Authentifizierung benötigen. Ein Testteam, das standortsensitive Überprüfungen durchführt, kann lokale Reinigung mit einer sticky Sitzung kombinieren, wenn das Ziel eine stabile Netzwerkidentität über wiederholte Durchläufe hinweg ist. IP-Rotation dient einem anderen Zweck. Sie ändert die Adresse, die für Anfragen verwendet wird. Die Reinigung ändert nur den browserseitigen Zustand.
Anstatt jedem Betreiber eine persönliche Blacklist zu geben, halten Sie eine kleine Menge überprüfter Konfigurationen mit einem schriftlichen Zweck bereit:
- Einschränkendes Profil: für einmalige Tests, bei denen der gespeicherte Tracking-Zustand das Ergebnis beeinflussen würde.
- Erlaubendes Profil: für Dashboards, Validierung von Analysen oder Workflows, die Kontinuität benötigen.
- Änderungskontrolle: Überprüfen Sie blockierte Elemente und Berechtigungen, bevor Sie gemeinsame Regeln aktualisieren.
- Protokollierung der Ausführung: Aufzeichnen, welches Profil verwendet wurde, damit Teams Unterschiede in den Ergebnissen erklären können.
Die praktischen Auswahlkriterien sind enger als das Produktlabel vermuten lässt. Überprüfen Sie, welche Kategorien die Erweiterung blockieren oder löschen kann, welche Berechtigungen sie anfordert, wie Löschungen ausgelöst werden und ob diese Kontrollen zu einem dokumentierten Geschäftsworkflow passen, anstatt von der Annahme auszugehen, dass "Privatsphäre" jedes Browser- und Netzwerksignal abdeckt.
4. Privacy Cleaner Pro
Privacy Cleaner Pro wird als Premium-Tool positioniert, das die Ein-Klick-Löschung mit Kontrollen für browserbasierte Fingerabdrucksignale kombiniert, einschließlich Canvas, WebGL und WebRTC. Das macht es konzeptionell breiter als einen Verlaufreiniger. Es behandelt sowohl reaktive Bereinigung, die gespeicherte Daten entfernt, als auch proaktive Signalsteuerung, die ändert oder einschränkt, was Websites während einer Sitzung beobachten können.
Die Unterscheidung ist besonders wichtig für geoabhängige QA. Ein Proxy kann eine französische Netzwerkroute bereitstellen, aber ein Browser kann immer noch Eigenschaften offenbaren, die nicht mit der beabsichtigten Testumgebung übereinstimmen. WebRTC-Leckkontrollen können helfen, unbeabsichtigte lokale Netzwerkexposition zu verhindern, während WebGL-Kontrollen grafikbezogene Signale ändern können. Keines von beiden sollte als Beweis dafür beschrieben werden, dass die Geolokalisierung nur auf der Proxy-IP basiert.
Testen auf Fehler, nicht nur auf Privatsphäre
Fingerabdruckkontrollen können legitime Browserfunktionen beeinträchtigen. Grafikintensive Schnittstellen, Videoanrufe, interaktive Karten und Betrugspräventionssysteme können sich anders verhalten, wenn WebGL oder WebRTC eingeschränkt sind. Ein QA-Team sollte das Browserprofil, die Proxyroute, das Protokoll und die aktivierten Schutzmaßnahmen für jeden Test dokumentieren.
Verwenden Sie separate Chrome-Profile für separate Kunden oder Testumgebungen. Verlassen Sie sich nicht auf ein einzelnes Profil mit wiederholten Identitätsänderungen, da die Profilspeicherung und der Kontostatus Verwirrung stiften können, selbst wenn der Verlauf gelöscht wird.
Ein Reiniger kann lokale Korrelationssignale reduzieren. Er kann eine nicht autorisierte Kontobetriebsführung nicht konform machen, und er kann keine Aufzeichnungen löschen, die von einem Dienst oder Kontoinhaber gehalten werden.
Die Erweiterung benötigt auch eine Berechtigungsüberprüfung. Die in der Evidenzbasis zitierte USENIX-Forschung ergab ein begrenztes Benutzerverständnis der Fähigkeiten von Browsererweiterungen unter den befragten Teilnehmern, und separate großangelegte Forschungen identifizierten Erweiterungen, die den Verlauf oder die Suchhistorie leaken. Diese Erkenntnisse unterstützen ein konservatives Bereitstellungsmodell: Fordern Sie nur notwendige Berechtigungen an, bevorzugen Sie lokale Verarbeitung, deaktivieren Sie unnötige Analysen und überprüfen Sie die Datenverarbeitungsansprüche des Entwicklers.
Für legitime Anzeigenüberprüfung oder regionale QA kombinieren Sie ein stabiles Testprofil mit einer absichtlich ausgewählten Proxyroute. Wählen Sie einen mobilen Proxy, wenn der Workflow eine Carrier-Netzwerkquelle benötigt, Wohnrouting, wenn eine Wohnverbindung erforderlich ist, oder Rechenzentrumsrouting, wenn kontrollierte Infrastruktur und vorhersehbare Leistung wichtiger sind als die Ähnlichkeit mit einem Verbrauchernetzwerk.
5. Click and Clean Browser Reinigung und Sicherheit
Click&Clean ist als lokale Steueroberfläche nützlicher als als Privatsphäre-Lösung. Sein Wert ist praktisch: Ein Team kann browserresidenten Daten entfernen, temporäre Dateien inspizieren und eine Sicherheitsüberprüfung für heruntergeladene Assets hinzufügen. Dieser Umfang ist für Kampagnenarbeit wichtig, ändert jedoch auch das Risikoprofil. Ein Tool, das auf Browsing-Daten, Dateien und Sicherheitseinstellungen zugreift, verdient eine genauere Berechtigungsüberprüfung als ein Reiniger, der nur den Verlauf löscht.
Die betriebliche Frage ist einfach. Welche Signale kontrolliert es? Click&Clean kann den lokalen Browserzustand wie Verlauf, Cache, Cookies und andere gespeicherte Spuren auf dem Gerät beeinflussen. Es rotiert keine IPs, stabilisiert eine Sitzung über Netzwerke hinweg oder ändert, wie ein Ziel den ASN-Typ, die Proxyroute oder andere netzwerkbezogene Kontexte bewertet. Teams, die eine stabile mobile Sitzung, eine Wohnroute oder kontrollierten Rechenzentrumszugang benötigen, müssen dies weiterhin separat auswählen und dokumentieren, warum diese Route zum genehmigten Workflow passt.
Ein QA-Team für bezahlte Medien oder Affiliate-Marketing kann einen legitimen Grund haben, lokale Spuren zu löschen, nachdem es regionale Landingpages überprüft oder kreative Inhalte zum Prüfen heruntergeladen hat. Das sicherere Muster ist selektive Bereinigung, nicht breite Löschung. Bewahren Sie Screenshots, Protokolle, exportierte HAR-Dateien und alle Artefakte auf, die für Audits, Streitbeilegungen oder Debugging benötigt werden. Die Bereinigung sollte den verbleibenden Browserzustand reduzieren, nicht die Beweise löschen, dass ein Test stattgefunden hat.
Sicherheitsüberprüfungen gehören in denselben Workflow, jedoch als separater Kontrollpunkt.
Verwenden Sie es auf folgende Weise:
- Vor dem Öffnen von Downloads: Scannen Sie unbekannte Assets und isolieren Sie sie vom Produktionsarbeitsbereich, bis sie überprüft wurden.
- Nach einer Testsitzung: Löschen Sie nur die Browserkategorien, die für das Szenario relevant sind, und überprüfen Sie dann, was sich in diesem Chrome-Profil geändert hat.
- Für Speicherhygiene: Entfernen Sie absichtlich temporäre oder doppelte Dateien, ohne automatisch Elemente zu löschen, die mit Kampagnenaufzeichnungen verbunden sind.
- Für Kontotrennung: Behalten Sie dedizierte Chrome-Profile für jeden Kunden, Markt oder Testumgebung.
Dies macht Click&Clean besser geeignet für Analysten und Betreiber, die sichtbare, manuelle Aktionen wünschen. Es ist weniger geeignet, wenn ein Unternehmen eine zentral durchgesetzte Browserpolitik über viele Endpunkte benötigt, es sei denn, Administratoren können die Einstellungen über vorhandene Geräte steuern.
Der Kompromiss ist leicht zu übersehen. Die Kombination von Bereinigungs- und Sicherheitsfunktionen in einer Erweiterung kann die Tool-Vielfalt reduzieren, konzentriert jedoch auch die Berechtigungen. Überprüfen Sie, auf welche Daten die Erweiterung zugreifen kann, ob die Verarbeitung lokal bleibt und ob ihre Einstellungen eine kontrollierte Nutzung unterstützen, anstatt gewohnheitsmäßig zu löschen.
Verwenden Sie die Bereinigung nur für genehmigte Tests und gewöhnliche Arbeitsplatzhygiene. Sie legitimiert nichts, was mit Scraping, Kontobmissbrauch oder Zugriff zu tun hat, der gegen Plattformregeln verstößt. Die Spam-Richtlinien-Dokumentation von Google macht diese Unterscheidung deutlich. Berechtigungen, Ratenkontrolle, genehmigte Konten und erlaubte Endpunkte bestimmen weiterhin, ob der Workflow konform ist.
6. Browsec VPN mit Integration des Verlaufreinigers
Ein VPN plus eine Chrome-Verlaufreiniger-Erweiterung kann wie ein Datenschutzhaufen aussehen, aber die Kontrollen sitzen auf unterschiedlichen Ebenen und lösen unterschiedliche Probleme. Eine ändert den Netzwerkpfad und verschlüsselt den Datenverkehr zwischen dem Gerät und dem VPN-Dienst. Die andere entfernt Artefakte des Browserzustands wie Verlauf, Cookies, Cache oder Site-Daten. Diese Kombination kann für routinemäßigen Datenschutz bei Hotel- oder Flughafen-Wi-Fi sinnvoll sein. Sie erzeugt jedoch nicht von sich aus eine saubere Browseridentität, eine stabile Testsitzung oder eine marktgenaue Verbindung für Überprüfungsarbeiten.
Diese Unterscheidung ist in Geschäftsworkflows wichtig.
Ein verteiltes Social-Team könnte beispielsweise das VPN während des Reisens nutzen, um über eine ungesicherte Verbindung auf interne Systeme zuzugreifen, und dann zu einem genehmigten mobilen oder Wohnproxy für eine regionale Kampagnenüberprüfung wechseln. Diese Routen getrennt zu halten, erleichtert in der Regel die Diagnose. Wenn ein Login fehlschlägt, kann das Team feststellen, ob das Problem von den Sitzungsdaten, dem gewählten IP-Kontext oder der Anwendung selbst stammt, anstatt über mehrere gestapelte Ebenen zu raten.
Die nützlichere Frage ist nicht, ob das Bundle Bereinigungs- und VPN-Funktionen enthält. Es ist, welche Signale jeder Teil kontrolliert, welche Berechtigungen erforderlich sind und welches Risiko sich ergibt, wenn beide gleichzeitig aktiviert werden. Ein Reiniger beeinflusst den Browser-Speicher. Ein VPN beeinflusst den Transport und die sichtbare Routing. Keines von beiden standardisiert die Signale des Browser-Fingerabdrucks wie Schriftarten, Erweiterungen, Canvas-Verhalten, Zeitzonenabweichungen oder das Alter des Profils.
Das Ausführen eines VPN und eines Proxys in derselben Sitzung kann weiterhin gültig sein, jedoch nur mit einem dokumentierten Grund. Andernfalls fügen Teams Routing-Unklarheiten, Geschwindigkeitsvariationen und Standortverwirrung hinzu, ohne einen klaren Testvorteil zu gewinnen. Entscheiden Sie vor einem QA-Durchlauf, welche Schicht die Geografie besitzt, überprüfen Sie die Anforderungen an die Sitzungsbeständigkeit und testen Sie auf lokale Exposition mit einem dokumentierten WebRTC-Leckverhinderungsleitfaden.
Der IP-Typ ändert auch den Kontext, den ein Ziel sieht. ASN, oder Autonomous System Number, zeigt an, welches Netzwerk den Adressbereich ankündigt. Eine mobile IP befindet sich oft innerhalb eines Carrier-ASN und kann Carrier-Grade NAT verwenden, bei dem viele Abonnenten öffentliche Adressen teilen. Wohn- und Rechenzentrumsadressen schaffen unterschiedliche Erwartungen, daher sollte die IP-Rotation als Routenwahl und nicht als universelle Datenschutzlösung betrachtet werden.
Für die konforme Nutzung sollte die Route mit der Aufgabe übereinstimmen. Verwenden Sie Sticky Sessions, wo die Kontinuität der Anmeldung wichtig ist. Rotieren Sie nur, wenn der Test eine neue Netzwerkbedingung erfordert. Halten Sie das Browserprofil, Cookies, Route und Geografie konsistent und verwenden Sie die Bereinigung für genehmigte Hygiene anstelle eines Ersatzes für Richtlinien, Genehmigungen oder ordnungsgemäße Kontentrennung.
7. CCleaner-Browser mit nativer Verlaufslöschung
Ein nativer Bereinigungsbrowser ändert den Kontrollpunkt. Anstatt sich darauf zu verlassen, dass jeder Betreiber eine separate Chrome-Verlaufslösch-Erweiterung installiert und pflegt, können Teams die Browsereinstellungen, Profilregeln und das Verhalten beim Beenden auf Browser-Ebene standardisieren. Das reduziert Konflikte zwischen Erweiterungen und erleichtert die Überprüfung der Durchsetzung von Richtlinien.
Der Hauptvorteil ist betriebliche Konsistenz, nicht breitere Anonymität. Die native Verlaufslöschung kann lokale Spuren wie Verlauf, zwischengespeicherte Dateien, Cookies oder Formulardaten entfernen, abhängig von der Konfiguration. Sie rotiert keine IP, ändert den Netzwerkpfad oder normalisiert Fingerabdrucksignale wie Schriftarten, Zeitzonenausrichtung, Erweiterungsfußabdruck oder Profilalter. Für compliance-orientierte Arbeitsabläufe ist diese Unterscheidung wichtig, da lokale Bereinigung und Netzwerkidentität unterschiedliche Probleme lösen.
Ein nützlicher Rollout beginnt mit der Workflow-Kartierung, nicht mit den Bereinigungseinstellungen selbst. Trennen Sie Aktivitäten, die Beständigkeit benötigen, von Aktivitäten, die wegwerfbar sein sollten. Ein Media-Buying-Team möchte beispielsweise möglicherweise ein Profil, das nach kurzen QA-Sitzungen aggressiv bereinigt wird, und ein anderes, das genehmigte Anmeldungen für interne Berichtswerkzeuge behält. Wenn Administratoren diese Trennung überspringen, kann die Bereinigungspolitik gespeicherte Präferenzen löschen, Dashboards beschädigen und das Verhalten von Passwortmanagern unterbrechen.
Zentralisierte Einstellungen helfen nur, wenn der Umfang explizit ist. Definieren Sie, ob der Browser nur den Verlauf oder auch Cookies, Cache, Downloads und Formulareingaben löscht. Halten Sie interne Arbeiten, Kundenarbeiten und Wegwerf-Tests in separaten Profilen. Dokumentieren Sie Ausnahmen, bei denen Standortdaten für einen genehmigten Prozess verfügbar bleiben müssen. Überprüfen Sie Änderungen der Richtlinien zusammen mit Updates der Browser-Version, damit unerwartetes Verhalten nachvollziehbar und nicht mysteriös ist.
Der Browser steuert weiterhin nur den Browserzustand.
Teams müssen auch die Route wählen, die zur Aufgabe passt. Für autorisierte Marktforschung, Preisüberwachung, Markenschutz oder Anzeigenverifizierung verwenden Sie mobile 4G oder 5G, Wohn- oder Rechenzentrumsproxies entsprechend den Testanforderungen und dem Sitzungsmodell. Sticky Sessions passen zu Arbeitsabläufen, die von der Kontinuität der Anmeldung abhängen. Rotation passt zu Fällen, die eine frische Netzwerkbedingung erfordern. Mobiler Proxy-Verkehr kann dem vom Carrier stammenden Benutzerverkehr ähneln, da er über die Carrier-Konnektivität kommt, aber dieser Kontext macht die Aktivität nicht unsichtbar oder von Plattformregeln ausgenommen.
Dokumentieren Sie das Browserprofil, die Bereinigungspolitik, die Geografie und die Route zusammen. Ein sauberer lokaler Zustand zeigt Testdisziplin. Es beweist keine Genehmigung und bedeutet nicht, dass entfernte Systeme ihre eigenen Protokolle verworfen haben.
Top 7 Chrome Verlaufslösch-Erweiterungen: Funktionsvergleich
| Tool | Kernfunktionen | Alleinstellungsmerkmale (✨ / 🏆) | UX / Qualität (★) | Preis (💰) | Zielgruppe (👥) |
|---|---|---|---|---|---|
| Cache, Cookies & Browsing-Daten beim Beenden löschen | Automatische Löschung beim Beenden/benutzerdefinierte Zeitpläne; granulare Datenauswahl; Whitelist; keine Konfiguration im Basismodus | ✨ Leichtgewichtig & Open-Source; nahtlos mit mobiler Proxy-Rotation | ★★★★ | 💰 Kostenlos | 👥 Affiliate-Marketer, SMM-Agenturen, QA-Tester |
| History Eraser von Comodo | Tiefenreinigung incl. Flash/LSO, App-Caches, geplante/selektive Reinigung, Bereinigungsprotokolle | 🏆 Forensische Reinigung; detaillierte Protokolle für die Compliance | ★★★★ | 💰 Kostenlos + Premium-/Enterprise-Funktionen | 👥 PPC-Spezialisten, Media-Buyer, Markenschutzteams |
| HistoryBlocker: Erweiterte Reinigung & Datenschutz | Echtzeitblockierung von Pixeln/Skripten, Whitelist/Blacklist, Sitzungsisolierung, Voreinstellungen, Datenschutzberichte | ✨ Proaktive Verhinderung von Tracking; Teamvoreinstellungen & Compliance-Fokus | ★★★★ | 💰 Freemium / Bezahlte Stufen | 👥 Compliance-bewusste Agenturen, Affiliates, Marken-Teams |
| Privacy Cleaner Pro | Ein-Klick-Reinigung + Fingerabdruckschutz (Canvas/WebGL/WebRTC), Datenschutzscore, Phishing-Schutz | 🏆 Verteidigung in der Tiefe (Fingerabdruckreduzierung) + Datenschutzscore-Dashboard | ★★★★ | 💰 Bezahlt / Premium erforderlich für vollständige Funktionen | 👥 Media-Buyer, QA-/Entwicklungsteams, Experten für Kontenautomatisierung |
| Click&Clean: Browserreinigung & Sicherheit | Ein-Klick-Bereinigung, Malware/PUP-Scan, Duplikatsfinder, geplante Profile | ✨ Sicherheitsorientiert mit Dateiverwaltung; langjähriges Tool | ★★★ | 💰 Kostenlos (Kern) / Pro-Upgrades | 👥 Affiliate-Marketer, SMM-Teams, Betreiber, die Assets herunterladen |
| Browsec VPN mit Verlaufslöschfunktion | Integriertes VPN, integrierte Bereinigung, Kill-Switch, Werbung/Tracker-Blockierung | ✨ VPN + Bereinigungsbundle für allgemeine Reise-/Öffentliches-WiFi-Datenschutz | ★★★ | 💰 Freemium / Premium für zuverlässige Server | 👥 Remote-Teams, Freelancer, die allgemeinen Datenschutz benötigen |
| CCleaner-Browser (native Reinigung) | Native Browserbereinigung, automatische Profile, Durchsetzung von Richtlinien, Datenschutz-Dashboard | 🏆 Native Durchsetzung & Organisationsrichtlinien, geringes Risiko von Erweiterungen | ★★★★ | 💰 Kostenlos / Enterprise-Bereitstellungsoptionen | 👥 Agenturen & große Teams, Media-Buying-Firmen |
Wählen Sie die Bereinigung nach Signal, nicht nach Funktionsanzahl
Wählen Sie einen leichten Ausstiegsreiniger, wenn das Ziel ein routinemäßiger Reset zwischen gewöhnlichen Sitzungen ist. Wählen Sie eine tiefere selektive Löschung, wenn ein sensibler QA-Zyklus einen dokumentierten Löschumfang benötigt. Verwenden Sie proaktive Blockierung nur, wenn das Team deren Auswirkungen auf Analytik, Authentifizierung und Seitenverhalten getestet hat. Wählen Sie das Management von Richtlinien auf Browser-Ebene, wenn konsistente Durchsetzung wichtiger ist als Flexibilität auf Erweiterungsebene.
Beginnen Sie mit den Berechtigungen. Die History API von Google erfordert die deklarierte history-Berechtigung, damit eine Erweiterung besuchte URL-Datensätze abfragen, hinzufügen oder entfernen kann, und Google warnt, dass diese Berechtigung den Browserverlauf auf angemeldeten Geräten abdecken kann. Diese Fähigkeit ist von Cookies, Cache, Downloads, Autofill, Standortberechtigungen, gespeicherten Passwörtern und Aktivitäten, die in einem Google-Konto gehalten werden, zu unterscheiden. Ein Vorbereinigungs-Audit sollte angeben, welche Kategorien das Produkt ändert, wo diese Datensätze verbleiben und wie das Team die Löschung verifizieren wird.
Chrome unterstützt sowohl die Massen- als auch die selektive Entfernung. Benutzer können einzelne Websites aus dem Verlauf entfernen oder einen Zeitraum und spezifische Kategorien im Dialogfeld zum Löschen von Daten auswählen, einschließlich auf Android. Das macht selektive Aufbewahrung zu einem sinnvollen Standard für Geschäftsabläufe. Das Löschen von Cookies kann Benutzer abmelden, und das Löschen nützlicher Verläufe kann die Forschung stören, sodass maximale Löschung nicht immer die beste betriebliche Wahl ist.
Netzwerksteuerungen benötigen die gleiche Disziplin. IP-Rotation ändert die Anforderungsadresse, während eine Sticky Session einen Endpunkt für einen definierten Zeitraum stabil hält. Mobile 4G- und 5G-Proxys verwenden Carrier-Netzwerke, oft mit Carrier-Grade NAT und Carrier-ASNs. Wohnproxies verwenden Wohnnetzwerkquellen. Rechenzentrumsproxies verwenden gehostete Infrastruktur und können vorzuziehen sein, wenn kontrolliertes, vorhersehbares Routing wichtig ist. Mobile Adressen können für einige Systeme schwieriger zu blockieren sein als Rechenzentrumsadressen, aber das macht sie nicht anonym oder von der Erkennung ausgenommen.
HTTP und SOCKS5 sind Methoden zur Proxy-Verbindung, keine Garantien für die Privatsphäre. Geo-Targeting hängt vom Standort der Route und den eigenen Signalen des Dienstes ab. Browser-Fingerabdrücke, Cookies, Kontohistorie, TLS-Verhalten und WebRTC-Exposition bleiben separate Variablen. Wenn ein Test eine konsistente Geografie erfordert, halten Sie das Profil, die Proxy-Route, die Sitzungsdauer und die gespeicherten Cookies anstatt alles auf einmal zu rotieren.
Für Social-Media-Operationen, QA, Marktforschung, Anzeigenverifizierung, Preismonitoring und Markenschutz, stellen Sie die Autorisierung vor der Automatisierung sicher. Verwenden Sie genehmigte Konten und Endpunkte, respektieren Sie die Plattformregeln und die Anforderungen an Roboter oder APIs, kontrollieren Sie das Anfragevolumen und verwenden Sie keine Bereinigungs- oder Proxy-Änderungen, um verbotene Aktivitäten zu verbergen. Überprüfen Sie die Berechtigungen der Erweiterungen, trennen Sie Chrome-Profile, bewahren Sie die erforderlichen Cookies auf und überprüfen Sie den endgültigen Browserzustand nach jedem Durchlauf.
Die mobile Konnektivität von Evoproxy kann legitime Workflows unterstützen, die eine Routing über französische Mobilfunknetze benötigen, mit persönlichen und gemeinsamen Ports, geplanter oder bedarfsorientierter Rotation und separaten Optionen für dediziertes oder kostensensibles Testen. Testen Sie die Einrichtung zuerst mit einem dokumentierten QA-, Forschungs- oder Kampagnen-Workflow, und erweitern Sie dann nur, wenn der Umfang der Browserbereinigung und das Netzwerkverhalten wiederholbar sind.
Evoproxy bietet französische 4G/LTE/3G mobile Proxy-Konnektivität mit persönlichen und gemeinsamen Ports, konfigurierbarer Rotation und Routen, die für Social-Media-Operationen, Anzeigenverifizierung, Marktforschung und geoabhängige QA geeignet sind. Wenn Ihr Chrome-Historienbereinigungs-Workflow auch einen konsistenten mobilen Netzwerkpfad benötigt, besuchen Sie Evoproxy und bewerten Sie die Einrichtung anhand Ihres spezifischen Anwendungsfalls.