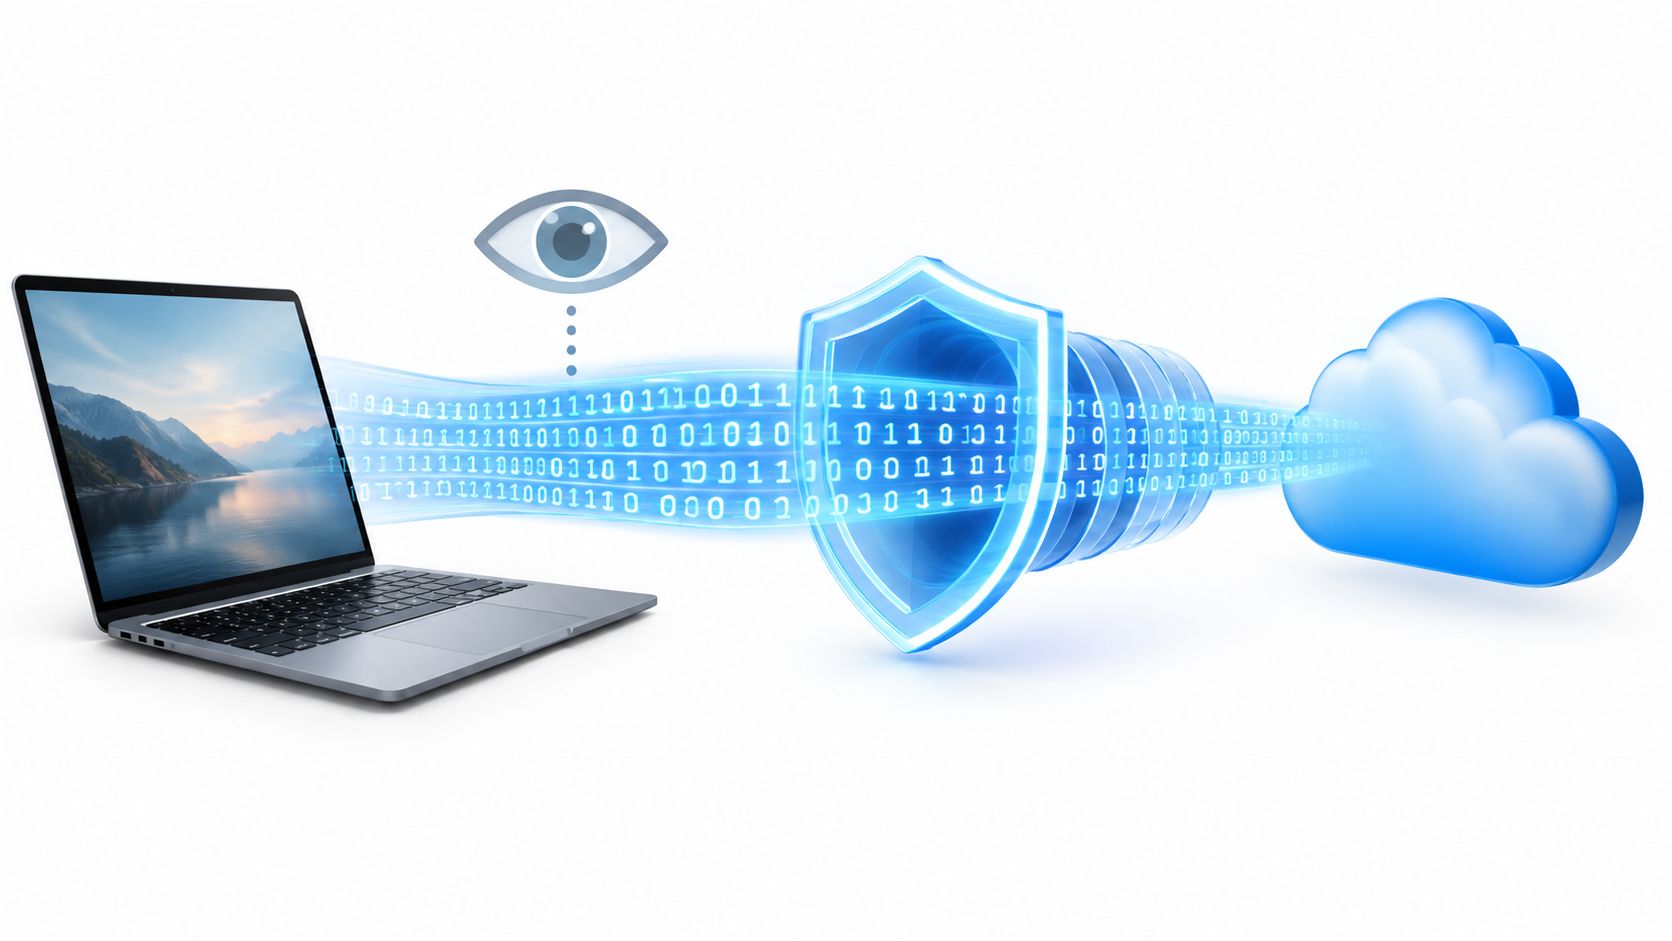
HTTPS menyembunyikan kata sandi Anda, istilah pencarian yang dikirimkan ke situs, dan konten halaman tertentu, tetapi ISP Anda masih dapat melihat alamat IP Anda, waktu koneksi, volume lalu lintas, dan domain yang Anda kunjungi. Koneksi ini tidaklah tidak terlihat, hanya sebagian terenkripsi.
Jadi, apa yang dapat dilihat ISP saya ketika tim pemasaran menjalankan beberapa sesi akun, sistem pengambilan data memeriksa harga, atau alur kerja verifikasi iklan memuat kampanye dari jaringan seluler? Jawaban yang biasa, “HTTPS melindungi segalanya,” melewatkan detail operasional yang penting. Enkripsi melindungi muatan. Routing dan metadata masih mengungkapkan bentuk koneksi.
Perbedaan itu mempengaruhi privasi, kepatuhan, pemisahan akun, penargetan geografis, dan keandalan alur kerja otomatis. Sebuah bisnis dapat melindungi kredensial login sambil tetap mengekspos identitas jaringan, infrastruktur tujuan, pola waktu, dan volume lalu lintas kepada penyedia akses.
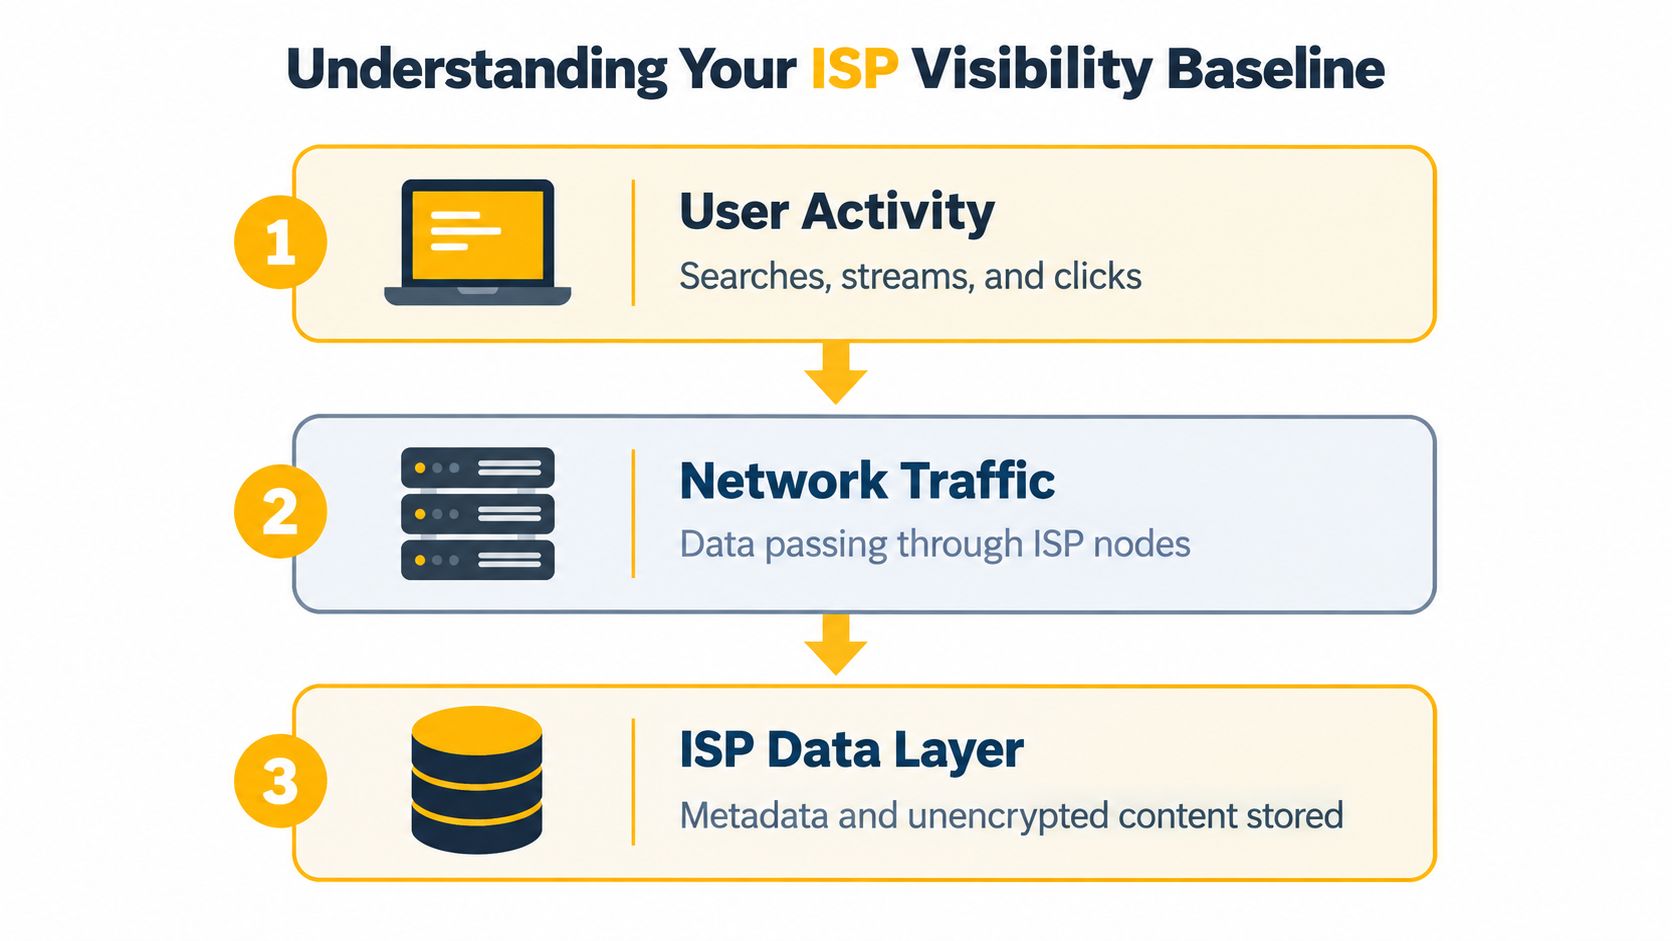
Memahami Dasar Visibilitas ISP Anda
Sebuah tim ritel pernah meninjau kampanye yang sensitif terhadap lokasi dan mengajukan pertanyaan sederhana: dapatkah ISP melihat halaman produk mana yang dibuka oleh skrip verifikasi? Tim tersebut menganggap bahwa HTTPS membuat sesi tersebut pribadi dari ujung ke ujung. Jawaban yang lebih akurat lebih sempit. ISP umumnya dapat mengidentifikasi domain tujuan dan mengamati metadata koneksi, tetapi biasanya tidak dapat membaca jalur halaman, kredensial akun, konten formulir, atau artikel yang dilihat.
Dasar ini berasal dari cara routing internet bekerja. Perangkat Anda mengirimkan lalu lintas melalui penyedia akses sebelum mencapai situs web, aplikasi, proxy, atau titik akhir lainnya. Penyedia perlu informasi yang cukup untuk mengirimkan paket, mengelola jaringannya, dan mempertahankan koneksi pelanggan. HTTPS kemudian mengenkripsi data aplikasi di dalam koneksi itu, menciptakan batas antara metadata yang terlihat dan konten yang dilindungi.
Apa yang tetap terlihat
Menurut penjelasan Electronic Frontier Foundation tentang visibilitas HTTPS, ISP umumnya dapat mengamati:
- Domain tujuan, seperti
example.com, bahkan ketika halaman menggunakan HTTPS. - Alamat IP yang ditugaskan kepada pelanggan, yang mengidentifikasi koneksi akses.
- Waktu koneksi dan volume lalu lintas, termasuk kapan sesi dimulai dan seberapa banyak data yang bergerak.
- Beberapa aktivitas DNS, ketika perangkat menggunakan resolusi DNS biasa yang tidak terenkripsi.
Informasi itu bisa berguna tanpa mengungkapkan halaman itu sendiri. Penyedia mungkin tidak tahu apakah pengguna membuka dasbor akun atau artikel tertentu, tetapi domain tujuan yang berulang dan waktu masih dapat menggambarkan bagaimana koneksi digunakan.
Apa yang biasanya dilindungi oleh HTTPS
HTTPS biasanya mencegah ISP membaca jalur URL setelah domain, kata sandi, pesan, data formulir, istilah pencarian yang dikirimkan ke situs, dan konten halaman tertentu. EFF menggambarkan perbedaan ini dengan URL seperti eff.org/deeplinks: seorang pengamat jaringan mungkin mengidentifikasi eff.org, tetapi tidak halaman individu setelah garis miring.
Mode penjelajahan pribadi tidak mengubah batasan jaringan ini. Ini dapat menghentikan browser dari menyimpan riwayat lokal atau data formulir, tetapi tidak mengubah lalu lintas yang melewati ISP. Bagi sebuah bisnis, itu berarti profil browser lokal yang bersih bukanlah pengganti untuk routing yang terkontrol.
Aturan praktis: Anggap HTTPS sebagai kerahasiaan konten, bukan sebagai koneksi anonim.
Untuk manajemen media sosial multi-akun, verifikasi iklan, dan riset pasar, pertanyaan dasar adalah oleh karena itu bukan “Dapatkah ISP membaca browser saya?” Ini adalah “Identitas jaringan dan metadata tujuan apa yang diamati ISP sebelum permintaan saya mencapai layanan?” Kerangka pemikiran itu mengarah pada keputusan yang lebih baik tentang proxy, VPN, DNS, dan desain sesi.
Mendekripsi Metadata Jaringan dan Data Koneksi
Cara paling berguna untuk menganalisis visibilitas ISP adalah dengan memisahkan koneksi menjadi lapisan. Lapisan pertama adalah pengalamatan, lapisan kedua adalah resolusi nama dan pengaturan sesi, dan lapisan ketiga adalah muatan aplikasi yang terenkripsi.
Pengalamatan dan routing
ISP umumnya dapat mengamati alamat IP publik pelanggan dan alamat IP tujuan yang dihubungi selama sesi. Mereka juga dapat mengamati cap waktu koneksi, ukuran paket, volume lalu lintas, dan karakteristik lalu lintas lainnya. Alamat IP tujuan bukanlah indikator domain yang sempurna karena jaringan pengiriman konten dan hosting bersama dapat menempatkan beberapa domain di belakang satu alamat, tetapi mereka masih memberikan konteks routing.
ISP juga melihat koneksi sebagai urutan daripada satu peristiwa tunggal. Permintaan singkat diikuti oleh transfer yang berkelanjutan terlihat berbeda dari pertukaran kecil yang berulang. Itu tidak mengungkapkan konten yang tepat, tetapi waktu dan volume dapat mendukung identifikasi layanan yang luas atau profil penggunaan.
DNS dan SNI
Dengan DNS konvensional, perangkat mengirimkan pencarian domain ke resolver. Jika ISP mengoperasikan resolver itu, mereka dapat langsung menerima domain yang diminta. DNS terenkripsi mengubah paparan spesifik itu, tetapi tidak secara otomatis menyembunyikan setiap sinyal tujuan.
Selama banyak sesi TLS, Server Name Indication, atau SNI, dapat mengekspos nama host yang diminta selama pengaturan koneksi. SNI adalah bagian dari handshake TLS, negosiasi yang menetapkan sesi HTTPS terenkripsi. Encrypted Client Hello dapat mengurangi paparan nama host, tetapi dukungannya tidak universal, jadi tim tidak boleh menganggapnya sebagai kontrol operasional yang lengkap.
Mengapa metadata penting secara komersial
Metadata mendapatkan nilai ketika penyedia dapat mengaitkannya dengan akun pelanggan, identitas penagihan, perangkat, atau lokasi yang mendekati. Sebuah laporan staf Komisi Perdagangan Federal AS tentang enam ISP utama menyatakan bahwa setidaknya dua penyedia dalam studinya menggabungkan informasi pribadi pelanggan dengan riwayat penelusuran untuk tujuan periklanan.
Contoh itu penting karena paparan tidak terbatas pada satu URL. Aktivitas penelusuran, perilaku streaming, informasi penggunaan aplikasi, dan data lokasi dapat menjadi bagian dari profil penggunaan yang lebih luas. HTTPS mengurangi konten yang dapat dibaca, tetapi tidak mencegah penyedia akses dari mempertahankan metadata koneksi atau menggabungkannya dengan informasi dari operasinya sendiri.
Bagi tim teknis, latensi termasuk dalam percakapan diagnostik yang sama. Sebuah proxy atau VPN dapat melindungi visibilitas tujuan sambil menambahkan satu lompatan jaringan lagi, jadi ukur waktu respons dan perilaku kegagalan daripada menganggap rute itu dapat diterima. Panduan pengukuran latensi berguna saat memvalidasi apakah kontrol privasi masih memenuhi persyaratan pemeriksaan iklan, tes QA, atau pemantauan harga.
Penyimpanan adalah pertanyaan terpisah dari visibilitas. Kebijakan, yurisdiksi, proses hukum, dan praktik komersial mempengaruhi berapa lama ISP dapat menyimpan metadata yang dapat diamati dan bagaimana mereka dapat menggunakannya. Jangan janjikan kepada klien bahwa enkripsi menghapus catatan penyedia akses. Janjikan hanya perlindungan yang lebih sempit yang diberikan teknologi.
Peran Enkripsi dalam Mengurangi Visibilitas ISP
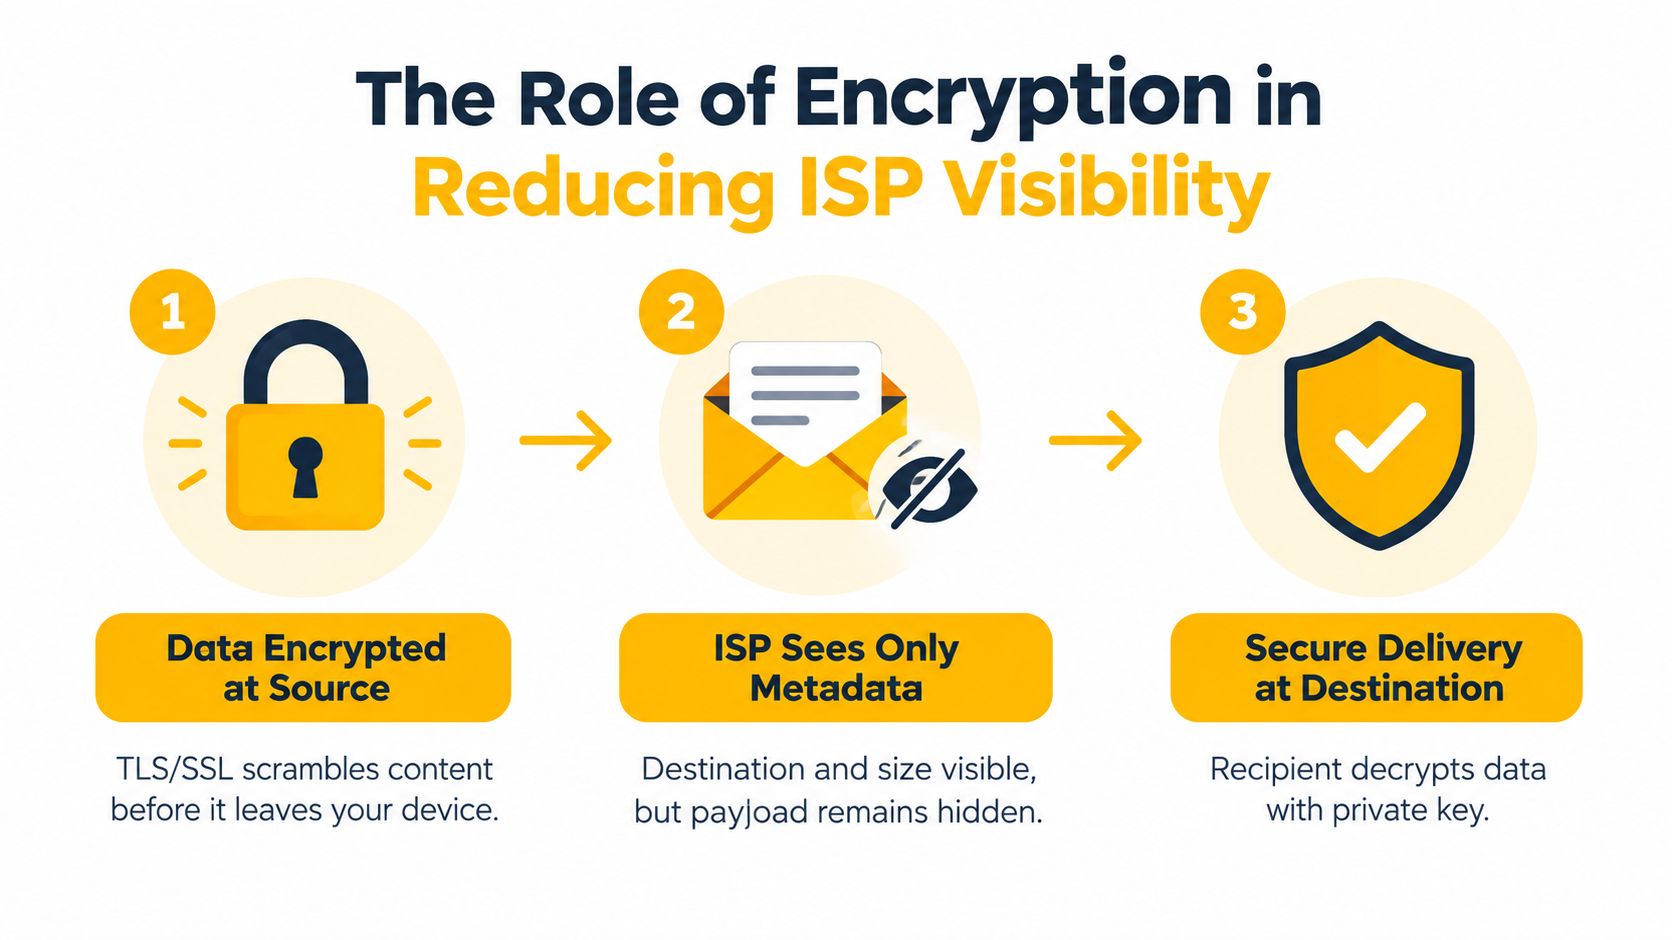
Enkripsi bekerja dengan melindungi data sebelum melintasi jaringan akses. Perangkat dan tujuan membangun sesi yang aman, dan ISP membawa lalu lintas yang dihasilkan tanpa biasanya membaca muatan aplikasi.
HTTPS melindungi muatan
Dalam sesi HTTPS normal, TLS mengenkripsi jalur URL, konten halaman, kredensial, data formulir, dan pesan yang dipertukarkan dalam sesi. ISP masih umumnya dapat mengamati alamat IP pelanggan, alamat IP tujuan, cap waktu koneksi, ukuran paket, dan volume lalu lintas, seperti yang dijelaskan dalam penjelasan teknis EFF tentang metadata HTTPS.
Itulah sebabnya kata sandi yang dikirimkan ke situs web yang aman dilindungi dari inspeksi jaringan biasa, sementara domain dapat tetap terlihat. Perbedaan ini sangat penting untuk operasi akun. HTTPS melindungi pertukaran login, tetapi tidak membuat IP asal terlihat seperti pengguna, negara, penyedia, atau jaringan yang berbeda.
DNS terenkripsi menutup satu jalur kebocoran
DNS melalui HTTPS, atau DoH, dan DNS melalui TLS, atau DoT, mengenkripsi pencarian domain antara perangkat dan resolver yang dipilih. Dokumentasi DoH Mozilla menjelaskan bahwa DNS terenkripsi mencegah ISP atau pengamat lokal lainnya melihat pencarian tersebut dalam teks biasa.
Ini mengalihkan visibilitas daripada menghilangkannya. Resolver menerima permintaan DNS, sementara ISP masih dapat mengamati alamat IP tujuan, waktu, volume lalu lintas, dan, dalam banyak koneksi TLS, nama host yang terpapar melalui SNI. DNS terenkripsi juga tidak mengubah IP sumber publik yang disajikan ke situs web, jadi itu tidak akan dengan sendirinya menyelesaikan masalah penargetan geografis atau pemisahan akun.
Implementasi yang baik memperlakukan kontrol sebagai lapisan:
- Gunakan HTTPS untuk melindungi konten aplikasi.
- Gunakan DNS terenkripsi untuk mencegah kueri DNS biasa mengekspos domain ke resolver ISP.
- Tinjau paparan nama host, karena SNI dan IP tujuan masih dapat memberikan petunjuk.
- Kontrol jalur keluar dengan VPN atau proxy ketika situs web harus melihat IP publik yang berbeda.
Hasilnya adalah visibilitas yang berkurang, bukan ketidaknampakan. Untuk alur kerja yang berat kepatuhan, dokumentasikan dengan tepat pihak mana yang dapat melihat lapisan mana. ISP mungkin melihat koneksi terowongan atau proxy, operator proxy mungkin melihat metadata lalu lintas yang diarahkan, dan tujuan mungkin melihat IP publik proxy. Desain privasi dapat dipercaya ketika menyatakan trade-off tersebut dengan jelas.
Evaluasi VPN dan Proxy untuk Perlindungan Privasi
Kontrol mana yang cocok untuk alur kerja: VPN yang melindungi lalu lintas dari perangkat, atau proxy yang memberikan identitas keluar untuk aplikasi tertentu? Keduanya mengubah rute antara perangkat dan tujuan, tetapi mereka menyelesaikan masalah operasional yang berbeda. VPN umumnya membuat terowongan terenkripsi pada tingkat perangkat. Proxy biasanya menangani lalu lintas dari satu aplikasi atau alur kerja, yang membuat identitas sesi terpisah lebih mudah dikelola.
VPN yang dikonfigurasi dengan benar umumnya mencegah ISP membaca domain yang dikunjungi, jalur halaman, pencarian, dan konten karena lalu lintas dan DNS melewati terowongan terenkripsi. ISP masih dapat mengidentifikasi titik akhir VPN, alamatnya, waktu koneksi, durasi sesi, dan volume data yang diperkirakan, seperti yang dijelaskan dalam panduan visibilitas VPN. Terowongan mengurangi visibilitas konten tanpa menghapus metadata jaringan.
Memilih rute berdasarkan kebutuhan
- VPN: Cocok untuk privasi luas pada tingkat perangkat dari ISP. Periksa pengaturan DNS, perilaku IPv6, pemisahan terowongan, dan operasi kill-switch sebelum mengandalkannya.
- Proxy residensial: Menggunakan alamat yang terkait dengan jaringan akses residensial. Ini dapat cocok untuk alur kerja penelitian dan verifikasi yang memerlukan identitas jaringan non-datacenter, asalkan aktivitas tersebut sah dan diizinkan.
- Proxy datacenter: Beroperasi dari infrastruktur hosting. Ini sering menawarkan kinerja dan kontrol yang dapat diprediksi, sementara ASN-nya, atau Nomor Sistem Otonom, mengidentifikasi rentang jaringan hosting yang dinilai berbeda oleh beberapa layanan dari akses konsumen.
- Proxy seluler: Mengarahkan melalui jaringan penyedia 4G atau 5G. Alamat seluler dapat lebih sulit untuk diblokir secara keseluruhan karena penyedia menggunakan kumpulan alamat bersama dan pengguna yang sah mungkin muncul di belakang infrastruktur yang sama.
Proxy tidak secara otomatis mengenkripsi setiap aplikasi. Dengan HTTPS, muatan sesi tetap terlindungi antara perangkat dan tujuan sementara proxy mengelola rute. Aplikasi yang menggunakan lalu lintas tidak terenkripsi dapat mengekspos isinya ke proxy dan perantara lainnya. HTTP dan SOCKS5 mendefinisikan perilaku pengaturan rute, bukan perlindungan konten end-to-end.
Perbandingan visibilitas antara VPN dan proxy
| Alat | Menyembunyikan Domain Tujuan | Menyembunyikan Alamat IP | Menyembunyikan Volume Lalu Lintas |
|---|---|---|---|
| HTTPS | Biasanya menyembunyikan jalur halaman dan konten, tidak selalu domain | Tidak | Tidak |
| DNS terenkripsi | Menyembunyikan pencarian DNS dari resolver ISP | Tidak | Tidak |
| VPN | Umumnya menyembunyikan tujuan di dalam terowongan dari ISP | Menyembunyikan IP sumber dari tujuan | Tidak, ISP dapat melihat volume terowongan |
| Proxy | Biasanya menyembunyikan tujuan dari ISP ketika ISP hanya melihat rute proxy | Menyembunyikan IP sumber dari tujuan | Tidak, ISP dapat melihat volume sesi proxy |
Kontrol operasional yang penting
Rotasi IP mengubah alamat keluar sesuai jadwal atau saat diminta. Ini dapat memisahkan sesi penelitian independen, tetapi perubahan yang sering dapat mengganggu otentikasi dan terlihat mencurigakan. Sesi lengket mempertahankan satu alamat keluar untuk periode yang ditentukan. Pola itu biasanya cocok untuk login multi-langkah, alur QA, dan rendering iklan dengan lebih andal.
Untuk multi-akun, pisahkan sesi akun, status browser, kredensial, dan identitas keluar. IP baru saja tidak menciptakan batas akun yang sesuai. Untuk verifikasi iklan, pertahankan sesi cukup lama untuk memuat penempatan secara konsisten, kemudian catat lokasi tes yang diizinkan, identitas keluar yang diamati, dan hasilnya.
Penargetan geografis bergantung pada lebih dari sekadar pemilihan negara. Penyedia IP atau ASN hosting, jalur DNS, lokal browser, dan pengaturan aplikasi semuanya dapat mempengaruhi bagaimana layanan menginterpretasikan lokasi. Pilih cakupan lokasi yang paling sempit yang diperlukan oleh tes yang diizinkan dan dokumentasikan kontrol yang digunakan.
Evoproxy menyediakan pengaturan proxy seluler dengan port pribadi dan bersama, rotasi yang dapat dikonfigurasi, dan konektivitas seluler Prancis. Anggap ini sebagai salah satu opsi infrastruktur, bukan pengganti untuk kontrol akses, persetujuan, aturan platform, atau pengujian kebocoran. Fungsinya adalah untuk mengubah jalur jaringan dan identitas keluar publik untuk alur kerja yang disetujui. Tim Anda tetap bertanggung jawab atas otomatisasi dan otorisasinya.
Aturan praktisnya langsung: sesi yang stabil membutuhkan kekentalan, identitas independen membutuhkan pemisahan, dan klaim privasi membutuhkan verifikasi. Tinjau penyamaran IP dengan proxy saat memetakan persyaratan tersebut ke arsitektur aplikasi.
Aplikasi Dunia Nyata untuk Bisnis dan Otomatisasi
Sebuah agensi media sosial, tim verifikasi iklan, dan kelompok intelijen ritel mungkin semua menggunakan proxy, tetapi kondisi kegagalan mereka berbeda. Agensi perlu sesi akun tetap konsisten. Tim verifikasi perlu mengamati bagaimana iklan dirender dari lokasi yang diizinkan. Tim ritel perlu permintaan yang dapat diulang tanpa membingungkan identitas penelitian bersama dengan jaringan pelanggan sendiri.
Mengapa jaringan seluler berperilaku berbeda
Konektivitas seluler sering menggunakan NAT tingkat penyedia, atau CGNAT, yang memungkinkan penyedia menempatkan banyak pelanggan di belakang kumpulan alamat IPv4 publik yang lebih kecil. RFC 6598 mencadangkan blok IPv4 100.64.0.0/10 sebagai Ruang Alamat Bersama untuk jaringan penyedia layanan yang menggunakan NAT tingkat penyedia.
Konsekuensi praktisnya penting untuk atribusi. Sebuah situs web mungkin melihat alamat keluar penyedia bersama daripada alamat handset yang ditugaskan secara unik, sementara penyedia mempertahankan status terjemahan yang mengaitkan koneksi dengan pelanggan. Struktur bersama itu dapat membuat IP seluler lebih sulit untuk diblokir secara sembarangan dibandingkan dengan rentang datacenter, karena memblokir satu alamat dapat mempengaruhi banyak pengguna seluler yang sah.
Ini tidak membuat proxy seluler tidak terlihat atau dipercaya secara universal. Sebuah layanan masih dapat mengevaluasi perilaku sesi, cookie, header, riwayat akun, pola permintaan, dan sinyal lainnya. Routing seluler meningkatkan lapisan identitas jaringan, tetapi tidak dapat mengkompensasi otomatisasi yang merugikan atau pelanggaran aturan platform.
Sesuaikan desain dengan alur kerja
Manajemen multi-akun membutuhkan pemetaan akun ke sesi. Tetapkan sesi seluler yang stabil untuk setiap alur kerja akun yang diotorisasi, jaga cookie dan profil browser terisolasi, dan rotasi hanya ketika tugas mengizinkannya. Jangan menempatkan beberapa identitas yang tidak terkait di belakang satu sesi yang tidak terkontrol dan kemudian mendiagnosis setiap tantangan sebagai masalah proxy.
Verifikasi iklan membutuhkan reproduktibilitas. Pilih geografi target, pertahankan sesi saat halaman dan rantai pengalihan dimuat, tangkap apa yang dilihat pengguna, dan catat IP keluar dan cap waktu untuk audit internal. Alamat yang berputar pada setiap permintaan dapat membuat tes kurang representatif.
Monitoring harga dan SEO biasanya mendapatkan manfaat dari ritme yang terkontrol dan pemisahan identitas yang jelas. Gunakan rotasi di mana target mengizinkannya, hormati kebijakan akses, dan cache hasil sehingga sistem tidak menghasilkan permintaan yang tidak perlu. Untuk perlindungan merek, pendekatan yang sama dapat mendukung pemeriksaan yang diotorisasi untuk peniruan, daftar yang tidak sah, dan perbedaan konten regional.
Pengujian QA membutuhkan matriks yang diketahui. Uji kondisi akses seluler dan tetap secara terpisah, validasi perilaku DNS dan IP publik, dan catat kegagalan berdasarkan rute daripada memperlakukan semua kesalahan jaringan sebagai cacat aplikasi.
Nasihat operasional: Sebuah proxy harus membuat tes dapat diulang, bukan sekadar membuat permintaan terlihat berbeda.
Proxy HTTP nyaman untuk lalu lintas browser dan permintaan web. SOCKS5 dapat mendukung rentang lalu lintas aplikasi yang lebih luas, tetapi tidak mengenkripsi payload dengan sendirinya. Dalam kedua kasus, jaga kredensial tetap aman, pantau kebocoran sesi, dan jadikan tinjauan kepatuhan sebagai bagian dari penerapan daripada pemikiran setelahnya.
Langkah Selanjutnya untuk Mengamankan Jejak Digital Anda
Mulailah dengan mendokumentasikan batas visibilitas untuk setiap alur kerja. Identifikasi apa yang dilihat ISP, apa yang dilihat operator proxy atau VPN, apa yang dilihat tujuan, dan log mana yang disimpan oleh sistem Anda sendiri.
Kemudian uji rute tersebut alih-alih mempercayai labelnya. Periksa resolusi DNS melalui jalur yang dimaksudkan, tinjau perilaku IPv6, verifikasi bahwa split tunneling tidak melewati kontrol, dan konfirmasi bahwa terowongan atau sesi proxy yang terputus gagal dengan aman. Gunakan sesi lengket untuk alur multi-langkah dan rotasi untuk tugas yang memerlukan perubahan identitas keluar.
Ketidaknampakan total bukanlah tujuan. Paparan yang terkontrol, routing yang dapat diprediksi, dan otomatisasi yang patuh adalah target yang lebih berguna untuk sistem bisnis.
Evoproxy menawarkan routing proxy seluler 4G/LTE/3G dengan port pribadi dan bersama, rotasi yang dapat dikonfigurasi, dan konektivitas IP seluler Prancis untuk manajemen sosial yang disetujui, verifikasi iklan, penelitian, dan alur kerja QA. Kunjungi Evoproxy untuk meninjau opsi routing seluler yang tersedia untuk kasus penggunaan spesifik Anda.