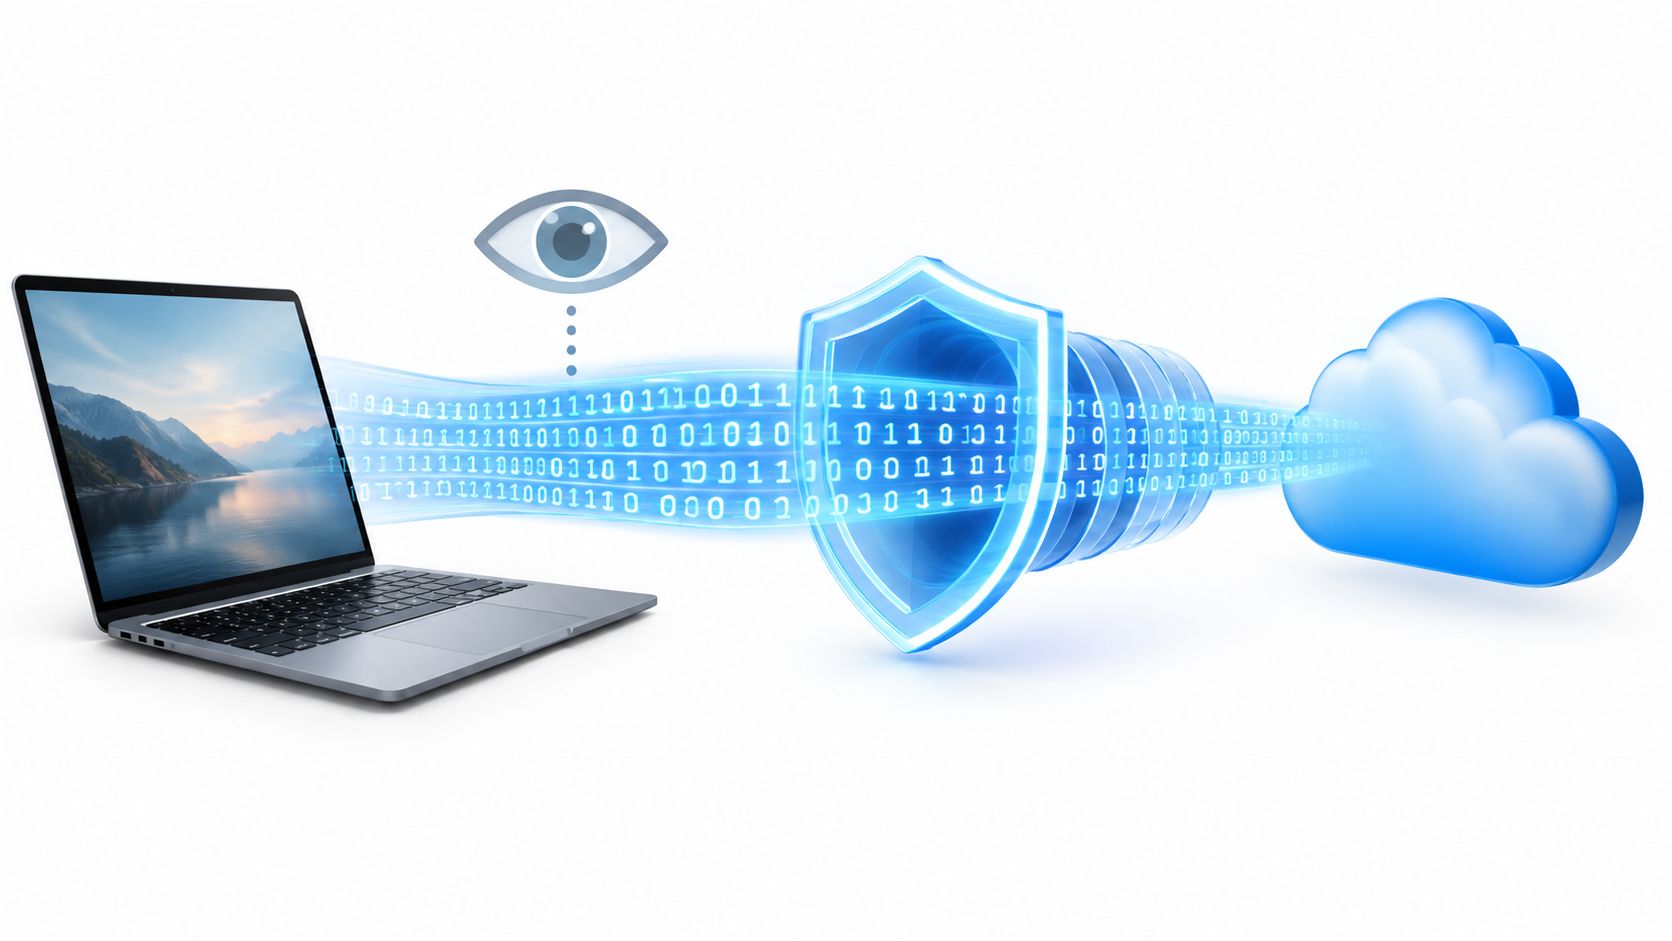
HTTPS cache vos mots de passe, les termes de recherche soumis à un site et le contenu spécifique des pages, mais votre FAI peut toujours voir votre adresse IP, les heures de connexion, le volume de trafic et le domaine que vous visitez. La connexion n'est pas invisible, elle est seulement partiellement cryptée.
Alors, que peut voir mon FAI lorsqu'une équipe marketing exécute plusieurs sessions de compte, qu'un système de scraping vérifie les prix, ou qu'un flux de vérification d'annonces charge une campagne depuis un réseau mobile ? La réponse habituelle, « HTTPS protège tout », omet le détail opérationnel qui compte. Le cryptage protège la charge utile. Le routage et les métadonnées révèlent toujours la forme de la connexion.
Cette distinction affecte la confidentialité, la conformité, la séparation des comptes, le ciblage géographique et la fiabilité des flux de travail automatisés. Une entreprise peut protéger les identifiants de connexion tout en exposant son identité réseau, son infrastructure de destination, ses modèles de timing et le volume de trafic au fournisseur d'accès.
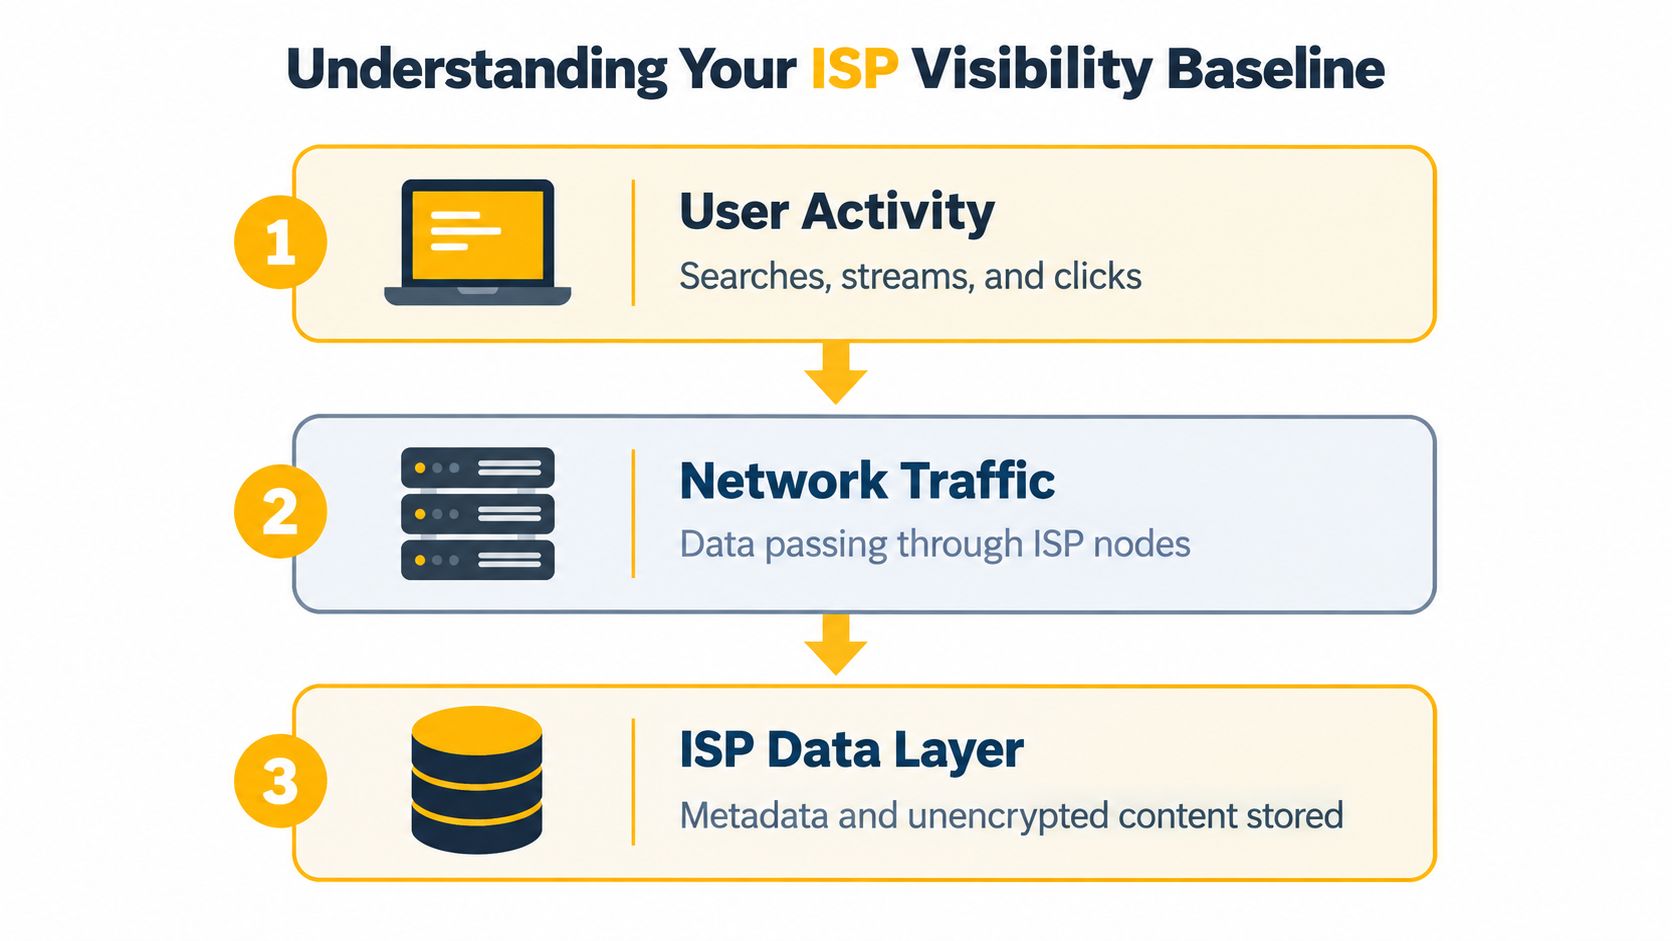
Comprendre votre base de visibilité FAI
Une équipe de vente au détail a un jour examiné une campagne sensible à la localisation et a posé une question simple : le FAI pouvait-il voir quelle page produit le script de vérification avait ouverte ? L'équipe supposait que HTTPS rendait la session privée de bout en bout. La réponse plus précise était plus étroite. Le FAI pouvait généralement identifier le domaine de destination et observer les métadonnées de connexion, mais il ne pouvait normalement pas lire le chemin de la page, les identifiants de compte, le contenu des formulaires ou l'article consulté.
Cette base provient de la façon dont fonctionne le routage Internet. Votre appareil envoie du trafic à travers un fournisseur d'accès avant d'atteindre un site web, une application, un proxy ou un autre point de terminaison. Le fournisseur a besoin de suffisamment d'informations pour livrer des paquets, gérer son réseau et maintenir la connexion de l'abonné. HTTPS crypte ensuite les données de l'application à l'intérieur de cette connexion, créant une frontière entre les métadonnées visibles et le contenu protégé.
Ce qui reste visible
Selon l'explication de la visibilité HTTPS par la Electronic Frontier Foundation, un FAI peut généralement observer :
- Le domaine de destination, tel que
example.com, même lorsque la page utilise HTTPS. - L'adresse IP assignée au client, qui identifie la connexion d'accès.
- Le temps de connexion et le volume de trafic, y compris quand une session commence et combien de données sont transférées.
- Une certaine activité DNS, lorsque l'appareil utilise une résolution DNS ordinaire et non cryptée.
Ces informations peuvent être utiles sans révéler la page elle-même. Un fournisseur pourrait ne pas savoir si un utilisateur a ouvert un tableau de bord de compte ou un article spécifique, mais des domaines de destination répétés et des horaires peuvent toujours décrire comment une connexion est utilisée.
Ce que HTTPS protège normalement
HTTPS empêche généralement le FAI de lire le chemin URL après le domaine, les mots de passe, les messages, les données de formulaire, les termes de recherche soumis au site et le contenu spécifique des pages. L'EFF illustre la distinction avec une URL telle que eff.org/deeplinks : un observateur du réseau peut identifier eff.org, mais pas la page individuelle après le slash.
Le mode de navigation privée ne change pas cette frontière réseau. Il peut empêcher un navigateur de conserver l'historique local ou les données de formulaire, mais il ne modifie pas le trafic qui passe par le FAI. Pour une entreprise, cela signifie qu'un profil de navigateur local propre n'est pas un substitut à un routage contrôlé.
Règle pratique : Considérez HTTPS comme une confidentialité du contenu, pas comme une connexion anonyme.
Pour la gestion de plusieurs comptes sur les réseaux sociaux, la vérification des annonces et la recherche de marché, la question de base n'est donc pas « Le FAI peut-il lire mon navigateur ? » C'est « Quelle identité réseau et quelles métadonnées de destination le FAI observe-t-il avant que ma demande n'atteigne le service ? » Ce cadre conduit à de meilleures décisions concernant les proxies, les VPN, le DNS et la conception des sessions.
Déchiffrer les métadonnées réseau et les données de connexion
Le moyen le plus utile d'analyser la visibilité du FAI est de séparer la connexion en couches. La première couche est l'adressage, la deuxième est la résolution de noms et la configuration de session, et la troisième est la charge utile de l'application cryptée.
Adressage et routage
Le FAI peut généralement observer l'adresse IP publique de l'abonné et l'adresse IP de destination contactée pendant une session. Il peut également observer les horodatages de connexion, les tailles de paquets, le volume de trafic et d'autres caractéristiques du trafic. Les IP de destination ne sont pas des indicateurs de domaine parfaits car les réseaux de distribution de contenu et l'hébergement partagé peuvent placer plusieurs domaines derrière une seule adresse, mais elles fournissent tout de même un contexte de routage.
Le FAI voit également la connexion comme une séquence plutôt que comme un événement unique. Une courte demande suivie d'un transfert soutenu a un aspect différent de celui d'échanges répétés de petites tailles. Cela ne révèle pas le contenu précis, mais le timing et le volume peuvent soutenir une identification large du service ou un profilage d'utilisation.
DNS et SNI
Avec le DNS conventionnel, l'appareil envoie une requête de domaine à un résolveur. Si le FAI gère ce résolveur, il peut recevoir directement le domaine demandé. Le DNS crypté change cette exposition spécifique, mais il ne cache pas automatiquement chaque signal de destination.
Lors de nombreuses sessions TLS, l'Indication de Nom de Serveur, ou SNI, peut exposer le nom d'hôte demandé lors de la configuration de la connexion. Le SNI fait partie de la poignée de main TLS, la négociation qui établit une session HTTPS cryptée. Le Client Hello crypté peut réduire l'exposition du nom d'hôte, mais le support n'est pas universel, donc les équipes ne devraient pas le considérer comme un contrôle opérationnel complet.
Pourquoi les métadonnées ont de l'importance commercialement
Les métadonnées prennent de la valeur lorsqu'un fournisseur peut les associer à un compte d'abonné, une identité de facturation, un appareil ou une localisation approximative. Un rapport du personnel de la Federal Trade Commission des États-Unis sur six grands FAI a déclaré qu'au moins deux fournisseurs dans son étude combinaient les informations personnelles des clients avec l'historique de navigation à des fins publicitaires.
Cet exemple est important car l'exposition n'est pas limitée à une seule URL. L'activité de navigation, le comportement de streaming, les informations sur l'utilisation des applications et les données de localisation peuvent devenir partie d'un profil d'utilisation plus large. HTTPS réduit le contenu lisible, mais il n'empêche pas le fournisseur d'accès de conserver les métadonnées de connexion ou de les combiner avec des informations provenant de ses propres opérations.
Pour les équipes techniques, la latence appartient à la même conversation de diagnostic. Un proxy ou un VPN peut protéger la visibilité de destination tout en ajoutant un autre saut réseau, donc mesurez le temps de réponse et le comportement d'échec plutôt que de supposer que le chemin est acceptable. Le guide de mesure de latence est utile pour valider si un contrôle de confidentialité répond encore aux exigences des vérifications publicitaires, des tests QA ou de la surveillance des prix.
La conservation est une question distincte de la visibilité. Les politiques, la juridiction, le processus légal et les pratiques commerciales influencent la durée pendant laquelle un FAI peut conserver des métadonnées observables et comment il peut les utiliser. Ne promettez pas à un client que le cryptage supprime les enregistrements du fournisseur d'accès. Promettez seulement la protection plus étroite que la technologie fournit.
Le rôle du cryptage dans la réduction de la visibilité FAI
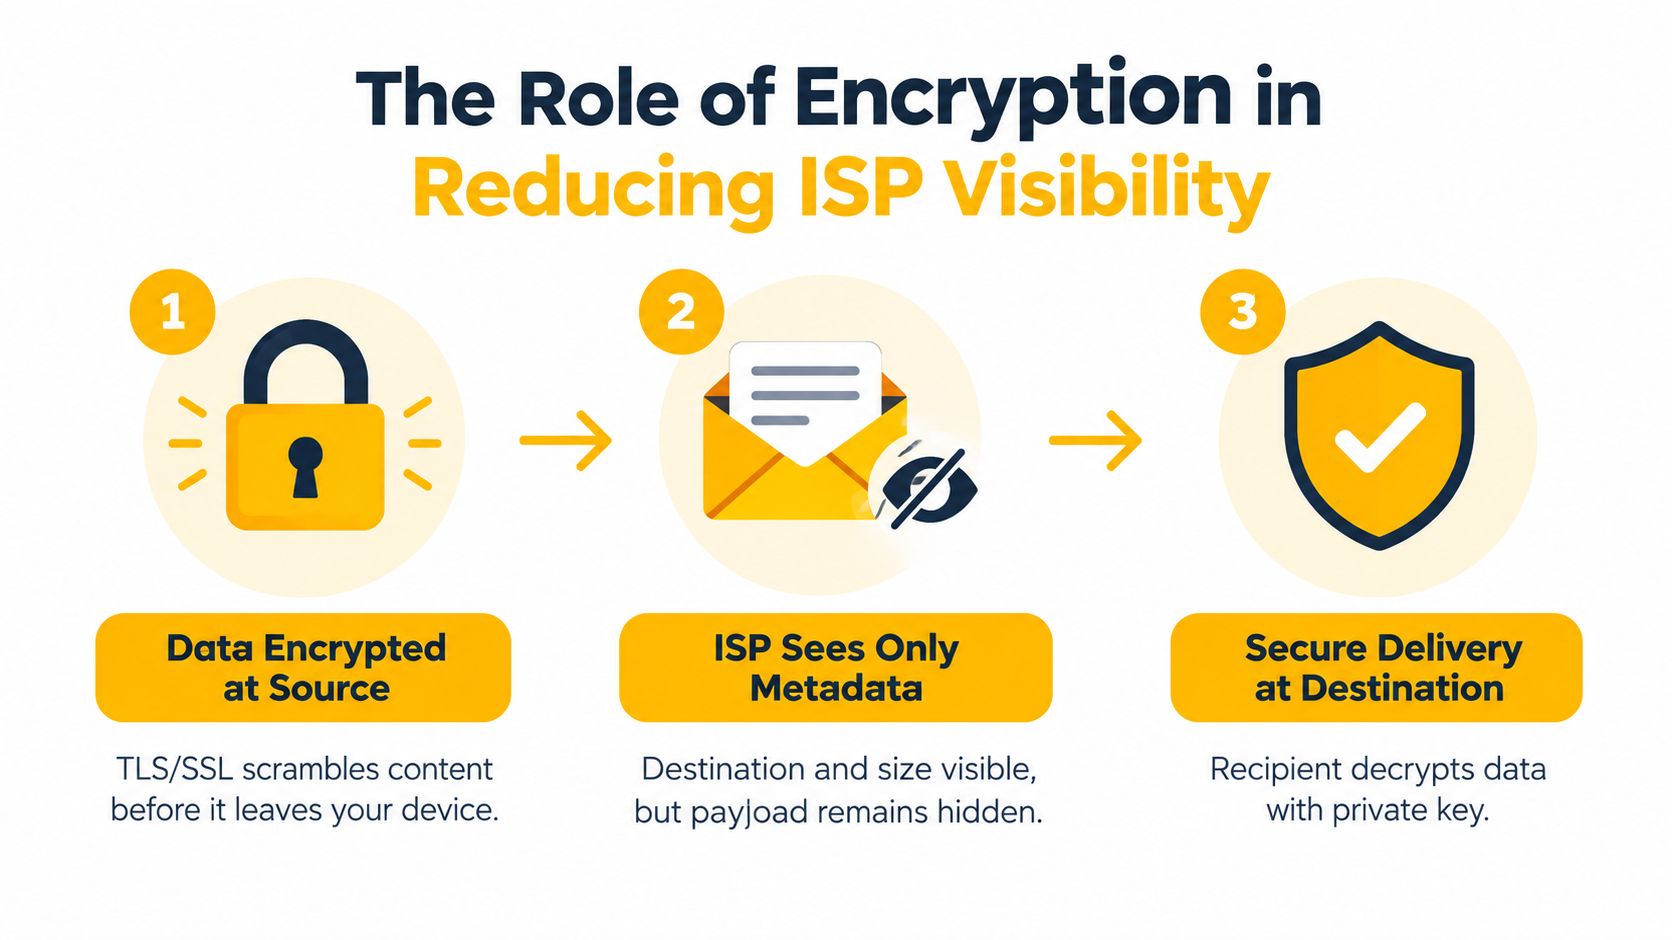
Le cryptage fonctionne en protégeant les données avant qu'elles ne traversent le réseau d'accès. L'appareil et la destination établissent une session sécurisée, et le FAI transporte le trafic résultant sans normalement lire la charge utile de l'application.
HTTPS protège la charge utile
Dans une session HTTPS normale, TLS crypte le chemin URL, le contenu de la page, les identifiants, les données de formulaire et les messages échangés au sein de la session. Le FAI peut toujours généralement observer l'adresse IP de l'abonné, l'adresse IP de destination, les horodatages de connexion, les tailles de paquets et le volume de trafic, comme décrit dans cette explication technique de l'EFF sur les métadonnées HTTPS.
C'est pourquoi un mot de passe soumis à un site web sécurisé est protégé contre l'inspection ordinaire du réseau, tandis que le domaine peut rester visible. La distinction est particulièrement importante pour les opérations de compte. HTTPS protège l'échange de connexion, mais cela ne fait pas en sorte que l'IP d'origine ressemble à un utilisateur, un pays, un opérateur ou un réseau différent.
Le DNS chiffré ferme un chemin de fuite
DNS over HTTPS, ou DoH, et DNS over TLS, ou DoT, chiffrent la recherche de domaine entre l'appareil et le résolveur sélectionné. La documentation DoH de Mozilla explique que le DNS chiffré empêche le FAI ou un autre observateur local de voir ces recherches en texte clair.
Cela déplace la visibilité plutôt que de l'éliminer. Le résolveur reçoit la requête DNS, tandis que le FAI peut toujours observer les adresses IP de destination, le timing, le volume de trafic et, dans de nombreuses connexions TLS, le nom d'hôte exposé via SNI. Le DNS chiffré ne change également pas l'IP source publique présentée à un site web, donc cela ne résoudra pas à lui seul les problèmes de ciblage géographique ou de séparation de comptes.
Une bonne mise en œuvre traite les contrôles comme des couches :
- Utilisez HTTPS pour protéger le contenu de l'application.
- Utilisez le DNS chiffré pour empêcher les requêtes DNS ordinaires d'exposer des domaines au résolveur FAI.
- Examinez l'exposition du nom d'hôte, car SNI et IP de destination peuvent encore fournir des indices.
- Contrôlez le chemin de sortie avec un VPN ou un proxy lorsque le site web doit voir une IP publique différente.
Le résultat est une visibilité réduite, pas une invisibilité. Pour des flux de travail soumis à des exigences de conformité, documentez exactement quelle partie peut voir quelle couche. Le FAI peut voir un tunnel ou une connexion proxy, l'opérateur proxy peut voir les métadonnées de trafic routé, et la destination peut voir l'IP publique du proxy. Un design de confidentialité est crédible lorsqu'il énonce ces compromis clairement.
Évaluation des VPN et des Proxies pour la Protection de la Vie Privée
Quel contrôle convient au flux de travail : un VPN qui protège le trafic depuis l'appareil, ou un proxy qui attribue une identité de sortie à une application spécifique ? Les deux changent le chemin entre l'appareil et la destination, mais ils résolvent des problèmes opérationnels différents. Un VPN crée généralement un tunnel chiffré au niveau de l'appareil. Un proxy gère généralement le trafic d'une application ou d'un flux de travail, ce qui rend les identités de session séparées plus faciles à gérer.
Un VPN correctement configuré empêche généralement le FAI de lire les domaines visités, les chemins de page, les recherches et le contenu car le trafic et le DNS passent par le tunnel chiffré. Le FAI peut toujours identifier le point de terminaison VPN, son adresse, le timing de connexion, la durée de session et le volume de données approximatif, comme expliqué dans ce guide de visibilité VPN. Le tunnel réduit la visibilité du contenu sans supprimer les métadonnées du réseau.
Choisir le chemin selon les exigences
- VPN : Convient pour une large protection de la vie privée au niveau de l'appareil contre le FAI. Vérifiez le routage DNS, le comportement IPv6, le tunneling fractionné et le fonctionnement du kill-switch avant de vous y fier.
- Proxy résidentiel : Utilise des adresses associées à des réseaux d'accès résidentiels. Il peut convenir aux flux de travail de recherche et de vérification qui nécessitent une identité de réseau non datacenter, à condition que l'activité soit légale et autorisée.
- Proxy de datacenter : Fonctionne à partir d'une infrastructure d'hébergement. Il offre souvent des performances et un contrôle prévisibles, tandis que son ASN, ou Numéro de Système Autonome, identifie une plage de réseau d'hébergement que certains services évaluent différemment de l'accès consommateur.
- Proxy mobile : Route à travers des réseaux d'opérateurs 4G ou 5G. Les adresses mobiles peuvent être plus difficiles à bloquer dans leur ensemble car les opérateurs utilisent des pools d'adresses partagés et des utilisateurs légitimes peuvent apparaître derrière la même infrastructure.
Un proxy n'enchiffre pas automatiquement chaque application. Avec HTTPS, la charge utile de la session reste protégée entre l'appareil et la destination tandis que le proxy gère le chemin. Une application utilisant un trafic non chiffré peut exposer son contenu au proxy et à d'autres intermédiaires. HTTP et SOCKS5 définissent le comportement de routage, pas la protection du contenu de bout en bout.
Comparaison de la visibilité entre VPN et proxies
| Outil | Cache le domaine de destination | Cache l'adresse IP | Cache le volume de trafic |
|---|---|---|---|
| HTTPS | Cache généralement les chemins de page et le contenu, pas nécessairement le domaine | Non | Non |
| DNS chiffré | Cache la recherche DNS du résolveur FAI | Non | Non |
| VPN | Cache généralement les destinations à l'intérieur du tunnel du FAI | Cache l'IP source de la destination | Non, le FAI peut voir le volume du tunnel |
| Proxy | Cache généralement la destination du FAI lorsque le FAI ne voit que le chemin du proxy | Cache l'IP source de la destination | Non, le FAI peut voir le volume de session du proxy |
Contrôles opérationnels qui comptent
Rotation IP change l'adresse de sortie selon un calendrier ou sur demande. Cela peut séparer des sessions de recherche indépendantes, mais des changements fréquents peuvent interrompre l'authentification et sembler suspects. Sessions collantes conservent une adresse de sortie pendant une période définie. Ce modèle convient généralement mieux aux connexions multi-étapes, aux flux de QA et au rendu d'annonces de manière plus fiable.
Pour le multi-comptage, séparez la session de compte, l'état du navigateur, les identifiants et l'identité de sortie. Une nouvelle IP à elle seule ne crée pas une frontière de compte conforme. Pour la vérification des annonces, conservez la session suffisamment longtemps pour charger le placement de manière cohérente, puis enregistrez l'emplacement de test autorisé, l'identité de sortie observée et le résultat.
Le ciblage géographique dépend de plus que la sélection du pays. L'opérateur de l'IP ou l'ASN d'hébergement, le chemin DNS, la langue du navigateur et les paramètres de l'application peuvent tous affecter la façon dont un service interprète la localisation. Sélectionnez la portée de localisation la plus étroite requise par le test autorisé et documentez les contrôles utilisés.
Evoproxy fournit un routage de proxy mobile avec des ports personnels et partagés, une rotation configurable et une connectivité mobile française. Considérez-le comme une option d'infrastructure, pas comme un substitut aux contrôles d'accès, au consentement, aux règles de plateforme ou aux tests de fuite. Sa fonction est de changer le chemin réseau et l'identité de sortie publique pour des flux de travail approuvés. Votre équipe reste responsable de l'automatisation et de son autorisation.
La règle pratique est directe : les sessions stables ont besoin de collant, les identités indépendantes ont besoin de séparation, et les revendications de confidentialité ont besoin de vérification. Consultez le masquage IP avec des proxies lors de la cartographie de ces exigences à une architecture d'application.
Applications Réelles pour les Entreprises et l'Automatisation
Une agence de médias sociaux, une équipe de vérification d'annonces et un groupe d'intelligence de vente au détail peuvent tous utiliser des proxies, mais leurs conditions d'échec diffèrent. L'agence a besoin que les sessions de compte restent cohérentes. L'équipe de vérification a besoin d'observer comment une annonce se rend à partir d'un emplacement autorisé. L'équipe de vente au détail a besoin de requêtes répétables sans confondre une identité de recherche partagée avec le réseau d'un client.
Pourquoi les réseaux mobiles se comportent différemment
La connectivité mobile utilise souvent le NAT de niveau opérateur, ou CGNAT, qui permet à un opérateur de placer de nombreux abonnés derrière un plus petit pool d'adresses IPv4 publiques. RFC 6598 réserve le bloc IPv4 100.64.0.0/10 comme espace d'adresse partagé pour les réseaux de fournisseurs de services utilisant le NAT de niveau opérateur.
La conséquence pratique est importante pour l'attribution. Un site web peut voir une adresse de sortie partagée de l'opérateur plutôt qu'une adresse de téléphone unique, tandis que l'opérateur conserve l'état de traduction qui associe les connexions aux abonnés. Cette structure partagée peut rendre les IP mobiles plus difficiles à bloquer de manière indiscriminée que les plages de datacenter, car bloquer une adresse peut affecter de nombreux utilisateurs mobiles légitimes.
Cela ne rend pas les proxies mobiles invisibles ou universellement fiables. Un service peut toujours évaluer le comportement de session, les cookies, les en-têtes, l'historique des comptes, les modèles de demande et d'autres signaux. Le routage mobile améliore la couche d'identité réseau, mais il ne peut pas compenser l'automatisation abusive ou les violations des règles de la plateforme.
Faire correspondre le design au flux de travail
La gestion multi-comptes nécessite une cartographie compte-session. Assignez une session mobile stable à chaque flux de travail de compte autorisé, gardez les cookies et les profils de navigateur isolés, et faites tourner uniquement lorsque la tâche le permet. Ne mettez pas plusieurs identités non liées derrière une session non contrôlée et ne diagnostiquez pas chaque défi comme un problème de proxy.
La vérification des annonces nécessite de la reproductibilité. Sélectionnez la géographie cible, préservez la session pendant que la page et la chaîne de redirection se chargent, capturez ce que l'utilisateur voit, et enregistrez l'IP sortante et l'horodatage pour un audit interne. Une adresse tournante à chaque demande peut rendre le test moins représentatif.
La surveillance des prix et du SEO bénéficie généralement d'un rythme contrôlé et d'une séparation claire des identités. Utilisez la rotation là où la cible le permet, respectez les politiques d'accès, et mettez en cache les résultats afin que le système ne génère pas de demandes inutiles. Pour la protection de la marque, la même approche peut soutenir des vérifications autorisées pour l'usurpation d'identité, les listes non autorisées, et les différences de contenu régional.
Les tests QA nécessitent une matrice connue. Testez les conditions d'accès mobile et fixe séparément, validez le comportement DNS et d'IP publique, et enregistrez les échecs par route plutôt que de traiter toutes les erreurs réseau comme des défauts d'application.
Conseils opérationnels : Un proxy doit rendre un test répétable, pas simplement faire en sorte que la demande ait l'air différente.
Les proxies HTTP sont pratiques pour le trafic de navigateur et de requêtes web. SOCKS5 peut prendre en charge une plus large gamme de trafic applicatif, mais il n'encrypte pas la charge utile par lui-même. Dans les deux cas, gardez les identifiants sécurisés, surveillez les fuites de session, et faites de l'examen de conformité une partie du déploiement plutôt qu'une réflexion après coup.
Prochaines étapes pour sécuriser votre empreinte numérique
Commencez par documenter la frontière de visibilité pour chaque flux de travail. Identifiez ce que l'ISP voit, ce que l'opérateur de proxy ou de VPN voit, ce que la destination voit, et quels journaux votre propre système conserve.
Ensuite, testez la route au lieu de faire confiance à son étiquette. Vérifiez la résolution DNS à travers le chemin prévu, examinez le comportement IPv6, vérifiez que le tunneling divisé ne contourne pas le contrôle, et confirmez qu'un tunnel ou une session proxy interrompu échoue en toute sécurité. Utilisez des sessions collantes pour les flux en plusieurs étapes et la rotation pour les tâches qui nécessitent de changer d'identités sortantes.
L'invisibilité complète n'est pas l'objectif. L'exposition contrôlée, le routage prévisible et l'automatisation conforme sont des cibles plus utiles pour les systèmes d'entreprise.
Evoproxy propose un routage proxy mobile 4G/LTE/3G avec des ports personnels et partagés, une rotation configurable, et une connectivité IP mobile française pour la gestion sociale approuvée, la vérification des annonces, la recherche et les flux de travail QA. Visitez Evoproxy pour examiner les options de routage mobile disponibles pour votre cas d'utilisation spécifique.